Nuova direttiva UE per la sicurezza dei dispositivi digitali


Il provvedimento punta a imporre nuovi standard nell’ottica di una maggiore sicurezza e tutela della privacy. La vera domanda è: come?

Si chiama Radio Equipment Directive (per gli amici RED) e comprende una serie di linee guida fissate dalla Commissione Europea per quanto riguarda la progettazione e realizzazione di qualsiasi dispositivo in grado di comunicare via Internet, come smartphone, tablet e IoT.

Il provvedimento, che affronta numerosi argomenti tra cui l’inquinamento elettromagnetico e l’efficienza nell’uso dello spettro radio, prevede anche requisiti che si allineano ai principi della Strategia di Cybersecurity Europea.

In particolare, dalla descrizione pubblicata online emerge come prevederebbe l’individuazione di funzionalità che “evitino di danneggiare le reti di comunicazione e prevengano la possibilità che i dispositivi possano essere utilizzati per intaccare il funzionamento di siti Web e altri servizi”.

Tradotto, per quanto si può capire, la direttiva richiederebbe che tutti i dispositivi abbiano sistemi che li mettano al riparo dall’essere inglobati in una botnet ed essere utilizzati per portare attacchi DDoS.

La declinazione pratica, esclusa l’ipotesi che la Commissione Europea pretenda che tutti i prodotti siano a prova di malware, riguarda probabilmente linee guida per il settore IoT rivolte a verificare che non ci siano backdoor o servizi telnet con credenziali incorporate nel codice.
direttiva UE sicurezza

Dall’esame del report pubblicato nell’aprile 2020 (qui i link ai PDF) arriva una sostanziale conferma, per lo meno quando gli esperti incaricati segnalano di aver individuato numerose falle di sicurezza in dispositivi IoT e device portatili.

Più complicato capire quali possano essere le “funzionalità per proteggere i dati personali” o “evitare le frodi”.  In questo caso è probabile che il riferimento sia a (eventuali) tecnologie in grado di aumentare il livello di sicurezza nella protezione dei dati personali.

La parte più interessante, però, riguarda il futuro e in particolare le scelte che verranno fatte sulla forma con cui verranno veicolati i requisiti. Nel rapporto, infatti, vengono elencate varie ipotesi (dalla volontarietà di adesione fino alla previsione di un vero e proprio regolamento) tra cui scegliere.

Alla fine, la parte più difficile sarà quella di capire quali siano davvero praticabili ed efficaci. Se tutto andrà bene, il percorso dovrebbe concludersi nei prossimi mesi, ma gli effetti si dispiegherebbero solo nel 2024.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/03/nuova-direttiva-ue-per-sicurezza-dei-dispositivi-digitali/?utm_source=rss&utm_medium=rss&utm_campaign=nuova-direttiva-ue-per-sicurezza-dei-dispositivi-digitali


Trojan Source: la nuova tecnica per attacchi di filiera


Una ricerca spiega come è possibile iniettare vulnerabilità nel codice sorgente di un software in modo che nessuno le possa notare.

Gli attacchi supply chain sono diventati un’emergenza e le cose potrebbero peggiorare. Almeno secondo gli autori di una ricerca che illustra Trojan Source, una tecnica che consentirebbe di alterare il codice dei software per inserirvi vulnerabilità “invisibili”.

Rispetto ai tradizionali attacchi a filiera, insomma, non si tratterebbe di inserire un componente malevolo nel software per poi colpire gli utenti, ma semplicemente iniettare delle falle di sicurezza.

Il trucchetto, spiegano in un report i ricercatori, si basa sull’idea di modificare il codice sorgente in modo che gli esseri umani vedano un determinato codice che, in fase di compilazione, viene invece interpretato in maniera diversa.

Per ottenere il risultato è possibile utilizzare diversi stratagemmi. Tra quelli descritti (CVE-2021-42574) ci sono i comandi inseriti nei commenti, che modificano l’ordine con cui vengono visualizzati i blocchi di codice, o l’uso di controlli che fanno apparire un commento come se fosse parte del codice stesso ma che, una volta compilato, non sarebbe presente.

Trojan Source

La tecnica comprende anche l’omografia (CVE-2021-42694), cioè l’uso di caratteri di alfabeti stranieri che appaiono del tutto simili a quelli latini. Il loro inserimento nel codice, infatti, può modificare il funzionamento del software senza che una ricognizione visiva possa individuare l’anomalia.

La notizia è particolarmente preoccupante per quanto riguarda il mondo dell’open source, in cui il codice sorgente dei software è il frutto della collaborazione di numerosi soggetti i contributi, per loro stessa natura, sono soggetti soltanto al controllo degli altri programmatori che partecipano al progetto.

Lo scenario in cui si inserirebbe l’uso di Trojan Source, di conseguenza, sarebbe quello di un deliberato “sabotaggio” che consentirebbe di iniettare vulnerabilità nelle applicazioni per sfruttarle in seguito.

Insomma: qualcosa che non solo potrebbe avere effetti devastanti, ma che in questo periodo in cui si stanno moltiplicando gli attacchi di filiera, rischia di avere buone possibilità di verificarsi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/11/02/trojan-source-la-nuova-tecnica-per-attacchi-di-filiera/?utm_source=rss&utm_medium=rss&utm_campaign=trojan-source-la-nuova-tecnica-per-attacchi-di-filiera


Cyber crimine: arriva una raffica di arresti


Ben 12 sospetti arrestati nel corso dell’operazione condotta dagli agenti dell’Europol, mentre gli USA mettono sotto processo uno degli autori di TrickBot.

Il giro di vite nei confronti dei cyber criminali sembra superare la dimensione di semplice annuncio e si tramuta in risultati concreti. A confermarlo, due notizie arrivate a distanza di poche ore l’una dall’altra e che riguardano una serie di arresti “eccellenti” nel settore del cyber crimine.

La prima, descritta in un comunicato stampa pubblicato su Internet dall’Europol, interessa 12 “individui” fermati con l’accusa di aver condotto attacchi ransomware in 71 diversi paesi per un numero complessivo di 1.800 vittime.

L’operazione, che avrebbe avuto luogo in Ucraina e Svizzera, avrebbe portato all’arresto dei sospettati e al sequestro di una modesta somma di denaro in contanti (52.000 dollari) e cinque automobili di lusso.

Stando a quanto emerge dal documento pubblicato dalle autorità europee, il gruppo sarebbe specializzato nella diffusione di malware attraverso campagne di attacco basate su diverse tecniche, tra cui brute forcing, phishing e SQL Injection.

L’operazione avrebbe colpito tutta la filiera: dalla “bassa manovalanza” fino a chi era addetto al riciclaggio del denaro proveniente dalle attività criminali.

cyber crimine

Negli USA, invece, la notizia riguarda l’arresto di un presunto membro della gang autrice di TrickBot, il trojan per il furto di credenziali bancarie in circolazione da ormai parecchi anni.

Vladimir Dunaev, che le autorità statunitensi avrebbero arrestato in Corea del Sud, è accusato di essere uno degli sviluppatori del malware e, stando a quanto si desume dai documenti pubblicati (ma fortemente censurati) dal Dipartimento di Giustizia, sarebbe in buona compagnia.

Le numerose cancellature, infatti, nasconderebbero i nomi di alcuni associati che sarebbero stati identificati dagli investigatori e che, presumibilmente, si troveranno in cima alla lista dei ricercati dall’FBI.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/29/cyber-crimine-arriva-una-raffica-di-arresti/?utm_source=rss&utm_medium=rss&utm_campaign=cyber-crimine-arriva-una-raffica-di-arresti


Iran: cyber attacco al sistema di distribuzione del carburante


L’azione ha bloccato i distributori di benzina nel paese, provocando la sospensione dei servizi per qualche ora. Sono in corso le investigazioni.

Nessun servizio è al sicuro: nel nuovo mondo digitalizzato un cyber attacco può impattare su qualsiasi aspetto delle attività di un paese, anche quelle che tradizionalmente pensiamo essere ben lontane dalla sfera digitale.

La conferma arriva dall’Iran, dove si sono vissute ore di preoccupazione a causa di un cyber attacco che ha preso di mira il sistema di distribuzione del carburante.

Nel dettaglio, come spiegano fonti di stampa locali, l’attacco ha colpito il sistema di distribuzione al livello più basso, quello cioè relativo ai singoli distributori di benzina.

Qualcosa di molto diverso, quindi, dal ransomware che negli USA ha messo K.O. Colonial PIpieline qualche mese fa (ne abbiamo parlato in questo articolo) bloccando l’approvvigionamento di carburante a monte.

Iran cyber attacco

A subire il disservizio sono stati i cittadini iraniani che hanno diritto alla fornitura gratuita di carburante, erogata attraverso un sistema che sfrutta delle particolari tessere elettroniche.

Stando a quanto è emerso, nel momento in cui i titolari del servizio inserivano la carta, il display del distributore visualizzava un messaggio piuttosto criptico: “cyberattack 64411.”

Il numero 64411 non è stato usato casualmente: si tratta infatti del numero di telefono del leader supremo dello stato iraniano.

A rivendicare l’attacco è stato un gruppo di pirati chiamato Predatory Sparrow (Passero Predatore) e, stando a quanto riporta il giornalista della BBC, si sarebbe trattato di un’azione dimostrativa.

L’autore (o gli autori) dell’attacco, in pratica, sostengono di aver individuato una vulnerabilità grave del sistema di distribuzione e di aver avvisato l’azienda che lo gestisce senza però ricevere risposta. Il (temporaneo) blocco dei rifornimenti sarebbe quindi una sorta di “disclosure”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/28/iran-cyber-attacco-al-sistema-di-distribuzione-del-carburante/?utm_source=rss&utm_medium=rss&utm_campaign=iran-cyber-attacco-al-sistema-di-distribuzione-del-carburante


Epic fail del gruppo BlackMatter: il ransomware ha una falla


Gli esperti di Emsisoft hanno trovato il modo di decrittare i file codificati dal loro malware. Le vittime possono recuperare i dati senza pagare.

È la legge del contrappasso: se i pirati informatici sfruttano i bug per portare i loro attacchi, gli esperti di sicurezza usano i bug dei malware per disinnescare gli attacchi dei cyber criminali.

A sperimentare questa dura legge sono stati i membri di BlackMatter, gruppo di pirati informatici specializzati in attacchi ransomware.

Come si legge nel report pubblicato dai ricercatori della società di sicurezza, il ransomware utilizzato dai cyber criminali non era tecnicamente perfetto. In particolare, il malware conteneva un bug he ha permesso agli analisti di Emsisoft di realizzare un decrypter in grado di “liberare” i file presi in ostaggio dai pirati informatici.

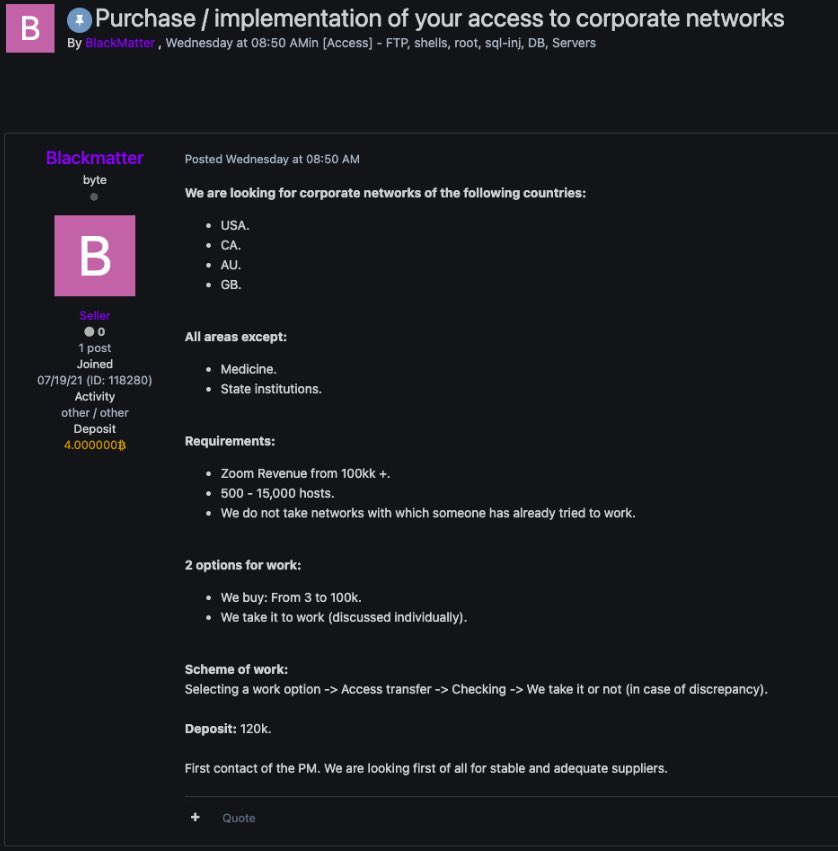
Un inciampo piuttosto imbarazzante per uno dei protagonisti del settore ransomware. BlackMatter,infatti, è un gruppo che sfrutta la formula del “ransomware as a service”, favorendo l’affiliazione di pirati informatici al gruppo per massimizzare il numero di attacchi.

Questo significa che i leder del gruppo devono rendere conto a un discreto numero di “partner” che hanno compromesso reti aziendali e sistemi iT usando il codice malevolo fornito da BlackMatter per prendere in ostaggio i file.

BlackMatter

Ora si scopre che le vittime degli attacchi possono recuperare i loro dati senza dover pagare il riscatto o utilizzare il ripristino da backup.

Se stessimo parlando di un normale rapporto commerciale, sarebbe evidente che i leader di BlackMatter sarebbero responsabili per inadempienza. Trattandosi di un’attività criminale, è però piuttosto difficile che i “collaboratori” possano adire alle aule di tribunale.

Più probabile che la figuraccia abbia conseguenze sulla reputazione dei pirati informatici e gli faccia perdere appeal in questo particolarissimo settore.

Non è la prima volta che BlackMatter utilizza un ransomware con caratteristiche “deboli”: secondo gli autori del report, infatti, una situazione simile si era presentata nel gennaio 2012 e gli autori del ransomware avrebbero corretto la vulnerabilità immediatamente dopo. Ora, però, avrebbero ripetuto lo stesso errore.

Gli analisti che hanno scoperto la falla stanno comunicando i dettagli a un circuito selezionato di soggetti, che potranno aiutare le aziende colpite dal ransomware.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/27/epic-fail-del-gruppo-blackmatter-il-ransomware-ha-una-falla/?utm_source=rss&utm_medium=rss&utm_campaign=epic-fail-del-gruppo-blackmatter-il-ransomware-ha-una-falla


UltimaSMS sta “spennando” milioni di utenti Android


La campagna sfrutta 151 app malevole che sfruttano i dati delle vittime per iscriverli a servizi a pagamento di cui i pirati ottengono una percentuale.

I ricercatori di Avast l’hanno battezzata con il nome di UltimaSMS e, a leggere i dati riportati nello studio che hanno pubblicato su Internet, rappresenta una delle campagne malware più insidiose degli ultimi anni.

Per lo meno se si guarda al numero di vittime coinvolte. Secondo gli autori del report, infatti, le 151 app per Android utilizzate dai pirati informatici (80 delle quali presenti anche su Google Play) avrebbero totalizzato più di 10 milioni di download.

Si tratta di applicazioni di vario genere, le cui (presunte) funzionalità comprendono l’accesso a sconti; l’uso di tastiere personalizzate; videogiochi; filtri video; scansioni di QR Code e sistemi di controllo delle telefonate indesiderate.

UltimaSMS

In realtà, le app in questione non fanno nulla di ciò che promettono. La loro unica funzione è quella di richiedere alcune informazioni (numero di telefono e indirizzo email) allo sventurato utente per sottoscrivere a suo nome un servizio a pagamento via SMS con costi esorbitanti.

Secondo gli analisti di Avast, le tariffe applicate vengono selezionate applicando il massimo consentito nel paese di residenza della vittima e possono arrivare anche a 40 dollari al mese.

Una strategia che, anche nel caso di cancellazione immediata della sottoscrizione, permette ai cyber-truffatori di incassare milioni di dollari.

Dopo la segnalazione delle società di sicurezza, Google ha rimosso le app dallo store ufficiale. U elenco completo delle app incriminate è stato pubblicato su GitHub a questo indirizzo Internet.

La rimozione delle eventuali app malevole, però, non basta per bloccare le conseguenze dell’infezione. Per cancellare la sottoscrizione ai servizi a pagamento, infatti, è necessario contattare l’operatore telefonico.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/26/ultimasms-sta-spennando-milioni-di-utenti-android/?utm_source=rss&utm_medium=rss&utm_campaign=ultimasms-sta-spennando-milioni-di-utenti-android


Microsoft: Nobelium continua con gli attacchi supply chain


I ricercatori parlano di 140 attacchi da maggio diretti a managed service provider di tutto il mondo. Il gruppo ne avrebbe compromessi almeno 14.

La strategia degli attacchi a filiera (supply chain) continua a rappresentare una minaccia particolarmente insidiosa. Tanto che Microsoft lancia un nuovo allarme legato alla possibilità che il mondo imprenditoriale venga travolto da una nuova ondata di attacchi.

Il pericolo numero uno sarebbe sempre il gruppo APT (Advanced Persistent Threat) battezzato con il nome di Nobelium e collegato alla Russia.

Secondo quanto riporta Tom Burt di Microsoft in un blog post pubblicato su Internet, i cyber-spioni autori dell’attacco a SolarWinds sarebbero ancora attivi e utilizzerebbero le stesse tattiche per compromettere i sistemi di numerosi MSP (Managed Service Provider) allo scopo di colpire “a cascata” i loro clienti.

Gli attacchi non farebbero riferimento a bersagli che utilizzano un singolo prodotto, ma a rivenditori e provider di servizi cloud di ogni genere.

Nobelium

Dalle analisi compiute dai ricercatori Microsoft, i pirati informatici che fanno capo a Nobelium avrebbero preso di mira almeno 140 di questi soggetti e avrebbero avuto successo nel compromettere i sistemi di 14 di questi.

Non solo: negli ultimi 3 mesi, il gruppo avrebbe portato migliaia di attacchi che avrebbero interessato più di 600 clienti Microsoft.

Le tecniche utilizzate ricalcano schemi conosciuti, come il phishing (sempre più diffuso) e il password spraying, una forma “inversa” di brute forcing che mira ad aggirare i sistemi di mitigazione distribuendo i tentativi di accessi malevoli agli account piuttosto che focalizzarli su uno solo.

AL di là delle tecniche utilizzate, rimane il dato relativo al crescente interesse verso gli attacchi supply chain, che come nel caso che ha interessato la galassia legata ai prodotti Kaseya, possono avere ripercussioni pesantissime sulla filiera del mondo IT.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/25/microsoft-nobelium-continua-con-gli-attacchi-supply-chain/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-nobelium-continua-con-gli-attacchi-supply-chain


Ransowmare: i pirati mediamente incassano 140.000 dollari


Nonostante i casi milionari, il “livello di galleggiamento” delle cyber estorsioni si mantiene sui livelli dei mesi precedenti. Anche per una scelta strategica.

Spesso le statistiche consentono di comprendere i fenomeni meglio di tanti ragionamenti. Nel caso del fenomeno ransomware, il report pubblicato su Internet da Coveware permette di mettere in luce alcuni elementi decisamente interessanti.

Lo studio, che si riferisce al terzo trimestre del 2021, si apre con un paragone piuttosto azzeccato, che permette di comprendere il perché dell’enorme appeal che i ransomware hanno nel settore criminale. Il paragone con il traffico di cocaina nel 1992 evidenzia, infatti, come il cyber crimine garantisca maggiori profitti rispetto al narcotraffico.

Ransomware

Nella comparazione, però, il fattore più rilevante è probabilmente quello relativo alle “barriere di accesso”, che nel cyber crimine sono praticamente assenti. In altre parole: per guadagnare con i ransomware non è necessario fare accordi con altri criminali, accreditarsi o affrontare guerre tra gang.

Da un punto di vista economico, invece, il report evidenzia un trend in crescita, anche se con un’evoluzione particolare. L’entità media dei riscatti pagati dalle vittime di ransomware è infatti di 139.739 dollari, sostanzialmente identica (+2,3%) al dato del trimestre precedente. A cambiare notevolmente, però, è il dato mediano che si attesta su 71.674 dollari segnando un aumento del 52% rispetto ai tre mesi precedenti.

Cosa significa? Secondo gli autori dello studio, è l’indizio del fatto che i pirati informatici si stanno concentrando su bersagli “medi”, evitando di puntare al “colpo grosso” per mantenere un profilo basso.

Ransomware

Una scelta dettata da ragioni opportunistiche e, in particolare, dalla veemente reazione di alcuni governi (USA in testa) in seguito ai casi che hanno attirato l’attenzione dell’opinione pubblica, come quello di Colonial Pipeline o Kaseya.

Insomma: i pirati informatici preferiscono continuare ad avere un buon margine di guadagno ed evitare che iniziative come quelle della Counter-Ransomware Initiative, che ha portato a un summit virtuale con la partecipazione di 30 governi da tutto il mondo, possano rovinargli gli affari.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/22/ransowmare-i-pirati-mediamente-incassano-140-000-dollari/?utm_source=rss&utm_medium=rss&utm_campaign=ransowmare-i-pirati-mediamente-incassano-140-000-dollari


Gruppo APT usa una vulnerabilità di Microsoft Office vecchia di 20 anni


I cyber spioni operano in Afghanistan e India, utilizzando un exploit basato su una falla di sicurezza del 2000 che è stata individuata (e risolta) nel 2017.

Il detto “gallina vecchia fa buon brodo”, per lo meno nel settore informatico, non dovrebbe avere un grande successo. A dispetto della dinamicità del settore, però, ci sono alcune tecniche di attacco che riescono a mantenere la loro efficacia anche a distanza di anni dalla loro scoperta e correzione.

È il caso di un bug in Microsoft Office (CVE-2017-11882) di cui abbiamo parlato nel 2017 in questo articolo e che consente di creare un documento in cui viene inserito l’avvio di codice malevolo senza che sia necessaria alcuna interazione da parte dell’utente.

La falla in Equation Editor, in realtà, risale a molti anni prima. Al momento della sua scoperta, infatti, i ricercatori si sono accorti che il componente in questione aveva questo problema dal 2000.

A sfruttarla ancora in questi giorni è un gruppo APT (Advanced Persistent Threat) che, come spiegano i ricercatori di Cisco Talos in un report pubblicato su Internet opera in particolare in India e Afghanistan.

Nello specifico, il gruppo usa dei file in formato RTF che, una volta aperti, avviano uno script PowerShell, il cui payload finale sono dei software di accesso remoto (RAT) per Windows (dcRAT e QuasarRAT) e uno per Android (AndroidRAT) con i quali i pirati informatici possono prendere il completo controllo del dispositivo compromesso.

vulnerabilità di Microsoft Office

L’efficacia della campagna è dovuta all’uso di una vulnerabilità che sembra avere una longevità stupefacente, come abbiamo già segnalato un paio di anni fa.

La colpa, probabilmente, è della pessima abitudine degli utenti che tendono a sottovalutare l’importanza degli aggiornamenti di Microsoft Office, o a cadere nell’equivoco per cui questi sarebbero automaticamente installati con Windows Update.

Meglio ripeterlo: non è così. Le impostazioni predefinite di Windows Update, infatti, non comprendono l’aggiornamento di tutti i prodotti Microsoft. Per includerli, serve modificare le impostazioni di aggiornamento.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/21/gruppo-apt-usa-una-vulnerabilita-di-microsoft-office-vecchia-di-20-anni/?utm_source=rss&utm_medium=rss&utm_campaign=gruppo-apt-usa-una-vulnerabilita-di-microsoft-office-vecchia-di-20-anni


Tutti puntano agli exploit delle VPN. Parola di Zerodium


L’azienda specializzata in compravendita di vulnerabilità ha annunciato la sua volontà di acquistare exploits per i servizi VPN Windows. Dobbiamo preoccuparci?

Per capire le tendenze e le criticità a livello di cyber security esistono numerosi indicatori. Oltre alle statistiche, le previsioni e le analisi degli esperti, un discreto valore in questo settore l’hanno le tendenze di mercato. In questo ambito, sembra che il nuovo bersaglio del cyber-spionaggio sia rappresentato dai servizi VPN per Windows.

Zerodium, società che opera legalmente (sigh!) nel settore della compravendita di vulnerabilità ed exploit, è di conseguenza una delle cartine di tornasole più affidabili per capire da che parte tira il vento.

L’azienda, che ha come clienti governi, forze di polizia e soggetti privati che operano le variegato mondo del cyber-spionaggio più (o meno) legale, è da tempo conosciuta per rappresentare un punto di riferimento che permette di capire dove si sta concentrando l’attenzione di servizi segreti, forze di polizia e simili.

Il tweet comparso sul profilo ufficiale di Zerodium lascia pochi dubbi: le maggiori richieste riguardano i servizi VPN per Windows e, in particolare, alcuni dei maggiori fornitori di connessioni anonime e protette sul mercato: ExpressVPN;  NordVPN e Surfshark.

Come si legge nel “cinguettio”, i  broker di vulnerabilità sarebbero interessati a vulnerabilità che portino all’esposizione di informazioni, esecuzione di codice e violazione dell’anonimato. Zerodium esclude qualsiasi interesse per bug che portino a una “semplice” elevazione di privilegi.

Tradotto in soldoni: dalle parti dei commercianti di vulnerabilità c’è grande richiesta per trovare sistemi che consentano di scardinare i sistemi di anonimizzazione ottenendo l’indirizzo IP di chi usa le VPN, ottenere informazioni ulteriori o sfruttare i bug per installare un malware.

Le VPN (Virtual Private Network, consentono la connessione a Internet da qualsiasi dispositivo sfruttando un sistema di crittografia dei dati e mascheramento dell’indirizzo IP per garantire l’anonimato e la sicurezza delle comunicazioni di chi le usa.

Considerato che le VPN, oltre che da cyber criminali e terroristi, sono utilizzate anche da dissidenti politici, attivisti dei diritti umani, giornalisti e oppositori politici dei regimi che sfruttano la censura su Internet, il trend si può definire piuttosto preoccupante.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/20/tutti-puntano-agli-exploit-delle-vpn-parola-di-zerodium/?utm_source=rss&utm_medium=rss&utm_campaign=tutti-puntano-agli-exploit-delle-vpn-parola-di-zerodium