Attacco ad Accenture: i pirati hanno sottratto dati riservati


A più di due mesi dall’attacco, l’azienda ammette che l’attacco informatico dello scorso agosto ha portato a un leak di informazioni.

Dati confidenziali sottratti e resi pubblici da un “soggetto terzo”. La conferma è arrivata solo con la pubblicazione del rapporto finanziario di fine anno, in cui Accenture tocca la questione dell’attacco che ha interessato i suoi sistemi lo scorso agosto.

“Durante il quarto trimestre fiscale 2021 abbiamo identificato un’attività irregolare nei nostri sistemi, che ha provocato anche una esfiltrazione di informazioni riservate da parte di un soggetto terzo, alcune delle quali sono state rese pubbliche” si legge nel report.

Tradotto: l’attacco ransomware della scorsa estate ha portato alla sottrazione di dati che sono stati poi pubblicati o forniti a terzi.

Il documento, in pratica, conferma quanto si sospettava da subito. La società di consulenza, che non ha ceduto all’estorsione dei pirati informatici, ha subito il (prevedibile) leak di dati da parte degli autori dell’attacco.

Una versione che contrasta con le prime dichiarazioni dell’azienda, che “a caldo” aveva negato che il data breach avesse coinvolto informazioni relative ai suoi clienti, bollando le affermazioni dei pirati come false.

Attacco Accenture

I “crediti” per l’attacco se li è presi il gruppo Lockbit 2.0, una gang di cyber criminali che utilizza la formula del “ransomware as a service”, cioè un sistema di affiliazione che permette ad altri pirati informatici di utilizzare i loro malware e piattaforme per mettere in atto le estorsioni.

In questo caso, però, sembra che i cyber criminali si siano avvalsi anche dell’aiuto di un “interno”, che avrebbe consentito loro di rubare le informazioni.

Come molti loro “colleghi”, i pirati di Lockbit 2.0 adottano lo schema della doppia estorsione: una prima richiesta di riscatto per “sbloccare” i sistemi compromessi dal ransomware e una seconda per impedire che i dati rubati vengano pubblicati o venduti online.

Nel caso di Accenture, sul sito del gruppo sono comparse 2.384 cartelle contenenti i dati che i pirati hanno reso disponibili per il download. In un messaggio nella stessa pagina, invitano a contattarli per ottenere (a pagamento) ulteriori database.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/19/attacco-ad-accenture-i-pirati-hanno-sottratto-dati-riservati/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-ad-accenture-i-pirati-hanno-sottratto-dati-riservati


Lotta ai ransomware: ora si punta a bloccare i sistemi di pagamento


L’iniziativa coinvolge 30 governi che aderiscono alla Counter-Ransomware Initiative. Nel mirino i sistemi di riciclaggio basati su criptovalute.

Se non riesci a batterli, prendili per fame. È questa, in sintesi, la strategia emersa dal summit virtuale della Counter-Ransomware Initiative, un evento fortemente voluto dal governo statunitense e che ha coinvolto 30 paesi.

Tra i partecipanti Australia, Brasile, Bulgaria, Canada, Repubblica Ceca, Repubblica Dominicana, Estonia, Unione Europea, Francia, Germania, India, Irlanda, Israele, Italia, Giappone, Kenya, Lituania, Messico, Paesi Bassi, Nuova Zelanda, Nigeria, Polonia, Corea del Sud, Romania, Singapore, Sud Africa, Svezia, Svizzera, Ucraina, Emirati Arabi Uniti, Gran Bretagna e Stati Uniti.

Nell’elenco, come si può notare, spicca l’assenza di Cina e Russia. Un elemento che non è passato inosservato e che può essere letto come una conferma del fatto che la tanto auspicata collaborazione di chi è considerato troppo “tollerante” nei confronti del cyber crimine, non si può ancora dare per acquisita.

L’attenzione dei ministri che hanno partecipato all’incontro, in ogni caso, non si è concentrata tanto sul fenomeno tecnico dei ransomware, dove ci si è limitati a un impegno a favorire policy di cyber security più stringenti, quanto sulle strategie alternative per arginare il fenomeno, in particolare sotto il profilo finanziario.

Ransomware

La logica, in pratica, è quella di rendere la vita difficile ai pirati informatici andando ad aggredire quell’ecosistema di circuiti finanziari basati su criptovalute che consente loro di incassare i proventi delle estorsioni.

Le cifre riportate nel settore, effettivamente, sono impressionanti: solamente i pagamenti resi pubblici ammonterebbero, negli ultimi 15 mesi, a più di 500 milioni di dollari.

Un fiume di denaro che, viene spiegato nel comunicato stampa seguito al meeting, riesce a finire nelle tasche dei pirati informatici anche grazie a una “imperfetta” applicazione degli standard di trasparenza fissati dalla Financial Action Task Force (FATF), con il risultato che il tracciamento delle transazioni risulta spesso troppo difficoltoso.

I buoni propositi, insomma, riguardano una collaborazione globale per migliorare le capacità di intervento su quelli che vengono definiti “asset finanziari virtuali”, con l’obiettivo di riuscire a procedere a blocchi e sequestri per tagliare alla radice il fenomeno ransomware.

Una strategia “collaterale”, che gli USA hanno già applicato nel recente passato, per esempio vietando alle società specializzate in negoziazione dei riscatti di avere contatti con gruppi di cyber criminali già “sanzionati” dal governo USA. Servirà?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/15/lotta-ai-ransomware-ora-si-punta-a-bloccare-i-sistemi-di-pagamento/?utm_source=rss&utm_medium=rss&utm_campaign=lotta-ai-ransomware-ora-si-punta-a-bloccare-i-sistemi-di-pagamento


Bug nel plugin Brizy di WordPress: a rischio 90.000 siti


Le vulnerabilità consentirebbero di prendere il controllo del sito Internet. Gli esperti raccomandano di aggiornare subito all’ultima versione.

Non c’è niente di peggio che una vulnerabilità in un software dedicato ai “Dummies”. Il caso di Brizy, plugin di WordPress pensato per offrire uno strumento “accessibile” per la creazione di un sito Internet rientra a pieno nella categoria e, giustamente, ha fatto suonare un campanello di allarme tra gli esperti di sicurezza.

Brizy viene descritto come uno strumento per la creazione di siti “che chiunque può usare”. Un claim accattivante, anche per i pirati informatici. Stando alle premesse, infatti, i cyber criminali possono contare sul fatto che chi usa Brizy non sia propriamente un “power user”.

Di qui la preoccupazione dei ricercatori di Wordfence, che in un post pubblicato su Internet, spiegano di aver individuato il problema durante un controllo di routine sulle regole dei firewall.

Brizy

Le vulnerabilità di Brizy individuate sarebbero tre: la prima (CVE-2021-38345) era in realtà stata già individuata e corretta in un aggiornamento del giugno 2020, salvo poi essere reintrodotta con la versione 1.0.127 del plugin. Si tratta di un bug che, a causa di una mancata verifica di autenticazione, consente la modifica dei post.

La seconda vulnerabilità (CVE-2021-38344) è invece relativa alla possibilità di portare un attacco XSS con conseguente iniezione di script potenzialmente malevoli nelle pagine Web. La terza (CVE-2021-38346) permette l’upload arbitrario di file da parte di utenti autenticati.

Il combinato disposto delle tre vulnerabilità porterebbe, in pratica, alla possibilità di colpire gli amministratori del sito e prendere il controllo di quest’ultimo con estrema facilità.

Il problema, al momento, riguarda due aspetti: il primo relativo alla necessità di distribuire l’aggiornamento a tutti gli utenti che usano Brizy. Il secondo, ancora più spinoso, di individuare e “sanificare” i siti Internet (sono circa 90.000 quelli che usano il plugin) eventualmente già compromessi dai cyber criminali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/14/bug-nel-plugin-brizy-di-wordpress-a-rischio-90-000-siti/?utm_source=rss&utm_medium=rss&utm_campaign=bug-nel-plugin-brizy-di-wordpress-a-rischio-90-000-siti


Oltre il ransomware: arrivano le “estorsioni lampo”


I nuovi attacchi non sfruttano malware ma si limitano al furto di dati con una richiesta di riscatto per impedirne la diffusione.

Dal ransomware all’estorsione lampo: l’evoluzione delle strategie dei pirati informatici mira a ridurre i tempi per monetizzare il frutto del loro “lavoro” e rendere ancora più difficile contrastarne l’azione.

Stando a quanto riportano i ricercatori di NCC Group, la tecnica consentirebbe ai cyber criminali di risolvere la pratica in una manciata di minuti, sfruttando una delle tecniche di ingegneria sociale più efficaci: sfruttare il fattore tempo.

Il primo gruppo a inaugurare questa strategia sarebbe SnapMC, una gang di cyber criminali che avrebbe cominciato a operare nelle ultime settimane.

La tecnica, che gli autori del report pubblicato su Internet definiscono “a basso livello tecnologico” prevede la compromissione dei sistemi della vittima, ma non l’uso di un classico crypto-ransomware.

Invece di crittografare i dati, i pirati informatici si limitano a sottrarre le informazioni presenti sui sistemi dell’azienda e ad avviare uno schema estorsivo ispirato alla “doppia estorsione”. In questo caso, però, la leva viene esercitata solo sulla seconda parte, cioè la minaccia di rendere pubblici i dati.

Il furto di dati è seguito da una richiesta di riscatto che impone tempi di negoziazione brevissimi, nell’ordine delle 24-72 ore. Qualcosa quindi di molto diverso dai classici attacchi ransomware, in cui il fattore tempo viene sfruttato al contrario.

Ransomware

In altre parole, se per i cyber criminali che usano un malware per bloccare i sistemi della vittima lo scorrere del tempo (e l’accumularsi di perdite economiche per l’azienda) è un fattore di pressione, i pirati di SnapMC puntano invece su tecniche “mordi e fuggi”, obbligando i bersagli colpiti a prendere una decisione in tempi estremamente brevi.

Da un punto di vista tecnico, gli attacchi dei cyber criminali non si distinguono per una particolare complessità, anzi: secondo gli analisti sfrutterebbero vulnerabilità note come quelle che interessano alcune VPN (CVE-2019-18935) o iniezione di codice nei sistemi SQL.

Una volta infiltrati nel network aziendale, utilizzerebbero sistemi di elevazione dei privilegi per ottenere l’accesso ai dati sensibili per poi procedere all’esfiltrazione e all’estorsione.

La nuova tendenza, secondo gli analisti, è destinata a prendere piede rapidamente nell’ambito del cyber crimine specializzato in ransomware, esattamente come è successo quando si è avviata la “migrazione” verso lo schema della doppia estorsione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/13/oltre-il-ransomware-arrivano-le-estorsioni-lampo/?utm_source=rss&utm_medium=rss&utm_campaign=oltre-il-ransomware-arrivano-le-estorsioni-lampo


Pirati all’attacco dei server Linux su cloud: Huawei nel mirino


Individuata una campagna di attacchi che prende di mira il gigante cinese. Obiettivo: installare crypto-miner sui server dedicati al cloud.   

Se lo vogliamo considerare un segno dei tempi, ila notizia che la Cina venga citata come nazione bersaglio di un attacco informatico è abbastanza rilevante. Protagonista Huawei, che sarebbe finita al centro di una campagna di attacchi che puntano ai suoi sistemi cloud.

Il malware individuato dai ricercatori di Trend Micro, che lo descrivono nei dettagli in questo report pubblicato sul sito ufficiale della società di sicurezza, prende di mira i sistemi Linux e adotta una serie di strategie che consentono ai cyber criminali di sfruttare al massimo la capacità computazionale dei server compromessi per i loro scopi.

La catena di attacco descritta dagli autori del report è estremamente lineare e prevede, per prima cosa, la disattivazione di alcuni servizi presenti sulla piattaforma cloud di Huawei che hanno funzioni di cyber security. Nel dettaglio si tratta di host guard service, che ha come scopo quello di individuare eventuali problemi di sicurezza, e cloudResetPwdUpdateAgent, la cui funzione è quella di consentire agli utenti il reset delle istanze Elastic Cloud Service.

Una volta sgombrato il campo dai servizi “indesiderati”, il malware (cui curiosamente non è stato assegnato un nome) si preoccupa di fare fuori eventuali concorrenti che possono aver compromesso gli stessi server.

Huawei

L’obiettivo, secondo i ricercatori, è quello di evitare di trovarsi a condividere le risorse di sistema con altri “cryptojacker”, ottimizzando così l’efficacia dei miner.

La procedura di pulizia procede poi con l’eliminazione di tutti gli account potenzialmente legati a concorrenti e, solo a questo puto, prevede la creazione di nuovi account utente (con i privilegi massimi di amministrazione) sotto il controllo dei pirati informatici.

Non solo: per garantire persistenza e offuscamento al malware, viene avviata una procedura per l’installazione di TOR (The Onion Router) che viene utilizzato come canale esclusivo per le comunicazioni verso l’esterno.

Huawei

I payload sono rappresentati da due binary distinti, i cui noi sembrano essere stati scelti per fare in modo che passino inosservati agli occhi deghli amministratori meno smaliziati: il primo si chiama linux64_shell e ha il compito di gestire le comunicazioni con il server Command and Control.

Il secondo, chiamato invece xlinux, agisce come vulnerability scanner, consente di sfruttare le vulnerabilità presenti nella piattaforma e installare lo script malevolo.

In particolare, il componente avvia una ricerca per individuare password deboli di Mongo DB; servizi FTP; SQLServer; Oracle WebLogic Server e PostgreSQL Server.

Insomma: il malware crea una sorta di “hub” che apre la strada alla diffusione degli script di mining sfruttando vulnerabilità piuttosto comuni.

Una strategia che porta i ricercatori di Trend Micro ad affermare che, in definitiva, la migliore strategia di difesa contro questa tipologia di attacchi non è rappresentata tanto dai sistemi anti-malware, quanto da una rigorosa adesione alle best practice in termini di sicurezza. Come dargli torto?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/12/pirati-allattacco-dei-server-linux-su-cloud-huawei-nel-mirino/?utm_source=rss&utm_medium=rss&utm_campaign=pirati-allattacco-dei-server-linux-su-cloud-huawei-nel-mirino


Ex dipendente del Pentagono: “persa la gara con la Cina su security e AI”


L’esperto si è dimesso e ha denunciato il ritardo degli USA nel settore IT e della cyber security. “Nel governo livelli da asilo infantile”.

Si chiama Nicolas Chaillan e, probabilmente, passerà alla storia per aver pubblicato su Internet uno dei più acidi sfoghi riguardo le capacità del governo statunitense di competere con la Cina in ambito tecnologico.

In un post su LinkedIn lo scorso settembre e in un’intervista rilasciata al Financial Times, il Chief Software Officer del Pentagono spiega le ragioni delle sue dimissioni, giustificando la scelta con la frustrazione derivata dallo scarso impegno degli USA in quella che considera una competizione fondamentale per il suo impatto a livello geopolitico.

Ma già adesso, il divario sarebbe notevole e a dimostrarlo sarebbe il fatto che alcuni dipartimenti governativi avrebbero sistemi di cyber security a “livelli da asilo infantile”.

In sintesi, la sua critica riguarda uno “scarso impegno” messo in campo rispetto a quello della super-potenza asiatica, che nell’ambito della sicurezza informatica e dello sviluppo dell’intelligenza artificiale starebbe surclassando Washington.

Pentagono

Nel suo lungo sfogo sul social network, Chaillan ne ha per tutti:, dall’abitudine di affidare i progetti a militari che ne capiscono poco o niente di IT a una generale mancanza di finanziamenti nel settore.

L’ex dipendente del Dipartimento della Difesa, nella sua intervista al Financial Times, se la prende anche con le aziende private del settore e, in particolare con Google, che non si sarebbero rese disponibili a collaborare con il governo sullo sviluppo dell’AI nell’ottica di un “bene superiore”.

Qui il riferimento è alla scelta del 2018, quando Google ha smesso di lavorare per il Pentagono dopo che molti dei suoi dipendenti si sono rifiutati di contribuire allo sviluppo di un sistema di AI per migliorare le capacità dei droni da combattimento.

Un problema che secondo Chaillan In Cina non hanno, visto che le aziende private sono obbligate (sigh!) a lavorare per lo sviluppo degli armamenti, accantonando (sigh!) qualsiasi dibattito etico sull’uso dell’intelligenza artificiale.

Insomma: secondo il trentasettenne specialista di cyber security, gli USA starebbero accumulando un tale ritardo da ritrovarsi nella condizione di non poter competere con la Cina nel giro di 15 o 20 anni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/11/ex-dipendente-del-pentagono-persa-la-gara-con-la-cina-su-security-e-ai/?utm_source=rss&utm_medium=rss&utm_campaign=ex-dipendente-del-pentagono-persa-la-gara-con-la-cina-su-security-e-ai


Twitch Leak: a rischio anche i dati degli utenti


Su Internet circolerebbero le credenziali di accesso degli utenti della piattaforma. E dal leak emerge la strategia di Twitch contro i bot.

Ancora peggio di quanto prospettato in un primo momento: il Twitch Leak sembra assumere dimensioni sempre più ampie che coinvolgono, oltre all’azienda, anche gli utenti.

A sollevare il problema è Threatpost, che in un articolo riferisce di un “ricercatore di sicurezza indipendente” che avrebbe individuato un database esposto su Internet contenente username e password in chiaro degli utenti Twitch.

Insomma: l’ipotesi che si va configurando è che la società sia rimasta vittima di un attacco devastante, che ha esposto tutte le informazioni conservate sui suoi sistemi.

Il leak su 4chan, a questo punto, potrebbe essere anche l’opera di qualcuno che non ha compromesso direttamente il network dell’azienda di Amazon, ma ha acquistato le informazioni sul Dark Web per poi renderle pubbliche.

Twitch Leak

Le informazioni disponibili, però, sono tutt’ora troppo scarse per poter formulare ipotesi plausibili. Quello che è certo, è che la fuga di notizie getta una luce inedita sulle policy dell’azienda controllata da Jeff Bezos.

Dai documenti diffusi dall’anonimo leaker, infatti, emerge come Twitch stia investendo su una tecnologia per bloccare i bot viewer, cioè quei sistemi automatizzati che consentono di “pompare” il numero di visualizzazioni di uno streamer per garantirgli maggiori guadagni.

Il contrasto ai bot, che in alcune declinazioni hanno una funzione positiva, è uno dei temi più caldi nel settore dei servizi su Internet. In un ecosistema come Twitch, i cui la popolarità degli streamer è strettamente legata al numero di visualizzazioni dei video, il tema assume un’importanza ancora maggiore.

Insomma: lo stesso fatto che la piattaforma stia predisponendo un sistema per bloccare i viewer bot sottende il dubbio che le visualizzazioni al suo interno possano essere “drogate” dall’uso di espedienti poco etici.

Considerate le retribuzioni dei più popolari influencer, rese pubbliche proprio dal Twitch Leak, stiamo parlando di somme decisamente rilevanti, che nel caso delle star di Twitch arrivano a cifre milionarie.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/08/twitch-leak-a-rischio-anche-i-dati-degli-utenti/?utm_source=rss&utm_medium=rss&utm_campaign=twitch-leak-a-rischio-anche-i-dati-degli-utenti


Twitch Leak: online tutti i dati della piattaforma


Su 4chan sono comparsi 128 GB di dati sottratti alla piattaforma di streaming di proprietà di Amazon. Dentro c’è veramente di tutto.

Un attacco devastante, che ha permesso a un ignoto pirata informatico di sottrarre a Twitch una spaventosa quantità di dati e pubblicarli online.

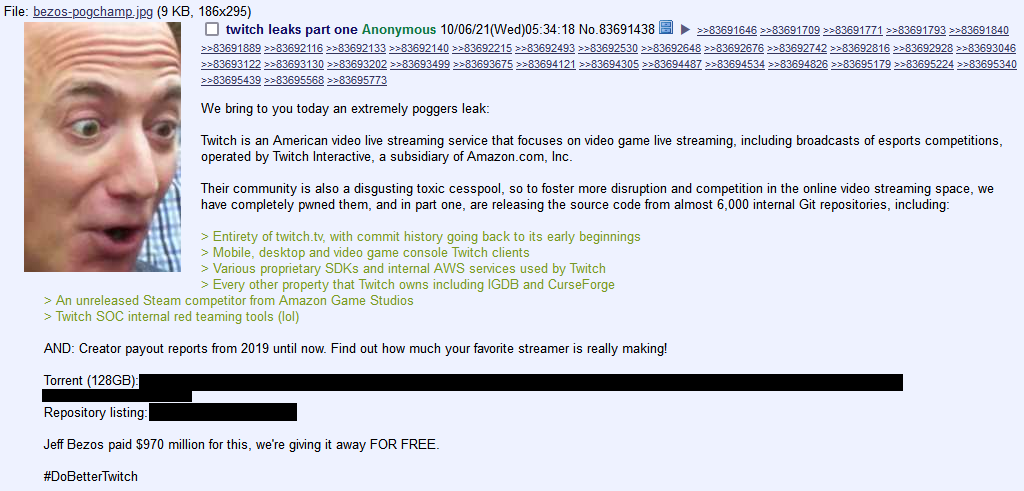
Il file Torrent pubblicato su 4chan (il messaggio è stato poi cancellato) da un ignoto utente che si firma “Anonymous” ma che non sembra avere nulla a che fare con l’omonimo gruppo di hacktivist, permette di scaricare la bellezza di 128 GB di dati che comprendono informazioni di ogni genere.

La cartella Twitch Payouts, per esempio, contiene le informazioni sui pagamenti effettuati agli influencer che operano sulla piattaforma. Inutile dire che le cifre sono milionarie.

Informazioni che sono state immediatamente raccolte sul Web e riproposte su un sito (www.twitchearnings.com)  che le ha ordinate e indicizzate per consentire ricerche online in merito agli incassi dei singoli creatori di contenuti che collaborano alla piattaforma. Nel momento in cui scriviamo, però, il sito sembra non essere più raggiungibile.

Twitch Leak

Nel mega-leak che coinvolge il social di Amazon, però, c’è molto altro: codice sorgente, informazioni sulle infrastrutture utilizzate, sui software e le configurazioni di rete, nonché documenti relativi a progetti futuri della società di Jeff Bezos. Tra queste, per esempio, c’è Vapor, una piattaforma per videogiochi che viene descritta come una concorrente di Steam.

Insomma: da una prima analisi si tratterebbe di una fuga di notizie di proporzioni gigantesche, che potrebbe anche avere un seguito. Nel messaggio pubblicato su 4chan, infatti, l’autore del leak l’ha descritta come la “prima parte”. Possibile, quindi, che in un (molto) prossimo futuro arrivino nuovi dati.

La parte più interessante di questa vicenda è però la possibile attribuzione dell’attacco che ha portato alla pubblicazione dei dati. Le motivazioni, a quanto si capisce, sarebbero legate a una sorta di “antipatia” nei confronti di Twitch.

Twitch Leak

Nel post originale, si legge infatti che la community di Twitch sarebbe una “disgustosa e tossica latrina”, facendo pensare che il leak sia una sorta di ritorsione da parte di qualcuno che ha subito una qualche forma di discriminazione sulla piattaforma.

Le dimensioni del leak, però, danno da pensare e portano a due possibili ipotesi. Il primo è il classico “lavoro dall’interno”, che però porta subito a una seconda domanda: com’è possibile che in una struttura come quella di Twitch ci sia qualcuno con un accesso incondizionato a questo numero di informazioni?

La seconda, è quella di un classico (e clamoroso) attacco hacker. Le modalità del leak, però, non si avvicinano neanche lontanamente a quelle usate normalmente dai cyber criminali, che di solito usano le informazioni rubate per scopi estorsivi e non per azioni dimostrative come questa.

Tante domande e, per il momento, poche risposte.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/07/twitch-leak-online-tutti-i-dati-della-piattaforma/?utm_source=rss&utm_medium=rss&utm_campaign=twitch-leak-online-tutti-i-dati-della-piattaforma


Truffe BEC: nel 2020 rubati 1,8 miliardi solo negli USA


Il fenomeno delle cyber-truffe continua a crescere. L’FBI, stando al suo ultimo report, avrebbe registrato quasi 20.000 denunce in un anno.

Nonostante le campagne di informazione, il fenomeno delle truffe BEC (Business Email Compromise) non accenna a rallentare. Gli ultimi dati forniti dall’FBI in un report pubblicato su Internet parlano chiaro: nel corso del 2020 il Bureau ha ricevuto 19.369 denunce, con una perdita per le aziende di 1,8 miliardi di dollari.

Al contrario di altri schemi utilizzati dai cyber criminali, quello delle truffe BEC non si è evoluto in modo particolare. Uno dei casi più recenti, riassunto in una causa promossa dalla Procura Federale della Virginia, dimostra come le tecniche dei pirati informatici siano sempre le stesse.

I quattro individui accusati di un numero imprecisato di truffe, utilizzavano tecniche di phishing per acquisire le credenziali di accesso all’account di posta elettronica aziendali, per poi studiare le attività dell’impresa e identificare, in particolare, i responsabili amministrativi addetti ai pagamenti.

Sfruttando la possibilità di leggere le comunicazioni interne, poi, i truffatori avrebbero inviato delle false richieste di pagamento, impersonando reali fornitori delle aziende vittime dell’attacco.

BEC

Come si legge nella deposizione dell’agente speciale Ethan Papish, i falsi messaggi avrebbero utilizzato la tecnica del typo-squatting (la registrazione di un dominio molto simile a quello originale – ndr) per ingannare il destinatario del messaggio, facendogli credere che l’email provenisse da un soggetto conosciuto e affidabile.

La richiesta di pagamento sarebbe stata preceduta da una comunicazione in cui il presunto fornitore indicava un cambio di coordinate bancarie che, naturalmente, facevano riferimento a un conto corrente sotto il controllo dei truffatori.

Una tattica che, da un punto di vista squisitamente tecnico, non sfrutta strumenti particolarmente complessi. I quattro individui sottoposti a giudizio sarebbero riusciti, però, a sottrarre più di un milione di dollari a cinque aziende.

SI tratta, però, soltanto dei casi resi pubblici e il totale delle vittime, così come l’ammontare del denaro rubato, potrebbe essere molto superiore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/06/truffe-bec-nel-2020-rubati-18-miliardi-solo-negli-usa/?utm_source=rss&utm_medium=rss&utm_campaign=truffe-bec-nel-2020-rubati-18-miliardi-solo-negli-usa


ESPecter: il bootkit invisibile è in circolazione dal 2012


Il malware per Windows si annida nella partizione di avvio del disco fisso e consente di sottrarre informazioni e documenti.

Una carriera lunga almeno 9 anni, i cui risvolti hanno allarmato tutti gli esperti di sicurezza. Quella di ESPecter è infatti una vicenda che apre interrogativi sull’efficacia degli strumenti utilizzati per proteggere UEFI (Unified Extensible Firmware Interface) dai malware.

Come spiegano in un report pubblicato su Internet i ricercatori di ESET, ESPecter è un bootkit, cioè un software malevolo impiantato nel firmware. Il suo posizionamento nel processo di avvio gli consente, in pratica, di operare aggirando qualsiasi sistema antivirus.

Nel caso specifico, ESPecter si installa come driver nella partizione di sistema EFI, aggirando il sistema di controllo Windows Driver Signature Enforcement.

ESPecter

L’esemplare individuato dagli esperti di ESET era associato a un componente in grado di spiare qualsiasi attività dell’utente, sia attraverso un sistema di keylogging capace di registrare qualsiasi cosa fosse digitata sul PC, sia attraverso un sistema che consentiva di accedere a tutti i documenti memorizzati sul computer.

Alla base di tutto, però, ci sono due payload principali (WinSys.dll e Client.dll) che consentono, in pratica, di scaricare ed eseguire qualsiasi tipo di componente dannoso.

Stando a quanto scrivono i ricercatori, ci sarebbero tracce di ESPecter risalenti adirittura al 2012, cioè quando UEFI non era ancora stato introdotto e i PC usavano il vecchio BIOS.

Oltre alla longevità del bootkit, ciò che sorprende è però il fatto che la sua installazione dovrebbe essere impedita dalla presenza di Secure Boot, strumento pensato per limitare la possibilità di modificare Windows Boot Manager.

L’ipotesi degli autori del report, oltre a quella che sulla macchina infetta per qualche ragione fosse stata disabilitata la funzione o che il pirata informatico abbia avuto accesso fisico alla macchina, è che i cyber criminali abbiano trovato un modo per disabilitare Secure Boot allo scopo di diffondere il bootkit.

In alternativa, l’attacco potrebbe sfruttare delle vulnerabilità note (e quindi teoricamente già corrette) di UEFI, come CVE-2014-2961, CVE-2014-8274 o CVE-2015-0949. Questo significherebbe, però, che il bootkit può colpire solo i PC in cui il firmware non è aggiornato.

L’ultima teoria, più inquietante, è che i cyber spioni che hanno creato ESPecter sfruttino una vulnerabilità ancora sconosciuta in UEFI.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/05/especter-il-bootkit-invisibile-e-in-circolazione-dal-2012/?utm_source=rss&utm_medium=rss&utm_campaign=especter-il-bootkit-invisibile-e-in-circolazione-dal-2012