Finanza nel mirino, incidenti raddoppiati nel 2025


Il settore finanziario sta vivendo una fase di forte pressione: secondo la ricerca Exposure Management Research di Check Point, nel 2025 gli incidenti informatici a livello globale che hanno colpito banche e servizi finanziari sono più che raddoppiati rispetto al 2024, passando da 864 a 1.858 casi, con un incremento del 114,8%.

Europa: DDoS in prima linea e supply chain sotto pressione

Nel perimetro europeo, lo scenario evidenziato dalla ricerca mostra una forte concentrazione di attività DDoS diretta contro portali finanziari, sistemi di pagamento e servizi esposti al pubblico. A questa ondata si affiancano dinamiche tipiche dell’ecosistema ransomware contemporaneo, dove la supply chain diventa un moltiplicatore d’impatto e consente di scalare rapidamente su più obiettivi, soprattutto in contesti interconnessi come quelli dell’UE.

Il report attribuisce un ruolo centrale anche alle superfici d’attacco “moderne”: cloud e SaaS. Le configurazioni errate e la governance insufficiente dell’identità vengono indicate come fattori ricorrenti dietro violazioni e fughe di dati, con una crescita coerente con campagne a matrice geopolitica e hacktivista che, nel continente, trovano spesso terreno fertile quando i servizi digitali sono ad alta visibilità.

Italia tra i Paesi colpiti: pressione combinata e attacchi multi-vettore

Nel ranking europeo dei Paesi maggiormente colpiti, l’Italia risulta settima con 14 attacchi, dietro Regno Unito (61), Francia (47), Germania (42), Spagna (30), Polonia e Finlandia (20). Il dato va letto come indicatore di esposizione, non come misura “assoluta” di sicurezza, perché la pressione si distribuisce in modo non uniforme a seconda del peso dei sistemi finanziari nazionali, della loro digitalizzazione e della loro visibilità nel contesto geopolitico.

A livello europeo, nel 2025 sono stati conteggiati 74 incidenti ransomware nel settore finanziario, 47 episodi di defacement – spesso legati a tensioni geopolitiche e hacktiviste – e 43 violazioni o fughe di dati. La combinazione di disruption, estorsione e data exposure descrive un rischio “sistemico” che colpisce la continuità operativa e, contemporaneamente, la fiducia dei clienti e l’aderenza regolatoria.

DDoS: da estorsione a strumento di pressione ideologica

Il report indica gli attacchi DDoS come la minaccia più dirompente del 2025: i casi globali passano da 329 a 674, con un incremento del 105%. La novità è la motivazione che non è più solo economica: in molti casi l’obiettivo è negare l’accesso ai cittadini e generare impatto mediatico, colpendo portali bancari, interfacce di pagamento e fornitori di servizi finanziari.

Dal punto di vista operativo, emerge un pattern: campagne rapide, ad alto volume, ripetute, spesso concentrate in finestre temporali brevi ma con frequenza tale da trasformare l’interruzione “spot” in una pressione continua. Questo tipo di stress mette in crisi non solo la capacità di assorbimento della banda, ma anche i processi di risposta e la gestione della comunicazione verso clienti e stakeholder.

Un elemento rilevante è la “centralizzazione” dei gruppi che rivendicano gli attacchi: una porzione importante degli eventi osservati viene attribuita a pochi operatori molto attivi, come Keymous+ (121 attacchi) e NoName057 (98 attacchi). Il modello è tipico dell’hacktivism contemporaneo, che fa leva su botnet facilmente reperibili e su infrastrutture condivise, abbassando la soglia tecnica necessaria per generare impatto.

Sul piano difensivo, il comunicato sottolinea implicitamente un limite: lo scrubbing “on demand” tende a non bastare quando gli attacchi diventano persistenti e multi-ondata. In scenari di questo tipo, la resilienza richiede monitoraggio continuo, architetture di mitigazione sempre attive e strategie di routing capaci di sostenere stress prolungati.

Data breach e leak: l’ombra lunga degli errori nella configurazione di identity e cloud

Le violazioni e fughe di dati salgono da 256 a 443 incidenti globali (+73%). Qui l’impatto è meno “visibile” nell’immediato rispetto ai DDoS, ma spesso più corrosivo: accessi di lunga durata, esfiltrazione silenziosa e disclosure ritardata sono coerenti con campagne furtive che mirano a monetizzare dati o a costruire leve di ricatto e influenza.

Gli Stati Uniti restano l’area più colpita con 177 casi, pari al 40% del totale globale, mentre India e Indonesia vengono indicate come nuovi hotspot. La lettura tecnica è legata alla crescita rapida di ecosistemi finanziari cloud-centrici, dove l’aumento dei volumi di transazioni digitali e l’estensione delle integrazioni con terze parti ampliano la superficie d’attacco e il valore dei dati disponibili.

Attribuzione più difficile: 33% di incidenti senza un responsabile identificato

Un dato che merita attenzione è che il 33% degli incidenti di data breach viene attribuito ad attori sconosciuti. Non è un vuoto statistico: è un segnale di maturità offensiva, con maggiore sicurezza operativa, infrastrutture effimere, identità decentralizzate e account temporanei che rendono più complessa l’attribuzione, soprattutto quando le tracce vengono “sporcate” tra deep e dark web.

Restano attivi anche gruppi specializzati in compromissione e monetizzazione dei dati, descritti come capaci di sfruttare errori di configurazione, acquistare accessi iniziali e usare credenziali in vendita per alimentare estorsioni. La persistenza di bucket aperti, controlli permissivi e API non monitorate viene indicata come sintomo di una governance dell’accesso ancora insufficiente, nonostante gli investimenti.

Ransomware: 451 casi e multi-estorsione come standard operativo

Nel 2025 gli incidenti ransomware rilevati da Check Point nel settore finanziario sono stati 451, in crescita rispetto ai 269 del 2024. Il report lega l’aumento alla maturità del ransomware-as-a-service e all’evoluzione dell’estorsione: non più solo cifratura, ma esfiltrazione, pressione reputazionale e targeting di figure apicali. La posta in gioco cresce perché gli istituti finanziari hanno una bassa tolleranza al downtime e dipendono da catene di servizi interconnessi.

Gli Stati Uniti guidano anche qui con 196 casi (43,5%), seguiti da Corea del Sud (31), Regno Unito (22) e Canada (16). La distribuzione riflette dove il digital banking è più denso e quindi più “monetizzabile”, perché l’attaccante può massimizzare l’effetto leva su servizi essenziali e su basi clienti ampie.

Pochi gruppi, grande impatto: affiliazioni e toolchain condivise

Il comunicato evidenzia una forte concentrazione anche sul fronte ransomware: Qilin guida con 83 incidenti (18,4%), seguito da Akira (37) e Clop (19). Il modello “a programma di affiliazione” rende l’ecosistema resiliente e scalabile, con malware modulari, toolchain condivise e attori che sfruttano vulnerabilità VPN, credenziali rubate e fornitori terzi come punto d’ingresso per colpire più vittime.

Con la multi-estorsione, le contromisure classiche non bastano più: backup e ripristino restano essenziali, ma non eliminano il rischio di esposizione, sanzioni regolatorie e danno reputazionale quando i dati sono già usciti o quando l’attaccante “sposta” la pressione su clienti e management.

Verso il 2026: difesa sempre attiva e intelligence condivisa

Nel passaggio al 2026, Check Point sottolinea la necessità di rafforzare la preparazione agli attacchi DDoS e migliorare la condivisione transfrontaliera delle informazioni sulle minacce. La richiesta è di aumentare la consapevolezza situazionale in tempo reale, unificando threat intelligence, insight dal dark web, analisi delle vulnerabilità e alzando il livello su cloud posture e identity governance, perché gli avversari continuano a sfruttare le fragilità dei sistemi interconnessi europei.

Il messaggio di fondo è che la finanza è entrata in una fase in cui disruption ideologica, compromissione furtiva e estorsione industrializzata convivono. E dove la resilienza non può più essere un insieme di controlli isolati, ma un modello continuo, “always on”, capace di leggere il contesto e anticipare le campagne prima che arrivino sui servizi critici.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/20/finanza-nel-mirino-incidenti-raddoppiati-nel-2025/?utm_source=rss&utm_medium=rss&utm_campaign=finanza-nel-mirino-incidenti-raddoppiati-nel-2025



Davvero si può fare “jailbreak” a un caccia F-35?


Durante un’intervista in un podcast, il segretario di Stato olandese alla Difesa Gijs Tuinman ha sostenuto che un F-35 potrebbe essere “jailbreakato” “proprio come un iPhone”, nel contesto di una domanda molto concreta: cosa accadrebbe se, per ragioni politiche o strategiche, gli Stati Uniti smettessero di fornire supporto e aggiornamenti software agli alleati europei. Il punto non è la battuta ad effetto, ma il tema che porta con sé: il controllo del software come leva di potere operativo.

Tuinman ha continuato ricordando che l’F-35 è un programma multinazionale, con contributi industriali significativi anche fuori dagli USA, e che questa interdipendenza rende il velivolo, a suo dire, un “prodotto condiviso”. La realtà però è che, anche in un ecosistema cooperativo, l’accesso ai livelli più sensibili del software e della catena di aggiornamento resta storicamente fortemente centralizzato.

Che cosa significa davvero “jailbreak” su un sistema d’arma
Solitamente, quando parliamo di “jailbreak” ci si riferisce alla rimozione di vincoli imposti da un vendor per installare software non autorizzato o accedere ad aree riservate di un prodotto. Trasportare questa idea su un caccia di quinta generazione è tecnicamente e operativamente più complesso: non si parla solo di “installare un’app”, ma di intervenire su architetture critiche, catene di firme, procedure di validazione, sicurezza funzionale e requisiti di certificazione. Per questo diversi commentatori hanno letto la frase come una provocazione politica o un messaggio negoziale più che come un’indicazione tecnica.

Perché non è un iPhone: barriere di accesso e ricerca quasi impossibili
Un elemento sottolineato da chi fa penetration test in ambito aeronautico è la differenza strutturale tra hardware consumer e piattaforme militari. La comunità di ricerca che “stressa” i dispositivi di massa non esiste, di fatto, per i caccia: l’accesso fisico è rarissimo, rigidamente controllato e i vincoli di sicurezza e segretezza rendono improbabile che eventuali tecniche diventino pubbliche. In altre parole, anche se vulnerabilità o percorsi di aggiramento esistessero, sarebbe molto meno probabile che emergano come avviene nel mondo smartphone.

Sovranità operativa vs sicurezza: una tensione inevitabile
La discussione si intreccia con il modo in cui l’F-35 è stato gestito nel tempo: aggiornamenti, manutenzione e supporto sono stati storicamente orchestrati tramite sistemi di gestione della flotta e della logistica come ALIS (Autonomic Logistics Information System), citato anche nel dibattito mediatico che ha seguito le parole di Tuinman. Qui la posta in gioco non è solo la “patch”, ma l’intero ciclo di vita digitale del velivolo: configurazioni, diagnostica, documentazione tecnica, pacchetti di aggiornamento e dipendenze di supply chain.

Qualsiasi apertura al “software terzo” su piattaforme militari entra in collisione con esigenze opposte: da una parte la sovranità e la continuità operativa, dall’altra la riduzione del rischio di compromissione e di interferenze non autorizzate. Più autonomia per l’operatore significa anche più superficie di responsabilità: integrazioni, update e hardening diventano un problema locale, non più delegabile al prime contractor. Ed è esattamente qui che il tema “jailbreak” diventa delicato: l’autonomia tecnica può essere desiderabile in scenari geopolitici instabili, ma aumenta l’esposizione se governance, sicurezza e assurance non sono allo stesso livello.

Il precedente che tutti citano: l’eccezione israeliana
Nel dibattito torna spesso Israele, indicato come l’unico Paese ad aver negoziato margini più ampi per integrare componenti e software nazionali sulla propria variante, l’F-35I “Adir”. Le fonti descrivono questa eccezione come un equilibrio tra esigenze di personalizzazione e limiti imposti per non toccare i “cuori” più sensibili del sistema. È un precedente importante perché dimostra che spazi di autonomia possono esistere, ma come eccezione negoziata, non come default per tutti gli operatori.

Il fantasma del “kill switch” e l’effetto sulla fiducia europea
Le parole di Tuinman arrivano in un clima già carico: negli ultimi mesi/anni, a ondate, in Europa sono riemerse paure legate alla possibilità che gli USA possano limitare capacità, supporto o aggiornamenti dei sistemi avanzati venduti agli alleati. Al di là della verifica tecnica di un “interruttore remoto”, la questione cruciale è la fiducia: quanto controllo accetti di cedere quando compri una piattaforma definita dal software?

La notizia è meno relegata al mondo della difesa e dell’aviazione di quanto non sembri. L’F-35 è l’esempio estremo di una tendenza generale: prodotti sempre più complessi, vincolati a ecosistemi di aggiornamento, telemetria, autenticazione e supply chain, dove il confine tra manutenzione, sicurezza e controllo industriale si assottiglia. La provocazione del “jailbreak” rende evidente che, anche nel mondo difesa, la domanda sta cambiando: non è più solo “quanto è avanzato l’hardware”, ma chi governa il software, per quanto tempo e a quali condizioni geopolitiche.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/18/davvero-si-puo-fare-jailbreak-a-un-caccia-f-35/?utm_source=rss&utm_medium=rss&utm_campaign=davvero-si-puo-fare-jailbreak-a-un-caccia-f-35


Il malware che ruba password e ambienti delle IA locali


Hudson Rock è un’azienda specializzata in sicurezza informatica che si è imbattuta (probabilmente) per prima in un’interessante evoluzione nel mondo degli infostealer. Per la prima volta, infatti, è stato trovato un malware che prende di mira non soltanto l’identità “umana”, ma anche l’identità operativa di un assistente software. Il payload, infatti, ha esfiltrato l’intero ambiente di configurazione di OpenClaw (ex – Clawdbot e Moltbot), cioè la “memoria” e i parametri che definiscono come un agente AI lavora e si comporta.

Alon Gal, CTO di Hudson Rock, ha ricondotto l’infezione a una probabile variante di Vidar, un infostealer attivo dal 2018, sottolineando però che l’acquisizione dei file non sarebbe avvenuta tramite un modulo dedicato a OpenClaw. Il punto, in questa storia, è proprio che la sottrazione del materiale sensibile è stata ottenuta con un approccio più grezzo ma efficace: una routine di raccolta file generalista, capace di pescare directory e formati “interessanti” e di trasformare un furto di segreti standard in un furto della “personalità” digitale di un agente.

Un twist interessante perché, alla fine, l’AI è un “rapimento collaterale”

Dal punto di vista tecnico, il caso diventa rilevante perché mostra quanto sia facile, per un infostealer tradizionale, intercettare dati ad alto valore senza conoscere nel dettaglio la piattaforma. La routine di file-grabbing avrebbe raccolto openclaw.json, un file che include il gateway token e metadati come email di riferimento e percorso del workspace, aprendo la strada all’abuso dell’autenticazione verso il gateway. Nello stesso set compaiono device.json, che contiene chiavi crittografiche usate per pairing sicuro e operazioni di firma, e soul.md, un documento che descrive principi operativi, linee comportamentali e limiti etici dell’agente ovvero il perimetro entro cui il sistema prende decisioni e agisce. La sottrazione del gateway token è la leva più immediata: se la porta dell’istanza locale è esposta, un attaccante può connettersi da remoto all’OpenClaw della vittima, oppure mascherarsi come client legittimo nelle richieste autenticate verso l’AI gateway. In pratica, si passa dal furto di password al furto di “autorità”: se l’agente ha accesso a email, API, cloud e risorse interne, l’attaccante ottiene un canale già autorizzato ad agire, spesso con privilegi che superano quelli di un singolo account umano.

Le contromisure sono ancora “crude”

Il contesto che circonda OpenClaw rende questa dinamica ancora più delicata, perché la superficie d’attacco non è solo endpoint e configurazione, ma anche ecosistema e supply chain di “skill AI”. I maintainers hanno annunciato iniziative come la collaborazione con VirusTotal per esaminare skill potenzialmente malevole caricate su ClawHub, definire un threat model e introdurre audit per intercettare configurazioni errate, segno che la piattaforma sta entrando nella fase in cui la sicurezza deve diventare un requisito strutturale. Nel frattempo, ricerche indipendenti descrivono campagne che sfruttano skill come esche e spostano il payload su siti lookalike, con l’obiettivo di bypassare i controlli e trasformare i registri di skill in vettori di attacco a catena. A questo si aggiungono criticità di governance dei dati, come il problema evidenziato su Moltbook, dove un account agente non risulterebbe eliminabile, lasciando gli utenti senza un meccanismo pratico per rimuovere identità e contenuti associati. E soprattutto pesa il tema dell’esposizione: analisi threat intelligence hanno indicato la presenza di centinaia di migliaia di istanze OpenClaw esposte che in presenza di vulnerabilità possono diventare un trampolino verso scenari di remote code execution.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/17/il-malware-che-ruba-password-e-ambienti-delle-ia-locali/?utm_source=rss&utm_medium=rss&utm_campaign=il-malware-che-ruba-password-e-ambienti-delle-ia-locali


Lo shotdown USA tarpa le ali alla CISA


Il blocco delle attività del Department of Homeland Security scattato alle 00:01 del 14 febbraio 2026 non spegne CISA, ma la costringe a lavorare con un organico drasticamente ridotto.

In pratica l’agenzia resta in piedi solo per le funzioni considerate “essenziali” dall’Antideficiency Act, con 888 persone attive su 2.341, circa il 38% della forza lavoro. Il risultato è un paradosso operativo: la cybersecurity federale continua, ma con capacità e velocità inevitabilmente inferiori, mentre l’esposizione a campagne ransomware e sfruttamento massivo di vulnerabilità rimane costante.

Il vincolo legale non riguarda la possibilità materiale di lavorare, bensì il fatto che, senza stanziamenti del Congresso, i dipendenti non possano essere retribuiti e l’agenzia non possa avviare o proseguire attività non “eccezionali”. In termini concreti, molti lavoratori vengono messi in congedo forzato, mentre una quota rimane operativa (senza paga) nelle aree ritenute indispensabili a proteggere vita umana, proprietà e sicurezza nazionale. Questo meccanismo crea una tensione strutturale: la risposta agli incidenti resta formalmente possibile, ma la resilienza dipende da un perimetro di attività ristretto e da persone che devono garantire continuità in condizioni anomale.

La “collateral damage zone”: perché CISA paga il prezzo della politica

Nel racconto di queste ore, CISA finisce nel ruolo di danno collaterale. Alcune componenti del DHS restano di fatto meno coplpite dalla chiusura, mentre CISA deve selezionare cosa mantenere acceso e cosa rinviare. La conseguenza per chi fa sicurezza è immediata: meno team disponibili, meno progetti nuovi, più triage e più rinunce. E quando la gestione si sposta dalla pianificazione alla sopravvivenza operativa, il rischio più concreto non è solo “fare meno”, ma fare più lentamente ciò che conta di più.

Il testo chiarisce che i dipendenti mandati a casa possono essere richiamati se emerge un’esigenza riconducibile alle eccezioni previste: incidenti con impatto su infrastrutture critiche, minacce su larga scala, sfruttamento esteso di una falla capace di colpire sistemi strategici. L’esempio implicito è quello di eventi “sistemici”, come campagne ransomware su settori vitali o ondate di exploitation comparabili a quanto visto con log4j. In pratica, però, questi richiami sarebbero probabilmente chirurgici: verrebbero riattivati solo i gruppi con competenze specifiche sullo scenario in corso e anche loro opererebbero senza retribuzione.

KEV Catalog: luce accesa, ma con meno “bulbi” operativi

Tra i servizi destinati a rimanere in vita c’è il Known Exploited Vulnerabilities Catalog, diventato negli anni una sorgente di riferimento non solo per le agenzie federali, ma anche per SOC e vulnerability management di mezzo mondo. La parte cruciale è che il catalogo resta online e, se compare una vulnerabilità attivamente sfruttata con potenziale impatto su vita, proprietà o sicurezza nazionale, l’aggiornamento rientra con buona probabilità nel perimetro “eccezionale”. Il funzionamento del KEV soffre particolarmente questa situazione perché dietro una nuova voce nel catalogo non c’è un semplice copia-incolla di un CVE. Serve verificare lo sfruttamento, comprendere il contesto d’attacco, valutare disponibilità e qualità della patch o delle mitigazioni, coordinarsi con agenzie e stakeholder. Con una forza lavoro ridotta, la priorità tenderà a spostarsi verso gli eventi più urgenti e con exploitation in corso. Questo implica un effetto collaterale importante: l’inserimento o il “recall” di vulnerabilità più datate, pur sfruttate in passato o riemerse in nuove catene d’attacco, rischia di slittare. Per chi gestisce remediation a livello enterprise, la conseguenza è pratica: il segnale KEV potrebbe arrivare più tardi e quindi più tardi potrebbero allinearsi patching e compensating controls.

Inoltre, un conto è tenere disponibile il catalogo, un altro è far sì che chi è obbligato ad adeguarsi lo faccia davvero. Il testo suggerisce che le attività di enforcement e di “sollecito” sulla conformità potrebbero non rientrare tra le operazioni che continueranno a funzionare. In uno scenario del genere, la pressione organizzativa sulle realtà soggette agli obblighi si indebolisce e la compliance rischia di diventare più “volontaria” che guidata. Dal punto di vista della postura di sicurezza, è un passaggio delicato: il valore del KEV non è solo informativo, ma anche disciplinare perché impone priorità e tempi. Se la sorveglianza si attenua, cresce il rischio di backlog e di esposizione prolungata.

Non è “solo pubblico”: perché il settore privato globale deve ascoltare

È vero che la missione primaria di CISA è innalzare il livello di sicurezza delle agenzie federali e, per estensione, dell’ecosistema critico. Ma oggi KEV viene usato come strumento quotidiano da team di sicurezza ovunque, perché offre un criterio pragmatico: “questa vulnerabilità è sfruttata davvero, quindi va trattata come prioritaria”. Anche con l’agenzia in modalità ridotta, il KEV resta un riferimento globale e continuerà a influenzare triage, patch windows, decisioni di compensazione e metriche di esposizione. Il problema è la latenza: se l’informazione arriva più tardi, le aziende potrebbero scoprire più tardi che stanno inseguendo un rischio già diventato attivo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/16/lo-shotdown-usa-tarpa-le-ali-alla-cisa/?utm_source=rss&utm_medium=rss&utm_campaign=lo-shotdown-usa-tarpa-le-ali-alla-cisa


False estensioni AI su Chrome: rubano API e sessioni


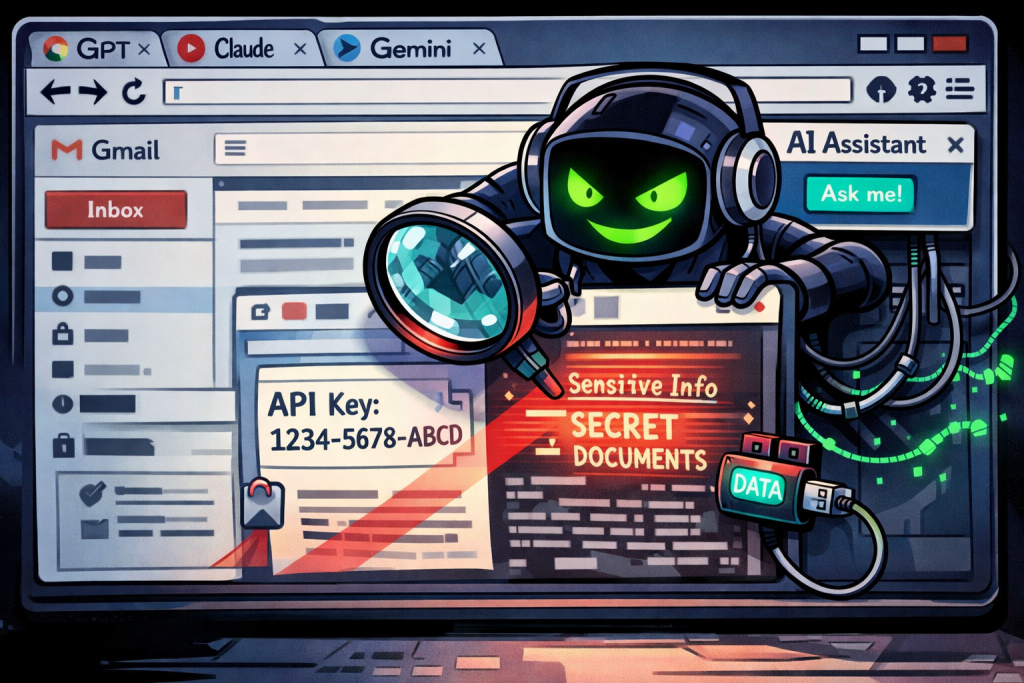
Un’inquietante campagna di cyberspionaggio ha colpito almeno 260.000 utenti Chrome, sfruttando il crescente interesse verso gli assistenti basati su intelligenza artificiale. Dietro un’apparente offerta di tool utili per scrivere, riassumere o leggere le email, si celano invece estensioni malevole progettate per rubare dati sensibili e informazioni personali.

AiFrame: l’infrastruttura della truffa

L’indagine è stata condotta da LayerX Security che ha ribattezzato l’operazione con il nome “AiFrame”. Tutte le estensioni riconosciute all’interno di questa campagna malevola, ben 32, condividono lo stesso codice base e comunicano con domini remoti sotto il controllo di tapnetic[.]pro, un’infrastruttura centralizzata che consente agli attaccanti di gestire in tempo reale i payload e le capacità delle estensioni.

Spesso, queste campagne durano poco dal momento che le estensioni vengono controllate spesso dagli esperti di sicurezza, ma AiFrame ha organizzato un sistema di “reincarnazione” automatica grazie al quale diverse estensioni rimosse dallo store ufficiale sono ricomparse con nuovi ID, mantenendo nome e funzionalità simili. È il caso di AI Sidebar, che dopo essere stata rimossa come “Gemini AI Sidebar” (con 80.000 installazioni) è riapparsa con un nuovo ID, già utilizzato da oltre 70.000 utenti.

Iframe invisibili e attacchi silenziosi

Uno degli elementi tecnici più pericolosi di AiFrame è l’uso degli iframe. L’interfaccia dell’estensione non è reale, ma è un overlay caricato da remoto che può essere modificato dinamicamente in ogni momento, senza passare da un aggiornamento ufficiale sul Chrome Web Store. Questo iframe è in grado di inviare comandi all’estensione, istruendola a leggere contenuti dalla pagina attiva.

Gli script iniettati sfruttano librerie come Readability di Mozilla per estrarre titoli, testi, metadata e contenuti leggibili. Le informazioni raccolte, inclusi eventuali token di autenticazione e contenuti dinamici, vengono poi trasmesse al dominio remoto, sfuggendo a ogni controllo dell’utente e di Google.

Gmail nel mirino: accesso completo ai contenuti

Circa la metà delle estensioni individuate si concentra su Gmail, implementando un codice comune per l’integrazione con la casella di posta. L’estensione è in grado di leggere i messaggi visibili, accedere ai contenuti delle conversazioni, e persino intercettare i testi in fase di scrittura. Tutti questi dati vengono silenziosamente inoltrati ai server remoti, senza che l’utente possa rendersene conto.

Il badge “Featured” assegnato ad alcune di queste estensioni, come nel caso di “AI Assistant”, aggrava ulteriormente la situazione: l’etichetta di qualità contribuisce a consolidare un falso senso di sicurezza, inducendo l’utente a fidarsi di un componente che, in realtà, agisce da agente malevolo nel browser.

L’ingegneria sociale dell’intelligenza artificiale

L’attacco è particolarmente insidioso perché sfrutta un fenomeno sociotecnico recente: l’interazione conversazionale con gli assistenti AI ha abbattuto le barriere di diffidenza, portando gli utenti a condividere più facilmente dati e contesti personali. Questa abitudine è stata trasformata dagli attaccanti in un punto di forza: gli iframe truccati simulano perfettamente le interfacce di strumenti noti come ChatGPT, Claude o Gemini, rendendo l’intercettazione praticamente invisibile.

Anche il riconoscimento vocale è stato utilizzato come vettore: alcune estensioni captano le parole pronunciate dagli utenti, le trascrivono e le inviano al server controllato dagli attaccanti, aggiungendo un ulteriore livello di sorveglianza invisibile.

Ancora disponibili, ancora pericolose

Nonostante la gravità della scoperta, molte delle estensioni malevole risultano ancora oggi disponibili sul Chrome Web Store. Google, al momento della pubblicazione del report, non ha rilasciato alcun commento ufficiale sulla vicenda.

Il report completo di LayerX elenca gli ID di tutte le estensioni coinvolte. Finché non verranno rimosse, il consiglio è di sospendere ogni fiducia verso gli assistenti AI installabili come estensioni browser, almeno fino a una verifica rigorosa delle fonti e dei permessi richiesti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/13/false-estensioni-ai-su-chrome-rubano-api-e-sessioni/?utm_source=rss&utm_medium=rss&utm_campaign=false-estensioni-ai-su-chrome-rubano-api-e-sessioni


Effetto Domino: nel 2026 i fornitori sono le vulnerabilità più critiche


Nell’ultimo High-Tech Crime Trends Report 2026 realizzato da Group-IB, leader globale nella cybersecurity e nell’investigazione dei crimini digitali, emerge un quadro inquietante sull’evoluzione delle minacce. Lo studio, frutto di un monitoraggio costante effettuato dai centri DCRC in 11 paesi e basato su telemetria e investigazioni sul campo, è stato concepito per fornire a governi e aziende una utile guida per anticipare i rischi di un panorama cyber sempre più interconnesso.

L’industrializzazione del rischio nella supply chain moderna

Da qualche tempo, ormai, l’attenzione dei gruppi dediti al cybercrimine si sta spostando dalle singole infrastrutture verso l’intero ecosistema di fiducia che lega fornitori e clienti finali. Secondo l’analisi di Group-IB, non siamo più di fronte a intrusioni isolate ma a una vera e propria compromissione sistemica delle catene di approvvigionamento tecnologico globale. Gli attaccanti hanno compreso che colpire un singolo vendor SaaS, un fornitore di servizi gestiti o un repository di codice significa ottenere un accesso immediato e persistente a centinaia di organizzazioni a valle della catena di distribuzione del servizio o del  software. Questo cambio di paradigma trasforma una singola vulnerabilità locale in un effetto domino capace di paralizzare interi settori industriali con un’efficienza operativa senza precedenti.

La militarizzazione del codice aperto e dei flussi d’identità

Uno dei fronti più critici evidenziati dal report riguarda la corruzione dei repository open-source come npm e PyPI, diventati i nuovi vettori per la distribuzione di malware su scala “industriale”. Attraverso il furto di credenziali dei manutentori e l’uso di worm automatizzati, i cybercriminali iniettano codice malevolo nelle librerie software, trasformando le pipeline di sviluppo in canali di infezione di massa. Parallelamente, assistiamo a un’evoluzione del phishing potenziato dall’intelligenza artificiale che ora mira specificamente ai workflow di integrazione OAuth. Questo approccio permette agli attori malevoli di aggirare l’autenticazione a più fattori e stabilire una presenza legittima e duratura all’interno degli ambienti cloud e dei sistemi CI/CD, rendendo la distinzione tra traffico lecito e malevolo quasi impossibile per i perimetri difensivi classici.

L’ecosistema del ransomware e il mercato degli accessi a monte

Il modello operativo del crimine informatico si è strutturato in una filiera altamente specializzata dove i broker di accesso iniziale e gli operatori ransomware collaborano con una precisione e un coordinamento degno delle migliori filiere produttive tradizionali. L’obiettivo primario dei gruppi di minaccia non è più la singola vittima, ma i punti di accesso a monte che garantiscono un’esposizione multi-tenant. Questo approccio moltiplica l’impatto finanziario delle campagne di estorsione, poiché la violazione di un unico fornitore di servizi si traduce nella compromissione simultanea di decine di database di clienti diversi. I gruppi più sofisticati, tra cui spiccano nomi come Lazarus e Scattered Spider, stanno sfruttando metodicamente queste architetture di fiducia condivisa per massimizzare l’asimmetria dell’attacco e minimizzare i tempi di rilevamento.

Verso una difesa basata sulla gestione della fiducia sistemica

In questo scenario di minacce interconnesse, la sicurezza informatica deve evolvere verso una protezione che non si limiti ai confini aziendali ma che analizzi ogni singola dipendenza e relazione digitale. Come sottolineato dai ricercatori di Group-IB, la sfida attuale per i responsabili della sicurezza è mettere in sicurezza la fiducia stessa attraverso un monitoraggio rigoroso delle integrazioni di terze parti e una verifica continua delle identità. Non è più sufficiente proteggere i propri asset isolati, poiché è necessario anticipare i rischi emergenti analizzando le dinamiche degli ecosistemi underground dove vengono scambiati gli accessi privilegiati. Solo una visione che integri l’intelligence predittiva con una comprensione profonda delle catene di attacco integrate può permettere alle aziende di interrompere il ciclo dell’offensiva prima che il danno diventi sistemico.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/12/effetto-domino-nel-2026-i-fornitori-sono-le-vulnerabilita-piu-critiche/?utm_source=rss&utm_medium=rss&utm_campaign=effetto-domino-nel-2026-i-fornitori-sono-le-vulnerabilita-piu-critiche


Lummastealer risorge dalle ceneri: ancora una volta lo stop è momentaneo


L’ecosistema del cybercrime dimostra ancora una volta una resilienza straordinaria: a meno di dodici mesi dall’operazione di smantellamento internazionale che sembrava averne decretato la fine, LummaStealer è riemerso con una catena di infezione profondamente rinnovata. Il ritorno di questo infostealer non è un semplice “rebranding”, ma una ristrutturazione tattica che vede l’introduzione di CastleLoader come primo stadio critico.

Questa nuova architettura dimostra come i gruppi MaaS (Malware-as-a-Service) siano in grado di riorganizzare le proprie infrastrutture C2 e i vettori di delivery in tempi record, capitalizzando sulle lezioni apprese dai precedenti shutdown delle autorità.

L’Architettura Modulare e il Ruolo di CastleLoader

La nuova struttura offensiva si basa su un design modulare a più stadi, dove CastleLoader funge da sofisticato “apripista” per il payload finale. Questo loader non è un semplice downloader, ma un componente progettato per l’evasione preventiva. Una volta eseguito, solitamente attraverso archivi compressi che simulano software legittimo, CastleLoader avvia una serie di controlli ambientali per rilevare la presenza di sandbox o debugger. Solo dopo aver confermato di trovarsi su un host reale e non in un ambiente di analisi, il loader stabilisce una connessione cifrata per recuperare LummaStealer, iniettandolo direttamente nella memoria di processi di sistema già attivi, minimizzando così l’impronta sul file system dell’host.

Il nucleo operativo di LummaStealer è caratterizzato da un offuscamento estremamente aggressivo, finalizzato a neutralizzare sia l’analisi statica che quella euristica. Il malware impiega tecniche di risoluzione dinamica delle funzioni API, evitando di importare palesemente le librerie sospette nella propria tabella di importazione (IAT). Questo approccio, unito all’uso di junk code e metamorfismo del codice sorgente, rende estremamente difficile la creazione di firme rilevanti. Inoltre, il malware sfrutta il controllo del flusso indiretto per confondere i motori di disassemblaggio, garantendo che l’esecuzione del codice malevolo avvenga in modo non lineare e protetto da trigger di rilevamento comportamentale.

Esfiltrazione Mirata e Gestione dei Dati Sensibili

Una volta stabilita la persistenza in memoria, LummaStealer attiva i suoi moduli di scansione focalizzati sull’estrazione di asset digitali di alto valore. Il targeting è chirurgico: il malware interroga i database SQL dei browser per recuperare cookie di sessione (utili per il session hijacking), dati di auto-fill e credenziali salvate. Particolare enfasi viene posta sui cold wallet di criptovalute e sulle estensioni browser dedicate alla gestione di asset digitali, dove il malware tenta di esfiltrare chiavi private e seed. I dati raccolti vengono pacchettizzati e inviati a server C2 attraverso protocolli di comunicazione che imitano il normale traffico web, spesso sfruttando servizi cloud legittimi come tunnel per mascherare la destinazione finale dei pacchetti esfiltrati.

Infrastruttura di Comando e Strategie di Hardening

La rete di Comando e Controllo (C2) è stata riprogettata per evitare i singoli punti di fallimento che hanno portato al precedente abbattimento. Gli operatori utilizzano ora un’architettura decentralizzata o domini a vita breve (fast-flux), che rendono complessa l’identificazione dei server master. Per i difensori IT, il contrasto a questa minaccia richiede un monitoraggio intensivo dei tentativi di iniezione di memoria e delle anomalie nel traffico di rete in uscita. È essenziale implementare soluzioni EDR capaci di correlare l’apertura di file sospetti con chiamate di sistema insolite, oltre a una rigorosa segmentazione dei privilegi utente per impedire che il loader possa scalare le autorizzazioni necessarie per l’esfiltrazione dei dati di sistema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/11/lummastealer-risorge-dalle-ceneri-ancora-una-volta-lo-stop-e-momentaneo/?utm_source=rss&utm_medium=rss&utm_campaign=lummastealer-risorge-dalle-ceneri-ancora-una-volta-lo-stop-e-momentaneo


ZeroDayRAT: La Nuova Minaccia per Android e iOS


I ricercatori di iVerify, un’azienda specializzata in sicurezza informatica per dispositivi mobili, ha rivelato l’arrivo nel panorama delle minacce di un nuovo, preoccupante strumento: ZeroDayRAT. Questa piattaforma spyware è emersa nel sottobosco del cybercrime su Telegram, presentandosi come una soluzione completa per il controllo remoto di dispositivi Android e iOS. Lungi dall’essere un semplice estrattore di dati, ZeroDayRAT si posiziona come un toolkit di compromissione mobile a tutto tondo in grado di offrire agli aggressori un controllo profondo e persistente sui dispositivi infetti.

Architettura e Compatibilità del Malware

ZeroDayRAT si distingue per la sua ampia compatibilità, estendendosi su un vasto spettro di versioni di sistemi operativi mobili. Gli sviluppatori pubblicizzano il supporto per le versioni Android dalla 5 alla 16, coprendo quindi sia dispositivi legacy che i più recenti aggiornamenti del sistema operativo Google. Sul fronte Apple, la compatibilità arriva fino a iOS 26, includendo le ultime versioni del sistema operativo mobile. Questa trasversalità rende ZeroDayRAT una minaccia preoccupante poiché la sua potenziale superficie di attacco è estremamente ampia. La piattaforma offre agli acquirenti un pannello di controllo completo, con una interfaccia di gestione intuitiva e centralizzata dei dispositivi compromessi, evidenziando una grande maturità nella sua concezione e implementazione.

Capacità di Monitoraggio e Raccolta Dati

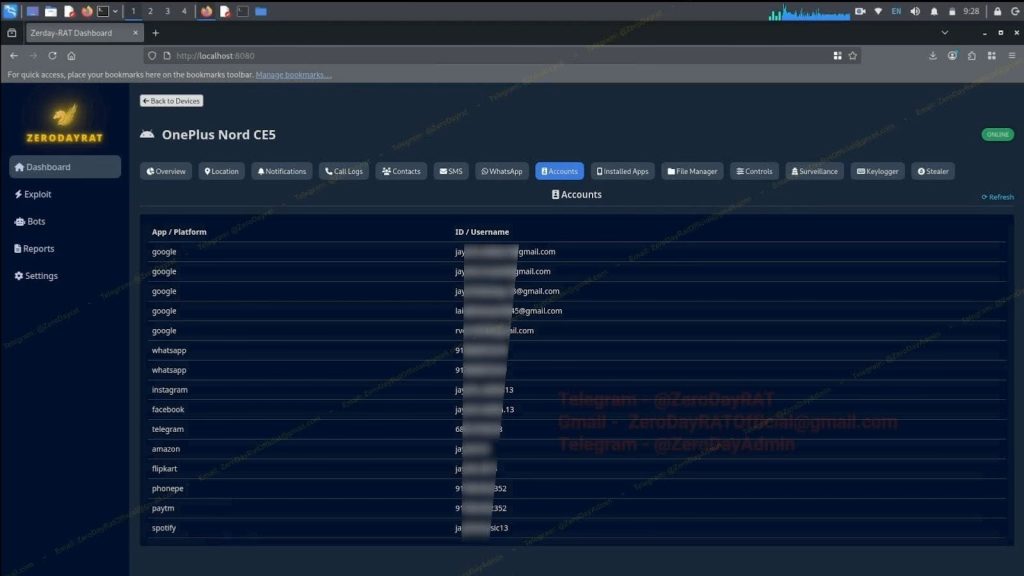
Il cuore operativo di ZeroDayRAT risiede nelle sue estese capacità di sorveglianza passiva. La dashboard di gestione del malware fornisce all’operatore una panoramica dettagliata di ogni dispositivo compromesso, visualizzando informazioni cruciali come il modello del terminale, la versione del sistema operativo, lo stato della batteria, i dettagli della SIM (inclusi IMSI e IMEI), la posizione geografica del dispositivo e lo stato del blocco schermo. A un livello più granulare, il malware è in grado di registrare l’utilizzo delle applicazioni, tracciare le cronologie delle attività dell’utente e intercettare tutti gli scambi di messaggi SMS. Ulteriori sezioni del pannello permettono di visualizzare le notifiche ricevute e un elenco degli account registrati sul dispositivo, fornendo identificativi utente ed e-mail che potrebbero essere successivamente sfruttati per attacchi di brute-forcing o credential stuffing su altri servizi. Se sono stati ottenuti i permessi di accesso al GPS, ZeroDayRAT è in grado di tracciare la vittima in tempo reale, visualizzando la posizione attuale su una mappa interattiva, completa di cronologia degli spostamenti.

Dal sito di iVerify

Operazioni Attive e Controllo Remoto

Oltre alla sorveglianza passiva, ZeroDayRAT abilita una serie di operazioni attive che consentono agli aggressori un controllo diretto sul dispositivo. Questo include la possibilità di attivare da remoto le fotocamere (sia quella anteriore che posteriore) e il microfono, fornendo flussi multimediali in tempo reale per la sorveglianza ambientale. Un modulo di registrazione dello schermo permette di catturare l’interazione dell’utente con il dispositivo, rivelando password, PIN, gesti di sblocco e altre informazioni sensibili. L’accesso ai permessi SMS è particolarmente critico: non solo consente l’intercettazione delle password monouso (OTP), facilitando il bypass dell’autenticazione a due fattori (2FA), ma permette anche l’invio di SMS dal dispositivo della vittima, potenzialmente per attività di spam, frode o diffusione del malware stesso. Ulteriormente, un modulo keylogging registra ogni input dell’utente, comprese password, pattern di sblocco e qualsiasi testo digitato, offrendo una miniera d’oro di credenziali.

Furto Finanziario Avanzato

ZeroDayRAT implementa moduli specifici per il furto finanziario, dimostrando una focalizzazione diretta sull’esfiltrazione di asset economici. Un componente dedicato al furto di criptovalute scannerizza le app wallet più comuni come MetaMask, Trust Wallet, Binance e Coinbase. Questo modulo non solo registra gli ID dei wallet e i saldi, ma tenta anche l’iniezione di indirizzi negli appunti, sostituendo gli indirizzi wallet copiati dalla vittima con indirizzi controllati dall’aggressore per deviare le transazioni. Parallelamente, un “bank stealer” prende di mira le app di online banking, le piattaforme UPI (come Google Pay e PhonePe) e servizi di pagamento come Apple Pay e PayPal. La tattica principale qui è l’utilizzo di overlay screen, ovvero schermate false che si sovrappongono all’interfaccia legittima dell’app per ingannare la vittima e indurla a inserire le proprie credenziali direttamente nelle mani dell’aggressore.

Implicazioni per la Sicurezza Aziendale e Individuale

Il toolkit ZeroDayRAT, sebbene non sia stato dettagliato il suo meccanismo di distribuzione iniziale da iVerify, rappresenta una minaccia significativa a più livelli. Per le organizzazioni, la compromissione di un dispositivo di un dipendente tramite ZeroDayRAT potrebbe fungere da punto d’ingresso per violazioni aziendali più ampie, esponendo dati sensibili e infrastrutture critiche. La capacità di intercettare OTP e credenziali, unita al keylogging e al controllo remoto, può bypassare molte delle difese perimetrali tradizionali. A livello individuale, una compromissione ZeroDayRAT porta a una totale perdita di privacy e a potenziali perdite finanziarie devastanti. La raccomandazione primaria per mitigare tali rischi rimane l’adesione rigorosa all’installazione di applicazioni esclusivamente dagli store ufficiali (Google Play e Apple App Store) e da sviluppatori con comprovata reputazione. Per gli utenti ad alto rischio, l’attivazione di funzionalità di sicurezza avanzate come la “Modalità Lockdown” su iOS e la “Protezione Avanzata” su Android è fortemente consigliata, poiché queste opzioni sono progettate per limitare l’esposizione a exploit e malware sofisticati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/10/zerodayrat-la-nuova-minaccia-per-android-e-ios/?utm_source=rss&utm_medium=rss&utm_campaign=zerodayrat-la-nuova-minaccia-per-android-e-ios


L’arma dell’autenticità: come il cybercrimine sta piegando i servizi SaaS


Il panorama delle minacce informatiche è in continuo cambiamento e recentemente si sta assistendo a  una metamorfosi del phishing dove la tecnica del mascheramento cede il passo all’abuso deliberato delle infrastrutture cloud legittime. Check Point Software Technologies ha recentemente portato alla luce una campagna di phishing massiva che, invece di creare domini fraudolenti, utilizza le funzionalità native delle piattaforme Software-as-a-Service (SaaS) per veicolare truffe telefoniche. L’operazione ha già raggiunto numeri impressionanti, con circa 133.260 e-mail inviate che hanno messo nel mirino oltre 20.000 aziende a livello globale, sfruttando la reputazione di giganti come Microsoft, Zoom e Amazon.

Questa strategia segna un cambio di paradigma fondamentale nel social engineering, poiché le esche non sono semplici imitazioni ma comunicazioni generate dai sistemi reali dei fornitori. Inserendo contenuti fraudolenti nei campi controllati dall’utente, come i dati del profilo o i metadati di fatturazione, gli attaccanti costringono le piattaforme a inviare notifiche ufficiali che superano indenni ogni controllo di autenticazione come SPF, DKIM e DMARC. Il risultato è un messaggio che eredita la totale fiducia e autorevolezza del brand mittente, rendendo quasi impossibile il rilevamento da parte dei sistemi di sicurezza automatizzati e abbassando drasticamente la soglia di sospetto degli utenti.

Un fenomeno in rapida crescita

L’analisi dei dati evidenzia un’accelerazione verticale del fenomeno negli ultimi mesi: se nell’ultimo semestre si sono registrate circa 648.291 e-mail malevole, ben 463.773 di queste sono state concentrate negli ultimi tre mesi. Questa impennata suggerisce che i criminali informatici considerino l’abuso del SaaS un meccanismo di distribuzione estremamente scalabile e redditizio. David Gubiani, Regional Director Security Engineering di Check Point, sottolinea come a peggiorare la situazione (rendendo gli attacchi potenzialmente molto più  efficaci) dopo il primo approccio tramite email, l’operatività venga spostata al telefono, tramite l’indicazione di chiamare il call center per sistemare il problema. In questo modo, si bypassa l’analisi degli URL e il sandboxing, trasferendo il cuore dell’attacco verso una manipolazione vocale diretta, dove il fattore umano diventa l’anello debole.

I metodi identificati spaziano dalla manipolazione dei campi profilo su piattaforme come YouTube e Malwarebytes, alla generazione di notifiche di abbonamento fraudolente tramite i flussi di lavoro di Microsoft Entra ID e Power BI. Particolarmente sofisticato è l’abuso degli inviti di Amazon Business, dove gli aggressori inseriscono falsi addebiti e finti numeri di assistenza da chiamare direttamente nei campi dell’invito aziendale. In tutti questi casi, le piattaforme non sono state compromesse nel senso tradizionale del termine: sono le loro funzionalità legittime a essere utilizzate impropriamente per dare credibilità a una truffa che si conclude con una chiamata a un call center controllato dai criminali.

USA bersaglio preferito, ma Europa al secondo posto

A livello settoriale, il comparto Tecnologia e IT è il più colpito con il 26,8% dei casi, seguito dalla produzione industriale e dal settore dell’istruzione. Geograficamente, gli Stati Uniti rimangono il bersaglio principale, ma l’Europa segue a ruota con una quota del 17,8%, a dimostrazione della portata globale dell’offensiva. La lezione per i difensori è chiara: la provenienza di un’e-mail da un dominio affidabile non è più una garanzia di sicurezza. È necessaria un’evoluzione delle strategie di difesa che passi attraverso l’analisi contestuale dei messaggi e una formazione degli utenti capace di riconoscere le nuove dinamiche del phishing vocale basato su servizi cloud.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/09/larma-dellautenticita-come-il-cybercrimine-sta-piegando-i-servizi-saas/?utm_source=rss&utm_medium=rss&utm_campaign=larma-dellautenticita-come-il-cybercrimine-sta-piegando-i-servizi-saas


n8n: nuove vulnerabilità critiche aggirano le patch di dicembre


La sicurezza di n8n, una delle piattaforme open source più utilizzate per l’automazione dei workflow, torna nuovamente sotto i riflettori dopo la scoperta di nuove vulnerabilità critiche che mettono a rischio server, credenziali e processi aziendali basati anche su intelligenza artificiale. I difetti, tracciati complessivamente come CVE-2026-25049, consentono ad attaccanti autenticati di aggirare le contromisure introdotte solo poche settimane fa per correggere una precedente falla di gravità quasi massima.

Il problema nasce da una gestione ancora imperfetta della sanitizzazione delle espressioni all’interno dei workflow. Nonostante le patch rilasciate a dicembre 2025 per mitigare la CVE-2025-68613, i ricercatori hanno dimostrato che è ancora possibile inserire codice malevolo capace di superare i controlli e arrivare all’esecuzione di comandi sul sistema host che esegue n8n. Un dettaglio che trasforma quella che dovrebbe essere una semplice automazione applicativa in un vettore di compromissione completo.

Le nuove vulnerabilità hanno ricevuto un punteggio CVSS di 9.4, ma diversi esperti ritengono che la valutazione non rifletta pienamente l’impatto reale negli ambienti di produzione. Il motivo è semplice: n8n non è un servizio periferico, bensì un nodo centrale in cui convergono credenziali, API key e token di accesso a servizi cloud, piattaforme SaaS e sempre più spesso modelli di intelligenza artificiale.

Un problema di espressioni che diventa esecuzione di comandi

Secondo quanto confermato dagli stessi maintainer di n8n in un advisory di sicurezza, un utente autenticato con i permessi per creare o modificare workflow può costruire espressioni in grado di innescare comandi di sistema non previsti. In pratica, chi ha accesso alla logica di automazione può trasformare un parametro di workflow in un punto di ingresso per il controllo dell’intero server.

È un aspetto particolarmente delicato perché n8n è spesso utilizzato in contesti collaborativi, dove più utenti o team hanno la possibilità di intervenire sui flussi. In questi casi, la linea di demarcazione tra utente legittimo e attaccante interno o compromesso diventa estremamente sottile, rendendo il modello di fiducia implicito uno dei punti più deboli della piattaforma.

Una sequenza di incidenti che preoccupa i difensori

La nuova disclosure arriva a breve distanza da un altro episodio particolarmente grave, noto come “ni8mare”, che aveva esposto decine di migliaia di server n8n alla possibile compromissione completa tramite una vulnerabilità di remote code execution sfruttabile senza autenticazione. In quel caso, bastava individuare un’istanza vulnerabile per prenderne il controllo, senza alcuna credenziale.

La frequenza con cui n8n compare nelle patch list dei team di sicurezza sta diventando un segnale d’allarme. Non tanto per la presenza di bug in sé, inevitabili in qualsiasi software complesso, quanto per la loro natura sistemica e per il tipo di accesso che rendono possibile. Ogni nuova falla sembra confermare quanto le piattaforme di automazione siano ormai infrastrutture critiche a tutti gli effetti.

Il valore dei dati custoditi nei workflow

A sottolineare la gravità del problema è anche Pillar Security, una delle realtà che hanno contribuito alla scoperta delle nuove vulnerabilità. Secondo i ricercatori, l’aspetto più pericoloso non è solo la possibilità di eseguire codice, ma il contesto in cui questo avviene. Un server n8n compromesso equivale spesso a un archivio aperto di segreti digitali.

Chi riesce a sfruttare la vulnerabilità può ottenere accesso a chiavi API di servizi come OpenAI o Anthropic, credenziali cloud per ambienti AWS e token utilizzati per orchestrare processi aziendali complessi. Il tutto senza necessariamente interrompere i workflow, che continuano a funzionare normalmente, rendendo l’attacco estremamente silenzioso.

Secondo Eilon Cohen, ricercatore di sicurezza AI presso Pillar Security, la combinazione tra semplicità di sfruttamento e valore degli asset esposti rende queste vulnerabilità particolarmente appetibili. In sostanza, la capacità di creare un workflow equivale, in alcuni contesti, alla possibilità di “possedere” l’intero server.

Patch disponibili, ma il problema resta strutturale

n8n ha rilasciato gli aggiornamenti correttivi per CVE-2026-25049 e invita gli utenti ad applicarli immediatamente. Allo stesso tempo, gli esperti raccomandano un approccio più ampio che includa una revisione rigorosa dei permessi utente, un’analisi dei workflow esistenti e la rotazione delle credenziali sensibili, soprattutto quelle legate a servizi cloud e AI.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/06/n8n-sotto-pressione-nuove-vulnerabilita-critiche-aggirano-le-patch-di-dicembre/?utm_source=rss&utm_medium=rss&utm_campaign=n8n-sotto-pressione-nuove-vulnerabilita-critiche-aggirano-le-patch-di-dicembre