Apple Pay vulnerabile ad attacchi per forzare pagamenti illeciti


Se la funzione è collegata a una carta di credito VISA; è possibile “ingannare” il sistema per eseguire pagamenti senza limiti di importo.

I timori riguardo la possibilità che i sistemi di pagamento “contactless” di Apple possano portare a veri e propri furti si sono concretizzati. A spiegarlo (ma i dettagli verranno forniti solo al 2022 IEEE Symposium on Security and Privacy) sono dei ricercatori dell’Università di Birmingham, che hanno anticipato i risultati del loro studio in un comunicato stampa pubblicato su Internet.

L’attacco, però, non funziona con tutti gli iPhone. Affinché sia possibile “saccheggiare” la carta di credito degli utenti Apple sono necessarie due condizioni concomitanti: che il sistema di pagamento sia collegato a una carta di credito VISA e che sul telefono sia attiva la modalità Express Transit.

La funzione è pensata per consentire il pagamento dei biglietti del trasporto pubblico ai tornelli senza che sia necessaria l’autenticazione tramite lettura dell’impronta digitale o lo sblocco della schermata iniziale. Un sistema che, in pratica, dovrebbe funzionare solo quando il telefono comunica con determinati dispositivi e che ha l’obiettivo di rendere più “fluido” il pagamento.

Apple Pay

I ricercatori, però, hanno scoperto come sia possibile modificare i dati trasmessi da un normale POS per simulare questa condizione.

In pratica, attraverso questa tecnica un cyber criminale può impersonare un tornello della metropolitana per aggirare la richiesta di autenticazione tramite impronta digitale e ottenere il via libera a un pagamento il cui importo non ha limiti.

Ma quali sono gli scenari in cui tutto questo sarebbe possibile? Il primo è quello in cui il pirata informatico riesce a entrare in possesso di un iPhone smarrito o rubato. Se il telefono è acceso, il sistema permette di attivare il pagamento.

Una seconda possibilità, la cui applicabilità è però più complessa, è che il pirata riesca ad arrivare alla distanza necessaria dall’iPhone per avviare la transazione.

La cattiva notizia è che, stando a quanto si legge nel comunicato, né Apple, né VISA ammettono responsabilità dirette per la presenza della vulnerabilità. Il rischio, di conseguenza, è che il bug non venga corretto.

La buona notizia è che per proteggersi dall’attacco basta disattivare la modalità Express Transit. Bisognerà perdere due secondi in più per pagare l biglietto della metropolitana, ma si annulla il rischio di essere derubati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/10/01/apple-pay-vulnerabile-ad-attacchi-per-forzare-pagamenti-illeciti/?utm_source=rss&utm_medium=rss&utm_campaign=apple-pay-vulnerabile-ad-attacchi-per-forzare-pagamenti-illeciti


GriftHorse: il trojan Android che ha colpito più di 10 milioni di utenti


Il malware usa il numero di telefono del dispositivo per l’iscrizione a servizi premium a pagamento via SMS. Sottratti milioni di euro.

Una vera e propria “pandemia” che ha fruttato ai pirati informatici centinaia di milioni di euro. L’impatto di GriftHorse, il trojan che prende di mira i sistemi Android, si candida a diventare uno degli incidenti di sicurezza più gravi nel settore smartphone.

Come spiegano i ricercatori di Zimperium zLabs in un report pubblicato sul blog della società di sicurezza, la campagna di diffusione del trojan si è sviluppata nell’arco di 5 mesi, tra novembre 2020 e aprile 2021.

Il malware è stato distribuito attraverso 200 diverse app per Android, ospitate sia su Google Play (da cui sono state rimosse al momento della scoperta di GirftHorse) sia su store di terze parti, raggiungendo almeno 10 milioni di utenti in 70 paesi nel mondo.

GriftHorse

Lo strumento utilizzato dai pirati informatici per aggirare i controlli è stato Apache Cordova, un tool che consente agli sviluppatori di impostare degli aggiornamenti automatici delle app e che i cyber criminali hanno usato per eseguire il codice malevolo in tempo reale.

Le app installate, una volta eseguito l’aggiornamento malevolo, cominciano a visualizzare notifiche che inducono le vittime a sottoscrivere servizi a pagamento via SMS con costi esorbitanti, che secondo i ricercatori possono arrivare anche a 30 euro.

GriftHorse

La campagna GriftHorse, secondo la stima dei ricercatori, avrebbe fruttato loro centinaia di milioni di euro, che difficilmente potranno essere recuperati.

Ecco l’elenco completo  delle applicazioni contenenti il trojan e la stima delle loro installazioni.

Nome pacchetto Nome dell’app Min. Max
com.tra.nslat.orpro.htp Handy Translator Pro 500,000 1,000,000
com.heartratteandpulsetracker Heart Rate and Pulse Tracker 100,000 500,000
com.geospot.location.glt Geospot: GPS Location Tracker 100,000 500,000
com.icare.fin.loc iCare – Find Location 100,000 500,000
my.chat.translator My Chat Translator 100,000 500,000
com.bus.metrolis.s Bus – Metrolis 2021 100,000 500,000
com.free.translator.photo.am Free Translator Photo 100,000 500,000
com.locker.tul.lt Locker Tool 100,000 500,000
com.fin.gerp.rint.fc Fingerprint Changer 100,000 500,000
com.coll.rec.ord.er Call Recoder Pro 100,000 500,000
instant.speech.translation Instant Speech Translation 100,000 500,000
racers.car.driver Racers Car Driver 100,000 500,000
slime.simu.lator Slime Simulator 100,000 500,000
keyboard.the.mes Keyboard Themes 100,000 500,000
whats.me.sticker What’s Me Sticker 100,000 500,000
amazing.video.editor Amazing Video Editor 100,000 500,000
sa.fe.lock Safe Lock 100,000 500,000
heart.rhy.thm Heart Rhythm 100,000 500,000
com.sma.spot.loca.tor Smart Spot Locator 100,000 500,000
cut.cut.pro CutCut Pro 100,000 500,000
com.offroaders.survive OFFRoaders – Survive 100,000 500,000
com.phon.fin.by.cl.ap Phone Finder by Clapping 100,000 500,000
com.drive.bus.bds Bus Driving Simulator 100,000 500,000
com.finger.print.def Fingerprint Defender 100,000 500,000
com.lifeel.scanandtest Lifeel – scan and test 100,000 500,000
com.la.so.uncher.io Launcher iOS 15 100,000 500,000
com.gunt.ycoon.dle Idle Gun Tycoo\u202an\u202c 50,000 100,000
com.scan.asdn Scanner App Scan Docs & Notes 50,000 100,000
com.chat.trans.alm Chat Translator All Messengers 50,000 100,000
com.hunt.contact.ro Hunt Contact 50,000 100,000
com.lco.nylco Icony 50,000 100,000
horoscope.fortune.com Horoscope : Fortune 50,000 100,000
fit.ness.point Fitness Point 50,000 100,000
com.qub.la Qibla AR Pro 50,000 100,000
com.heartrateandmealtracker Heart Rate and Meal Tracker 50,000 100,000
com.mneasytrn.slator Mine Easy Translator 50,000 100,000
com.phone.control.blockspamx PhoneControl Block Spam Calls 50,000 100,000
com.paral.lax.paper.thre Parallax paper 3D 50,000 100,000
com.photo.translator.spt SnapLens – Photo Translator 50,000 100,000
com.qibl.apas.dir Qibla Pass Direction 50,000 100,000
com.caollerrrex Caller-x 50,000 100,000
com.cl.ap Clap 50,000 100,000
com.eff.phot.opro Photo Effect Pro 10,000 50,000
com.icon.nec.ted.trac.ker iConnected Tracker 10,000 50,000
com.smal.lcallrecorder Smart Call Recorder 10,000 50,000
com.hor.oscope.pal Daily Horoscope & Life Palmestry 10,000 50,000
com.qiblacompasslocatoriqez Qibla Compass (Kaaba Locator) 10,000 50,000
com.proo.kie.phot.edtr Prookie-Cartoon Photo Editor 10,000 50,000
com.qibla.ultimate.qu Qibla Ultimate 10,000 50,000
com.truck.roud.offroad.z Truck – RoudDrive Offroad 10,000 50,000
com.gpsphonuetrackerfamilylocator GPS Phone Tracker – Family Locator 10,000 50,000
com.call.recorder.cri Call Recorder iCall 10,000 50,000
com.pikcho.editor PikCho Editor app 10,000 50,000
com.streetprocarsracingss Street Cars: pro Racing 10,000 50,000
com.cinema.hall Cinema Hall: Free HD Movies 10,000 50,000
com.ivlewepapallr.bkragonucd Live Wallpaper & Background 10,000 50,000
com.in1.tel.ligent.trans.lt.pro Intelligent Translator Pro 10,000 50,000
com.aceana.lyzzer Face Analyzer 10,000 50,000
com.tueclert.ruercder TrueCaller & TrueRecoder 10,000 50,000
com.trans.lator.txt.voice.pht iTranslator_ Text & Voice & Photo 10,000 50,000
com.puls.rat.monik Pulse App – Heart Rate Monitor 10,000 50,000
com.vidphoremanger Video & Photo Recovery Manager 2 10,000 50,000
online.expresscredit.com Быстрые кредиты 24\7 10,000 50,000
fit.ness.trainer Fitness Trainer 10,000 50,000
com.clip.buddy ClipBuddy 10,000 50,000
vec.tor.art Vector arts 10,000 50,000
ludo.speak.v2 Ludo Speak v2.0 10,000 50,000
battery.live.wallpaperhd Battery Live Wallpaper 4K 10,000 50,000
com.heartrateproxhealthmonitor Heart Rate Pro Health Monitor 10,000 50,000
com.locatorqiafindlocation Locatoria – Find Location 10,000 50000
com.gtconacer GetContacter 10,000 50000
ph.oto.lab Photo Lab 10,000 50,000
com.phoneboster AR Phone Booster – Battery Saver 10,000 50,000
com.translator.arabic.en English Arabic Translator direct 10,000 50,000
com.vpn.fast.proxy.fep VPN Zone – Fast & Easy Proxy 10,000 50,000
com.projector.mobile.phone 100% Projector for Mobile Phone 10,000 50,000
com.forza.mobile.ult.ed Forza H Mobile 4 Ultimate Edition 10,000 50,000
com.sticky.slime.sim.asmr.nws Amazing Sticky Slime Simulator ASMR\u200f 10,000 50,000
com.clap.t.findz.m.phone Clap To Find My Phone 10,000 50,000
com.mirror.scree.n.cast.tvv Screen Mirroring TV Cast 10,000 50,000
com.frcallworwid Free Calls WorldWide 10,000 50,000
locator.plus.my My Locator Plus 10,000 50,000
com.isalamqciqc iSalam Qibla Compass 5,000 10,000
com.lang.tra.nslate.ltef Language Translator-Easy&Fast 5,000 10,000
com.wifi.unlock.pas.pro.x WiFi Unlock Password Pro X 5,000 10,000
com.chat.live.stream.pvc Pony Video Chat-Live Stream 5,000 10,000
com.zodiac.hand Zodiac : Hand 5,000 10,000
com.lud.gam.ecl Ludo Game Classic 5,000 10,000
com.locx.findx.locx Loca – Find Location 5,000 10,000
com.easy.tv.show.ets Easy TV Show 5,000 10,000
com.qiblaquran Qibla correct Quran Coran Koran 5,000 10,000
com.dat.ing.app.sw.mt Dating App – Sweet Meet 5,000 10,000
com.circ.leloca.fi.nder R Circle – Location Finder 5,000 10,000
com.taggsskconattc TagsContact 5,000 10,000
com.ela.salaty.musl.qibla Ela-Salaty: Muslim Prayer Times & Qibla Direction 1,000 5,000
com.qiblacompassrtvi Qibla Compass 1,000 5,000
com.soul.scanner.check.yh Soul Scanner – Check Your 1,000 5,000
com.chat.video.live.ciao CIAO – Live Video Chat 1,000 5,000
com.plant.camera.identifier.pci Plant Camera Identifier 1,000 5,000
com.call.colop.chan.cc Color Call Changer 1,000 5,000
com.squishy.pop.it Squishy and Pop it 1,000 5,000
com.keyboard.virt.projector.app Keyboard: Virtual Projector App 1,000 5,000
com.scanr.gdp.doc Scanner Pro App: PDF Document 1,000 5,000
com.qrrea.derpro QR Reader Pro 1,000 5,000
com.f.x.key.bo.ard FX Keyboard 1,000 5,000
photoeditor.frame.com You Frame 1,000 5,000
call.record.prov Call Record Pro 1,000 5,000
com.isl.srick.ers Free Islamic Stickers 2021 1,000 5,000
com.qr.code.reader.scan QR Code Reader – Barcode Scanner 1,000 5,000
com.scan.n.ray Bag X-Ray 100% Scanner 1,000 5,000
com.phone.caller.screnn Phone Caller Screen 2021 1,000 5,000
com.trnsteito.nneapp Translate It – Online App 1,000 5,000
com.mobthinfind Mobile Things Finder 1,000 5,000
com.piriufffcaer Proof-Caller 1,000 5,000
com.hones.earcy.laof Phone Search by Clap 1,000 5,000
com.secontranslapro Second Translate PRO 1,000 5,000
cal.ler.ids CallerID 1,000 5,000
com.camera.d.plan 3D Camera To Plan 500 1,000
com.qib.find.qib.di Qibla Finder – Qibla Direction 500 1,000
com.stick.maker.waps Stickers Maker for WhatsApp 500 1,000
com.qbbl.ldironwach Qibla direction watch (compass) 500 1,000
com.bo.ea.lesss.piano Piano Bot Easy Lessons 500 1000
com.seond.honen.umber CallHelp: Second Phone Number 500 1000
com.faspulhearratmon FastPulse – Heart Rate Monitor 500 1000
com.alleid.pam.lofhys Caller ID & Spam Blocker 500 1000
com.free.coupon2021 Free Coupons 2021 100 500
com.kfc.saudi.delivery.coupons KFC Saudi – Get free delivery and 50% off coupons 100 500
com.skycoach.gg Skycoach 100 500
com.live.chat.meet.hoo HOO Live – Meet and Chat 100 500
easy.bass.booster Easy Bass Booster 10 50
com.coupongiftsnstashop Coupons & Gifts: InstaShop 10 50
com.finnccontat FindContact 10 50
com.aunch.erios.drog Launcher iOS for Android 10 50
com.blo.cced.als.pam.rzd Call Blocker-Spam Call Blocker 10 50
com.ivemobibercker Live Mobile Number Tracker 10 50
Total 4,287,470 17,345,450

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/30/grifthorse-il-trojan-android-che-ha-colpito-piu-di-10-milioni-di-utenti/?utm_source=rss&utm_medium=rss&utm_campaign=grifthorse-il-trojan-android-che-ha-colpito-piu-di-10-milioni-di-utenti


Nobelium ancora all’attacco con il nuovo trojan FoggyWeb


Il gruppo APT utilizza la backdoor per compromettere i server Active Directory Federation Services e installare ulteriori componenti malevoli.

I pirati informatici del gruppo Nobelium sono più attivi che mai. Dopo aver conquistato l’onore delle cronache grazie al devastante attacco supply chain ai danni di SolarWinds, che ha coinvolto a cascata migliaia di aziende, gli hacker di stato non hanno rallentato il ritmo.

Come spiega Ramin Nafisi in un post pubblicato sul blog ufficiale di Microsoft, il gruppo APT (Advanced Persistent Threat) sta sistematicamente attaccando aziende e organizzazioni in tutto il mondo, utilizzando un arsenale di malware estremamente sofisticato.

In seguito alla vicenda SolarWInds, infatti, i ricercatori di Microsoft hanno individuato numerosi strumenti di hacking utilizzati dai pirati: oltre ai ben conosciuti SUNBURST e TEARDROP, gli analisti negli ultimi mesi hanno dovuto aggiornare i loro database con le analisi relative a ulteriori malware e tool come GoldMax, GoldFinder, Sibot, EnvyScout, BoomBox, NativeZone e VaporRage.

FoggyWeb

L’ultimo arrivato è FoggyWeb, un malware che viene utilizzato dai pirati di Nobelium per compromettere i server Active Directory Federation Services (AD FS) allo scopo di esfiltrare informazioni sui sistemi e i token di autenticazione che gestiscono.

Secondo gli autori del report, il malware non utilizza vulnerabilità specifiche per diffondersi. I cyber-spioni utilizzano piuttosto diverse tecniche per ottenere credenziali con privilegi di amministrazione sui server, per poi installare FoggyWeb sui sistemi. FoggyWeb, che comunica con un server command and control gestito dai pirati, consentirebbe anche di installare in remoto ulteriori componenti malevoli.

Le caratteristiche del trojan, che è in grado di operare su qualsiasi versione di AD FS, sono tali da consentire al gruppo Nobelium di estrarre qualsiasi tipo di informazione dai server e sfruttarle per diffondere la loro presenza all’interno della rete.

Dalle parti di Microsoft raccomandano a tutte le organizzazioni di intervenire per mitigare il rischio di un attacco attraverso l’introduzione di credenziali “robuste” e un attento monitoraggio delle trasmissioni all’interno dell’ambiente AD FS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/29/nobelium-ancora-allattacco-con-il-nuovo-trojan-foggyweb/?utm_source=rss&utm_medium=rss&utm_campaign=nobelium-ancora-allattacco-con-il-nuovo-trojan-foggyweb


Stalkerware: pcTattletale espone online le schermate rubate


L’azienda, che offre un software per spiare in remoto l’attività su smartphone, ha lasciato i contenuti disponibili per chiunque su Internet.

Non è solo un fenomeno lesivo della privacy di chi ne finisce vittima: spesso quello degli stalkerware è un problema più ampio, che rischia di esporre in maniera indiscriminata i dati sensibili di chi è sottoposto a questa subdola forma di “sorveglianza”.

Il caso di pcTattletale, azienda che ha avuto addirittura il coraggio di pubblicizzare i suoi prodotti su YouTube descrivendoli come uno strumento per “scoprire se il tuo partner ti tradisce”, è la migliore dimostrazione del livello di violazione della privacy a cui si può arrivare a causa degli stalkerware.

L’azienda non solo fornisce un software di spionaggio che viene promosso esplicitamente come uno strumento per controllare le attività di un congiunto, cosa che di per sé sarebbe sufficiente per censurarne il commercio. Come riporta il ricercatore di sicurezza Lukas Stefanko, il suo sistema di spionaggio espone informazioni personali a chiunque sul Web.

Nel dettaglio, il sistema messo a punto da pcTattletale, sfrutterebbe la creazione di filmati in cui vengono registrati gli screenshot del telefono Android sottoposto a sorveglianza, che poi vengono messi a disposizione dell’utente (lo stalker) sotto forma di semplici URL che puntano a un server AWS.

Peccato che l’indirizzo per il collegamento venga creato attraverso una formula fissa, che utilizza l’identificativo del telefono e un marcatore temporale, ma la cui visualizzazione non è subordinata ad alcuna forma di autenticazione.

Insomma, non solo pcTattletale fornisce un servizio presumibilmente illegale, ma non tutela in alcun modo i contenuti sottratti alle vittime di spionaggio, che sono potenzialmente visualizzabili da chiunque.

Peggio ancora: tutto il materiale rimarrebbe sui server anche dopo la cancellazione dell’account da parte dello stalker.

Un ennesimo caso che evidenzia il problema legato alla diffusione di questo tipo di applicazioni, la cui proliferazione è stata recentemente censurata negli Stati Uniti dalla Federal Trade Commission.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/28/stalkerware-pctattletale-espone-online-le-schermate-rubate/?utm_source=rss&utm_medium=rss&utm_campaign=stalkerware-pctattletale-espone-online-le-schermate-rubate


I leader di REvil ingannavano i loro affiliati


Il gruppo di pirati informatici prometteva di spartire i guadagni, ma aveva predisposto una backdoor per “scavalcarli” nell’incasso del riscatto.

È piuttosto raro che ci sia onore tra i ladri e nel mondo del cyber crimine le cose non cambiano. L’ennesima dimostrazione arriva dalla vicenda legata al gruppo REvil, specializzato in attacchi ransomware e salito all’onore delle cronache in seguito al mega-attacco che ha preso di mira il software Kaseya AVS.

REvil, sulle scene da qualche tempo, è un gruppo che basa la sua attività sulla logica del “ransom as a service”. I pirati, in pratica, hanno messo in piedi un sistema di affiliazione molto simile a quello usato dalle normali società commerciali, in cui reclutano partner per collaborare con loro e spartire i profitti.

Lo schema è semplice: i vertici del gruppo mettono a disposizione il malware e l’infrastruttura (tra cui i siti Internet in cui espongono le vittime per una seconda estorsione) mentre gli affiliati si occupano di colpire i bersagli.

Teoricamente, il frutto delle loro azioni criminali verrebbe spartito secondo una formula predefinita, in cui una quota del 30% verrebbe “trattenuta” dai leader, mentre il rimanente 70% andrebbe nelle tasche degli affiliati, ai quali in definitiva è lasciato tutto il lavoro sporco.

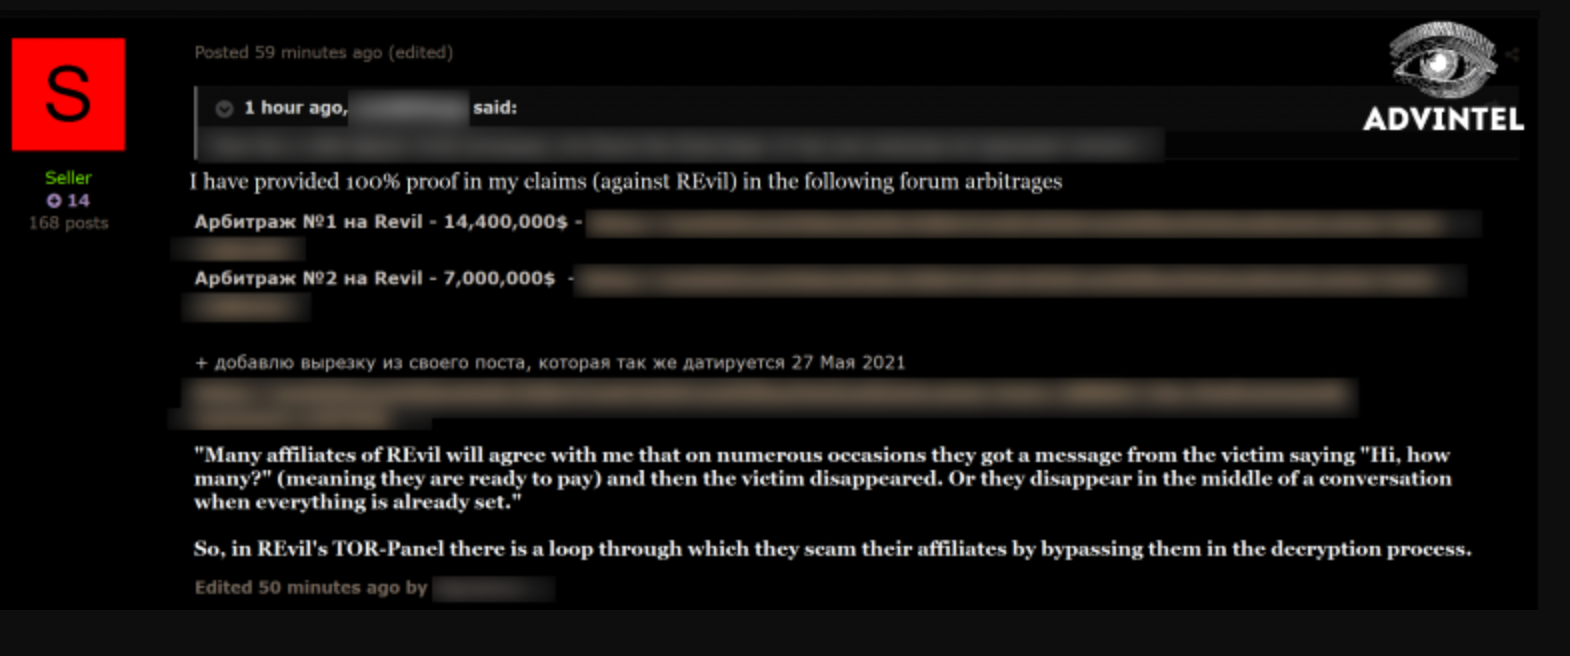
Stando a quanto è emerso negli ultimi giorni, però, le cose non sarebbero andate sempre così. Come viene riportato in un articolo pubblicato su Threatpost, i vertici di REvil avrebbero messo in campo un sistema che permetteva loro di tagliare fuori gli affiliati nel corso delle negoziazioni per il riscatto e incassare tutta la somma.

REvil

In teoria, una volta colpiti i sistemi di un’azienda con il ransomware fornito da REvil, gli affiliati avrebbero infatti dovuto gestire in proprio la contrattazione per il riscatto.

I leader, però, avrebbero predisposto un sistema per creare una “doppia chat”, far credere ai loro soci che la vittima avesse rifiutato di pagare il riscatto per poi procedere nell’estorsione in autonomia.

Il malware, inoltre, avrebbe una backdoor che permetterebbe ai vertici di REvil di decrittare i file presi in ostaggio dal ransomware senza che i loro affiliati possano accorgersene.

Insomma: una classica truffa tra ladri, che avrebbe anche ricevuto conferma da cyber criminali coinvolti nella vicenda, raccolta dagli esperti di AdvIntel. E se la reputazione conta ancora qualcosa nel mondo del cyber crimine, è probabile che la notizia determini la (definitiva) uscita di scena del gruppo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/27/i-leader-di-revil-ingannavano-i-loro-affiliati/?utm_source=rss&utm_medium=rss&utm_campaign=i-leader-di-revil-ingannavano-i-loro-affiliati


Attacco a Kaseya: l’FBI avrebbe potuto salvare tutti ma non l’ha fatto


Il Federal Bureau of Investigation aveva tra le mani un tool per decriptare i dati, ma non lo ha rilasciato per tre settimane.

La vicenda dell’attacco che ha interessato più di 1.500 aziende legato a una vulnerabilità del software Kaseya VSA si arricchisce di un nuovo capitolo.

Secondo quanto riporta un articolo del Washington Post, l’FBI avrebbe avuto tra le mani un software per decrittare i file presi in ostaggio dal ransomware diffuso dal gruppo REvil ma non lo avrebbe distribuito alle aziende colpite dai cyber criminali.

Gli agenti federali, spiegano i colleghi del Washington Post, avrebbero ottenuto il tool di decrittazione attraverso un accesso diretto ai server del gruppo REvil. Una notizia questa, che aggiunge un tassello a tutta la vicenda legata all’attività della gang criminale di lingua russa, che lo scorso luglio sembrava essere sparita nel nulla.

Proprio l’improvvisa scomparsa dei pirati informatici di REvil (tornati poi in attività qualche settimana fa) avrebbe un ruolo in tutta questa vicenda.

Secondo la ricostruzione giornalistica, infatti, l’FBI avrebbe temporeggiato prima di rilasciare il tool di decodifica del ransomware REvil proprio per non allarmare i cyber criminali in prospettiva di un’azione che avrebbe consentito di arrestarli.

Kaseya

La loro “fuga”, però, ha indotto i federali a cambiare strategia e distribuire (con 3 settimane di ritardo) lo strumento software che avrebbe consentito alle aziende colpite dall’attacco di ripristinare i dati presi in ostaggio dal ransomware.

Le rivelazioni del quotidiano statunitense hanno generato non poche polemiche, soprattutto da parte di chi ha cominciato a mettere in discussione la capacità di giudizio di chi ha deciso di nascondere uno strumento che avrebbe permesso di arginare perdite milionarie da parte delle aziende coinvolte nell’attacco in favore della possibilità di acciuffare i cyber criminali.

Insomma: valeva davvero la pena lasciare 1.500 aziende in una situazione simile nella speranza di arrestare i pirati informatici del gruppo REvil? Col senno di poi, l’FBI ha infatti preso una decisione assolutamente sbagliata.

E ora che lo stesso gruppo REvil ha fatto il suo ritorno sulle scene, il bilancio di questa scelta rischia di essere ancora più pesante.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/24/attacco-a-kaseya-lfbi-avrebbe-potuto-salvare-tutti-ma-non-lha-fatto/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-a-kaseya-lfbi-avrebbe-potuto-salvare-tutti-ma-non-lha-fatto


Figuraccia Apple: la patch per macOS aggirata da… una maiuscola!


Gli sviluppatori di Cupertino sbagliano l’aggiornamento e la falla di sicurezza di Finder può essere utilizzata semplicemente modificando un carattere.

Una vulnerabilità legata a una curiosa tipologia di file utilizzati da macOS ha messo in crisi gli esperti di sicurezza Apple, che sembrano aver fatto una figuraccia epocale.

Il bug in questione, che interessa Finder (il sistema di gestione grafica dei file su macOS – ndr) affonda le sue radici nell’utilizzo dei file con estensione .inetloc.

Si tratta di un formato particolare, introdotto da Apple nel 2004 per creare delle scorciatoie che puntano a risorse online, come i feed RSS.

Il problema è che, a quanto risulta da un report di sicurezza pubblicato su Internet, possono essere utilizzati per portare un attacco che conduce all’esecuzione di codice in remoto.

Un pirata informatico potrebbe infatti inserire il file in un messaggio di posta elettronica che una volta visualizzato, porterebbe all’esecuzione di qualsiasi file senza che l’utente riceva alcun avviso.

Stando a quanto riporta Park Minchan, il ricercatore che ha scoperto la vulnerabilità, la tecnica aggira tutti i sistemi di controllo di macOS. Il Proof of Concept nell’immagine qui sotto, per esempio, apre la calcolatrice sul sistema senza chiedere alcuna autorizzazione.

patch per macOS

La segnalazione inviata ad Apple, stando a quanto si legge nel report, è stata gentilmente “rimbalzata” con la giustificazione che il problema sarebbe stato risolto bloccando i percorsi che iniziano con file://.

Il problema, però, è che la geniale soluzione trovata dagli sviluppatori di Apple può essere aggirata piuttosto facilmente, utilizzando una maiuscola a caso come in File:// o filE://.

Stando a quanto scritto nel report, infatti, il comando scritto in questo modo aggira il blocco e funziona perfettamente. Apple non avrebbe inviato alcuna risposta alla segnalazione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/23/figuraccia-apple-la-patch-per-macos-aggirata-da-una-maiuscola/?utm_source=rss&utm_medium=rss&utm_campaign=figuraccia-apple-la-patch-per-macos-aggirata-da-una-maiuscola


Aggiornamento urgente per VMware


L’azienda allerta gli utenti: vCenter Server soffre di una vulnerabilità critica che consente di avviare l’esecuzione di codice in remoto.

Un punteggio di rischio di 9.8 su 10 in una delle piattaforme più diffuse per la gestione delle macchine virtuali a livello enterprise. L’annuncio di VMware è di quelli che devono essere presi sul serio e che richiedono, da parte degli amministratori di sistema, il massimo livello di attenzione.

L’allerta riguarda il servizio Anlytics di vCenter Server, la soluzione VMware dedicata alla gestione centralizzata di host e macchine virtuali a livello enterprise.

Nel dettaglio, la vulnerabilità (CVE-2021-22005) consente di eseguire un upload di file sul sistema che possono avere come conseguenza l’esecuzione di comandi.

La falla di sicurezza, scoperta da SolidLab LLC, è particolarmente grave. Può infatti essere sfruttata in remoto da un utente privo di autenticazione e, soprattutto, non richiede alcuna forma di interazione per la sua esecuzione.

VMware

Insomma: i sistemi non aggiornati sono vulnerabili a un attacco che consente, con relativa facilità, di prendere il controllo di complesse infrastrutture virtualizzate.

Nel post sul blog ufficiale di VMware, viene richiesto agli amministratori IT di intervenire immediatamente per applicare la patch, dal momento che le “ramificazioni della vulnerabilità hanno conseguenze serie”.

Dal momento che vCenter Server gestisce anche gli host, il vero rischio è che un attacco possa scatenare un “effetto valanga” in grado di travolgere tutte le istanze presenti sulla macchina. Declinato in un ambiente cloud di grandi dimensioni, le conseguenze potrebbero di conseguenza essere devastanti.

Nel testo, viene anche specificato che la vulnerabilità funziona indipendentemente dalle impostazioni del sistema. In altre parole: non esistono sistemi al riparo dall’attacco.

È invece possibile utilizzare un workaround che consente di mitigare il rischio, ma gli esperti di VMware specificano che questo interessa soltanto la vulnerabilità principale. Gli altri bug minori (ma comunque rilevanti) corretti nell’aggiornamento non possono invece essere risolti in maniera alternativa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/22/aggiornamento-urgente-per-vmware/?utm_source=rss&utm_medium=rss&utm_campaign=aggiornamento-urgente-per-vmware


Estorsione tramite un devastante attacco DDoS a VoIP.ms


I pirati informatici hanno preso di mira i server DNS per bloccare tutti i sistemi del servizio telefonico su Internet. Opera del famigerato gruppo REvil?

Il concetto di “ransomware” ha più declinazioni. Se la sua versione più conosciuta è quella che prevede la cifratura dei dati sui server, le varianti che prevedono la minaccia di rendere pubblici dati riservati ci hanno già insegnato che gli schemi estorsivi utilizzati dai cyber criminali possono mutare a seconda delle situazioni.

Il caso che ha coinvolto VoIP.ms, per esempio, ha sfruttato un classico attacco DDoS (Distributed Denial of Service) associato a una richiesta di riscatto rivolta alla società che fornisce servizi di comunicazione su Internet.

Come è stato annunciato su Twitter dalla stessa azienda, l’attacco è cominciato nel pomeriggio del 16 settembre e ha interessato tutte le infrastrutture di VoIP.ms, compresi i server DNS.

Le prime contromisure messe in campo dai responsabili della sicurezza, che hanno cercato di aggirare il blocco dei server DNS, non hanno sortito effetto.

Le cose sembrano non essere migliorate o con il passare delle ore, visto che al momento in cui scriviamo il sito di VoIP.ms è ancora irraggiungibile a causa dei blocchi implementati da Cloudflare per arginare l’attacco.

attacco DDoS a VoIP.ms

Autori del tentativo di estorsione, stando a un tweet comparso nella giornata di sabato, potrebbe essere il gruppo REvil, recentemente tornato in azione dopo un periodo di assenza dalle scene.

La stranezza riguarda il modus operandi della gang, che di solito utilizza i classici crypto-ransomware per i suoi attacchi e che, in questo caso, ha invece adottato l’insolito uso del DDoS.

attacco DDoS a VoIP.ms

Non solo: a differenza di quanto accade di solito con questo tipo di attacchi, i pirati sembrano essere riusciti a mettere in piedi un attacco in grado di perdurare per un periodo di tempo straordinario. La situazione, stando a un tweet di qualche ora fa, non sembra infatti essersi ancora sbloccata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/21/estorsione-tramite-un-devastante-attacco-ddos-a-voip-ms/?utm_source=rss&utm_medium=rss&utm_campaign=estorsione-tramite-un-devastante-attacco-ddos-a-voip-ms


L’ennesima crypto-truffa sfrutta il nome di Elon Musk


Abbandonati i social, i pirati informatici sfruttano l’email e un complesso sito Internet per attirare le potenziali vittime nella loro rete.

Ancora una truffa a tema criptovalute, ancora una truffa che usa come esca il nome di Elon Musk. La nuova tecnica messa a punto dai pirati informatici per spennare i polli che sistematicamente cadono nella loro rete, ha abbandonato Twitter e utilizza un normale messaggio di posta elettronica.

Come racconta Bleeping Computer in un articolo in cui Lawrence Abrams ripercorre tutti i passaggi dello schema truffaldino, l’email in questione invita la potenziale vittima a partecipare a un fantomatico Mutual Assistance Fund promosso dall’eccentrico magnate.

Nel messaggio, viene prospettata la possibilità di ottenere “aiuto” da parte di altri partecipanti al progetto con una donazione che varierebbe tra 0.001 e 0.055 bitcoin, che al cambio attuale ammonterebbe a una somma tra i 370 e i 2.035 euro.

Elon Musk

Cosa devono fare i fortunati destinatari di questa imperdibile occasione? Collegarsi a un sito e registrarsi inserendo il proprio nome, una foto (opzionale) e, naturalmente, l’indirizzo di un wallet bitcoin.

Una volta completata la procedura, la vittima può finalmente fare click sul pulsante “Accetta donazioni dai partecipanti al progetto” e vedere comparire sullo schermo una serie di notifiche che segnalano le (finte) donazioni ricevute.

Arrivato al limite massimo di 0,055 bitcoin, compare infine una schermata che sollecita l’utente a incassare quanto raccolto, con una sola condizione: donare a sua volta almeno 0,001 bitcoin a uno dei partecipanti, di cui viene indicato l’indirizzo del conto.

Inutile dire che la “donazione” in questione finisce dritta nelle tasche dei pirati e che il malcapitato utente non vedrà mai un singolo euro.

Lo schema, però, sembra abbia avuto un certo successo. Sui due conti individuati da Abrams (non è escluso che ne esistano altri) risultano infatti un totale di 102 versamenti per un valore complessivo di circa 3.800 euro.

Spiccioli, rispetto ad altri casi simili, ma la vicenda conferma ancora una volta sia l’efficacia delle promesse basate su assurdi schemi piramidali, sia l’appeal di Musk come “benefattore”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/20/lennesima-crypto-truffa-sfrutta-il-nome-di-elon-musk/?utm_source=rss&utm_medium=rss&utm_campaign=lennesima-crypto-truffa-sfrutta-il-nome-di-elon-musk