Attenzione a OMIGOD: l’aggiornamento è a carico degli utenti


Il pacchetto di vulnerabilità relativi all’agent su piattaforma Azure non verrà corretto automaticamente da Microsoft. Serve intervenire in prima persona.

Quattro vulnerabilità nell’agent Open Management Infrastructure (OMI) minacciano di aprire la strada ad attacchi devastanti sulle piattaforme cloud Azure.

Il set di falle di sicurezza, battezzato con il nome di OMIGOD proprio per sottolineare la gravità della situazione, permetterebbe non solo l’elevazione di privilegi, ma anche l’esecuzione di codice in remoto sulle macchine affette dalle vulnerabilità.

Secondo i ricercatori di Wiz, che hanno individuato e descritto la falla in un report pubblicato sul loro blog, il problema riguarderebbe oltre la metà delle istanze attive su Azure.

Un dato confermato anche dal livello di severità assegnato ai bug: il più grave (CVE-2021-38647) ha infatti ricevuto un punteggio CVSS di 9.8, mentre gli altri (CVE-2021-38648 e CVE-2021-38645) “solo” di 7.8. L’ultimo (CVE-2021-38649) ha invece un CVSS di 7.0.

[embedded content]

Microsoft ha rilasciato la patch che consente di correggere le falle di sicurezza nell’ultima tornata di aggiornamenti, ma al contrario di quanto molti si aspettavano, la sua implementazione non è stata automatizzata sula piattaforma Azure.

Una scelta, quella dell’azienda di Redmond, che probabilmente ha a che fare con potenziali problemi di compatibilità. In altre parole, Microsoft non si prende la responsabilità (forse anche comprensibilmente) di eseguire un aggiornamento automatico che potrebbe boccare funzionalità e servizi dei suoi clienti.

Il problema è che OMI, agent che permette la gestione e il monitoraggio dei sistemi Unix/Linux sulla piattaforma cloud di Microsoft, in molti casi viene installato automaticamente nel momento in cui si esegue il setup di una macchina Linux su Azure.

Insomma: non è detto che tutti gli utenti abbiano la piena consapevolezza del fatto che nei loro sistemi sia presente un componente potenzialmente vulnerabile a un attacco informatico.

Non solo: chi ha implementato una nuova macchina su Azure negli ultimi giorni, secondo quanto viene riportato da molti utenti, si è ritrovato con versioni vulnerabili di OMI.

Le istruzioni per procedere agli aggiornamenti sono contenute in un documento pubblicato su Internet dalla stessa Microsoft.

La buona notizia è che per le stesse caratteristiche dell’agent, è piuttosto difficile che sia direttamente esposto su Internet. Questo significa che le probabilità di attacchi massivi che sfruttino OMIGOD sono basse. O almeno così si spera.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/17/attenzione-a-omigod-laggiornamento-e-a-carico-degli-utenti/?utm_source=rss&utm_medium=rss&utm_campaign=attenzione-a-omigod-laggiornamento-e-a-carico-degli-utenti


Microsoft spinge per l’addio alla password


L’azienda invita i suoi utenti a eliminare la password e utilizzare altri sistemi di autenticazione. Andiamo verso un mondo passwordless?

Nelle prossime settimane, Microsoft avvierà una vera rivoluzione nei sistemi di autenticazione dei suoi servizi, eliminando del tutto le password come strumento per l’accesso.

Come spiega Liat Ben-Zur in un post sul blog della società, il cambiamento riguarda gli account Microsoft Edge e Microsoft 365.

La transizione verso un futuro “passwordless”, confermato in un altro post a firma di Vasu Jakkal, ha lo scopo di arginare il fenomeno della violazione degli account attraverso phishing e tecniche di brute forcing che fanno leva sulla fragilità di password inadeguate.

L’accesso ai servizi Microsoft utilizzerà quindi Windows Hello, l’applicazione Microsoft Authenticator o il classico invio di codici allo smartphone.

Il sistema “normale” di autenticazione, nel prossimo futuro, dovrebbe quindi fare riferimento a quelli che fino a oggi abbiamo chiamato strumenti di autenticazione a due fattori e che, di conseguenza, non sarebbero più un elemento aggiuntivo nella gestione delle credenziali, ma diventerebbero quello principale.

addio alla password

Unica eccezione la possibilità di utilizzare il PIN a 6 cifre previsto da Windows Hello, che evidentemente dalle parti di Microsoft considerano comunque più sicuro delle classiche password.

Nel suo post, Jakkal lascia anche intravedere il perché: secondo le ricerche effettuate da Microsoft, il 15% degli utenti usa ancora il nome dei loro animali domestici per creare le password e il 40% utilizza delle “formule” schematiche quando devono modificarla periodicamente.

Comportamenti che, come è ben noto, lasciano un ampio spazio ai pirati informatici per portare attacchi di brute forcing, che sempre secondo i dati citati da Jakkal, ammontano globalmente a 18 miliardi di attacchi all’anno.

Se la strada intrapresa da Microsoft verrà seguita da altre organizzazioni, è possibile che lo scenario della sicurezza, almeno a livello aziendale, possa modificarsi rapidamente. Le possibili contromisure dei cyber criminali, però, sono tutte da valutare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/16/microsoft-spinge-per-laddio-alla-password/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-spinge-per-laddio-alla-password


Imperva: quasi la metà dei database online sono vulnerabili


La ricerca della società di sicurezza mette in luce la debolezza delle infrastrutture informatiche a livello globale. Un errore di impostazione?  

Il 46% dei database on premise avrebbe una vulnerabilità di livello elevato o critico. È questo il risultato di una ricerca di Imperva che eseguito una scansione su oltre 27.000 database esposti su Internet.

Nel suo report, pubblicato sul sito ufficiale della società di sicurezza, Imperva evidenzia come la maggior parte delle aziende non riesca a portare avanti politiche di patch management adeguate.

Il dato più sorprendente riguarda il fattore tempo: nella maggior parte dei casi, infatti, i bug individuati sono stati resi pubblici più di tre anni fa. Un periodo di tempo decisamente superiore a quello che fisiologicamente è richiesto per eseguire le verifiche e i test necessari per procedere agli aggiornamenti.

Insomma: la giustificazione che viene spesso adotta per spiegare l’inerzia delle aziende nell’applicare le patch non sta decisamente in piedi.

I dati riportati da Imperva, inoltre, evidenziano come non si tratti di casi sporadici o limitati. La maggior parte dei database analizzati, infatti, soffrono di un numero impressionante (decine) di bug che consentirebbero a un pirata informatico di portare facilmente attacchi di qualsiasi genere.

database

Una stratificazione del genere significa una sola cosa, spiegano i ricercatori: molte vulnerabilità vengono semplicemente ignorate.

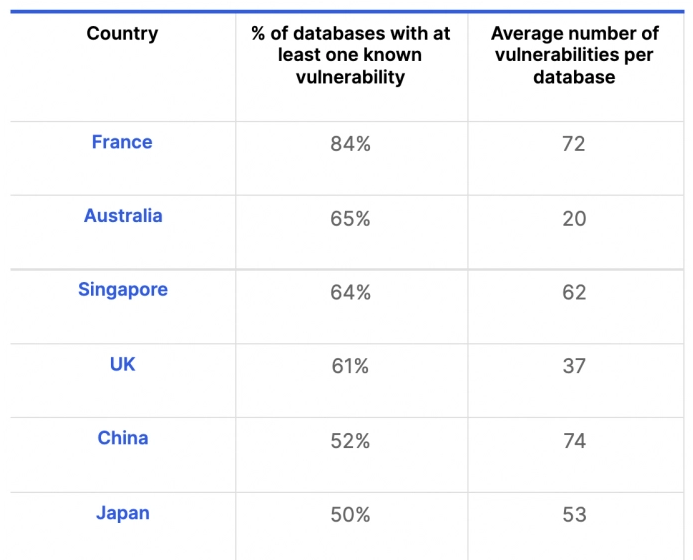
Dal punto di vista geografico, la maglia nera spetta alla Francia, seguita da Australia; Regno Unito e Singapore. Male anche la Cina, mentre gli Stati Uniti si collocano a metà classifica con una media del 37% dei database vulnerabili e di 25 vulnerabilità presenti.

Nel commentare i risultati della ricerca, gli autori sottolineano come uno degli elementi preoccupanti sia l’elevato impatto dei bug individuati. In altre parole: è comprensibile che i team di sicurezza diano priorità alle vulnerabilità più gravi rimandando il patching di quelle meno rilevanti.

Dai dati raccolti, però, l’inerzia degli amministratori di sistema è decisamente più ampia e sembra essere assolutamente trasversale al livello di gravità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/15/imperva-quasi-la-meta-dei-database-online-sono-vulnerabili/?utm_source=rss&utm_medium=rss&utm_campaign=imperva-quasi-la-meta-dei-database-online-sono-vulnerabili


L’acquisto di ExpressVPN preoccupa… c’è da fidarsi?


La società è stata acquistata per 936 milioni di dollari da una società che ha un passato tutt’altro che rassicurante.

Quando si parla di privacy e sicurezza, uno degli elementi che conta di più a livello di reputazione è l’affidabilità del fornitore di servizi a cui ci si rivolge. Non sempre, però, è possibile avere la certezza che quella reputazione sia (ancora) meritata.

Nel caso di ExpressVPN, per esempio, le cose sembrano essersi complicate parecchio. La società, tra le più apprezzate nel mondo consumer, è stata infatti acquisita per una somma notevole (quasi 1 miliardo di dollari) da Kape, una società britannica quotata in borsa.

Se, normalmente, un cambio di proprietà non preoccupa più di tanto gli utenti, nel settore delle VPN le sensibilità sono più “sviluppate” e per ottimi motivi. Chi decide di utilizzare un servizio di Virtual Private Netwrok, infatti, lo fa spesso per tutelare la sua privacy o proteggersi da eventuali intrusioni nella sfera privata. L’affidabilità e l’integrità del fornitore del servizio è, di conseguenza, un elemento fondamentale.

Come riporta The Register in un articolo pubblicato oggi, la storia di Kape non è propriamente rassicurante. Fino al 2018, infatti, si chiamava Crossrider e si occupava di un settore diverso, seppure sempre nell’ambito digitale.

ExpressVPN

Il suo nome era legato allo sviluppo e commercializzazione di estensioni per browser che iniettavano inserzioni pubblicitarie nelle pagine visitate. Insomma: un classico adware. Un modello di business che, a giudizio di molti, si colloca agli antipodi di quello svolto da ExpressVPN.

Con il cambio di nome, Kape ha cominciato a operare nel settore della cyber security e ha acquisito una serie di servizi VPN tra cui CyberGhost VPN, ZenMate e Private Internet Access.

Normale che nel settore qualche perplessità sia emersa, soprattutto se si considera che i casi di servizi VPN “poco affidabili” sono tutt’altro che rari. D’altra parte, l’utilizzo di un servizio di questo genere non è una garanzia assoluta di riservatezza.

I dati riguardanti la navigazione di chi usa una VPN, che la maggior parte dei servizi di questo genere promette di non tracciare, rappresentano un patrimonio facilmente monetizzabile nel mondo digitale. Insomma: la partita si gioca principalmente sulla fiducia.

Il vero nodo della questione, in questo caso, è un altro: quanto utenti di ExpressVPN sanno che l’azienda ha cambiato proprietà? E quanto futuri utenti che la sceglieranno sulla base della reputazione che si è guadagnata in passato avranno la consapevolezza del fatto che c’è stato quel cambio?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/14/lacquisto-di-expressvpn-preoccupa-ce-da-fidarsi/?utm_source=rss&utm_medium=rss&utm_campaign=lacquisto-di-expressvpn-preoccupa-ce-da-fidarsi


Il gruppo REvil è tornato in attività


Dopo oltre 2 mesi in cui si era ormai pensato che la gang si fosse dissolta, REvil è tornato e ha ricominciato a portare attacchi ransomware.

Pensavamo di essercene liberati? Sbagliato! I cyber criminali di REvil, a quanto pare, si erano solo presi una pausa. Adesso sono tornati e hanno cominciato subito a darsi da fare.

Il gruppo, conosciuto anche con il nome di Sodinokibi, è tra i più conosciuti del settore ransomware ed è anche stato uno tra i primi (dopo i “colleghi” di Maze) a utilizzare sistematicamente lo schema della doppia estorsione: la prima per sbloccare i sistemi, la seconda per evitare che i dati rubati vengano resi pubblici.

La carriera di REvil, però,  sembrava essersi conclusa lo scorso luglio, dopo un mega-attacco che ha sfruttato una vulnerabilità nel software Kaseya VSA per colpire più di 1.500 aziende con il loro ransomware.

Gli attacchi arrivavano in un momento particolare, segnato da forti tensioni tra Stati Uniti e Russia sul tema del cyber-crimine, tema su cui il presidente USA Joe Biden aveva chiesto formalmente un maggior impegno in chiave repressiva al suo omologo russo.

Proprio in quei giorni (il 13 luglio) i server e i siti di REvil erano improvvisamente scomparsi dai radar, facendo pensare che quello legato a Kaseya potesse essere stato l’ultimo, grande colpo della gang prima di ritirarsi dalle scene per evitare guai con le autorità.

REvil

Le cose, però, sembrano essere andate in maniera diversa. Stando ai post comparsi in questi giorni, la scomparsa di REvil non era dovuta a una strategia del gruppo, ma dalle vicende che hanno coinvolto un singolo membro della gang che, fino a quel momento, aveva svolto il ruolo di “rappresentante” del gruppo.

Unknown, questo il suo nickname sui forum che frequentava, sarebbe letteralmente sparito nel nulla e i suoi affiliati hanno temuto che fosse stato arrestato. Dopo un certo periodo di tempo, i programmatori del gruppo hanno deciso di ripristinare i sistemi e tornare in attività. A spiegarlo è stato il nuovo portavoce che invece si firma semplicemente REvil.

Ai messaggi che ne hanno annunciato il ritorno, il gruppo di cyber criminali ha affiancato la diffusione di una nuova versione del ransomware che li ha resi celebri e il ripristino delle richieste di riscatto (con un reset del conto alla rovescia) alle vittime già colpite.

Nei messaggi postati da REvil dopo il clamoroso ritorno, c’è anche un accenno alla vicenda legata al tool di decrittazione ottenuto da Kaseya alla fine di luglio. Il portavoce del gruppo nega che ci sia stato un intervento di polizia o autorità governative, ma sostiene che si sia trattato di un classico leak da parte di un affiliato.

Impossibile verificare le sue parole, ma il fatto che REvil sia vivo e vegeto è un indizio abbastanza chiaro del fatto che non ci sono stati arresti di massa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/13/il-gruppo-revil-e-tornato-in-attivita/?utm_source=rss&utm_medium=rss&utm_campaign=il-gruppo-revil-e-tornato-in-attivita


Zero-day nella piattaforma Zoho consente l’esecuzione di codice in remoto


Il bug permette di aggirare il sistema di autenticazione della piattaforma Zoho ManageEngine ADSelfService Plus, che gestisce l’autenticazione.

La vulnerabilità verrebbe già sfruttata da gruppi di pirati informatici per colpire gli utenti Zoho. Lo dice la statunitense CISA (Cybersecurity and Infrastructure Security Agency), che ieri ha pubblicato un comunicato con cui invita tutti gli utenti a prendere le necessarie contromisure.

Il bug (CVE-2021-40539) interessa le versioni del ManageEngine ADSelfService Plus dalla 6113 in giù. SI tratta di una soluzione proposta da Zoho per la gestione delle password e accessi “single sign on” per Active Directory e applicazioni cloud.

Sfruttando la falla di sicurezza, un pirata informatico potrebbe prendere il completo controllo del sistema attraverso un attacco in remoto.

La situazione appare abbastanza delicata, anche se sul web non è ancora comparso alcun Proof of Concept (PoC) che possa essere sfruttato per gli attacchi. Il fatto che CISA e la stessa Zoho facciano riferimento ad attacchi in corso, però, è tutt’altro che tranquillizzante.

Per verificare se la propria installazione della piattaforma sia vulnerabile all’attacco è necessario controllare la cartella \ManageEngine\ADSelfService Plus\logs e verificare se siano presenti due stringhe:

/RestAPI/LogonCustomization

/RestAPI/Connection

Altro indizio è la presenza del file cer in \ManageEngine\ADSelfService Plus\bin e del file jsp in \ManageEngine\ADSelfService Plus\help\admin-guide\Reports.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/10/zero-day-nella-piattaforma-zoho-consente-lesecuzione-di-codice-in-remoto/?utm_source=rss&utm_medium=rss&utm_campaign=zero-day-nella-piattaforma-zoho-consente-lesecuzione-di-codice-in-remoto


Leak su Internet: 500.000 credenziali di VPN Fortinet online


Un ignoto pirata informatico ha pubblicato username e password relativi a 87.000dispositivi che gestiscono connessioni protette.

Tutto sembrerebbe essere cominciato con la vulnerabilità CVE-2018-13379, che avrebbe permesso la sottrazione di username e password degli utenti che usano il servizio VPN di Fortinet.

Nel dettaglio, il bug avrebbe permesso di inviare delle richieste HTTP per ottenere le credenziali. Il vero problema è che l’aggiornamento di FortiOS che corregge il bug non è sufficiente a mettere al sicuro le credenziali esistenti.

Se non è stato eseguito un reset delle password, spiegano gli sviluppatori di Fortinet in un comunicato pubblicato su Internet nella giornata di ieri, le credenziali sono comunque a rischio.

Purtroppo, è esattamente ciò che è accaduto: un ignoto pirata informatico, infatti, avrebbe raccolto più di 500.000 credenziali VPN Fortinet e le avrebbe pubblicate su Internet, esponendo gli utenti al rischio di attacchi.

Un ignoto pirata informatico ha pubblicato username e password relativi a 87.000dispositivi che gestiscono connessioni protette.

L’elenco è stato postato su un nuovo forum in lingua russa chiamato RAMP e le credenziali in questione riguarderebbero account relativi a organizzazioni in 74 paesi, tra cui Israele, India, Taiwan, Francia e Italia.

La vicenda, ancora una volta, mette in evidenza il rischio del fattore tempo nella correzione delle vulnerabilità. Stando a quanto riportano gli esperti di sicurezza, infatti, il bug sarebbe stato sfruttato per portare attacchi anche nel corso dl 2021.

In pratica, molte aziende non sarebbero state in grado di correggere la vulnerabilità a distanza di ben 2 anni dalla sua segnalazione. Ora si spera che la notizia del leak possa avere un impatto “positivo” sulla reattività dei oggetti coinvolti.

La strategia suggerita per contrastare eventuali attacchi è quella di disabilitare immediatamente i servizi VPN, eseguire gli aggiornamenti e procedere al reset delle password.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/09/leak-su-internet-500-000-credenziali-di-vpn-fortinet-online/?utm_source=rss&utm_medium=rss&utm_campaign=leak-su-internet-500-000-credenziali-di-vpn-fortinet-online


Zero-day in Office 365. Microsoft lavora a una patch


La vulnerabilità viene utilizzata da un gruppo di pirati informatici che stanno portando una serie di attacchi mirati ai sistemi Windows.

L’allarme arriva direttamente da Microsoft, dopo la segnalazione da parte di Hiafei Li di EXPMON, che nella notte di domenica ha segnalato la vulnerabilità all’azienda di Redmond.

Il bug, identificato come CVE-2021-40444, interessa Office 365 e consente a un pirata informatico di creare dei documenti Office che avvia il caricamento di una pagina Web attraverso il motore di Internet Explorer.

Nella campagna di attacchi rilevata da Hiafei Li, la tecnica viene usata per avviare il download e l’esecuzione di un malware.

La vulnerabilità, per cui non è ancora disponibile una patch, è stata valutata con un livello di pericolosità di 8.8 su 10. La valutazione (relativamente) bassa è dovuta al fatto che il meccanismo non scatta nel momento in cui il documento in questione viene visualizzato in visualizzazione protetta, cioè quella che apre i documenti provenienti dall’esterno in sola lettura.

Microsoft, nel documento pubblicato su Internet che descrive i dettagli della vulnerabilità, suggerisce anche alcune operazioni che consentono di mitigare il rischio di subire un attacco basato su CVE-2021-40444.

Office 365

La modifica del registro di sistema descritta nell’immagine qui sopra consente di disabilitare i controlli ActiveX utilizzati per avviare l’installazione del malware scaricato e rappresenta, di conseguenza, uno strumento che consente di bloccare gli attacchi attualmente in corso.

L’effetto collaterale, spiegano gli autori, si limitano all’impossibilità di attivare nuovi controlli Active X, ma senza pregiudicare quelli già attivi.

In attesa dell’aggiornamento che corregge la vulnerabilità, di conseguenza, è possibile utilizzare il workaround suggerito e, se necessario, eseguire un roll back per introdurre nuovi controlli per poi ripristinarlo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/08/zero-day-in-office-365-microsoft-lavora-a-una-patch/?utm_source=rss&utm_medium=rss&utm_campaign=zero-day-in-office-365-microsoft-lavora-a-una-patch


Marcia indietro di ProtonMail sulla privacy: i log sono registrati


Il servizio di posta elettronica ha sempre sostenuto di non tenere traccia delle comunicazioni, ma le cose non stanno esattamente così…

È, o forse sarebbe meglio dire che era, il servizio di posta elettronica preferito dai maniaci della privacy e (anche) dei pirati informatici. ProtonMail, azienda con sede in Svizzera, ha sempre basato il suo successo sul fatto di garantire ai suoi utenti la massima protezione da ogni forma di controllo.

Stando a quanto si leggeva sulle sue condizioni di utilizzo, il servizio di posta elettronica utilizza infatti iun sistema di crittografia end to end ed escludeva la possibilità che qualsiasi informazione venisse registrata e, di conseguenza potesse essere trasmessa alle autorità.

Nella versione originale della pagina Web (pagina tratta dalla WayBackMachine e risalente al gennaio scorso) che descriveva il servizio si leggeva: “Per creare il tuo account email sicuro non è necessaria alcuna informazione personale. Per impostazione predefinita, non conserviamo alcun log relativo agli indirizzi IP che possono essere collegati al tuo account mail anonimo. La tua privacy è la nostra priorità”.

Qualcosa, però, è cambiato. Nei giorni scorsi è infatti emersa la notizia che ProtonMail ha fornito all’Europol i log con gli indirizzi IP di alcuni utenti, che in seguito sono stati arrestati.

Si tratterebbe di un gruppo di attivisti francesi appartenenti a quella che gli organi di stampa hanno definito “galassia anarchica”. I membri del gruppo, impegnati nella lotta ai processi di gentrificazione e speculazioni edilizie, hanno coordinato varie iniziative utilizzando alcuni account di ProtonMail.

ProtonMail

Da qui la richiesta delle autorità francesi di identificare i titolari degli account, che tramite l’Europol è stata trasmessa al governo svizzero. Di fronte alla richiesta, ProtonMail ha fornito le informazioni relative agli indirizzi IP utilizzati per accedere agli account di posta elettronica, favorendo così l’identificazione degli attivisti.

Quando la notizia è diventata pubblica, nel mondo di Internet si è aperto il processo a ProtonMail, accusata di aver tradito le promesse messe nero su bianco sul suo sito Web.

Anche se la dirigenza nega le accuse, la descrizione del servizio nel frattempo è cambiate e statuisce semplicemente che “ProtonMail è un servizio che rispetta le privacy e privilegia le persone rispetto agli inserzionisti. I dati sono sempre in tuo possesso e il nostro sistema di crittografia lo garantisce. Forniamo anche un gateway anonimo”.

E proprio la questione tecnica dell’acceso al servizio, congiuntamente con la legislazione svizzera, sembrerebbero essere il centro della questione.

In un comunicato pubblicato su Internet, ProtonMail cerca di spiegare la questione sottolineando che l’azienda non fornisce informazioni sulla base di richieste di governi stranieri, ma è obbligata ad adempiere le richieste del governo svizzero.

Allo stesso tempo, spiega che il servizio VPN offerto da ProtonMail consente di nascondere l’IP degli utenti e che i servizi VPN, secondo la legislazione svizzera, hanno un trattamento diverso rispetto a quelli di posta elettronica. Tradotto: se gli attivisti francesi avessero usato la VPN di ProtonMail, oggi non sarebbero in arresto.

Difficile, però, che le precisazioni e giustificazioni di ProtonMail possano convincere l’opinione pubblica del fatto che il servizio garantisca un reale anonimato.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/07/marcia-indietro-di-protonmail-sulla-privacy-i-log-sono-registrati/?utm_source=rss&utm_medium=rss&utm_campaign=marcia-indietro-di-protonmail-sulla-privacy-i-log-sono-registrati


Milioni di account mail sotto attacco per rubare gift card


L’operazione prosegue da almeno tre anni e consente ai cyber criminali di compromettere migliaia di account ogni giorno. Ecco come funziona.

I motivi che possono spingere un pirata informatico ad attaccare una casella d posta elettronica per prenderne il controllo sono numerosi: ad esempio usarla per inviare spam o per organizzare una truffa. Nel caso di una delle più grandi operazioni di attacco mai registrate, però, l’obiettivo è un altro: rubare carte fedeltà digitali.

La vicenda, raccontata da Brian Krebs in un post sul suo blog, sorprende soprattutto per le dimensioni. Secondo le fonti citate dal giornalista, infatti, i pirati informatici che gestiscono questa operazione porterebbero ogni giorno attacchi di brute forcing a un numero di account di posta elettronica che varia tra i 5 e i 10 milioni.

Stando a quanto riporta Krebs, la percentuale di successo media degli attacchi è dell’1%. Di conseguenza, i pirati sarebbero in grado di accedere alle caselle di posta di 50.000 – 100.000 vittime ogni giorno.

Gli strumenti utilizzati sarebbero dei semplici database con username e password recuperati sul mercato nero e provenienti con ogni probabilità da data breach di vari siti Internet e servizi digitali.

gift card

Una volta ottenuto l’accesso agli account, i cyber criminali avviano una scansione online tramite connessione IMAP, utilizzando una serie di parole chiave che comprendono domini Internet e termini utilizzati normalmente nei messaggi di notifica di gift card.

Nel mirino dei pirati finisce ogni genere di sconto e bonus: da quelli dei servizi di e-commerce, come Amazon, per arrivare a quelli per voli aerei, consumazioni in catene di ristorazione e soggiorni in strutture alberghiere. Il bottino, poi, viene rivenduto online per l’80% del suo valore nominale.

La fonte di Krebs sostiene che, nonostante le dimensioni del fenomeno e una sua puntuale denuncia ai provider, il flusso di dati relativo a questa operazione continua a mantenersi agli stessi livelli. Una delle ipotesi è che il traffico IMAP sia difficilmente monitorabile e gli stessi provider non siano in grado di filtrarlo in qualche modo.

La soluzione? Secondo gli esperti l’utilizzo di un sistema di autenticazione a due fattori permette di bloccare un’elevata percentuale di attacchi. Evidentemente, però, sono ancora troppo pochi gli utenti che la utilizzano. Forse, però, basterebbe evitare di usare le stesse password per più account…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/09/06/milioni-di-account-mail-sotto-attacco-per-rubare-gift-card/?utm_source=rss&utm_medium=rss&utm_campaign=milioni-di-account-mail-sotto-attacco-per-rubare-gift-card