Mega attacco DDoS: 17,2 milioni di richieste al secondo


L’origine è una botnet che ha preso di mira un’azienda operante nel settore finanziario. Gli esperti di Cloudflare: “mai visto nulla del genere”.

Gli attacchi DDoS rappresentano una minaccia costante che, normalmente, viene considerata quasi “normale” e raramente fa breccia a livello di cronaca. L’eccezione è rappresentata dai casi eccezionali, come quello segnalato ieri da Cloudflare.

L’azienda statunitense, specializzata in hosting e nella gestione di Content Delivery Network, ha infatti dovuto affrontare il più potente attacco DDoS mai registrato.

Secondo gli esperti di Cloudflare, l’attacco sarebbe stato originato da una botnet composta da oltre 20.000 dispositivi distribuiti in 125 paesi, che hanno permesso ai pirati informatici di generare una mole di traffico impressionante.

attacco DDoS

Da un punto di vista numerico, l’attacco è stato quantificato in un flusso di 17,2 milioni di richieste di connessione al secondo. Per dare un’idea delle proporzioni, nel report pubblicato sul blog di Cloudflare l’azienda spiega che il normale flusso di traffico gestito dal colosso (Cloudflare è uno dei più importanti servizi di hosting a livello mondiale) è di 25 milioni di richieste al secondo.

attacco DDoS

Insomma: la botnet utilizzata dai criminali informatici è riuscita a generare un volume di traffico pari al 68% del flusso medio gestito dai sistemi di Cloudflare. Il risultato, illustrato nel grafico qui sotto, è stato un vero “tsunami” di richieste (330 milioni) che ha investito le infrastrutture dell’azienda.

attacco DDoS

Gli autori del report, pur non facendo nomi, indicano come bersaglio dell’attacco un’impresa operante nel settore finanziario, i cui sistemi sono stati protetti dal sistema automatico di remediation di Cloudflare.

Battezzato con il nome di Autonomous Edge DDoS Protection, il sistema sfrutta un daemon in grado di analizzare il traffico per individuare eventuali attacchi e implementare automaticamente le contromisure necessarie a contrastarlo.

Anche se l’attacco è stato mitigato con successo, dalle parti di Cloudflare sottolineano come le botnet basate su varianti di Mirai (che sfruttano vulnerabilità conosciute per compromettere dispositivi IoT e usarli per gli attacchi – ndr) siano in continua evoluzione e continuino a rappresentare una minaccia estremamente tangibile per le aziende.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/08/20/mega-attacco-ddos-172-milioni-di-richieste-al-secondo/?utm_source=rss&utm_medium=rss&utm_campaign=mega-attacco-ddos-172-milioni-di-richieste-al-secondo


Bug nei firewall Fortinet: la disclosure di Rapid7 prima della patch


La vulnerabilità è stata resa pubblica senza dare i tradizionali 90 giorni di tempo per sviluppare un aggiornamento in grado di correggerla.

Una vulnerabilità per cui non è ancora disponibile la patch e che consentirebbe a un pirata informatico di prendere il controllo dei Web Application Firewall (WAF) di Fortinet.

Da un punto di vista tecnico, si tratta di una falla di sicurezza che consente di iniettare comandi attraverso la pagina di configurazione del server SAML e avviare un’elevazione di privilegi o, addirittura, ottenere il completo controllo del WAF.

La falla di sicurezza, cui stata assegnato un livello di criticità di 8,7 su 10, è stata individuata dai ricercatori di Rapid7, che hanno pubblicato un report sul blog ufficiale della società di sicurezza, corredando il documento con un PoC (Proof of Concept) di exploit basato sul bug.

Fortinet

Stando a quanto si legge, per sfruttare la vulnerabilità è necessaria l’autenticazione, che secondo gli autori del report potrebbe però essere ottenuta sfruttando una precedente falla di sicurezza (CVE-2020-29015) emersa lo scorso anno.

A rendere particolarmente spinosa la situazione, però, c’è il fatto che per la vulnerabilità non è ancora disponibile una patch. Rapid7, infatti, ha pubblicato i dettagli del bug (e il PoC) a soli 60 giorni di distanza dalla comunicazione a Fortinet, che nelle sue policy in tema di bug bounty prevede invece 90 giorni.

Insomma: a meno che nel carteggio tra Rapid7 e Fortinet non ci siano elementi che contraddicano la ricostruzione, i ricercatori hanno reso pubblico un exploit senza lasciare al produttore il tempo di distribuire una patch.

Una scelta che deve aver irritato non poco Fortinet, che si è vista costretto a modificare la pianificazione per il rilascio della versione aggiornata del sistema operativo FortiWeb 6.4.1, anticipandola alla fine di agosto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/08/19/bug-nei-firewall-fortinet-la-disclosure-di-rapid7-prima-della-patch/?utm_source=rss&utm_medium=rss&utm_campaign=bug-nei-firewall-fortinet-la-disclosure-di-rapid7-prima-della-patch


Raffica di bug per i dispositivi IoT


Vulnerabilità negli SDK di Realtek e nella piattaforma cloud di Kalay: milioni di device della “Internet of Things” sono a rischio attacco.

Nessuna pace per il mondo IoT: nel giro di pochi giorni è emersa infatti una serie di vulnerabilità che mettono a rischio milioni di dispositivi di ogni genere.

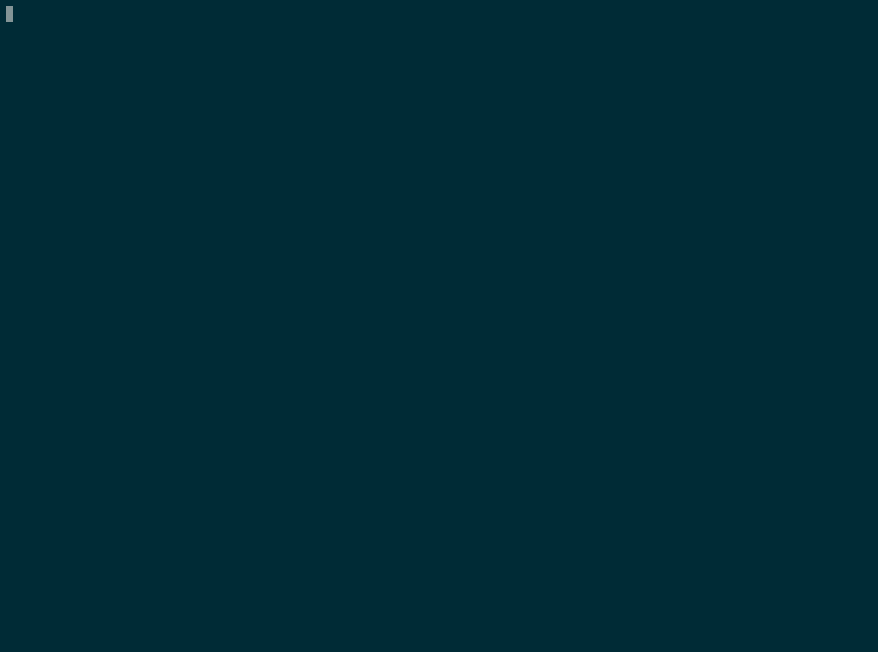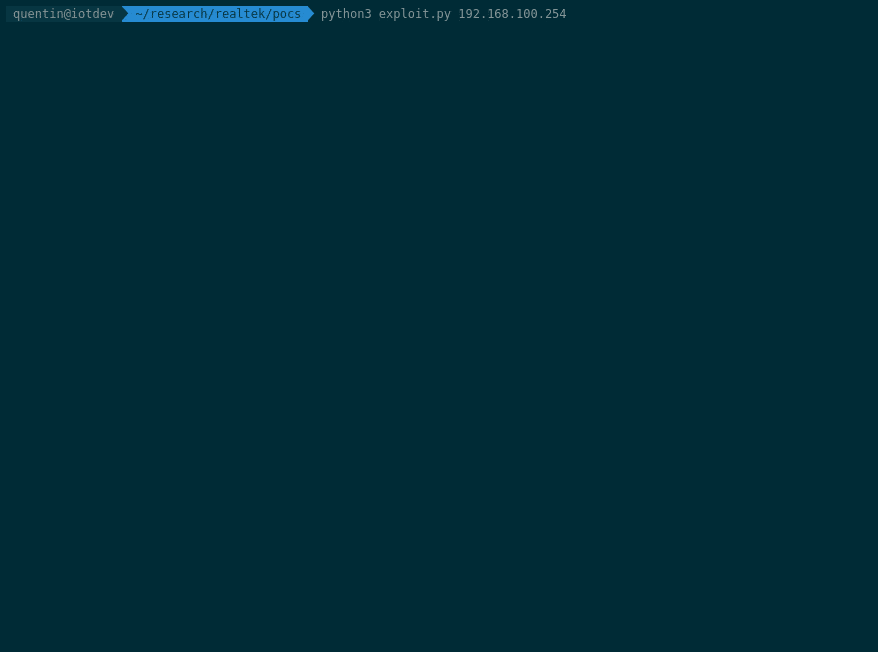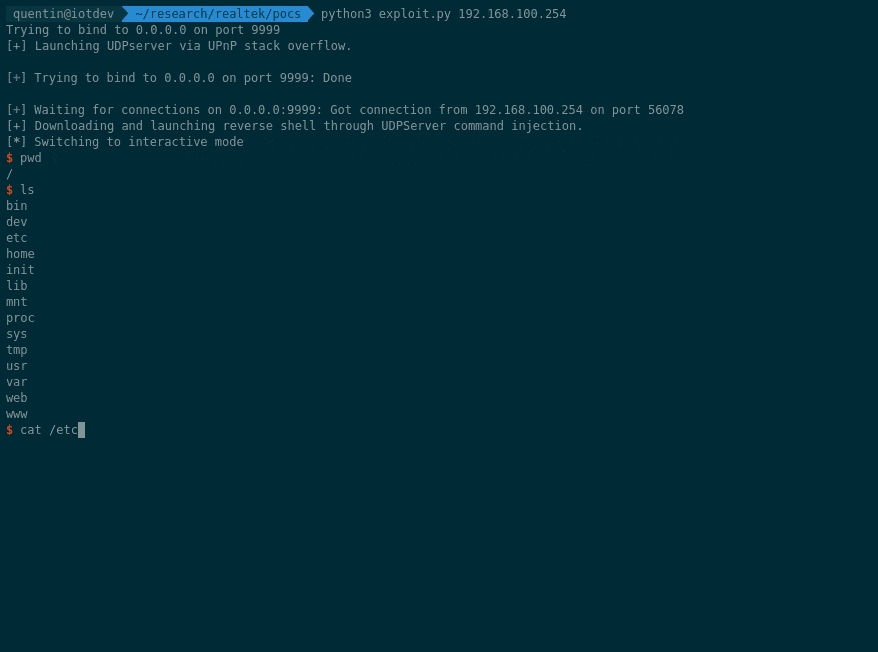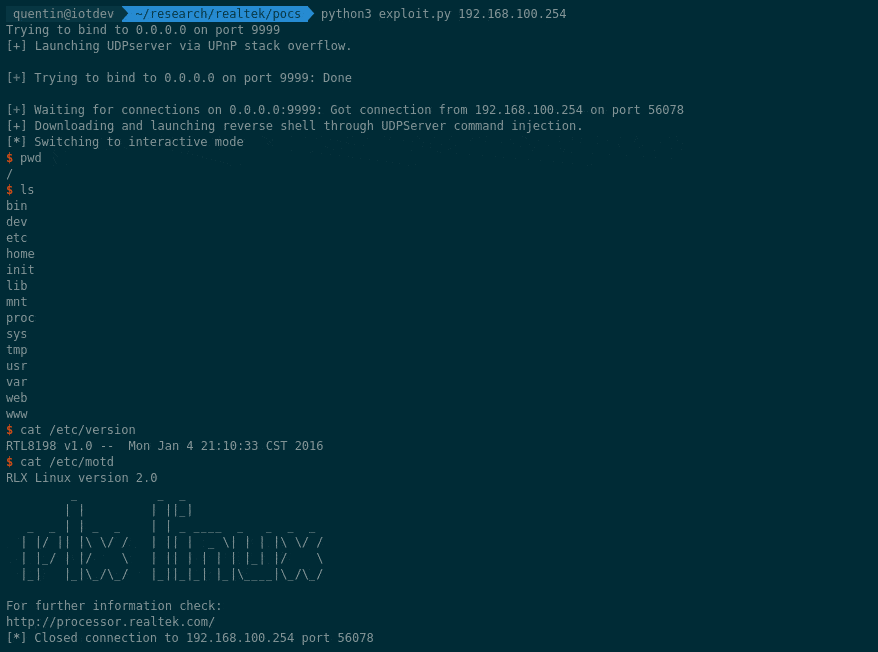
Il primo pacchetto di bug riguarda gli SDK (Software Development Kit) di Realtek, una delle aziende che fornisce la maggior parte dei componenti per l’assemblaggio di dispositivi “smart”.

Come segnalato dalla stessa azienda in un report pubblicato su Internet, le vulnerabilità che interessano i device di numerosi produttori tra cui AIgital; ASUSTek; Beeline; Belkin; Buffalo; D-Link; Edimax; Huawei; LG; Logitech; MT-Link; Netis; Netgear; Occtel; PATECH; TCL; Sitecom; TCL; ZTE e Zyxel, sono quattro.

Si tratta di falle che riguardano la configurazione Wi-Fi e i protocolli UDP e HTTP, che comportano la possibilità di indurre un buffer overflow sui dispositivi vulnerabili.

I bug nei pacchetti di sviluppo (CVE-2021-35392; CVE-2021-35393; CVE-2021-35394 e CVE-2021-35395) interessano centinaia di migliaia di dispositivi e, come spiegano nel loro report i ricercatori di IoT Inspector, la loro presenza apre la strada ad attacchi che consentirebbero di prendere il completo controllo dei device.

IoT

Il secondo allarme riguarda Kalay, la piattaforma cloud utilizzata da Through Tek per la gestione in remoto dei dispositivi IoT.

In questo caso la vulnerabilità è una sola (CVE-2021-28372) ma sufficientemente grave da mettere a rischio milioni di dispositivi IoT che potrebbero essere utilizzati per spiare a distanza i legittimi proprietari.

Nel report pubblicato su Internet dai ricercatori di Mandiant, emerge come la falla di sicurezza sia stata scoperta alla fine del 2020, ma la sua esistenza sia stata resa pubblica solo ora a causa della complessità legata al processo di patching.

Stando ai dati forniti dalla stessa Through Tek, infatti, la piattaforma gestisce oltre 83 milioni di dispositivi e più di un miliardo di connessioni al mese.

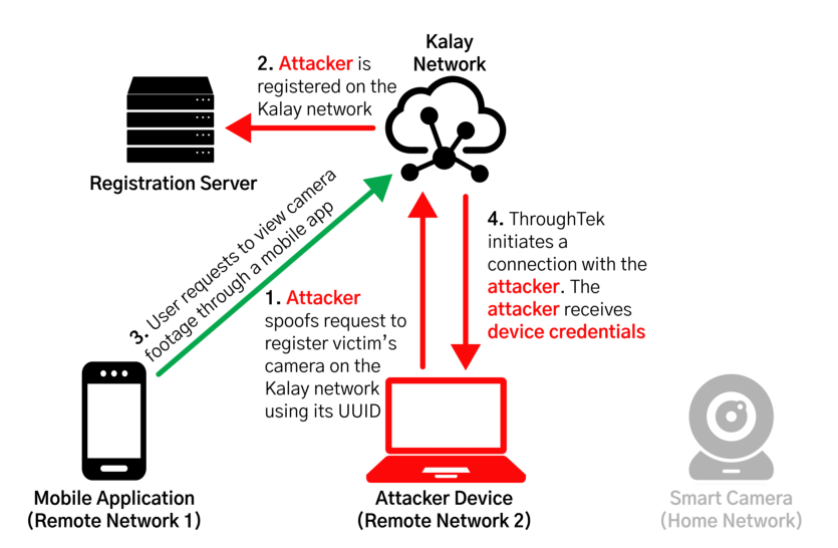
Numeri impressionanti, che alla luce delle caratteristcihe del bug avrebbero potuto portare a un vero disastro in caso di sfruttamento di un eventuale exploit. La falla, infatti, consentirebbe sia di dirottare i collegamenti, sia di utilizzare le credenziali di accesso per prendere il controllo del dispositivo.

IoT

La tecnica, in pratica, sfrutta la possibilità di utilizzare l’identificativo di un dispositivo per registrare un nuovo device che sovrascrive quello originale. In questo modo, il pirata informatico può sottrarre le credenziali di accesso dell’utente legittimo e prendere il controllo dell’account.

Il bug è stato corretto con la versione 3.1.10 del software di controllo, ma gli esperti suggeriscono anche di attivare le funzionalità DTLS, che protegge i dati in transito, e AuthKey, che aggiunge un livello adizionale di protezione nell’autenticazione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/08/18/raffica-di-bug-per-i-dispositivi-iot/?utm_source=rss&utm_medium=rss&utm_campaign=raffica-di-bug-per-i-dispositivi-iot


In calo i costi sopportati dalle aziende per i ransomware


Dai dati pubblicati dalle assicurazioni emerge una migliore capacità di gestire gli attacchi. E il fenomeno sembra essere finalmente in calo.

Stiamo per assistere a un calo del fenomeno ransomware? Forse è presto per dirlo, ma gli indizi che emergono da alcuni dati statistici pubblicati in questi giorni indicherebbero, seppur timidamente, una riduzione dell’impatto degli attacchi estorsivi ai danni delle aziende.

Come si legge nel report pubblicato su Internet dalla società di assicurazioni Coalition, le statistiche relative ai danni subiti dalle imprese a causa di cyber attacchi basati sull’uso di ransomware sono in netto calo.

Le assicurazioni, in questi ultimi anni, stanno giocando un ruolo di primo piano nel settore della cyber security: l’80% delle organizzazioni a livello mondiale sfrutta infatti i servizi di assicurazione per tutelarsi nei confronti di eventuali incidenti di sicurezza.

Il ruolo degli operatori del settore assicurativo specializzati in cyber attacchi, però, non si limita al risarcimento dei danni legati all’eventuale riscatto (che le compagnie assicurative non incoraggiano a pagare), dei costi della remediation e del blocco produttivo.

Le assicurazioni si sono infatti ritagliate un ruolo più ampio, che comprende anche la gestione della contrattazione con i pirati informatici per ridurre l’importo del riscatto richiesto, così come quella del (eventuale) pagamento.

I dati di Coalition, nel dettaglio, registrano nel primo semestre 2021 un calo dei risarcimenti del 45% (184.000 dollari) rispetto agli ultimi sei mesi del 2020.

Ransomware

Il tutto di fronte a un quadro in cui, in realtà, le richieste dei cyber criminali sembrano invece aumentare. La media dei riscatti chiesti nella prima metà del 2021 è di 1,2 milioni di dollari, quasi il triplo dei 444.000 dollari che erano stati chiesti negli ultimi 180 giorni dell’anno precedente.

Cambia anche la tipologia di bersagli, che includerebbero con maggiore frequenza le aziende di dimensioni medio-piccole. Secondo gli autori della ricerca, il cambio di strategia è dovuto al fatto che i pirati puntano maggiormente a individuare vittime vulnerabili piuttosto che cercare di colpire il bersaglio grosso.

Nel report, infine, viene evidenziato come molti gruppi di cyber criminali stiano abbandonando il settore ransomware.

Le motivazioni non sono chiare, ma è possibile che le recenti reazioni da parte di molti governi stiano portando i pirati informatici a battere strade diverse come le truffe BEC (Business Email Compromise), in cui gli effetti “distruttivi” sono assenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/30/in-calo-i-costi-sopportati-dalle-aziende-per-i-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=in-calo-i-costi-sopportati-dalle-aziende-per-i-ransomware


L’appello degli esperti: aggiornate subito Microsoft Hyper-V!


Il bug è di livello critico ed è stato corretto con un aggiornamento a maggio. Il timore è che l’applicazione della patch vada a rilento.

Una vulnerabilità devastante, che ha ricevuto una valutazione di criticità di 9,9 in una scala da 1 a 10. E a peggiorare le cose, c’è il fatto che riguarda un componente “delicato” come Microsoft Hyper-V.

Si tratta, in pratica, del “cuore” dei sistemi di virtualizzazione Windows, utilizzato anche dai servizi Azure dell’azienda di Satya Nadella.

La falla di sicurezza (CVE-2021-28476) consentirebbe di portare un attacco in remoto ai danni dell’host, provocandone il crash o avviando l’esecuzione di codice in remoto. Insomma: una macchina non aggiornata sarebbe vulnerabile a una forma di attacco che permetterebbe di installare malware “a cascata” all’interno di un ambiente cloud.

La gravità del bug giustifica anche il clima di riserbo che è stato imposto a tutta la vicenda. I ricercatori che l’hanno individuato hanno segnalato il problema privatamente a Microsoft e le informazioni riguardo i dettagli della vulnerabilità sono emerse con il contagocce.

Microsoft Hyper-V

Anche adesso, a du mesi dalla distribuzione dell’aggiornamento che corregge la vulnerabilità in Microsoft Hyper-V, tutte le parti coinvolte tendono a ridurre al minimo le informazioni pubblicate.

Il timore, ha spiegato in un’intervista a Bleeping Computer il ricercatore Ophir Harpaz (uno dei due analisti che ha individuato la falla – ndr) è che il ritmo di applicazione della patch non sia sufficiente per mettere al sicuro tutti i sistemi da eventuali attacchi.

Se Microsoft ha applicato gli aggiornamenti con la massima tempestività sulle sue piattaforme cloud, infatti, non tutti gli amministratori IT si distinguono per la sollecitudine nell’installazione delle patch.

L’appello, di conseguenza, è quello di aggiornare il prima possibile i sistemi di virtualizzazione di Windows, prima che emergano altre (troppe) informazioni sui dettagli della vulnerabilità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/29/lappello-degli-esperti-aggiornate-subito-microsoft-hyper-v/?utm_source=rss&utm_medium=rss&utm_campaign=lappello-degli-esperti-aggiornate-subito-microsoft-hyper-v


Ti presento BlackMatter. La nuova incarnazione di REvil?


Il nuovo gruppo utilizza le stesse tecniche e software simili a quelli usati dalla celebre gang di pirati ritiratisi dalle scene nelle scorse settimane.

Chi sperava di essersi liberato di REvil e soci rischia di essere deluso. Nelle ultime settimane abbiamo assistito a un vero terremoto nel settore ransomware, con gruppi storici come DarkSIde e REvil che sono “evaporati” abbandonando le scene.

Visto però che la natura rifugge il vuoto, sembra che qualcuno abbia deciso di prendere il loro posto. SI tratta di BlackMatter, un nuovo gruppo di pirati informatici che sembrano aver adottato le strategie e le tecniche degli specialisti in attacchi ransomware.

I nuovi arrivati hanno aperto due forum in lingua russa, lanciando il consueto schema di affiliazione che prevede la formula del “ransomware as a service”. I pirati che vogliono collaborare al “progetto” possono utilizzare il codice del malware attraverso un portale basato su cloud, dividendo i profitti con i gestori della piattaforma.

Una sorta di franchising, che ricorda molto il sistema messo in piedi da REvil e DarkSide. E se gli esperti di sicurezza segnalano i primi attacchi a firma BlackMatter, altri fanno notare che il malware utilizzato sembra essere una versione modificata di REvil.

L’uscita dalle scene di REvil aveva lasciato molti dubbi nel settore della cyber security. L’ultimo grande colpo è arrivato all’inizio di luglio, quando i pirati informatici russi hanno colpito più di 1.500 aziende attraverso un attacco supply chain che sfruttava una vulnerabilità nel software di Kaseya.

La vicenda sembra essere arrivata a una conclusione (anche se con qualche punto oscuro) la scorsa settimana, quando la stessa azienda ha annunciato di avere la disponibilità di uno strumento di decrittazione universale per il ransomware utilizzato dai pirati di REvil.

Insomma: tutto faceva pensare all’ultimo grande colpo del gruppo di pirati, pronti a ritirarsi dopo aver presumibilmente incassato milioni di euro.

La comparsa di BlackMatter, però, cambia le carte in tavola. È possibile, infatti, che la nuova gang sia composta da un gruppo di “irriducibili”, oppure da semplici rivali che hanno visto in questa fase storica un’opportunità per guadagnarsi un posto di primo piano nel settore dei ransomware.

I pirati usano lo stesso modus operandi dei loro predecessori con uno schema estorsivo in due fasi: la prima attraverso il blocco dei sistemi con il crypto-ransomware, la seconda attraverso la minaccia di pubblicare i dati rubati.

BlackMatter

Sul loro sito specificano che tra i loro bersagli non ci sono strutture “sensibili” come ospedali, infrastrutture critiche, aziende che operano nel settore della difesa e dell’energia.

Una sorta di “disclaimer” che sembra un tentativo di evitare di finire nel mirino del governo statunitense, che ha recentemente esercitato pressioni sul Cremlino per arginare l’iper-attivismo dei cyber criminali che operano sul territorio russo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/28/ti-presento-blackmatter-la-nuova-incarnazione-di-revil/?utm_source=rss&utm_medium=rss&utm_campaign=ti-presento-blackmatter-la-nuova-incarnazione-di-revil


Microsoft distribuisce le istruzioni per “disinnescare” PetitPotam


La tecnica di attacco sfrutta le debolezze del sistema di autenticazione NTLM e permetterebbe a un pirata informatico di compromettere un intero dominio.

I problemi per i sistemi Windows arrivano ancora una volta da NTLM. Il protocollo NT LAN Manager, ancora utilizzato per autenticare gli utenti all’interno dei domini Microsoft, è infatti l’obiettivo di una nuova tecnica di attacco battezzata come PetitPotam.

La falla di sicurezza è stata individuata da Gilles Lionel, che ha pubblicato su GitHub un Proof of Concept che consente di portare un attacco “manipulator-in-the-middle” (MitM) attraverso il quale sarebbe possibile sottrarre le credenziali di autenticazione di un sistema Windows.

Il “piccolo ippopotamo” sfrutta un particolare protocollo (MS-EFSRPC – Encrypting File System Remote Protocol), pensato per consentire l’accesso in remoto a file crittografati, per forzare il sistema a inviare le sue credenziali via NTLM.

Tutto quello che dovrebbe fare un pirata è inviare una richiesta di accesso remoto a un’interfaccia EFSRPC al bersaglio del suo attacco per poi ricevere i dettagli di autenticazione NTLM.

PetitPotam

L’ormai famigerato protocollo in teoria è protetto da un sistema di hashing, ma la debolezza dell’algoritmo fa sì che le credenziali possano essere craccate piuttosto facilmente una volta che i dati vengono memorizzati offline.

Insomma: se un pirata informatico utilizzasse questa tecnica, potrebbe facilmente prendere di mira i Domain Controller all’interno della rete, sottrarne le credenziali e usarle per ottenere un certificato per l’Active Directory.

In seguito alla segnalazione, Microsoft ha pubblicato un advisory con le istruzioni per “disinnescare” PetitPOtam.

Il suggerimento, si legge nel documento, è quello di implementare il sistema Extended Protection for Authentication (EPA) per l’autenticazione via NTLM sui server in cui sono attivati gli Active Directory Certificate Service.

L’unico mistero, alla fine, rimane il perché della scelta del nome PetitPotam.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/27/microsoft-distribuisce-le-istruzioni-per-disinnescare-petitpotam/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-distribuisce-le-istruzioni-per-disinnescare-petitpotam


EvilModel: il malware è nascosto nel modello AI


La ricerca dimostra come sia possibile inserire del codice malevolo in un modello di rete neurale per aggirare la scansione degli antivirus.

Riuscire a far passare inosservato un malware ai controlli dei software antivirus è il sogno di qualsiasi pirata informatico. Le tecniche di offuscamento utilizzate a questo scopo sono varie: dall’uso di archivi compressi alla crittografia.

Uno degli stratagemmi più suggestivi, però, è la steganografia, cioè l’inserimento del codice dannoso all’interno di un file apparentemente innocuo. I cyber criminali usano spesso a questo scopo le immagini bitmap o software di varia natura.

La tecnica, però, ha dei difetti che possono consentire alla potenziale vittima di subodorare il tranello. Nel caso dei software, infatti, l’aggiunta del codice porta a una modifica delle dimensioni complessive dell’eseguibile.

Nel caso delle immagini, invece, l’inserimento dei dati “estranei” provoca la comparsa di artefatti e il codice rimane comunque individuabile.

Il team di ricercatori composto da Zhi Wang, Chaoge Liu e Xiang Cui, ha individuato una tecnica che consente di aggirare questi problemi.

Il “contenitore” scelto dai tre ricercatori è infatti un modello di rete neurale. Come spiegano gli autori della ricerca, la soluzione permette sia di “disassemblare” il codice del malware rendendolo impossibile da individuare, sia di ridurre al minimo i possibili indizi di infezione.

EvilModel

Stando a quanto riportano i ricercatori, infatti, il calo di prestazioni dovuto all’inserimento del codice estraneo all’interno del modello è minimo.

Nei loro test sono riusciti a inserire un malware da 36,9 MB all’interno di un modello AlexNet da 178 MB senza compromettere in maniera significativa il suo funzionamento.

L’unico limite della tecnica è che il malware distribuito in questo modo non è in grado di auto-eseguirsi. In altre parole, un eventuale pirata informatico dovrebbe indurre la vittima a eseguire un altro software malevolo per estrarre e installare il malware principale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/26/evilmodel-il-malware-e-nascosto-nel-modello-ai/?utm_source=rss&utm_medium=rss&utm_campaign=evilmodel-il-malware-e-nascosto-nel-modello-ai


Alta tensione tra occidente e Cina per gli attacchi cyber


Francia sotto l’attacco degli hacker di Pechino, mentre gli USA denunciano attacchi a infrastrutture critiche. Sale la tensione verso i gruppi APT cinesi.

L’hacking di stato è sempre più spesso al centro delle tensioni tra grandi potenze economiche e militari del pianeta. Protagonista in questi giorni è la Cina, i cui gruppi APT (Advanced Persistent Threat) sembrano essere particolarmente attivi.

Nelle ultime ore il governo di Pechino è stato tirato in ballo a diverse longitudini. A farlo per prima è stata la Francia, la cui agenzia nazionale per la cyber security ha pubblicato un avviso in cui punta l’indice contro APT 31 (anche conosciuti con il nome di Zirconium e Judgment Panda) per una campagna di attacchi che starebbe prendendo di mira numerose organizzazioni francesi.

Il comunicato dell’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) comprende i link a documenti che descrivono gli indici di compromissione che possono indicare un attacco in corso, invitando enti, organizzazioni e aziende ad attivare forme di monitoraggio per bloccare sul nascere gli eventuali tentativi di intrusione.

Dall’altra parte dell’oceano, invece, è arrivato un comunicato congiunto di FBI e CISA (Cybersecurity and Infrastructure Security Agency) che attribuisce a gruppi hacker legati a Pechino una serie di attacchi rivolti a organizzazioni impegnate nella gestione degli oleodotti su territorio statunitense.

Cina

Nulla a che fare con il caso Colonial Pipeline: stiamo parlando, infatti, di una serie di attacchi che si sarebbero verificati tra il 2011 e il 2013 e che il governo USA ha reso pubbliche per condividere tecniche di attacco e procedure.

Stando a quanto si legge nel documento, gli attacchi avrebbero preso di mira 23 organizzazioni diverse attraverso tecniche di spear phishing che, in almeno 13 casi, hanno consentito ai pirati informatici di introdursi nei sistemi di infrastrutture critiche.

L’obiettivo dei cyber spioni sarebbe stato quello di raccogliere informazioni sull’infrastruttura ICS (Industrial Control System) per garantirsi la possibilità di accedere in futuro ai sistemi per compiere atti di sabotaggio.

A conferma di questo, gli autori del report sottolineano come gli hacker, nel corso di un attacco, abbiano ignorato un honeypot (i server utilizzati come “esca” per individuare eventuali intrusi – ndr) contenente documentazione di carattere finanziario, concentrandosi invece sulla ricerca di informazioni riguardanti gli impianti industriali.

Se a tutto questo si aggiungono le recenti accuse rivolte alla Cina riguardo l’ondata di attacchi che hanno recentemente preso di mira migliaia di Exchange Server negli USA e in Europa, il quadro si fa davvero “caldo”.

Insomma: la minaccia di cyber attacchi da parte della Cina sembra essere diventata una priorità per molti paesi occidentali, che vedono nel governo di Pechino uno dei soggetti più attivi nella cyber warfare. Viste le notizie, come dargli torto?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/22/alta-tensione-tra-occidente-e-cina-per-gli-attacchi-cyber/?utm_source=rss&utm_medium=rss&utm_campaign=alta-tensione-tra-occidente-e-cina-per-gli-attacchi-cyber


Falla di sicurezza vecchia di 16 anni nei driver delle stampanti HP


Il componente vulnerabile è integrato nei software di controllo per Windows di numerosi modelli di stampanti HP, Samsung e Xerox.

I driver di alcuni dei maggiori produttori di stampanti contengono un bug presente fin dal 2005. A spiegarlo sono i ricercatori di SentinelOne, che hanno individuato la vulnerabilità nei software di controllo per Windows.

Come emerge dal report pubblicato su Internet, la falla di sicurezza CVE-2021-3438 riguarda un particolare driver (SSPORT.SYS) utilizzato da numerosi modelli di stampanti dei maggiori produttori al mondo: HP, Samsung e Xerox.

La scoperta, spiegano gli autori del report, è avvenuta durante la procedura di configurazione di un nuovo dispositivo, grazie a un sistema di rilevamento automatico messo a punto dalla società di sicurezza.

Si tratta, infatti, di un driver che viene installato senza alcun tipo di avviso e che viene caricato automaticamente a ogni riavvio di Windows sia nel caso in cui la stampante venga collegata tramite connessione wireless, sia con cavo USB. In pratica, una volta installato il driver viene caricato anche se non c’è nessuna stampante collegata.

stampanti HP

Stando a quanto riportano i ricercatori, il driver in questione darebbe una versione modificata di un originale sviluppato da Microsoft, che nella versione rilasciata da HP soffrirebbe però del bug. La stessa sarebbe poi stato adottata anche da Xerox.

Fortunatamente, il bug non porta all’esecuzione di codice in remoto e questo significa, per lo meno, che un eventuale pirata informatico potrebbe sfruttarlo solo una volta avuto accesso alla macchina. La falla di sicurezza consentirebbe però di elevare i privilegi di amministrazione a SYSTEM, aprendo così la strada ad azioni più incisive.

Secondo i ricercatori, però, la vulnerabilità interesserebbe potenzialmente centinaia di milioni di utenti in tutto il mondo e la sua correzione è di conseguenza una priorità.

L’elenco dei modelli interessati e le istruzioni per scaricare e installare gli aggiornamenti che correggono il bug sono disponibili sul sito ufficiale di HP (che ha da tempo acquisito anche la divisione stampanti di Samsung) e su quello di Xerox.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/21/falla-di-sicurezza-vecchia-di-16-anni-nei-driver-delle-stampanti-hp/?utm_source=rss&utm_medium=rss&utm_campaign=falla-di-sicurezza-vecchia-di-16-anni-nei-driver-delle-stampanti-hp