WiFiDemon: l’attacco via Wi-Fi agli iPhone è peggio del previsto


In un primo momento sembrava poter provocare solo un blocco della connessione senza fili. Ora si scopre che è un exploit zero-click per installare malware.

Brutto periodo per i dispositivi iOS di Apple. Dopo l’emersione di vulnerabilità zero-day utilizzate per diffondere il trojan di stato Pegasus, ora gli utenti iPhone devono preoccuparsi di un’altra potenziale minaccia.

È stata battezzata con il nome di WiFiDemon e ha vissuto una curiosa parabola. In un primo momento, infatti, era stata liquidata come un fastidioso bug, senza però che al suo utilizzo fossero collegati conseguenze particolarmente dannose. Ora si scopre che le cose stanno in maniera diversa.

La falla di sicurezza interessa il sistema di gestione dei collegamenti Wi-Fi e per sfruttarla non sono necessarie operazioni particolarmente sofisticate: è sufficiente scegliere uno specifico nome da assegnare al SSID della rete.

La scoperta iniziale riguardava il fatto che un collegamento a una rete wireless con SSID impostato con “%p%s%s%s%s%n,” portava al blocco di tutte le funzionalità di connessione al Wi-Fi.

La condizione affinché questo avvenga è solo una: che il dispositivo sia impostato per collegarsi automaticamente alle reti Wi-Fi disponibili. Impostazione che, purtroppo, è prevista come predefinita.
WiFiDemon

La vesrione più insidiosa del bug, però, è un exploit che i ricercatori di ZecOps hanno individuato mentre facevano qualche esperimento sulla base del bug originale. Ciò che hanno scoperto è che l’uso di alcuni caratteri nel SSID ha un effetto imprevisto: vengono infatti interpretati come comandi Objective-C, il linguaggio di programmazione usato per iOS.

Una di queste combinazioni, spiegano gli autori del report, è “%@”. Utilizzandolo, è possibile eseguire un jailbreak del dispositivo attraverso un attacco zero-click e aprire la strada all’esecuzione di codice in remoto.

Insomma: sfruttando la falla di sicurezza sarebbe possibile installare un malware su un’iPhone semplicemente grazie al fatto che quest’ultimo si è collegato a un hotspot Wi-Fi malevolo.

La vulnerabilità, spiegano dalle parti di ZecOps, è stata corretta con il rilascio di iOS 14.4. Le versioni precedenti del sistema operativo Apple, però, rimangono vulnerabili all’attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/20/wifidemon-lattacco-via-wi-fi-agli-iphone-e-peggio-del-previsto/?utm_source=rss&utm_medium=rss&utm_campaign=wifidemon-lattacco-via-wi-fi-agli-iphone-e-peggio-del-previsto
Uno zero-day per iPhone usato per distribuire Pegasus


Lo spyware della società israeliana NSO Group sfrutterebbe una vulnerabilità di iMessage che avvia l’esecuzione di codice senza interazione con l’utente.

Un semplice messaggio che installa il malware su iPhone senza che sia necessaria alcuna azione da parte della vittima designata. Come denunciano Amnesty International e Forbidden Stories, l’ultimo strumento di attacco nell’arsenale di NSO Group sarebbe assolutamente devastante.

La notizia arriva  in contemporanea con l’inchiesta pubblicata da numerose testate, tra cui il britannico Guardian, che accende i riflettori sull’uso del software spia Pegasus per controllare giornalisti, accademici, oppositori politici e attivisti dei diritti umani da parte di numerosi regimi che usufruiscono dei “servizi” di NSO Group.

Il report pubblicato da Amnesty International descrive nel dettaglio le tecniche usate negli ultimi anni per diffondere il malware di stato. Quella rilevata nel 2021 sarebbe basata su un exploit zero-click che sfrutta iMessage come vettore di attacco.

Qualcosa che, in realtà, era già stato visto un paio di anni fa, quando a finire nel mirino (sempre a opera di NSO Group) erano state le versioni 13.5.1 e 13.7.

zero-day iPhone

E se la vulnerabilità in questione era stata prontamente corretta, nei mesi seguenti erano emerse altre tecniche di attacco basate su exploit zero-day dei dispositivi Apple, che facevano leva sul sistema di visualizzazione delle fotografie e, più recentemente, sul servizio Apple Music.

Stando a quanto riportano gli attivisti di Amnesty International, numerosi iPhone di produzione recente e con sistema aggiornato sarebbero stati compromessi usando queste tecniche.

Insomma: se i comuni cyber criminali sembrano avere qualche difficoltà ad attaccare i dispositivi basati su iOS, il settore dello spionaggio governativo dimostra di avere le risorse e le conoscenze per “bucare” con una certa facilità iPhone e iPad.

D’altra parte i segnali c’erano tutti, a partire dalla provocazione di Zerodium, la società specializzata nella compravendita di exploit zero-day, che nel 2020 aveva abbassato il suo tariffario per le vulnerabilità iOS.

In quell’occasione il fondatore di Zerodium Chaouki Bekrar si era ironicamente augurato che iOS 14 potesse portare un miglioramento al livello di sicurezza dei sistemi Apple. Evidentemente non è andata così.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/19/uno-zero-day-per-iphone-usato-per-distribuire-pegasus/?utm_source=rss&utm_medium=rss&utm_campaign=uno-zero-day-per-iphone-usato-per-distribuire-pegasus


Candiru: ecco la società spyware israeliana del momento


La segnalazione arriva da Microsoft e riguarda l’utilizzo di vulnerabilità zero-day che hanno permesso di spiare giornalisti, attivisti e oppositori politici nel mondo.

La denuncia arriva sia da Citizen Lab, sia da Microsoft e riguarda una campagna di cyber spionaggio gestita da Candiru, una società israeliana specializzata nello sviluppo e vendita di spyware destinati all’utilizzo da parte di istituzioni e governi.

Il “prodotto” commercializzato dal Candiru è DevilsTongue, un malware che consente di raccogliere informazioni dal dispositivo su cui è installato

La denuncia di Citizen Lab riguarda, come in altri casi simili, la distribuzione dello spyware. Sebbene le società che operano in questo settore siano tenute a selezionare accuratamente i loro clienti, secondo l’associazione canadese Candiru avrebbe fornito DevilsTongue a regimi autoritari come l’Arabia Saudita; gli Emirati Arabi Uniti; l’Uzbekistan; Singapore e il Qatar.

Insomma: DevilsTongue sarebbe stato utilizzato per spiare centinaia di giornalisti, avvocati, attivisti dei diritti umani e oppositori politici.

L’offerta di Candiru comprenderebbe; stando a quanto riportato da Citizen Lab, spyware per ogni tipo di piattaforma: da iOS ad Android.

Candiru

Il report pubblicato su Internet, però, focalizza l’attenzione sugli attacchi nei confronti dei sistemi Windows, che avrebbero sfruttato due vulnerabilità zero-day (CVE-2021-31979 e CVE-2021-33771) per consentire l’installazione del trojan sui dispositivi delle vittime.

Secondo Microsoft, le vittime degli attacchi sarebbero più di 100. Le nazioni interessate sarebbero Palestina; Israele; Iran; Libano; Yemen; Spagna; Regno Unito; Turchia; Armenia e Singapore.

Le funzionalità di DevilsTongue comprenderebbero la possibilità di intercettare e decrittare le comunicazioni protette dal sistema crittografico Signal, oltre che sottrarre i cookies e le password memorizzate per Chrome, Internet Explorer, Firefox, Safari e Opera.

La campagna di diffusione dello spyware avrebbe sfruttato, secondo i ricercatori, numerosi siti Internet pensati per emulare quelli dedicati a campagne collegate ad Amnesty International e al movimento Black Lives Matter.

La società, che attualmente agisce utilizzando un altro nome (Saito Tech Ltd), agisce in quella sorta di “area grigia” in cui si muovono altri soggetti come NSO Group (anch’essa israeliana) e l’italiana Hacking Team.

Aziende che dovrebbero fornire i loro “prodotti” solo a governi considerati affidabili ma che troppo spesso adottano politiche di vendita che si discostano dalle regole.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/16/candiru-ecco-la-societa-spyware-israeliana-del-momento/?utm_source=rss&utm_medium=rss&utm_campaign=candiru-ecco-la-societa-spyware-israeliana-del-momento


Diicot brute: attacchi ai sistemi Linux dalla Romania


La campagna prende di mira le installazioni Linux protette da password deboli attraverso una nuova tecnica. Obiettivo: cryptojacking.

Sarebbero originari i pirati informatici che stanno facendo strage di server Linux per garantirsi la possibilità di generare criptovalute sfruttandone la potenza di calcolo.

A spiegarlo sono i ricercatori di Bitdefender, che in un report pubblicato sul blog ufficiale della società di sicurezza descrivono le strategie adottate dai cyber criminali e il funzionamento del nuovo strumento di brute forcing che utilizzano, battezzato con il nome di Diicot brute.

La tipologia di bersagli scelta dal gruppo non è particolarmente originale: prendono infatti di mira i sistemi Linux che utilizzano credenziali di autenticazione “deboli”. L’elemento di novità, però, è la tecnica utilizzata, che consentirebbe di condurre gli attacchi senza essere rilevati.

Diicot brute, che viene proposto sui forum hacker come “servizio”, utilizza un sistema di offuscamento per “nascondere” le comunicazioni. I tentativi di accesso sono infatti effettuati tramite degli script Bash, usando Discord (una piattaforma VoIP usata principalmente per il gaming) come canale di comunicazione per ricevere le risposte.

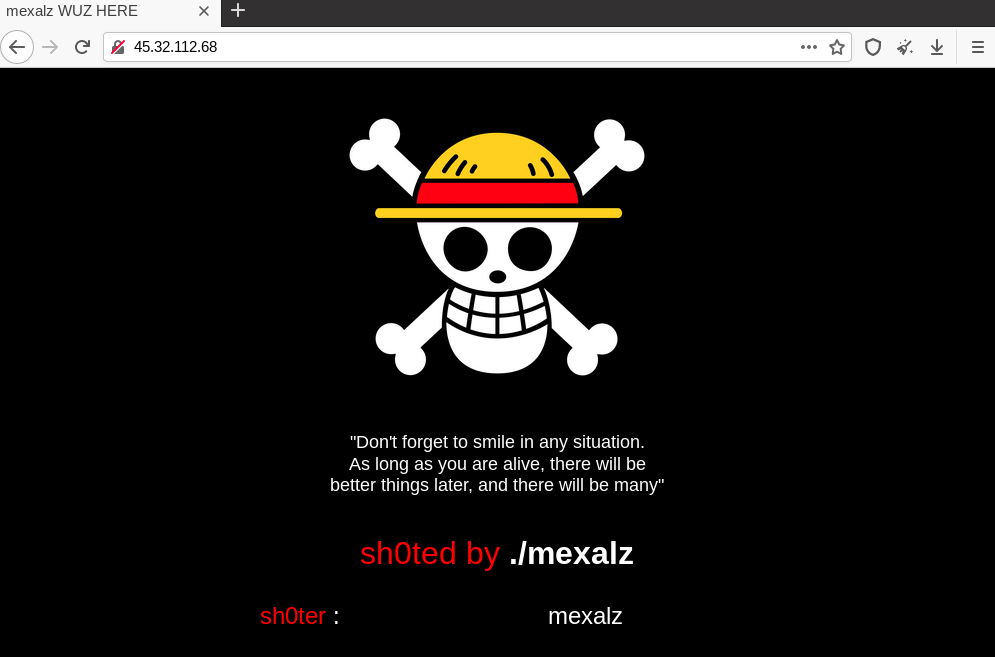
Il gruppo prende di mira SSH (Secure Shell) e l’utilizzo dello strumento sfrutta un sistema centralizzato basato su comunicazioni via API dedicate. Secondo i ricercatori di Bitdefender, il centro di distribuzione sarebbe il sito mexalz.us, che sarebbe gestito dalla Romania.

Diicot brute

Il modus operandi dei pirati informatici che usano Diicot brute è piuttosto lineare: una volta ottenuto l’accesso al sistema, installano Chernobyl (una variante di Demonbot) per eseguire le successive operazioni.

In seguito, i pirati utilizzano varie tipologie di loader che installano diversi componenti sul sistema per ottenere persistenza e scaricare il payload principale. Nei casi individuati da Bitdefender, quest’ultimo è rappresentato da un miner in grado di utilizzare la potenza di calcolo della macchina compromessa per generare Monero, la criptovaluta preferita dai pirati informatici.

Tra i dettagli tecnici evidenziati nel report, spicca il fatto che gli aggiornamenti software originino da un repository su GitHub che ha registrato, negli ultimi mesi, più di 35 aggiornamenti.

Insomma: Diicot brute viene distribuito con una perfetta formula “software as a service”, anche sotto il profilo del marketing: le descrizioni dello strumento di hacking individuate da Bitdefender contengono elementi di vera e propria “promozione” del tool.

Un esempio è rappresentato dalle affermazioni riguardo il fatto che Diicot brute sarebbe in grado di evadere il rilevamento da parte degli honeypot, le “trappole” distribuite su Internet dalle società di sicurezza per individuare le attività malevole.

La stessa esistenza del report, sottolineano gli autori, è la dimostrazione che Diicot brute non è in grado di sfuggirvi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/15/diicot-brute-attacchi-ai-sistemi-linux-dalla-romania/?utm_source=rss&utm_medium=rss&utm_campaign=diicot-brute-attacchi-ai-sistemi-linux-dalla-romania


LuminousMoth: cyber spioni scatenati nel sud est asiatico


La campagna “Falena Luminosa” è stata attribuita a un gruppo APT legato al governo cinese. Più di 1.500 vittime tra Myanmar e Filippine.

Secondo i ricercatori di Kaspersky si tratta di una vera anomalia e a confermarlo sono i numeri riportati nel report che descrive la campagna di cyber spionaggio battezzata dagli autori con il nome di LuminousMoth.

Il gruppo APT, infatti, non si sarebbe limitato a colpire pochi bersagli selezionati come accade di solito in questi casi, ma avrebbe portato attacchi “a tappeto” compromettendo più di 1.500 vittime.

Nel dettaglio, i ricercatori hanno individuato 100 organizzazioni compromesse in Myanmar e circa 1.400 nelle Filippine, tra cui anche numerosi enti governativi. Gli attacchi, stando alla ricostruzione fatta da Kaspersky, avrebbero preso di mira in un primo momento il Myanmar e, solo in seguito, le Filippine.

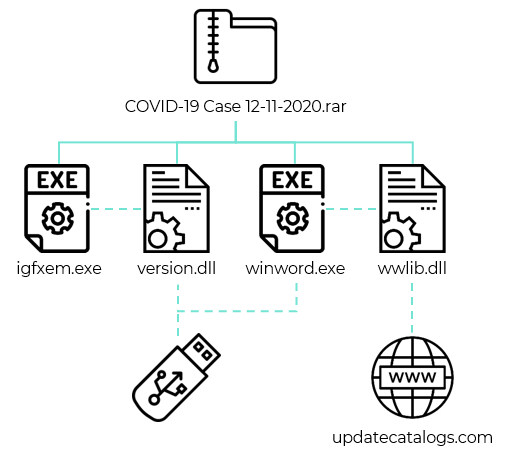
Il vettore di attacco utilizzato dai pirati informatici consiste in messaggi di spear phishing, al cui interno è inserito un link a Dropbox. Il file che viene scaricato tramite il link è un archivio compresso in formato RAR, camuffato però in modo da apparire come un normale documento Word.

HoneyMyte

Una volta avviata l’esecuzione del codice, LuminousMoth installa un beacon di Cobalt Strike che si collega al server Command and Control dei pirati.

Gli autori del malware, però, hanno previsto anche un secondo vettore di attacco per diffondere l’infezione all’interno delle organizzazioni colpite. Si tratta di un sistema che verifica la presenza di eventuali unità di memoria rimuovibili collegate al computer infettato e che le utilizza per garantirsi un’ulteriore propagazione.

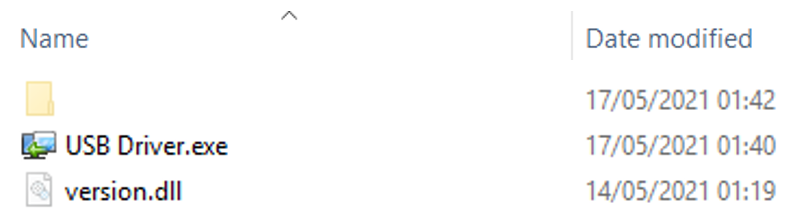
La tecnica prevede la copia del codice malevolo sull’unità esterna e una modifica dei file eventualmente presenti al suo interno che ne nasconde la presenza, lasciando visibile solo il file eseguibile USB Driver.exe.

HoneyMyte

Lo stratagemma è pensato per indurre gli utenti ad aprire il file malevolo e avviare così l’esecuzione di LuminousMoth anche su altri computer all’interno degli uffici.

Non solo: secondo i ricercatori il malware è affiancato da altri due strumenti che i pirati utilizzerebbero per il movimento laterale all’interno della rete. Il primo è un tool in grado di rubare i cookie di autenticazione da Chrome, mentre il secondo è una versione modificata di Zoom (con tanto di certificato digitale valido) la cui funzione è quella di esfiltrare i file presenti sul computer che corrispondono a determinati parametri.

L’applicazione per videochiamate è utilizzata anche come “specchietto per le allodole” allo scopo di offuscare i collegamenti al server Command and Control, accanto all’uso di domini che sembrano fare riferimento a noti siti di news delle nazioni colpite, come MMTimes, 7Day News e The Irrawaddy.

Si tratterebbe, in pratica, di un metodo che cerca di camuffare i collegamenti esterni di LuminousMoth in modo che appaiano come normale traffico di navigazione.

Gli esperti di Kaspersky attribuiscono l’operazione LuminousMouth con un buon livello di certezza al gruppo cinese HoneyMyte, specializzato nella raccolta di informazioni geopolitiche ed economiche in Asia e Africa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/14/luminousmoth-cyber-spioni-scatenati-nel-sud-est-asiatico/?utm_source=rss&utm_medium=rss&utm_campaign=luminousmoth-cyber-spioni-scatenati-nel-sud-est-asiatico


Panico online: spunta un’altra vulnerabilità in SolarWinds


Il bug individuato da Microsoft interessa due servizi della piattaforma, ma non c’è ancora un apatch definitiva per risolvere il problema.

Ancora SolarWinds. ancora il rischio di un attacco su larga scala che potrebbe interessare centinaia di organizzazioni. Questa volta il problema è stato individuato tempestivamente dai ricercatori di Microsoft, che hanno avvisato l’azienda.

Il vero problema è che SolarWinds, per il momento, ha rilasciato solo un hotfix che permette di mitigare il rischio, ma non una patch definitiva.

Il bug riguarda due servizi della piattaforma: Serv-U Managed File Transfer e Serv-U Secure FTP. Sfruttandolo, un pirata informatico potrebbe prendere il controllo delle macchine su cui sono installati i servizi e, in questo modo, leggere file, sovrascriverli ed eseguire codice in remoto.

La scelta di rendere pubblici i dettagli della vulnerabilità dipende dal fatto che la falla di sicurezza verrebbe già sfruttata attivamente da parte dei cyber criminali. Come si legge nel comunicato pubblicato su Internet dalla stessa azienda, per il momento gli attacchi riguarderebbero pochi bersagli selezionati.

SolarWinds

Dopo la raffica di compromissioni seguita all’attacco supply chain dello scorso dicembre, però, nel settore la preoccupazione è piuttosto elevata.

Anche perché, almeno per il momento, nessuno si è azzardato a ipotizzare un’attribuzione di questi attacchi. Per la campagna di dicembre 2020 il governo statunitense aveva (rapidamente) puntato il dito contro gruppi APT collegati al governo russo.

In questo caso, però, il contesto sembra suggerire che un coinvolgimento della Russia sia da escludere. I rapporti tra Washington e Mosca, infatti, sono già abbastanza tesi a causa del recente attacco a Colonial Pipeline e del successivo attacco supply chain che ha preso di mira il software di Kaseya, coinvolgendo più di 1.500 aziende occidentali.

Insomma: dopo il summit di Ginevra di giugno e lo “scambio di opinioni” avvento telefonicamente lo scorso venerdì tra Joe Biden e Vladimir Putin, è piuttosto improbabile che il presidente russo abbia deciso di tirare ulteriormente la corda.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/13/panico-online-spunta-unaltra-vulnerabilita-in-solarwinds/?utm_source=rss&utm_medium=rss&utm_campaign=panico-online-spunta-unaltra-vulnerabilita-in-solarwinds


BIOPASS: in Cina il malware circola tra i siti di gioco d’azzardo


Gli attacchi sfruttano un modulo di un popolare software di broadcasting per registrare le immagini dallo schermo della vittima.

Montaggio video, gioco d’azzardo e pirateria informatica: il bizzarro mix di ingredienti trova una sua declinazione in una campagna di attacchi online che sta interessando la Cina.

Le tecniche di attacco non sono particolarmente originali: secondo i ricercatori di Trend Micro, infatti, il gruppo di pirati informatici che hanno creato e diffuso il trojan BIOPASS lo diffondono attraverso installer di Adobe Flash Player e Microsoft Silverlight.

BIOPASS

Come si legge nel report pubblicato sul blog della società di sicurezza, i cyber criminali utilizzano due differenti strumenti per sottrarre informazioni dalle macchine compromesse. Il primo è il ben noto Cobalt Strike. Il secondo, invece, è un trojan battezzato con il nome di BIOPASS.

Il vettore di attacco è rappresentato da una tecnica di Watering Hole applicata a siti Internet dedicati al gioco d’azzardo, che prevede l’iniezione di codice JavaScript per installare il malware sul dispositivo della vittima.

A suscitare interesse tra gli addetti ai lavori, però, è proprio BIOPASS. Il RAT (Remote Access Tool) utilizza infatti un espediente piuttosto bizzarro per rubare le informazioni dal PC della sua vittima.

Come molti suoi “colleghi” BIOPASS cerca di ottenere un accesso “visuale” allo schermo dell’utente compromesso. Per farlo, però, il trojan non usa un sistema statico di cattura delle schermate, ma imposta un vero e proprio streaming video.

Per farlo, utilizza un modulo di Open Broadcast Software Studio (OBS), un programma open source utilizzato per trasmissioni tramite l’uso del Real-Time Messaging Protocol (RTMP).

Insomma: tutte le attività della vittima vengono in pratica trasmesse in tempo reale attraverso una piattaforma cloud.

Secondo i ricercatori di Trend Micro, dietro la diffusione di BIOPASS ci sarebbe APT41, un gruppo hacker collegato al governo di Pechino e noto per l’uso di tecniche innovative nei suoi attacchi.

BIOPASS

In questo caso, in particolare, il malware utilizzerebbe un servizio di storage su cloud (basato su piattaforma Alibaba) per memorizzare le informazioni esfiltrate dalla macchina infetta.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/12/biopass-in-cina-il-malware-circola-tra-i-siti-di-gioco-dazzardo/?utm_source=rss&utm_medium=rss&utm_campaign=biopass-in-cina-il-malware-circola-tra-i-siti-di-gioco-dazzardo


Nuova campagna di cyber spionaggio ai danni del settore energetico


Nel mirino le organizzazioni che si occupano di estrazione e distribuzione di petrolio e gas. Il gruppo di cyber spioni attivi da almeno un anno.

Una vasta campagna di cyber attacchi che prende di mira principalmente enti e aziende che operano nel settore energetico (petrolio e gas) è stata individuata dai ricercatori di Intezer.

Come si legge nel report pubblicato dalla società di sicurezza a firma di Nicole Fishbein e Ryan Robinson, i cyber spioni sarebbero attivi da almeno un anno e starebbero cercando di compromettere numerose aziende del settore.

Gli strumenti utilizzati sono ben conosciuti e rientrano nella categoria dei trojan: Agent Tesla, AZORult, Formbook, Loki e Snake Keylogger.

La parte più interessante del report, però, riguarda le tecniche di attacco utilizzate. I pirati informatici, infatti, utilizzano come vettore l’email, allegando i malware all’interno di file in formato PDF; ISO e CAB.

Per colpire le potenziali vittime, utilizzano messaggi di spear phishing estremamente sofisticati, in cui ogni dettaglio viene curato fin nei minimi particolari, a partire dall’indirizzo di posta elettronica utilizzato.

Le tecniche usate dai cyber spioni, in questo caso, sono due. La prima è il typo-squatting, cioè la registrazione di domini che consentono di inviare email che in qualche modo somigliano a indirizzi legittimi di altri soggetti operanti nel settore.

cyber spionaggio

Tra gli esempi citati dai ricercatori c’è la sostituzione del punto con un trattino (info@società-co.kr al posto di info@società.co.kr) e altri stratagemmi simili.

La seconda tecnica è un classico spoofing dell’indirizzo email, ottenuto attraverso l’inserimento di un header che altera l’indirizzo del mittente.

In molti casi, gli indirizzi scelti fanno riferimento a persone esistenti, impiegate nelle aziende che i pirati cercando di impersonare.

La stessa attenzione viene riservata al contenuto del messaggio: le email individuate contengono riferimenti a progetti in corso o in via di progettazione e utilizzano tecniche di ingegneria sociale per indurre la vittima ad aprire gli allegati, che vengono proposti, per esempio, come offerte per la fornitura di materiali o comunicazioni relative ai progetti cui bisogna rispondere entro un termine molto stretto.

Insomma: poca fantasia nella scelta dei malware ma una strategia di attacco estremamente raffinata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/09/nuova-campagna-di-cyber-spionaggio-ai-danni-del-settore-energetico/?utm_source=rss&utm_medium=rss&utm_campaign=nuova-campagna-di-cyber-spionaggio-ai-danni-del-settore-energetico


PrintNightmare: la patch di Microsoft non basta


L’azienda di Satya Nadella ha rilasciato un aggiornamento straordinario, ma secondo i ricercatori basta modificare l’exploit per aggirarlo.

L’incubo non è ancora finito: la vulnerabilità PrintNightmare che affligge tutte le versioni di Windows rimane un problema nonostante gli sforzi da parte di Microsoft di arginarne l’impatto.

Il bug, indicato con i due codici CVE-2021-1675 e CVE-2021-34527 a causa di un pasticcio a livello comunicativo che ha avuto come effetto collaterale la pubblicazione su Internet degli exploit, consentirebbe a un pirata informatico di colpire i sistemi Windows attraverso l’esecuzione di codice in remoto.

In seguito all’allarme suscitato dalla notizia (e al fatto che fossero già disponibili i Proof of Concept per sfruttare la falla di sicurezza) dalle parti di Redmond hanno fatto gli straordinari per correggere il problema e rilasciare a tempo di record una patch straordinaria.

Le cose, però, non sono andate particolarmente bene. Le prime analisi dei ricercatori hanno infatti rilevato come l’aggiornamento correggesse soltanto uno degli aspetti legati al bug, cioè quello relativo all’esecuzione di codice in remoto.

La vulnerabilità avrebbe consentito comunque di eseguire una elevazione di privilegi dell’utente, consentendo di operare a livello di sistema.

Da un’analisi più accurata, però, è emerso che la patch sviluppata da Microsoft lascia “scopeto” anche il problema relativo all’esecuzione di codice in remoto. In particolare, è sufficiente modificare gli exploit in circolazione per poterli utilizzare su tutti i sistemi in cui è attiva la modalità “Point And Print”.

I test eseguiti da numerosi ricercatori hanno confermato la persistenza della vulnerabilità, che rimane di conseguenza un problema ancora insoluto. L’unico metodo per mettere in sicurezza i sistemi è, al momento, quello di disabilitare lo spooler di stampa.

In alternativa, è possibile ricorrere alle “micro patch” messe a punto dalla società di sicurezza 0Patch e distribuite gratuitamente a partire dallo scorso 2 luglio.

Attenzione, però: stando a quanto scrivono su Twitter i responsabili di 0Patch, l’applicazione dell’aggiornamento di Microsoft modifica alcuni elementi che rendono inutili le micro patch da loro sviluppate.

Insomma: a due giorni dal rilascio dell’aggiornamento di Microsoft, PrintNightmare continua a rappresentare una minaccia con il solo effetto, almeno per adesso, di creare una gran confusione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/08/printnightmare-la-patch-di-microsoft-non-basta/?utm_source=rss&utm_medium=rss&utm_campaign=printnightmare-la-patch-di-microsoft-non-basta


Il social trumpista Gettr hackerato a tempo di record


La piattaforma creata dai sostenitori di Donald Trump è stata presa di mira dal primo momento ed è stata violata in una manciata di ore.

Una sorta di Twitter in salsa sovranista, che non prevede alcuna forma di controllo sui contenuti pubblicati. Gettr dovrebbe rappresentare, nelle intenzioni dei suoi creatori, un’alternativa ai tradizionali social network che consentirebbe all’ultra-destra statunitense di evitare la gogna della moderazione.

A crearla è stato un gruppo di sviluppatori vicini all’ex presidente USA Donald Trump, che è stato bandito da tutti i maggiori social network dopo i fatti dello scorso 6 gennaio.

Il lancio della nuova piattaforma, però, è stato funestato dall’intervento di numerosi hacktivist che hanno preso di mira Gettr nel momento stesso in cui è andato online.

Il social network è stato dapprima inondato di filmati pornografici ispirati a Sonic (il popolare personaggio dei videogiochi ideato da SEGA – ndr) e, in seguito, ha subito attacchi decisamente più invasivi.

Il primo attacco ha portato al defacement di alcuni account di alto profilo, tra cui quello dell’ideatore della piattaforma Jason Miller, l’ex capo della CIA Mike Pompeo, il noto collaboratore di Trump Steve Bannon e altre personalità della destra statunitense.

I loro profili sono stati modificati con la frase “@JubaBaghdad was here 🙂 ^^ free palestine ^^” in seguito modificata con “JubaBaghdad was here, follow me in twitter :)”.

Il secondo attacco, invece, ha sfruttato una serie di bug nelle API dell’applicazione e ha permesso a ignoti hacker di rubare un database contenente i dati di oltre 85.000 utenti e pubblicarlo su Internet.

Gettr

Gli amministratori sostengono di aver risolto i problemi, ma su Twitter sono comparse numerose segnalazioni riguardanti problemi di privacy e bug di vario genere che rendono il social network sovranista una sorta di “bersaglio mobile” su Internet.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/07/il-social-sovranista-gettr-hackerato-a-tempo-di-record/?utm_source=rss&utm_medium=rss&utm_campaign=il-social-sovranista-gettr-hackerato-a-tempo-di-record