Gli autori di TrickBot ora distribuiscono il ransomware Diavol


L’attacco viene portato attraverso il trojan e sfrutta un sistema di crittografia asimmetrica per rendere più difficile la decodifica dei file.

Dal trojan al ransomware: l’ennesima evoluzione di TrickBot prevede una seconda fase di attacco che installa sulla macchina infetta Diavol, un ransomware che ha fatto la sua apparizione sulla scena da poche settimane.

Il modus operandi che prevede l’installazione di un ransomware come secondo stadio dell’attacco a opra di TrickBot, in realtà, non è una novità assoluta: gli esperti di sicurezza hanno già visto questo schema applicato con Conti.

La strategia, in pratica, prevede una prima infezione a opera di TrickBot, il cui obiettivo è sottrarre le credenziali e le informazioni delle carte di credito e dei servizi di home banking.

Solo in seguito, i pirati informatici pianificano l’upload e l’esecuzione del ransomware, probabilmente a fronte di una contropartita economica da parte degli autori di Diavol.

Diavol

L’elemento curioso in questa operazione è il fatto che Diavol utilizza, a differenza di molti suoi ”colleghi”, un sistema di crittografia a chiave asimmetrica. Una scelta bizzarra, dal momento che questa modalità di codifica è più lenta (anche se più robusta) rispetto a quella a chiave simmetrica, utilizzata normalmente dai pirati informatici specializzati in attacchi ransomware.

Diavol, a quanto si legge nel report pubblicato dai ricercatori di Fortinet, non adotta solo un sistema di crittografia particolare. Anche la tecnica di offuscamento scelta per bypassare i controlli antivirus è estremamente particolare. Il codice del malware, infatti, è memorizzato all’interno di file in formato BMP.

Insomma: il ransomware viene scaricato sotto la forma di (apparentemente) innocue immagini e il suo codice viene poi eseguito in memoria.

La notizia conferma la tendenza già evidenziata da numerose società di cyber security che vede i pirati informatici collaborare tra loro in uno schema di affiliazione che consente di massimizzare il profitto in ogni attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/06/gli-autori-di-trickbot-ora-distribuiscono-il-ransomware-diavol/?utm_source=rss&utm_medium=rss&utm_campaign=gli-autori-di-trickbot-ora-distribuiscono-il-ransomware-diavol


Una pubblicità in un SMS di autenticazione: che combina Google?


La denuncia su Twitter: il messaggio contenente il codice di verifica per l’autenticazione a due fattori era seguito da un’inserzione pubblicitaria.

Inciampo piuttosto imbarazzante per Google, che ha annunciato di avere avviato delle investigazioni per capire come un link pubblicitario sia finito all’interno di un SMS contenete il codice di verifica per l’autenticazione a due fattori di un suo account.

Il caso, segnalato su Twitter dallo sviluppatore Chris Lacy, è effettivamente piuttosto bizzarro. Si tratta di una vera e propria “incursione” pubblicitaria all’interno di un messaggio che, per ovvie ragioni, non dovrebbe contenere nulla se non i dati strettamente necessari per eseguire l’accesso in sicurezza.

All’interno dell’SMS, come si legge nel tweet, è invece presente un collegamento che punta a un’offerta VPN della società di sicurezza Avira. Un contenuto decisamente insolito, che ha portato il sistema antispam di Google a bloccare il messaggio sullo smartphone di Lacy.

A rendere ancora più surreale la questione hanno contribuito gli interventi successivi sul social network da parte di Mark Risher, responsabile della piattaforma di privacy e sicurezza di Google, che ha escluso che la pubblicità origini da Google Ads.

Nei successivi scambi, Lacy e RIsher hanno appurato che il messaggio non era falso. Il codice inviato, infatti, ha permesso allo sviluppatore di accedere al suo account.

Sul fronte opposto, Avira nega qualsiasi coinvolgimento diretto. Il messaggio sarebbe stato infatti inviato da un partner dell’azienda, utilizzando un advertising provider diverso da Google.

Anche chi sperava in una spiegazione da parte dell’operatore telefonico Optus (una compagnia che opera in Australia – ndr) è rimasto deluso. Un portavoce ha infatti negato che l’azienda inserisca link pubblicitari nei messaggi.

Insomma: tutti negano le loro responsabilità ma il messaggio (la cui autenticità è stata confermata da un altro utente a cui è successa la stessa cosa) rimane lì a dimostrare che qualcosa è successo. Come, però, non è ancora dato saperlo. Quello che resta, almeno per Google, è una clamorosa figuraccia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/05/una-pubblicita-in-un-sms-di-autenticazione-che-combina-google/?utm_source=rss&utm_medium=rss&utm_campaign=una-pubblicita-in-un-sms-di-autenticazione-che-combina-google


PrintNightmare: l’exploit zero-day per Windows è un’emergenza


La vulnerabilità nel Windows Print Spooler consente di avviare l’esecuzione di codice. L’exploit è diventato pubblico per errore.

I due ingredienti per la tempesta perfetta ci sono tutti: una vulnerabilità zero-day che colpisce tutte le versioni di Windows e un Proof of Concept (PoC) dell’exploit che finisce su Internet per sbaglio. Non stupisce che i ricercatori abbiano battezzato la vulnerabilità con il nome di PrintNightmare.

L’incubo degli amministratori IT e dei team di sicurezza riguarda il Windows Print Spooler ed è un bug che consente di eseguire codice con privilegi di sistema.

La vulnerabilità (CVE-2021-1675) ha vissuto una strana genesi. In un primo momento, infatti, Microsoft l’aveva classificata come un bug di alto livello ma non critico, riguardante semplicemente la possibilità di elevare i privilegi dell’utente autenticato.

PrintNightmare

In seguito però, l’azienda di Satya Nadella ha elevato il livello di severità a critico, classificando la falla come RCE (Remote Code Execution) e creando un po’ di confusione nel settore della cyber security anche a causa dell’assegnazione di un nuovo codice (CVE-2021-34527).

Quello che non era stato spiegato chiaramente, infatti, è che la vulnerabilità era la stessa e che la patch rilasciata l’8 giugno per la vulnerabilità era incompleta.

Prima che l’aspetto fosse chiarito, alcune società di sicurezza avevano già pubblicato demo e PoC dell’exploit, mettendo così involontariamente a disposizione dei pirati informatici uno strumento formidabile per colpire l’ecosistema Microsoft.

Insomma: un colossale pasticcio che adesso mette le aziende in una situazione piuttosto spinosa.

Una comunicazione di Microsoft pubblicata su Internet fornisce le informazioni necessarie per implementare sistemi di mitigazione dell’attacco, ma allo stesso tempo conferma che l’exploit viene già utilizzato dai pirati informatici per portare attacchi alle reti aziendali.

Aspettando la patch è consigliabile seguire tutte le indicazioni fornite nel report per mitigare l’impatto di PrintNightmare. Senza perdere troppo tempo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/02/printnightmare-lexploit-zero-day-per-windows-e-unemergenza/?utm_source=rss&utm_medium=rss&utm_campaign=printnightmare-lexploit-zero-day-per-windows-e-unemergenza


Come ti svuoto il Bancomat con NFC


Un ricercatore spagnolo ha sviluppato un’app che permette di hackerare i dispositivi ATM utilizzando il collegamento wireless.

Non solo hacking “fisici”, che espongono le porte dei Bancomat e permettono ai pirati informatici di violare i sistemi di erogazione del denaro: i dispositivi ATM sarebbero vulnerabili a una (impressionante) varietà di attacchi tramite protocollo NFC.

A raccontarlo son i colleghi di Wired, che in un articolo pubblicato nei giorni scorsi hanno riportato quanto scoperto da Josep Rodriguez, ricercatore di IOActive.

Le vulnerabilità si anniderebbero nei chip utilizzati per gestire le transazioni tramite Near Field Communications e per sfruttarle sarebbe sufficiente utilizzare un semplice smartphone equipaggiato con il software adeguato.

L’app per Android sviluppata da Rodriguez consentirebbe di interagire con i dispositivi violandone i sistemi di sicurezza attraverso un banale buffer overflow, consentendo a eventuali cyber criminali di portare attacchi di ogni genere.

Bancomat

Stando a quanto viene riportato nell’articolo, Rodriguez riuscirebbe a sottrarre i dati delle carte di credito memorizzate sul Bancomat, modificare l’importo delle transazioni, bloccare il dispositivo in una modalità simile a quella di un ransomware e, in alcuni casi, forzare l’erogazione di denaro.

Il ricercatore ha inviato una segnalazione a tutti i produttori di Bancomat con i dettagli delle vulnerabilità (che per ovvie ragioni non sono state rese pubbliche) ma le aspettative riguardo la possibilità che le falle di sicurezza possano essere eliminate in tempi brevi sono piuttosto basse.

Stiamo parlando, infatti, di un numero impressionante di dispositivi sparsi per tutto il mondo, il cui aggiornamento richiederebbe un intervento capillare.

Stando a quanto riporta Wired, inoltre, Rodriguez potrebbe rendere pubbliche le vulnerabilità nelle prossime settimane. Insomma: nel giro di una manciata di giorni potremmo trovarci di fronte a una vera e propria “apocalisse Bancomat”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/07/01/come-ti-svuoto-il-bancomat-con-nfc/?utm_source=rss&utm_medium=rss&utm_campaign=come-ti-svuoto-il-bancomat-con-nfc


Attacchi distruttivi ai My Book Live. Una guerra tra pirati?


I cyber criminali sfruttano un bug dei NAS di Western Digital per cancellarne completamente il contenuto. Forse è uno scontro tra gruppi rivali.

Una cosa è certa: a fare le spese di tutta questa vicenda sono, per il momento, solo i proprietari dei NAS My Book Live di Western Digital, i cui dispositivi vengono presi di mira dai pirati informatici per cancellarne completamente il contenuto.

Sulle motivazioni dietro questa campagna di attacchi, però, siamo ancora a livello di ipotesi e speculazioni. La tipologia di attacchi, infatti, si allontana decisamente dal consueto modus operandi dei pirati informatici.

L’allarme è scattato in seguito alle segnalazioni da parte di numerosi utenti che si sono ritrovati con i loro My Book Live resettati alle condizioni di fabbrica. Una modalità di attacco piuttosto inusuale per i pirati informatici, che normalmente si muovono sulla base di interessi economici e non rivolte a strategie semplicemente distruttive.

La parte più nebulosa, però, è quella che riguarda le modalità e gli strumenti con cui i pirati stanno portando gli attacchi.

In un primo momento, infatti, Western Digital ha attribuito la responsabilità degli attacchi a una vulnerabilità del 2018 (CVE-2018-18472) che non sarebbe stata corretta sui modelli che non avevano più supporto per gli aggiornamenti, cessato nel 2015.

My Book Live

Un report di Censys, però, da una lettura diversa di quello che sta accadendo. Stando a quanto scrive l’autore del post sul blog dell’azienda, la vulnerabilità indicata da Western Digital non sarebbe quella sfruttata per resettare, ma sarebbe stata utilizzata in passato per compromettere i dispositivi e utilizzarli come bot nelle consuete attività malevole tipiche del modus operandi dei cyber criminali.

La nuova campagna sfrutterebbe invece una falla zero-day presente nel più recente firmware di Western Digital e verrebbe utilizzata esclusivamente per cancellare il contenuto dei dispositivi.

Insomma: l’ipotesi è che quello a cui stiamo assistendo sia una campagna rivolta a smantellare la botnet creata in passato da un gruppo rivale di pirati informatici.

Per il momento, i suggerimenti degli esperti sono semplici: evitare di esporre su Internet i My Book Live e sperare che il produttore sviluppi una patch per la nuova vulnerabilità. Incrociamo le dita…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/30/attacchi-distruttivi-ai-my-book-live-una-guerra-tra-pirati/?utm_source=rss&utm_medium=rss&utm_campaign=attacchi-distruttivi-ai-my-book-live-una-guerra-tra-pirati


Cobalt Strike tra gli strumenti preferiti dei pirati informatici


Il tool, normalmente utilizzato per eseguire penetration test in sede di security assessment, viene usato sempre più spesso dai cyber criminali per i loro attacchi.

Sempre meno malware e sempre più strumenti di hacking “rubati” agli esperti di sicurezza: l’evoluazione delle tecniche di attacco dei pirati informatici seguono una linea precisa che punta a ridurre le probabilità di essere individuati con i tradizionali strumenti di protezione.

A confermarlo è una ricerca di Proofpoint, che ha acceso i riflettori sulla crescita nell’impiego “improprio” di Cobalt Strike, uno strumento utilizzato dagli esperti di sicurezza per verificare il livello di sicurezza delle infrastrutture IT.

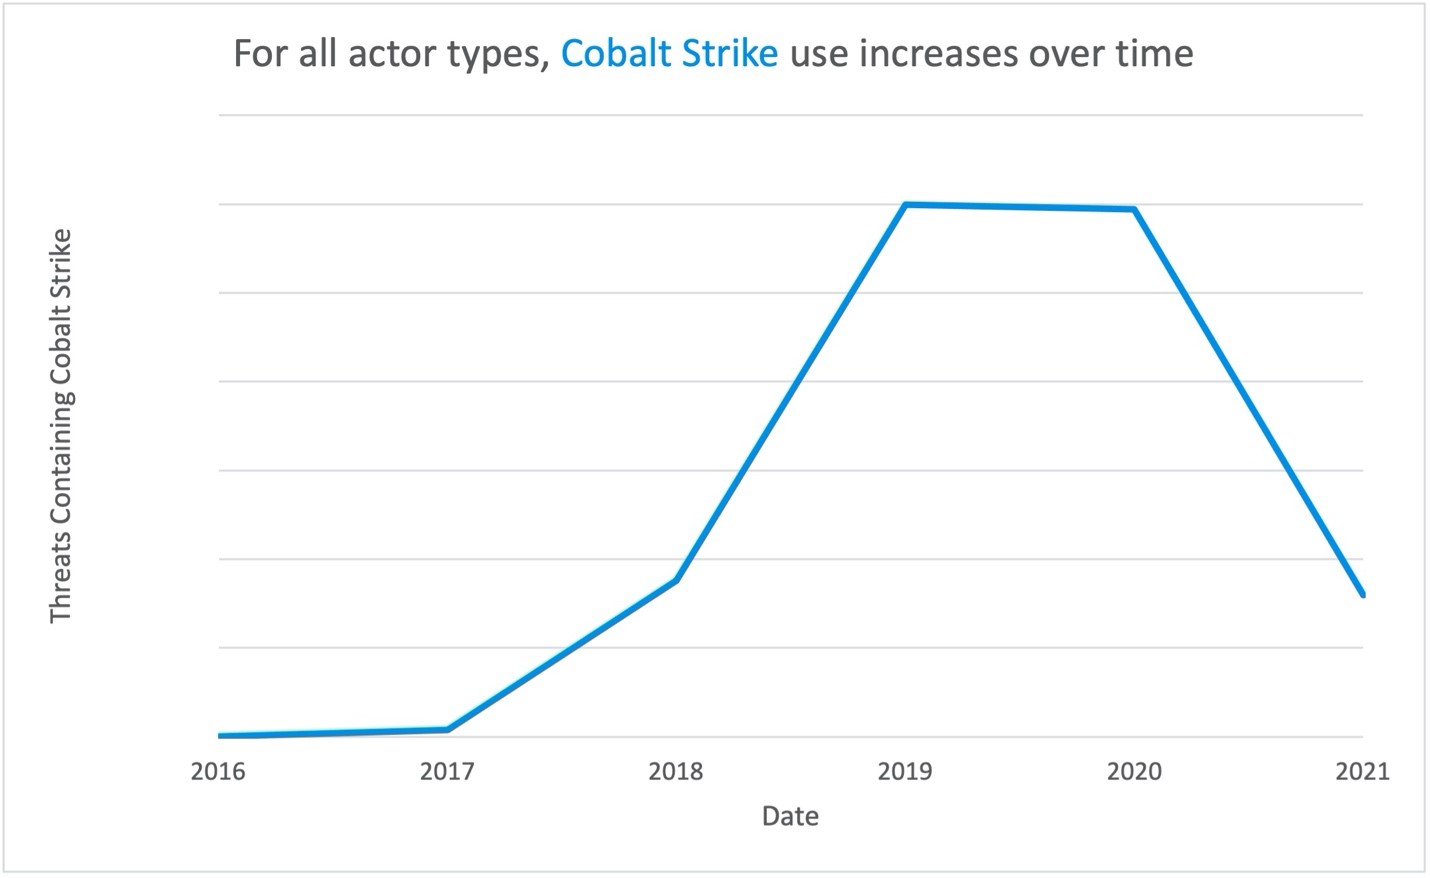
La ricerca, disponibile sulla pagina Internet della società di sicurezza, mette in evidenza il fatto che gli attacchi portati con Cobalt Strike sono aumentati del 161% tra il 2019 e il 2020, con un calo nel 2021.

Lo strumento, nelle intenzioni, è pensato per verificare il livello di sicurezza della rete, ma i pirati informatici hanno trovato il modo di utilizzarlo per esfiltrare i dati dal network compromesso aggirando i controlli.

Cobalt Strike

Oltre alla possibilità di acquistare Cobalt Strike attraverso i canali ufficiali (una licenza ha il costo di 3.500 dollari, ma richiede una registrazione) i cyber criminali possono procurarsi versioni pirata del tool sul mercato nero. In questo caso, però, l’esborso è decisamente superiore e si aggira intorno ai 45.000 dollari.

Il tool viene utilizzato sia da cyber criminali “comuni”, sia dai più sofisticati gruppi APT (Advanced Persistent Threat) che operano per conto di governi e servizi segreti. I vantaggi che offre lo strumento, spiegano gli autori del report, sono numerosi.

Prima di tutto il fatto che Cobalt Strike agisce a livello di memoria, con la conseguente possibilità di evitare di lasciare tracce dopo l’attacco. La possibilità di personalizzarne le funzioni, inoltre, offre un vantaggio strategico rendendone l’individuazione più difficile da parte dei team di sicurezza.

Per quanto riguarda i gruppi APT, infine, i ricercatori sottolineano come la scelta di uno strumento “standard” consenta loro di rendere più difficile l’attribuzione degli attacchi, aspetto che per gli “hacker di stato” è tutt’altro che indifferente.

Dal punto di vista delle strategie di attacco, il tool viene spesso integrato all’interno di malware (come Ursnif) ma anche utilizzato direttamente attraverso exploit che ne avviano l’esecuzione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/29/cobalt-strike-tra-gli-strumenti-preferiti-dei-pirati-informatici/?utm_source=rss&utm_medium=rss&utm_campaign=cobalt-strike-tra-gli-strumenti-preferiti-dei-pirati-informatici


AWS lancia il BugBust contest. I premi? Una maglietta da 12 dollari


Amazon chiama a raccolta gli sviluppatori per sistemare le magagne della sua piattaforma cloud. Chi spera di arricchirsi, però, rimarrà deluso.

Il sistema del Bug Bounty sta dando ottimi frutti e le centinaia di ricercatori indipendenti che approfittano delle ricompense offerte dalle aziende hanno dato, negli ultimi anni, un notevole contributo a migliorare il livello di sicurezza di applicazioni e sistemi operativi.

Non stupisce, quindi, che Amazon cerchi di replicare la formula per “ripulire” la sua piattaforma cloud AWS da falle e vulnerabilità. Peccato che il BugBust lanciato da Jeff Bezos e soci (obiettivo: correggere 1 milione di bug) sia una fulgida dimostrazione di come avere il “braccino corto” nelle ricompense.

Mentre aziende come Apple sono arrivate a offrire 250.000 dollari per l’individuazione di un bug nei suoi prodotti, Amazon ha infatti deciso che sia giunto il momento di moderare i premi e ispirarsi a una maggiore sobrietà.

Stando a quanto viene riportato dal regolamento, la competizione funziona così: i bug vengono rilevati da un sistema automatico all’interno di “eventi” creati dai clienti AWS nell’ambito di repository come GitHub e simili.

I partecipanti dovranno caricare il codice corretto sul repository che verrà analizzato nuovamente con Amazon CodeGuru Reviewer e Amazon CodeGuru Profiler.

[embedded content]

Se il bug è stato corretto, acquisiranno un punteggio a seconda del tipo di attività: 5 punti per una falla di sicurezza; 3 punti per un bug di input validation e 1 punto per l’implementazione di miglioramenti sulla base delle best practice in Python e Java.

Ed ecco i premi in palio: chi ottiene 100 punti riceverà una fantastica maglietta AWS BugBust del valore di 12 dollari, per 2.000 punti il premio è una felpa con cappuccio (valore 27 dollari) e per 10.000 punti ci si porta a casa un trofeo in resina del valore di 60 dollari.

I 30 fortunati che si aggiudicheranno il premio più “succoso”, potranno invece partecipare all’evento re:Invent a Las Vegas viaggiando in economy class e alloggiando in hotel per 5 notti (valore stimato del premio 4.000 dollari). Si accettano scommesse sul numero di iscritti al BugBust.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/28/aws-lancia-il-bugbust-contest-i-premi-una-maglietta-da-12-dollari/?utm_source=rss&utm_medium=rss&utm_campaign=aws-lancia-il-bugbust-contest-i-premi-una-maglietta-da-12-dollari


Bug nei sistemi Atlassian: il rischio è un attacco supply chain


La vulnerabilità avrebbe permesso di violare l’intero ecosistema dello sviluppatore australiano con ricadute a cascata su migliaia di aziende di primo piano.

Una serie di falle di sicurezza che avrebbero potuto portare a una sorta di “apocalisse informatica” simile a quella che ha visto protagonista SolarWinds.

A segnalare lo scampato pericolo è Check Point, che ieri ha pubblicato un report per illustrare i bug che mettevano a rischio l’integrità dei sistemi di Atlassian, azienda australiana specializzata nella distribuzione di soluzioni software dedicate agli sviluppatori.

Il prodotto interessato, spiegano i ricercatori della società di sicurezza, è Jira. Una piattaforma per la gestione dei progetti e il tracciamento dei bug, utilizzata da oltre 180.000 utenti e viene usata da veri e propri colossi che operano in vari settori, come la Apache Software Foundation, Cisco, Fedora Commons, Hibernate, Pfizer e Visa.

Secondo quanto si legge nel documento, i bug in Jira avrebbero essere sfruttati in una catena di exploit che avrebbe permesso di compromettere un account con un singolo click.

[embedded content]
Non solo: i bug individuati dai ricercatori riguardano anche un’altra piattaforma di Atlassian, chiamata Confluence, utilizzata da organizzazioni del calibro di LinkedIn e NASA.

Insomma: secondo Check Point, un eventuale sfruttamento degli exploit in questione avrebbe consentito di avviare un attacco supply chain del tutto simile a quello che ha travolto centinaia di aziende nel caso SolarWinds.

Le cose, per fortuna, questa volta sono andate diversamente. La segnalazione della società di sicurezza ha infatti permesso ad Atlassian di correggere le vulnerabilità e mettere al sicuro le sue piattaforme da eventuali attacchi basati sulle tecniche individuate dai ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/25/bug-nei-sistemi-atlassian-il-rischio-e-un-attacco-supply-chain/?utm_source=rss&utm_medium=rss&utm_campaign=bug-nei-sistemi-atlassian-il-rischio-e-un-attacco-supply-chain


Sistemi della rete elettrica indiana attaccati con ReverseRat


Gli attacchi hanno sfruttato tecniche avanzate e una strategia complessa. Gli esperti sospettano il coinvolgimento del governo pakistano.

Ancora una volta l’intreccio tra geopolitica e guerriglia informatica coinvolge le infrastrutture critiche di un’intera nazione. Questa volta è il turno dell’India, che avrebbe subito una serie di attacchi diretti a organizzazioni governative ed enti delegati alla gestione della rete elettrica.

Come spiegano in un report i ricercatori del Black Lotus Labs di Lumen, lo strumento utilizzato per portare l’attacco è un trojan battezzato con il nome di ReverseRat.

La tattica utilizzata dai pirati informatici per colpire i bersagli ha fatto leva su alcuni siti Web indiani compromessi, che sono stati utilizzati come “testa di ponte” per portare gli attacchi.

Il vettore di attacco è rappresentato da un classico spear phishing tramite email o messaggi, che contiene una URL che puntava ai siti compromessi. Con l’apertura del link scatta l’attacco, tramite l’avvio del download di un file in formato ZIP.

All’interno dell’archivio compresso ci sono due file: uno in formato LNK (abbiamo parlato dell’uso malevolo dei file LNK in questo articolo), l’altro in PDF.

All’apertura del collegamento, sul computer della vittima viene visualizzato il documento PDF, che in realtà non contiene alcun codice malevolo ed è utilizzato dai pirati solo come diversivo.

Dietro le quinte, però, il file LNK avvia il download di un altro file in formato HTA, che contiene un JavaScript in grado di avviare preBotHta.pdb, un software che opera solo a livello di memoria e che, spiegano i ricercatori, ha il compito di rilevare la presenza di programmi antivirus e adeguare la strategia di installazione di ReverseRat.

In pratica, a seconda del software antivirus installato viene scelta una cartella diversa in cui memorizzare il trojan. Solo a questo punto il malware viene avviato.

ReverseRat

ReverseRat è un classico trojan che, come prima cosa, si preoccupa di raccogliere un elevato numero di informazioni sul sistema infettato ed è in grado di avviare l’esecuzione di codice per installare ulteriori moduli.

Nella loro tattica di attacco, però, i pirati hanno previsto l’utilizzo di un terzo componente, il cui download ed esecuzione sono affidati a un ulteriore file in formato HTA.

Il componente in questione si chiama AllaKore, una backdoor opensource che modifica il registro di sistema del computer per garantirsi un elevato livello di persistenza sul sistema.

Fortunatamente, sottolineano dalle parti di Lumen, il codice di AllaKore non è protetto da alcun sistema di offuscamento e la sua individuazione attraverso i sistemi tradizionali di scansione antivirus non pone particolari problemi.

Gli attacchi, concludono i ricercatori, sono presumibilmente opera di un gruppo di pirati informatici legati al governo pakistano, il cui modus operandi è già noto alle società di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/24/sistemi-della-rete-elettrica-indiana-attaccati-con-reverserat/?utm_source=rss&utm_medium=rss&utm_campaign=sistemi-della-rete-elettrica-indiana-attaccati-con-reverserat


La patch per la falla in SonicWall non aveva risolto tutti i problemi


La vulnerabilità interessa 800.000 firewall ed era stata corretta lo scorso ottobre. L’azienda, però, si è vista costretta a rilasciare una nuova patch.

Buona la seconda: SonicWall si è trovata costretta a una duplicazione di patch per risolvere definitivamente un problema relativo ai suoi firewall. La vulnerabilità ((CVE-2020-5135) era emersa lo scorso ottobre e interessava il servizio VPN gestito da SonicOS.

Alla segnalazione era seguita la pubblicazione di un aggiornamento che avrebbe dovuto correggere la falla che, secondo i ricercatori di Tripwire, consentiva di sfruttare un buffer overflow per bloccare l’appliance.

Secondo i ricercatori della società di sicurezza, però, il primo “rattoppo” non è stato sufficiente per risolvere il problema. Di più: come era stato ipotizzato in un primo momento, la vulnerabilità consentirebbe di utilizzare l’invio di pacchetti HTTP non sono per portare un attacco DoS, ma addirittura per avviare l’esecuzione di codice sul sistema.

SonicWall

Insomma: confermata la gravità della falla di sicurezza, SonicWall si è trovata costretta a rimettere mano agli aggiornamenti e ha anche assegnato un nuovo codice al bug (CVE-2021-20019) che è ancora in corso di correzione.

Nel dettaglio, dal report dell’azienda emerge come sia già disponibile una patch per buona parte dei dispositivi in circolazione, con l’eccezione di NSsp 12K, SuperMassive 10k e SuperMassive 9800, per i quali il rilascio della patch è ancora in una fase di “lavori in corso”.

A dispetto da quanto paventato dai ricercatori di Tripwire nell’ottobre 2020, in ogni caso, non ci sono indizi che i pirati informatici abbiano sviluppato exploit in grado di sfruttare la vulnerabilità. È già qualcosa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/23/la-patch-per-la-falla-in-sonicwall-non-aveva-risolto-tutti-i-problemi/?utm_source=rss&utm_medium=rss&utm_campaign=la-patch-per-la-falla-in-sonicwall-non-aveva-risolto-tutti-i-problemi