DarkRadiation: il ransomware colpisce sistemi Linux e Docker


Il malware si diffonde come un worm ed è in grado di comunicare con i pirati informatici che lo diffondono utilizzando Telegram.

Sistemi Linux e istanze di Docker nel mirino del nuovo spauracchio nel settore ransomware. Il malware si chiama DarkRadiation e, secondo i ricercatori di Trend Micro, sarebbe ancora in fase di sviluppo e potrebbe quindi riservare nuove sorprese.

Come si legge nel report pubblicato dalla società di sicurezza, DarkRadiation è scritto in Bash e utilizza un set di exploit per compromettere le macchine che prende di mira. Molti di questi, analizzati attraverso VirusTotal, risultano essere sconosciuti alla maggioranza dei software antivirus.

La tecnica di infezione è estremamente complessa e usa tecniche di offuscamento avanzate per nascondere le sue attività. Lo script Bash, per esempio, viene scomposto in diversi frammenti e assegna a ognuno di essi un nome casuale, ricomponendolo poi per l’esecuzione.

La diffusione del malware avviene attraverso SSH, sia utilizzando credenziali sottratte, sia attraverso una tecnica di brute forcing che è in grado di violare i sistemi di autenticazione con credenziali “deboli”.

DarkRadiation

Una volta avviato lo script, DarkRadiation verifica come prima cosa se ha i privilegi di root e, in caso li abbia, avvia l’installazione di una serie di librerie e inizia a catturare delle istantanee di ogni utente presente sul sistema. Le comunicazioni verso il Server Command and Control sfruttano le API di Telegram.

Prima di avviare la fase di crittazione dei dati sul sistema infetto, il malware recupera un elenco di tutti gli utenti e modifica la loro password con il valore “megapassword”, per poi cancellarli. Crea infine un nuovo utente (ferrum) abbinato alla password “MegPw0rD3”.

Solo a questo punto, DarkRadiation inizia a crittografare i file presenti sulla macchina utilizzando un algoritmo AES OpenSSL basato su cifratura a blocchi.

Insomma: secondo i ricercatori di Trend Micro, il malware rappresenta uno strumento estremamente evoluto, pensato per consentire ai pirati la massima libertà di azione nel movimento laterale in ambienti cloud. Probabilmente ne sentiremo parlare ancora.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/22/darkradiation-il-ransomware-colpisce-sistemi-linux-e-docker/?utm_source=rss&utm_medium=rss&utm_campaign=darkradiation-il-ransomware-colpisce-sistemi-linux-e-docker


Cyber attacco all’agenzia atomica della Corea del Sud


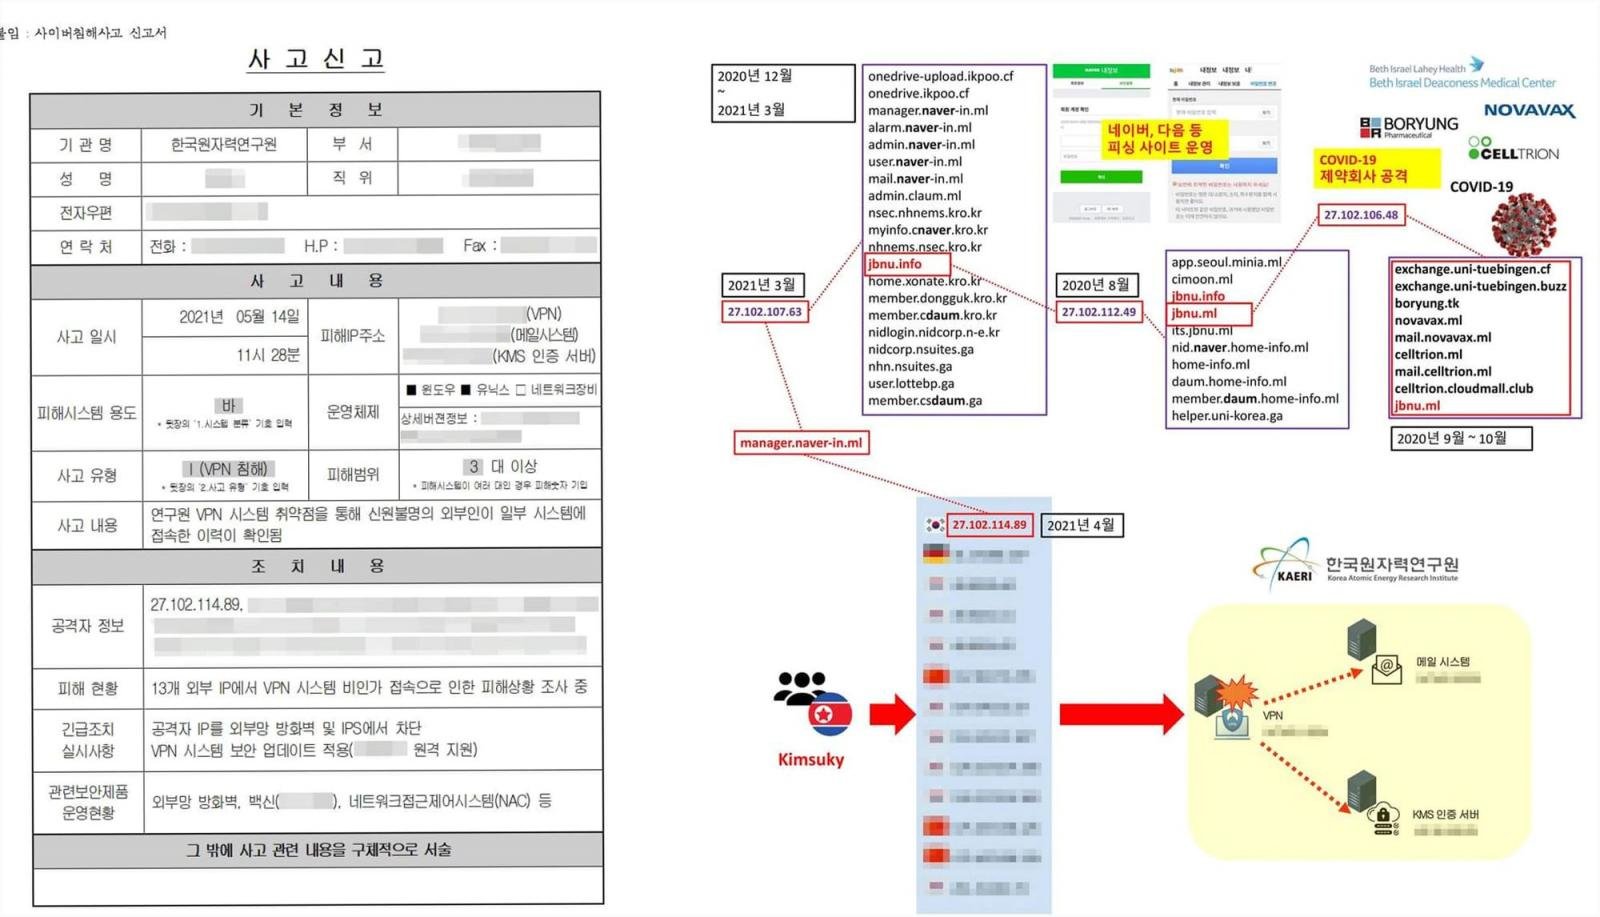
La violazione eseguita attraverso una falla di sicurezza nella VPN utilizzata dall’ente statale. Gli esperti puntano il dito contro la Corea del Nord.

L’annuncio è arrivato direttamente dal Korea Atomic Energy Research Institute (KAERI), l’ente che in Corea del Sud gestisce la ricerca e le infrastrutture per la produzione di energia atomica.

Stando al comunicato pubblicato dall’agenzia (il testo è in coreano ma Google Translator permette di leggerlo in inglese in una versione abbastanza comprensibile) le autorità spiegano che l’attacco ha permesso ai pirati informatici cdi accedere alla rete interna dell’ente, con conseguenze che non sono ancora state determinate con precisione.

A quanto pare, in un primo momento l’incidente informatico era stato negato, ma in seguito i dirigenti dell’istituto KAERI hanno ammesso l’avvenimento.

Indiziati numero uno, manco a dirlo, sono i pirati informatici collegati al governo nord coreano, che avrebbero sfruttato una vulnerabilità nella VPN del KAERI per accedere a risorse interne.

cyber attacco agenzia atomica

Le informazioni condivise dal governo della Corea del Sud parlano di collegamenti alla rete provenienti da 13 indirizzi IP non autorizzati. Non si tratterebbe, quindi, di un episodio sporadico ma di una attività di spionaggio vera e propria.

Il gruppo APT (Advanced Persistent Threat) individuato come possibile colpevole si chiama Kimsuky e sarebbe già stato accusato di diversi cyber attacchi recenti ai danni di istituzioni sud coreane, in particolare collegate alla ricerca sul Covid 19.

Stando a quanto si legge in un report pubblicato lo scorso anno dalla Cybersecurity and Infrastructure Security Agency (CISA) statunitense, le tecniche utilizzate dai pirati di Kimsuky sarebbero estremamente versatili e spazierebbero dallo spear phishing allo sfruttamento di vulnerabilità di varia natura.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/21/cyber-attacco-allagenzia-atomica-della-corea-del-sud/?utm_source=rss&utm_medium=rss&utm_campaign=cyber-attacco-allagenzia-atomica-della-corea-del-sud


Attenzione all’attacco phishing tramite Google Docs


La tecnica sfrutta il servizio Google per trarre in inganno le potenziali vittime allo scopo di rubare le credenziali di accesso. Ecco come funziona.

Sfruttare Google come paravento per un attacco di phishing? La strategia adottata da un gruppo di pirati informatici utilizza il servizio Google Docs come vettore di attacco per rubare le credenziali di accesso.

La campagna di attacchi, descritta in un report pubblicato su Internet dalla società di sicurezza Avanan, adotta una tecnica che sfrutta le infrastrutture di Google per garantirsi credibilità e ingannare le potenziali vittime.

Lo stratagemma sfrutta il sistema di condivisione dei documenti su Google Docs, che mira a ingannare il visitatore facendogli credere di trovarsi di fronte a una pagina di login del servizio.

In realtà quello che viene visualizzato sullo schermo della vittima è un file HTML creato dai pirati, che lo hanno modificato in modo che venga visualizzato correttamente una volta che viene aperto il file condiviso attraverso il link.

Insomma: il trucchetto è pensato per indurre la vittima a pensare di dover inserire le credenziali per poter visualizzare il file, ma l’HTML in questione è progettato in odo da consentire ai pirati di appropriarsi dei dati di accesso inseriti.

Lo stratagemma, spiegano dalle parti di Avanan, sfrutta la credibilità di Google Docs non solo per ingannare il destinatario del messaggio, ma anche per aggirare i filtri utilizzati dalle aziende per bloccare i messaggi di phishing.

La tecnica, passaggio per passaggio, prevede la creazione della pagina in HTML, il suo caricamento su Google Docs e la sua apertura all’interno dell’ecosistema Google.

Google Docs

Questo passaggio è necessario perché la sua condivisione in questa fase mostrerebbe alla vittima solo il codice del file, senza ottenere una visualizzazione efficace. A questo punto, il pirata non deve fare altro che usare la funzione di pubblicazione sul Web e poi quella di incorporamento nella pubblicazione.

Google Docs

Risultato: il destinatario del messaggio, che di solito viene diffuso utilizzando tecniche di ingegneria sociale, si trova di fronte a una finta pagina di login assolutamente credibile.

Google Docs

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/18/attenzione-allattacco-phishing-tramite-google-docs/?utm_source=rss&utm_medium=rss&utm_campaign=attenzione-allattacco-phishing-tramite-google-docs


Process Ghosting: la nuova tecnica per aggirare l’antivirus


Lo stratagemma sfrutta i processi di mappatura dei file sui sistemi Windows per “nascondere” il codice malevolo prima dell’analisi.

Le tecniche di offuscamento che puntano ad aggirare i sistemi di scansione antivirus sono piuttosto rare e si basano, principalmente, sull’uso di rootkit.

Quella individuata da Gabriel Landau, ricercatore presso Elastic Security, adotta però un approccio diverso, che prende le mosse da alcune tecniche conosciute portandole a un livello superiore di efficacia.

Per farlo, la tecnica sfrutta le peculiarità del sistema di gestione della memoria su Windows e in particolare il gap di tempo presente tra la creazione del processo e la notifica della stessa all’antivirus.

Battezzata con il nome di Process Ghosting, la strategia messa a punto dal ricercatore è simile (almeno concettualmente) ad altri due sistemi di evasione: Process Doppelgänging e Process HerpaderpingProcess.

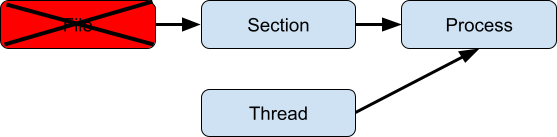
Entrambi permettono di avviare file eseguibili che sono già stati cancellati. Una possibilità legata alla modalità con cui i processi (e i singoli thread) vengono creati in Windows, cioè attraverso una sezione di immagine parziale del file eseguibile che li avvia.

Il tutto viene spiegato in dettaglio da Landau nel report che il ricercatore ha pubblicato su Internet.

Process Ghosting

La strategia adottata con Process Ghosting, in pratica è quella di copiare un file sul sistema, marcarlo come file in corso di eliminazione, mappare la sezione di immagine, chiudere il file per completarne l’eliminazione e a questo punto creare il processo fileless.

Nella video-demo inserita nel report, Landau mostra come l’antivirus cerchi di analizzare l’eseguibile malevolo, ma il processo non vada a buon fine perché il file è marcato come in via di eliminazione.

Insomma: con Process Ghosting un autore di malware ha la possibilità di eseguire un processo impedendo al motore del software antivirus di analizzare il file che lo ha generato. La soluzione? Secondo Landau servono strumenti in grado di rilevare le attività che possono essere indizio di una tattica simile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/17/process-ghosting-la-nuova-tecnica-per-aggirare-lantivirus/?utm_source=rss&utm_medium=rss&utm_campaign=process-ghosting-la-nuova-tecnica-per-aggirare-lantivirus


Proofpoint: ecco come funziona la filiera del ransomware


La ricerca della società di sicurezza passa ai raggi X l’ecosistema che consente ai pirati di colpire le aziende e i legami tra i diversi gruppi.

Nel mondo del cyber crimine le cose non sono mai lineari come sembrano. Dietro gli attacchi di un gruppo di pirati informatici, ci sono spesso collusioni, collaborazioni e legami nascosti con altri soggetti che si muovono nello stesso ambiente.

Per quanto riguarda il settore dei ransomware, le strategie di attacco si sono evolute da tempo e l’uso di messaggi email come vettore iniziale di attacco è stato abbandonato per tecniche più complesse.

Secondo i ricercatori di Proofpoint, però, la maggior parte degli attacchi ransomware è il frutto della collaborazione tra gruppi diversi. Gli autori dei ransomware, in altre parole, acquistano l’accesso alle reti aziendali da altri soggetti che hanno violato i sistemi in precedenza.

Come si legge nel report pubblicato sul blog della società di sicurezza, i gruppi che offrono l’accesso ai sistemi aziendali (che nel report vengono indicati con la sigla TA – Threat Actor) sono per lo più specializzati nella distribuzione di trojan bancari.

Un ruolo, quello di vettore iniziale, che fino a poco tempo fa era affidato principalmente a Emotet, una delle botnet più diffuse negli ultimi anni.

In seguito all’operazione che ne ha smantellato la rete, nell’ambiente si sono fatti avanti altri protagonisti. Tra questi gli autori di noti malware come The Trick, Dridex, Qbot, IcedID, ZLoader e Ursnif. La mappatura di questa rete è riassunta anche graficamente.

filiera ransomware

I ricercatori hanno individuato almeno dieci gruppi che paiono essere collegati agli attacchi ransomware che hanno travolto il mondo dell’informatica nelle ultime settimane. Tra questi TA800, responsabile della diffusione di The Trick, BazaLoader, Buer Loader e Ostap, che avrebbe messo a disposizione le sue backdoor per diffondere il ransomware Ryuk.

TA577 è uno dei gruppi che si è distinto per il maggiore attivismo negli ultimi mesi e da marzo gli esperti hanno individuato un collegamento col gruppo che distribuisce Sodinokibi, un ransomware ben conosciuto di cui abbiamo parlato in passato.

Insomma: l’attacco ransomware nella maggior parte dei casi rappresenterebbe soltanto il secondo stadio di un’operazione avviata e condotta da un altro gruppo di pirati, che una volta raggiunto il loro obiettivo, vendono l’accesso ai loro “colleghi”.

Uno schema ben conosciuto, che il report però definisce con un livello di dettaglio e sistematicità davvero impressionanti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/16/proofpoint-ecco-come-funziona-la-filiera-del-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=proofpoint-ecco-come-funziona-la-filiera-del-ransomware


Doppio zero-day in Safari e i pirati sono già all’opera…


Le vulnerabilità riguardano i dispositivi meno recenti, che segnala il fatto che vengono già sfruttate dai cyber criminali per portare attacchi online.

Gli utenti Apple che posseggono dispositivi del 2018 si trovano a dover fare un altro aggiornamento di sicurezza. L’azienda di Tim Cook, infatti, ha dovuto rilasciare una patch di emergenza per correggere due vulnerabilità che affliggono WebKit, il motore di Safari, su alcuni dispositivi.

L’urgenza di rilasciare l’aggiornamento è dovuta, stando a quanto riferiscono gli stessi sviluppatori da Cupertino in un report di sicurezza pubblicato ieri, dal fatto che i due bug verrebbero già utilizzati da gruppi di pirati informatici per portare attacchi al browser Apple.

Pochi i dettagli relativi alle vulnerabilità. La prima (CVE-2012-30761) è descritta come una possibile “corruzione a livello di memoria” e riguarda iPhone 5s, iPhone 6, iPhone 6 Plus, iPad Air, iPad mini 2, iPad mini 3 e iPod touch, tutti prodotti nel periodo tra il 2013 e il 2018.

zero-day Safari

Sfruttandola, è possibile creare dei contenuti Web che portano all’esecuzione di codice in remoto. In altre parole, il bug apre la strada ad attacchi con qualsiasi tipo di vettore permetta ai pirati di dirottare la vittima su una pagina contenente codice malevolo.

La seconda (CVE-20121-30762) rientra anch’essa nella categoria della corruzione di memoria e porterebbe, con una tecnica diversa, allo stesso risultato. A soffrirne, gli stessi dispositivi vulnerabili alla precedente falla di sicurezza.

L’aggiornamento (iOS 12.5.4) è disponibile attraverso il consueto processo di update. Gli utenti che hanno un dispositivo tra quelli compresi nell’elenco faranno bene a installarlo. In fretta.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/15/doppio-zero-day-in-safari-e-i-pirati-sono-gia-allopera/?utm_source=rss&utm_medium=rss&utm_campaign=doppio-zero-day-in-safari-e-i-pirati-sono-gia-allopera


La gang del ransomware Avaddon lascia le scene


I cyber criminali chiudono i battenti e rilasciano le chiavi crittografiche per “liberare” i file. Un effetto dell’attivismo USA nel contrasto ai pirati?

Un’altra defezione da parte di un gruppo di pirati informatici specializzati nel business del “ransomware as a service”. A mollare il colpo, questa volta, è il gruppo Avaddon.

I cyber criminali utilizzavano un sistema di affiliazione simile a quello adottato da DarkSide, che ha terminato le operazioni il mese scorso dopo il clamore suscitato dall’attacco a Colonial Pipeline.

La vicenda DarkSide, in cui per la prima volta si è parlato di un sequestro dei server dei cyber criminali, sembra aver terremotato il sottobosco di Internet, provocando un “fuggi fuggi” generale da parte dei gruppi specializzati in ransomware.

Il caso di Avaddon, riportato da Bleeping Computer lo scorso 11 giugno, sembra inserirsi proprio in questo filone. Oltre a interrompere qualsiasi attività, il gruppo avrebbe deciso di rilasciare le chiavi crittografiche che consentono di ripristinare i file crittografati dal loro malware.

A essere piuttosto curiosa, però, è la dinamica con cui le chiavi sono state rese pubbliche. I colleghi di Bleeping Computer avrebbero infatti ricevuto un messaggio anonimo al quale l’autore, che dichiarava di far parte dell’FBI, aveva allegato un archivio ZIP con tre file. Un semplice test ha permesso di verificare che le chiavi crittografiche erano autentiche.

Avaddon

Allo stesso tempo i siti su Tor del gruppo, che aveva iniziato la sua attività nel marzo 2020, risultano essere inaccessibili. Segno che i pirati hanno probabilmente smantellato l’intera organizzazione.

A confermare indirettamente l’abbandono delle scene del gruppo, ci sono anche altri indizi, tra cui il fatto che la gang sarebbe stata bannata da un forum hacker in lingua russa, lo stesso da cui era stato cacciato il team di DarkSide.

Avaddon

Una “punizione” legata probabilmente al fatto che gli autori del ransomware sono stati segnalati dai loro complici per non aver pagato quanto dovuto secondo il sistema di affiliazione.

Insomma: l’abbandono di Avaddon sembra aver seguito un copione ormai ben definito ed è probabile che non sia l’ultimo. Le forti pressioni degli USA e dei membri del G7 nei confronti della Russia, che spesso “ospita” i gruppi attivi nel settore del cyber crimine, hanno raggiunto il loro scopo?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/14/la-gang-del-ransomware-avaddon-lascia-le-scene/?utm_source=rss&utm_medium=rss&utm_campaign=la-gang-del-ransomware-avaddon-lascia-le-scene


Truffe online, secondo Group-IB siamo di fronte a una “SCAMdemia”


Le statistiche relative alle truffe informatiche sono schizzate alle stelle e rappresentano ormai il 73% di tutti gli attacchi online.

Una vera emergenza a livello mondiale. Le truffe online (scam) hanno raggiunto una diffusione tale da rappresentare il problema più rilevante per qualsiasi azienda operi su Internet.

A spiegarlo sono gli esperti di Group-IB, che nel corso del Digital Risk Summit 2021, tenutosi ieri attraverso la consueta modalità “virtuale” dettata dalla pandemia, ha fatto il punto sulle tecniche utilizzate dai pirati informatici e sulle minacce più pericolose in circolazione.

Proprio l’emergenza sanitaria e il massiccio ricorso a strumenti digitali per compensare l’impossibilità di spostarsi sarebbe uno dei fattori che ha portato a questa accelerazione.

I dati riportati sono impressionanti: nel 2020 il numero di violazioni imputabili a scam e phishing identificate da Group-IB in Europa è infatti cresciuto del 39% rispetto all’anno precedente, nella Comunità degli Stati Indipendenti (CIS) del 35%, nella regione Asia-Pacifico dell’88%, e in Medio Oriente del 27.5%

“Lo scorso anno il mondo è stato colpito dalla SCAMdemia” spiega Giulio Vada, responsabile dello sviluppo commerciale di Group-IB in Italia. “In Italia, merci e/o pagamenti mai pervenuti sono, di gran lunga, la violazione più ricorrente lamentata dall’industria della moda e in generale dagli e-tailer. Le frodi online basate su Covid-19, la vendita di beni di consumo contraffatti e pubblicità ingannevoli si sono aggiunte alla lunga lista di minacce online ai danni di noti marchi”.

truffe online

Tra gli esempi portati nel corso della conferenza, quello di una frode multilivello battezzata con il nome di Rabbit Hole. L’obiettivo dei suoi autori era quello di utilizzare marchi aziendali prendendo di mira principalmente il settore del commercio e dei servizi online.

Gli strumenti utilizzati sono stati social network o app per la messaggistica istantanea, attraverso i quali i truffatori hanno inviato migliaia di messaggi agli utenti, sfruttando come schermo degli inviti a giochi a premi od offerte promozionali.

Una strategia che ha permesso ai pirati di dirottare gli utenti su siti fasulli e registrare in questo modo oltre 40.000 visite. Obiettivo: sottrarre credenziali e dati delle carte di credito.

Come evidenziano i ricercatori dell’azienda, questa tipologia di truffa è sempre più difficile da individuare, anche grazie al fatto che i criminali utilizzano accorgimenti come l’uso di domini di terzo livello, più difficili da individuare.

La soluzione, spiegano dalle parti di Group-IB è quella di ricorrere a tecnologie di nuova generazione (reti neurali e punteggio adattivo) per creare sistemi automatizzati in grado di identificare e categorizzare le truffe che prendono di mira specifiche imprese.

Una strategia che, secondo i relatori, in un anno ha consentito alle aziende nelle regioni Asia-Pacifico, Russia, Europa e nel Medio Oriente di risparmiare 443 milioni di dollari prevenendo potenziali danni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/11/truffe-online-secondo-group-ib-siamo-di-fronte-a-una-scamdemia/?utm_source=rss&utm_medium=rss&utm_campaign=truffe-online-secondo-group-ib-siamo-di-fronte-a-una-scamdemia


Cloud e sicurezza dei dati: verso il confidential computing


Le aziende europee di fronte al dilemma della sicurezza dei dati nell’affidamento dei servizi sulle piattaforme cloud statunitensi.

Versatili, performanti e sempre più utilizzate dalle aziende. Le piattaforme cloud hanno conquistato un ruolo di primo piano nel mondo IT, ma sotto il profilo della security non hanno ancora raggiunto la maturità.

Il tema è stato affrontato oggi in occasione della presentazione del Data Threat Report di Thales. Gli esperti dell’azienda francese, che in ambito security si concentra sulla protezione dei dati tramite strumenti di crittografia, hanno fatto il punto sull’evoluzione delle strategie per garantire la sicurezza e riservatezza dei dati su cloud.

Le problematiche legate all’esteso utilizzo delle piattaforme cloud e alla riservatezza dei dati, spiegano dalle parti di Thales, affondano le loro radici nella geopolitica.

Il principale nodo è quello delineato dalla sentenza Schrems II, con la quale la Corte UE ha sostanzialmente cancellato il Privacy Shield (l’accordo tra Unione Europea e USA per la gestione dei dati personali – ndr), mettendo a nudo il problema dell’accesso ai dati di fronte alla pervasività delle agenzie di spionaggio USA.

Le norme statunitensi, come il Patriot Act, delineano infatti un quadro in cui il governo USA si riserva il diritto di accedere in qualsiasi momento ai dati conservati sulle piattaforme gestite dalle aziende statunitensi.

Una forma di controllo che, grazie al più recente al più recente CLOUD Act, non ha confini geografici: il diritto di accesso ai dati è infatti esteso anche ai data center presenti sul territorio europeo ma gestiti da società statunitensi.

Insomma: il rebus che si trovano ad affrontare le aziende europee è tutt’altro che semplice. Come usufruire dei vantaggi del cloud evitando di dare i propri dati in pasto a NSA, CIA e soci?

Confidential computing

Le soluzioni tecniche, spiegano dalle parti di Thales, puntano a un “disaccoppiamento” nella gestione dei sistemi di crittografia dei dati, che non devono più essere visti come un semplice strumento per prevenire il furto di informazioni da parte di eventuali pirati informatici, ma anche come un mezzo per garantire un accesso controllato.

Se la logica del “Bring Your Own Key”, cioè una formula in cui l’azienda crea la chiave e la condivide con il provider di servizi cloud è ancora estremamente diffusa, nel mercato si stanno facendo largo altre soluzioni che offrono maggiori garanzie.

La prima, definita “Hold Your Own Key”, prevede la gestione interna della chiave crittografica (conservata on premise) e l’accesso del provider ogni volta che è necessario. Ancora più efficace, però, è la strategia orientata alla logica del “Bring Your Own Encryption”.

In questo caso, infatti, la tecnologia di cifratura è gestita interamente dal titolare dei dati e il provider non vi ha praticamente accesso. Una filosofia cui si ispirano anche i sistemi messi a punto da Thales, che consentono di applicare lo stesso sistema centralizzato di gestione anche quando si utilizzano più piattaforme cloud.

L’orizzonte verso cui si muovono tutti gli operatori, però, è quello di arrivare a una forma di confidential computing che consenta di fare piazza pulita di qualsiasi dubbio. Un obiettivo ambizioso, che richiederà una stretta collaborazione tra sviluppatori e provider cloud. L’alternativa, però, è quella di rischiare che il “giocattolo” del cloud si rompa proprio quando sta avendo più successo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/10/cloud-e-sicurezza-dei-dati-verso-il-confidential-computing/?utm_source=rss&utm_medium=rss&utm_campaign=cloud-e-sicurezza-dei-dati-verso-il-confidential-computing


Siloscape attacca Windows Server per colpire Kubernetes


Il malware utilizza una tecnica di attacco originale: colpisce i container con sistemi Windows ma il suo obiettivo è quello di diffondersi nella piattaforma cloud.

Secondo i ricercatori del team Unit 42 di Palo Alto Networks, che lo hanno scoperto, Siloscape è l’equivalente informatico di quello che, per un entomologo, sarebbe un insetto mai visto prima.

Come si legge nel report pubblicato sul blog ufficiale della società di sicurezza, il fatto di trovarsi di fronte a un malware che punta a compromettere i sistemi cloud non è certo una sorpresa. Con la diffusione della virtualizzazione e il vero “boom“ delle piattaforme cloud, l’attenzione dei pirati informatici si è ovviamente concentrata sul settore.

L’elemento curioso riguardo Siloscape è piuttosto il suo modus operandi. Il trojan usa infatti come vettore di attacco i container in cui gira Windows Server, sfruttando una falla che gli consente di “evadere” dal container per diffondersi nel cluster Kubernetes.

Il primo attacco, spiegano i ricercatori, viene portato sfruttando vulnerabilità conosciute (anche se recenti) che prendono di mira applicazioni esposte su Internet, come i Web Server.

Una volta compromesso il container, però, Siloscape sfrutta la possibilità di eseguire movimento laterale per infettare l’intera piattaforma.

Siloscape

Come puntualizza l’autore del report, la falla di sicurezza che il malware sfrutta, non era mai stata considerata tale. Questo per un motivo piuttosto semplice: nell’ottica di Microsoft, Windows Server è un sistema pensato per girare come host. Il suo utilizzo in container ha preso piede solo in tempi relativamente recenti. Alla luce della comparsa di Siloscape, però, gli sviluppatori hanno dovuto ricredersi.

Per operare all’interno della piattaforma Kubernetes, il trojan impersona un processo legittimo (CExecSvc.exe) e attiva un collegamento al server Command and Control utilizzando il circuito Tor per nascondere le comunicazioni.

Da questo momento, i pirati informatici possono fare ciò che vogliono e, in particolare, possono caricare nuovi container all’interno del cluster. Secondo i ricercatori utilizzerebbero principalmente miner per criptovalute, ma gli analisti non escludono che Siloscape venga utilizzato anche per esfiltrare informazioni sfruttando la possibilità di accedere alle altre applicazioni ospitate su Kubernetes.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/09/siloscape-attacca-windows-server-per-colpire-kubernetes/?utm_source=rss&utm_medium=rss&utm_campaign=siloscape-attacca-windows-server-per-colpire-kubernetes