Anom: con la finta app l’FBI incastra centinaia di criminali


Il Federal Bureau annuncia un’operazione “sotto copertura” che ha del clamoroso. Ecco come hanno ingannato i trafficanti di droga.

Un’operazione geniale, che ha richiesto tre anni ma ha portato a risultati strepitosi in termini di lotta al traffico di droga. Battezzata con il nome di Trojan Shield, ha permesso alle forze di polizia di mezzo mondo (FBI, Europol e AFP) di incastrare numerosi criminali e sequestrare tonnellate di droga.

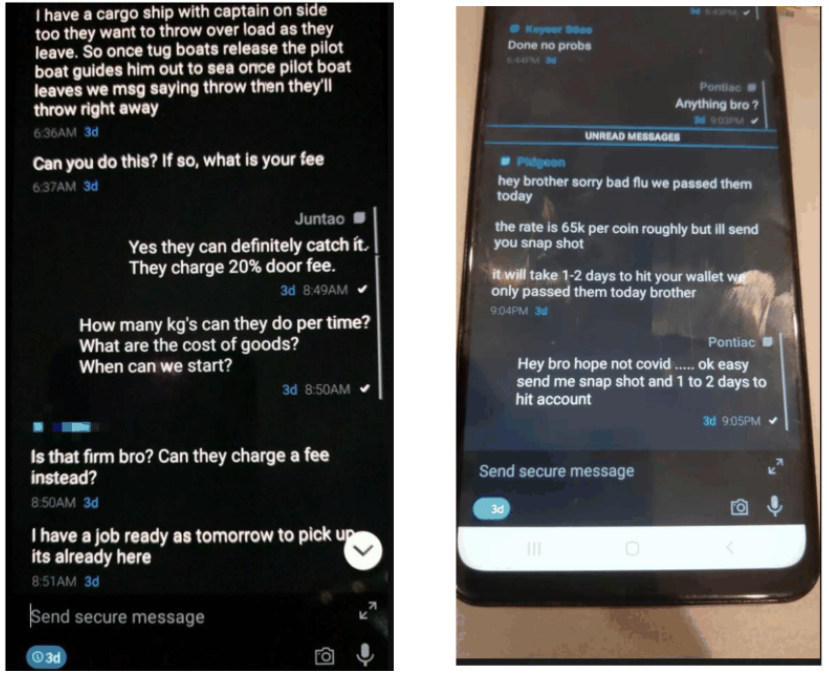
Per mettere dietro le sbarre gli 800 arrestati, gli investigatori hanno utilizzato le informazioni estratte dalle chat e dalle chiamate di un servizio che prometteva di consentire comunicazioni “sicure” grazie a un sistema di crittografia a prova di bomba. Tutte le comunicazioni affidate all’app Anom, installata su telefoni venduti sul mercato nero, erano però intercettate dalle forze di polizia.
Anom

La vicenda ricorda, apparentemente, quelle legate a Sky ECC (di cui abbiamo parlato qualche settimana fa) ed Encrochat (risalente invece al luglio 2020). Con una differenza: in questo caso gli investigatori non hanno violato i sistemi di comunicazione di una rete segreta, ma l’hanno creata dal nulla e pazientemente diffusa nell’ambiente della malavita.

Insomma: in questo caso l’FBI ha organizzato una vera truffa pianificata sul lungo periodo (più di 18 mesi) con la quale ha indotto i criminali a utilizzare un sistema di comunicazione apparentemente sicuro ma che, in realtà, era sotto il controllo del Bureau.

Stando a quanto riportato nelle conferenze stampa, l’operazione ha avuto successo grazie al fatto che alcune grandi organizzazioni criminali hanno cominciato a usare Anom per le loro comunicazioni, agendo in pratica come “testimonial” per il servizio.

I dispositivi, in realtà, venivano distribuiti da un professionista del settore, che in passato era coinvolto nel traffico di telefoni “sicuri” per la malavita, ma che nel 2018 era stato arrestato e aveva cominciato a collaborare con l’FBI in cambio di una riduzione di pena.

L’operazione sotto copertura per diffondere Anom ha avuto un grande successo: secondo le fonti di polizia sarebbe stata usata da almeno 12.000 persone, affiliate a 300 organizzazioni criminali operanti in 100 paesi.

Quando le forze di polizia hanno ritenuto di avere abbastanza materiale per colpire, sono scattate le operazioni che hanno interessato 16 paesi diversi.
Anom

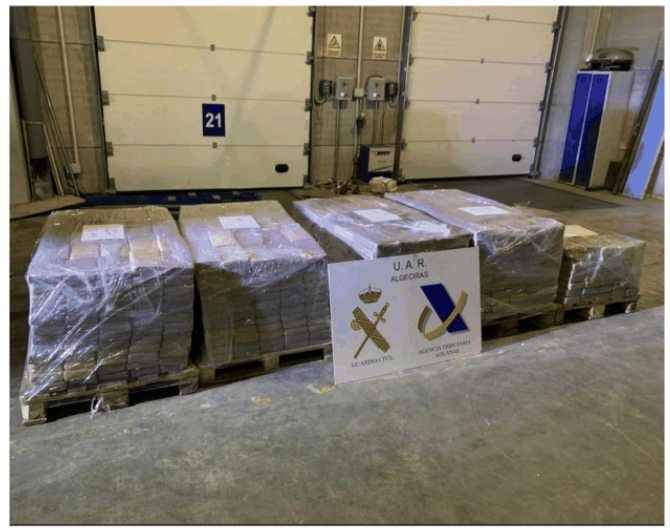
Il bilancio sarebbe di 800 arresti e 700 perquisizioni domiciliari. Sequestrate anche 8 tonnellate di cocaina, 22 tonnellate di cannabis, 2 tonnellate di droghe sintetiche (anfetamina e metanfetamina), 6 tonnellate di precursori di droghe sintetiche, 250 armi da fuoco, 55 veicoli di lusso e quasi 50 milioni di dollari in varie valute e criptovalute.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/08/anom-con-la-finta-app-lfbi-incastra-centinaia-di-criminali/?utm_source=rss&utm_medium=rss&utm_campaign=anom-con-la-finta-app-lfbi-incastra-centinaia-di-criminali


Allarme per le vulnerabilità in VMware: attacchi già in corso?


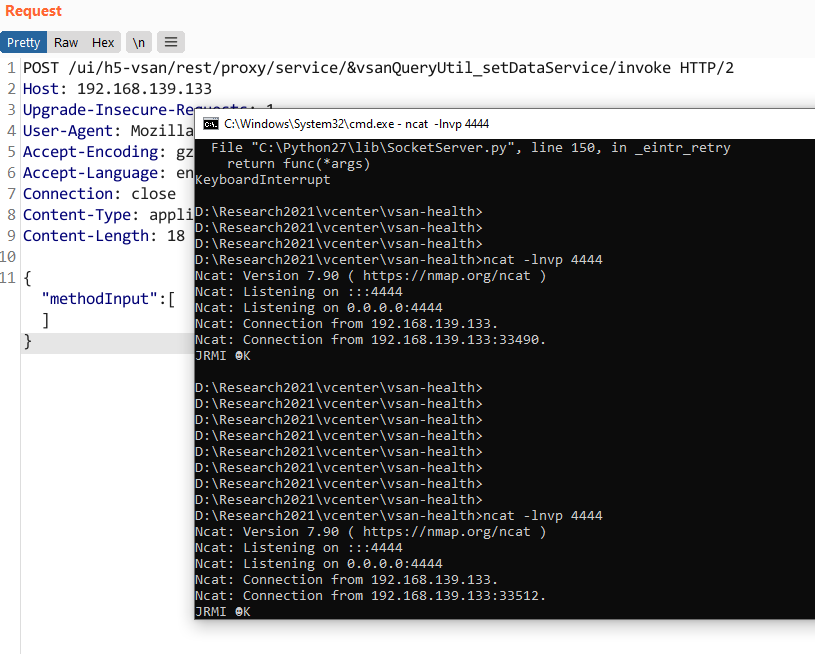
Esecuzione di codice in remoto senza nessuna autenticazione: ecco le falle che interessano i vCenter Server e fanno tremare il settore IT.

L’indice di rischio (9,8 su 10) è già un indicatore dell’impatto che le vulnerabilità possono avere nell’ecosistema cloud. Il fatto che interessino i prodotti VMware, cioè, quelli più diffusi per i sistemi di virtualizzazione a livello globale, è la ciliegina sulla torta.

L’allarme legato alle falle di sicurezza (CVE-2021-21985 e CVE-2021-21986) è rimbalzato tra bloc e siti di news, con una serie di dettagli snocciolati nello stesso alert dello sviluppatore che non rassicurano per niente gli operatori del settore.

La segnalazione delle falle, pubblicata in contemporanea con il rilascio delle patch, risale in realtà allo scorso 25 maggio. Il vero problema è legato al fatto che, secondo gli esperti di sicurezza, le due vulnerabilità verrebbero già sfruttate dai pirati informatici per portare attacchi ai sistemi che utilizzano la tecnologia VMware.

vulnerabilità VMware

Tra queste c’è anche la CISA (Cybersecurity and Infrastructure Security Agency), che ha pubblicato un avviso per sollecitare le aziende a installare gli aggiornamenti che correggono i bug.

I vCenter sono i sistemi di gestione centralizzati che vengono usati per il management delle macchine virtuali all’interno dei data center.

Gli advisor pubblicati non contengono particolari dettagli, ma specificano che le falle di sicurezza consentirebbero di inviare comandi in remoto attraverso la porta 443.

A rendere la situazione bollente, però, è il fatto che online sarebbero comparsi dei Proof of Concept (PoC) di exploit in grado di sfruttare le vulnerabilità.

vulnerabilità VMware

Insomma: dalle parti di VMware si aspettano che i pirati informatici stiano già scaldando i motori per colpire i sistemi vulnerabili che, secondo una prima stima, sarebbero più di 5.000.

Se si considera che ogni vCenter può gestire un numero imprecisato (ma elevato) di macchine virtuali, le ricadute delle vulnerabilità potrebbero essere decisamente “pesanti”.

La corsa agli aggiornamenti è aperta, speriamo che tutti gli amministratori IT interessati prendano l’allarme sul serio.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/07/allarme-per-le-vulnerabilita-in-vmware-attacchi-gia-in-corso/?utm_source=rss&utm_medium=rss&utm_campaign=allarme-per-le-vulnerabilita-in-vmware-attacchi-gia-in-corso


Necro Python affila le armi con nuovi exploit


La nuova versione del bot introduce nuove tecniche di attacco. Gli autori lo hanno equipaggiato anche con un miner per generare criptovaluta.

In fase di sviluppo dal 2015, Necro Python fa parte di quelle famiglie di malware che non hanno mai smesso di evolversi. A confermarlo sono i ricercatori di Talos, che hanno dedicato alla botnet un report che ne mette a fuoco le nuove caratteristiche.

L’ultima versione, comparsa nel gennaio del 2021, sarebbe dotata di una serie di strumenti che rendono ancora più efficace (e pericoloso) il worm, che avrebbe a disposizione una collezione di exploit in grado di sfruttare vulnerabilità in almeno 10 differenti applicazioni Web.

Non solo: i suoi autori hanno dotato Necro Python del supporto per SMB (Server Message Block) e introdotto exploit ben conosciuti come EternalBlue (lo stesso utilizzato dal celeberrimo WannaCry) ed EternalRomance, entrambi mutuati dall’arsenale cyber dell’NSA.

Come spiegano i ricercatori di Talos, Necro Python è in grado di propagarsi in maniera autonoma e colpire sia i sistemi Linux, sia quelli Windows. Nella fase iniziale dell’attacco utilizza un downloader basato su Java per scaricare e installare il payload sulla macchina compromessa, selezionando poi la procedura più adatta per la tipologia di sistema.

Necro Python

Una volta instaurato il collegamento con il server Command and Control, il bot è in grado di ricevere comandi attraverso un canale IRC dedicato, grazie al quale i suoi autori possono eseguire qualsiasi tipo di operazione: dall’intercettazione del traffico di rete fino al furto di credenziali e all’esecuzione di ulteriore codice malevolo, senza disdegnare la possibilità di lanciare attacchi DDoS.

Per nascondere la sue attività, il malware sfrutta un rootkit che si attiva ogni volta che un utente accede al sistema, occultando in questo modo i processi e le chiavi di registro che potrebbero segnalarne la presenza.

La nuova versione di Necro Python è stata inoltre “arricchita” con un modulo XMRig, che gli permette di sfruttare la potenza di calcolo della macchina infetta per generare Monero.

Insomma: se la sua struttura e il modus operandi può ricordare quello di altre botnet come Mirai, la sua versatilità e complessità sono estremamente superiori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/04/necro-python-affila-le-armi-con-nuovi-exploit/?utm_source=rss&utm_medium=rss&utm_campaign=necro-python-affila-le-armi-con-nuovi-exploit


Norton Crypto: un antivirus per minare criptovalute?


Il produttore di software antivirus ha annunciato l’introduzione di una funzione che consente di usare il programma per minare Ethereum.

Si chiama Norton Crypto ed è il più bizzarro ibrido che il mondo della cyber security possa immaginare. Secondo quanto riportato dal blog ufficiale di NortonLifeLock, la nuova funzionalità del popolare antivirus consentirà agli utenti di generare Ethereum sfruttando la potenza di calcolo dei loro PC.

Nelle intenzioni dei produttori, Norton Crypto sarebbe uno strumento che consentirebbe agli utenti di “minare criptovaluta in tutta sicurezza”.

L’annuncio pone l’accento su due aspetti. Il primo quello che riguarda i software di mining, che secondo i responsabili di Norton esporrebbero spesso gli utenti ad attacchi informatici sia per la necessità di modificare le impostazioni di sicurezza, sia perché i software stessi potrebbero contenere codice malevole.

Insomma: Norton Crypto si proporrebbe come un programma con doppia funzione: da una parte antivirus, dall’altra miner con un “certificato di garanzia” a firma Norton.

Norton Crypto

La funzionalità, però, non si limiterebbe al mining, ma offrirebbe anche la possibilità di conservare gli Ethereum generati con il software in un apposito spazio su cloud.

Stando a quanto si legge nel post che annuncia Norton Crypto. Lo strumento in questione rappresenterebbe una sorta di “assicurazione” in caso di guasto all’hard disk, che consentirebbe di mettere al riparo gli utenti dal rischio di perdere la criptovaluta generata.

Nella presentazione del progetto restano un paio di “buchi” che, però, potrebbero avere una certa rilevanza per gli aspiranti miner.

Il primo riguarda i requisiti hardware necessari per sfruttare la funzione. L’annuncio, infatti, specifica che solo i PC con determinate configurazioni potranno sfruttare la nuova funzionalità.

Il secondo, invece, è l’impatto che Norton Crypto avrà sul computer a livello di prestazioni e di consumo energetico. Insomma, il successo di questa strana manovra di marketing è ancora tutta da valutare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/03/norton-crypto-una-antivirus-per-minare-criptovalute/?utm_source=rss&utm_medium=rss&utm_campaign=norton-crypto-una-antivirus-per-minare-criptovalute


Svezia: cyber attacco blocca la raccolta di statistiche sul Covid


L’agenzia per la salute pubblica svedese è stata costretta a “spegnere” SmiNet, il sistema informatico che raccoglie i dati sulle infezioni.

Ancora nessun indizio sulle possibili conseguenze a livello di violazione dei dati personali, ma gli attacchi che in Svezia hanno colpito l’agenzia per la salute pubblica (Folkhälsomyndigheten) hanno bloccato, di fatto, la raccolta e l’elaborazione dei dati riguardanti la diffusione del Covid all’interno del paese.

Come si legge in un comunicato ufficiale, la sospensione delle operazioni è stata decisa giovedì scorso, quando gli esperti di sicurezza hanno rilevato indizi che fanno pensare a una serie di intrusioni nello SmiNet. Il sistema informatico utilizzato per registrare le infezioni in Svezia.

La disattivazione del sistema, stando a quanto è stato comunicato, avrebbe avuto carattere precauzionale e sarebbe durata circa 24 ore. Abbastanza, però, per bloccare il complesso processo di rilevamento dei dati dai laboratori.

Svezia covid

Stando a quanto riportato in un aggiornamento dalla stessa agenzia, le statistiche aggiornate saranno disponibili soltanto a partire dal prossimo 3 di giugno. Insomma: il blocco avrebbe provocato un “black out” delle informazioni di una settimana.

Nello stesso aggiornamento, le autorità svedesi hanno ribadito che non ci sono conferme riguardo l’eventualità che i pirati informatici autor dell’attacco abbiano avuto accesso a informazioni sensibili e le indagini per appurarlo sarebbero ancora in corso.

Quello subito dalla Svezia è solo l’ultimo di una serie di attacchi che hanno preso di mira le istituzioni sanitarie in Europa, proprio in un momento in cui il settore è particolarmente “stressato” a causa della pandemia.

In questo caso, però, non si è parlato di ransomware (come accaduto per esempio in Irlanda), anche se è possibile che, nel caso svedese, gli esperti di sicurezza abbiano individuato l’attività malevola quando i cyber criminali stavano ancora preparandosi a colpire.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/06/01/svezia-cyber-attacco-blocca-la-raccolta-di-statistiche-sul-covid/?utm_source=rss&utm_medium=rss&utm_campaign=svezia-cyber-attacco-blocca-la-raccolta-di-statistiche-sul-covid


Falla nei PLC Siemens: a rischio i sistemi industriali


La vulnerabilità consentirebbe di avviare l’esecuzione di codice in remoto. L’aggiornamento è già disponibile, occorre applicarlo con urgenza.

L’ennesima corsa contro il tempo per proteggere i sistemi di produzione dagli attacchi informatici questa volta interessa un prodotto Siemens e, prevedibilmente, un discreto numero di impianti industriali.

I prodotti coinvolti, spiegano i ricercatori di Claroty in un report pubblicato sul blog della società di sicurezza, sono i PLC della serie SIMATIC S7-1200 e S7-1500G.

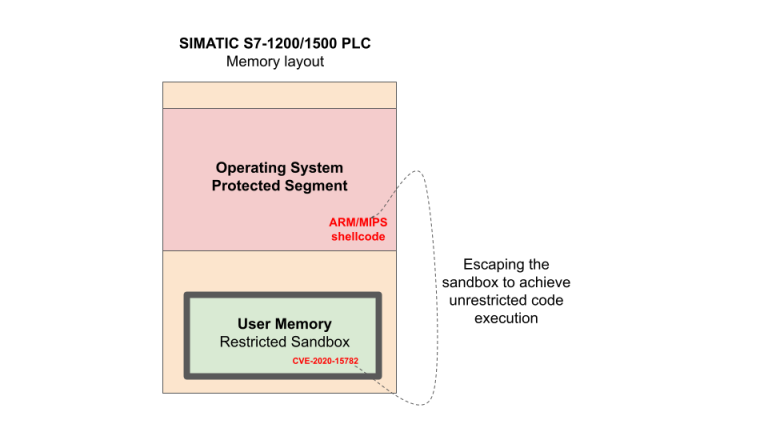
La vulnerabilità (CVE-2020-15782) consentirebbe a un pirata informatico di collegarsi in remoto al dispositivo e ottenere la possibilità di leggere e modificare dati in memoria, arrivando potenzialmente all’esecuzione di codice in remoto.

Stando agli esperti di sicurezza che hanno analizzato le caratteristiche del bug, un eventuale exploit in grado di sfruttare la tecnica messa a punto dai ricercatori consentirebbe di portare in attacco che passerebbe inosservato a qualsiasi tipo di controllo.

La falla consente infatti di agire a livello di kernel, aggirando la sandbox che protegge il firmware e iniettare una shellcode in aree protette della memoria.

falla PLC Siemens

Il prerequisito per portare questo tipo di attacco, spiegano gli autori del report, è che il PLC sia accessibile attraverso la porta TCP 102. Un’eventualità tutt’altro che rara, soprattutto nell’attuale scenario in cui molte imprese non hanno implementato accorgimenti come la segmentazione della rete e i dispositivi industriali sono spesso esposti ad attacchi che originano da altri punti del network aziendale.

Non è un caso che la stessa Siemens, in un documento relativo alla vulnerabilità, abbia assegnato al bug un punteggio di rischio di 8.1.

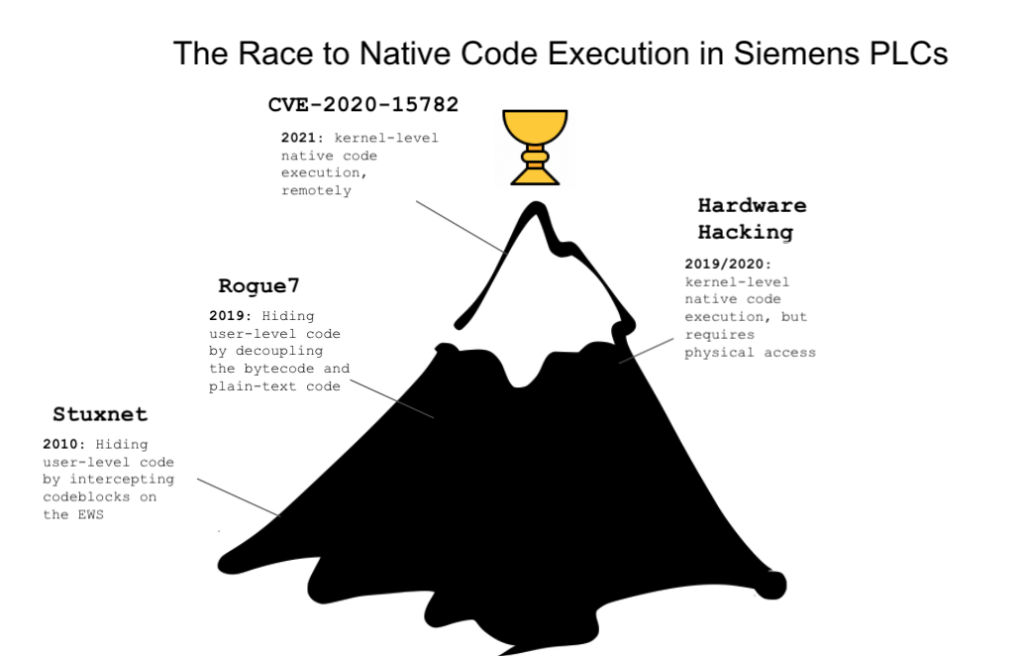
Non è la prima volta che i ricercatori di Claroty individuano vulnerabilità di questo tipo nei prodotti Siemens. Come mostra il diagramma pubblicato dalla stessa società di sicurezza, problemi come quello emerso in questi giorni si presentano con una certa frequenza.

falla PLC Siemens

Insomma: l’episodio è l’ennesima dimostrazione della necessità, per le imprese che operano nel settore industriale, di prendere sul serio le raccomandazioni degli esperti di cyber security. Partendo, per esempio, dall’implementazione di policy di patching che consentano di “tappare” falle come questa con la massima tempestività.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/31/falla-nei-plc-siemens-a-rischio-i-sistemi-industriali/?utm_source=rss&utm_medium=rss&utm_campaign=falla-nei-plc-siemens-a-rischio-i-sistemi-industriali


Nuovo attacco di Nobelium: i pirati russi violano l’account della USAID


La compromissione dell’account Constant Contact dell’agenzia statunitense ha permesso ai cyber-spioni di portare una raffica di attacchi phishing.

Dopo il caso SolarWinds, il gruppo APT Nobelium torna a far parlare di sé con una campagna di attacchi di phishing che, secondo i ricercatori di Microsoft, avrebbe coinvolto almeno 3.000 soggetti in 24 paesi.

Nobelium, considerato “vicino” al governo russo di Vladimir Putin, è salito all’onore delle cronache in seguito alla vicenda dell’attacco supply chain che ha coinvolto SolarWinds e, a cascata, decine di organizzazioni in tutto il mondo.

La nuova campagna di attacchi degli hacker di Nobelium, come spiegano i ricercatori in un report pubblicato sul blog ufficiale di Microsoft, ha preso di mira 3.000 soggetti tra organizzazioni governative, ONG e think tank in almeno 24 paesi.

La strategia messa in campo dai pirati informatici è particolarmente insidiosa: gli hacker avrebbero infatti compromesso l’account Constant Contact (società statunitense attiva nel settore del marketing online) della USAID, la United States Agency for International Development.

Nobelium

L’Agenzia degli Stati Uniti per lo Sviluppo Internazionale, fondata nel 1961 dall’allora presidente John Fitzgerald Kennedy, ha come obiettivo della sua ttività la lotta alla povertà globale, al fine di consentire alle società democratiche di migliorare le proprie potenzialità.

Insomma: attraverso la violazione dell’account USAID, i pirati di Nobelium hanno messo in atto una formidabile tecnica di ingegneria sociale, assicurandosi per il loro attacco l’opportunità di sfruttare una “testa di ponte” che nessuna organizzazione potrebbe ignorare.

Difficile, infatti, che le potenziali vittime decidano di ignorare un messaggio che proviene dall’account ufficiale di un’agenzia il cui compito è distribuire denaro.

Peccato che il messagio in questione, al cui interno i cyber criminali hanno inserito un link malevolo, la cui apertura porta all’installazione di una backdoor battezzata con il nome di NativeZone.

L’allarme di Microsoft ha l’obiettivo di allertare le potenziali vittime e arginare l’attacco del gruppo APT. Speriamo solo che non sia troppo tardi…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/28/nuovo-attacco-di-nobelium-i-pirati-russi-violano-laccount-della-usaid/?utm_source=rss&utm_medium=rss&utm_campaign=nuovo-attacco-di-nobelium-i-pirati-russi-violano-laccount-della-usaid


Falla nei PDF certificati. Contratti a rischio?


Il sistema di protezione dei documenti contiene una serie di bug di sicurezza, ma il rischio maggiore è che qualcuno modifichi il testo di un contratto.

Versatile e affidabile, per lo meno fino a quando non emergono una raffica di vulnerabilità che ne mettono a rischio l’integrità dei contenuti.

Il formato PDF si è guadagnato uno spazio notevole nel mondo IT e, in particolare, un ruolo di primo piano lo ha avuto la funzionalità di certificazione, che permette di “blindare” il contenuto dei documenti memorizzati. Una funzionalità che viene sempre più spesso usata per la “stipulazione a distanza” di contratti tra aziende.

Adesso, però, questa procedura rischia di essere esposta al rischio di inquinamento. A spiegarlo, sono alcuni ricercatori della Rhur University di Bochum, che in uno studio pubblicato su Internet hanno condiviso i dettagli di una serie di vulnerabilità che affliggono i più diffusi software per la creazione e gestione dei documenti in formato PDF.

Lo studio dei ricercatori si è concentrato su 26 applicazioni (tra semplici viewer e software di elaborazione) con risultati sconsolanti: solo due dei prodotti analizzati ne sono usciti “puliti”.

A creare i maggiori problemi sono due falle specifiche, battezzate con il nome di Evil Annotation (EAA) e Sneaky Signature (SSA), che consentono di modificare il contenuto (in realtà a livello di visualizzazione) senza che queste modifiche pregiudichino la certificazione.

PDF

In altre parole, sarebbe possibile usare queste tecniche per cambiare un testo che dovrebbe invece essere immodificabile. Un bel problema, soprattutto se si parla di contratti o accordi tra aziende. Secondo gli stessi ricercatori, le alterazioni possono essere individuate attraverso la comparazione tra i documenti, ma il problema rimane comunque rilevante.

Tra le falle di sicurezza individuate dai ricercatori, però, ce ne sono anche di più pericolose. In particolare lo studio ne evidenzia una (per i prodotti Adobe) che consentirebbe di creare un PDF in grado di avviare l’esecuzione di codice JavaScript.

Tutti i bug sono stati segnalati agli sviluppatori e prodotti come quelli di Adobe, Foxit, e LibreOffice sono già stati aggiornati per correggere le vulnerabilità. Il vero problema riguarda i vari prodotti di “nicchia” e le applicazioni sviluppate da aziende più piccole (e magari non più supportati) per i quali il problema potrebbe persistere.

Una tabella che riassume le vulnerabilità e le patch pubblicate può essere consultata a questo indirizzo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/27/falla-nei-pdf-certificati-contratti-a-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=falla-nei-pdf-certificati-contratti-a-rischio


M1racles: ecco il primo bug dei nuovi chip M1 di Apple


I nuovi processori basati su architettura ARM consentono una trasmissione di dati “nascosta” tra due processi. Ecco quali sono i rischi.

Nuovi processori, nuovi rischi per la sicurezza. Apple si trova a fare i conti con le prime magagne relative ai suoi nuovi processori M1, introdotti quest’anno nei computer Mac e negli iPad.

La vulnerabilità scoperta da Hector Martin, che ha pubblicato un sito Web per spiegarne i dettagli, è stata battezzata con il nome di M1racles (M1ssing Register Access Controls Leak EL0 State) e, secondo lo stesso ricercatore, non dovrebbe procurare troppi problemi.

L’aspetto positivo, infatti, è che l’unico effetto dell’errore di progettazione di M1 riguarda la possibilità che due processi possano scambiare dati tra loro attraverso una sorta di “canale nascosto”, senza cioè utilizzare i normali sistemi per lo scambio di dati, come la memoria.

Si tratterebbe, se sfruttato in maniera appropriata, di un metodo per nascondere uno scambio di dati ai controlli del sistema operativo e degli antivirus.

La cattiva notizia, invece, è che il bug è dovuto all’architettura stessa del chip e, di conseguenza, per correggerlo sarebbe necessario modificare M1 a livello hardware.

M1racles

Ma quali potrebbero essere le conseguenze a livello di sicurezza di M1racles? Siamo nel campo delle speculazioni, ma l’unico uso che un pirata potrebbe farne è quello di nascondere in qualche modo delle comunicazioni che potrebbero “insospettire” un antivirus.

M1racles, infatti, non consente di avviare l’esecuzione di codice in remoto o di elevare i privilegi dell’utente, anche se le comunicazioni attraverso il canale nascosto possono avvenire tra processi relativi a utenti diversi con differenti livelli di privilegi sulla macchina.

Le cose potrebbero cambiare un po’ su iOS, sul quale non è possibile installare software antivirus. Come spiega lo stesso ricercatore, un potenziale utilizzo potrebbe essere quello di trasferire dati da un’app che non ha i permessi per collegarsi a Internet a una che invece li ha.

In questo modo sarebbe possibile, per esempio, trasformare una tastiera (di solito queste app non hanno il permesso di inviare dati) in un keylogger in grado di esfiltrare quanto viene digitato.

Visto che Apple è stata informata tempestivamente del bug, però, un’eventualità del genere può essere facilmente scongiurata in fase di analisi delle app proposte per l’App Store.

Insomma: alla fine la parte più interessante di tutta la vicenda M1racles è il sito creato da Hector Martin, che ha dimostrato di avere uno spiccato senso dell’umorismo e ha approfittato dell’occasione per “trollare” un po’ i colleghi troppo inclini al sensazionalismo o troppo pigri per documentarsi a fondo sulle nuove vulnerabilità annunciate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/26/m1racles-ecco-il-primo-bug-dei-nuovi-chip-m1-di-apple/?utm_source=rss&utm_medium=rss&utm_campaign=m1racles-ecco-il-primo-bug-dei-nuovi-chip-m1-di-apple


La Corea del Sud punta alla crittografia quantistica


L’annuncio del governo di Seul conferma che il paese asiatico intende bruciare le tappe. In un futuro ci arriveremo tutti?

Niente da fare: se si parla di connettività, la Corea del Sud è sempre un passo avanti. Dopo aver superato tutti nella cablatura con fibra a un gigabit, operazione che ha consentito ai coreani di mantenere il record per la maggiore velocità media di Internet, il governo di Seul punta a un’altra scommessa.

In questo caso il tema non è quello della velocità, ma della sicurezza delle comunicazioni. In questi giorni, infatti, le autorità sud-coreane hanno annunciato il piano per implementare un sistema di crittografia quantistica sulle loro reti.

Ma di cosa si stratta? Di solito, quando si parla di calcolo quantistico e crittografia i termini della questione riguardano la possibilità che l’avvento di computer quantistici possa “rompere” i sistemi crittografici a chiave asimmetrica, mettendo in crisi l’intera architettura delle comunicazioni sicure.

crittografia quantistica

In questo caso, invece, la teoria quantistica viene utilizzata per migliorare le prestazioni dei sistemi crittografici. Nel dettaglio, la tecnologia che verrà adottata come standard è quella della distribuzione quantistica delle chiavi (Quantum Key Distribution o QKD), che permette una trasmissione sicura delle chiavi crittografiche tra due parti.

L’elemento che rende sicura questa tecnologia è il fatto che un’eventuale intercettazione della chiave crittografica da parte di un soggetto terzo provocherebbe delle distorsioni nei dati e verrebbe, di conseguenza, immediatamente rilevata.

L’uso di QKD, di conseguenza, permetterebbe di sfruttare sistemi di crittografia simmetrica sgombrando il campo dai limiti a livello di sicurezza legati all’uso di questa tecnologia.

La crittografia quantistica è uno degli otto standard in tema di security che lo Study Group 17 ha deciso di proporre come standard internazionali già nell’autunno dello scorso anno. Evidentemente facevano sul serio.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/25/la-corea-del-sud-punta-alla-crittografia-quantistica/?utm_source=rss&utm_medium=rss&utm_campaign=la-corea-del-sud-punta-alla-crittografia-quantistica