Aggiornamenti: per gli utenti sono ancora una scocciatura (o una scusa)


La ricerca evidenzia la persistenza di qualche problema con i sistemi di update. Molti utenti li trovano utili solo per giustificare un ritardo a una riunione.

Qualche passo avanti nella percezione dell’importanza degli aggiornamenti nella sicurezza informatica? Stando a una ricerca condotta da Kaspersky, sembrerebbe proprio di no.

Lo studio, che ha interessato 15.000 persone, è disponibile sul blog ufficiale della società di sicurezza e offre uno spaccato abbastanza esplicito del rapporto tra i lavoratori e gli aggiornamenti di software e sistemi operativi.

La vera sorpresa riguarda la consapevolezza dell’importanza degli aggiornamenti che, almeno indirettamente, viene confermata nel sondaggio di Kaspersky.

Un elemento interessante, in questo senso, riguarda la dimensione “familiare” nella gestione degli aggiornamenti sui dispositivi utilizzati dai congiunti. Il 62% degli intervistati (stiamo parlando di persone in età lavorativa) ha confermato di farsi carico del compito di stimolare i parenti più anziani e i figli a eseguire gli aggiornamenti. Addirittura, il 35% dei partecipanti alla ricerca hanno affermato di avere avuto “discussioni” in merito.

aggiornamenti

Scorrendo gli altri dati registrati dagli autori della ricerca, però, si scopre che questo rigore è (per lo meno) parziale e che quando gli intervistati si trovano a gestire gli aggiornamenti dei loro dispositivi sono molto meno ligi alle “buone pratiche” di sicurezza.

Il 50% di loro, infatti, ammette di rimandare spesso l’installazione degli aggiornamenti. Qui, però, è necessario fare una distinzione riguardo la tipologia di dispositivo. Quando si parla di smartphone, infatti, alcune motivazioni hanno più senso di quanto ne abbiano per PC e computer portatili.

aggiornamenti

Tra le giustificazioni addotte per procrastinare l’installazione degli aggiornamenti, per esempio, i problemi di carica della batteria incidono per il 17% e la volontà di non “bloccare” il dispositivo per il tempo necessario all’aggiornamento per il 26%. Considerazioni che, se riferite a un telefono, hanno delle basi logiche piuttosto condivisibili.

Meno comprensibile è il ritardo negli aggiornamenti delle versioni dei sistemi operativi. Dalla ricerca, per esempio, emerge come il 22% degli intervistati utilizzi sul computer personale Windows 7, cioè un sistema operativo il cui supporto è cessato il 14 gennaio 2020.

Una nota di colore riguarda invece il fatto che una parte consistente dei lavoratori intervistati abbia ammesso che gli aggiornamenti incidono sulla partecipazione a riunioni o conference call. Il 29% ha affermato di essersi collegato in ritardo a causa degli aggiornamenti, mentre il 16% ha ammesso di aver usato l’applicazione degli update come scusa per giustificare un ritardo o addirittura saltare la riunione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/24/aggiornamenti-per-gli-utenti-sono-ancora-una-scocciatura-o-una-scusa/?utm_source=rss&utm_medium=rss&utm_campaign=aggiornamenti-per-gli-utenti-sono-ancora-una-scocciatura-o-una-scusa

Ti presento STRRAT, il trojan che si finge un ransomware


Il malware adotta una curiosa tattica per ingannare le vittime: simula un attacco ransomware e nel frattempo ruba tutte le informazioni sensibili dal PC.

La campagna di distribuzione, secondo i ricercatori di Microsoft, sarebbe portata avanti su larga scala attraverso l’utilizzo di caselle email compromesse in precedenza dai pirati informatici.

A solleticare la fantasia degli esperti di sicurezza, però, non è la portata di questa campagna di distribuzione del trojan STRRAT, quanto le caratteristiche del malware stesso.

I suoi autori, come spiegano i ricercatori in una serie di Tweet pubblicati attraverso l’account Microsoft Security Intelligence, hanno infatti messo a punto una strategia di attacco davvero particolare.

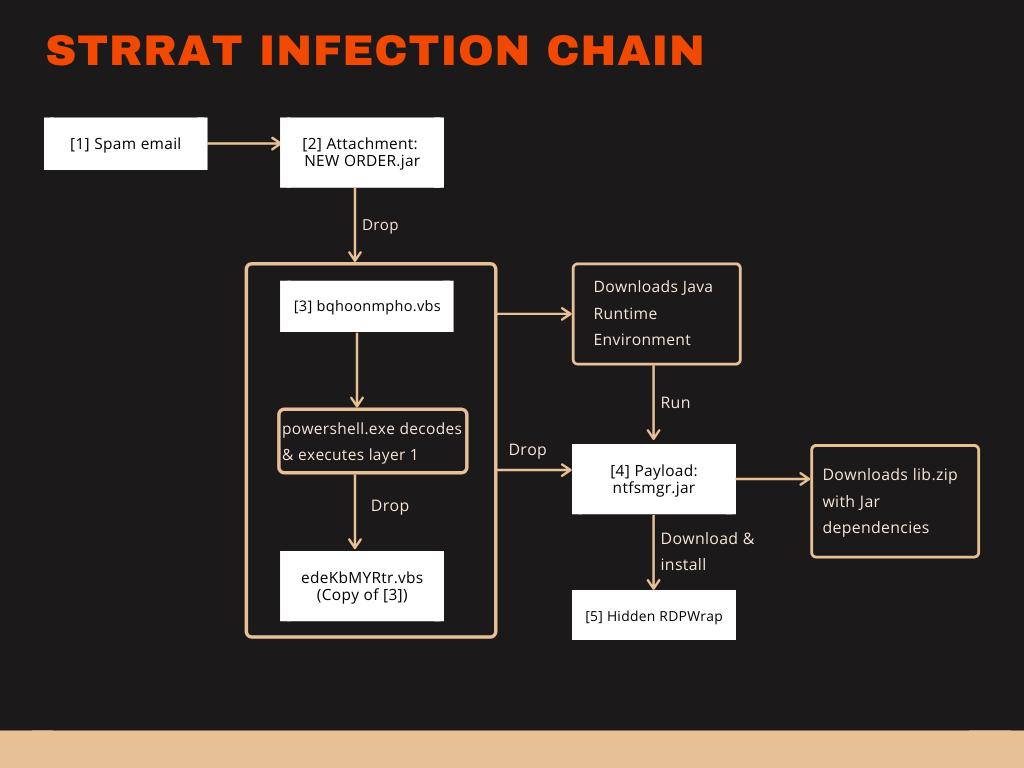
Il trojan, sviluppato in Java, ha come obiettivo il furto di informazioni sensibili dai computer con sistemi Windows. Per garantirsi agibilità, però, finge di essere un ransomware.

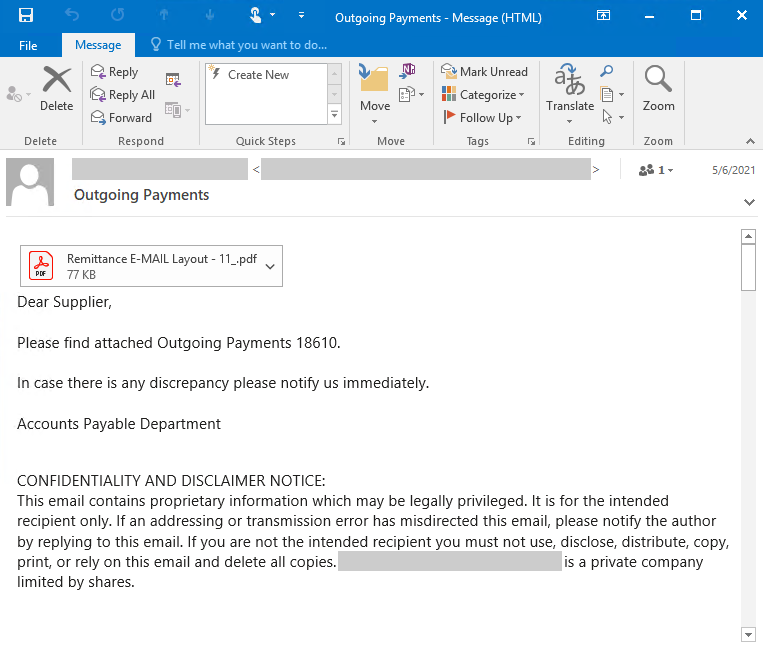
Il payload sfrutta come vettore di attacco un messaggio di posta elettronica cui è allegate delle immagini “camuffate” da PDF. Il click sul file avvia il download del malware e la sua esecuzione.

STRRAT

Una volta installato sul computer, STRRAT modifica tutti i documenti presenti sul sistema, modificandone l’estensione in .crimson. Il malware, però, non utilizza alcun sistema di crittografia. Insomma: basterebbe reinserire l’estensione originale per ottenere l’accesso ai dati.

La procedura non prevede la visualizzazione di un messaggio di riscatto, ma come fanno notare i ricercatori di GData, che hanno analizzato STRRAT lo scorso giugno, i pirati informatici possono utilizzare gli strumenti di controllo remoto per inviare qualsiasi messaggio desiderino alle loro vittime.

Lo schema estorsivo, anche considerata la tecnica utilizzata, non è però l’obiettivo principale dei cyber criminali.

STRRAT

Oltre a una serie di funzionalità che consentono di eseguire ulteriore codice sulla macchina infetta, STRRAT integra dei comandi specifici che gli permettono di esfiltrare le credenziali memorizzate all’interno del browser e un keylogger che permette di registrare tutto ciò che viene digitato sulla tastiera.

Insomma: STRRAT è un classico trojan e l’attività che simula l’attacco ransomware è poco più che uno specchietto per le allodole che punta a “distrarre” la vittima, mentre i background il malware svolge la sua reale attività.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/21/ti-presento-strrat-il-trojan-che-si-finge-un-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=ti-presento-strrat-il-trojan-che-si-finge-un-ransomware


Servizi di cyber security su Cloud? Ecco F-Secure Elements


La società di sicurezza lancia la formula della “security as a service” basata su cloud. Parole d’ordine: protezione su misura e ottimizzazione dei costi.

Non solo app e funzionalità per l’azienda: la logica dell’erogazione su cloud sotto forma di servizio conquista anche la cyber security.

A sponsorizzare il salto evolutivo è F-Secure, che ha avviato un’offerta chiamata F-Secure Elements basata sulla logica dell’erogazione dei servizi di sicurezza informatica attraverso una piattaforma modulare “as a service”.

L’obiettivo dichiarato della società di sicurezza è quello di offrire uno strumento in grado di semplificare il modo in cui le organizzazioni possono usufruire di servizi di sicurezza informatica. La formula è quella della sottoscrizione con licenze a tempo determinato o con fatturazione basata sull’utilizzo.

In pratica, la piattaforma è pensata per offrire alle organizzazioni la possibilità di scegliere i servizi di sicurezza informatica con le condizioni più adatte a soddisfare le loro esigenze.

F-Secure Elements

“Anche con gli aggiornamenti, i prodotti sono statici e non possono adattarsi abbastanza velocemente per stare al passo con le minacce o le aziende man mano che si evolvono. I servizi aiutano le aziende a rimanere agili e sono più convenienti se forniti correttamente, motivo per cui il futuro del nostro settore consiste nel fornire tutto sotto forma di servizio“, spiega Juha Kivikoski, Executive Vice President of Business Security di F-Secure.

“Disporre di una piattaforma progettata per la servitizzazione della cyber security può aiutare le organizzazioni a ottenere una protezione migliore, motivo per cui semplicità e flessibilità sono i principi fondamentali di progettazione di F-Secure Elements“.

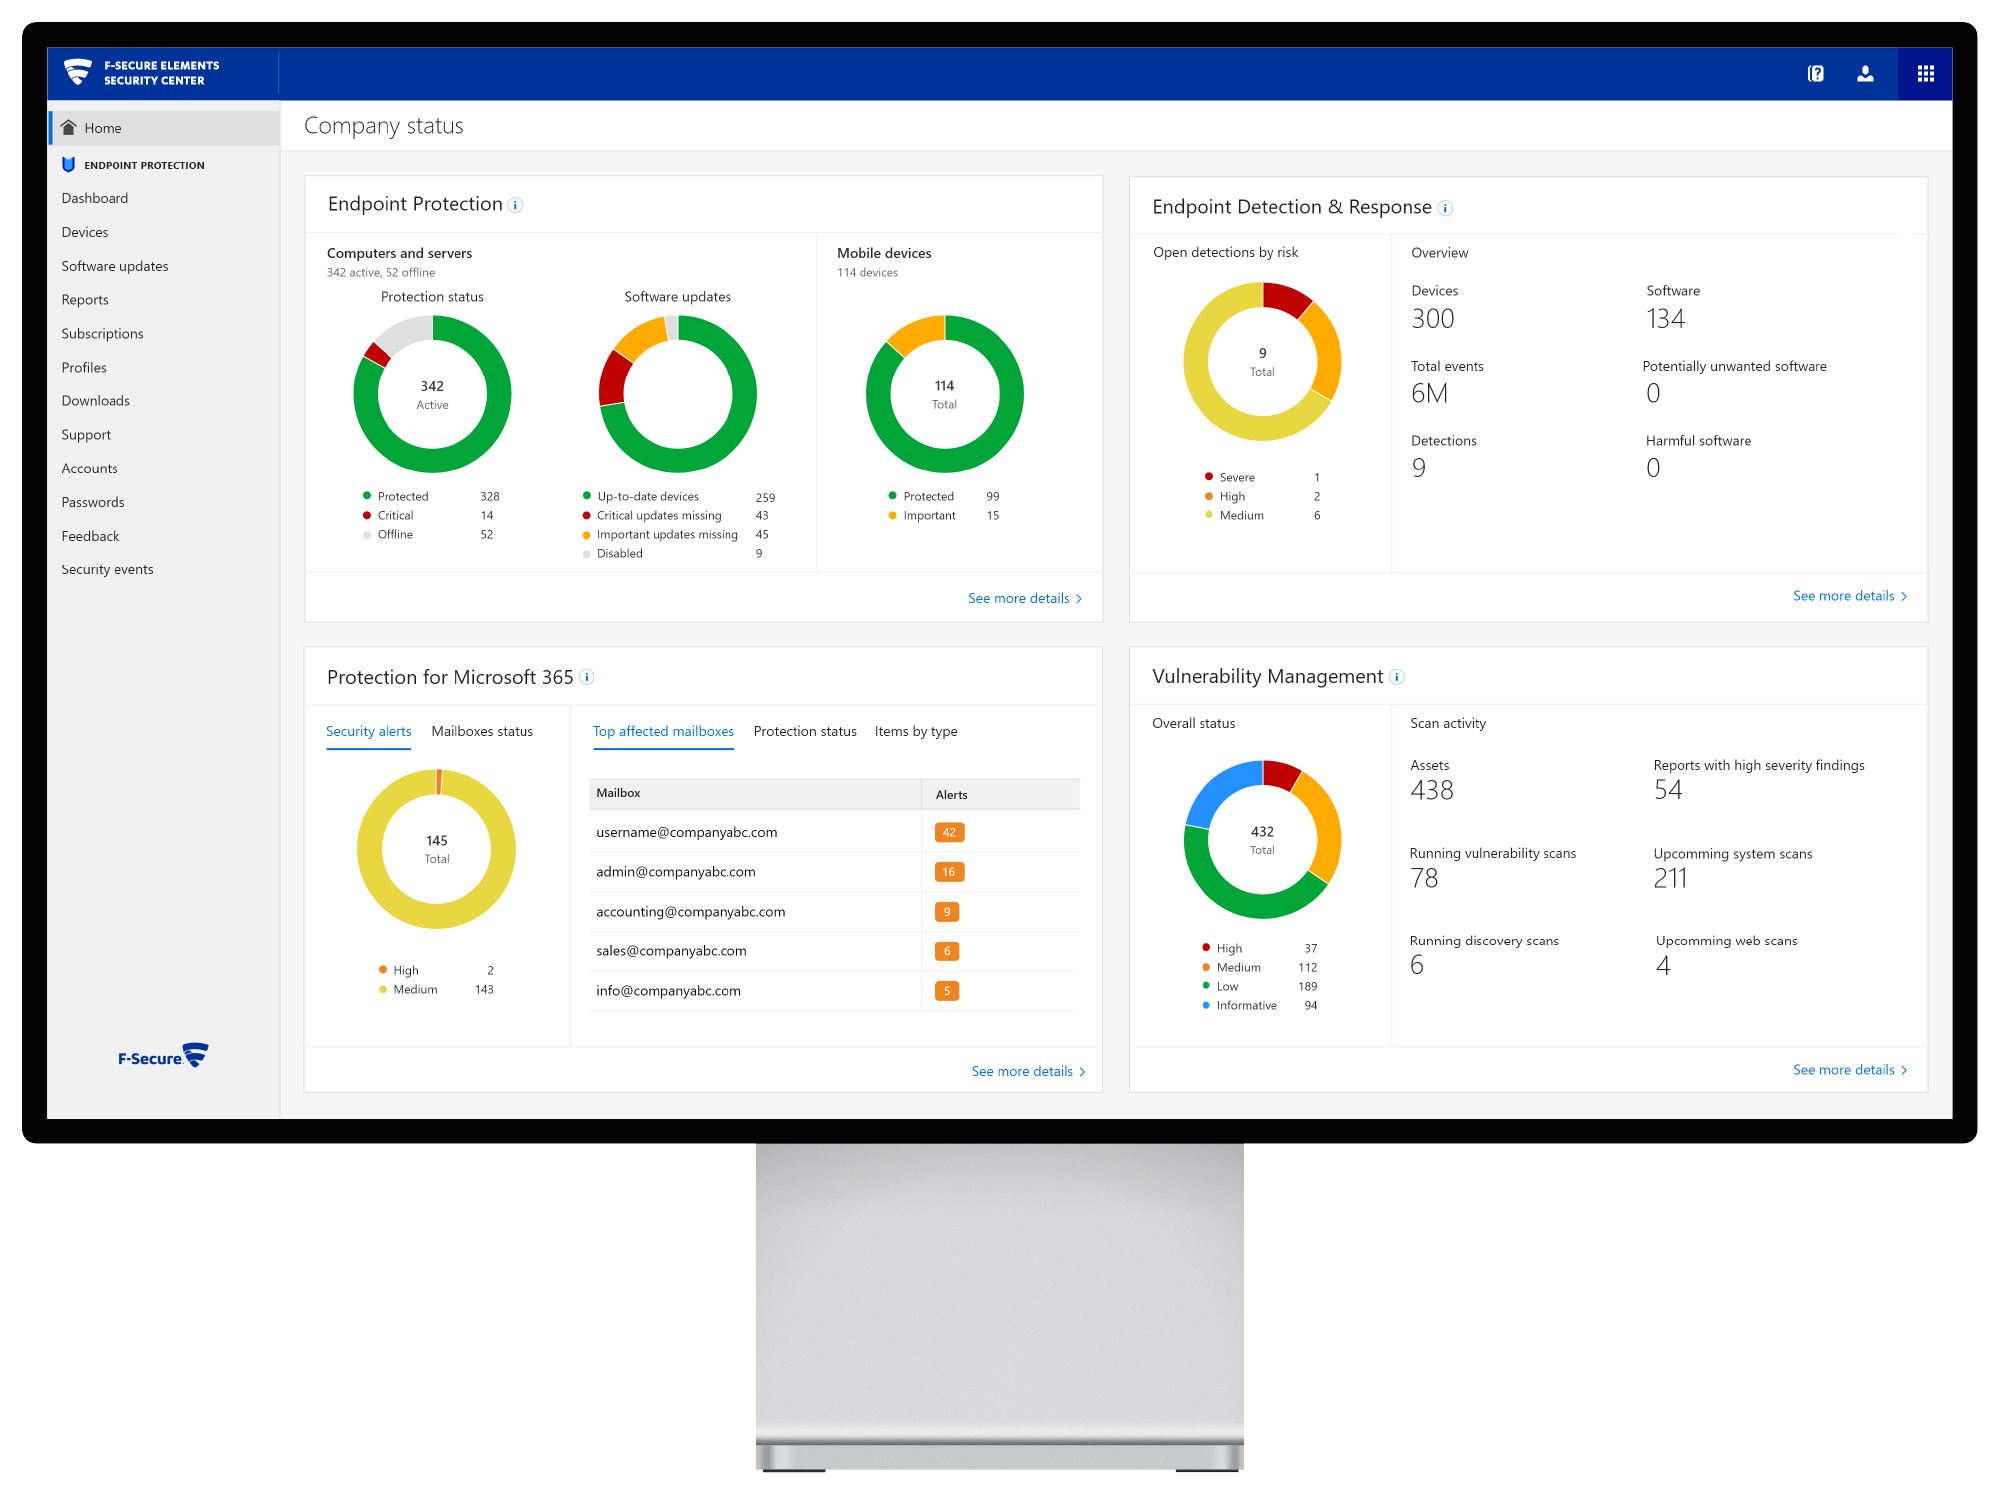
Insomma: F-Secure Elements si propone come una soluzione che mette a disposizione strumenti come la protezione degli endpoint, funzionalità di Endpoint Detection and Response (EDR), gestione delle vulnerabilità e protezione dei servizi di collaborazione cloud attraverso un sistema di gestione che mette a disposizione un’interfaccia unica per facilitarne la gestione.

Il tutto legato a un modello di pricing e scalabilità che permette di ottimizzare i costi legandoli al reale utilizzo dei servizi. Una formula già ampiamente adottata nei modelli SaaS su cloud e che la società di sicurezza finlandese punta a introdurre anche nel mondo della cyber security.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/20/servizi-di-cyber-security-su-cloud-ecco-f-secure-elements/?utm_source=rss&utm_medium=rss&utm_campaign=servizi-di-cyber-security-su-cloud-ecco-f-secure-elements


Exploit: per i pirati la preda più ambita è ancora Microsoft


Uno studio analizza il mercato nero delle vulnerabilità per individuare quelle più “gettonate” nel settore del cyber crimine.

Gli esperti di sicurezza lo ripetono da tempo: il mondo della pirateria informatica ha subito una metamorfosi che lo ha portato a un livello di professionalizzazione tale da rappresentare un vero e proprio sistema commerciale, con tanto di filiere e rapporti di partnership tra i vari soggetti che si muovono nel sottobosco del Web.

A definire un quadro più preciso di come sono strutturate le dinamiche di questo “mondo sommerso” arriva uno studio elaborato da Trend Micro e illustrato da Mayra Rosario Fuentes nel corso della RSA Conference 2021.

Intitolata “Tales from the Underground: The Vulnerability Weaponization Lifecycle”, la ricerca accende I riflettori sulle modalità con cui le falle di sicurezza si trasformano in exploit e su come questi vengano distribuiti all’interno della rete che coinvolge i cyber criminali.

I dati illustrati dalla ricercatrice sono estremamente interessanti e permettono di mettere a fuoco le preferenze dei pirati informatici, definendone di conseguenza le tendenze a livello di strategia.

Tra gli elementi rilevanti c’è, per esempio, il fatto che gli attacchi “vecchio stile”, quelli cioè che fanno leva sull’uso di allegati e in particolare dei documenti Office, non hanno perso il loro appeal. Secondo lo studio, infatti, rappresentano il 52% del mercato degli exploit.

exploit

I dati raccolti, inoltre, sfatano il mito secondo il quale i pirati informatici siano costantemente alla ricerca di exploit nuovi di zecca. Il 22% degli exploit venduti nel corso dell’ultimo anno risalgono anche a 3 anni fa. Una conferma indiretta di quanto gli esperti ripetono da tempo, cioè il fatto che le policy di aggiornamento delle aziende e degli utenti privati lasciano decisamente a desiderare.

Per quanto riguarda la suddivisione degli exploit in base ai prodotti, Microsoft (e in particolare Windows) continua a essere il bersaglio prediletto, seguita da Adobe.

exploit

Un dato che non sorprende più di tanto e che rispecchia in fondo, uno scenario del mercato IT che vede i sistemi dell’azienda di Satya Nadella prevalere sui concorrenti. Piuttosto normale, quindi, che gli sforzi dei cyber criminali si concentrino sui prodotti Microsoft.

Per quanto riguarda i prezzi degli exploit, quello medio si aggira introno ai 2.000 dollari. Ci sono casi, però, in cui gli strumenti per sfruttare vulnerabilità particolarmente “appetitose” portano le quotazioni fuori scala, con casi in cui un exploit è stato pagato anche 20.000 dollari.

Lo scenario, secondo l’autrice della ricerca, può essere utile agli esperti di sicurezza sotto due profili. Prima di tutto per individuare le tendenze delle nuove minacce che le aziende devono affrontare. In secondo luogo, la definizione delle “preferenze” del cyber crimine consente di definire le priorità nell’applicazione delle patch.

Tenendo a mente un punto preciso che nessuno si stanca mai di ripetere: nella sicurezza informatica non esistono patch “inutili” o “facoltative”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/19/exploit-per-i-pirati-la-preda-piu-ambita-e-ancora-microsoft/?utm_source=rss&utm_medium=rss&utm_campaign=exploit-per-i-pirati-la-preda-piu-ambita-e-ancora-microsoft


DarkSide (e altri) cacciati dal forum hacker XSS


I gestori del forum preoccupati dall’esposizione mediatica del gruppo e di altri soggetti coinvolti in attacchi che hanno allertato le forze di polizia.

Non solo DarkSide, ma anche REvil, Babuk, Lockbit e altri. Tutti nomi che in questo periodo “scottano” troppo e che i pirati informatici preferiscono tenere a una certa distanza.

L’epurazione dal forum XSS, sito in lingua russa che raccoglie cyber criminali di mezzo mondo, sembra essere una mossa per evitare di attirare troppo l’attenzione delle forze di polizia su un ambiente che ha bisogno di una certa tranquillità per gestire i suoi affari.

La goccia che ha fatto traboccare il vaso è rappresentata dall’attacco a Colonial Pipeline Company (ne abbiamo parlato in questo articolo) e alla successiva violazione dei sistemi di Toshiba da parte del gruppo DarkSide.

La cacciata dei membri indesiderati è stata annunciata attraverso un vero e proprio comunicato stampa (ripreso in un post dai ricercatori di Flashpoint) da parte dell’amministratore di XSS, che ha chiarito senza mezzi termini le motivazioni “Quando Peskov si sente obbligato a chiedere scusa ai nostri amici d’oltremare, significa che abbiamo superato il limite”.

DarkSide

Il riferimento è alle dichiarazioni del portavoce del Cremlino Dmitrij Sergeevič Peskov, che in realtà non ha porto scuse formali per i recenti attacchi, ma ha comunque escluso un coinvolgimento del governo russo, invitando gli USA a una forma di collaborazione per contrastare la “comune” criminalità informatica.

In realtà, è più probabile che a mettere in allarme i gestori del forum sia stata l’azione delle autorità (Statunitensi? Russe?) che hanno stroncato i sistemi di DarkSide come ritorsione dell’attacco all’oleodotto di Colonial Pipeline.

Come riporta Bleeping Computer in un articolo dello scorso 14 maggio, infatti, il gruppo di cyber criminali specializzati nel “ransomware as a service” hanno abbandonato le scene dopo aver perso l’accesso a buona parte delle loro infrastrutture (blog, serve di pagamento e server CDN) che li hanno obbligati a interrompere qualsiasi attività.

A tirarsi indietro, però, non è solo DarkSide: anche il famigerato gruppo REvil ha cambiato le regole cui si devono attenere i suoi affiliati e anche un noto “mixer” di criptovalute (BitMix) ha cessato la sua attività nello stesso periodo.

Insomma: l’impressione è che la reazione delle autorità abbia spaventato i “colleghi” di DarkSide, che hanno preferito estromettere dal forum tutti i gruppi che negli ultimi mesi hanno attirato troppo l’attenzione su di loro.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/18/darkside-e-altri-cacciati-dal-forum-hacker-xss/?utm_source=rss&utm_medium=rss&utm_campaign=darkside-e-altri-cacciati-dal-forum-hacker-xss


Gli stalkerware? Sono una minaccia anche per lo stalker…


I software spia hanno vulnerabilità che mettono a rischio non solo le informazioni sensibili della persona spiata, ma anche dello spione.

L’allarme arriva da ESET e getta una (ulteriore) ombra sulle app-spia per Android che gli esperti hanno battezzato con il nome di stalkerware. Secondo gli esperti di sicurezza, oltre a rappresentare una minaccia per la privacy delle vittime designate, le app per la “sorveglianza” di parenti e congiunti comportano rischi ulteriori.

Il fenomeno degli stalkerware, di cui abbiamo già parlato in questo articolo, non accenna a decrescere e sembra anzi destinato ad ampliarsi nonostante le azioni di contrasto messe in atto da più parti.

Sui siti Web e sui market Android fioriscono infatti le app che promettono di spiare l’attività dei dispositivi altrui (di solito quello del coniuge o del partner), spesso spacciandole per “soluzioni per la sicurezza” della persona controllata.

Stalkerware

Il documento redatto dai ricercatori di ESET, infatti, spiega perché la deprecabile scelta di usare uno stalkerware per spiare il partener può portare a danni ancora maggiori rispetto alla “semplice” violazione della privacy.

Nella loro ricerca gli esperti della società di sicurezza hanno passato al setaccio il codice di 58 applicazioni, individuando 150 vulnerabilità di varia natura che rendono queste applicazioni una vera minaccia. Per tutti.

Tra le falle di sicurezza individuate, ci sono carenze nella protezione delle trasmissioni, rilascio di informazioni a soggetti terzi, possibili violazioni nell’uso dei comandi via SMS e tutta una serie di bug che permetterebbero il furto di dati sensibili sia da parte di chi ha creato l’app, sia da parte di un eventuale pirata informatico che prendesse di mira il dispositivo.

Stando a quanto riportano i ricercatori di ESET, inoltre, il livello di attenzione nella gestione e manutenzione delle app stesse lascerebbe (molto) a desiderare. Seguendo la logica della “responsible disclosure”, infatti, la società di sicurezza ha contattato tutti i produttori segnalando le vulnerabilità individuate. Solo 6 su 58 hanno corretto il problema indicato, mentre sono ben 14 quelli che non hanno nemmeno risposto.

Paradossalmente, fanno notare gli autori del report, le vulnerabilità individuate mettono a rischio anche il dispositivo (e le informazioni in esso contenute) di chi ha acquistato l’applicazione. Insomma: secondo i ricercatori lo spione rischia di passare dall’altra parte della barricata e finire per essere spiato.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/17/gli-stalkerware-sono-una-minaccia-anche-per-lo-stalker/?utm_source=rss&utm_medium=rss&utm_campaign=gli-stalkerware-sono-una-minaccia-anche-per-lo-stalker


USA, Irlanda, Francia: piovono ransomware!


Dopo Colonial Pipeline Company, finiscono sotto attacco anche Toshiba e il sistema sanitario irlandese. E i pirati adesso usano la “tripla estorsione”.

Non solo sempre più frequenti: gli attacchi ransomware cambiano pelle in continuazione e i pirati informatici in questa settimana sembrano essere davvero scatenati.

Dopo l’attacco di settimana scorsa a Colonial Pipeline (ne abbiamo parlato in questo articolo) che ha provocato la dichiarazione dello stato di emergenza negli Stati Uniti per il rischio di problemi ai rifornimenti di carburante nella costa est, uno dei gruppi affiliati a DarkSide ha colpito anche Toshiba.

Stando a quanto si legge in un comunicato ufficiale dell’azienda, la multinazionale giapponese ha subito una violazione dei sistemi in alcune sussidiarie europee (si parla della Francia) cui avrebbe fatto seguito il classico attacco ransomware che gli esperti di sicurezza hanno cercato di contenere interrompendo tutti i collegamenti tra Europa e Giappone.

Nessun dettaglio tecnico è ancora disponibile, ma DarkSide è noto per utilizzare varie tecniche di attacco e per essere in grado di sfruttare vulnerabilità note che non siano state corrette.

Nel caso di Colonial Pipeline, per esempio, i pirati avrebbero sfruttato una delle arcinote vulnerabilità di Microsoft Exchange Server, che l’azienda aveva colpevolmente trascurato di correggere.

ransomware

Una leggerezza clamorosa, visto che le falle di sicurezza in questione erano note da tempo e che il governo USA è intervenuto sia con ripetuti appelli all’aggiornamento, sia direttamente, operando la rimozione delle backdoor distribuite dai cyber criminali.

Stando a quanto ha riportato il Wall Street Journal in un articolo pubblicato su Internet, l’attacco avrebbe avuto come epilogo la capitolazione della società statunitense, che avrebbe ceduto al ricatto pagando la bellezza di 5 milioni di dollari per sbloccare i suoi sistemi.

Problemi anche in Irlanda, dove il sistema sanitario nazionale sta facendo i conti con un attacco ransomware che ha messo K.O. tutti i sistemi e sta provocando grossi problemi nella gestione delle attività sanitarie in tutto il paese.

Nel frattempo, un report pubblicato sul Web da Check Point lancia l’allarme su una nuova strategia dei cyber criminali: dopo aver adottato la tecnica della “doppia estorsione”, in cui chiedono un primo riscatto per sbloccare i sistemi e un secondo per non diffondere le informazioni rubate, adesso hanno pensato bene di passare alla “tripla estorsione”.

Gli episodi riportati sono ancora pochi, ma prevedono uno schema per il quale, dopo aver “spolpato” la vittima principale, i pirati si rivolgono ai clienti o fornitori di cui hanno ottenuto informazioni attraverso la violazione per chiedere anche a loro un riscatto per non diffondere i dati pubblicamente.

Insomma: lo scenario è in continuo mutamento e non sembrano esserci segnali di miglioramento. Anche, purtroppo, sotto il profilo del livello di attenzione e impegno da parte delle organizzazioni nella prevenzione degli attacchi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/14/usa-irlanda-francia-piovono-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=usa-irlanda-francia-piovono-ransomware


Cyber security nel PNRR: ecco cosa prevede


Il documento sulla cyber security prevede investimenti per 623 milioni. Gli interventi, però, si concentrano sulla sicurezza nazionale.

Accoglienza “tiepida” per la sezione del PNRR (Piano Nazionale di Ripresa e Resilienza) dedicata alla cyber security, pubblicata in questi giorni dal governo italiano.

Le reazioni non entusiastiche da parte degli operatori del settore affondano le radici prima di tutto nelle risorse previste: solo 623 milioni di euro a fronte di un investimento complessivo che supera i 35 miliardi.

A far storcere il naso, però, sono anche altri elementi. Prima di tutto il fatto che la cyber security venga citata soltanto nel capitolo dedicato alla Pubblica Amministrazione, mentre non viene previsto un titolo specifico all’interno di quello di digitalizzazione e innovazione del sistema produttivo.

Tradotto: tutti gli sforzi in tema di cyber security riguardano esclusivamente enti pubblici, forze di polizia e strutture governative. Per le aziende private, che nel nostro paese scontano ancora un certo ritardo in tema di sicurezza, non è previsto nulla di specifico.

cyber security PNRR

Andando nel dettaglio, il PNRR prevede la creazione di una infrastruttura per il Piano Sicurezza Nazionale Cybersicurezza (PSNC) entro il 2024, una nuova Agenzia Nazionale per la Cyber Security (operatività prevista per il 2022) e un network di laboratori per attività di test e assessment di software e hardware, dipendenti dal Centro di Valutazione e Certificazione Nazionale (CVCN).

E ancora: la creazione di un “national hyper SOC”; l’implementazione di sistemi di intelligenza artificiale e machine learning per analizzare le tecniche di attacco e simulare i possibili scenari; la creazione di unità di screening e certificazione; supporti e incentivi a PA e aziende considerate strategiche per il PSNC.

Insomma: la cyber security viene letta solo a livello di sicurezza nazionale. Peraltro, fanno notare in molti, con una (elevata) frammentazione di competenze e ruoli.

Quando si parla di “rinforzare le unità cibernetiche delle forze di polizia”, per esempio, il riferimento è a tre corpi diversi: Polizia di Stato; Arma dei Carabinieri e Guardia di Finanza. Sicuri che sia una buona idea?

Stesso discorso per i soggetti coinvolti: Ministero della Difesa; Ministero dell’interno; Ministero dello Sviluppo Economico; Consiglio di Stato; Ministero della Giustizia.

Un capitolo a parte lo merita la nuova Agenzia Nazionale per la Cyber Security, che tra i suoi obiettivi avrebbe quello di supportare lo sviluppo di società italiane specializzate nella cyber security.

Difficile capire di cosa si stia parlando esattamente: saranno solo i produttori di soluzioni proprietarie o anche chi eroga servizi e consulenze? Probabilmente lo scopriremo solo nei prossimi anni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/13/cyber-security-nel-pnrr-ecco-cosa-prevede/?utm_source=rss&utm_medium=rss&utm_campaign=cyber-security-nel-pnrr-ecco-cosa-prevede


Lemon Duck ora sfrutta ProxyLogon per colpire i server Exchange


La botnet ha come obiettivo l’installazione di miner per cripto valute e ormai sfrutta un arsenale di tecniche di attacco estremamente variegato.

Se si parla di “eccellenza” nel cyber crimine, gli autori di Lemon Duck hanno diritto a un posto d’onore. I pirati informatici responsabili della diffusione della botnet, infatti, sono oggi uno dei gruppi considerati tecnicamente più abili.

A spiegarlo sono i ricercatori di Cisco Talos, che in un report pubblicato venerdì scorso riassumono le capacità dei cyber criminali alla luce della nuova versione del loro malware.

Lemon Duck è una botnet dedicata al cryptojacking con caratteristiche uniche e una versatilità che la rendono estremamente insidiosa. Oltre a prendere di mira i sistemi Windows e i dispositivi IoT con credenziali di accesso deboli o vulnerabilità conosciute, il malware ha acquisito col tempo la capacità di colpire anche i sistemi Linux.

Secondo i ricercatori di Talos, adesso i suoi autori hanno aggiunto al loro arsenale alcuni exploit legati alle vulnerabilità ProxyLogon dei server Microsoft Exchange emerse negli scorsi mesi.

Insomma: Lemon Duck ha raggiunto livelli di raffinatezza notevoli e la sua diffusione ha subito un’ulteriore accelerazione, al punto che i ricercatori hanno rilevato una crescita nel numero di comunicazioni verso i server Command and Control utilizzati dai pirati per controllarne l’attività a distanza.

Lemon Duck

I paesi più colpiti da questa nuova campagna, stando al report, sarebbero Egitto, India, Iran, Filippine e Vietnam, ma gli attacchi non hanno risparmiato le Americhe e l’Europa.

Allo stato attuale, Lemon Duck utilizzerebbe quindi almeno 12 vettori inziali di attacco, che in molti casi consentono al malware di diffondersi in maniera autonoma.

La nuova versione del crypto miner, che sfrutta la potenza di calcolo del dispositivo infetto per generare Monero, integra un’ulteriore caratteristica. Si tratta di un componente aggiuntivo chiamato syspstem.dat, che ha lo scopo di eliminare dalla macchina compromessa eventuali miner “concorrenti”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/11/lemon-duck-ora-sfrutta-proxylogon-per-colpire-i-server-exchange/?utm_source=rss&utm_medium=rss&utm_campaign=lemon-duck-ora-sfrutta-proxylogon-per-colpire-i-server-exchange


USA: il ransomware del gruppo DarkSide blocca l’oleodotto


L’attacco ha preso di mira la Colonial Pipeline Company, che gestisce il 45% dei rifornimenti di carburante nella costa est degli Stati Uniti.

La fissazione degli esperti di sicurezza per prevedere una protezione dei servizi strategici dai cyber attacchi non è una semplice paranoia. A dimostrarlo, in questi giorni, è arrivato il caso della Colonial Pipeline Company, una delle maggiori aziende che gestisce la distribuzione di carburanti sul territorio degli Stati Uniti.

Nella giornata del 7 maggio, l’azienda è infatti rimasta vittima di un attacco ransomware. Nel comunicato ufficiale, i portavoce della società statunitense spiegano che in seguito all’attacco, è stata presa la decisione di mettere offline alcuni servizi per impedire l’ulteriore diffusione del malware.

Nonostante i toni rassicuranti utilizzati dall’azienda, il dubbio che l’attacco abbia provocato il blocco dell’erogazione del carburante (benzina e gasolio) solleva non poche preoccupazioni.

DarkSide

L’attacco, secondo quanto riporta Reuters in un articolo pubblicato domenica, sarebbe opera di un gruppo di pirati informatici chiamati DarkSide.

DarkSide, secondo quanto riportano le fonti di stampa, è un gruppo specializzato in attacchi ransomware che ha adottato lo schema della “doppia minaccia”: oltre a bloccare i sistemi delle vittime, prevedono la pubblicazione online dei dati di chi non paga il riscatto.

Una strategia che è diventata piuttosto comune e che consente ai cyber criminali di mettere una maggiore pressione sulle aziende colpite, che temono di vedere rendere pubblici dati sensibili o addirittura compromettenti.

Il gruppo, però, sostiene di seguire una sorta di codice etico nella sua attività. Prenderebbero di mira solo grandi società, evitando in particolare di colpire enti pubblici, ospedali ed enti del settore scolastico. Parte dei soldi ottenuti, inoltre, verrebbero distribuiti in beneficienza.

L’attacco ala Colonial Pipeline Company ha però fatto scattare lo stato di emergenza negli Stati Uniti, in cui è stato avviato un piano per compensare l’eventuale scarsità di rifornimenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/10/usa-il-ransomware-del-gruppo-darkside-blocca-loleodotto/?utm_source=rss&utm_medium=rss&utm_campaign=usa-il-ransomware-del-gruppo-darkside-blocca-loleodotto