Ti presento Moriya, il nuovo rootkit per Windows


Il tool consente ai pirati di installare una backdoor passiva sui server esposti su Internet. I ricercatori puntano il dito sul gruppo cinese APT1.

L’uso di rootkit per offuscare gli attacchi ai sistemi informatici Windows è diventato sempre più raro negli ultimi anni. Dalle parti di Microsoft, infatti, hanno introdotto una serie di strumenti che ostacolano l’installazione di questi insidiosi strumenti di offuscamento.

L’esemplare individuato dai ricercatori di Kaspersky, di conseguenza, rappresenta un “caso di studio” piuttosto interessante per gli esperti di cyber security.

Il componente, battezzato con il nome di Moriya, è stato individuato nel corso dell’analisi di una campagna di attacchi (nome in codice TunnelSnake) attribuita al gruppo APT1, che i ricercatori considerano collegato al governo cinese.

La struttura di Moriya, spiegano gli autori del report pubblicato sul blog della società di sicurezza, prevede un sistema che consente di intercettare e filtrare a livello del kernel il traffico diretto al sistema, consentendo in questo modo di operare prima di qualsiasi altro componente e di aggirare, di conseguenza, i controlli dei software antivirus.

Moriya

In pratica, il rootkit permette di creare un canale nascosto che permette ai pirati informatici di inviare dei comandi shell al malware, offuscando con estrema efficacia le comunicazioni della backdoor verso il loro server Command and Control.

Moriya viene installato come un driver (sia in versione 32 bit che 64 bit) collegato a una DLL che crea un servizio sul sistema operativo (ZzNetSvc) per garantirsi persistenza sulla macchina. A questo scopo, il malware sfrutta una tecnica che permette di aggirare il controllo di autenticazione del driver.

Secondo quanto riporta il team di ricerca di Kaspersky, Moriya sarebbe stato utilizzato in un limitato numero di attacchi rivolti a bersagli di alto profilo. Si tratterebbe di organizzazioni nel settore diplomatico in Asia e Africa. Insomma: il rootkit sarebbe utilizzato per una campagna di cyber spionaggio di alto livello.

Il vettore iniziale di attacco, secondo i ricercatori, sfrutterebbe vulnerabilità conosciute nei Web Server esposti su Internet.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/07/ti-presento-moriya-il-nuovo-rootkit-per-windows/?utm_source=rss&utm_medium=rss&utm_campaign=ti-presento-moriya-il-nuovo-rootkit-per-windows


Raffica di falle in Exim Mail Server. Meglio aggiornare… subito!


I bug nel popolare mail transfer agent per Linux aprono la strada ad attacchi devastanti. Secondo gli esperti ci sono 4 milioni di server vulnerabili.

Un vero cataclisma che coinvolge uno dei più diffusi strumenti per la gestione della posta elettronica su sistemi Linux. A finire nell’occhio del ciclone, questa volta, è Exim.

Il Mail Transfer Agent, ampiamente utilizzato su Internet, sarebbe afflitto da ben 21 vulnerabilità individuate dai ricercatori di Qualys e il quadro dipinto dagli analisti nel loro report è tutt’altro che roseo.

Le falle di sicurezza, infatti, permetterebbero a un pirata informatico di fare più o meno quello che vuole: si va dall’esecuzione di codice in remoto all’elevazione di privilegi, fino alla possibilità di effettuare movimento laterale all’interno dell’infrastruttura compromessa.

Le falle più gravi (CVE-2020-28020; CVE-2020-28018; CVE-2020-28021 e CVE-2020-28017) sono quelle legate alla possibilità di eseguire codice sulla macchina, cioè quelle che permetterebbero di compromettere il mail server prendendone di fatto il controllo.

Exim

Le ulteriori vulnerabilità consentirebbero poi di ottenere i privilegi di root e creare nuovi account o modificare le impostazioni del server stesso.

Insomma: i 21 bug formano una catena di vulnerabilità che consentirebbe a un cyber criminale di fare più o meno quello che vuole sulla macchina compromessa.

I ricercatori di Qualys, per il momento, hanno deciso di non pubblicare gli exploit che hanno sviluppato per evitare che qualcuno possa sfruttarli nelle more delle procedure di aggiornamento.

Una precauzione comprensibile, visto che da una ricerca su Shodan risultano più di 4 milioni di server Exim vulnerabili agli attacchi e, presumibilmente, il loro aggiornamento richiederà un po’ di tempo.

Le patch sono già disponibili e, stando a quanto riporta ThreatPost, sarebbero state sviluppate sulla base di una prima versione creata dagli stessi ricercatori di Qualys.

Il vero problema riguarda la frammentazione dovuta alla presenza di varie versioni di Exim per le varie distribuzioni Linux. Insomma: la situazione è ancora piuttosto ingarbugliata e la speranza è che amministratori e sviluppatori si diano da fare da subito per mettere una pezza alle vulnerabilità.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/06/raffica-di-falle-in-exim-mail-server-meglio-aggiornare-subito/?utm_source=rss&utm_medium=rss&utm_campaign=raffica-di-falle-in-exim-mail-server-meglio-aggiornare-subito


Responsabili di rete e responsabili di security non collaborano: la ricerca


Lo studio di Netskope accende i riflettori sulla preoccupante mancanza di collaborazione. In Europa buona parte dei tecnici non dialogano.

È uno dei temi su cui gli esperti di cyber security battono da più tempo, ma sembra che tanto impegno non abbia portato a grandi risultati: il livello di collaborazione tra i responsabili IT che si occupano dell’amministrazione della rete e gli addetti alla cyber security rimane uno degli anelli deboli del sistema.

A ulteriore conferma di ciò che gli esperti ripetono da tempo, arriva adesso una ricerca di Netskope (la si può scaricare a questo link) che tratteggia un quadro tutt’altro che confortante.

Lo studio è basato su un sondaggio rivolto agli addetti ai lavori europei, che ha coinvolto un migliaio di persone in Francia, Regno Unito e Germania.

Il punto di partenza è che, nonostante il 45% dei professionisti IT affermi che i team dedicati al networking e quelli alla sicurezza si trovino all’interno della stessa struttura e riferiscano allo stesso responsabile, il 43% di loro afferma che gli impiegati nei due settori non lavorano molto insieme.

security

Di più: il 44% ha descritto la relazione tra i due team come “combattiva” (13%), “disfunzionale” (10%), “fredda” (10%) o “irrilevante” (10%). Tutto questo nonostante il legame tra i due settori sia estremamente chiaro, come dimostra il fatto che l’82% degli intervistati conferma che la security fa parte della responsabilità del team di networking, dichiarando che “la sicurezza è integrata nell’architettura di rete”.

Un problema che, secondo gli autori della ricerca, si è esacerbato durante il periodo di pandemia e il conseguente aumento del lavoro in remoto. Il 42% dei professionisti della sicurezza e il 37% dei professionisti del networking, infatti, affermano che la sicurezza è stata la loro sfida più grande negli ultimi mesi.

Insomma: quella collaborazione “virtuosa” che viene spesso invocata tra professionisti che si occupano di aspetti contigui e interdipendenti a livello delle infrastrutture IT è ancora molto lontana dal realizzarsi

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/05/responsabili-di-rete-e-responsabili-di-security-non-collaborano-la-ricerca/?utm_source=rss&utm_medium=rss&utm_campaign=responsabili-di-rete-e-responsabili-di-security-non-collaborano-la-ricerca


Falle in un driver di Dell: centinaia di milioni di dispositivi a rischio


Le vulnerabilità si annidano in un driver utilizzato da 12 anni. Sfruttandole, un pirata informatico potrebbe ottenere un’elevazione dei privilegi.

Ci vorrà parecchio lavoro per correggere le vulnerabilità emerse nei prodotti Dell e che interessano, potenzialmente, centinaia di milioni di utenti sia a livello consumer, sia a livello enterprise.

Le falle di sicurezza (identificate con un unico codice CVE-2021-21551) riguardano un driver sviluppato da Dell e chiamato DBUtil.

La sua pericolosità, spiegano i ricercatori, è in realtà piuttosto relativa e a preoccupare è più che altro la sua diffusione. A mitigare la percezione del rischio contribuiscono diversi fattori.

Il driver, normalmente distribuito dall’azienda a PC, laptop e tablet per avviare l’update del firmware, viene caricato al momento dell’aggiornamento del BIOS e disattivato al seguente riavvio della macchina. Il codice, però, contiene cinque bug che permettono, attraverso diverse tecniche, di ottenere un’elevazione dei privilegi dell’utente.

In altre parole, le vulnerabilità possono essere sfruttate da un pirata informatico che ha già compromesso il computer per ottenere una maggiore libertà d’azione sul sistema. Il tutto, come dimostra un video pubblicato dai ricercatori di Sentinel One, in una manciata di millisecondi.

[embedded content]

Nel report pubblicato dalla stessa Dell, le vulnerabilità vengono comunque identificate come “a rischio elevato” e le istruzioni per correggere il bug risultano essere tutt’altro che agevoli. Le procedure descritte, infatti, richiedono la rimozione del driver stesso (dal 10 maggio saranno disponibili degli strumenti automatici) e l’aggiornamento del BIOS con una versione corretta.

Alcuni ricercatori, però, hanno fatto notare come il certificato digitale di DBUtil non sia ancora stato revocato e, di conseguenza, un eventuale attacco interno alla rete potrebbe sfruttare il driver fallato per ottenere privilegi di amministratore sulla macchina compromessa.

La buona notizia è che, per il momento, non è stato rilevato alcun attacco che sfrutti la vulnerabilità. È già qualcosa.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/04/falle-in-un-driver-di-dell-centinaia-di-milioni-di-dispositivi-a-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=falle-in-un-driver-di-dell-centinaia-di-milioni-di-dispositivi-a-rischio


WeSteal: ecco il malware as a service Made in Italy


I “prodotti” vengono venduti su Internet da una società chiamata ComplexCodes. I ricercatori: “l’organizzazione ha sede in Italia”.

Non sono particolarmente sofisticati sotto il profilo tecnico, ma dal punto di vista del marketing se la cavano piuttosto bene. I cyber criminali che si nascondono dietro ComplexCodes, una sorta di “azienda” individuata dai ricercatori della Unit 42 di Palo Alto Networks, hanno infatti avviato una campagna ispirata alla filosofia “malware as a service” di discreto successo.

Come si legge nel report pubblicato sul sito ufficiale di Palo Alto Networks, il prodotto di punta di ComplexCodes è WeSteal, uno strumento che consente di agire come RAT (Remote Access Tool) e che è specializzato nel furto di criptovalute.

A rendere l’intera operazione piuttosto bizzarra è la sfacciataggine con cui i pirati si muovono per promuovere i loro prodotti. L’intero “catalogo” è infatti accessibile attraverso un sito sul World Wide Web: wesupply.to.

WeSteal

Gli autori di questi strumenti, che secondo i ricercatori sarebbero italiani, avrebbero in passato distribuito un malware simile per funzionalità (Zodiac Crypto Stealer) e un tool per offuscare il codice malevolo dei malware chiamato Spartan Crypter.

Per la vendita, ComplexCodes si appoggia a uno store specializzato nel commercio elettronico e, dall’analisi di Palo Alto Networks, emerge un collegamento del forum con un sito specializzato nella commercializzazione di account (rubati) di servizi di streaming, come Netflix, Pornhub e Disney+.

I malware vengono offerti nella versione “as a service”, tramite abbonamenti con prezzi estremamente popolari: 20 euro per un mese, 50 euro per 3 mesi e 125 euro per un anno.

WeSteal

WeSteal non è particolarmente complesso e il suo funzionamento è, per la verità, piuttosto semplice: quando il proprietario di un computer infetto esegue la copia negli appunti di un link con una sintassi riconducibile a quella di un wallet, il malware modifica il contenuto inserendo quello del pirata informatico che controlla il malware.

Risultato: il trasferimento di Bitcoin, Ethereum, Bitcoin, Ethereum, Litecoin, Bitcoin Cash e Monero viene dirottato sul conto del cyber criminale.

WeSteal

Le funzionalità di WeSteal comprenderebbero un sistema di offuscamento per aggirare i controlli degli antivirus e una piattaforma di controllo che consente di tracciare le attività sui dispositivi compromessi.

Insomma: un vero prodotto “for dummies” che nasconde al suo interno, però, qualche insidia per i “clienti” di ComplexCodes. La struttura di WeSteal, infatti, è tale da consentire ai suoi autori di modificare le impostazioni in qualsiasi momento.

In altre parole, potrebbero modificare ulteriormente gli indirizzi dei wallet per dirottare i trasferimenti sui loro conti. Non proprio un atteggiamento “etico” nei confronti della clientela, che probabilmente è composta per la maggior parte da aspiranti pirati informatici tutt’altro che esperti di programmazione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/05/03/westeal-ecco-il-malware-as-a-service-made-in-italy/?utm_source=rss&utm_medium=rss&utm_campaign=westeal-ecco-il-malware-as-a-service-made-in-italy


RotaJakiro: il malware per Linux rimasto sottotraccia per anni


Il trojan è in circolazione da almeno 3 anni, ma è stato “ufficialmente” riconosciuto solo lo scorso 25 marzo. Mistero su come si diffonda.

Colpisce i sistemi Linux a 64 bit e integra funzioni che consentono ai pirati informatici di operare sulla macchina compromessa facendo quello che vogliono. La vera peculiarità di RotaJakiro, però, è il fatto che il malware è riuscito a “volare sotto i radar” per almeno tre anni.

Secondo i ricercatori di Netlab, che ne hanno descritto le caratteristiche in un report pubblicato su Internet, il file contenente RotaJakiro sarebbe stato più volte caricato su VirusTotal, senza però che le scansioni rilevassero nulla di sospetto. Nel dettaglio, i ricercatori hanno individuato tre caricamenti: due nel 2018 e uno nel 2020.

A rendere così “sfuggente” RotaJakiro è la tecnica di offuscamento che adotta, caratterizzata dall’uso di diversi sistemi di crittografia. Dall’analisi emerge come utilizzai una compressione ZLIB e combinazioni di AES e XOR, ruotando tra di esse.

RotaJakiro

Le funzionalità del malware individuate finora sono 12 e comprendono l’esfiltrazione di informazioni, il download e upload di file, oltre a una serie di plugin che gli consentono, per esempio, di analizzare le comunicazioni di rete.

RotaJakiro, inoltre, adotta tecniche diverse per garantirsi la persistenza sulla macchina infetta a seconda che l’utente compromesso abbia privilegi di root o meno, sfruttando anche un sistema di comunicazione con i server Command and Control basati su un doppio layer di crittografia.

Insomma: dal quadro delineato nel report, RotaJakiro ha una capacità di adattamento fuori dal comune che gli avrebbe permesso di passare inosservato per tutto questo tempo.

Nessun indizio, invece, per quanto riguarda le modalità di diffusione del trojan. L’ipotesi è che venga distribuito attraverso un dropper separato o installato manualmente sui sistemi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/04/30/rotajakiro-il-malware-per-linux-rimasto-sottotraccia-per-anni/?utm_source=rss&utm_medium=rss&utm_campaign=rotajakiro-il-malware-per-linux-rimasto-sottotraccia-per-anni


Falla nel kernel di Linux apre la strada ad attacchi


La vulnerabilità interessa i dispositivi con architettura ARM e consentirebbe di accedere a informazioni conservate nel kernel del sistema.

Una vulnerabilità decisamente pericolosa, al punto che i ricercatori di Talos, che ne hanno rilevato l’esistenza, hanno aspettato quasi 5 mesi dalla sua correzione per renderne pubblici i dettagli.

La falla di sicurezza, spiegano gli esperti in un dettagliato report, riguarda il kernel dei sistemi Linux per dispositivi basati su architettura ARM a 32 bit e potrebbe consentire a un pirata informatico di accedere ai dati contenuti nella memoria del kernel stesso.

Stando a quanto viene riportato nel documento, il bug (CVE-2020-28588) è stato individuato in un’installazione di Azure Sphere ma interessa potenzialmente un numero ben più ampio di implementazioni di Linux.

kernel Linux

La vulnerabilità, in pratica, consentirebbe un attacco in grado di aggirare il sistema Kernel Address Space Layout Randomization (KASLR), pensato per prevenire attacchi attraverso un posizionamento casuale di vari oggetti per impedire l’individuazione di pattern prevedibili nelle informazioni memorizzate.

In questo modo, un pirata informatico in grado di sfruttare il bug potrebbe ottenere l’accesso a varie informazioni riguardanti tutti i processi attivi. A peggiorare la situazione c’è il fatto che l’attacco stesso, per le sue caratteristiche, sarebbe impossibile da rilevare a livello di rete.

Nel report, i ricercatori di Talos incoraggiano tutti gli utenti a installare gli aggiornamenti con la massima urgenza. Le versioni del kernel affette sono la 5.10-rc4, 5.4.66 e la 5.9.8. La patch, invece, è stata rilasciata lo scorso 3 dicembre e tutte le versioni successive a quella data sono quindi “immuni” a eventuali attacchi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/04/29/falla-nel-kernel-di-linux-apre-la-strada-ad-attacchi/?utm_source=rss&utm_medium=rss&utm_campaign=falla-nel-kernel-di-linux-apre-la-strada-ad-attacchi


La nuova backdoor dei cyber spioni si chiama Nebulae


Il malware è stato individuato da Bitdefender e farebbe parte dell’arsenale di un gruppo APT cinese. Nel mirino le forze militari di nazioni asiatiche.

L’ennesimo episodio di cyber spionaggio travolge alcune organizzazioni militari nel sud est asiatico. Protagonista dell’attacco è Naikon, che secondo i ricercatori di sicurezza sarebbe un classico gruppo APT (Advanced Persistent Threat) legato al governo di Pechino.

Come spiegano i ricercatori di Bitdefender in un report pubblicato sul blog ufficiale della società di sicurezza, gli attacchi verrebbero portati con una nuova backdoor battezzata con il nome di Nebulae.

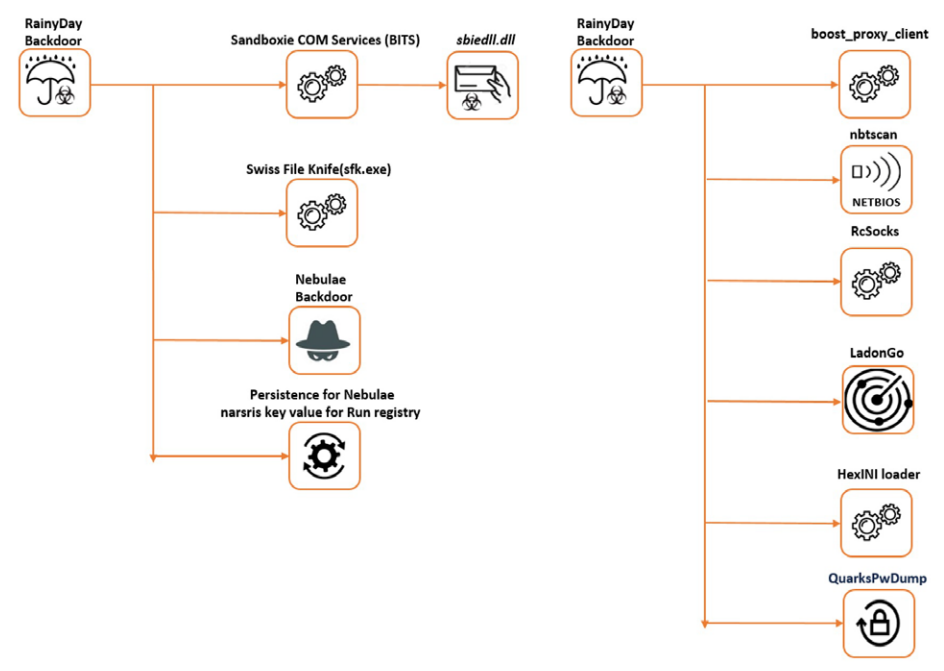
Il malware è stato individuato nel corso dell’analisi di una serie di attacchi che hanno come vettore principale un’altra backdoor, individuata dai ricercatori come Rainyday.

Rainyday utilizza una tecnica di attacco side-loading e sfrutta una serie di accorgimenti per nascondere la sua presenza, tra i quali l’utilizzo di componenti che normalmente fanno parte dell’installazione di software legittimi, come Sandboxie (un programma gratuito di sicurezza) e Chrome.

Nebulae

Nonostante Rainyday abbia tutti gli strumenti che consentono ai pirati informatici di rubare le informazioni che gli servono dal computer compromesso, il malware installa una seconda backdoor (Nebulae) per garantirsi una forma di persistenza nel caso in cui Rainyday dovesse essere individuata e rimossa.

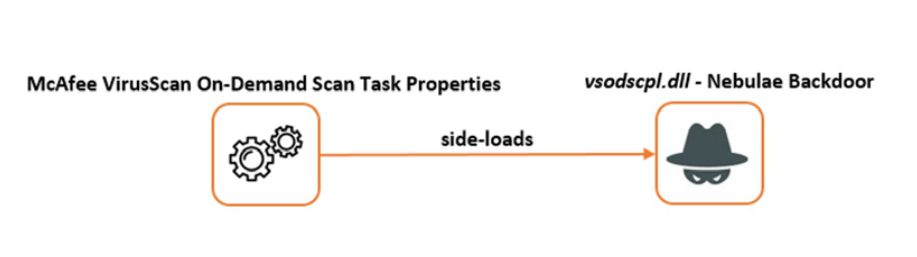
Nebulae viene caricata sia come eseguibile, sia come DLL e i suoi autori hanno fatto in modo che possa “impersonare” componenti legittimi, come quelli legati al sistema di scansione antivirus di McAfee e (ancora una volta) del browser Chrome.

Nebulae

Per mascherare l’attività di esfiltrazione dei dati, i pirati informatici usano un’ulteriore DLL programmata per caricare tutti file modificati di recente su un account Dropbox. Il traffico generato per trasferire i documenti, selezionati in base all’estensione dei file, appare in questo modo del tutto legittimo.

L’attribuzione al gruppo Naikon, spiegano i ricercatori, è basata su diversi elementi. Oltre al modus operandi, confermato anche da altre società di sicurezza, l’analisi di Nebulae ha portato infatti all’individuazione di alcuni server Command and Control usati in passato dal gruppo APT.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/04/28/la-nuova-backdoor-dei-cyber-spioni-si-chiama-nebulae/?utm_source=rss&utm_medium=rss&utm_campaign=la-nuova-backdoor-dei-cyber-spioni-si-chiama-nebulae


Apple stoppa Shlayer con una patch che blocca il malware


L’aggiornamento di macOS corregge la vulnerabilità che consentiva ai pirati informatici di aggirare gli strumenti di sicurezza dei Mac.

Stava diventando un problema e dalle parti di Cupertino hanno (finalmente) deciso di intervenire. La correzione della vulnerabilità CVE-2021–30657, attuata attraverso una patch per macOS, dovrebbe porre fine alla carriera di Shlayer, un malware in circolazione da gennaio.

Con la versione 11.3 del sistema operativo per i computer Apple viene corretta la falla di sicurezza in Gatekeeper che consentiva di compromettere i dispositivi.

Come si legge nel post pubblicato da Patrick Wardle, la vulnerabilità permetteva di eludere almeno tre delle funzionalità chiave per l’individuazione di codice potenzialmente pericoloso sui sistemi macOS.

Nel dettaglio, lo stratagemma utilizzato dai pirati sfruttava il sistema usato da macOS per identificare i file potenzialmente pericolosi, che si basa su una policy che punta a impedire che gli utenti possano acconsentire all’installazione di applicazioni malevole attraverso una serie di avvisi e controlli.

Shlayer

Gli autori di Shlayer sarebbero riusciti ad aggirare sia la richiesta di conferma di esecuzione prevista da File Quarantine, introdotta nel 2007, che Gatekeeper, il cui funzionamento si basa sul controllo della certificazione delle applicazioni.

La terza vittima dei pirati informatici è il sistema di autenticazione, introdotto con Catalina (macOS 10.15) e basato su un sistema di verifica “a monte” da parte di Apple. Anche in questo caso, però, i cyber criminali avrebbero trovato il modo di aggirarne il controllo.

Shlayer è sostanzialmente un dropper, utilizzato dai pirati per installare sui computer Apple vari generi di malware, principalmente adware.

Con gli aggiornamenti rilasciati da Apple, questa tecnica dovrebbe essere definitivamente “disinnescata” e gli utenti Mac dovrebbero poter contare sull’usale protezione garantita da macOS. Se poi si abituassero a installare anche un antivirus, forse il loro livello di sicurezza potrebbe aumentare ulteriormente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/04/27/apple-stoppa-shlayer-con-una-patch-che-blocca-il-malware/?utm_source=rss&utm_medium=rss&utm_campaign=apple-stoppa-shlayer-con-una-patch-che-blocca-il-malware


Qlocker: attacchi ransomware ai NAS QNAP usando… 7zip!


I cyber criminali sfruttano l’ennesima falla e il sistema di compressione con password al posto di un “vero” malware. Già incassati più di 300.000 dollari.

Brutto periodo per QNAP, i cui dispositivi sono ripetutamente bersagliati dai pirati informatici. Dopo le vulnerabilità emerse all’inizio del mese relative da alcuni vecchi modelli NAS, sono infatti state individuati altri attacchi che sfruttano una falla di sicurezza nel sistema del produttore taiwanese.

Nel dettaglio, la vulnerabilità (CVE-2021-28799) riguarda un set di credenziali incorporate nel codice di HBS 3 Hybrid Backup Sync, lo strumento dedicato al disaster recovery dei dispositivi QNAP.

La buona notizia è che l’azienda ha rilasciato gli aggiornamenti per correggere la falla. La brutta notizia è che, nel frattempo, un gruppo di pirati informatici sta sfruttando il bug per fare strage dei NAS vulnerabili.

La campagna di attacchi, battezzata con il nome di Qlocker, adotta una classica strategia ransomware, con una variante sorprendente: al posto di aver sviluppato un malware per colpire i NAS QNAP, si limitano a utilizzare 7zip.

I file presenti sul dispositivo, in pratica, vengono semplicemente compressi in archivi protetti da password, rendendoli inaccessibili ai legittimi proprietari.

Qlocker

Uno stratagemma estremamente efficace per due motivi: oltre a non richiedere la fatica di creare un vero e proprio ransomware, l’uso di uno strumento conosciuto come 7zip ispira una maggiore “fiducia” sul fatto che i dati possano essere effettivamente recuperati.

Non è raro, infatti, che gli strumenti di decodifica forniti dai pirati a chi cede al ricatto funzionino male, consentendo un recupero parziale (o nessun recupero) dei documenti crittografati.

Gli autori degli attacchi, inoltre, starebbero puntando su una strategia “vecchio stile”. Piuttosto che prendere di mira pochi bersagli selezionati, starebbero attaccando “a pioggia” tutti i dispositivi vulnerabili, chiedendo un riscatto piuttosto modesto: circa 500 dollari in Bitcoin.

Una scelta che sta portando a risultati tutt’altro che trascurabili: nel momento in cui scriviamo, i 20 wallet Bitcoin utilizzati dai pirati hanno ricevuto pagamenti per un totale che supera i 300.000 dollari.

Il consiglio, per tutti gli utenti QNAP, è naturalmente quello di applicare il prima possibile gli aggiornamenti per bloccare eventuali access “indesiderati” da parte dei pirati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/04/26/qlocker-attacchi-ransomware-ai-nas-qnap-usando-7zip/?utm_source=rss&utm_medium=rss&utm_campaign=qlocker-attacchi-ransomware-ai-nas-qnap-usando-7zip