NTLM verso lo “switch-off”: Microsoft si prepara a bloccarlo di default


Microsoft ha comunicato che l’autenticazione NTLM verrà disabilitata di default nelle future versioni, lasciando comunque il protocollo presente nel sistema operativo e riattivabile solo tramite policy quando davvero necessario.
Perché NTLM è un bersaglio: relay, replay e pass-the-hash

Il problema di NTLM non è soltanto la sua età, ma la sua esposizione a classi di attacchi che si innestano bene in ambienti enterprise moderni. Microsoft, e diversi esperti, citano esplicitamente relay, replay e man-in-the-middle come le “famiglie” di tecniche che diventano particolarmente pericolose quando un attore malevolo riesce a posizionarsi “in mezzo” a una conversazione di rete o a sfruttare autenticazioni legacy per muoversi lateralmente. In termini di tassonomie operative, il tema si collega a pattern noti come l’Adversary-in-the-Middle e il pass-the-hash, che continuano a comparire un po’ troppo spesso quando si fa la forensica di un attacco proprio perché “funzionano” quando l’azienda mantiene queste dipendenze.

La roadmap in tre fasi: audit, nuove capability Kerberos, poi blocco di default

Microsoft ha strutturato la transizione in tre fasi per ridurre il rischio senza provocare un blackout improvviso di applicazioni e servizi. La prima fase ruota attorno a capacità di auditing potenziate, già disponibili su Windows 11 24H2 e Windows Server 2025, utili a capire dove e perché NTLM viene ancora usato. La seconda fase, prevista per la seconda metà del 2026, introduce nuove funzionalità pensate per “chiudere” i buchi che oggi portano al fallback su NTLM, tra cui IAKerb e un Local Key Distribution Center (Local KDC). La terza fase è quella decisiva: nelle future release, l’NTLM di rete sarà disabilitato per impostazione predefinita, pur restando riabilitabile tramite policy per scenari legacy inevitabili.


“Disabilitato di default” non significa “rimosso”: cosa cambia operativamente

Microsoft sottolinea che non si tratta ancora della rimozione completa del protocollo, ma di una consegna del sistema in uno stato più sicuro “by default”, dove l’OS preferisce alternative moderne e Kerberos-based. Questo permetterà di usare NTLM ancora, ma sarà una scelta chiara dell’utente e non un possibile ripiego automatico in caso di sfruttamento di una vulnerabilità o un derivato di vecchie configurazioni di cui si è persa memoria.

In molte reti, infatti, l’uso di NTLM non è “intenzionale”, ma il risultato di condizioni che impediscono a Kerberos di funzionare come previsto. Microsoft, nella propria serie di hardening su Active Directory, entra nel dettaglio delle cause tipiche: problemi di connettività verso i domain controller, uso di account locali, errori o assenza di Service Principal Name (SPN), accesso alle risorse via indirizzo IP invece che tramite FQDN, oppure applicazioni configurate (o addirittura hardcoded) per chiamare NTLM. Ed è proprio qui che la roadmap prova a intervenire: IAKerb nasce per gestire scenari dove il client non ha una visione completa, mentre LocalKDC mira a ridurre l’uso di NTLM in autenticazioni basate su account locali, storicamente uno dei punti più difficili da eliminare.

Audit potenziato: visibilità prima del blocco

La parte più importante, oggi, è ottenere telemetria affidabile su dove NTLM sta ancora transitando. Microsoft indica esplicitamente che Windows 11 24H2 e Windows Server 2025 offrono auditing più ricco per identificare dipendenze e priorità di remediation, evitando di scoprire “a produzione ferma” che un pezzo di infrastruttura si appoggia ancora al legacy. Nella pratica, la stessa documentazione Microsoft enfatizza la necessità di mappare le dipendenze applicative e validare i workload critici con Kerberos, iniziando a testare configurazioni “NTLM-off” in ambienti non produttivi.

Questo implica un uso approfondito dei log: NTLM va trattato come un “debito tecnico misurabile”, non come un dettaglio di protocollo. Nei suggerimenti sull’hardening dello scenario, Microsoft cita famiglie di eventi utili a capire chi autentica, verso cosa e con quale versione negoziata; nelle build più recenti (24H2/Server 2025) compaiono anche eventi più dettagliati che aiutano a ricostruire il motivo del fallback e, in alcuni casi, il processo coinvolto. L’obiettivo operativo è trasformare l’eliminazione di NTLM in un percorso governato: riduzione progressiva, controllo dell’impatto e blocchi mirati dove non esistono più dipendenze.

NTLMv1: già fuori gioco, ma attenzione ai “derivati” e alle eredità crittografiche

Il percorso di dismissione è iniziato da tempo: NTLMv1 risulta già rimosso in Windows 11 24H2 e Windows Server 2025, ma restano casi in cui sopravvivono elementi di crittografia legacy. Microsoft descrive esplicitamente scenari in cui “rimasugli” di NTLMv1 possono ancora emergere, ad esempio in contesti legati a MS-CHAPv2 in ambienti domain-joined, e introduce chiavi di registro e log dedicati per passare da una modalità di audit a una di enforcement. La timeline pubblica include anche un punto rilevante: a ottobre 2026, in assenza di configurazione esplicita, il default può spostarsi verso una postura più restrittiva per specifici meccanismi collegati a derivati di NTLMv1.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/03/ntlm-verso-lo-switch-off-microsoft-si-prepara-a-bloccarlo-di-default/?utm_source=rss&utm_medium=rss&utm_campaign=ntlm-verso-lo-switch-off-microsoft-si-prepara-a-bloccarlo-di-default


OpenSSL ha fixato 12 vulnerabilità scoperte da AISLE


Pochi giorni fa OpenSSL ha rilasciato alcune patch per risolvere 12 vulnerabilità individuate, col supporto dell’IA, dalla compagnia di sicurezza AISLE.

“L’analizzatore autonomo di AISLE ha individuato tutte e 12 le CVE nella versione coordinata di gennaio 2026 di OpenSSL, la libreria crittografica open source che è alla base di una parte consistente delle comunicazioni sicure a livello mondiale. Alcune di queste vulnerabilità erano presenti nel codice OpenSSL da decenni e sono riuscite a sfuggire all’attenzione di migliaia di ricercatori nel campo della sicurezza” ha specificato il team della compagnia. Alcuni bug risalivano addirittura al 1998.

Le 12 vulnerabilità di OpenSSL sono presenti in più di otto sottosistemi diversi, tra cui CMS, QUIC e algoritmi di firma post-quantum. Tra i bug considerati più gravi c’è la CVE-2025-15467, uno Stack Buffer Overflow nell’analisi di dati CMS AuthEnvelopedData che consente l’esecuzione di codice remoto.

OpenSSL vulnerabilità

Il tool ha individuato anche una vulnerabilità di gravità moderata: la CVE-2025-11187 è una mancata validazione dei parametri PBMAC1 in PKCS#12 che potrebbe innescare un buffer overflow basato su stack.

Le altre dieci falle sono considerate di gravità bassa e possono abilitare attacchi di Denial of Service, corruzione della memoria, esaurimento delle risorse e sfruttamento di difetti di crittografia.

Oltre a queste 12 vulnerabilità, AISLE ha scoperto altre 6 criticità che però non hanno ricevuto una designazione CVE: grazie all’integrazione dell’analisi autonoma nei flussi di sviluppo, i bug sono stati rilevati e corretti prima che il codice vulnerabile venisse effettivamente rilasciato agli utenti.

Non appena il sistema automatizzato ha individuato i bug, AISLE ha collaborato a stretto contatto con OpenSSL per risolvere le vulnerabilità e rilasciare le patch il prima possibile.

Stanislav Fort, fondatore e Chief Scientist della compagnia di sicurezza, ha sottolineato che l’uso di uno strumento potenziato dall’IA ha permesso di individuare più facilmente i bug, rafforzando un processo che prima era quasi esclusivamente umano. “I revisori umani sono limitati dal tempo, dall’attenzione e dall’enorme volume di codice nei sistemi moderni. L’analisi statica tradizionale rileva alcune classi di bug, ma ha difficoltà con errori logici complessi e problemi dipendenti dal tempo. Al contrario, l’analisi autonoma basata sull’intelligenza artificiale opera su una dimensione diversa. È in grado di esaminare percorsi di codice e casi limite che richiederebbero mesi di lavoro ai revisori umani e funziona in modo continuo anziché periodico” ha specificato Fort.

Si raccomanda agli utenti OpenSSL di aggiornarlo il prima possibile alla versione più recente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/29/openssl-ha-fixato-12-vulnerabilita-scoperte-da-aisle/?utm_source=rss&utm_medium=rss&utm_campaign=openssl-ha-fixato-12-vulnerabilita-scoperte-da-aisle


PackageGate: trovati sei bug zero-day nei package manager, ma NPM non interviene


La società di sicurezza Koi Security ha pubblicato una ricerca che ha sta scuotendo la comunità degli sviluppatori: i ricercatori hanno scoperto sei vulnerabilità zero-day nei principali package manager dell’ecosistema JavaScript (npm, pnpm, vlt e Bun) che permettono agli attaccanti di aggirare le difese usate per mitigare gli attacchi alla supply-chain dei pacchetti.

Negli ultimi anni il mondo JavaScript è stato al centro di una serie di attacchi alla supply-chain, tra i quali la campagna Shai-Hulud avvenuta lo scorso novembre che ha compromesso pacchetti NPM per distribuire malware. In risposta a questi attacchi, la difesa standard adottata da aziende e progetti open source è diventata disabilitare gli script automatizzati durante l’installazione (ad esempio con l’opzione –ignore-scripts di npm) e committare sempre i lockfile (package-lock.json, pnpm-lock.yaml, ecc.) per vincolare le versioni e le integrità dei pacchetti.

NPM zero day

Sebbene queste due tecniche siano considerate delle best practice di sicurezza, la ricerca di Koi Security ha dimostrato che esistono delle vulnerabilità, complessivamente chiamate PackageGate, che permettono di aggirarle; nel dettaglio, i bug zero-day individuati consentono di eseguire l’esecuzione di codice anche quando gli script sono disabilitati e invalidare l’integrità dei lockfile.

Le tecniche di attacco sono diverse a seconda del tool usato: nel caso di npm, un pacchetto di dipendenza Git può includere un file .npmrc manipolato che reindirizza il binario Git a uno script malevolo, eseguendo codice arbitrario; in pnpm il meccanismo che disattiva gli script durante la build non copre la fase di fetch da un repository Git, permettendo l’esecuzione dei preparativi dei pacchetti malevoli; in vlt un bug di path traversal nell’estrazione dei pacchetti consente di scrivere file ovunque nel filesystem; infine, in Bun la whitelist per i pacchetti di fiducia non valida la fonte dei pacchetti, consentendo l’inclusione e l’esecuzione di artefatti malevoli con nomi considerati “trusted”.

NPM si rifiuta di risolvere i bug zero-day

Il team di Koi ha notificato il problema a tutti i vendor coinvolti; tutti si sono occupati di risolvere le vulnerabilità, tranne NPM che ha affermato che il comportamento dell’ecosistema è “quello atteso” e non è quindi intervenuto per sanare i bug zero-day. Il vendor ha specificato che “gli utenti di npm sono responsabili della verifica dei contenuti dei pacchetti che scelgono di installare“, sottolineando che essendo Git uno strumento esterno, essi non sono responsabili di quello che l’utente sceglie di fare.

I ricercatori si sono opposti a questa visione spiegando che –ignore-scripts nella documentazione di npm è esplicitamente consigliato per difendersi dai malware e che quindi se esistono percorsi di esecuzione che lo bypassano allora il modello di sicurezza è incompleto; inoltre eseguendo “npm install” l’utente non sta eseguendo Git manualmente, ma lo fa tramite npm: Git è formalmente un tool esterno, ma operativamente, in questo caso, la questione è diversa.

“Gli abbiamo chiesto più volte di riconsiderare la decisione, sottolineando l’errore nella documentazione. Nessuna risposta. Come ultimo tentativo, abbiamo utilizzato le nostre conoscenze personali per contattare qualcuno del team npm che potesse riconsiderare la decisione. Purtroppo, anche questo tentativo è stato un fallimento” ha spiegato il team di Koi Security.

I ricercatori hanno sottolineato che disabilitare gli script e committare i lock file rimangono due indicazioni valide, ma non sono la soluzione completa al problema. Finché PackageGate non sarà risolto del tutto, le organizzazioni che dipendono da npm dovrebbero trattare le dipendenze come potenzialmente malevole e agire di conseguenza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/27/packagegate-trovati-sei-bug-zero-day-nei-package-manager-ma-npm-non-interviene/?utm_source=rss&utm_medium=rss&utm_campaign=packagegate-trovati-sei-bug-zero-day-nei-package-manager-ma-npm-non-interviene


Zendesk, sfruttato il sistema di ticketing per una campagna di spam massiva


Zendesk, nota piattaforma di ticketing, sta venendo sfruttata per una campagna di phishing massiva che sta colpendo utenti in tutto il mondo. A partire dal 18 gennaio, migliaia di utenti hanno infatti iniziato a segnalare di aver ricevuto centinaia di email sospette provenienti da mittenti apparentemente legittimi.

I messaggi arrivano da sistemi di supporto ufficiali di nomi quali Discord, Tinder, Riot Games e Dropbox. Come riporta Bleeping Computer, gli attaccanti stanno sfruttando una vulnerabilità nei processi di gestione dei ticket di Zendesk.

La campagna sta abusando delle funzionalità di automazione di Zendesk: molte aziende configurano il proprio supporto clienti per consentire a chiunque, ovvero anche utenti non registrati, di inviare un ticket. Quando un utente invia una richiesta, il sistema genera automaticamente un’email di conferma ricevuta.

Zendesk

Gli attaccanti hanno automatizzato l’operazione usando liste con migliaia di indirizzi email e testi arbitrati da usare come oggetto della richiesta, aprendo ticket in maniera massiva. I server di Zendesk, agendo come un relay, hanno quindi cominciato a inviare migliaia di email agli utenti. Dal momento che queste email provengono da domini legittimi, riescono a bypassare quasi tutti i filtri antispam tradizionali.

Gli oggetti delle email sono spesso scritti con caratteri Unicode per catturare l’attenzione o eludere ulteriori controlli. Tra gli oggetti più comuni ci sono “FREE DISCORD NITRO!!” e “LEGAL NOTICE FROM ISRAEL”, oppure comunicazioni di presunti ordini di rimozione da parte della Cina o degli USA. Figurano anche richieste d’aiuto con tono disperato e conferme di acquisto fittizie. Anche se i messaggi appaiono allarmanti, gli esperti di sicurezza hanno notato che, al momento, la maggior parte di essi non contiene link malevoli o tentativi di phishing diretti; è probabile quindi che la campagna sia finalizzata solo al trolling o a testare la capacità di saturazione dei sistemi.

L’attacco ha colpito una vasta gamma di settori, dai videogiochi ai servizi governativi; tra le aziende colpite ci sono CD Projekt, Riot Games, Konami, Square Enix, Discord, Dropbox e i dipartimenti del Lavoro e delle Entrate del Tennessee e della Louisiana.

Alcune aziende hanno comunicato ai propri utenti di ignorare le email di questo tipo, rassicurandoli sul fatto che riceverle non implica la compromissione del loro account personale.

Lato Zendesk, un portavoce dell’azienda ha dichiarato a BleepingComputer di aver introdotto nuove misure di sicurezza, come l’implementazione di alcune restrizioni per bloccare più rapidamente i flussi di spam. La compagnia aveva in realtà già avvertito i propri clienti nel dicembre precedente riguardo questo rischio, consigliando di limitare la creazione di ticket ai soli utenti verificati.

In seguito all’attacco, Zendesk ha rinnovato alle aziende le raccomandazioni per ridurre il rischio di campagne simili: oltre a ribadire di consentire l’invio di ticket solo a utenti con indirizzo email verificato, è consigliato rimuovere specifici placeholder (come {{ticket.title}}{{ticket.requester.first_name}}) per evitare che il testo inserito dall’utente nell’oggetto del ticket venga riportato automaticamente nell’email di conferma inviata dal sistema. Infine, occorre implementare CAPTCHA per rendere il sistema a prova di bot.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/23/zendesk-sfruttato-il-sistema-di-ticketing-per-una-campagna-di-spam-massiva/?utm_source=rss&utm_medium=rss&utm_campaign=zendesk-sfruttato-il-sistema-di-ticketing-per-una-campagna-di-spam-massiva


Sfruttate 37 vulnerabilità zero-day nel primo giorno di Pwn2Own Automotive


Dopo l’ultima edizione tenutasi in Irlanda lo scorso ottobre, il Pwn2Own è tornato nella veste Automotive: tante squadre di hacker si sono sfidate nel cercare e sfruttare nuove vulnerabilità nel mondo dell’industria automobilistica.

Il bilancio della prima giornata di contest è ottimo: le squadre vincitrici hanno portato a casa, in totale, oltre 516.000 dollari per aver trovato 37 vulnerabilità zero-day. La classifica attuale vede in testa il team Fuzzware.io, seguito in ordine da Team DDOS, Compass Security, Synacktiv, arrivato terzo allo scorso Pwn2Own, e PetoWorks.

Pwn2Own Automotive

Le infrastrutture di ricarica sono state quelle più “martellate” dagli hacker con exploit che hanno permesso non solo il controllo del dispositivo, ma anche la manipolazione del segnale di ricarica. Il team di Fuzzware.io ha messo a segno uno dei colpi più spettacolari riuscendo a concatenare due vulnerabilità (mancanza di autenticazione e verifica errata delle firme crittografiche) sull’Autel MaxiCharger, riuscendo a eseguire codice arbitrario e a manipolare il segnale di ricarica.

Grande successo anche per PetoWorks che ha utilizzato una catena di tre bug (un Denial of Service (DoS), una race condition e una command injection) contro il controller Phoenix Contact CHARX, ottenendo il controllo totale del segnale. Team DDOS ha colpito il ChargePoint Home Flex tramite una command injection, mentre SKShieldus (Team 299) ha sfruttato alcune credenziali cablate nel codice per ottenere l’esecuzione di codice sul Grizzl-E Smart.

Durante il Pwn2Own Automotive c’è stato un duro colpo per Tesla: Synacktiv è riuscito a concatenare un leak di informazioni e un out-of-bounds write per compromettere il sistema di Infotainment di Tesla via USB, guadagnando $35.000 e punti preziosi per aggiudicarsi il titolo di “Master of Pwn”.

Molti team si sono concentrati su unità aftermarket popolari come Alpine, Sony e Kenwood. Il team Neodyme AG ha aperto la giornata sfruttando uno stack-based buffer overflow sull’unità Alpine iLX-F511, mentre Synacktiv ha colpito il Sony XAV-9500ES, concatenando tre vulnerabilità per ottenere l’esecuzione di codice a livello root. Infine, il ricercatore Yannik Marchand ha sfruttato un out-of-bounds write per compromettere il Kenwood DNR1007XR.

La competizione durerà fino a venerdì 23 gennaio. Al termine della giornata, verrà incoronato il “Master of Pwn”, ovvero il team o ricercatore che avrà guadagnato complessivamente più punti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/21/sfruttate-37-vulnerabilita-zero-day-nel-primo-giorno-di-pwn2own-automotive/?utm_source=rss&utm_medium=rss&utm_campaign=sfruttate-37-vulnerabilita-zero-day-nel-primo-giorno-di-pwn2own-automotive


StackWarp: scoperta una nuova vulnerabilità nei processori AMD


I ricercatori del CISPA Helmholtz Center for Information Security hanno scoperto StackWarp, una nuova vulnerabilità hardware che colpisce i processori AMD di tutte le generazioni.

Nel paper relativo alla scoperta i ricercatori spiegano che il bug consente di manipolare in modo deterministico lo stack pointer all’interno delle Confidential Virtual Machines alterando di fatto la garanzie di integrità di SEV-SNP (Secure Encrypted Virtualization – Secure Nested Paging).

A differenza di vulnerabilità già note che si concentrava sulla gerarchia della memoria o sulle unità di esecuzione, StackWarp sfrutta un difetto nello stack engine, il componente che si occupa di ottimizzare la gestione dello stack pointer, presente nell’esecuzione di operazioni comuni quali push, pop, call e ret.

StackWarp

Per evitare di appesantire le unità logiche generali, l’engine traccia internamente gli spostamenti dello stack pointer. I ricercatori hanno scoperto che esiste però un bit non documentato che consente di abilitare o disabilitare l’engine: poiché lo stato del registro mantenuto dal motore non viene sincronizzato tra i sibling logical cores (unità di elaborazione logica che derivano da un singolo core fisico della CPU), un attaccante può agire su uno dei thread per disattivare il motore dello stack mentre l’altro thread, in esecuzione sull’altro core logico, sta processando istruzioni dello stack.

Ciò provoca un congelamento del delta accumulato nel registro: la CPU continua a eseguire istruzioni, ma l’aggiornamento dello stack pointer viene sospeso e rilasciato successivamente in un unico passaggio, quando il motore viene riabilitato. Un attaccante può eseguire uno spostamento dello stack pointer fino a 640 byte, agendo con precisione chirurgica a livello di singola istruzione senza la necessità di iniettare interrupt o leggere la memoria cifrata.

Il team di ricerca ha documentato quattro scenari di attacco reali condotti su processori AMD di ultima generazione. Nel primo caso, sono riusciti a recuperare una chiave privata RSA-2048 inducendo un errore preciso in una firma digitale, mentre in un secondo scenario sono riusciti a bypassare l’autenticazione tramite password di OpenSSH manipolando il valore di ritorno delle funzioni di controllo.

Un terzo exploit ha mostrato come ottenere privilegi di root tramite il comando sudo, alterando i dati dello stack durante la chiamata di sistema getuid. Infine, l’ultimo attacco ha dimostrato che è possibile eseguire codice arbitrario a livello kernel attraverso una tecnica di Return-Oriented Programming (ROP), reindirizzando lo stack pointer verso un buffer controllato dall’attaccante.

Il team ha spiegato che per risolvere StackWarp sono necessari interventi a livello di microcodice o hardware che impediscano il controllo incrociato del motore dello stack tra diversi thread quando sono attive le Confidential Virtual Machines.

AMD ha iniziato a rilasciare patch per i propri clienti prima della divulgazione pubblica. Nel caso non fossero ancora disponibili le patch o non fosse possibile applicarle, si può disabilitare temporaneamente  il multithreading simultaneo i sistemi che eseguono carichi di lavoro sensibili in ambienti cloud multi-tenant.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/20/stackwarp-scoperta-una-nuova-vulnerabilita-nei-processori-amd/?utm_source=rss&utm_medium=rss&utm_campaign=stackwarp-scoperta-una-nuova-vulnerabilita-nei-processori-amd


CERT-AGID 10-16 gennaio: ancora phishing PagoPA e nuovi malware bancari


Nel periodo compreso tra il 10 e il 16 gennaio, il CERT-AGID ha rilevato e analizzato 63 campagne malevole attive in Italia.

Di queste, 46 hanno avuto obiettivi specificamente italiani, mentre 17 campagne di natura generica hanno comunque interessato utenti e organizzazioni nel Paese.

Complessivamente, il CERT-AGID ha messo a disposizione degli enti accreditati 487 indicatori di compromissione (IoC).

I temi della settimana

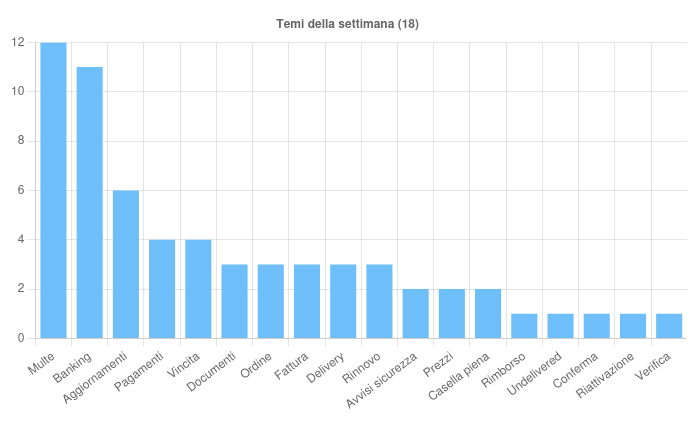
Sono 18 i temi sfruttati per veicolare campagne di phishing e malware.

Il tema Multe continua a dominare con 12 campagne di phishing italiane, tutte veicolate tramite email e costruite come finte notifiche PagoPA relative a presunte sanzioni stradali non pagate. L’obiettivo, come sempre, è indurre le vittime a inserire dati personali e bancari.

Il tema Banking è stato utilizzato in sette campagne di phishing italiane rivolte ai clienti di BPM, BNL, Hype e SumUp.

Lo stesso tema è stato inoltre sfruttato per quattro campagne malware, tre delle quali italiane, che hanno diffuso DonutLoader, Remcos, Copybara e deVixor.

La truffa Tessera Sanitaria si evolve e ora punta anche ai dati delle carte di pagamento. Continuano le campagne PagoPA e debuttano DonutLoader e AMOS

Il tema Aggiornamenti è comparso in sei campagne, cinque generiche e una italiana. Le campagne generiche hanno diffuso principalmente AsyncRAT, mentre quella italiana ha veicolato phishing ai danni di utenti Subito.it.

Il tema Pagamenti è stato sfruttato in tre campagne di phishing ai danni di Aruba e PayPal, oltre a una campagna malware che ha diffuso AgentTesla.

Tra gli eventi di particolare interesse, il CERT-AGID segnala l’individuazione di ulteriori domini malevoli impiegati nel phishing a tema Sistema Tessera Sanitaria, già rilevato la settimana precedente.

Una delle nuove varianti introduce un passaggio aggiuntivo: dopo aver sottratto i dati anagrafici, la vittima viene indirizzata a una schermata che richiede anche le informazioni della carta di credito.

Come scrivevamo sopra, continuano inoltre le campagne ai danni di PagoPA, diffuse tramite email con riferimenti a falsi avvisi di sanzioni stradali.

Fonte: CERT-AGID

Malware della settimana

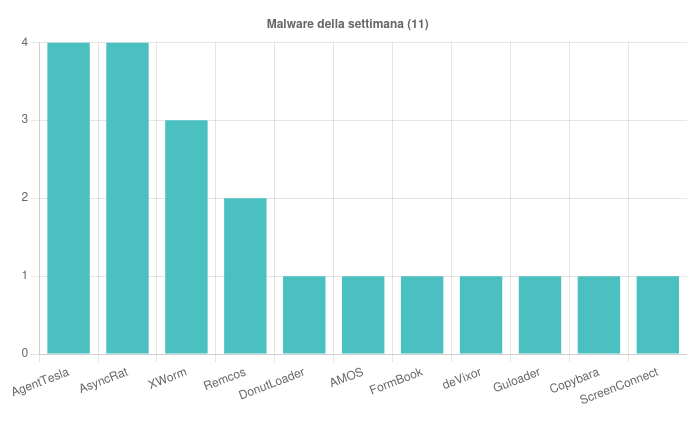
Nel corso della settimana sono state individuate 11 famiglie di malware attive in Italia.

AgentTesla è stato rilevato in una campagna italiana a tema “Ordine” e in tre campagne generiche a tema “Documenti”, “Pagamenti” e “Delivery”, diffuse tramite email con allegati RAR, XZ e TAR.

AsyncRAT è comparso in quattro campagne generiche, tutte a tema “Aggiornamenti” e veicolate tramite allegato ZIP.

XWorm è stato osservato in tre campagne generiche a tema “Ordine”, “Prezzi” e “Fattura”, distribuite mediante allegati RAR e XLSM.

Remcos è stato individuato in una campagna italiana a tema “Banking” veicolata con allegato 7Z e in una campagna generica “Delivery” con allegato RAR.

Copybara e deVixor sono stati rilevati in due campagne a tema “Banking”, una italiana e una generica, veicolate tramite SMS contenenti link per il download di APK malevoli.

Fonte: CERT-AGID

DonutLoader è comparso in una campagna italiana a tema “Banking” diffusa mediante email con allegato 7Z.

AMOS è stato rilevato in una campagna italiana a tema “Documenti” diffusa tramite link a script PS1 malevolo.

Sono state infine osservate campagne generiche che hanno diffuso FormBook, Guloader e ScreenConnect, sfruttando i temi “Ordine”, “Prezzi” e “Aggiornamenti” con allegati RAR, DOCX e MSI.

Phishing della settimana

Sul fronte del phishing, questa settimana i criminali hanno preso di mira 21 brand differenti.

A guidare la classifica delle identità più sfruttate troviamo ancora una volta PagoPA, seguito da Aruba, SumUp e BPM.

Fonte: CERT-AGID

Siamo dunque di fronte a un mix di servizi di pagamento, hosting e istituti bancari che conferma la tendenza degli attaccanti a colpire dove girano soldi e credenziali di valore.

Formati e canali di diffusione

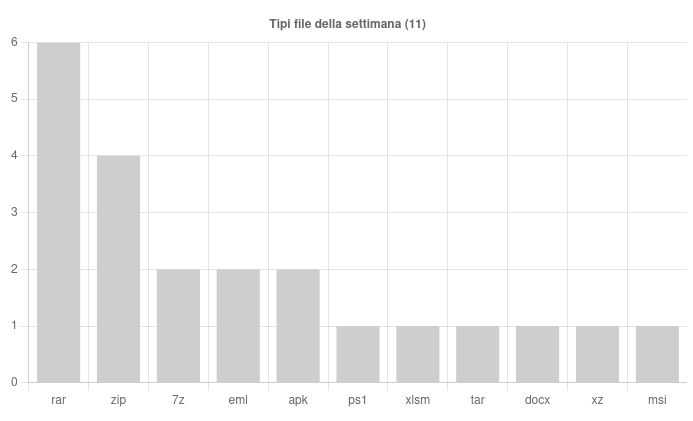
Nel periodo osservato sono state individuate 11 tipologie di file.

Il formato RAR è al primo posto con 6 utilizzi, seguito da ZIP (4). 7Z, EML e APK compaiono con 2 utilizzi ciascuno, mentre PS1, XLSM, TAR, DOCX, XZ e MSI sono stati osservati in un solo caso.

Per quanto riguarda i canali di distribuzione, la posta elettronica rimane dominante con 61 campagne, seguita da 2 campagne veicolate via SMS.

Fonte: CERT-AGID

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/19/cert-agid-10-16-gennaio-phishing-pagopa-malware-bancari/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-10-16-gennaio-phishing-pagopa-malware-bancari


Il 64% delle app di terze parti accede a dati sensibili senza un motivo valido. La ricerca di Reflectiz


Dall’ultima ricerca di Reflectiz, “The State of Web Exposure 2026“, emerge una questione allarmante: secondo il report, il 64% delle app di terze parti accede a dati sensibili senza una vera necessità tecnica o aziendale. Si tratta di un aumento importante rispetto al 51% registrato nel 2024 che evidenzia come la “Web exposure”, ovvero la superficie di esposizione web stia sfuggendo di mano ai team di sicurezza.

Nel dettaglio, il termine “Web exposure”, così come definito da Gartner, comprende i rischi provenienti da applicazioni di terze parti quali analytics, pixel di marketing, widget social, CDN e strumenti di analisi, tutte componenti che spesso operano nel browser dell’utente finale al di fuori della protezione dei firewall e dei sistemi di monitoraggio lato server.

L’analisi di Reflectiz, la quale ha coinvolte oltre 4.700 siti web leader in 10 settori diversi, evidenzia che nonostante ci sia stata una lieve riduzione della quantità totale di dipendenze esterne, la qualità della sicurezza è peggiorata. La maggior parte delle app esterne sta raccogliendo dati sensibili che non servono al loro funzionamento.

dati sensibili

Tra i colpevoli ricorrenti di queste dinamiche il report identifica Facebook Pixel, presente sul 53% dei siti web, Google Tag Manager, coinvolto nell’8% delle violazioni rilevate, e Shopify, responsabile del 5% degli accessi non autorizzati ai dati sensibili.

Secondo l’analisi, il 43% della superficie di rischio è generata dai dipartimenti marketing e digital, un numero enorme soprattutto se comparato con il 18% relativo all’IT. I team di questi due reparti inseriscono script e tracker per scopi di business senza passare per i controlli di sicurezza. I tracker “abbandonati” perché non più utilizzati non vengono eliminati, ma continuano a essere eseguiti e possono diventare pericolosi vettori d’attacco.

Sebbene l’81% dei responsabili di sicurezza veda gli attacchi web come una priorità da gestire, soltanto il 39% di essi afferma di avere strumenti adeguati per mitigare i rischi derivanti da terze parti.

La situazione per settore e gli indicatori di pericolo

Il report evidenzia una polarizzazione netta nella postura di sicurezza tra i diversi comparti industriali. Il settore delle assicurazioni appare il più virtuoso essendo riuscito a ridurre l’attività malevola del 60%; al contrario, quello dell’istruzione è il settore più a rischio: rispetto al 2024, l’attività malevola è quadruplicata e in media 1 sito su 7 è compromesso.

Anche la pubblica amministrazione ha registrato un’impennata di attività malevole, passando dal 2% al 12,9% dal 2024, mentre il settore degli acquisti online è riuscito a ridurre l’accesso ai dati sensibili del 17%. Per quanto riguarda la sanità, la situazione rimane stagnante, senza miglioramenti significativi nei parametri di rischio.

Reflectiz ha inoltre isolato i segnali tecnici che precedono un attacco o una violazione; tra questi c’è l’età dei domini: i siti che interagiscono con domini registrati negli ultimi 6 mesi hanno una probabilità 3,8 volte superiore di essere coinvolti in attività malevole.

Per misurare il livello di rischio bisogna inoltre tenere in considerazione la configurazione dei siti web: i portali leader, classificati come più sicuri, contano meno di 8 applicazioni esterne, meno di 3 tracket e meno di 18 domini collegati. Tra i fattori di rischio principali ci sono inoltre le CDN esterne non monitorare, identificate come vettore primario per gli attacchi alla supply chain.

Proteggere i dati sensibili

Il messaggio è chiaro: ora più che mai è necessario prendere dei provvedimenti per proteggere i dati sensibili e rendere la navigazione sul web più sicura. Le sole policy, sia le normative che i regolamenti interni alle aziende, hanno evidentemente fallito nel controllo del rischio.

I ricercatori di Reflectiz consigliano innanzitutto di implementare flussi di governance automatizzati per bloccare gli accessi ingiustificati, direttamente a livello tecnico, di ridurre il numero di applicazioni che rimangono in esecuzione nelle pagine di pagamento  e di eliminare i tracker non più utilizzati.

È inoltre fondamentale implementare sistemi per rilevare in tempo reale se un pixel (come quello di Facebook) cambia comportamento o inizia a raccogliere dati diversi da quelli dichiarati e integrare le decisioni del marketing nel framework di sicurezza dell’IT.

“Il costo dell’inazione – violazione dei dati dei clienti, sanzioni normative e perdita di fiducia – supera di gran lunga l’investimento necessario per una governance sistematica. Il tuo sito web è la tua vetrina digitale, la tua piattaforma di transazione e il tuo centro di relazione con i clienti. Proteggerlo non è una sfida tecnica, è un imperativo aziendale. La domanda per il 2026 non è se investire nella gestione dell’esposizione web, ma se puoi permetterti di non farlo” conclude il report.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/16/il-64-delle-app-di-terze-parti-accede-a-dati-sensibili-senza-un-motivo-valido-la-ricerca-di-reflectiz/?utm_source=rss&utm_medium=rss&utm_campaign=il-64-delle-app-di-terze-parti-accede-a-dati-sensibili-senza-un-motivo-valido-la-ricerca-di-reflectiz


Microsoft smantella RedVDS, rete globale di cybercrime-as-a-service


Microsoft ha annunciato di aver smantellato RedVDS, una rete cybercrime-as-a-service che ha alimentato frodi multimilionarie in tutto il mondo. “Questi sforzi fanno parte di un’operazione congiunta più ampia con le forze dell’ordine internazionali, tra cui le autorità tedesche e l’Europol, che ha permesso a Microsoft e ai suoi partner di sequestrare infrastrutture dannose chiave e chiudere il marketplace di RedVDS, un passo importante verso lo smantellamento della rete dietro le frodi basate sull’intelligenza artificiale, come le truffe immobiliari” si legge nell’annuncio di Microsoft.

RedVDS operava come fornitore di server virtuali dedicati (VDS) a basso costo: per 24 dollari al mese (circa 20 euro), i cybercriminali potevano affittare macchine virtuali pre-configurate con software Windows senza licenza. Usando questi server, gli attaccanti potevano eseguire attacchi su scala globale con pochi dollari e rimanere nell’anonimato. Gli utenti che acquistavano il servizio ottenevano privilegi di amministratore completi grazie ai quali potevano installare qualsiasi kit di phishing e tool per l’intrusione.

RedVDS

I cybercriminali usavano l’infrastruttura di RedVDS per vari tipi di attività malevole, compresi l’hosting di infrastrutture scam e l’invio di grandi volumi di email di phishing. “In un solo mese, più di 2.600 macchine RedVDS distinte hanno inviato in media un milione di messaggi di phishing al giorno, solo ai clienti Microsoft” specifica Steven Masada, Assistant General Counsel della Digital Crimes Unit di Microsoft.

I ricercatori della compagnia hanno inoltre individuato un uso significativo dell’intelligenza artificiale, in particolare per tecniche di face swapping, manipolazione di video e clonazione di voci per impersonare dirigenti o partner commerciali e ingannare le vittime.

Una delle modalità di attacco più comuni abilitate da RedVDS era la business email compromise (BEC) nella quale gli attaccanti accedevano ad account email e monitoravano le conversazioni per individuare il momento propizio per colpire, per esempio la richiesta di un pagamento; a quel punto, impersonavano terze parti legittime e deviavano i fondi verso conti controllati da loro.

L’impatto di RedVDS

Dall’inizio del monitoraggio a marzo 2025, le attività facilitate da RedVDS hanno causato circa 40 milioni di dollari di perdite solo negli Stati Uniti. Tuttavia, Microsoft stima che il danno reale sia molto superiore, dato che molte frodi non vengono denunciate.

Per quanto riguarda l’Italia, Microsoft riporta che tra settembre 2025 e gennaio 2026 gli attacchi hanno compromesso circa 2480 account email di clienti nel nostro Paese. Il settore dei beni di consumo è stato il più colpito in termini di numero di account compromessi nello stesso periodo.

Tra le oltre 191.000 organizzazioni compromesse in tutto il mondo, spiccano due casi emblematici che si sono uniti a Microsoft come co-querelanti nell’azione legale: H2-Pharma, un’azienda farmaceutica dell’Alabama che ha perso oltre 7,3 milioni di dollari, e Gatehouse Dock Condominium Association, un’associazione condominiale in Florida truffata per quasi 500.000 dollari.

La collaborazione tra Microsoft e le autorità ha permesso non solo di mettere offline l’intera infrastruttura, ma anche di raccogliere prove cruciali per identificare le figure chiave dietro l’organizzazione.

Il successo dell’operazione non deve far abbassare la guardia, sottolinea Microsoft: nuovi servizi come questo, probabilmente ancora più strutturati, emergeranno in futuro. Per rendere più efficaci le difese, la compagnia consiglia innanzitutto di mettere sempre in discussione l’urgenza delle comunicazioni, contattare i partner commerciali su canali già noti prima di effettuare transazioni e fare attenzione a possibili piccole modifiche negli indirizzi email, spesso l’unico segnale di attacchi in corso. Contro il furto di account, inoltre, l’arma più efficace rimane la MFA.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/15/microsoft-smantella-redvds-rete-globale-di-cybercrime-as-a-service/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-smantella-redvds-rete-globale-di-cybercrime-as-a-service


“Truman Show”: la truffa finanziaria che crea una realtà sintetica per ingannare le vittime


I ricercatori di Check Point Research hanno individuato una nuova forma di frode finanziaria che non si limita a creare pagine di phishing, ma genera una realtà sintetica alimentata dall’IA per ingannare le vittime. Nella truffa OPCOPRO, nota anche come “Truman Show”, gli attaccanti combinano personaggi generati dall’IA, comunità di investimento fittizie, app distribuite negli store ufficiali e una forte presenza mediatica per creare l’illusione di un programma di trading.

“Questo caso segna una svolta. La frode si sta evolvendo da truffe isolate a sistemi scalabili basati sull’intelligenza artificiale che industrializzano la creazione di fiducia e il furto di identità” ha commentato David Gubiani, Regional Director Security Engineering, EMEA Southern e Israele per Check Point Software Technologies.

La truffa “Truman Show” inizia con un primo contatto con la vittima tramite SMS, app di messaggistica o annunci tramite i quali gli attaccanti si fingono istituzioni finanziarie e propongono rendimenti elevati. Se la vittima si dice interessata, la conversazione si sposta su gruppi WhatsApp o Telegram generati dall’IA in cui membri fittizi interagiscono per simulare un ambiente di trading attivo, condividendo commenti sugli investimenti e sul mercato.

Truman Show

Agli utenti viene poi richiesto di installare l’app OPCOPRO da store legittimi. L’applicazione è però solo una shell WebView che non contiene alcuna logica di trading e mostra saldi e operazioni false. Le vittime, ingannate dall’apparente veridicità della comunità, verificano la propria identità tramite KYC e cominciano a depositare fondi. Il risultato è che gli utenti non solo perdono i fondi, ma consegnano anche foto personali e documenti d’identità ai cyberattaccanti. 

L’IA amplifica l’efficacia della frode perché permette di creare conversazioni multilingua velocemente e gestire personaggi fittizi in grado di manipolare emotivamente gli utenti. Il team di Check Point sottolinea che, sebbene la tecnologia lasci ancora delle “tracce” rilevabili, il miglioramento dei modelli di IA potrebbe presto eliminare del tutto questi ostacoli.

L’impatto della truffa può estendersi anche alle aziende: impersonando i dirigenti aziendali, gli attaccanti possono trarre in inganno i dipendenti per eludere i controlli e accedere alla rete dell’organizzazione, aprendo la strada alla violazione di dati.

Per proteggersi da questo nuovo tipo di frodi, gli utenti devono essere innanzitutto consapevoli delle capacità dell’IA nel creare comunità fittizie ben strutturate. È fondamentale inoltre diffidare di proposte di investimento condivise tramite chat, verificare sempre la veridicità delle istituzioni finanziarie che offrono queste opportunità e non caricare documenti di identità o altri dati personali su piattaforme non ufficiali.

Dall’altra parte, le aziende devono applicare controlli più rigorosi alle app finanziarie WebView e tracciare il clustering dei domini legati agli ecosistemi delle app; inoltre, dovrebbero occuparsi di segnalare i funnel che spostano gli utenti dalla chat al deposito, passando per la verifica KYC e creare percorsi di approfondimento e supporto per l’esposizione alle truffe.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/14/truman-show-la-truffa-finanziaria-che-crea-una-realta-sintetica-per-ingannare-le-vittime/?utm_source=rss&utm_medium=rss&utm_campaign=truman-show-la-truffa-finanziaria-che-crea-una-realta-sintetica-per-ingannare-le-vittime