Attenzione ai fleeceware: fenomeno in crescita su iOS e Android


Le app per “spennare” gli utenti proliferano anche sui market ufficiali. Un giro di affari stimato in 400 milioni di dollari per gli sviluppatori.

Malware, spyware adware e… fleeceware. Il nuovo neologismo nella cyber security identifica una categoria di applicazioni potenzialmente pericolose che si collocano in una sorta di “area grigia” del modello di business portato avanti da Apple e Google per le loro piattaforme.

I fleeceware (fleece in inglese significa “spennare”) sfruttano una formula di fruizione che prevede un periodo di prova gratuita e, successivamente, l’addebito di un costo mensile. Una strategia legittima, di cui però molti sviluppatori tendono ad abusare.

Il trucchetto, in pratica, prevede la creazione di applicazioni particolarmente attraenti che vengono fornite gratis per un determinato periodo di tempo, scaduto il quale si attiva il pagamento di un canone. Per impedire che i costi vengano addebitati, infatti, non basta cancellare l’applicazione ma bisogna eseguire una specifica procedura.

Molti sviluppatori ne approfittano, contando sul fatto che gli utenti non si accorgano degli addebiti o, nei casi in cui la tecnica ha tratti più spudoratamente truffaldini, addebitando somme esorbitanti.

Stando a un report di Avast pubblicato sul sito della società di sicurezza, esistono applicazioni fleeceware che arrivano a “imporre” pagamenti che superano i 3.000 dollari all’anno.

Nella maggior parte dei casi, inoltre, non si tratta di applicazioni particolarmente complesse, ma di semplici app per il ritocco fotografico o addirittura applicazioni per consultare l’oroscopo e ciarpame simile. Una volta che il pagamento è stato effettuato, però, risulta impossibile ottenere un rimborso.

fleeceware

Chi gestisce le applicazioni fleeceware, infatti, può tranquillamente ignorare le proteste degli utenti e fare leva sul fatto che, all’interno delle condizioni di utilizzo, fosse specificato il meccanismo di addebito. Insomma: più che a un caso di cyber crimine, ci si trova ad avere a che fare con una truffa commerciale.

L’elemento più preoccupante, però, riguarda le dimensioni del fenomeno: i ricercatori Avast hanno individuato più di 200 app di questo genere (134 su App Store e 70 su Google Play) attualmente disponibili per il download, per un giro di affari che è stimato intorno ai 400 milioni di dollari all’anno.

Per il momento Apple e Google non hanno preso provvedimenti per arginare il fenomeno del fleeceware e l’unica soluzione per gli utenti è quella di utilizzare gli strumenti all’interno di Android e iOS per verificare l’eventuale presenza di abbonamenti che prevedono pagamenti periodici.

Se le cose continueranno così, però, è probabile che arrivi un giro di vite con qualche modifica nelle condizioni di vendita sui rispettivi store. Il danno d’immagine per entrambe le aziende, infatti, rischia di essere tutt’altro che trascurabile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/25/attenzione-ai-fleeceware-fenomeno-in-crescita-su-ios-e-android/?utm_source=rss&utm_medium=rss&utm_campaign=attenzione-ai-fleeceware-fenomeno-in-crescita-su-ios-e-android


Purple Fox diventa un worm: ecco la nuova tecnica che usa


Gli autori del malware hanno integrato un sistema di diffusione automatizzato che sfrutta le vulnerabilità a livello di Server Message Block.

Ancora SMB, ancora un rischio worm. A far suonare il campanello di allarme, questa volta, è una nuova versione di Purple Fox, un malware in circolazione dal marzo 2018 che, nella sua nuova variante, sfrutta una tecnica di attacco che lo trasforma, a tutti gli effetti, in un worm.

La nuova funzionalità ideata dai cyber criminali prende di mira i servizi Server Message Block (SMB), gli stessi alla base dell’exploit EternalBlue, puntando a compromettere quelli con password o hash “deboli”.

Secondo i ricercatori di Guardicore Labs, che illustrano le caratteristiche della nuova variante di Purple Fox in un report pubblicato sul sito ufficiale della società di sicurezza, l’evoluzione del malware ha portato a una amplificazione esponenziale della sua capacità di diffusione, portando a un aumento delle infezioni del 600%.

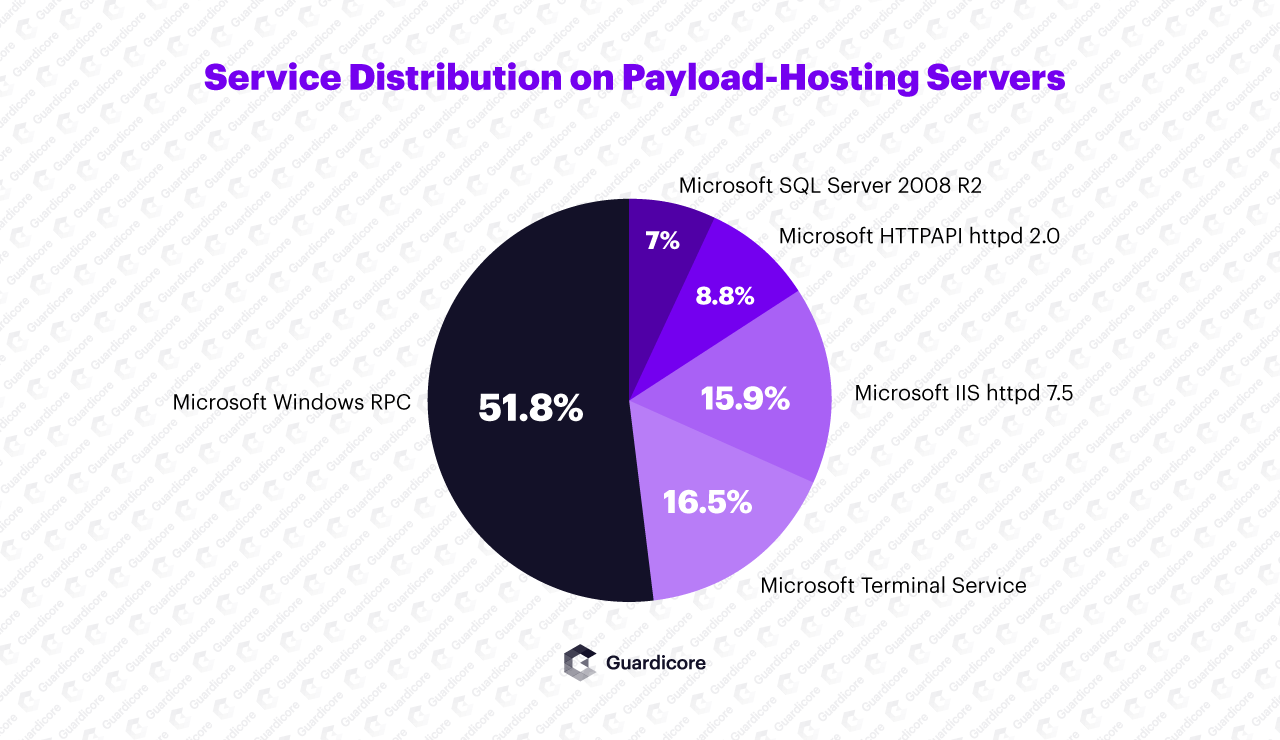
Gli attacchi utilizzerebbero una rete di oltre 2.000 server compromessi, che funzionerebbero come “tramploino di lancio” per Purple Fox.

Purple Fox

Oltre a sfruttare il sistema di diffusione automatico tramite i servizi SMB vulnerabili, i pirati utilizzerebbero anche tecniche di phishing per diffondere il loro malware sul Web.

Una volta installato, Purple Firefox utilizza diverse tecniche per garantirsi persistenza sulla macchina compromessa e applica anche una modifica a Windows Firewall per inserire un filtro che blocca tutte le comunicazioni (TCP e UDP) sulle porte 445, 13 e 135. Un accorgimento che, secondo i ricercatori, avrebbe l’obiettivo di impedire attacchi da parte di altri malware “concorrenti”.

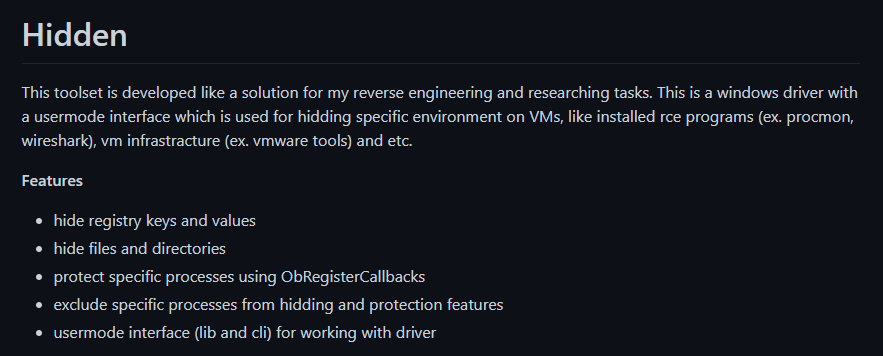
Per nascondere la sua presenza, il malware installa inoltre un rootkit chiamato Hidden, che “maschera” alcune chiavi di registro. Ironicamente, il rootkit utilizzato da Purple Fox è stato creato da un ricercatore di sicurezza che lo ha ideato allo scopo di nascondere le attività di scansione ai malware analizzati.

Purple Fox

Successivamente all’installazione del rootkit, il malware riavvia la macchina e avvia una serie di scansioni sulla porta 445 per avviare attacchi di brute forcing ai servizi SMB disponibili in rete per cercare di infettare gli altri PC collegati in LAN.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/24/purple-fox-diventa-un-worm-ecco-la-nuova-tecnica-che-usa/?utm_source=rss&utm_medium=rss&utm_campaign=purple-fox-diventa-un-worm-ecco-la-nuova-tecnica-che-usa


General Electric: vulnerabilità critiche nei dispositivi di controllo


I controller del colosso statunitense sono ampiamente utilizzati per gestire l’alimentazione e i consumi negli impianti industriali.

L’allarme arriva direttamente dalla CISA (Cybersecurity & Infrastructure Security Agency), che si è rivolta a tutte le realtà produttive negli USA per sollecitare l’aggiornamento dei software di controllo dei dispositivi prodotti da General Electric (GE) per il monitoraggio e la gestione dell’alimentazione.

L’attenzione degli esperti di cyber security si concentra sulla linea Universal Relay (UR) di GE, che vengono utilizzati per controllare il consumo elettrico su diversi tipi di dispositivi.

Come si legge nell’alert pubblicato dall’agenzia, le criticità sono legate a una serie di falle di sicurezza che possono essere sfruttate in remoto e il cui utilizzo, secondo i ricercatori che le hanno individuate, non richiede un elevato livello di capacità. In altre parole: i dispositivi GE potrebbero essere compromessi con estrema facilità.

Stando al documento, il software di gestione soffre di parecchi problemi. I più numerosi riguardano la protezione crittografica delle comunicazioni, dovuti all’utilizzo di algoritmi definiti “deboli” (CVE-2016-2183 e CVE-2013-2566) e all’introduzione, avvenuta con la versione 7.4x del firmware, del supporto per SSHV1 (CVE-1999-1085) che soffre di un bug conosciuto.

General Electric vulnerabilità

Nel lungo elenco rientra anche la presenza di credenziali di autenticazione memorizzate all’interno del codice (CVE-2021-27430) e un problema nella verifica di autenticazione (CVE-2021-27428) che esporrebbe alla possibilità di avviare un aggiornamento del firmware senza godere degli adeguati privilegi.

La falla di sicurezza più grave (CVE-2021-27426) riguarda però un problema di “insecure default variable initialization”, che consentirebbe a un pirata informatico di aggirare i sistemi di protezione attraverso un collegamento in remoto.

Utilizzando un exploit basato su questa vulnerabilità, in pratica, sarebbe possibile portare un attacco DoS o, addirittura, prendere il completo controllo del dispositivo, con conseguenze potenzialmente devastanti.

Gli aggiornamenti che correggono le vulnerabilità (versione 8.10 del firmware) sono disponibili per tutti gli utilizzatori dei dispositivi UR interessati. Inutile dire che l’applicazione delle patch dovrebbe essere una priorità per tutti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/23/general-electric-vulnerabilita-critiche-nei-dispositivi-di-controllo/?utm_source=rss&utm_medium=rss&utm_campaign=general-electric-vulnerabilita-critiche-nei-dispositivi-di-controllo


Google premia le “migliori vulnerabilità” del 2020


L’azienda annuncia la classifica nel Google Vulnerability Reward Program, che ha fruttato in totale la bellezza di 313.337 dollari ai ricercatori premiati.

Il ruolo dei ricercatori di sicurezza che individuano e segnalano vulnerabilità agli sviluppatori sta acquisendo sempre maggiore importanza. A dimostrarlo sono anche iniziative come quelle di Google, che ogni anno premia i migliori contributi alla sicurezza della sua piattaforma cloud.

Il progetto si chiama Google Cloud Platform Vulnerability Reward Program Prize (GCP VRP Prize per gli amici) e rappresenta, in questo settore, un’ulteriore spinta verso l’istituzionalizzazione di un meccanismo che sta dando i suoi frutti.

Per capirlo, basta guardare al grafico pubblicato dalla stessa Google all’interno del post con cui ha annunciato le premiazioni del GCP VRP Prize, in cui si nota una crescita esponenziale delle segnalazioni da parte dei ricercatori indipendenti.

Google Vulnerability Reward Program

A crescere, sono anche le somme devolute dall’azienda di Mountain View nella “competizione”: quest’anno ammontano alla bellezza di 313.337.

Il colpo grosso l’ha fatto Ezequiel Pereira, che per la segnalazione di una vulnerabilità che riguardava una possibile esecuzione di codice in remoto nel Google Cloud Deployment Manager ha incassato 133.337 dollari.

Secondo in classifica è David Nechuta, che si è messo in tasca 73.331 dollari per aver individuato un bug Server-side Request Forgery (SSRF) in una funzionalità di verifica di Google Cloud Monitoring, che avrebbe portato all’esfiltrazione del token di autenticazione.

Terzo premio (73.331 dollari anche per loro) assegnato a Dylan Ayrey e Allison Donovan, che hanno individuato una falla di sicurezza che avrebbe consentito un’elevazione di privilegi e il conseguente movimento laterale in alcuni servizi Google. Gli altri tre ricercatori in classifica si sono aggiudicati ricompense tra i 1.000 e i 37.000 dollari.

Insomma: un bell’incentivo a chi si occupa di security e ha la voglia (e il talento) per mettersi a caccia di bug e vulnerabilità nei sistemi cloud di Google.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/22/google-premia-le-migliori-vulnerabilita-del-2020/?utm_source=rss&utm_medium=rss&utm_campaign=google-premia-le-migliori-vulnerabilita-del-2020


Professionisti dell’hacking: undici zero-day in un anno


Il gruppo di pirati informatici è stato individuato dai ricercatori del Project Zero di Google. “Sono hacker esperti che usano strumenti sofisticati”.

Professionali, veloci ed estremamente pericolosi. I pirati informatici individuati dai ricercatori del Project Zero di Google hanno tutte le caratteristiche per rappresentare una minaccia di primo piano nel mondo della cyber security.

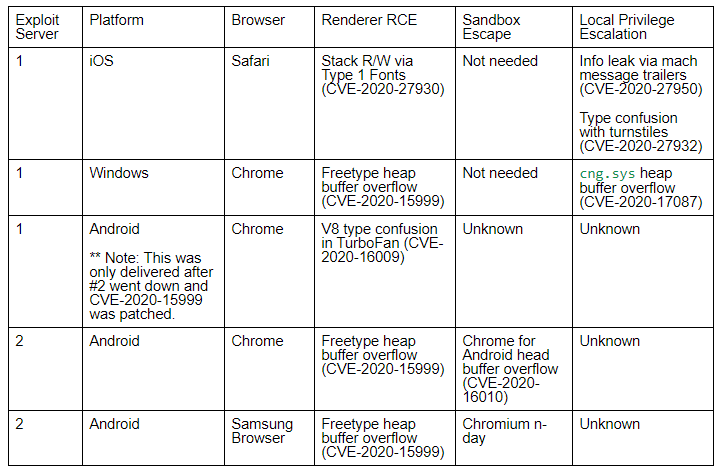
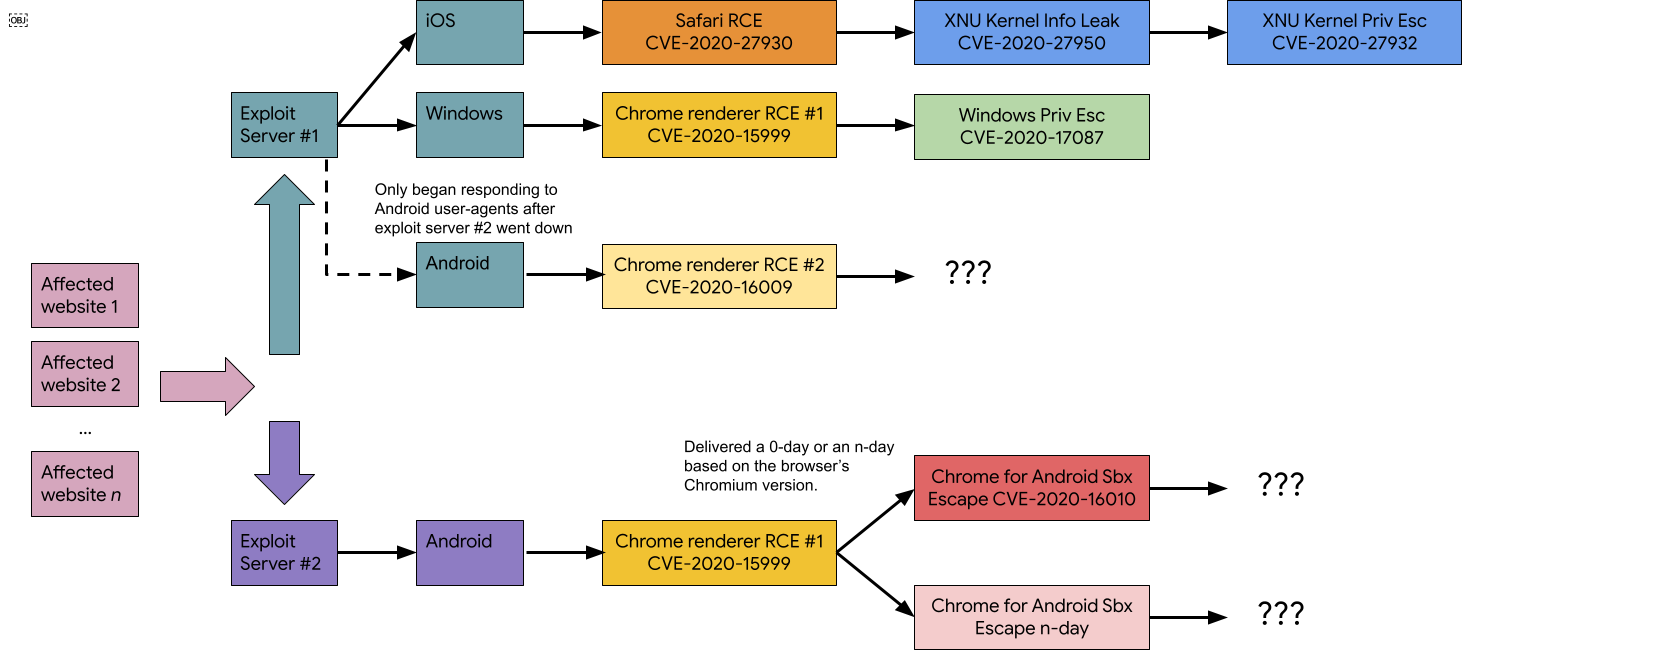
Il gruppo, a cui gli autori del report pubblicato sul blog ufficiale del Project Zero non hanno assegnato alcun nome, sono finiti nei radar degli esperti di sicurezza nel febbraio 2020, quando i ricercatori hanno individuato una serie di attacchi che sfruttavano quattro vulnerabilità zero-day.

Nel mese di ottobre, però, l’attività dei cyber criminali sembra essere passata a una nuova fase, arricchendosi di altri sette exploit zero-day in grado di colpire i sistemi Windows, iOS e Android.

La tecnica di attacco utilizzata prevede l’inserimento di un iFrame all’interno di un sito utilizzato come esca per le potenziali vittime. L’iFrame conduceva a due differenti server controllati dai pirati.

Il primo, impostato per rispondere solo ai visitatori con dispositivi Windows e iOS, sarebbe rimasto attivo per almeno una settimana. Il secondo, dedicato invece a iniettare gli exploit per Android, sarebbe rimasto attivo solo per 36 ore.

zero-day

L’arsenale di exploit a disposizione del gruppo criminale comprende una serie di vulnerabilità zero-day che consentono l’esecuzione di codice in remoto sui dispositivi colpiti. I ricercatori, però, non hanno fornito nel report alcuna indicazione sul payload distribuito.

Quello che è certo, è che il framework che hanno creato permetteva di colpire qualsiasi tipo di dispositivo anche se tutti i componenti erano aggiornati alleultime versioni disponibili.

zero-day

A confermare le capacità fuori dal comune del gruppo hacker, spiegano gli autori del documento, c’è anche un dettaglio illuminante: nel momento stesso in cui Google ha distribuito la patch per correggere una vulnerabilità di Chrome utilizzata nella campagna di attacco (CVE-2020-15999), i pirati hanno aggiunto alla loro dotazione un nuovo exploit (CVE-2020-16009) basato su una falla nel motore v8 del browser.

Insomma: quello individuato dal team del Project Zero sarebbe un gruppo composto da pirati informatici estremamente abili, che utilizzano tecniche di exploit sofisticate e strumenti di offuscamento che, per stessa ammissione dei ricercatori, rendono l’analisi delle tecniche di attacco estremamente difficoltosa.

In altre parole, è molto probabile che ne sentiremo ancora parlare nel prossimo futuro.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/19/professionisti-dellhacking-undici-zero-day-in-un-anno/?utm_source=rss&utm_medium=rss&utm_campaign=professionisti-dellhacking-undici-zero-day-in-un-anno


Operazione Diànxùn: hacker cinesi a caccia di dati sul 5G


Gli attacchi dei purati legati al governo di Pechino prendono di mira le società di telecomunicazioni per rubare informazioni sulla nuova rete.

Grande attesa per il 5G e non solo da parte dell’opinione pubblica e delle aziende: l’interesse per la rete di comunicazione di nuova generazione sembra essere alto anche dalle parti di Pechino.

A confermarlo è un report di McAfee, che segnala una vasta campagna di attacchi informatici a opera di due gruppi APT (Advanced Persistent Threat) legati al governo cinese e orientati, presumibilmente, a rubare informazioni sulla nuova tecnologia.

Battezzata con il nome di “operazione Diànxùn”, la campagna di attacchi prende di mira aziende operanti nel settore delle telecomunicazioni in nazioni che hanno bandito le aziende cinesi nell’implementazione del 5G. In altre parole, si tratterebbe di una campagna di spionaggio diretta al “blocco” concorrente delle aziende cinesi e, in particolare, a Stati Uniti e India.

Come si legge nel report pubblicato sul blog ufficiale della società di sicurezza, i gruppi APT coinvolti sarebbero due: RedDelta e Mustang Panda. Il primo è conosciuto per aver portato una serie di attacchi allo Stato Pontificio, mentre al secondo sono stati attribuite una serie di operazioni che avevano come obiettivo varie ONG operanti in Mongolia.

In questo caso, però, i pirati informatici dei due gruppi starebbero collaborando per compromettere aziende operanti nel settore delle telecomunicazioni attraverso uno schema in tre fasi.

Il primo, sul quale però gli analisti di McAfee non si sbilanciano, sfrutterebbe tecniche di phishing per attirare le potenziali vittime su un sito Web contenente codice malevolo (probabilmente un falso sito di Huawei) che avvia lo scaricamento di un payload.

5G

Questo sarebbe rappresentato da un falso aggiornamento di Adobe Flash, contenente in realtà un malware che, successivamente, scaricherebbe un ulteriore payload basato su .NET.

Sarebbe quest’ultimo a installare le backdoor sulla macchina compromessa, che permetterebbe ai pirati informatici di controllare il sistema a distanza attraverso un server Command and Control e alcuni strumenti, tra cui Cobalt Strike Beacon.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/18/operazione-dianxun-hacker-cinesi-a-caccia-di-dati-sul-5g/?utm_source=rss&utm_medium=rss&utm_campaign=operazione-dianxun-hacker-cinesi-a-caccia-di-dati-sul-5g


Sorpresa: è comparsa una nuova variante di Mirai!


La botnet prende di mira numerosi dispositivi IoT, ma si concentra su alcuni dispositivi di D-Link, Netgear e SonicWall.

Dura a morire: a quasi 5 anni dalla sua comparsa, Mirai fa ancora parlare di sé. Ad allarmare gli esperti di sicurezza è una nuova versione della botnet che utilizza un mix di vecchie e nuove tecniche per compromettere i dispositivi IoT.

Come si legge nel report pubblicato su Internet dai ricercatori di Palo Alto Networks, la nuova variante è stata scoperta lo scorso febbraio. Secondo l’analisi condotta dalla Unit 42 della società di sicurezza, il malware sfrutterebbe una serie di vulnerabilità piuttosto recenti che prendono di mira alcune specifiche appliance di sicurezza.

La prima, battezzata con il nome di VisualDoor, è una falla di sicurezza nei sistemi SSL-VPN di SonicWall. A questa, gli autori della nuova versione di Mirai hanno affiancato l’uso di una serie di vulnerabilità conosciute che interessano i firewall D-Link (CVE-2020-25506) e Netgear ProSAFE PLUS (CVE-2020-26919).

Dall’analisi emergono anche altri possibili exploit, uno dei quali potrebbe fare leva su una vulnerabilità dei router wireless Netis WF2419 (CVE-2019-19356), mentre gli altri tre sono ancora in corso di identificazione, anche se i ricercatori sono convinti che riguardino altri dispositivi IoT.

Mirai

Da un punto di vista tecnico, il malware agisce seguendo il classico modus operandi di Mirai: una volta ottenuto l’accesso al dispositivo, scarica e installa una serie di eseguibili che ne consentono la diffusione, utilizzando tecniche di brute forcing o attacchi a dizionario basati su elenchi di credenziali predefinite.

Tra i componenti individuati, ce ne sono anche alcuni (come Lolol.sh) che sono pensati per implementare un filtro al traffico indirizzato alle porte normalmente utilizzate per comunicazioni HTTP; telnet e SSH. Una procedura che rende più difficile la connessione in remoto da parte degli amministratori IT e garantisce un maggiore livello di persistenza del malware.

Il fatto che la nuova versione di Mirai utilizzi vulnerabilità conosciute, sottolineano i ricercatori, potrebbe permettere di arginare rapidamente gli attacchi attualmente in corso. La chiave, come al solito, è rappresentata dalle tempistiche con cui verranno applicate le patch.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/17/sorpresa-e-comparsa-una-nuova-variante-di-mirai/?utm_source=rss&utm_medium=rss&utm_campaign=sorpresa-e-comparsa-una-nuova-variante-di-mirai


Google realizza un exploit basato su Spectre per le CPU Intel


I ricercatori di sicurezza di Mountain View cercano di dare una scossa al settore. “Vogliamo indurre gli sviluppatori a prendere sul serio il problema”.

A tre anni di distanza dalla scoperta della sua esistenza, Spectre continua a essere un problema. La vulnerabilità, che consente di portare attacchi side-channel sfruttando la funzionalità di esecuzione speculativa delle CPU Intel (ma non solo) per sottrarre informazioni dal sistema.

A riaccendere i riflettori sulla vicenda ci hanno pensato alcuni ricercatori di Google, che hanno pubblicato su Internet un Proof of Concept (PoC) che consente di portare un attacco ai danni di Chrome attraverso un semplice JavaScript.

Nel post con cui annunciano la pubblicazione dell’exploit, Stephen Röttger e Artur Janc spiegano che la loro tecnica di attacco può essere facilmente adattata per colpire qualsiasi altro browser o Web Application e che il loro intento è quello di sensibilizzare la community degli sviluppatori per introdurre sistemi di mitigazione dei possibili attacchi basati su Spectre a livello di applicazione.

Il PoC è stato pubblicato su un sito (raggiungibile a questo indirizzo) in modalità interattiva: chiunque, in pratica, può collegarsi e sottoporsi a un attacco che porta all’estrazione dei dati a una velocità di 1k/s. La sua esecuzione può anche essere visualizzata nel video qui sotto.

[embedded content]

La scoperta di Spectre, resa pubblica proprio dai ricercatori di Google, era stata accompagnata da una scia di polemiche, tentativi di correzione della falla riusciti a metà e da una certa confusione.

Le contromisure adottate dagli sviluppatori software e dalla stessa Intel, infatti, erano a detta di molti soltanto una prima “barriera” che avrebbe potuto essere facilmente superata.

Le numerose varianti comparse nei mesi seguenti hanno dimostrato che il pessimismo dei ricercatori era tutto sommato giustificato e che la saga di Spectre era tutt’altro che conclusa. Con il nuovo exploit reso pubblico da Röttger e Janc è probabile che si apra un nuovo capitolo. Vedremo se, questa volta, si riuscirà a fare qualcosa di meglio.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/16/google-realizza-un-exploit-basato-su-spectre-per-le-cpu-intel/?utm_source=rss&utm_medium=rss&utm_campaign=google-realizza-un-exploit-basato-su-spectre-per-le-cpu-intel


Vulnerabilità critiche per i misuratori “intelligenti” Schneider Electrics


Le falle di sicurezza, se sfruttata, porterebbero all’esecuzione di codice in remoto o al blocco dei dispositivi del produttore francese.

L’ennesimo allarme nel settore IoT, questa volta, interessa in maniera trasversale qualsiasi settore: da quello privato a quello industriale. A soffrire di due vulnerabilità definite “critiche” sono infatti i misuratori “smart” prodotti da Schneider Electrics, diffusi in un gran numero di impianti a ogni livello.

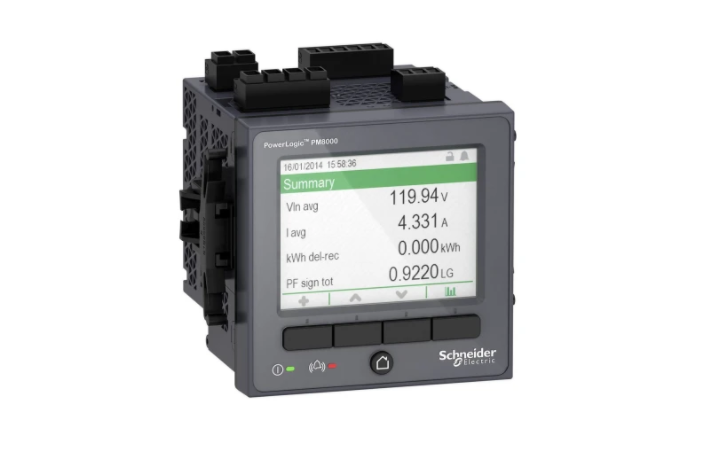
Le due falle di sicurezza (CVE-2021-22714 e CVE-2021-22713) interessano la linea PowerLogic ION/PM dell’azienda francese e sono state individuate dai ricercatori di Claroty, che hanno pubblicato i dettagli delle vulnerabilità in un post pubblicato sul blog ufficiale della società di sicurezza.

Il bug più grave (CVE-2021-22714) consentirebbe addirittura di avviare l’esecuzione di codice in remoto attraverso l’invio di pacchetti TCP confezionati ad hoc e ha ricevuto una valutazione di rischio di 9,8 su 10.

La seconda vulnerabilità, invece, è considerata dai ricercatori meno grave (con uno score di 7,5 su 10) e permetterebbe di “forzare” il riavvio del dispositivo a distanza.

Schneider Electrics

La buona notizia è che, dalle parti di Claroty, sembrano aver preso terribilmente sul serio il concetto di “responsible discolsure”. Se la società di sicurezza ha pubblicato solo in questi giorni il report che rende pubblici i dettagli delle vulnerabilità, i prodotti interessati avrebbero infatti ricevuto un aggiornamento addirittura lo scorso agosto.

In buona sostanza, Claroty ha aspettato la bellezza di otto mesi per dare il tempo alle aziende di aggiornare i loro sistemi.

Considerati gli ambiti in cui vengono utilizzati i dispositivi in questione, però, la prudenza è più che giustificata. Al di là delle applicazioni rivolte al grande pubblico, i prodotti della linea PowerLogic sono infatti ampiamente utilizzati in ambito industriale, con il prevedibile portato di rischi legati ai possibili incidenti in caso di cyber attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/15/vulnerabilita-critiche-per-i-misuratori-intelligenti-schneider-electrics/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-critiche-per-i-misuratori-intelligenti-schneider-electrics


Polemica sull’influenza di Microsoft su GitHub. Due pesi due misure?


La rimozione di un Proof of Concept relativo alle vulnerabilità di Exchange Server apre un dibattito sull’influenza dell’azienda di Redmond nelle policy di GitHub.

Difficile che la vicenda arrivi ad avere visibilità sui media generalisti (non ne leggeremo mai sul Corriere Della Sera), ma il caso del PoC (Proof of Concept) rimosso da GitHub rischia di scuotere significativamente la community degli esperti di cyber security.

La vicenda, segnalata su molti social media, riguarda il codice che dà applicazione pratica a uno dei famigerati bug in Microsoft Exchange, e che sarebbe stato pubblicato dal ricercatore vietnamita Nguyen Jang su GitHub.

Il PoC sarebbe stato rimosso nel giro di poco tempo dal repository, suscitando una serie di reazioni in chi ha visto in questa operazione una sorta di abuso da parte di Microsoft.

L’azienda di Redmond, infatti, ha acquisito GitHub nel 2018 promettendo di mantenere quelle caratteristiche di oggettività e neutralità che hanno orientato l’attività del servizio di hosting ispirato a logiche di open source e condivisione delle conoscenze.

La “censura” sul PoC in questione, di conseguenza, è stata vista da molti come una sorta di tradimento di quei propositi pubblicamente dichiarati dallo sviluppatore.

Le policy di GitHub, per quanto riguarda i PoC relativi a vulnerabilità attive, prevedono infatti l’unico limite di escludere quelle che prevedono la possibilità di esecuzione di codice in remoto. Una casistica che non riguarda il cosiddetto ProxyLogon, cioè una delle vulnerabilità che in queste settimane stanno affliggendo Exchange.

Microsoft GitHub

A sostegno della decisione di GitHub di rimuovere il PoC dai suoi sistemi, in realtà, c’è il fatto che lo sfruttamento della vulnerabilità per attaccare i sistemi di posta elettronica di aziende in tutto il mondo sta diventando una vera emergenza.

Stando a un report pubblicato da ESET, infatti, sarebbero almeno 10 i gruppi APT che stanno sfruttando la falla di sicurezza per fare man bassa di dati sottraendoli dai sistemi delle imprese vulnerabili.

Insomma: qualcuno solleva il problema legato a una vera emergenza che sta avendo conseguenze pesantissime a livello di cyber security. Alla luce di questa interpretazione, l’accusa di utilizzare due pesi e due misure a seconda del fatto che la vulnerabilità interessi sistemi Microsoft, perde un po’ di appeal.

Il problema, in ogni caso rimane e dalle parti di GitHub dovranno forse pensare a una integrazione delle loro linee guida per sgombrare il campo da “equivoci” che potrebbero mettere in discussione il ruolo del servizio di hosting.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/12/polemica-sullinfluenza-di-microsoft-su-github-due-pesi-due-misure/?utm_source=rss&utm_medium=rss&utm_campaign=polemica-sullinfluenza-di-microsoft-su-github-due-pesi-due-misure