Europol scardina la crittografia di Sky ECC: “era la chat della malavita”


L’operazione ha consentito di intercettare centinaia di milioni di messaggi e ha portato a una raffica di arresti in Belgio, Olanda e Francia.

Una maxi-retata che ha coinvolto 1.500 poliziotti nel solo Belgio. È questo il risultato di un’operazione dell’Europol che ha preso di mira il sistema di chat crittografata di Sky ECC, azienda canadese specializzata nella fornitura di strumenti di comunicazione “sicuri”.

Come si legge nel comunicato stampa pubblicato da Europol nella giornata di ieri, gli arresti fanno seguito a un’attività di monitoraggio iniziata a metà febbraio, che ha permesso alle forze di polizia di intercettare le comunicazioni di circa 70.000 sospetti, acquisendo informazioni su centinaia di attività criminali.

Il bilancio dell’operazione, per quanto riguarda il Belgio, è di 48 arresti a cui si aggiunge il sequestro di 1,2 milioni di euro e 17 tonnellate di cocaina. Operazioni simili sono iniziate anche in Francia e Olanda.

Gli investigatori a capo dell’operazione, che ha visto la partecipazione di Francia, Belgio e Olanda, hanno concentrato la loro attenzione su Sky ECC già dall’anno scorso, quando un’operazione simile aveva portato a decine di arresti in seguito all’hackeraggio della rete di Encrochat.

Sky ECC

In seguito allo smantellamento di Encrochat, spiegano gli investigatori, molte organizzazioni criminali avevano deciso di ricorrere ai servizi di Sky ECC, che offriva un servizio simile: telefoni sicuri (con fotocamera, microfono e GPS disabilitati) e un sistema di crittografia proprietario per proteggere le comunicazioni.

Il sistema di codifica, che l’azienda canadese considerava talmente sicuro da aver pubblicamente offerto 5 milioni di dollari a chi fosse riuscito a violarlo, sembrerebbe essersi dimostrato molto meno resiliente di quanto i suoi autori sostenessero.

Dalle parti di Sky ECC, però, negano tutto. In un comunicato pubblicato sul sito ufficiale dell’azienda, viene fornita una ricostruzione diversa della vicenda. Il sistema violato dagli investigatori, secondo Sky ECC, sarebbe una versione “fake” distribuita illegalmente.

Una strategia di difesa piuttosto originale, che (almeno per il momento) consente all’azienda canadese di sostenere che i suoi sistemi non siano stati intaccati in alcun modo. Nel comunicato, inoltre, si sostiene che le policy aziendali prevedano “tolleranza zero” nei confronti dell’uso dei sistemi di comunicazione sicura da parte di criminali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/11/europol-scardina-la-crittografia-di-sky-ecc-era-la-chat-della-malavita/?utm_source=rss&utm_medium=rss&utm_campaign=europol-scardina-la-crittografia-di-sky-ecc-era-la-chat-della-malavita


Bug nell’app Acr call recorder per iPhone: “privacy a rischio”


La falla di sicurezza avrebbe consentito a un pirata di collegarsi ai server cloud e accedere a qualsiasi file impersonando l’utente.

Registrare una telefonata può essere utile e non c’è bisogno di una motivazione come il ricatto: basta essere, per esempio, giornalisti e voler avere una registrazione di un’intervista per poi sbobinarla. Tra le app più popolari per iPhone (almeno stando al milione di download riportato sul sito dello sviluppatore sul suo sito) c’è Acr call recorder.

L’applicazione per iOS, disponibile gratuitamente con alcune funzionalità sbloccabili attraverso acquisti in-app, su App Store ha una buona valutazione (quattro stelle) e più di 2.000 recensioni.

Come ha scoperto un ricercatore di PingSafe, però, ACR call recorder aveva un piccolo problema: le sue infrastrutture su cloud potevano essere “bucate” con estrema facilità per accedere alle registrazioni di qualsiasi utente.

Acr call recorder

La tecnica di attacco sfrutterebbe una vulnerabilità in una delle API usate dal sistema (fetch-sinch-recordings.php) che consentirebbe di collegarsi ai bucket S3 in cui vengono memorizzate le registrazioni.

Nel suo report, il ricercatore spiega come sia sufficiente usare uno strumento specifico come Burp Suite o Zap Proxy per inviare una richiesta inserendo al suo interno il numero di telefono di un qualsiasi utente.

Dal momento che l’API non utilizza un sistema di autenticazione, la risposta sarà un link diretto alle registrazioni dell’utente impersonato.

PingSafe ha contattato lo sviluppatore dell’app segnalando il problema, che è stato corretto nella versione 2.26, prontamente caricata su App Store.

Tutto bene, quindi. La vicenda, però, conferma tutti i rischi legati a un uso “disinvolto” della memorizzazione su cloud dei dati degli utenti, che tra gli sviluppatori di app mobile sembrano crescere in maniera esponenziale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/10/bug-nellapp-acr-call-recorder-per-iphone-privacy-a-rischio/?utm_source=rss&utm_medium=rss&utm_campaign=bug-nellapp-acr-call-recorder-per-iphone-privacy-a-rischio


Cyber crimine in Italia: l’email è il vettore di attacco preferito


Il rapporto di Yoroi evidenzia i trend degli attacchi informatici nel nostro paese: uso intensivo di zero-day e posta certificata per colpire le aziende.

La pirateria informatica è un fenomeno globale, ma qualche differenza tra paese e paese esiste. I cyber criminali, infatti, sanno adattarsi al contesto e sviluppano modus operandi diversi a seconda delle condizioni specifiche del “territorio”. L’Italia, ovviamente, non fa eccezione.

A mettere in luce le peculiarità del nostro paese ci ha pensato Yoroi, che ha pubblicato un report (scaricabile da questo indirizzo attraverso una procedura di registrazione) in cui tratteggia le caratteristiche del cyber crimine attraverso l’analisi dei dati registrati nel corso del 2020.

La società di sicurezza italiana, in particolare, ha concentrato l’attenzione sugli attacchi rivolti alle aziende e ai vettori di attacco utilizzati per colpirle.

Dallo studio emerge un panorama i cui l’email rappresenta ancora lo strumento principale utilizzato dai pirati informatici per cercare di fare breccia nei sistemi aziendali.

La tecnica più diffusa prevede l’utilizzo di messaggi che mirano a dirottare le potenziali vittime su pagine Web che contengono Exploit Kit in grado di comprometterne i dispositivi, seguita dalle classiche tecniche di phishing basate su ingegneria sociale che spesso, rilevano gli autori, hanno fatto leva sul tema della pandemia da Covid 19.

Cyber crimine Italia

Una peculiarità tutta italiana è quella legata all’uso della posta certificata (PEC) come strumento per colpire le aziende. Lo stratagemma, che fa leva sulla presunta “ufficialità” dello strumento di comunicazione, viene utilizzato principalmente in attacchi irati che hanno come obiettivo impiegati o dirigenti delle aziende.

Da un puto di vista tecnico, Yoroi rileva un aumento dell’utilizzo delle XLM Macro 4.0, il cui uso consente di aggirare alcune tecniche di rilevamento antivirus.

Una strategia, quella di superare i sistemi di protezione, che viene perseguita anche attraverso l’uso di vulnerabilità zero-day e malware appena conosciuti, che rappresentano il 75,6% dei campioni individuati dalla società di sicurezza negli ultimi 12 mesi.

In linea con le tendenze a livello globale, invece, è la crescita degli attacchi ransomware “double extortion”, in cui i pirati informatici pretendono un doppio pagamento in seguito alla compromissione dei sistemi: il primo per ottenere la chiave crittografica che consente di decodificare i file, il secondo per impedire la diffusione delle informazioni rubate dai sistemi.

Le statistiche contenute nel report, per quanto riguarda gli attacchi rivolti alle aziende, mostrano una curiosa predominanza di attacchi di phishing diretti al settore dei materiali da costruzione (55% degli attacchi rilevati) che, per quanto riguarda gli attacchi portati con malware raggiunge addirittura la quota del 70%.

Un0’anomalia statistica che, secondo gli autori dello studio, si spiegherebbe con la rilevanza delle imprese italiane nel settore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/09/cyber-crimine-in-italia-lemail-e-il-vettore-di-attacco-preferito/?utm_source=rss&utm_medium=rss&utm_campaign=cyber-crimine-in-italia-lemail-e-il-vettore-di-attacco-preferito


Ondata di attacchi a Exchange Server: 60.000 aziende colpite


Il gruppo hacker Hafnium sta sfruttando una tecnica di attacco basata su una catena di exploit. Le patch per difendersi sono disponibili, ma la strage continua.

L’avevano definita un’emergenza e i toni allarmistici, a distanza di qualche giorno, appaiono essere più che giustificati. Gli attacchi da parte di un gruppo APT probabilmente legato al governo di Pechino, individuati nei giorni scorsi da Microsoft, stanno infatti interessando migliaia di aziende.

L’obiettivo dei pirati sono i server di Microsoft Exchange, che vengono compromessi sfruttando una concatenazione di vulnerabilità zero-day (ne abbiamo parlato lo scorso giovedì in questo articolo) che permettono di sottrarre l’intero contenuto delle caselle di posta elettronica.

L’azienda ha reso disponibili a tempo di record gli aggiornamenti che consentono di correggere le falle di sicurezza, ma a quanto pare l’allarme non è stato preso abbastanza sul serio dagli utenti.

Stando a quanto riportano gli esperti, la campagna di attacchi avrebbe interessato, in un primo momento, soltanto alcuni bersagli di alto livello, apparentemente selezionati con cura dai pirati informatici. In una seconda fase, i cyber criminali hanno cominciato a colpire indiscriminatamente utilizzando, secondo gli analisti, sistemi di automazione degli attacchi che gli hanno permesso di colpire migliaia di obiettivi.

attacchi Exchange Server

La stima delle vittime sarebbe di 60.000, buona parte delle quali sarebbero aziende di piccole o medie dimensioni. La tipologia dei bersagli induce a pensare che a pagare il prezzo più alto siano quei soggetti che non dispongono di team dedicati alla cyber security in grado di fronteggiare tempestivamente l’emergenza.

Come spiega un report pubblicato su Internet dall’agenzia statunitense CISA (Cybersecurity and Infrastructure Security Agency), per fronteggiare l’emergenza Microsoft ha pubblicato uno strumento che consente di rilevare la eventuale vulnerabilità della piattaforma Exchange agli attacchi. Il tool è stato poi aggiornato per individuare anche gli indicatori di compromissione (IOC) che permettono di sapere se il sistema è stato violato.

Gli analisti, infatti, specificano che l’applicazione delle patch permette di correggere le falle di sicurezza ma non blocca l’accesso nel caso i pirati informatici abbiano già colpito i sistemi.

Rimane da capire se l’ondata di attacchi possa essere in qualche modo collegata alla vicenda SolarWinds. Lo scorso 18 febbraio, infatti, Microsoft ha pubblicato i risultati finali della sua indagine riguardante il data breach subito nel corso del 2020, evidenziando come i pirati informatici fossero riusciti a mettere le mani sul codice sorgente di alcuni componenti software, tra cui proprio Exchange.

Per il momento, dalle parti di Redmond escludono che siano emersi indizi che facciano pensare a un nesso causale tra le due vicende, ma la coincidenza non è sfuggita a nessuno.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/08/ondata-di-attacchi-a-exchange-server-60-000-aziende-colpite/?utm_source=rss&utm_medium=rss&utm_campaign=ondata-di-attacchi-a-exchange-server-60-000-aziende-colpite


I cyber criminali attaccano il forum Maza dedicato al cyber crimine


Il sito vittima di un data breach a opera di pirati informatici. L’attacco ha permesso di sottrarre le informazioni di tutti gli utenti registrati.

È possibile fare conto su una qualche forma di fiducia tra cyber criminali? La risposta è no. A confermarlo è il recente cyber attacco ai danni di Maza, un forum russo che (almeno in teoria) non avrebbe alcun motivo di preoccuparsi di subire un attacco.

Maza, infatti, è uno dei forum più frequentati dai pirati informatici, che lo usano per la compravendita di malware e exploit.

L’attacco, secondo quanto si legge in un report della società di sicurezza Flashpoint,  avrebbe consentito agli hacker di sottrarre un gran numero di informazioni dal database del sito, tra cui gli ID, le email usate per la registrazione, le password (protette da algoritmi di hashing) e gli eventuali contatti su Skype, Yahoo, AIM e ICQ.

Maza è attivo dal 2003 e rappresenta un vero punto di riferimento per i cyber criminali che operano sul territorio russo. L’accesso è ristretto a pochi “afecionados” che, al suo interno, possono tranquillamente scambiare informazioni e risorse con i loro colleghi.

forum Maza

L’attribuzione dell’attacco è ancora tutta da chiarire: il messaggio comparso sulle pagine di Maza sembra infatti essere stato tradotto in lingua russa utilizzando un sistema di traduzione automatico, elemento che farebbe pensare a una pista che conduce all’estero.

Secondo i ricercatori di Flashpoint, però, potrebbe trattarsi di un classico “false flag”, cioè un indizio inaffidabile che avrebbe come unico scopo quello di confondere le acque.

Non è escluso, quindi, che si possa trattare di u n “lavoro dall’interno” simile a quello cui si è assistito negli ultimi tempi e che ha coinvolto altri siti simili a Maza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/05/i-cyber-criminali-attaccano-il-forum-maza-dedicato-al-cyber-crimine/?utm_source=rss&utm_medium=rss&utm_campaign=i-cyber-criminali-attaccano-il-forum-maza-dedicato-al-cyber-crimine


Raffica di zero-day per Microsoft Exchange Server. Aggiornare subito!


Le vulnerabilità vengono sfruttate attivamente da un gruppo di pirati informatici cinesi e, solo in Italia, potrebbero interessare migliaia di aziende.

Allarme rosso per Exchange e gli utenti che si affidano alla piattaforma Microsoft sono “caldamente invitati” ad aggiornare subito i loro sistemi per arginare il rischio di attacchi.

La segnalazione arriva dalla stessa Microsoft e riguarda una serie di vulnerabilità zero-day che interessano Exchange Server 2010, Exchange Server 2013, Exchange Server 2016 e Exchange Server 2019. In pratica, le falle di sicurezza riguardano tutte le versioni in commercio tranne Exchange Online.

I bug individuati dai ricercatori di sicurezza sono quattro e almeno uno di questi (CVE-2021-26855) è già stato utilizzato in attacchi che hanno portato al furto dell’intero contenuto di vari account di posta elettronica.

La falla, nel dettaglio, consentirebbe di utilizzare una connessione in remoto sulla porta 443 per inviare richieste HTTP ed eseguire un’autenticazione come Exchange Server. Il bug verrebbe però usato come parte di una “catena” che sfrutta anche altri zero-day.

Tra queste una falla (CVE-2021-26858) nel componente interno “Unified Message Services” di Exchange Server che permette di eseguire codice con i massimi privilegi sulla macchina.

Le vulnerabilità identificate come CVE-2021-26858 e CVE-2021-27065, invece, garantiscono privilegi in scrittura sulla macchina dove è dispiegato il servizio di Exchange.

zero-day Microsoft Exchange

Il gruppo di cyber criminali che sta sfruttando le vulnerabilità, identificato con il nome di Hafnium, agirebbe dal territorio cinese e, stando alle analisi degli esperti Microsoft riassunte in un report a firma di Tom Burt, i pirati informatici sarebbero interessati a colpire bersagli nel settore dell’industria, della ricerca e della difesa, così come organizzazioni politiche e non governative.

Anche se gli attacchi registrati da Microsoft sono concentrati negli USA, secondo gli esperti di Yoroi le installazioni di Exchange Server vulnerabili agli attacchi sarebbero estremamente numerose anche nel nostro paese.

Inutile dire che la sollecitazione di Microsoft è di quelle che vanno prese sul serio: aggiornare il prima possibile per bloccare eventuali attacchi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/04/raffica-di-zero-day-per-microsoft-exchange-server-aggiornare-subito/?utm_source=rss&utm_medium=rss&utm_campaign=raffica-di-zero-day-per-microsoft-exchange-server-aggiornare-subito


Google corregge un’altro zero-day in Chrome


La vulnerabilità in Chrome, secondo i ricercatori di Mountain View, verrebbe utilizzata per portare attacchi online. Ma non forniscono nessun dettaglio preciso.

Un’altra vulnerabilità di Chrome sfruttata dai pirati informatici è stata corretta nell’ultimo aggiornamento del browser di Google. La falla di sicurezza (CVE-2021-21166) sarebbe stata segnalata lo scorso 11 febbraio dai ricercatori Microsoft.

La notizia emerge dal report relativo al rilascio della nova versione di Chrome (89.0.4389.72) che elenca le modifiche al software di navigazione. Le informazioni sono piuttosto scarne e il documento si limita a descrivere il bug come un “problema nella gestione a livello di audio del ciclo di vita di un oggetto”.

Oltre a questa (criptica) descrizione, gli unici dati rilevanti riguardano il nome della ricercatrice che ha segnalato il bug e, per una volta, si tratta di un membro del team di analisi di Microsoft, Alison Huffman.

zero-day Chrome

Dalle informazioni pubblicate da Google, quindi, l’unico dato certo è che la falla di sicurezza sarebbe stata già sfruttata da gruppi di pirati informatici per portare attacchi ai computer che utilizzano Chrome. L’azienda, però, non specifica quale tecnica di attacco verrebbe utilizzata o come la falla aprirebbe la strada a una compromissione del sistema.

In pratica, nessun’altra informazione oltre a quelle “basilari” è disponibile e lo stesso database CVE segnala che la vulnerabilità è etichettata come “reserved”.

Il riserbo riguardo i dettagli sullo zero-day individuato dalla ricercatrice non è una novità: Google adotta infatti precauzioni di questo genere quando teme che maggiori informazioni sulla vulnerabilità possano permettere ad altri pirati informatici idi sviluppare exploit in grado di sfruttare la falla di sicurezza.

In ogni caso, il consiglio per tutti gli utenti di Google Chrome è quello di eseguire immediatamente l’aggiornamento che può essere avviato attraverso la sezione Informazioni su Google Chrome accessibile dal menu Guida.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/03/google-corregge-unaltro-zero-day-in-chrome/?utm_source=rss&utm_medium=rss&utm_campaign=google-corregge-unaltro-zero-day-in-chrome


Malware su smartphone: nel 2020 boom di adware


Lo studio di Kaspersky mette a fuoco le tendenze del cyber crimine nel settore mobile e le pubblicità indesiderate la fanno da padrone.

Trojan, programmi indesiderati o pericolosi, ma soprattutto adware. Il campionario delle app malevole per i dispositivi mobili tratteggiato dai ricercatori di Kaspersky non lascia molti dubbi su quale sia il settore che “tira” di più tra i cyber criminali specializzati negli attacchi agli smartphone.

Lo studio, pubblicato ieri dalla società di sicurezza sul suo sito Internet, snocciola dati e statistiche relativi alle minacce individuate nel corso del 2020, mettendo in evidenza come quello degli adware sia il settore più “vivace” tra i pirati informatici.

Tra le minacce individuate da Kaspersky, le app malevole che visualizzano pubblicità indesiderata sul dispositivo rappresentano il 57% del totale. Un fenomeno in netta crescita, soprattutto se si considera che nel 2019 erano solo il 22%.

Altre tipologie di malware, come i trojan (4,5%) e i trojan che sfruttano SMS (4%) seguono a grande distanza. La seconda categoria in termini quantitativi (21%) è quella che i ricercatori chiamano “risk tools” e che sono, in pratica, app potenzialmente indesiderate o genericamente pericolose.

Per quanto riguarda le minacce specifiche, il report di Kaspersky sottolinea l’incidenza della pandemia da Covid 19, che ha offerto ai cyber criminali l’occasione di mettere in campo strategie di attacco e vere e proprie truffe che fanno leva sui timori legati al Coronavirus.

Un classico è rappresentato dalle app che promettono di offrire strumenti di tracciamento delle infezioni che si muovono al di fuori dei circuiti ufficiali.

malware smartphone

Il primo posto sul podio tra i malware se lo aggiudica Ewind, un adware che secondo gli analisti della società di sicurezza avrebbe raggiunto un livello di diffusione senza precedenti (2 milioni di installazioni) grazie a una tecnica che associa il software malevolo ad applicazioni legittime

Per quanto riguarda le piattaforme, dal punto di vista statistico la diffusione dei malware è (prevedibilmente) maggiore su Android, mentre su iOS le tecniche di attacco sono rappresentate per lo più dagli abusi del cosidetto “drive-by download”, che prende di mira Safari.

Protagonista, in questo settore, è WebKit, il motore di rendering del browser targato Apple. Nel corso del 2020 gli exploit che hanno preso di mira il componente sono stati utilizzati dai pirati per diffondere un trojan chiamato LightSpy.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/02/malware-su-smartphone-nel-2020-boom-di-adware/?utm_source=rss&utm_medium=rss&utm_campaign=malware-su-smartphone-nel-2020-boom-di-adware


Gootloader: i nuovi attacchi online sfruttano l’ottimizzazione SEO


La tecnica prevede l’uso di siti Internet compromessi per diffondere i malware sfruttando i motori di ricerca come vettore di attacco.

Le ricerche su Internet come esca per indurre le potenziali vittime a scaricare e installare malware sul proprio computer: è questa la nuova tecnica adottata dai pirati informatici secondo i ricercatori di Sophos, che hanno intercettato una campagna malware battezzata con il nome di Gootloader.

Come spiegano gli autori del post pubblicato sul blog ufficiale della società di sicurezza, la tecnica di attacco è un mix che sfrutta le caratteristiche delle strategie di SEO (Seach Engine Optimization) e un po’ di psicologia spicciola.

Secondo i ricercatori, sarebbe stata sviluppata dai pirati informatici del gruppo REvil e dai loro “colleghi” responsabili della diffusione del trojan Gootkit.

Ma come funziona Gootloader? Il punto di partenza è rappresentato dalla disponibilità di siti Internet compromessi (gli autori del report stimano che sia necessario avere a disposizione almeno 400 server) il cui contenuto viene modificato attraverso l’iniezione di pagine Web che corrispondono a chiavi di ricerca estremamente specifiche.

Le pagine in questione vengono inserite spesso in siti che non hanno nulla a che fare con i temi trattati (uno degli esempi citati nel report riguarda informazioni sul mercato immobiliare inserite in un sito che tratta temi legati al settore medicale) ma che corrispondono a ricerche spesso effettuate dagli utenti.

Gootloader

Se la potenziale vittima fa click sul collegamento, viene dirottata su una pagina che, a prima vista, appare essere un classico message board o la sezione di commento di un blog in cui il contenuto (creato ad hoc per il visitatore) sembra trattare il tema oggetto della ricerca.

All’avvio della visualizzazione, la pagina propone però il download di un file in formato ZIP con lo stesso nome della ricerca effettuata e il cui contenuto è un file che, ancora una volta, è nominato con il testo della ricerca.

Lo stratagemma, in pratica, mira a ingannare il visitatore per fargli credere di aver scovato un documento che risponde alla sua domanda. In realtà, il file contenuto al suo interno è un JavaScript che avvia il payload (può trattarsi di un ransomware come di un trojan) scelto dai pirati.

La campagna di diffusione malware individuata dai ricercatori di Sophos, stando al rapporto, è per il momento rivolta a Stati Uniti, Germania, Francia e Corea del Sud.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/03/01/gootloader-i-nuovi-attacchi-online-sfruttano-lottimizzazione-seo/?utm_source=rss&utm_medium=rss&utm_campaign=gootloader-i-nuovi-attacchi-online-sfruttano-lottimizzazione-seo


Italia seconda in Europa per la presenza di Stalkerware


La ricerca di Kaspersky conferma l’abuso di software spia per smartphone nel settore privato. Peggio di noi fa solamente la Germania.

Li hanno battezzati con il nome di Stalkerware e, secondo gli esperti di sicurezza, rappresentano ormai una minaccia per la privacy estremamente diffusa, al punto che nel 2019 è stato avviato un progetto per contrastarne la diffusione.

Ma di cosa si tratta? In estrema sintesi, gli Stalkerware sono veri e propri trojan, spesso “travestiti” da applicazioni per il parental control, che vengono utilizzati per spiare il partner consentendo di leggerne le comunicazioni e tracciarne la posizione attraverso il GPS . In molti casi, il loro utilizzo è collegato a episodi di abusi o violenza domestica.

A scattare una “fotografia” del fenomeno è in questi giorni Kaspersky, che ha pubblicato su Internet un rapporto intitolato “La situazione dello stalkerware nel 2020”.

“Gli stalkerware sono una forma di cyberviolenza” spiegano gli esperti della società di sicurezza. “Si tratta di un fenomeno globale che colpisce tutti i Paesi indipendentemente dalle dimensioni o dalla cultura”.

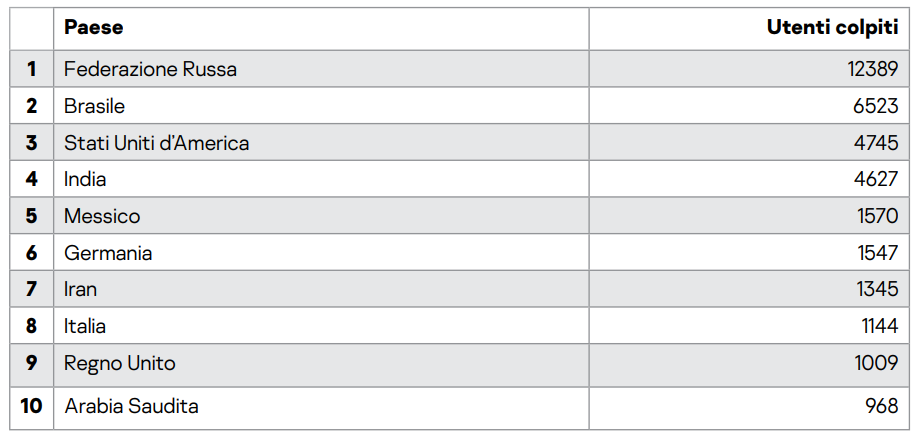
La classifica stilata da Kaspersky, effettivamente, mostra una composizione molto eterogenea: tra i 10 Paesi più colpiti dal fenomeno ci sono Russia, Brasile, Stati Uniti, India, Messico, Germania (primo Paese in Europa per diffusione del fenomeno) Iran, Italia, Regno Unito e Arabia Saudita.

Stalkerware

Il nostro paese, rispetto all’anno scorso, è sceso di due posizioni (era sesto) nella classifica globale, ma c’è poco da rallegrarsi. Il cambio di posizione, così come il calo dei numeri globali registrati, è dovuto più che altro a una temporanea contrazione del fenomeno provocato dalle restrizioni legate alla pandemia da Covid 19.

Nei periodi di lockdown, in cui le persone sono costrette a casa, è infatti probabile che la tentazione di controllare a distanza il partner sia stata meno forte.

Un’interpretazione confermata dagli esperti di Kaspersky, che hanno registrato un calo nei casi segnalati nel periodo tra marzo e giugno 2020, con poi una ripresa del fenomeno che si è stabilizzato nei mesi seguenti.

“Il numero di utenti colpiti da stalkerware è comunque molto alto e ogni giorno rileviamo nuovi campioni” spiega Morten Lehn, General Manager Italy di Kaspersky. “È importante ricordare che dietro ogni numero si nasconde una persona e, a volte, una silenziosa richiesta di aiuto”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/26/italia-seconda-in-europa-per-la-presenza-di-stalkerware/?utm_source=rss&utm_medium=rss&utm_campaign=italia-seconda-in-europa-per-la-presenza-di-stalkerware