Tutti i problemi di sicurezza di Alexa


Il sistema di interazione dell’assistente vocale di Amazon con altre applicazioni apre degli spazi che i pirati informatici potrebbero sfruttare per attaccare gli utenti.

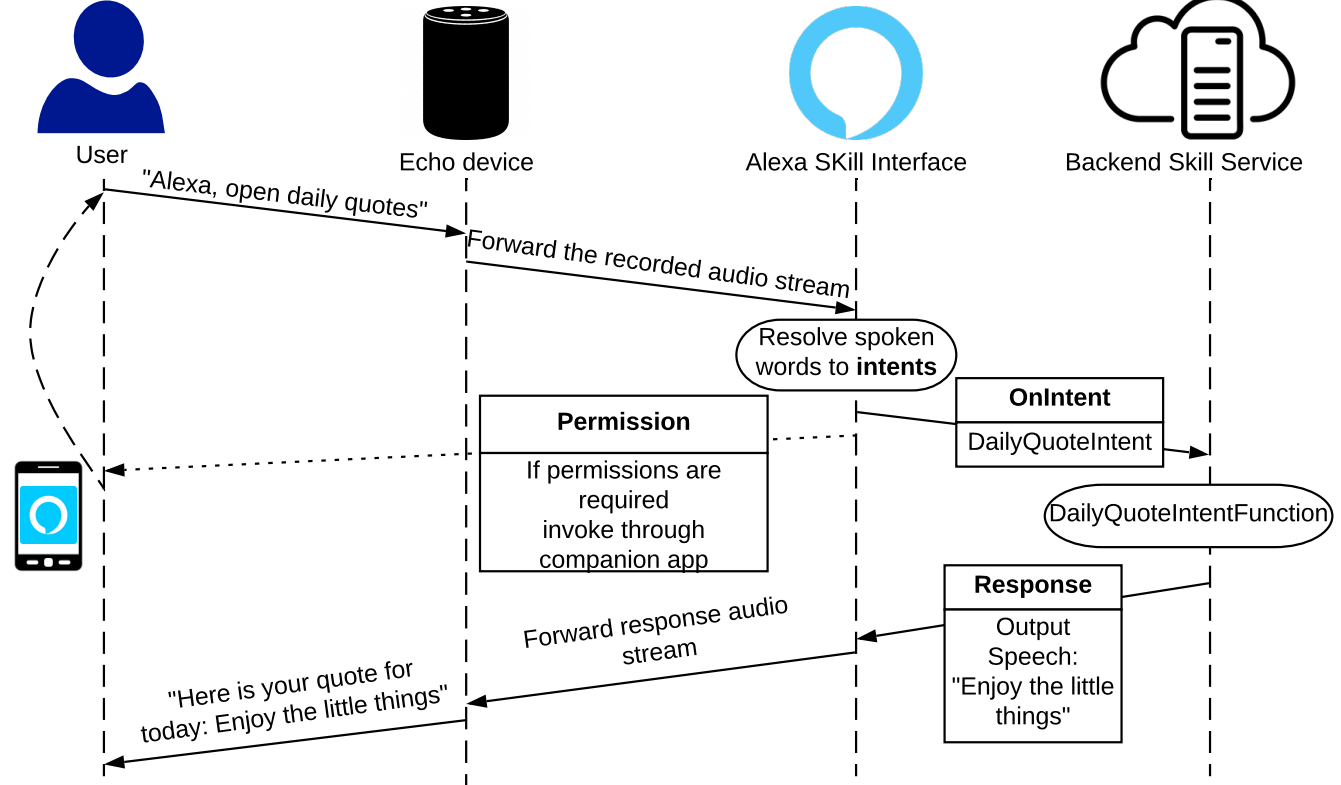
Si chiamano “skill” e sono funzionalità che consentono all’assistente vocale Alexa di interagire con altre app. Un sistema che è stato pensato per espandere le funzionalità dell’ecosistema Amazon, ma che secondo gli esperti di sicurezza hanno caratteristiche ben poco rassicuranti sotto il profilo della sicurezza.

A mettere in fila tutti i problemi legati alle “attività collaterali” di Alexa ci hanno pensato i ricercatori dell’Università di Bochum. Christopher Lentzsch e Martin Degeling, che firmano un report sul tema, snocciolando una serie di problematiche legate all’uso di Alexa in questa modalità.

Il primo problema, spiegano i ricercatori, riguarda il fatto che chiunque possa rendere disponibili skill utilizzando nomi di aziende ben conosciute che, in realtà, non hanno nulla a che fare con gli sviluppatori dell’applicazione. In altre parole, sarebbe possibile per chiunque fare leva sulla reputazione di aziende conosciute per garantirsi quel livello di “fiducia” che potrebbe esporre gli utenti a violazioni della privacy.

Non solo: il sistema che ha implementato Amazon per proteggere l’accesso a dati sensibili sarebbe, stando a quanto si legge nel report, facilmente aggirabile. In questo modo, uno sviluppatore potrebbe accedere a determinate informazioni senza che il proprietario del dispositivo possa saperlo.
Alexa

Un ulteriore problema, poi, sarebbe rappresentato dalla possibilità di eseguire attacchi basati su tecniche di “skill squatting”, cioè l’uso di nomi e denominazioni simili a quelle di altre skill considerate molto popolari. Uno stratagemma, questo, cui non si ricorre necessariamente per scopi malevoli, ma che spesso viene utilizzato semplicemente per ottenere un po’ di visibilità facendo leva sull’equivoco.

Insomma: il bilancio del livello di sicurezza garantito da Alexa non è propriamente positivo e alle rivelazioni dei ricercatori tedeschi si aggiunge il carico da novanta di un altro report, che riassume una serie di problematiche a livello di security che affliggono l’assistente vocale.

Lo studio, a firma di ricercatori statunitensi, elenca una serie di criticità già note (qui il link per consultarlo) emerse negli ultimi anni e che evidenziano tutti i rischi legati all’uso di Alexa.

Molti dei problemi, si legge, sarebbero stati riconosciuti da Amazon, che si sarebbe impegnata ad avviare un percorso di revisione del funzionamento del suo assistente vocale per correggere le problematiche indicate dai ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/25/tutti-i-problemi-di-sicurezza-di-alexa/?utm_source=rss&utm_medium=rss&utm_campaign=tutti-i-problemi-di-sicurezza-di-alexa


Vulnerabilità critica nel vCenter Server di VMWare


La falla corretta in uno dei tre aggiornamenti rilasciati dall’azienda questa settimana. “Rischio di intrusioni, aggiornare subito”.

Una backdoor che consentirebbe attacchi in remoto, attraverso l’esecuzione di codice, sulle piattaforme vSphere di VMWare. È questa, in sintesi, l’emergenza che molte aziende dovranno affrontare nelle prossime ore.

L’allarme è stato lanciato dallo stesso produttore, che ha rilasciato una patch per correggere la vulnerabilità presente nel suo vCenter Server, il sistema di gestione centralizzato della più diffusa piattaforma di virtualizzazione.

La vulnerabilità (CVE-2021-21972) è stata segnalata da Mikhail Klyuchnikov, il ricercatore di Positive Technologies che ne accenna i dettagli in un post pubblicato sul blog ufficiale della società di sicurezza.

Il problema riguarderebbe un bug in uno dei plugin che gestisce le comunicazioni dai client vSphere ai server centrali, che consentirebbero a un pirata informatico di avviare l’esecuzione di codice in remoto (RCE) attraverso la porta 443. La vulnerabilità è presente nelle versioni 6.5; 6.7 e 7.0 di vCenter Server.

I dettagli tecnici disponibili in un documento pubblicato dalla stessa VMWare, indicano come soluzione primaria l’installazione dell’aggiornamento messo a disposizione dall’azienda. Esiste inoltre la possibilità di mitigare il rischio di un attacco disabilitando i componenti interessati dal bug seguendo queste istruzioni.

VMWare

La maggior parte dei sistemi vulnerabili, che Positive Technologies stima nel 90% dell’installato, sarebbero implementate all’interno delle reti aziendali e, di conseguenza, non sarebbero esposte a un a rischio immediato di attacco.

Secondo le stime del ricercatore, il problema interesserebbe subito almeno 6.000 installazioni della piattaforma WMWare che espongono la porta su Internet, la maggior parte delle quali (26%) negli Stati Uniti. Almeno 180, però, sarebbero i server vulnerabili in Italia.

Date le caratteristiche della piattaforma di virtualizzazione, però, il reale impatto di un eventuale attacco è difficile da stimare, visto che travolgerebbe a cascata i servizi gestiti dai singoli server.

La tornata di aggiornamenti rilasciata da VMWare, oltre alla vulnerabilità più grave (con un punteggio di rischio di 9.8) corregge anche altre due falle di sicurezza di entità (relativamente) minore (CVE-2021-21973 e CVE-2021-21974).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/25/vulnerabilita-critica-nel-vcenter-server-di-vmware/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-critica-nel-vcenter-server-di-vmware


Apple: ecco il nuovo Security Plan 2021


Il documento spiega nei dettagli le nuove feature di sicurezza di macOS e iOS, con tutte le informazioni per gli sviluppatori di applicazioni.

Un vero “mattone” (192 pagine) che spiega scopo e funzionamento dei sistemi di sicurezza implementati da Apple nei suoi prodotti. È il Platform Security 2021, rilasciato sotto forma di report dall’azienda di Tim Cook in questi giorni.

Il documento, scaricabile a questo indirizzo Internet in formato PDF, affronta tutti gli aspetti legati alla sicurezza, partendo da quella hardware per arrivare agli strumenti di gestione dei dispositivi.

Un vademecum che non ha solo scopo di illustrare al pubblico e alle aziende gli sforzi compiuti dall’azienda in questa direzione, ma anche (e soprattutto) di “educare” gli sviluppatori e gli operatori del settore per fare in modo che sfruttino i sistemi di sicurezza in maniera appropriata.

Largo spazio è dedicato al nuovo processore M1, introdotto con i nuovi modelli Mac (che ha già suscitato l’interesse dei pirati informatici) con il quale Apple ha introdotto una serie di accorgimenti a livello hardware e software che dovrebbero migliorarne il livello di sicurezza.

I temi legati alla sicurezza per quanto riguarda l’architettura hardware dei prodotti Apple, snocciolati nella prima parte del report, variano dal coprocessore Secure Enclave, cui è affidata la gestione dell’avvio protetto del sistema, passando per Apple T2 (crittografia dei dati) per arrivare al codice Boot ROM alla base del sistema di sicurezza dei dispositivi iOS.

Apple Security Plan

Oltre alle specifiche dei sistemi di riconoscimento biometrico (Touch ID e Face ID) il documento tocca anche alcune funzionalità specifiche, come il sistema di protezione dei portatili Mac che prevede la disconnessione automatica del microfono quando il coperchio viene chiuso.

Dal punto di vista software, dalle parti di Apple sottolineano come il processo di boot per i computer con le nuove CPU M1 (Apple Silicon) sia mutuato da quello dei dispositivi iOS e preveda una serie di controlli e aggiornamenti per garantire la “chain of trust”.

Molti anche gli approfondimenti relativi alle funzionalità di security in iOS 14 e macOS Big Sur, nei quali gli sviluppatori hanno introdotto col tempo una serie di feature che rappresentano la “struttura portante” della sicurezza dei due sistemi, a partire dal (rigoroso) sistema di sandboxing delle app all’interno del sistema mobile.

Ampia documentazione anche per la gestione dell’accesso ai dati personali degli utenti, che in iOS e iPadOS sfrutta Data Vault per bloccare qualsiasi accesso non autorizzato ai dati più sensibili, come i contatti o la galleria fotografica.

Insomma: a leggere il programma per il 2021 sembra proprio che dalle parti di Apple stiano prendendo la sicurezza molto sul serio. Un segno dei tempi?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/24/apple-ecco-il-nuovo-security-plan-2021/?utm_source=rss&utm_medium=rss&utm_campaign=apple-ecco-il-nuovo-security-plan-2021


EpMe: ecco come la Cina ha clonato un exploit dell’NSA


I servizi segreti statunitensi pensavano di avere a disposizione uno strumento di hacking formidabile, ma non si erano resi conto che i cinesi glielo avevano copiato.

Quando un exploit si dimostra essere un’arma a doppio taglio: la strategia del celebre Equation Group, la “punta di diamante” dell’NSA nel campo dell’hacking, ha dimostrato tutti i suoi limiti in una vicenda che oggi mette in luce un curioso cortocircuito.

Stando a quanto si legge in un report redatto dai ricercatori di Check Point, la politica dei servizi segreti statunitensi di tenere per sé le vulnerabilità che scoprono e sfruttarle per le operazioni di intelligence non è esattamente una strategia vincente.

Il caso riguarda una vulnerabilità di Windows (CVE-2017-0005) che Equation Group avrebbe utilizzato fino al 2017, quando il leak degli Shadow Brokers ha rivelato gli strumenti di hacking utilizzati dagli 007 statunitensi e Microsoft ha corretto la falla di sicurezza.

L’exploit utilizzato dall’NSA a partire dal 2013, battezzato con il nome di EpMe, consentiva di elevare i privilegi sul sistema operativo, permettendo così di prenderne il controllo.

A quanto pare, però, a utilizzarlo non erano solo gli agenti di Washington. Gli hacker del gruppo cinese Zirconium (APT31) avrebbero infatti utilizzato lo stesso strumento per portare attacchi a bersagli occidentali già nel 2014.

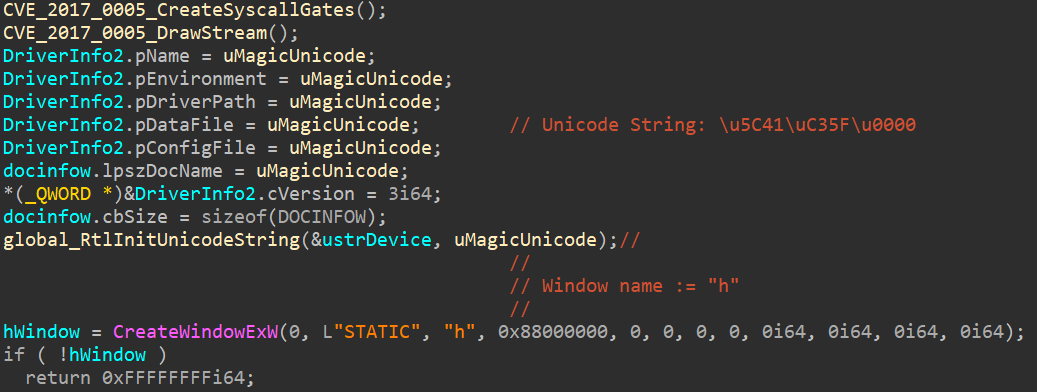
L’exploit, noto come Jian, secondo I ricercatori israeliani avrebbe molte similitudini con EpMe, a partire da alcune parti di codice che suggerirebbero l’idea che la versione cinese sia stata, in pratica, copiata da quella statunitense.

EpMe NSA

Non è chiaro se i pirati legati al governo di Pechino abbiano ottenuto in qualche modo l’exploit o lo abbiano semplicemente riprodotto partendo dai dati relativi al suo utilizzo da parte dell’NSA.

Quello che è certo è che se gli analisti statunitensi avessero avvisato Microsoft della vulnerabilità avrebbero impedito ai pirati di Zirconium di sfruttarlo.

Non è la prima volta che emerge un meccanismo del genere: già nel 2019 gli esperti di sicurezza avevano segnalato come gli hacker cinesi utilizzassero i tool di Equation Group prima che questi venissero resi pubblici.

In definitiva, l’intera vicenda conferma come la cyberwarfare si traduca, spesso, in un boomerang che produce più danni che vantaggi a chi decide di trarre vantaggio dalle vulnerabilità. Difficile, però, che le cose in qualche modo possano cambiare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/23/epme-ecco-come-la-cina-ha-clonato-un-exploit-dellnsa/?utm_source=rss&utm_medium=rss&utm_campaign=epme-ecco-come-la-cina-ha-clonato-un-exploit-dellnsa


Silver Sparrow: il malware per macOS ha già colpito 30.000 computer


Progettato per infettare i nuovi computer Apple con il processore M1, il malware ha già colpito migliaia di macchine. Nessuno, però, sa come si diffonda.

Lo hanno battezzato con il nome di Silver Sparrow (passero argenteo) e, almeno per il momento, rappresenta un vero mistero. Del nuovo malware per macOS, infatti, sappiamo solo che è in grado di colpire anche i Mac di nuova generazione, che utilizzano il processore M1 basato su architettura ARM64.

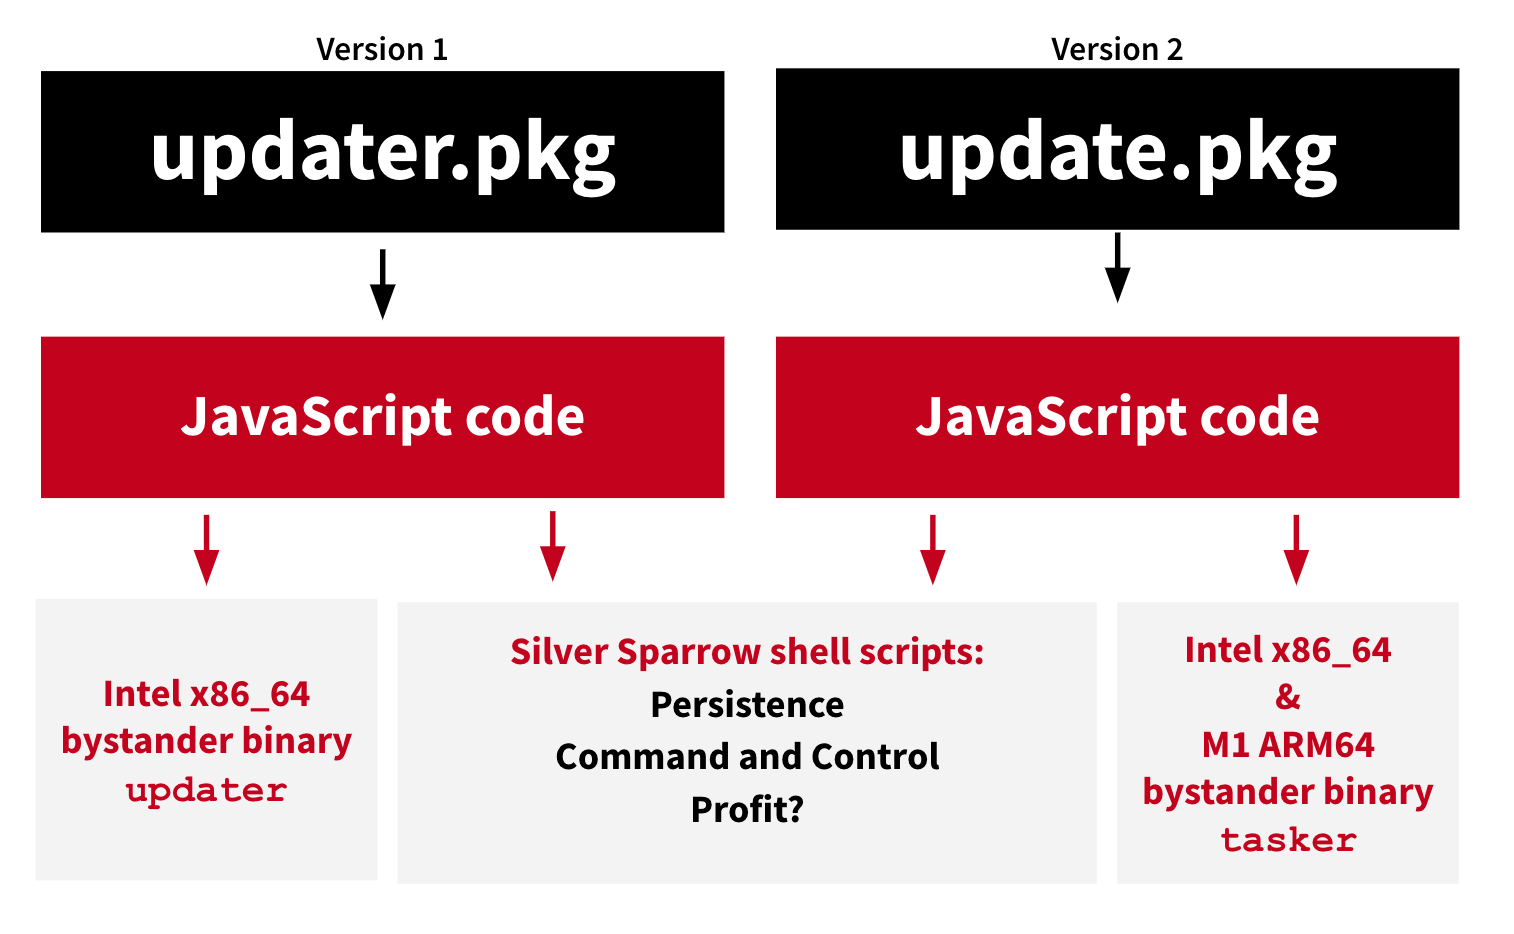
A individuare il malware è stata la società di sicurezza Red Canary, che in un report a firma del ricercatore Tony Lambert, ne descrive le caratteristiche. Il malware, spiega Lambert, è stato rilevato in due versioni. La prima in grado di colpire solo le macchine Apple basate su architettura Intel, la seconda in grado di “girare” anche sui computer equipaggiati con il nuovo chip M1.

Non è il primo malware di questo tipo: nei giorni scorsi, infatti, è stato individuato un altro esemplare di software malevolo che integra la compatibilità nativa con i nuovi processori di Apple.

Stando a quanto si legge nel report, Silver Sparrow avrebbe già infettato 29.139 computer in 153 paesi, tra cui i più colpiti sarebbero USA, Canada, Francia e Germania.

Il malware sfrutta le API per l’installazione di JavaScript per avviare i comandi che gli servono per garantirsi persistenza sulla macchina infettata e, almeno per il momento, non esegue nessun tipo di operazione dannosa.

Silver Sparrow

Si tratterebbe, quindi, di un malware “dormiente”, che allo stato delle cose rimane semplicemente in attesa di istruzioni da parte dei suoi autori.

Nessun indizio, oltre che sulle caratteristiche del payload, sulle modalità di diffusione. I ricercatori di Red Canary ipotizzano che possa essere distribuito sotto forma di un aggiornamento scaricabile da Internet, ma ammettono di non avere conferme riguardo le modalità di diffusione.

Tra gli aspetti misteriosi di Silver Sparrow, c’è anche una strana istruzione contenuta nel codice del malware, che sembrerebbe essere programmato per non colpire le macchine su cui è presente un qualsiasi file con estensione ._insu.

Come spiega lo stesso Tony Lambert, si tratta di una tipologia di file sconosciuta che non è presente nelle installazioni standard di macOS e di cui i ricercatori ignorano completamente la natura.

Insomma: Silver Sparrow sembra essere solo ai primi passi della sua carriera e, per il momento, suscita più enigmi che certezze. L’unico modo per diradare la nebbia che avvolge il nuovo malware, probabilmente, è aspettare che i pirati informatici che lo hanno creato passino all’azione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/22/silver-sparrow-il-malware-per-macos-ha-gia-colpito-30-000-computer/?utm_source=rss&utm_medium=rss&utm_campaign=silver-sparrow-il-malware-per-macos-ha-gia-colpito-30-000-computer


Spopolano le romance scam: le truffe sentimentali fruttano milioni


Arrestati sei truffatori di un gruppo con sede in Ghana che hanno incassato più di 55 milioni. Buona parte di questi attraverso le “romance scam”.

Sarà l’effetto del distanziamento sociale dovuto alla pandemia da Covid 19 o, più semplicemente, il desiderio di milioni di persone di sfruttare Internet per trovare l’anima gemella, ma le truffe sentimentali (romance scam) sembrano essere il nuovo eldorado dei truffatori digitali.

A confermarlo la notizia diffusa dal Dipartimento di Giustizia degli Stati Uniti (qui il comunicato stampa originale) riguardo l’arresto di sei persone coinvolte, a vario titolo, nell’attività di un’organizzazione criminale con sede in Ghana e specializzata in truffe online.

Stando a quanto riportano le autorità USA, il gruppo avrebbe rastrellato la bellezza di 55 milioni di dollari utilizzando varie tecniche fraudolente: dalla BEC (Business Email Compromise) alle romance scam.

Se lo schema delle truffe ai danni delle aziende è ormai ben conosciuto, il fenomeno delle truffe sentimentali sta vivendo invece una fase di crescita che nessuno, in realtà si aspettava.

I truffatori, spiegano dalle parti del Department of Justice, prendono di mira principalmente persone anziane utilizzando messaggi email e via telefono attirandole nella trappola con il miraggio di una relazione sentimentale.

romance scam

Il primo approccio avviene attraverso email inviate “a pioggia” o messaggi veicolati attraverso programmi di messaggistica e siti dedicati a incontri. Se la potenziale vittima risponde, parte un’accurata operazione di ingegneria sociale che i truffatori portano avanti manualmente, adattandosi alla situazione.

Una volta ottenuta la fiducia della vittima, i cyber criminali escogitano trucchi per convincere i loro bersagli a versare somme di denaro che in teoria dovrebbero aiutare in qualche modo i nuovi “partner”, ma che ovviamente finiscono nelle tasche dei pirati.

Uno dei casi documentati riguarda un uomo di 64 anni che avrebbe avviato una “relazione a distanza” con una modella ghanese, cui avrebbe poi inviato 39.000 dollari che avrebbero dovuto permettere alla (inesistente) ragazza di lasciare il suo paese per raggiungerlo negli Stati Uniti.

Il fenomeno delle truffe online, secondo gli esperti. sta vivendo una fase di crescita dovuta anche al fatto che le restrizioni ai movimenti legate all’emergenza sanitaria hanno portato molte persone a usare per la prima volta in maniera intensiva Internet.

Stando ai dati relativi al 2020, le sole “truffe sentimentali” avrebbero fruttato ai pirati informatici ben 304 milioni di dollari. Il 50% in più di quanto abbiano incassato nel 2019.

Insomma: con il Covid 19 sarebbe sceso in campo un vero esercito di “neofiti del Web” che non hanno la preparazione (o la malizia) di riconoscere le truffe dei cyber criminali, che ne stanno approfittando incassando cifre spaventose.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/19/spopolano-le-romance-scam-le-truffe-sentimentali-fruttano-milioni/?utm_source=rss&utm_medium=rss&utm_campaign=spopolano-le-romance-scam-le-truffe-sentimentali-fruttano-milioni


Pubblicati sul Dark Web i file dello studio legale di Donald Trump


Lo studio legale Jones Day è finito vittima di un attacco ransomware e i pirati stanno pubblicando i dati rubati. L’origine potrebbe essere il breach di Accelion.

I documenti riservati sulla battaglia legale portata da Donald Trump per poter sovvertire il risultato delle recenti elezioni presidenziali negli USA potrebbero essere finiti sul Dark Web.

La fonte del leak, stando a quanto riporta DataBreaches.net, sarebbe il mega-studio legale Jones Day, che ha sedi in tutto il mondo e rappresenta numerosi personaggi pubblici tra cui, appunto, l’ex presidente degli Stati Uniti.

Autore dell’attacco sarebbe un gruppo di pirati informatici conosciuti per diffondere il ransomware Clop, che in questo caso, però, non avrebbero crittografato i file sui sistemi dello studio legale, ma si sarebbero limitati a farne una copia per poi chiedere un riscatto a Jones Day.

Stando a quanto riportano gli esperti di sicurezza, lo studio legale non avrebbe ceduto al ricatto e, di conseguenza, i cyber criminali avrebbero deciso di “fare pressione” pubblicando una tranche di 100 GB di dati sul Dark Web.

Tra questi ci sono comunicazioni, documenti e informazioni riservate relative ai procedimenti giudiziari patrocinati dai legali dello studio. Non è escluso, quindi, che contengano anche informazioni sull’azione legale promossa da Donald Trump negli scorsi mesi per salvare il salvabile della sua campagna elettorale.

Donald Trump Jones Day

Sui dettagli riguardanti le modalità con cui i pirati sono venuti in possesso dei dati non ci sono ancora certezze. Se i cyber criminali di Clop sostengono di aver ottenuto le informazioni direttamente dai sistemi di Jones Day, l’azienda punta invece il dito su un data breach precedente, che ha coinvolto il sistema di condivisione dei file FTA di Accelion.

L’attacco, avvenuto nel dicembre 2020, aveva sfruttato una vulnerabilità zero-day del sistema, che viene utilizzato anche da Jones Day.

Se la ricostruzione dello studio legale dovesse trovare conferme, ci troveremmo quindi di fronte all’ennesimo “effetto domino” provocato da un attacco supply chain. Qualcosa di simile, cioè, alla vicenda SolarWinds che ha scosso (e continua a scuotere) il settore della cyber security.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/18/pubblicati-sul-dark-web-i-file-dello-studio-legale-di-donald-trump/?utm_source=rss&utm_medium=rss&utm_campaign=pubblicati-sul-dark-web-i-file-dello-studio-legale-di-donald-trump


I chip spia cinesi nei server di Supermicro? Forse ci sono…


Una nuova inchiesta di Bloomberg riprende la vicenda. Il governo USA avrebbe bloccato l’uso dei computer “sospetti” in settori strategici.

I produttori cinesi nasconderebbero dei microchip all’interno dei componenti forniti a Supermicro per consentire ai servizi segreti di sottrarre dati attraverso una backdoor hardware. E il governo USA lo saprebbe da anni.

È questo il succo di una nuova inchiesta di Bloomberg che riaccende i riflettori su una vicenda che aveva scosso il settore della cyber security nel 2018, quando Bloomberg aveva pubblicato un primo articolo denunciando una clamorosa operazione di spionaggio su larga scala che avrebbe sfruttato un attacco supply chain nella filiera dei componenti usato dall’azienda statunitense.

All’epoca, l’inchiesta era evaporata in seguito alle smentite piovute da Apple e Amazon, citate dai giornalisti come due delle aziende che avrebbero individuato i chip spia all’interno dei server Supermicro. Svanita la principale fonte, si era “sgonfiata” anche l’inchiesta.

Dalle parti di Bloomberg hanno però deciso di insistere e, lo scorso 12 febbraio, ha visto la luce una nuova inchiesta che amplia lo scenario e solleva grossi dubbi su quanto è realmente successo.

L’articolo mette in fila una serie di episodi e testimonianze che suggeriscono un quadro piuttosto inquietante, in cui l’operazione di spionaggio sarebbe stata insabbiata a causa di una convergenza di interessi tra tutti i soggetti coinvolti.

Il convitato di pietra sarebbe stato proprio Supermicro, che secondo le testimonianze raccolte dai giornalisti non sarebbe mai stata informata dell’attività di controspionaggio che la coinvolgeva.

Supermicro

Ma quali sarebbero stati questi interessi? Da una parte quello delle agenzie di intelligence degli Stati Uniti, che avrebbero deciso di limitare il danno e sfruttare l’occasione per studiare le tecniche di hacking del governo di Pechino. Dall’altra quelli le aziende della Silicon Valley, che non avrebbero voluto rinunciare ai vantaggi offerti dalla possibilità di approvvigionarsi attraverso una filiera a basso costo su cui hanno basato buona parte del loro business.

Insomma: nel settore la presenza dei microchip spia sarebbe stato il classico segreto di Pulcinella, in cui tutti sanno come stanno le cose, ma nessuno vuole ammetterlo pubblicamente.

Una situazione che andrebbe avanti da almeno un decennio e che non sarebbe cambiata nemmeno in seguito alle recenti tensioni tra USA e Cina in ambito commerciale. Non è un caso che le fonti citate da Bloomberg siano, per la maggior parte, funzionari governativi che hanno recentemente abbandonato l’attività.

A confermare (per lo più indirettamente) la tesi degli autori dell’inchiesta ci sono però anche membri del congresso e professionisti che operano nel settore privato.

La consapevolezza riguardo questa clamorosa operazione di spionaggio attraverso backdoor hardware, si legge nell’articolo, sarebbe emersa solo occasionalmente, quando il governo USA ha posto dei paletti all’utilizzo dei server Supermicro in determinati settori considerati “sensibili”.

Supermicro

Quello di Supermicro, però, non sarebbe l’unico caso di questo tipo. L’inchiesta cita una vicenda del 2008, emersa in seguito solo grazie a un procedimento giudiziario di cui i giornalisti citano la documentazione, che avrebbe coinvolto Lenovo.

Stando a quanto emerso, l’azienda cinese (che nel 2004 aveva acquisito la sezione di produzione di notebook di IBM) avrebbe fornito dei computer all’esercito USA che contenevano dei microchip spia simili a quelli che si sospetta equipaggino i server di Supermicro. Un’operazione di cui non sarebbe trapelato nulla, se non i riferimenti indiretti citati dall’inchiesta.

Sotto un profilo tecnico, gli strumenti di spionaggio sarebbero stati di due tipi. Il primo stratagemma avrebbe sfruttato un malware inserito direttamente a livello del BIOS. In seguito, invece, il software spia sarebbe stato integrato nei famigerati microchip all’interno della scheda madre dei server Supermicro.

Ciò che rimane da verificare è l’estensione della campagna di spionaggio: le indagini dei giornalisti hanno portato all’individuazione di vari episodi in cui agenzie federali (in particolare l’FBI) e unità dell’esercito statunitense hanno inviato degli avvisi riguardanti la possibilità che i prodotti Supermicro contenessero una backdoor hardware, ma sembrerebbe estremamente difficile arrivare a un’esatta quantificazione del numero di aziende e organizzazioni potenzialmente coinvolte.

In ogni caso, l’intera vicenda rappresenta (potenzialmente) il più clamoroso caso di cyber spionaggio mai messo in campo da un governo straniero sul territorio USA.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2021/02/16/i-chip-spia-cinesi-nei-server-di-supermicro-forse-ci-sono/?utm_source=rss&utm_medium=rss&utm_campaign=i-chip-spia-cinesi-nei-server-di-supermicro-forse-ci-sono


La Procura di Napoli blocca l’uso del “trojan di stato” di Cy4gate


Alla base della decisione potrebbe esserci un “grave malfunzionamento” dello spyware, che visualizzerebbe delle notifiche sul telefono sorvegliato.

Una vicenda complicata, che ha portato la Procura di Napoli a sospendere la sua collaborazione con Sio S.p.A., la società che fornisce microspie e strumenti di sorveglianza digitali agli investigatori. Il motivo? Un difetto nei trojan forniti alle forze di polizia che vanificherebbe le operazioni di sorveglianza.

Tutto è cominciato qualche giorno fa, quando gli attivisti di Citizen Lab hanno denunciato la presenza di alcuni siti che contenevano una versione alterata di Whatsapp contenente un file in grado di recuperare e trasmettere numerose informazioni riguardanti il dispositivo a una serie di domini.

L’app per iOS sfrutterebbe, come al solito, il sistema dei profili MDM (Mobile Device Management) che consente di installare sui dispositivi Apple applicazioni proprietarie senza passare dall’App Store.

Secondo quanto riportato da Motherboard in un articolo pubblicato lo scorso 3 febbraio, uno dei domini utilizzati per ospitare le pagine di phishing sarebbe collegato a un ulteriore dominio registrato a nome di Cy4gate, azienda italiana specializzata nello sviluppo e vendita in quelli che ormai vengono definiti comunemente “trojan di stato”.

Insomma: secondo gli attivisti il sito sarebbe stato utilizzato per indurre i visitatori a scaricare e installare un trojan sul loro smartphone.

Al momento, però, non ci sono prove certe che il sito ospitasse una versione infetta di Whatsapp e quella di Citizen Lab, per quanto circostanziata, rimane di conseguenza una (credibile) ipotesi.

Cy4gate

La denuncia, ripresa da numerosi siti, ha portato Cy4gate a smentire un suo diretto coinvolgimento sulla gestione dei server in questione. La sua eventuale partecipazione all’attacco, se confermato, potrebbe portare a qualche (serio) problema.

Dalle parti di Facebook (proprietaria di Whatsapp) hanno già dimostrato di non gradire questo tipo di operazioni, come dimostra la causa in corso nei confronti di NSO Group, società israeliana che ha sfruttato Whatsapp in un’operazione simile a quella che gli attivisti di Citizen Lab sospettano sia stata portata avanti da Cy4gate.

A fare più danni, però, potrebbero essere gli ulteriori sviluppi della vicenda. Alla fine della settimana scorsa, infatti, la Procura di Napoli ha annunciato di aver sospeso la fornitura dei servizi da parte di Sio S.p.A., la società che fornisce i sistemi di sorveglianza agli investigatori e che utilizzerebbe il trojan prodotto da Cy4gate.

Le motivazioni ufficiali parlano di “gravi disservizi” ma, secondo i colleghi di Motherboard che hanno raccolto indiscrezioni da due fonti anonime, il problema riguarderebbe un bug dello spyware stesso.

Nel dettaglio, si spiega nell’articolo, in alcuni casi la procedura di esfiltrazione dei dati visualizzerebbe sul dispositivo una notifica che rischierebbe di mettere in allarme il bersaglio dell’intercettazione.

Insomma, il trojan “invisibile” non sarebbe poi così “invisibile”. Un difetto che, se confermato, non sarebbe certo una buona pubblicità per l’azienda romana.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2021/02/15/la-procura-di-napoli-blocca-luso-del-trojan-di-stato-di-cy4gate/?utm_source=rss&utm_medium=rss&utm_campaign=la-procura-di-napoli-blocca-luso-del-trojan-di-stato-di-cy4gate


Spionaggio di stato: i gruppi APT usano un malware per Android


Gli obiettivi comprendono organizzazioni attiva nel settore militare, della produzione di energia nucleare e della gestione dei sistemi elettorali.

Smartphone nel mirino: anche i gruppi APT (Advanced Persistent Threat) non disdegnano i dispositivi mobile per portare i loro attacchi. Anzi: stando a quanto riportano i ricercatori di Kaspersky, gli hacker di stato starebbero utilizzando nuovi malware per Android allo scopo di sottrarre informazioni sensibili dai loro bersagli.

Gli attacchi avrebbero presa di mira sia il governo pakistano, sia quello indiano. Nel dettaglio, i pirati informatici avrebbero colpito in Pakistan bersagli tra l’esercito e le organizzazioni che si occupano di produzione di energia (e armamenti) nucleari, mentre in India i pirati avrebbero attaccato gli enti che gestiscono le elezioni nella regione del Kashmir.

I malware utilizzati, che i ricercatori hanno battezzato con i nomi di Hornbill e SunBird, sarebbero stati diffusi attraverso applicazioni per Android infette, che nel caso di Hornbill sono state pubblicate su store di terze parti, mentre per quanto riguarda SunBird sono state caricate direttamente su Google Play.

https://threatpost.com/military-nuclear-entities-under-target-by-novel-android-malware/163830/

Il codice malevolo contenuto nelle app per Android avrebbe consentito ai pirati informatici di rubare informazioni sensibili dai dispositivi mobili delle vittime, compresi SMS; messaggi Whatsapp e dati sulla geolocalizzazione.

Insomma: tutto il necessario per sorvegliare a distanza le vittime e ottenere, in virtù dei rispettivi ambiti di attività, informazioni estremamente riservate.

Il malware più pericoloso, secondo i ricercatori, sarebbe SunBird, che rispetto al “collega” Hornbill utilizzerebbe strumenti più sofisticati e un sistema di comunicazione più efficiente con i server Command and Control utilizzati dai pirati.

L’attacco, spiegano gli esperti che hanno analizzato i malware, sarebbe opera di un soggetto (non identificato) che agirebbe con l’obiettivo di favorire il governo indiano nel confronto a livello geopolitico con il vicino Pakistan.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2021/02/12/spionaggio-di-stato-i-gruppi-apt-usano-un-malware-per-android/?utm_source=rss&utm_medium=rss&utm_campaign=spionaggio-di-stato-i-gruppi-apt-usano-un-malware-per-android