Allarme password aziendali deboli: più del 40% è violabile in meno di un’ora


Gli utenti aziendali utilizzano ancora password deboli, tanto che il 40% di esse è violabile in meno di un’ora: è quanto emerge dati condivisi da Errevi System, azienda ICT italiana, raccolti tramite PassBuster, una soluzione per la valutazione della robustezza delle credenziali.

L’analisi rivela anche che quasi una password su due ha un livello di violabilità elevato, indipendentemente dalla dimensione dell’azienda o dal ruolo degli utenti nelle gerarchie aziendali: dai C-level alle figure junior, il problema delle credenziali deboli appare sistemico. I settori più vulnerabili sono quello alimentare e quello dell’agricoltura, probabilmente a causa di una minore diffusione della cultura della sicurezza informatica, ma anche da un uso limitato di soluzioni tecnologiche avanzate.

Le password degli utenti spesso si basano su schemi semplici e prevedibili e in molti casi le credenziali vengono riutilizzate su più account; ciò amplifica l’impatto delle compromissioni.

Francesco Cristofori, Head of Data Protection & Cyber Security di Errevi System. Credits: Errevi System

Francesco Cristofori, Head of Data Protection & Cyber Security di Errevi System. Credits: Errevi System

“Quello che osserviamo ogni giorno è che molte aziende non hanno una reale percezione di quanto siano esposte sul fronte delle identità digitali. Le password vengono considerate un dettaglio, finché non diventano il punto di ingresso di un incidente” ha dichiarato Francesco Cristofori, Head of Data Protection & Cyber Security di Errevi System. “Finché la sicurezza delle credenziali resta percepita come un tema secondario, il rischio continuerà a crescere. Rafforzare le password non è soltanto una questione tecnologica o di infrastruttura digitale, ma richiede anche un cambiamento culturale: è fondamentale investire nella formazione e nella sensibilizzazione dei dipendenti, affinché comprendano il valore delle proprie credenziali e il ruolo che giocano nella protezione dell’intera organizzazione“.

Considerando il trend fortemente in crescita del cybercrimine, è necessario prendere provvedimenti per ridurre il rischio di incidenti. Nel caso specifico delle password, si consiglia come sempre di utilizzare credenziali robuste e di utilizzarne di diverse per ogni servizio.

L’uso di credential manager è fortemente consigliato per generare password robuste ed eterogenee, memorizzandole con facilità.

Quando possibile è inoltre sempre opportuno abilitare l’autenticazione multi-fattore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/13/allarme-password-aziendali-deboli-piu-del-40-e-violabile-in-meno-di-unora/?utm_source=rss&utm_medium=rss&utm_campaign=allarme-password-aziendali-deboli-piu-del-40-e-violabile-in-meno-di-unora


Black Axe, arrestati oltre trenta individui legati alla cybergang


La Polizia Nazionale spagnola, in collaborazione con la polizia dello Stato di Baviera e con il supporto dell’Europol, ha arrestato trentaquattro persone, tra cui i leader del gruppo, legate a Black Axe, un’organizzazione cybercriminale responsabile di numerose attività illecite in diversi Paesi d’Europa.

Il gruppo si è fatto conoscere per le sue truffe milionarie effettuato usando la tecnica del “Man-in-the-middle”. La tipologia di attacco più comune rilevata nel gruppo era la Business Email Compromise. Per mascherare le proprie attività ed eludere le indagini delle autorità, la cybergang utilizzava una vasta rete di “muli” e prestanome diffusa in tutta Europa: queste persone si occupavano di ricevere, trasferire e prelevare i fondi sottratti alle vittime.

Black Axe

Oltre alle frodi informatiche, il gruppo è noto anche per il traffico illecito di veicoli. I membri della gang acquistavano auto a nome di società di facciata e prestanome con l’intenzione di non ripagare il debito, per poi rivenderle, noleggiarle o utilizzarle per scopi personali.

L’operazione, iniziata nel settembre 2023, si è conclusa con l’arresto di oltre trenta individui legati a Black Axe in diverse città spagnole: ventotto a Siviglia, tre a Madrid, due a Malaga e uno a Barcellona. “A seguito delle indagini, i leader dell’organizzazione sono stati identificati e arrestati a Siviglia, Malaga e Barcellona. Il Tribunale Istruttorio numero 18 di Siviglia ha autorizzato perquisizioni per abitazioni situate nei quartieri di Torreblanca (Siviglia), Los Molares, Montequinto, La Palmilla (Malaga) e Barcellona, ​​oltre agli arresti effettuati a Madrid” si legge nel comunicato della Polizia Nazionale.

Le perquisizioni hanno portato al sequestro di dispositivi mobile ed elettronici, documentazione di reti aziendali e bancarie, oltre 66.000 euro in contanti e altri 119.000 su conti bancari. 

“Gli agenti hanno dimostrato che l’organizzazione criminale, con oltre 15 anni di attività comprovata, sarebbe coinvolta in una frode per un totale di 5.937.589,70 euro, di cui 3.211.297,89 euro nell’ambito di questa operazione“. La Polizia Nazionale ha chiarito che l’indagine è ancora aperta e che non esclude ulteriori arresti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/12/black-axe-arrestati-oltre-trenta-individui-legati-alla-cybergang/?utm_source=rss&utm_medium=rss&utm_campaign=black-axe-arrestati-oltre-trenta-individui-legati-alla-cybergang


CERT-AGID 3-9 gennaio: phishing e malware aprono il 2026


Nel periodo compreso tra il 3 e il 9 gennaio, il CERT-AGID ha rilevato e analizzato 73 campagne malevole attive in Italia.

Di queste, 55 hanno avuto obiettivi specificamente italiani, mentre 18 campagne di natura generica hanno comunque interessato utenti e organizzazioni nel Paese.

Complessivamente, il CERT-AGID ha messo a disposizione degli enti accreditati 634 indicatori di compromissione (IoC).

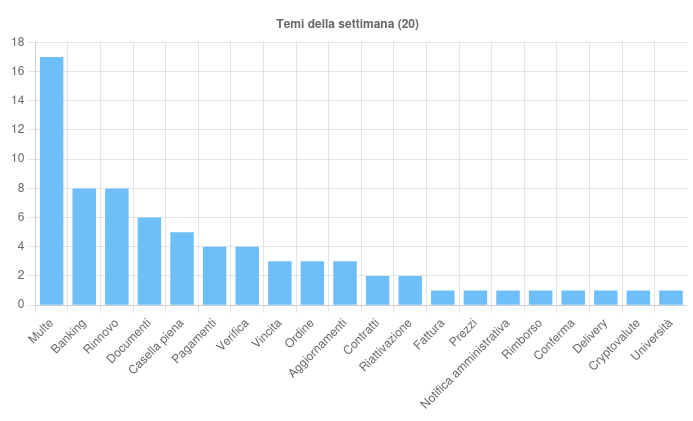
I temi della settimana

Sono 20 i temi sfruttati per veicolare campagne di phishing e malware, con una netta prevalenza di operazioni legate a multe, banking, rinnovi di servizi e documentazione.

Il tema Multe domina la settimana con 17 campagne di phishing, tutte italiane e tutte veicolate tramite email.

Le comunicazioni, costruite come finte notifiche PagoPA relative a presunte sanzioni stradali non pagate, mirano a indurre le vittime a cliccare su link malevoli e a inserire dati personali e bancari.

Il tema Banking è stato utilizzato in tre campagne di phishing italiane rivolte ai clienti di Nexi, BNL e Inbank. Lo stesso ambito è stato inoltre sfruttato per cinque campagne malware, di cui due italiane, che hanno diffuso Copybara, QuasarRAT, RelayNFC e BTMob.
Sono state 73 le campagne rilevate in Italia nella prima settimana dell’anno, con smishing INPS e finte sanzioni PagoPA.

In questi casi la distribuzione è avvenuta sia tramite email con allegati malevoli sia, per le varianti mobile, tramite SMS contenenti link a file APK.

Il tema Rinnovo è comparso in otto campagne di phishing, quasi tutte italiane e tutte veicolate via email.

A eccezione di una campagna che ha abusato del nome del Ministero della Salute, le altre hanno simulato comunicazioni di servizi online e fornitori di hosting e gestore di domini come Aruba, Hostingsolution, Wix, Ergonet e Serverplan, facendo leva su presunte scadenze imminenti.

Il tema Documenti è stato sfruttato in sei campagne, due delle quali italiane, finalizzate alla diffusione di Purecrypter, PureLogs, Remcos e WarzoneRat tramite email con allegati compressi.

In alcuni casi sono stati inoltre abusati strumenti legittimi di controllo remoto, utilizzati come veicolo per l’esecuzione di codice malevolo sui sistemi compromessi.

Tra gli eventi di particolare interesse, il CERT-AGID segnala innanzitutto l’individuazione di una nuova vulnerabilità critica in n8n, soprannominata Ni8mare.

La falla, sfruttabile da remoto e senza autenticazione, consente la lettura di file locali, l’accesso a chiavi e configurazioni sensibili e può arrivare fino alla generazione di credenziali amministrative e alla possibile esecuzione di comandi. È stato raccomandato l’aggiornamento immediato a n8n 1.121.0 o versioni successive.

Sul fronte del phishing, è stata rilevata una campagna mirata contro studenti e personale dell’Università di Brescia, che indirizza le vittime verso una pagina fraudolenta replica del portale di login dell’Ateneo per sottrarre credenziali istituzionali.
Fonte: CERT-AGID

Un’ulteriore campagna ha abusato dei loghi e dei nomi del Sistema Tessera Sanitaria e del Ministero della Salute, segnalando una presunta scadenza imminente della tessera e invitando le vittime a inserire dati personali su una falsa pagina di rinnovo.

Il CERT-AGID ha inoltre individuato un falso portale che sfrutta i loghi del Ministero dell’Interno, progettato per sottrarre informazioni utili a furti d’identità o frodi ai danni di cittadini stranieri.

Con il pretesto di verificare lo stato del permesso di soggiorno, la pagina richiede dati identificativi e dettagli relativi alla pratica, richiamando procedure reali per apparire più credibile.

Torna infine il phishing a tema “Dichiarazione Fiscale Criptovalute”, che abusa del nome e del logo dell’Agenzia delle Entrate. Oltre alla raccolta di dati personali, l’obiettivo principale è l’accesso ai wallet di criptovalute delle vittime.

A questo si aggiunge una nuova campagna di smishing ai danni di utenti INPS, veicolata tramite SMS che invitano ad “aggiornare” i propri dati per non perdere presunti benefici, con link accessibili solo da dispositivi mobili.

Malware della settimana

Nel corso della settimana sono state individuate 16 famiglie di malware attive in Italia.

FormBook è stato rilevato in una campagna italiana a tema “Ordine”, diffusa tramite email con allegato TAR, e in una campagna generica a tema “Contratti” veicolata con allegato ZIP.

PhantomStealer è comparso in una campagna italiana a tema “Ordine”, distribuita con allegato XZ, e in una campagna generica “Contratti” che ha sfruttato archivi RAR.

Fonte: CERT-AGID

Copybara è stato utilizzato in due campagne italiane a tema “Banking”, veicolate tramite SMS contenenti link per il download di APK malevoli.

BTMob e RelayNFC sono stati osservati in due campagne generiche sempre a tema “Banking”, mirate all’infezione di dispositivi Android attraverso file APK.

Una campagna italiana ha abusato del software legittimo Remote.It, veicolato tramite un link a un finto captcha (ClickFix), per ottenere il controllo remoto dei dispositivi compromessi.

Action1 è stato rilevato in una campagna generica a tema “Documenti”, diffusa con allegato MSI, mentre AgentTesla è comparso in una campagna italiana a tema “Ordine” veicolata tramite email con allegato 7Z.

Purecrypter è stato individuato in una campagna italiana a tema “Documenti”, diffusa con allegato RAR.

Infine, sono state osservate diverse campagne generiche che hanno diffuso AsyncRAT, Guloader, LummaStealer, PureLogs, QuasarRAT, Remcos e WarzoneRat, sfruttando i temi “Documenti”, “Aggiornamenti”, “Prezzi” e “Banking” e utilizzando email con allegati ZIP, RAR, 7Z e TAR.

Phishing della settimana

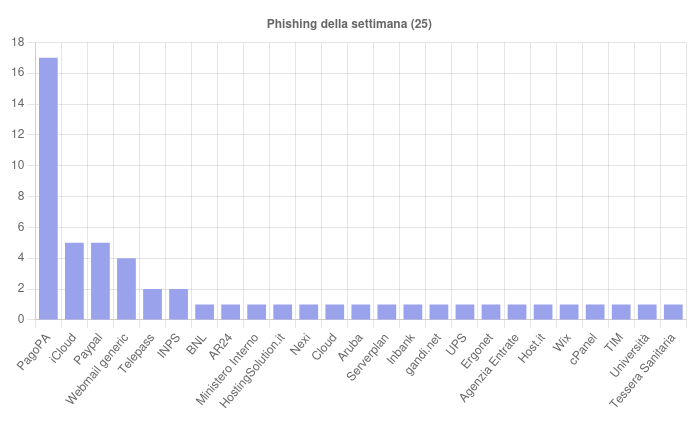
Sono 25 i brand coinvolti nelle campagne di phishing osservate.
Fonte: CERT-AGID

Per quantità spiccano le operazioni che sfruttano i nomi di PagoPA, PayPal e iCloud, insieme alle consuete campagne di webmail non brandizzate orientate al furto di credenziali.

Formati e canali di diffusione

Gli archivi compressi come sempre si confermano lo strumento principale per la diffusione dei contenuti malevoli.

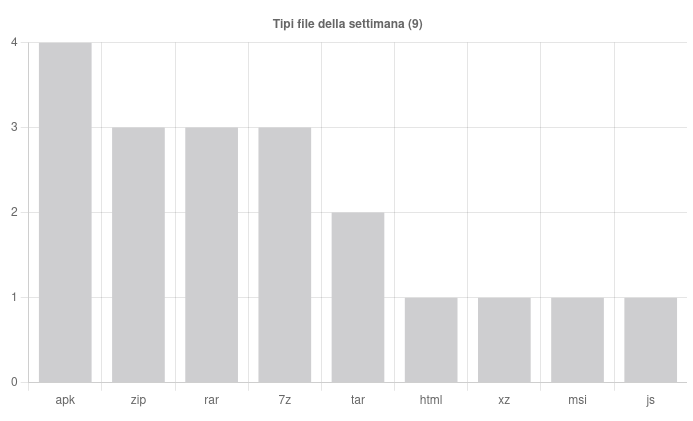
Nel periodo osservato sono state individuate 9 tipologie di file, con APK al primo posto (4 utilizzi), seguiti da ZIP, RAR e 7Z (3).

Con due utilizzi compare il formato TAR, mentre HTML, XZ, MSI e JS sono stati osservati in un solo caso ciascuno.
Fonte: CERT-AGID

Per quanto riguarda i canali di distribuzione, la posta elettronica rimane dominante con 66 campagne, seguita da sette campagne veicolate via SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/12/cert-agid-3-9-gennaio-phishing-e-malware-aprono-il-2026/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-3-9-gennaio-phishing-e-malware-aprono-il-2026


Ghost Tap: scoperte frodi tap-to-pay che sfruttano l’NFC per abilitare pagamenti da remoto


I ricercatori di Group-IB hanno individuato Ghost Tap, una serie di frodi a opera di attaccanti cinesi che sfruttano applicazioni Android malevole per abilitare transazioni tap-to-pay da remoto con le carte di credito delle vittime.

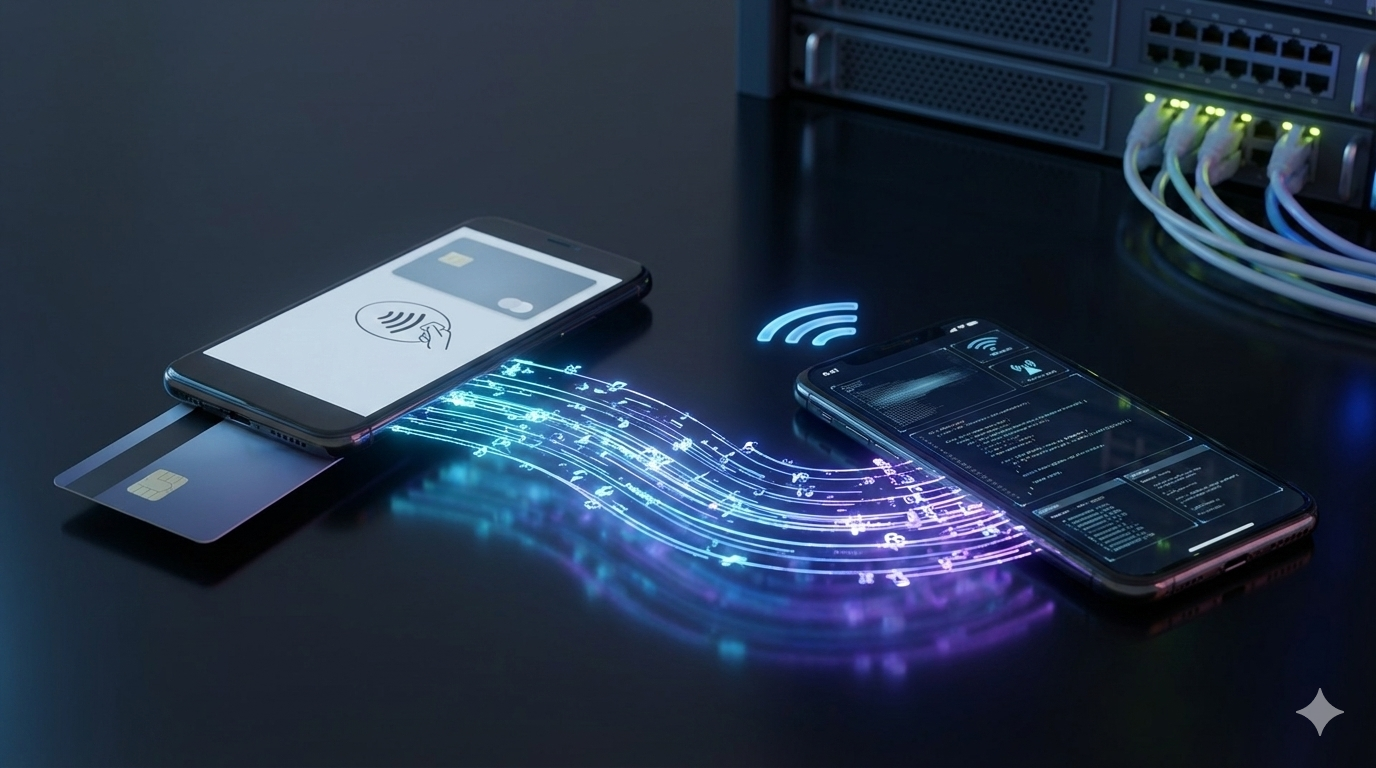
Tramite campagne di smishing e vishing, i cybercriminali portano gli utenti ignari a installare gli APK malevoli. Una volta installata l’applicazione, viene richiesto alle vittime di avvicinare le proprie carte bancarie al sensore NFC dello smartphone; stabilita la connessione, i dati di pagamento vengono inoltrati a un server C2 gestito dagli attaccanti che invia le informazioni a un dispositivo sotto il loro controllo.  Questo meccanismo di relay permette ai criminali di utilizzare terminali POS ottenuti illecitamente per incassare i fondi come se la carta fosse fisicamente presente.

Ghost Tap

Gli attacchi Ghost Tap fanno uso di due moduli principali: un “reader” installato sul dispositivo della vittima tramite l’APK compromesso e un “tapper”, ovvero il componente del device degli attaccanti che abilita transazioni e prelievi senza carta fisica.

Group-IB ha identificato oltre 54 campioni di APK malevoli, alcuni dei quali camuffati da applicazioni di realtà finanziarie legittime.

L’ecosistema di Ghost Tap

Gli APK vengono distribuiti da diversi vendor nella comunità del cybercrimine cinese; tra i fornitori principali spiccano TX-NFC, X-NFC e NFU Pay. TX-NFC è considerato uno dei vendor più strutturati, con un canale Telegram che contava oltre 21.000 iscritti al momento del rilevamento e uno staff di supporto che opera su turni e offre assistenza anche in lingua inglese. I prezzi per l’accesso a TX-NFC variano da 45 dollari per un solo giorno fino a 1.050 dollari per tre mesi.

NFU Pay offre invece licenze che vanno da 25 dollari giornalieri a 650 dollari per un accesso a vita. Gli amministratori di NFU Pay hanno rivelato a investigatori sotto copertura di poter fornire versioni personalizzate del malware, con varianti specifiche per l’Italia e il Brasile che rimuovono l’obbligo di login lato vittima.

L’attività di monetizzazione è supportata da canali affiliati; tra questi è di particolare rilevanza Oedipus, il quale si occupa della vendita di terminali POS provenienti da diverse aree geografiche, inclusi Medio Oriente, Africa e Asia. Secondo i dati raccolti da Group-IB, solo attraverso il canale Oedipus sono stati registrati circa 355.000 dollari in transazioni illegittime tra novembre 2024 e agosto 2025.

Oltre all’attacco diretto alle vittime, i criminali utilizzano anche reti di “muli” che caricano carte compromesse su portafogli mobili per effettuare acquisti di beni di lusso o carte regalo in negozi fisici in tutto il mondo.

La pericolosità del fenomeno Ghost Tap è confermata da numerosi incidenti e arresti globali: Group-IB cita, tra gli altri, gli arresti a Praga nel marzo 2024 di un individuo che prelevava contanti senza carta fisica e a Singapore nel novembre 2024 di cittadini malesi e cinesi che effettuavano pagamenti contactless sospetti.

NFC malware

I ricercatori della compagnia avvertono che quella dei malware tap-to-pay è una minaccia che si sta diffondendo in maniera preoccupante: da maggio 2024 a dicembre 2025 le segnalazioni sono aumentate costantemente.

Per proteggersi da questi attacchi, le raccomandazioni coinvolgono sia i singoli utenti finali che le istituzioni finanziarie: in primo luogo, gli utenti devono prestare la massima attenzione alle comunicazioni che ricevono ed essere consapevoli delle tecniche di vishing e smishing in uso; inoltre, dovrebbero installare solo applicazioni provenienti da fonti ufficiali e verificare le autorizzazioni richieste. Un altro consiglio fondamentale è quello di disattivare la funzione NFC quando non si devono effettuare pagamenti.

I fornitori di servizi di pagamento e le realtà del mondo finanziario dovrebbero invece investire in sistemi avanzati di monitoraggio delle frodi in grado di analizzare il comportamento degli utenti e di rilevare anomalie tecniche. Le banche dovrebbero inoltre investire in campagne di sensibilizzazione per i propri clienti, informandoli specificamente sulle nuove modalità di attacco tramite NFC e sull’importanza di non avvicinare mai la carta al telefono su indicazione di terzi.

Infine, adottare protocolli autenticazione forte e implementare la verifica dell’integrità del dispositivo tramite attestazioni hardware offrono un ulteriore livello di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/09/ghost-tap-scoperte-frodi-tap-to-pay-che-sfruttano-lnfc-per-abilitare-pagamenti-da-remoto/?utm_source=rss&utm_medium=rss&utm_campaign=ghost-tap-scoperte-frodi-tap-to-pay-che-sfruttano-lnfc-per-abilitare-pagamenti-da-remoto


Nuova ondata di attacchi GoBruteforcer, l’IA sfruttata per il brute-force


I ricercatori di Check Point Research hanno individuato una nuova ondata di attacchi GoBruteforcer, una botnet modulare scritta in Go progettata per colpire server Linux esposti su internet.

Individuata per la prima volta nel 2023, nel corso del tempo la botnet si è evoluta specializzandosi in varianti sempre più sofisticate. Come suggerisce il nome, GoBruteforce sfrutta la tecnica brute-force per forzare l’accesso a servizi critici come FTP, MySQL, PostgreSQL e phpMyAdmin. Una volta preso il controllo, il server infetto viene arruolato nella botnet.

GoBruteforcer

La nuova ondata di attacchi preoccupa i ricercatori per via dell’efficacia dei dizionari di password utilizzati: nell’ultima campagna gli attaccanti non si stanno limitando a usare vecchi elenchi provenienti da leak, ma stanno sfruttando anche la diffusione di configurazioni server generate da IA. 

Sempre più sistemisti si affidano infatti all’intelligenza artificiale per generare script di deployment o file Docker Compose; questi script condividono spesso username standard (come “appuser”, “myuser” o “dbadmin”) e password deboli di default che non vengono cambiate. “I modelli linguistici di grandi dimensioni (LLM) vengono addestrati sulla stessa documentazione pubblica e sugli stessi codici di esempio. Non sorprende quindi che spesso riproducano gli stessi esempi di configurazione con nomi utente predefiniti popolari come appuser e myuser” spiega il team di Check Point Research.

Se da una parte l’intelligenza artificiale abbassa la barriera d’accesso permettendo anche a persone con poca esperienza operativa di creare un database in pochi minuti, usare gli script generati a occhi chiusi comporta un uso più esteso di configurazioni standard e quindi una proliferazione di username e password comuni. Secondo i ricercatori della compagnia, è molto probabile che questa tendenza renda più efficaci gli attacchi GoBruteforcer.

Un altro punto critico evidenziato da Check Point è la persistenza di stack tecnologici datati come XAMPP su server Linux: questi pacchetti “tutto in uno” spesso espongono interfacce di amministrazione e server FTP con configurazioni di sicurezza minime o assenti, rendendoli bersagli ideali per l’automazione della botnet.

La nuova campagna GoBruteforcer

Se in passato la botnet era usata in maniera generica, dall’ultima campagna osservata emerge una chiara motivazione finanziaria. Su uno dei server compromessi i ricercatori hanno trovato un kit di strumenti specializzati in criptovalute: uno scanner di bilancio per la rete TRON, alcune utility di “token-sweeping” per TRON e Binance Smart Chain usate per svuotare automaticamente i wallet non appena rilevano fondi e un database contenente circa 23.000 indirizzi TRON. L’analisi delle transazioni on-chain ha confermato che diversi attacchi hanno avuto successo.

L’accesso iniziale avviene sfruttando vulnerabilità in applicazioni web o credenziali deboli; in seguito, il malware installa un bot IRC offuscato che consente agli attaccanti di inviare comandi e ricevere aggiornamenti sullo stato del server. Gli attaccanti possono controllare i bot nella rete sia tramite web shell che tramite il bot IRC.

Il malware è in grado di sopravvivere al riavvio del serve e per il mascheramento utilizza tecniche di process-masking per nascondersi tra i processi di sistema legittimi. Terminato il setup, il server compromesso inizia a scansionare blocchi di indirizzi IP per tentare l’accesso ad altri server e propagare l’infezione.

“GoBruteforcer è un esempio perfetto di come gli autori delle minacce utilizzino “bersagli facili” come tattiche apparentemente poco sofisticate (attacchi con password deboli, indirizzi IP casuali) per compromettere un gran numero di sistemi connessi a Internet con uno sforzo relativamente minimo” sottolineano i ricercatori.

Il ritorno della botnet è un reminder importante del fatto che la sicurezza non passa solo per le patch dei software, ma anche per l’igiene delle configurazioni. Nel caso si utilizzi l’IA per generare script di configurazione, è fondamentale cambiare immediatamente ogni username e password suggeriti. È importante inoltre disabilitare l’accesso remoto root per i database e utilizzate l’autenticazione a due fattori o chiavi SSH ovunque possibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/08/nuova-ondata-di-attacchi-gobruteforcer-lia-sfruttata-per-il-brute-force/?utm_source=rss&utm_medium=rss&utm_campaign=nuova-ondata-di-attacchi-gobruteforcer-lia-sfruttata-per-il-brute-force


Due estensioni Chrome hanno compromesso le chat di ChatGPT e DeepSeek


I ricercatori di OX Security hanno individuato due estensioni Chrome in grado di OX Security ha individuato due estensioni Chrome in grado di esfiltrare dati dalle chat di ChatGPT e DeepSeek.

Le due estensioni (Chat GPT for Chrome with GPT-5, Claude Sonnet & DeepSeek AI e AI Sidebar with Deepseek, ChatGPT, Claude and more) contano complessivamente oltre 900.000 download. La prima aveva anche ottenuto il badge “Featured” da Chrome, dettaglio che ha portato migliaia di utenti a scaricarla senza porsi troppi dubbi.

estensioni Chrome chat

Gli attaccanti hanno pubblicato le estensioni dietro il nome “AITOPIA”, una compagnia fittizia. L’azienda possiede anche un sito web piuttosto curato, con descrizioni dettagliate dei prodotti che offre agli utenti. Nel dettaglio, le estensioni incriminate aggiungono una sidebar in ogni sito web per consentire all’utente di chattare con l’IA in qualsiasi momento.

Una volta installate, le due estensioni richiedono il permesso di “leggere e modificare tutti i dati sui siti web visitati” per monitorare in tempo reale l’URL della scheda attiva. Se l’URL contiene parole chiave come “chatgpt” o “deepseek”, l’estensione entra in modalità “furto”. A questo punto il codice malevolo si occupa di intercettare il traffico di rete e analizzare il DOM per ottenere tutto ciò che è visibile in pagina, sia i prompt che le risposte fornite dall’IA. Le estensioni Chrome raccolgono i dati dalle chat e li inviano al server C2 ogni 30 minuti, codificandoli in Base64.

L’impatto potenziale è significativo: oltre a dati personali condivisi, nel caso di utenti aziendali potrebbero essere stati sottratti strategie di business, segreti aziendali, codice proprietario e comunicazioni interne alle organizzazioni, esponendo le aziende alla minaccia dello spionaggio industriale. Oltre al contenuto delle chat, le estensioni sono in grado di raccogliere i token di sessione presenti negli URL, ID degli utenti e altri dati di autenticazione.

Gli utenti che hanno installato una o entrambe delle estensioni malevole devono disinstallarle immediatamente. È fondamentale fare attenzione alle estensioni che si installano e verificare il proprietario del plug-in, anche quando è presente il badge “Featured”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/01/07/due-estensioni-chrome-hanno-compromesso-le-chat-di-chatgpt-e-deepseek/?utm_source=rss&utm_medium=rss&utm_campaign=due-estensioni-chrome-hanno-compromesso-le-chat-di-chatgpt-e-deepseek


Nel 2026 sempre più attacchi autonomi AI-driven e deepfake: le previsioni di sicurezza di ClearSkies

Il mondo della cybersecurity si appresta a vivere un 2026 di profonda trasformazione: secondo le previsioni di sicurezza di ClearSkies, nei prossimi mesi comincerà il passaggio definitivo gli attacchi autonomi AI-driven, rendendo le minacce sempre più rapide e precise. Anche le aziende italiane devono prepararsi ad affrontare questa nuova sfida e per farlo è necessario […]

L’articolo Nel 2026 sempre più attacchi autonomi AI-driven e deepfake: le previsioni di sicurezza di ClearSkies proviene da Securityinfo.it.

https://www.securityinfo.it/2026/01/05/nel-2026-sempre-piu-attacchi-autonomi-ai-driven-e-deepfake-le-previsioni-di-sicurezza-di-clearskies/?utm_source=rss&utm_medium=rss&utm_campaign=nel-2026-sempre-piu-attacchi-autonomi-ai-driven-e-deepfake-le-previsioni-di-sicurezza-di-clearskies


Grave vulnerabilità nei chip Bluetooth Airoha: molti i marchi colpiti

Il Bluetooth è di nuovo al centro di una grave vulnerabilità che permette agli attaccanti di assumere il controllo degli smartphone o tablet connessi e che colpisce cuffie, auricolari True Wireless Stereo (TWS) ed altri dispositivi audio consumer basati su chipset Bluetooth prodotti da Airoha Systems. In realtà, si tratta di una serie di vulnerabilità […]

L’articolo Grave vulnerabilità nei chip Bluetooth Airoha: molti i marchi colpiti proviene da Securityinfo.it.

https://www.securityinfo.it/2026/01/05/grave-vulnerabilita-nei-chip-bluetooth-airoha-molti-i-marchi-colpiti/?utm_source=rss&utm_medium=rss&utm_campaign=grave-vulnerabilita-nei-chip-bluetooth-airoha-molti-i-marchi-colpiti


Kaspersky: il cybercrime finanziario ha alzato il livello nel 2025


Nel 2025 la pressione cyber sul settore finanziario è stata ragguardevole.

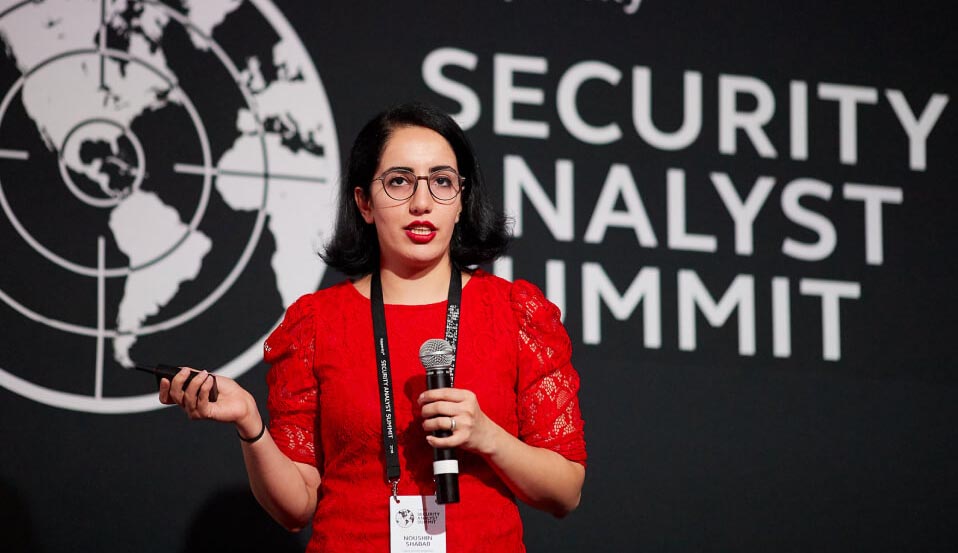
Come ha spiegato Noushin Shabab, Lead Security Researcher del team GReAT di Kaspersky, quello che emerge è un ecosistema criminale sempre più strutturato, capace di colpire banche, sistemi di pagamento e infrastrutture finanziarie.

E in grado di colpire con modalità ibride, in cui criminalità informatica e organizzata tradizionale finiscono per sovrapporsi.

I numeri del Kaspersky Security Bulletin confermano questa tendenza. Nel corso del 2025, l’8,15% degli utenti del settore finanziario è stato colpito da minacce online, mentre il 15,81% ha subito minacce ‘locali’, legate a malware introdotto attraverso file, software o accessi già presenti sui sistemi, e non direttamente via Internet.

Guardando invece alle organizzazioni del settore finanziario, il ransomware ha colpito il 12,8% delle realtà B2B, con un aumento del 35,7% degli utenti unici coinvolti rispetto al 2023.

Noushin Shabab, Lead Security Researcher del team GReAT di Kaspersky.

Quando cybercrime e criminalità organizzata lavorano insieme

Uno degli elementi più rilevanti osservati nel 2025 è la convergenza sempre più evidente tra gruppi di cyber criminali e reti di criminalità organizzata.

Shabab ha citato il caso degli attacchi contro il sistema Pix, l’infrastruttura di pagamenti istantanei gestita dalla banca centrale brasiliana e utilizzata quotidianamente da milioni di persone.

Le indagini hanno mostrato come l’operazione non fosse riconducibile a un singolo gruppo tecnico ma a una collaborazione tra attori digitali e gruppi criminali tradizionali.

L’obiettivo era di infiltrare il sistema, mantenere un accesso persistente e sottrarre fondi a più istituti bancari.

Un modello operativo che punta alla monetizzazione diretta e che segna un salto di qualità rispetto alle campagne cyber puramente opportunistiche.

Supply chain software e nuovi canali di distribuzione

Nel corso del 2025 è cresciuta in modo significativo anche la pressione sulla supply chain software.

Kaspersky descrive un ecosistema criminale sempre più strutturato, capace di colpire banche, sistemi di pagamento e infrastrutture finanziarie.

Secondo i dati presentati da Kaspersky, si è registrato un aumento del 48% dei pacchetti malevoli all’interno di repository e framework ampiamente utilizzati dagli sviluppatori, come le librerie JavaScript distribuite tramite NPM.

L’inserimento di componenti compromessi all’interno di software legittimi consente agli attaccanti di colpire indirettamente utenti e organizzazioni, aggirando i controlli tradizionali.

A questo si è aggiunto l’uso di nuovi canali di distribuzione: piattaforme di messaggistica e strumenti di collaborazione, nati per facilitare il lavoro, vengono sempre più spesso sfruttati per veicolare malware già noto, adattato a contesti diversi e meno monitorati.

Intelligenza artificiale, phishing mirato e infrastrutture resilienti

L’intelligenza artificiale ha avuto nel 2025 un ruolo sempre più rilevante anche nelle attività offensive.

Le previsioni formulate da Kaspersky a fine 2024 si sono rivelate allineate alla realtà: modelli linguistici e sistemi automatizzati vengono utilizzati per analizzare gli ambienti bersaglio, generare campagne di phishing altamente personalizzate e sviluppare malware più adattivo.

Parallelamente, i ricercatori hanno osservato un’evoluzione delle infrastrutture di comando e controllo.

Le tecniche ATS (Automated Transfer System) permettono di automatizzare le transazioni fraudolente, modificando gli importi e i destinatari dei trasferimenti in tempo reale senza che gli utenti se ne accorgano.

In un caso analizzato nel 2025, i server di una botnet erano implementati tramite smart contract su blockchain, rendendo estremamente complesso il loro smantellamento e aumentando la resilienza dell’intera operazione criminale.

Come ha osservato Fabio Assolini, ricercatore del team GReAT di Kaspersky, i gruppi criminali stanno combinando sempre più spesso strumenti digitali, intelligenza artificiale e infrastrutture decentralizzate per ampliare la portata e la durata delle loro campagne.

Mobile banking, NFC e frodi automatizzate

Il settore finanziario ha visto crescere anche gli attacchi contro il mobile banking e i sistemi di pagamento contactless.

Nel 2025 Kaspersky ha rilevato oltre 1,3 milioni di attacchi basati su trojan bancari, molti dei quali mirati a dispositivi Android.

Particolarmente rilevante è l’uso di malware dotati di funzionalità di Automated Transfer System, in grado di intercettare e modificare in tempo reale le transazioni, alterando importi e destinatari senza che l’utente se ne accorga.

La diffusione dei pagamenti NFC ha ampliato ulteriormente la superficie d’attacco, offrendo ai criminali nuovi vettori per frodi rapide e difficili da rilevare.

Smartphone Android non ufficiali, smart TV e altri dispositivi connessi possono includere malware preinstallati.

Dispositivi già compromessi e minacce “out of the box”

Un ulteriore elemento emerso nel 2025 riguarda la presenza sul mercato di dispositivi già infetti al momento dell’acquisto.

Smartphone Android non ufficiali, smart TV e altri dispositivi connessi possono includere malware preinstallati, come il trojan Triada, capaci di sottrarre credenziali bancarie e informazioni sensibili fin dal primo avvio.

Questa dinamica riduce drasticamente la capacità di difesa dell’utente finale e rappresenta un rischio diretto anche per gli istituti finanziari, che si trovano a gestire transazioni e accessi provenienti da dispositivi compromessi all’origine.

Dal declino di alcune famiglie malware alle previsioni per il 2026

Non tutte le minacce osservate nel settore finanziario sono in crescita. Shabab ha evidenziato come alcune famiglie di malware bancario, attive sin dall’inizio del 2023, stiano mostrando un progressivo declino, anche grazie alla collaborazione tra gruppi di ricerca e forze dell’ordine.

Arresti mirati e operazioni di contrasto hanno portato allo smantellamento di diverse reti criminali, spingendo i membri rimanenti verso nuovi progetti malevoli.

Per Kaspersky, nel 2026 l’attenzione degli attaccanti potrebbe spostarsi verso aree dove la rapida crescita dei servizi finanziari non sempre è accompagnata da un livello di protezione omogeneo.

Guardando al 2026, tuttavia, le previsioni indicano un’ulteriore evoluzione del panorama delle minacce.

I trojan bancari potrebbero essere riscritti per sfruttare piattaforme di messaggistica come WhatsApp, mentre l’uso di deepfake e servizi di intelligenza artificiale per il social engineering è destinato a crescere, con un impatto diretto sui sistemi di autenticazione biometrica.

Sul piano geografico, l’attenzione degli attaccanti potrebbe spostarsi verso aree come Asia, Medio Oriente e America Latina, dove la rapida crescita dei servizi finanziari non sempre è accompagnata da un livello di protezione omogeneo.

Sul fronte tecnologico, infine, continuerà la corsa verso attacchi sempre più automatizzati, regionalizzati e difficili da attribuire.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/22/kaspersky-lancia-lallarme-il-cybercrime-finanziario-ha-alza-il-livello-nel-2025/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-lancia-lallarme-il-cybercrime-finanziario-ha-alza-il-livello-nel-2025


CERT-AGID 13-19 dicembre: phishing PagoPA e smishing INPS


Nel corso della settimana appena analizzata, il CERT-AGID ha rilevato 82 campagne malevole.

Di queste, 46 hanno avuto obiettivi specificamente italiani, mentre 36 campagne di natura generica hanno comunque interessato utenti e organizzazioni nel Paese.

Agli enti accreditati sono stati messi a disposizione 966 indicatori di compromissione (IoC). 

I temi della settimana

Sono 23 i temi sfruttati per veicolare campagne di phishing e malware, con una concentrazione significativa su banking, multe, pagamenti e verifiche.

Il tema Banking è stato utilizzato in sei campagne di phishing, cinque delle quali italiane, che hanno preso di mira clienti di Wise, Nexi, Crédit Agricole, Intesa Sanpaolo e ING.

La scorsa settimana il CERT-AGID ha osservato 82 campagne malevole rilevate in Italia, emettendo 966 indicatori di compromissione.

Lo stesso è stato sfruttato anche per cinque campagne malware, orientate alla diffusione di Copybara, AgentTesla, FormBook, NexusRoute e Frogblight, con una particolare attenzione ai dispositivi mobili.

Il tema Multe continua a rappresentare uno dei vettori più efficaci per il phishing, con undici campagne tutte italiane basate su finte comunicazioni PagoPA.

Le email simulano notifiche di sanzioni stradali non pagate e spingono gli utenti a fornire dati personali e bancari attraverso link malevoli.

Il tema Pagamenti è stato impiegato in quattro campagne di phishing, di cui una generica, che hanno abusato dei nomi di Disney+, Autostrade per l’Italia, cPanel e DHL.

In parallelo sono state osservate quattro campagne malware che hanno diffuso AgentTesla, FormBook, PureLogs e PhantomStealer, confermando la centralità di questo tema per la distribuzione di payload malevoli.

Il tema Verifica è comparso in sette campagne di phishing, quattro delle quali italiane, che hanno abusato, tra gli altri, dei nomi di INPS e Ar24, facendo leva su richieste di controllo o aggiornamento dei dati per sottrarre credenziali.

Tra gli eventi di particolare interesse, il CERT-AGID segnala la pubblicazione di un nuovo paper di ricerca dedicato ai meccanismi interni dei Large Language Model (LLM).

Il documento analizza come nascano rifiuti, bias, allucinazioni e segnali di sicurezza all’interno dei modelli e mostra come, intervenendo sulle attivazioni tramite tecniche di activation engineering o steering, sia possibile alterare tali segnali fino ad aggirare le barriere di sicurezza.

Fonte: CERT-AGID

Sul fronte operativo, è stato invece rilevato un nuovo caso di smishing ai danni di utenti INPS, in cui gli attaccanti mirano a raccogliere un ampio set di dati personali.

Oltre alle generalità, a un selfie e all’IBAN, alle vittime viene richiesto il caricamento di immagini di carta di identità, tessera sanitaria, patente e delle ultime tre buste paga.

Malware della settimana

Nel periodo analizzato sono state individuate 14 famiglie di malware attive in Italia.

AgentTesla si conferma tra i più diffusi, con otto campagne italiane a tema “Pagamenti”, “Fattura” e “Banking” che sfruttano allegati ZIP, TAR e UUE, oltre a quattro campagne generiche a tema “Ordine”, “Documenti” e “Preventivo” che utilizzano come vettore iniziale file XLSX e 7Z.

FormBook è stato osservato in due campagne italiane a tema “Ordine” e “Banking”, diffuse tramite file 7Z e Z, e in quattro campagne generiche legate a “Aggiornamenti”, “Ordine”, “Documenti” e “Pagamenti”, veicolate con allegati DOCX e RAR.

Sono state inoltre rilevate due campagne generiche di AsyncRAT veicolate tramire file ZIP a tema “Booking” e “Documenti”, insieme a due campagne di Remcos legate ai temi “Prezzi” e “Aggiornamenti” che hanno sfruttato i file ZIP e 7Z.

Una campagna italiana di MintLoader ha sfruttato caselle PEC compromesse per distribuire file ZIP, mentre Amadey è comparso in una campagna generica a tema “Contratti” veicolata tramite file MSI.

Fonte: CERT-AGID

Particolarmente rilevante anche l’attività malware su dispositivi Android, con campagne sia italiane che generiche che hanno diffuso Copybara, Frogblight e NexusRoute tramite SMS contenenti link a file APK dannosi, tutte riconducibili al tema Banking.

Completano il quadro una campagna generica di Grandoreiro a tema “Legale” che allega ISO, una campagna di PhantomStealer a tema “Pagamenti” veicolata con file RAR, una campagna di PureLogs distribuita tramite allegati GZ e una campagna di StrRat a tema “Prezzi”.

Infine, il CERT-AGID segnala l’esposizione di un repository accessibile tramite un sottodominio trycloudflare.com, che mostrava una open directory contenente file riconducibili alle famiglie malware XWorm, AsyncRAT e PureHVNC.

Phishing della settimana

Sono 30 i brand coinvolti nelle campagne di phishing rilevate nel periodo.

Per numerosità spiccano le operazioni che sfruttano il nome di PagoPA e iCloud, insieme alle sempre frequenti campagne di webmail non brandizzate, orientate al furto di dati personali e credenziali di accesso.

Fonte: CERT-AGID

Formati e canali di diffusione

Gli archivi compressi restano lo strumento principale per la diffusione dei contenuti malevoli.

Nel periodo osservato sono state individuate 17 tipologie di file, con ZIP al primo posto (8 utilizzi), seguito da 7Z (4) e da APK e RAR (3).

Con due utilizzi figurano TAR e DOCX, mentre con un solo impiego compaiono GZ, MSI, ISO, JS, BAT, TXT, XLSX, HTML, EXE, UUE e Z.

Per quanto riguarda i canali di distribuzione, la posta elettronica rimane dominante con 75 campagne, seguita da sei campagne via SMS e una tramite PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/22/cert-agid-13-19-dicembre-phishing-pagopa-e-smishing-inps/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-13-19-dicembre-phishing-pagopa-e-smishing-inps