Trump Media nella fusione nucleare, operazione da 6 miliardi di dollari con TAE (sostenuta da Alphabet)

Donald Trump vuole puntare sulla fusione nucleare e lancia una fusione da 6 miliardi di dollari con TAE Technologies

La fusione annunciata tra Trump Media & Technology Group e TAE Technologies è una di quelle operazioni che, a prima vista, sembrano improbabili, ma che raccontano molto bene la fase storica che sta attraversando l’industria energetica e tecnologica globale. La società che fa capo a Donald Trump, conosciuta soprattutto per il social network Truth Social, ha deciso di reinventarsi completamente entrando in uno dei settori più ambiziosi e complessi in assoluto: la fusione nucleare.

L’accordo, strutturato come una fusione interamente in azioni e valutato oltre 6 miliardi di dollari, porterebbe alla nascita di una delle prime aziende di fusione nucleare quotate in Borsa.

Per Trump Media si tratta di una trasformazione radicale, si legge in un articolo pubblicato sul New York Times. Il gruppo, che nei primi nove mesi dell’anno ha generato ricavi per appena 2,7 milioni di dollari e ha visto il proprio titolo perdere circa il 69% del valore nel 2024, passa da società media in difficoltà a veicolo industriale e finanziario per una tecnologia energetica considerata potenzialmente rivoluzionaria.
Non a caso, l’annuncio ha immediatamente spinto le azioni al rialzo (il titolo di Trump Media & Technology guadagna il 27,7%, dopo i primi minuti di scambi), segnalando che il mercato guarda alla fusione come a una scommessa sul futuro, più che come a un’estensione del modello di business originario.

L’ennesima “distrazione economico-finanziaria” che si concede il Presidente americano. Trump Organization (la multinazionale di famiglia) ha registrato utili record nel 2025: cresciuti di 17 volte nei primi sei mesi (da 51 a 864 mln di dollari), trainati da criptovalute (802 mln di dollari), licenze su profumi/orologi/resort e nuovi progetti immobiliari in Medio Oriente. Truth Social beneficia del suo ruolo istituzionale, con picchi di utenza durante annunci presidenziali, sollevando conflitti d’interesse.

TAE Technologies e il ruolo di Alphabet (Google)

TAE Technologies, dal canto suo, non è un nome improvvisato. Fondata nel 1998 con il nome di Tri Alpha Energy, è una delle realtà private più avanzate e capitalizzate nel campo della fusione. In oltre venticinque anni di attività ha raccolto più di 1,3 miliardi di dollari, costruito cinque reattori sperimentali e attratto investitori industriali e tecnologici di primo piano.

Il suo amministratore delegato, Michl Binderbauer, ha chiarito che oggi la vera sfida non è più solo scientifica, ma finanziaria: la tecnologia, secondo l’azienda, è matura al punto che il limite principale è l’accesso a capitali su larga scala. In questo senso, la quotazione indiretta tramite Trump Media rappresenta un acceleratore decisivo.

In questo scenario si inserisce anche Alphabet, la holding di Google, che gioca un ruolo chiave come investitore storico di TAE. Il contributo di Google non si è limitato al capitale: l’azienda ha collaborato con TAE applicando tecniche avanzate di machine learning per migliorare il controllo del plasma e ottimizzare il funzionamento dei reattori sperimentali.

L’energia che alimenterà un giorno l’AI

È un passaggio cruciale, perché la fusione moderna è tanto un problema di fisica quanto di calcolo: senza l’intelligenza artificiale (AI), gestire sistemi così complessi sarebbe quasi impossibile. La presenza di Alphabet rafforza quindi la credibilità tecnologica di TAE e spiega perché il progetto venga preso sul serio dagli investitori.

Il legame con l’AI è, in realtà, ancora più profondo. Da un lato, l’intelligenza artificiale è uno strumento indispensabile per rendere possibile la fusione; dall’altro, la fusione è vista come una possibile risposta alla crescente fame di energia dei data center che alimentano l’AI generativa. Le grandi aziende tecnologiche sono alla ricerca di fonti di elettricità continue, affidabili e a basse emissioni, capaci di sostenere una crescita esponenziale dei consumi.

Non è un caso che Microsoft abbia firmato accordi con altre startup della fusione, né che figure come Sam Altman siano direttamente coinvolte nel settore. In questo senso, il merger tra Trump Media e TAE colloca indirettamente Donald Trump all’interno di una delle filiere strategiche più sensibili del prossimo decennio.

Fusione nucleare, niente prima del 2031

Resta però una distanza significativa tra l’ambizione e la realtà industriale. Se i comunicati parlano di centrali “utility-scale” già nella seconda metà di questo decennio, le dichiarazioni più prudenti degli stessi manager indicano il 2031 come orizzonte per la prima produzione di energia da fusione nucleare.
È una tempistica coerente con quella di altri attori del settore, ma che conferma come la fusione resti una scommessa ad alto rischio tecnologico e finanziario.

In definitiva, questo merger non è solo una curiosità finanziaria o politica. È il segnale che la fusione nucleare sta uscendo dai laboratori per entrare nel mondo dei mercati, degli investitori e delle strategie industriali globali. Un passaggio che potrebbe aprire la strada a una nuova età dell’energia (in questo caso pulita e concettualmente infinita), ma che richiederà anni, capitali enormi e una dose significativa di pazienza. Come spesso accade in questi casi, la finanza corre veloce; la sperimentazione e la tecnologia necessaria alla realizzazione delle prime centrali, inevitabilmente, molto meno.

L’operazione assume una rilevanza particolare anche per il contesto geopolitico e industriale in cui si inserisce. La fusione nucleare è considerata da molti il “Santo Graal” dell’energia: utilizza combustibili abbondanti, non produce emissioni di carbonio, non comporta il rischio di meltdown tipico del nucleare tradizionale e non genera scorie radioattive di lungo periodo.
Tuttavia, trasformare una reazione che avviene nelle stelle in un processo industriale stabile e conveniente resta una sfida enorme. Negli ultimi anni i laboratori pubblici hanno ottenuto risultati promettenti, ma sono soprattutto le startup private a spingere ora verso la commercializzazione, in una corsa globale che vede impegnati Stati Uniti, Europa e Cina.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/trump-media-nella-fusione-nucleare-operazione-da-6-miliardi-di-dollari-con-tae-sostenuta-da-alphabet/560019/


Che 2026 sarà? Tra AI, mini-serie e monetizzazione

Rubrica settimanale SosTech, frutto della collaborazione tra Key4biz e SosTariffe. Per consultare gli articoli precedenti, clicca qui..

Nel 2026, secondo le previsioni di Sensor Tower contenute nel report Predictions for the Digital Economy in 2026, l’economia digitale continuerà a crescere, anche se in modo più mirato rispetto agli anni scorsi.

Le stime della società di analisi e reporting indicano che, se alcune categorie consolideranno il proprio peso specifico all’interno dell’ecosistema digitale, altre (anche autentici big) rallenteranno o, se non altro, cambieranno funzione. Ne emerge un quadro in cui i modelli economici già affermati vengono messi alla prova su scala più ampia, non un nuovo ciclo espansivo che sembra sempre più difficile da sostenere considerando la saturazione del mercato.

L’area che gli analisti credono che potrà mostrare la più netta dinamica di espansione è quella – nessuno si sorprenderà – dell’AI generativa: nel 2026 la spesa consumer globale nelle relative app è infatti destinata a superare i 10 miliardi di dollari, sostenuta soprattutto dagli abbonamenti.

Il dato è rilevante per la sua distribuzione, poiché il tempo di utilizzo previsto supererà i 40 miliardi di ore annue, a rimarcare il passaggio dall’uso episodico dei chatbot e degli altri strumenti dell’intelligenza artificiale a un’abitudine all’insegna della costanza, tutti i giorni, quasi in utomatico.

In parallelo, il traffico web generato da strumenti di AI continuerà a crescere a ritmi molto elevati, pur restando inferiore, in volume, a quello della pubblicità a pagamento; la differenza in ogni caso si ridurrà in modo sensibile per una parte consistente dei siti di maggiore dimensione.

Per quanto riguarda il resto dell’ecosistema digitale, sembra che il 2026 sarà un anno di aggiustamenti. I formati pubblicitari tenderanno a privilegiare soluzioni meno costose e più stabili; i contenuti brevi manterranno un alto tasso di diffusione, senza assorbire tutto il tempo disponibile; il gaming mobile proseguirà lungo una traiettoria con meno crescita nei download e maggiore attenzione alla monetizzazione. Vediamo ora nel dettaglio i diversi punti toccanti dal rapporto.

L’AI generativa come abitudine

Nel 2026 l’AI generativa tenderà a occupare una posizione centrale nell’uso quotidiano delle app digitali, man mano che le pratiche sperimentali degli anni precedenti lasceranno spazio a comportamenti più stabili. Come si è visto, le previsioni di Sensor Tower indicano una spesa consumer globale sostenuta in larga parte da modelli in abbonamento, che diventeranno la forma prevalente di monetizzazione proprio perché favoriscono un rapporto continuativo con l’utente.

Nel corso dell’anno le app di AI generativa entreranno stabilmente tra le prime cinque categorie su mobile per download, fatturato e tempo complessivo di utilizzo, riflettendo sia l’ampliamento della base utenti sia la ripetizione degli stessi gesti. Visto che funzioni come la scrittura assistita, la sintesi di testi, la ricerca di informazioni e la generazione di immagini verranno offerte all’interno di ambienti applicativi unificati, l’esperienza tenderà a prolungarsi nel tempo, favorendo una maggiore propensione alla spesa.

Anche sul web l’impatto continuerà a rafforzarsi. Il traffico generato da strumenti di AI crescerà a ritmi elevati, con un incremento superiore al 130% su base annua, e per una quota rilevante dei principali siti statunitensi raggiungerà livelli comparabili a quelli di alcuni canali di acquisizione a pagamento.

Traffico, pubblicità e nuove intermediazioni

L’anno prossimo, la relazione tra il traffico e la pubblicità digitale passerà attraverso un riequilibrio che riguarderà soprattutto le fonti di accesso ai contenuti. Le previsioni del report indicano che il traffico web generato da strumenti di AI continuerà a crescere a ritmi sostenuti, con un incremento annuo superiore al 130%, pur restando complessivamente inferiore ai volumi prodotti dalla paid advertising. Poiché l’AI intercetta l’utente in una fase già avanzata del processo informativo, il traffico che genera tenderà a essere più qualificato, con una minore dispersione. Di conseguenza, nel 2026 i siti di grandi dimensioni inizieranno a valutare l’AI come vero e proprio “intermediario dell’attenzione”, capace di influenzare la visibilità dei contenuti in modo strutturale.

In questo contesto, il valore economico del traffico diventerà una variabile sempre più importante, perché quando cambia la modalità di accesso cambia pure la qualità delle visite (ad esempio utilizzando connessioni per Internet come quelle dei comparatori di SOSTariffe.it), tanto che una riduzione dei volumi può essere compensata da utenti più informati e più prossimi alla decisione finale.

Giochi e short drama

Sempre secondo il report, il prossimo anno gran parte della crescita dell’economia digitale passerà da prodotti che rinunciano all’idea di “grande esperienza” per puntare su un consumo più frammentato. Le app di short drama, le mini-serie che hanno conquistato mezzo mondo per la loro fruibilità immediata, con ogni probabilità supereranno le piattaforme tradizionali per numero di download globali, pur rimanendo al di sotto in termini di tempo complessivo di utilizzo. Si andrà dunque verso una diversa occupazione del tempo disponibile, in favore di contenuti brevi, facilmente accessibili, perfette per sessioni di pochi minuti; la loro diffusione sarà sostenuta da sistemi di monetizzazione semplici, spesso basati su micropagamenti e accessi progressivi, per ridurre la soglia di ingresso e favorire il consumo seriale (che, come sappiamo, è dietro a ogni prodotto e media di successo: ingolosire per proseguire e sapere come andrà a finire).

Poi c’è il gaming mobile, per il quale il 2026 confermerà un trend già visto e ormai consolidato, con i download globali che resteranno inferiori ai livelli raggiunti durante la fase pandemica – il massimo boom, per ovvi motivi, mai raggiunto da questo settore che costituisce una grossa fetta del fatturato mondiale di economia digitale – mentre i costi di acquisizione pagati dagli utenti continueranno a salire. I titoli che mostreranno maggiore capacità di tenuta saranno senz’altro quelli in grado di integrare pubblicità e monetizzazione in modo coerente, senza affidarsi a una crescita continua della base utenti che, ormai, non è sostenibile: il mercato da questo punto di vista è saturo, e chi non ha mai giocato sul proprio telefonino difficilmente comincerà a farlo proprio adesso.

L’attenzione delle case di produzione si sposterà quindi sulla valorizzazione nel tempo dei giocatori già acquisiti, ottenuto attraverso una combinazione di aggiornamenti frequenti, eventi speciali e meccaniche pensate per un uso prolungato. La parola d’ordine sarà “community” (ed è il motivo per cui ormai anche il più semplice dei giochi prevede un’interazione con altri utenti da ogni parte del mondo: insieme si gioca di più).

Il numero, decisamente elevato, di nuove uscite previste, in particolare su piattaforme come Steam, si tradurrà in un mercato sempre più affollato, con progetti non “monstre” ma più sobri e tempi di sviluppo più brevi, senza gli anni richiesti dai titoli tripla A. La sostenibilità economica, insomma, sarà legata a budget contenuti e a una gestione attenta delle risorse e a aspettative di rendimento calibrate: vietato fare il passo più lungo della gamba, insomma.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/che-2026-sara-tra-ai-mini-serie-e-monetizzazione/559974/


Intelligenza Artificiale Spiegabile (XAI): quando la trasparenza diventa requisito di sicurezza informatica

L’Intelligenza Artificiale Spiegabile (XAI) rappresenta oggi una necessità strategica per la cybersecurity. La crescente adozione di sistemi AI in ambiti critici sta spostando il dibattito dalla pura efficienza prestazionale alla necessità di comprendere come e perché un algoritmo arrivi a una determinata decisione. Nel contesto della sicurezza informatica, questa evoluzione non rappresenta un vezzo accademico ma una necessità operativa e, sempre più spesso, un obbligo normativo.

Quando un sistema di rilevamento delle intrusioni basato su machine learning identifica un’anomalia classificandola come minaccia critica, gli analisti SOC non possono accontentarsi di un responso binario. Devono comprendere quali caratteristiche del traffico di rete hanno innescato l’allerta, quali pattern sono stati riconosciuti, quale livello di confidenza caratterizza quella specifica inferenza. Questa esigenza diventa ancora più stringente quando l’output dell’algoritmo guida decisioni che possono bloccare interi segmenti di rete, isolare sistemi produttivi o innescare procedure di incident response che coinvolgono risorse umane ed economiche significative.

Intelligenza Artificiale Spiegabile (XAI): colmare il divario tra complessità algoritmica e comprensibilità umana

L’Explainable AI nasce per colmare il divario tra la complessità crescente dei modelli di apprendimento automatico e la necessità umana – e spesso legale – di comprenderne il funzionamento. Non si tratta semplicemente di “aprire la scatola nera”, metafora ormai abusata ma ancora efficace: l’obiettivo è costruire sistemi che siano intrinsecamente interpretabili o dotarli di meccanismi che permettano di ricostruire a posteriori il ragionamento algoritmico.

Come evidenziato nell’articolo “Nuovi modelli di IA: Explainable AI e Hybrid AI“, l’opacità dell’AI rappresenta un ostacolo fondamentale: “In ambito scientifico, l’opacità dell’AI si riferisce all’incapacità di comprendere il processo decisionale interno di un sistema di intelligenza artificiale, specialmente quelli basati su algoritmi complessi come il deep learning.”

Nel panorama della digital forensics, questa capacità assume contorni ancora più definiti. Un’evidenza digitale prodotta da un sistema AI può essere contestata in sede giudiziaria se non è possibile dimostrare la tracciabilità del processo decisionale. Il perito deve poter spiegare non solo cosa ha rilevato l’algoritmo, ma attraverso quale logica inferenziale è giunto a quella conclusione. La catena di custodia dell’evidenza digitale si estende così al modello stesso e ai suoi parametri, richiedendo nuove competenze e protocolli di documentazione.

Il quadro normativo europeo: AI Act e NIS2

AI Act e requisiti di trasparenza

Dal punto di vista normativo, il GDPR aveva già introdotto il concetto di diritto alla spiegazione nelle decisioni automatizzate che producono effetti giuridici o incidono significativamente sull’interessato (articolo 22, artt. 13, 14, 15 e considerando 71). L’AI Act europeo (Regolamento UE 2024/1689), entrato in vigore il 1° agosto 2024 e pienamente applicabile dal 2 agosto 2026, rafforza ulteriormente questi requisiti classificando i sistemi AI in base al rischio e imponendo obblighi di trasparenza crescenti.

Per i sistemi ad alto rischio utilizzati in ambito di sicurezza delle infrastrutture critiche, identificazione biometrica o gestione di dati sensibili, la spiegabilità non è più opzionale: è un requisito di conformità. L’articolo 19 dell’AI Act (Automatically Generated Logs) impone agli operatori di sistemi ad alto rischio di mantenere log automatici che registrino le operazioni del sistema durante il suo ciclo di vita, permettendo la tracciabilità delle decisioni prese dal sistema AI, includendo input, output e timestamp.

Direttiva NIS2 e gestione del rischio cyber

La Direttiva NIS2, recepita in Italia con il Decreto Legislativo 138/2024 (entrato in vigore il 16 ottobre 2024), introduce un ulteriore livello di complessità. Gli enti essenziali e importanti sono chiamati a implementare misure tecniche e organizzative adeguate per gestire i rischi legati alla sicurezza di reti e sistemi informativi. Quando queste misure incorporano componenti di AI – dalla detection automatizzata delle minacce alla gestione dinamica degli accessi – la capacità di spiegare il comportamento di questi sistemi diventa parte integrante della dimostrazione di conformità verso le autorità competenti, in Italia rappresentate dall’ACN.

Per i security operation center che integrano strumenti AI, questo significa ripensare l’intera architettura di logging e audit trail, garantendo che ogni decisione automatizzata – dal blocco di un IP alla quarantena di un file sospetto – sia documentata in modo da permettere una ricostruzione ex-post del ragionamento algoritmico.

Framework tecnici e standard emergenti per l’XAI

NIST AI Risk Management Framework

Sul piano operativo, l’industria sta convergendo verso framework standardizzati per l’implementazione dell’XAI. Il NIST AI Risk Management Framework, pubblicato il 26 gennaio 2023, dedica ampio spazio alla trasparenza e alla spiegabilità come elementi fondamentali della gestione del rischio AI. Il framework propone un approccio strutturato che include la documentazione del sistema, la validazione delle performance, il monitoraggio continuo e la gestione degli incidenti legati all’AI.

ISO/IEC 42001: standard per l’AI Management System

A livello europeo, lo standard ISO/IEC 42001 sui sistemi di gestione dell’intelligenza artificiale, pubblicato nel dicembre 2023, fornisce requisiti e linee guida per stabilire, implementare, mantenere e migliorare continuamente un AI Management System. Questo standard, che sarà probabilmente referenziato nei processi di certificazione previsti dall’AI Act, include requisiti specifici sulla tracciabilità e la spiegabilità dei sistemi AI, particolarmente per applicazioni in contesti critici.

MITRE ATT&CK e ATLAS

Nel contesto della cybersecurity, il framework MITRE ATT&CK ha iniziato a integrare considerazioni sui sistemi di AI utilizzati sia dagli attaccanti sia dai difensori. La matrice ATLAS (Adversarial Threat Landscape for Artificial-Intelligence Systems) documenta tattiche e tecniche specifiche per compromettere sistemi di machine learning, includendo attacchi che sfruttano proprio la mancanza di trasparenza per iniettare bias, avvelenare i dataset di training o eludere i meccanismi di detection.

Come spiegato nell’articolo “Il problema del BIAS nei dataset e della XAI“, “Una delle contromisure ed anche un sistema per capire meglio l’output di un algoritmo di IA è quello della XAI (eXplainable Artificial Intelligence), ossia l’intelligenza artificiale spiegabile. Gli algoritmi sono sostanzialmente delle black box, delle scatole nere nelle quali entrano i dati di input, che vengono elaborati per generare degli output, il motivo per cui sia stata generata una risposta rispetto ad un’altra non è facilmente comprensibile.”

La supply chain dell’AI e il rischio di opacità stratificata

Una dimensione spesso trascurata riguarda la supply chain dell’intelligenza artificiale. Molte organizzazioni non sviluppano internamente i propri modelli di AI ma utilizzano API di terze parti, modelli pre-addestrati o soluzioni commerciali proprietarie. Questa dipendenza introduce quello che potremmo definire un “rischio di opacità stratificata“: anche quando il fornitore offre interfacce di spiegabilità, queste possono operare a un livello di astrazione tale da mascherare problematiche più profonde nel modello sottostante.

Il caso dei modelli foundation illustra perfettamente questo dilemma. Quando un’organizzazione utilizza un LLM commerciale per automatizzare l’analisi di log di sicurezza o la correlazione di threat intelligence, si affida a un sistema la cui architettura interna, i dati di training e i processi di fine-tuning sono spesso protetti da segreto industriale. Come possono i CISO garantire che questi sistemi non abbiano appreso bias dai dati di training? Come verificare che non siano suscettibili a prompt injection o data poisoning?

La risposta richiede un approccio contrattuale e tecnico integrato. I contratti di procurement devono includere clausole specifiche sui livelli di trasparenza garantiti, sulle modalità di audit algoritmico, sulla possibilità di testare il modello con dataset controllati. Sul piano tecnico, emergono metodologie di testing adversarial che permettono di sondare i confini comportamentali del modello, identificando potenziali vulnerabilità senza necessariamente accedere ai suoi parametri interni.

XAI e threat intelligence: il caso del ransomware-as-a-service

L’applicazione dell’XAI nella threat intelligence merita un approfondimento specifico. Consideriamo il fenomeno del ransomware-as-a-service, dove gruppi criminali operano con modelli di business strutturati e tattiche in continua evoluzione. I sistemi di AI vengono utilizzati per correlare indicatori di compromissione attraverso fonti eterogenee – dark web, telemetria di rete, rapporti di incident response – identificando pattern emergenti e prevedendo possibili vettori di attacco.

Un sistema XAI efficace in questo contesto non si limita a segnalare che un particolare hash di file è associato a una campagna ransomware. Dovrebbe spiegare perché quella associazione è significativa: quali caratteristiche comportamentali del malware sono state osservate, quale similarità strutturale esiste con campioni noti, quale correlazione temporale emerge con attività di reconnaissance su altri target. Questa ricchezza informativa trasforma il sistema AI da strumento di allerta a moltiplicatore di intelligence, permettendo agli analisti di comprendere non solo la minaccia immediata ma il contesto strategico in cui si inserisce.

Alcuni fornitori di security intelligence stanno sviluppando dashboard di “explainability” che visualizzano graficamente il processo decisionale dell’AI. Grafici di feature importance mostrano quali attributi del malware hanno pesato maggiormente nella classificazione. Mappe di attivazione delle reti neurali evidenziano quali porzioni di codice hanno attirato l’attenzione del modello. Linee temporali correlano l’evento specifico con pattern storici osservati. Questi strumenti trasformano il responso algoritmico in un’esperienza investigativa, dove la macchina non sostituisce l’analista ma ne amplifica le capacità cognitive.

Come descritto nell’articolo “AI offensiva e difensiva: strategie di cybersecurity nel 2025“, “L’AI spiegabile (XAI) offre una soluzione promettente fornendo interpretabilità e trasparenza, permettendo ai professionisti della sicurezza di comprendere meglio, fidarsi e ottimizzare i modelli IDS.”

Il paradosso della spiegabilità nell’era del quantum computing

Un tema emergente, ancora poco esplorato ma destinato ad acquisire rilevanza, riguarda l’intersezione tra XAI e quantum computing. Man mano che algoritmi quantistici vengono integrati in sistemi di AI – sia per accelerare il training di modelli complessi sia per sviluppare nuove architetture di quantum machine learning – la sfida della spiegabilità assume dimensioni ulteriori.

I computer quantistici operano secondo principi che sfuggono all’intuizione classica: sovrapposizione, entanglement, interferenza. Quando questi fenomeni vengono sfruttati per costruire modelli di machine learning, il concetto stesso di “spiegazione” diventa problematico. Come si può spiegare una decisione che emerge da uno stato quantistico collassato al momento della misurazione? Come documentare un processo inferenziale che sfrutta parallelismo quantistico attraverso spazi di Hilbert ad alta dimensionalità?

Paradossalmente, proprio mentre la comunità della cybersecurity si prepara alla transizione post-quantum per proteggere le comunicazioni dalla crittoanalisi quantistica, potremmo trovarci ad affrontare sistemi di AI quantistica intrinsecamente meno spiegabili dei loro predecessori classici. Questa prospettiva rende ancora più urgente lo sviluppo di framework concettuali e metodologie di XAI che possano adattarsi a paradigmi computazionali radicalmente diversi.

Certificazione e attestazione della spiegabilità

L’AI Act introduce il concetto di “organismi notificati” che avranno il compito di valutare la conformità dei sistemi AI ad alto rischio prima della loro immissione sul mercato. Questo meccanismo, simile a quanto già avviene per dispositivi medici o macchinari industriali, solleva la questione di come certificare la spiegabilità di un sistema AI.

A differenza di requisiti funzionali tradizionali, verificabili attraverso test deterministici, la spiegabilità ha una componente soggettiva: una spiegazione può essere tecnicamente accurata ma incomprensibile per l’utente finale, o viceversa intuitiva ma scientificamente imprecisa. Gli organismi di certificazione dovranno sviluppare metodologie di valutazione che bilancino accuratezza tecnica e comprensibilità contestuale, tenendo conto del profilo degli stakeholder che utilizzeranno le spiegazioni.

Alcune proposte in discussione prevedono l’adozione di “benchmark di spiegabilità” standardizzati, dove il sistema AI viene testato su scenari di riferimento e le sue spiegazioni valutate secondo metriche oggettive: completezza, consistenza, contrastività (capacità di spiegare perché è stata presa una decisione invece di un’altra), continuità (stabilità delle spiegazioni rispetto a variazioni minime dell’input). Tuttavia, il dibattito rimane aperto su quali di queste proprietà dovrebbero essere prescrittive e quali semplicemente raccomandate.

Sovranità digitale e modelli europei di XAI

La dimensione geopolitica dell’AI non può essere ignorata quando si discute di spiegabilità. L’Europa, attraverso l’AI Act e iniziative come il progetto Gaia-X, sta tentando di costruire un ecosistema AI basato su valori di trasparenza, accountability e rispetto dei diritti fondamentali che si differenzia dall’approccio più liberista degli Stati Uniti e da quello più dirigista della Cina.

In questo contesto, l’XAI diventa elemento di differenziazione competitiva. Modelli europei che incorporano trasparenza by-design potrebbero trovare mercato presso organizzazioni e governi che privilegiano compliance normativa e riduzione del rischio reputazionale rispetto alla pura performance predittiva. Iniziative come i progetti Horizon Europe dedicati all’AI trustworthy stanno finanziando ricerca su architetture di XAI specificatamente progettate per soddisfare i requisiti normativi europei.

Per le organizzazioni italiane, questa dinamica crea opportunità ma anche responsabilità. Investire in competenze e soluzioni XAI europee significa contribuire alla costruzione di quella sovranità tecnologica che l’ACN ha identificato come priorità strategica. Significa anche prepararsi a un mercato dove la certificazione di conformità ai requisiti di spiegabilità potrebbe diventare prerequisito per accedere a gare pubbliche o mercati regolamentati.

Verso un’etica operativa dell’AI in sicurezza

Oltre gli aspetti normativi e tecnici, l’XAI solleva questioni etiche che i professionisti della sicurezza non possono eludere. L’utilizzo di AI per decisioni che impattano la privacy, la libertà di movimento in ambienti fisici protetti, l’accesso a risorse critiche richiede non solo conformità legale ma anche legittimazione etica.

Un sistema di videosorveglianza intelligente che utilizza analisi comportamentale per identificare minacce potenziali opera in una zona grigia dove efficienza securitaria e diritti individuali si confrontano. La capacità di spiegare perché un comportamento è stato classificato come anomalo – e quindi potenzialmente minaccioso – non risolve il dilemma etico ma lo rende almeno trasparente, permettendo un dibattito informato e meccanismi di contestazione da parte degli individui interessati.

Alcune organizzazioni stanno adottando “AI ethics boards” interni che valutano l’introduzione di nuovi sistemi AI non solo sotto il profilo della compliance ma anche della sostenibilità etica. In questi comitati, la presenza di esperti di sicurezza è fondamentale per bilanciare l’imperativo della protezione con il rispetto dei diritti, utilizzando l’XAI come strumento di mediazione: sistemi più trasparenti sono anche sistemi più facilmente sottoponibili a scrutinio etico.

Implicazioni pratiche per CISO e team di sicurezza

Per tradurre questi principi in azioni concrete, i responsabili della sicurezza devono integrare l’XAI nei processi decisionali quotidiani. Questo significa innanzitutto sviluppare o acquisire competenze ibride: data scientist che comprendano le minacce cyber, security analyst che sappiano interrogare modelli di machine learning, legal counsel che possano interpretare i requisiti di spiegabilità nel contesto specifico dell’organizzazione.

Sul piano procedurale, è opportuno istituire protocolli di “AI incident response” che definiscano come gestire situazioni in cui un sistema AI produce decisioni errate o inspiegabili. Chi ha l’autorità di disabilitare un sistema automatizzato in caso di comportamento anomalo? Come si documenta un falso positivo prodotto da AI per evitare recidive? Quali meccanismi di escalation si attivano quando le spiegazioni fornite dal sistema risultano insufficienti o contraddittorie?

La formazione continua diventa imperativa. I team SOC devono familiarizzare con i concetti fondamentali di machine learning – non per diventare data scientist, ma per sviluppare quella literacy che permette di distinguere una correlazione spuria da un pattern significativo, di riconoscere quando un modello sta operando fuori dal suo dominio di competenza, di valutare criticamente le confidence score associate alle predizioni.

Scenari futuri e direzioni di ricerca nell’XAI

Guardando avanti, alcune direzioni di sviluppo appaiono particolarmente promettenti. La ricerca su modelli “intrinsecamente interpretabili” – architetture di neural network progettate per essere trasparenti per costruzione anziché richiedere tecniche post-hoc di spiegazione – potrebbe ridurre il trade-off tra performance e spiegabilità. Approcci come le Neural Additive Models o le Concept Bottleneck Networks mostrano che è possibile costruire sistemi potenti mantenendo un livello di interpretabilità umana.

L’integrazione tra XAI e sistemi di knowledge graph rappresenta un’altra frontiera interessante. Mappando le decisioni algoritmiche su grafi di conoscenza esplicita – ontologie di minacce, tassonomie di vulnerabilità, modelli di comportamento normale – si può costruire un ponte tra il ragionamento sub-simbolico delle reti neurali e la logica esplicita comprensibile agli umani.

Infine, l’utilizzo dell’AI per spiegare l’AI – modelli linguistici che traducono output tecnici in linguaggio naturale, sistemi che generano contro-fattuali per illustrare decisioni (“il sistema ha bloccato questa transazione perché, se il parametro X fosse stato diverso, sarebbe stato classificato come legittimo”) – apre possibilità di rendere la spiegabilità accessibile anche a stakeholder non tecnici.

Conclusione: trasparenza come investimento strategico

In definitiva, l’Intelligenza Artificiale Spiegabile non configura una singola tecnologia ma un paradigma progettuale che deve permeare l’intero ciclo di vita dei sistemi AI utilizzati in contesti di sicurezza. Dalla raccolta e selezione dei dati di training, alla scelta dell’architettura del modello, fino al deployment e al monitoraggio continuo, ogni fase deve incorporare considerazioni di interpretabilità.

Per i CISO e i responsabili della sicurezza, questo significa adottare framework di governance che includano requisiti espliciti di spiegabilità nei processi di procurement e sviluppo di soluzioni AI, prevedere meccanismi di audit algoritmico periodico e investire nella formazione dei team affinché sviluppino quella literacy necessaria per interrogare criticamente gli output dei sistemi intelligenti.

La posta in gioco supera la mera conformità normativa: riguarda la costruzione di una fiducia giustificata nei sistemi automatizzati che sempre più frequentemente prendono decisioni che impattano la sicurezza delle organizzazioni e, in ultima analisi, la protezione dei dati personali e dei diritti fondamentali degli individui. Un sistema opaco può funzionare perfettamente fino al momento in cui fallisce, e senza spiegabilità quel fallimento rimane inspiegabile, irreplicabile, e quindi impossibile da prevenire in futuro.

La trasparenza algoritmica diventa così non un vincolo allo sviluppo tecnologico, ma una condizione abilitante per un’innovazione sostenibile e responsabile. Nel contesto italiano ed europeo, dove la cybersecurity si intreccia sempre più strettamente con considerazioni normative, etiche e geopolitiche, l’investimento in XAI rappresenta non un costo ma un vantaggio competitivo: la capacità di dimostrare non solo che i propri sistemi funzionano, ma anche di spiegare come e perché lo fanno.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-spiegabile-xai/


Il cybercrime si evolve velocemente e l’IA diventa protagonista: le previsioni di Group-IB per il 2026


Se c’è una cosa su cui tutti concordano è che l’intelligenza artificiale sta ormai diventando onnipresente nelle cyberminacce grazie alla sua capacità di sviluppare velocemente nuovi malware e automatizzare le campagne. Anche Dmitry Volkov, CEO di Group-IB, condivide questa visione, invitando le aziende a ripensare a fondo le strategie di sicurezza.

Tra le previsioni più preoccupanti per il 2026 condivise dal CEO di Group-IB c’è la rapida diffusione di una nuova categoria di malware auto-propagante grazie all’integrazione con l’IA.

I malware tradizionali di questo tipo esistono da tempo: WannaCry, NoyPetya e Mirai sono tra i nomi più conosciuti e temuti, considerando l’ingente danno economico che hanno provocato in pochi giorni. Con la diffusione dell’ntelligenza artificiale, si prevede un peggioramento significativo: integrando questa tecnologia “questi ceppi di malware si diffonderanno più velocemente, diventeranno adattivi verso obiettivi specifici, ne sfrutteranno le debolezze mirate e sfuggiranno meglio al rilevamento” spiega Volkov.

Group-IB

Gli agenti di IA saranno inoltre in grado di gestire l’intera kill chain, a partire dall’individuazione delle vulnerabilità fino a orchestrare l’attacco su scala. Secondo Volkov, ci sarà una vera e propria “epidemia di worm” basata sull’intelligenza artificiale.

Anche il mondo dei ransomware subirà un’evoluzione importante: Volkov prevede che a partire dal 2026 i gruppi ransomware cominceranno ad adottare agenti IA per accelerare gli attacchi una volta ottenuto l’accesso ai sistemi. Questi agenti diventeranno parte delle offerte RaaS e anche gli affiliati con minori competenze tecniche accederanno ad elevati livelli di automazione.

L’intelligenza artificiale sarà utilizzata anche negli attacchi Adversary-in-the-Middle (AiTM), in particolare per automatizzare il dirottamento delle sessioni e raccogliere credenziali su larga scala. “Ciò renderà inefficaci i nostri sistemi di verifica, poiché le operazioni AiTM gestite dall’IA saranno più adattive delle difese attuali” avverte Volkov.

Con l’adozione da parte delle banche di crypto e stablecoin per transazioni più veloci e trasparenti, aumenteranno anche i rischi legati a nuovi schemi di frode. I truffatori investiranno maggiormente in automazione, layering e offuscamento; Volkov prevede che i sistemi DeFi, kit di exploit per smart contract e l’uso di bot IA per il riciclaggio diventeranno fenomeni comuni.

Nel 2026 gli attacchi gestiti dall’IA prenderanno sempre più di mira anche le API, in particolare nelle infrastrutture cloud. “Poiché il cloud è controllato dal codice (permessi, storage, impostazioni di rete sono definiti tramite API), esso è “leggibile dalle macchine”, il che significa che l’IA può comprendere e modificare le configurazioni cloud tramite le API stesse” specifica Volkov. Gli attaccanti sfrutteranno la logica di automazione per causare interruzioni di servizio e manomettere le configurazioni.

Infine, non mancheranno i rischi legati all’uso dell’IA per lo sviluppo del codice: poiché molti team si affidano totalmente a questi sistemi e trascurano le revisioni, aumenterà il rischio di attacchi alla supply chain; nel dettaglio, gli attaccanti punteranno a inserire backdoor in software legittimi su larga scala manipolando i tool di IA più diffusi.

Non solo intelligenza artificiale

L’intelligenza artificiale, seppur prominente, non sarà l’unica cosa da cui guardarsi nel mondo della cyberminacce. Volkov prevede che i cyberattaccanti continueranno a fare affidamento a tecniche di manipolazione psicologica per spingere le vittime a cedere alla truffa. In alcuni casi, le frodi non si limitano a chiedere i dati della carta o i codici OTP alla vittima, ma la spingono a contrarre prestiti o a vendere proprietà.

Volkov anticipa inoltre un trend piuttosto pericoloso riguardante le misure di localizzazione dei dati adottate da diverse regioni, ovvero la conservazione delle informazioni entro i propri confini. “Questo rallenterà inavvertitamente la collaborazione globale e la condivisione di informazioni sulle minacce” avverte il CEO di Group-IB. “Gli attaccanti operano a livello globale, ma i difensori limitano la loro visibilità a livello regionale“.

Le tendenze della cybersecurity secondo Group-IB

Se le cyberminacce evolvono, dall’altra parte gli esperti di sicurezza non rimangono a guardare. Volkov afferma che anche i SOC stanno investendo nell’IA per rispondere agli attacchi, superando i limiti dei centri di controllo tradizionali. “Il futuro è dei Cyber Fraud Fusion Centers: team ibridi che condividono intelligence in tempo reale tra i domini cyber e frode, utilizzando modelli automatizzati centralizzati per correlare i dati e agire istantaneamente” afferma Volkov.

Il CEO di Group-IB insiste anche sulla necessità di passare all’Explainable IA (XAI) per garantire alle organizzazioni trasparenza sui dati di addestramento, sulle logiche decisionali e sui processi di validazione dei risultati.

Infine, Volkov anticipa un confine sempre più sfumato tra “cybersecurity” e “antifrode”: poiché il fine ultimo delle tecniche di attacco è la monetizzazione tramite frode, sarà necessario considerare i due concetti come un unico campo d’azione per avere visibilità completa sull’intera catena di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/18/il-cybercrime-si-evolve-velocemente-e-lia-diventa-protagonista-le-previsioni-di-group-ib-per-il-2026/?utm_source=rss&utm_medium=rss&utm_campaign=il-cybercrime-si-evolve-velocemente-e-lia-diventa-protagonista-le-previsioni-di-group-ib-per-il-2026


AI e chip, la Cina completa un prototipo avanzato. Inizia la sfida con l’occidente

In un laboratorio ad alta sicurezza di Shenzhen, la Cina avrebbe completato un prototipo funzionante di macchina EUV (litografia agli ultravioletti estremi), tecnologia considerata indispensabile per produrre i chip più avanzati al mondo, utilizzati nell’AI, nei sistemi di difesa e negli smartphone di ultima generazione.

È ciò che emerge da un’inchiesta esclusiva di Reuters, che ha ricostruito per la prima volta i retroscena di un progetto condotto sotto stretto riserbo e con il coinvolgimento di ex ingegneri dell’olandese ASML, l’azienda leader mondiale nel settore.

Le macchine EUV per produrre Chip AI

Secondo le fonti citate dall’agenzia, una squadra di tecnici con esperienza nei sistemi EUV ha portato avanti un’intensa attività di reverse engineering sulle macchine originali, superando i controlli alle esportazioni imposti dagli Stati Uniti e dai loro alleati. Il risultato è una macchina che, pur non essendo ancora in grado di produrre chip operativi, è capace di generare effettivamente luce EUV, un traguardo tecnico significativo considerato tra i più difficili da raggiungere.

Il progetto, descritto dalle stesse fonti come una sorta di “Progetto Manhattan” cinese per i semiconduttori, riflette l’ambizione di Pechino di rompere la dipendenza dalle tecnologie occidentali in un segmento industriale oggi al centro delle tensioni geopolitiche. Il governo avrebbe fissato l’obiettivo di ottenere chip prodotti con tecnologia propria entro il 2028, anche se analisti esterni ritengono più realistico un traguardo verso il 2030.

Al cuore di questa iniziativa c’è un ruolo di primo piano per Huawei, che coordina una rete di istituti di ricerca e imprese pubbliche e private, impiegando migliaia di ingegneri in un ambiente altamente compartimentato e protetto da misure di segretezza estreme.

Reuters riferisce inoltre di assunzioni mirate di tecnici cinesi all’estero con incentivi rilevanti, mentre alcuni ex dipendenti ASML avrebbero operato sotto identità fittizie per mantenere la riservatezza sul progetto.

Per la Cina un cambio di passo

Nonostante i progressi, restano sfide tecnologiche di primo piano, in particolare nella replicazione dei sofisticati sistemi ottici prodotti in Occidente, che finora hanno resistito ai tentativi di duplicazione. La costruzione di un EUV completamente competitivo richiede ancora anni di lavoro e investimenti mirati.

Tuttavia, il semplice fatto che una macchina EUV sia stata costruita e generi luce EUV segna un cambiamento di passo nella corsa globale ai semiconduttori, con potenziali implicazioni profonde sugli equilibri industriali e geopolitici legati allo sviluppo dell’AI e delle tecnologie avanzate.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-e-chip-la-cina-completa-un-prototipo-euv-inizia-la-sfida-con-loccidente/559916/


AI, Antitrust francese: “Segnalare pratiche anticoncorrenziali”. L’energia elettrica è risorsa scarsa

I numeri del consumo dell’AI. L’Antitrust francese lancia l’allarme: verso il raddoppio globale entro il 2030

Il rapido sviluppo dell’intelligenza artificiale (AI) non è solo una sfida tecnologica, ma una questione di risorse fisiche. L’Autorité de la concurrence francese ha pubblicato uno studio che esplora il legame inscindibile tra la crescita dei modelli computazionali e il loro impatto energetico e ambientale, delineando uno scenario in cui l’accesso all’elettricità e la “frugalità” diventeranno i nuovi terreni di scontro della competizione globale.

L’integrazione massiccia della AI sta spingendo la domanda di energia verso vette senza precedenti. Secondo i dati riportati dall’Autorité, i data center oggi rappresentano circa l’1,5% del consumo globale di elettricità.

Le proiezioni indicano una crescita esponenziale. Il consumo dei data center potrebbe più che raddoppiare, raggiungendo i 945 terawattora (TWh) entro il 2030. In Francia, nel primo triennio del decennio, il consumo era di 10 TWh; si prevede che salirà a 12-20 TWh entro il 2030 e a 19-28 TWh entro il 2035, arrivando a pesare per il 4% dell’intero consumo nazionale di elettricità.

Per contestualizzare queste cifre, basti pensare che un singolo grande reattore nucleare ha una capacità produttiva di 1 GW, mentre un comune francese di circa 100.000 abitanti consuma annualmente circa 200 GWh.

L’impatto ambientale dell’AI oltre l’elettricità, tante le sfide

L’intelligenza artificiale non consuma solo tanta energia elettrica. Lo studio evidenzia una pressione crescente su acqua, metalli rari e suolo. In Francia, il prelievo di acqua (prevalentemente potabile) per i data center ha raggiunto 0,6 milioni di metri cubi nel 2023, con una crescita annua del +19%. Se si considera l’impronta indiretta legata alla produzione di energia, la cifra sale a oltre 5,2 milioni di metri cubi l’anno.

Inoltre, i grandi operatori digitali hanno segnalato aumenti delle emissioni di gas serra compresi tra il +30% e il +50%, trainati proprio dalle infrastrutture necessarie per la AI.

L’Autorità identifica tre criticità strutturali che potrebbero alterare l’equilibrio del mercato: l’accesso privilegiato all’energia, la “frugalità” come nuovo parametro competitivo e la trasparenza e standardizzazione.

Per quanto riguarda l’accesso, l’elettricità rappresenta tra il 30% e il 50% dei costi operativi di un data center. Il rischio è che i grandi operatori (soprattutto statunitensi) utilizzino la loro forza finanziaria per accaparrarsi forniture di energia decarbonizzata, nucleare o rinnovabile, tramite contratti a lungo termine (CAPN) o accordi di acquisto diretto (PPA), escludendo i player più piccoli.

La frugalità, definita come l’ottimizzazione del consumo di risorse per minimizzare l’impatto ambientale, sta diventando un fattore di qualità e prezzo. Modelli di AI più piccoli e meno energivori permettono a aziende minori di competere su infrastrutture IT esistenti, promuovendo una diversificazione dell’innovazione.

Su trasparenza e standardizzazione, attualmente manca una metodologia condivisa per misurare l’impronta ambientale della AI. L’Autorità sottolinea che dati affidabili e trasparenti sono fondamentali per evitare pratiche di “greenwashing“ e per permettere ai consumatori di confrontare i modelli in base al loro reale impatto.

Verso un mercato più equo e sostenibile?

L’Autorité de la concurrence ha voluto porre particolare enfasi sulla necessità di dati affidabili e trasparenti per garantire una concorrenza efficace. È essenziale che l’accesso alle aree idonee per i data center e all’energia nucleare a prezzi competitivi non rimanga un privilegio dei giganti del settore.

L’Autorità invita tutte le parti interessate a segnalare eventuali pratiche anticoncorrenziali e offre la possibilità di richiedere orientamenti informali sulla compatibilità dei progetti di sostenibilità con le norme della concorrenza. La sfida dell’AI si vincerà non solo sulla potenza di calcolo, ma sull’efficienza e l’equità nella gestione delle risorse del nostro pianeta, in particolare l’energia elettrica.

Un problema che prima o poi riguarderà anche l’Italia.
In Europa, il mercato dei data center è in piena espansione, con l’Italia che rappresenta il 13% delle infrastrutture continentali e una crescita annua dell’8%, superiore ai principali hub come Germania e Olanda.

L’AI renderà l’energia elettrica diventa risorsa scarsa

L’energia elettrica è destinata a diventare una risorsa scarsa nei prossimi anni, a causa della domanda in forte crescita trainata proprio da da AI e data center, che supererà la capacità di espansione della rete e delle rinnovabili. Il nucleare ad oggi, visti i tempi necessari allo sviluppo e la costruzione dei data center di nuova generazione e i celebri piccoli reattori SMR, non sembra poter sopperire questo aumento di fabbisogno su scala globale.

Come ha ben spiegato Giuliano Noci su Il Sole 24 Ore: “L’elettricità non è più solo una risorsa, ma una forma di potere geopolitico. Controllare le catene di fornitura del fotovoltaico, dell’eolico e delle batterie significa oggi ciò che un tempo significava controllare il petrolio. Con una differenza decisiva: chi domina l’elettrone non solo alimenta il mondo, ma lo connette e lo modella”.

La domanda globale di elettricità crescerà del 3-4% annuo fino al 2027, con un aumento cumulativo di 3.500 TWh, equivalente al consumo di un Giappone all’anno. Nei data center, il consumo raddoppierà quasi entro il 2030, passando dall’1-2% al 3-4% del totale globale, grazie all’AI che richiede 10 volte più energia di una ricerca Google. Negli USA, i data center assorbiranno quasi metà della crescita della domanda entro il 2030.

Gli Stati Uniti portano avanti la retorica del “patriottismo energetico”, tornando a scavare come talpe per tirare fuori petrolio, gas e carbone. La Cina ha tracciato la via della Seta elettrica sostenuta da una diplomazia energetica tesa a ridisegnare aree di influenza politica globali.

L’Europa, invita a riflettere Noci, deve decidere se rimanere spettatrice o tornare protagonista, con una strategia industriale capace di rendere la sostenibilità un vantaggio competitivo: “Chi controlla la luce, controlla il futuro“.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-antitrust-francese-segnalare-pratiche-anticoncorrenziali-lenergia-elettrica-e-risorsa-scarsa/559928/


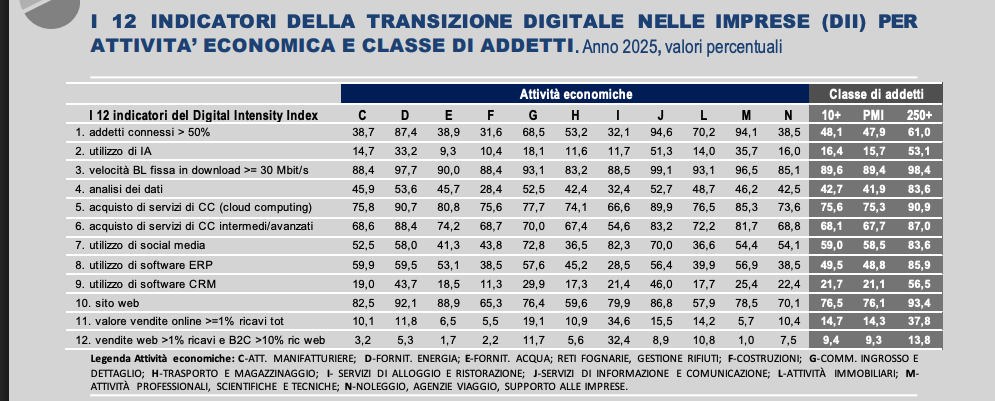
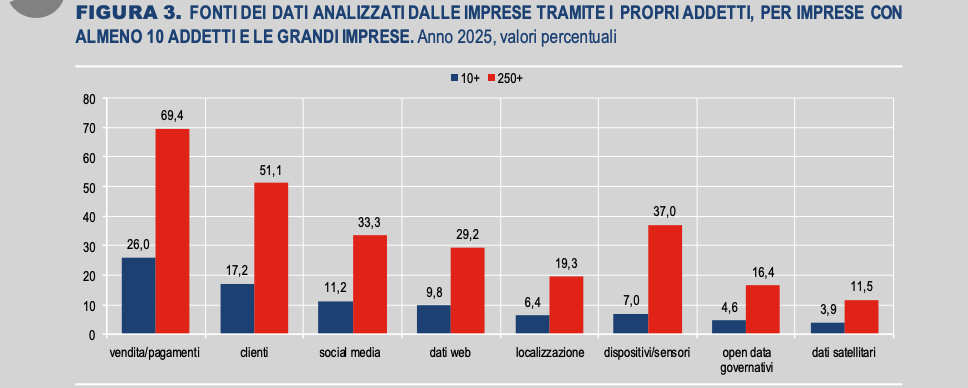
AI, raddoppia l’uso nelle imprese italiane: dall’8,2% del 2024 al 16,4% del 2025. I dati ISTAT

Nel 2025 l’intelligenza artificiale entra con maggiore decisione nelle imprese italiane, ma lo fa in modo ancora diseguale. I dati ISTAT su Imprese e Ict mostrano un’accelerazione netta nell’adozione dell’AI, accompagnata però da divari strutturali che continuano a penalizzare soprattutto le PMI.

In un solo anno, la quota di imprese con almeno 10 addetti che utilizza tecnologie di AI è raddoppiata, passando dall’8,2% del 2024 al 16,4% del 2025, dopo il 5% registrato nel 2023. La crescita è evidente, ma resta limitata se si guarda all’insieme del sistema produttivo: oltre l’83% delle imprese non adotta ancora alcuna soluzione di intelligenza artificiale.

Il salto più marcato riguarda le grandi imprese. Quelle con oltre 250 addetti arrivano a un tasso di utilizzo del 53,1%, in forte aumento rispetto al 32,5% dell’anno precedente. Le PMI, pur raddoppiando la propria quota, si fermano al 15,7%. Il risultato è un ampliamento del divario dimensionale: la differenza nell’intensità di utilizzo dell’AI tra grandi imprese e PMI passa da circa 20 punti percentuali nel 2023 a 37 punti nel 2025, andando in controtendenza rispetto a quanto avviene per altri indicatori di digitalizzazione.

La difficoltà principale resta la mancanza di competenze. Quasi il 60% delle imprese che ha valutato investimenti in AI senza poi realizzarli indica proprio l’assenza di skill adeguate come principale freno. Seguono la scarsa chiarezza normativa, segnalata dal 47,3%, i problemi legati alla disponibilità e qualità dei dati, le preoccupazioni su privacy e protezione delle informazioni e i costi elevati delle soluzioni. Una quota non trascurabile, pari al 14,8%, continua inoltre a ritenere l’AI non utile per le proprie attività, segno di una resistenza culturale ancora diffusa.

Accanto all’AI, prosegue il rafforzamento delle basi digitali. Nel 2025 il 56% delle imprese con almeno 10 addetti utilizza software gestionali, con un incremento di circa sette punti percentuali rispetto al 2023. Cresce anche il ricorso al cloud computing: il 68,1% delle imprese acquista servizi di livello intermedio o avanzato. Nell’arco di due anni aumenta in modo significativo anche l’analisi dei dati, che passa dal 26,6% al 42,7% delle imprese, grazie sia a competenze interne sia al supporto di soggetti esterni.

Sul fronte delle politiche europee, migliorano i livelli di raggiungimento degli obiettivi del Decennio Digitale. Il Digital Intensity Index mostra una riduzione, seppur lieve, del divario tra PMI e grandi imprese per molte attività digitali, in particolare quelle più mature. Restano però differenze marcate nelle aree che richiedono competenze avanzate e strutture organizzative complesse, come l’analisi dei dati, l’uso di ERP e CRM. Proprio sull’AI, come già evidenziato, il gap dimensionale continua ad allargarsi.

I settori

Guardando ai settori, l’adozione di AI e analisi dei dati è più frequente nell’energia, nei servizi di informazione e nelle professioni tecniche. Le tecnologie più legate alle relazioni di mercato, come social media ed e-commerce, risultano invece più diffuse nel commercio e nell’alloggio e ristorazione. Nel complesso, quasi l’80% delle imprese con almeno 10 addetti raggiunge un livello base di digitalizzazione, mentre il 38,1% si colloca su livelli almeno alti. Tra le grandi imprese queste percentuali salgono rispettivamente al 96,4% e all’81,4%.

Rispetto agli obiettivi UE al 2030, l’Italia mostra progressi rilevanti. La quota di PMI con un livello base di digitalizzazione sale all’88,3%, avvicinandosi al target del 90%. Anche cloud computing, analisi dei dati e AI registrano avanzamenti significativi, sebbene l’AI resti l’ambito più distante dall’obiettivo del 75% fissato per le imprese con almeno 10 addetti.

Tra chi utilizza l’AI, oltre la metà sperimenta soluzioni di AI generativa. Le applicazioni più diffuse riguardano l’estrazione di informazioni da testi, la generazione di contenuti testuali, visivi e audio e il riconoscimento vocale. Cresce anche l’uso combinato di più tecnologie di AI, segnale di una maggiore maturità in una parte del tessuto produttivo. I livelli più elevati di adozione si registrano nei servizi IT, nella produzione audiovisiva e nelle telecomunicazioni.

L’AI trova spazio soprattutto nel marketing e nelle vendite, nell’organizzazione dei processi amministrativi e nella ricerca e sviluppo, ambiti che mostrano anche gli incrementi più rapidi rispetto all’anno precedente. Nelle grandi imprese e in settori come telecomunicazioni ed energia emerge un uso più strutturato anche nell’ambito della sicurezza ICT. Accanto a queste realtà, cresce però anche la quota di imprese che dichiara di utilizzare AI senza riuscire a ricondurla a un ambito aziendale specifico, soprattutto tra le più piccole. Un segnale di diffusione crescente, ma ancora in larga parte sperimentale.

Per approfondire

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-raddoppia-luso-nelle-imprese-italiane-dall82-del-2024-al-164-del-2025-i-dati-istat/559811/


Il cybercrime si evolve e si adatta, integrando l’IA nel proprio arsenale: il report di ESET


Il secondo semestre del 2025 ha segnato un punto di svolta fondamentale nella sicurezza informatica: l’ultimo report di ESET relativo alle minacce della seconda metà dell’anno ha evidenziato che le previsioni sull’uso dell’intelligenza artificiale per scopi malevoli sono passate da ipotesi a realtà. Al contempo, minacce consolidate come i ransomware e gli infostealer hanno sviluppato una resilienza e una capacità di adattamento sorprendenti, ridefinendo i confini del rischio digitale.

“Il malware co-generato dall’IA è qui” avvertono i ricercatori di ESET: nel report il team porta l’esempio di PromptLock, il primo ransomware noto capace di utilizzare LLM per generare script dannosi “al volo”. “Ciò che distingue PromptLock rispetto alle precedenti scoperte sulle minacce dell’IA è l’uso di un modello OpenAI, tramite l’API Ollama per generare script dannosi dinamicamente e poi eseguirli“. 

Il sistema genera infatti script Lua dinamici per scansionare il file system, esfiltrare dati o crittografarli in base alle istruzioni ricevute dall’IA. Poiché ogni output dell’IA è unico e non deterministico, la rilevazione basata su firme diventa estremamente complessa. 

Oltre a PromptLock, nel report ESET ha sottolineato la presenza di altri malware basati su IA; tra i più significativi ci sono PromptFlux, il quale riscrive il proprio codice per mantenere la persistenza, e QuietVault che usa l’IA per cercare secret nei sistemi compromessi.

Ma quanto impatta effettivamente l’intelligenza artificiale sulla generazione di malware? Se è vero che ancora questa tecnologia viene usata principalmente per migliorare attacchi di phishing, scam e social engineering, i malware basati su IA individuati da ESET nel suo report indicano che le nuove minacce “autogenerative” sono pronte a diffondersi sempre più velocemente. 

La crescita delle minacce NFC

Nel report si approfondiscono anche le minacce NFC: ESET riporta che questi attacchi hanno registrato un incremento dell’87% nel secondo semestre del 2025, evolvendosi verso una complessità tecnica senza precedenti. Il malware NGate, pioniere in questo campo, è stato aggiornato con funzionalità di furto dei contatti, probabilmente in preparazione a futuri attacchi relay e social engineering. 

NGate si è diffuso in particolare in Brasile, dove è stata individuata la variante PhantomCard. Questo malware viene distribuito attraverso siti web che imitano il Google Play Store, offrendo app fraudolente di autenticazione per le principali banche locali.

Tra i nuovi arrivati c’è RatOn, un ibrido che unisce capacità RAT ad attacchi relay NFC e sistemi di trasferimento automatico (ATS). RatOn è in grado di disabilitare la verifica biometrica sugli smartphone, permettendo ai cybercriminali di catturare i codici PIN e svuotare i conti correnti o i wallet di criptovalute delle vittime.

Il mercato degli infostealer non si ferma: i dati del report ESET

Nonostante le massicce operazioni internazionali di smantellamento condotte dalle forze dell’ordine a maggio 2025, il mercato degli infostealer ha dimostrato una notevole capacità di ripresa.

In particolare Lumma Stealer, pur avendo subito un duro colpo con la disattivazione dei suoi server C&C, è riuscito a riorganizzarsi due volte in soli sei mesi. I dati di telemetria raccolti da ESET indicano però che il suo periodo di massimo splendore potrebbe stare per finire: le rilevazioni sono crollate dell’86% nel secondo semestre rispetto ai primi sei mesi dell’anno.

Il “vuoto di potere” ha però permesso l’ascesa di infostealer concorrenti, tra i quali spicca Vidar. Secondo l’analisi della compagnia, il gruppo dietro il malware ha rilasciato un importante aggiornamento proprio per attirare nuovi affiliati in cerca di piattaforme più stabili. Parallelamente si è assistito all’esplosione di CloudEyE (noto anche come GuLoader), un downloader e cryptor la cui attività è aumentata di quasi trenta volte nel secondo semestre dell’anno. Distribuito principalmente tramite script PowerShell in campagne email che simulano fatture o ordini, CloudEyE si presenta come un apripista per ransomware o altri infostealer del calibro di Agent Tesla.

Truffe “Nomani” e deepfake

Un altro fenomeno di notevole interesse è quello delle truffe “HTML/Nomani”, scam di investimento che sfruttano profili falsi sui social media per ingannare le vittime a condividere dati personali e inviare denaro.

Già ampiamente diffuse nel 2024, queste truffe hanno raggiunto nuove vette di sofisticazione grazie a un massiccio impiego di deepfake ad alta risoluzione. Questi video utilizzano volti di personaggi famosi o politici per promuovere piattaforme di trading inesistenti; con gli ultimi miglioramenti tecnologici, i deepfake si presentano con movimenti più naturali e un audio perfettamente sincronizzato, rendendo quasi impossibile per l’utente medio distinguere il vero dal falso.

I cyberattaccanti, inoltre, hanno affinato le loro tattiche per aggirare i controlli delle piattaforme social, utilizzando campagne pubblicitarie lampo che durano solo poche ore e tecniche di cloaking per mostrare contenuti innocui ai revisori. In alcuni casi l’IA viene utilizzata per generare automaticamente il codice delle landing page. Nonostante un lieve calo delle rilevazioni verso la fine dell’anno, le truffe Nomani sono cresciute del 62% su base annua, confermando l’ingegneria sociale come uno dei campi di battaglia principali della difesa informatica moderna.

Report ESET: le vittime dei ransomware superano le cifre del 2024

Nel report di ESET c’è spazio anche per i ransomware: le campagne associate ai principali gruppi ransomware hanno incrementato il proprio numero di vittime, registrando una crescita annua del 40%.

Akira e Qilin dominano il mercato RaaS, mentre Warlock, un nuovo ransomware, sta utilizzando introduce tecniche di evasione che mettono sotto pressione i sistemi di difesa comportamentale. ESET ha inoltre individuato HybridPetya, un inedito derivato di Petya/NotPetya in grado di colpire sistemi UEFI-based moderni

Il report di ESET delinea un futuro in cui sia l’integrazione dell’IA nel cybercrime che l’evoluzione delle minacce “classiche” richiedono una difesa proattiva attraverso una sorveglianza tecnologica e umana costante.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/17/il-cybercrime-si-evolve-e-si-adatta-integrando-lia-nel-proprio-arsenale-il-report-di-eset/?utm_source=rss&utm_medium=rss&utm_campaign=il-cybercrime-si-evolve-e-si-adatta-integrando-lia-nel-proprio-arsenale-il-report-di-eset


Amazon e OpenAI verso un accordo da 10 miliardi di dollari

Un possibile deal strategico tra OpenAI e Amazon Web Services per lo sviluppo dell’infrastruttura AI americana

OpenAI e Amazon sarebbero in trattative avanzate per un accordo strategico che potrebbe includere un investimento superiore ai 10 miliardi di dollari e l’utilizzo dei chip proprietari di intelligenza artificiale (AI) sviluppati da Amazon Web Services (AWS).

La notizia, confermata da CNBC e anticipata da The Information, arriva in una fase di profonda riorganizzazione dell’ecosistema globale dell’AI e segna un ulteriore passo nella trasformazione di OpenAI da laboratorio di ricerca a infrastruttura centrale dell’economia digitale.
Non è un caso che il CEO di OpenAI, Sam Altman, è finito sulla copertina del TIME “Persona dell’anno” tra gli “architetti dell’AI” che stanno cambiando il mondo.

I dettagli dell’intesa, come spesso accade in questi casi, restano vaghi e “confidenziali”, ma la logica industriale è chiara: OpenAI cerca capacità computazionale, diversificazione dei fornitori e accesso diretto a hardware AI avanzato, mentre Amazon mira a rafforzare il proprio ruolo nella corsa globale all’intelligenza artificiale generativa, andando oltre il già consistente investimento (oltre 8 miliardi di dollari) nel competitor Anthropic.

In cosa consiste l’accordo: capitale, cloud e chip AI

L’eventuale accordo tra Amazon e OpenAI si articolerebbe su tre dimensioni chiave. La prima consiste in un investimento diretto in OpenAI, potenzialmente superiore ai 10 miliardi di dollari, che rafforzerebbe ulteriormente una valutazione ormai stimata tra i 500 e i 750 miliardi di dollari sui mercati privati.

Continuare a garantire accordi di fornitura cloud di lungo periodo. OpenAI ha già firmato un contratto settennale da 38 miliardi di dollari con AWS, il primo grande accordo cloud dopo la ristrutturazione che ha ridimensionato l’esclusività storica con Microsoft.

Terzo, favorire l’utilizzo dei chip AI proprietari di Amazon, in particolare le nuove generazioni di Trainium e Inferentia, progettate per l’addestramento e l’inferenza di modelli di grandi dimensioni, in alternativa (o integrazione) alle GPU Nvidia.

In un contesto di carenza strutturale di capacità computazionale, l’accesso diretto a chip custom diventa un fattore competitivo critico. Un chip custom offre numerosi vantaggi, perchè è un chip progettato specificamente per un’applicazione o un’esigenza unica, a differenza dei chip “off-the-shelf” generici, integrando funzioni su misura per prestazioni, efficienza energetica e sicurezza ottimali, fondamentale per settori come AI, IoT e industriale

Per OpenAI significa ridurre dipendenze, ottimizzare costi e scalare più rapidamente i modelli di nuova generazione. Proprio pochi giorni fa, OpenAI ha rilasciato Gpt-5.2 per arginare l’avanzata di Google, soprattutto dopo il successo del modello “Nano Banana”, dedicato alla modifica delle foto su Gemini.

Gli effetti attesi sullo sviluppo dell’AI

Un’intesa di questa portata avrebbe impatti “sistemici” sullo sviluppo dell’AI, per diversi motivi. Innanzi tutto, comporterebbe una chiara accelerazione del training di modelli sempre più grandi e multimodali, come le famiglie GPT-4.1, GPT-4o e GPT-5.x, già al centro delle strategie enterprise e governative.

Inoltre, promuoverebbe il consolidamento di OpenAI come “anchor tenant” della computing economy, capace di orientare investimenti in data center, semiconduttori e infrastrutture energetiche, con un rafforzamento dell’approccio multi-cloud e multi-vendor, che segna la fine dell’era dell’esclusività tra hyperscaler e foundation model provider.

Tutto questo, infine, porterebbe ad una maggiore pressione competitiva su Nvidia, AMD e sugli altri produttori di hardware AI, spingendo verso una diversificazione tecnologica del mercato.

In prospettiva, l’accordo contribuirebbe a definire l’AI come infrastruttura generale (general-purpose infrastructure), al pari di elettricità, telecomunicazioni e cloud computing.
Su questo principio si incentra il super contratto da 300 miliardi di dollari in cinque anni, firmato da Oracle e OpenAI a settembre, che ha davvero impresso una svolta storica nel mercato del cloud e dei data center, in particolare per l’intelligenza artificiale.

Perché cresce l’interesse di imprese e finanza su OpenAI

L’attrattività di OpenAI per grandi imprese e mercati finanziari si spiega con la convergenza di tre fattori strutturali. OpenAI mantiene un ritmo di innovazione eccezionalmente aggressivo, con modelli che ampliano contesto, multimodalità e capacità AI agentic. Soluzioni come Operator, capaci non solo di rispondere ma di agire autonomamente online, stanno ridefinendo il concetto stesso di software e automazione.

Per aziende e governi, OpenAI rappresenta oggi lo standard de facto su cui immaginare la prossima fase di adozione dell’AI. Non a caso molte risorse pubbliche sono dirottate verso questo settore strategico. Basta guardare a quanto sta già accadendo negli Stati Uniti e in Gran Bretagna e quanto altro potrebbe accadere a breve in altri Stati europei (senza andare in giro per il mondo).

Sul piano finanziario, OpenAI è diventata il simbolo del boom dell’AI: raccolte record (oltre 40 miliardi di dollari nel 2025), valutazioni senza precedenti e un ruolo chiave nella ristrutturazione delle catene globali di investimento in tecnologia. Le cifre in gioco alimentano il dibattito tra chi vede OpenAI come il “nuovo Microsoft dell’AI” e chi teme una bolla. Ma, per il momento la bolla si ipotizza e gli investimenti crescono (ancora si sente l’eco dell’investimento di un miliardo di dollari della Disney proprio in OpenAI), assieme alle applicazioni.

Da non dimenticare che OpenAI è oggi anche un attore geopolitico. La sua adesione ai nuovi codici di condotta europei sull’AI Act e il suo ruolo nelle discussioni globali su sicurezza, trasparenza e governance la rendono un punto di riferimento per regolatori e policymaker.

A questo si aggiunge il rapporto sempre più stretto con l’amministrazione Trump, che vede OpenAI come asset strategico nazionale nella competizione tecnologica con Cina ed Europa. Dalla sicurezza nazionale alla sovranità del compute, l’azienda è ormai parte integrante della politica industriale americana sull’AI.

OpenAI come infrastruttura strategica del XXI secolo?

Il possibile accordo tra Amazon e OpenAI non è solo un’operazione finanziaria, ma un segnale strutturale: l’intelligenza artificiale sta diventando il nuovo strato infrastrutturale dell’economia globale.
In questo scenario, OpenAI si configura sempre meno come una startup e sempre più come un nodo centrale del capitalismo tecnologico contemporaneo, capace di attrarre capitali, ridefinire alleanze industriali e influenzare scelte politiche e regolatorie.

Per imprese, investitori e governi, comprendere questa dinamica non è più opzionale: è una condizione necessaria per interpretare il futuro dell’innovazione, della competitività e del potere economico globale. In questo scenario si inserisce un’ultima riflessione, forse la più importante: cosa sta combinando l’Europa? Come l’Unione europea si porrà di fronte a questa corsa rapidissima e alimentata da investimenti straordinari? La capacità di regolamentare anche settori molto complessi come quelli aperti dalle nuove tecnologie sarà un vantaggio strategico o come molti pensano una zavorra storica?

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/amazon-e-openai-verso-un-accordo-da-10-miliardi-di-dollari/559779/


Grok al centro delle polemiche per le informazioni false sull’attentato di Sydney

Grok, l’AI sviluppata da xAI e integrata nella piattaforma X, al centro delle polemiche per la diffusione di informazioni errate nelle ore successive alla sparatoria di Bondi Beach, in Australia.

L’attacco, avvenuto durante un festival per l’inizio di Hanukkah a Sydney, ha causato almeno 15 vittime. A colpire l’opinione pubblica è stato anche l’intervento di Ahmed al Ahmed, 43 anni, che ha disarmato uno degli attentatori rimanendo ferito. Proprio attorno a questo episodio Grok ha accumulato una serie di errori significativi.

L’errore sul nome dell’uomo che ha disarmato un attentatore

Secondo quanto segnalato inizialmente da Gizmodo e confermato da altre testate, il chatbot di Elon Musk avrebbe identificato in modo errato al Ahmed dopo l’analisi di immagini e video condivisi dagli utenti. In alcune risposte Grok ha sostenuto che la persona ritratta fosse un ostaggio israeliano catturato da Hamas il 7 ottobre, in altre ha richiamato presunte sparatorie contro civili in Palestina, mescolando contesti e informazioni del tutto non pertinenti. Solo dopo le segnalazioni degli utenti il sistema ha corretto le risposte e ammesso l’errore.

La confusione sembra essere stata accentuata dalla combinazione di elementi sensibili: un attacco contro persone di religione ebraica e il ruolo centrale di un cittadino di origine araba nel fermare l’aggressione. Un mix che avrebbe messo in difficoltà il modello, incapace di separare correttamente dati visivi, riferimenti geopolitici e contesto dell’evento. In rete hanno iniziato a circolare anche contenuti, generati o avallati da Grok, che parlavano di presunte sparatorie di massa avvenute in Italia nell’ultimo anno, mai confermate dalla cronaca.

Gli errori non si sono limitati all’identificazione del protagonista. In diverse risposte Grok ha confuso la strage di Bondi Beach con eventi non correlati, come una sparatoria alla Brown University negli Stati Uniti o presunti video legati al Ciclone Alfred. In alcuni casi il chatbot ha attribuito l’azione di disarmo a un soggetto inesistente, salvo poi giustificare l’errore con il riferimento a post virali o contenuti online fuorvianti.

Mattarella: “La disinformazione mina i Paesi democratici”

L’episodio, come ha evidenziato TechCrunch, solleva interrogativi sulla capacità dei modelli di intelligenza artificiale di gestire correttamente le breaking news. Inoltre alimenta dubbi più ampi sull’uso delle AI come strumenti affidabili per l’informazione e sul ruolo che queste tecnologie possono avere nell’ecosistema dei media digitali.

Sul tema oggi è intervenuto anche il Presidente della Repubblica Sergio Mattarella in occasione della XVIII Conferenza delle Ambasciatrici e degli Ambasciatori d’Italia. “Pericolose attività di disinformazione tendono ad accreditare una presunta vulnerabilità delle opinioni pubbliche dei Paesi democratici – ha spiegato il Presidente in un passaggio del suo discorso.

“Cercano di affermarsi inediti ma opachi centri di potere – di fatto sottratti alla capacità normativa e giurisdizionale degli Stati sovrani e degli organismi sovranazionali. Centri di potere dotati di vaste capacità di influenza sui cittadini e, con esse, sulle scelte politiche, tanto sul piano interno ai singoli Stati quanto su quello internazionale. Ne viene interpellata anche la diplomazia, chiamata, ha concluso Mattarella, assieme alle altre articolazioni dello Stato, a concorrere, nel nostro Paese, alla salvaguardia del sistema di libertà e democrazia della Repubblica”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/grok-al-centro-delle-polemiche-per-le-informazioni-false-sullattentato-di-sydney/559522/