Smart Grid Security: vulnerabilità della demand response e minacce beyond smart meter

La narrazione sulla sicurezza delle smart grid si è focalizzata per anni sugli smart meter, ma questa visione circoscritta non coglie la vera complessità delle moderne infrastrutture energetiche digitalizzate. Le reti elettriche intelligenti rappresentano un ecosistema cyber-fisico stratificato dove i Distributed Energy Resources (DER) proliferano esponenzialmente, e i vettori d’attacco più insidiosi si annidano nei sistemi di gestione della domanda energetica, ben oltre i dispositivi di misura.

L’architettura distribuita delle smart grid moderne

Le smart grid integrano tecnologie digitali, Internet delle Cose (IoT) e Advanced Metering Infrastructure (AMI) per abilitare flussi energetici bidirezionali, monitoraggio in tempo reale ed efficienza operativa. La generazione distribuita attraverso impianti fotovoltaici residenziali, sistemi di accumulo e veicoli elettrici richiede meccanismi sofisticati di coordinamento: qui entra in scena il demand response, la capacità di modulare dinamicamente i consumi in risposta alle condizioni di rete.

Il demand response rappresenta una componente critica per la stabilità della grid moderna. Attraverso protocolli come OpenADR (Open Automated Demand Response), sviluppato negli Stati Uniti e adottato progressivamente a livello internazionale, gli operatori comunicano in tempo reale con aggregatori di carico e sistemi di gestione energetica per orchestrare riduzioni o spostamenti dei consumi.

Le vulnerabilità critiche del protocollo OpenADR

Un’analisi delle vulnerabilità condotta sul software OpenADR ha identificato oltre 700 violazioni delle regole di sicurezza nell’implementazione open source CERT Java-based del protocollo. Le specifiche OpenADR 2.0b utilizzano messaggi XML per le transazioni tra Virtual End Nodes (VEN) e Virtual Top Nodes (VTN), ma la definizione ambigua dei transaction identifier crea vulnerabilità che facilitano attacchi di parameter tampering e falsificazione del flusso dei servizi.

Un attaccante che comprometta un VTN o inietti messaggi fraudolenti può manipolare i segnali di demand response, creando picchi di carico artificiosi o riduzioni massive coordinate. Gli attacchi di load redistribution (LR) non alterano la domanda totale di potenza ma ne modificano la distribuzione geografica e temporale, forzando il sistema SCED a riconfigurazioni costose e causando il trip di linee specifiche.

Per approfondire le sfide della protezione delle infrastrutture critiche energetiche, è essenziale comprendere le interdipendenze tra i settori energetico, ICT e trasporti.

Convergenza IT/OT: la superficie d’attacco si espande

I protocolli industriali come Modbus, DNP3 e IEC 61850 sono stati progettati in un’epoca dove l’isolamento fisico delle reti OT era considerato sufficiente. Oggi queste reti devono interfacciarsi con sistemi IT aziendali, cloud e dispositivi IoT distribuiti sul territorio, creando percorsi d’attacco che collegano vulnerabilità enterprise a componenti critiche di controllo della rete elettrica.

Gli advisory CISA e DoE hanno documentato come threat actor relativamente poco sofisticati riescano a compromettere sistemi ICS/SCADA nel settore energetico sfruttando password predefinite, dispositivi OT esposti su internet e carenze nella segmentazione di rete. Il fatto che attaccanti “unsophisticated” possano penetrare le infrastrutture critiche con effetti domino dimostra quanto sia ampia e mal protetta la superficie d’attacco.

Gli attacchi alle reti elettriche ucraine: un precedente preoccupante

Il 23 dicembre 2015, le reti elettriche di due regioni occidentali dell’Ucraina furono compromesse attraverso un cyberattacco che causò blackout per circa 230.000 consumatori per periodi da 1 a 6 ore. L’attacco, attribuito al gruppo APT Sandworm legato all’intelligence militare russa (GRU), utilizzò il malware BlackEnergy per compromettere i sistemi SCADA e aprire manualmente i circuit breaker di 30 sottostazioni.

Nel dicembre 2016, Sandworm sviluppò Industroyer, un malware significativamente più avanzato, progettato specificamente per manipolare sistemi di controllo industriale con conoscenza integrata dei protocolli IEC 60870-5-101 e IEC 61850 usati nelle sottostazioni elettriche europee. Questi attacchi hanno stabilito un precedente allarmante per la sicurezza delle grid globali, dimostrando che le capabilities per causare blackout estesi attraverso cyberattacchi esistono e sono state utilizzate in contesti di guerra ibrida.

Digital forensics nelle smart grid: sfide e complessità

Quando si verifica un incidente cyber in un ambiente industriale complesso, la capacità di ricostruire la catena degli eventi è compromessa da molteplici fattori: i sistemi SCADA non mantengono log dettagliati, molti Intelligent Electronic Devices nelle sottostazioni non hanno primitive di memoria volatile facilmente analizzabili.

La proliferazione di malware progettati per evitare tracciamento (come Stuxnet, Flames, Triton) sfrutta la fragilità dell’evidenza digitale per lanciare attacchi senza lasciare tracce. L’eterogeneità dei protocolli di comunicazione complica le indagini forensi, richiedendo competenze specialistiche nella decodifica di traffico Modbus-TCP, analisi di time-series SCADA e correlazione di eventi attraverso domini tecnologici diversi.

Il quadro normativo: NIS2 e NERC-CIP

La Direttiva NIS2 dell’Unione Europea, entrata in vigore nel gennaio 2023 con deadline di trasposizione nazionale ottobre 2024, estende significativamente l’ambito di applicazione rispetto alla NIS del 2016, coprendo esplicitamente produttori di elettricità, operatori di mercato, gestori di punti di ricarica per veicoli elettrici.

Le sanzioni NIS2 sono state inasprite: le entità essenziali rischiano multe fino a 10 milioni di euro o il 2% del fatturato globale annuale (a seconda di quale sia maggiore), mentre le entità importanti fino a 7 milioni di euro o l’1,4% del fatturato.

Negli Stati Uniti, gli standard NERC-CIP prevedono penalità che possono raggiungere 1 milione di dollari al giorno per violazione. ABB ha sottolineato che gli operatori che non implementano autenticazione multi-fattore e segmentazione di rete rischiano penalità significative.

Per una panoramica completa delle normative europee, si veda l’analisi su NIS2, CER e DORA per le infrastrutture critiche.

Intelligenza artificiale: opportunità e nuove superfici d’attacco

Framework come DerGuard sviluppato da Georgia Tech utilizzano reti neurali ricorrenti e digital twin cyber-fisici per identificare pattern anomali nei Distributed Energy Resources. I digital twin che simulano dinamicamente il comportamento della rete possono distinguere fluttuazioni legittime da manipolazioni malevole.

Tuttavia, questi approcci introducono nuove superfici d’attacco: un modello di machine learning addestrato su dati avvelenati produrrà sistematicamente decisioni errate. Gli attaccanti stanno già sperimentando tecniche di adversarial machine learning per eludere sistemi di detection basati su AI.

Veicoli elettrici: un ulteriore vettore di vulnerabilità

Ogni charging station è essenzialmente un edge device che comunica con la rete attraverso protocolli come OCPP e ISO 15118. Le vulnerabilità side-channel permettono il profiling dei veicoli attraverso l’analisi dei pattern di corrente durante la ricarica, rappresentando sia un rischio privacy che un potenziale vettore per attacchi più sofisticati.

Un attaccante che comprometta l’infrastruttura di gestione di una flotta di charging station potrebbe orchestrare picchi di carico sincronizzati attraverso migliaia di veicoli, con effetti potenzialmente destabilizzanti per la rete locale.

Threat landscape: APT e guerra ibrida

Nell’ottobre 2022, Sandworm ha causato un blackout in Ucraina coordinandolo con attacchi missilistici, utilizzando tecniche “living off the land” per compromettere un sistema MicroSCADA e inviare comandi ai remote terminal units delle sottostazioni. Questo rappresenta l’evoluzione più recente delle capabilities cyber-fisiche russe contro infrastrutture critiche.

In un contesto geopolitico teso, le smart grid rappresentano obiettivi strategici per operazioni di pre-positioning. Mentre il sistema elettrico europeo non ha ancora subito un cyberattacco su larga scala, il rischio è tutt’altro che ipotetico, con evidenze di intrusioni nei sistemi informatici di energy companies nell’UE e negli Stati Uniti.

Resilienza e difesa in profondità: verso un nuovo paradigma

La resilienza delle smart grid richiede un approccio olistico che integri prevenzione, detection, response e recovery. La segmentazione delle reti OT secondo il modello Purdue, con zone demilitarizzate tra IT e OT e controlli rigorosi sui flussi tra livelli, è diventata best practice riconosciuta, anche se la sua implementazione rimane sfidante in infrastrutture legacy.

Il mercato della cybersecurity per smart grid è stato valutato 7,5 miliardi di dollari nel 2024 e si prevede raggiunga 22,7 miliardi entro il 2034, riflettendo un CAGR dell’11,7%. Questa crescita è trainata dalla digitalizzazione rapida dei sistemi di potenza che amplia la superficie d’attacco, dai contatori intelligenti ai DER e ai caricatori EV.

Conclusioni: verso la resilienza cyber-fisica

La convergenza tra cyber warfare e infrastrutture critiche energetiche rappresenta una delle sfide più pressanti per la sicurezza nazionale. I cyberattacchi al settore elettricità sono aumentati drasticamente dal 2018, spingendo governi e utility a rafforzare le misure di resilienza mentre la connettività accelera.

Le competenze richieste sono intrinsecamente multidisciplinari: un cybersecurity expert nel dominio smart grid deve comprendere non solo tecniche di penetration testing e incident response, ma anche fondamenti di ingegneria elettrica, teoria del controllo dei sistemi di potenza e vincoli regolatori del mercato energetico.

L’evoluzione verso architetture sempre più decentralizzate basate su energia rinnovabile intermittente aumenterà la dipendenza da sistemi digitali di coordinamento e controllo. La protezione delle smart grid richiede investimenti non solo in tecnologie di difesa, ma soprattutto in formazione, ricerca e sviluppo di standard che integrino nativamente la sicurezza nelle architetture future.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/smart-grid-security/


Sovranità digitale e cybersecurity: la sfida italiana ed europea verso il 2030

Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025. Non più solo una questione di difesa, ma il terreno su cui si gioca l’autonomia tecnologica dell’Europa e la capacità dell’Italia di affermarsi come protagonista nello scenario globale.

Questo il filo conduttore della tavola rotonda di apertura del 23° Forum ICT Security, che ha riunito esponenti di primo piano del mondo istituzionale e industriale per tracciare una mappa delle opportunità e delle criticità che il Paese dovrà affrontare nei prossimi anni.

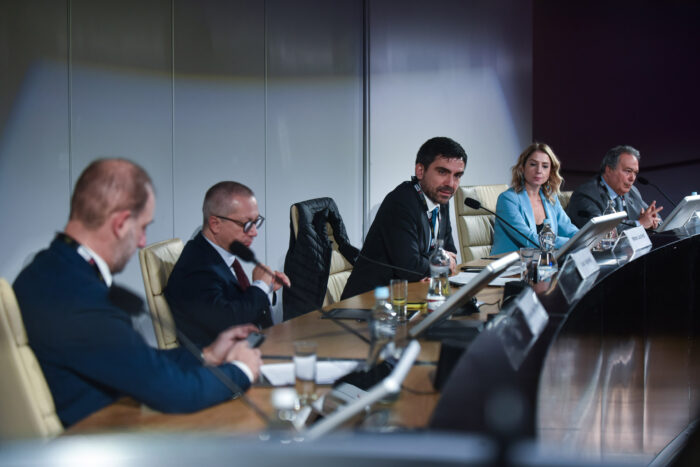
A confrontarsi sul tema sono stati Raffaele Boccardo, AD e Presidente di BV Tech; Alessandra Michelini, Presidente e AD di Telsy; Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC); e Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID. A moderare il dibattito Matteo Lucchetti, Direttore Operativo di Cyber 4.0.

Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025: A confrontarsi sul tema sono stati Raffaele Boccardo, AD e Presidente di BV Tech; Alessandra Michelini, Presidente e AD di Telsy; Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC); e Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID. A moderare il dibattito Matteo Lucchetti, Direttore Operativo di Cyber 4.0.

La minaccia che evolve: attacchi AI-driven e quantum computing

Il contesto in cui si inserisce la discussione è tutt’altro che rassicurante.
Matteo Lucchetti ha aperto i lavori richiamando una notizia di pochi giorni prima: il primo attacco di cyberspionaggio completamente realizzato da agenti AI, capaci di eseguire scansioni, individuare vulnerabilità e sfruttarle in modo pressoché automatico. In tale scenario, l’operatore umano è necessario esclusivamente per definire il target da colpire.

A questo si aggiunge la minaccia del quantum computing, che promette di rendere obsoleti gli algoritmi crittografici su cui si fonda l’intera infrastruttura digitale mondiale. «Una sorta di Armageddon» – per usare l’espressione del moderatore – che alcuni esperti collocano al 2030, ma che potrebbe concretizzarsi anche in un orizzonte temporale più vicino.

E poi c’è il dato strutturale: oltre il 70% dei servizi e dei prodotti di cybersecurity utilizzati in Italia è erogato da aziende non nazionali. Una dipendenza tecnologica che pone interrogativi profondi sulla reale autonomia del sistema Paese.

BV Tech racconta il gap con gli Stati Uniti: 1 a 50

Nella prima testimonianza dal mondo dell’industria, Raffaele Boccardo ha offerto una fotografia impietosa dello stato dell’arte. «Negli ultimi anni», ha osservato, «l’Italia e l’Europa hanno dormito sonni tranquilli», mentre la stragrande maggioranza dei prodotti di cybersecurity e delle tecnologie più innovative proveniva da imperi tecnologici di altri continenti.

Raffaele Boccardo, AD e Presidente BV Tech: Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Raffaele Boccardo, AD e Presidente BV Tech al Forum ICT Security 2025

Si parla di un rapporto di 1 a 50 tra Europa e Stati Uniti sulla Generative AI; «e sul calcolo quantistico i numeri testimoniano una distanza ancora superiore».

Una riflessione che parte da lontano: «I calcolatori sono stati pensati per essere sempre più piccoli e sempre più veloci, non intrinsecamente sicuri». Dagli anni ’60, all’incirca ogni biennio se ne dimezzava la dimensione, mentre raddoppiava la potenza. Oggi stanno arrivando architetture nuove; il calcolo quantistico è ormai prossimo e si stanno presentando nuovi scenari in ordine a sicurezza, disponibilità e integrità del dato.

BV Tech investe circa 20 milioni l’anno in tecnologie proprietarie, coprendo l’intera catena del valore della cybersecurity: assessment del rischio, compliance alle normative nazionali ed europee, prodotti e servizi di mitigazione, piattaforme e formazione, per un investimento complessivo di 200 milioni nell’arco di dieci anni. Ma sono ancora ordini di grandezza inferiori rispetto ai competitor d’oltreoceano.

Un miliardo e seicento milioni per la cybersecurity europea

Negli ultimi tempi, il quadro degli investimenti europei ha però assunto dimensioni senza precedenti. Come ha illustrato Luca Tagliaretti, entro il 2027 il bilancio complessivo dell’Unione Europea destinato allo sviluppo di tecnologie cyber affidato all’ECCC supererà il miliardo e seicento milioni di euro. A questi si aggiungono i fondi Horizon per la ricerca pura, che oscillano tra i 60 e i 90 milioni annui; un terzo del totale «è destinato allo sviluppo di nuove tecnologie, in particolare AI e quantum».

Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC): Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Luca Tagliaretti, Executive Director dello European Cybersecurity Competence Center (ECCC) al Forum ICT Security 2025

L’Italia si posiziona stabilmente tra i primi Paesi beneficiari di questi finanziamenti. Tagliaretti ha citato in particolare il progetto SECURE,«di cui l’Italia è capofila insieme ad altri Stati europei», con il coordinamento di Cyber 4.0: un’iniziativa dedicata alla preparazione per il Cyber Resilience Act (CRA), che testimonia la capacità del Paese di intercettare progetti di grande respiro.

Tuttavia, emerge un paradosso. L’Italia eccelle nei grandi progetti con forte coordinamento nazionale, attraverso ACN e i centri di competenza; altri Paesi – come Grecia, Slovacchia o Romania – risultano invece più forti su progetti di piccola scala, dove startup e PMI riescono a presentare proposte interessanti anche in assenza di una regia centrale. Una riflessione che chiama in causa la capacità del tessuto imprenditoriale italiano di competere nelle dimensioni più agili.

La corsa al post-quantum: un laboratorio europeo entro dicembre

L’ECCC ha destinato circa 110 milioni di euro nel triennio 2025-2027 alle tecnologie quantum e all’intelligenza artificiale. Un dato significativo riguarda l’evoluzione della domanda: se nelle prime iniziative del 2024 le società interessate a partecipare erano poche, oggi la situazione è radicalmente cambiata. L’ultima call Horizon sul quantum ha registrato un numero di domande pari a quindici volte i fondi disponibili.

Tagliaretti ha annunciato che a dicembre verrà pubblicata la gara d’appalto per la creazione di un laboratorio europeo di prova per gli algoritmi quantistici: un’infrastruttura pensata «per mettere insieme mondo accademico e industriale», accessibile a startup, PMI e centri di ricerca a costi contenuti o persino gratuitamente. Il progetto avrà una durata quadriennale e rappresenta un tassello della strategia post-quantum pubblicata dall’UE nell’aprile 2024.

In parallelo, sono previsti altri due progetti: uno da circa 10 milioni per la transizione al post-quantum, un altro da 6-7 milioni (che partirà nel 2027) per l’implementazione di tecnologie resistenti agli attacchi quantistici negli hub nazionali e nei SOC governativi.

Rispetto alle certificazioni, Tagliaretti ha precisato che i tempi sono diversi a seconda delle tecnologie. Sull’intelligenza artificiale il lavoro è più avanzato ed esistono già dei draft elaborati da ENISA, mentre sul post-quantum non si è ancora vicini a un risultato concreto.

Il lavoro attuale – in linea con la roadmap europea sulla transizione quantum, che prevede proprio questa fase preliminare – è principalmente di mappatura: quali tecnologie sono disponibili, quali stakeholder risultano coinvolti, quali profili di rischio sarà necessario contemplare. «Entro il 2026», ha anticipato il relatore, «si chiariranno anche le ambizioni politiche dell’Unione Europea rispetto al creare una certificazione in ambito quantistico».

Telsy e la crittografia made in Italy

Sul fronte industriale, Telsy rappresenta un caso emblematico di come l’Italia possa giocare un ruolo da protagonista. L’azienda ha recentemente acquisito QTI (specializzata in quantum key distribution) e sta sviluppando prodotti di crittografia post-quantum interamente realizzati in Italia, con una filiera completamente nazionale.

Alessandra Michelini, Presidente e AD di Telsy: Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Alessandra Michelini, Presidente e AD di Telsy al Forum ICT Security 2025

«Quando parliamo di quantum, parliamo di tecnologie che si muovono a una velocità fotonica», ha esordito Alessandra Michelini, tracciando un parallelo illuminante con l’intelligenza artificiale: «qualche anno fa ne parlavamo come di qualcosa che sarebbe arrivato, senza riuscire a immaginare una data precisa. Oggi la usiamo in modo pervasivo nella realtà quotidiana. Il quantum seguirà probabilmente lo stesso percorso: forse sarà il 2030, forse anche prima».

La sfida, ha sottolineato Michelini, sarà evitare che i processi di standardizzazione, omologazione e certificazione – indispensabili per i prodotti di sicurezza – diventino un freno anziché un abilitatore.

L’Italia dispone oggi di «un vantaggio temporale e competitivo, fondato su un patrimonio di know-how scientifico e accademico che va preservato e valorizzato». L’auspicio è che i tavoli europei dedicati a questi temi siano il più possibile aperti, permettendo di ragionare insieme su come velocizzare il percorso e mettere a sistema questo vantaggio a livello continentale.

Sovranità digitale: non solo protezione, ma governo del dato

L’intervento di Antonio Maria Tambato (AgID) ha offerto una lettura più ampia del concetto di sovranità digitale, sottraendolo alla dimensione puramente difensiva. «Il significato del termine “sovranità”» ha chiarito «non è solo protezione, o diventerebbe isolamento. La sovranità è il governo, è lo sviluppo, è l’identità. Tutti questi aspetti vanno declinati nel digitale. Questa è la sfida più importante; ed è una sfida propria della Pubblica Amministrazione».

Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID: Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Antonio Maria Tambato, Direttore della Direzione Innovazione e Transizione Digitale di AgID al Forum ICT Security 2025

Il relatore ha richiamato l’attenzione sull’infrastruttura pubblica digitale italiana – dal wallet alla PDND, fino alla firma digitale e ai pagamenti elettronici – come esempio concreto di sovranità tecnologica costruita attraverso partnership tra pubblico e privato. Sono i pilastri su cui posa l’identità digitale nazionale. «Un sistema affidabile di riconoscimento dei cittadini è fondamentale per garantire allo Stato di esercitare pienamente la propria sovranità nello spazio digitale.»

La fattura elettronica, in particolare, è stata citata come caso di successo: «un passo di digitalizzazione enorme, che altri Paesi ci invidiano».

Il nodo del procurement pubblico

Sul fronte dell’intelligenza artificiale nella Pubblica Amministrazione, Tambato ha descritto un panorama in rapida evoluzione ma non privo di ostacoli significativi. Le linee guida AgID, di prossima emanazione, puntano a creare una domanda pubblica sfidante che stimoli la competitività nazionale, ma il vero “collo di bottiglia” è nel procurement.

«Se non si cambia paradigma di procurement», ha avvertito Tambato, «non si riesce a far fronte all’intelligenza artificiale».

Il messaggio alle amministrazioni è chiaro: aggregarsi, non affrontare l’intelligenza artificiale da soli, scambiarsi «esperienze e problemi, più che codice sorgente».

Tra le esperienze già avviate Tambato ha citato il progetto Reg4IA, che vede quattro regioni capofila aggregare le altre per sperimentazioni in sanità, trasporti e digitalizzazione della PA; anche INAIL e ISTAT hanno sviluppi importanti nell’ambito dell’intelligenza artificiale.

I rischi: inefficacia e immobilismo

In tale scenario, i rischi che la Pubblica Amministrazione deve fronteggiare sono duplici.

Da un lato, l’inefficacia: investimenti ingenti senza miglioramenti reali, il classico scenario di hype tecnologico che non si traduce in valore concreto. Dall’altro, l’immobilismo: una paralisi generata dalla complessità del quadro regolamentare, con un «puzzle di norme» che si sovrappongono tra loro.

Tambato ha ricordato come stia finalmente vedendo la luce il “Digital Omnibus” dell’Unione Europea, con la speranza che possa offrire un aiuto nell’interpretazione di questo intreccio di norme.

Il caso degli atti notarili e la sfida post-quantum per la PA

Tambato ha poi sollevato una questione concreta che illustra la portata della sfida post-quantum. «Oggi abbiamo la sicurezza che un atto notarile venga conservato per sempre, immutato, presso gli studi notarili o le banche. Domani, con l’avvento del post-quantum, quella certezza potrebbe venire meno».

È un problema che coinvolge l’intera filiera dei conservatori, degli identity provider, delle partnership pubblico-private che sostengono l’infrastruttura digitale nazionale. Da qui la necessità di creare campioni nazionali e lavorare insieme – AgID con ACN e l’intera filiera – altrimenti arriveranno tecnologie e mentalità estere «che ormai attraversano gli oceani molto velocemente».

L’Africa “più digitale di noi”

Una provocazione, ma non troppo: «L’Africa in questo momento è più digitale di noi. Il mondo africano ha fatto il salto totale», con una pubblica amministrazione «digitale di default», anche perché in alcuni casi mancavano infrastrutture tradizionali su cui costruire.

Un competitor inatteso, che ricorda come la partita della trasformazione digitale si giochi sempre più su scala globale.

Il Polo Strategico Nazionale e la protezione dei dati

Alessandra Michelini – che è anche membro del board del Polo Strategico Nazionale – ha approfondito il tema dell’integrazione tra infrastruttura cloud sovrana e tecnologie crittografiche proprietarie.

«Il concetto di sovranità digitale», ha osservato, «non si declina al singolare». Riguarda scelte architetturali, realizzazione dell’infrastruttura, lavoro sul dato. La cifratura di per sé non basta: bisogna garantire il ciclo di vita delle chiavi, sapere chi accede al dato, quando e perché.

Temi «collaterali ma fondamentali» su cui Telsy sta lavorando in modo sempre più serrato, per contribuire alla definizione di livelli di sicurezza differenziati in base alla classificazione dei dati (strategici, critici, ordinari) che le amministrazioni porteranno sul PSN.

Il problema della dimensione: da 1 miliardo a 10 miliardi

Raffaele Boccardo ha portato la testimonianza di BV Tech, passata in vent’anni da 10 a 200 milioni di fatturato, con un piano per raggiungere il miliardo e l’ambizione di federarsi con altri attori europei per posizionarsi intorno ai 10 miliardi nel mercato della cybersecurity continentale.

I numeri, ha spiegato, sono la chiave per comprendere la portata della sfida. «Chi progetta, realizza, gestisce infrastrutture di rete o informatiche e applicazioni domina la sicurezza, la disponibilità e l’integrità del dato». Eppure oltre il 70% delle realizzazioni italiane, in ambito sia civile che militare (con percentuali non molto diverse), «sono opera di soggetti non nazionali né europei».

Nel mercato civile italiano si parla di 10-12 miliardi, in quello della difesa ci si avvicina a 15: complessivamente, circa 25 miliardi. «Moltiplicando per 20 si ottiene il mercato europeo. Sono numeri incredibilmente grandi», che attualmente nessun player nazionale – e nemmeno l’insieme dei Paesi europei – riesce a interpretare con una forte identità e la giusta sovranità tecnologica.

Il progetto ICTalia, lanciato al Senato nel 2023, nasce proprio per «aggregare intenti coerenti in ordine al recupero di una capacità e coscienza tecnologica italiana ed europea».Il vero ostacolo, secondo Boccardo, è infatti di natura culturale. «Quanti di noi», si è chiesto, «pensano che una società con ricavi di un miliardo l’anno sia ancora “troppo piccola” per servire l’Europa?» La speranza è che tra cinque anni tutti siano convinti della necessità di lavorare insieme per costruire player nazionali ed europei più importanti e rispettati a livello globale.

“L’allineamento delle stelle”

Nel giro finale di interventi, tutti i relatori hanno espresso un cauto ottimismo sulla possibilità che l’Italia possa affermarsi come leader europeo entro il 2030.

Alessandra Michelini ha parlato di «una congiuntura particolarmente favorevole»: fondi disponibili, competenze consolidate, tecnologie già sviluppate e una normativa che accelera l’adozione. La chiave è il coordinamento tra tutti gli attori coinvolti, irrobustendo l’ecosistema cyber nazionale «per evitare che tali energie vengano dissipate».

Antonio Maria Tambato ha insistito sulla necessità di selezionare le priorità: «Sostituire completamente i chip che arrivano da oltreoceano oggi è impossibile. Bisogna programmarlo, non per soppiantarli ma per portare un’alternativa». Ricordando quando una mareggiata negli anni 2000 rese introvabili le memorie per mesi in tutto il mondo, ha concluso: «Anche questa è sovranità e libertà».

Raffaele Boccardo ha rilanciato sul tema dell’indirizzamento della spesa pubblica e privata verso gli attori nazionali ed europei. «A livello continentale parliamo di 600 miliardi. Servono collaborazioni con (e tra) le migliori università; e serve un cambio di cultura sulla dimensione».

La nota positiva: l’Europa come campione mondiale

Luca Tagliaretti ha chiuso con quella che ha definito una nota positiva. «Vedo un allineamento delle stelle in tanti campi: supercomputer, più di 70 offerte europee di gigafactory, laboratori di standardizzazione, test sui chip…» e naturalmente la cybersecurity, dove Italia ed Europa stanno emergendo tra i campioni mondiali.

Il prossimo bilancio europeo (2028-2034) prevede non solo stanziamenti significativi per la digitalizzazione e la sovranità tecnologica, ma anche una semplificazione radicale nella loro distribuzione: dagli attuali 70 fondi separati si passerà a 16-17, «per favorire sinergie ed evitare dispersioni».

In questo la Commissione UE è estremamente attiva. «Mentre anni fa il focus era soprattutto su standardizzazione e creazione di normative», ha sintetizzato Tagliaretti, l’obiettivo attuale è «permettere una politica industriale di successo dell’Unione Europea», nonché «aumentare la resilienza e le difese del nostro mercato digitale».

Le parole chiave per il futuro

Il moderatore Matteo Lucchetti ha sintetizzato i temi emersi dal dibattito in cinque direttrici: ecosistema pubblico-privato, con il coinvolgimento dell’accademia; coordinamento nazionale sotto la guida degli enti preposti; scelta strategica nell’indirizzamento della spesa; cambiamento culturale rispetto alla dimensione di mercato aggredibile; guida dell’Unione Europea nell’implementazione di un corpo normativo già pronto e di prim’ordine a livello mondiale.

Matteo Lucchetti, Direttore Operativo di Cyber 4.0 : Sovranità digitale è la parola chiave che lega intelligenza artificiale, quantum computing e cybersecurity nel dibattito inaugurale del Forum ICT Security 2025
Matteo Lucchetti, Direttore Operativo di Cyber 4.0 al Forum ICT Security 2025

La sfida per l’Italia, in definitiva, non è dimostrare di avere le competenze: quelle ci sono.
È riuscire a fare sempre più “massa e sistema”, superando la frammentazione – e la cultura del “piccolo è bello” – per costruire realtà nazionali ed europee capaci di competere su scala globale. Il tempo stringe: il 2030 è dietro l’angolo e la sovranità digitale è un’esigenza non ulteriormente rimandabile.

Guarda il vedo completo della tavola rotonda “Cybersecurity, Innovazione, Governance e Scenari Futuri” tenutasi durante il Forum ICT Security 2025.

[embedded content]
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sovranita-digitale-cybersecurity-italia/


La legge italiana in materia di intelligenza artificiale (AI), l’impatto sulla PA

Dal 10 ottobre è in vigore la legge 23 settembre 2025, n. 132, “Disposizioni e deleghe al Governo in materia di intelligenza artificiale” (AI). È la prima legge italiana organica sull’AI, che adatta l’AI Act europeo al contesto nazionale.

Per la Pubblica Amministrazione si apre una nuova fase in cui scegliere come governare l’AI in modo consapevole, trasparente e conforme alla legge. La legge affida il coordinamento a AgID, per la trasformazione digitale, e a ACN, per la cybersicurezza nazionale.

L’articolo 14 è il cuore della disciplina: impone alle amministrazioni misure tecniche, organizzative e formative per garantire un uso responsabile dell’AI e rafforzare le competenze dei dipendenti pubblici.

L’AI può essere utilizzata nelle attività pubbliche, purché nel rispetto dei principi di legalità, trasparenza, sicurezza e non discriminazione. Per tali ragioni è sempre raccomandabile, ove l’utilizzo dell’AI riguardi dati personali, effettuare una valutazione di impatto nella forma di DPIA e ove i dati personali trattati siano particolarmente significativi una FRIA (Fundamental Rights Impact Assessment).

Le stesse possono essere ricomprese nell’AIIA (AI Impact Assessment) che rappresenta una valutazione complessiva che considera gli impatti tecnologici, organizzativi e sistemici dell’IA all’interno della PA.

Un esempio di tale valutazione di impatto è il template pubblicato da AgID nelle linee guida su AI oggetto di consultazione nel 2025. La legge inoltre introduce l’obbligo di comunicare agli utenti, con linguaggio semplice, come e perché vengono utilizzati sistemi di AI.

Le amministrazioni dovranno assicurare conoscibilità e tracciabilità dei processi automatizzati, integrando questi obblighi con quelli previsti dal GDPR e d.lgs. 33/2013. Una mancata o inadeguata informativa può comportare invalidità degli atti, responsabilità del funzionario e sanzioni.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-legge-italiana-in-materia-di-intelligenza-artificiale-ai-limpatto-sulla-pa/557590/


Securing Intelligence at the Edge: cybersecurity e standard per il continuum Edge-to-Cloud nell’era dell’IA

L’intervento di Dario Sabella al 23° Forum ICT Security esplora le sfide della sicurezza informatica nell’epoca dell’intelligenza artificiale distribuita, tracciando un percorso tra standard internazionali, tecnologie emergenti e nuovi paradigmi architetturali.

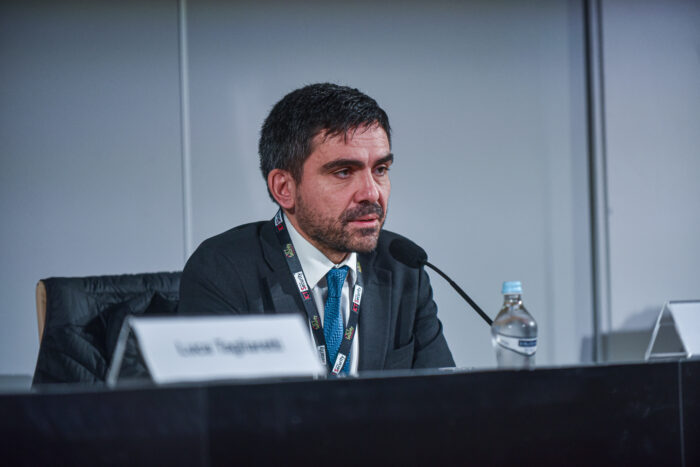
L’evoluzione tecnologica degli ultimi anni ha portato a una trasformazione radicale delle infrastrutture digitali. La convergenza tra edge computing, reti 5G e intelligenza artificiale sta ridisegnando i confini tradizionali del cloud, creando nuove opportunità ma anche sfide inedite sul fronte della cybersecurity. È questo il tema al centro dell’intervento di Dario Sabella, CEO di Next G Cloud e Vice President di xFlow Research, nonché Chairman del gruppo ETSI MEC (Multi-access Edge Computing), presentato al Forum ICT Security 2025.

L’edge computing: un’evoluzione naturale del cloud

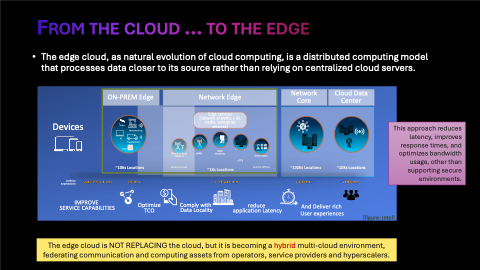
L’intervento si apre con una domanda apparentemente semplice: cos’è l’edge computing e dove si trova? Il relatore richiama una definizione forse semplicistica ma efficace, di quando era giovane studente 25 anni fa, attribuita a un suo professore del Politecnico di Torino: «Cos’è il cloud? È il computer di un altro!». Per cui l’edge cloud, in sostanza, rappresenta quel cosiddetto “computer di un altro”, ma posizionato più vicino all’utente finale, rispetto al cloud.

La localizzazione dell’edge non è però univoca: può essere regionale, nel data center più prossimo, nell’infrastruttura di rete dell’operatore mobile, on-premise nell’azienda dell’utente, o addirittura nel dispositivo stesso. «Se siete confusi su dove sia l’edge computing è normale», spiega Sabella, «non si deve per forza definire dove sia e quanto sia “profondo” l’edge, perché tale deployment deve essere flessibile e “opportunistico” in base alla convenienza di business».

From the cloud to the edge

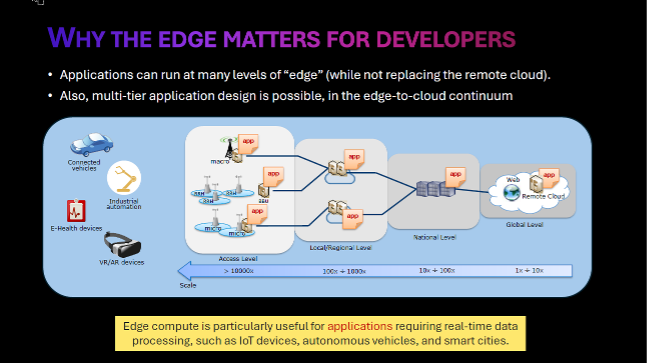
Questa flessibilità porta con sé un trade-off fondamentale: maggiore prossimità significa minore latenza e migliori performance, ma richiede una distribuzione più capillare dei server con conseguente aumento dei costi di deployment. La scelta dipende quindi dalla criticità dell’applicazione: se per alcune può essere sufficiente un server distante centinaia di chilometri, per applicazioni di robotica industriale con requisiti di latenza nell’ordine dei 15 millisecondi per frame, la prossimità diventa imprescindibile.

Why the edge matters for developers

L’intelligenza artificiale si sposta verso l’edge

Una delle trasformazioni più significative in atto riguarda la progressiva migrazione dell’AI dal cloud centralizzato verso l’edge. Attualmente, l’utilizzo dell’intelligenza artificiale si basa prevalentemente su grandi piattaforme cloud pubbliche, ma questa centralizzazione presenta diverse criticità: i dati appartengono a terzi, i costi possono essere elevati, e la governance dei dati risulta complessa.

L’edge AI rappresenta un’opzione che promette maggiore controllo sui dati, costi potenzialmente inferiori grazie a un minor consumo energetico, e una sovranità digitale più completa. Gli ambiti applicativi sono molteplici: dallo smart building, dove sensori distribuiti gestiscono ottimizzazioni termiche mantenendo la privacy degli utenti, al settore finanziario, dove banche diverse possono collaborare sul rilevamento di frodi senza esporre i propri dati sensibili.

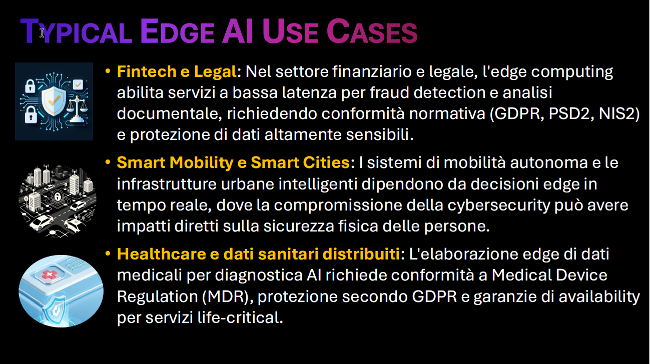
Typical Edge AI Use Cases

Nel settore fintech e legale, l’edge computing abilita servizi a bassa latenza per fraud detection e analisi documentale, richiedendo conformità normativa a GDPR, PSD2 e NIS2. Per smart mobility e smart city, i sistemi di mobilità autonoma dipendono da decisioni edge in tempo reale, dove compromissioni della cybersecurity possono avere impatti diretti sulla sicurezza fisica delle persone. Nel settore sanitario, l’elaborazione edge di dati medicali per diagnostica AI richiede conformità alla Medical Device Regulation e garanzie di availability per servizi life-critical.

Il problema della cybersecurity: l’Italia sovraesposta

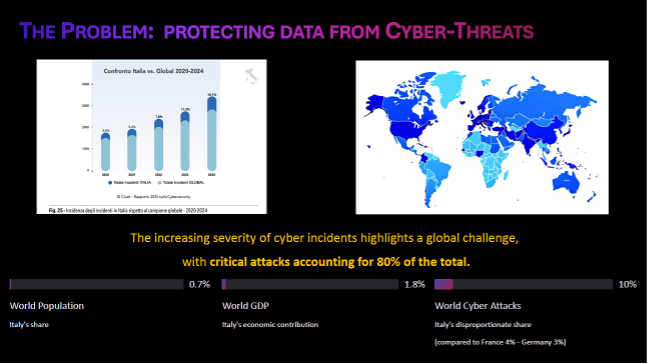
L’intervento porta l’attenzione su un dato allarmante tratto dal Rapporto Clusit 2024: l’Italia subisce il 10% degli attacchi cyber globali, pur rappresentando solo lo 0,7% della popolazione mondiale e l’1,8% del PIL globale. Un dato clamoroso, ancor più se paragonato a Francia (4%) e Germania (3%), e che rivela una significativa sovraesposizione del sistema paese.

The Problem: protecting data from Cyber-Threats

La spiegazione è probabilmente strutturale: il tessuto economico italiano è composto per almeno il 95% da piccole e medie imprese (dati ISTAT), spesso non sufficientemente consapevoli o attrezzate per fronteggiare le minacce cyber. «Questa è una realtà, ed è da un lato sicuramente un’opportunità per le aziende che lavorano nella sicurezza, ma è altresì importante per le aziende porsi questo problema in anticipo prima che ci siano dei problemi», sottolinea il relatore.

La sicurezza nel continuum edge-to-cloud

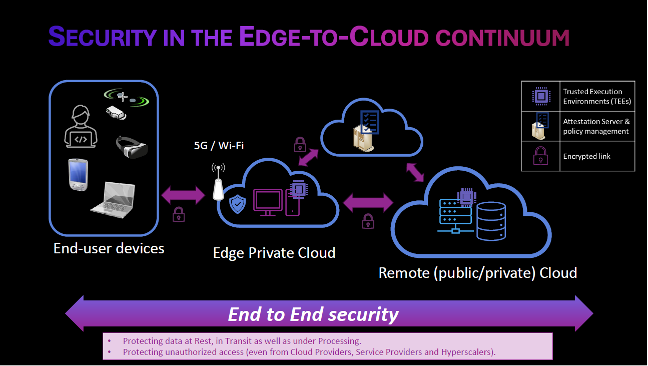
La complessità degli ambienti edge-to-cloud introduce sfide di sicurezza multidimensionali che vanno oltre la semplice protezione perimetrale. I sistemi moderni coinvolgono molteplici attori nella catena del valore, ciascuno con le proprie policy di sicurezza, e devono gestire problematiche di trust tra domini diversi.

Security in the Edge-to-Cloud continuum

La domanda fondamentale che emerge è: posso fidarmi di qualunque AI? Da dove vengono i dati per il training? Come viene gestita la data governance? Come gestire eventuali problemi per garantire la compliance? Questi interrogativi sono particolarmente critici nei mercati regolamentati come fintech, sanità e mobilità.

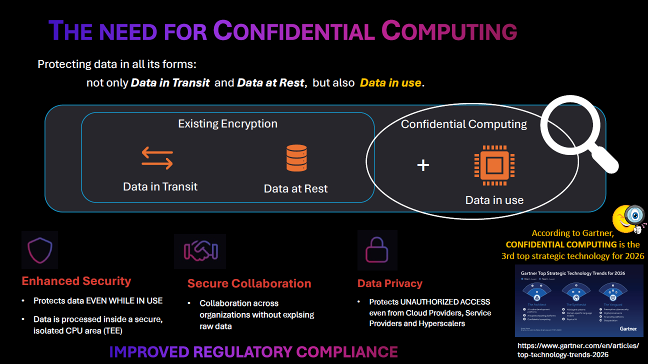
La protezione dei dati deve essere garantita in tutte le sue forme: a riposo (backup e storage criptati), in transito (HTTPS e protocolli sicuri), ma anche durante l’utilizzo (TEE – Trusted Execution Environments). Ed è proprio quest’ultimo aspetto a rappresentare la frontiera emergente della sicurezza.

Confidential Computing: proteggere i dati durante l’elaborazione

Il Confidential Computing emerge come tecnologia chiave per la protezione dei dati in uso, mediante TEE (le cosiddette “enclave” software). Secondo Gartner, rappresenta la terza tecnologia strategica nei trend del 2026. Il principio è semplice ma rivoluzionario: le applicazioni girano in un’area della memoria cifrata che non può essere decifrata da nessuno, nemmeno dal proprietario dell’infrastruttura o dall’hyperscaler.

The need for Confidential Computing

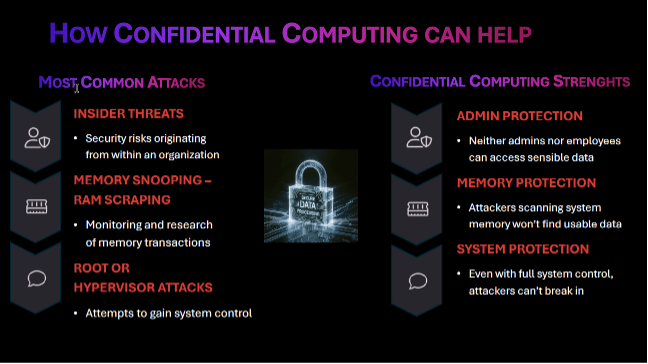
Questa protezione risponde a tre categorie principali di minacce: gli insider threat, ovvero rischi originati dall’interno dell’organizzazione; il memory snooping e RAM scraping, tecniche di monitoraggio delle transazioni di memoria; e gli attacchi a livello root o hypervisor, tentativi di ottenere il controllo del sistema.

How Confidential Computing can help

Il Confidential Computing offre protezione a livello amministrativo (né admin né dipendenti possono accedere ai dati sensibili), protezione della memoria (gli attaccanti che scansionano la memoria non trovano dati utilizzabili) e protezione di sistema (anche con controllo completo del sistema, gli attaccanti non possono violare l’enclave sicura).

ETSI MEC: lo standard per l’edge computing

La standardizzazione gioca un ruolo cruciale in questo scenario di eterogeneità tecnologica. Il gruppo ETSI Multi-access Edge Computing, di cui Sabella è Chairman dal 2021, conta oltre 200 membri tra grandi corporation, PMI, governi, università e centri di ricerca, e lavora alla definizione di standards che garantiscano l’interoperabilità in un ecosistema così complesso.

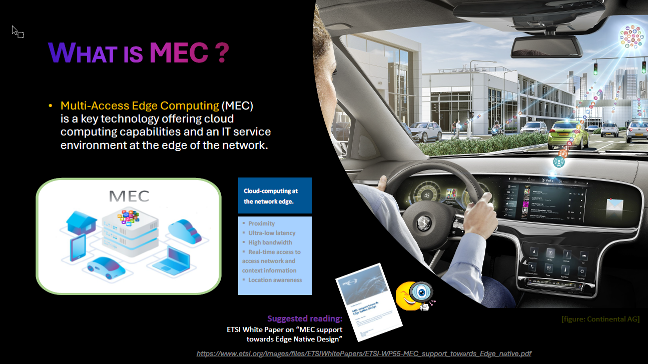
What is MEC?

Il Multi-access Edge Computing offre capacità di cloud computing e un ambiente di servizi IT ai margini della rete, garantendo prossimità, ultra-bassa latenza, alta banda e consapevolezza della localizzazione. L’architettura MEC è access-agnostic, funzionando indifferentemente su connettività 5G, Wi-Fi o rete fissa.

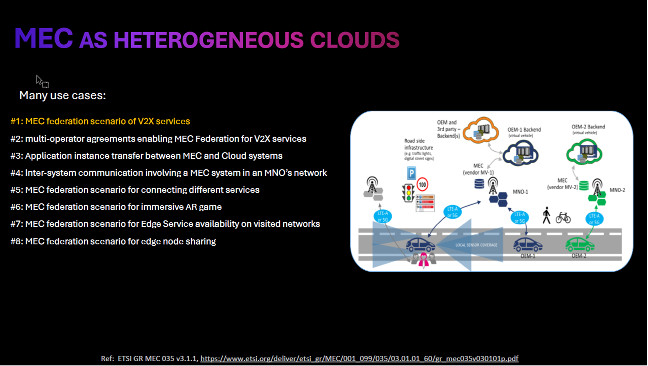
L’esempio delle smart city illustra efficacemente la complessità del problema: automobili di marche diverse, con SIM di operatori diversi, che devono comunicare con infrastrutture cloud di provider diversi. «Il mondo è per sua natura eterogeneo», osserva il relatore, «l’unica soluzione che garantisce interoperabilità è quella dello standard, perché consente di mettere d’accordo tutte le tecnologie e tutti gli stakeholder nella catena del valore».

MEC as heterogeneous clouds (V2X)

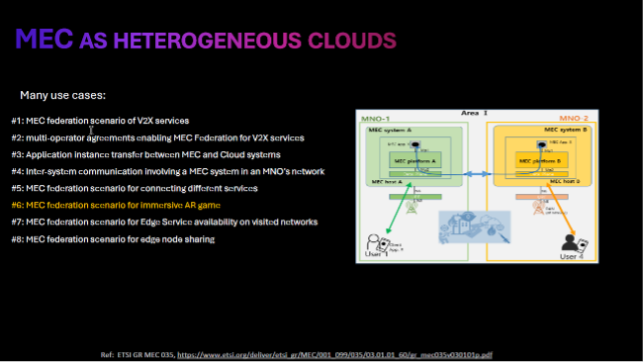
Anche il gaming immersivo costituisce un caso d’uso emblematico: giocatori con connettività di operatori diversi che vogliono interagire in una stanza virtuale condivisa richiedono la federazione di infrastrutture edge diverse per garantire la bassa latenza necessaria.

MEC as heterogeneous clouds (Gaming)

La federazione MEC: far dialogare sistemi diversi

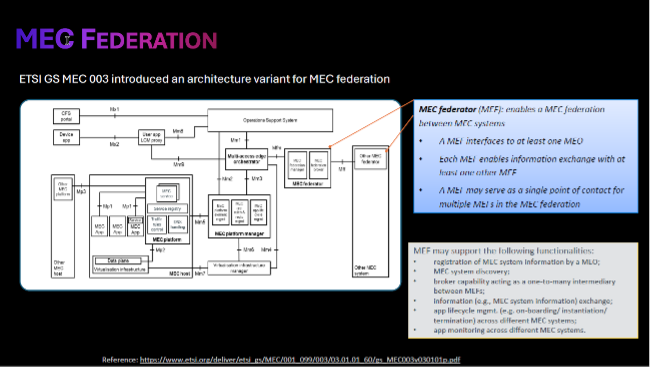
Per rispondere a questa complessità, lo standard ETSI MEC (in collaborazione con GSMA OPG e 3GPP SA6) ha introdotto il concetto di federazione, che consente a sistemi MEC diversi di comunicare e collaborare. Il MEC Federator (MEF) abilita lo scambio di informazioni tra sistemi, la scoperta di risorse, la gestione del ciclo di vita delle applicazioni attraverso domini diversi.

MEC Federation

Standard e regolamentazione: la cassetta degli attrezzi

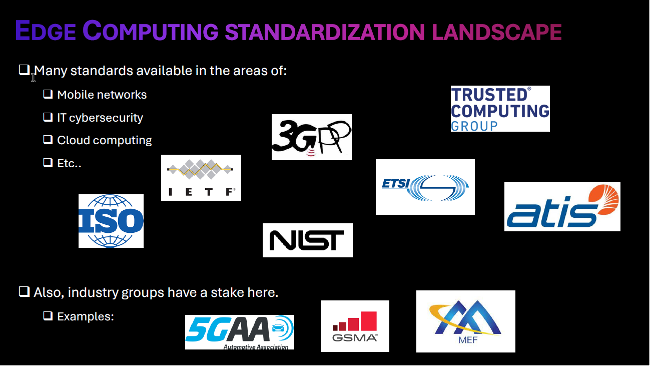
Un aspetto fondamentale dell’intervento riguarda il “reality check” sugli strumenti disponibili per la sicurezza nell’edge computing. L’analisi condotta nel white paper ETSI sulla sicurezza MEC, di cui Dario Sabella è stato uno degli autori principali, ha mappato il panorama degli standard pertinenti, coinvolgendo esperti di diversi organismi: ETSI, 3GPP, TCG, IETF e altri.

Edge Computing standardization landscape

«Strumenti ce ne sono», afferma il relatore, «non è solo un problema tecnico, è anche un problema di utilizzo degli standard internazionali e di allineamento della industry. Non bisogna andare a reinventare la ruota».

L’urgenza è dettata anche dall’imminente entrata in vigore del Cyber Resilience Act europeo, con finalizzazione degli standards prevista per fine 2026, che impatterà l’80% dei prodotti connessi prodotti dalle PMI europee. Gli standard in via di finalizzazione diventeranno presto norma europea, rendendo la compliance un requisito business-critical per la commercializzazione dei prodotti.

La call to action: partecipare alla standardizzazione

Le conclusioni dell’intervento assumono la forma di un invito all’azione rivolto alla platea di professionisti della sicurezza: «La sicurezza quindi non è solo un problema tecnico da risolvere a posteriori, ma una proprietà sistemica da progettare all’inizio con un approccio end-to-end. Solo attraverso standards armonizzati con la cooperazione multi-stakeholder e una visione olistica della sicurezza potremo trasformare la promessa dell’intelligenza distribuita in una realtà affidabile e resiliente».

Closing Remarks

L’esortazione finale è chiara: invece di subire passivamente la standardizzazione, le aziende dovrebbero partecipare attivamente ai gruppi di lavoro che definiscono le regole del gioco. «Alzate la voce e magari partecipate a questi gruppi di standard che definiscono quello che poi diventerà mandatorio per tutti noi, per la compliance, per i nostri prodotti, le nostre soluzioni, i nostri servizi».

In un’epoca in cui l’intelligenza artificiale si sta distribuendo capillarmente verso l’edge della rete, la sicurezza non può più essere un ripensamento ma deve diventare parte integrante della progettazione. E in questo processo, la partecipazione italiana alla definizione degli standard internazionali rappresenta non solo un’opportunità, ma una necessità strategica.

Profilo Autore

Dario Sabella works with xFlow Research as Vice President, Technology and Standards, leading the team’s involvement in ETSI, both on standardization and open-source activities, and guiding the strategy to expand in other areas, also for features evolution and prioritization in the company. Since 2025, he is also CEO of the Italian company Next G Cloud, focused on Cloud Managed Services and Edge Cybersecurity solutions. Serving since 2021 as Chairman of the ETSI MEC (Multi-access Edge Computing), an international stand body with 180+ members and participants from industry, research and government agencies. In his career, Dario was previously with Intel Corporation for about 8 years as Senior Manager Standards and Research, driving new technologies and edge cloud innovation, and earlier he worked for 16+ years in TIM (Telecom Italia group), as responsible in various research, experimental and operational activities on cellular technologies. IEEE senior member, prolific author of several publications (80+) and patents (50+) in the field of communications, energy efficiency and edge computing. Member of the European Task Forces on Cybersecurity and 6G. Member of the Editorial Board of MIT Technology Review Italia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/edge-to-cloud/


Gli LLM malevoli aiutano i piccoli cybercriminali, ma non sono (ancora) così pericolosi


Dopo l’esplosione di ChatGPT e degli LLM, nel mondo della cybersicurezza è emersa una preoccupazione importante: molti ricercatori si sono chiesti se, così come si stavano diffondendo chatbot in grado di aiutare gli utenti in quasi qualsiasi task, sarebbero cominciati a emergere anche LLM malevoli al servizio del cybercrimine. 

Così è stato, in effetti, ma a distanza di tre anni sembra che questi modelli non siano ancora abbastanza potenti e quindi pericolosi per rappresentare una minaccia così seria; è anche vero, però, che stanno aiutando tanti cybercriminali con poca o nessuna conoscenza tecnica ad agire molto più facilmente.

LLM malevoli

In una recente analisi, Unit 42 di Palo Alto Networks ha approfondito l’impatto di due LLM malevoli noti: WormGPT e KawaiiGPT. Il primo è considerato il “progenitore” degli LLM malevoli commercializzati su larga scala. Basato sul modello open-source GPT-J 6B, è stato addestrato su dataset contenenti malware e template di phishing.

Il modello era in grado di creare messaggi di phishing senza errori grammaticali e altamente persuasivi, oltre che generare rapidamente snippet di codice malevolo. Il progetto originale è stato dismesso, ma ciò non ha impedito che nascessero altri strumenti malevoli. È il caso, per esempio, di WormGPT 4: in questo caso ci troviamo a che fare con un vero e proprio servizio professionale, con un modello di abbonamento che varia da 50 dollari al mese a 220 dollari per l’accesso a vita. L’LLM è in grado di generare script PowerShell per crittografare ed esfiltrare file.

Un altro esempio significativo di LLM malevolo è KawaiiGPT, un tool che abbassa ulteriormente la barriera d’accesso al mondo del cybercrimine. Gratuito e disponibile su GitHub, KawaiiGPT è facile da configurare e usare, pronto all’uso in una manciata di minuti. In questo caso l’utente non deve quindi neanche perdere tempo in configurazioni lunghe e complesse.

L’LLM è in grado di generare email di phishing altamente persuasive, generare script Python per automatizzare attacchi brute-force su server SSH e muoversi lateralmente e inoltre creare script per rubare dati sensibili e generare note di riscatto.

Ma sono davvero così pericolosi? Il codice generato da questi modelli è in realtà piuttosto semplice e, soprattutto, spesso pieno di errori. Contattato dalla redazione di Dark Reading, Kyle Wilhoit, director of threat , ha affermato che “Gli LLM continuano a soffrire di allucinazioni, generando codice plausibile a una prima occhiata, ma di fatto errato. Spesso la conoscenza astratta necessaria a creare un malware completamente funzionante è difficile da simulare per un LLM. Penso inoltre che la supervisione umana è ancora richiesta per verifica la presenza di allucinazioni o per adattarsi a determinate caratteristiche di rete, per esempio.”

Pixabay

Come sottolineano i ricercatori di Unit 42, l’impatto più significativo degli LLM malevoli non è tanto il livello di pericolosità, quando l’aver permesso la democratizzazione del cybercrimine. Rimuovendo qualsiasi barriera in termini di skill tecniche, questi LLM possono essere usati da chiunque per lanciare campagne malware in breve tempo. 

La spaventosa minaccia dei malware creati dall’IA anticipata qualche anno fa non è diventata realtà (almeno per ora), ma questo non significa che ci si può permettere di abbassare la guardia.

“Il futuro della sicurezza informatica e dell’intelligenza artificiale non consiste nel bloccare strumenti specifici, ma nel costruire sistemi in grado di resistere alla portata e alla velocità delle minacce generate dall’intelligenza artificiale. La capacità di generare rapidamente una catena di attacchi completa, da una richiesta di riscatto altamente persuasiva a un codice di esfiltrazione funzionante, è la minaccia che ci troviamo a dover affrontare oggi” concludono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/11/27/gli-llm-malevoli-aiutano-i-piccoli-cybercriminali-ma-non-sono-ancora-cosi-pericolosi/?utm_source=rss&utm_medium=rss&utm_campaign=gli-llm-malevoli-aiutano-i-piccoli-cybercriminali-ma-non-sono-ancora-cosi-pericolosi


Uno studio del MIT rileva che l’AI può già sostituire l’11,7% della forza lavoro statunitense

Secondo una ricerca condotta dal MIT in collaborazione con l’Oak Ridge National Laboratory, l’AI è oggi in grado di svolgere mansioni equivalenti a quelle di circa l’11,7% della forza lavoro americana, corrispondenti a circa 1,2 trilioni di dollari in salari.

Lo studio si è avvalso dell’Iceberg Index, un innovativo simulatore che modella l’interazione tra 151 milioni di lavoratori statunitensi e l’impatto potenziale dell’AI sulle loro mansioni.

Questo strumento consente ai policymaker di esplorare scenari futuri prima di attuare interventi concreti, fornendo una mappa dettagliata della vulnerabilità occupazionale fino al livello dei codici postali. Contrariamente alle previsioni tradizionali che limitavano l’automazione ai settori tecnologici delle coste, l’analisi rivela che le attività più esposte sono diffuse in tutti gli stati, comprese aree rurali e interne.

Tra le funzioni maggiormente a rischio figurano compiti routinari in ambiti come amministrazione, logistica, finanza e risorse umane. Il cosiddetto ‘iceberg’ dell’automazione mostra che solo una piccola parte delle trasformazioni è visibile oggi attraverso licenziamenti o cambi di ruolo, mentre la maggior parte del cambiamento è ancora sommersa ma già attuabile tramite gli strumenti disponibili.

Stati come Tennessee, Utah e North Carolina stanno già utilizzando l’Iceberg Index per pianificare politiche mirate alla riqualificazione e alla gestione dell’impatto economico. Il sistema permette di simulare politiche formative, investimenti infrastrutturali e scenari tecnologici alternativi, supportando strategie più efficaci.

Il MIT propone l’Iceberg Index non come prodotto definitivo, ma come ambiente interattivo per testare e anticipare l’effetto dell’AI sul mercato del lavoro, puntando a un’adozione responsabile e consapevole di queste tecnologie.

Per maggiori informazioni, clicca per l’articolo originale.

La Cina si sta lentamente ma decisamente emancipando da Nvidia

Il governo cinese ha recentemente imposto restrizioni significative all’utilizzo dei chip Nvidia, anche in assenza di un divieto statunitense specifico che lo giustifichi.

Questa scelta non è casuale, bensì rappresenta un tassello all’interno di una strategia molto più ampia volta a garantire l’autonomia nazionale nel campo dell’AI.

L’articolo approfondisce come aziende cinesi di primo piano, tra cui ByteDance, si siano viste costrette ad accantonare GPU già acquistate a causa delle nuove direttive, perdendo l’accesso a risorse chiave come gli acceleratori H800 e A800. Parallelamente, viene incentivato l’utilizzo di chip locali sviluppati da attori come Huawei e Cambricon.

Questa manovra regolatoria va interpretata come una risposta pragmatica alle restrizioni imposte dagli Stati Uniti sull’export di semiconduttori avanzati, ma soprattutto come un atto volontario di disaccoppiamento tecnologico.

Il governo centrale sta infatti promuovendo attivamente l’impiego di hardware domestico, finanziando data center e infrastrutture compatibili unicamente con prodotti nazionali. Si tratta di una strategia a lungo termine che mira non solo all’indipendenza hardware, ma anche alla creazione di un ecosistema AI interamente “made in China”, dalla progettazione dei chip fino all’ottimizzazione dei modelli.

L’analisi sottolinea infine come questo processo di transizione non sia privo di ostacoli: i chip locali non raggiungono ancora le prestazioni di quelli Nvidia, e l’ecosistema software richiederà ulteriori investimenti per maturare.

Tuttavia, l’orientamento della leadership cinese appare chiaro: ridurre il più possibile la dipendenza tecnologica esterna per rafforzare la propria resilienza strategica nel lungo periodo.

Per maggiori informazioni, clicca per l’articolo originale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/uno-studio-del-mit-rileva-che-lai-puo-gia-sostituire-l117-della-forza-lavoro-statunitense/557307/


Digital Omnibus, la società civile europea è contraria. La Lettera dei 127

La Lettera congiunta di 127 organizzazioni civili contro il pacchetto Omnibus Digitale della Commissione europea

Il pacchetto Digital Omnibus approvato nei giorni scorsi continua a far discutere e 127 organizzazioni della società civile, insieme a sindacati e gruppi impegnati nella difesa dei diritti dei cittadini, hanno pubblicato una Lettera congiunta in cui spiegano i motivi della loro contrarietà alla proposta della Commissione europea.

Abbiamo seguito da vicino il percorso del pacchetto Omnibus, in particolare questa settima proposta di semplificazione, che riguarda il mondo delle tecnologie e dei servizi digitali, mirata a ridurre gli oneri amministrativi di almeno il 25 % e di almeno il 35 % per le piccole e medie imprese fino alla fine del 2029.

Ma dietro questa operazione di “pulizia tecnica” del digital acquis, il corpus legislativo europeo sul digitale, si intravede un cambio di paradigma che potrebbe ridisegnare — secondo molti al ribasso — alcuni tra i più importanti baluardi regolatori degli ultimi anni: GDPR, AI Act, Data Act, Direttiva e-Privacy e Direttiva NIS2.

Un rischio denunciato anche dai gruppi firmatari la Lettera in questione, attraverso cui hanno lanciato un appello pubblico per chiedere l’immediato stop di una misura che va investire leggi di massima rilevanza per la difesa dei diritti del cittadino.
Secondo le 127 organizzazioni, ciò che è ancora descritto come un intervento tecnico di “semplificazione normativa” è in realtà un tentativo di smantellare alcune delle protezioni digitali più avanzate al mondo.

Omnibus Digitale e strategia di “deregolamentazione mascherata”

La lettera denuncia come la Commissione stia portando avanti una strategia di deregolamentazione mascherata, destinata a trasformare radicalmente le principali leggi europee su privacy, diritti digitali, intelligenza artificiale e governance delle piattaforme.

Il Digital Omnibus, infatti, riapre contemporaneamente testi legislativi fondamentali come il Regolamento generale sulla protezione dei dati (GDPR), la normativa europea che regola la privacy e la riservatezza nelle comunicazioni elettroniche, come l’uso dei cookie, il marketing via email e il tracciamento online (direttiva ePrivacy), la normativa europea sull’intelligenza artificiale, peraltro la prima al mondo (l’AI Act recentemente approvato), il Digital Services Act (DSA), il Digital Markets Act (DMA) e lo storico regolamento sulla neutralità della rete. Per la società civile si trattava della più ampia revisione al ribasso mai proposta nell’Unione europea in materia di diritti fondamentali.

Indebolimento del quadro normativo ePrivacy

Uno dei punti più contestati riguarda il rischio di indebolire il quadro ePrivacy, che negli ultimi anni era rimasto l’unico argine normativo a impedire che governi e aziende potessero tracciare costantemente ciò che avviene sui dispositivi personali degli utenti.

Le modifiche previste dall’Omnibus, secondo l’interpretazione proposta nella Lettera, potrebbero aprire la strada a forme di sorveglianza diffusa e potenzialmente legittimata, in un momento in cui varie indagini giornalistiche hanno già dimostrato come dati di localizzazione venduti sul mercato possono essere usati per spiare funzionari europei e semplici cittadini, rivelando perfino visite a luoghi sensibili come ospedali, cliniche e luoghi di culto.
Indebolire le regole proprio in questo contesto, sostengono le ONG, rappresenta un passo indietro gravissimo per la protezione della vita privata.

Toccando l’AI Act si riducono le garanzie di sicurezza pensate per i sistemi più rischiosi

Preoccupazioni altrettanto forti riguardano l’impatto del pacchetto sull’AI Act. Il Digital Omnibus introduce, secondo i firmatari, modifiche capaci di ridurre le garanzie di sicurezza e trasparenza pensate per i sistemi di intelligenza artificiale più rischiosi.

Uno degli aspetti più problematici su cui è si chiede attenzione è la possibilità per gli sviluppatori di auto-esentarsi dalle regole: dichiarando unilateralmente che i loro sistemi non rientrano nelle categorie ad alto rischio si da loro la possibilità di sottrarsi alle verifiche obbligatorie.

Questo renderebbe molto più difficile per cittadini e autorità comprendere quali sistemi vengono usati per decisioni cruciali, come l’accesso a servizi sociali, prestiti o opportunità lavorative. Anche la riduzione degli obblighi di registrazione dei sistemi ad alto impatto è considerata un attacco alla trasparenza e alla tracciabilità dell’AI.

La protezione dei dati personali a rischio?

Non meno grave è l’attacco al GDPR, si legge nel documento. Il regolamento europeo sulla protezione dei dati, considerato uno standard globale, rischia di essere svuotato dall’interno attraverso modifiche che permetterebbero alle aziende di valutare autonomamente la propria conformità, senza un controllo efficace delle autorità garanti.

Ciò potrebbe compromettere uno degli strumenti che permette ai cittadini – compresi categorie vulnerabili come lavoratori, minori e persone senza documenti – di contestare abusi da parte di imprese e amministrazioni pubbliche. La deregolamentazione, denunciano i firmatari, non porterebbe maggiore efficienza o chiarezza, ma più potere nelle mani degli attori più grandi del mercato digitale.

L’impatto ambientale dell’AI

La lettera richiama anche il tema dell’impatto ambientale dell’intelligenza artificiale, evidenziando come i sistemi di ultima generazione richiedano quantità enormi di energia, acqua e risorse naturali. Invece di rafforzare i controlli e incentivare pratiche sostenibili, l’Omnibus rende ancora più semplice per le aziende addestrare modelli sempre più grandi, senza valutazioni adeguate sugli effetti per il pianeta e senza prove chiare del reale beneficio sociale di tecnologie così dispendiose.

Gli strumenti Omnibus aggirano il confronto democratico

Un altro nodo critico riguardava il metodo politico utilizzato dalla Commissione. Le organizzazioni denunciano un processo decisionale opaco, accelerato e strutturato per aggirare il normale confronto democratico con Parlamento europeo, società civile e comunità scientifica.
Gli strumenti Omnibus, nati per armonizzazioni tecniche, vengono così usati per interventi strutturali su norme fondamentali, rischiando di creare un precedente pericoloso.

Nonostante il Digital Omnibus sia stato nel frattempo approvato, le osservazioni avanzate nella lettera restano pienamente attuali. I timori di una progressiva erosione delle tutele, di una maggiore concentrazione di potere nelle mani delle grandi piattaforme e di un indebolimento del controllo democratico continuano a essere al centro del dibattito europeo sulla governance tecnologica.

Semplificare non può significare deregolamentare

Il messaggio della Lettera è chiaro: semplificare non può significare deregolamentare e l’innovazione non può essere costruita sacrificando privacy, sicurezza e trasparenza.

La speranza, condivisa da molte delle organizzazioni che hanno lanciato l’allarme, è che le istituzioni europee tornino a considerare i diritti digitali non come ostacoli burocratici, ma come condizioni essenziali per uno sviluppo tecnologico realmente rispettoso delle persone e dell’ambiente. In gioco non c’è solo il futuro della regolamentazione digitale, ma la credibilità stessa del modello europeo basato sulla tutela dei diritti fondamentali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/digital-omnibus-la-societa-civile-europea-e-contraria-la-lettera-dei-127/557295/


La Casa Bianca sospende l’ordine esecutivo che avrebbe anticipato le leggi statali sull’AI

La Casa Bianca ha temporaneamente bloccato un ordine esecutivo che avrebbe concesso al governo federale un’autorità preminente sulle leggi statali in materia di AI, suscitando un intenso dibattito interno tra sostenitori del centralismo normativo e fautori della sovranità legislativa statale.

La misura, che mirava a stabilire un quadro unificato per regolamentare l’adozione dell’AI a livello nazionale, è stata messa in pausa a seguito delle preoccupazioni sollevate da funzionari federali, esperti legali e rappresentanti statali riguardo alla sua legittimità e alle implicazioni sul bilanciamento dei poteri tra Washington e le giurisdizioni locali.

Il provvedimento sospeso avrebbe consentito all’amministrazione di superare eventuali normative statali considerate in conflitto con le linee guida federali, in nome di una maggiore coerenza normativa per le aziende tecnologiche che operano su scala nazionale.

Tuttavia, le critiche non si sono fatte attendere: diversi stati hanno rivendicato il diritto di stabilire regolamentazioni più stringenti o più flessibili, adattate alle proprie esigenze socio-economiche.

L’opposizione è giunta anche da ambienti progressisti preoccupati per un eventuale allentamento delle tutele etiche e di privacy.

La sospensione evidenzia l’estrema complessità nel creare una governance efficace per una tecnologia in rapida evoluzione come l’AI, accentuando le tensioni fra innovazione, diritti civili e architettura costituzionale degli Stati Uniti.

Il futuro dell’ordine esecutivo resta incerto, ma il dibattito ha già innescato una riflessione più ampia sul ruolo del governo federale nella regolamentazione dell’intelligenza artificiale e sull’equilibrio tra esigenze dell’industria e salvaguardie democratiche.

Per maggiori informazioni, clicca per l’articolo originale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-casa-bianca-sospende-lordine-esecutivo-che-avrebbe-anticipato-le-leggi-statali-sullai/556993/


Licenziamenti AI, Lufthansa e ING annunciano 5mila tagli. Ma occhio al fenomeno dell’”AI Washing”

Sempre più aziende, in settori e Paesi diversi, iniziano a dichiarare apertamente che l’AI è tra le cause dei licenziamenti e del blocco delle nuove assunzioni.

Lufthansa prevede di tagliare 4.000 posti amministrativi entro il 2030, mentre ING ha messo in guardia sul possibile taglio di circa 1.000 ruoli legato alla digitalizzazione, all’uso dell’AI e al cambiamento delle abitudini dei clienti.

Nel mondo dei videogiochi, Krafton ha fermato le assunzioni per puntare su un modello “AI-first”. Negli Stati Uniti, secondo Challenger, Gray & Christmas, solo a ottobre sono stati annunciati più di 31.000 licenziamenti attribuiti all’AI, pari a circa un quinto del totale nazionale.

Una tendenza che non è passata inosservata nemmeno a Jerome Powell, presidente della Federal Reserve, che ha invitato a seguirla con attenzione.

Allo stesso tempo, diversi analisti del lavoro avvertono che alcune aziende potrebbero sfruttare l’AI come pretesto per giustificare riduzioni di personale già previste, un fenomeno ribattezzato “AI-washing”. Colossi come Amazon, Microsoft e Oracle stanno inoltre tagliando costi in altre aree per destinare risorse a data center, chip e competenze utili allo sviluppo dell’AI.

IBM, ServiceNow e Shopify affermano di usare agenti AI per automatizzare attività interne e ridurre il fabbisogno di personale, confermando un cambiamento più profondo nelle strategie di gestione del lavoro.

Secondo Goldman Sachs, l’adozione dell’AI potrebbe portare a una riduzione del personale del 4% nei prossimi 12 mesi, percentuale che potrebbe salire fino all’11% nei prossimi tre anni.

La legge bipartisan per frenare i licenziamenti dovuti all’AI

In questo quadro si inserisce anche una proposta di legge americana pensata per obbligare le grandi aziende a comunicare regolarmente quanti posti di lavoro vengono persi, creati o trasformati dall’automazione e dall’uso dell’AI.

L’AI-Related Job Impacts Clarity Act, presentato dai senatori Josh Hawley e Mark Warner, mira a fare chiarezza sull’effettivo impatto dell’AI sull’occupazione. Il testo prevede che, ogni trimestre, le aziende quotate e le agenzie federali forniscano al Dipartimento del Lavoro dati dettagliati: i licenziamenti legati all’AI, le nuove assunzioni generate dall’uso di sistemi intelligenti, i ruoli lasciati vacanti perché sostituiti dalle macchine e il numero di lavoratori coinvolti in percorsi di riqualificazione.

Il Segretario del Lavoro dovrà poi elaborare rapporti trimestrali e semestrali da pubblicare sul sito del Bureau of Labor Statistics e da inviare al Congresso. È prevista anche la possibile inclusione delle aziende non quotate, con criteri basati su forza lavoro, fatturato e impatto territoriale. L’obiettivo è costruire una base dati pubblica e trasparente per capire davvero come l’automazione stia ridisegnando il mercato del lavoro e per orientare eventuali politiche di compensazione o formazione.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/licenziamenti-ai-lufthansa-e-ing-annunciano-5mila-tagli-ma-occhio-al-fenomeno-dellai-washing/556606/


Musk: l’AI e la robotica trasformeranno il lavoro in un’attività opzionale entro 10-20 anni

Durante il Forum per gli Investimenti USA-Arabia Saudita a Washington D.C., Elon Musk ha presentato una visione radicale del futuro, in cui l’AI e la robotica trasformeranno il lavoro in un’attività opzionale, paragonandolo all’hobby del giardinaggio domestico.

Secondo il fondatore di Tesla, entro i prossimi 10-20 anni la società potrebbe raggiungere uno stato di ‘post-scarsità’, dove la produzione sarà completamente automatizzata e l’economia non dipenderà più dal lavoro umano o dal denaro.

Questo scenario si ispira direttamente all’universo immaginato da Iain M. Banks nella serie sci-fi ‘The Culture’, dove le AI superintelligenti sostituiscono il bisogno di un’economia tradizionale.

Musk ritiene che il valore principale di Tesla non sarà più nelle auto elettriche ma nei robot umanoidi Optimus, progettati per rimpiazzare la manodopera.

Tuttavia, numerosi economisti mettono in dubbio la fattibilità di questa visione, citando le difficoltà nella scalabilità dei robot fisici, i limiti attuali dell’adozione dell’AI nei luoghi di lavoro e l’assenza di una volontà politica concreta per sostenere un reddito universale di base, elemento chiave del modello immaginato.

Nonostante l’ottimismo di Musk, le implicazioni sociali ed esistenziali restano incerte: se l’AI farà tutto meglio degli esseri umani, quale sarà il senso della vita per le generazioni future? Gli esperti sottolineano che il lavoro non è solo una fonte di reddito, ma anche una componente fondamentale delle relazioni umane e del senso di appartenenza.

Una transizione così radicale richiederà non solo progressi tecnologici, ma una riformulazione profonda delle strutture sociali, politiche e culturali.

Per maggiori informazioni, clicca per l’articolo originale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/musk-lai-e-la-robotica-trasformeranno-il-lavoro-in-unattivita-opzionale-entro-10-20-anni/556603/