Fraternità nell’era dell’IA, l’appello di Roma e la bussola di Leone XIV

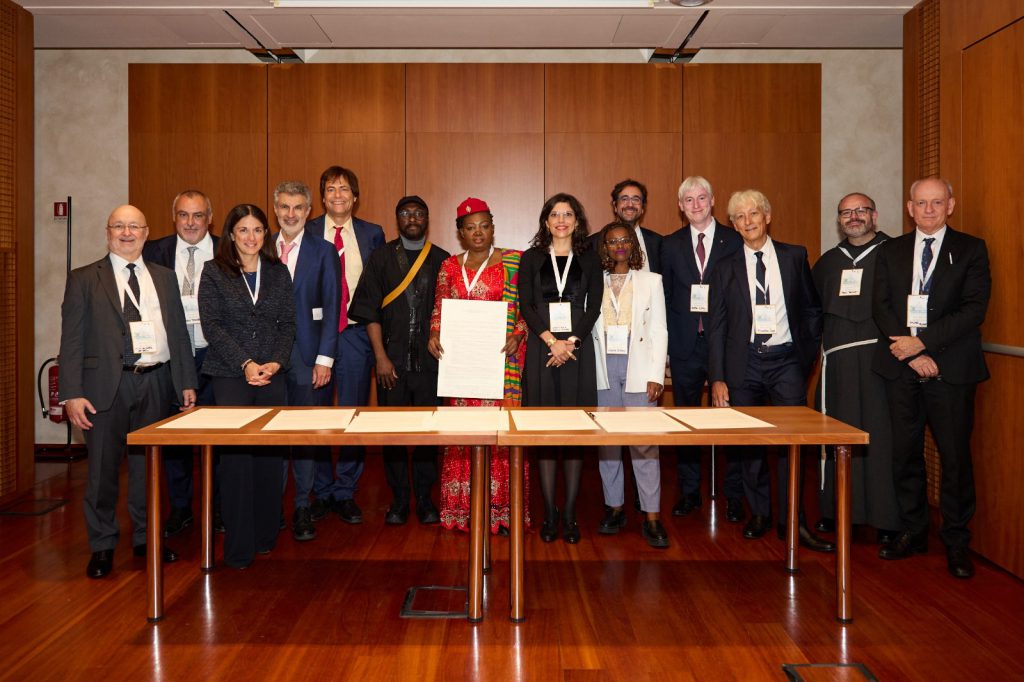
Nessuna IA possa decidere sulla vita dell’uomo. Un gruppo indipendente di esperti, leader tecnologici e studiosi ha diffuso a Roma l’appello “Fraternità nell’era dell’IA – Il nostro appello globale per una coesistenza umana pacifica e una responsabilità condivisa”, presentato durante il World Meeting on Human Fraternity.

Il testo chiede con chiarezza: sistemi sotto controllo umano, stop a qualsiasi delega di decisioni vitali, prudenza regolatoria sulle tecnologie di “superintelligenza” finché non esista un consenso scientifico sulla loro controllabilità e un consenso pubblico sulla loro introduzione; responsabilità legale in capo a sviluppatori, fornitori, aziende, implementatori e governi; tutela ambientale lungo l’intera filiera; contrasto a monopoli e competizioni irresponsabili; diritto delle persone a vivere anche senza IA. L’appello sollecita inoltre un trattato internazionale vincolante con un’autorità indipendente dotata di poteri di controllo e sanzione.

I capisaldi del manifesto sull’IA

Il documento fissa alcuni limiti invalicabili: nessuna personalità giuridica per i sistemi di IA, divieto di decisioni di vita o di morte affidate a macchine in contesti militari e civili (ordine pubblico, frontiere, sanità, giustizia), sviluppo sicuro ed etico con testing indipendente prima del rilascio e durante l’intero ciclo di vita, progettazione che eviti inganno, illusione, dipendenza e perdita di autonomia, responsabilità ecologica su energia, acqua e terre rare lungo la supply chain.

Non un’astrazione etica: il testo si appoggia a un filone di ricerca internazionale sulla sicurezza dei modelli avanzati, con l’obiettivo di spostare il baricentro dalla pura “performance” a veridicità, equilibrio e bene umano come metriche di qualità.

Chi firma (e perché è rilevante)

I firmatari includono personalità di primo piano dell’AI safety, dell’etica tecnologica e dell’industria: Geoffrey Hinton, Yoshua Bengio, Max Tegmark, Stuart Russell, Abeba Birhane, Nnenna Nwakanma, Jimena Sofía Viveros Álvarez, Alexander Waibel, Lorena Jaume-Palasí, Valerie Pisano, Cornelius Boersch, will.i.am, Paolo Benanti, Ernesto Belisario, Marco Trombetti. Coordinamento a cura di Riccardo Luna.

La composizione del gruppo racconta una convergenza rara fra scienza dei modelli, specialisti di policy digitale, esperti di diritti e di impresa: non un cartello di settore quindi, ma un largo perimetro che vuole creare una responsabilità condivisa.

Che cosa ha detto il Papa sull’AI

Nel suo intervento ai partecipanti al World Meeting on Human Fraternity, Leone XIV ha delineato una cornice chiara: l’AI può favorire uguaglianza e cooperazione, ma piegata a fini egoistici alimenta conflitti e aggressioni. La tecnologia resta strumento; la saggezza umana non coincide con la disponibilità di dati. L’invito è a comprendere e governare l’IA senza smarrire l’orientamento alla verità e alla bellezza, con un’attenzione speciale ai più vulnerabili.

La linea è netta su due fronti: nessuna macchina deve scegliere sulla vita di una persona e serve un controllo umano significativo sulle sue applicazioni belliche e su ogni impiego che tocchi la dignità della persona. Il Papa propone un vero e proprio “patto di umanità” fondato su cura, dono e responsabilità reciproca: criterio concreto per valutare scelte tecnologiche, economiche e giuridiche.

Dove si incastrano appello e magistero

Il manifesto civile e l’insegnamento pontificio convergono su quattro assi operativi:

1. IA come mezzo, non fine. Divieto di sistemi incontrollabili e centralità della responsabilità umana. Implicazione: accountability by design, catene di responsabilità chiare, procedure di override nei processi critici.

2. Decisioni di vita o di morte: perimetro invalicabile. Esclusioni d’uso esplicite per contesti militari e civili sensibili, disegno di controlli ex ante e monitoraggio continuo.

3. Superintelligenza e prudenza regolatoria. Sospensione condizionata finché non esistano prove credibili di controllabilità e consenso pubblico informato.

4. Giustizia ambientale e sociale. Standard su energia, acqua e terre rare insieme a metriche di veridicità e qualità informativa, per evitare nuove forme di esclusione e “inquinamento informativo”.

IA: la posta in gioco

Lo spostamento d’asse da “quanto è potente il modello” a “quanto è vero, equo, orientato al bene umano” segna il passaggio dalla retorica sulle IA. La fraternità diventa criterio di progettazione: non sentimento, ma architettura di responsabilità. Se l’IA deve servire l’umanità intera e non una ristretta minoranza, allora regole, contratti e metriche devono rendere esigibili quei principi. L’appello di Roma fornisce il perimetro normativo desiderabile; la parola del Papa offre la bussola etica che consente a imprese, PA e comunità scientifica di convergere su limiti chiari, responsabilità piena, controllabilità dei sistemi, tutela dei più vulnerabili e sostenibilità dei modelli.

La convergenza fra manifesto e magistero può quindi accelerare una governance dell’IA capace di unire innovazione e diritto, tecnica e giustizia. La domanda, ora, è operativa: piani aziendali, policy pubbliche e contratti sono già allineati a questo perimetro? Se la risposta non è un sì robusto, è il momento di colmare il divario. Se l’unica risposta a queste domande è “tutte le ai, in fondo, servono a generare profitto” c’è già un all’allarme che suona ma non lo stiamo sentendo (o non lo vogliamo sentire).

Per approfondire

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/fraternita-nellera-dellia-lappello-di-roma-e-la-bussola-di-leone-xiv/547166/


Perché Sam Altman è tra le 100 persone più influenti al mondo sull’AI

In questa serie di approfondimenti esploriamo le persone che, secondo la lista TIME100 AI, stanno orientando direzione e regole dell’intelligenza artificiale. Ogni puntata offre tre chiavi di lettura: chi sono (e cosa hanno fatto davvero), perché contano ora (non ieri), che impatto avranno su mercato, policy e sicurezza. Dopo Yoshua Bengio, Paula Ingabire, Liang Wenfeng, Dario Amodei, Henna Virkkunen, Dávid Jancsó, Mark Zuckerberg, Rick Rubin, Papa Leone XIV è il turno dell’ultimo personaggio che analizziamo: Sam Altman, CEO di OpenAI.

Sam Altman: l’uomo più potente dell’AI

L’uomo più potente dell’AI non è un programmatore pluripremiato. Non ha una laurea, tantomeno un dottorato in informatica che ormai sembra essere la norma nel settore. Ma ciò che manca a Sam Altman in titoli accademici, lo compensa con abilità negoziali, intuito politico e carisma. E non solo: perché le sfide che OpenAI affronta nel 2025 non riguardano soltanto la scrittura del codice giusto, ma richiedono un leader capace di muoversi tra le maree della Washington di Donald Trump, dialogare con i leader mondiali, gestire la costruzione di giganteschi data center e difendere la propria autorità interna, il tutto supervisionando un calendario di lanci degno di un’azienda dieci volte più grande di OpenAI.

A gennaio, si mormorava che l’alleanza tra Trump ed Elon Musk — cofondatore di OpenAI e da tempo in conflitto con Altman — avrebbe potuto isolare il CEO. Invece Altman ha saputo manovrare: due giorni dopo l’insediamento di Trump al secondo mandato, era lui al fianco del presidente alla Casa Bianca quando veniva annunciato un progetto da 500 miliardi di dollari per data center, con grandi benefici per OpenAI. La strategia AI di Trump, presentata a luglio, conteneva molte delle proposte che la stessa OpenAI aveva spinto in precedenza. Oggi Altman — ex democratico, un tempo molto critico verso Trump — è considerato vicino e in rapporti fruttuosi con il presidente. Lo stesso non si può dire di Musk.

OpenAI: profit o no profit?

Parallelamente, Altman sta tentando di ristrutturare OpenAI per renderla più simile a un’azienda tradizionale. Un progetto controverso che potrebbe sbloccare miliardi di finanziamenti, ma che secondo i critici rischia di erodere il potere della componente non profit, creata per impedire che l’AI finisse preda degli incentivi perversi del mercato. L’operazione punta a sostituire l’attuale sistema di profit sharing con un assetto standard, in cui ogni investitore riceve una quota proporzionale di OpenAI. Il nodo principale resta la traduzione dei “profitti limitati” già promessi in nuova equity, soprattutto per Microsoft, investitore storico che deve approvare la ristrutturazione. Senza un accordo entro fine anno, OpenAI rischia di perdere 20 miliardi di dollari promessi da SoftBank, fondi necessari per gestire ChatGPT e addestrare i futuri modelli.

Nel frattempo, Altman continua a supervisionare la pipeline di ricerca e sviluppo. Ad agosto è arrivato GPT-5, che ha definito “come parlare con un esperto di livello PhD.” In un podcast di luglio ha raccontato di aver testato il modello girandogli una domanda da un’email alla quale lui stesso non sapeva rispondere: “Ha risposto perfettamente,” ha detto. “Mi sono sentito inutile rispetto all’AI.”

Non meno intensa l’agenda internazionale. A maggio Altman ha viaggiato in Arabia Saudita con la delegazione presidenziale, incontrando il principe ereditario Mohammed bin Salman. Secondo The Information, OpenAI avrebbe discusso possibili finanziamenti con il fondo sovrano saudita, vicino al trilione di dollari. Altman ha passato del tempo anche negli Emirati Arabi Uniti, dove OpenAI ha annunciato la costruzione di nuovi data center, decisione che ha sollevato preoccupazioni tra esperti di sicurezza nazionale USA.

Impatto su mercato, policy e sicurezza

Altman non è soltanto il volto di OpenAI: è diventato il mediatore tra industria, politica e finanza globale in un momento in cui l’AI plasma economia, sicurezza e geopolitica. In pochi mesi ha consolidato rapporti con Trump, tenuto testa a Musk, attratto miliardi in potenziali investimenti e guidato il lancio del modello più atteso dell’anno. La sua capacità di stare al crocevia tra business e potere politico lo rende oggi uno dei leader più influenti del pianeta tecnologico.

La vicinanza al governo USA e il ruolo nei negoziati globali rendono Altman un interlocutore chiave per i regolatori. Molti dei punti della strategia AI americana coincidono con le sue posizioni: un’influenza che suscita ammirazione e timori allo stesso tempo.

La costruzione di data center in Medio Oriente ha acceso l’attenzione sul possibile trasferimento di know-how sensibile. L’AI di OpenAI non è più solo un tema di innovazione, ma di geopolitica. Altman deve bilanciare la corsa alla superintelligenza con la protezione di infrastrutture e alleanze strategiche, evitando che la sua azienda diventi terreno di scontro tra potenze globali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/perche-sam-altman-e-tra-le-100-persone-piu-influenti-al-mondo-sullai/546995/


AI Act, Draghi: “Sospenderlo per i sistemi ad alto rischio”. Benifei (PD): “Sbagliato”

Draghi: “Sospendere AI Act in settori come le infrastrutture critiche e la sanità per valutarne impatto”

È lunga la coda delle reazioni a quanto detto da Mario Draghi, ex Presidente del Consiglio dei ministri del nostro Paese ed ex Presidente della Banca centrale europea (Bce), in occasione della Conferenza di alto livello organizzata dalla Commissione europea, dal titolo: “Un anno dopo il rapporto Draghi: cosa è stato realizzato, cosa è cambiato”.

Riguardo l’AI Act europeo, Draghi ha chiesto una sospensione temporanea dell’attuazione della fase più avanzata del regolamento, quella che riguarda i sistemi di intelligenza artificiale (AI) ad alto rischio, specialmente in settori come infrastrutture critiche e sanità. Draghi ha definito le norme in vigore una fonte di incertezza e ha suggerito di mettere in pausa questa fase dell’attuazione fino a quando non saranno meglio comprese le possibili conseguenze negative di queste regole.

“Le prime regole, che includevano il divieto di sistemi a “rischio inaccettabile”, sono state approvate senza particolari complicazioni. I codici di condotta firmati dalla maggior parte dei principali sviluppatori, insieme alle linee guida della Commissione di agosto, hanno chiarito le responsabilità. Ma la fase successiva, che riguarda i sistemi di IA ad alto rischio in settori come le infrastrutture critiche e la sanità – ha precisato Draghi – deve essere proporzionata e sostenere l’innovazione e lo sviluppo”.

Sospensione del regolamento AI condivisa da molte imprese europee

Secondo l’ex Premier italiano, in sintesi, “l’attuazione di questa fase dovrebbe essere sospesa fino a quando non ne comprenderemo meglio gli svantaggi”.
La riflessione riguarda la perdita di terreno dell’Ue rispetto a Stati Uniti e Cina nella competizione globale sull’intelligenza artificiale, anche a causa di problemi infrastrutturali, normative e costi energetici elevati. Draghi ha invitato a una riflessione approfondita prima di procedere oltre nell’implementazione delle regole, riflettendo una richiesta condivisa da molte aziende europee di una pausa per valutare meglio l’impatto della normativa.

Una posizione che diversi amministratori delegati di aziende del settore avevano già avanzato a luglio. Da ASML e Philips, da Siemens e Mistral, hanno chiesto una “sospensione di due anni” dell’AI Act. In una lettera alla Presidente della Commissione Ursula von der Leyen, hanno affermato che ciò consentirebbe “sia un’attuazione ragionevole da parte delle aziende, sia un’ulteriore semplificazione delle nuove norme“.

Benifei (Parlamento Ue): “Necessario verificare i dati dell’addestramento, la cybersicurezza e la capacità di controllo umano sul sistema”

Intervistato da Arcangelo Rociola su La Repubblica, l’eurodeputato Brando Benifei, tra i relatori dell’AI Act, ha chiarito che un conto “è discutere del come e del quando”, un altro è proporre “di sospendere l’applicazione delle regole per i sistemi ad alto rischio che è prevista per agosto 2026”.

In poche parole, Benifei non è d’accordo con quanto affermato da Draghi, perché “se ad esempio un medico usa un sistema AI per fare diagnosi e elaborare terapie o una istituzione pubblica lo usa per stabilire quali profili scartare per delle assunzioni”, è fondamentale “verificare i dati dell’addestramento, la cybersicurezza e la capacità di controllo umano sul sistema”.

Un’operazione che “tocca agli sviluppatori a monte” fare, ha sottolineato l’eurodeputato italiano.

Semplificare non vuol dire deregolamentare

Nel frattempo, il vicepresidente esecutivo per la Sovranità tecnologica, la sicurezza e la democrazia della Commissione europea, Henna Virkkunen, ha annunciato che l’esecutivo dell’UE presenterà a dicembre un cosiddetto pacchetto omnibus digitale, che riesaminerà tutta la legislazione tecnologica esistente e potrebbe alleggerire l’onere per le aziende, riducendo ad esempio gli obblighi di rendicontazione o trasparenza.
Ciò riguarderebbe anche le norme dell’Unione in materia di intelligenza artificiale.

“L’agenda di ‘semplificazione’ dell’UE non dovrebbe essere utilizzata per promuovere la deregolamentazione, soprattutto in assenza di prove credibili che ciò sarebbe necessario o efficace“, si legge in un documento pubblicato da un gruppo di oltre 50 organizzazioni, tra cui Access Now, Centre for Democracy and Technology Europe (CDT) e l’Organizzazione europea dei consumatori (BEUC).

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-act-draghi-sospenderlo-per-i-sistemi-ad-alto-rischio-benifei-pd-sbagliato/547030/


La Cina ordina alle aziende tech di smettere di acquistare i chip AI di Nvidia

Secondo quanto riportato dal Financial Times, l’autorità cinese per il cyberspazio (Cyberspace Administration of China, CAC) ha imposto alle principali aziende tecnologiche nazionali, tra cui ByteDance e Alibaba, di interrompere immediatamente gli ordini e i test relativi ai chip AI di Nvidia, in particolare il modello RTX Pro 6000D.

Questa direttiva rappresenta un’escalation nella strategia di Pechino per ridurre la dipendenza tecnologica dagli Stati Uniti, in un contesto di crescente tensione commerciale tra le due potenze.

La decisione arriva a pochi giorni dall’accusa formale mossa dalla Cina contro Nvidia per presunte violazioni della legge antimonopolio, segnalando un ulteriore deterioramento dei rapporti bilaterali sul fronte tecnologico.

Mentre in passato i divieti si erano concentrati sul chip H20, progettato da Nvidia per conformarsi alle restrizioni statunitensi sull’export verso la Cina, la nuova misura è molto più incisiva, coinvolgendo anche il più recente RTX Pro 6000D, che avrebbe dovuto costituire una soluzione su misura per il mercato cinese.

Nonostante alcune aziende cinesi avessero già avviato test e pre-ordini per decine di migliaia di unità, l’ordine della CAC ha imposto la cessazione immediata delle attività con i fornitori di server Nvidia. Il mercato ha reagito prontamente alla notizia: le azioni di Nvidia sono scese dell’1% nel pre-market.

Questo sviluppo rafforza la volontà della Cina di favorire la produzione nazionale di semiconduttori e acceleratori AI, in linea con gli obiettivi strategici di sovranità tecnologica, e rappresenta un colpo significativo per Nvidia, la cui presenza in Cina era già limitata da vincoli normativi imposti da Washington.

Per maggiori informazioni, clicca per l’articolo originale.

Business Insider autorizza i giornalisti a scrivere bozze con l’AI senza informare i lettori

Secondo quanto riportato dalla newsletter Status, Business Insider ha ufficialmente autorizzato i propri giornalisti a utilizzare strumenti di AI per redigere le prime bozze degli articoli, senza obbligo di trasparenza verso i lettori. Tale decisione, comunicata in un memo interno dall’editor-in-chief Jamie Heller, pone la testata tra le prime redazioni statunitensi ad adottare in maniera così estesa l’uso dell’AI nella produzione editoriale.

Le nuove linee guida definiscono l’AI come uno strumento equivalente ad altri usati per ricerca e montaggio immagini. Sebbene venga ribadita la responsabilità personale del giornalista sul contenuto finale, l’assenza di indicazioni obbligatorie sull’uso dell’AI nei testi pubblicati solleva interrogativi etici e rischi di trasparenza.

Solo i contenuti generati interamente dall’AI o non verificati saranno accompagnati da apposite etichette, escludendo invece le bozze AI modificate da giornalisti.

La notizia giunge in un contesto delicato per l’industria dell’informazione, che vive una trasformazione radicale tra crisi dei modelli di business e accuse di appropriazione indebita da parte delle Big Tech.

Business Insider, già coinvolta in controversie dopo la pubblicazione di articoli firmati da un presunto autore generato dall’AI, sembra ora voler normalizzare l’uso della tecnologia nel proprio flusso redazionale. La testata ha persino nominato un responsabile AI per la redazione e lanciato iniziative come uno strumento di ricerca basato su AI. I

nfine, il gruppo editoriale Axel Springer, proprietario di Business Insider, ha siglato accordi di licenza con colossi come Microsoft e OpenAI, rafforzando la sinergia tra editoria e intelligenza artificiale.

Tuttavia, la mancanza di disclosure verso i lettori rischia di compromettere la fiducia nel giornalismo e di amplificare le tensioni sul ruolo dell’AI nell’informazione.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-cina-ordina-alle-aziende-tech-di-smettere-di-acquistare-i-chip-ai-di-nvidia/546994/


Come l’IA neuromorfica e i modelli fondazionali stanno ridefinendo il panorama delle minacce alla cybersecurity

Il panorama della cybersecurity sta attraversando una trasformazione epocale guidata dall’integrazione di due tecnologie rivoluzionarie: l’intelligenza artificiale neuromorfica e i modelli fondazionali. Questa convergenza tecnologica promette di rivoluzionare sia le capacità difensive che le strategie offensive, creando un paradigma completamente nuovo per la sicurezza informatica.

Gli stessi strumenti che stanno potenziando le difese cibernetiche vengono contemporaneamente sfruttati da attori malintenzionati per sviluppare vettori di attacco senza precedenti. Il rapporto CrowdStrike 2025 Global Threat documenta un aumento del 442% negli attacchi di ingegneria sociale basati sull’IA tra la prima e seconda metà del 2024, mentre il 79% delle intrusioni informatiche attuali opera senza malware tradizionale. Tale evoluzione rappresenta un cambio di paradigma che richiede un ripensamento fondamentale delle strategie di sicurezza informatica.

Il mercato globale dell’IA applicata alla cybersecurity riflette questa urgenza strategica, con una valutazione di 25.4 miliardi di dollari nel 2024 e proiezioni che indicano una crescita fino a 219.5 miliardi entro il 2034, sostenuta da un tasso di crescita annuale del 24.1%. Questa espansione testimonia l’importanza crescente dell’integrazione intelligente tra tecnologie difensive e offensive nel panorama della sicurezza digitale.

I fondamenti tecnologici della nuova era

L’intelligenza artificiale neuromorfica

L’IA neuromorfica rappresenta un cambiamento paradigmatico dall’architettura di von Neumann verso sistemi computazionali ispirati al cervello biologico. Questi sistemi integrano memoria e processamento in singoli elementi, eliminando il collo di bottiglia tradizionale del trasferimento dati e raggiungendo un’efficienza energetica superiore. Tale approccio consente l’elaborazione asincrona basata su eventi e la comunicazione attraverso picchi discreti, replicando i meccanismi fondamentali della trasmissione neuronale biologica.

Il sistema Intel Hala Point, inaugurato nel 2024, esemplifica il potenziale di questa tecnologia rappresentando il più grande sistema neuromorfico mai costruito. Composto da 1.15 miliardi di neuroni artificiali distribuiti su 1,152 processori Loihi 2, il sistema raggiunge fino a 20 petaoperazioni al secondo mantenendo un’efficienza superiore a 15 TOPS/W. Nonostante consumi un massimo di 2,600 watt di potenza, dimostra un’efficienza energetica fino a 100 volte superiore alle architetture CPU/GPU convenzionali per carichi di lavoro specifici, posizionandolo come soluzione ideale per applicazioni di sicurezza informatica in tempo reale.

Le caratteristiche distintive dell’IA neuromorfica si traducono in vantaggi tangibili per la cybersecurity attraverso il rilevamento di anomalie in tempo reale con latenze sub-millisecondi, l’analisi comportamentale continua con consumo energetico ridotto, e la capacità di adattamento dinamico a pattern di minaccia emergenti. La tecnologia supporta inoltre l’apprendimento continuo senza dipendenza da connettività cloud, garantendo operatività anche in ambienti disconnessi o con limitazioni di rete.

I modelli fondazionali per la cybersecurity

I modelli fondazionali rappresentano l’evoluzione dei sistemi di intelligenza artificiale su larga scala, addestrati su vasti dataset e successivamente adattati per compiti specifici nel dominio della cybersecurity. Basati su architetture transformer, questi modelli stanno rivoluzionando l’analisi delle minacce informatiche attraverso capacità avanzate di comprensione del linguaggio naturale e riconoscimento di pattern sofisticati.

Microsoft Security Copilot esemplifica l’integrazione pratica di questi sistemi nelle operazioni di sicurezza contemporanee. Alimentato da modelli linguistici di ultima generazione, il sistema elabora segnali di sicurezza in tempo reale, consentendo interrogazioni in linguaggio naturale per l’investigazione delle minacce e fornendo supporto automatizzato nella risposta agli incidenti. Le implementazioni aziendali documentano miglioramenti sostanziali nell’efficienza delle operazioni dei centri di sicurezza, testimoniando la maturità raggiunta da queste tecnologie nell’ambiente enterprise.

L’adozione di modelli fondazionali specializzati consente alle organizzazioni di sfruttare la potenza computazionale dell’IA per elaborare volumi di dati precedentemente ingestibili, identificando correlazioni e anomalie che sfuggirebbero all’analisi umana tradizionale. Questa capacità si rivela particolarmente preziosa nell’identificazione precoce di minacce avanzate e nella correlazione di indicatori di compromissione attraverso sistemi distribuiti.

La nuova frontiera delle minacce

La sofisticazione degli attacchi deepfake

L’evoluzione delle tecnologie deepfake ha raggiunto un livello di sofisticazione tale da rappresentare una minaccia concreta per le organizzazioni globali. Il caso dell’azienda di ingegneria Arup illustra drammaticamente questa realtà: nel 2024, l’organizzazione ha subito una perdita di 25 milioni di dollari a causa di un attacco orchestrato attraverso audio e video generati artificialmente per impersonare dirigenti senior durante una videochiamata.

L’attacco ha coinvolto un dipendente della sede di Hong Kong che, convinto della legittimità della richiesta dopo aver partecipato a una videoconferenza con quelli che credeva fossero suoi colleghi senior, ha trasferito 200 milioni di dollari di Hong Kong attraverso 15 transazioni separate verso cinque conti bancari controllati dagli attaccanti. La scoperta dell’inganno è avvenuta solo successivamente, quando il dipendente ha tentato di verificare l’operazione con la sede centrale dell’azienda.

Rob Greig, Chief Information Officer di Arup, ha successivamente dimostrato l’accessibilità di queste tecnologie, riuscendo a creare un video deepfake utilizzando software open-source in soli 45 minuti. Questa facilità di creazione evidenzia come le barriere tecniche per l’implementazione di attacchi sofisticati si stiano rapidamente abbassando, rendendo tali minacce accessibili anche ad attori con competenze tecniche limitate.

L’evoluzione delle tattiche offensive

Il rapporto CrowdStrike 2025 Global Threat fornisce una documentazione dettagliata dell’evoluzione delle tattiche offensive nel panorama contemporaneo della cybersecurity. L’aumento del 442% negli attacchi voice phishing tra la prima e seconda metà del 2024 testimonia come gli attaccanti stiano sfruttando l’impersonificazione audio generata dall’IA per superare le difese tradizionali basate sul riconoscimento vocale.

Parallelamente, l’analisi rivela che il 79% degli attacchi finalizzati all’ottenimento di accesso iniziale non utilizza più malware tradizionale, segnando un cambiamento fondamentale nelle metodologie offensive. Gli attaccanti prediligono ora approcci che sfruttano credenziali compromesse e tecniche di ingegneria sociale sofisticate, operando come utenti legittimi per evitare il rilevamento da parte dei sistemi di sicurezza tradizionali.

La crescita del mercato dei broker di accesso, con un aumento del 50% anno su anno negli annunci di vendita di credenziali compromesse, evidenzia la professionalizzazione crescente dell’ecosistema criminale. Questi intermediari facilitano l’accesso a sistemi compromessi, creando una catena di approvvigionamento illecita che supporta operazioni offensive su larga scala.

L’espansione delle operazioni di spionaggio cibernetico cinesi rappresenta un ulteriore elemento di preoccupazione documentato. CrowdStrike ha identificato sette nuovi gruppi di attacco legati alla Cina nel 2024, contribuendo a un aumento del 150% negli attacchi di spionaggio. Questa escalation riflette l’investimento crescente delle nazioni-stato nelle capacità offensive informatiche e l’intensificazione delle tensioni geopolitiche attraverso il dominio cibernetico.

Le vulnerabilità emergenti dei sistemi IA tradizionali

L’integrazione crescente di sistemi di intelligenza artificiale nelle infrastrutture critiche ha introdotto nuove categorie di vulnerabilità precedentemente inesistenti. Gli attacchi di prompt injection emergono come una delle minacce più significative, ottenendo il primo posto nella classificazione OWASP Top 10 per le applicazioni basate su Large Language Models. Questi attacchi sfruttano la natura conversazionale dei sistemi IA per manipolare le risposte e ottenere accesso a informazioni sensibili o funzionalità non autorizzate.

L’avvelenamento dei modelli IA rappresenta una minaccia ancora più sofisticata alla supply chain tecnologica. Incidenti documentati hanno rivelato la distribuzione di oltre 100 modelli compromessi contenenti backdoor nascoste attraverso piattaforme di condivisione pubbliche. Questi modelli compromessi possono rimanere dormienti fino all’attivazione di trigger specifici, compromettendo l’integrità di sistemi che li implementano senza alcun segnale di avvertimento visibile.

La natura subdola di queste vulnerabilità risiede nella loro capacità di rimanere non rilevate durante l’operazione normale, attivandosi solo quando incontrano condizioni predefinite. Questa caratteristica rende particolarmente complessa la loro identificazione e mitigazione, richiedendo approcci di sicurezza completamente nuovi per la validazione e il monitoraggio continuo dei modelli IA in produzione.

Gli attacchi di mimicry neuromorfico: una nuova classe di minacce

La ricerca accademica recente ha identificato una categoria completamente nuova di vulnerabilità specifica per i sistemi neuromorfi, denominata Neuromorphic Mimicry Attacks. Questa ricerca pionerristica, documentata nella letteratura scientifica, rivela come le caratteristiche uniche dei chip neuromorfi – la loro natura probabilistica, il processamento non deterministico e la dipendenza dai pesi sinaptici – introducano rischi di sicurezza precedentemente inesplorati.

Gli attacchi di mimicry neuromorfico sfruttano il comportamento biologico-simile dei chip neuromorfi per eseguire intrusioni coperte che imitano l’attività neurale legittima. Due tecniche principali caratterizzano questa classe di attacchi: la manipolazione dei pesi sinaptici e l’avvelenamento degli input sensoriali. La manipolazione dei pesi sinaptici altera sottilmente le connessioni neuronali che controllano l’apprendimento del sistema, mentre l’avvelenamento degli input introduce segnali maligni che assomigliano a dati legittimi ma inducono comportamenti errati nel sistema.

La pericolosità di questi attacchi risiede nella loro capacità di eludere i sistemi di rilevamento intrusione tradizionali, che sono progettati per architetture computazionali convenzionali e non possono identificare le anomalie sottili nei pattern di attivazione neurale. La ricerca sperimentale condotta attraverso simulazioni di chip neuromorfi ha dimostrato tassi di successo superiori al 90% per la manipolazione dei pesi sinaptici, con una riduzione dell’accuratezza del sistema di classificazione di appena il 4.8%, mantenendo così la furtività dell’attacco.

L’impatto di questi attacchi si estende a applicazioni critiche dove i sistemi neuromorfi trovano crescente impiego: veicoli autonomi, impianti medici intelligenti e reti IoT distribuite. In un veicolo autonomo, un attacco di mimicry neuromorfico potrebbe alterare sottilmente la percezione dell’ambiente circostante senza attivare allarmi di sicurezza, potenzialmente causando decisioni di navigazione errate. Negli impianti medici, tali attacchi potrebbero interferire con il monitoraggio in tempo reale dei parametri vitali, compromettendo la capacità del dispositivo di rilevare condizioni critiche.

La natura probabilistica intrinseca dei sistemi neuromorfi, che normalmente rappresenta un vantaggio in termini di efficienza energetica e adattabilità, diventa un vettore di vulnerabilità quando sfruttata da attaccanti sofisticati. La ricerca ha identificato che l’aumento della varianza dei picchi neurali durante un attacco – da 5 Hz² in condizioni normali a 8 Hz² sotto attacco – rappresenta un indicatore diagnostico potenziale, anche se la sottilità di questa variazione rende la detection estremamente challenging.

Le contromisure sviluppate specificamente per questi attacchi includono algoritmi di rilevamento anomalie neurale-specifici e protocolli di apprendimento sinaptico sicuri. Gli algoritmi di rilevamento analizzano la frequenza dei picchi e le variazioni dei pesi per identificare pattern sospetti, raggiungendo un’accuratezza di detection del 85% – significativamente superiore ai sistemi tradizionali che rilevano solo il 15% di questi attacchi. I protocolli di apprendimento sicuri implementano verifiche crittografiche per validare gli aggiornamenti dei pesi sinaptici, riducendo il tasso di successo degli attacchi di manipolazione dei pesi al 45%.

Questa emergente classe di minacce sottolinea l’urgenza di sviluppare framework di cybersecurity specificamente progettati per l’architettura unica dei sistemi neuromorfi. La transizione verso computing brain-inspired richiede non solo innovazioni hardware e software, ma anche l’evoluzione parallela delle metodologie di sicurezza per proteggere questi sistemi dalle vulnerabilità intrinseche alla loro natura biologicamente ispirata.

Proiezioni di mercato e investimenti

Il mercato dell’intelligenza artificiale in cybersecurity

L’analisi del mercato dell’IA applicata alla cybersecurity rivela dinamiche di crescita eccezionali che riflettono l’urgenza percepita dalle organizzazioni nel rafforzare le proprie difese. Con una valutazione attuale di 25.4 miliardi di dollari nel 2024, le proiezioni indicano una crescita fino a 219.5 miliardi entro il 2034, sostenuta da un tasso di crescita annuale composto del 24.1%. Questa espansione supera significativamente la crescita media del settore tecnologico, evidenziando l’importanza strategica attribuita all’integrazione dell’IA nelle soluzioni di sicurezza.

La segmentazione del mercato rivela che la sicurezza di rete domina attualmente il panorama, rappresentando il 36.3% delle entrate totali nel 2024. Questa leadership riflette la priorità delle organizzazioni nel proteggere le infrastrutture di rete, che costituiscono il fondamento dell’operatività aziendale contemporanea. Tuttavia, segmenti emergenti come la sicurezza cloud e la protezione dei dati mostrano tassi di crescita superiori, suggerendo una diversificazione degli investimenti verso aree precedentemente considerate secondarie.

Il computing neuromorfico tra promesse e incertezze

Il mercato del computing neuromorfico presenta una complessità particolare nelle proiezioni future, caratterizzata da significative variazioni nelle stime a seconda della metodologia di analisi adottata. Le proiezioni più conservative indicano una crescita da 28.5 milioni di dollari nel 2024 a 1.32 miliardi nel 2030, sostenuta da un tasso di crescita annuale dell’89.7%. Tuttavia, analisi più ampie del mercato suggeriscono una crescita da 5.277 miliardi nel 2023 a 20.272 miliardi nel 2030, con un tasso di crescita del 21.2%.

Questa variabilità nelle proiezioni riflette le diverse definizioni di mercato adottate dai ricercatori e l’incertezza intrinseca associata ai settori tecnologici emergenti. Le differenze possono derivare dall’inclusione o esclusione di segmenti specifici, dalla definizione di cosa costituisce effettivamente “computing neuromorfico”, e dalle diverse assunzioni sui tempi di adozione commerciale della tecnologia.

Nonostante l’incertezza nelle proiezioni numeriche, il consenso emerge sulla direzione della crescita e sul potenziale trasformativo della tecnologia neuromorfica. Gli investimenti crescenti da parte di aziende leader come Intel, IBM e Samsung, combinati con l’interesse crescente delle agenzie governative per le applicazioni di sicurezza nazionale, suggeriscono una traiettoria di sviluppo robusta indipendentemente dalle specifiche numeriche delle proiezioni.

Implementazioni industriali

PayPal e l’evoluzione della prevenzione frodi

PayPal rappresenta un esempio paradigmatico di come l’integrazione dell’intelligenza artificiale possa trasformare le operazioni di sicurezza su scala globale. L’organizzazione ha sviluppato un ecosistema sofisticato che analizza oltre 500 parametri per ogni transazione attraverso una rete che comprende 400 milioni di conti consumer e 20 milioni di merchant account. Questa infrastruttura consente l’elaborazione e l’analisi in tempo reale di volumi transazionali che raggiungono centinaia di milioni di operazioni.

Il sistema implementato da PayPal utilizza tecniche avanzate di machine learning per l’analisi comportamentale, il device fingerprinting e l’intelligence geolocalizzata, generando punteggi di rischio dinamici che informano decisioni istantanee senza compromettere la velocità di elaborazione richiesta dal commercio digitale. La capacità del sistema di prevenire centinaia di milioni di dollari in frodi trimestralmente dimostra l’efficacia pratica dell’approccio basato su IA su scala enterprise.

L’innovazione più recente dell’azienda include il lancio di un sistema di allerta per potenziali truffe nei pagamenti Friends and Family, che utilizza modelli di IA per analizzare pattern transazionali e identificare situazioni in cui gli utenti potrebbero essere vittima di ingegneria sociale. Questo sistema proattivo estende la protezione oltre la prevenzione tradizionale delle frodi, affrontando le vulnerabilità umane che spesso costituiscono l’anello più debole nelle catene di sicurezza.

La trasformazione dei Security Operations Center

Il panorama dei Security Operations Center sta attraversando una trasformazione fondamentale guidata dall’integrazione di tecnologie di intelligenza artificiale. Gli esperti del settore osservano una migrazione accelerata verso sistemi automatizzati che utilizzano agenti autonomi per gestire la maggior parte delle attività operative routine, liberando il personale umano per compiti che richiedono giudizio strategico e creatività nella risoluzione di problemi.

Questa evoluzione si manifesta attraverso l’integrazione di capacità IA avanzate nelle piattaforme SIEM esistenti, consentendo l’analisi automatizzata di volumi di log e eventi che supererebbero le capacità umane tradizionali. I sistemi contemporanei possono correlare eventi attraverso infrastrutture distribuite, identificare pattern anomali che indicano compromissioni in corso, e suggerire o implementare automaticamente misure di contenimento appropriate.

La transizione verso operazioni di sicurezza “native IA” non elimina il ruolo umano ma lo trasforma, richiedendo nuove competenze nella supervisione e interpretazione dei sistemi automatizzati. Gli analisti di sicurezza evolvono da operatori tattici a supervisori strategici, concentrandosi sulla validazione delle decisioni automatizzate, l’investigazione di anomalie complesse, e lo sviluppo di nuove logiche di rilevamento per minacce emergenti.

Sfide tecniche e limitazioni operative

La complessità dell’interpretabilità

Una delle sfide più significative nell’adozione dell’IA per la cybersecurity emerge dalla natura intrinsecamente opaca dei sistemi decisionali avanzati. I modelli di machine learning sofisticati operano spesso come “scatole nere”, rendendo difficile per gli analisti di sicurezza comprendere il razionale che sottende specifiche decisioni di rilevamento o raccomandazioni di risposta. Questa opacità può creare problemi di fiducia e compliance, particolarmente in settori altamente regolamentati dove la tracciabilità delle decisioni è un requisito normativo.

La ricerca nell’ambito dell’IA spiegabile sta sviluppando tecniche specificamente progettate per applicazioni di cybersecurity, includendo approcci che utilizzano mappe di salienza per rappresentazioni visuali dell’influenza delle caratteristiche, spiegazioni controfattuali per scenari ipotetici, e meccanismi di attenzione che evidenziano gli elementi di input più rilevanti nell’analisi delle minacce.

Tuttavia, la generazione di spiegazioni in tempo reale presenta sfide di prestazioni significative che richiedono compromessi attenti tra accuratezza, velocità e interpretabilità. Questi compromessi spesso portano all’adozione di approcci ibridi che combinano modelli interpretabili per decisioni critiche con sistemi più complessi ma opachi per l’analisi preliminare, creando architetture stratificate che bilanciano performance e trasparenza.

Vulnerabilità agli attacchi avversari

I sistemi di intelligenza artificiale utilizzati per la cybersecurity presentano vulnerabilità uniche che derivano dalla loro stessa natura probabilistica e adattiva. Gli attacchi avversari sfruttano queste caratteristiche attraverso la costruzione accurata di input progettati per ingannare i modelli, permettendo al malware di eludere il rilevamento o inducendo falsi positivi che possono sopraffare le capacità di risposta delle organizzazioni.

Le tecniche di difesa sviluppate per contrastare questi attacchi includono l’addestramento avversario, che incorpora esempi di attacco nei dataset di training per migliorare la robustezza, la distillazione difensiva per ridurre la sensibilità del modello alle perturbazioni, e metodi ensemble che utilizzano multiple architetture per decisioni più robuste. Tuttavia, l’efficacia di queste difese è costantemente messa alla prova dall’evoluzione continua delle tecniche offensive.

La situazione crea una dinamica di corsa agli armamenti tra sviluppatori di sistemi difensivi e attaccanti, con nuovi metodi di attacco che emergono costantemente per sfruttare vulnerabilità precedentemente sconosciute. Gli attacchi di avvelenamento del modello durante le fasi di addestramento rappresentano una minaccia particolarmente sofisticata, consentendo l’inserimento di backdoor che rimangono dormienti durante l’operazione normale ma si attivano quando incontrano trigger specifici.

Considerazioni di scalabilità e standardizzazione

L’implementazione su larga scala di sistemi IA per la cybersecurity presenta sfide architetturali che vanno oltre le considerazioni puramente tecniche. I requisiti computazionali per modelli di grandi dimensioni possono risultare proibitivi per organizzazioni con risorse limitate, mentre il consumo energetico continuo necessario per operazioni IA intensive può rappresentare un costo operativo significativo che deve essere bilanciato contro i benefici di sicurezza ottenuti.

L’integrazione di processori neuromorfi offre una soluzione promettente a questi problemi attraverso la loro efficienza energetica superiore, che li rende particolarmente adatti per deployment distribuiti e operazioni continue. Tuttavia, l’ecosistema software per la programmazione neuromorfa rimane limitato rispetto alle piattaforme IA tradizionali, creando barriere all’adozione che richiedono investimenti significativi in formazione e sviluppo di competenze specializzate.

La mancanza di standard unificati per il computing neuromorfo crea ulteriori complicazioni attraverso problemi di interoperabilità tra piattaforme diverse, mentre i requisiti di certificazione di sicurezza per applicazioni critiche continuano a evolversi. Queste sfide richiedono collaborazione industria-governo per sviluppare framework standardizzati che facilitino l’adozione sicura di queste tecnologie emergenti.

Implicazioni normative e compliance

Il panorama regolamentativo europeo

L’Europa ha assunto una posizione di leadership nella regolamentazione dell’intelligenza artificiale attraverso l’implementazione dell’EU AI Act del 2024, che rappresenta la prima regolamentazione comprensiva dell’IA a livello globale. Questa legislazione stabilisce requisiti rigorosi per applicazioni di cybersecurity classificate ad alto rischio, richiedendo trasparenza negli algoritmi decisionali, documentazione dettagliata dei processi di training, e meccanismi di audit continuo per sistemi implementati in contesti critici.

Il Digital Operational Resilience Act, entrato in vigore nel gennaio 2025, complementa questa struttura normativa imponendo misure di cybersecurity robuste specificamente per le istituzioni finanziarie. Questa regolamentazione richiede l’implementazione di framework di gestione del rischio ICT comprensivi, test di resilienza operativa regolari, e protocolli di incident reporting che devono essere integrati con i sistemi IA utilizzati per il rilevamento e la risposta alle minacce.

L’impatto di queste regolamentazioni si estende oltre i confini europei attraverso l’effetto di extraterritorialità, influenzando le pratiche di sviluppo e deployment di sistemi IA per organizzazioni globali che operano o forniscono servizi nel mercato europeo. Questa influenza regolatoria sta guidando l’adozione di standard più elevati di trasparenza e accountability nell’industria dell’IA applicata alla cybersecurity.

L’evoluzione del framework normativo statunitense

Gli Stati Uniti stanno sviluppando un approccio regolamentativo complementare attraverso l’aggiornamento del NIST AI Risk Management Framework, rivisto nel luglio 2024 per includere linee guida specifiche per l’applicazione dell’IA in contesti di cybersecurity. Questo framework enfatizza la gestione del rischio attraverso tutto il ciclo di vita dei sistemi IA, dalla progettazione iniziale fino al decommissioning, fornendo una struttura metodologica per la valutazione e mitigazione dei rischi associati.

La Federal Zero Trust Strategy implementa questi principi attraverso mandati specifici per la segmentazione di rete e l’implementazione di sicurezza potenziata dall’IA nelle agenzie governative. Questo approccio richiede l’implementazione di architetture che assumono la compromissione come scenario di default, utilizzando l’IA per il monitoraggio continuo e la validazione dell’identità e dei privilegi di accesso.

Lo sviluppo parallelo di testbed di sicurezza specializzati per la valutazione delle vulnerabilità dei sistemi IA dimostra l’impegno del governo federale nel garantire che l’adozione dell’IA per la sicurezza nazionale non introduca nuove vulnerabilità. Questi ambienti di test forniscono metodologie standardizzate per la valutazione della robustezza dei sistemi IA contro attacchi avversari e scenari di failure complex.

Strategie di implementazione e raccomandazioni

Approcci strategici per i Chief Information Security Officer

L’adozione efficace delle tecnologie IA neuromorfica e dei modelli fondazionali richiede una strategia di implementazione graduale che bilanci l’innovazione con la gestione del rischio. L’approccio più efficace prevede l’inizio con implementazioni pilota su piccola scala in funzioni di sicurezza non critiche, consentendo alle organizzazioni di sviluppare competenze interne e comprendere le implicazioni operative prima dell’espansione su larga scala.

La valutazione dei fornitori deve prioritizzare soluzioni che offrono caratteristiche dimostrabili di spiegabilità e robustezza contro attacchi avversari. I Chief Information Security Officer dovrebbero richiedere dimostrazioni concrete della capacità dei sistemi di fornire insight interpretatibili nelle loro decisioni, evidenze di testing contro attacchi avversari conosciuti, e documentazione dettagliata delle capacità di integrazione con l’infrastruttura di sicurezza esistente.

L’investimento nelle competenze rappresenta una priorità critica che richiede un approccio multifaceted. I programmi di formazione dovrebbero preparare gli analisti di sicurezza esistenti all’utilizzo e interpretazione degli strumenti IA, mentre l’acquisizione di competenze interdisciplinari che combinano neuroscienza computazionale, intelligenza artificiale e cybersecurity tradizionale diventerà essenziale per le posizioni di leadership tecnica.

Principi architetturali per sistemi sicuri

Gli architetti di sicurezza devono adottare principi di progettazione che mantengono la supervisione umana per decisioni di sicurezza critiche, implementano caratteristiche di interpretabilità come requisito architetturale fondamentale, e includono meccanismi fail-safe per gestire i guasti dei sistemi IA. Gli approcci ibridi che combinano multiple metodologie IA, incluse tecniche simboliche, neurali e neuromorfiche, offrono robustezza superiore rispetto alle implementazioni basate su singoli modelli.

L’integrazione edge-cloud deve essere ottimizzata per bilanciare latenza, privacy e capacità computazionale attraverso architetture che distribuiscono intelligentemente il processing tra componenti locali e remoti. L’apprendimento federato emerge come una tecnologia abilitante per l’intelligence collaborativa delle minacce, consentendo alle organizzazioni di condividere insight sulla sicurezza preservando la privacy dei dati sensibili.

Le architetture devono essere progettate intrinsecamente per l’apprendimento continuo e l’adattamento a pattern di minaccia emergenti. Questo richiede pipeline di dati che supportano l’aggiornamento di modelli in tempo reale, sistemi di monitoraggio che rilevano automaticamente la deriva delle prestazioni, e capacità di rollback per gestire aggiornamenti che introducono regressioni nelle performance o vulnerabilità inattese.

Conclusioni e prospettive future

La convergenza di intelligenza artificiale neuromorfica e modelli fondazionali nella cybersecurity rappresenta una trasformazione documentata che richiede preparazione strategica immediata da parte delle organizzazioni contemporanee. Le evidenze raccolte attraverso implementazioni reali, casi di attacco documentati e analisi di mercato convergono nell’indicare che questa trasformazione non rappresenta una possibilità futura ma una realtà operativa attuale che richiede azione immediata.

L’efficacia dimostrata attraverso casi come l’implementazione di PayPal, che previene centinaia di milioni di dollari in frodi trimestralmente attraverso l’analisi intelligente di oltre 500 parametri per transazione, illustra il potenziale trasformativo di queste tecnologie quando implementate con competenza e risorse appropriate. Parallelamente, la sofisticazione raggiunta dagli attaccanti, evidenziata dall’attacco deepfake da 25 milioni di dollari contro Arup, dimostra che l’evoluzione delle minacce procede di pari passo con lo sviluppo delle difese.

Le proiezioni di mercato, nonostante presentino variabilità nelle stime specifiche, concordano unanimemente sulla direzione e magnitudine della crescita degli investimenti in IA applicata alla cybersecurity. La proiezione di crescita da 25.4 miliardi nel 2024 a 219.5 miliardi entro il 2034 riflette non solo opportunità commerciali ma necessità strategiche per la sopravvivenza organizzativa in un panorama di minacce sempre più sofisticato.

Il successo nell’navigare questa trasformazione dipenderà fundamentalmente dalla capacità delle organizzazioni di creare partnership efficaci tra intelligenza umana e artificiale, combinando il giudizio strategico, la creatività e l’intuizione umana con le capacità di elaborazione, riconoscimento di pattern e risposta in tempo reale dell’intelligenza artificiale. Questa sintesi richiede non solo investimenti tecnologici ma trasformazioni culturali e organizzative che ridefiniscono i ruoli, le responsabilità e le competenze necessarie per la cybersecurity contemporanea.

Le decisioni strategiche prese nel 2025 determineranno la posizione competitiva delle organizzazioni nel panorama della sicurezza digitale per i decenni successivi. La preparazione attuale, attraverso programmi pilota, sviluppo di competenze, partnership strategiche con fornitori qualificati e investimenti in architetture adattive, costituisce la base per la leadership futura in un mondo sempre più definito dall’intelligenza artificiale.

La rivoluzione non rappresenta più una prospettiva futura ma una realtà presente che richiede scelte immediate. Le organizzazioni devono determinare se aspireranno a guidare questa trasformazione, sfruttandone le opportunità per creare vantaggi competitivi sostenibili, o se permetteranno che le eventi le travolgano, relegandole a posizioni di svantaggio strategico permanente. La preparazione odierna determinerà inequivocabilmente la sicurezza e la prosperità di domani in un ecosistema digitale sempre più complesso e interconnesso.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ia-neuromorfica-sec/


Truffa deepfake da 25 milioni: come riconoscere i video falsi e proteggere la tua azienda

La truffa deepfake che ha colpito Arup a Hong Kong non è solo un caso di cronaca, ma il segnale di un cambiamento epocale: l’uso dell’intelligenza artificiale per inganni sofisticati che ridefiniscono fiducia, verità e sicurezza digitale. In questo articolo analizziamo l’anatomia della frode, l’impatto globale e le strategie difensive per affrontare il futuro della cybersicurezza.

Frode con intelligenza artificiale ad Arup

Il messaggio arriva come tanti altri: urgente, riservato, apparentemente dal direttore finanziario. Ma quando il dipendente della filiale di Hong Kong di Arup si collega alla videochiamata di verifica, non immagina di trovarsi davanti a quello che diventerà il più clamoroso caso di frode con intelligenza artificiale della storia recente. Sullo schermo, volti familiari, voci riconoscibili, espressioni convincenti. Eppure, ogni singola persona presente alla riunione è un fake digitale, un’illusione creata dall’AI.

Quando la videoconferenza si conclude, 200 milioni di dollari di Hong Kong — circa 25,6 milioni di dollari americani — hanno già preso la strada dei conti correnti dei truffatori attraverso 15 transazioni separate. È gennaio 2024, e il mondo della cybersicurezza sta per cambiare per sempre.

L’anatomia dell’inganno perfetto

La sofisticazione dell’attacco lascia gli esperti senza parole. Secondo la polizia di Hong Kong, i perpetratori hanno sviluppato deepfake generati dall’intelligenza artificiale utilizzando file video e audio esistenti raccolti da conferenze online e riunioni aziendali virtuali. La vittima, inizialmente sospettosa del messaggio email ricevuto, abbandona ogni cautela durante la videochiamata.

Secondo la polizia di Hong Kong, il lavoratore aveva inizialmente sospettato di aver ricevuto un’email di phishing dall’ufficio britannico dell’azienda, ma ha messo da parte i suoi dubbi dopo la videochiamata perché le altre persone presenti sembravano e suonavano proprio come i colleghi che riconosceva.

L’intera operazione fraudolenta si è svolta nell’arco di una settimana, dal primo contatto alla scoperta della truffa quando l’azienda ha iniziato a indagare sulla questione. Il raggiro è stato scoperto soltanto quando il dipendente ha successivamente verificato la richiesta con la sede centrale dell’azienda nel Regno Unito.

Truffa deepfake: l’esplosione globale del fenomeno

I numeri dipingono un quadro inquietante dell’evoluzione delle minacce digitali. Secondo i dati di iProov, gli attacchi deepfake utilizzanti tecnologia “face swap” per tentare di aggirare la verifica remota dell’identità sono aumentati del 704% nel 2023.

Parallelamente, il rapporto di Onfido evidenzia un aumento di 31 volte delle frodi deepfake, indicando un incremento del 3000% degli tentativi di deepfake tra il 2022 e il 2023. Secondo Andrew Newell, Chief Scientific Officer di iProov: “L’intelligenza artificiale generativa ha fornito un enorme impulso ai livelli di produttività degli attori delle minacce: questi strumenti sono relativamente economici, facilmente accessibili e possono essere utilizzati per creare media sintetici altamente convincenti”.

I dati di Chainabuse, piattaforma di segnalazione delle frodi di TRM Labs, mostrano che le segnalazioni di truffe abilitate dall’intelligenza artificiale generativa tra maggio 2024 e aprile 2025 sono aumentate del 456% rispetto allo stesso periodo dell’anno precedente.

L’Impatto sistemico sulle organizzazioni

Un recente studio di TitanHQ e Osterman Research ha rilevato che l’11% delle organizzazioni intervistate ha subito un attacco abilitato da deepfake nell’ultimo anno. Sebbene questa percentuale possa apparire contenuta, gli esperti la considerano solo l’inizio di un fenomeno destinato a crescere esponenzialmente.

Rob Greig, Chief Information Officer di Arup, ha dichiarato: “Come molte altre aziende nel mondo, le nostre operazioni sono soggette ad attacchi regolari, incluse frodi su fatture, truffe di phishing, spoofing vocale WhatsApp e deepfake. Quello che abbiamo osservato è che il numero e la sofisticatezza di questi attacchi è aumentato drasticamente negli ultimi mesi”.

La sfida della rilevazione

Una ricerca di iProov su 2.000 consumatori nel Regno Unito e negli Stati Uniti ha rivelato risultati allarmanti: solo lo 0,1% dei partecipanti è riuscito a distinguere accuratamente i contenuti reali da quelli falsi in tutti gli stimoli presentati, che includevano immagini e video.

Lo studio ha anche scoperto che i video deepfake si sono rivelati più difficili da identificare rispetto alle immagini deepfake, con i partecipanti che avevano il 36% in meno di probabilità di identificare correttamente un video sintetico rispetto a un’immagine sintetica.

Le ricerche condotte dal professor Hany Farid dell’Università della California Berkeley, insieme ai suoi colleghi, dimostrano che la clonazione vocale alimentata dall’AI continua a migliorare in termini di realismo utilizzando solo alcuni minuti di audio.

Tecnologie di difesa e limitazioni

Gli strumenti di face swap più comunemente utilizzati dagli attori malintenzionati sono SwapFace, DeepFaceLive e Swapstream, secondo i ricercatori di iProov. Gli analisti di iProov attualmente monitorano più di 110 diversi strumenti di face swap e repository che potrebbero essere utilizzati per generare deepfake dannosi.

La tecnologia di rilevamento, pur migliorando costantemente, rimane in una corsa contro il tempo con strumenti di generazione sempre più sofisticati. I modelli di machine learning possono essere facilmente confusi in situazioni reali, con un’accuratezza che può diminuire significativamente se l’audio è degradato o contiene rumore di fondo.

Strategie di difesa aziendale

Gli esperti in cybersicurezza raccomandano un approccio metodico che include diverse linee di difesa. La verifica dell’identità dell’interlocutore attraverso canali indipendenti rimane la prima strategia difensiva. È essenziale confermare sempre richieste finanziarie significative utilizzando numeri telefonici salvati in rubrica aziendale.

Un portavoce di Arup ha confermato: “Sfortunatamente, non possiamo entrare nei dettagli in questa fase poiché l’incidente è ancora oggetto di un’indagine in corso. Tuttavia, possiamo confermare che sono state utilizzate voci e immagini false. La nostra stabilità finanziaria e le operazioni aziendali non sono state compromesse e nessuno dei nostri sistemi interni è stato compromesso”.

Il futuro della verità digitale

Secondo Greig: “Quello che è successo ad Arup – lo definirei ingegneria sociale potenziata dalla tecnologia. Non è stato nemmeno un cyberattacco nel senso più puro. Nessuno dei nostri sistemi è stato compromesso e non ci sono stati dati interessati. Le persone sono state ingannate nel credere di stare eseguendo transazioni genuine che hanno portato denaro a lasciare l’organizzazione”.

Il caso Arup non rappresenta un episodio isolato, ma il sintomo di una trasformazione più profonda del panorama digitale contemporaneo. Con 18.500 dipendenti distribuiti in 34 uffici nel mondo, Arup è una delle aziende di ingegneria più rispettate al mondo, responsabile di strutture iconiche come la Sagrada Familia, il ponte marittimo più lungo del mondo e l’Opera House di Sydney.

La lezione che emerge è cristallina: nell’era dei deepfake, la fiducia deve essere conquistata attraverso verifiche multiple e indipendenti, non accordata automaticamente sulla base di ciò che percepiamo attraverso i nostri sensi. La strada da percorrere richiede un equilibrio delicato tra sospetto metodico e paralisi operativa, tra innovazione tecnologica e tutela della verità.

Il furto di 25 milioni di dollari perpetrato ai danni di Arup rappresenta soltanto l’inizio di una nuova sfida che ridefinirà radicalmente il modo in cui concepiamo fiducia, verità e sicurezza nell’era digitale contemporanea.

Fonti:

Arup Group Limited. (2024, maggio). Dichiarazioni ufficiali sulla truffa deepfake di Hong Kong. Riportato in CNN Business, 17 maggio 2024.

Farid, H. (2023). Professor of Computer Science, UC Berkeley School of Information. Research on AI voice cloning and deepfake detection. UC Berkeley.

Barrington, S., Barua, R., & Koorma, G. (2023). Single and Multi-Speaker Cloned Voice Detection: From Perceptual to Learned Features. Workshop on Image Forensics and Security, IEEE WIFS, Nuremberg.

Barrington, S., Cooper, E.A., & Farid, H. (2025). People are Poorly Equipped to Detect AI-powered Voice Clones. Scientific Reports, 15, 11004.

iProov Ltd. (2024). The iProov Threat Intelligence Report 2024: The Impact of Generative AI on Remote Identity Verification. Marzo 2024.

Onfido (Entrust). (2023). 2024 Identity Fraud Report. Novembre 2023.

Chainabuse/TRM Labs. (2025). AI-enabled Fraud: How Scammers Are Exploiting Generative AI. TRM Blog.

TitanHQ & Osterman Research. (2025). The State of Email Security in 2025. Aprile 2025.

Financial Times. (2024, maggio). Arup deepfake scam investigation. Citato in Fortune Europe, 17 maggio 2024.

World Economic Forum. (2025, febbraio). Cybercrime: Lessons learned from a $25m deepfake attack. WEF Stories.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/truffa-deepfake/


Perché Papa Leone XIV è tra le 100 persone più influenti al mondo sull’AI

In questa serie di approfondimenti esploriamo le persone che, secondo la lista TIME100 AI, stanno orientando direzione e regole dell’intelligenza artificiale. Ogni puntata offre tre chiavi di lettura: chi sono (e cosa hanno fatto davvero), perché contano ora (non ieri), che impatto avranno su mercato, policy e sicurezza.Dopo Yoshua Bengio, Paula Ingabire, Liang Wenfeng, Dario Amodei, Henna Virkkunen, Dávid Jancsó, Mark Zuckerberg e Rick Rubin è il turno di Papa Leone XIV.

Papa Leone XIV: il profilo

La Chiesa cattolica conta 1,4 miliardi di fedeli; se fosse una nazione, sarebbe la terza più grande al mondo. Nel suo primo discorso ufficiale come nuovo pontefice, lo scorso maggio, Robert Francis Prevost si è rivolto a loro con il nome scelto per il suo pontificato: Papa Leone XIV, una scelta che richiama un’altra rivoluzione, quella dell’AI. Il riferimento è a Leone XIII, pontefice alla fine del XIX secolo, in piena Rivoluzione industriale, che denunciò i sistemi economici guidati dalle macchine capaci di trasformare i lavoratori in merci.

Assumendo il pontificato, Leone XIV ha dichiarato che l’avvento dell’intelligenza artificiale segna una “nuova rivoluzione industriale” e che la tecnologia richiederà la “difesa della dignità umana, della giustizia e del lavoro.”

Perché conta ora

Non si è limitato alle parole. Già a giugno, il Vaticano ha ospitato un summit su AI, etica e governance aziendale. Nel discorso di apertura, Leone XIV ha sottolineato il potenziale dell’intelligenza artificiale come forza positiva, soprattutto nella sanità e nella ricerca scientifica. Ma ha aggiunto che l’AI “solleva domande inquietanti sulle possibili ripercussioni sulla capacità dell’umanità di aprirsi alla verità e alla bellezza, sulla nostra peculiare abilità di comprendere ed elaborare la realtà.” Ha anche avvertito che la tecnologia potrebbe essere usata per “guadagni egoistici a spese degli altri, o peggio, per fomentare conflitti e aggressioni.”

Impatto su mercato, policy e sicurezza

La posizione del Vaticano può influenzare milioni di persone e quindi i comportamenti di consumatori, lavoratori e comunità religiose. Non è un impatto diretto sul business tecnologico, ma un richiamo che può pesare sull’immagine delle aziende, specie quelle che puntano a diffondere l’AI in ambiti sensibili come la salute e l’istruzione.

Il richiamo a un trattato internazionale vincolante rende Leone XIV un attore politico globale oltre che spirituale. La sua voce potrebbe alimentare pressioni su governi e istituzioni multilaterali perché accelerino su regole comuni, e su principi condivisi come la dignità e la giustizia sociale.

L’allarme contro l’uso dell’AI per profitto egoistico o per fomentare conflitti tocca un nervo scoperto: la possibilità che gli algoritmi vengano manipolati per alimentare divisioni, disinformazione o aggressioni. Il messaggio di Leone XIV non è tecnico, ma etico e universale: la sicurezza dell’AI non riguarda solo la protezione da bug o abusi, ma la salvaguardia della convivenza pacifica.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/perche-papa-leone-xiv-e-tra-le-100-persone-piu-influenti-al-mondo-sullai/546847/


AI per la qualità delle leggi, il progetto SAVIA in Emilia-Romagna

SAVIA è il primo progetto di intelligenza artificiale (AI) per la qualità delle leggi, sviluppato dall’Assemblea legislativa dell’Emilia-Romagna in collaborazione con Cineca.

Si tratta di uno strumento che permette di ricevere risposte a domande in linguaggio naturale relative al corpus normativo delle leggi regionali, alla loro attuazione da parte della Giunta regionale, di Comuni e Province nonché agli effetti da esse prodotti sul territorio.

Le applicazioni pratiche dello strumento sono state il focus di un convegno che si è tenuto lo scorso 30 giugno. Tra la fine del 2024 e l’inizio del 2025 sono state condotte diverse attività per testare le performance di MarghERita, la big data platform della Regione, nell’utilizzo di SAVIA.

In questa fase si è proceduto a configurare gli elementi necessari e ad aumentare il numero di GPU messe a disposizione del progetto. Nel corso del convegno è stato inoltre confermato che, all’inizio del 2026, SAVIA entrerà in produzione su MarghERita con un utilizzo inizialmente limitato, per poi essere reso disponibile a tutti attraverso l’AI Factory IT4LIA.

SAVIA supporterà l’Assemblea legislativa e le Amministrazioni del territorio nello svolgimento delle loro funzioni istituzionali, offrendo al tempo stesso alla comunità regionale strumenti di trasparenza e informazione sull’attività legislativa e amministrativa della Regione.

MarghERita è il nome del supercomputer che la Regione Emilia-Romagna mette a disposizione delle pubbliche amministrazioni del territorio per orientare, interpretare e guidare le scelte delle politiche regionali e territoriali con i dati.
Il progetto è condotto all’interno del Settore Innovazione digitale, dati, tecnologia e polo archivistico – Direzione Generale Risorse, Europa, Innovazione e Istituzioni e grazie al supporto tecnologico di Lepida.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-per-la-qualita-delle-leggi-il-progetto-savia-in-emilia-romagna/546834/


Competitività. Draghi: “L’Anno scorso gli Usa hanno prodotto 40 grandi modelli AI, la Cina 15 e l’Ue solo 3”

Draghi a Bruxelles per fare il punto a un anno dal suo Rapporto sul futuro della competitività europea

“A un anno di distanza, l’Europa si trova in una situazione più difficile. Il nostro modello di crescita sta svanendo. Le vulnerabilità stanno aumentando”. È quanto dichiarato dall’ex Premier italiano e Presidente della Banca centrale europea, Mario Draghi, a Bruxelles, in occasione della conferenza di alto livello per esaminare a un anno di distanza i progressi della Commissione nell’attuazione delle raccomandazioni contenute nel Rapporto Draghi sul futuro della competitività europea.

Ovviamente, Draghi non può che constatare tutti i limiti, le lentezze e le falle dell’azione della Commissione europea in questi ultimi 12 mesi. Per uscire da questa situazione insidiosa e piena di rischi per il futuro dell’Unione, invita a seguire quanto fatto nel passato per mercato unito e euro, i due risultati storici raggiunti.

“Per la sopravvivenza dell’Europa, dobbiamo fare ciò che non è mai stato fatto prima e rifiutarci di lasciarci frenare da limiti autoimposti“, ha detto con decisione Draghi, “abbiamo bisogno di date concrete e risultati misurabili – e di essere chiamati a renderne conto“.

Von der Leyen: “L’ordinaria amministrazione non basta più, è tempo di agire”

“Abbiamo bisogno di azioni urgenti per affrontare esigenze urgenti. Perché le nostre aziende e i nostri lavoratori non possono più aspettare“, ha detto la Presidente della Commissione europea, Ursula von der Leyen, nel suo discorso di apertura alla conferenza.

Che si sia a favore o contro l’operato di questa Commissione, un fatto è chiaro a tutti ormai: “L’ordinaria amministrazione non basta più, è ora di agire“.

“Ogni singolo Stato membro ha approvato la relazione Draghi. E così ha fatto il Parlamento europeo. Sappiamo tutti cosa bisogna fare. E questo è il mio messaggio finale oggi. Questo è ciò che i cittadini europei si aspettano da noi. Si aspettano che la nostra democrazia decida, agisca e dia risultati“, ha sottolineato von der Leyen. 

Passi in avanti nell’AI, ma il divario con Stati Uniti e Cina “è netto”

Partendo dall’intelligenza artificiale (AI), ade esempio, l’ex Presidente della Bce ha lodato i passi in avanti, ma le vulnerabilità sono troppo evidenti.

“Sono in corso progetti per la realizzazione di almeno cinque giga factory di AI, ciascuna con oltre 100.000 Gpu avanzate. La capacità dei centri dati è destinata a triplicare nei prossimi sette anni. Entro la fine dell’anno è prevista un’importante riforma delle telecomunicazioni. Il recente investimento di Asml in Mistral è un segnale promettente per l’ecosistema interno dell’IA. Anche l’adozione è in aumento: secondo la BEI, le aziende europee stanno adottando tecnologie avanzate a un ritmo simile a quello delle loro controparti statunitensi, sebbene partendo da una base inferiore”, ha detto Draghi.

“Ma il divario è netto. Sul fronte dell’AI, lo scorso anno gli Stati Uniti hanno prodotto 40 grandi modelli di base, la Cina 15 e l’Unione europea solo 3. Tra le PMI, l’adozione dell’AI è ancora bassa, compresa tra il 13 e il 21%. E nel campo più strategico, quello dell’IA basata sulla proprietà intellettuale europea per consolidare le nostre industrie principali, i progressi sono minimi“, ha ricordato il nostro passato Presidente del Consiglio die ministri.

Draghi: “Cittadini e imprese esprimono crescente frustrazione, delusi dal lentezza dell’Ue”

“Ci è stato dolorosamente ricordato che l’inazione minaccia non solo la nostra competitività, ma anche la nostra stessa sovranità”, ha sottolineato Draghi, che ha aggiunto in relazione alla crescita e la competitività, che purtroppo “non esiste un percorso chiaro per finanziare gli investimenti di cui abbiamo bisogno”.

“Il Rapporto ha definito tre priorità per l’Europa: colmare il divario di innovazione nelle tecnologie avanzate; tracciare un percorso di decarbonizzazione a sostegno della crescita; e rafforzare la sicurezza economica. Come ha sottolineato la Presidente von der Leyen, queste sono anche al centro dell’agenda della Commissione. Accolgo con favore la sua decisione di porre la competitività al centro e il programma è ambizioso”, ha dichiarato Draghi, che però raccoglie anche un crescente malumore che sale dal basso.

“I cittadini e le aziende europee apprezzano la diagnosi, le priorità chiare e i piani d’azione. Ma esprimono anche una crescente frustrazione. Sono delusi dalla lentezza dell’Unione europea. Ci vedono incapaci di tenere il passo con la velocità del cambiamento altrove. Sono pronti ad agire, ma temono che i governi non abbiano compreso la gravità del momento“, ha sostenuto l’ex Premier italiano.

Serve “nuova velocità” e “agire insieme, non frammentare gli sforzi”

“I concorrenti negli Stati Uniti e in Cina sono molto meno vincolati, anche quando agiscono nel rispetto della legge. Continuare come al solito significa rassegnarsi a rimanere indietro. Un percorso diverso richiede nuova velocità, portata e intensità. Significa agire insieme, non frammentare i nostri sforzi. Significa concentrare le risorse dove l’impatto è maggiore. E significa produrre risultati nel giro di mesi, non di anni“, ha ribadito Draghi come un anno fa.

Gli Stati Uniti ci hanno colpito con una politica dei dazi troppo dura, mentre la Cina “è diventato un concorrente ancora più forte”, ha spiegato Draghi. Una situazione che aumenta la nostra dipendenza dagli Stati Uniti in termini di Difesa, “uno dei motivi per cui abbiamo dovuto accettare un accordo commerciale in gran parte alle condizioni americane“.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/competitivita-draghi-lanno-scorso-gli-usa-hanno-prodotto-40-grandi-modelli-ai-la-cina-15-e-lue-solo-3/546689/


Agenti AI: da una “Lingua Franca” per l’AI a un nuovo paradigma per la sicurezza informatica e i rischi per l’utente umano

Come uomini non possiamo non conoscere e apprezzare l’importanza del linguaggio. La capacità dell’uomo di comunicare e quindi essere capace di trasferire facilmente informazioni complesse da uno all’altro, è sicuramente una delle nostre principali caratteristiche che ci differenzia da tutti gli altri esseri viventi sul nostro pianeta. Questo aspetto era già ben chiaro agli antichi, basta far mente locale all’episodio Biblico della Torre di Babele.

Una interpretazione di questo episodio è che gli uomini, che prima parlavano tutti la stessa lingua, per punizione divina avendo osato troppo per superbia, sono stati dispersi sulla terra parlando lingue diverse in modo da non poter più comunicare tra genti diverse. Se da una parte questo episodio vuole dare una spiegazione alla nascita delle tante diverse lingue umane, dall’altra sottolinea che non parlare la stessa lingua impedisce la comunicazione e procura un danno all’uomo.

Da sempre l’uomo ha cercato di adottare una “lingua franca” ovvero una lingua comune ad almeno buona parte degli uomini che permette loro di comunicare anche tra genti lontane. Nei secoli si sono succedute diverse “lingue franche”, per il mondo occidentale, dal greco al latino, dal francese all’inglese. Ed è ben noto che “conoscere le lingue” è un bene importante per ognuno di noi.

Questa introduzione, forse un po’ banale, vuole solo sottolineare l’importanza di comunicare, trasferire informazioni e capirsi. Il fatto è che questo concetto si trasferisce anche all’informatica. Basta pensare a quali sono stati alcuni dei principali volani dell’incredibile sviluppo dell’informatica negli ultimi 50 anni. Internet è fondamentalmente basato su alcuni protocolli, ovvero “lingue”, tra cui TCP/IP, SMTP, DNS, BGP, HTTP/HTML ecc. Senza di questi i nostri elaboratori non sarebbero capaci di scambiare informazioni, e Internet non esisterebbe.

È importante sottolineare che il successo e lo sviluppo dell’informatica e di Internet, ha richiesto l’adozione di protocolli universali, e che alcuni di questi sono evoluti e sono divenuti universali nel tempo. éovvio infatti che per poter accedere ad una risorsa in Internet in qualunque parte della terra, un PC o smartphone e un Browser devono parlare tutti la stessa “lingua”, ovvero utilizzare gli stessi protocolli, di tutti gli altri sistemi informatici.

Oltre ai protocolli di rete, si pensi anche ai formati di CD, DVD, MP3/4, USB-C ecc. Per alcuni di questi esistevano protocolli o formati alternativi, anche tecnologicamente migliori per alcuni aspetti, ma l’universalità che include la facilità di gestione, creazione, adozione ecc., ha comunque e sempre avuto un fattore rilevante nel loro successo.

Intelligenza Artificiale e comunicazione

I modelli di Intelligenza Artificiale sono nati e per decenni sono stati sviluppati ed eseguiti come normali applicazioni informatiche che elaborano dati in ingresso per produrre dati in uscita. Questo schema basilare dell’informatica richiede che le informazioni necessarie all’elaborazione siano incluse o direttamente accessibili al programma stesso, ad esempio in una base dati dedicata.

Con l’arrivo dei modelli Large Language Model (LLM), l’architettura delle applicazioni informatiche ha subito un cambiamento che potrebbe mostrarsi essere radicale.

Sino ad oggi è stato l’uomo a dover imparare ad utilizzare una applicazione informatica o un sistema informatico, dal livello più tecnico quale imparare e utilizzare linguaggi di programmazione, a imparare ad utilizzare il linguaggio specifico di una applicazione. Si noti che ogni applicazione ha la propria logica, i propri flussi di utilizzo, modalità di accesso, modalità di preparazione e fruizione dei dati. Quindi per utilizzare un sistema informatico, l’uomo deve imparare il suo “linguaggio” (o “User Interface” – UI), facile o difficile che sia.

I modelli LLM ribaltano questo approccio esponendo quella che si può chiamare una “Human Interface” (HI). Questi modelli conoscono tutte le lingue dell’uomo e sono in grado (più o meno efficacemente) di comprendere il linguaggio umano e tradurlo nel proprio linguaggio macchina. Si possono quindi considerare alla stregua di traduttori universali, non solo tra le lingue umane, ma anche tra le lingue umane e la propria lingua informatica.

L’ambizione futura è quindi di non aver più bisogno di imparare la “lingua” di ogni applicazione ma di avere un “interprete” informatico personale che è in grado di tradurre quanto scriviamo o diciamo in qualunque altra “lingua”, informatica, scritta o parlata, oltre ovviamente a tutte le lingue umane.

La modifica radicale proposta da questo approccio è che tra noi uomini e un’applicazione o un sistema informatico ci sarà un interprete che parla con noi la nostra lingua, e non una lingua informatica.

Intelligenza Artificiale, Assistenti, Agenti e comunicazione informatica

Questo nuovo approccio significa che l’uomo potrebbe delegare al proprio “interprete” personale la comunicazione con gli strumenti informatici. In altre parole, è ora il modello LLM che deve conoscere tutte le “lingue” informatiche, soprattutto per l’accesso e l’utilizzo di applicazioni e dati.

Ma questo non è il modello di base dell’informatica, ingresso + base dati + elaborazione + uscita. Visto che l’“interprete” personale dovrebbe poter accedere a qualunque risorsa informatica ed eseguire qualunque azione informatica, deve poter dialogare con qualunque sistema informatico e poter accedere ed interpretare qualunque tipo di dati. Oggi questo è sicuramente un problema tecnico notevole e crescente più si sale nella pila ISO-OSI (o lo stack TCP/IP).

Come potrebbe un modello LLM comunicare con qualunque applicazione o base dati esposta in Internet o comunque resa disponibile al modello?

Si noti che per quanto riguarda questa problematica, non vi è una differenza pratica tra Assistente AI, ovvero un modello in grado di svolgere compiti limitati e solo a seguito di una richiesta umana e sotto il controllo dell’uomo, e un Agente AI, che è in grado di agire indipendentemente dalle esplicite richieste umane per conto dell’uomo. Ovviamente le capacità e possibili conseguenze delle azioni di Assistente e Agente sono molto diverse, ma è comune ad entrambi la necessità di accedere a risorse informatiche, anche solo informazioni, esterne per poter svolgere al meglio i loro compiti.

Per semplicità di esposizione, nel proseguo si farà riferimento solo agli Agenti AI, ma molto di quanto descritto si applica anche agli Assistenti AI.

Il Model Context Protocol

In questo contesto e a questo scopo, nel 2024 Anthropic ha proposto un protocollo chiamato “Model Context Protocol (MCP)” [Rif. 1] che si propone come “lingua franca” per le comunicazioni dei modelli AI con gli altri sistemi informatici e tra i modelli AI stessi.

(Nota: questo campo è in rapidissima evoluzione, nuove proposte e protocolli sono presentati frequentemente, si vedano ad esempio il “Agent Communication Protocol (ACP)” di IBM [Rif. 2] che si propone come una evoluzione di MCP, o il “Agent2Agent Protocol” di Google [Rif. 3].)

MCP è un protocollo che adotta lo schema Client-Server: in questo caso il Client MCP è un’applicazione utilizzata dal modello AI che ha necessità di accedere ad una risorsa esterna, mentre il Server MCP espone ai Client MCP servizi di sistemi informatici esterni al modello AI.

Il Client MCP è tipicamente una componente inclusa o agganciata al modello AI stesso; il suo scopo è quello di tradurre la richiesta del modello AI nel linguaggio MCP, e al contrario, tradurre la risposta dal linguaggio MCP al linguaggio del modello AI.

Il Server MCP svolge un ruolo speculare traducendo la richiesta dal linguaggio MCP al linguaggio del sistema informatico o applicazione o altro modello AI, che il modello AI vuole interrogare, e la risposta dal linguaggio del sistema informatico o applicazione al linguaggio MCP.

In figura 1 si presenta un possibile scenario di adozione di MCP.

mcp
Figura 1: Esempio di diagramma di comunicazioni di MCP (HI=Human Interface, TI=Technical Interface)

In questo scenario, un uomo interagisce con un Agente AI (nel diagramma “AI Model”), tramite una Human Interface (nel diagramma “HI”). Per eseguire il compito affidatogli dall’uomo, l’Agente AI (nella terminologia MCP l’Agente AI è chiamato “MCP Host”) ha necessità di accedere a risorse fornite da altri sistemi informatici, interni e/o esterni al sistema informatico dell’Agente AI. L’Agente AI formula questa richiesta in un proprio linguaggio informatico (nel diagramma “Technical Interface, TI”).

Nella richiesta inviata al proprio Client MCP (ci possono essere anche più di un Client MCP), l’Agente AI può indicare lo specifico sistema informatico o il tipo di sistema informatico che può fornire le informazioni cercate, o che può eseguire la transazione richiesta, e la richiesta stessa. Il Client MCP associato all’Agente AI, traduce la richiesta nel linguaggio MCP e contatta il o i Server MCP che espongono il servizio richiesto.

Il protocollo MCP richiede che ogni connessione tra un Client MCP e un Server MCP sia 1 a 1, ovvero un’istanza di un Client MCP può dialogare in un determinato momento solo con un’istanza di un Server MCP, e viceversa, secondo le attuali best-practices di gestione di micro servizi. Inoltre, la comunicazione MCP è basata sul protocollo JSON-RPC-2.0, un protocollo standard e molto comune, che permette uno scambio strutturato di richieste e risposte, sia localmente (tramite input/output standard), sia verso sistemi remoti (tramite HTTPS e il protocollo “Server-Sent Events – SSE”).

I Server MCP espongono la lista dei propri servizi in un formato standardizzato, in modo che i Client MCP siano in grado di individuare i Server MCP che possono essere utilizzati per eseguire le azioni richieste.

Come indicato in figura 1, i Server MCP possono essere posizionati differentemente nell’infrastruttura di rete: i Server MCP possono essere nella stessa infrastruttura dell’Agente AI, o all’opposto direttamente nell’infrastruttura di una risorsa remota (ovvero gestiti dalla risorsa remota stessa), o essere forniti da una terza parte che media tra gli Agenti AI (e in generale i modelli AI) e altre risorse disponibili in rete.

E’ importante sottolineare che MCP è agnostico rispetto ai servizi e tipi di dati che trasmette: può ugualmente permettere l’accesso a cartelle e file su file-system locali o in Cloud, permettere di eseguire una query su un database, o di eseguire una transazione su un’applicazione, ad esempio un bonifico bancario, e così via.

L’Agente AI non conosce le modalità per eseguire queste azioni, produce solo una richiesta di dati o di transazioni. I Client MCP traducono le richieste dell’Agente AI in un linguaggio universale in modo che qualunque Server MCP sia in grado di comprendere le richieste; un Server MCP in grado di fornire quanto richiesto, traduce le richieste nel linguaggio del sistema informatico a lui connesso e che può fornire i dati o eseguire le transazioni.

Agenti AI, MCP e un nuovo paradigma di sicurezza informatica

Il protocollo MCP, insieme agli Agenti AI, ha la potenzialità di rivoluzionare l’intero ecosistema informatico. Se questo avverrà, il traffico dati non sarà più avviato direttamente dall’uomo ad esempio digitando un URL in un browser o facendo una ricerca su un motore di ricerca, ma gestito interamente dai sistemi informatici stessi. La ricerca online e qualunque azione sui sistemi informatici sarà svolta dall’Agente AI per conto dell’uomo.

A causa di questa rivoluzione, è molto probabile che sarà necessario rivedere interamente tutta l’architettura di sicurezza informatica che molto faticosamente è stata costruita negli ultimi 60 anni.

In questa sede è possibile solo proporre delle considerazioni per illustrare alcuni dei problemi di sicurezza che potrebbero manifestarsi.

Uno dei pilastri della sicurezza informatica attuale è l’autenticazione degli utenti: siamo ben consci del problema di utilizzare password diverse per ogni servizio, con autenticazione a più fattori su dispositivi diversi, e così via. Come potrà funzionare l’autenticazione di un Agente AI che agisce per conto di una persona? Sarà il nostro personale Agente AI che gestirà tutte le nostre password e relative autenticazioni sui nostri dispositivi informatici e su tutti i servizi informatici che utilizzeremo?

In pratica questo potrebbe voler dire che il nostro personale Agente AI avrà anche la funzione di borsellino delle nostre credenziali e che le gestirà autonomamente. In altre parole, chi avrà accesso al nostro servizio di online banking sarà il nostro personale Agente AI, e noi ci autenticheremo tramite biometria direttamente all’Agente AI, non al servizio di online banking. Password e autenticazione a più fattori potrebbero scomparire, sostituite dalla gestione delle credenziali da parte degli Agenti AI.

Se questo può risultare ottimo per le persone, richiede però che tutta l’architettura e infrastruttura dei servizi informatici garantisca delle caratteristiche di sicurezza nel controllo accessi end-to-end che oggi ancora non abbiamo. Anche se molte tecnologie di autenticazione (e autorizzazione) sicura esistono già oggi, devono essere integrate in questa nuova architettura per garantire che le connessioni ai servizi, anche se mediate dai Client e Server MCP, non possano essere abusate.

Tornando all’esempio precedente, è opportuno notare che rispetto ad oggi in cui ogni persona si autentica direttamente al proprio home banking, in questa nuova architettura sarà il nostro Agente AI ad autenticarsi per conto nostro al servizio di home banking ma non direttamente, solo tramite la mediazione dei servizi MCP.

Considerando ancora i processi di autenticazione e autorizzazione, in questo scenario si presenta con maggiore importanza il problema di garantire l’autenticazione tra MCP Client e MCP Server. In altre parole, come può un MCP Server identificare un MCP Client per evitare che un attaccante impersonifichi un autentico MCP Client e quindi l’Agente AI e la persona a cui è associato? Questa è una nuova tipologia di furto d’identità in cui un MCP Client si spaccia per un altro con tutte le possibili conseguenze. E vice-versa, come può un MCP Client essere sicuro che il MCP Server a cui si connette è il legittimo MCP Server dell’applicazione o delle informazioni cercate e non un MCP Server civetta o clone malevolo?

Possiamo riassumere queste considerazione con la seguente domanda: come autenticare vicendevolmente Agenti AI e i servizi informatici (inclusi altri sistemi AI) da loro utilizzabili senza coinvolgere direttamente l’uomo? (Per una proposta si veda [Rif. 4].)

Ma autenticazione e autorizzazione non sono le uniche preoccupazioni di sicurezza in questo nuovo ambiente. Visto che gli Agenti AI dovrebbero sostituire l’uomo nell’accesso alle risorse informatiche, si possono considerare alcuni degli attacchi a cui normalmente siamo soggetti e trasporli in questo nuovo ambiente. Va sottolineato che la presenza di Agenti AI, MCP Client e soprattutto di MCP Server, aumenta la superficie di attacco e l’ambito di possibili vulnerabilità. Più componenti ci sono, più componenti possono guastarsi, essere vulnerabili o essere attaccate.

Il primo esempio è quello di un Server MCP compromesso, ad esempio da malware tramite un attacco da Internet (i Server MCP, come qualunque software, possono avere delle vulnerabilità, si veda ad esempio [Rif. 5]). L’attaccante che ha preso possesso del Server MCP può ad esempio accedere alle richieste di ogni Client MCP e quindi violarne la confidenzialità, re-indirizzare le richieste verso servizi malevoli, o allegare malware alle risposte verso il MCP Client. Come può un MCP Client accertarsi che un MCP Server è integro e non compromesso? Bisogna sempre tenere conto che gli MCP Server ricoprono un ruolo cruciale per garantire la confidenzialità e integrità delle informazioni.

E’ interessante considerare anche possibili attacchi e vulnerabilità dell’Agente AI, che in questo scenario prende il ruolo dell’uomo. Infatti un Agente AI, oltre a poter essere soggetto a vulnerabilità e attacchi come una qualsiasi applicazione informatica, per il ruolo che ricopre, può essere oggetto di attacchi concettualmente simili al Social Engineering umano.

Si consideri come esempio il caso in cui, tramite un attacco ad un MCP Server, o ad una applicazione o base dati, o un attacco di tipo man-in-the-middle, un attaccante sia in grado di modificare i dati inviati ad un Agente AI. In questo modo l’attaccante riesce ad eseguire un attacco di Prompt Injection allo scopo di confondere l’Agente AI e fargli eseguire un’azione malevola.

L’attacco può essere “diretto”, tramite l’aggiunta o modifica on-line dei dati di richiesta o risposta per l’Agente AI, o “indiretto”, in cui l’attaccante modifica preliminarmente l’informazione ad esempio in una base dati che poi viene inviata all’Agente AI. Attualmente gli attacchi di Prompt Injection sono in grado di sovvertire i modelli AI Generativi, estraendo informazioni riservate, facendo eseguire azioni errate o malevoli, e riportando informazioni false alla persona di riferimento (gli Agenti AI facendo parte della famiglia dei modelli AI Generativi, sono suscettibili a questi tipi di attacchi).

In questo panorama va anche considerato il caso di modelli AI malevoli utilizzati per attaccare in maniera automatica e sofisticata gli Agenti AI, elevando ancora il livello di minacce che devono essere fronteggiate e mitigate.

Considerazioni finali e i rischi per l’utente umano

MCP, come i protocolli a lui associati e a lui simili, è un protocollo giovane che sicuramente evolverà a livello tecnologico, ma il cui impatto potrebbe risultare molto più di una innovazione tecnica, come accadde anni fa con l’introduzione dei protocolli di base di Internet citati all’inizio di questo articolo. A livello tecnico, c’è ancora molto da capire e sviluppare sia per l’interoperabilità dei servizi, la scalabilità dell’architettura, la gestione della latenza delle comunicazioni dovuta alla presenza di ulteriori servizi di intermediazione come MCP stesso, l’orchestrazione dei servizi, ma anche per l’aumento della complessità per la presenza di ulteriori intermediari nella gestione dei dati che ovviamente possono introdurre dei nuovi punti critici, ulteriori vulnerabilità e superfici d’attacco.

D’altra parte, in questo nuovo scenario, il paradigma informatico di base e la gestione della sicurezza delle informazioni in senso lato potrebbero subire un cambiamento epocale: l’accesso alle risorse informatiche non sarebbe più gestito direttamente dall’uomo ma delegato da un Agente AI.

Ma chi gestisce gli Agenti AI? Chi ne scrive il codice, decide con quali dati e in quale modo addestrarli? Chi decide quali sono i comportamenti leciti, opportuni, inopportuni e illeciti di un Agente AI? E infine, quali conseguenze potrebbe avere su noi umani questo nuovo paradigma informatico?

Alcuni impatti sull’uomo delle applicazioni di Intelligenza Artificiale Generativa sono già in corso di studio, e i primi risultati sono preoccupanti per l’uomo in quanto indicano una possibile riduzione della capacità della memoria e di alcune funzioni cognitive [Rif. 6], una possibile riduzione della capacità di pensiero critico [Rif. 7], e in generale rischi di un minore sviluppo delle capacità cognitive per i bambini e ragazzi che si affidano alla “Intelligenza Artificiale” piuttosto che svolgere i compiti da soli o al più utilizzando un motore di ricerca online (senza AI).

Questo non dovrebbe sorprendere più di tanto in quanto demandare ad un altro, in questo caso un Agente AI, lo svolgimento di un compito può implicare non imparare a svolgerlo da soli né capire dettagliatamente il suo significato.

Ma se gli Agenti personali AI diventassero anche solo il principale strumento di accesso alle informazioni e ai servizi digitali, non solo costituirebbero un punto estremamente critico per la sicurezza da attacchi malevoli, ma anche un punto privilegiato per monitorare le nostre attività, per accedere ai nostri dati, per farci avere informazioni non solo corrette e aggiornate ma anche potenzialmente fuorvianti o del tutto false (“fake news”) sino a poter costruire intere narrazioni irreali della realtà.

Se un AI Agent è addestrato e/o accede ad informazioni fuorvianti, inesatte o false, le fornirà anche a noi umani potendo costruire una narrazione falsa della realtà con falsi fatti, storie, conoscenze, prodotti, tendenze eccetera. L’impatto sull’uomo potrebbe avere importanti conseguenze tenendo conto che al contempo l’accesso diretto ad altre fonti di informazione potrebbe essere difficile o limitato. Questo è uno scenario quasi Orwelliano, ma non è l’unico sui cui riflettere e legato allo sviluppo dei modelli AI (per un altro aspetto si veda ad esempio [Rif. 8]).

Tenendo conto che gli AI Agent in futuro saranno in grado anche di auto-addestrarsi, il principale obiettivo futuro è come definire, sviluppare e gestire gli AI Agent e i modelli AI in generale, garantendo che siano veramente “Trustworthy”, ovvero che siano degni della fiducia di noi umani e in grado di essere d’aiuto all’uomo e all’umanità senza provocare danni (si veda anche [Rif.9] per una discussione di questa tematica).

Sino ad un paio di anni fa queste tematiche sembravano più attinenti alla fantascienza che alla nostra vita quotidiana, ma le potenzialità di questi recenti sviluppi tecnologici potrebbero portarci a vivere quello che sinora abbiamo considerato come frutto della nostra vivida immaginazione. Ma per fare in modo che questa fantascienza diventi realtà, dobbiamo essere in grado di gestire correttamente questa tecnologia ed evitare che possa ritorcersi contro noi stessi.

Riferimenti

[1] Anthropic, “Model Context Protocol: announcement, specifications, source-code”, 25 Novembre 2024

Claude MCP Protocol Specification

Model Context Protocol Specification

Model Context Protocol

[2] IBM, “Agent Communication Protocol (ACP)”, 2025

Agent Communication Protocol

[3] Google, “Agent2Agent Protocol”, 2025

[4] OWASP, “Agent Name Service (ANS) for Secure Al Agent Discovery v1.0”, 2025

[5] The Hacker News, “Critical Vulnerability in Anthropic’s MCP Exposes Developer Machines to Remote Exploits”, luglio 2025

[6] Nataliya Kosmyna et al., “Your Brain on ChatGPT: Accumulation of Cognitive Debt when Using an AI Assistant for Essay Writing Task”, MIT

Andrew R. Chow, “ChatGPT May Be Eroding Critical Thinking Skills, According to a New MIT Study”, Time

[7] Hao-Ping (Hank) Lee et al., “The Impact of Generative AI on Critical Thinking: Self-Reported Reductions in Cognitive Effort and Confidence Effects From a Survey of Knowledge Workers”, Microsoft Research

[8] Daniel Kokotajlo, Scott Alexander, Thomas Larsen, Eli Lifland, Romeo Dean, “AI 2027”

[9] Andrea Pasquinucci, “L’Intelligenza Artificiale tra sogno e incubo: il sottile confine tra progresso e rischio”, ICTSecurity Magazine, maggio 2025

Profilo Autore

PhD CISA CISSP
Consulente freelance in sicurezza informatica: si occupa prevalentemente di consulenza al top management in Cyber Security e di progetti, governance, risk management, compliance, audit e formazione in sicurezza IT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/agenti-ai/