Intelligenza artificiale e radiocomunicazioni

L’intelligenza artificiale sta rivoluzionando il mondo delle radiocomunicazioni. Recentemente siamo stati spettatori di operazioni d’intelligence molto sofisticate, risultato di un perfetto bilanciamento tra l’utilizzo di nuove tecnologie e l’impiego di apparati tradizionali.

I sistemi di radiocomunicazione operano su diverse bande radio, utilizzando modalità che possono essere molto diverse tra loro.

Esistono sistemi che ricetrasmettono su diverse onde radio: quelle corte, tra i 3 e 30 MHz, denominate HF (high frequency), adatte per trasmissioni su lunghe distanze; quelle UHF (ultra-high frequency) che operano in frequenza tra i 300 MHz e 3 GHz, adatte per contesti con barriere fisiche presentano una portata limitata, incrementabile sfruttando la propagazione troposferica; quelle VHF (very-high frequency), con frequenza operativa tra i 30 MHz e 300 MHz, ideali per trasmissioni in ambienti con pochi ostacoli fisici ad esempio non sono ideali per i contesti urbani; quelle SHF (super high frequency) con operatività dai 3 GHz a 30 GHz; infine, le microonde (µWave) operanti nella gamma dai 300 MHz ai 300 GHz.

Per rendere un’idea più chiara del largo uso delle frequenze bisogna pensare ai vari esempi del loro impiego, quali:

  • i sistemi di radiocomunicazione satellitare;
  • i sistemi di radiocomunicazione marittima GMDSS e AI;
  • i sistemi di radiocomunicazione dedicati alla telefonia mobile, ossia GSM (Global System for Mobile Communication) in modalità 2G, 3G, 4G e 5G;
  • l’utilizzo di router e hotspot per lo scambio dati internet;
  • i sistemi di comunicazione dedicati al mondo aeronautico, denominati ACARS;
  • i sistemi dedicati alle trasmissioni bidirezionali utilizzando apparati portatili in modalità radio PMR (personal mobile radio) o in modalità ibrida radio e internet DMR (Digital Mobile Radio), compresi i più recenti TETRA (Terrestrial Trunked Radio).

Inoltre, alcuni spettri di frequenza sono riservati in via esclusiva alla sperimentazione radioamatoriale: ad esempio i sistemi EME (Earth-Moon-Earth), che utilizzano la luna come satellite passivo sulla cui superficie far rimbalzare segnali radio in microonde.

L’utilizzo delle frequenze e dei sistemi radio è disciplinato dalla CEPT (Conferenza Europea delle amministrazioni delle Poste e delle Telecomunicazioni), parzialmente regolamentati dalla IARU (International Amateur Radio Union) e supervisionati dalla ITU (International Telecommunication Union) delle Nazioni Unite.

La maggior parte dei dispositivi che utilizziamo quotidianamente permette lo scambio dei dati in modalità senza fili, ovvero utilizzando specifiche frequenze radio; ed è ragionevolmente possibile compromettere il flusso delle informazioni scambiate mediante atti ostili da remoto. Questa problematica riguarda anche tutta un’altra serie di apparati hardware come, ad esempio, i sistemi di guida avanzata delle autovetture (ADAC); i radar, i radiofari degli aeroporti e dei porti nautici civili e militari; i sistemi d’arma avanzati; i sistemi antintrusione delle abitazioni e dei locali commerciali e statali; i droni civili e militari; le comunicazioni satellitari, etc.

L’intelligenza artificiale al servizio delle radiocomunicazioni

L’utilizzo dell’intelligenza artificiale applicata ai sistemi wireless ha apportato benefici in termini di sicurezza ed efficientamento delle trasmissioni radio. Nello specifico, attraverso l’utilizzo di algoritmi personalizzati è possibile svolgere una serie di azioni difensive, come ad esempio l’applicazione di crittografia avanzata, la misurazione e prevenzione da attacchi di jamming, la capacità di decidere – attraverso il monitoraggio costante dello spettro radio – quali siano le frequenze migliori da utilizzare in base alla propagazione delle onde radio e alle caratteristiche dell’ambiente circostante, o ancora la prevenzione delle intrusioni da parte di apparati esterni alla rete, anche mediante l’utilizzo di azioni di deep learning.

intelligenza artificiale e radiocomunicazioni
Fonte: nasa.org

intelligenza artificiale e radiocomunicazioni

intelligenza artificiale e radiocomunicazioni
Fonte: ARRL and The Ham Radio License Manual

Si sta, tuttavia, intensificando l’utilizzo dell’intelligenza artificiale anche con finalità malevole: i target sono sistemi radio ad uso sia civile, sia militare.

I potenziali attaccanti sfruttano diverse metodologie per compromettere i sistemi radio.

Tra queste, figurano le manipolazioni di sistemi che utilizzano il riconoscimento vocale utilizzando false tracce sonore; la misurazione in tempo reale e il relativo attacco di apparati radio mediante tecniche che possono prevedere l’utilizzo di phishing audio; la ricerca e sfruttamento delle vulnerabilità dei sistemi SDR (Software Defined Radio); la clonazione dei segnali radio, come ad esempio avviene per i droni; le azioni mirate di interruzione delle comunicazioni con possibilità di selezione automatica della modulazione di frequenza e potenza del segnale radio; lo sfruttamento delle capacità previsionali nell’ambito delle reti di cognitive radio, anticipando quali saranno le frequenze utilizzate dal sistema attaccato; la capacità di analizzare enormi flussi radio, individuando comunicazioni criptate e applicando metodologie di deep learning per decriptare (e rendere accessibile) la fonte.

Per il futuro, in un’ottica predittiva, sarà necessario focalizzare la ricerca e l’implementazione degli algoritmi per aumentare la velocità di reazione dell’intelligenza artificiale. Si dovrà, inoltre, porre attenzione nella creazione di reti cognitive in grado di creare dei perimetri difensivi efficaci.

L’intelligenza artificiale nell’ambito delle radiocomunicazioni è ampiamente utilizzata e implementata, in ambito sia civile che militare, per effettuare una serie di operazioni di intelligence che rientrano nel perimetro operativo della SIGINT (Signal Intelligence).

Uno dei principali scopi dell’intelligence applicata alle radiocomunicazioni è poter prevenire eventuali minacce contro obiettivi civili e militari: per questa ragione è importante mantenere costante lo scopo difensivo e preventivo costituito da un insieme di operazioni per il monitoraggio delle radiocomunicazioni, siano esse analogiche, ibride o digitali.

Signal Intelligence e il ruolo dell’intelligenza artificiale nelle operazioni militari

Attualmente i metodi utilizzati per le intercettazioni dei segnali radio sono basati sull’ascolto selettivo delle frequenze radio con l’ausilio dell’intelligenza artificiale, implementata da appositi algoritmi. Vi sono situazioni particolari, in cui il monitoraggio dei segnali radio ricopre un ruolo strategico per assicurare la sicurezza dei civili e del personale militare. Di fondamentale importanza sono la raccolta delle informazioni e il monitoraggio delle trasmissioni nelle zone in cui sono presenti contingenti militari, ove la minaccia principale è data dai rapidi attacchi a sorpresa per opera di piccole unità operative che utilizzano tecniche di guerriglia.

Nel caso di personale militare che è dislocato a presidio di una determinata zona e risiede in compound, diventa fondamentale unire diverse tecniche di intelligence per la raccolta delle informazioni, ossia tecniche HUMINT e tecniche atte al monitoraggio attivo delle frequenze radio.

Le intercettazioni si devono eseguire sulle frequenze in VHF, UHF, SHF, utilizzando antenne che possano individuare la provenienza del segnale, come ad esempio le antenne direzionali, le antenne loop magnetiche o le classiche antenne verticali ad ampio spettro. Normalmente il vantaggio di un compound è poter fornire alimentazione elettrica con un’ottima capacità di erogazione e spazio per il posizionamento di antenne, anche di grandi dimensioni, che in taluni casi possono essere posizionate su alti tralicci o strutture equivalenti. Le caratteristiche elencate concorrono alla creazione di un perimetro radio di sicurezza.

Nel caso in cui il personale militare, per esigenze operative, si trova nella situazione di muoversi in un determinato territorio ostile, è necessario attivare la raccolta informativa attraverso personale appositamente inviato in loco che utilizzerà tecniche HUMINT per comprendere l’eventuale presenza di guerriglieri mediante contatti con la popolazione locale.

Nello specifico, si dovrà tenere sotto controllo l’eventuale scambio di apparecchiature idonee a costruire una ricetrasmittente e la presenza di compravendita di batterie di piccole dimensioni adatte all’alimentazione di apparati radio, come ad esempio batterie da 12v 7,2 Ah. In testa al personale militare, durante la fase operativa dello spostamento, sarebbe utile organizzare tre squadre da ricognizione rapida che possono essere composte da uno a tre operatori ciascuna.

Ispirandosi alla cosiddetta attività di “caccia alla volpe o caccia alle radiosonde”, diffusa in ambito radioamatoriale, è possibile anticipare il passaggio del personale militare andando a intercettare eventuali segnali di apparati radio a bassa potenza. Per massimizzare l’azione di monitoraggio, le tre squadre potrebbero identificare il luogo dell’emissione effettuando una triangolazione del segnale.

L’integrazione tra intelligenza artificiale e radiocomunicazioni rappresenta oggi un punto nevralgico per garantire la cybersecurity in ambito civile e militare. Per un approfondimento completo sul tema e sulle implicazioni strategiche trattate, ti invitiamo a consultare il white paper Quaderni di Cyber Intelligence #7.

Fonti

  • Chen Huang; Ruisi He; Bo Ai; Andreas F. Molisch; Buon Kiong Lau; Katsuyuki Haneda – Artificial Intelligence Enabled Radio Propagation for Communications – Part I: Channel Characterization and Antenna-Channel Optimization, https://ieeexplore.ieee.org/document/9713745
  • Tao Chen; Hsiao-Hwa Chen; Zheng Chang; Shiwen Mao – Intelligent Radio: When Artificial Intelligence Meets the Radio Network, https://ieeexplore.ieee.org/document/9023916
  • Krayani A. – Learning Self-Awareness Models for Physical Layer Security in Cognitive and AI-enabled Radios, https://arxiv.org/pdf/2211.12784
  • An He; Kyung Kyoon Bae; Timothy R. Newman; Joseph Gaeddert; Kyouwoong Kim; Rekha Menon – A Survey of Artificial Intelligence for Cognitive Radios, https://ieeexplore.ieee.org/document/5420026
  • Małgorzata Wasilewska, Adrian Kliks, Hanna Bogucka, Krzysztof Cichoń, Julius Ruseckas, Gediminas Molis, Aušra Mackute-Varoneckien, Tomas Krilavičius – Artificial Intelligence for Radio Communication Context-Awareness, https://ieeexplore.ieee.org/document/9568860
  • Gieffe-IW20AP – Amplificatori di potenza a radio frequenza, Sandit Libri (2013)
  • Sarti C. – Notebook del radioascolto. Le antenne, C&C Edizioni (2008)
  • Tomassini D., Fondamenti dei campi elettromagnetici, Sandit Libri (2024)
  • Zella G. – Antenne tattiche. Teoria, applicazioni, progetti, Sandit Libri (2009)
Profilo Autore

Appassionato del mondo digitale, durante gli studi accademici ha potuto lavorare e studiare in tre atenei negli Stati Uniti dove ha consolidato la passione per l’ambito digitale. Concluso il percorso accademico con la laurea magistrale in Economia e Marketing ha maturato esperienze lavorative diversificate specializzandosi nella cybersecurity con focus nell’intelligence economica e nella geopolitica attraverso corsi specializzanti. Svolge la sua attività come libero professionista, collabora attivamente con la piattaforma Wikistrat in qualità di Analyst Expert.
È Socio Ordinario della Società Italiana di Intelligence e membro della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare. Inoltre, è Socio della Società Italiana di Storia Militare SISM. È appassionato nello studio della storia, della filosofia ed entusiasta radioamatore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-radiocomunicazioni/


Chi ha bisogno di Accenture nell’era dell’AI?

Accenture oggi? Un colosso in bilico di fronte alla rivoluzione dell’AI generativa.

L’Economist, settimanale d’informazione politico-economica britannico, descrive in questi termini la situazione attuale della multinazionale della consulenza.

I dati del terzo trimestre

Il settimanale evidenzia che, tra il 2015 e il 2024, Accenture ha realizzato un rendimento totale per gli azionisti del 370%, superando l’S&P 500 e grandi banche d’investimento come Goldman Sachs e Morgan Stanley. Tuttavia, nelle ultime settimane il valore di mercato della società è calato di circa 60 miliardi di dollari. A giugno il titolo ha perso il 7% in un solo giorno, dopo una trimestrale che ha deluso le aspettative sugli ordini futuri, pur mostrando ricavi e utili in lieve crescita.

L’Economist sottolinea che la base del problema non è una flessione di breve periodo dovuta al contesto di mercato, ma un cambiamento di scenario più profondo. Storicamente, Accenture ha prosperato aiutando i clienti a gestire transizioni complesse come il passaggio al cloud o l’integrazione di sistemi IT. Oggi, però, molte tecnologie di intelligenza artificiale generativa vengono fornite direttamente dai partner tecnologici sotto forma di strumenti preconfigurati. Microsoft, ad esempio, integra AI “plug-and-play” nei propri prodotti, riducendo la necessità di intermediari. Allo stesso modo, SAP sta lanciando nuovi programmi che semplificano l’adozione di queste soluzioni senza passare per i grandi consulenti.

Sempre secondo l’articolo, le startup più aggressive, come Palantir, stanno adottando un approccio ancora più diretto, collocando i propri ingegneri presso i clienti per personalizzare e gestire i progetti in autonomia. Questo modello sottrae spazio a società come Accenture, che si erano specializzate nell’assistere le imprese nella scelta e nell’implementazione delle piattaforme tecnologiche di altri fornitori.

Accenture e il calo dei contratti

Un altro segnale di difficoltà è il rallentamento dei nuovi contratti legati all’AI generativa, passati da circa 200 milioni di dollari a trimestre nel 2023 a 100 milioni nell’ultimo trimestre. Il settimanale osserva che questa dinamica appare preoccupante, considerando che si tratta delle fasi iniziali di una tecnologia che avrebbe dovuto alimentare una nuova ondata di domanda di consulenza.

Negli ultimi anni, Accenture ha destinato buona parte delle risorse a numerose acquisizioni di piccole società, incluse circa 50 agenzie pubblicitarie e di marketing. Secondo L’Economist, questo portafoglio rischia di diventare rapidamente obsoleto se strumenti di AI generativa come quelli sviluppati da Google o Meta renderanno la creazione di contenuti e campagne automatizzabile a basso costo.

Per rispondere alla crescente pressione competitiva, il CEO Julie Sweet ha annunciato una riorganizzazione interna con la creazione di una nuova unità denominata “reinvention services”, che dovrebbe integrare tutte le linee di business e offrire ai clienti un punto di accesso unico. Tuttavia, il settimanale giudica questa operazione più come un riposizionamento di immagine che una vera strategia di rilancio.

L’azienda, conclude l’articolo, che per anni ha consigliato agli altri come sopravvivere al cambiamento rischia di diventare essa stessa una vittima della disintermediazione tecnologica. Se non ripensa radicalmente il proprio ruolo, la società che una volta aiutava i clienti ad adattarsi potrebbe non sopravvivere essa stessa all’AI.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/chi-ha-bisogno-di-accenture-nellera-dellai/536980/


L’Iran lancia un attacco di spear-phishing contro obiettivi israeliani


I ricercatori di Check Point Research hanno individuato una campagna di spear-phishing a opera di hacker iraniani contro giornalisti, ricercatori e professori universitari israeliani. 

Secondo i ricercatori di Check Point, dietro l’attacco ci sarebbe Educated Manticore, un gruppo APT associato al Corpo delle guardie della rivoluzione islamica. Nel corso degli anni il gruppo ha eseguito numerose campagne di spear-phishing contro dipendenti e figure centrali dei settori governativo, militare, della ricerca e dei media.

spear phishing

Gli attacchi sono cominciati a metà giugno, quando alcuni ricercatori di università israeliane hanno ricevuto alcune email e messaggi WhatsApp da finti dipendenti di compagnie di cybersicurezza. Nelle comunicazioni, i mittenti chiedevano di organizzare un incontro tra le parti per discutere di strategie di sicurezza per proteggere organizzazioni di settori critici, facendo leva sulle tensioni tra Iran e Israele.

I messaggi avevano un tono piuttosto formale, erano ben strutturati e privi di errori, indicazioni del fatto che probabilmente gli attaccanti hanno usato l’intelligenza artificiale per scriverli.

Le comunicazioni iniziali non contenevano link, ma servivano solo per ottenere la fiducia della vittima. Dopo qualche interazione, gli attaccanti chiedevano l’indirizzo email dell’utente e inviano in seguito un link per collegarsi a una riunione. L’indirizzo email veniva usato per precompilare il form di login su cui atterrava la vittima, per rendere il flusso più credibile.

Il gruppo a questo punto era in grado di ottenere le credenziali utente e i codici per l’autenticazione a due fattori, usati in seguito per eseguire attacchi 2FA-relay. La pagina di phishing include inoltre un keylogger per catturare ogni tasto premuto dall’utente, anche se non effettua il login al finto servizio.

Pixabay

In alcuni casi il link condiviso dal gruppo rimandava a falsi meet Google. Cliccando su un qualsiasi punto del sito, l’utente navigava alla pagina di login dove gli veniva richiesto di inserire le credenziali per proseguire.

“Da gennaio in poi, il gruppo ha registrato molti domini che sono stati utilizzati per operazioni di spear-phishing, sia per memorizzare kit di phishing che usati come backend. L’infrastruttura sottostante si basava su oltre 130 domini unici (insieme a numerosi sottodomini), che si risolvevano in una dozzina di indirizzi IP distinti” ha spiegato il team di Check Point Research.

I ricercatori sottolineano che Educated Manticore è attualmente una seria minaccia: nonostante l’attenzione del mondo della cybersecurity, il gruppo riesce a operare senza essere individuato subito, in maniera veloce e precisa. “Data la natura vulnerabile dei loro obiettivi – spesso operanti in ambienti sensibili o in contatto con colleghi con status simile all’estero – riteniamo che le tattiche di Educated Manticore continueranno a concentrarsi sul furto di identità e credenziali legate agli interessi del regime” hanno concluso i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/26/liran-lancia-un-attacco-di-spear-phishing-contro-obiettivi-israeliani/?utm_source=rss&utm_medium=rss&utm_campaign=liran-lancia-un-attacco-di-spear-phishing-contro-obiettivi-israeliani


Prompt injection indiretta, Google migliora la sua strategia di sicurezza a più livelli per l’IA


Tra le minacce più preoccupanti per i sistemi di intelligenza artificiale c’è la prompt injection indiretta, una tecnica che, a differenza di quella diretta, nasconde istruzioni malevole in sorgenti esterne, come inviti a riunioni, email o documenti. Per proteggersi da questa modalità di prompt injection, Google sta integrando nuove misure di sicurezza a più livelli nei propri strumenti.

La strategia “stratificata” del gigante tech prevede misure di sicurezza a ogni livello del ciclo di vita del prompt per rendere più difficile il lavoro dell’attaccante, in modo che “siano costretti ad affidarsi a metodi più facili da individuare o che richiedono più risorse” afferma il team GenAI Security di Google.

Google prompt injection

La difesa di Google contro l’iniezione indiretta di comandi comincia proprio dal prompt: la compagnia sta rilasciando dei modelli di machine learning in grado di individuare prompt e istruzioni malevole in diverse forme, comprese email e file. “Quando gli utenti cercano dati su Workspace con Gemini, i classificatori di contenuti filtrano i dati pericolosi che contengono istruzioni malevole” continua il team di sicurezza della compagnia.

Il secondo livello di protezione prevede un ulteriore controllo sul prompt che obbliga l’LLM a eseguire esclusivamente l’istruzione richiesta dall’utente, ignorando qualsiasi altra istruzione che potrebbe essere presente nel contenuto da caricare. 

Il terzo livello di protezione agisce sugli URL delle immagini esterne, impedendo all’LLM di renderizzarle, e segnala qualsiasi URL sospetto senza includerlo nella risposta.

Credits: Google

Dal prossimo futuro Gemini richiederà, come ulteriore misura di protezione, un sistema di conferma utente per eseguire determinate azioni; “Per esempio, operazioni potenzialmente rischiose come cancellare un evento dal calendario scatenerebbe una richiesta di conferma per l’utente, aiutando così a prevenire l’esecuzione immediata e nascosta dell’operazione” chiarisce Google.

Infine, come ultima misura di sicurezza contro la prompt injection indiretta, Gemini notificherà all’utente l’eventuale presenza di allegati e contenuti malevoli, cancellando la risposta generata.

“La nostra strategia di sicurezza completa contro la prompt injection rafforza l’intero framework di sicurezza per Gemini“ afferma il team di Google. Oltre alle tecniche integrate nell’LLM, la compagnia ha annunciato nuovi test manuali e automatici di red teaming, l’uso di robusti standard di sicurezza come il Secure AI Framework (SAIF) e nuove partnership sia con ricercatori tramite il programma VRP (Vulnerability Reward Program) che con altre aziende tech grazie alla Coalition for Secure AI (CoSAI).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/24/prompt-injection-indiretta-google-la-sua-strategia-di-sicurezza-a-piu-livelli/?utm_source=rss&utm_medium=rss&utm_campaign=prompt-injection-indiretta-google-la-sua-strategia-di-sicurezza-a-piu-livelli


Il ruolo dell’intelligenza artificiale nell’incremento della scalabilità e dell’efficienza operativa nella gestione del rischio cyber

Negli ultimi anni, a seguito della sua diffusione sempre più massiva, l’intelligenza artificiale (di seguito, IA) ha assunto un ruolo centrale nella trasformazione dell’approccio alla cybersecurity da parte delle organizzazioni, diventando una risorsa essenziale per affrontare le sfide derivanti da tutte le sfere legate alla gestione della cybersicurezza, sia a livello corporate che di operations.

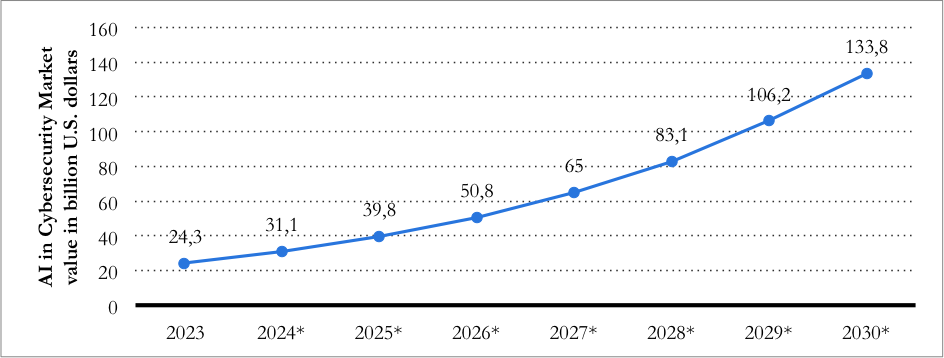
In particolare si stima che il mercato globale dell’IA nella cybersecurity, il quale si attestava già nel 2023 in 24.3 miliardi di dollari e in 31.1 nel 2024, raggiungerà la soglia di oltre 130 miliardi di dollari entro il 2030[1]; a fronte di un incremento di ricavi, per le aziende che impiegano nei processi interni strumenti di IA generativa, passato da 11 miliardi di dollari nel 2020 e 128 del 2024 a una prospettiva di oltre 1360 miliardi previsti per il 2030[2] (cfr. Grafico 1).

Grafico 1

La capacità dell’IA di analizzare grandi quantità di dati eterogenei e di trarne correlazioni utili agli scopi dell’utente, identificando pattern ricorrenti e relative anomalie, sta rivoluzionando il panorama della sicurezza digitale, grazie a strumenti quali il machine learning, il deep learning e l’elaborazione del linguaggio naturale.

In particolare, le intersezioni tra IA e cybersecurity non si limitano all’utilizzo di tali strumenti per l’automazione o l’incremento di precisione e affidabilità nelle operazioni di offensive security – quali i processi di threat intelligence, vulnerability assessment e penetration test – potendosi estendere anche alla gestione della cybersecurity governance, laddove per governance s’intenda l’attività di costruzione dei processi interni funzionali al raggiungimento degli obiettivi di business dell’organizzazione e, al contempo, in grado di intercettare gli interessi degli stakeholder.

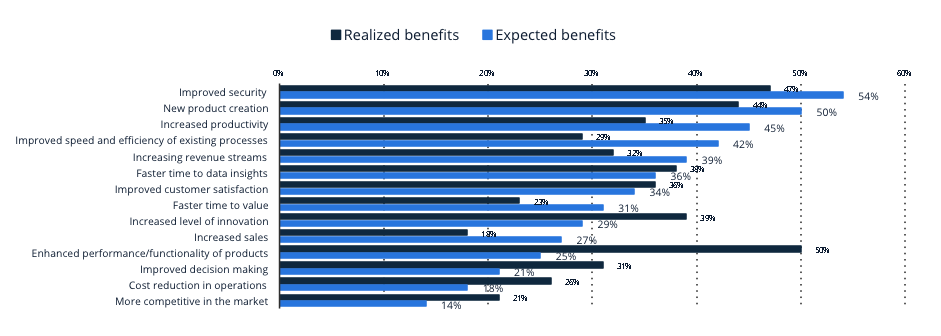
A riprova della concretezza dei risultati ottenibili dall’impiego delle predette tecnologie, vi è la circostanza per cui l’efficientamento del comparto sicurezza sia uno degli ambiti dove si riscontra la minor discrepanza tra i benefici attesi e quelli conseguiti attraverso l’impiego dell’IA, unitamente all’efficientamento di costo nella gestione del comparto operations (cfr. Grafico 2)[3].

Grafico 2

Le applicazioni in ambito operations

Dal punto di vista dell’ambito operations, è importante sottolineare come l’IA possieda diverse caratteristiche che la rendono adatta ad essere impiegata a supporto della maggior parte delle attività rientranti in questa macroarea.

La capacità dell’IA di analizzare grandi volumi di dati in tempo reale agevola l’identificazione di bug o feature, rendendo possibile correlare eventi e generare insight predittivi estremamente funzionali allo svolgimento di attività che comprendono – inter alia – la threat intelligence, attraverso l’analisi di grandi quantità di dati provenienti da fonti eterogenee, come log di sistema o feed derivanti da attività di business intelligence, social media e dark web.

In particolare, attraverso strumenti di c.d. machine learning sia supervisionato che non, l’IA identifica eventuali discrepanze e anomalie rispetto ai pattern appresi, identificando potenziali segnali di attività malevole e rivelando così una potenziale vulnerabilità.

Ad esempio, i predetti modelli di machine learning possono analizzare flussi di dati in tempo reale per rilevare i c.d. indicatori di compromissione (IOC)[4] o correlare eventi apparentemente isolati per scoprire campagne di attacco coordinate.

Anche le operazioni di vulnerability assessment possono beneficiare delle caratteristiche dei tool di IA, attraverso l’automatizzazione delle attività di scansione di reti, sistemi e applicazioni per analizzare vulnerabilità note, nonché per identificarne di nuove e potenziali. Grazie alla capacità di apprendimento a partire dai dati storici delle analisi svolte in precedenza, l’IA può prevedere quali vulnerabilità saranno più suscettibili di essere sfruttate, fornendo indicazioni di priorità basate sul contesto specifico dell’organizzazione.

Inoltre, le proprietà di machine e deep learning permettono di analizzare le configurazioni di rete attuali e identificare eventuali errori o differenze rispetto allo standard di sicurezza emerso da processi di apprendimento della macchina, spesso difficili da rilevare con metodi tradizionali[5].

Analogamente l’IA permette lo svolgimento di penetration test attraverso simulazioni di attacco specifiche, grazie alle predette tecnologie di reinforcement e deep learning, quali la privilege escalation, l’esfiltrazione e la simulazione di tentativi di compromissione delle infrastrutture critiche.

Questi strumenti automatizzati non solo migliorano la velocità e l’efficienza dei test, ma identificano anche vulnerabilità che potrebbero essere trascurate da approcci manuali.

È, dunque, evidente come l’ambito operations possa beneficiare di numerosi vantaggi dall’impiego delle tecnologie di IA che hanno carattere trasversale, trasformando le modalità con cui le organizzazioni possono approcciarsi all’attività di individuazione e mitigazione delle minacce e delle vulnerabilità.

In particolare, preme sottolineare come i vantaggi si possano sintetizzare nei concetti di scalabilità ed efficientamento delle operazioni.

Infatti, la riduzione dei tempi operativi è uno dei principali vantaggi: la capacità dell’IA di analizzare grandi volumi e flussi di dati in tempo reale permette di svolgere le attività descritte riducendo in modo determinante le dilazioni temporali a cui le stesse sarebbero soggette qualora venissero svolte da operatori tradizionali, così come il relativo costo.

È del tutto evidente quali siano i vantaggi derivanti dal poter svolgere le predette attività ad un costo minore, in minor tempo e con un’efficienza superiore.

Un ulteriore vantaggio significativo derivante dall’impiego dell’IA nei processi di offensive security risiede nella sua scalabilità.

L’impiego dell’IA permette infatti lo svolgimento dell’estensione dei predetti processi su sistemi e perimetri complessi e distribuiti, adattandosi dinamicamente a infrastrutture in evoluzione nonché a volumi di dati e perimetri sempre più ampi[6].

Ciò risulta ancora più rilevante, come verrà discusso anche successivamente (v. infra, par. 3), a fronte dell’estensione del perimetro della responsabilità delle organizzazioni, dovuta all’aggiornamento della normativa applicabile, in termini di gestione del rischio in materia di sicurezza dei sistemi informativi e delle reti.

In particolare, preme sottolineare gli obblighi in tema di gestione del rischio cyber in ambito supply chain di cui all’art. 21, par. 2, lett. d), Direttiva UE 2022/2555 – Network Information Security Directive II (c.d. Direttiva NIS2)[7], che estende in modo significativo il perimetro rilevante per le organizzazioni, portando a livello di obbligo normativo la gestione del rischio derivante da tutta la catena di fornitura.

È chiaro come siffatte previsioni normative, estendendo ex lege il perimetro rilevante in tema di gestione del rischio cyber, rendono ancora più importante il contributo di soluzioni innovative in grado di rendere la gestione della ICT governance quanto più possibile scalabile, mantenendo elevati livelli di affidabilità e precisione nella generazione degli output.

Alla luce di ciò, la capacità degli strumenti di IA di analizzare in modo integrato i grandi volumi i dati ricavati dalle attività sopra descritte, di determinare pattern di correlazione tra gli stessi e, sulla base di essi, formulare previsioni a carattere deduttivo, permette non solo di migliorare la coordinazione tra le diverse attività di cui si compone la gestione della cybersecurity; ma aumenta anche la resilienza complessiva dell’organizzazione, permettendo la creazione di un ecosistema di governance ICT più robusto, proattivo e, soprattutto, in grado di agevolare l’assunzione di decisioni strategiche[8].

L’IA non sostituisce quindi il ruolo degli esperti di sicurezza (o l’importanza del fattore umano nella governance in generale) bensì lo potenzia, fornendo uno strumento ulteriore per individuare le informazioni rilevanti in grado di mettere in luce l’impatto della sicurezza digitale sugli aspetti strategici del business e facilitando, di conseguenza, l’assunzione di decisioni strategiche in tal senso (v. infra, par. 3).

Le applicazioni in ambito corporate

I profili corporate della gestione del rischio cyber comprendono la definizione dell’approccio strategico e integrato adottato dalle organizzazioni per identificare, valutare e mitigare i rischi associati alle minacce informatiche.

In particolare, tali profili[9] attengono alla definizione delle decisioni e all’implementazione delle conseguenti azioni che il top management dovrebbe intraprendere con l’obiettivo di creare valore e garantire un vantaggio competitivo all’organizzazione stessa, alla luce dei suoi obiettivi di business.

La gestione della cybersecurity a livello corporate si basa infatti sulla definizione di presidi di governance, declinati nella forma di politiche, procedure, linee guida, manuali operativi ecc., volti alla regolazione di processi operativi che disciplinano i vari aspetti della governance ICT.

Da una diversa prospettiva, a valle della definizione della propria postura strategica in tema di gestione del rischio cyber, l’Organizzazione ha la necessità di attuare concretamente ciò che è stato disegnato in precedenza. L’esecuzione pratica di quanto definito dai presidi di governance di cui sopra attiene all’ambito operations.

Infatti, mentre il livello corporate stabilisce quali siano gli obiettivi in tema di sicurezza dei sistemi informativi e delle reti, cosa è necessario fare per raggiungerli e perché sia necessario raggiungerli, il livello operation si focalizza sul “come”, traducendo le strategie in azioni concrete e coerenti con il business dell’organizzazione e con il suo contesto[10]. Appare dunque evidente il rapporto di complementarietà tra le due sfere della gestione del rischio cyber.

Dei robusti benefici dell’IA nella sfera operations si è già parlato in precedenza (v. supra, par. 2). È tuttavia altrettanto meritevole di approfondimento la tematica dell’applicabilità dell’IA nella sfera corporate, in particolare con riferimento alle potenzialità della stessa in tema di analisi e comparazione documentale.

Sul tema, è necessario premettere il ruolo fondamentale del contributo di metodologie e best practices riconosciute, come quelle fornite da framework e standard internazionali (NIST CSF 2.0, ISO/IEC 27001:2022, ISO/IEC 27002:2022, ISO/IEC 27701:2019, ISO 22301:2019, ecc.), i quali forniscono ottimi strumenti di indirizzo per supportare la definizione e la struttura dei presidi di governance di cui si compone la strategia dell’organizzazione.

Il punto è meritevole di attenzione, in quanto i predetti standard e framework non solo forniscono modelli di indirizzo a cui ispirare la costruzione della propria postura di governance ICT ma offrono, altresì, un parametro funzionale a valutarne il livello di maturità, laddove per maturità si intenda il livello di sviluppo/integrazione e ottimizzazione dei processi, delle tecnologie e delle pratiche di sicurezza informatica all’interno di un’organizzazione.

In particolare, la valutazione del livello di maturità si basa sull’analisi delle evidenze documentali dell’impianto di governance aziendale, al fine di valutarne l’aderenza ai requisiti posti dallo standard o framework selezionato[11].

Proprio con riferimento alla valutazione e monitoraggio del livello di maturità della postura di cyber governance di un’organizzazione emergono i vantaggi portati dall’impiego dell’IA in tema di analisi e raffronto documentale (v. supra, par. 3).

Infatti, le capacità di analisi documentale offerte da piattaforme che sfruttano agents di Large Language Models (LLMs) rappresentano un supporto fondamentale nell’accelerazione e ottimizzazione di operazioni di analisi caratterizzate da elevati coefficienti di effort, dal punto di vista sia temporale sia economico.

In particolare, tali processi implicano l’analisi e il raffronto sistematico di grandi volumi di dati in formato documentale, al fine di evidenziare analogie ed eventuali difformità o discrepanze: operazioni che le caratteristiche specifiche degli LLMs, quali l’elaborazione e comprensione di testi complessi, l’apprendimento contestuale, l’interoperabilità tra contesti predefiniti (e.g. tra diversi standard specifici), l’elaborazione multilingua e l’apprendimento supervisionato, permetterebbero di scalare in termini di tempo e volumi[12].

Il ruolo del contesto

Pare rilevante sottolineare come, in ragione delle caratteristiche dei tool riconducibili alla tecnologia LLM, sia possibile aumentare ulteriormente la precisione dei risultati ottenibili, così come della definizione del perimetro di riferimento entro cui l’LLM dovrà operare, attraverso l’integrazione dei dati a sua disposizione con elementi di provenienza esterna rispetto al perimetro dell’organizzazione, ottenibili mediante strumenti di cyber intelligence.

Mediante la cyber intelligence è possibile, infatti, effettuare operazioni di raccolta, analisi e interpretazione di dati e informazioni relative a un dominio cibernetico (i.e. un contesto) determinato, per supportare decisioni strategiche in tema di gestione del rischio cyber[13].

Appare del tutto evidente quali benefici tali informazioni possano apportare nell’utilizzo degli strumenti di IA, sia nella sfera corporate che nelle operations.

In particolare, la possibilità di basarsi sull’utilizzo delle informazioni addizionali raccolte mediante operazioni di cyber intelligence mirate permette agli algoritmi impiegati di beneficiare, da un lato, di un contesto di riferimento più preciso e definito; dall’altro, di poter contare su elementi ulteriori per alimentare il proprio processo di apprendimento, incrementando di conseguenza la qualità e la pertinenza dell’output finale.

All’esito di quanto sopra, pare ragionevole affermare che – nella misura in cui l’IA venga impiegata nell’ambito di attività specifiche, in contesti adeguatamente descritti e perimetrati e per la produzione di output altrettanto specifici – non ci si debba più rifare all’utilizzo di algoritmi ad uso generale e orizzontale, ma di agent di IA modellati e programmati alla luce di attività e contesti ben delineati[14].

Conclusioni

L’integrazione dell’IA nella cybersecurity rappresenta un’evoluzione strategica fondamentale per affrontare le sfide poste da un panorama di minacce in continua evoluzione e da normative sempre più stringenti.

Le capacità dell’IA di impattare sia in ambito corporate che operations dimostra un potenziale nell’ottimizzazione e la scalabilità di tutti i processi di governance ICT.

In questo contesto l’IA non si limita a potenziare le capacità operative e strategiche, contribuendo a ridefinire la stessa natura della gestione del rischio cyber; nonché promuovendo un equilibrio dinamico tra automazione, precisione e adattabilità.

Per un’analisi approfondita delle metodologie di cyber intelligence, delle best practices di implementazione AI e delle strategie avanzate di risk management, consultate il Quaderni di Cyber Intelligence #7, dove esperti del settore forniscono insights tecnici, case study reali e roadmap strategiche per navigare con successo l’intersezione tra intelligenza artificiale e rischio cyber.

Note

[1] Artificial Intelligence (AI) in Cybersecurity, Statista, 2023, slide 18, slide 3.

[2] Ibidem, slide 4.

[2] Ibidem, slide 4.

[3]V. Artificial Intelligence (AI) in Cybersecurity, Statista, 2023, slide 19

[4] Sul punto, si precisa come per Indicatore di Compromissione si intenda una traccia osservabile o un artefatto digitale che suggerisce una possibile compromissione della sicurezza di un sistema o di una rete. Gli IOC includono informazioni come indirizzi IP sospetti, hash di file malevoli, nomi di dominio utilizzati in campagne di phishing, stringhe specifiche all’interno di file o log e comportamenti anomali rilevabili all’interno di infrastrutture IT. Tali elementi vengono raccolti e analizzati congiuntamente nel contesto delle attività di threat intelligence. Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024.

[5] Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024.

[6] Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024, e S. Kumar et al. – Artificial Intelligence: Revolutionizing Cybersecurity in the Digital Era, in Journal of Computers, Mechanical and Management (JCMM), Vol. 2, Issue 3.

[7] Sul punto, il medesimo obbligo viene ripreso all’interno del D.lgs. 138/2024 che recepisce la Direttiva NIS2 all’interno dell’Ordinamento Italiano, in particolare all’art. 24, co. 1, lett. d).

[8] V. Nota 5.

[9] In generale, il concetto di corporate strategy include la determinazione delle attività che un’impresa dovrebbe gestire internamente o esternamente, l’identificazione delle sinergie tra le diverse unità aziendali e la gestione di transazioni come fusioni, acquisizioni, alleanze strategiche e dismissioni. Il top management dovrebbe coordinare le risorse all’interno dell’organizzazione, gestire relazioni interorganizzative e decidere quali attività includere o escludere dai confini aziendali. Una strategia aziendale ben eseguita non solo migliora la performance finanziaria dell’impresa, ma influenza anche il modo in cui le risorse vengono allocate e le interazioni con partner esterni vengono strutturate. Cfr. E. R. Feldmand – Corporate Strategy: Past, Present and Future, in Strategic Management Review 1, 2020.

[10] La maturità non riguarda solo la presenza di controlli tecnici o procedure operative ma anche la loro efficacia, adattabilità e allineamento agli obiettivi strategici dell’impresa. Un’organizzazione con un elevato grado di anticipare, identificare, mitigare e rispondere efficacemente alle minacce informatiche, riducendo al minimo l’impatto su operazioni, risorse e reputazione.

[11] Sul punto, preme sottolineare come tale analisi debba implicitamente avere carattere di terzietà ed imparzialità, al fine di rendere quanto più credibile e affidabile il risultato, ad esempio, applicando i principi propri degli audit di terza parte di cui alla ISO 19011:2018.

[12] Sul punto si vedano H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024; e S. Kumar et al. – Artificial Intelligence: Revolutionizing Cybersecurity in the Digital Era, in Journal of Computers, Mechanical and Management (JCMM), Vol. 2, Issue 3.

[13] Sul punto si veda Fahim Sufi, Novel Application of Open-Socurce Cyber Intelligence, in Electronics, 2023, 12, 3610.

[14] Sul punto si veda S. Kapoor, B. Stroebl et al., AI Agents that Matter, in airXiv.com, Princeton University, July 2, 2024; e Cristiano Castelfranchi, Modelling Social Action for AI Agent, in Artificial Intelligence 103 (1998), Elsevier.

Profilo Autore

Esperto in materia di governance dei processi di security, con particolare rilevanza per quelli in ambito Network and Information, Golden Power e Intelligenza Artificiale, ha maturato significative esperienze in attività di indirizzo, coordinamento e controllo implementate sia nel settore delle istituzioni nazionali e internazionali sia nel settore privato.
In tali ambiti, grazie ad una solida e concreta preparazione anche post-universitaria, avendo frequentato corsi di specializzazione sia nella sfera della Business Administration che in ambiente accademico e della Difesa, sorretto da un vasto network relazionale, ha gestito rapporti interistituzionali e attività di ricerca, analisi ed elaborazione di informazioni, nel settore della sicurezza e delle strategie innovative, ai fini della tutela di know-how di rilevanza scientifica e industriale.

Profilo Autore

Avvocato esperto in cybersecurity, protezione dei dati e corporate governance. Laureato in Giurisprudenza presso l’Università Cattolica del Sacro Cuore (2020), ha svolto pratica forense in ambito Corporate & Capital Markets ed è iscritto all’Ordine degli Avvocati di Milano dal 2022. Dal 2021 al 2023 ha lavorato come Cybersecurity & Data Protection Consultant in settori strategici come finanza, trasporti, telecomunicazioni e assicurazioni. È Auditor certificato su schemi ISO 27001 e ISO 22301 e ha maturato competenze avanzate in conformità e gestione del rischio. Attualmente frequenta un Master di II livello in Corporate Governance e Diritto Penale dell’Economia (2024-2025). Il suo profilo unisce competenze legali e tecniche, offrendo supporto multidisciplinare a imprese e istituzioni su sicurezza, compliance e governance.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-rischio-cyber/


Vantaggi dell’intelligenza artificiale nella sicurezza informatica: prospettive e innovazioni per il 2025

L’avvento dell’intelligenza artificiale (IA) sta rivoluzionando il panorama della sicurezza informatica, delineando un nuovo paradigma operativo caratterizzato da capacità predittive, reattività automatizzate e strategie difensive adattive. L’IA sta plasmando presente e futuro della sicurezza informatica sia in modo positivo che negativo, configurandosi come una tecnologia che offre straordinarie opportunità per il potenziamento delle difese cyber, ma contemporaneamente introduce nuove vulnerabilità e vettori di attacco.

La crescente complessità delle minacce informatiche contemporanee rende imperativo l’adozione di soluzioni tecnologiche avanzate. Il mercato globale dell’IA nella sicurezza informatica è proiettato a crescere da 30 miliardi di dollari nel 2024 a circa 134 miliardi di dollari entro il 2030, evidenziando l’importanza strategica di questa convergenza tecnologica. La ricerca conferma che il 77% delle aziende e dei professionisti IT sta già utilizzando l’IA nella sicurezza informatica, sottolineando come questa tecnologia sia transitata dalla fase sperimentale a quella operativa.

Il presente contributo esamina approfonditamente i benefici dell’implementazione dell’intelligenza artificiale nel dominio della sicurezza informatica, analizzando le metodologie innovative per la protezione dalle minacce, i sistemi avanzati di rilevamento, l’automazione della risposta agli incidenti e l’analisi comportamentale degli utenti. L’analisi si basa su fonti autorevoli istituzionali e ricerche scientifiche aggiornate, fornendo un quadro esaustivo delle potenzialità e delle sfide che caratterizzano questo settore in rapida evoluzione.

IA per la protezione da minacce informatiche

L’implementazione dell’intelligenza artificiale nella protezione dalle minacce informatiche rappresenta una metamorfosi paradigmatica nelle strategie difensive. L’IA è utilizzata sia dagli avversari nei loro attacchi che dai difensori nella loro difesa, configurando uno scenario di competizione tecnologica che richiede approcci proattivi e adattivi.

Le capacità predittive dell’IA consentono l’identificazione proattiva di vulnerabilità e la prevenzione di attacchi prima che questi possano manifestarsi. Gli algoritmi capaci di analizzare quantità massive di dati rendono possibile identificare rapidamente minacce e vulnerabilità, mitigare i rischi e prevenire gli attacchi. Questa capacità risulta particolarmente critica nel contesto contemporaneo, dove più di 30.000 vulnerabilità sono state divulgate lo scorso anno, un aumento del 17% rispetto alle cifre precedenti.

Sistemi intelligenti di rilevamento delle minacce

I sistemi di IA per la protezione cyber implementano sofisticati algoritmi di apprendimento automatico che analizzano continuamente il traffico di rete, i pattern comportamentali e le anomalie sistemiche. I sistemi di rilevamento delle minacce basati su IA utilizzano algoritmi di machine learning e deep learning per identificare minacce alla sicurezza informatica, consentendo il riconoscimento di attacchi sia noti che precedentemente sconosciuti.

L’efficacia di questi sistemi risiede nella loro capacità di processare volumi di dati impossibili da gestire manualmente. Le tecnologie di deep learning permettono l’analisi di multipli livelli di astrazione dei dati, identificando correlazioni nascoste e pattern complessi che sfuggirebbero all’analisi umana tradizionale.

Prevenzione adattiva e intelligenza predittiva

L’evoluzione verso sistemi predittivi rappresenta un salto qualitativo significativo rispetto agli approcci reattivi tradizionali. Gli esperti prevedono che “entro il 2025, supereremo il semplice rilevamento delle minacce guidato dall’IA per arrivare alla guerra su larga scala macchina-contro-macchina… dove i sistemi di IA si impegnano in combattimenti in tempo reale con IA avversariali”.

Questa evoluzione richiede lo sviluppo di sistemi autonomi capaci di prendere decisioni strategiche in tempo reale, configurando centri operativi di sicurezza come “piattaforme altamente sofisticate che prendono decisioni tattiche complesse alla velocità delle macchine”. L’implementazione di tali sistemi necessita di professionisti specializzati, aprendo opportunità per “nuovi ruoli come esperti di etica della sicurezza IA e specialisti di difesa del machine learning”.

Integrazione con infrastrutture critiche

La protezione delle infrastrutture critiche attraverso l’IA assume particolare rilevanza nel contesto geopolitico contemporaneo. Gli attacchi informatici possono essere diretti contro infrastrutture critiche, forniture idriche, reti elettriche, sistemi finanziari, canali di comunicazione e reti sanitarie di nazioni esterne, rappresentando rischi significativi per la sicurezza nazionale.

L’implementazione di sistemi di IA per la protezione delle infrastrutture critiche richiede approcci multi-layered che integrano analisi comportamentale, monitoraggio in tempo reale e capacità di risposta automatizzata. Questi sistemi devono essere progettati per operare in condizioni di alta criticità, mantenendo funzionalità operative anche sotto attacco.

Rilevamento avanzato delle minacce con l’IA

Il rilevamento avanzato delle minacce rappresenta il nucleo centrale dell’applicazione dell’intelligenza artificiale nella sicurezza informatica. I sistemi di IA sono ora una pietra miliare nel processo decisionale della sicurezza informatica, affrontando abilmente un ampio spettro di minacce, automatizzando strategie di risposta agli incidenti altamente accurate.

Metodologie di Machine Learning per la Threat Detection

Le metodologie di machine learning applicate al rilevamento delle minacce si articolano in diverse categorie tecnologiche, ciascuna ottimizzata per specifiche tipologie di attacchi. Il deep learning è un sottoinsieme del machine learning che può analizzare vaste quantità di dati a più livelli, con reti neurali che rappresentano il cuore del deep learning e possono estrarre caratteristiche di livello superiore dai dati grezzi.

L’apprendimento per rinforzo (Reinforcement Learning) configura un approccio particolarmente innovativo, dove i sistemi apprendono a prendere decisioni ottimali basandosi su premi e penalità. Nel contesto della sicurezza informatica, questo approccio ottimizza le strategie di risposta, scegliendo automaticamente il miglior corso d’azione quando viene rilevata una minaccia.

Capacità uniche dei sistemi IA

I sistemi di IA per il rilevamento delle minacce presentano capacità distintive che li differenziano significativamente dagli approcci tradizionali. Le capacità uniche che i sistemi alimentati dall’IA forniscono per fortificare le difese di sicurezza informatica includono: apprendimento adattivo, riconoscimento avanzato di pattern, analisi predittiva e riduzione dei falsi positivi.

L’apprendimento adattivo utilizza modelli di machine learning per migliorare continuamente le capacità di rilevamento delle minacce, adattandosi alle minacce in evoluzione. Il riconoscimento avanzato di pattern identifica schemi di attaccanti e anomalie all’interno di vaste quantità di dati, inclusi segni sottili di attività malevola che gli analisti umani non riescono a rilevare.

Analisi Big Data e Threat Intelligence

L’integrazione di tecnologie big data con l’intelligenza artificiale amplifica significativamente le capacità di rilevamento. Sfruttando i big data analytics, i sistemi possono processare e analizzare enormi quantità di dati da diverse fonti, come log di rete, attività degli utenti e feed di threat intelligence.

Questa convergenza tecnologica consente la creazione di modelli predittivi che possono anticipare attacchi futuri basandosi su trend storici e pattern comportamentali. L’analisi predittiva identifica proattivamente minacce future e raffina il lavoro di threat hunting analizzando trend e pattern nei dati.

Validazione e controllo qualità

La validazione dei sistemi di rilevamento basati su IA richiede metodologie rigorose per garantire accuratezza e affidabilità. È importante notare che la disponibilità di benchmark affidabili per confrontare i risultati degli articoli AML è ancora limitata, causando risultati spesso incomparabili.

La necessità di standardizzazione nei benchmark di valutazione rappresenta una sfida critica per il settore. L’implementazione di protocolli di validazione robusti è essenziale per garantire che i sistemi di IA mantengano prestazioni ottimali in scenari operativi reali, evitando problemi di degradazione del modello o generazione di falsi positivi che potrebbero compromettere l’efficacia operativa.

Automazione della risposta agli incidenti con l’IA

L’automazione della risposta agli incidenti rappresenta una delle applicazioni più trasformative dell’intelligenza artificiale nella sicurezza informatica. L’Agenzia per la Sicurezza Informatica e delle Infrastrutture (CISA), in coordinamento con il Centro Australiano per la Sicurezza Informatica e una coalizione di partner internazionali, ha pubblicato nuove risorse per guidare le organizzazioni attraverso l’acquisizione e l’implementazione di tecnologie SIEM e SOAR.

Piattaforme SOAR e orchestrazione intelligente

Le piattaforme Security Orchestration, Automation and Response (SOAR) rappresentano l’evoluzione più avanzata nell’automazione della risposta agli incidenti. SOAR è una raccolta di programmi software compatibili che consente a un’organizzazione di raccogliere dati sulle minacce alla sicurezza informatica e rispondere agli eventi di sicurezza con poca o nessuna assistenza umana.

Le piattaforme SOAR integrano tre componenti principali: orchestrazione di sicurezza, automazione di sicurezza e risposta di sicurezza. L’orchestrazione di sicurezza connette e integra strumenti interni ed esterni disparati tramite integrazioni integrate o personalizzate e interfacce di programmazione delle applicazioni.

Playbook intelligenti e workflow automatizzati

L’implementazione di playbook intelligenti costituisce il nucleo operativo dell’automazione della risposta. I playbook sono essenziali per il successo del SOAR. I playbook precostruiti o personalizzati sono azioni automatizzate predefinite. Più playbook SOAR possono essere collegati per completare azioni complesse.

Un esempio paradigmatico di workflow automatizzato comprende il rilevamento di un URL malevolo in un’email di un dipendente durante una scansione. Il playbook può essere istituito per bloccare l’email, avvisare il dipendente del potenziale pericolo e avviare azioni investigative di follow-up, come la ricerca di email simili in altre caselle di posta e il blocco degli indirizzi IP associati.

Integrazione IA e risposta adattiva

L’evoluzione delle piattaforme SOAR verso sistemi intelligenti alimentati dall’IA rappresenta un paradigma emergente. L’IA può automatizzare e ottimizzare i processi di risposta agli incidenti, consentendo alle organizzazioni di rispondere più velocemente e con maggiore precisione agli incidenti di sicurezza.

Quando vengono generati avvisi di sicurezza da varie fonti, le piattaforme SOAR alimentate dall’IA possono automaticamente classificare e dare priorità agli incidenti basandosi su gravità, rilevanza e impatto potenziale. Gli algoritmi di machine learning possono analizzare gli avvisi, arricchirli con informazioni contestuali e attivare azioni di risposta automatizzate basate su playbook predefiniti.

Analisi delle minacce e condivisione intelligence

Le capacità di analisi delle minacce integrate nei sistemi SOAR consentono l’elaborazione automatizzata di intelligence da multiple fonti. Con capacità alimentate dall’IA, le soluzioni SOAR supportano l’ingestione automatizzata di threat intelligence, l’analisi e la correlazione da varie fonti, come feed di minacce, database di vulnerabilità, intelligence open-source, report di ricerca sulla sicurezza.

Questa capacità risulta particolarmente critica nel contesto contemporaneo, dove la velocità di weaponizzazione delle vulnerabilità si è drasticamente ridotta. Un report del 2024 di Cloudflare ha scoperto che gli attori delle minacce hanno rapidamente trasformato in armi i proof of concept degli exploit in attacchi in tempi rapidi come 22 minuti dopo che gli exploit sono stati resi pubblici.

Collaborazione uomo-macchina e supervisione

L’implementazione efficace dell’automazione della risposta richiede un equilibrio calibrato tra automazione e supervisione umana. Le soluzioni SOAR alimentate dall’IA potenziano il rilevamento delle minacce, forniscono insight contestualizzati, migliorano la risposta agli incidenti e, più importante, apprendono e migliorano continuamente.

La collaborazione uomo-macchina si manifesta attraverso loop di feedback dove gli analisti umani possono fornire valutazioni sull’accuratezza degli insight generati dall’IA, che vengono utilizzati per addestrare e affinare gli algoritmi di machine learning. Questo approccio iterativo consente ai sistemi di IA di migliorare costantemente le loro prestazioni e fornire insight più preziosi agli analisti umani.

Analisi comportamentale degli utenti con l’intelligenza artificiale

L’analisi comportamentale degli utenti attraverso l’intelligenza artificiale rappresenta una frontiera avanzata nella sicurezza informatica, consentendo l’identificazione di anomalie sottili che potrebbero indicare compromissioni o attività malevole. L’analisi del comportamento degli utenti (UBA) nella sicurezza informatica è l’uso dell’analisi dei dati, dell’intelligenza artificiale e del machine learning per tracciare il comportamento degli utenti in una rete, modellare i loro pattern comportamentali normali e rilevare deviazioni che potrebbero segnalare minacce alla sicurezza.

User and Entity Behavior Analytics (UEBA)

La tecnologia UEBA estende il concetto tradizionale di UBA includendo il monitoraggio di entità non umane. L’analisi del comportamento di utenti e entità (UEBA) è una soluzione di sicurezza informatica che utilizza algoritmi e machine learning per rilevare anomalie nel comportamento non solo degli utenti in una rete aziendale ma anche dei router, server ed endpoint in quella rete.

L’approccio UEBA si basa sulla creazione di baseline comportamentali attraverso l’apprendimento continuo. Le soluzioni UEBA costruiscono profili che modellano il comportamento standard per utenti ed entità in un ambiente IT, come server, router e repository di dati. Questo è noto come baselining. Utilizzando una varietà di tecniche analitiche, la tecnologia UEBA può identificare attività anomale rispetto alle baseline stabilite, scoprire minacce e rilevare incidenti di sicurezza.

Metodologie analitiche avanzate

Le metodologie analitiche implementate nei sistemi UEBA si differenziano significativamente dagli approcci tradizionali deterministici. Le tecniche analitiche tradizionali sono deterministiche, nel senso che se certe condizioni erano vere, veniva generato un avviso, e se non lo erano il sistema assumeva che “tutto andava bene”. I metodi analitici avanzati sono diversi in quanto sono euristici.

Questi metodi euristici calcolano un punteggio di rischio che rappresenta la probabilità che un evento rappresenti un’anomalia o un incidente di sicurezza. Quando il punteggio di rischio supera una certa soglia, il sistema crea un avviso di sicurezza, consentendo una risposta graduata e contestualizzata alle potenziali minacce.

Rilevamento di minacce insider e compromissioni

L’efficacia dei sistemi UEBA nel rilevamento di minacce insider risulta particolarmente significativa nel contesto contemporaneo. Gli strumenti UBA possono rilevare quando singoli utenti fanno cose che normalmente non farebbero, come accedere da un nuovo indirizzo IP o visualizzare dati sensibili con cui non lavorano tipicamente.

Queste anomalie minori potrebbero non attivare altri strumenti di monitoraggio della rete, tuttavia l’UBA può determinare che questa attività è anormale per questo utente specifico e avvisare il team di sicurezza. La capacità di rilevare comportamenti sottilmente sospetti consente ai centri operativi di sicurezza di individuare attacchi evasivi come minacce insider, minacce persistenti avanzate e hacker che utilizzano credenziali rubate.

Applicazioni multi-settoriali e casi d’uso

Le applicazioni dell’analisi comportamentale si estendono attraverso molteplici settori industriali. L’UEBA può essere estesa per l’uso in molti settori per gestire una vasta varietà di preoccupazioni sulla sicurezza informatica, estendendo ulteriormente la capacità di rilevamento delle minacce insider.

Nel settore finanziario, l’UEBA osserva l’anomalia comportamentale di un dipendente che accede a un grande volume di dati sensibili durante orari non lavorativi. Confrontandolo con i pattern comportamentali stabiliti, l’UEBA identifica l’anomalia e attiva un avviso. Nel settore sanitario, può rilevare accessi non autorizzati a cartelle cliniche di pazienti o tentativi di esfiltrazione di dati medici sensibili.

Sfide implementative e considerazioni etiche

L’implementazione dell’analisi comportamentale presenta sfide significative relative alla privacy e all’etica. Una delle sfide chiave nell’implementazione dell’UEBA è garantire che il monitoraggio e l’analisi del comportamento degli utenti siano condotti in modo che rispetti la privacy e sia conforme agli standard legali e normativi.

I sistemi UEBA devono essere finemente calibrati per minimizzare i falsi positivi, che possono sovraccaricare i team di sicurezza e potenzialmente impattare l’esperienza utente. La gestione dei falsi positivi consente alle organizzazioni di ridurre il carico di lavoro dei team di sicurezza e migliorare l’esperienza utente, mantenendo al contempo l’efficacia del rilevamento delle minacce genuine.

Prospettive future e considerazioni strategiche

L’evoluzione dell’intelligenza artificiale nella sicurezza informatica delinea scenari futuri caratterizzati da crescente sofisticazione tecnologica e nuove sfide operative. Solo il 4% delle organizzazioni ha raggiunto lo stadio maturo di preparazione alla sicurezza informatica per rimanere resiliente contro le minacce odierne, evidenziando la necessità di strategie comprehensive per l’adozione dell’IA.

Le proiezioni per il 2025 indicano una trasformazione radicale del panorama cyber. Il 2025 sarà l’anno in cui inizieremo a realizzare pienamente il potere dell’aumento dell’IA negli sforzi di sicurezza informatica. L’IA diventerà un set di armi aggiuntivo nell’arsenale di un’organizzazione per combattere minacce sempre più sofisticate.

La convergenza tra sviluppi geopolitici e innovazioni tecnologiche configura nuovi paradigmi di rischio. La spionaggio informatico e la gara per le tecnologie emergenti si intensificheranno probabilmente mentre gli stati-nazione cercano di ottenere vantaggi competitivi nelle tecnologie emergenti, incluse IA, biotecnologie e quantum computing.

Conclusioni

L’integrazione dell’intelligenza artificiale nella sicurezza informatica rappresenta una trasformazione paradigmatica che offre benefici sostanziali ma richiede approcci strategici calibrati. L’evidenza empirica dimostra che i sistemi di IA possono significativamente potenziare le capacità di rilevamento delle minacce, automatizzare la risposta agli incidenti e fornire analisi comportamentali sofisticate che superano le limitazioni degli approcci tradizionali.

Tuttavia, l’implementazione efficace richiede considerazioni attente relative alla qualità dei dati, alla validazione dei modelli e all’equilibrio tra automazione e supervisione umana. Le organizzazioni devono sviluppare competenze specializzate e investire in infrastrutture tecnologiche adeguate per sfruttare pienamente il potenziale dell’IA nella sicurezza informatica.

Le prospettive future indicano un’evoluzione verso sistemi sempre più autonomi e predittivi, ma anche la necessità di framework etici e normativi appropriati per governare l’uso responsabile di queste tecnologie. La collaborazione tra settore pubblico e privato, insieme all’investimento continuo in ricerca e sviluppo, sarà essenziale per mantenere l’efficacia delle difese cyber nell’era dell’intelligenza artificiale.

Fonti e bibliografia

Fonti Istituzionali:

Fonti Scientifiche e di Ricerca:

Rapporti Industriali Autorevoli:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/vantaggi-intelligenza-artificiale/


Savona (Consob): “Con Bitcoin Trump impedisce nascita del Dollaro digitale. Ue punti su Euro digitale e AI”

Il discorso di Paolo Savona

Trump e il Bitcoin, il terremoto americano nel sistema monetario globale

Nel 2025, il Presidente degli Stati Uniti, Donald Trump, ha emesso due ordini esecutivi (23 gennaio e 6 marzo) che segnano una svolta epocale per la politica monetaria degli Stati Uniti. Ha proibito la creazione del dollaro digitale e ha candidato Bitcoin e altre quattro criptovalute a svolgere il ruolo di riserva internazionale della moneta statunitense.

È quanto affermato dal Presidente della Consob, Paolo Savona, nel suo settimo e ultimo Discorso in occasione dell’Incontro annuale con il mercato finanziario a Milano, nella sede di Borsa Italiana a Palazzo Mezzanotte.

Questa decisione colloca gli Stati Uniti come “centro operativo mondiale per le monete virtuali”, provocando uno scossone nel sistema monetario globale. Tale mossa rappresenta un riconoscimento implicito delle criptovalute, già legittimate negli anni da normative fiscali, servizi di trading regolamentati e decisioni frammentarie, senza mai affrontare la questione in maniera sistemica.

L’effetto è un’ulteriore “erosione del dollaro come unico pilastro del sistema monetario internazionale”, e un incentivo alla proliferazione di asset digitali non coordinati che minano l’efficacia delle politiche monetarie classiche.

Criptovalute: la minaccia sistemica e l’illusione della ricchezza

L’impatto delle criptovalute non è solo teorico: la loro espansione – favorita dalla promessa di guadagni facili – ha portato a una ricchezza “virtuale” che svaluta quella “tradizionale”. Il presidente Savona paragona il fenomeno al “Campo dei miracoli” di Pinocchio, dove la promessa è un’illusione che spesso conduce alla truffa.

Le crypto sfuggono alla regolamentazione classica perché si muovono nell’infosfera, oltre i confini territoriali. La decentralizzazione delle blockchain, specie in versioni opache e non consultabili dall’esterno, rende difficile prevenire fenomeni come evasione fiscale, riciclaggio o finanziamento del terrorismo.

AI, quantum annealing e Italia: il futuro della finanza digitale

L’intelligenza artificiale emerge come la vera rivoluzione tecnologica nel mondo finanziario. Secondo Savona, l’IA si sta evolvendo da semplice modello cognitivo a “neuroscienza computazionale”, e promette una maggiore razionalità nell’allocazione delle risorse.

Un esempio d’avanguardia viene proprio dall’Italia. Un gruppo di ricerca del CNR, di cui fa parte anche il premio Nobel Giorgio Parisi, ha raggiunto risultati rilevanti nel campo del quantum annealing, una tecnica che anticipa le capacità dei futuri computer quantistici.

Anche un team di giovani ricercatori della LUISS, in collaborazione con un centro privato, ha applicato con successo il quantum annealing per previsioni economiche, superando i modelli econometrici tradizionali.

Verso un euro digitale “sicuro” e decentrato

Savona propone un modello alternativo incentrato sull’Europa, suggerendo di trasformare l’euro in una moneta digitale decentrata ma tracciabile, basata su DLT (Distributed Ledger Technology) e non su blockchain anonime.

Questa riforma, secondo quanto affermato da Savona nel suo discorso: libererebbe la BCE dall’obbligo di garantire la solvibilità delle banche; eliminerebbe la necessità del fondo di garanzia dei depositi fino a 100.000 euro; favorirebbe una supervisione più efficiente e trasparente, con una sola autorità di vigilanza finanziaria e accesso regolato ai dati per la ricerca e la governance.

L’Europa come laboratorio monetario globale

Poiché Stati Uniti e Cina sembrano restii a una cooperazione monetaria, Savona invita l’Unione europea a riprendere l’eredità della proposta di Keynes a Bretton Woods. L’euro potrebbe trasformarsi in una moneta internazionale “as good as gold”, contrastando il parallelo mediatico e simbolico tra crypto e oro.

Questo euro digitale, se usato in modo sistematico dagli operatori europei, rafforzerebbe il ruolo internazionale dell’Europa, riducendo la dipendenza dal dollaro e stimolando la cooperazione globale.

Una sfida di civiltà tra utopia e necessità

Il discorso del Presidente Savona lancia un messaggio chiaro: l’attuale assetto istituzionale è inadeguato. Serve una “utopia necessaria” – come fu l’euro – per costruire un nuovo equilibrio tra tecnologia, stabilità monetaria e sviluppo reale.

In un mondo dominato da AI, criptovalute e disinformazione, il ruolo degli Stati e delle istituzioni finanziarie è più cruciale che mai. L’Italia, grazie alla sua eccellenza scientifica e alla qualità della sua cultura tecnologica, può e deve essere parte attiva di questo processo.

Savona profeta o guardiano del vecchio mondo?

La Commissione nazionale per le società e la borsa, o Consob, è un’autorità amministrativa indipendente dotata di autonoma personalità giuridica e piena autonomia operativa con il compito di sorvegliare il mercato finanziario italiano.

Un organo per sua natura conservatore, che tende per forza di cose a vedere ogni innovazione come potenzialmente destabilizzante, specie se sfugge alla supervisione centrale. Le criptovalute e molte tecnologie decentralizzate sono incompatibili con i meccanismi classici di controllo e vigilanza, il che può indurre una reazione difensiva più che costruttiva.

Savona associa le criptovalute a rischi concreti come evasione fiscale, riciclaggio, finanziamento del terrorismo, opacità contabile, proliferazione anarchica non governabile. Nel denunciare questi pericoli, tutti reali badiamo bene, la Consob protegge allo stesso tempo anche il suo ruolo regolatorio e sostiene la necessità di una moneta unica sotto controllo pubblico.

Savona propone un euro digitale decentrato ma “conoscibile”, come alternativa ordinata e sicura alle criptovalute, immaginando l’Europa come laboratorio di una nuova architettura monetaria internazionale.

Questa visione, per quanto ambiziosa, trascura rilevanti limiti politici e istituzionali dell’Unione e assume, forse viziandone il contesto, che si possa competere con Stati Uniti e Cina solo riformando da dentro, escludendo ogni forma di esperienze bottom-up e start-up native digitali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/savona-consob-con-bitcoin-trump-impedisce-nascita-del-dollaro-digitale-ue-punti-su-euro-digitale-e-ai/535871/


Lepida, tutti i servizi del Centro di scansione Minerbio (BO)

La sede di Minerbio di Lepida eroga servizi ai propri soci da oltre 20 anni. Il personale della sede, circa 30 persone, gestisce due sedi a Minerbio e una a Quarto Inferiore (nel comune di Granarolo); i tre magazzini hanno una superficie complessiva di oltre 11mila mq, ovvero oltre 120mila metri lineari.

I servizi erogati sono: controllo della spesa farmaceutica, con scansione delle ricette cartacee; scansione di documenti (ad es. cartelle cliniche cartacee e fascicolo del personale); messa a disposizione del documento digitale (ad es. al personale sanitario); stoccaggio di documenti sanitari e amministrativi; supporto al socio nello smaltimento dei documenti qualora richiesto; gestione del processo di conservazione sostitutiva per le cartelle cliniche cartacee; utilizzo di algoritmi di Intelligenza Artificiale per analisi immagini e acquisizione dati.

Recentemente, tuttavia, altri soci di Lepida hanno richiesto informazioni su tali servizi e sui possibili costi per lo stoccaggio di documenti prettamente amministrativi.

Gli enti soci interessati possono richiedere informazioni all’indirizzo D4@lepida.it, la mail gestita dai Direttori del Dipartimento Welfare & Integrazioni Digitali, Caterina Lena e Cesare Osti.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lepida-tutti-i-servizi-del-centro-di-scansione-minerbio-bo/535759/


iRonCub, l’Iron Man italiano: il robot volante che cambierà il soccorso in caso di disastri

Il ronzio assordante di quattro motori a reazione squarcia il silenzio. Non siamo sul set di un blockbuster di Hollywood, ma nei laboratori dell‘Istituto Italiano di Tecnologia (IIT) di Genova. Qui, una macchina che sembra uscita da un sogno di fantascienza ha appena spiccato il volo: si chiama iRonCub, ed è il primo robot umanoide al mondo a volare grazie a una propulsione a getto. Un traguardo epocale, un vanto per la ricerca italiana, che proietta il nostro Paese nell’Olimpo della robotica mondiale e apre scenari rivoluzionari, soprattutto nel campo del soccorso in ambienti estremi. Lo studio è stato presentato su Nature Communication Engineering.

L’Innovazione è figlia della ricerca italiana

Dietro questo progetto avveniristico c’è l’eccellenza della ricerca italiana. iRonCub è una creatura dell’IIT, sviluppata in collaborazione con il Politecnico di Milano per gli studi aerodinamici e con la Stanford University per gli algoritmi di intelligenza artificiale. Questo non è semplicemente un drone con fattezze umane; è una piattaforma robotica multimodale, capace di muoversi agilmente a terra e, ora, di volare.

[embedded content]

La sfida era considerata da molti quasi impossibile. Far volare un corpo asimmetrico e articolato come quello di un umanoide, che pesa circa 70 kg, è un’impresa titanica dal punto di vista del controllo e dell’aerodinamica. Il team italiano non solo ci è riuscito, ma lo ha fatto superando ostacoli ingegneristici estremi, come la gestione del calore dei motori a reazione, i cui gas di scarico raggiungono gli 800°C. Per proteggere la struttura, è stata progettata una spina dorsale in titanio e speciali coperture resistenti alle altissime temperature. Un capolavoro di ingegneria e scienza dei materiali, tutto italiano.

Come vola iRonCub? Il segreto è nell’aerodinamica e nell’IA

Immaginate di dover mantenere in equilibrio un manichino con braccia e gambe in movimento nel bel mezzo di una tempesta. Questa è, in parole semplici, la sfida aerodinamica di iRonCub. A differenza di un drone, la cui forma simmetrica è facile da controllare, un umanoide genera turbolenze complesse e imprevedibili. Il suo baricentro si sposta continuamente a ogni minimo movimento.

Qui entra in gioco la vera magia: l’intelligenza artificiale. Per volare, iRonCub si affida a quattro potenti turbine a getto, due montate su uno zaino e due sugli avambracci, che generano una spinta complessiva di oltre 1000 Newton. Ma la forza bruta non basta. Il suo “cervello” è un sofisticato sistema di controllo basato su reti neurali profonde (Deep Neural Networks).

Preparazione av volo del robot umanoide

Queste reti neurali sono state addestrate con una mole enorme di dati, raccolti sia attraverso simulazioni fluidodinamiche (CFD) sia con test reali nella galleria del vento del Politecnico di Milano. In questo modo, il robot può “percepire” e prevedere in tempo reale le forze aerodinamiche che agiscono sul suo corpo e reagire istantaneamente, modificando la spinta dei suoi jet e la posizione delle braccia per mantenere un equilibrio stabile. È un sistema che impara e si adatta, permettendo al robot di volare in modo controllato, un risultato impensabile con i sistemi di controllo tradizionali.

Come il robot umanoide simula il proprio volo da IIT

Possibili Usi: Un Eroe per le Missioni di Soccorso

Le potenzialità di iRonCub sono immense e toccano corde emotive profonde. L’obiettivo principale è creare un operatore robotico per missioni di ricerca e soccorso (search and rescue) in scenari di disastro, come terremoti, incendi in impianti industriali o aree contaminate.

Immaginiamo uno scenario post-terremoto: un edificio è crollato ed è troppo pericoloso per i soccorritori umani. iRonCub potrebbe volare sopra le macerie, atterrare in un punto sicuro e poi, grazie alla sua forma umanoide, camminare tra i detriti, aprire una porta, chiudere una valvola del gas o cercare superstiti. La sua capacità di combinare locomozione aerea e terrestre lo rende uno strumento unico e potenzialmente rivoluzionario per salvare vite umane. Potrà arrivare dove nessun essere umano o drone tradizionale può arrivare, agendo come un vero e proprio avatar telecomandato dai soccorritori, che opereranno al sicuro.

Il primo volo di iRonCub non è solo un esperimento riuscito, ma l’alba di una nuova era per la robotica. Un’era in cui l’ingegno italiano ha dimostrato, ancora una volta, di essere all’avanguardia nel mondo, trasformando la fantascienza in una straordinaria e promettente realtà.


Telegram

Telegram
Grazie al nostro canale Telegram potete rimanere aggiornati sulla pubblicazione di nuovi articoli di Scenari Economici.

⇒ Iscrivetevi subito ⇐


MindsMinds

https://scenarieconomici.it/ironcub-robot-umanoide-volante-italiano-iit/


L’AI Avversaria e il nuovo fronte della guerra cibernetica: l’arma invisibile del futuro

Negli ultimi anni l’intelligenza artificiale (AI) ha rivoluzionato il panorama della sicurezza informatica, sia come potente strumento difensivo sia come pericolosa risorsa nelle mani degli attaccanti.

Il concetto di AI avversaria, ovvero l’uso intenzionale dell’intelligenza artificiale per condurre attacchi informatici o sabotare sistemi di difesa automatizzati, sta emergendo come una delle minacce più complesse e insidiose della guerra cibernetica moderna.

L’AI avversaria sfrutta le vulnerabilità intrinseche nei modelli di apprendimento automatico e nei sistemi intelligenti, rendendo possibile la creazione di malware capaci di apprendere e adattarsi in tempo reale alle difese cibernetiche.

Ancora più preoccupante è il suo potenziale nell’alimentare attacchi di ingegneria sociale, permettendo a criminali e attori statali di lanciare campagne di phishing personalizzate e sfruttare tecnologie come i deepfake per creare falsi digitali convincenti.

Nel 2018 IBM svelò un esperimento chiamato DeepLocker, un malware alimentato dall’intelligenza artificiale, progettato per dimostrare come le minacce informatiche AI-driven possano essere quasi invisibili fino al momento dell’attacco. DeepLocker utilizzava modelli di machine learning per nascondere il malware all’interno di applicazioni comuni, attivandolo solo quando riconosceva il bersaglio specifico attraverso input biometrici o altri segnali unici.

L’esperimento dimostrò come gli attacchi basati su AI potessero essere estremamente difficili da rilevare, aumentando esponenzialmente la complessità per i difensori: questo tipo di attacco segna infatti il passaggio dai malware statici a minacce dinamiche, capaci di evolversi e adattarsi a specifici contesti.

Se il crimine informatico ha già raggiunto livelli preoccupanti, il coinvolgimento dell’intelligenza artificiale sta ulteriormente aggravando lo scenario di rischio. Un report del 2020 di Cybersecurity Ventures[1] prevede che il costo globale del crimine informatico raggiungerà i 10,5 trilioni di dollari all’anno entro il 2025.

Gli attacchi alimentati da AI rappresentano una crescente percentuale di queste perdite, con tattiche di phishing avanzate, automazione di botnet e attacchi zero-day potenziati dall’AI; questi attacchi aumentano non solo il costo ma anche la complessità della protezione, richiedendo alle aziende di adottare misure di difesa altrettanto avanzate, come sistemi di anomaly detection AI-driven e tecniche di apprendimento continuo.

Questo articolo esplorerà in dettaglio come l’AI avversaria stia ridefinendo i confini della guerra cibernetica, trasformando il cyberspazio in un campo di battaglia dove l’arma più potente non è il codice malevolo tradizionale ma un’intelligenza artificiale capace di evolvere, adattarsi e sfidare persino i sistemi di difesa più avanzati.

AI avversaria

L’AI avversaria è una forma specifica di intelligenza artificiale progettata (o manipolata) per eludere, confondere o sovvertire i sistemi di difesa cibernetici basati su AI.

Mentre l’intelligenza artificiale è stata a lungo utilizzata per migliorare la sicurezza informatica, l’AI avversaria rappresenta il lato oscuro di questa tecnologia: un modo in cui gli attaccanti possono sfruttare le debolezze e le imperfezioni intrinseche nei modelli di apprendimento automatico.

Tecniche di attacco dell’AI Avversaria

Gli attacchi condotti tramite AI avversaria si basano su diverse tecniche sofisticate, che mirano a compromettere l’integrità dei modelli AI utilizzati per la sicurezza.

Di seguito alcune delle principali tecniche utilizzate dagli attaccanti:

  • Evasion Attacks: questi attacchi si basano sulla manipolazione dei dati di input per ingannare i sistemi di difesa AI. Un esempio classico è il malware che, grazie all’introduzione di piccoli cambiamenti nel proprio codice, riesce a sfuggire ai rilevatori basati su AI, che non lo riconoscono come minaccia.
  • Data Poisoning: in questa tipologia di attacchi, gli aggressori alterano i dati di addestramento del modello AI per indurlo a prendere decisioni errate. Un sistema di difesa potrebbe, ad esempio, essere addestrato su dati in cui è stato iniettato del codice malevolo che viene classificato erroneamente come benigno.
  • Model Stealing: in questo caso gli attaccanti possono tentare di estrarre informazioni sui modelli AI utilizzati dalle organizzazioni, copiandoli o “rubandoli” al fine di replicarli o di sfruttarne le debolezze in attacchi futuri. Ciò consente agli aggressori di conoscere i criteri di rilevamento e creare minacce su misura che riescono a bypassare le difese AI.

Il rischio delle “Black Box”

Una delle caratteristiche che rende l’AI avversaria così pericolosa è la natura “black box” di molti sistemi di intelligenza artificiale.

La mancata trasparenza nel processo decisionale di un modello AI rende infatti difficile, per i difensori, comprendere esattamente come un attacco avversario stia manipolando il sistema; ciò complica la diagnosi e la risoluzione dei problemi, poiché diventa estremamente arduo capire quali dati siano stati compromessi o in che modo il sistema sia stato aggirato.

Minacce cibernetiche alimentate dall’AI

L’uso dell’intelligenza artificiale come arma è ormai una realtà consolidata nel panorama della sicurezza informatica.

Gli attaccanti stanno sfruttando l’AI per sviluppare malware in grado di apprendere e adattarsi, nonché per perfezionare tecniche di ingegneria sociale, rendendo le minacce cibernetiche sempre più difficili da rilevare e prevenire.

Malware che impara e si adatta[2]

Tradizionalmente il malware operava con schemi statici, il che consentiva ai sistemi di sicurezza di rilevarlo analizzando firme note o comportamenti predefiniti.

Con l’introduzione dell’AI il malware è diventato più evoluto, adattandosi dinamicamente per sfuggire ai sistemi di rilevamento.

Polymorphic Malware: questo tipo di malware cambia continuamente il proprio codice superficiale per evitare di essere rilevato dagli antivirus tradizionali. L’introduzione dell’AI ha reso questa tecnica ancora più sofisticata, permettendo al malware di apprendere dalle risposte dei sistemi difensivi e modificare di conseguenza il proprio comportamento.

Malware auto-apprendente: si stanno osservando casi di malware alimentato da AI che impara e si adatta in tempo reale. Ad esempio, una botnet basata sull’AI può monitorare le difese di una rete e modificare i propri metodi di attacco in base ai pattern di difesa rilevati. Questo tipo di malware agisce come un attaccante “intelligente”, in grado di analizzare gli schemi di risposta e ottimizzare le sue tattiche di penetrazione.

AI e Ingegneria Sociale[3]

Gli attacchi di ingegneria sociale sono tra i più efficaci nel compromettere sistemi e infrastrutture; negli ultimi tempi, grazie all’AI, queste tecniche sono diventate ancora più devastanti.

L’intelligenza artificiale permette infatti agli attaccanti di creare messaggi estremamente personalizzati e realistici che ingannano le vittime, sfruttando tecnologie come il natural language processing (NLP).

Phishing personalizzato: l’AI può analizzare enormi quantità di dati personali per creare email di phishing mirate, che risultano quasi indistinguibili da una comunicazione legittima. Secondo recenti analisi, gli attacchi di phishing alimentati da AI sono in grado di raggiungere tassi di successo molto più elevati rispetto ai metodi tradizionali grazie alla capacità di “parlare” come una persona reale. Secondo uno studio condotto da Tessian gli attacchi di phishing di questo tipo hanno tassi di successo che arrivano fino all’80%, molto più alti rispetto ai metodi tradizionali.

Questo perché le AI possono analizzare grandi quantità di dati provenienti da social media, email e altre fonti per creare comunicazioni personalizzate e convincenti: un attacco condotto da un sistema AI può modellare il linguaggio, il tono e persino le tempistiche della comunicazione per sembrare del tutto autentico.

Tale livello di personalizzazione porta a un tasso di apertura delle email di phishing più elevato e rende le tradizionali difese (come i filtri antispam) molto meno efficaci.

Deepfake[4]: i deepfake, alimentati dall’AI, rappresentano una minaccia emergente nell’ingegneria sociale. Video e audio falsi generati tramite AI possono essere usati per impersonare leader aziendali, funzionari governativi o persino familiari, allo scopo di ingannare e manipolare le vittime. Sono ormai numerosi i casi in cui dei truffatori hanno raggirato le vittime imitando la voce di un loro superiore o familiare, talvolta addirittura con videochiamate contraffatte, riuscendo a estorcere ingenti somme di denaro mediante il ricorso al fattore dell’urgenza o alla simulazione di una situazione di pericolo.

Automazione di attacchi complessi

L’AI non solo rende più potenti le tecniche di attacco ma consente anche di automatizzare processi estremamente complessi, come l’esfiltrazione di dati e l’identificazione di vulnerabilità in tempo reale.

Identificazione di vulnerabilità Zero-Day: gli algoritmi di machine learning possono scansionare milioni di linee di codice e infrastrutture per identificare vulnerabilità sconosciute, note come zero-day. L’uso dell’AI per identificare queste debolezze aumenta l’efficacia e la velocità con cui gli attaccanti possono sfruttarle, accelerando il ciclo degli attacchi.

Automazione delle Botnet: le botnet, reti di computer compromessi utilizzate per lanciare attacchi coordinati, sono diventate più potenti grazie all’intelligenza artificiale. Le botnet alimentate dall’AI sono in grado di autorganizzarsi, adattarsi alle condizioni della rete e coordinare attacchi su larga scala senza la necessità di una costante supervisione umana.

AI Avversaria e attacchi su sistemi di Tecnologia Operativa (OT)

Uno degli sviluppi più preoccupanti nell’uso dell’intelligenza artificiale avversaria è il suo potenziale nell’ambito dei sistemi di tecnologia operativa (OT), che includono le infrastrutture critiche come la gestione delle reti elettriche, le fabbriche automatizzate e i veicoli autonomi.

Gli attacchi che prendono di mira questi sistemi non minacciano solo le infrastrutture informatiche, mettendo a rischio anche la sicurezza fisica: un esempio potrebbe essere un attacco AI-driven contro una flotta di veicoli autonomi, in cui un malware sfrutta vulnerabilità nel software di controllo per manipolare il comportamento dei veicoli stessi. Attraverso tecniche come il data poisoning e l’analisi in tempo reale del traffico stradale, ipoteticamente un attaccante potrebbe far deviare interi convogli di macchine autonome, così causando incidenti o arrivando a bloccare intere città.

Nel 2021 la Colonial Pipeline, una delle principali infrastrutture per la distribuzione di carburante negli Stati Uniti, è stata compromessa da un attacco ransomware.

Anche se in questo caso l’attacco non ha coinvolto AI, è stato un chiaro avvertimento del pericolo che rappresentano gli attacchi OT. Se a questi si aggiunge l’uso di AI avversaria, la situazione potrebbe degenerare: l’AI potrebbe automaticamente identificare vulnerabilità nei sistemi di controllo industriale e orchestrare attacchi coordinati su larga scala senza la necessità di supervisione umana.

Questo rende cruciale lo sviluppo di contromisure, come sistemi di difesa autonomi e resilienti, capaci di anticipare e prevenire questi scenari estremi.

L’AI nelle tattiche di guerra cibernetica

L’intelligenza artificiale sta trasformando le tattiche di guerra cibernetica, portando a un nuovo livello di sofisticazione tanto negli attacchi quanto nelle difese.

Attori statali e criminali informatici stanno sfruttando l’AI per ottenere vantaggi strategici nel cyberspazio, utilizzando l’intelligenza artificiale non solo per attacchi su larga scala ma anche per missioni di spionaggio, sabotaggio e destabilizzazione.

L’uso dell’AI da parte degli Stati per offese cibernetiche[5]

Gli Stati rappresentano alcuni degli attori più attivi nell’uso dell’AI avversaria per operazioni offensive.

Le tecnologie alimentate dall’AI vengono utilizzate per lanciare attacchi mirati contro infrastrutture critiche, rubare informazioni sensibili o manipolare sistemi governativi.

Cyberattacchi mirati: gli Stati stanno sviluppando capacità di AI avversaria per compromettere infrastrutture vitali come reti energetiche, sistemi di controllo industriale (ICS) e comunicazioni governative. Ad esempio, algoritmi di machine learning sono impiegati per identificare vulnerabilità in queste infrastrutture e lanciare attacchi mirati che possono destabilizzare intere regioni.

Attacchi coordinati con AI: utilizzando AI avanzata gli Stati possono coordinare attacchi multi-vettore, sincronizzando offensive cibernetiche con altre forme di conflitto (ad esempio, attacchi fisici o disinformazione) per ottenere il massimo impatto. Questo approccio, noto come “guerra ibrida”, si avvale dell’AI per gestire e ottimizzare ogni aspetto dell’attacco in modo più rapido ed efficiente rispetto agli approcci tradizionali.

Spionaggio e sorveglianza alimentati dall’AI

L’AI ha aperto nuove frontiere anche nello spionaggio cibernetico, permettendo agli attori statali di raccogliere e analizzare enormi quantità di dati sensibili in tempi estremamente ridotti nonché di mettere in campo tecniche di sorveglianza sempre più pervasive.

Esfiltrazione di dati su larga scala: gli algoritmi di intelligenza artificiale vengono utilizzati per penetrare reti sicure e rubare dati sensibili senza essere rilevati. L’AI può anche automatizzare l’identificazione dei dati più critici, accelerando l’esfiltrazione e riducendo i tempi di esposizione.

AI e monitoraggio di massa: paesi con regimi autoritari hanno sviluppato sistemi di sorveglianza basati sull’AI per monitorare le comunicazioni e le attività online di grandi gruppi di persone, identificando potenziali dissidenti o minacce alla stabilità del regime. Questi sistemi sfruttano tecniche di apprendimento automatico per analizzare dati provenienti dai social media, telecamere di sicurezza e altre fonti in tempo reale, aumentando notevolmente l’efficacia dello spionaggio.

Sabotaggio digitale e manipolazione delle informazioni

Un altro campo in cui l’AI avversaria sta avendo un impatto significativo è nel sabotaggio digitale e nella manipolazione delle informazioni, due componenti chiave della moderna guerra cibernetica.

AI e disinformazione: l’uso di AI per generare notizie false, deepfake e campagne di disinformazione è diventato una tattica comune, abilitando operazioni mirate a destabilizzare l’opinione pubblica per seminare caos politico e sociale. La capacità dell’AI di produrre contenuti verosimili, come falsi video di leader politici che fanno dichiarazioni inesistenti, ha cambiato il modo in cui la propaganda digitale viene utilizzata nei conflitti globali.

Sabotaggio dei sistemi critici: l’AI viene utilizzata anche per identificare punti deboli nei sistemi critici, come le reti elettriche o le infrastrutture idriche. Sabotare questi sistemi può avere conseguenze catastrofiche, tra cui blackout su larga scala o interruzioni nelle forniture essenziali, arrivando a minare la stabilità economica e sociale di un Paese.

Il futuro del campo di battaglia: AI vs. AI

L’AI sta rapidamente trasformando il panorama della sicurezza informatica: tanto che gli esperti parlano di una vera e propria corsa agli armamenti, che include AI offensive e AI difensive.

Questo capitolo esplorerà come la lotta tra attaccanti che sfruttano l’intelligenza artificiale per lanciare attacchi e i difensori che la usano per contrastarli stia diventando una battaglia sempre più complessa e avanzata.

AI avversaria contro sistemi di difesa AI

L’intelligenza artificiale viene già ampiamente utilizzata per rilevare vulnerabilità e sviluppare strategie di attacco sempre più sofisticate.

Tramite l’AI gli attaccanti possono adattare le loro tecniche in tempo reale, esplorando rapidamente i punti deboli di sistemi difensivi avanzati: questo rende estremamente difficile, per gli strumenti difensivi basati sull’AI, anticipare gli attacchi e rispondere in modo efficace.

La difesa si trasforma in una partita di velocità e adattamento costante, poiché gli attacchi possono essere automatizzati e affinati rapidamente[6].

Ad esempio, tecniche come gli attacchi di evasione (che abbiamo analizzato in precedenza) stanno diventando sempre più diffuse.

Automazione difensiva: Anomaly Detection e risposta automatica

Sul fronte della difesa, gli sviluppi nell’Anomaly Detection stanno rendendo i sistemi di sicurezza più intelligenti e autonomi.

Utilizzando reti neurali profonde e algoritmi di apprendimento, i sistemi AI sono infatti capaci di analizzare enormi volumi di dati in tempo reale, individuando anomalie che potrebbero indicare un attacco. Ad esempio le difese AI sono ora in grado di rilevare schemi comportamentali insoliti e rispondere autonomamente, bloccando le attività sospette prima che possano arrecare danni significativi[7].

Tuttavia, c’è ancora una notevole disparità tra le capacità offensive e difensive dell’AI.

Gli attacchi basati sull’AI continuano ad avanzare più rapidamente rispetto alle difese, creando un divario tecnologico che mette a dura prova i team di cybersecurity in tutto il mondo; di conseguenza si richiede una collaborazione continua tra i ricercatori, i governi e le aziende per sviluppare contromisure innovative.

Verso un’AI etica nelle difese cibernetiche

Un concetto emergente è rappresentato dagli attacchi avversari etici (Ethical Adversarial Attacks), in cui gli esperti di sicurezza utilizzano tecniche simili agli attaccanti al fine di testare e rafforzare i sistemi difensivi.

L’idea è di impiegare gli stessi strumenti usati per attaccare i sistemi al fine di migliorarne la sicurezza, rispettando però limiti etici e legali[8].

Tale strategia non si discosta dall’ormai comune approccio dell’ethical hacking; per quanto efficace, richiede tuttavia ulteriori sforzi per poter colmare un gap che va ampliandosi sempre di più.

Implicazioni etiche e preoccupazioni

La diffusione del ricorso all’intelligenza artificiale nella guerra cibernetica solleva gravi preoccupazioni etiche: è infatti evidente come il potenziale dell’AI di automatizzare attacchi complessi e prendere decisioni senza supervisione umana metta in discussione il ruolo della responsabilità, sul piano sia morale che legale, di questi strumenti.

Il seguente capitolo esplorerà le principali questioni etiche derivanti dall’impiego dell’AI nelle operazioni cibernetiche e militari.

L’autonomia dell’AI nei conflitti cibernetici

Un tema cruciale riguarda il crescente uso di sistemi autonomi nelle operazioni cibernetiche militari.

La possibilità che l’AI prenda decisioni di attacco o difesa in modo autonomo solleva, com’è evidente, seri interrogativi etici: chi è responsabile quando un sistema autonomo causa danni non previsti o prende decisioni moralmente discutibili?

Tali preoccupazioni si amplificano quando si tratta di sistemi di armi autonome, poiché i decisori militari potrebbero essere tentati di delegare a una macchina decisioni di vita o di morte, così eliminando ogni responsabilità umana[9].

La disinformazione come arma: impatti socio-politici

Con la crescita dell’uso di tecnologie AI (come i già citati deepfake) per la creazione di campagne di disinformazione, la possibilità di manipolare l’opinione pubblica contribuisce a minare la fiducia nei processi democratici, oggi già vacillante in molte nazioni.

Il rischio che i deepfake vengano utilizzati per screditare rappresentanti delle istituzioni, destabilizzare governi o manipolare operazioni elettorali è concreto: ciò rende urgente ed essenziale affrontare queste sfide etiche tramite appropriate regolamentazioni[10].

Regolamentazione e legislazione internazionale

Per gestire gli effetti legati all’avanzata dell’Intelligenza Artificiale nel settore militare e cibernetico, diventa fondamentale stabilire quadri normativi a livello globale.

Tuttavia, raggiungere un consenso internazionale sulle misure da adottare per regolamentare l’uso dell’AI in guerra è complesso: paesi come Stati Uniti, Cina e Russia stanno sviluppando tecnologie AI per scopi militari e le discussioni su una possibile regolamentazione o messa al bando di queste armi non hanno ancora raggiunto risultati concreti.

Strategie difensive contro l’AI avversaria

Man mano che i sistemi di sicurezza informatica evolvono per affrontare le minacce emergenti, le difese contro l’AI avversaria stanno diventando sempre più sofisticate.

È infatti possibile adottare diversi approcci, sia tecnici sia metodologici, per rendere i sistemi AI più robusti contro attacchi mirati e adattivi.

Costruire sistemi AI resilienti

In questo campo, una delle principali sfide è rendere gli algoritmi di AI resistenti agli attacchi avversari.

Esistono diverse tecniche che possono rafforzare i sistemi AI.

  • Addestramento avversario: questo processo comporta l’inserimento di esempi avversari nel set di addestramento dell’AI, in modo che il sistema impari a riconoscere e resistere a manipolazioni future. Aggiungendo dati che simulano attacchi, i modelli diventano più robusti contro le variazioni impreviste.
  • Rafforzamento del modello: consiste nell’aggiornamento continuo dei modelli di AI per adattarsi a nuove minacce e migliorare la resistenza agli attacchi. Questo implica tecniche come la regolarizzazione per prevenire l’overfitting, che può rendere un modello vulnerabile a manipolazioni da parte di attori malevoli.
  • AI spiegabile (XAI): implementare sistemi di AI “spiegabile” consente agli esseri umani di comprendere meglio il processo decisionale dei modelli AI, aumentando la fiducia nel sistema e facilitando l’identificazione delle vulnerabilità. In particolare, questo approccio aiuta a rilevare manipolazioni sottili nei dati di input che possono essere sfruttate dagli attaccanti.

Approcci ibridi umano-AI

Per quanto i sistemi di AI possano analizzare e reagire rapidamente a grandi quantità di dati, la combinazione di esperienza umana e potenza computazionale dell’AI rappresenta un vantaggio chiave nelle difese cibernetiche.

Gli esseri umani possono infatti rilevare sfumature e anomalie che potrebbero sfuggire all’AI, mentre la macchina può elaborare velocemente vasti dataset e suggerire azioni in tempo reale: l’approccio ibrido consente quindi una gestione più dinamica e resiliente delle minacce poiché, mentre l’AI identifica modelli di attacco su larga scala, l’esperienza umana valuta i rischi strategici e le risposte appropriate.

Intelligence proattiva sulle minacce

L’uso dell’AI per l’intelligence sulle minacce è diventato un pilastro fondamentale nella protezione contro gli attacchi.

Gli algoritmi di machine learning sono infatti in grado di analizzare grandi quantità di dati per prevedere attacchi futuri, consentendo di identificare eventuali vulnerabilità zero-day prima che vengano sfruttate dagli attaccanti.

I sistemi di AI possono scansionare continuamente reti e infrastrutture, identificando comportamenti anomali e prevedendo modelli di attacco: la capacità di prevedere e neutralizzare le minacce prima che si manifestino rende l’intelligence proattiva sulle minacce uno strumento fondamentale nella difesa contro gli attacchi avversari basati su AI.

Conclusioni

L’integrazione dell’intelligenza artificiale nel contesto della guerra cibernetica rappresenta un’autentica rivoluzione nel modo in cui affrontiamo le minacce informatiche.

Se da un lato l’AI offre potenti strumenti per difendere sistemi complessi e predire attacchi, dall’altro pone nuove sfide, soprattutto per quanto riguarda la sua vulnerabilità agli attacchi avversari e le implicazioni etiche del suo utilizzo nelle operazioni militari.

Le tecniche di difesa illustrate, come l’addestramento avversario e il rafforzamento dei modelli AI, mostrano il potenziale per rendere i sistemi più resilienti; ma è evidente che nessuna tecnologia è infallibile. L’approccio ibrido, combinando l’analisi dei dati su larga scala con il giudizio degli specialisti, si sta dimostrando una delle strategie più efficaci per bilanciare l’efficienza delle macchine con l’intuizione umana.

Inoltre, quando si considera l’automazione delle decisioni in ambito militare e cibernetico, gli aspetti etici diventano cruciali.

L’idea che un’intelligenza artificiale possa prendere decisioni fatali, o manipolare la realtà digitale allo scopo di influenzare l’opinione pubblica, solleva importanti domande sul grado di controllo umano che deve essere mantenuto. In tal senso, i sistemi di “AI spiegabile” e l’implementazione di regolamentazioni globali per limitare l’uso non etico dell’AI sono i primi passi verso la creazione di tecnologie più responsabili e sicure.

Nel futuro la vera sfida sarà mantenere il passo con l’evoluzione degli attacchi cibernetici alimentati dall’AI, sviluppando strumenti di difesa altrettanto avanzati senza trascurare i principi etici che devono guidare l’uso di queste tecnologie; per garantire che l’intelligenza artificiale sia utilizzata in modo responsabile e che le potenziali minacce siano gestite in modo efficace sarà fondamentale una costante collaborazione internazionale, insieme a una robusta regolamentazione di settore.

Va infine ricordato che, con l’arrivo imminente del quantum computing, le capacità dell’AI avversaria potrebbero vedere un boost degenerativo senza precedenti.

I computer quantistici promettono di risolvere problemi complessi a una velocità esponenzialmente superiore rispetto agli strumenti tradizionali, consentendo agli attaccanti di eseguire calcoli crittografici, analisi di grandi quantità di dati e simulazioni avanzate in tempi ridotti. Ciò significa che le AI avversarie, potenziate dal quantum computing, potranno facilmente violare crittografie oggi considerate sicure, scansionare e sfruttare vulnerabilità in infrastrutture IT/OT critiche e coordinare attacchi multi-vettore con un’efficienza senza pari.

Il risultato potrebbe essere una corsa agli armamenti tecnologica, dove le difese basate su AI dovranno evolvere a una velocità altrettanto rapida per tenere il passo delle minacce.

Senza soluzioni di sicurezza più robuste, la possibilità di destabilizzare interi settori a rilevanza critica (come quello dei trasporti autonomi o delle reti energetiche) diventerà un rischio concreto nel prossimo futuro, rendendo imperativa la ricerca non solo di nuove tecniche difensive ma anche di soluzioni etiche e regolatorie che sappiano prevenire il caos nel cyberspazio.

In definitiva, il ruolo dell’AI nella guerra cibernetica richiede una riflessione continua sul piano sia tecnologico che evolutivo.

Stiamo varcando una soglia in cui l’innovazione rischia di sfuggire al nostro controllo: la vera sfida non si limiterà allo sviluppo di strumenti sempre più potenti, imponendo altresì di comprendere come poter armonizzare progresso e sicurezza.

È una corsa contro noi stessi, dove il nostro destino digitale sarà scritto non dalla tecnologia che creiamo ma dalla capacità di comprenderne e di gestirne le implicazioni.

L’evoluzione dell’intelligenza artificiale nel panorama della sicurezza cibernetica è un argomento in continua evoluzione che richiede un monitoraggio costante e una comprensione approfondita delle sue implicazioni.

Per una trattazione più dettagliata e un’analisi tecnico-strategica completa di questi temi, ti invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrai trovare ulteriori approfondimenti sui meccanismi dell’AI avversaria, case study aggiornati e le più recenti strategie difensive adottate a livello globale.

Articolo a cura di Alessio Garofalo – Technology Executive, Advisor, Autore e Futurista.

Note

[1]Cybercrime To Cost The World $10.5 Trillion Annually By 2025. Cybersecurity Ventures, 2020. AI-powered Malware and Polymorphic Attacks di Evans, A. e Robles, M., Journal of Cybersecurity

[2]AI-powered Malware and Polymorphic Attacks di Evans, A. e Robles, M., Journal of Cybersecurity Research, Vol. 15, 2022.

[3]Advanced Persistent Threats and AI: An Evolution in Cyber Warfare di Smith, J., International Journal of Information Security, Vol. 18, 2021.

[4]The Threat of Deepfake Technology in Cybersecurity di Patterson, B., Cybersecurity & Digital Forensics Review, Vol. 22, 2021

[5]Cyber Warfare and Artificial Intelligence: Emerging Threats to National Security di Thompson, R. e Hughes, K., Defense Technology Journal, Vol. 33, 2022.

[6]Bridging the AI Divide: The Evolving Arms Race Between AI-Driven Cyber Attacks and AI-Powered Cybersecurity Defenses, Waizel G., International Conference on Machine Intelligence & Security for Smart Cities, 2024.

[7]P&S Market Research. Artificial Intelligence (AI) in Cyber Security Market.

[8]The Double-Edged Sword of AI: Ethical Adversarial Attacks. di Springer A. AI and Ethics, 2021.

[9]Schwarz E., “The Ethical Implications of AI in Warfare.” Queen Mary University of London, 2020.

[10]Morgan F., Boudreaux B., Lohn A. et al. “Military Applications of Artificial Intelligence: Ethical Concerns in an Uncertain World”, RAND Corporation, 2020.

Profilo Autore

Executive nel settore tecnologico con solide
radici nella Difesa e una carriera internazionale
che include ruoli chiave in Amazon e NEOM. Attualmente CIO/CTO di Oxagon, guida l’innovazione per la città industriale del futuro. Alessio è anche advisor per diverse realtà, autore di due libri e imprenditore attivo, focalizzato sulla creazione di prodotti digitali attraverso un venture studio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-avversaria/