Il ruolo dell’intelligenza artificiale nell’incremento della scalabilità e dell’efficienza operativa nella gestione del rischio cyber

Negli ultimi anni, a seguito della sua diffusione sempre più massiva, l’intelligenza artificiale (di seguito, IA) ha assunto un ruolo centrale nella trasformazione dell’approccio alla cybersecurity da parte delle organizzazioni, diventando una risorsa essenziale per affrontare le sfide derivanti da tutte le sfere legate alla gestione della cybersicurezza, sia a livello corporate che di operations.

In particolare si stima che il mercato globale dell’IA nella cybersecurity, il quale si attestava già nel 2023 in 24.3 miliardi di dollari e in 31.1 nel 2024, raggiungerà la soglia di oltre 130 miliardi di dollari entro il 2030[1]; a fronte di un incremento di ricavi, per le aziende che impiegano nei processi interni strumenti di IA generativa, passato da 11 miliardi di dollari nel 2020 e 128 del 2024 a una prospettiva di oltre 1360 miliardi previsti per il 2030[2] (cfr. Grafico 1).
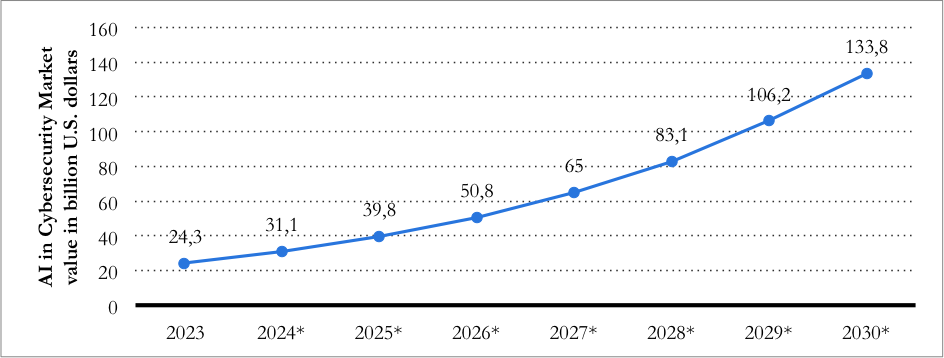
Grafico 1

La capacità dell’IA di analizzare grandi quantità di dati eterogenei e di trarne correlazioni utili agli scopi dell’utente, identificando pattern ricorrenti e relative anomalie, sta rivoluzionando il panorama della sicurezza digitale, grazie a strumenti quali il machine learning, il deep learning e l’elaborazione del linguaggio naturale.

In particolare, le intersezioni tra IA e cybersecurity non si limitano all’utilizzo di tali strumenti per l’automazione o l’incremento di precisione e affidabilità nelle operazioni di offensive security – quali i processi di threat intelligence, vulnerability assessment e penetration test – potendosi estendere anche alla gestione della cybersecurity governance, laddove per governance s’intenda l’attività di costruzione dei processi interni funzionali al raggiungimento degli obiettivi di business dell’organizzazione e, al contempo, in grado di intercettare gli interessi degli stakeholder.

A riprova della concretezza dei risultati ottenibili dall’impiego delle predette tecnologie, vi è la circostanza per cui l’efficientamento del comparto sicurezza sia uno degli ambiti dove si riscontra la minor discrepanza tra i benefici attesi e quelli conseguiti attraverso l’impiego dell’IA, unitamente all’efficientamento di costo nella gestione del comparto operations (cfr. Grafico 2)[3].
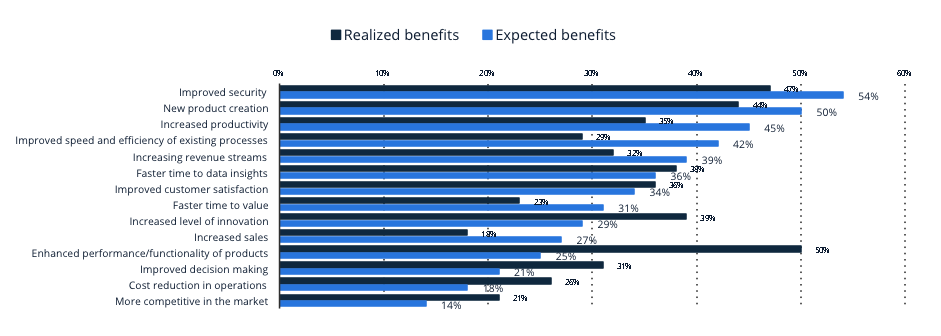
Grafico 2

Le applicazioni in ambito operations

Dal punto di vista dell’ambito operations, è importante sottolineare come l’IA possieda diverse caratteristiche che la rendono adatta ad essere impiegata a supporto della maggior parte delle attività rientranti in questa macroarea.

La capacità dell’IA di analizzare grandi volumi di dati in tempo reale agevola l’identificazione di bug o feature, rendendo possibile correlare eventi e generare insight predittivi estremamente funzionali allo svolgimento di attività che comprendono – inter alia – la threat intelligence, attraverso l’analisi di grandi quantità di dati provenienti da fonti eterogenee, come log di sistema o feed derivanti da attività di business intelligence, social media e dark web.

In particolare, attraverso strumenti di c.d. machine learning sia supervisionato che non, l’IA identifica eventuali discrepanze e anomalie rispetto ai pattern appresi, identificando potenziali segnali di attività malevole e rivelando così una potenziale vulnerabilità.

Ad esempio, i predetti modelli di machine learning possono analizzare flussi di dati in tempo reale per rilevare i c.d. indicatori di compromissione (IOC)[4] o correlare eventi apparentemente isolati per scoprire campagne di attacco coordinate.

Anche le operazioni di vulnerability assessment possono beneficiare delle caratteristiche dei tool di IA, attraverso l’automatizzazione delle attività di scansione di reti, sistemi e applicazioni per analizzare vulnerabilità note, nonché per identificarne di nuove e potenziali. Grazie alla capacità di apprendimento a partire dai dati storici delle analisi svolte in precedenza, l’IA può prevedere quali vulnerabilità saranno più suscettibili di essere sfruttate, fornendo indicazioni di priorità basate sul contesto specifico dell’organizzazione.

Inoltre, le proprietà di machine e deep learning permettono di analizzare le configurazioni di rete attuali e identificare eventuali errori o differenze rispetto allo standard di sicurezza emerso da processi di apprendimento della macchina, spesso difficili da rilevare con metodi tradizionali[5].

Analogamente l’IA permette lo svolgimento di penetration test attraverso simulazioni di attacco specifiche, grazie alle predette tecnologie di reinforcement e deep learning, quali la privilege escalation, l’esfiltrazione e la simulazione di tentativi di compromissione delle infrastrutture critiche.

Questi strumenti automatizzati non solo migliorano la velocità e l’efficienza dei test, ma identificano anche vulnerabilità che potrebbero essere trascurate da approcci manuali.

È, dunque, evidente come l’ambito operations possa beneficiare di numerosi vantaggi dall’impiego delle tecnologie di IA che hanno carattere trasversale, trasformando le modalità con cui le organizzazioni possono approcciarsi all’attività di individuazione e mitigazione delle minacce e delle vulnerabilità.

In particolare, preme sottolineare come i vantaggi si possano sintetizzare nei concetti di scalabilità ed efficientamento delle operazioni.

Infatti, la riduzione dei tempi operativi è uno dei principali vantaggi: la capacità dell’IA di analizzare grandi volumi e flussi di dati in tempo reale permette di svolgere le attività descritte riducendo in modo determinante le dilazioni temporali a cui le stesse sarebbero soggette qualora venissero svolte da operatori tradizionali, così come il relativo costo.

È del tutto evidente quali siano i vantaggi derivanti dal poter svolgere le predette attività ad un costo minore, in minor tempo e con un’efficienza superiore.

Un ulteriore vantaggio significativo derivante dall’impiego dell’IA nei processi di offensive security risiede nella sua scalabilità.

L’impiego dell’IA permette infatti lo svolgimento dell’estensione dei predetti processi su sistemi e perimetri complessi e distribuiti, adattandosi dinamicamente a infrastrutture in evoluzione nonché a volumi di dati e perimetri sempre più ampi[6].

Ciò risulta ancora più rilevante, come verrà discusso anche successivamente (v. infra, par. 3), a fronte dell’estensione del perimetro della responsabilità delle organizzazioni, dovuta all’aggiornamento della normativa applicabile, in termini di gestione del rischio in materia di sicurezza dei sistemi informativi e delle reti.

In particolare, preme sottolineare gli obblighi in tema di gestione del rischio cyber in ambito supply chain di cui all’art. 21, par. 2, lett. d), Direttiva UE 2022/2555 – Network Information Security Directive II (c.d. Direttiva NIS2)[7], che estende in modo significativo il perimetro rilevante per le organizzazioni, portando a livello di obbligo normativo la gestione del rischio derivante da tutta la catena di fornitura.

È chiaro come siffatte previsioni normative, estendendo ex lege il perimetro rilevante in tema di gestione del rischio cyber, rendono ancora più importante il contributo di soluzioni innovative in grado di rendere la gestione della ICT governance quanto più possibile scalabile, mantenendo elevati livelli di affidabilità e precisione nella generazione degli output.

Alla luce di ciò, la capacità degli strumenti di IA di analizzare in modo integrato i grandi volumi i dati ricavati dalle attività sopra descritte, di determinare pattern di correlazione tra gli stessi e, sulla base di essi, formulare previsioni a carattere deduttivo, permette non solo di migliorare la coordinazione tra le diverse attività di cui si compone la gestione della cybersecurity; ma aumenta anche la resilienza complessiva dell’organizzazione, permettendo la creazione di un ecosistema di governance ICT più robusto, proattivo e, soprattutto, in grado di agevolare l’assunzione di decisioni strategiche[8].

L’IA non sostituisce quindi il ruolo degli esperti di sicurezza (o l’importanza del fattore umano nella governance in generale) bensì lo potenzia, fornendo uno strumento ulteriore per individuare le informazioni rilevanti in grado di mettere in luce l’impatto della sicurezza digitale sugli aspetti strategici del business e facilitando, di conseguenza, l’assunzione di decisioni strategiche in tal senso (v. infra, par. 3).

Le applicazioni in ambito corporate

I profili corporate della gestione del rischio cyber comprendono la definizione dell’approccio strategico e integrato adottato dalle organizzazioni per identificare, valutare e mitigare i rischi associati alle minacce informatiche.

In particolare, tali profili[9] attengono alla definizione delle decisioni e all’implementazione delle conseguenti azioni che il top management dovrebbe intraprendere con l’obiettivo di creare valore e garantire un vantaggio competitivo all’organizzazione stessa, alla luce dei suoi obiettivi di business.

La gestione della cybersecurity a livello corporate si basa infatti sulla definizione di presidi di governance, declinati nella forma di politiche, procedure, linee guida, manuali operativi ecc., volti alla regolazione di processi operativi che disciplinano i vari aspetti della governance ICT.

Da una diversa prospettiva, a valle della definizione della propria postura strategica in tema di gestione del rischio cyber, l’Organizzazione ha la necessità di attuare concretamente ciò che è stato disegnato in precedenza. L’esecuzione pratica di quanto definito dai presidi di governance di cui sopra attiene all’ambito operations.

Infatti, mentre il livello corporate stabilisce quali siano gli obiettivi in tema di sicurezza dei sistemi informativi e delle reti, cosa è necessario fare per raggiungerli e perché sia necessario raggiungerli, il livello operation si focalizza sul “come”, traducendo le strategie in azioni concrete e coerenti con il business dell’organizzazione e con il suo contesto[10]. Appare dunque evidente il rapporto di complementarietà tra le due sfere della gestione del rischio cyber.

Dei robusti benefici dell’IA nella sfera operations si è già parlato in precedenza (v. supra, par. 2). È tuttavia altrettanto meritevole di approfondimento la tematica dell’applicabilità dell’IA nella sfera corporate, in particolare con riferimento alle potenzialità della stessa in tema di analisi e comparazione documentale.

Sul tema, è necessario premettere il ruolo fondamentale del contributo di metodologie e best practices riconosciute, come quelle fornite da framework e standard internazionali (NIST CSF 2.0, ISO/IEC 27001:2022, ISO/IEC 27002:2022, ISO/IEC 27701:2019, ISO 22301:2019, ecc.), i quali forniscono ottimi strumenti di indirizzo per supportare la definizione e la struttura dei presidi di governance di cui si compone la strategia dell’organizzazione.

Il punto è meritevole di attenzione, in quanto i predetti standard e framework non solo forniscono modelli di indirizzo a cui ispirare la costruzione della propria postura di governance ICT ma offrono, altresì, un parametro funzionale a valutarne il livello di maturità, laddove per maturità si intenda il livello di sviluppo/integrazione e ottimizzazione dei processi, delle tecnologie e delle pratiche di sicurezza informatica all’interno di un’organizzazione.

In particolare, la valutazione del livello di maturità si basa sull’analisi delle evidenze documentali dell’impianto di governance aziendale, al fine di valutarne l’aderenza ai requisiti posti dallo standard o framework selezionato[11].

Proprio con riferimento alla valutazione e monitoraggio del livello di maturità della postura di cyber governance di un’organizzazione emergono i vantaggi portati dall’impiego dell’IA in tema di analisi e raffronto documentale (v. supra, par. 3).

Infatti, le capacità di analisi documentale offerte da piattaforme che sfruttano agents di Large Language Models (LLMs) rappresentano un supporto fondamentale nell’accelerazione e ottimizzazione di operazioni di analisi caratterizzate da elevati coefficienti di effort, dal punto di vista sia temporale sia economico.

In particolare, tali processi implicano l’analisi e il raffronto sistematico di grandi volumi di dati in formato documentale, al fine di evidenziare analogie ed eventuali difformità o discrepanze: operazioni che le caratteristiche specifiche degli LLMs, quali l’elaborazione e comprensione di testi complessi, l’apprendimento contestuale, l’interoperabilità tra contesti predefiniti (e.g. tra diversi standard specifici), l’elaborazione multilingua e l’apprendimento supervisionato, permetterebbero di scalare in termini di tempo e volumi[12].

Il ruolo del contesto

Pare rilevante sottolineare come, in ragione delle caratteristiche dei tool riconducibili alla tecnologia LLM, sia possibile aumentare ulteriormente la precisione dei risultati ottenibili, così come della definizione del perimetro di riferimento entro cui l’LLM dovrà operare, attraverso l’integrazione dei dati a sua disposizione con elementi di provenienza esterna rispetto al perimetro dell’organizzazione, ottenibili mediante strumenti di cyber intelligence.

Mediante la cyber intelligence è possibile, infatti, effettuare operazioni di raccolta, analisi e interpretazione di dati e informazioni relative a un dominio cibernetico (i.e. un contesto) determinato, per supportare decisioni strategiche in tema di gestione del rischio cyber[13].

Appare del tutto evidente quali benefici tali informazioni possano apportare nell’utilizzo degli strumenti di IA, sia nella sfera corporate che nelle operations.

In particolare, la possibilità di basarsi sull’utilizzo delle informazioni addizionali raccolte mediante operazioni di cyber intelligence mirate permette agli algoritmi impiegati di beneficiare, da un lato, di un contesto di riferimento più preciso e definito; dall’altro, di poter contare su elementi ulteriori per alimentare il proprio processo di apprendimento, incrementando di conseguenza la qualità e la pertinenza dell’output finale.

All’esito di quanto sopra, pare ragionevole affermare che – nella misura in cui l’IA venga impiegata nell’ambito di attività specifiche, in contesti adeguatamente descritti e perimetrati e per la produzione di output altrettanto specifici – non ci si debba più rifare all’utilizzo di algoritmi ad uso generale e orizzontale, ma di agent di IA modellati e programmati alla luce di attività e contesti ben delineati[14].

Conclusioni

L’integrazione dell’IA nella cybersecurity rappresenta un’evoluzione strategica fondamentale per affrontare le sfide poste da un panorama di minacce in continua evoluzione e da normative sempre più stringenti.

Le capacità dell’IA di impattare sia in ambito corporate che operations dimostra un potenziale nell’ottimizzazione e la scalabilità di tutti i processi di governance ICT.

In questo contesto l’IA non si limita a potenziare le capacità operative e strategiche, contribuendo a ridefinire la stessa natura della gestione del rischio cyber; nonché promuovendo un equilibrio dinamico tra automazione, precisione e adattabilità.

Per un’analisi approfondita delle metodologie di cyber intelligence, delle best practices di implementazione AI e delle strategie avanzate di risk management, consultate il Quaderni di Cyber Intelligence #7, dove esperti del settore forniscono insights tecnici, case study reali e roadmap strategiche per navigare con successo l’intersezione tra intelligenza artificiale e rischio cyber.

Note

[1] Artificial Intelligence (AI) in Cybersecurity, Statista, 2023, slide 18, slide 3.

[2] Ibidem, slide 4.

[2] Ibidem, slide 4.

[3]V. Artificial Intelligence (AI) in Cybersecurity, Statista, 2023, slide 19

[4] Sul punto, si precisa come per Indicatore di Compromissione si intenda una traccia osservabile o un artefatto digitale che suggerisce una possibile compromissione della sicurezza di un sistema o di una rete. Gli IOC includono informazioni come indirizzi IP sospetti, hash di file malevoli, nomi di dominio utilizzati in campagne di phishing, stringhe specifiche all’interno di file o log e comportamenti anomali rilevabili all’interno di infrastrutture IT. Tali elementi vengono raccolti e analizzati congiuntamente nel contesto delle attività di threat intelligence. Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024.

[5] Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024.

[6] Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024, e S. Kumar et al. – Artificial Intelligence: Revolutionizing Cybersecurity in the Digital Era, in Journal of Computers, Mechanical and Management (JCMM), Vol. 2, Issue 3.

[7] Sul punto, il medesimo obbligo viene ripreso all’interno del D.lgs. 138/2024 che recepisce la Direttiva NIS2 all’interno dell’Ordinamento Italiano, in particolare all’art. 24, co. 1, lett. d).

[8] V. Nota 5.

[9] In generale, il concetto di corporate strategy include la determinazione delle attività che un’impresa dovrebbe gestire internamente o esternamente, l’identificazione delle sinergie tra le diverse unità aziendali e la gestione di transazioni come fusioni, acquisizioni, alleanze strategiche e dismissioni. Il top management dovrebbe coordinare le risorse all’interno dell’organizzazione, gestire relazioni interorganizzative e decidere quali attività includere o escludere dai confini aziendali. Una strategia aziendale ben eseguita non solo migliora la performance finanziaria dell’impresa, ma influenza anche il modo in cui le risorse vengono allocate e le interazioni con partner esterni vengono strutturate. Cfr. E. R. Feldmand – Corporate Strategy: Past, Present and Future, in Strategic Management Review 1, 2020.

[10] La maturità non riguarda solo la presenza di controlli tecnici o procedure operative ma anche la loro efficacia, adattabilità e allineamento agli obiettivi strategici dell’impresa. Un’organizzazione con un elevato grado di anticipare, identificare, mitigare e rispondere efficacemente alle minacce informatiche, riducendo al minimo l’impatto su operazioni, risorse e reputazione.

[11] Sul punto, preme sottolineare come tale analisi debba implicitamente avere carattere di terzietà ed imparzialità, al fine di rendere quanto più credibile e affidabile il risultato, ad esempio, applicando i principi propri degli audit di terza parte di cui alla ISO 19011:2018.

[12] Sul punto si vedano H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024; e S. Kumar et al. – Artificial Intelligence: Revolutionizing Cybersecurity in the Digital Era, in Journal of Computers, Mechanical and Management (JCMM), Vol. 2, Issue 3.

[13] Sul punto si veda Fahim Sufi, Novel Application of Open-Socurce Cyber Intelligence, in Electronics, 2023, 12, 3610.

[14] Sul punto si veda S. Kapoor, B. Stroebl et al., AI Agents that Matter, in airXiv.com, Princeton University, July 2, 2024; e Cristiano Castelfranchi, Modelling Social Action for AI Agent, in Artificial Intelligence 103 (1998), Elsevier.

Profilo Autore

Esperto in materia di governance dei processi di security, con particolare rilevanza per quelli in ambito Network and Information, Golden Power e Intelligenza Artificiale, ha maturato significative esperienze in attività di indirizzo, coordinamento e controllo implementate sia nel settore delle istituzioni nazionali e internazionali sia nel settore privato.
In tali ambiti, grazie ad una solida e concreta preparazione anche post-universitaria, avendo frequentato corsi di specializzazione sia nella sfera della Business Administration che in ambiente accademico e della Difesa, sorretto da un vasto network relazionale, ha gestito rapporti interistituzionali e attività di ricerca, analisi ed elaborazione di informazioni, nel settore della sicurezza e delle strategie innovative, ai fini della tutela di know-how di rilevanza scientifica e industriale.
Profilo Autore

Avvocato esperto in cybersecurity, protezione dei dati e corporate governance. Laureato in Giurisprudenza presso l’Università Cattolica del Sacro Cuore (2020), ha svolto pratica forense in ambito Corporate & Capital Markets ed è iscritto all’Ordine degli Avvocati di Milano dal 2022. Dal 2021 al 2023 ha lavorato come Cybersecurity & Data Protection Consultant in settori strategici come finanza, trasporti, telecomunicazioni e assicurazioni. È Auditor certificato su schemi ISO 27001 e ISO 22301 e ha maturato competenze avanzate in conformità e gestione del rischio. Attualmente frequenta un Master di II livello in Corporate Governance e Diritto Penale dell’Economia (2024-2025). Il suo profilo unisce competenze legali e tecniche, offrendo supporto multidisciplinare a imprese e istituzioni su sicurezza, compliance e governance.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-rischio-cyber/


Vantaggi dell’intelligenza artificiale nella sicurezza informatica: prospettive e innovazioni per il 2025

L’avvento dell’intelligenza artificiale (IA) sta rivoluzionando il panorama della sicurezza informatica, delineando un nuovo paradigma operativo caratterizzato da capacità predittive, reattività automatizzate e strategie difensive adattive. L’IA sta plasmando presente e futuro della sicurezza informatica sia in modo positivo che negativo, configurandosi come una tecnologia che offre straordinarie opportunità per il potenziamento delle difese cyber, ma contemporaneamente introduce nuove vulnerabilità e vettori di attacco.

La crescente complessità delle minacce informatiche contemporanee rende imperativo l’adozione di soluzioni tecnologiche avanzate. Il mercato globale dell’IA nella sicurezza informatica è proiettato a crescere da 30 miliardi di dollari nel 2024 a circa 134 miliardi di dollari entro il 2030, evidenziando l’importanza strategica di questa convergenza tecnologica. La ricerca conferma che il 77% delle aziende e dei professionisti IT sta già utilizzando l’IA nella sicurezza informatica, sottolineando come questa tecnologia sia transitata dalla fase sperimentale a quella operativa.

Il presente contributo esamina approfonditamente i benefici dell’implementazione dell’intelligenza artificiale nel dominio della sicurezza informatica, analizzando le metodologie innovative per la protezione dalle minacce, i sistemi avanzati di rilevamento, l’automazione della risposta agli incidenti e l’analisi comportamentale degli utenti. L’analisi si basa su fonti autorevoli istituzionali e ricerche scientifiche aggiornate, fornendo un quadro esaustivo delle potenzialità e delle sfide che caratterizzano questo settore in rapida evoluzione.

IA per la protezione da minacce informatiche

L’implementazione dell’intelligenza artificiale nella protezione dalle minacce informatiche rappresenta una metamorfosi paradigmatica nelle strategie difensive. L’IA è utilizzata sia dagli avversari nei loro attacchi che dai difensori nella loro difesa, configurando uno scenario di competizione tecnologica che richiede approcci proattivi e adattivi.

Le capacità predittive dell’IA consentono l’identificazione proattiva di vulnerabilità e la prevenzione di attacchi prima che questi possano manifestarsi. Gli algoritmi capaci di analizzare quantità massive di dati rendono possibile identificare rapidamente minacce e vulnerabilità, mitigare i rischi e prevenire gli attacchi. Questa capacità risulta particolarmente critica nel contesto contemporaneo, dove più di 30.000 vulnerabilità sono state divulgate lo scorso anno, un aumento del 17% rispetto alle cifre precedenti.

Sistemi intelligenti di rilevamento delle minacce

I sistemi di IA per la protezione cyber implementano sofisticati algoritmi di apprendimento automatico che analizzano continuamente il traffico di rete, i pattern comportamentali e le anomalie sistemiche. I sistemi di rilevamento delle minacce basati su IA utilizzano algoritmi di machine learning e deep learning per identificare minacce alla sicurezza informatica, consentendo il riconoscimento di attacchi sia noti che precedentemente sconosciuti.

L’efficacia di questi sistemi risiede nella loro capacità di processare volumi di dati impossibili da gestire manualmente. Le tecnologie di deep learning permettono l’analisi di multipli livelli di astrazione dei dati, identificando correlazioni nascoste e pattern complessi che sfuggirebbero all’analisi umana tradizionale.

Prevenzione adattiva e intelligenza predittiva

L’evoluzione verso sistemi predittivi rappresenta un salto qualitativo significativo rispetto agli approcci reattivi tradizionali. Gli esperti prevedono che “entro il 2025, supereremo il semplice rilevamento delle minacce guidato dall’IA per arrivare alla guerra su larga scala macchina-contro-macchina… dove i sistemi di IA si impegnano in combattimenti in tempo reale con IA avversariali”.

Questa evoluzione richiede lo sviluppo di sistemi autonomi capaci di prendere decisioni strategiche in tempo reale, configurando centri operativi di sicurezza come “piattaforme altamente sofisticate che prendono decisioni tattiche complesse alla velocità delle macchine”. L’implementazione di tali sistemi necessita di professionisti specializzati, aprendo opportunità per “nuovi ruoli come esperti di etica della sicurezza IA e specialisti di difesa del machine learning”.

Integrazione con infrastrutture critiche

La protezione delle infrastrutture critiche attraverso l’IA assume particolare rilevanza nel contesto geopolitico contemporaneo. Gli attacchi informatici possono essere diretti contro infrastrutture critiche, forniture idriche, reti elettriche, sistemi finanziari, canali di comunicazione e reti sanitarie di nazioni esterne, rappresentando rischi significativi per la sicurezza nazionale.

L’implementazione di sistemi di IA per la protezione delle infrastrutture critiche richiede approcci multi-layered che integrano analisi comportamentale, monitoraggio in tempo reale e capacità di risposta automatizzata. Questi sistemi devono essere progettati per operare in condizioni di alta criticità, mantenendo funzionalità operative anche sotto attacco.

Rilevamento avanzato delle minacce con l’IA

Il rilevamento avanzato delle minacce rappresenta il nucleo centrale dell’applicazione dell’intelligenza artificiale nella sicurezza informatica. I sistemi di IA sono ora una pietra miliare nel processo decisionale della sicurezza informatica, affrontando abilmente un ampio spettro di minacce, automatizzando strategie di risposta agli incidenti altamente accurate.

Metodologie di Machine Learning per la Threat Detection

Le metodologie di machine learning applicate al rilevamento delle minacce si articolano in diverse categorie tecnologiche, ciascuna ottimizzata per specifiche tipologie di attacchi. Il deep learning è un sottoinsieme del machine learning che può analizzare vaste quantità di dati a più livelli, con reti neurali che rappresentano il cuore del deep learning e possono estrarre caratteristiche di livello superiore dai dati grezzi.

L’apprendimento per rinforzo (Reinforcement Learning) configura un approccio particolarmente innovativo, dove i sistemi apprendono a prendere decisioni ottimali basandosi su premi e penalità. Nel contesto della sicurezza informatica, questo approccio ottimizza le strategie di risposta, scegliendo automaticamente il miglior corso d’azione quando viene rilevata una minaccia.

Capacità uniche dei sistemi IA

I sistemi di IA per il rilevamento delle minacce presentano capacità distintive che li differenziano significativamente dagli approcci tradizionali. Le capacità uniche che i sistemi alimentati dall’IA forniscono per fortificare le difese di sicurezza informatica includono: apprendimento adattivo, riconoscimento avanzato di pattern, analisi predittiva e riduzione dei falsi positivi.

L’apprendimento adattivo utilizza modelli di machine learning per migliorare continuamente le capacità di rilevamento delle minacce, adattandosi alle minacce in evoluzione. Il riconoscimento avanzato di pattern identifica schemi di attaccanti e anomalie all’interno di vaste quantità di dati, inclusi segni sottili di attività malevola che gli analisti umani non riescono a rilevare.

Analisi Big Data e Threat Intelligence

L’integrazione di tecnologie big data con l’intelligenza artificiale amplifica significativamente le capacità di rilevamento. Sfruttando i big data analytics, i sistemi possono processare e analizzare enormi quantità di dati da diverse fonti, come log di rete, attività degli utenti e feed di threat intelligence.

Questa convergenza tecnologica consente la creazione di modelli predittivi che possono anticipare attacchi futuri basandosi su trend storici e pattern comportamentali. L’analisi predittiva identifica proattivamente minacce future e raffina il lavoro di threat hunting analizzando trend e pattern nei dati.

Validazione e controllo qualità

La validazione dei sistemi di rilevamento basati su IA richiede metodologie rigorose per garantire accuratezza e affidabilità. È importante notare che la disponibilità di benchmark affidabili per confrontare i risultati degli articoli AML è ancora limitata, causando risultati spesso incomparabili.

La necessità di standardizzazione nei benchmark di valutazione rappresenta una sfida critica per il settore. L’implementazione di protocolli di validazione robusti è essenziale per garantire che i sistemi di IA mantengano prestazioni ottimali in scenari operativi reali, evitando problemi di degradazione del modello o generazione di falsi positivi che potrebbero compromettere l’efficacia operativa.

Automazione della risposta agli incidenti con l’IA

L’automazione della risposta agli incidenti rappresenta una delle applicazioni più trasformative dell’intelligenza artificiale nella sicurezza informatica. L’Agenzia per la Sicurezza Informatica e delle Infrastrutture (CISA), in coordinamento con il Centro Australiano per la Sicurezza Informatica e una coalizione di partner internazionali, ha pubblicato nuove risorse per guidare le organizzazioni attraverso l’acquisizione e l’implementazione di tecnologie SIEM e SOAR.

Piattaforme SOAR e orchestrazione intelligente

Le piattaforme Security Orchestration, Automation and Response (SOAR) rappresentano l’evoluzione più avanzata nell’automazione della risposta agli incidenti. SOAR è una raccolta di programmi software compatibili che consente a un’organizzazione di raccogliere dati sulle minacce alla sicurezza informatica e rispondere agli eventi di sicurezza con poca o nessuna assistenza umana.

Le piattaforme SOAR integrano tre componenti principali: orchestrazione di sicurezza, automazione di sicurezza e risposta di sicurezza. L’orchestrazione di sicurezza connette e integra strumenti interni ed esterni disparati tramite integrazioni integrate o personalizzate e interfacce di programmazione delle applicazioni.

Playbook intelligenti e workflow automatizzati

L’implementazione di playbook intelligenti costituisce il nucleo operativo dell’automazione della risposta. I playbook sono essenziali per il successo del SOAR. I playbook precostruiti o personalizzati sono azioni automatizzate predefinite. Più playbook SOAR possono essere collegati per completare azioni complesse.

Un esempio paradigmatico di workflow automatizzato comprende il rilevamento di un URL malevolo in un’email di un dipendente durante una scansione. Il playbook può essere istituito per bloccare l’email, avvisare il dipendente del potenziale pericolo e avviare azioni investigative di follow-up, come la ricerca di email simili in altre caselle di posta e il blocco degli indirizzi IP associati.

Integrazione IA e risposta adattiva

L’evoluzione delle piattaforme SOAR verso sistemi intelligenti alimentati dall’IA rappresenta un paradigma emergente. L’IA può automatizzare e ottimizzare i processi di risposta agli incidenti, consentendo alle organizzazioni di rispondere più velocemente e con maggiore precisione agli incidenti di sicurezza.

Quando vengono generati avvisi di sicurezza da varie fonti, le piattaforme SOAR alimentate dall’IA possono automaticamente classificare e dare priorità agli incidenti basandosi su gravità, rilevanza e impatto potenziale. Gli algoritmi di machine learning possono analizzare gli avvisi, arricchirli con informazioni contestuali e attivare azioni di risposta automatizzate basate su playbook predefiniti.

Analisi delle minacce e condivisione intelligence

Le capacità di analisi delle minacce integrate nei sistemi SOAR consentono l’elaborazione automatizzata di intelligence da multiple fonti. Con capacità alimentate dall’IA, le soluzioni SOAR supportano l’ingestione automatizzata di threat intelligence, l’analisi e la correlazione da varie fonti, come feed di minacce, database di vulnerabilità, intelligence open-source, report di ricerca sulla sicurezza.

Questa capacità risulta particolarmente critica nel contesto contemporaneo, dove la velocità di weaponizzazione delle vulnerabilità si è drasticamente ridotta. Un report del 2024 di Cloudflare ha scoperto che gli attori delle minacce hanno rapidamente trasformato in armi i proof of concept degli exploit in attacchi in tempi rapidi come 22 minuti dopo che gli exploit sono stati resi pubblici.

Collaborazione uomo-macchina e supervisione

L’implementazione efficace dell’automazione della risposta richiede un equilibrio calibrato tra automazione e supervisione umana. Le soluzioni SOAR alimentate dall’IA potenziano il rilevamento delle minacce, forniscono insight contestualizzati, migliorano la risposta agli incidenti e, più importante, apprendono e migliorano continuamente.

La collaborazione uomo-macchina si manifesta attraverso loop di feedback dove gli analisti umani possono fornire valutazioni sull’accuratezza degli insight generati dall’IA, che vengono utilizzati per addestrare e affinare gli algoritmi di machine learning. Questo approccio iterativo consente ai sistemi di IA di migliorare costantemente le loro prestazioni e fornire insight più preziosi agli analisti umani.

Analisi comportamentale degli utenti con l’intelligenza artificiale

L’analisi comportamentale degli utenti attraverso l’intelligenza artificiale rappresenta una frontiera avanzata nella sicurezza informatica, consentendo l’identificazione di anomalie sottili che potrebbero indicare compromissioni o attività malevole. L’analisi del comportamento degli utenti (UBA) nella sicurezza informatica è l’uso dell’analisi dei dati, dell’intelligenza artificiale e del machine learning per tracciare il comportamento degli utenti in una rete, modellare i loro pattern comportamentali normali e rilevare deviazioni che potrebbero segnalare minacce alla sicurezza.

User and Entity Behavior Analytics (UEBA)

La tecnologia UEBA estende il concetto tradizionale di UBA includendo il monitoraggio di entità non umane. L’analisi del comportamento di utenti e entità (UEBA) è una soluzione di sicurezza informatica che utilizza algoritmi e machine learning per rilevare anomalie nel comportamento non solo degli utenti in una rete aziendale ma anche dei router, server ed endpoint in quella rete.

L’approccio UEBA si basa sulla creazione di baseline comportamentali attraverso l’apprendimento continuo. Le soluzioni UEBA costruiscono profili che modellano il comportamento standard per utenti ed entità in un ambiente IT, come server, router e repository di dati. Questo è noto come baselining. Utilizzando una varietà di tecniche analitiche, la tecnologia UEBA può identificare attività anomale rispetto alle baseline stabilite, scoprire minacce e rilevare incidenti di sicurezza.

Metodologie analitiche avanzate

Le metodologie analitiche implementate nei sistemi UEBA si differenziano significativamente dagli approcci tradizionali deterministici. Le tecniche analitiche tradizionali sono deterministiche, nel senso che se certe condizioni erano vere, veniva generato un avviso, e se non lo erano il sistema assumeva che “tutto andava bene”. I metodi analitici avanzati sono diversi in quanto sono euristici.

Questi metodi euristici calcolano un punteggio di rischio che rappresenta la probabilità che un evento rappresenti un’anomalia o un incidente di sicurezza. Quando il punteggio di rischio supera una certa soglia, il sistema crea un avviso di sicurezza, consentendo una risposta graduata e contestualizzata alle potenziali minacce.

Rilevamento di minacce insider e compromissioni

L’efficacia dei sistemi UEBA nel rilevamento di minacce insider risulta particolarmente significativa nel contesto contemporaneo. Gli strumenti UBA possono rilevare quando singoli utenti fanno cose che normalmente non farebbero, come accedere da un nuovo indirizzo IP o visualizzare dati sensibili con cui non lavorano tipicamente.

Queste anomalie minori potrebbero non attivare altri strumenti di monitoraggio della rete, tuttavia l’UBA può determinare che questa attività è anormale per questo utente specifico e avvisare il team di sicurezza. La capacità di rilevare comportamenti sottilmente sospetti consente ai centri operativi di sicurezza di individuare attacchi evasivi come minacce insider, minacce persistenti avanzate e hacker che utilizzano credenziali rubate.

Applicazioni multi-settoriali e casi d’uso

Le applicazioni dell’analisi comportamentale si estendono attraverso molteplici settori industriali. L’UEBA può essere estesa per l’uso in molti settori per gestire una vasta varietà di preoccupazioni sulla sicurezza informatica, estendendo ulteriormente la capacità di rilevamento delle minacce insider.

Nel settore finanziario, l’UEBA osserva l’anomalia comportamentale di un dipendente che accede a un grande volume di dati sensibili durante orari non lavorativi. Confrontandolo con i pattern comportamentali stabiliti, l’UEBA identifica l’anomalia e attiva un avviso. Nel settore sanitario, può rilevare accessi non autorizzati a cartelle cliniche di pazienti o tentativi di esfiltrazione di dati medici sensibili.

Sfide implementative e considerazioni etiche

L’implementazione dell’analisi comportamentale presenta sfide significative relative alla privacy e all’etica. Una delle sfide chiave nell’implementazione dell’UEBA è garantire che il monitoraggio e l’analisi del comportamento degli utenti siano condotti in modo che rispetti la privacy e sia conforme agli standard legali e normativi.

I sistemi UEBA devono essere finemente calibrati per minimizzare i falsi positivi, che possono sovraccaricare i team di sicurezza e potenzialmente impattare l’esperienza utente. La gestione dei falsi positivi consente alle organizzazioni di ridurre il carico di lavoro dei team di sicurezza e migliorare l’esperienza utente, mantenendo al contempo l’efficacia del rilevamento delle minacce genuine.

Prospettive future e considerazioni strategiche

L’evoluzione dell’intelligenza artificiale nella sicurezza informatica delinea scenari futuri caratterizzati da crescente sofisticazione tecnologica e nuove sfide operative. Solo il 4% delle organizzazioni ha raggiunto lo stadio maturo di preparazione alla sicurezza informatica per rimanere resiliente contro le minacce odierne, evidenziando la necessità di strategie comprehensive per l’adozione dell’IA.

Le proiezioni per il 2025 indicano una trasformazione radicale del panorama cyber. Il 2025 sarà l’anno in cui inizieremo a realizzare pienamente il potere dell’aumento dell’IA negli sforzi di sicurezza informatica. L’IA diventerà un set di armi aggiuntivo nell’arsenale di un’organizzazione per combattere minacce sempre più sofisticate.

La convergenza tra sviluppi geopolitici e innovazioni tecnologiche configura nuovi paradigmi di rischio. La spionaggio informatico e la gara per le tecnologie emergenti si intensificheranno probabilmente mentre gli stati-nazione cercano di ottenere vantaggi competitivi nelle tecnologie emergenti, incluse IA, biotecnologie e quantum computing.

Conclusioni

L’integrazione dell’intelligenza artificiale nella sicurezza informatica rappresenta una trasformazione paradigmatica che offre benefici sostanziali ma richiede approcci strategici calibrati. L’evidenza empirica dimostra che i sistemi di IA possono significativamente potenziare le capacità di rilevamento delle minacce, automatizzare la risposta agli incidenti e fornire analisi comportamentali sofisticate che superano le limitazioni degli approcci tradizionali.

Tuttavia, l’implementazione efficace richiede considerazioni attente relative alla qualità dei dati, alla validazione dei modelli e all’equilibrio tra automazione e supervisione umana. Le organizzazioni devono sviluppare competenze specializzate e investire in infrastrutture tecnologiche adeguate per sfruttare pienamente il potenziale dell’IA nella sicurezza informatica.

Le prospettive future indicano un’evoluzione verso sistemi sempre più autonomi e predittivi, ma anche la necessità di framework etici e normativi appropriati per governare l’uso responsabile di queste tecnologie. La collaborazione tra settore pubblico e privato, insieme all’investimento continuo in ricerca e sviluppo, sarà essenziale per mantenere l’efficacia delle difese cyber nell’era dell’intelligenza artificiale.

Fonti e bibliografia

Fonti Istituzionali:

Fonti Scientifiche e di Ricerca:

Rapporti Industriali Autorevoli:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/vantaggi-intelligenza-artificiale/


Savona (Consob): “Con Bitcoin Trump impedisce nascita del Dollaro digitale. Ue punti su Euro digitale e AI”

Il discorso di Paolo Savona

Trump e il Bitcoin, il terremoto americano nel sistema monetario globale

Nel 2025, il Presidente degli Stati Uniti, Donald Trump, ha emesso due ordini esecutivi (23 gennaio e 6 marzo) che segnano una svolta epocale per la politica monetaria degli Stati Uniti. Ha proibito la creazione del dollaro digitale e ha candidato Bitcoin e altre quattro criptovalute a svolgere il ruolo di riserva internazionale della moneta statunitense.

È quanto affermato dal Presidente della Consob, Paolo Savona, nel suo settimo e ultimo Discorso in occasione dell’Incontro annuale con il mercato finanziario a Milano, nella sede di Borsa Italiana a Palazzo Mezzanotte.

Questa decisione colloca gli Stati Uniti come “centro operativo mondiale per le monete virtuali”, provocando uno scossone nel sistema monetario globale. Tale mossa rappresenta un riconoscimento implicito delle criptovalute, già legittimate negli anni da normative fiscali, servizi di trading regolamentati e decisioni frammentarie, senza mai affrontare la questione in maniera sistemica.

L’effetto è un’ulteriore “erosione del dollaro come unico pilastro del sistema monetario internazionale”, e un incentivo alla proliferazione di asset digitali non coordinati che minano l’efficacia delle politiche monetarie classiche.

Criptovalute: la minaccia sistemica e l’illusione della ricchezza

L’impatto delle criptovalute non è solo teorico: la loro espansione – favorita dalla promessa di guadagni facili – ha portato a una ricchezza “virtuale” che svaluta quella “tradizionale”. Il presidente Savona paragona il fenomeno al “Campo dei miracoli” di Pinocchio, dove la promessa è un’illusione che spesso conduce alla truffa.

Le crypto sfuggono alla regolamentazione classica perché si muovono nell’infosfera, oltre i confini territoriali. La decentralizzazione delle blockchain, specie in versioni opache e non consultabili dall’esterno, rende difficile prevenire fenomeni come evasione fiscale, riciclaggio o finanziamento del terrorismo.

AI, quantum annealing e Italia: il futuro della finanza digitale

L’intelligenza artificiale emerge come la vera rivoluzione tecnologica nel mondo finanziario. Secondo Savona, l’IA si sta evolvendo da semplice modello cognitivo a “neuroscienza computazionale”, e promette una maggiore razionalità nell’allocazione delle risorse.

Un esempio d’avanguardia viene proprio dall’Italia. Un gruppo di ricerca del CNR, di cui fa parte anche il premio Nobel Giorgio Parisi, ha raggiunto risultati rilevanti nel campo del quantum annealing, una tecnica che anticipa le capacità dei futuri computer quantistici.

Anche un team di giovani ricercatori della LUISS, in collaborazione con un centro privato, ha applicato con successo il quantum annealing per previsioni economiche, superando i modelli econometrici tradizionali.

Verso un euro digitale “sicuro” e decentrato

Savona propone un modello alternativo incentrato sull’Europa, suggerendo di trasformare l’euro in una moneta digitale decentrata ma tracciabile, basata su DLT (Distributed Ledger Technology) e non su blockchain anonime.

Questa riforma, secondo quanto affermato da Savona nel suo discorso: libererebbe la BCE dall’obbligo di garantire la solvibilità delle banche; eliminerebbe la necessità del fondo di garanzia dei depositi fino a 100.000 euro; favorirebbe una supervisione più efficiente e trasparente, con una sola autorità di vigilanza finanziaria e accesso regolato ai dati per la ricerca e la governance.

L’Europa come laboratorio monetario globale

Poiché Stati Uniti e Cina sembrano restii a una cooperazione monetaria, Savona invita l’Unione europea a riprendere l’eredità della proposta di Keynes a Bretton Woods. L’euro potrebbe trasformarsi in una moneta internazionale “as good as gold”, contrastando il parallelo mediatico e simbolico tra crypto e oro.

Questo euro digitale, se usato in modo sistematico dagli operatori europei, rafforzerebbe il ruolo internazionale dell’Europa, riducendo la dipendenza dal dollaro e stimolando la cooperazione globale.

Una sfida di civiltà tra utopia e necessità

Il discorso del Presidente Savona lancia un messaggio chiaro: l’attuale assetto istituzionale è inadeguato. Serve una “utopia necessaria” – come fu l’euro – per costruire un nuovo equilibrio tra tecnologia, stabilità monetaria e sviluppo reale.

In un mondo dominato da AI, criptovalute e disinformazione, il ruolo degli Stati e delle istituzioni finanziarie è più cruciale che mai. L’Italia, grazie alla sua eccellenza scientifica e alla qualità della sua cultura tecnologica, può e deve essere parte attiva di questo processo.

Savona profeta o guardiano del vecchio mondo?

La Commissione nazionale per le società e la borsa, o Consob, è un’autorità amministrativa indipendente dotata di autonoma personalità giuridica e piena autonomia operativa con il compito di sorvegliare il mercato finanziario italiano.

Un organo per sua natura conservatore, che tende per forza di cose a vedere ogni innovazione come potenzialmente destabilizzante, specie se sfugge alla supervisione centrale. Le criptovalute e molte tecnologie decentralizzate sono incompatibili con i meccanismi classici di controllo e vigilanza, il che può indurre una reazione difensiva più che costruttiva.

Savona associa le criptovalute a rischi concreti come evasione fiscale, riciclaggio, finanziamento del terrorismo, opacità contabile, proliferazione anarchica non governabile. Nel denunciare questi pericoli, tutti reali badiamo bene, la Consob protegge allo stesso tempo anche il suo ruolo regolatorio e sostiene la necessità di una moneta unica sotto controllo pubblico.

Savona propone un euro digitale decentrato ma “conoscibile”, come alternativa ordinata e sicura alle criptovalute, immaginando l’Europa come laboratorio di una nuova architettura monetaria internazionale.

Questa visione, per quanto ambiziosa, trascura rilevanti limiti politici e istituzionali dell’Unione e assume, forse viziandone il contesto, che si possa competere con Stati Uniti e Cina solo riformando da dentro, escludendo ogni forma di esperienze bottom-up e start-up native digitali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/savona-consob-con-bitcoin-trump-impedisce-nascita-del-dollaro-digitale-ue-punti-su-euro-digitale-e-ai/535871/


Lepida, tutti i servizi del Centro di scansione Minerbio (BO)

La sede di Minerbio di Lepida eroga servizi ai propri soci da oltre 20 anni. Il personale della sede, circa 30 persone, gestisce due sedi a Minerbio e una a Quarto Inferiore (nel comune di Granarolo); i tre magazzini hanno una superficie complessiva di oltre 11mila mq, ovvero oltre 120mila metri lineari.

I servizi erogati sono: controllo della spesa farmaceutica, con scansione delle ricette cartacee; scansione di documenti (ad es. cartelle cliniche cartacee e fascicolo del personale); messa a disposizione del documento digitale (ad es. al personale sanitario); stoccaggio di documenti sanitari e amministrativi; supporto al socio nello smaltimento dei documenti qualora richiesto; gestione del processo di conservazione sostitutiva per le cartelle cliniche cartacee; utilizzo di algoritmi di Intelligenza Artificiale per analisi immagini e acquisizione dati.

Recentemente, tuttavia, altri soci di Lepida hanno richiesto informazioni su tali servizi e sui possibili costi per lo stoccaggio di documenti prettamente amministrativi.

Gli enti soci interessati possono richiedere informazioni all’indirizzo D4@lepida.it, la mail gestita dai Direttori del Dipartimento Welfare & Integrazioni Digitali, Caterina Lena e Cesare Osti.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lepida-tutti-i-servizi-del-centro-di-scansione-minerbio-bo/535759/


iRonCub, l’Iron Man italiano: il robot volante che cambierà il soccorso in caso di disastri

Il ronzio assordante di quattro motori a reazione squarcia il silenzio. Non siamo sul set di un blockbuster di Hollywood, ma nei laboratori dell‘Istituto Italiano di Tecnologia (IIT) di Genova. Qui, una macchina che sembra uscita da un sogno di fantascienza ha appena spiccato il volo: si chiama iRonCub, ed è il primo robot umanoide al mondo a volare grazie a una propulsione a getto. Un traguardo epocale, un vanto per la ricerca italiana, che proietta il nostro Paese nell’Olimpo della robotica mondiale e apre scenari rivoluzionari, soprattutto nel campo del soccorso in ambienti estremi. Lo studio è stato presentato su Nature Communication Engineering.

L’Innovazione è figlia della ricerca italiana

Dietro questo progetto avveniristico c’è l’eccellenza della ricerca italiana. iRonCub è una creatura dell’IIT, sviluppata in collaborazione con il Politecnico di Milano per gli studi aerodinamici e con la Stanford University per gli algoritmi di intelligenza artificiale. Questo non è semplicemente un drone con fattezze umane; è una piattaforma robotica multimodale, capace di muoversi agilmente a terra e, ora, di volare.

[embedded content]

La sfida era considerata da molti quasi impossibile. Far volare un corpo asimmetrico e articolato come quello di un umanoide, che pesa circa 70 kg, è un’impresa titanica dal punto di vista del controllo e dell’aerodinamica. Il team italiano non solo ci è riuscito, ma lo ha fatto superando ostacoli ingegneristici estremi, come la gestione del calore dei motori a reazione, i cui gas di scarico raggiungono gli 800°C. Per proteggere la struttura, è stata progettata una spina dorsale in titanio e speciali coperture resistenti alle altissime temperature. Un capolavoro di ingegneria e scienza dei materiali, tutto italiano.

Come vola iRonCub? Il segreto è nell’aerodinamica e nell’IA

Immaginate di dover mantenere in equilibrio un manichino con braccia e gambe in movimento nel bel mezzo di una tempesta. Questa è, in parole semplici, la sfida aerodinamica di iRonCub. A differenza di un drone, la cui forma simmetrica è facile da controllare, un umanoide genera turbolenze complesse e imprevedibili. Il suo baricentro si sposta continuamente a ogni minimo movimento.

Qui entra in gioco la vera magia: l’intelligenza artificiale. Per volare, iRonCub si affida a quattro potenti turbine a getto, due montate su uno zaino e due sugli avambracci, che generano una spinta complessiva di oltre 1000 Newton. Ma la forza bruta non basta. Il suo “cervello” è un sofisticato sistema di controllo basato su reti neurali profonde (Deep Neural Networks).

Preparazione av volo del robot umanoide

Queste reti neurali sono state addestrate con una mole enorme di dati, raccolti sia attraverso simulazioni fluidodinamiche (CFD) sia con test reali nella galleria del vento del Politecnico di Milano. In questo modo, il robot può “percepire” e prevedere in tempo reale le forze aerodinamiche che agiscono sul suo corpo e reagire istantaneamente, modificando la spinta dei suoi jet e la posizione delle braccia per mantenere un equilibrio stabile. È un sistema che impara e si adatta, permettendo al robot di volare in modo controllato, un risultato impensabile con i sistemi di controllo tradizionali.

Come il robot umanoide simula il proprio volo da IIT

Possibili Usi: Un Eroe per le Missioni di Soccorso

Le potenzialità di iRonCub sono immense e toccano corde emotive profonde. L’obiettivo principale è creare un operatore robotico per missioni di ricerca e soccorso (search and rescue) in scenari di disastro, come terremoti, incendi in impianti industriali o aree contaminate.

Immaginiamo uno scenario post-terremoto: un edificio è crollato ed è troppo pericoloso per i soccorritori umani. iRonCub potrebbe volare sopra le macerie, atterrare in un punto sicuro e poi, grazie alla sua forma umanoide, camminare tra i detriti, aprire una porta, chiudere una valvola del gas o cercare superstiti. La sua capacità di combinare locomozione aerea e terrestre lo rende uno strumento unico e potenzialmente rivoluzionario per salvare vite umane. Potrà arrivare dove nessun essere umano o drone tradizionale può arrivare, agendo come un vero e proprio avatar telecomandato dai soccorritori, che opereranno al sicuro.

Il primo volo di iRonCub non è solo un esperimento riuscito, ma l’alba di una nuova era per la robotica. Un’era in cui l’ingegno italiano ha dimostrato, ancora una volta, di essere all’avanguardia nel mondo, trasformando la fantascienza in una straordinaria e promettente realtà.


Telegram

Telegram
Grazie al nostro canale Telegram potete rimanere aggiornati sulla pubblicazione di nuovi articoli di Scenari Economici.

⇒ Iscrivetevi subito ⇐


MindsMinds

https://scenarieconomici.it/ironcub-robot-umanoide-volante-italiano-iit/


L’AI Avversaria e il nuovo fronte della guerra cibernetica: l’arma invisibile del futuro

Negli ultimi anni l’intelligenza artificiale (AI) ha rivoluzionato il panorama della sicurezza informatica, sia come potente strumento difensivo sia come pericolosa risorsa nelle mani degli attaccanti.

Il concetto di AI avversaria, ovvero l’uso intenzionale dell’intelligenza artificiale per condurre attacchi informatici o sabotare sistemi di difesa automatizzati, sta emergendo come una delle minacce più complesse e insidiose della guerra cibernetica moderna.

L’AI avversaria sfrutta le vulnerabilità intrinseche nei modelli di apprendimento automatico e nei sistemi intelligenti, rendendo possibile la creazione di malware capaci di apprendere e adattarsi in tempo reale alle difese cibernetiche.

Ancora più preoccupante è il suo potenziale nell’alimentare attacchi di ingegneria sociale, permettendo a criminali e attori statali di lanciare campagne di phishing personalizzate e sfruttare tecnologie come i deepfake per creare falsi digitali convincenti.

Nel 2018 IBM svelò un esperimento chiamato DeepLocker, un malware alimentato dall’intelligenza artificiale, progettato per dimostrare come le minacce informatiche AI-driven possano essere quasi invisibili fino al momento dell’attacco. DeepLocker utilizzava modelli di machine learning per nascondere il malware all’interno di applicazioni comuni, attivandolo solo quando riconosceva il bersaglio specifico attraverso input biometrici o altri segnali unici.

L’esperimento dimostrò come gli attacchi basati su AI potessero essere estremamente difficili da rilevare, aumentando esponenzialmente la complessità per i difensori: questo tipo di attacco segna infatti il passaggio dai malware statici a minacce dinamiche, capaci di evolversi e adattarsi a specifici contesti.

Se il crimine informatico ha già raggiunto livelli preoccupanti, il coinvolgimento dell’intelligenza artificiale sta ulteriormente aggravando lo scenario di rischio. Un report del 2020 di Cybersecurity Ventures[1] prevede che il costo globale del crimine informatico raggiungerà i 10,5 trilioni di dollari all’anno entro il 2025.

Gli attacchi alimentati da AI rappresentano una crescente percentuale di queste perdite, con tattiche di phishing avanzate, automazione di botnet e attacchi zero-day potenziati dall’AI; questi attacchi aumentano non solo il costo ma anche la complessità della protezione, richiedendo alle aziende di adottare misure di difesa altrettanto avanzate, come sistemi di anomaly detection AI-driven e tecniche di apprendimento continuo.

Questo articolo esplorerà in dettaglio come l’AI avversaria stia ridefinendo i confini della guerra cibernetica, trasformando il cyberspazio in un campo di battaglia dove l’arma più potente non è il codice malevolo tradizionale ma un’intelligenza artificiale capace di evolvere, adattarsi e sfidare persino i sistemi di difesa più avanzati.

AI avversaria

L’AI avversaria è una forma specifica di intelligenza artificiale progettata (o manipolata) per eludere, confondere o sovvertire i sistemi di difesa cibernetici basati su AI.

Mentre l’intelligenza artificiale è stata a lungo utilizzata per migliorare la sicurezza informatica, l’AI avversaria rappresenta il lato oscuro di questa tecnologia: un modo in cui gli attaccanti possono sfruttare le debolezze e le imperfezioni intrinseche nei modelli di apprendimento automatico.

Tecniche di attacco dell’AI Avversaria

Gli attacchi condotti tramite AI avversaria si basano su diverse tecniche sofisticate, che mirano a compromettere l’integrità dei modelli AI utilizzati per la sicurezza.

Di seguito alcune delle principali tecniche utilizzate dagli attaccanti:

  • Evasion Attacks: questi attacchi si basano sulla manipolazione dei dati di input per ingannare i sistemi di difesa AI. Un esempio classico è il malware che, grazie all’introduzione di piccoli cambiamenti nel proprio codice, riesce a sfuggire ai rilevatori basati su AI, che non lo riconoscono come minaccia.
  • Data Poisoning: in questa tipologia di attacchi, gli aggressori alterano i dati di addestramento del modello AI per indurlo a prendere decisioni errate. Un sistema di difesa potrebbe, ad esempio, essere addestrato su dati in cui è stato iniettato del codice malevolo che viene classificato erroneamente come benigno.
  • Model Stealing: in questo caso gli attaccanti possono tentare di estrarre informazioni sui modelli AI utilizzati dalle organizzazioni, copiandoli o “rubandoli” al fine di replicarli o di sfruttarne le debolezze in attacchi futuri. Ciò consente agli aggressori di conoscere i criteri di rilevamento e creare minacce su misura che riescono a bypassare le difese AI.

Il rischio delle “Black Box”

Una delle caratteristiche che rende l’AI avversaria così pericolosa è la natura “black box” di molti sistemi di intelligenza artificiale.

La mancata trasparenza nel processo decisionale di un modello AI rende infatti difficile, per i difensori, comprendere esattamente come un attacco avversario stia manipolando il sistema; ciò complica la diagnosi e la risoluzione dei problemi, poiché diventa estremamente arduo capire quali dati siano stati compromessi o in che modo il sistema sia stato aggirato.

Minacce cibernetiche alimentate dall’AI

L’uso dell’intelligenza artificiale come arma è ormai una realtà consolidata nel panorama della sicurezza informatica.

Gli attaccanti stanno sfruttando l’AI per sviluppare malware in grado di apprendere e adattarsi, nonché per perfezionare tecniche di ingegneria sociale, rendendo le minacce cibernetiche sempre più difficili da rilevare e prevenire.

Malware che impara e si adatta[2]

Tradizionalmente il malware operava con schemi statici, il che consentiva ai sistemi di sicurezza di rilevarlo analizzando firme note o comportamenti predefiniti.

Con l’introduzione dell’AI il malware è diventato più evoluto, adattandosi dinamicamente per sfuggire ai sistemi di rilevamento.

Polymorphic Malware: questo tipo di malware cambia continuamente il proprio codice superficiale per evitare di essere rilevato dagli antivirus tradizionali. L’introduzione dell’AI ha reso questa tecnica ancora più sofisticata, permettendo al malware di apprendere dalle risposte dei sistemi difensivi e modificare di conseguenza il proprio comportamento.

Malware auto-apprendente: si stanno osservando casi di malware alimentato da AI che impara e si adatta in tempo reale. Ad esempio, una botnet basata sull’AI può monitorare le difese di una rete e modificare i propri metodi di attacco in base ai pattern di difesa rilevati. Questo tipo di malware agisce come un attaccante “intelligente”, in grado di analizzare gli schemi di risposta e ottimizzare le sue tattiche di penetrazione.

AI e Ingegneria Sociale[3]

Gli attacchi di ingegneria sociale sono tra i più efficaci nel compromettere sistemi e infrastrutture; negli ultimi tempi, grazie all’AI, queste tecniche sono diventate ancora più devastanti.

L’intelligenza artificiale permette infatti agli attaccanti di creare messaggi estremamente personalizzati e realistici che ingannano le vittime, sfruttando tecnologie come il natural language processing (NLP).

Phishing personalizzato: l’AI può analizzare enormi quantità di dati personali per creare email di phishing mirate, che risultano quasi indistinguibili da una comunicazione legittima. Secondo recenti analisi, gli attacchi di phishing alimentati da AI sono in grado di raggiungere tassi di successo molto più elevati rispetto ai metodi tradizionali grazie alla capacità di “parlare” come una persona reale. Secondo uno studio condotto da Tessian gli attacchi di phishing di questo tipo hanno tassi di successo che arrivano fino all’80%, molto più alti rispetto ai metodi tradizionali.

Questo perché le AI possono analizzare grandi quantità di dati provenienti da social media, email e altre fonti per creare comunicazioni personalizzate e convincenti: un attacco condotto da un sistema AI può modellare il linguaggio, il tono e persino le tempistiche della comunicazione per sembrare del tutto autentico.

Tale livello di personalizzazione porta a un tasso di apertura delle email di phishing più elevato e rende le tradizionali difese (come i filtri antispam) molto meno efficaci.

Deepfake[4]: i deepfake, alimentati dall’AI, rappresentano una minaccia emergente nell’ingegneria sociale. Video e audio falsi generati tramite AI possono essere usati per impersonare leader aziendali, funzionari governativi o persino familiari, allo scopo di ingannare e manipolare le vittime. Sono ormai numerosi i casi in cui dei truffatori hanno raggirato le vittime imitando la voce di un loro superiore o familiare, talvolta addirittura con videochiamate contraffatte, riuscendo a estorcere ingenti somme di denaro mediante il ricorso al fattore dell’urgenza o alla simulazione di una situazione di pericolo.

Automazione di attacchi complessi

L’AI non solo rende più potenti le tecniche di attacco ma consente anche di automatizzare processi estremamente complessi, come l’esfiltrazione di dati e l’identificazione di vulnerabilità in tempo reale.

Identificazione di vulnerabilità Zero-Day: gli algoritmi di machine learning possono scansionare milioni di linee di codice e infrastrutture per identificare vulnerabilità sconosciute, note come zero-day. L’uso dell’AI per identificare queste debolezze aumenta l’efficacia e la velocità con cui gli attaccanti possono sfruttarle, accelerando il ciclo degli attacchi.

Automazione delle Botnet: le botnet, reti di computer compromessi utilizzate per lanciare attacchi coordinati, sono diventate più potenti grazie all’intelligenza artificiale. Le botnet alimentate dall’AI sono in grado di autorganizzarsi, adattarsi alle condizioni della rete e coordinare attacchi su larga scala senza la necessità di una costante supervisione umana.

AI Avversaria e attacchi su sistemi di Tecnologia Operativa (OT)

Uno degli sviluppi più preoccupanti nell’uso dell’intelligenza artificiale avversaria è il suo potenziale nell’ambito dei sistemi di tecnologia operativa (OT), che includono le infrastrutture critiche come la gestione delle reti elettriche, le fabbriche automatizzate e i veicoli autonomi.

Gli attacchi che prendono di mira questi sistemi non minacciano solo le infrastrutture informatiche, mettendo a rischio anche la sicurezza fisica: un esempio potrebbe essere un attacco AI-driven contro una flotta di veicoli autonomi, in cui un malware sfrutta vulnerabilità nel software di controllo per manipolare il comportamento dei veicoli stessi. Attraverso tecniche come il data poisoning e l’analisi in tempo reale del traffico stradale, ipoteticamente un attaccante potrebbe far deviare interi convogli di macchine autonome, così causando incidenti o arrivando a bloccare intere città.

Nel 2021 la Colonial Pipeline, una delle principali infrastrutture per la distribuzione di carburante negli Stati Uniti, è stata compromessa da un attacco ransomware.

Anche se in questo caso l’attacco non ha coinvolto AI, è stato un chiaro avvertimento del pericolo che rappresentano gli attacchi OT. Se a questi si aggiunge l’uso di AI avversaria, la situazione potrebbe degenerare: l’AI potrebbe automaticamente identificare vulnerabilità nei sistemi di controllo industriale e orchestrare attacchi coordinati su larga scala senza la necessità di supervisione umana.

Questo rende cruciale lo sviluppo di contromisure, come sistemi di difesa autonomi e resilienti, capaci di anticipare e prevenire questi scenari estremi.

L’AI nelle tattiche di guerra cibernetica

L’intelligenza artificiale sta trasformando le tattiche di guerra cibernetica, portando a un nuovo livello di sofisticazione tanto negli attacchi quanto nelle difese.

Attori statali e criminali informatici stanno sfruttando l’AI per ottenere vantaggi strategici nel cyberspazio, utilizzando l’intelligenza artificiale non solo per attacchi su larga scala ma anche per missioni di spionaggio, sabotaggio e destabilizzazione.

L’uso dell’AI da parte degli Stati per offese cibernetiche[5]

Gli Stati rappresentano alcuni degli attori più attivi nell’uso dell’AI avversaria per operazioni offensive.

Le tecnologie alimentate dall’AI vengono utilizzate per lanciare attacchi mirati contro infrastrutture critiche, rubare informazioni sensibili o manipolare sistemi governativi.

Cyberattacchi mirati: gli Stati stanno sviluppando capacità di AI avversaria per compromettere infrastrutture vitali come reti energetiche, sistemi di controllo industriale (ICS) e comunicazioni governative. Ad esempio, algoritmi di machine learning sono impiegati per identificare vulnerabilità in queste infrastrutture e lanciare attacchi mirati che possono destabilizzare intere regioni.

Attacchi coordinati con AI: utilizzando AI avanzata gli Stati possono coordinare attacchi multi-vettore, sincronizzando offensive cibernetiche con altre forme di conflitto (ad esempio, attacchi fisici o disinformazione) per ottenere il massimo impatto. Questo approccio, noto come “guerra ibrida”, si avvale dell’AI per gestire e ottimizzare ogni aspetto dell’attacco in modo più rapido ed efficiente rispetto agli approcci tradizionali.

Spionaggio e sorveglianza alimentati dall’AI

L’AI ha aperto nuove frontiere anche nello spionaggio cibernetico, permettendo agli attori statali di raccogliere e analizzare enormi quantità di dati sensibili in tempi estremamente ridotti nonché di mettere in campo tecniche di sorveglianza sempre più pervasive.

Esfiltrazione di dati su larga scala: gli algoritmi di intelligenza artificiale vengono utilizzati per penetrare reti sicure e rubare dati sensibili senza essere rilevati. L’AI può anche automatizzare l’identificazione dei dati più critici, accelerando l’esfiltrazione e riducendo i tempi di esposizione.

AI e monitoraggio di massa: paesi con regimi autoritari hanno sviluppato sistemi di sorveglianza basati sull’AI per monitorare le comunicazioni e le attività online di grandi gruppi di persone, identificando potenziali dissidenti o minacce alla stabilità del regime. Questi sistemi sfruttano tecniche di apprendimento automatico per analizzare dati provenienti dai social media, telecamere di sicurezza e altre fonti in tempo reale, aumentando notevolmente l’efficacia dello spionaggio.

Sabotaggio digitale e manipolazione delle informazioni

Un altro campo in cui l’AI avversaria sta avendo un impatto significativo è nel sabotaggio digitale e nella manipolazione delle informazioni, due componenti chiave della moderna guerra cibernetica.

AI e disinformazione: l’uso di AI per generare notizie false, deepfake e campagne di disinformazione è diventato una tattica comune, abilitando operazioni mirate a destabilizzare l’opinione pubblica per seminare caos politico e sociale. La capacità dell’AI di produrre contenuti verosimili, come falsi video di leader politici che fanno dichiarazioni inesistenti, ha cambiato il modo in cui la propaganda digitale viene utilizzata nei conflitti globali.

Sabotaggio dei sistemi critici: l’AI viene utilizzata anche per identificare punti deboli nei sistemi critici, come le reti elettriche o le infrastrutture idriche. Sabotare questi sistemi può avere conseguenze catastrofiche, tra cui blackout su larga scala o interruzioni nelle forniture essenziali, arrivando a minare la stabilità economica e sociale di un Paese.

Il futuro del campo di battaglia: AI vs. AI

L’AI sta rapidamente trasformando il panorama della sicurezza informatica: tanto che gli esperti parlano di una vera e propria corsa agli armamenti, che include AI offensive e AI difensive.

Questo capitolo esplorerà come la lotta tra attaccanti che sfruttano l’intelligenza artificiale per lanciare attacchi e i difensori che la usano per contrastarli stia diventando una battaglia sempre più complessa e avanzata.

AI avversaria contro sistemi di difesa AI

L’intelligenza artificiale viene già ampiamente utilizzata per rilevare vulnerabilità e sviluppare strategie di attacco sempre più sofisticate.

Tramite l’AI gli attaccanti possono adattare le loro tecniche in tempo reale, esplorando rapidamente i punti deboli di sistemi difensivi avanzati: questo rende estremamente difficile, per gli strumenti difensivi basati sull’AI, anticipare gli attacchi e rispondere in modo efficace.

La difesa si trasforma in una partita di velocità e adattamento costante, poiché gli attacchi possono essere automatizzati e affinati rapidamente[6].

Ad esempio, tecniche come gli attacchi di evasione (che abbiamo analizzato in precedenza) stanno diventando sempre più diffuse.

Automazione difensiva: Anomaly Detection e risposta automatica

Sul fronte della difesa, gli sviluppi nell’Anomaly Detection stanno rendendo i sistemi di sicurezza più intelligenti e autonomi.

Utilizzando reti neurali profonde e algoritmi di apprendimento, i sistemi AI sono infatti capaci di analizzare enormi volumi di dati in tempo reale, individuando anomalie che potrebbero indicare un attacco. Ad esempio le difese AI sono ora in grado di rilevare schemi comportamentali insoliti e rispondere autonomamente, bloccando le attività sospette prima che possano arrecare danni significativi[7].

Tuttavia, c’è ancora una notevole disparità tra le capacità offensive e difensive dell’AI.

Gli attacchi basati sull’AI continuano ad avanzare più rapidamente rispetto alle difese, creando un divario tecnologico che mette a dura prova i team di cybersecurity in tutto il mondo; di conseguenza si richiede una collaborazione continua tra i ricercatori, i governi e le aziende per sviluppare contromisure innovative.

Verso un’AI etica nelle difese cibernetiche

Un concetto emergente è rappresentato dagli attacchi avversari etici (Ethical Adversarial Attacks), in cui gli esperti di sicurezza utilizzano tecniche simili agli attaccanti al fine di testare e rafforzare i sistemi difensivi.

L’idea è di impiegare gli stessi strumenti usati per attaccare i sistemi al fine di migliorarne la sicurezza, rispettando però limiti etici e legali[8].

Tale strategia non si discosta dall’ormai comune approccio dell’ethical hacking; per quanto efficace, richiede tuttavia ulteriori sforzi per poter colmare un gap che va ampliandosi sempre di più.

Implicazioni etiche e preoccupazioni

La diffusione del ricorso all’intelligenza artificiale nella guerra cibernetica solleva gravi preoccupazioni etiche: è infatti evidente come il potenziale dell’AI di automatizzare attacchi complessi e prendere decisioni senza supervisione umana metta in discussione il ruolo della responsabilità, sul piano sia morale che legale, di questi strumenti.

Il seguente capitolo esplorerà le principali questioni etiche derivanti dall’impiego dell’AI nelle operazioni cibernetiche e militari.

L’autonomia dell’AI nei conflitti cibernetici

Un tema cruciale riguarda il crescente uso di sistemi autonomi nelle operazioni cibernetiche militari.

La possibilità che l’AI prenda decisioni di attacco o difesa in modo autonomo solleva, com’è evidente, seri interrogativi etici: chi è responsabile quando un sistema autonomo causa danni non previsti o prende decisioni moralmente discutibili?

Tali preoccupazioni si amplificano quando si tratta di sistemi di armi autonome, poiché i decisori militari potrebbero essere tentati di delegare a una macchina decisioni di vita o di morte, così eliminando ogni responsabilità umana[9].

La disinformazione come arma: impatti socio-politici

Con la crescita dell’uso di tecnologie AI (come i già citati deepfake) per la creazione di campagne di disinformazione, la possibilità di manipolare l’opinione pubblica contribuisce a minare la fiducia nei processi democratici, oggi già vacillante in molte nazioni.

Il rischio che i deepfake vengano utilizzati per screditare rappresentanti delle istituzioni, destabilizzare governi o manipolare operazioni elettorali è concreto: ciò rende urgente ed essenziale affrontare queste sfide etiche tramite appropriate regolamentazioni[10].

Regolamentazione e legislazione internazionale

Per gestire gli effetti legati all’avanzata dell’Intelligenza Artificiale nel settore militare e cibernetico, diventa fondamentale stabilire quadri normativi a livello globale.

Tuttavia, raggiungere un consenso internazionale sulle misure da adottare per regolamentare l’uso dell’AI in guerra è complesso: paesi come Stati Uniti, Cina e Russia stanno sviluppando tecnologie AI per scopi militari e le discussioni su una possibile regolamentazione o messa al bando di queste armi non hanno ancora raggiunto risultati concreti.

Strategie difensive contro l’AI avversaria

Man mano che i sistemi di sicurezza informatica evolvono per affrontare le minacce emergenti, le difese contro l’AI avversaria stanno diventando sempre più sofisticate.

È infatti possibile adottare diversi approcci, sia tecnici sia metodologici, per rendere i sistemi AI più robusti contro attacchi mirati e adattivi.

Costruire sistemi AI resilienti

In questo campo, una delle principali sfide è rendere gli algoritmi di AI resistenti agli attacchi avversari.

Esistono diverse tecniche che possono rafforzare i sistemi AI.

  • Addestramento avversario: questo processo comporta l’inserimento di esempi avversari nel set di addestramento dell’AI, in modo che il sistema impari a riconoscere e resistere a manipolazioni future. Aggiungendo dati che simulano attacchi, i modelli diventano più robusti contro le variazioni impreviste.
  • Rafforzamento del modello: consiste nell’aggiornamento continuo dei modelli di AI per adattarsi a nuove minacce e migliorare la resistenza agli attacchi. Questo implica tecniche come la regolarizzazione per prevenire l’overfitting, che può rendere un modello vulnerabile a manipolazioni da parte di attori malevoli.
  • AI spiegabile (XAI): implementare sistemi di AI “spiegabile” consente agli esseri umani di comprendere meglio il processo decisionale dei modelli AI, aumentando la fiducia nel sistema e facilitando l’identificazione delle vulnerabilità. In particolare, questo approccio aiuta a rilevare manipolazioni sottili nei dati di input che possono essere sfruttate dagli attaccanti.

Approcci ibridi umano-AI

Per quanto i sistemi di AI possano analizzare e reagire rapidamente a grandi quantità di dati, la combinazione di esperienza umana e potenza computazionale dell’AI rappresenta un vantaggio chiave nelle difese cibernetiche.

Gli esseri umani possono infatti rilevare sfumature e anomalie che potrebbero sfuggire all’AI, mentre la macchina può elaborare velocemente vasti dataset e suggerire azioni in tempo reale: l’approccio ibrido consente quindi una gestione più dinamica e resiliente delle minacce poiché, mentre l’AI identifica modelli di attacco su larga scala, l’esperienza umana valuta i rischi strategici e le risposte appropriate.

Intelligence proattiva sulle minacce

L’uso dell’AI per l’intelligence sulle minacce è diventato un pilastro fondamentale nella protezione contro gli attacchi.

Gli algoritmi di machine learning sono infatti in grado di analizzare grandi quantità di dati per prevedere attacchi futuri, consentendo di identificare eventuali vulnerabilità zero-day prima che vengano sfruttate dagli attaccanti.

I sistemi di AI possono scansionare continuamente reti e infrastrutture, identificando comportamenti anomali e prevedendo modelli di attacco: la capacità di prevedere e neutralizzare le minacce prima che si manifestino rende l’intelligence proattiva sulle minacce uno strumento fondamentale nella difesa contro gli attacchi avversari basati su AI.

Conclusioni

L’integrazione dell’intelligenza artificiale nel contesto della guerra cibernetica rappresenta un’autentica rivoluzione nel modo in cui affrontiamo le minacce informatiche.

Se da un lato l’AI offre potenti strumenti per difendere sistemi complessi e predire attacchi, dall’altro pone nuove sfide, soprattutto per quanto riguarda la sua vulnerabilità agli attacchi avversari e le implicazioni etiche del suo utilizzo nelle operazioni militari.

Le tecniche di difesa illustrate, come l’addestramento avversario e il rafforzamento dei modelli AI, mostrano il potenziale per rendere i sistemi più resilienti; ma è evidente che nessuna tecnologia è infallibile. L’approccio ibrido, combinando l’analisi dei dati su larga scala con il giudizio degli specialisti, si sta dimostrando una delle strategie più efficaci per bilanciare l’efficienza delle macchine con l’intuizione umana.

Inoltre, quando si considera l’automazione delle decisioni in ambito militare e cibernetico, gli aspetti etici diventano cruciali.

L’idea che un’intelligenza artificiale possa prendere decisioni fatali, o manipolare la realtà digitale allo scopo di influenzare l’opinione pubblica, solleva importanti domande sul grado di controllo umano che deve essere mantenuto. In tal senso, i sistemi di “AI spiegabile” e l’implementazione di regolamentazioni globali per limitare l’uso non etico dell’AI sono i primi passi verso la creazione di tecnologie più responsabili e sicure.

Nel futuro la vera sfida sarà mantenere il passo con l’evoluzione degli attacchi cibernetici alimentati dall’AI, sviluppando strumenti di difesa altrettanto avanzati senza trascurare i principi etici che devono guidare l’uso di queste tecnologie; per garantire che l’intelligenza artificiale sia utilizzata in modo responsabile e che le potenziali minacce siano gestite in modo efficace sarà fondamentale una costante collaborazione internazionale, insieme a una robusta regolamentazione di settore.

Va infine ricordato che, con l’arrivo imminente del quantum computing, le capacità dell’AI avversaria potrebbero vedere un boost degenerativo senza precedenti.

I computer quantistici promettono di risolvere problemi complessi a una velocità esponenzialmente superiore rispetto agli strumenti tradizionali, consentendo agli attaccanti di eseguire calcoli crittografici, analisi di grandi quantità di dati e simulazioni avanzate in tempi ridotti. Ciò significa che le AI avversarie, potenziate dal quantum computing, potranno facilmente violare crittografie oggi considerate sicure, scansionare e sfruttare vulnerabilità in infrastrutture IT/OT critiche e coordinare attacchi multi-vettore con un’efficienza senza pari.

Il risultato potrebbe essere una corsa agli armamenti tecnologica, dove le difese basate su AI dovranno evolvere a una velocità altrettanto rapida per tenere il passo delle minacce.

Senza soluzioni di sicurezza più robuste, la possibilità di destabilizzare interi settori a rilevanza critica (come quello dei trasporti autonomi o delle reti energetiche) diventerà un rischio concreto nel prossimo futuro, rendendo imperativa la ricerca non solo di nuove tecniche difensive ma anche di soluzioni etiche e regolatorie che sappiano prevenire il caos nel cyberspazio.

In definitiva, il ruolo dell’AI nella guerra cibernetica richiede una riflessione continua sul piano sia tecnologico che evolutivo.

Stiamo varcando una soglia in cui l’innovazione rischia di sfuggire al nostro controllo: la vera sfida non si limiterà allo sviluppo di strumenti sempre più potenti, imponendo altresì di comprendere come poter armonizzare progresso e sicurezza.

È una corsa contro noi stessi, dove il nostro destino digitale sarà scritto non dalla tecnologia che creiamo ma dalla capacità di comprenderne e di gestirne le implicazioni.

L’evoluzione dell’intelligenza artificiale nel panorama della sicurezza cibernetica è un argomento in continua evoluzione che richiede un monitoraggio costante e una comprensione approfondita delle sue implicazioni.

Per una trattazione più dettagliata e un’analisi tecnico-strategica completa di questi temi, ti invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrai trovare ulteriori approfondimenti sui meccanismi dell’AI avversaria, case study aggiornati e le più recenti strategie difensive adottate a livello globale.

Articolo a cura di Alessio Garofalo – Technology Executive, Advisor, Autore e Futurista.

Note

[1]Cybercrime To Cost The World $10.5 Trillion Annually By 2025. Cybersecurity Ventures, 2020. AI-powered Malware and Polymorphic Attacks di Evans, A. e Robles, M., Journal of Cybersecurity

[2]AI-powered Malware and Polymorphic Attacks di Evans, A. e Robles, M., Journal of Cybersecurity Research, Vol. 15, 2022.

[3]Advanced Persistent Threats and AI: An Evolution in Cyber Warfare di Smith, J., International Journal of Information Security, Vol. 18, 2021.

[4]The Threat of Deepfake Technology in Cybersecurity di Patterson, B., Cybersecurity & Digital Forensics Review, Vol. 22, 2021

[5]Cyber Warfare and Artificial Intelligence: Emerging Threats to National Security di Thompson, R. e Hughes, K., Defense Technology Journal, Vol. 33, 2022.

[6]Bridging the AI Divide: The Evolving Arms Race Between AI-Driven Cyber Attacks and AI-Powered Cybersecurity Defenses, Waizel G., International Conference on Machine Intelligence & Security for Smart Cities, 2024.

[7]P&S Market Research. Artificial Intelligence (AI) in Cyber Security Market.

[8]The Double-Edged Sword of AI: Ethical Adversarial Attacks. di Springer A. AI and Ethics, 2021.

[9]Schwarz E., “The Ethical Implications of AI in Warfare.” Queen Mary University of London, 2020.

[10]Morgan F., Boudreaux B., Lohn A. et al. “Military Applications of Artificial Intelligence: Ethical Concerns in an Uncertain World”, RAND Corporation, 2020.

Profilo Autore

Executive nel settore tecnologico con solide
radici nella Difesa e una carriera internazionale
che include ruoli chiave in Amazon e NEOM. Attualmente CIO/CTO di Oxagon, guida l’innovazione per la città industriale del futuro. Alessio è anche advisor per diverse realtà, autore di due libri e imprenditore attivo, focalizzato sulla creazione di prodotti digitali attraverso un venture studio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-avversaria/


Altman: “Meta ha tentato di sottrarre talenti a OpenAI con offerte da 100 milioni di dollari”

Sam Altman, CEO di OpenAI, ha rivelato che Meta ha cercato di attrarre alcuni dei migliori talenti della sua azienda con offerte di compensi esorbitanti, superando anche i 100 milioni di dollari.

Tuttavia, tali tentativi non hanno avuto esito positivo: nessuno dei principali ricercatori di OpenAI ha accettato le proposte provenienti dalla squadra di Zuckerberg, impegnata nella costruzione del nuovo team per la superintelligenza.

Altman ha sottolineato come il successo di OpenAI risieda in una cultura focalizzata sulla missione di raggiungere l’AGI, a differenza dell’approccio più retributivo adottato da Meta. Durante un podcast con il fratello Jack, Altman ha criticato l’efficacia delle recenti iniziative di Meta nel campo dell’AI, affermando che puntare solo sulla retribuzione non garantisce un ambiente innovativo.

Meta avrebbe tentato invano di assumere nomi di spicco come Noam Brown da OpenAI e Koray Kavukcuoglu da Google DeepMind. Nonostante alcune acquisizioni riuscite, tra cui Jack Rae e Johan Schalkwyk, il cammino di Meta per affermarsi nel settore rimane incerto.

OpenAI, nel frattempo, si prepara a lanciare un modello open source che potrebbe ulteriormente rallentare l’avanzata di Meta. Altman ha anche suggerito che OpenAI sta esplorando la possibilità di sviluppare una piattaforma sociale guidata dall’AI, potenzialmente in competizione diretta con i prodotti di Meta.

La tensione tra le due aziende cresce, non solo sul piano tecnologico ma anche su quello del reclutamento dei cervelli migliori. In un mercato dove la corsa all’AI è sempre più aggressiva, la cultura organizzativa e la visione strategica sembrano contare quanto, se non più, del capitale disponibile.

Per maggiori informazioni, clicca per l’articolo originale.

Intel licenzierà dal 15% al 20% dei suoi operai di fabbrica, secondo un memo interno

Intel si appresta a intraprendere un drastico ridimensionamento della propria forza lavoro nelle fabbriche, con tagli compresi tra il 15% e il 20%, previsti per il mese di luglio. Il vice presidente della produzione, Naga Chandrasekaran, ha giustificato questa scelta come necessaria per affrontare le difficoltà economiche e semplificare la struttura organizzativa.

Le riduzioni interesseranno siti in tutto il mondo, ma l’impatto maggiore sarà avvertito in Oregon, dove Intel impiega oltre 20.000 persone. I tagli non includeranno uscite volontarie, ma saranno determinati in base a criteri strategici legati agli investimenti, alle competenze richieste e alla performance individuale.

Nonostante l’intenzione dichiarata di trattare i dipendenti con rispetto, l’entità della riduzione si preannuncia pesante: si parla di decine di migliaia di posti in bilico, mentre solo lo scorso anno erano stati già eliminati 15.000 ruoli. Le difficoltà di Intel derivano dalla forte concorrenza nei settori PC e data center, nonché dalla lentezza nello sviluppo di chip avanzati destinati al mercato in crescita dell’AI.

Il ritardo nella costruzione della fabbrica in Ohio, ora posticipata al 2030, riflette una mancanza di domanda per giustificare ulteriori investimenti. Anche i fondi federali e statali, pari a quasi 9 miliardi di dollari, risultano ora a rischio di riconsiderazione sotto la nuova amministrazione.

Il CEO Lip-Bu Tan punta a un’azienda più snella, tecnologicamente agile e centrata sull’eccellenza ingegneristica, ma il contrasto tra obiettivi di rinnovamento e tagli profondi mette a dura prova la coerenza della visione industriale.

Per maggiori informazioni, clicca per l’articolo originale.

Amazon prevede tagli ai posti di lavoro aziendali a causa della crescente adozione dell’AI

Amazon ha annunciato un’evoluzione strutturale del proprio organico aziendale dovuta all’integrazione sempre più capillare dell’AI nei processi interni. Il CEO Andy Jassy ha comunicato ai dipendenti che, con l’incremento dell’efficienza operativa generata da strumenti basati su AI generativa, alcune mansioni tradizionali non saranno più necessarie.

L’azienda impiega attualmente oltre 1,5 milioni di persone a livello globale, ma si prevede che la trasformazione digitale porterà a una diminuzione delle figure impiegate in ruoli convenzionali, a vantaggio di nuove competenze richieste per gestire e sviluppare tecnologie intelligenti.

Con un investimento previsto di 100 miliardi di dollari nel 2025 (in crescita rispetto agli 83 miliardi del 2024), Amazon mira a potenziare i propri data center e servizi AI. L’adozione di ‘agenti AI’ in molteplici settori aziendali potrebbe trasformare profondamente il modo di lavorare e interagire con i clienti, accelerando l’innovazione. Sono già attive o in fase di sviluppo oltre mille applicazioni AI all’interno della compagnia.

Questo annuncio segue il trend osservato anche in altre grandi imprese come Crowdstrike, Duolingo, Shopify e BT Group, che hanno già avviato riduzioni del personale in risposta all’efficienza apportata dall’intelligenza artificiale.

La notizia solleva preoccupazioni tra i lavoratori del settore impiegatizio, in quanto l’automazione minaccia occupazioni un tempo considerate sicure. Tuttavia, Jassy sottolinea che emergeranno nuove opportunità lavorative legate allo sviluppo e alla supervisione delle tecnologie avanzate.

Per maggiori informazioni, clicca per l’articolo originale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/altman-meta-ha-tentato-di-sottrarre-talenti-a-openai-con-offerte-da-100-milioni-di-dollari/535338/


AI solo per il 18% delle imprese UE. I ritardi del Decennio Digitale europeo tra reti e competenze

Lo Stato del Digital Decade, troppi i ritardi accumulati su AI, reti di nuova generazione e competenze digitali

Nel 2020, l’Unione europea (Ue) ha tracciato un percorso ambizioso per il proprio futuro digitale. Incardinata nel Programma Politico del Decennio Digitale, questa visione si articola in obiettivi audaci da raggiungere entro il 2030: connettività universale, adozione diffusa dell’intelligenza artificiale, cybersicurezza rafforzata e una società digitale inclusiva. Ma come rivela il recente rapporto State of the Digital Decade 2025, siamo solo a metà strada — e i segnali di squilibrio sono evidenti.

Il documento mostra infatti che, nonostante alcuni progressi, l’implementazione delle infrastrutture di connettività, come la fibra ottica e le reti 5G stand-alone, è ancora in netto ritardo. Un numero sempre maggiore di aziende sta adottando l’intelligenza Artificiale (AI), il cloud e i big data, ma l’adozione deve accelerare.

Poco più della metà degli europei (55,6%) possiede un livello base di competenze digitali, mentre la disponibilità di specialisti ICT con competenze avanzate rimane bassa e con un netto divario di genere, ostacolando il progresso in settori chiave, come la sicurezza informatica e l’AI.

Nel 2024, l’UE ha compiuto progressi costanti nella digitalizzazione dei servizi pubblici essenziali, ma una parte sostanziale dell’infrastruttura digitale della pubblica amministrazione continua a dipendere da fornitori di servizi esterni all’UE.

Critica la situazione per chip, edge computing e 5G ad alta capacità

L’UE ha compiuto progressi significativi sul fronte delle infrastrutture digitali. Al 2025, la copertura 5G complessiva ha raggiunto il 94%, mentre la fibra fino ai locali (FTTP) si attesta al 69%. Tuttavia, questi numeri nascondono un divario importante: il 5G ad alta capacità (banda 3,4–3,8 GHz), fondamentale per applicazioni industriali e latenza minima, è fermo al 67,7%.

Ancora più urgente è la situazione nei semiconduttori e nel computing periferico (edge computing).

L’Europa ha raggiunto solo metà del traguardo per contribuire al 20% della produzione globale di chip e solo il 23% dell’obiettivo di installare 10.000 nodi edge è stato completato. In un mondo sempre più definito da dati in tempo reale e intelligenza distribuita, si tratta di una vulnerabilità strategica.

Il grande assente: l’intelligenza artificiale

Ma la rivelazione più allarmante riguarda la trasformazione digitale delle imprese. Se l’adozione del cloud e dell’analisi dati progredisce, l’adozione dell’IA si ferma appena al 18% delle aziende europee—lontanissima dal target del 75%.

Nello specifico, solo l’8% delle imprese italiane utilizza l’intelligenza artificiale, un dato significativamente inferiore rispetto alla Germania (20%) e anche rispetto a Francia e Spagna, durante il 2024. Questo indica una bassa intensità digitale nel settore produttivo italiano.

Non si tratta solo di un ritardo tecnologico: è una frattura competitiva. Mentre Stati Uniti e Cina avanzano nell’intelligenza artificiale generativa e nei sistemi autonomi, l’esitazione europea rischia di cristallizzare una dipendenza strutturale dall’esterno.

Le sfide e i colli di bottiglia della trasformazione digitale

Le ambizioni digitali dell’UE sono ostacolate anche da una grave carenza di competenze. Solo il 70% dei cittadini possiede competenze digitali di base e l’obiettivo di impiegare 20 milioni di specialisti ICT appare ancora lontano.

Questo deficit limita non solo l’innovazione, ma mina l’obiettivo centrale dell’UE di raggiungere una sovranità tecnologica. Senza capitale umano qualificato, la trasformazione digitale non è possibile.

I punti di forza non mancano: servizi pubblici digitali e fiducia dei cittadini

Uno degli ambiti più promettenti è la digitalizzazione dei servizi pubblici. I servizi per cittadini e imprese sono prossimi alla piena digitalizzazione (tra l’82% e l’86%), mentre l’eID (identità digitale) ha raggiunto l’89% degli Stati membri.

Inoltre, secondo Eurobarometro:

  • il 90% dei cittadini chiede maggiore protezione dei minori online.
  • l’85% vuole che le autorità pubbliche supportino le aziende digitali europee.
  • l’89% chiede maggiori investimenti in ricerca e tecnologie sicure.
  • il 75% ritiene che i servizi digitali migliorino la vita quotidiana.

Un mandato pubblico chiaro, che va sfruttato con coraggio politico.

La strategia UE va verso la giusta direzione?

Tra le iniziative già attuate:

  • Digital Markets Act e Digital Services Act: per mercati equi e sicurezza online.
  • AI Continent Action Plan: per valorizzare l’intelligenza artificiale a beneficio dell’economia e della società.
  • Strategia e Atto Quantistico: per posizionare l’UE come leader globale nel quantum computing.

In cantiere:

  • Cloud & AI Development Act: per espandere i data center a basso impatto ambientale.
  • Passaporto Digitale dei Prodotti ICT: per garantire trasparenza ambientale lungo tutta la filiera.

Il cambio di passo è evidente: da legislatore a costruttore di ecosistemi, l’UE mobilita oltre 288,6 miliardi di euro (di cui 205,1 miliardi da fondi pubblici) e promuove strumenti come il Business Wallet europeo e l’Unione per il Risparmio e gli Investimenti per attrarre capitale privato.

Le priorità per il 2025–2030

  1. Colmare il divario dell’innovazione: accelerare l’adozione dell’IA, specie nelle PMI, tramite incentivi, test bed regolamentati e semplificazioni normative.
  2. Investire nel capitale umano: alfabetizzazione digitale e formazione professionale devono essere priorità nazionali.
  3. Unificare il mercato: la frammentazione giuridica va superata con regole armonizzate per agevolare la scalabilità.
  4. Rendere sicura l’intera filiera tecnologica: semiconduttori, cloud, AI e cybersecurity devono essere pienamente europei.

Decisivi i prossimi cinque anni

Il rapporto State of the Digital Decade 2025 è al tempo stesso un campanello d’allarme e una bussola strategica. L’Europa ha posto basi solide—soprattutto nelle infrastrutture e nei servizi pubblici digitali—ma i ritardi in intelligenza artificiale, competenze e armonizzazione del mercato potrebbero compromettere l’intero disegno.

Per diventare una potenza digitale globale entro il 2030, l’UE deve ora puntare su esecuzione rapida, regolazione agile e un’attenzione costante all’innovazione. Il Decennio Digitale vuole definire il ruolo di leadership dell’Europa nel XXI secolo, ma la competizione è forte e i risultati al momento mancano di certezze.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-solo-per-il-18-delle-imprese-ue-i-ritardi-del-decennio-digitale-europeo-tra-reti-e-competenze/535249/


Festival dell’Imprenditore. Crosetto: “L’AI trasformerà il mondo produttivo, bisogna prepararsi”

L’AI sta trasformando la nostra economia e le nostre imprese, imponendo un cambiamento epocale. Per questo, ha spiegato ai nostri microfoni il Ministro della Difesa, Guido Crosetto, è importante “iniziare a parlare a settori che sono tradizionalmente più legati al lavoro umano” e allo stesso tempo “di come invece la tecnologia entrerà nelle aziende e creerà il futuro”.

Nei settori in cui le aziende italiane rappresentano un’eccellenza a livello mondiale, ha dichiarato il ministro nell’intervista a margine della Prima edizione del Festival dell’Imprenditore di Roma, “Cibo e Moda Made in Italy nell’era dell’Intelligenza Artificiale”, ideato e promosso da Confimprenditori e organizzato da Supercom, è altrettanto importante “iniziare e prepararsi”, per continuare a mantenere alto questo livello e per “continuare a creare reddito e PIL”, “proprio a partire dalle nuove tecnologie”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/festival-dellimprenditore-crosetto-lai-trasformera-il-mondo-produttivo-bisogna-prepararsi/535073/


Spoofing e robocall, con l’AI i danni globali per le Tlc stimati in 80 miliardi di dollari nel 2025

Robocall e AI rendono le truffe telefoniche sempre più facili e insidiose, il Report

Nel 2025 le frodi telefoniche automatizzate — le cosiddette robocall — stanno raggiungendo proporzioni allarmanti. Secondo le ultime stime di Juniper Research, le perdite globali dovute a queste truffe supereranno gli 80 miliardi di dollari entro la fine dell’anno.

Si tratta di una cifra che non rappresenta solo un danno diretto per i consumatori, ma colpisce in profondità l’intera filiera delle telecomunicazioni, minando la fiducia nel canale voce e compromettendo il valore delle comunicazioni aziendali legittime.

Agenti conversazionali generativi, possono sembrare colleghi, parenti e operatori pubblici

Il fenomeno, un tempo associato a chiamate registrate e facilmente riconoscibili, ha ormai assunto una forma radicalmente nuova e più insidiosa, grazie all’impiego dell’intelligenza artificiale (AI).

Le tecnologie vocali basate su AI sono oggi in grado di replicare perfettamente toni, accenti e persino emozioni umane, trasformando le chiamate fraudolente in conversazioni realistiche e personalizzate.
Alcuni sistemi, grazie all’uso di agenti conversazionali generativi, riescono a rispondere in tempo reale, simulando parenti, colleghi o operatori di servizi pubblici.

Il risultato è un inganno sempre più credibile, capace di superare anche le difese più attente. Il problema, inoltre, non è solo tecnico, ma anche di natura economica e sistemica.

Le robocall colpiscono la credibilità stessa delle telecomunicazioni

Ogni frode riuscita rappresenta un danno economico per l’individuo, ma anche un colpo alla credibilità dell’infrastruttura telefonica, già fortemente stressata dalla trasformazione tecnologica in corso, sempre più sofisticata e veloce.

Le aziende, a loro volta, vedono calare i tassi di risposta e engagement da parte degli utenti, proprio perché cresce il sospetto che ogni chiamata possa nascondere un tentativo di truffa. È una perdita di valore che si riversa sull’intero mercato, con effetti a catena sulle attività di customer care, vendite e assistenza.

Le contromisure ci sono, il 2026 punto di svolta nel contrasto alle truffe

Il 2026 potrebbe segnare un punto di svolta. Secondo gli analisti, l’adozione di framework di mitigazione più maturi e la diffusione di soluzioni come il Branded Caller ID (che consente di visualizzare il nome e il logo del mittente verificato) potrebbero contribuire a ristabilire un minimo di fiducia.

In parallelo, le normative come STIR/SHAKEN, già in vigore in Nord America, stanno dimostrando la loro efficacia nell’autenticare le identità dei chiamanti e nel contrastare il fenomeno della falsificazione del numero (spoofing), uno dei principali vettori di truffa.

In Italia, recentemente, l’Autorità per le garanzie nelle comunicazioni (Agcom) ha varato una misura dedicata al contrasto dello spoofing, segna una svolta nella regolamentazione dei servizi di comunicazione elettronica, introducendo misure innovative per garantire maggiore trasparenza, sicurezza e informazione agli utenti, in linea con le più recenti esperienze internazionali.

L’Agcom ha introdotto l’obbligo per gli operatori nazionali di bloccare le chiamate in ingresso provenienti dall’estero che presentano in modo illegittimo un numero telefonico italiano.

Approccio sistemico per potenziare le difese del settore

Ma non basta l’intervento regolatorio. Le tecnologie da sole non riescono a contenere un fenomeno in continua evoluzione. Serve un approccio sistemico che coinvolga operatori di rete, enti regolatori, sviluppatori di tecnologie di sicurezza e, soprattutto, gli utenti finali.

La componente educativa riveste un ruolo cruciale: formare i consumatori a riconoscere le dinamiche delle truffe, a diffidare di richieste di dati sensibili e a segnalare le anomalie rappresenta una delle armi più efficaci nel breve termine.

È solo con il coinvolgimento attivo del pubblico che si potrà ridurre l’impatto dei raggiri più insidiosi, come quelli basati su voci clonate di familiari o su falsi operatori bancari.

Nuovi sistemi di autenticazione e l’AI amica

Gli operatori telefonici, dal canto loro, devono accelerare l’adozione di sistemi di autenticazione avanzata, investendo in infrastrutture capaci di riconoscere e bloccare automaticamente i flussi di chiamate sospette.

L’uso di strumenti di intelligenza artificiale applicati alla sicurezza, come i modelli di rilevamento comportamentale e di analisi vocale, rappresenta un ulteriore baluardo contro le truffe più evolute. La cooperazione internazionale, infine, resta un elemento imprescindibile: il crimine telefonico non conosce confini e richiede risposte coordinate su scala globale.

In un contesto in cui la linea tra voce umana e voce artificiale si fa sempre più sottile, la vera sfida non è solo tecnica, ma culturale. Riuscire a preservare la fiducia nei mezzi di comunicazione tradizionali sarà fondamentale per garantire un futuro sicuro al canale voce, senza dover rinunciare alla sua immediatezza e accessibilità.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/spoofing-e-robocall-con-lai-i-danni-globali-per-le-tlc-stimati-in-80-miliardi-di-dollari-nel-2025/535042/