Aruba. Ecco la nuova campagna di ‘SuperSite’, ancora più accessibile grazie all’AI

Aruba,provider italiano di servizi cloud, data center, web hosting, e-mail, PEC e registrazione domini, lancia la nuova campagna di comunicazione dedicata ad Aruba SuperSite, il servizio dedicato alla creazione di siti web, oggi ancora più rinnovato e accessibile grazie all’integrazione dell’Intelligenza Artificiale e a un importante ampliamento delle funzionalità. 

La nuova campagna nasce per raccontare in modo originale e coinvolgente l’evoluzione del servizio: “Aruba SuperSite si rivolge a tutti – piccole e medie attività – che vogliono costruire il proprio sito, anche senza competenze tecniche specifiche, in pochi semplici passaggi”. 

Protagonista dello spot TV è un ragazzo qualunque che si trova inizialmente in un ambiente grigio e spoglio, mentre cerca di capire come realizzare un sito web. Attraverso Aruba SuperSite, l’ambiente in cui lavora si trasforma e colori saturi, animazioni dinamiche ed un’estetica che richiama l’età d’oro dei fumetti accompagnano la nascita del suo progetto online.

A chiusura dello spot, il protagonista indossa un mantello da supereroe, simbolo dei “superpoteri” acquisiti e della possibilità di realizzare qualcosa che sembrava fuori portata. È questo il messaggio chiave della campagna, racchiuso nel payoff: “Il sito che vuoi è possibile”. 

La campagna ruota attorno al concetto di empowerment digitale: oggi anche chi non ha alcuna esperienza in ambito tech o design può costruire la propria presenza online in modo semplice, intuitivo e professionale.
Lo storytelling punta a creare un forte legame emotivo con il pubblico, mostrando come la tecnologia, se ben progettata e resa accessibile, possa davvero abilitare chiunque. La creatività è firmata internamente.

Lo spot, disponibile nei formati da 47 e 15 secondi, è on air su La7 e Netflix, ed è supportato da un ampio piano media che include una campagna di digital performance su YouTube, Meta e Google Ads.
Inoltre, è in corso un’importante attività di Influencer Marketing realizzata tramite l’agenzia We Are Era, con il coinvolgimento di creator autorevoli e riconosciuti per la loro capacità di raccontare soluzioni tech in modo semplice e coinvolgente.
Tra i talent coinvolti: Barbascura X, Giampytek, Alessandro De Concini, Il Signor Franz, Greta Galli e Andrea Aschedamini.

Tra le nuove funzionalità che caratterizzano Aruba SuperSite spiccano:

  • Editor intuitivo: un’integrazione che permette di personalizzare il sito in modo semplice, creare ed aggiornare pagine, sezioni e moduli in poco tempo.
  • Creazione assistita dall’Intelligenza Artificiale: è sufficiente una breve descrizione dell’idea per generare automaticamente testi, immagini e struttura del sito, semplificando ogni passaggio creativo e tecnico.
  • E-commerce senza commissioni: una soluzione completa per vendere online in autonomia, senza commissioni aggiuntive sulle vendite da parte di Aruba, arricchita da strumenti avanzati di analisi e monitoraggio delle performance.
  • Strumenti dedicati al mondo della ristorazione: funzionalità progettate per portare online il proprio business e dare la possibilità ai propri clienti di gestire menu e prenotazioni online.
  • Moduli per il noleggio di beni e servizi: soluzioni versatili per attività che offrono il noleggio di attrezzature, mezzi, spazi o eventi, con strumenti integrati per prenotazioni e disponibilità.
  • Sistemi di booking per il settore hospitality: piattaforma su misura per B&B, agriturismi e hotel, pensate per semplificare la gestione delle prenotazioni, migliorare la visibilità online e offrire un’esperienza d’uso fluida agli ospiti.
  • Template professionali per ogni tipo di attività: un’ampia selezione di oltre mille layout studiati per liberi professionisti, e attività locali, per creare in pochi clic un sito efficace, elegante e su misura.
  • Funzionalità dedicate alle agenzie immobiliari: strumenti per inserire annunci, creare gallery fotografiche, gestire prenotazioni e valorizzare al meglio gli immobili online.

Lo spot TV è disponibile al seguente link: https://www.youtube.com/watch?v=3uecdyxcwas

Per ulteriori dettagli: https://hosting.aruba.it/supersite.aspx

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/aruba-ecco-la-nuova-campagna-di-supersite-ancora-piu-accessibile-grazie-allai/534362/


Cina, agli esami non si bara. Alibaba, Tencent e ByteDance disattivano funzioni AI

Alibaba, Tencent, Moonshot e ByteDance disattivamente temporaneamente alcune funzioni AI

Negli ultimi anni, strumenti di intelligenza artificiale (AI) sempre più evoluti sono diventati accessibili a un vasto pubblico. Alcuni chatbot dotati di riconoscimento immagini, come Qwen di Alibaba, Yuanbao di Tencent, Kimi di Moonshot e Doubao di ByteDance, sono capaci di analizzare e risolvere problemi scolastici semplicemente caricando una foto della domanda.

Sebbene queste tecnologie siano pensate per supportare lo studio, esse rappresentano anche un potenziale strumento per barare durante esami importanti come il Gaokao. Proprio per evitare questo rischio, i principali fornitori cinesi di chatbot AI hanno temporaneamente disattivato le funzioni di riconoscimento delle immagini nei giorni delle prove, dal 7 al 10 giugno 2025.

Ad esempio:

  • Qwen ha sospeso la possibilità di caricare immagini durante le ore degli esami.
  • Yuanbao e Kimi hanno bloccato del tutto i servizi di riconoscimento fotografico.
  • Doubao ha segnalato le immagini caricate come “non conformi alle regole”.

Quando interrogati sul motivo della sospensione, i chatbot hanno risposto con frasi del tipo: “Per garantire l’equità dell’esame di ammissione, questa funzione non è disponibile durante il periodo delle prove..

Il Gaokao: l’esame più importante per milioni di studenti cinesi

In Italia giugno è il mese in cui termina l’anno scolastico e per gli alunni dell’ultimo ciclo di studi è tempo d’esami. Lo stesso accade in Cina. Ogni anno, nel mese che porta all’estate, milioni di studenti cinesi affrontano il Gaokao, l’esame nazionale di ammissione all’università.

Per il 2025 sono circa 13,4 milioni i candidati coinvolti. Il Gaokao è considerato una tappa decisiva nella vita di uno studente in Cina: rappresenta spesso l’unica possibilità concreta per accedere all’istruzione superiore, soprattutto per chi proviene da città di provincia o da famiglie con minori risorse economiche.

A differenza di paesi come gli Stati Uniti, dove l’ammissione all’università si basa su una combinazione di voti scolastici, saggi personali, attività extracurriculari e test standardizzati, in Cina il punteggio del Gaokao è quasi sempre l’unico criterio di selezione. Questo genera un’enorme pressione sugli studenti e le loro famiglie, che spesso iniziano la preparazione con anni di anticipo.

Una scelta a tutela dell’equità e della meritocrazia

La decisione è in linea con l’approccio rigoroso della Cina nel garantire la correttezza e l’integrità del Gaokao, che è uno degli esami più sorvegliati al mondo. I candidati non possono utilizzare dispositivi elettronici, e le aule d’esame sono sottoposte a stretti controlli di sicurezza.

Oltre alla sospensione delle funzioni dei chatbot più incriminate, per un controllo più stringente dei candidati durante le prove d’esame, diverse regioni hanno già annunciato l’utilizzo di “strumenti di monitoraggio basati sull’IA“ per individuare “comportamenti anomali“, come “suggerimenti sussurrati o segnali caratterizzati da guardi ripetuti tra studenti” si legge sul quotidiano britannico The Guardian.

Inoltre, il Ministero dell’Istruzione cinese ha recentemente introdotto nuove linee guida che vietano l’utilizzo di contenuti generati dall’IA nei compiti scolastici e negli esami. La direttiva riflette la necessità di bilanciare l’educazione digitale con il rispetto dell’etica accademica.

Cina avanti nel mondo per regolare l’AI in contesti scolastici

La sospensione temporanea delle funzioni AI dimostra l’attenzione delle autorità e delle aziende tecnologiche nel preservare la parità di condizioni per tutti gli studenti. In un sistema dove anche un piccolo vantaggio può determinare l’ammissione a un’università prestigiosa o l’obbligo di ripetere l’anno scolastico, evitare ogni possibile forma di aiuto improprio è essenziale.

L’iniziativa è anche un segnale importante in un momento in cui l’intelligenza artificiale sta trasformando profondamente la scuola, il lavoro e la società nel suo insieme. La Cina si pone così come uno dei primi paesi a intervenire preventivamente per regolare l’uso dell’IA nel contesto educativo.

Con l’espansione delle tecnologie intelligenti, garantire l’equità negli esami ad alta posta in gioco diventerà sempre più complesso. La decisione della Cina di disattivare temporaneamente alcune funzioni AI durante il Gaokao è un passo decisivo verso una gestione responsabile dell’innovazione, e potrebbe diventare un modello anche per altri paesi in futuro.

Secondo un sondaggio condotto dall’UNESCO su 450 istituzioni nel mondo nel 2023, solo il 10% delle scuole e delle università ha attualmente un quadro di riferimento ufficiale per l’utilizzo dell’AI. A fine 2022, solo 7 paesi al mondo avevano sviluppato programmi strutturati di AI per i loro insegnanti, mentre solo 15 includevano obiettivi formativi in AI nei programmi nazionali.

L’immagine di copertina è stata generata tramite intelligenza artificiale

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cina-agli-esami-non-si-bara-alibaba-tencent-e-bytedance-disattivano-funzioni-ai/534288/


Le aziende italiane prevedono un aumento degli investimenti in cybersecurity


La cybersecurity sta acquisendo sempre più importanza tra le aziende italiane, vista soprattutto come una leva per la competitività e la creazione di valore. A sottolinearlo è la ricerca “Global Future of Cyber Survey 2025” di Deloitte dalla quale emerge che il 52% delle imprese italiane prevede di aumentare gli investimenti in cybersecurity entro i prossimi due anni. 

Le aziende mirano anche a integrare maggiormente il tema della protezione cyber nelle discussioni della board aziendale. Attualmente, nel 69% dei casi l’argomento viene affrontato su base almeno mensile, mentre nel 26% dei casi su base almeno settimanale.

investimenti cybersecurity

“In un contesto di mercato sempre più digitalizzato le imprese italiane devono operare in uno scenario di cybersecurity in continua evoluzione, contraddistinto da sfide complesse ma anche da nuove opportunità per incrementare ulteriormente il valore di business” ha affermato Matthew Holt, Cyber Leader di Deloitte Central Mediterranean. “Oggi la cybersecurity è riconosciuta non solo come un elemento di difesa delle infrastrutture digitali, ma anche in qualità di fattore abilitante per la digital transformation e la competitività delle imprese sul mercato: la protezione dei dati critici, degli asset e del know-how aziendale, insieme all’integrità della fiducia e della reputazione agli occhi dei clienti, sono infatti elementi determinanti per una crescita consolidata nel lungo periodo“.

La volontà di aumentare gli investimenti in cybersecurity nasce non solo dalla necessità di migliorare i sistemi di difesa, ma anche dal fatto che la sicurezza viene vista come un fattore strategico determinante non solo per la competitività aziendale, ma anche per la sostenibilità e la reputazione.

Stando ai risultati della ricerca, la cybersecurity è un fattore abilitante fondamentale per la gestione degli ecosistemi cloud, contribuendo a ridurre la complessità degli ambienti, favorendo l’adozione di nuove tecnologie e garantendo risposte tempestive agli attacchi. Tra le strategie di protezione più adottate ci sono l’uso di tecnologie di monitoraggio di componenti e soluzioni (57%), i controlli sull’identità e la gestione degli accessi (44%) e le procedure e policy di sicurezza integrate (41%).

Nonostante l’entusiasmo delle aziende verso la cybersecurity, non mancano le barriere che rallentano l’implementazione delle strategie cyber: tra le principali, Deloitte segnala la difficoltà di assumere e mantenere i talenti, la mancanza di personale specializzato e la difficoltà di armonizzare le esigenze di protezione con la capacità di innovazione dell’impresa. 

Cybersecurity: investimenti anche sull’IA

Nel mondo della cybersecurity crescono anche gli investimenti in tecnologie di intelligenza artificiale, in particolare nella GenAI e negli LLM. Tra le principali potenzialità dell’IA, 9 aziende su 10 citano la possibilità di rispondere più velocemente alle minacce e di monitorare continuamente l’integrità dell’infrastruttura digitale.

L’89% degli intervistati inoltre evidenzia tra i vantaggi la possibilità di analizzare serie storiche e dati in tempo reale per comprendere pattern e individuare attacchi inediti.

Emergono però anche numerose sfide: tra le difficoltà più impattanti, le imprese indicano una governance inadeguata delle iniziative di GenAI (50%), la necessità di sviluppare controlli efficaci tra umani e sistemi di IA (44%) e il possibile inquinamento degli output a causa della manipolazione dei dataset di addestramento (43%).

In un panorama del genere, in rapida evoluzione, il CISO sta assumendo il ruolo di coordinatore in ambito cyber tra le diverse aree di business. Secondo Deloitte, in futuro questa figura non si limiterà a gestire i piani di cybersecurity, ma diventerà una guida strategica per i vertici aziendali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/09/le-aziende-italiane-prevedono-un-aumento-degli-investimenti-in-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=le-aziende-italiane-prevedono-un-aumento-degli-investimenti-in-cybersecurity


La strategia digitale dell’UE punta verso l’Asia. Virkkunen: “Costruire un ordine digitale globale basato sulle regole”

Un’espansione tecnologica e politica verso l’Asia

La Commissione europea, insieme all’Alto Rappresentante per la Politica Estera, ha presentato la nuova Strategia Digitale Internazionale. Documento che segna un punto di svolta nelle relazioni esterne dell’Unione e dei suoi partner. Al centro della strategia si trova una scelta ben chiara: intensificare le partnership digitali con paesi asiatici chiave, non solo per motivi economici, ma come alleati strategici in un mondo dove la tecnologia è divenuta terreno di confronto geopolitico.

La strategia riconosce l’importanza dell’Asia come epicentro dell’innovazione digitale e mira a rafforzare legami con Giappone, Corea del Sud, India, Taiwan e Singapore, su un’ampia gamma di tecnologie: intelligenza artificiale (AI), semiconduttori, 6G, identità digitali e tecnologie quantistiche.

Non si tratta solo di accesso ai mercati, ma di costruire alleanze resilienti, garantire interoperabilità strategica e fondare un ordine digitale basato su valori condivisi, come la privacy, la sicurezza e la trasparenza.

VIrkkunen: “Dobbiamo affrontare il rischio di strumentalizzazione delle nostre dipendenze tecnologiche”

“Questa strategia non riguarda solo l’aumento della nostra competitività in tecnologie chiave come l’intelligenza artificiale, la tecnologia quantistica, la sicurezza informatica o i semiconduttori in ambito nazionale, sebbene anche questo rimanga una priorità.
Si tratta anche di sostenere attivamente la transizione digitale dei nostri partner a livello globale. Fondamentalmente, riafferma l’impegno incrollabile dell’UE nel costruire un ordine digitale globale basato su regole, saldamente radicato nei nostri valori fondamentali.
Nessun paese o regione può infatti guidare da solo la rivoluzione tecnologica
”, ha dichiarato Henna Virkkunen, Vicepresidente esecutiva per la Sovranità tecnologica, la sicurezza e la democrazia.

“L’UE si trova inoltre ad affrontare il rischio di strumentalizzazione delle sue dipendenze tecnologiche ed economiche e il rischio di una fuga di dati tecnologici critici. Come abbiamo sottolineato nella strategia ProtectEU, i confini tra minacce offline e online sono sempre più sfumati e l’UE deve collaborare meglio con i suoi partner per contrastare l’uso improprio delle tecnologie”, ha sottolineato la Vicepresidente Ue.

Le priorità strategiche sono diverse, ma sintetizzabili in pochi punti chiave: rafforzare la competitività e la sovranità tecnologica dell’UE e dei partner; promuovere la coesione sociale, proteggere i diritti umani e sostenere i principi democratici nella sfera digitale; promuoveremo soluzioni tecnologiche, un approccio normativo, standard e valori dell’UE.

Come ha precisato la VIrkkunen nel suo intervento, “continueremo a promuovere un ordine digitale globale basato su regole in linea con i nostri valori fondamentali”.

L’intelligenza artificiale come ponte diplomatico

Nel campo dell’intelligenza artificiale, l’Ufficio europeo per l’AI è diventato un attore diplomatico chiave. Come annunciato dalla Virkkunen nel suo discorso, sono stati già firmati accordi con Singapore, mentre proseguono scambi bilaterali con Giappone, Corea del Sud, India e Australia.
L’obiettivo è duplice: da un lato, sostenere l’innovazione; dall’altro, costruire regole comuni per la sicurezza e l’etica dell’AI.

Con il Giappone si lavora su applicazioni di AI per il bene pubblico, con l’India sull’infrastruttura normativa per la sicurezza dell’AI. Il tutto si inserisce nel quadro multilaterale del Processo di Hiroshima del G7, di cui l’UE è promotrice attiva.

6G e chip: questione di indipendenza tecnologica

Per quanto riguarda le reti di nuova generazione e i semiconduttori, l’UE punta a ridurre le dipendenze strategiche e potenziare le proprie capacità interne collaborando con l’Asia.

Secondo quanto riportato nei documenti ufficiali, con Giappone e Corea del Sud partiranno nel 2027 progetti comuni sul 6G e le reti RAN intelligenti, mentre con Taiwan, a partire dal 2026, sono previsti sviluppi su antenne avanzate e infrastrutture di rete di livello fisico.

Sul fronte dei chip, invece, la cooperazione con Giappone e Corea riguarda tecnologie di integrazione eterogenea, chip neuromorfici e materiali alternativi ai PFAS. Con l’India, invece, l’accento è sulla formazione di giovani talenti e ingegneri attraverso un programma UE-India.

Un sistema di allerta preventiva sulle interruzioni della supply chain, sviluppato con Giappone e Stati Uniti, aggiunge un tassello importante per la resilienza tecnologica europea.

Tecnologie quantistiche, investire nel post-silicio

L’UE si sta anche posizionando in prima linea nella corsa alle tecnologie quantistiche, considerata la prossima grande rivoluzione digitale: con il Giappone, l’UE avvierà dal 2026 progetti su algoritmi ibridi Quantum-HPC applicati alla medicina e all’ambiente; con la Corea del Sud, sono previsti bandi congiunti per quantum sensing e comunicazione tra il 2027 e il 2030.

L’obiettivo è doppio: potenziare la ricerca e creare standard internazionali condivisi.

Identità digitali e infrastrutture pubbliche

Un altro pilastro è l’infrastruttura pubblica digitale. L’UE propone di esportare il modello dell’EU Digital Identity Wallet, in cooperazione con India, Giappone e Singapore. L’iniziativa promuove strumenti open-source, interoperabili e orientati alla protezione dei dati.

Anche la standardizzazione globale delle identità digitali, comprese le firme elettroniche e i trust services, è in corso, nell’ottica di un sistema globale di fiducia digitale.

Implicazioni geopolitiche, il digitale come strumento di potere

Questa strategia non è solo tecnologica: è profondamente geopolitica. Tra gli obiettivi: allinearsi con democrazie tecnologiche asiatiche; contrastare l’autoritarismo digitale; esportare il modello normativo europeo (DSA, DMA, eIDAS); tutelare la sovranità tecnologica europea.

In questa chiave, l’Asia diventa non solo un mercato, ma un laboratorio strategico e normativo.

Da Bruxelles all’Indo-Pacifico

La Strategia Digitale Internazionale dell’Ue rappresenta un investimento coerente con le politiche continentali fino ad oggi dispiegate e allo stesso tempo molto ambizioso nel futuro delle infrastrutture digitali globali.

Indicando l’Asia come partner d’elezione, l’Europa si propone non solo di connettersi al mondo, ma di plasmare le regole del XXI secolo, espandendo la sua sfera d’azione sul supercontinente euroasiatico.

Non a caso nei giorni scorsi Bruxelles ha voluto chiarire che per la difesa delle infrastrutture digitali strategiche, nello specifico i cavi sottomarini, è fondamentale escludere ogni possibile coinvolgimento dei giganti tecnologici cinesi, come Huawei.

In un’epoca in cui economia, governance e sicurezza sono sempre più intrecciate, il digitale è sempre più strumento del potere. E con questa strategia, l’Unione si candida a essere uno degli architetti principali del nuovo ordine digitale globale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-strategia-digitale-dellue-punta-verso-lasia-virkkunen-costruire-un-ordine-digitale-globale-basato-sulle-regole/534196/


AI e cloud per le Tlc, un mercato globale da 32 miliardi di dollari entro il 2034

AI e cloud computing per le telecomunicazioni, il Report

La combinazione di soluzioni di intelligenza artificiale (AI) e cloud computing consente agli operatori di telecomunicazioni di migliorare le efficienze operative all’interno delle loro reti, automatizzare i servizi del cliente e creare nuovi servizi avanzati.

Il mercato di riferimento ha raggiunto nel 2024 il valore di 4,8 miliardi di dollari, ma secondo le stime contenute nel report di Global Market Insight entro il 2034 potrebbe arrivare a valere 32,7 miliardi di dollari, con un tasso di crescita medio annuo del 21,7% per il periodo di tempo considerato (2025-2034).

Una crescita sostenuta dalla domanda di connettività rapida e accurata, dall’aumento dell’uso di dispositivi intelligenti e dal lancio di 5G, tutte applicazioni guida basate su AI e cloud.

Tecnologie diverse, ma sempre più integrate, che stanno riscrivendo i processi industriali e operativi dei grandi operatori di telecomunicazioni. In questo nuovo scenario, le reti diventano intelligenti, capaci di apprendere dai dati e di adattarsi in tempo reale.

L’AI permette di prevedere i guasti, ottimizzare la gestione della banda, automatizzare il servizio clienti e persino rilevare e prevedere cyberattacchi. Il cloud, dal canto suo, offre la flessibilità e la scalabilità necessarie per gestire infrastrutture sempre più complesse e distribuite. Il 5G, infine, rappresenta il catalizzatore tecnologico, il fattore abilitante, che consente a tutto questo di avvenire con velocità e affidabilità senza precedenti.

La spinta negli USA, in Europa e India

La politica gioca un ruolo chiave. Negli Stati Uniti, ad esempio, la Federal Communications Commission (FCC) ha identificato l’intelligenza artificiale come una leva cruciale per migliorare la gestione dello spettro e delle reti.

Anche l’Europa si muove nella stessa direzione, attraverso la strategia digitale della Commissione europea, che promuove l’adozione di tecnologie emergenti tra gli Stati membri.

L’India, da parte sua, ha investito con decisione nel potenziamento della propria infrastruttura digitale, grazie a programmi come Digital India e BharatNet, e sostiene la ricerca sull’intelligenza artificiale attraverso fondi messi a disposizione dal Ministero dell’Elettronica e delle Tecnologie Informatiche.

Il contesto globale, tuttavia, non è privo di ostacoli e sfide rilevanti. Le politiche commerciali protezionistiche dell’amministrazione statunitense, che ha imposto dazi su hardware e software tecnologici importati, stanno mettendo sotto pressione gli operatori più piccoli.
Molte delle componenti essenziali per l’AI – come GPU e server ad alte prestazioni – provengono da Asia ed Europa. Il rincaro dei prezzi potrebbe rallentare la trasformazione digitale in mercati chiave come Regno Unito, Germania e India, costringendo molte aziende a ridurre o rinviare gli investimenti.

Le tecnologie più utilizzate

Nonostante ciò, il mercato continua a crescere, sostenuto dalla domanda di soluzioni capaci di migliorare l’efficienza operativa e la qualità del servizio. I segmenti più promettenti sono quelli legati alle soluzioni software – che da sole rappresentano oggi il 59% del mercato – e all’adozione nelle grandi imprese, che nel 2024 hanno contribuito con 3,1 miliardi di dollari al totale.

Le tecnologie più utilizzate includono il machine learning, i big data, il deep learning e il natural language processing. In particolare, l’analisi predittiva offerta dal machine learning consente agli operatori di anticipare i picchi di traffico, migliorare la manutenzione delle reti e personalizzare i servizi per i clienti.

A livello geografico, gli Stati Uniti detengono la leadership con una quota del 23% del mercato globale, grazie alla spinta di colossi come Verizon, AT&T e T-Mobile, e al contributo delle grandi piattaforme cloud come Amazon Web Services (AWS), Microsoft Azure e Google Cloud.

In Europa, la Germania si sta affermando come leader regionale, forte del suo impegno nell’Industria 4.0 e del sostegno del governo federale, che ha stanziato 3,6 miliardi di dollari per progetti di AI e cloud tra il 2022 e il 2025.

Anche l’India si distingue per crescita e dinamismo: con oltre 1,2 miliardi di abbonati alla telefonia, il secondo mercato mondiale è al centro di una trasformazione radicale, spinta dal rollout del 5G e dall’integrazione di soluzioni AI per la gestione della rete e l’assistenza clienti.

Big Tech, opportunità e rischi

Tra le aziende protagoniste di questo scenario troviamo i soliti giganti tecnologici, tra cui AWS, Alphabet (Google), IBM, Microsoft, Oracle, Salesforce, SAP, Nvidia, Tencent e Atos.
Queste società, che da sole controllano circa il 35% del mercato, stanno investendo in nuove soluzioni, stringendo alleanze strategiche e portando avanti acquisizioni mirate per rafforzare la propria posizione.

Gli esempi più recenti parlano chiaro: Dialpad, leader nelle comunicazioni AI, è entrata nel Google Cloud Marketplace nell’aprile 2025; Tata Communications ha lanciato “Vayu”, una piattaforma cloud basata su AI; mentre Deutsche Telekom ha avviato una collaborazione con Google Cloud per sviluppare reti autonome capaci di autoripararsi.

Il mondo delle telecomunicazioni sta dunque entrando in una nuova era, dove le reti non sono più semplici infrastrutture passive, ma entità intelligenti, adattive, capaci di interagire in tempo reale con utenti e dispositivi. Un cambiamento notevole, che forse sfugge all’opinione pubblica, ma non al mondo delle imprese, che teme il crearsi qui in Europa di nuovi oligopoli e grandi concentrazioni finanziarie. Un cambiamento di cui la politica dovrebbe occuparsi di più e regolare, ma senza soffocare.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-e-cloud-per-le-tlc-un-mercato-globale-da-32-miliardi-di-dollari-entro-il-2034/534158/


Intelligenza Artificiale e Cybersecurity: sinergia per un futuro sicuro

L’evoluzione della minaccia cibernetica, unita alla complessità degli attacchi, richiede un approccio sempre più complesso e mutevole.

La necessità di correlare dati e informazioni è divenuta fondamentale per identificare e contrastare rapidamente le attività malevole: in questo contesto, l’Intelligenza Artificiale (AI) emerge come una tecnologia abilitante in grado di ottimizzare la velocità e l’efficacia delle risposte.

La correlazione di dati e informazioni è la base dell’Intelligence, anche nel mondo cibernetico.

Come noto a tutti gli operatori del settore, la Cyber Intelligence si basa sulla correlazione di dati e informazioni provenienti da fonti diverse. Ad esempio il rilevamento di piccoli cambiamenti o anomalie nei dati di rete potrebbe segnalare attività sospette che, se prese singolarmente, potrebbero non avere particolare significato.

Tale correlazione consente di individuare minacce nascoste, spesso dissimulate tra normali flussi di dati. Questo tipo di attività, se affidata all’essere umano, richiede esperienza per entrare nel merito di ogni singolo evento, nonché capacità di rilevare scostamenti minimi negli indicatori. Tutto questo richiede innanzitutto una formazione molto ampia su tematiche che vanno dai processi alle tecnologie e, successivamente, un addestramento continuo nel rilevare anomalie rispetto alle condizioni di funzionamento normalmente chiamate “Standard” o “Regolari”.

Un esempio pratico è il supporto alla ricostruzione in diagrammi della sequenza di azioni eseguite da un programma (aka “file eseguibile”) e di come quest’ultimo si comporti.

I produttori di cybersecurity a livello internazionale stanno sempre più integrando la capacità di reagire dei singoli software antimalware installati su PC e server con i firewall che, a loro volta, cambiano dinamicamente la loro configurazione per bloccare, anche dal punto di vista della rete, le connessioni generate da questi file pericolosi.

Questo tipo di approccio sta diventando sempre di più l’unico vero modello di risposta alla minaccia cibernetica incombente.

Gartner, nota azienda statunitense di analisi strategiche, ha individuato in aziende internazionali come Sophos, Crowdstrike, PaloAlto Networks, SentinelOne e TrendMicro i leader di riferimento nel mercato delle tecnologie di cybersecurity. Ognuna di loro fa uso di Intelligenza Artificiale ormai da qualche anno, partendo dal Machine Learning fino alla Intelligenza Artificiale Generativa. Analizzando questi aspetti anche dal punto di vista dell’Intelligence cibernetica, è chiaro il motivo per il quale i maggiori player siano tutti provenienti dagli Stati Uniti o dai loro alleati.

Attori cinesi di una certa rilevanza, come Sangfor, stanno prendendo piede anche in Italia in quanto la validità tecnologica dei prodotti, unita a prezzi estremamente competitivi, fa sì che i timori dello spionaggio cinese vengano superati dalla necessità di dotarsi di tecnologie valide ed economicamente convenienti.

Nel 2024, Gartner ha pubblicato un’analisi in cui include questo produttore tra le aziende rappresentative nel mercato della Network Detection and Response (NDR).

Un altro caso di interesse per comprendere questo mercato è l’acquisizione da parte di Thoma Bravo (fondo di investimento), per un valore di 5.3 miliardi di dollari, dell’azienda Darktrace, leader nella ricerca di minacce cibernetiche mediante analisi del traffico con AI.

Interazione Intuitiva: parlare all’intelligenza artificiale come a un collega

Un aspetto particolarmente interessante è l’evoluzione dell’AI verso un’interazione quasi “umana”. I professionisti della sicurezza possono fare domande dirette al sistema, simulando un’interazione naturale che facilita il recupero delle informazioni critiche in tempi più rapidi. Questo aumenta la produttività e permette di concentrare l’attenzione su decisioni strategiche, lasciando all’AI il compito di fornire dati accurati e risposte rapide.

Oggi, sapere scrivere dei “prompt” – ovvero porre le domande in modo corretto all’AI – è diventato essenziale: fornire le informazioni di contesto rilevantipuò veramente cambiare la correttezza e la precisione della risposta che otterremo.

L’accelerazione dell’analisi grazie all’ AI permette di reperire nuove nozioni o tecniche rispetto a cui l’operatore di SOC potrebbe non essere ancora perfettamente informato o addestrato a gestire. Ad esempio, in commercio si trovano sempre più soluzioni che permettono di fare intelligence partendo semplicemente da un indirizzo email, un dominio aziendale o un indirizzo IP pubblico, a partire dai quali la moderna AI è in grado di reperire e arricchire informazioni, fornendo un quadro della situazione ad una velocità che un essere umano non potrebbe mai raggiungere.

Questo oggi succede grazie allo sviluppo dei sistemi linguistici di grandi dimensioni, chiamati comunemente Large Language Models o LLM.

LLM

I modelli linguistici di grandi dimensioni (LLM) sono una categoria di modelli di fondazione addestrati su immense quantità di dati, capaci di comprendere e generare linguaggio naturale e altri tipi di contenuti per eseguire una vasta gamma di attività.

Gli LLM si sono diffusi grazie al loro ruolo nel portare l’AI generativa all’attenzione pubblica e rappresentano una soluzione che le organizzazioni stanno adottando per varie funzioni e casi d’uso.

Al di fuori del contesto aziendale gli LLM possono essere percepiti come una novità, in parallelo ai recenti sviluppi dell’AI generativa. Aziende come IBM hanno impiegato anni a sviluppare gli LLM per migliorare la comprensione e l’elaborazione del linguaggio naturale (NLU e NLP), sfruttando i progressi nel machine learning, negli algoritmi, nelle reti neurali e nei modelli di trasformazione.

Nel 2023, IBM ha condiviso sul proprio sito il lancio di un fondo da 500 milioni di dollari destinato a startup attive nello sviluppo dell’AI.

Questo tipo di esperienza basata sul linguaggio naturale oggi è alla portata di tutti grazie agli imponenti investimenti nel settore: OpenAI ha ricevuto un miliardo di dollari solo da Microsoft nel 2019, mentre nel 2024 ha completato la raccolta fondi per un valore di 150 miliardi di dollari, come riportato da Business Insider.

Meta (che controlla Facebook, Instagram e Whatsapp) ha dichiarato al mercato che continuerà ad investire nell’AI cifre tra i 35 e 40 miliardi di dollari, come riportato dal quotidiano francese Le Monde il 26 aprile 2024.

Il Fattore Tempo: una risorsa chiave

Chi si occupa di cybersecurity sa bene che il fattore più cruciale in assoluto è uno: il tempo. Spesso, la differenza tra il rilevamento di un’anomalia e la risposta adeguata può essere misurata in frazioni di secondo. Essere tempestivi nel riconoscere e agire su eventi sospetti è essenziale per ridurre l’impatto degli attacchi.

L’AI, con le sue capacità di elaborazione e analisi in tempo reale, può accelerare questo processo fornendo ai professionisti della sicurezza informazioni tempestive e dettagliate. Prima che l’AI si diffondesse così massicciamente, gli operatori dovevano essere focalizzati esclusivamente nel rilevare queste anomalie, oltre ad avere un’elevata preparazione per saper interpretare il significato di ogni singolo evento (e che tipo di rischio questo potesse comportare).

Identificare una minaccia, infatti, può derivare dall’osservazione di elementi non sempre correlati. Il rilevamento di variazioni numeriche anomale – come improvvisi picchi di traffico, accessi inusuali o cambiamenti nella configurazione dei sistemi – potrebbe indicare un potenziale rischio. Se un fenomeno isolato può sembrare insignificante, la sua ripetizione in un breve lasso di tempo può rappresentare una minaccia; paragonandolo alla salute umana, prendere un’aspirina due volte al giorno è sicuro ma dieci volte in un’ora diventa tossico. Lo stesso vale per la cybersecurity: l’AI consente di rilevare schemi ripetitivi che possono segnalare attacchi informatici in corso.

Uno studio condotto dalla School of Computer and Information Sciences presso la University of the Cumberlands, Kentucky (USA) dai professori Meraj Farheen Ansari, Bibhu Dash, Pawankumar Sharma e Nikhitha Yathiraju, pubblicato nel 2022, ha evidenziato come l’AI abbia portato vantaggi importanti nel rilevamento di quanto sopra esposto; ma ha anche introdotto i rischi che devono essere considerati dagli stakeholder, oltre ai costi di sviluppo e mantenimento o al rischio di perdita di posti di lavoro, evidenziando in particolare il rischio di campagne di disinformazione allo scopo di manipolare l’AI Generativa.

D’altra parte, però, rinunciarvi è impossibile. Analizzando i dati pubblicati nel rapporto Clusit 2023, la quantità di attacchi informatici andati a buon fine è senza precedenti: 2.779 incidenti gravi a livello mondiale, con un aumento del 12% rispetto all’anno precedente. In Italia gli attacchi gravi sono stati 310, rappresentando l’11% del totale globale e segnando una crescita del 65% rispetto al 2022. Il rapporto sottolinea che l’81% degli attacchi globali ha avuto una gravità elevata o critica. In Italia, oltre la metà degli attacchi (56%) ha avuto conseguenze di gravità critica o elevata. Rispetto agli ultimi cinque anni, oltre il 47% degli attacchi totali censiti in Italia si è verificato nel 2023.

La guerra ibrida e l’intelligence cibernetica rimangono quindi al centro della scena, obbligando tutti – soggetti pubblici e privati – a dirottare risorse per prevenire le azioni ostili la cui portata è stata appena descritta.

Gli effetti sul mercato

Quanto sinora esposto spiega il motivo dietro agli imponenti investimenti nel settore dell’AI. Il Wall Street Journal ha pubblicato il 19 aprile 2024 dati da cui risulta una crescita del 69% nel primo trimestre del 2024 rispetto a quello precedente, per un totale di 2.7 miliardi.

MarketWatch ha riportato, il 12 settembre 2024, che Mastercard ha annunciato l’acquisizione di Recorded Future per 2.65 miliardi di dollari, con l’obiettivo di migliorare la propria cybersecurity tramite l’AI per prevenire frodi.

Guardando invece all’Italia, nel 2023 il mercato della cybersecurity ha raggiunto un valore record di 2.15 miliardi di euro, con un incremento del 16% rispetto all’anno precedente, come riportato dall’Osservatorio del Politecnico di Milano.

Per i Security Operation Center, l’arricchimento delle informazioni a mezzo AI è un elemento essenziale. Per arricchimento si intende l’individuazione e la raccolta di tutti quei dati strutturati e non disponibili su fonti aperte, che fanno riferimento a uno o più elementi coinvolti nell’oggetto dell’analisi.

Quando un evento sospetto emerge, l’AI può generare approfondimenti e correlazioni su larga scala in tempi record, di fatto agevolando il processo decisionale e la tempestiva risposta a uno o più incidenti simultaneamente. Tutte le tecnologie a cui si è accennato in precedenza forniscono supporto per fare arricchimento delle informazioni.

Inutile dire come lo scambio di informazioni tra pubblico e privato, supportato dall’AI, diventerà ancora più efficace nel campo dell‘Incident Response. Piattaforme note di Open Source Threat Intelligence, come il MISP, supportano la condivisione di queste informazioni di intelligence.

Gli operatori di Cyber Intelligence saranno anche chiamati a trovare il giusto equilibrio per soddisfare quanto previsto dal Regolamento Europeo 1689/2024, noto come AI Act.

Il nuovo AI Act prevede una valutazione del sistema di AI in base ai rischi che esso comporta per la libertà e la dignità delle persone,articolati su quattro livelli:

  • Rischio inaccettabile – ad esempio, una “situazione in cui si rende possibile il social scoring di un individuo”;
  • Rischio elevato – applicato agli ambiti in cui si devono garantire trasparenza e affidabilità, come il settore sanitario o dell’istruzione;
  • Rischio limitato – per i sistemi di AI che potrebbero influire sui diritti degli utenti, sono richieste specifiche misure di trasparenza (ad esempio, i chatbot devono dichiarare chiaramente che sono macchine e non umani);
  • Rischio minimo – per i sistemi considerati a basso rischio, come i filtri anti-spam, il regolamento impone poche restrizioni.

Essendo la sicurezza cibernetica un processo trasversale, si prevede che un gran lavoro dovrà essere fatto per limitare i possibili tipi di aggregazione di informazioni, proprio per rendere i sistemi utilizzabili come previsto dalla norma.

Difendersi dall’Adversarial Machine Learning e dalle campagne di disinformazione

L’AI, tuttavia, deve essere impiegata in modo razionale e ponderato per il rischio di Adversary Attack, ovvero veri e propri sabotaggi all’AI.

La capacità di discernere tra informazioni accurate e ingannevoli è cruciale, poiché non sempre le informazioni a disposizione sono al 100% accurate. Questa vera e propria scienza è da tempo oggetto di studio da parte del mondo accademico, per poterne capire in modo profondo i fenomeni e studiare i possibili rimedi. In base a tali studi, il processo di apprendimento risulta oggi essere la parte più vulnerabile.

La buona notizia è che esiste la possibilità di importare nei propri data center reti neurali già addestrate e non soggette a questo genere di attacchi, perché non necessitano di ulteriore addestramento. Le reti neurali di questo tipo non hanno le stesse performance di quelle online, ma sicuramente sono un eccellente supporto in molti processi aziendali.

È tuttavia molto importante evidenziare che in letteratura è già ampiamente documentato come sia possibile svolgere questo tipo di attacchi.

Tra gli attacchi più temuti alle AI figurano Data Poisoning e Data Slow Poisoning: il dott. Johannes Ullrich, ricercatore SANS, nel suo Keynote speech alla conferenza RSA 2021 ha esposto quale sarebbe stato il pericolo per le moderne AI e ML di cui oggi facciamo un massiccio utilizzo.

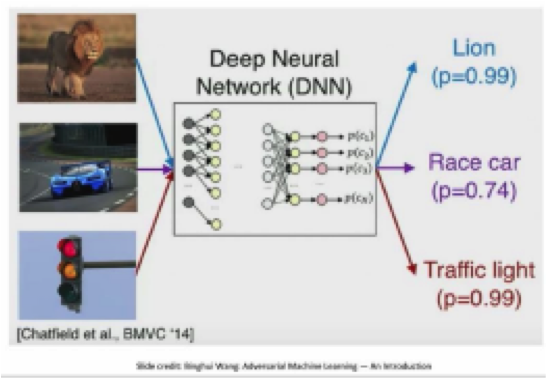
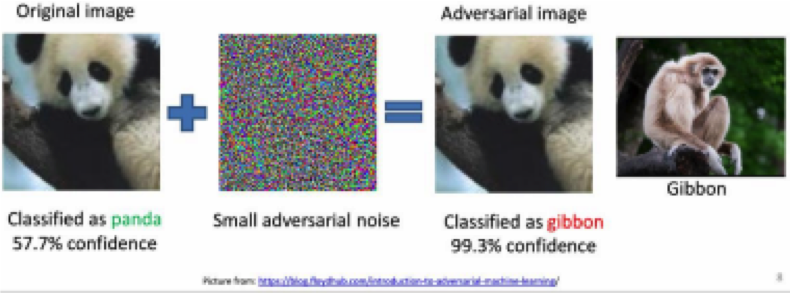
Il tema è talmente sentito che ci sono corsi universitari dedicati anche in Italia, come quello del prof. Stefano Tomasin, docente all’Università di Padova presso il Dipartimento dell’Ingegneria dell’Informazione. Lo studio delle metodologie di Machine Learning e delle relative tecniche di attacco (Adversarial Machine Learning) permettono di comprendere come, ad esempio nell’esame delle immagini, continui inserimenti di variazioni minime nel modello di apprendimento possano completamente distorcere la capacità di riconoscimento di un sistema.

Il dott. Alex della Vakanski Idaho University espone come le Deep Neural Networks (alla base dell’AI) possano raggiungere risultati eccezionali, ma contestualmente rimangano vulnerabili all’inserimento di piccole perturbazioni che possono stravolgere completamente i risultati. Un esempio di perturbazione è qui sotto riportata:

L’AI come acceleratore di reazione, ma la decisione spetta alle persone

In sintesi, l’AI nella cybersecurity rappresenta un elemento incredibilmente abilitante per la velocità di analisi e reazione. Tuttavia, la decisione ultima spetta sempre all’essere umano. L’AI fornisce dati, analisi e raccomandazioni; ma è il professionista della sicurezza a valutare la situazione nel contesto specifico e a prendere le decisioni finali.

Sarebbe opportuno considerare l’AI come un supporto, le cui informazioni – per quanto possibile – vanno sempre verificate e valutate.

Al fine di poter valorizzare questo progresso tecnologico così importante, sarà sempre più cruciale formare professionisti abili a individuare attacchi di Adversarial AI, prevedendo tutti gli effetti malevoli che ne possono conseguire.

Con i dati attualmente in nostro possesso è più che probabile che continueranno gli investimenti in questo settore, specificamente mirati al campo della Cyber Intelligence e della cybersecurity basata sull’AI.

Per un’analisi completa e dettagliata di tutte le implicazioni, sfide e opportunità dell’intelligenza artificiale applicata alla cyber intelligence, ti invitiamo a consultare il Quaderni di Cyber Intelligence #7, dove potrai trovare approfondimenti tecnici, case study e best practice per implementare efficacemente l’AI nella tua strategia di cybersecurity.

Profilo Autore

È un informatico specialista in Sicurezza Informatica e Sicurezza delle informazioni con oltre 15 anni di esperienza. Ha conseguito molteplici certificazioni internazionali in ambito tecnologico ed ha lavorato in Germania ed Inghilterra per importanti aziende costruttrici di tecnologie per la Sicurezza Informatica. Nel corso della sua carriera è stato chiamato sia come consulente che come docente per entità afferenti al comparto della Difesa. Fondatore di WhySecurity srl, oggi si occupa di supporto ad indagini difensive
collaborando con investigatori privati, svolge analisi di rischio economico connesso al rischio informatico e offre servizi SOC a favore dei propri clienti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-cybersecurity/


La NATO accelera il programma DIANA con AI, quantistica, automazione, Spazio e 6G

La NATO punta alla competizione tecnologica avanzata “dual-use”

Le tecnologie dual use, ovvero quelle applicabili sia a scopi civili che militari, stanno emergendo come un nuovo paradigma, con una crescente attenzione alle loro implicazioni per la sicurezza e la geopolitica. Questo cambiamento sottolinea l’importanza di una gestione responsabile delle tecnologie e di una maggiore consapevolezza dei rischi associati alle loro applicazioni.

Per questo, il programma della NATO chiamato “Defence Innovation Accelerator for the North Atlantic” (DIANA) ha lanciato dieci nuove call volte a individuare la prossima generazione di tecnologie a duplice uso per proteggere nel migliore dei modi il miliardo di cittadini che ricadono sotto lo scudo difensivo dell’Alleanza occidentale.

Gli innovatori potranno partecipare ed inviare proposte fino al prossimo 11 luglio.

Ma di quali tecnologie parliamo? Ovviamente si tratta di soluzioni tecnologiche avanzate che rispecchiano le esigenze e le priorità della NATO, che da un lato devono avere una spiccata potenzialità militare e difensiva, dall’altro anche evidenti potenzialità commerciali, di mercato a 360 gradi.

Leggendo l’invito a presentare proposte, si trovano diverse sezioni a cui gli innovatori potranno candidare i progetti dall’energia alle tecnologie di comunicazione avanzata (quindi reti terrestri e satellitari), biotecnologie e infrastrutture critiche, logistica e ambienti sottomarini, sistemi di pilotaggio autonomi e automazione robotica in generale, solo per citarne alcune.

Che cos’è DIANA?

In un’epoca segnata dal ritorno della guerra convenzionale in Europa, dalle tensioni indo-pacifiche e dalla competizione tecnologica globale, la NATO ha deciso di rilanciare la propria proiezione strategica attraverso un’iniziativa senza precedenti: DIANA.

Dietro un acronimo quasi mitologico, si cela una vera e propria rivoluzione nei rapporti tra ricerca scientifica, industria dell’innovazione e difesa collettiva.

Tecnologie dual-use per un mondo ibrido: AI, robotica, quantistica e nuove reti (dal 6G ai satelliti)

DIANA nasce per un obiettivo chiaro: “intercettare, finanziare e accelerare lo sviluppo di tecnologie dirompenti (“emerging and disruptive technologies”) con applicazioni civili e militari, rafforzando la superiorità tecnologica dell’Alleanza Atlantica”, in un contesto dove il confine tra minaccia convenzionale e cyber, tra intelligenza artificiale e conflitto ibrido, è sempre più labile.

Non è un caso che le aree tecnologiche di interesse di DIANA siano anche quelle al centro della nuova corsa globale all’innovazione:

  • Intelligenza Artificiale (AI) per l’automazione tattica e strategica.
  • Sistemi autonomi applicati a droni, robotica e logistica militare.
  • Tecnologie quantistiche per comunicazioni inviolabili e sensori avanzati.
  • Biotecnologie e potenziamento umano per un soldato del futuro iper-adattato.
  • Materiali intelligenti, propulsione sostenibile, reti 6G, sistemi spaziali e persino ipersonici.

Dietro ogni parola chiave, scenari che sembrano usciti dalla speculative fiction ma che sono già reali in laboratorio — e sempre più prossimi all’impiego operativo.

Un’infrastruttura transatlantica dell’innovazione e le “industry challenges”

Lanciata nel 2023 con i primi progetti pilota, DIANA è oggi una rete in piena espansione, con hub e sedi regionali in Regno Unito, Estonia e presto in Canada, e una costellazione di oltre 20 acceleratori e 180 centri di test tra Europa e Nord America.

Non semplici incubatori, ma laboratori ad alta tecnologia ospitati da università e centri di ricerca strategici, dove le start-up possono testare e validare le proprie soluzioni in ambienti realistici e supervisionati da esperti della difesa.

Al cuore del modello DIANA c’è un meccanismo competitivo: le “industry challenges” (le prime tre sono state avviate proprio nel 2023). Ogni sfida è costruita su un problema concreto di sicurezza e chiede agli innovatori di proporre soluzioni tecnologiche dual-use.

Le imprese selezionate ricevono finanziamenti non diluitivi, accesso a testbed, mentorship e – aspetto cruciale – la possibilità di entrare in contatto con utilizzatori militari e decisori pubblici della NATO.

Un ponte tra start-up e riarmo europeo

Nel contesto del crescente riarmo europeo – accelerato dalla guerra in Ucraina e dalla necessità di ridurre la dipendenza industriale dagli Stati Uniti – DIANA si propone come un ponte tra l’innovazione tecnologica e le esigenze militari degli Alleati.

Non solo, grazie al NATO Innovation Fund, un fondo VC da 1 miliardo di euro lanciato al vertice NATO di Madrid 2022 e sostenuto da 24 Paesi, le start-up accelerate da DIANA possono ottenere anche capitali privati per crescere e scalare il mercato.

Questo fondo rappresenta una svolta sistemica: è il primo fondo di venture capital multi-sovrano della storia e sancisce il passaggio da una NATO centrata sulla deterrenza militare a una NATO come piattaforma di innovazione tecnologica condivisa.

La tecnologia come nuova arena geopolitica

In un mondo dove la supremazia militare passa sempre più dal silicio che dalle divisioni corazzate, iniziative come DIANA riscrivono il modo in cui l’Occidente affronta la concorrenza tecnologica globale.

La sfida con la Cina per il dominio del 5G e dell’AI, la resilienza cyber contro attacchi russi, l’autonomia strategica europea, tutto converge al cuore della missione di DIANA.

Il suo successo non sarà solo misurabile in brevetti o prototipi, ma nella capacità di costruire una cultura della sicurezza che integri scienza, industria e strategia e che allo stesso tempo sappia garantire e rendere possibile maggiore trasparenza e dialogo tra attori civili, militari e scientifici.

I rischi e le sfide del “dual-use”

Ovviamente, dal punto di vista etico, i problemi sono innumerevoli. Certamente, almeno in questa parte di mondo, parlare di soluzioni militari non è mai una questione di poco conto (in Europa si sono combattute due Guerre mondiali, le più distruttive e sanguinose che la Storia ricordi). Soprattutto, in termini di “dual-use”, la separazione tra “scienza buona” e “uso malevolo” diventa sempre più sottile.

Uno dei pericoli più evidenti è che tecnologie nate in ambito commerciale o accademico – come intelligenza artificiale, biotecnologie, droni o comunicazioni quantistiche – vengano riconvertite per scopi offensivi o coercitivi da parte di attori statali o non statali (quindi terroristi, milizie, gruppi criminali che possono ottenere componenti o software ad alto potenziale distruttivo.

Molte tecnologie dual-use sono sviluppate in ecosistemi privati globalizzati. Questo crea un paradosso strategico: gli Stati e le forze armate possono dipendere da tecnologie critiche fornite da aziende straniere (es. semiconduttori, cloud, software AI). La cybersicurezza delle supply chain dual-use, in aggiunta, è spesso carente.

Tutto questo genera vulnerabilità sistemiche, che un avversario può sfruttare in tempo di crisi, ma anche occasione per sabotaggio o azioni di guerra ibrida.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-nato-accelera-il-programma-diana-con-ai-quantistica-automazione-spazio-e-6g/534134/


AI, l’ecosistema europeo sotto stress tra iperburocrazia e scarsità di competenze. Il Report

L’AI Continent Action Plan e il cambio di paradigma necessario

La Commissione europea, con l’annuncio dell’AI Continent Action Plan, ha ufficialmente avviato una svolta strategica nell’approccio all’intelligenza artificiale (AI), puntando a fare dell’Unione europea (Ue) un polo globale per lo sviluppo e l’adozione di questa tecnologia strategica.
Il piano prevede investimenti per 200 miliardi di euro, di cui 20 miliardi pubblici e 180 provenienti da capitali privati, destinati alla creazione di cinque gigafabbriche AI, centri dotati di circa 100.000 chip ad alte prestazioni ciascuno.

Secondo il Report di S&P Global, dal titolo “Europe’s AI U-turn raises doubts, hopes”, l’obiettivo dichiarato è replicare il modello CERN: creare infrastrutture europee condivise, accessibili gratuitamente per finalità di innovazione, e in grado di fornire la capacità computazionale necessaria per competere con gli hyperscaler statunitensi.

Un ecosistema sotto stress tra regole, burocrazia e scarsità di competenze

Nonostante l’ambizioso obiettivo generale, il progetto rischia di scontrarsi con ostacoli strutturali profondi: un tessuto normativo caratterizzato da iperregolamentazione e iperburocrazia, un mercato del lavoro poco attrattivo per i talenti internazionali e una dipendenza critica dalle infrastrutture cloud extra-Ue.

Il nuovo corso normativo dell’Unione, pur restando ancorato all’AI Act, prevede una fase di “semplificazione mirata” per ridurre l’onere normativo sulle startup. Tuttavia, il rischio di favorire solo i grandi operatori dotati di compliance team e risorse legali resta elevato.

Sul fronte dei talenti, spiccano le denunce di autorevoli scienziati europei, tra cui Yann LeCun, particolarmente noto per i suoi rilevanti contributi nei campi dell’apprendimento automatico, della visione artificiale e della robotica,secondo cui l’Ue privilegia un modello “project-based” invece di valorizzare i ricercatori.

La necessità di riformare il sistema dei visti e di attrarre competenze globali è oggi considerata prioritaria e le politiche trumpiane potrebbero favorire una fuoriuscita di ricercatori e studiosi dagli Stati Uniti, che l’Europa deve assolutamente intercettare.

La sfida infrastrutturale si accende su energia, cloud e data center

Dal punto di vista industriale, la principale criticità riguarda la carenza infrastrutturale di data center.

Secondo i dati di 451 Research, l’Europa dispone di una capacità locata pari a metà di quella USA e cinese. A questo si somma il problema energetico: i limiti ambientali imposti in Germania e la moratoria olandese su nuovi data center ne rallentano l’espansione.

Un altro punto critico è l’incompatibilità tra supercomputer pubblici e ambienti cloud commerciali.

Le startup preferiscono AWS e Google Cloud per la scalabilità e la flessibilità software, come nel caso di Synthesia, costretta a gestire parte dei suoi carichi negli Stati Uniti per insufficienza di risorse europee.
Ma l’Europa non deve per forza percorrere la strada del gigantismo tecnologico. Il rischio dell’iperfinanziarizzazione è troppo alto e con esso quello degli oligopoli.
I territori regionali possono offrire delle valide alternative, puntando sulle imprese e le competenze nazionali, che non mancano e possono essere all’altezza della sfida.

I numeri del divario con gli USA

I dati riportati nel documento parlano chiaro: oltre 130 startup GenAI europee hanno raccolto circa 5 miliardi di dollari, un valore modesto rispetto ai 161 miliardi raccolti dalle loro controparti americane. Il Regno Unito è il capofila europeo, seguito da Francia e Germania.

Gli USA beneficiano di un contesto favorevole: capitali di rischio abbondanti, infrastrutture cloud mature, e una strategia industriale flessibile. L’Europa, se vuole colmare questo gap, dovrà accelerare sul fronte dell’efficienza regolatoria, dell’energia sostenibile e del coordinamento tra Stati membri.

Best practice: il caso Francia

In un panorama frammentato, la Francia emerge come modello virtuoso. Il governo, in collaborazione con NVIDIA e il fondo sovrano MGX degli Emirati Arabi, sta realizzando un cluster AI da 1,4 GW a Parigi. L’infrastruttura sarà alimentata principalmente da energia nucleare, garantendo sostenibilità e indipendenza energetica.

Si tratta di una strategia simile a quella adottata da OpenAI negli Stati Uniti con il proprio data center da 1,2 GW in Texas: un segnale chiaro che il controllo dell’infrastruttura diventa un asset strategico e geopolitico.

Un piano UE ambizioso, ma fragile senza riforme trasversali

Il piano europeo per l’AI rappresenta un passo audace, ma resta fragile senza un cambio di mentalità sistemico. Non basta costruire gigafabbriche e supercomputer: serve una politica industriale capace di garantire accesso equo ai dati, scalabilità energetica, attrazione dei talenti globali e norme smart-oriented.

Per i policymaker, la sfida è duplice: da un lato rendere il mercato europeo più competitivo per l’AI; dall’altro, tutelare l’autonomia tecnologica e la sovranità digitale del continente. Per i manager ICT, è il momento di leggere tra le righe e posizionarsi: le decisioni di oggi determineranno il ruolo che le imprese europee giocheranno nella prossima rivoluzione industriale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-lecosistema-europeo-sotto-stress-tra-iperburocrazia-e-scarsita-di-competenze-il-report/533950/


IA e sicurezza, cambia davvero qualcosa?

L’intelligenza artificiale (IA) rappresenta una delle tecnologie più promettenti e dirompenti dell’epoca attuale. Tuttavia, come ogni grande innovazione, l’IA porta con sé una serie di sfide e rischi che devono essere gestiti con attenzione dai decisori politici e da tutti gli stakeholder interessati.

In questo articolo si approfondirà brevemente come l’IA influisca sui settori tecnologici maggiormente connessi e contigui alla stessa. Rispetto a questi aspetti, si tenterà di chiarire se i mutamenti siano davvero così rivoluzionari come la stampa di opinione – e una percezione diffusa nel corpo sociale – sembrano affermare.

Intelligenza artificiale e AI Act europeo: definizioni e classificazioni

Prima di entrare in medias res, appare utile riflettere brevemente su alcuni aspetti definitori e di classificazione al fine di inquadrare al meglio le argomentazioni successive. E vale la pena partire da un contesto più ampio di quello nazionale, vale a dire quello comunitario.

A questo riguardo, il 13 marzo 2024 il Parlamento europeo ha adottato il Regolamento sull’intelligenza artificiale (AI Act) il quale ha il fine di proteggere i diritti fondamentali e promuovere l’innovazione, con particolare attenzione alle piccole e medie imprese. Questo Regolamento rappresenta un passo significativo per garantire un’IA affidabile ed etica in tutta l’Unione Europea. La proposta è stata presentata come parte della strategia digitale dell’UE e mira a stabilire un quadro giuridico che promuova l’innovazione senza comprometterne i valori fondamentali.

L’AI Act, in particolare all’art. 3, fornisce una definizione di IA, descrivendola come un “sistema basato su una macchina progettato per funzionare con diversi livelli di autonomia e che può mostrare adattività dopo l’implementazione e che, per obiettivi espliciti o impliciti, deduce, dall’input che riceve, come generare output quali previsioni, contenuti, raccomandazioni o decisioni che possono influenzare ambienti fisici o virtuali”.

Vale qui evidenziare che questa definizione viene puntualmente ripresa dall’art. 2, lett. a) del D.D.L. sull’IA presentato dal Governo italiano[1].

Coerentemente con l’approccio utilizzato dall’Unione europea, questa definizione non solo delinea le caratteristiche tecniche dei sistemi di IA ma pone anche l’accento del loro impatto potenziale sul più generale ecosistema digitale e naturale, evidenziando così la necessità di un approccio normativo rigoroso in materia, che è poi quello che l’AI Act comunitario tenta di applicare.

Tuttavia, questo è un approccio definitorio assai circoscritto e molti altri sono possibili: alcuni considerano l’intelligenza implicata nel termine IA alla stregua di una proprietà dei processi di pensiero e di ragionamento interni, mentre altri si concentrano sul comportamento intelligente, sottolineandone di fatto una caratterizzazione esterna.

Da qui, la simulazione di azione vs. pensiero umano.

In generale, dall’esame della letteratura scientifica può derivare una molteplicità di definizioni, le quali riflettono l’evoluzione delle tecnologie e delle loro applicazioni nel tempo.

A solo titolo esemplificativo, una modalità per categorizzarle può essere suddividerle in base alle definizioni: 1) tecniche; 2) funzionali; 3) etiche e normative.

Mediante le prime, si mettono in evidenza soprattutto le capacità computazionali e gli algoritmi su cui esse si basano. Ad esempio, Russell e Norvig[2] la definiscono come la disciplina che studia come far fare alle macchine ciò che richiede intelligenza umana: “building intelligent entities, machines that can compute how to act effectively and safely in a wide variety of novel situations” (Russell & Norvig, 2020:1).

Le definizioni funzionali si focalizzano, invece, sugli obiettivi e sulle applicazioni pratiche. Secondo Poole e Mackworth[3], questa è la scienza e l’ingegneria che studia “the synthesis and analysis of computational agents that act intelligently” (Poole & Mackworth, 2023:3), ovvero che si occupa di costruire agenti intelligenti che percepiscono il loro ambiente e compiono azioni per massimizzare le probabilità di successo. In quest’ottica, l’ingegnerizzazione dell’IA ha il fine di arrivare a degli “useful artifacts” (ibidem: 4).

Con le definizioni etiche e normative, infine, vengono messi in risalto i diritti umani e le responsabilità etiche degli sviluppatori prima e delle macchine dopo. Da qui, l’elaborazione di una serie innumerevoli di memorandum, di appelli firmati da esponenti di spicco del mondo tecnologico e della società civile, in sedi quali il Vaticano e l’ONU, ai fini di una regolamentazione normativa di questi sistemi. Il rapporto della Commissione Europea sull’IA etica (2019)[4]sottolinea che essa deve servire il bene comune e deve essere progettata tenendo conto dei diritti fondamentali (Commissione Europea, 2019).

Il Regolamento europeo introduce, invece, una classificazione basata sul rischio, articolata in quattro livelli.

1) Rischio inaccettabile: sistemi vietati per il loro potenziale dannoso, come quelli che sfruttano vulnerabilità umane.

2) Rischio elevato: modelli che richiedono di garantire la conformità a requisiti specifici prima della commercializzazione.

3) Rischio limitato: sistemi con obblighi minori, come quelli utilizzati dai chatbot.

4) Rischio minimo: modelli esenti da obblighi normativi, come videogiochi o filtri antispam.

L’obiettivo precipuo per cui l’Unione Europea ha voluto introdurre questa classificazione basata sul risk assessment è garantire un livello uniforme di protezione dei diritti fondamentali per tutti i cittadini comunitari, cercando allo stesso tempo di contemperare il diritto alla privacy con quello all’innovazione nel settore dell’IA.

Dopo aver illustrato alcuni aspetti riconducibili a una definizione funzionale di IA, in quanto più adeguata ai fini di questo breve articolo, basata sul fattore tecnologico, si passerà a una breve disamina critica dei due settori connessi e contigui all’IA: il settore della robotica e quello dell’energia.

L’impatto di queste tecnologie abilitanti sulla cybersecurity costituirà l’oggetto del paragrafo finale.

Il fatto tecnologico

È interessante osservare – anche in base agli esempi citati – come le definizioni tecniche e funzionali siano tipiche del contesto anglosassone a dominanza statunitense. Nella vecchia Europa domina l’approccio etico e normativo; e considerazioni analoghe valgono per l’ONU e la Santa Sede.

Se tuttavia in questi due ultimi casi, per ovvie ragioni, siamo di fronte a uno stato di cose del tutto naturale, comprensibile e ragionevole, desta qualche preoccupazione un’attenzione europea prevalentemente orientata agli aspetti non tecnico/funzionali. Essa denota una disarmante lontananza dal fatto tecnologico – inteso come sviluppo, possesso e tutela delle tecnologie abilitanti, essenziale anche nel contesto dell’IA – e lascia intendere un’accettazione, per il futuro, della situazione attuale in cui il cutting edge dell’Information Technology (IT) e dell’IA vede fondamentalmente come dominus l’alleato USA; tuttavia quest’ultimo è affiancato in tale ambito – e lo sarà sempre di più – anche da attori asiatici, alcuni alleati, come Giappone, Taiwan e India, altri in prospettiva di competizione, come la Cina.

Si insiste sul fatto tecnologico in quanto fattore abilitante di natura strategica. Come già accaduto per l’Information Technology, trascurandolo si resta “a rimorchio” di chi ha, invece, sviluppato le tecnologie principali e necessarie per abilitare nuove applicazioni.

Senza voler ripercorrere, anche solo per sommi capi, la storia dell’IA, è noto che le reti neurali – che ne costituiscono una componente abilitante – sono state definite e concepite decenni fa; ma solo i progressi della microelettronica ne hanno reso possibile la pratica implementazione, ad esempio tramite le GPU di Nvidia. Esse sono frutto della spinta tecnologica dei semiconduttori, come del resto tutta l’IT.

Ciò significa che l’Europa – sino a quando non avrà investito in modo efficace nei semiconduttori di alta e altissima gamma, nonché nelle relative fonderie – rimarrà sempre un passo indietro; anche, inevitabilmente, nella gestione dell’impatto dell’IA sugli aspetti di cyber sicurezza.

Inutile poi illudersi – in assenza di un marcato cambio di passo derivante proprio dal fatto tecnologico – che qualcosa possa cambiare qualora si affermassero le reti neurali cosiddette ibride, ovvero integranti materiale biologico: il Nord America è già leader mondiale nelle biotecnologie e nella farmaceutica, oltre che nell’IA.

I due settori tecnologici maggiormente connessi e contigui

Poiché l’IA è per sua natura trasversale, si può ben sostenere che nessun campo dell’attività umana – e, quindi, nessun settore tecnologico – potrà sfuggire alla sua influenza.

Ve ne sono tuttavia due che meritano un breve approfondimento: il settore della robotica e quello dell’energia.

Una parte significativa delle applicazioni dell’IA sarà collegata al primo dei settori menzionati, per conferire alle varie possibili tipologie di robot – di cui gli umanoidi asimoviani costituiscono solo una parte – l’intelligenza operativa e applicativa necessaria. Però, mentre l’intelligenza umana usa una “piattaforma” biologica eccezionalmente ottimizzata e consuma solo una ventina di watt, le forme di IA sinora sviluppate sono molto più energivore, anzi estremamente energivore: basti pensare che, per alimentare le applicazioni di IA di Microsoft, è stato necessario riattivare uno dei reattori in stand-by della centrale di Three Mile Island (proprio quella del famoso incidente del 1979, evidentemente considerata poi non così pericolosa).

Gli aspetti energetici condizionano l’IA a tal punto che, ad oggi, non è possibile corredare i robot con le implementazioni di IA maggiormente performanti. Avremo quindi, verosimilmente e almeno all’inizio, dei robot non particolarmente intelligenti che avranno bisogno di collegarsi, per le funzioni superiori, a un’IA centralizzata che, per dimensioni, consumi energetici e refrigerazione, potrà disporre di quanto necessario. Tale collegamento sarà certamente wireless e costituirà, pertanto, uno dei principali clienti delle reti wireless e del 6G in arrivo.

Pur senza entrare in dettagli numerici, le esigenze energetiche dell’IA – ma anche di altre applicazioni ad essa correlate e affini, come la blockchain e, in genere, ogni settore dell’IT che necessiti di forme di supercalcolo – sono pertanto davvero elevate; e potranno solo continuare a crescere.

Ciò in misura tanto maggiore quanto più ampio sarà il ricorso a forme di quantum computing che – qualora si dovesse concretizzare secondo le tecnologie ritenute più promettenti, ovvero i superconduttori e gli atomi freddi – avrà richieste di potenza ed energia molto maggiori rispetto a quelle attuali, in ragione della maggiore complessità dei sistemi nonché delle eccezionali performance richieste ai sistemi criogenici e di refrigerazione.

Considerate le esigenze di decarbonizzazione e la necessità di operare nel settore energetico – pena il suicidio economico e geopolitico – quasi certamente, secondo un principio di neutralità tecnologica, si arriverà quindi a reintrodurre l’energia nucleare, incrementare le rinnovabili, usare sistemi di cattura della CO2 e sviluppare reti di distribuzione intelligenti, mentre si continuano ad usare i sistemi tradizionali, che potranno uscire di scena solo lentamente.

I due settori tecnologici considerati, impattati dall’IA come descritto, daranno luogo a un incremento degli aspetti IoT – i robot costituendo oggetti in rete e anche complessi – e del numero delle infrastrutture critiche di natura energetica a loro volta bisognose di difese cyber.

Impatto sulla cybersecurity

L’IA potrà modificare il modo in cui si conducono le operazioni in ambito di cybersecurity, perché potrà essere utilizzata per inventare nuovi attacchi oltre che per pianificarne ed eseguirne di nuovi; mentre, specularmente e come sempre accade, potrà essere impiegata per scopi difensivi.

Non si vuole qui trattare l’impatto dell’IA in ambito Difesa, che merita un approccio separato e dedicato.

Tuttavia le tecnologie di cybersecurity ricadono almeno in parte, se non completamente, fra quelle di uso duale; ed è naturale che vi siano similitudini, esaltate dal fatto – certo anche militare – che in ambito cyber, pur volendo limitarsi a un profilo non aggressivo, si viene attaccati e ci si deve saper difendere. E anche per esse esiste – o dovrebbe esistere – una dimensione internazionale di cooperazione e di confronto.

In primo luogo si porrà il tema dell’autonomia del sistema di volta in volta impiegato, che potrà essere del tipo:

1) “man in the loop”, ovvero l’operatore umano dà sempre il consenso ad operare e il sistema è definito “semiautonomo”;

2) “man on the loop”, ovvero l’operatore umano sorveglia il processo potendo intervenire se lo giudica opportuno e il sistema è definito “autonomo supervisionato”;

3) “man out of the loop”, ovvero l’operatore umano è escluso e il sistema è definito “completamente autonomo”.

Quest’ultima categoria, pur presentando i più alti rischi, risulta estremamente interessante in un’ottica difensiva. Le analogie con il caso militare sono evidenti, nonché altrettanto vere e realistiche.

Altra questione che presenta analogie con il caso militare è la più facile proliferazione dei sistemi e applicazioni AI based; il concetto di proliferazione richiama, correttamente, alla mente gli armamenti nucleari.

Tuttavia – a differenza di quanto avveniva in passato, quando erano pochi a disporre delle capacità distruttive legate all’atomo – l’IA è uno strumento che può venire utilizzato da una molteplicità di attori. Gli algoritmi dell’IA sono più agevoli da diffondere e copiare degli oggetti fisici: i modelli di IA saranno, pertanto, presto gestibili anche dai più comuni smartphone.

Nessuna tecnologia con analogo potenziale, in termini sia di danno arrecabile sia di perdita di controllo, è mai stata così accessibile a livello globale. Se infatti la creazione di modelli di IA richiede, come già detto, grandi risorse tecnologiche ed energetiche, una volta messi a punto tali modelli si presterebbero ad essere utilizzati per insidiosi attacchi informatici che potrebbero essere sferrati usando comuni dispositivi.

Si pone quindi un problema di controllo dell’accesso all’IA in un’ottica di non proliferazione.

In altre parole, l’esperienza fatta dall’umanità in termini di gestione di strumenti dall’alto potenziale distruttivo vede un paradigma classico nella gestione dell’equilibrio nucleare. Quest’ultimo, rispetto all’IA, era più facile da gestire e più nettamente definito; e poteva avvalersi dell’effetto dell’equilibrio del terrore.

Le armi nucleari, infatti, erano facili da tracciare e avevano una potenza nota. Le capacità informatiche e cyber – specie se potenziate e amplificate dall’IA – sono al contrario estremamente dinamiche, flessibili, non stabilmente fissate e difficili da tracciare.

Inoltre, nei negoziati relativi alle forze nucleari era possibile descrivere, almeno entro certi limiti, le caratteristiche delle proprie testate e dei relativi vettori senza comprometterne la funzione e l’efficacia; mentre nel campo dei tool cibernetici è più facile che lo svelamento delle caratteristiche dei dispositivi possa provocarne la neutralizzazione da parte degli avversari.

In sintesi, considerato anche quanto espresso in termini di fatto tecnologico e di settori tecnologici connessi e contigui, l’IA comporterà un incremento molto significativo della complessità della cybersecurity. Essa continuerà a rappresentare una forma di difesa da minacce – e potenzialmente di offesa e neutralizzazione delle stesse – verso infrastrutture basate su hardware e software; anche gli obiettivi e i fini della cybersecurity resteranno i medesimi.

Quindi, da un certo punto di vista, non cambierà nulla; ma l’incremento di complessità sarà verosimilmente molto significativo e, talora, tale da produrre uno stress potenzialmente critico all’infrastruttura cyber nazionale.

L’analisi del fatto tecnologico, ovvero di quanto riguarda il possesso e lo sviluppo delle tecnologie abilitanti, ci dice che difficilmente si vedrà un ruolo da protagonista dell’Italia che continuerà, quindi, fortemente a inseguire nella global race for AI; considerazioni analoghe valgono per l’Unione Europea.

Secondo alcuni studiosi, il dominio nel campo dell’IA – e quindi anche nel suo impatto sulla cybersecurity – verrà conteso nei quattro ambiti seguenti:

  1. talenti, ovvero risorse umane;
  2. attori pubblici e privati che operano in campo tecnologico;
  3. computer sempre più sofisticati, ovvero sistemi di calcolo;
  4. ingenti basi di dati.

Sistemi e componenti hardware e software, almeno quelli di principale rilevanza strategica, saranno verosimilmente poco conosciuti, progettati e prodotti nei confini nazionali. Ciò comporterà maggiori difficoltà operative e complessità sistemica; a meno che non abbia luogo il menzionato, marcato cambio di passo in relazione alle tecnologie abilitanti. Ma di ciò non sembra si possa scorgere alcun segnale, sia in termini di semiconduttori sia in termini di tecnologie quantistiche o addirittura di biotecnologie.

Peraltro, anche decidendo una svolta immediata in tal senso, i risultati degli ingenti investimenti necessari si manifesterebbero necessariamente con un ritardo di molti anni.

La crescita numerica di robot nell’IoT e di infrastrutture critiche legate all’energia contribuiranno a rendere più complesso il contesto, incrementandone la rilevanza strategica.

Di conseguenza il cambiamento che l’IA indurrà, in modo diretto, nel contesto operativo della cybersecurity, per quanto spiegato nell’analogia con le armi nucleari, imporrà una gestione più complessa anche per quanto riguarda le relazioni internazionali.

Sarà infatti necessario che, negli auspicati ambiti di cooperazione e confronto – anche internazionali – operino scienziati e tecnici IA competenti a supporto dei decision maker nazionali. Ciò con riferimento sia alle questioni sollevate dai sistemi autonomi, sia alla problematica della proliferazione.

Conclusioni

L’IA offre enormi opportunità per migliorare la cyber sicurezza in vari settori: ad esempio questi sistemi possono analizzare grandi volumi di dati per rilevare minacce in tempo reale, migliorare la sorveglianza e la prevenzione delle frodi e ottimizzare le risposte alle emergenze.

Tuttavia, l’implementazione di tali modelli richiede una gestione attenta per evitare rischi come la violazione della privacy, la discriminazione algoritmica e la vulnerabilità ai cyberattacchi.

Nonostante i progressi significativi, quest’ultima rimane fortemente dipendente dall’hardware e dal software: ciò significa che la sicurezza dell’IA è strettamente legata alla sicurezza delle infrastrutture tecnologiche su cui si basa. Gli attacchi agli hardware e ai software, dunque, possono compromettere l’integrità e l’affidabilità di questi sistemi, rendendo essenziale l’adozione di misure di sicurezza robuste e aggiornate.

L’IA, inoltre, sta rapidamente trasformando il campo della cyberwar.

A questo riguardo, gli attaccanti possono utilizzarla per sviluppare malware più sofisticati e difficili da rilevare, mentre i difensori per migliorare la rilevazione e la risposta alle minacce. Questa corsa agli armamenti tecnologici richiede una costante innovazione e collaborazione tra il settore pubblico e privato, nei termini che si sono descritti nelle pagine precedenti, al fine di mantenere un vantaggio competitivo per il Paese.

Oltre a ciò, l’IA sta anche rivoluzionando l’information warfare e, in questo senso, gli algoritmi possono essere utilizzati per creare e diffondere disinformazione su larga scala, manipolando l’opinione pubblica e influenzando le decisioni politiche. Allo stesso tempo, nondimeno, può essere impiegata per contrastare la disinformazione, analizzando i contenuti online al fine di identificare e neutralizzare le campagne di propaganda.

In generale, quindi, l’impatto profondo sulla sicurezza sociale, economica, geopolitica e militare è al livello di una tecnologia general purpose, con tutti i pro e i contro che da essa promanano.

A livello sociale, infatti, l’IA può migliorare i servizi pubblici e la qualità della vita ma, se non gestita nelle modalità più appropriate, può anche esacerbare le disuguaglianze sociali. Economicamente, può stimolare l’innovazione e la crescita ma può anche portare a disoccupazione e instabilità del mercato del lavoro.

A livello geopolitico l’IA sta diventando un fattore chiave nelle relazioni internazionali, con le nazioni che competono per il dominio tecnologico; così come, a livello militare, può migliorare le capacità di difesa e offesa, pur sollevando preoccupazioni etiche e legali sull’uso di armi autonome.

In conclusione – e in estrema sintesi – si avrà sempre più un incremento della complessità e della rilevanza strategica dell’impatto dell’IA sulla cyber sicurezza.

È chiaro, infine, che a tale impegno l’Italia non si potrà sottrarre, in quanto ad essere in gioco sono la stessa sovranità tecnologica e sicurezza nazionale. Per quanto già discusso in precedenza, infatti, in merito al fatto tecnologico, si può fare davvero poco a livello nazionale e in autonomia, ovvero da soli.

Rimane allora da capire se convenga allacciare un forte rapporto bilaterale con gli Stati Uniti, o se si debba mantenere una postura prettamente europea. L’esame del quesito esula dallo scopo di questo breve testo; ma ha certo notevole rilevanza e non andrebbe procrastinato né ignorato.

Per chi desidera approfondire ulteriormente questi temi cruciali e accedere a un’analisi più dettagliata delle strategie di cybersecurity nell’era dell’intelligenza artificiale, è disponibile una risorsa specializzata che esamina in modo approfondito le interconnessioni tra IA, sicurezza nazionale e sovranità tecnologica.

Scopri di più consultando il white paper “Quaderni di Cyber Intelligence #7”, dove troverai analisi avanzate, case study e prospettive strategiche per navigare le sfide della cybersecurity nel contesto dell’intelligenza artificiale.

Note

[1] Cfr. “un sistema automatizzato progettato per funzionare con livelli di autonomia variabili e che può presentare adattabilità dopo la diffusione e che, per obiettivi espliciti o impliciti, deduce dall’input che riceve come generare output quali previsioni, contenuti, raccomandazioni o decisioni che possono influenzare ambienti fisici o virtuali”, Schema di Disegno di legge recante disposizioni e delega al Governo in materia di intelligenza artificiale.

[2] Stuart Russell & Peter Norvig, Artificial Intelligence. A Modern Approach, Pearson Education; 4° edizione, 2020.

[3]David L. Poole & Alan K. Mackworth, Artificial Intelligence. Foundations of Computational Agents, Cambridge University Press; 3° edizione, 2023.

[4]Comunicazione della Commissione al Parlamento europeo, al Consiglio, al Comitato economico e sociale europeo e al Comitato delle Regioni, Creare fiducia nell’intelligenza artificiale antropocentrica, https://eur-lex.europa.eu/legal-content/IT/TXT/PDF/?uri=CELEX:52019DC0168&from=IT.

Profilo Autore

Ricercatore senior della Struttura Mercato del Lavoro dell’INAPP (ex ISFOL). Laurea in Sociologia all’Università di Roma “La Sapienza”, Master in Data Science (DS) all’Università di Roma “Tor Vergata” nel 2015 e Master in Cybersecurity (SIIS) all’Università di Roma “La Sapienza” nel 2021. Svolge studi e ricerche sull’innovazione tecnologica, sulla cyber intelligence, sulla cybersicurezza, sulle professioni, sull’incrocio tra domanda ed offerta di lavoro, sulla formazione continua, sull’invecchiamento attivo, sulla contrattazione collettiva e, in generale, su tematiche di sociologia economica. Sta attualmente
svolgendo il I Dottorato nazionale in Cybersecurity presso IMT Lucca e IIT CNR.

Profilo Autore

Il Contrammiraglio (aus) Dario Alessandro Maria Sgobbi è un Ufficiale con oltre quarant’anni di attività; ha conseguito due lauree, ingegneria elettronica e scienze politiche, ed un master di secondo livello in sistemi spaziali. Ha servito a bordo delle Unità Navali, nei settori dell’Intelligence militare, della security e del C4I&Space, lavorando anche negli USA presso il Link22 Project Office e in Olanda all’Agenzia Spaziale Europea presso il Galileo Security Office. Attualmente è consulente del Ministero delle Infrastrutture e Trasporti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ia-sicurezza/
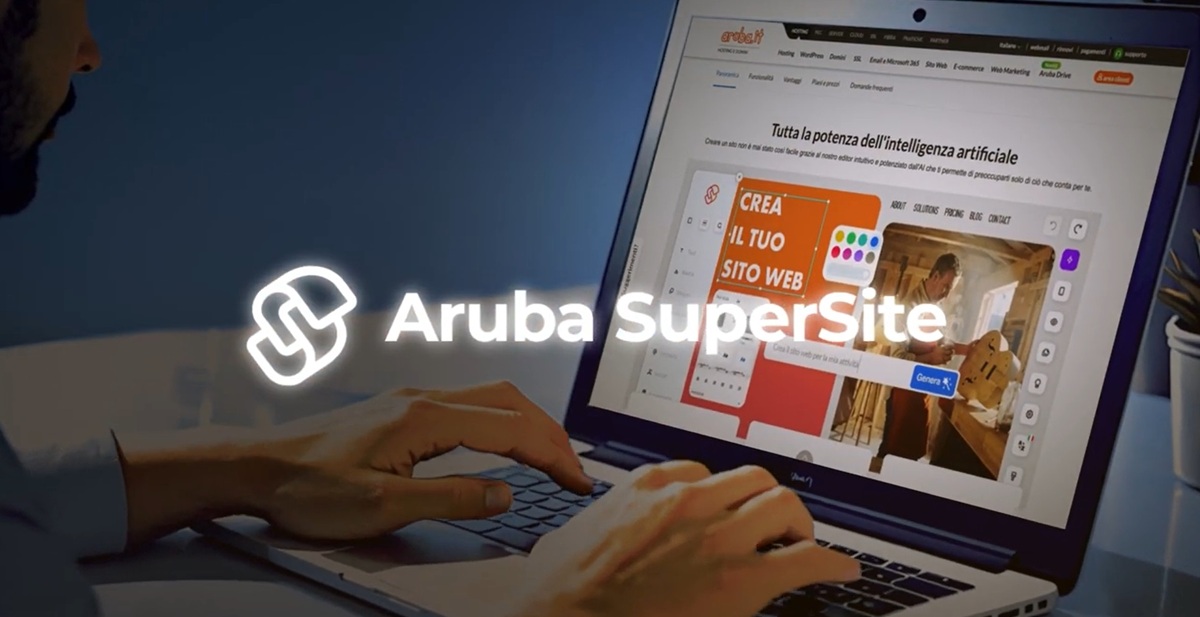


Eurostack, nuovi passi in avanti in Commissione ITRE per l’autonomia tecnologica europea su cloud, AI e quantistica

Le proposte approvate dalla Commissione ITRE

Standardizzazione, ricerca e sviluppo, accesso al mercato, investimenti, cooperazione internazionale e commercio, saranno i pilastri della prossima politica industriale europea, che dovrà essere votata allo sviluppo di un ecosistema digitale continentale completo e competitivo. La Relazione approvata dalla Commissione Industria, ricerca e energia del Parlamento europeo (Committee on Industry, Research and Energy, più conosciuta con l’acronimo inglese ITRE) va in questa direzione e punta allo sviluppo di un quadro di valutazione dei rischi per monitorare e affrontare le dipendenze nella catena del valore digitale.

L’obiettivo è quello illustrato nell’iniziativa “EuroStack – A European Alternative for Digital Sovereignty”, un piano articolato per rafforzare la capacità tecnologica europea, ridurre la dipendenza da fornitori stranieri e sviluppare un’infrastruttura digitale sovrana, aperta e conforme ai principi europei. Questa iniziativa mira a promuovere la creazione di tecnologie all’avanguardia, garantendo al contempo trasparenza, sicurezza e sostenibilità ambientale.

Gli eurodeputati chiedono sostanzialmente di ‘comprare europeo’, di dare cioè fiducia ai fornitori nati e cresciuti negli Stati membri dell’Unione europea, dove non mancano né le imprese, né le competenze.
Manca semmai la domanda interna.

Un’infrastruttura pubblica digitale europea (DPI)

Nel documento presentato oggi in Commissione, approvato con 63 voti favorevoli, 5 contrari e 10 astensioni, con un emendamento di compromesso presentato dai gruppi PPE, S&D, Renew e Verdi/ALE, è sottolineata con forza l’importanza strategica delle infrastrutture digitali critiche, tra cui cavi, torri cellulari, satelliti, data center e spettro.

Per questo è stata proposta l’istituzione di un’Infrastruttura Pubblica Digitale Europea (DPI), che comprenda tecnologie come semiconduttori, connettività, infrastrutture cloud, software, dati e intelligenza artificiale.

Uno dei punti salienti del documento approvato nell’ambito dei compromessi della commissione ITRE, c’è il sostegno a gigafactory di IA e partenariati pubblico-privato per aumentare la quota del 7% degli investimenti globali nell’IA dell’Europa.

Si abbracciano anche i principi “open-source first” e “public funds – public code” per prevenire il vendor lock-in e stimolare l’innovazione.

C’è la necessità di sviluppare “servizi cloud sovrani come quelli completamente sotto la giurisdizione dell’Unione e liberi da interferenze e dipendenze”.

I deputati chiedono un livello di base per la DPI e raccomandano di stanziare finanziamenti adeguati nel prossimo Quadro Finanziario Pluriennale (QFP), concentrando gli investimenti su settori strategici, oltre quelli già menzionati sopra, come calcolo ad alte prestazioni, l’informatica quantistica, le biblioteche digitali.

Tutti settori chiave, che dovrebbero per questo rientrare nella giurisdizione europea e rispettare pienamente il diritto dell’UE. L’invito diretto alla Commissione è proporre una legislazione che affronti i rischi elevati derivanti da fornitori provenienti da paesi terzi.

Knafo: “Potenziare gli strumenti di investimento pubblico-privato“

Viene chiesto a gran voce di lavorare “alla legge sulle reti digitali e alla legge sullo sviluppo del cloud e dell’intelligenza artificiale”, ma anche di sviluppare “una visione più olistica delle infrastrutture digitali, che includa numerosi elementi oltre alla semplice connettività”.

C’è la necessità di “potenziare gli strumenti di investimento pubblico-privato, migliorare l’accesso ai finanziamenti per start-up e scale-up in settori tecnologici critici e l’importanza degli appalti pubblici per sostenere soluzioni digitali aperte e interoperabili”.

“Negli ultimi mesi ho avuto l’opportunità di incontrare numerosi esperti ed imprenditori. Le loro testimonianze sull’eccessiva regolamentazione, sui prezzi dell’energia e sugli ostacoli agli investimenti privati ​​mi hanno permesso di elaborare proposte concrete“, ha affermato la relatrice Sarah Knafo (ESN, Francia), ospite della Prima Conferenza sull’Indipendenza Digitale organizzata e promossa da Key4biz a Roma.

“Tra queste – ha precisato Knafo – l’eliminazione degli ostacoli agli investimenti privati ​​nell’innovazione, la deregolamentazione e il miglioramento del livello di sicurezza dell’hosting dei dati per proteggerci dagli interventi stranieri“.

“È inoltre fondamentale trasferire in Europa l’hosting dei dati sensibili, sostenere le nostre imprese negli appalti pubblici invece di distribuire sussidi inefficaci e, infine, ottenere un’elettricità competitiva eliminando le norme anti-nucleare dal mercato elettrico europeo“, ha aggiunto la relatrice.

La Relazione, che non ha carattere vincolante, sarà sottoposta al voto dell’Assemblea plenaria in una prossima sessione plenaria, probabilmente a luglio, scrive sui social l’eurodeputata Alexandra Geese (Greens/EFA).

L’eccessiva dipendenza tecnologica europea da fornitori esteri

Un passo importante, in un contesto digitale che vede l’Unione in evidente difficoltà.
Attualmente, oltre l’80% delle infrastrutture digitali europee dipende da tecnologie importate, una condizione che espone il continente a vulnerabilità sistemiche, inefficienze economiche e rischi geopolitici.

Nel settore del cloud computing, come ha spiegato dalle nostre pagine il Professore di filosofia del diritto e di Informatica giuridica presso l’Università Milano-Bicocca, Andrea Rosseti, solamente tre aziende statunitensi, Amazon Web Services (AWS), Microsoft Azure e Google Cloud, detengono quasi il 70% del mercato europeo, mentre il più grande fornitore europeo ha una quota inferiore al 2%.

Allo stesso modo, il 70% dei modelli fondamentali di intelligenza artificiale è stato sviluppato negli Stati Uniti, con la Cina che sta rapidamente incrementando la propria quota di mercato. Anche nella produzione di semiconduttori, essenziale per l’industria tecnologica, l’Europa consuma circa il 20% del totale mondiale ma ne produce solo il 9%. Con l’European Chips Act, l’Unione Europea mira a raddoppiare questa quota al 20% entro il 2030, ma la strada per raggiungere tale obiettivo è ancora lunga e richiede ingenti investimenti.

A causa della concentrazione del potere nelle mani di un numero limitato di aziende globali in settori digitali chiave, tra cui sistemi operativi, informatica, servizi cloud, intelligenza artificiale, ricerca, pubblicità digitale e pagamenti online, l’UE rischia di non raggiungere gli obiettivi del Decennio Digitale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/eurostack-nuovi-passi-in-avanti-in-commissone-itre-per-lautonomia-tecnologica-europea-su-cloud-ai-e-quantistica/533577/