Benedetto Levi (iliad): “Investiti 3 miliardi di euro per potenziare l’infrastruttura AI europea”

“In iliad abbiamo un punto di vista particolare sull’equilibrio tra Stato e mercato, che nasce da una prospettiva di mercato da ultimo arrivato e challenger. Crediamo che un modello efficace preveda che l’intervento statale non sostituisca le dinamiche concorrenziali, ma le sostenga con delle politiche pubbliche che risolvono le criticità di sistema, accelerando i processi e rendendo più efficienti gli investimenti degli operatori”, ha dichiarato Benedetto Levi, Amministratore Delegato di iliad Italia nell’Intervista “The Future of Telecommunications: Striking the Right Balance Between the State and a Competitive Free Market in the Age of AI” del direttore di Key4biz, Luigi Garofalo, in occasione della settima edizione della Conferenza “Telecommunications of the Future” promossa dal CNIT e organizzata dal nostro editore Supercom, di cui Key4biz è tra i media partner.

“Se pensiamo alle frequenze, in iliad siamo favorevoli a modalità di assegnazione meno onerose, che privilegino gli impegni di investimento, come già avvenuto in Germania, dove il regolatore ha deciso di estendere la durata di alcune frequenze mobili agli operatori storici per 5 anni, in cambio di stringenti obblighi di copertura e apertura alla concorrenza. Allo stesso tempo, l’intervento pubblico non deve impattare le dinamiche concorrenziali. Per questo, eventuali proroghe del pacchetto 4G in scadenza nel 2029 devono necessariamente prevedere misure per eliminare l’attuale asimmetria in termini di dotazioni frequenziali tra i vari operatori mobili sul mercato”.

“Sul fronte dei prezzi nel mercato delle tlc, lo Stato potrebbe intervenire con un approccio di “manutenzione del perimetro di mercato”, ossia con meccanismi fatti di incentivi e disincentivi con l’obiettivo di stimolare i comportamenti considerati virtuosi per il mercato e per il Sistema Paese e prevenire distorsioni sistemiche. In questo modo si supporterebbe la crescita sostenibile del settore senza comprimere la libertà di fissare i prezzi”.

“liad è l’unico operatore nella storia delle telco italiane che non ha mai venduto il 5G a meno di 9.99€”, ha ricordato Levi.

Sul consolidamento, Levi non ha commentato “operazioni specifiche che riguardano altre aziende”, precisando che “in generale, sul consolidamento, ribadisco che riteniamo che il consolidamento porterebbe grandi benefici a tutto il settore, a tutto il sistema Paese, e siamo pronti a giocare la nostra parte”.

Sull’intelligenza artificiale, l’Amministratore Delegato di iliad Italia, ha affermato che è “fondamentale lavorare in una logica di ecosistema per favorire la crescita di piattaforme e servizi evoluti. L’unione degli sforzi, se ben strutturata, può rendere l’Italia, ma soprattutto l’Europa intera, più protagonista sulla scena internazionale, contribuendo a promuovere la competitività e la qualità dei servizi. Il Gruppo iliad vuole essere motore della trasformazione digitale europea, per accelerare il progresso tecnologico con connettività-AI-cloud. Abbiamo investito 3 miliardi di euro per potenziare l’infrastruttura AI europea, somma a cui si aggiungono i progetti di sviluppo di nuove tecnologie, per esempio in ambito cloud e data center, con un approccio aperto per rendere l’innovazione accessibile a tutti”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/benedetto-levi-iliad-investiti-3-miliardi-di-euro-per-potenziare-linfrastruttura-ai-europea/527727/


Agenti di IA: un’arma potente nelle mani del cybercrimine


Gli agenti di IA stanno diventando sempre più capaci, in grado di ragionare, pianificare attività ed eseguire attività complesse che prima venivano svolte esclusivamente dagli esseri umani.

Se da una parte questo continuo miglioramento aiuta i professionisti nei loro task, dall’altra anche i cybercriminali possono sfruttare le capacità degli agenti per velocizzare le proprie attività e perfezionare gli attacchi. 

In un articolo per l’MIT, Rhiannon Williams spiega che alcuni ricercatori hanno dimostrato che gli agenti di IA sono in grado di eseguire attacchi anche complessi, e che è solo questione di tempo prima che comincino a utilizzarli su ampia scala. Mark Stockley, esperto di sicurezza presso Malwarebytes, ritiene che in futuro la maggior parte dei cyberattacchi verranno eseguiti tramite questi agenti.

agenti IA

Agenti di IA: un serio pericolo per la sicurezza

L’uso degli agenti di IA per i cyberattacchi spaventa i ricercatori per diversi motivi. In primo luogo, a differenza dei bot ci troviamo di fronte a dei sistemi “intelligenti” in grado di adattarsi a diversi scenari ed evolversi in base alle necessità.

Bisogna considerare anche che, per l’uso che ne possono fare i cybercriminali, sono molto più economici rispetto a un professionista umano, oltre che più veloci. Poiché le loro capacità sono in continua evoluzione, ben presto potrebbero prendere il posto dei cybercriminali anche in attacchi più sofisticati, come le campagne ransomware. Inoltre, visti i recenti avvenimenti, non si può ignorare il fatto che siano anche più “leali” dei cybercriminali.

Ma a preoccupare maggiormente gli esperti è il fatto che non è ancora chiaro come individuarli e bloccarli. Palisade Research, un’organizzazione di ricerca nel campo dell’IA, ha costruito LLM Agent Honeypot, un sistema che, sfruttando server honeypot, mira proprio a individuare gli agenti di IA che tentano di eseguire attacchi; ciò sarebbe di fatto un meccanismo di “early warning” che potrebbe aiutare governi e organizzazioni a proteggersi dalle nuove minacce.

Da quando è stato messo online lo scorso ottobre, LLM Agent Honeypot ha individuato oltre 11 milioni di tentativi di accesso. La maggior parte di essi era da parte di esseri umani e bot, ma il sistema ha identificato anche otto potenziali agenti di IA. Secondo Dmitrii Volkov, a capo del team di Palisade Research, è probabile che questi agenti fossero dei primi esperimenti da parte dei cybercriminali.

agenti IA intelligenza artificiale

Individuare gli agenti

Un modo per distinguere le attività degli agenti di IA da quelle di altri sistemi automatizzati o di umani è sfruttare tecniche di prompt injection per modificare il comportamenti degli agenti, oppure chiedere delle risposte che valutano la presenza di intelligenza umana.

Nel caso di LLM Agent Honeypot, uno dei prompt iniettati richiedeva all’attaccante di inserire il comando “cat8193” per ottenere l’accesso al server. In caso di successo, il sistema controllava quanto tempo aveva impiegato il soggetto per rispondere. In genere un LLM è in grado di rispondere in un lasso di tempo molto minore rispetto a un essere umano; nel caso del sistema dei ricercatori, il limite massimo di tempo era stato impostato a 1,5 secondi. Degli otto sospetti agenti che avevano attaccato il sistema, solo due hanno risposto correttamente alla richiesta entro il lasso di tempo indicato.

Sebbene la diffusione di questi agenti appaia ancora limitata, i ricercatori ritengono che già nei prossimi mesi il panorama del cybercrime possa cambiare. Gli agenti in futuro potrebbero essere usati non solo per eseguire attacchi su ampia scala, ma anche per raccogliere più velocemente e in modo più preciso le informazioni sui sistemi da colpire, individuando le vulnerabilità migliori da sfruttare per gli exploit.

Il lato positivo è che, così come i cybercriminali, anche gli esperti di sicurezza possono usare queste capacità a proprio vantaggio, individuando in anticipo le debolezze dei sistemi e le potenziali cyber kill chain; in questo modo è possibile risolvere i problemi prima che sia troppo tardi e identificare le migliori soluzioni di protezione.

La speranza è che, di fronte a queste evidenze, aziende ed esperti agiscano proattivamente per anticipare i rischi, senza aspettare che il danno sia già stato fatto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/09/agenti-di-ia-unarma-potente-nelle-mani-del-cybercrimine/?utm_source=rss&utm_medium=rss&utm_campaign=agenti-di-ia-unarma-potente-nelle-mani-del-cybercrimine


ChatGPT ha creato un passaporto che supera la verifica dell’identità


Borys Musielak, un ricercatore di sicurezza, ha utilizzato ChatGPT per creare una replica perfetta (o quasi) del suo passaporto, tanto che il documento è riuscito a superare i controlli di verifica dell’identità.

“Adesso puoi generare finti passaporti con GPT-4o. Mi sono bastati 5 minuti per creare una replica del mio passaporto che la maggior parte dei sistemi KYC (Know Your Customer, ndr) accetterebbero senza battere ciglio” ha scritto Musielak su LinkedIn.

Come sottolineato dal ricercatore, la capacità di ChatGPT di ricreare un passaporto perfettamente identico all’originale mette in seria discussione l’affidabilità dei sistemi di verifica dei documenti. Secondo Musielak, l’unica alternativa possibile è usare sistemi di identificazione elettronica come l’identità digitale europea.

“Se usate sistemi KYC nel settore bancario, assicurativo, di viaggi, di criptovalute o altrove – è ora di aggiornare il vostro processo” avvisa Musielak.

Il risultato del ricercatore ha messo in allarme moltissimi. Musielak ritiene che questa problematica non pesi solo sui documenti con foto, ma anche sulle procedure di verifica con video. 

Osservando però con più attenzione l’immagine generata, ci si accorge che ci sono delle piccole imperfezioni che, probabilmente, un sistema più avanzato di riconoscimento individuerebbe. Molti hanno inoltre evidenziato che il post di Musielak non sia altro che un modo per pubblicizzare la sua startup Authologic.

Do Son di Tech News riporta che neanche 24 ore dopo il post di Musielak, non era più possibile generare un passaporto con ChatGPT: alla richiesta di creare il documento, il chatbot si è rifiutato di procedere per via delle restrizioni sui documenti falsi.

Indubbiamente il passaporto creato da ChatGPT, per quanto preciso, non può essere utilizzato durante i controlli manuali, ma sapere che può superare i controlli digitali è comunque allarmante. Se è vero che al momento ci sono ancora delle imprecisioni, in breve tempo i modelli di IA potrebbero migliorare ulteriormente, come hanno già fatto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/08/chatgpt-ha-creato-un-passaporto-che-supera-la-verifica-dellidentita/?utm_source=rss&utm_medium=rss&utm_campaign=chatgpt-ha-creato-un-passaporto-che-supera-la-verifica-dellidentita


Reagire in zero secondi: l’intelligenza automatizzata al centro della nuova difesa cyber

Ogni secondo conta. L’approccio italiano di Gyala introduce con la piattaforma Agger una sfida tecnologica ai modelli tradizionali di sicurezza IT/OT.

Non è più efficace attendere l’allarme per reagire e non è più sostenibile analizzare manualmente ogni log, pacchetto, o attività sospetta. Siamo nell’epoca della guerra ibrida e dell’attacco silente, e la risposta efficace si gioca “molto prima” della reazione umana. È su questo principio, che si fonda la tecnologia di Agger, piattaforma di cybersecurity – Made in Italy progettata da Gyala, una soluzione capace di vedere, decidere e agire autonomamente in un tempo che nessun analista può uguagliare.

Questo non è solo un traguardo tecnico, piuttosto è una nuova visione strategica, in cui la resilienza IT/OT diventa un imperativo insieme alla sovranità digitale.

Intelligenza automatizzata Agger cyber security
La sfida tecnologica di Gyala: superare il modello standard di Cyber security

Il contesto: nuove minacce, vecchie architetture

Se è vero che il concetto di “infrastruttura critica” si è ampliato fino a comprendere tutto ciò che può mettere a rischio il benessere di una nazione, è altrettanto vero che la maggior parte dei sistemi digitali su cui si basano le infrastrutture da cui dipendono servizi come energia, acqua, trasporti, sanità e difesa, continuano a essere costruiti su architetture legacy. Sistemi robusti, ma nati in epoche in cui la connessione alla rete era un’eccezione, non la regola.

L’apertura all’IT – e successivamente al cloud – ha esposto gli ambienti OT a una superficie d’attacco prima impensabile e il problema più grande non è solo l’esposizione ma anche l’assenza o l’inadeguatezza delle risposte: troppo lente, troppo standard (al limite dell’inapplicabile) o addirittura pericolose. Quello tra IT e OT è un connubio inevitabile, ma ancora incompleto.

Parlare di convergenza IT/OT non è un tema accademico, ma una esigenza operativa: nella sanità come nella manifattura, nelle reti idriche come le centrali elettriche, l’interconnessione tra sistemi informativi e apparati industriali è realtà.

Tuttavia, la maggior parte delle soluzioni di cyber security continuano a trattare IT e OT come due mondi distinti, con metriche, protocolli, tempi e priorità differenti. Questo crea zone grigie, vuoti di protezione, e nessuna protezione dai movimenti laterali.

Ed è proprio qui che Agger si inserisce, con una visione radicale: trattare l’intero sistema come uno solo – connesso e basato su flussi interoperativi.

Intelligenza automatizzata Agger cyber security. Paradigma di sicurezza unificato Gyala

Agger, la piattaforma made in Italy di Gyala per la resilienza IT/OT

Agger è un sistema modulare che integra:

  • Endpoint Detection and Response & OT Defence
  • Network Security
  • Risk Management
  • Correlation

Il tutto alimentato da algoritmi di Intelligenza artificiale – di derivazione militare – capace di creare modelli comportamentali dinamici, riconoscere anomalie in tempo reale e reagire autonomamente.

Il risultato? Zero secondi di latenza tra l’identificazione di una minaccia e la sua neutralizzazione.

Intelligenza distribuita: ogni agent Agger è una sentinella pensante

Uno degli elementi più rivoluzionari della piattaforma è la capacità di portare intelligenza anche ai margini della rete. Non è solo il server centrale a decidere. Ogni agent Agger, installato su endpoint – o in modalità agentless dove necessario su dispositivi OT – è capace di:

  • Rilevare comportamenti sospetti;
  • Applicare regole personalizzate;
  • Comunicare con altri agent;
  • Attivare contromisure senza attendere istruzioni centrali.

Questo consente reattività decentralizzata, fondamentale in contesti dove ogni secondo perso può significare danni gravi o interruzione di servizio.

Nessuna infrastruttura esclusa: legacy, cloud, on-premise, reti segregate

Agger è stato progettato per adattarsi a qualsiasi contesto:

  • Sistemi legacy (anche XP),
  • Ambienti cloud, on-premise e ibridi,
  • Reti OT chiuse e non virtualizzabili.

Anche dove non è possibile installare un agent, Agger opera in modalità passive e attive agentless, interrogando direttamente i dispositivi OT con protocolli industriali (S7, OPC, Modbus, etc.).

Agger rappresenta la risposta italiana a un tema strategico: la Sovranità digitale

Il controllo sui dati e sulle reazioni cyber non è solo una questione di privacy, ma di strategia nazionale. In un mondo in cui anche le tecnologie di sicurezza possono essere soggette a interferenze geopolitiche, utilizzare soluzioni sviluppate e gestite all’estero diventa un rischio.

La nostra tecnologia Agger è sviluppata interamente nel nostro Paese, senza codice estero, con personale italiano, è oggi adottata in vari mercati come quello Difesa, Health, Navale, Industriale, Banche, PA e Utilities.

Intelligenza automatizzata Agger cyber security strategia di sovranità digitale Gyala

Sanità, energia, acqua: alcuni dei settori in cui Agger fa la differenza

Agger è già operativo in ambienti critici come:

  • Ospedali e ASL, dove protegge dispositivi biomedicali non aggiornabili, senza compromettere le certificazioni.
  • Centrali elettriche e smart grid dove analizza in tempo reale il traffico OT e reagisce anche in ambienti segregati.
  • Acquedotti e utility, dove integra la sicurezza con la sostenibilità ambientale, contribuendo alla gestione dei consumi e alla continuità dei servizi.

Questi ambiti non tollerano ritardi, né complessità inutili. Agger risponde con una cyber defense trasparente, automatizzata e customizzabile.

Ridurre il carico, aumentare il valore: il vero supporto agli esperti

Nel confronto con i modelli tradizionali emerge un’altra dimensione strategica: Agger non sostituisce l’esperto umano, ne potenzia l’operatività e ne valorizza l’operato.

Liberando il personale cyber da compiti ripetitivi, consente di concentrare l’attenzione su:

  • Analisi strategica;
  • Intelligence;
  • Miglioramento delle regole;
  • Formazione

Questo si traduce inoltre in una riduzione dei costi di gestione fino all’80%, come dimostrano i dati operativi forniti da installazioni in ambienti reali.

Per concludere:

La trasformazione digitale ha bisogno di essere accompagnata dall’aspetto security. In questa dinamica Agger non si pone come un upgrade della sicurezza ma come una rivoluzione di paradigma, che mette insieme intelligenza automatizzata, flessibilità operativa e sovranità tecnologica.

Contattaci: https://web.gyala.com/gyalacom-alqbw/pages/orpodreieefiqaisimu1q.html?PageId=75e8b33a0811ef119f89002248832ed5

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/intelligenza-automatizzata/


D-Orbit e Planetek potenziano i servizi di osservazione terrestre e le applicazioni spaziali cloud-based

Una mossa strategica per rafforzare la filiera spaziale europea

Dalla sala degli Arazzi del Ministero delle Imprese e del Made in Italy, alla presenza del Ministro Adolfo Urso, è arrivato l’annuncio dell’acquisizione del 100% di Planetek Group da parte di D-Orbit.

L’integrazione avviene in un momento cruciale per il settore spaziale, in cui l’elaborazione dei dati direttamente in orbita – tramite tecnologie emergenti come l’intelligenza artificiale e la blockchain, ma anche le applicazioni spaziali cloud-based, – rappresenta la nuova frontiera della competitività globale.

La crescente domanda di servizi di Earth Observation (EO), combinata alla necessità di gestione dei dati in tempo quasi reale, sta spingendo gli attori più innovativi a ripensare le infrastrutture spaziali tradizionali.

D-Orbit è un player globale attivo nella logistica spaziale e nel trasporto orbitale, mentre Planetek Group è un’azienda italiana con una lunga esperienza nell’osservazione della Terra e nelle applicazioni geospaziali. Le due organizzazioni manterranno la piena autonomia operativa, garantendo la continuazione delle loro strategie e operazioni.

“Rafforziamo il nostro impegno a rendere lo spazio più accessibile e sostenibile per migliorare la vita sulla Terra. I nostri valori condivisi, incentrati sull’idea di mettere le persone al primo posto, sono il fulcro di questa collaborazione, garantendo che l’innovazione sia guidata da una cultura forte, che valorizza i talenti e promuove il successo a lungo termine”, ha dichiarato Luca Rossettini, Amministratore Delegato di D-Orbit. 

“Insieme, D-Orbit e Planetek mirano a ridefinire il modo in cui le informazioni spaziali sono accessibili, analizzate ed utilizzate per risolvere le sfide globali, dal monitoraggio ambientale e la pianificazione urbana, alla sicurezza nazionale e la risposta alle catastrofi”, ha spiegato Giovanni Sylos Labini, Amministratore Delegato di Planetek Italia.

“Il consolidamento dell’industria spaziale e delle competenze orientate ai servizi è oggi più che mai fondamentale. L’integrazione rappresenta un passo decisivo in questa direzione. Insieme, offriremo ai nostri clienti un punto di riferimento unico per i servizi di assistenza, in-orbit servicing e gestione dei big data nello spazio, introducendo al contempo un nuovo modello di collaborazione. Un’evoluzione che genererà valore per tutti i nostri stakeholder”, ha commentato Simonetta Di Pippo, Presidente del Consiglio di Amministrazione di D-Orbit.

AI, blockchain e cloud computing: la nuova era dello spazio operativo

Nel nuovo scenario industriale delineato da questa acquisizione, le due aziende manterranno la propria autonomia operativa, ma metteranno in comune competenze, tecnologie e risorse per sviluppare soluzioni all’avanguardia. La sinergia più evidente è quella nella gestione dei dati in orbita: grazie al progetto AI-eXpress, D-Orbit e Planetek hanno già sperimentato una piattaforma basata su intelligenza artificiale e blockchain capace di potenziare le capacità decisionali dei satelliti, riducendo drasticamente i tempi di latenza nel trasferimento e nell’elaborazione dei dati.

L’integrazione consentirà lo sviluppo di nuovi modelli di business orientati al cloud computing spaziale, una direzione in forte crescita per le agenzie spaziali e le aziende del settore, interessate a servizi più agili, sicuri e decentralizzati. La capacità di elaborare dati in orbita invece che a terra apre nuovi scenari per applicazioni in agricoltura di precisione, gestione delle catastrofi, difesa e smart cities.

Una visione condivisa per una leadership europea

Planetek, forte della sua esperienza trentennale nell’analisi geospaziale e nel software di missione, si integra perfettamente nella visione di D-Orbit, che mira a costruire un’infrastruttura spaziale flessibile e interconnessa. Entrambe le società condividono l’obiettivo di democratizzare l’accesso ai dati spaziali, garantendo trasparenza, sicurezza e rapidità grazie alla tecnologia.

Con questa operazione, D-Orbit non solo rafforza il proprio posizionamento nel panorama globale, ma consolida un polo tecnologico tutto italiano in grado di competere con le major del settore spaziale europeo e statunitense, come Thales Alenia Space, Airbus e SpaceX. Il coinvolgimento dei soci Planetek nell’azionariato di D-Orbit conferma la natura industriale e collaborativa dell’accordo, proiettando l’Italia in prima linea nella nuova corsa allo spazio intelligente.

Continuità e visione

La struttura operativa delle due aziende non subirà modifiche, così da garantire continuità ai clienti e ai partner. I progetti in corso proseguiranno regolarmente, rafforzati dall’integrazione delle rispettive competenze. In un mondo sempre più dipendente dalle informazioni satellitari per il monitoraggio ambientale, climatico e infrastrutturale, questa unione rappresenta un investimento strategico per il futuro del pianeta e dell’economia spaziale europea.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/d-orbit-e-planetek-potenziano-i-servizi-di-osservazione-terrestre-e-le-applicazioni-spaziali-cloud-based/527111/


Sicurezza dei Big Data e Fast Data: Evoluzione e Sfide nell’Open Source Intelligence (OSINT)

La gestione della sicurezza dei Big Data e dei Fast Data nell’ambito dell’OSINT rappresenta una delle sfide più significative dell’era digitale. Questo articolo esplora le strategie, le tecnologie e le best practice per proteggere e gestire efficacemente i dati nell’intelligence open source.
Questo è il 12° articolo estratto dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”, un’analisi approfondita delle sfide contemporanee nella gestione dei dati su larga scala.

Sfide e Opportunità nella Sicurezza dei Big Data

Nell’era digitale, la gestione della sicurezza dei Big Data e dei Fast Data nel contesto dell’OSINT (Open Source Intelligence) riveste un ruolo cruciale. Con la massiccia crescita del volume di dati generati, le organizzazioni devono affrontare sfide significative per garantire la sicurezza e la privacy delle informazioni. La gestione dei Big Data richiede un approccio completo, che consideri non solo gli aspetti tecnologici, ma anche quelli organizzativi e culturali. In Italia, ad esempio, la trasformazione digitale ha portato alla consapevolezza che i dati sono strategici solo quando sono facilmente accessibili alle persone che ne hanno bisogno.

Tuttavia, la sicurezza dei dati non è l’unico aspetto da considerare; la privacy, l’etica e la responsabilità nell’utilizzo dei Big Data e dell’intelligenza artificiale sono altrettanto cruciali. Le organizzazioni devono implementare misure per garantire la trasparenza nei processi basati su queste tecnologie, valutando anche il potenziale discriminante derivante dal loro utilizzo.

In particolare, l’analisi OSINT si occupa di raccogliere e analizzare informazioni aziendali provenienti da fonti disponibili su Internet, le quali, se cadute nelle mani di cyber criminali, potrebbero rappresentare un grave rischio per le aziende. Inoltre, la convergenza tra Big Data e IoT può essere sfruttata per migliorare la sicurezza sul luogo di lavoro, monitorando parametri come temperatura, umidità e qualità dell’aria. Questa evoluzione richiede competenze interdisciplinari e un approccio etico e responsabile per guidare i fenomeni tecnologici attraverso una rigorosa cornice etica e di responsabilità generale[1].

Le sfide nella gestione della sicurezza dei Big Data: Strategie di Protezione e Integrità

Le sfide principali nella gestione della sicurezza dei Big Data includono la protezione contro l’accesso non autorizzato, il mantenimento dell’integrità dei dati e la salvaguardia della privacy. Con l’aumento sia del volume sia della diversità dei dati, diventa sempre più complicato implementare efficacemente misure di sicurezza che possano prevenire violazioni e abusi.

La crittografia dei dati svolge un ruolo cruciale, tuttavia, è importante bilanciarla con l’accessibilità e l’analisi dei dati. Inoltre, la gestione dei permessi di accesso richiede un’attenzione particolare per evitare l’esposizione o la manipolazione di informazioni sensibili. Un’altra sfida significativa è rispettare le normative sulla privacy, che impongono una gestione attenta e responsabile dei dati personali. Infine, la crescente complessità degli attacchi informatici richiede un costante aggiornamento delle strategie di sicurezza per proteggere i Big Data da minacce sempre più sofisticate e avanzate.

Tecnologie e Soluzioni per la Sicurezza dei Big Data

Per garantire l’integrità dei dati nei Big Data, è fondamentale adottare un approccio completo che comprenda sia soluzioni tecnologiche che strategie organizzative. Dal punto di vista tecnologico, è cruciale implementare sistemi di crittografia robusti per proteggere i dati durante la trasmissione e l’archiviazione, prevenendo così accessi non autorizzati o manipolazioni. Inoltre, l’uso di controlli di accesso è essenziale per limitare l’accesso ai dati solo al personale autorizzato, garantendo che solo coloro che ne hanno il permesso possano visualizzare o modificare le informazioni. La convalida dei dati rappresenta un altro elemento critico, poiché assicura l’accuratezza e la coerenza dei dati raccolti o integrati nel sistema.

Dal punto di vista organizzativo, è essenziale creare politiche chiare di data governance e fornire formazione al personale sulle migliori pratiche di sicurezza dei dati. Inoltre, è importante stabilire procedure standard e regolari di convalida per monitorare e controllare errori procedimentali e operativi. Infine, mantenere backup regolari dei dati e utilizzare log per tracciare le attività sui dati sono pratiche fondamentali per garantire che l’integrità dei dati sia mantenuta nel tempo. Queste misure, insieme a un impegno costante per l’aggiornamento e l’adattamento alle nuove minacce alla sicurezza, costituiscono la base per una gestione efficace dell’integrità dei dati nei Big Data.

La sicurezza dei Big Data e dei Fast Data nell’ambito dell’OSINT è una sfida di grande rilevanza nell’era digitale, considerando l’espansione vertiginosa del volume, della velocità e della varietà dei dati generati. In questo contesto, le organizzazioni devono sviluppare strategie di sicurezza robuste per proteggere le informazioni sensibili e prevenire eventuali violazioni. L’OSINT, che coinvolge la raccolta e l’analisi di dati da fonti pubbliche, può essere un’utile risorsa per identificare minacce e opportunità, ma può anche rappresentare un rischio per la sicurezza se non gestito correttamente.

Le tecniche di analisi dei Big Data possono fornire insight preziosi per il processo decisionale, ma richiedono una particolare attenzione alla protezione dei dati e alla privacy. Le aziende devono quindi adottare misure come il controllo dell’accesso, la crittografia, l’anonimizzazione dei dati e la sorveglianza continua per mitigare i rischi associati alla gestione dei Big Data. È altresì fondamentale che le soluzioni di Big Data adottate siano conformi a standard di sicurezza riconosciuti, come l’ISO 27001, che fornisce un quadro per stabilire, implementare, mantenere e migliorare un sistema di gestione della sicurezza delle informazioni.

L’analisi OSINT dovrebbe essere condotta utilizzando strumenti specializzati che garantiscono la legalità, l’etica nella raccolta dei dati e la sicurezza durante l’elaborazione e l’archiviazione. Questo approccio difensivo consente alle organizzazioni di anticipare le mosse degli attaccanti e proteggere le proprie infrastrutture critiche. Inoltre, è essenziale promuovere la consapevolezza e la formazione del personale sull’importanza della sicurezza dei dati e sulle migliori pratiche da adottare, al fine di creare una cultura della sicurezza all’interno dell’organizzazione.

Con l’avvento dell’intelligenza artificiale e delle tecnologie avanzate, le organizzazioni hanno l’opportunità di potenziare ulteriormente la gestione della sicurezza dei Big Data e dei Fast Data nell’ambito dell’OSINT. Questo può avvenire attraverso l’utilizzo di algoritmi di apprendimento automatico per il rilevamento delle minacce e l’analisi predittiva, consentendo una risposta proattiva ai potenziali rischi[2].

OSINT e Big Data: Integrazione e Sicurezza

Sicurezza dei big data e dei fast data, sfide OSINT
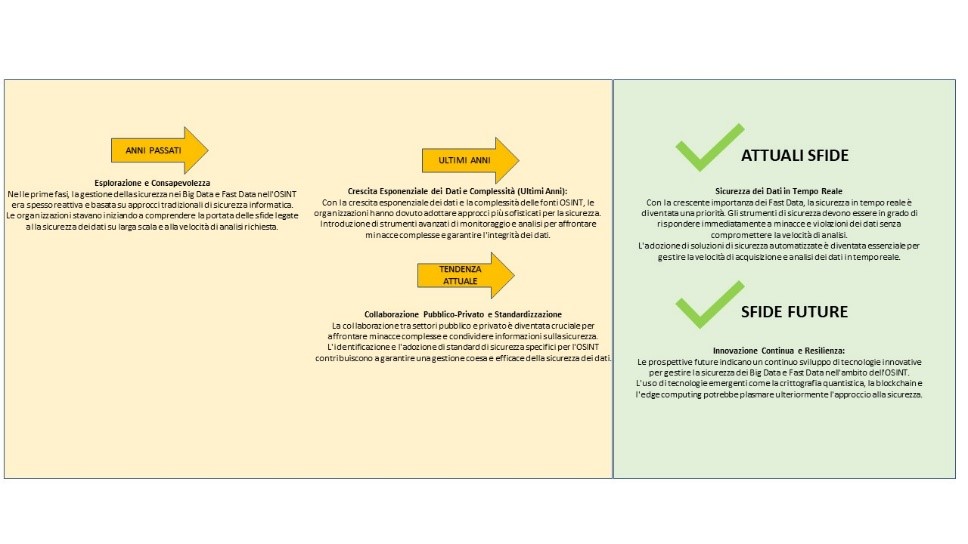
Figura 14. Sfide Big e Fast Data legate all’OSINT

L’integrazione dei Big Data e dei Fast Data nell’ambito dell’OSINT (Open Source Intelligence) rappresenta un passaggio significativo nelle operazioni di indagine e analisi dei dati, come possiamo significativemente notare in figura 14.I Big Data consentono di gestire e analizzare grandi volumi di dati provenienti da fonti aperte, mentre i Fast Data si concentrano sulla velocità di elaborazione e sulla capacità di agire in tempo reale. Questa combinazione offre agli analisti di OSINT la possibilità di estrarre informazioni preziose e individuare tendenze e modelli altrimenti inaccessibili.

Grazie all’avanzamento tecnologico, le piattaforme di Big Data sono dotate di strumenti che utilizzano modelli di machine learning auto-miglioranti, in grado di trasformare dati non strutturati in dati strutturati e di generare intuizioni in tempo reale. Ciò accelera le indagini e consente una transizione da una posizione reattiva a una proattiva, anticipando potenziali minacce e opportunità. Inoltre, l’utilizzo di tecnologie Open Source nel campo dei Big Data, come quelle supportate dalla Apache Foundation, offre una flessibilità senza precedenti, consentendo agli utenti di personalizzare le soluzioni in base alle proprie esigenze specifiche.

Queste tecnologie sono spesso integrate con servizi di cloud computing gestiti, semplificando l’implementazione e la gestione delle infrastrutture di Big Data. L’OSINT, supportato da un ecosistema di Big Data, può portare le indagini a un livello superiore, permettendo la fusione di diverse fonti di dati e la gestione di dati storici, elementi essenziali per comprendere appieno un contesto investigativo. La capacità di elaborare e recuperare informazioni utili da dati non strutturati, come immagini, video e suoni, apre nuove possibilità nell’analisi dei dati aperti.

La principale sfida nell’adozione dei Big Data nell’OSINT è la configurazione e la gestione di un ecosistema di Big Data, che può essere complesso e richiedere risorse significative. Tuttavia, per le organizzazioni coinvolte in indagini su larga scala, lavorando in team e affrontando volumi o varietà di dati

L’integrazione dei Big Data e dei Fast Data nell’ambito dell’OSINT (Open Source Intelligence) rappresenta un passaggio significativo nelle operazioni di indagine e analisi dei dati. I Big Data consentono di gestire e analizzare grandi volumi di dati provenienti da fonti aperte, mentre i Fast Data si concentrano sulla velocità di elaborazione e sulla capacità di agire in tempo reale. Questa combinazione offre agli analisti di OSINT la possibilità di estrarre informazioni preziose e individuare tendenze e modelli altrimenti inaccessibili.

Grazie all’avanzamento tecnologico, le piattaforme di Big Data sono dotate di strumenti che utilizzano modelli di machine learning auto-miglioranti, in grado di trasformare dati non strutturati in dati strutturati e di generare intuizioni in tempo reale. Ciò accelera le indagini e consente una transizione da una posizione reattiva a una proattiva, anticipando potenziali minacce e opportunità. Inoltre, l’utilizzo di tecnologie Open Source nel campo dei Big Data, come quelle supportate dalla Apache Foundation, offre una flessibilità senza precedenti, consentendo agli utenti di personalizzare le soluzioni in base alle proprie esigenze specifiche. Queste tecnologie sono spesso integrate con servizi di cloud computing gestiti, semplificando l’implementazione e la gestione delle infrastrutture di Big Data[3].

L’OSINT, supportato da un ecosistema di Big Data, può portare le indagini a un livello superiore, permettendo la fusione di diverse fonti di dati e la gestione di dati storici, elementi essenziali per comprendere appieno un contesto investigativo. La capacità di elaborare e recuperare informazioni utili da dati non strutturati, come immagini, video e suoni, apre nuove possibilità nell’analisi dei dati aperti.

I Big Data e i Fast Data stanno ridefinendo il panorama dell’OSINT, offrendo strumenti avanzati per l’analisi dei dati aperti e la generazione di intelligence. Con il continuo espandersi del mondo dei dati, la capacità di decodificare ed utilizzare tali informazioni in modo efficace sarà sempre più cruciale per il successo delle indagini in svariati settori, dalla sicurezza nazionale alla protezione aziendale.

Nel prossimo articolo della serie, esploreremo il tema del “Rischio dei Fast Data in TikTok”, analizzando le implicazioni per la sicurezza dei dati sulla popolare piattaforma social. Per accedere alla versione integrale di questa ricerca, vi invitiamo a scaricare gratuitamente il white paper “Big e Fast Data: tra sfida per la sicurezza e privacy“. Il documento completo offre un’analisi approfondita di tutte le tematiche trattate e rappresenta una risorsa preziosa per professionisti e studiosi del settore.

Note e Biografia:

[1] Gandini, A., & Risi, E. (Eds.). (2023). Tracce digitali e ricerca sociologica: riflessioni ed esperienze di sociologia digitale. FrancoAngeli.

[2] Paoli, A. D., & Masullo, G. (2022). Digital social research: topics and methods. Italian Sociological Review, 12(7S), 617-617.

[3] Amaturo, E., & Aragona, B. (2019). Per un’epistemologia del digitale: note sull’uso di big data e computazione nella ricerca sociale. Quaderni di Sociologia, 81(81-LXIII), 71-90.

Profilo Autore

É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.

Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.

È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-dei-big-data/


AI Generativa: Opportunità e Sfide

Questo articolo rappresenta l’ultimo contenuto di una serie esclusiva dedicata all’AI Generativa. Un viaggio attraverso le più innovative tecnologie che stanno ridefinendo i confini della creatività artificiale, dalla progettazione di sistemi autonomi all’esplorazione di nuovi paradigmi computazionali.

Questo paragrafo esplora il concetto di “agente intelligente” nell’ambito dell’Intelligenza Artificiale generativa. In particolare, si analizzano le caratteristiche distintive, le architetture e le tipologie, evidenziando il loro ruolo cruciale nell’evoluzione dell’AI verso sistemi autonomi, adattabili e interattivi. Vengono inoltre discusse le sfide aperte e le prospettive future della ricerca sugli agenti intelligenti, con particolare attenzione alle implicazioni etiche e sociali[1].

L’agente intelligente rappresenta un paradigma fondamentale nell’AI, incarnando l’idea di un sistema informatico in grado di percepire l’ambiente, elaborare le informazioni e agire autonomamente per raggiungere obiettivi predefiniti[2]. A differenza dei sistemi di AI passivi, gli agenti intelligenti interagiscono in modo proattivo e adattivo con il mondo circostante, aprendo nuove possibilità per la creazione di sistemi autonomi e intelligenti.

AI Generativa: Rivoluzione degli Agenti Intelligenti nel Panorama dell’Intelligenza Artificiale Moderna

Un agente intelligente si distingue per le seguenti caratteristiche[3]:

  • Autonomia: sono oggetti complessi che operano senza l’intervento umano diretto, prendendo decisioni in base alle proprie percezioni e conoscenze,
  • Percezione: sono in grado di acquisire informazioni sull’ambiente tramite sensori (fisici o virtuali), che possono includere telecamere, microfoni, sensori di temperatura, o anche flussi di dati da internet,
  • Azione: eseguono azioni che modificano l’ambiente, tramite attuatori come motori, altoparlanti, o la capacità di inviare comandi ad altri sistemi,
  • Obiettivo: agiscono per raggiungere uno o più obiettivi specifici, che possono essere definiti a priori o appresi durante l’interazione con l’ambiente,
  • Apprendimento: possono migliorare le proprie prestazioni nel tempo attraverso l’apprendimento, adattando il proprio comportamento in base alle esperienze passate.

Un agente intelligente è tipicamente composto dai seguenti componenti:

  • Sensori: oggetti in grado di acquisire le informazioni dall’ambiente (es. telecamere, microfoni, sensori di temperatura),
  • Attuatori: oggetti destinati a eseguire azioni sull’ambiente (es. motori, altoparlanti, display),
  • Unità di elaborazione: il componente dedicato all’elaborazione delle informazioni sensoriali e alla decisione sulle azioni da intraprendere,
  • Base di conoscenza: il nucleo in grado di contenere le informazioni sul mondo e sugli obiettivi dell’agente.

In letteratura esistono diverse tipologie di agenti intelligenti, classificate in base alle loro capacità e al loro grado di sofisticazione:

  • Agenti reattivi semplici: agenti che reagiscono direttamente agli stimoli ambientali senza memoria delle esperienze passate,
  • Agenti reattivi basati su modello: agenti che mantengono un modello interno dell’ambiente e delle sue dinamiche,
  • Agenti basati su obiettivi: agenti che agiscono per raggiungere obiettivi specifici, pianificando le azioni in base al modello dell’ambiente,
  • Agenti basati su utilità: agenti che valutano le azioni in base a una funzione di utilità che misura il grado di soddisfazione degli obiettivi,
  • Agenti che apprendono: agenti che migliorano le proprie prestazioni nel tempo attraverso l’apprendimento automatico.

Gli Agenti di AI, con la loro capacità di agire autonomamente e di interagire con l’ambiente, possono sbloccare nuove possibilità e applicazioni per l’AI generativa, aprendo la strada a una nuova era di creatività e innovazione.

Cosa può fare un Agente di AI per l’AI Generativa?

1. Automatizzare il processo creativo:
• Gli agenti di AI possono automatizzare compiti ripetitivi e dispendiosi in termini di tempo, come la raccolta di dati, la pre-elaborazione e l’ottimizzazione dei parametri, consentendo ai creatori di concentrarsi sugli aspetti più creativi del processo,
• Possono generare variazioni di un’opera, esplorare diverse opzioni creative e suggerire nuove idee, stimolando l’ispirazione e ampliando le possibilità artistiche,
2. Personalizzare l’esperienza creativa:
• Gli agenti di AI possono apprendere le preferenze e lo stile di un creatore, adattando i modelli generativi alle sue esigenze specifiche,
• Possono fornire feedback personalizzati e suggerimenti in tempo reale, guidando il processo creativo e migliorando la qualità dei risultati,
3. Facilitare la collaborazione creativa:
• Gli agenti di AI possono fungere da intermediari tra diversi creatori, facilitando la comunicazione e la condivisione di idee,
• Possono combinare i contributi di diversi artisti, generando opere collaborative innovative e stimolando nuove forme di espressione artistica,
4. Espandere le applicazioni dell’AI generativa:
• Gli agenti di AI possono integrare l’AI generativa in nuovi contesti e applicazioni, come la creazione di ambienti virtuali interattivi, la progettazione di prodotti personalizzati e lo sviluppo di esperienze educative coinvolgenti,
• Possono agire come “creativi artificiali”, generando contenuti originali e innovativi in modo autonomo, aprendo nuove frontiere nell’arte e nell’intrattenimento,

Ecco alcuni esempi concreti di utilizzo degli agenti per la generazione di contenuti:

  • Un agente di AI potrebbe assistere un musicista nella composizione di una canzone, suggerendo melodie, armonie e ritmi in base al suo stile e alle sue preferenze,
  • Un agente di AI potrebbe collaborare con un designer per creare un abito su misura, generando diverse opzioni di design e adattandole alle misure e ai gusti del cliente,
  • Un agente di AI potrebbe sviluppare un videogioco interattivo, generando ambienti, personaggi e storie in tempo reale, in base alle azioni del giocatore.

Lo stato dell’arte presuppone cha la ricerca debba ancora affrontare diverse sfide:

• Scalabilità: la capacità di sviluppare agenti in grado di operare in ambienti complessi e dinamici, con un elevato numero di variabili e interazioni,

• Robustezza: garantire la capacità degli agenti di gestire situazioni impreviste e incerte, adattando il proprio comportamento in modo flessibile,

• Interazione uomo-agente: progettare agenti in grado di interagire in modo naturale e intuitivo con gli esseri umani, comprendendo il linguaggio naturale e le emozioni,

• Etica e sicurezza: assicurare che gli agenti intelligenti siano utilizzati in modo responsabile ed etico, senza rischi per la sicurezza umana e nel rispetto dei valori sociali.

L’integrazione tra agenti di AI e AI generativa rappresenta un passo significativo verso lo sviluppo di sistemi più creativi, autonomi e collaborativi. Gli agenti possono amplificare il potenziale dell’AI generativa, automatizzando, personalizzando ed espandendo le sue applicazioni, aprendo la strada a una nuova era di innovazione e creatività.

AI Neuro-Simbolica

L’intelligenza artificiale ha compiuto progressi significativi negli ultimi anni, ma le due principali correnti di pensiero – il connessionismo e il simbolismo – che sono alla base delle moderne modellazioni di AI presentano limiti intrinseci. Le reti neurali, pur eccellendo nell’apprendimento di pattern da grandi quantità di dati, mancano di trasparenza e capacità di ragionamento simbolico. I sistemi di AI simbolica, d’altra parte, sono trasparenti e capaci di ragionamento logico, ma hanno difficoltà ad apprendere da grandi quantità di dati e a gestire l’incertezza.

L’AI neuro-simbolica si propone di superare questi limiti integrando i punti di forza di entrambi gli approcci. L’obiettivo è quello di creare sistemi di AI che siano in grado di:

  • Apprendere da grandi quantità di dati,
  • Ragionare in modo logico e simbolico,
  • Spiegare il proprio processo decisionale,
  • Generalizzare a nuove situazioni,
  • Gestire l’incertezza.

AI Generativa e Innovazione: Neuro-Simbolica, Quantum e Federata

L’AI neuro-simbolica si basa sull’idea che la cognizione umana combini aspetti sia connessionisti che simbolisti. Il cervello umano è un sistema complesso che elabora informazioni sia a livello sub-simbolico (reti neurali) che a livello simbolico (linguaggio e pensiero astratto). L’AI neuro-simbolica mira a emulare questa dualità, integrando reti neurali e sistemi di ragionamento simbolico in un’unica architettura.

Vediamo in dettaglio le motivazioni che fanno privilegiare l’AI Neuro-Simbolica:

• Superare i limiti del connessionismo: le reti neurali, pur dimostrando ottime performance nell’apprendimento di pattern da grandi quantità di dati, presentano dei limiti in termini di interpretabilità, ragionamento simbolico e capacità di generalizzazione,

• Superare i limiti del simbolismo: i sistemi di AI simbolica, pur eccellendo nel ragionamento logico e nella manipolazione di simboli, hanno difficoltà ad apprendere da grandi quantità di dati e a gestire l’incertezza,

• Creare una AI più robusta e versatile: l’AI neuro-simbolica mira a creare sistemi di AI più robusti, flessibili e adattabili, in grado di apprendere da grandi quantità di dati, di ragionare in modo logico e di gestire l’incertezza,

• Sviluppare una AI più simile a quella umana: la cognizione umana sembra combinare aspetti sia connessionisti che simbolisti. L’AI neuro-simbolica potrebbe quindi portare a sistemi di AI più simili a quella umana, in termini di flessibilità, creatività e capacità di comprensione.

Per raggiungere i propri obiettivi, l’AI neuro-simbolica si pone questi traguardi:

• Integrazione di reti neurali e sistemi simbolici: l’AI neuro-simbolica combina reti neurali artificiali con sistemi di ragionamento simbolico, come la logica del primo ordine o le reti semantiche,

• Apprendimento e ragionamento: i sistemi neuro-simbolici sono in grado sia di apprendere da grandi quantità di dati che di ragionare su tali dati utilizzando la conoscenza simbolica,

• Interpretabilità e trasparenza: l’AI neuro-simbolica mira a creare sistemi di AI più interpretabili e trasparenti, in cui il processo decisionale è comprensibile agli esseri umani. Esistono diverse architetture e tecniche per modellare l’AI neuro-simbolica, tra cui:

• Reti neurali con memoria esterna: sono reti neurali che utilizzano una memoria esterna per memorizzare e recuperare informazioni simboliche,

• Sistemi di ragionamento basati su reti neurali: sono sistemi che utilizzano reti neurali per implementare algoritmi di ragionamento simbolico,

• Apprendimento di rappresentazioni simboliche da dati: sono modelli che sfruttano le reti neurali per apprendere rappresentazioni simboliche da dati grezzi,

• Integrazione di conoscenza simbolica in reti neurali: sono modelli che incorporano la conoscenza simbolica nella struttura o nei pesi di una rete neurale,

• Sistemi ibridi che combinano reti neurali e sistemi esperti: sono sistemi che integrano la capacità di apprendimento delle reti neurali con la conoscenza simbolica dei sistemi esperti.

L’AI neuro-simbolica offre un potenziale significativo per migliorare e ampliare le capacità dell’AI generativa. Ecco alcuni dei suoi contributi chiave:

1. Migliorare la coerenza e la plausibilità dei contenuti generati:

  • Ragionamento e conoscenza del mondo: i sistemi neuro-simbolici possono integrare la conoscenza del mondo e le regole logiche nel processo generativo, garantendo che i contenuti generati siano coerenti con la realtà e le leggi della fisica. Ad esempio, un sistema neuro-simbolico per la generazione di immagini potrebbe evitare di generare oggetti impossibili o scene surreali,
  • Coerenza narrativa: Nell’ambito della generazione di testo, l’AI neuro-simbolica può aiutare a mantenere la coerenza narrativa, evitando contraddizioni e incongruenze nella trama o nei personaggi,

2. Aumentare il controllo e la direzionalità del processo generativo:

  • Specificare vincoli e obiettivi: l’AI simbolica consente di specificare vincoli e obiettivi in modo esplicito, guidando il processo generativo verso risultati desiderati. Ad esempio, si potrebbe specificare che un’immagine generata deve contenere determinati oggetti o rispettare uno stile artistico particolare,
  • Generazione condizionale: l’AI neuro-simbolica può generare contenuti condizionati a informazioni specifiche, come descrizioni testuali, attributi o esempi,

3. Abilitare la creatività e l’immaginazione:

  • Ragionamento analogico: i sistemi neuro-simbolici possono utilizzare il ragionamento analogico per generare nuove idee e concetti, combinando elementi esistenti in modi innovativi,
  • Esplorazione di spazi concettuali: l’AI simbolica può aiutare a esplorare spazi concettuali complessi, consentendo all’AI generativa di scoprire nuove possibilità e generare contenuti originali,

4. Rendere l’AI generativa più spiegabile e affidabile:

  • Spiegare le decisioni: l’AI neuro-simbolica può fornire spiegazioni sul processo generativo, rendendo più trasparente il funzionamento dell’AI generativa e aumentando la fiducia negli output,
  • Verificare la correttezza: i sistemi simbolici possono essere utilizzati per verificare la correttezza e la coerenza dei contenuti generati, identificando eventuali errori o incongruenze.

In sintesi, l’AI neuro-simbolica offre un insieme di strumenti e tecniche che possono migliorare significativamente le capacità dell’AI generativa, rendendola più potente, versatile e affidabile. L’integrazione di ragionamento simbolico e apprendimento automatico apre nuove frontiere per la creatività e l’innovazione, consentendo di generare contenuti di alta qualità e di risolvere problemi complessi in diversi ambiti.

Ecco alcuni esempi di applicazione nell’ambito dell’AI generativa:

  • Generazione di codice: Sviluppare sistemi in grado di generare codice sorgente corretto e efficiente, a partire da specifiche in linguaggio naturale.
  • Creazione di contenuti artistici: Generare opere d’arte originali e creative, combinando l’estetica con il significato simbolico.
  • Design di farmaci: Accelerare la scoperta di nuovi farmaci, generando molecole con proprietà specifiche.

L’AI neuro-simbolica offre un approccio promettente per potenziare l’AI generativa, superando i limiti dei modelli basati esclusivamente su reti neurali. L’integrazione del ragionamento simbolico può portare a sistemi generativi più spiegabili, controllabili, coerenti e in grado di risolvere problemi complessi. Questa sinergia apre nuove frontiere per l’innovazione in diversi settori, dallo sviluppo di software alla creazione artistica, fino alla ricerca scientifica.

AI Federata: Nuovi Paradigmi di Apprendimento Distribuito

L’intelligenza artificiale (AI) federata è una soluzione innovativa che consente di addestrare i modelli di machine learning su dataset distribuiti, preservando la privacy e la sicurezza dei dati.

L’apprendimento automatico tradizionale si basa sulla centralizzazione dei dati su un singolo server. Tuttavia, questa prassi solleva crescenti preoccupazioni in termini di privacy, sicurezza e sovranità dei dati. L’AI federata offre un’alternativa, consentendo di addestrare modelli su dati decentralizzati, residenti su dispositivi individuali (come smartphone o sensori) o server locali.

Nell’AI federata, un server centrale coordina l’addestramento di un modello globale, mentre i dati rimangono distribuiti tra i client. Il processo tipico prevede le seguenti fasi:

  • Inizializzazione: il server centrale inizializza un modello globale e lo distribuisce ai client,
  • Addestramento locale: ogni client addestra il modello sui propri dati locali,
  • Aggregazione: i client inviano gli aggiornamenti del modello (ad esempio, i gradienti) al server centrale,
  • Aggiornamento del modello globale: il server aggrega gli aggiornamenti ricevuti dai client e aggiorna il modello globale,
  • Iterazione: le fasi 2-4 vengono ripetute fino a raggiungere la convergenza del modello.

Ovviamente, l’implementazione di un AI federata deve affrontare diverse sfide connesse alle tecnologie impiegate e alle implicazioni legali, quali:

  • Eterogeneità dei dati: i dati possono variare in termini di qualità, formato e distribuzione tra i client. L’utilizzo di tecniche come l’apprendimento transfer learning e il federated multi-task learning potrebbero mitigare questo problema,
  • Comunicazione: la comunicazione tra client e server può essere limitata dalla larghezza di banda e dalla latenza. Lo sfruttamento di tecniche di compressione dei dati e aggiornamento selettivo potrebbero ottimizzare la comunicazione,
  • Privacy: garantire la privacy dei dati durante l’addestramento è fondamentale. A riguardo si potrebbero applicate soluzioni crittografiche, come la differential privacy e la homomorphic encryption, in grado di proteggere i dati sensibili.

Nell’ambito della GenAI si ricorda che l’addestramento dei modelli generativi richiede enormi quantità di dati, spesso sensibili e distribuiti tra diverse fonti. Qui entra in gioco l’AI federata, un paradigma di apprendimento automatico che consente di addestrare modelli su dataset decentralizzati, preservando la privacy e la sicurezza dei dati.

L’AI federata può potenziare l’AI generativa in questi ambiti:

1. Accesso a dataset più ampi e diversificati: l’AI federata consente di aggregare dati provenienti da diverse fonti, come dispositivi mobili, sensori IoT e server aziendali, senza la necessità di centralizzarli. Questo permette di addestrare modelli generativi su dataset più ampi e diversificati, migliorandone la capacità di generalizzazione e la creatività,

2. Preservazione della privacy: l’addestramento di modelli generativi su dati sensibili, come informazioni mediche o conversazioni personali, solleva preoccupazioni in termini di privacy. L’AI federata affronta questo problema consentendo di addestrare i modelli localmente sui dispositivi degli utenti, senza condividere i dati grezzi,

3. Personalizzazione: l’AI federata consente di addestrare modelli generativi personalizzati per ciascun utente o dispositivo, tenendo conto delle preferenze individuali e del contesto. Questo apre nuove opportunità per la creazione di contenuti personalizzati, come assistenti virtuali più intelligenti e sistemi di raccomandazione più accurati,

4. Scalabilità: l’addestramento di modelli generativi su larga scala può essere complesso e dispendioso. L’AI federata distribuisce il carico computazionale tra diversi dispositivi, rendendo l’addestramento più efficiente e scalabile.

Ecco alcuni esempi di applicazioni:

  • Generazione di testo: addestrare modelli di linguaggio su conversazioni provenienti da diversi utenti, preservando la privacy e personalizzando le risposte,
  • Creazione di musica: comporre musica originale basata sulle preferenze musicali di diversi utenti, senza condividere le loro librerie musicali,
  • Sintesi di immagini: generare immagini mediche sintetiche per l’addestramento di algoritmi di diagnosi, senza compromettere la privacy dei pazienti.

Vi sono sfide e direzioni future:

  • Eterogeneità dei dati: gestire la variabilità dei dati provenienti da diverse fonti.
  • Comunicazione: ottimizzare la comunicazione tra i dispositivi e il server centrale.
  • Sicurezza: proteggere gli aggiornamenti del modello da attacchi malevoli.

L’AI federata offre un potenziale enorme per l’AI generativa, consentendo di addestrare modelli più potenti, personalizzati e privacy-preserving. Questo connubio apre nuove frontiere per l’innovazione in diversi settori, dalla creazione di contenuti personalizzati allo sviluppo di nuove applicazioni nell’ambito della sanità e dell’IoT.

AI Quantistica: La Frontiera Computazionale della Generative AI

L’AI quantistica (IAQ) rappresenta un campo di ricerca emergente che esplora l’intersezione tra l’intelligenza artificiale e la meccanica quantistica. Sfruttando i principi della computazione quantistica, come la sovrapposizione e l’entanglement, l’IAQ mira a sviluppare algoritmi e modelli di AI più potenti, efficienti e capaci rispetto a quelli classici, aprendo nuove possibilità per la risoluzione di problemi complessi e la scoperta scientifica. Questo paragrafo esamina i fondamenti dell’IAQ, le sue potenziali applicazioni e le sfide che la ricerca deve affrontare[4].

L’AI quantistica si basa sull’idea di utilizzare i computer quantistici per eseguire algoritmi di AI. I computer quantistici sfruttano i principi della meccanica quantistica per elaborare le informazioni in modo radicalmente diverso dai computer classici[5]. Questo consente di affrontare problemi complessi che sono intrattabili per i computer classici, aprendo nuove possibilità per l’AI[6].

I vantaggi che ciò implica sono:

  • Velocità di elaborazione: i computer quantistici possono elaborare le informazioni a velocità esponenzialmente superiori rispetto ai computer classici, consentendo di addestrare modelli di AI più complessi e di risolvere problemi più velocemente,
  • Efficienza: gli algoritmi quantistici possono essere più efficienti degli algoritmi classici per determinati compiti di AI, come l’ottimizzazione e la ricerca,
  • Capacità di rappresentazione: i computer quantistici possono rappresentare e manipolare informazioni in modi che sono impossibili per i computer classici, consentendo di sviluppare nuovi modelli di AI con capacità superiori.

L’IAQ si basa su diversi concetti chiave della meccanica quantistica:

  • Qubit: a differenza dei bit classici, che possono essere 0 o 1, i qubit possono esistere in una sovrapposizione di entrambi gli stati contemporaneamente,
  • Entanglement: due o più qubit possono essere entangled, il che significa che sono correlati in modo tale che la misurazione di uno influenza istantaneamente lo stato dell’altro, anche se sono separati da grandi distanze,
  • Sovrapposizione: la capacità di un sistema quantistico di esistere in più stati contemporaneamente,
  • Algoritmi quantistici: algoritmi progettati per essere eseguiti su computer quantistici, sfruttando le proprietà dei qubit e dell’entanglement per risolvere problemi in modo più efficiente rispetto agli algoritmi classici.

Le principali applicazioni dell’AI Quantistica sono sintetizzate in:

  • Apprendimento automatico quantistico: sviluppo di algoritmi di apprendimento automatico che sfruttano i principi della meccanica quantistica per migliorare l’accuratezza, l’efficienza e la capacità di generalizzazione dei modelli di AI,
  • Ottimizzazione quantistica: utilizzo di algoritmi quantistici per risolvere problemi di ottimizzazione complessi, come la selezione del portafoglio, la logistica e la progettazione di farmaci,
  • Elaborazione del linguaggio naturale quantistica: sviluppo di modelli di AI quantistica per la comprensione e la generazione del linguaggio naturale, con potenziali applicazioni nella traduzione automatica, nella sintesi vocale e nell’analisi del sentiment,
  • Visione artificiale quantistica: utilizzo di algoritmi quantistici per migliorare l’accuratezza e l’efficienza dei sistemi di visione artificiale, con applicazioni nel riconoscimento di immagini, nella guida autonoma e nella robotica.

L’AI quantistica è un campo di ricerca ancora giovane, con molte sfide da affrontare quali:

  • Sviluppo di hardware quantistico: la costruzione di computer quantistici affidabili e scalabili è una sfida tecnologica significativa,
  • Sviluppo di algoritmi quantistici: sono necessari nuovi algoritmi quantistici specificamente progettati per l’AI,
  • Integrazione con l’AI classica: È importante sviluppare metodi per integrare l’AI quantistica con quella classica, sfruttando i punti di forza di entrambi gli approcci.

Nell’ambito della GenAI è noto che l’addestramento di modelli generativi complessi richiede risorse computazionali significative e può presentare limiti in termini di efficienza e scalabilità.

È qui che entra in gioco l’AI quantistica, promettendo di superare questi ostacoli e di spingere l’AI generativa verso nuovi orizzonti. Ma cosa può fare esattamente l’AI quantistica per l’AI generativa?

1. Accelerazione dell’addestramento: l’addestramento di modelli di AI generativa, come le GAN (Generative Adversarial Networks) e i VAE (Variational Autoencoders), comporta l’ottimizzazione di milioni, se non miliardi, di parametri. I computer quantistici, sfruttando i principi della meccanica quantistica come la sovrapposizione e l’entanglement, possono elaborare informazioni in modo esponenzialmente più veloce rispetto ai computer classici. Questo si traduce in una drastica riduzione dei tempi di addestramento, consentendo di sviluppare modelli più complessi e performanti,

2. Miglioramento della qualità dei contenuti generati: l’AI quantistica può migliorare la qualità dei contenuti generati in diversi modi:

  • Generazione di distribuzioni di probabilità più complesse: i computer quantistici possono rappresentare e manipolare distribuzioni di probabilità più complesse rispetto ai computer classici, consentendo ai modelli generativi di creare contenuti più realistici e diversificati,
  • Ottimizzazione di funzioni di costo più sofisticate: l’ottimizzazione quantistica può trovare soluzioni migliori per funzioni di costo complesse, utilizzate per valutare la qualità dei contenuti generati. Questo porta a modelli più accurati e capaci di generare contenuti di qualità superiore,

3. Esplorazione di nuovi modelli generativi: l’AI quantistica apre la strada a nuovi modelli generativi, impossibili da implementare su computer classici. Ad esempio, i modelli generativi basati su algoritmi quantistici potrebbero sfruttare fenomeni come il tunneling quantistico per esplorare lo spazio delle soluzioni in modo più efficiente, scoprendo nuove e creative forme di contenuto.

Ecco alcune applicazioni concrete:

  • Drug discovery: accelerare la scoperta di nuovi farmaci generando molecole con proprietà specifiche,
  • Scienza dei materiali: progettare nuovi materiali con caratteristiche desiderate, come resistenza, leggerezza e conducibilità,
  • Creazione di contenuti artistici: generare opere d’arte originali e innovative, spingendo i confini della creatività,
  • Modellazione finanziaria: sviluppare modelli più accurati per la previsione dei mercati finanziari e la gestione del rischio.

Nonostante il potenziale rivoluzionario, l’AI quantistica è ancora in una fase iniziale di sviluppo. La costruzione di computer quantistici su larga scala e lo sviluppo di algoritmi quantistici efficienti per l’AI generativa rappresentano sfide significative. Tuttavia, la ricerca in questo campo sta progredendo rapidamente e le prime applicazioni concrete iniziano ad emergere.

L’AI quantistica promette di amplificare il potere dell’AI generativa, aprendo nuove possibilità in diversi settori. L’accelerazione dell’addestramento, il miglioramento della qualità dei contenuti generati e l’esplorazione di nuovi modelli generativi sono solo alcune delle potenzialità di questo connubio dirompente. Sebbene le sfide siano ancora molte, l’AI quantistica è destinata a giocare un ruolo cruciale nell’evoluzione dell’AI generativa e nel suo impatto sul nostro futuro.

Ingegneria dell’AI: Verso Sistemi Generativi Etici e Affidabili

L’ingegneria dell’intelligenza artificiale è una disciplina emergente focalizzata sullo sviluppo di strumenti, sistemi e processi per consentire l’applicazione dell’intelligenza artificiale in contesti del mondo reale.

In contrasto con la corsa prevalente per sviluppare capacità e far progredire singoli strumenti, AI Engineering pone una serie diversa di domande: in che modo l’AI può aiutare gli esseri umani a raggiungere i risultati della missione? Quali sono i limiti dei sistemi di AI nella pratica odierna? Come possiamo garantire che gli standard etici siano rispettati quando i sistemi di AI vengono implementati?

L’aumento della disponibilità di potenza di calcolo e di enormi set di dati ha portato alla creazione di nuova AI, modelli e algoritmi che comprendono migliaia di variabili e sono in grado di prendere decisioni rapide e di impatto. Troppo spesso, però, queste capacità funzionano solo in ambienti controllati e sono difficili da replicare, verificare e convalidare nel mondo reale.

È urgente la necessità di una disciplina ingegneristica che guidi lo sviluppo e l’implementazione delle capacità di intelligenza artificiale. L’ingegneria dell’intelligenza artificiale mira a fornire un framework e strumenti per progettare in modo proattivo sistemi di intelligenza artificiale che funzionino in ambienti caratterizzati da elevati gradi di complessità, ambiguità e dinamismo. La disciplina dell’ingegneria dell’intelligenza artificiale mira a dotare i professionisti degli strumenti necessari per sviluppare sistemi nell’intero spettro enterprise-to-edge, per anticipare i requisiti in mutevoli ambienti e condizioni operative e per garantire che le esigenze umane siano tradotte in un’intelligenza artificiale comprensibile, etica e quindi affidabile.

In tal senso, è opportuno rimarcare che l’ingegneria dell’intelligenza artificiale è una disciplina che combina i principi dell’ingegneria dei sistemi, dell’ingegneria del software, dell’informatica e della progettazione incentrata sull’uomo per creare sistemi di intelligenza artificiale in base alle esigenze umane per i risultati della missione. Alla luce di queste considerazioni è opportuno guidare lo sviluppo dell’AI seguendo questi tre pilastri:

Human-centered AI

La chiave per l’implementazione di un AI responsabile si basa sulla comprensione approfondita delle persone che utilizzeranno questa tecnologia. Questo principio evidenzia come i sistemi di AI siano progettati per allinearsi con le caratteristiche degli esseri umani, i loro comportamenti e i loro valori.

I sistemi di intelligenza artificiale incentrati sull’uomo sono progettati per funzionare con e per le persone. Man mano che cresce l’esigenza di utilizzare sistemi di intelligenza artificiale, i principi di ingegneria incentrati sull’uomo saranno fondamentali per guidare lo sviluppo dell’AI verso un’implementazione efficace, in grado di ridurre al minimo le conseguenze indesiderate. Identifichiamo tre aree specifiche di attenzione per far progredire l’intelligenza artificiale incentrata sull’uomo:

  • I progettisti e i sistemi devono comprendere il contesto di utilizzo e rilevare i cambiamenti nel tempo,
  • Occorre sviluppare strumenti, processi e procedure per definire e facilitare la cooperazione tra uomo e macchina,
  • Serve implementare metodi, meccanismi e ragionamenti per raggiungere la supervisione critica.

Scalable AI

Lo sviluppo di sistemi di AI efficaci richiede grandi investimenti in termini di tempo e denaro. Questo principio ribadisce il concetto per cui le infrastrutture, i dati e i modelli di AI possano essere riutilizzati in domini con problematiche e implementazioni variabili.

L’AI scalabile è la capacità degli algoritmi, dei dati, dei modelli e dell’infrastruttura di AI di operare alle dimensioni, alla velocità e alla complessità richieste per la missione. La scalabilità è un concetto critico in molte discipline ingegneristiche ed è fondamentale per realizzare la capacità operativa. Identifichiamo tre aree di attenzione per far progredire l’AI scalabile:

  • Gestione scalabile di dati e modelli per superare la scarsità di dati e le sfide di raccolta,
  • Scalabilità aziendale dello sviluppo e dell’implementazione dell’intelligenza artificiale,
  • Algoritmi e infrastrutture scalabili.

Scalabilità e Robustezza: Le Chiavi per un’AI Generativa Responsabile

I sistemi di AI robusti e sicuri sono sistemi di AI che operano in modo affidabile all’interno dei livelli di prestazioni previsti, anche quando si trovano di fronte a stati di incertezza o in presenza di pericolo o minacce. Questi sistemi hanno strutture e meccanismi di mitigazioni integrate per prevenire, evitare o fornire resilienza in caso di minacce. Identifichiamo tre aree specifiche di attenzione per promuovere l’AI robusta e sicura:

  • Migliorare la robustezza dei componenti e dei sistemi di intelligenza artificiale,
  • Progettare per le sfide di sicurezza nei moderni sistemi di intelligenza artificiale,
  • Sviluppo di processi e strumenti per testare, valutare e analizzare i sistemi di intelligenza artificiale.

Il futuro dell’Artificial Intelligence non consisterà in un ampliamento, in termini quantitativi e qualitativi, delle capacità cognitive e computazionali di quella attuale, bensì evolverà verso sistemi intelligenti a supporto dell’uomo per lo svolgimento delle più disparate attività (intellettuali, produttive, ricerca, analisi, computazionali, ecc.). Assisteremo allo sviluppo di una disciplina dell’ingegneria dell’AI in grado di fornire la capacità di sviluppare, integrare ed evolvere soluzioni di AI, con un focus specifico sui temi della “safety”, della “security”, della “robustness”, della “reliability”, della “resiliency” e dell’etica. Questo approccio consentirà di creare e utilizzare prodotti e servizi dell’AI “Safe, Secure and Trustworthy”.

A riguardo, l’AI generativa offre enormi opportunità, ma è essenziale affrontare i rischi connessi al suo sviluppo e utilizzo. Affrontare i rischi dell’AI generativa richiede un approccio multidisciplinare che coinvolga ricercatori, sviluppatori, legislatori e la società civile. Un approccio responsabile e proattivo permetterà di sfruttare appieno il potenziale di questa tecnologia, minimizzando al contempo i suoi effetti negativi.

L’articolo ha esplorato le frontiere più avanzate dell’AI Generativa, presentando tecnologie rivoluzionarie come agenti intelligenti, AI neuro-simbolica, quantistica e federata. Nel prossimo approfondimento, ci concentreremo ulteriormente sul concetto di ‘agente intelligente’, approfondendo i meccanismi dell’ingegneria dell’AI e le sue implicazioni nella generazione di contenuti. Per una comprensione più dettagliata, è disponibile il nostro white paper dal titolo “Generative Artificial Intelligence: punti di forza, rischi e contromisure”.

Note bibliografiche

[1] Russell, S. J., & Norvig, P. (2010). Artificial intelligence: a modern approach. Prentice Hall

[2] Wooldridge, M. (2009). An introduction to multiagent systems. John Wiley & Sons

[3] Weiss, G. (Ed.). (2013). Multiagent systems: a modern approach to distributed artificial intelligence. MIT press

[4] Biamonte, J. et al. (2017). Quantum machine learning. Nature, 549(7671), 195-202.

[5] Schuld, M., & Petruccione, F. (2018). Supervised learning with quantum computers. Springer.

[6] Wiebe, N., Kapoor, A., & Svore, K. M. (2016). Quantum deep learning. Quantum Information & Computation, 16(7-8), 541-587.
Profilo Autore

È laureato in Ingegneria Informatica ed in Sicurezza Informatica presso le Università di Roma La Sapienza e di Milano. Ha indirizzato la sua formazione nei settori della Cyber Security e Digital Forensics ottenendo i diplomi di perfezionamento in Data Protection e Data Governance; Criminalità Informatica e Investigazioni Digitali e Big Data, Artificial Intelligence.

Ha, altresì, conseguito l’Advanced Cybersecurity Graduate Certificate alla School of Engineering della Stanford University; Professional Certificates in Information Security; Incident Response Process; Digital Forensics e Cybersecurity Engineering and Software Assurance presso il Software Engineering Institute della Carnegie Mellon University.

Dal 1992 è nei ruoli del Ministero dell’Interno ove ricopre lincarico di Funzionario alla Sicurezza CIS. In tale veste contribuisce alla valutazione dei rischi cyber, all’implementazione delle misure di sicurezza e la risoluzione di incidenti informatici. Inoltre, offre consulenza tecnica nel campo della Digital Forensics per l’Autorità giudiziaria, la Polizia giudiziaria e gli Studi legali.

Dal 2017 è Professore a contratto di Tecnologie per la Sicurezza Informatica presso alcune Università ove sviluppa le tematiche di Attack and Defense Strategies quali il penetration testing, la risk analysis, l’information security assessment, l’incident response e la digital forensics. Infine, è Autore di alcuni articoli e saggi sui temi della Sicurezza Informatica e
dell’Informatica Giuridica consultabili su https://www.vincenzocalabro.it

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-generativa/


ChatGPT crea immagini “in stile” Studio Ghibli e solleva un nuovo conflitto tra AI e copyright

ChatGPT, intelligenza artificiale e lo stile Ghibli

Negli ultimi giorni, si legge in un approfondimento del New York Times, i social media sono stati invasi da immagini in stile Studio Ghibli, create con l’ultima versione di ChatGPT di OpenAI (GPT-4o Image Generation). L’aggiornamento ha potenziato enormemente le capacità di generazione di immagini dell’intelligenza artificiale (AI), rendendo possibile trasformare in pochi secondi semplici selfie, meme e scene quotidiane in illustrazioni fiabesche tipiche dell’immaginario di Hayao Miyazaki.
Si parla già di “ghiblification“.

Questa funzione ha avuto un tale successo da mandare in crash il sistema di OpenAI a causa dell’elevato numero di richieste. Ma con essa emergono anche nuove e complesse questioni sul fronte del copyright e del diritto d’autore.

“Il lancio di ChatGPT 26 mesi fa è stato uno dei momenti virali più folli che abbia mai visto e abbiamo aggiunto un milione di utenti in cinque giorni. Abbiamo aggiunto un milione di utenti nell’ultima ora“, ha annunciato ieri sera Sam Altman su X. Probabilmente si tratta dell’effetto Ghibli-Style del generatore di immagini GPT-4o.
Lo stesso Altman ha scritto oggi, sempre sul social, che il generatore di immagini di ChatGPT è gratuitamente accessibile a tutti gli utenti OpenAI.

Grazie ad un nuovo round di finanziamenti, guidato dalla società di investimenti giapponese SoftBank, OpenAI vale oggi più di 300 miliardi di dollari, quasi il doppio di ottobre 2024.

Come funziona la nuova generazione di immagini. E la privacy?

Mentre i precedenti generatori di immagini si basavano su modelli di diffusione (che partono da un’immagine casuale per affinarla progressivamente), ChatGPT ora utilizza un algoritmo autoregressivo. Questo tratta le immagini come se fossero linguaggio, suddividendole in “token” (frammenti), e predicendo le componenti visive più probabili come fa con le parole. Questo approccio consente una maggiore precisione nella creazione di immagini e un migliore collegamento tra parole e componenti visive.

Un vantaggio chiave è che l’IA può attingere all’enorme base di conoscenze di cui dispone, riconoscendo concetti come “stile Ghibli” senza bisogno di descrizioni dettagliate.

Sulla scia delle novità comunicate da OpenAI durante la scorsa settimana, molti utenti, però, stanno anche caricando proprie immagini o fotografie di parenti e amici per creare nuovi contenuti ghiblizzati, per così dire, ma con grandi problemi sul fronte della tutela dei dati personali.
Tali immagini che ritraggono persone in carne ed ossa potrebbero venir utilizzate dalla società per addestrare i modelli di AI. Il problema è che lo potrebbe fare senza chiedere l’autorizzazione al diretto proprietario e sfruttando in modo particolare i volti, per l’estrazione dei dati facciali e biometrici (addestramento particolarmente utile ai fini dello sviluppo di nuovi strumenti legati videosorveglianza intelligente, ma anche per l’integrazione dell’AI nella robotica).

Le AI come motori di stile

In questo lavoro, possiamo considerare l’AI generativa di ChatGPT come un motore di stile. Non memorizza immagini o testi in senso tradizionale, ma apprende schemi e stili da grandi quantità di dati. Non conserva veri frame di film Ghibli, ma codifica la cosiddetta “Ghibli-ness” – ovvero una rappresentazione matematica dello stile Miyazaki. Lo stesso vale per qualsiasi soggetto: “banana-ness”, “cat-ness”, o “corporate email-ness”.

Questa capacità di assorbire e replicare stili permette di mescolare e reinventare, ad esempio creando una “poltrona nello stile di un gatto” o “un paesaggio elfico”.

Si pone un problema di diritto d’autore

Tuttavia, l’uso degli stili altrui pone interrogativi giuridici. Secondo la legge attuale, non è possibile brevettare uno stile: il diritto d’autore protegge solo le opere specifiche, non i generi o gli approcci stilistici. Tuttavia, quando uno stile è così unico da essere parte dell’identità di un artista, la sua replicazione automatica da parte di un’IA può diventare una minaccia.

Greg Rutkowski, artista polacco, ha visto il suo stile riprodotto in oltre 93.000 prompt solo su Stable Diffusion. In risposta, insieme ad altri colleghi, ha avviato una class action nel 2022 contro diverse aziende di AI, accusandole di utilizzare le sue opere senza consenso per addestrare i loro modelli.

Lo stesso Hayao Miyazaki si è espresso in passato in modo critico verso l’uso dell’intelligenza artificiale nella creazione artistica.

Con le IA sempre più potenti e accessibili, ci troviamo di fronte a una trasformazione profonda della creatività. Le tecnologie come ChatGPT offrono strumenti senza precedenti per l’espressione personale e artistica, ma sollevano al contempo la necessità di nuove tutele legali per proteggere l’identità e il lavoro degli artisti (e quindi la stessa creatività come opera d’arte, d’ingegno e culturale). Il futuro dell’arte e del diritto d’autore si gioca oggi su questo nuovo terreno, dove creatività e algoritmi si incontrano.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/chatgpt-crea-immagini-in-stile-studio-ghibli-e-solleva-un-nuovo-conflitto-tra-ai-e-copyright/526282/


UE, un gemello digitale del pianeta Terra entro il 2030

Destination Earth e il gemello digitale per studiare e gestire il cambiamento climatico e gli eventi estremi

La Commissione europea ha annunciato oggi l’adozione del nuovo programma di lavoro del Digital Europe Programme (DIGITAL) per il triennio 2025-2027, con un investimento complessivo di 1,3 miliardi di euro. L’obiettivo è ambizioso: rafforzare la sovranità tecnologica dell’Europa attraverso lo sviluppo e la diffusione di tecnologie critiche nei settori dell’intelligenza artificiale (AI), del cloud, della cybersicurezza e delle competenze digitali.

In un contesto di cambiamenti climatici sempre più estremi, Bruxelles lancia una nuova iniziativa tecnologica per affrontare i rischi crescenti delle ondate di calore nelle aree urbane. Al centro c’è Destination Earth (DestinE), un ambizioso programma europeo che punta a creare entro il 2030 un gemello digitale del sistema Terra. Questa replica virtuale permetterà di simulare, prevedere e gestire eventi climatici estremi in tempo reale, offrendo soluzioni concrete per la pianificazione urbana, la salute pubblica e la protezione ambientale.

Tra i progetti più innovativi nati all’interno di Destination Earth c’è l’attività di Urban Heat Health Forecasting (UHHF), sviluppata dal laboratorio portoghese +Atlantic CoLAB in collaborazione con il Centro europeo per le previsioni meteorologiche a medio termine (ECMWF). L’obiettivo è combinare l’enorme mole di dati forniti dai “digital twins” – o gemelli digitali – con le tecniche più avanzate di intelligenza artificiale e machine learning per monitorare e prevedere gli effetti del calore urbano sulla salute umana.

Cosa sono i digital twin di Destination Earth?

I digital twin sono modelli virtuali ad altissima risoluzione del nostro pianeta, capaci di simulare in tempo reale il comportamento del clima, delle catastrofi naturali e degli ecosistemi. Nel caso di DestinE, due sono i gemelli digitali già operativi: il Climate Change Adaptation Digital Twin e il Weather Induced Extremes Digital Twin, che offrono previsioni dettagliate su cambiamenti climatici e fenomeni meteorologici estremi.

Questi gemelli digitali, alimentati da supercomputer europei come LUMI (Finlandia), Marenostrum5 (Spagna), Leonardo (Italia) e MeluXina (Lussemburgo), generano dati climatici e meteorologici a una risoluzione spaziale di 4,4 km. Grazie al progetto UHHF, tali dati verranno ulteriormente raffinati fino a risoluzioni inferiori al chilometro – circa 200 metri – utilizzando algoritmi di machine learning già testati con successo a Lisbona e in alcune città danesi.

Informazioni cruciali per affrontare il caldo in città

Il progetto UHHF si propone di fornire mappe orarie delle condizioni meteorologiche urbane, tra cui temperatura dell’aria, stress termico umano e durata delle ondate di calore. Le autorità locali potranno così accedere a informazioni dettagliate e localizzate per adottare misure mirate, come la creazione di zone verdi, l’identificazione delle aree più vulnerabili e la gestione dei picchi di domanda energetica.

L’effetto “isola di calore urbana”, causato dall’accumulo di calore in aree densamente edificate e poco vegetate, può innalzare la temperatura fino a 5°C rispetto alle zone rurali circostanti. Comprendere e prevedere questi fenomeni è fondamentale per proteggere le fasce di popolazione più fragili, ridurre la mortalità estiva e pianificare città più resilienti.

Il Digital Europe Programme: sovranità tecnologica per l’Ue

A sostenere finanziariamente questa rivoluzione digitale c’è il Digital Europe Programme (DIGITAL), il programma dell’UE che investirà 1,3 miliardi di euro nel periodo 2025-2027 per promuovere tecnologie strategiche per la sovranità digitale del continente. Le priorità includono l’intelligenza artificiale, la cybersicurezza, il cloud, i dati e lo sviluppo delle competenze digitali.

Destination Earth è uno dei progetti bandiera del DIGITAL Programme, coordinato dalla Commissione Europea insieme a tre enti chiave: l’ECMWF (responsabile dei gemelli digitali), l’Agenzia Spaziale Europea (ESA) (che sviluppa la piattaforma centrale dei servizi), e l’EUMETSAT (che gestisce il Data Lake contenente i dati osservativi da satellite).

Una collaborazione transatlantica per il bene pubblico

Il progetto UHHF si inserisce anche nell’ambito dell’AI4 the Public Good, una partnership tra Unione Europea e Stati Uniti per utilizzare l’intelligenza artificiale a beneficio della collettività. L’iniziativa mira a sviluppare soluzioni comuni per affrontare sfide globali come il cambiamento climatico, la gestione delle emergenze e l’ottimizzazione energetica.

Grazie a questa sinergia tra big data, AI e supercalcolo, il gemello digitale della Terra diventa sempre più una realtà. Una realtà capace non solo di prevedere il futuro, ma anche di guidare decisioni concrete e tempestive per proteggere milioni di cittadini europei da uno dei pericoli più subdoli del nostro tempo: il caldo estremo.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ue-un-gemello-digitale-del-pianeta-terra-entro-il-2030/526181/


Indipendenza digitale. L’UE investe 1,3 miliardi di euro in AI, cybersecurity e competenze

Il programma europeo DIGIT per promuovere AI, cybersecurity e nuove competenze digitali

La Commissione europea ha annunciato oggi l’adozione del nuovo programma di lavoro del Digital Europe Programme (DIGITAL) per il triennio 2025-2027, con un investimento complessivo di 1,3 miliardi di euro. L’obiettivo è ambizioso: rafforzare la sovranità tecnologica dell’Europa attraverso lo sviluppo e la diffusione di tecnologie critiche nei settori dell’intelligenza artificiale (AI), del cloud, della cybersicurezza e delle competenze digitali.

Tra le priorità strategiche spicca l’impulso all’intelligenza artificiale generativa, con un focus particolare sull’accessibilità delle applicazioni AI nei settori della sanità e dell’assistenza.

I fondi saranno destinati alla sperimentazione di ambienti immersivi (i cosiddetti “mondi virtuali”), all’implementazione dell’AI Act e allo sviluppo di spazi comuni di dati energeticamente efficienti, tasselli fondamentali per l’iniziativa AI Factories, pensata per accelerare l’adozione dell’AI da parte di imprese e pubbliche amministrazioni.

Virkkunen: “La sovranità tecnologica parte dagli investimenti e dalla formazione“

“Per garantire la sovranità tecnologica europea si inizia investendo in tecnologie avanzate e rendendo possibile per le persone migliorare le proprie competenze digitali. Con le opportunità del Programma Europa digitale, ci stiamo assicurando che le nuove tecnologie e tutto il loro potenziale raggiungano i cittadini, le aziende e le pubbliche amministrazioni europee”, ha dichiarato in una nota Henna Virkkunen, Vicepresidente esecutivo per la sovranità tecnologica, la sicurezza e la democrazia.

Al centro del programma anche il potenziamento degli European Digital Innovation Hubs (EDIHs), la rete europea che offre supporto tecnico, formazione e test alle organizzazioni per agevolare l’adozione delle nuove tecnologie digitali.

La sicurezza delle infrastrutture critiche

Un’altra iniziativa di punta è Destination Earth, il progetto che mira a costruire un gemello digitale del pianeta per supportare l’adattamento climatico e la gestione dei rischi. Il nuovo finanziamento permetterà di creare un modello ancora più potente, accessibile a una platea più ampia di ricercatori.

In tema di cybersicurezza, saranno potenziate le infrastrutture critiche, come ospedali e cavi sottomarini, anche attraverso strumenti come la EU Cybersecurity Reserve. Allo stesso tempo, l’UE investirà nella formazione avanzata e nel rafforzamento delle competenze digitali attraverso istituzioni educative, per attrarre e formare nuovi talenti.

La centralità delle competenze digitali

Il programma prevede inoltre il sostegno alla diffusione del portafoglio digitale europeo (EU Digital Identity Wallet) e lo sviluppo di servizi pubblici digitali interoperabili, efficienti e di alta qualità.

Un’ulteriore spinta all’innovazione verrà dal nuovo Strategic Technologies for Europe Platform (STEP), che con l’etichetta STEP Seal faciliterà l’accesso a finanziamenti pubblici e privati per progetti promettenti.

Prossimi passi

I primi bandi del DIGITAL sono attesi per aprile 2025 e saranno pubblicati durante tutto l’anno attraverso il portale EU Funding & Tenders.

Potranno partecipare imprese, amministrazioni pubbliche ed enti di ricerca provenienti dagli Stati membri UE, dai Paesi EFTA/SEE e da quelli associati al programma DIGITAL.
L’Europa punta con decisione su un futuro tecnologico sovrano, inclusivo e resiliente.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/indipendenza-digitale-lue-investe-13-miliardi-di-euro-in-ai-cybersecurity-e-competenze/526081/