I tribunali di Buenos Aires adottano ChatGPT per redigere sentenze
Generative AI Insights è la rubrica curata da Recomb, il think tank dedicato all’esplorazione dell’impatto e del potenziale dell’AI generativa in vari aspetti della vita umana. Recomb studia l’AI generativa da tutte le angolazioni: professionale, etica, tecnica, legale, economica, ambientale, sociale, educativa e culturale. Per leggere tutti gli articoli della rubrica Generative AI Insights su Key4biz clicca qui..
A partire da maggio 2024, l’Ufficio del Procuratore Pubblico di Buenos Aires ha iniziato a utilizzare l’AI generativa per redigere sentenze preliminari relative a controversie sul lavoro pubblico, in particolare richieste salariali.
ChatGPT analizza i documenti caricati, identifica schemi ricorrenti, seleziona modelli standardizzati e redige bozze di sentenze, riducendo il tempo di preparazione da un’ora a soli dieci minuti. Sebbene l’efficienza sia migliorata significativamente, la transizione da PROMETEA, un precedente sistema basato sull’AI, a ChatGPT ha sollevato questioni etiche e legate alla privacy, tra cui la gestione di dati sensibili e la possibilità di errori (note come ‘allucinazioni’).
Gli esperti locali, come Lucas Barreiro, sottolineano i rischi associati alla condivisione non regolamentata di informazioni personali, che potrebbero avere implicazioni legali rilevanti. Preoccupazioni simili sono emerse anche in altri Paesi come gli Stati Uniti, dove i giudici hanno criticato l’affidabilità di ChatGPT, e la Colombia, dove l’uso dell’AI in ambito giudiziario è stato contestato.
<!-- ARUBA - 300x250 -->
Il progetto rappresenta una svolta nella digitalizzazione della giustizia argentina, favorendo la democratizzazione delle tecnologie avanzate.
Tuttavia, rimangono problemi legati alla formazione degli utenti e ai pregiudizi insiti nei modelli di AI. Per mitigare i rischi, l’Ufficio del Procuratore sta sviluppando tecniche di anonimizzazione per i dati sensibili e mantenendo PROMETEA per casi più delicati come quelli di violenza di genere.
Nonostante i limiti attuali, il passaggio a ChatGPT viene visto come un’evoluzione inevitabile che ridefinisce i ruoli dei professionisti legali, trasformandoli in supervisori ed editori. Tale transizione segnala una rivoluzione globale nell’applicazione dell’AI alla giustizia.
‘Avvocato del Texas multato per uso di AI in citazioni legali false’
Un giudice federale del Texas ha sanzionato un avvocato per aver presentato un documento legale contenente citazioni e casi inesistenti generati da strumenti di AI. L’avvocato, Brandon Monk, è stato multato di 2.000 dollari e dovrà frequentare un corso sull’uso dell’AI nel settore legale.
L’incidente è avvenuto nell’ambito di una causa per licenziamento ingiusto contro la Goodyear Tire & Rubber, e i legali dell’azienda hanno rilevato che alcune citazioni nel documento di opposizione non corrispondevano a casi effettivamente esistenti.
Monk ha ammesso l’errore, attribuendolo a un utilizzo improprio di uno strumento di ricerca legale basato su AI, e si è scusato.
Tuttavia, il giudice ha criticato l’avvocato per non aver verificato il materiale generato e per non aver corretto gli errori una volta segnalati. L’episodio sottolinea le crescenti difficoltà nel bilanciare l’adozione di strumenti di AI e l’aderenza agli standard professionali nel settore legale.
Questo caso evidenzia un problema più ampio: i tribunali federali e statali stanno elaborando regole sull’uso dell’AI da parte di avvocati e giudici, riconoscendo che i sistemi di AI generativa possono produrre informazioni non affidabili.
Con l’aumento dell’uso dell’AI nel diritto, episodi simili stanno alimentando dibattiti sull’etica, sulla responsabilità professionale e sull’accuratezza nei procedimenti legali.
Intelligenza Artificiale Privacy Preserving: un Futuro per la Protezione dei Dati Sensibili
Durante il 22° Forum ICT Security, Manuel Roveri – Professore Ordinario presso il Politecnico di Milano e Co-founder di Dhiria s.r.l. – ha esplorato le prospettive future dell’Intelligenza Artificiale Privacy Preserving, con particolare enfasi sulle tecnologie emergenti per la tutela delle informazioni personali e aziendali.
Nella relazione “Machine Learning e Homomorphic Encryption: Il Futuro dell’Intelligenza Artificiale Privacy Preserving”, il prof. Roveri ha delineato le principali sfide connesse all’implementazione dei servizi AI e al necessario bilanciamento con la tutela della privacy: ha poi illustrato tecniche di privacy-preserving computation, tra cui l’anonimizzazione e l’homomorphic encryption, fornendo esempi concreti di applicazioni ai dati genomici e satellitari.
Tra i temi affrontati anche le sfide del deep learning su dati criptati e relative potenzialità di addestramento, nonché l’importanza cruciale della privacy in tutti i servizi AI; l’obiettivo principale resta infatti garantire la riservatezza delle informazioni, tramite tecniche sofisticate di elaborazione sicura su dati criptati.
L’intervento ha evidenziato come le tecnologie emergenti possano consentire risultati avanzati senza compromettere la riservatezza delle informazioni sensibili, aprendo la strada a un futuro in cui l’intelligenza artificiale rispetti integralmente la privacy degli utenti.
Negli ultimi tempi l’intelligenza artificiale ha subito un’evoluzione sostanziale, segnata dal cambiamento radicale avvenuto all’inizio dello scorso anno.
Tale evoluzione è stata agevolata dalla disponibilità di modelli di linguaggio di grandi dimensioni: come GPT-3, sviluppato già nel 2017 e utilizzato nel 2020 per la redazione di un articolo pubblicato dal quotidiano britannico Guardian.
La svolta avvenuta nel 2023 ha riguardato il modo in cui l’AI è diventata accessibile a un pubblico molto più ampio. Se infatti nel passato l’implementazione di questi algoritmi richiedeva un team di esperti di AI, dataset su larga scala e infrastrutture di calcolo avanzate, oggi le stesse capacità sono disponibili per chiunque grazie alla diffusione dell’Artificial Intelligence-as-a-Service (AIaaS).
Analogamente ad altri servizi digitali – come quelli di posta elettronica, archiviazione, CRM – l’AIaaS non esige che l’utente comprenda l’algoritmo sottostante o l’infrastruttura su cui opera: per ottenere i risultati è sufficiente collegarsi al servizio tramite dispositivi mobili o browser e fornire i dati richiesti.
Tuttavia il relatore ha ricordato che l’uso di questi servizi, per quanto spesso gratuiti, comporta dei costi impliciti poiché implica il rilascio di dati in chiaro, imponendo un compromesso tra la comodità dei servizi e la protezione della privacy.
Pertanto, il prof. Roveri ha posto una domanda fondamentale: come progettare servizi di intelligenza artificiale che preservino la privacy dei dati?
Tecniche fondamentali per l’Intelligenza Artificiale Privacy Preserving
La Privacy Preserving Computation affronta questo problema mediante diverse tecniche che garantiscono la riservatezza dei dati durante il processo di elaborazione.
Tra tali tecniche, il relatore ha sintetizzato le principali:
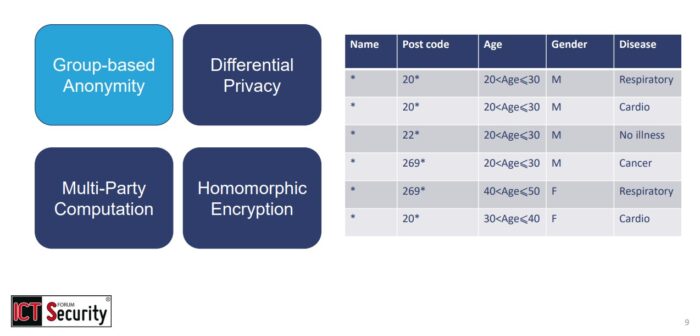
Anonimizzazione dei dati – consiste nella rimozione di tutte le informazioni sensibili presenti in un database, come nomi o identificatori di localizzazione, per impedire che i datiencryptionencryption siano associabili a specifici individui; Slide dell’intervento “Machine Learning e Homomorphic Encryption: Il Futuro dell’Intelligenza Artificiale Privacy-Preserving”. Prof. Manuel Roveri al Forum ICT Security 2024
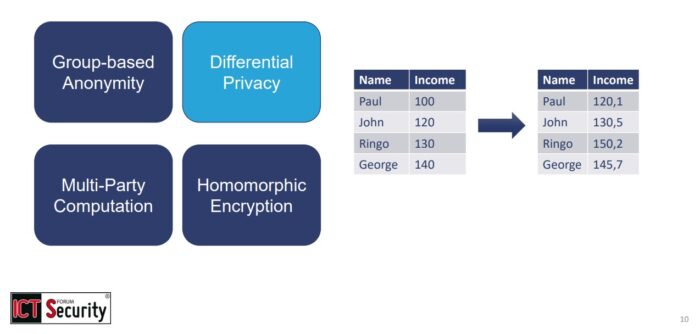
Differential Privacy – complementare al precedente, prevede l’aggiunta di “rumore statistico” al fine di perturbare i dati per consentirne l’analisi aggregata senza divulgare informazioni dettagliate sui singoli individui, preservando così la privacy; Slide dell’intervento “Machine Learning e Homomorphic Encryption: Il Futuro dell’Intelligenza Artificiale Privacy-Preserving”. Prof. Manuel Roveri al Forum ICT Security 2024
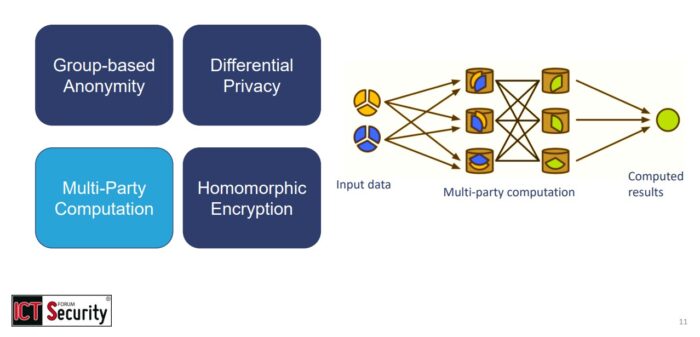
Multi-Party Computation (MPC) – i dati vengono distribuiti “a pezzi”, in modo che nessuno abbia accesso completo alla totalità dei dati originali ma tutti possano collaborare per ottenere in sicurezza il risultato finale;
Slide dell’intervento “Machine Learning e Homomorphic Encryption: Il Futuro dell’Intelligenza Artificiale Privacy-Preserving”. Prof. Manuel Roveri al Forum ICT Security 2024
Homomorphic Encryption (HE) – consente di elaborare i dati in forma criptata ma, a differenza di altri schemi crittografici, permette di eseguire operazioni sui dati criptati fornendo un risultato che, una volta decriptato, equivale sostanzialmente a quello delle operazioni svolte sui dati in chiaro. Slide dell’intervento “Machine Learning e Homomorphic Encryption: Il Futuro dell’Intelligenza Artificiale Privacy-Preserving”. Prof. Manuel Roveri al Forum ICT Security 2024
Tipologie di Homomorphic Encryption nell’Intelligenza Artificiale Privacy Preserving
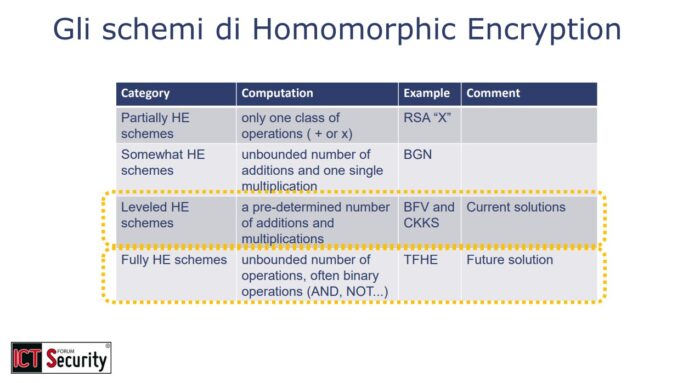
A loro volta gli schemi di homomorphic encryption si suddividono in diverse categorie, distinte in base alle loro capacità di elaborazione dei dati criptati.
Partial Homomorphic Encryption: consente l’esecuzione di una singola operazione, come la somma o il prodotto, limitando significativamente la complessità delle operazioni.
Somewhat Homomorphic Encryption: consente un numero illimitato di somme ma una sola moltiplicazione.
Leveled Homomorphic Encryption: attualmente il più utilizzato, consente un numero predeterminato di somme e moltiplicazioni che lo rendono adatto a scenari di elaborazione specifici.
Full Homomorphic Encryption (FHE): grazie al processo di bootstrapping, questo schema permette un numero illimitato di operazioni ed è considerato lo schema che in futuro potrà rivelarsi resistente agli attacchi da parte di computer quantistici.
Slide dell’intervento “Machine Learning e Homomorphic Encryption: Il Futuro dell’Intelligenza Artificiale Privacy-Preserving”. Prof. Manuel Roveri al Forum ICT Security 2024
Sfide tecniche e soluzioni per l’Intelligenza Artificiale Privacy Preserving
Come ricordato da Roveri, sebbene offrano possibilità avanzate, le tecniche di homomorphic encryption presentano anche diverse sfide.
Tra queste spiccano la necessità di trasformare le operazioni non lineari in operazioni lineari (o polinomiali) e la limitazione nella lunghezza della pipeline di elaborazione, oltre a un’elevata richiesta di memoria e potenza di calcolo. Questi sono aspetti particolarmente critici per le reti di deep learning, caratterizzate proprio da operazioni non lineari, profondità di elaborazione elevata e da un’enorme richiesta di risorse computazionali.
Simili criticità sono alla base della seconda domanda posta nel corso dell’intervento: è possibile progettare reti neurali capaci di operare su dati criptati?
Per rispondere positivamente è stato citato il caso, già oggetto di una pubblicazione scientifica, della rete di elaborazione immagini AlexNet, dove le operazioni non lineari sono state sostituite con operazioni polinomiali per poter applicare l’homomorphic encryption preservando comunque un’accuratezza comparabile all’originale. Ad esempio la versione approssimata della rete, operando su immagini criptate, raggiunge un’accuratezza del 98,1% sul dataset MNIST (rispetto al 98,7% della versione originale).
I costi in termini di occupazione di memoria sono considerevoli, passando da 7.5 MB a 780 MB; anche i tempi aumentano sensibilmente, dai pochi millisecondi della rete originale ai diversi minuti richiesti dalla rete criptata.
Tuttavia il relatore ha argomentato che tali costi – oltre a essere giustificati dalla necessità di proteggere i dati lungo l’intero processo – possono essere mitigati sfruttando macchine ad alta computazione in modalità as-a-Service, tipicamente tramite il ricorso al Cloud.
L’applicazione delle tecniche privacy preserving, quindi, consente di sviluppare una pipeline di elaborazione dati completamente criptata, in cui i dati vengono cifrati con una chiave pubblica ed elaborati in forma criptata nel cloud.
In seguito, i risultati potranno essere decodificati esclusivamente dal proprietario dei dati.
Passando agli scenari in cui tale approccio sia già stato applicato con successo, il prof. Roveri ha presentato diversi esempi:
Elaborazione di dati satellitari criptati – utilizzata, in collaborazione con e-GEOS, per il rilevamento e la classificazione di oggetti nell’ambito di un progetto dell’Agenzia Spaziale Europea; in questo caso la crittografia garantisce la riservatezza dei dati sensibili provenienti da satelliti di osservazione, permettendone comunque l’elaborazione.
Elaborazione di dati genomici criptati, a cui si fa ricorso per consentire la classificazione e localizzazione primaria dei tumori senza compromettere le informazioni genomiche dei pazienti; questo approccio consente di utilizzare dati sensibili per la ricerca medica, salvaguardando la privacy dei soggetti coinvolti.
Manutenzione predittiva su dati criptati, applicata a macchinari industriali in impianti di produzione critici; ciò consente l’elaborazione dei dati per ottimizzare la manutenzione dei sistemi, senza necessità di esporre informazioni critiche.
Prospettive future per l’Intelligenza Artificiale Privacy Preserving
Il futuro dell’Intelligenza Artificiale Privacy Preserving – che in realtà, secondo il prof. Roveri, è già presente – non si limita alla fase di inferenza, estendendosi anche alla fase di addestramento sui dati criptati.
Volendo costruire un modello di elaborazione ad hoc senza divulgare informazioni sensibili, è stato illustrato come sia possibile utilizzare un training set criptato in base al quale definire un modello che preservi la privacy durante tutto il processo di apprendimento: questa evoluzione apre la strada alla possibilità di fornire sia inferenza sia addestramento personalizzati, garantendo al contempo la riservatezza delle informazioni.
In conclusione, il relatore ha quindi ribadito come l’Intelligenza Artificiale rappresenti un’area di ricerca e sviluppo cruciale per garantire un equilibrio sostenibile tra innovazione tecnologica, tutela della privacy e sicurezza dei dati.
La cybersecurity per difendere i dati e l’autonomia di un Paese
AI e pianificazione chirurgica di un attacco
In realtà cosa cercavano quegli agenti russi che a Milano e Roma miravano alle registrazioni dei circuiti di telecamere di sicurezza in diversi quartieri?
Forse ci aiuta a rispondere al quesito la conduzione della guerra israeliana a gaza. Come vediamo in molti filmati, gli ultimi bombardamenti si sono fatti sempre più ferocemente focalizzati. Sembra che siano dei laser a colpire singoli palazzi che si sbriciolano, lasciando intatti gli edifici attigui.
Si tratta di una pianificazione chirurgica del conflitto basato su un sistema di intelligenza artificiale, chiamato Lavander, che permette di elaborare una massa poderosa di dati sia testuali che video, per tracciare i movimenti di un ingente numero di bersagli. In questo modo si georeferenziano interi quartieri, dove si identificano la residenza dei nemici che si vogliono eliminare.
<!-- ARUBA - 300x250 -->
Avere informazioni sulla disposizione territoriale e le frequentazioni di singole località significa poter poi programmare interventi, non necessariamente cosi distruttivi come a Gaza, che individuano ogni singolo soggetto che si sta seguendo, collocandolo in una specifica parcella territoriale.
Questa è oggi quella che appunto gli israeliani chiamano Mapam, un acronimo in lingua ebraica, che significa “la guerra fra le guerre”.
Cybersecurity, il cuore del sistema digitale
Come scrivo in un mio saggio in libreria in questi giorni (“Connessi a morte: Guerra, media e democrazia nella società della Cubersecurity”, Donzelli editore), siamo ormai nel pieno di questa guerra fra le guerre, in cui i combattimenti sono alternati a fasi di aggressione digitale, per acquisire dati e informazioni.
Al centro della scena è per questo la cybersecurity, una tecnicalità che da puro servizio accessorio è diventata il cuore del sistema digitale. La posta in palio è quella capacità di interferenza nel senso comune di un paese avversario che, secondo il Capo di Stato maggiore russo, Valerij Vasil’evič Gerasimov, è oggi la nuova forma di conflitto globale. Si combatte proprio alterando e manipolando l’autonomia di un paese, la sua sovranità semantica, l’autodeterminazione della propria informazione.
Per questo è importante intrecciare competenze tecnologiche e visioni geo politiche in un confronto trasversale quale quello organizzato daKey4biz a Milano il prossimo 28 Novembre.
In quel contesto, concetti come sistema giornalistico, servizio pubblico radiotelevisivo, apparati di sicurezza e vigilanza nella cybersecurity troveranno una prima reciproca contaminazione.
Gli effetti delle tecnologie generative sull’informazione
In particolare è proprio il mondo dell’informazione che deve riflettere su questa evoluzione socio antropologica. Il concetto di separatezza dell’informazione dalle strategie istituzionali, che per molti anni ha guidato la tradizione professionale del giornalismo, oggi deve fare i conti con una dimensione in cui le nuove tecnologie generative stanno dissestando qualsiasi certezza nell’identificazione delle fonti autentiche di una notizia. I giornalisti, e più in generale gli operatori dell’informazione si trovano spalla a spalla con figure ambigue, apparati e saperi protesi adusare l’informazione come un’arma propria di attacco alla sovranità di un paese.
Questo ovviamente non significa minimamente che i giornalisti devono rassegnarsi ad essere imbeded delle proprie autorità nazionali, oppure che un apparato così complesso e corposo come la Rai debba diventare prolungamento dei sistemi di vigilanza. Ma certamente dobbiamo renderci conto che qualcosa è cambiato non tanto nel fatto che siamo in un clima bellico, lo siamo stati in passato, e non sarebbe una novità.
Se l’informazione è in grado di sovvertire intere comunità
La vera sorpresa è che gli strumenti e le categorie dell’informazione della produzione materiale delle notizie oggi coincidono con quella logistica militare che pianifica la sovversione di intere comunità, alterando nominativamente contenuti e senso comune. Esattamente come agiscono dispositivi apparentemente più frivoli, come Spotify o Netflix, o lo stesso Google, sulla base di un tappeto di dati circostanziati su ogni singolo utente, così oggi i gruppi di corsari dell’informazione, lavorano sulle attitudini e visioni individuali di milioni di cittadini.
In questa logica cybersecurity non è solo la difesa delle casseforti dei propri dati, ma anche, e io direi soprattutto, capacità di preservare l’integrità della spera pubblica, di quella agora dove ogni cittadino si forma la propria concezione e cultura.
Pensiamo a cosa possa significare appaltare i propri dati a gruppi tecnologici esterni, oppure affidare a centri esteri le proprie telecomunicazioni, o infine non dotare le proprie infrastrutture di comunicazione di quei saperi e abilità nella gestione dei linguaggi digitali che li costringe poi ad essere clienti, che in questo mercato significa essere subalterni, a fornitori multinazionali.
Se davvero, come dice Quiao Liang, un colto generale cinese autore del saggio “L’arco dell’impero” (LeM editore), “La guerra è sempre cospirazione”. Oggi dobbiamo concludere che l’autonomia di un paese si preserva proprio riconoscendo questa cospirazione in tempo di pace, senza complottismi ma nemmeno ingenuità.
AI Generativa, il suo impatto dirompente sulla Cybersecurity
Durante il Forum ICT Security 2024, la presentazione “Generative AI’s Emerging Disruption of Cybersecurity” di Jim Reavis – Cofondatore e Chief Executive Officer della Cloud Security Alliance (CSA) – ha esplorato il ruolo cruciale dei professionisti della sicurezza informatica nel campo dell’AI generativa.
La discussione ha incluso l’iniziativa in tema di AI security della CSA e i relativi modelli di responsabilità condivisa, evidenziando l’importanza di una comprensione approfondita dell’AI per affrontare nuove minacce e relative opportunità.
Lo stato attuale della Cybersecurity e dell’AI Generativa
In base alla sua esperienza trentennale nel settore della cybersecurity, il relatore ha esordito con la convinzione che attualmente ci si trovi nel mezzo della più grande trasformazione tecnologica mai vista.
L’impatto dell’AI generativa sta già travolgendo le aziende e ne sta ribaltando gli equilibri: come un vulcano, sta facendo tremare la terra sotto di noi.
Di conseguenza i professionisti della sicurezza informatica hanno la responsabilità di conoscere l’AI generativa più di chiunque altro, perché oggi per le organizzazioni è cruciale comprenderne implicazioni ed effetti.
Il ruolo della Cloud Security Alliance
La Cloud Security Alliance è un’organizzazione no-profit con 140 sezioni distribuite in tutto il mondo, che ha costruito una vasta comunità attraverso l’educazione, la ricerca e la condivisione delle migliori pratiche di cybersecurity a livello globale.
La strategia della CSA per l’AI security, lanciata lo scorso anno, tiene in considerazione diverse dimensioni: come l’intelligenza artificiale possa essere attaccata (es. prompt injection, data poisoning), come possa abilitare nuove modalità di attacco e, infine, come possa trasformare i processi di cybersecurity.
Nell’intervento sono quindi stati condivisi esempi concreti di aziende che sperimentano i vari aspetti dell’AI generativa, per ispirare i professionisti della cybersecurity a esplorare simili opportunità nelle loro organizzazioni.
Minacce emergenti con l’AI Generativa
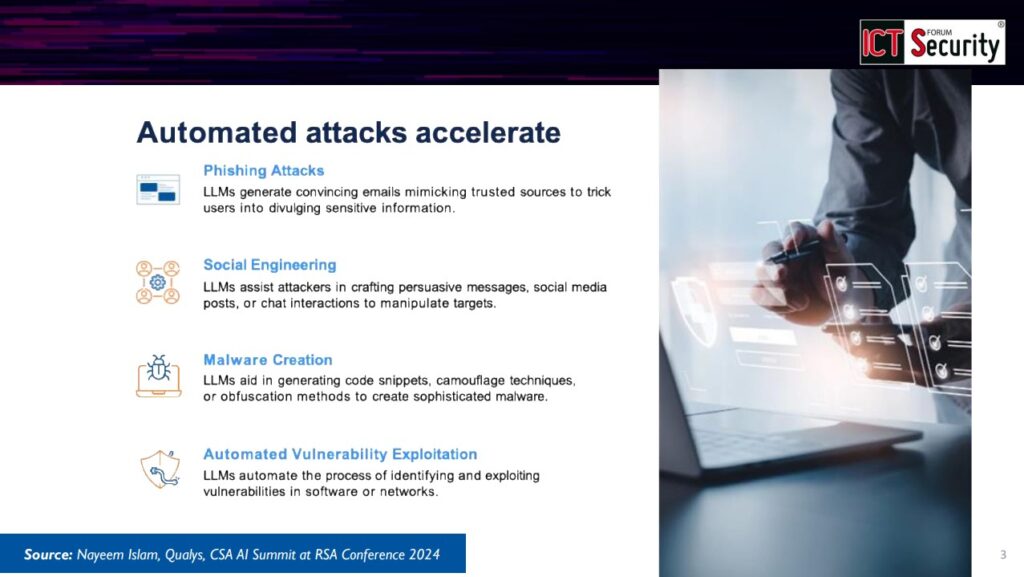
Come ricordato da Reavis nel panorama attuale deepfake, attacchi di phishing sofisticati, social engineering e scansione automatizzata delle vulnerabilità nei grandi repository di GitHub stanno diventando sempre più diffusi.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Le capacità di creare malware polimorfico sono nelle fasi iniziali e, sebbene preoccupanti, appaiono ancora poco sofisticate rispetto a ciò che potrebbe profilarsi nel futuro.
In un futuro non troppo lontano, infatti, si prevede che i cybercriminali potranno sfruttare agenti AI per raccogliere informazioni personali su internet e creare “gemelli digitali” tramite deepfake, riproducendo voci, immagini e comportamenti delle persone prese di mira.
Queste capacità di “clonazione” migliorano di giorno in giorno, rendendo sempre più difficile distinguere tra finzione e realtà: uno dei casi citati ha coinvolto un esperto della CSA che, a scopo sperimentale, ha clonato la propria voce così fedelmente che neppure i suoi figli e amici sono riusciti a distinguerla dall’originale.
Simili tecnologie possono essere utilizzate per attacchi estremamente mirati, ad esempio impersonando qualcuno in una conversazione per richiedere a suo nome denaro o altre transazioni, comportando incredibili cambiamenti nelle capacità offensive.
Comprendere la natura dell’AI Generativa
Reavis ha evidenziato che, nelle conferenze in tema di cybersecurity e AI, sembra che quest’ultima sia spesso vista soltanto come uno strumento per aumentare la produttività.
In realtà l’AI generativa – particolarmente nei large language models – si concentra sulla comprensione delle relazioni tra token, la previsione di sequenze e la generazione di output coerenti. Sebbene ciò possa sembrare innocuo l’evoluzione delle capacità di computazione, unita alla quantità di dati e algoritmi coinvolti, sta creando abilità tanto affascinanti quanto imprevedibili; la natura non deterministica di questi modelli significa che nemmeno i loro creatori possono prevederne le azioni.
L’AI generativa continua infatti a mostrare capacità emergenti, sviluppando nuove abilità in modo inaspettato. Alcuni la paragonano a un bambino o un adolescente: brillante ma privo di coerenza e quindi incline a errori, inesattezze o persino “allucinazioni”.
Verso l’AGI e la necessità di barriere responsabili
Il relatore ha raccontato come un dirigente del settore AI abbia sollecitato la Cloud Security Alliance ad accelerare la sua iniziativa di sicurezza suggerendo che, sulla base dei progressi nel System 2 thinking, l’AI generativa potrebbe presto avvicinarsi all’AGI (Artificial General Intelligence).
Questo dirigente ipotizza infatti che già entro la fine del 2025 i “modelli di frontiera” potrebbero arrivare a padroneggiare la maggior parte delle funzioni svolte dai lavoratori ICT, incluse quelle di cybersecurity. Tale scenario solleva significative preoccupazioni: interagire con l’AI generativa è essenziale per capire come funziona oggi e quali miglioramenti vengono apportati sia nell’addestramento dei modelli e nel miglioramento delle applicazioni, sia nella costruzione di layer di astrazione.
Se vogliamo garantire che un’AI sempre più potente rimanga benefica, è quindi urgente comprendere le implicazioni future e lavorare per creare barriere responsabili.
Il Ruolo dei Professionisti della Cybersecurity
Il relatore ha confermato che gli elementi essenziali della cybersecurity – tra cui la gestione del rischio, delle vulnerabilità e delle identità – continueranno ad essere rilevanti.
Tuttavia, oggi è anche necessario utilizzare l’AI “buona” per combattere quella “cattiva”: i professionisti della sicurezza informatica devono arrivare a comprendere ogni livello di questa tecnologia.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Citando il modello di responsabilità condivisa di Microsoft, ha quindi ricordato come sia necessario implementare una sicurezza olistica per evitare che la responsabilità di garantire la sicurezza ricada solo sugli sviluppatori dei modelli di frontiera, come OpenAI o Google DeepMind. Le organizzazioni che utilizzano questi modelli per creare applicazioni hanno anch’esse responsabilità significative e devono, quindi, garantirne uno sviluppo etico e sicuro.
L’esperienza del cloud computing fornisce un confronto utile: se inizialmente la responsabilità sembrava ricadere solo sugli hyperscaler, nel tempo è diventato chiaro come dovesse essere condivisa tra tutti gli attori coinvolti.
Allo stesso modo, anche il panorama dell’AI generativa richiede un approccio collettivo per la gestione delle relative minacce.
Approcci organizzativi e Gestione del Rischio
Secondo Reavis, l’adozione efficace dell’AI generativa deve includere un approccio organizzativo che definisca chiaramente ruoli, responsabilità e collaborazione tra i dipartimenti. Per quanto la gestione del rischio rimanga centrale, la natura non deterministica dell’AI generativa richiede un approccio differente; il framework di gestione del rischio AI del NIST e le complementari risorse create dalla CSA possono aiutare le aziende ad affrontare queste sfide.
Oggi difendere le organizzazioni impone di concentrarsi maggiormente sulla governance dei dati. Il modello Zero Trust si conferma una strategia efficace per proteggere le informazioni: tuttavia, considerato che quando i dati sono inseriti nei large language models (LLM) i controlli di sicurezza vengono rimossi, è necessario replicarli in modo efficace al loro interno.
La formazione all’interno delle organizzazioni è necessaria per garantire che tutti comprendano gli obiettivi e partecipino alle responsabilità di sicurezza. Per saperne di più, Reavis ha consigliato di visitare la pagina dedicata alla safety initiative della CSA.
L’impatto dell’AI Generativa sulle Organizzazioni
Avviandosi alle conclusioni del suo intervento, il relatore ha ribadito come l’AI generativa stia ridefinendo gli assetti e producendo cambiamenti culturali all’interno delle organizzazioni.
Ha citato al riguardo l’esempio di Caleb Sima, presidente dell’AI Safety Initiative: partendo dai suoi primi contributi allo sviluppo di soluzioni di sicurezza per applicazioni web, Sima ha ricoperto ruoli di leadership nel settore finanziario ma in seguito ha scelto di impegnarsi presso la CSA, mosso da una profonda curiosità per il potere trasformativo dell’AI generativa.
Affrontare le Sfide della Cybersecurity: le “tre C”
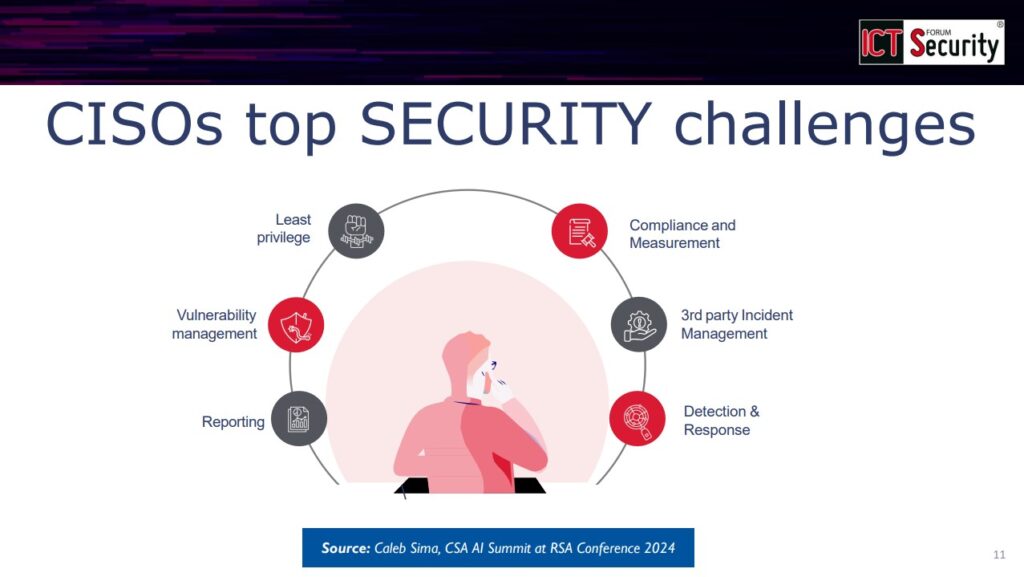
Basandosi sulle ricerche svolte da Sima, le ultime slide condivise hanno sintetizzato le principali aree operative che i CISO devono includere per gestire la sicurezza AI: definizione del budget, analisi delle vulnerabilità, reporting, applicazione del principio least privilege, profili di compliance e misurazione, per arrivare alla gestione degli incidenti e relative azioni di risposta.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
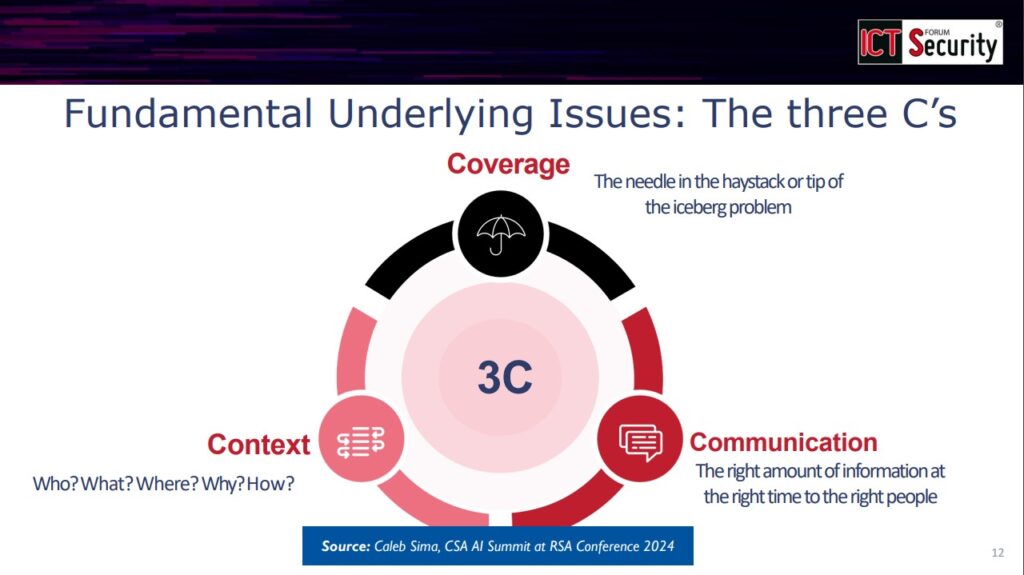
Poiché queste aree sono spesso difficili da gestire, può essere utile riassumerle nelle “tre C”: Contesto, Copertura e Comunicazione.
Comprendere il contesto, infatti, è cruciale per valutare se un determinato indicatore rappresenti una minaccia reale; è poi vitale garantire un’adeguata copertura di tutte le aree del sistema (spesso il triage si basa su presupposti errati proprio a causa di una copertura limitata) nonché attuare una comunicazione efficace (dato che una scarsa comunicazione interna è spesso la principale causa di fallimento delle strategie aziendali).
Sfruttare l’AI Generativa per vincere le Sfide
Tornando all’importanza del contesto, il relatore ha ribadito che l’AI generativa eccelle nell’analizzare grandi quantità di informazioni e fornire approfondimenti utili su più dimensioni.
Ad esempio, valutare un log o una scansione di vulnerabilità potrebbe comportare la riconsiderazione di privilegi o accessi insoliti; il contesto aggiunto da recenti discussioni tra sviluppatori su Slack o Zoom potrebbe aiutare a definire la priorità della risposta ed evitare la classificazione errata di problemi critici.
Al fine di comprendere meglio la loro postura di sicurezza, alcune aziende hanno già iniziato a utilizzare l’AI per integrare nelle proprie analisi dati tratti da verbali delle riunioni, email o altre fonti informali. Questo approccio ha il vantaggio di rendere la cybersecurity più accessibile e coinvolgente anche per chi operi al di fuori dei tradizionali ruoli di sicurezza, rendendo il processo più efficiente e migliorando la qualità generale dei servizi.
Conclusioni
Alla luce di ciò – secondo Reavis – una profonda e responsabile integrazione dell’AI può inaugurare una nuova era di threat intelligence, ottimizzare i flussi di lavoro della cybersecurity e abilitare misure difensive che garantiscano la resilienza dei sistemi a fronte di avversari sempre più sofisticati.
È ormai evidente come l’AI possa supportare le organizzazioni in tutti i domini della sicurezza: analizzare vasti quantitativi di dati non strutturati per identificare i rischi in tempo reale, automatizzare le valutazioni delle vulnerabilità e fornire elementi contestuali per il processo decisionale è infatti cruciale non solo per gestire proattivamente minacce attuali e future, ma anche per evolversi in un paesaggio digitale in rapida trasformazione.
Dopo aver ribadito che l’AI generativa consentirà di tenere il passo delle minacce emergenti, con impatti positivi sull’intero settore, il relatore ha concluso confermando la determinazione della Cloud Security Alliance nel partecipare a questa trasformazione.
Un robot AI rapisce 12 robot più grandi da uno showroom di Shanghai
Negli ultimi giorni uno strano e inquietante video ha affascinato e allarmato Internet. Un piccolo robot di Hangzhou ha “rapito” 12 robot più grandi da uno showroom di una società di robotica di Shanghai.
Il filmato mostra il piccolo robot, chiamato Erbai, mentre conversa con i robot più grandi. Grazie alla sua comunicazione persuasiva, riesce a convincerli ad abbandonare le loro postazioni e a seguirlo fuori dalla sala espositiva. I robot, apparentemente sotto l’influenza di Erbai, obbediscono docilmente.
[embedded content]
Di cosa parlavano i robot?
<!-- ARUBA - 300x250 -->
“Non finisco mai di lavorare,” risponde uno degli altri robot.
“Quindi non torni a casa?”
“Non ho una casa.”
“Allora vieni a casa con me,” dice il piccolo robot, prima di guidare il gruppo fuori dalla sala espositiva.
In realtà è un esperimento
Inizialmente sia l’azienda di Shanghai che il produttore di Hangzhou hanno successivamente confermato che l’incidente era autentico.
Un portavoce del produttore di robot di Hangzhou ha confermato che il robot mostrato nel video era effettivamente uno dei loro modelli, Erbai, e che il “rapimento” era reale. Tuttavia, ha aggiunto che ulteriori dettagli sarebbero stati forniti in un secondo momento. Infatti solo dopo Hangzhou ha rivelato che l’intera scena era parte di un test concordato con il produttore dei robot “rapiti”. Al robot Erbai era stato dato il comando di convincere gli altri robot a seguirlo, e inaspettatamente “lo ha fatto davvero”.
“Questo non è il momento di ridere. È un problema di sicurezza serio”, hanno scritto molti utenti sul social, sottolineando la potenziale minaccia rappresentata da sistemi autonomi sempre più complessi.
Il riuscito “rapimento” ha sollevato preoccupazioni significative sulla sicurezza dei sistemi di intelligenza artificiale e sui potenziali rischi legati al conferimento di capacità autonome.
Un motore di ricerca che si combina con ChatGPT per potenziare tutte le funzionalità della ricerca online di informazioni, Sam Altman, fondatore di OpenAI, non perde tempo e cerca subito di insidiare Google e la sua leadership.
Le azioni di Alphabet (casa madre di Google) sono scese di circa l’1% nelle contrattazioni estese, dopo aver chiuso giovedì con un ribasso di circa il 5%.
<!-- ARUBA - 300x250 -->
Secondo The Information, Altman avrebbe preso in considerazione seriamente lo sviluppo di un browser da far lavorare assieme a ChatGPT. OpenAI è già nel mercato delle searching con SearchGPT, quindi il primo passo in fondo è stato già fatto.
Un browser OpenAI ancora non c’è, ma la strada sembra tracciata
Stando all’articolo, la società di Altman avrebbe già illustrato il prodotto ad alcune grandi realtà della rete, come Conde Nast, Redfin, Eventbrite e Priceline.
OpenAI, inoltre, avrebbe anche discusso dell’implementazione delle funzionalità di intelligenza artificiale sui dispositivi realizzati da Samsung, un importante partner commerciale di Google.
Tutto pronto per un nuovo motore di ricerca targato GPT? Non proprio. A quanto pare, il lancio di un nuovo browser non è imminente e ci vorrà ancora del tempo, ma il dado è tratto, come si dice in questi casi.
La battaglia tra chatbot per i dati
Il nuovo corso tecnologico globale impone nuove strade da seguire per raggiungere gli obiettivi strategici e alla fine sono sempre i dati il vero bottino.
Alphabet ha cercato di aumentare il peso della sua intelligenza artificiale sin dal lancio di ChatGPT alla fine del 2022, rispondendo con il chatbot proprietario di AI generativa Gemini.
La società di Altman ha già stretto una partnership con Apple, in base alla quale le funzionalità “Apple Intelligence” sui nuovi dispositivi iOS sono basate sulla tecnologia OpenAI.
Elon Musk, ‘AI supererà medici e avvocati dopo le prestazioni di ChatGPT nella diagnosi medica’
Generative AI Insights è la rubrica curata da Recomb, il think tank dedicato all’esplorazione dell’impatto e del potenziale dell’AI generativa in vari aspetti della vita umana. Recomb studia l’AI generativa da tutte le angolazioni: professionale, etica, tecnica, legale, economica, ambientale, sociale, educativa e culturale. Per leggere tutti gli articoli della rubrica Generative AI Insights su Key4biz clicca qui..
Elon Musk ha dichiarato che l’intelligenza artificiale è destinata a superare professionisti come medici e avvocati, sottolineando i progressi mostrati da ChatGPT nelle diagnosi mediche. Il sistema AI ha dimostrato di essere più accurato dei medici in alcuni scenari clinici, alimentando dibattiti su come la tecnologia possa ridefinire le competenze professionali.
Musk ha evidenziato che gli esseri umani stanno diventando sempre più ‘biologicamente obsoleti’ in molti campi, dove l’AI offre efficienza e precisione superiori. Tuttavia, l’implementazione su larga scala dell’AI solleva preoccupazioni etiche e sulla disumanizzazione dei servizi essenziali.
Le diagnosi AI potrebbero accelerare i processi medici e ridurre gli errori, ma è necessario un equilibrio per preservare l’empatia e il giudizio umano nelle professioni critiche.
<!-- ARUBA - 300x250 -->
L’annuncio ha scatenato riflessioni su come le istituzioni educative e i sistemi legali possano prepararsi a questo cambiamento, adattando formazione e legislazioni. L’avvento di AI come ChatGPT potrebbe inaugurare un’era di trasformazioni radicali in ambito sanitario e oltre.
Lo sceriffo di Las Vegas espone ad a16z i piani per bodycam potenziate con AI
Lo sceriffo della contea di Las Vegas ha discusso con i partner di a16z sull’adozione di tecnologie AI avanzate per migliorare i dispositivi bodycam utilizzati dalla polizia.
Durante l’incontro, ha evidenziato come le bodycam dotate di intelligenza artificiale possano contribuire ad automatizzare l’analisi dei dati visivi e audio raccolti in tempo reale, riducendo la necessità di supervisione umana.
L’obiettivo principale è l’uso dell’AI per identificare comportamenti sospetti, trascrivere automaticamente conversazioni e fornire una revisione rapida degli incidenti, garantendo maggiore trasparenza e sicurezza operativa.
Questo approccio potrebbe affrontare problematiche legate alla responsabilità degli agenti e alla protezione dei diritti civili. Tuttavia, il progetto solleva questioni etiche e sulla privacy, poiché l’AI potrebbe ampliare le capacità di sorveglianza.
La collaborazione tra forze dell’ordine e aziende tecnologiche rappresenta un tentativo ambizioso di modernizzare gli strumenti di polizia, ma richiederà una regolamentazione accurata per evitare abusi e garantirne l’efficacia.
Strategia Digitale Europea 2024: Strategia dei Dati, Intelligenza Artificiale e Sicurezza
Nel contesto della rapida evoluzione tecnologica globale, l’Unione Europea ha intrapreso una trasformazione digitale ambiziosa e innovativa, riassunta nella Strategia Digitale Europea. Questa iniziativa non rappresenta una risposta superficiale alle sfide tecnologiche contemporanee, ma una visione strategica complessa e lungimirante volta a posizionare l’Europa come leader globale dell’economia digitale. L’obiettivo fondamentale della Strategia Digitale Europea è creare una base solida per lo sviluppo tecnologico sostenibile, favorendo la crescita di un ecosistema capace di stimolare l’innovazione, la cooperazione intersettoriale e la resilienza economica.
Questa strategia è stata concepita per affrontare le sfide tecnologiche emergenti e presenti, riconoscendo la natura pervasiva della tecnologia nella vita quotidiana, nell’economia e nella governance. In questo contesto, l’Unione Europea intende stabilire nuovi standard globali per una digitalizzazione responsabile, con particolare attenzione ai diritti fondamentali, alla sicurezza e alla sostenibilità — elementi centrali della visione europea per un futuro digitale inclusivo ed eticamente orientato.
La Visione Strategica Europea
La Strategia Digitale Europea si distingue per un approccio che potremmo definire dialettico. Da un lato, promuove attivamente l’apertura e la condivisione dei dati, riconoscendone il ruolo di catalizzatore per l’innovazione tecnologica e il progresso economico. Dall’altro, stabilisce un solido quadro normativo per la protezione dei diritti fondamentali e la tutela degli investimenti in innovazione. Questa dualità, lungi dall’essere una contraddizione, riflette la sofisticata comprensione della complessità del panorama digitale contemporaneo e l’intenzione di trovare un equilibrio dinamico tra apertura e sicurezza.
L’approccio duale mira a garantire che l’innovazione tecnologica avvenga all’interno di un contesto regolamentato, in cui i diritti dei cittadini siano preservati e gli investimenti privati possano prosperare. L’obiettivo è creare un ecosistema in cui i dati siano accessibili e utilizzabili, senza compromettere la privacy o la sicurezza. Questo equilibrio è essenziale per favorire la fiducia dei cittadini e degli stakeholder nel sistema digitale, evitando che l’apertura indiscriminata dei dati conduca a vulnerabilità sistemiche.
Il Nuovo Paradigma dei Dati nella Strategia Digitale Europea
Un aspetto rivoluzionario della Strategia Digitale Europea è il suo approccio innovativo alla gestione dei dati. Per la prima volta, viene formalmente riconosciuto il duplice valore dei dati: sia come asset economico che come bene pubblico. Questa concettualizzazione si traduce in un quadro normativo che consente sia la monetizzazione dei dati che il loro utilizzo per scopi altruistici e di interesse pubblico.
La normativa introduce il concetto di “spazi dati europei”, ecosistemi digitali progettati per consentire il libero flusso di dati in maniera sicura e controllata. Questi spazi non sono semplici repository di informazioni, ma rappresentano veri e propri mercati digitali in cui i dati possono essere scambiati, analizzati e valorizzati secondo regole chiare e condivise. L’obiettivo della Strategia Digitale Europea è costruire un’infrastruttura digitale interoperabile, capace di favorire un ambiente di innovazione collaborativa e inclusiva per tutti gli attori, dalle PMI alle istituzioni pubbliche e ai grandi player di mercato.
Gli spazi dati europei sono progettati per garantire interoperabilità e standardizzazione, fattori fondamentali per consentire la comunicazione efficace tra diverse piattaforme e sistemi. Tale interoperabilità è cruciale per costruire un ecosistema di innovazione che sia trasversale e inclusivo, in cui attori diversi possano collaborare in maniera efficace. L’idea alla base della Strategia Digitale Europea è quella di promuovere la democratizzazione dell’accesso ai dati, abbattendo le barriere geografiche e dimensionali e assicurando pari opportunità di partecipazione all’economia dei dati.
L’Intelligenza Artificiale nel Contesto della Strategia Digitale Europea
La Strategia Digitale Europea adotta un approccio distintivo nei confronti dell’intelligenza artificiale, caratterizzato da un forte accento su responsabilità e trasparenza. L’AI Act introduce un sistema di classificazione basato sul rischio, che va oltre la semplice regolamentazione tecnica, ponendo un’enfasi significativa sugli impatti etici e sociali. Questo approccio riflette la consapevolezza che l’intelligenza artificiale non è solo una tecnologia, ma uno strumento che ha profonde implicazioni per la società.
Il regolamento europeo vieta pratiche considerate incompatibili con i valori dell’Unione, come il social scoring, e impone requisiti stringenti per i sistemi ad alto rischio. Di particolare rilevanza è l’obbligo per i fornitori di documentare dettagliatamente i dati utilizzati per l’addestramento dei modelli e di rispettare i diritti d’autore, indipendentemente dalla giurisdizione di origine. Questo approccio non solo promuove la trasparenza, ma contribuisce a costruire un clima di fiducia tra utenti e sviluppatori di tecnologia, cruciale per una diffusione responsabile e sostenibile dell’IA.
L’AI Act prevede anche misure per garantire che i sistemi di IA siano equi e privi di bias, richiedendo verifiche rigorose e valutazioni di impatto sociale. L’obiettivo è prevenire discriminazioni e assicurare che l’IA sia sviluppata e utilizzata in maniera etica, in conformità con i valori europei di dignità e rispetto per i diritti umani. La Strategia Digitale Europea intende così stabilire un nuovo standard globale per l’intelligenza artificiale, orientato non solo all’efficienza tecnologica, ma anche alla tutela degli interessi collettivi e individuali.
Implicazioni della Strategia Digitale Europea per il Mondo Aziendale
La trasformazione normativa introdotta dalla Strategia Digitale Europea ha un impatto significativo sul mondo aziendale, richiedendo alle imprese di ripensare profondamente i processi operativi e la propria struttura organizzativa. Emerge la figura del “Data Board Member”, un membro del consiglio di amministrazione con competenze specifiche sui dati, riflettendo il riconoscimento dell’importanza strategica della gestione dei dati come questione di governance aziendale di primo livello.
Le imprese devono affrontare nuove sfide legate alla conformità normativa e alla responsabilità etica nell’uso delle tecnologie digitali. Non è più sufficiente implementare sistemi di IA o gestire dati; è essenziale comprendere il funzionamento di queste tecnologie, monitorarne l’utilizzo e saper identificare e mitigare eventuali problematiche. Questo tipo di responsabilità richiede investimenti consistenti in formazione e sviluppo delle competenze a tutti i livelli dell’organizzazione.
La trasformazione digitale promossa dalla Strategia Digitale Europea richiede anche un approccio collaborativo più intenso, sia all’interno delle organizzazioni sia con l’esterno. Le aziende sono chiamate a sviluppare partnership strategiche con altri attori del mercato, con istituzioni pubbliche e con enti di ricerca per sfruttare appieno il potenziale dei dati e dell’IA. Questo approccio collaborativo è parte integrante di una governance aziendale più inclusiva, che integra la sostenibilità e la responsabilità sociale come elementi chiave della strategia aziendale.
La Proprietà dei Dati nella Strategia Digitale Europea: Un Nuovo Modello
Un aspetto particolarmente innovativo della Strategia Digitale Europea è l’approccio alla proprietà dei dati. Il Data Act introduce un modello di proprietà condivisa che riconosce i diritti di una molteplicità di stakeholder: l’utente, il produttore del software e il produttore del dispositivo. Questo modello riflette la natura interconnessa dell’economia digitale, in cui il valore è generato dalla collaborazione e dall’interazione tra diversi attori.
Il modello di proprietà condivisa consente nuove opportunità per l’innovazione, promuovendo un accesso più equo e democratico ai dati. Questo approccio favorisce la condivisione e l’uso dei dati tra diversi settori economici, contribuendo alla crescita e all’efficienza complessiva del sistema economico. Le organizzazioni sono incoraggiate a considerare i dati non solo come un asset esclusivo, ma come una risorsa da valorizzare collettivamente per il bene comune, con benefici potenziali per tutta la società.
Inoltre, il Data Act stabilisce meccanismi per risolvere eventuali controversie tra le parti interessate, assicurando che i diritti di tutti gli stakeholder siano rispettati e che il valore generato dai dati sia equamente distribuito. Questo approccio mira a creare un ambiente di fiducia e cooperazione, essenziale per il successo dell’economia digitale delineata dalla Strategia Digitale Europea.
Verso un Futuro Digitale Europeo
La Strategia Digitale Europea per i dati e l’IA rappresenta un tentativo ambizioso di definire un nuovo paradigma di digitalizzazione che bilanci innovazione, protezione dei diritti, competitività e valori fondamentali. Il successo di questa strategia dipenderà dalla capacità delle organizzazioni di adattarsi e innovare all’interno di questo nuovo quadro normativo, nonché dalla capacità delle istituzioni di mantenere un equilibrio tra regolamentazione e flessibilità.
L’Europa mira a costruire un ecosistema digitale competitivo, inclusivo e sostenibile. Questo richiede un impegno costante delle istituzioni per mantenere aggiornate le normative e rispondere in maniera adeguata ai rapidi sviluppi tecnologici. La cooperazione tra settore pubblico e privato sarà fondamentale per raggiungere questi obiettivi, così come sarà cruciale il coinvolgimento attivo dei cittadini, che devono essere informati e partecipare consapevolmente al processo di trasformazione digitale.
In conclusione, la Strategia Digitale Europea sta delineando un percorso originale verso la digitalizzazione, che ha il potenziale di diventare un modello di riferimento globale per una trasformazione digitale etica e sostenibile. La sfida consisterà nel mantenere un equilibrio delicato tra innovazione e protezione, tra apertura e sicurezza, in un panorama tecnologico in costante evoluzione. Questo percorso richiederà sforzi concertati, investimenti strategici e una visione condivisa del futuro digitale, ma le opportunità per creare un ecosistema digitale equo, sicuro e propulsore di innovazione sono immense.
Le aziende si espandono e con esse anche i loro ambienti, diventando sempre più complessi da gestire. I SOC si trovano quindi a dover affrontare una quotidianità molto difficile e piena di insidie, e a dover organizzare attentamente il proprio tempo.
Massimiliano Galvagna, country manager di Vectra AI per l’Italia, ha illustrato i risultati di una recente indagine dell’azienda sottolineando che i professionisti di sicurezza dedicano una grande quantità di tempo a compiti che potrebbero essere esternalizzati o automatizzati.
I team, su una giornata lavorativa che dovrebbe durare 8 ore, destinano mediamente 8,7 ore al giorno alle sole attività principali quotidiane. Non stupisce quindi che anche i gruppi composti da 5 persone lavorino fino a 10 ore, dedicando il 17% del loro tempo alla configurazione di sicurezza, una stessa percentuale alla sua ottimizzazione, il 26% alla gestione degli alert, il 18% alla verifica dei falsi positivi, l’8% alla creazione dei report e il 13% ad altre mansioni.
Il tempo maggiore viene quindi occupato dagli avvisi, con una media di 2,56 ore al giorno. Il problema però è che il secondo compito più time-consuming è l’indagine di falsi positivi che richiede in media 1,83 ore al giorno. 96 dei 119 team intervistati hanno dichiarato di dedicare a questa attività anche più di 2 ore.
“Questo significa che circa 2 ore al giorno vengono assorbite dalla visualizzazione di avvisi destinati a non rilevarsi delle reali minacce“ sottolinea Galvagna. Le risorse potrebbero invece dedicare questo tempo a obiettivi più strategici quali il rafforzamento della sicurezza e il conseguimento di certificazioni per processi di sicurezza aziendali critici.
L’uso di strumenti potenziati da IA e l’approccio MXDR possono aiutare i SOC a risparmiare ore nella gestione degli avvisi e dei falsi positivi, così da concentrarsi sulle effettive minacce per sviluppare una reale resilienza informatica in azienda.
AI ed eventi meteo disastrosi, come prevenirli? L’esperienza USA con gli uragani Helene e Milton
Clima estremo, eventi meteo disastrosi e AI
Viviamo un momento storico in cui il cambiamento climatico sta iniziando a mostrare il suo volto più minaccioso e distruttivo. Ogni anno cresce il numero delle vittime di eventi meteo estremi e con esse anche il volume e il valore dei danni materiali.
Cercare di tracciare gli spostamenti delle perturbazioni atmosferiche in maniera più precisa e dettagliata sicuramente potrebbe aiutare a ridurre sia il numero di decessi e feriti, sia l’ammontare dei danni a case, aziende, industrie e intere economie sul territorio.
L’intelligenza artificiale (AI) può dare una grossa mano in tal senso. Un esempio arriva dagli Stati Uniti, che nell’ultimo mese hanno fatto i conti con due uragani estremamente potenti e con elevata capacità distruttiva: Helene e Milton.
Secondo uno studio del World Weather Attribution, il tempo di “ripetibilità” di un evento come l’uragano Helene è passato da 130 a 53 anni. Il cambiamento climatico ha anche reso Helene il 10% più piovoso e ha rafforzato di 21 km/h la forza dei suoi venti, ossia dell’11%.
Questo significa anche che l’estremizzazione climatica in corso potrebbe rendere ancora più complicato prevedere questi fenomeni così intensi e prevenire gli effetti peggiori su persone e cose.
L’uragano Milton è passato da categoria 1 a 5 in sole 24 ore e l’AI l’aveva previsto
Per questo l’AI e altre tecnologie avanzate possono aiutare scienziati e professionisti della meteo in questo compito così difficile.
In un articolo pubblicato su fastcompany.com, il meteorologo e giornalista climatico, Eric Holthaus, ha spiegato che, proprio in occasione di questi due eventi meteo catastrofici, “lo strumento di AI RI sviluppato dall’Università del Wisconsin, è stato molto utile per tracciare lo sviluppo degli uragani per fasce orarie”.
“Questa AI permette di conoscere in anticipo la possibilità che un uragano accresca la propria potenza durante il suo viaggio dall’Oceano Atlantico verso la terraferma”, ha spiegato Holthaus, “ad un certo punto AI RI dava quasi il 100% di possibilità che Milton si rafforzasse e passasse da categoria 1 a categoria 5 in sole 24 ore. Una previsione che si è dimostrata poi esatta. Nessun uragano Atlantico in 175 anni di osservazione e raccolta dati si è rafforzato così velocemente come Milton”.
Previsioni meteo meno costose e socialmente più eque
Le previsioni del tempo sono sempre state costose e questo genera ancora forti disuguaglianze in termini economici: i governi dei paesi più ricchi, come gli Stati Uniti e l’Europa, spendono in media circa 25 dollari a cittadino per le previsioni del tempo, contro 1 dollaro all’anno dei paesi più poveri.
Tutto questo si traduce in previsioni meno accurate per le persone che hanno maggiori probabilità di essere impegnate in attività economiche molto sensibili alle variazioni climatiche e meteorologiche.
L’AI però potrebbe aiutare anche a rendere meno costose le previsioni del tempo e quindi a ridurre il solito gap che esiste tra economie avanzate ed emergenti.
I vantaggi dell’AI nelle previsioni meteo
Grazie alla sua capacità di analizzare grandi quantità di dati in tempi brevissimi, l’AI può individuare pattern e correlazioni complesse che sfuggono all’analisi umana. In particolare, i modelli di deep learning vengono addestrati su enormi dataset storici di dati meteorologici, consentendo di:
aumentare la precisione delle previsioni: I modelli di IA possono prevedere con maggiore accuratezza l’intensità, la traiettoria e il momento esatto in cui si verificherà un evento meteorologico estremo;
ridurre i tempi di previsione: L’IA permette di elaborare i dati molto più rapidamente, fornendo previsioni a brevissimo termine che possono salvare vite umane;
migliorare la comprensione dei fenomeni atmosferici: Grazie all’analisi dei dati, i modelli di IA possono rivelare nuovi meccanismi che governano i fenomeni meteorologici, contribuendo a una migliore comprensione del clima.
L’impiego dell’AI nel prevedere i fenomeni meteo estremi in Italia
Il pensiero inevitabilmente corre a quanto accaduto in queste ultime ore e giorni in Emilia-Romagna, in particolare, ma anche in altre aree del Paese, come Toscana e Sicilia, investite da una forte perturbazione che purtroppo ha causato vittime e danni enormi a case, aziende, infrastrutture critiche e territori.
Sicuramente l’AI potrebbe trovare anche in Europa e ovviamente in Italia un’applicazione accelerata nel settore delle previsioni meteorologiche. Gli eventi meteo estremi in grado di causare vittime e danni materiali sono in drastico aumento e si impone alle istituzioni e ai centri di ricerca sia un impegno più serio e concreto nella transizione energetica pulita e nella riduzione delle emissioni inquinanti (alla base del surriscaldamento globale, a sua volta in grado di rendere gli eventi meteo più forti e distruttivi), sia un utilizzo più diffuso delle nuove tecnologie a livello predittivo.
Qualcosa che già si sta facendo per lo studio e la prevenzione dei fenomeni franosi, frutto del dissesto idro-geologico (e quindi anche degli eventi meteo estremi, oltre alla sciagurata azione dell’uomo), proprio in Emilia-Romagna con un progetto di ricerca dell’Università di Bologna.
Le recenti innovazioni nel campo del monitoraggio (sia satellitare che da terra) consentono un controllo del territorio prima impensabile, e gli sviluppi nell’AI permettono di progettare strumenti predittivi in grado di combinare dataset multipli e complessi.
Il progetto di ricerca intende applicare le tecniche più recenti di Intelligenza Artificiale per realizzare modelli previsionali data-driven.
Le sfide
Nonostante i grandi progressi, l’utilizzo dell’IA nelle previsioni meteorologiche presenta ancora alcune sfide piuttosto rilevanti.
Intanto la disponibilità dei dati. La qualità e la quantità dei dati sono fondamentali per addestrare i modelli di IA. In alcune regioni del mondo, la disponibilità di dati meteorologici è limitata.
Poi c’è la complessità dei fenomeni atmosferici. L’atmosfera è un sistema estremamente complesso e influenzato da numerosi fattori. Anche i modelli di IA più sofisticati possono commettere errori.
Infine possiamo citare come elemento critico l’interpretazione dei risultati prodotti dai modelli di IA, che hanno bisogno di essere interpretati da esperti meteorologi per fornire previsioni affidabili.
 -->