AI, il premio Nobel Hinton: “Quando sarà più intelligente, non so come gli umani resteranno al potere”
Fresco di Nobel per la Fisica, il professor Hinton parla dei rischi dell’AI
L’intelligenza artificiale (AI) ci affascina, ci attrae e allo stesso tempo ci intimorisce. Servono etica, principi guida e regole per gestirne sviluppo e utilizzi, sentiamo dire da quasi due anni. La verità è che non possiamo già più farne a meno, perché sotto varie forme è praticamente ovunque. Rimane il problema serio dei rischi.
Ieri la Royal Swedish Academy of Sciences ha consegnato l’ambito Premio Nobel per la Fisica 2024 a John Hopfield e Geoffrey E. Hinton proprio per gli studi pioneristici sull’AI: “Per le fondamentali scoperte che hanno consentito l’apprendimento automatico con le reti neurali artificiali”.
Da tempo Hinton era già da considerato il “padrino dell’AI”, come ha ricordato Antonello Guerrera su La Repubblica, in un’intervista pubblicata oggi al professore emerito dell’Università di Toronto.
<!-- ARUBA - 300x250 -->
“Sono preoccupato che un giorno sfugga al nostro controllo”
La conosce bene, fin dagli anni ’80 del secolo scorso. “Sono preoccupato che tutto questa roba un giorno sfugga il nostro controllo”, ha detto HInton nell’intervista. “Il problema è semplice: l’AI sarà molto positiva per la medicina, l’ambiente e i nanomateriali…ma non c’è modo di fermarne lo sviluppo. E un giorno diventerà più intelligente di noi”, ha aggiunto.
Fresco di Nobel il professore parla subito male di questa tecnologia? In realtà è da tempo che affronta l’argomento, molto delicato, dei rischi (e i vantaggi) che l’intelligenza artificiale porta con sé.
Lo scorso anno abbandonò Google proprio “per poter parlare dei rischi dell’Intelligenza artificiale”. La notizia ha fatto il giro del mondo, perché Hilton, nel 2012, insieme a due suoi studenti laureati all’Università di Toronto hanno dato vita alla tecnologia che poi è diventata la base intellettuale dell’intelligenza artificiale generativa, che oggi anima ChatGPT e GPT-4 di OpenAI e Bard della stessa Google.
“Non abbiamo mai avuto a che fare con entità più intelligenti di noi”
Il motivo? Lo ricorda anche su La Repubblica, “non abbiamo mai avuto a che fare con entità più intelligenti di noi. Al momento nessuno sa come queste potranno essere controllate”, richiamando gli scienziati ad un maggior impegno su questo aspetto: “capire in maniera urgente come noi umani possiamo restare al timone delle nostre esistenze”.
Alla domanda, ma possiamo davvero controllare l’AI? Il professore risponde: “Non lo so”.
“L’unico modo è incoraggiare i migliori scienziati al mondo a dedicarsi alla sicurezza dell’AI e spingere i Governi ad assistere le grandi aziende tecnologiche affinché immettano sempre più risorse in questo obiettivo”, ha spiegato Hinton, precisando però che “purtroppo, non è quello che sta accadendo”.
Necessario maggior controllo sulla sicurezza, ma le Big Tech guardano solo ai profitti
Il Premio Nobel invita quindi gli Stati ad intervenire e costringere le Big Tech a fare qualcosa di concreto in questo senso: “I colossi dell’AI avevano detto che avrebbero dirottato molti fondi per la ricerca sulla sicurezza, ma non lo stanno facendo”.
Il motivo è semplice, ha ricordato nell’intervista, queste grandi compagnie tecnologiche “sono troppo guidate dai profitti per dedicare risorse sufficienti alla sostenibilità dell’AI”.
Di fatto Hinton ci ricorda che l’innovazione tecnologica è parte della nostra esistenza come specie e della nostra vita come individui, ma i rischi sono diversi.
Da anni parliamo della disinformazione come vettore di crisi sociale, economica e politica, con le fake news che minano addirittura gli equilibri democratici e le basi della convivenza civile in ogni Paese.
Hinton su questo è chiaro: “L’Ai avrà un forte impatto sulla politica. Ciò è piuttosto inquietante”. Questa tecnologia potrà facilitare l’insorgere di nuovi autoritarismi? “Sì, il pericolo c’è”, ha sottolineato il Premio Nobel.
Nobel per la Fisica 2024 a Hopfield e Hinton, “hanno posto le basi per l’apprendimento delle macchine e l’AI”
Assegnato il Nobel per la Fisica
“Per le fondamentali scoperte che hanno consentito l’apprendimento automatico con le reti neurali artificiali”.
Questa la motivazione ufficiale della Royal Swedish Academy of Sciences per la consegna del Premio Nobel per la Fisica 2024, assegnato a John Hopfield e Geoffrey E. Hinton.
I due scienziati hanno ricevuto l’ambito riconoscimento mondiale per aver impiegato gli strumenti della fisica nello sviluppo di quei metodi che poi hanno permesso di gettare le basi per l’apprendimento delle macchine.
<!-- ARUBA - 300x250 -->
I due Premi Nobel hanno lavorato in maniera autonoma ed indipendente l’uno dall’altro, ma alla fine sono arrivati allo stesso traguardo, favorendo così lo sviluppo dei sistemi di intelligenza artificiale (AI).
Chi è Geoffrey Hinton
Geoffrey Hinton, 77 anni, è uno dei padri dell’Intelligenza artificiale: a maggio 2023 fece scalpore perché si dimise da Google e lanciò un monito sui “troppi pericoli” di questa tecnologia. Hinton è un pioniere della ricerca sulle reti neurali e sul ‘deep learning’ che gli hanno fatto vincere nel 2018 il prestigioso premio Turing Award.
Ha collaborato per 10 anni con Google, poi si è dimesso dal gigante tecnologico proprio per poter parlare liberamente dei rischi dell’IA.
Chi è John J. Hopfield
John J. Hopfield, classe 1933, PhD nel 1958 presso la Cornell University, è Professore alla Princeton University ed è considerato il padre della macchina di Boltzmann. Uno strumento che è in grado di riconoscere gli elementi caratteristici di un dato tipo di informazioni.
La macchina può essere utilizzata per classificare immagini o creare nuovi esempi del tipo di pattern su cui è stata addestrata. Hinton in questo modo ha contribuito ad avviare l’attuale sviluppo esplosivo dell’apprendimento automatico
Reti neurali, apprendimento automatico…AI
Quando parliamo di AI molto spesso intendiamo l’apprendimento automatico tramite reti neurali artificiali. Una tecnologia originariamente ispirata dalla struttura del cervello.
In una rete neurale artificiale, i neuroni del cervello sono rappresentati da nodi che hanno valori diversi. Nodi che si influenzano a vicenda tramite connessioni che possono essere paragonate alle sinapsi e che possono essere rese anche più forti.
La rete viene addestrata proprio per questo, ad esempio sviluppando connessioni più forti tra nodi, che poi è il lavoro svolto dai due scienziati premiati dall’Accademia reale di Svezia.
Tlc. I servizi globali B2B (AI, IoT, cloud, cybersecurity) varranno 1 trilione di dollari entro il 2030
Dall’AI all’IoT, passando per la cybersecurity e il cloud, ecco i servizi B2B più richiesti
I nuovi servizi business-to-business (B2B) basati su tecnologie emergenti, come cloud, cybersecurity, internet delle cose (IoT), applicazioni di intelligenza artificiale (AI), API di rete, dati/analisi e blockchain, potrebbero rappresentare per le imprese di telecomunicazioniun mercato da 1 trilione di dollari entro il 2030.
Un settore in rapida crescita, come testimoniato dalla ricerca pubblicata dalla GSMA Intelligence, secondo cui rispetto ai 426 miliardi di dollari raggiunti a fine 2023 (il 35% della base ricavi di tutto il settore Tlc mondiale), si potrebbe registrare un incremento di valore pari al +131% entro la fine del decennio.
I segmenti di maggior valore potrebbero essere rappresentati dai servizi cloud e di sicurezza informatica, in particolare nei settori finanziario, aerospaziale, manifatturiero e automotive.
<!-- ARUBA - 300x250 -->
Concorrenza agguerrita
“La competizione è altissima”, ha commentato Tim Hatt, responsabile della Ricerca di GSMA Intelligence, “ci sono gli hyperscaler, i fornitori di serrvvizi IT, i produttori di apparecchiature, startup di software, i player delle grandi piattaforme, tutti vogliono incrementare i propri guadagni con le nuove soluzioni tecnologiche oggi sul mercato”.
In particolare, secondo Hatt, “le telcos stanno cercando di monetizzare rapidamente gli investimenti realizzati in reti 5G, andando oltre i casi d’uso, focalizzandosi sui consumi e la connettività di base, offrendo soluzioni di rete avanzate, come lo slicing, le reti private e servizi di integrazione”.
Un mercato in cerca di quel giusto mix tecnologico in grado di abilitare nuovi modelli di business e che dimostri di riuscire ad adattarsi alle variabili esigenze delle imprese di settore.
L’ascesa del settore cyber
Come anticipato, tra i servizi B2B più richiesti ci sono certamente quelli legati alla cybersecurity. D’altronde, come sottolineato dal Report, sono ormai molteplici i casi di cyber attacchi alle aziende di telecomunicazioni e agli operatori di rete.
“Cassandra”, il cortometraggio realizzato con l’AI finalista al Prix Europa
Cortometraggio “Cassandra” di Scuola Holden e Rai Cinema al Prix Europa
“Cassandra“, il primo cortometraggio concepito e realizzato grazie alla collaborazione tra intelligenze umane e artificiali è finalista al Prix Europa nella categoria Digital Media. Prodotto da Scuola Holden con Rai Cinema, “Cassandra” è uno dei tre progetti italiani a concorrere per l’edizione 2024 della prestigiosa competizione europea per Tv, Radio, Web e l’unico presente nella categoria Digital Media nella quale è stato scelto tra gli oltre 60 progetti presentati.
Il cortometraggio, che recentemente è entrato anche nelle nomination del Prix Italia nella categoria Digital Interactive, fa parte del progetto transmediale di Scuola Holden e Rai Cinema ed è il risultato di un innovativo processo creativo sviluppato all’interno di Holden.ai Storylab, il laboratorio e osservatorio dell’intelligenza artificiale della Scuola Holden, creato in collaborazione con Rai Cinema e il Transmedia Lab dell’Università di Roma La Sapienza.
Che cos’è?
Cassandra è un’esperienza transmediale e interattiva composta da:
<!-- ARUBA - 300x250 -->
– Un CORTOMETRAGGIO– il primo concepito e realizzato grazie alla collaborazione tra intelligenze umane e artificiali – pubblicato su RaiPlay e presentato in numerosi festival (SCARICA: TRAILER – POSTER – FOTO)
– Un GPTpersonalizzato a tema “Cassandra” disponibile online sul GPT Store di OpenAI, con il quale gli utenti possono interagire ponendo domande sul futuro e sul cortometraggio.
– Un ARG Alternate Reality Game, un gioco digitale e interattivo che sfida gli utenti a rispondere a domande binarie (sì o no) su specifiche esperienze umane. Il gioco esplora la complessità delle emozioni umane e, al termine, fornisce all’utente una “percentuale di umanità” basata sulle sue risposte. Alla fine del quiz, i giocatori vengono invitati a guardare il cortometraggio “Cassandra”.
–I PROFILI SOCIAL dei protagonisti del cortometraggio su Instagram e Spotify, creati grazie alla collaborazione con il Transmedia Lab della Sapienza Università di Roma.
Il cortometraggio, co-prodotto con Rai Cinema, ha attivato la fucina di talenti Holden: quasi tutto il cast tecnico che ha partecipato alla realizzazione del corto ha frequentato la Scuola Holden.
Il cast
La regista è Demetra Birtone, diplomata a Scuola nel 2021, gli sceneggiatori sono Riccardo Milanesi e Filippo Losito, che oggi sono anche docenti del Master biennale in tecniche della narrazione e di Academy, e gran parte della troupe che ha lavorato sul set proviene dal bacino dei diplomati Holden.
Giovanni Abitante, filmmaker ed esperto di AI technology, ha firmato la produzione delle immagini realizzate con l’intelligenza artificiale. Nicole Soffritti, l’attrice protagonista, interpreta Agatha ed è una giovanissima comica che ha debuttato con lo spettacolo Divinamente Upset a Zelig nel gennaio 2023; attualmente lavora come attrice e stand-up comedian. Iacopo Ferro sta studiando al Teatro Stabile di Torino, ha debuttato nello spettacolo Sei personaggi in cerca d’autore per la regia di Valerio Binasco nel 2023 e interpreta Alessio, l’altro story trainer di Cassandra.
“Cassandra”, nuovo modello produttivo con l’AI
Cassandra segna un nuovo modello produttivo nel panorama cinematografico: è il primo cortometraggio concepito e realizzato insieme all’Intelligenza Artificiale potenziando la creatività umana: in fase di scrittura, gli autori hanno realizzato il chatbot dei protagonisti e lo hanno interrogato, ricavandone informazioni che sono servite per la sceneggiatura. Inoltre i pensieri di Cassandra sono stati ispirati da un dialogo tra gli autori e un’altra applicazione di AI, Google Bard.
Il cortometraggio è stato poi girato in parte facendo recitare gli attori in carne e ossa, e in parte utilizzando Runway, tool di editing video basato su intelligenza artificiale generativa che ha creato alcune scene del corto trasformandole nei pensieri di Cassandra, mentre il personaggio stesso di Cassandra è stato interamente generato con l’AI grazie alla combinazione tra Midjourney e HeyGen per l’animazione. Infine anche il logo di Cassandra è stato sviluppato grazie a Looka, una piattaforma basata sull’intelligenza artificiale.
Il progetto “Cassandra”, che recentemente è entrato anche nelle nomination del Prix Italia nella categoria Digital Interactive, è stato presentato in anteprima all’ultima edizione di Alice nella Città, la sezione parallela della Festa del Cinema di Roma dedicata alle giovani generazioni, partecipando successivamente a numerosi eventi e festival italiani e internazionali, fra cui il Talents and Short Film Market, il Future Film Festival, il BE Short, Rome Videogame Lab, la Biennale Tecnologia, l’AI Week e StartupItalia Open Summit.
Foxconn vola grazie all’intelligenza artificiale: fatturato record nel terzo trimestre
Foxconn, il colosso taiwanese dell’elettronica, ha registrato un terzo trimestre da record, superando le aspettative di crescita grazie alla forte domanda di server per l’intelligenza artificiale. L’azienda, che produce componenti per giganti del tech come Apple e Nvidia, ha visto una crescita robusta nella sua divisione di prodotti cloud e di rete, trainata proprio dalla richiesta di hardware per l’IA.
E infatti, è la domanda di server IA, in particolare da parte di clienti come Nvidia, a spingere il fatturato di Foxconn a livelli mai visti prima. Questo risultato conferma l’importanza crescente dell’intelligenza artificiale nel panorama tecnologico globale e il ruolo chiave di Foxconn nella sua evoluzione.
La spinta di Apple
Nonostante il boom dell’IA, anche il settore dell’elettronica di consumo, che include la produzione di iPhone, ha contribuito al successo delle fabbriche. Il lancio di nuovi prodotti, come ad esempio i nuovi modelli di iPhone, genera un’impennata nella domanda e di conseguenza un aumento della produzione. Questo si traduce in una forte crescita trimestre su trimestre per le aziende del settore, compensando eventuali cali in altri periodi dell’anno.
<!-- ARUBA - 300x250 -->
Il fenomeno dimostra come l’innovazione tecnologica, in tutte le sue forme, sia un motore fondamentale per la crescita economica. Sia l’IA che l’elettronica di consumo contribuiscono in modo significativo al successo delle fabbriche e all’economia in generale, seppur con dinamiche e modalità differenti. È importante sottolineare che questi due settori non sono in competizione tra loro, ma anzi possono essere complementari. Ad esempio, l’IA può essere utilizzata per migliorare l’efficienza della produzione di dispositivi elettronici, mentre i dispositivi elettronici possono essere utilizzati per sviluppare e utilizzare applicazioni di IA.
Settembre da record e previsioni ottimistiche
Il solo mese di settembre ha visto un fatturato di 733 miliardi di dollari taiwanesi, in aumento del 10,9% rispetto all’anno precedente e il secondo miglior risultato di sempre per il mese. Foxconn si aspetta un ulteriore incremento nel trimestre in corso, tradizionalmente il più forte per le aziende tecnologiche taiwanesi grazie alle vendite natalizie.
Le festività di fine anno, infatti, spingono i consumatori ad acquistare nuovi dispositivi elettronici, come smartphone, tablet e computer, generando un picco di domanda che si riflette positivamente sui risultati finanziari delle aziende del settore. Foxconn, in particolare, potrebbe beneficiare di questo trend grazie alla sua posizione di principale fornitore di Apple. L’azienda taiwanese, infatti, assembla la maggior parte degli iPhone venduti nel mondo, e le vendite di smartphone Apple tendono ad aumentare notevolmente durante il periodo natalizio.
I prossimi appuntamenti
Foxconn pubblicherà i dati completi del terzo trimestre il 14 novembre. Inoltre, l’8 e il 9 ottobre si terrà il Tech Day annuale dell’azienda, un evento in cui vengono solitamente annunciati nuovi prodotti e partnership. L’azienda, che punta a diventare un leader nel mercato dei veicoli elettrici, potrebbe svelare nuovi modelli, concept car e tecnologie innovative per la mobilità elettrica, come batterie di nuova generazione e sistemi di guida autonoma.
Foxconn presenterà anche le sue tre piattaforme smart: “EV Ecosystem”, “e-Bus” e “Key Components”, mostrando come queste possano rivoluzionare settori come i trasporti, la logistica e la produzione industriale. Per la prima volta, il secondo giorno dell’evento sarà aperto al pubblico, permettendo agli appassionati di tecnologia di vedere da vicino le innovazioni e di interagire con i prodotti. Come nelle edizioni precedenti, ci si aspetta la partecipazione di esperti e leader del settore tecnologico, con interventi e presentazioni su temi come l’IA, la mobilità elettrica e la trasformazione digitale. Foxconn, impegnata nella riduzione dell’impatto ambientale, potrebbe annunciare anche nuovi obiettivi e iniziative in questo ambito.
Il futuro è nella domotica
Intanto, anche indirettamente Apple continua a portare nuovi profitti al gruppo di Taiwan. Pare infatti che la Mela abbia scelto il partner per la produzione del suo primo robot: Hongzhun, una sussidiaria di Foxconn. Secondo indiscrezioni provenienti dalla supply chain taiwanese, Hongzhun si occuperà della produzione dell’involucro e delle parti meccaniche del robot. L’azienda ha già maturato esperienza nel settore con la produzione del robot industriale “FoxBot”.
Il robot di Apple, dotato di un ampio schermo simile a quello di un iPad e di un braccio robotico, sarebbe progettato per diventare il centro di controllo della casa intelligente, gestendo tutti i dispositivi dell’ecosistema domotico. Una mossa che potrebbe rivoluzionare il mercato della smart home, introducendo un nuovo livello di interazione e controllo grazie all’integrazione di un robot in grado di interagire fisicamente con l’ambiente.
Intelligenza artificiale e lavoro, le donne rischiano di più
Truenumbers è l’appuntamento quotidiano con la rubrica curata dal portale www.truenumbers.it, il più importante sito editoriale di Data Journalism in Italia, fondato da MarcoCobianchi. Una rubrica utile per saperne di più, per approfondire, per soddisfare ogni curiosità, ma sempre con la precisione che solo i numeri sanno dare. Per leggere tutti gli articoli della rubrica Truenumbers su Key4bizclicca qui..
Hanno 50-59 anni, vivono nel nord ovest e guadagnano bene. Sud poco impattato
E’ la domanda che si pone chiunque abbia un lavoro: l’Intelligenza Artificiale lo mette a rischio? Sarò sostituito da un algoritmo? Le indagini che cercano di dare una risposto a questo dilemma sono centinaia, ma ben poche riguardano il caso specifico italiano. Adesso arriva, però, uno studio (“Occasional paper”) della Banca d’Italia che, dettagliatissimo, spiega non solo e non tanto quali sono le professioni a rischio (c’è anche quello, ma non è la parte più interessante), ma piuttosto quali sono le persone che potrebbero vedere il loro lavoro sostituito, appunto, da un algoritmo.
Qual è il lavoro a rischio con l’Intelligenza Artificiale
Basta guardare il grafico interattivo sopra per avere la risposta alla domanda. I dati sono in percentuale (arrotondati) e mostrano il genere delle persone il cui lavoro è più esposto all’arrivo dell’Intelligenza Artificiale, l’età e la residenza. Il risultato? Riassumendo i dati possiamo dire che le donne di 50-59 anni che risiedono nel nord-ovest dell’Italia sono le persone più esposte all’arrivo dell’uragano dell’Intelligenza Artificiale. Come mai? Perché svolgono lavori ripetitivi che possono essere svolti proprio dall’AI; non si tratta delle solite mansioni manuali a rischio automazione, ma di occupazioni ben pagate, spesso situate nei servizi e, per quanto riguarda il settore economico è quello finanziario, delle comunicazioni e dei servizi professionali che potrebbe subire il maggiore impatto. E sono i settori economici che vedono maggiormente la presenza di donne lavoratrici.
Dicevamo del reddito. In effetti l’impatto toccherà soprattutto le persone che si trovano nei quintili alti della distribuzione del reddito. L’AI, infatti, non si limita a “rubare” il lavoro. Può anche migliorare la produttività, rendendo più efficienti alcune mansioni ed è per questo che l’indagine distingue tra lavori a rischio di sostituzione e quelli che potrebbero beneficiare dell’AI come complemento. Se da un lato troviamo i ruoli più routinari e standardizzati, dall’altro ci sono lavori complessi, come quelli dei manager e dei dirigenti finanziari, che potrebbero trovare nell’AI un potente alleato per migliorare la loro efficienza.
<!-- ARUBA - 300x250 -->
Cambi lavoro? Guadagnerai di meno
La questione non è solo se l’AI ci ruberà il lavoro, ma anche come cambierà il mercato del lavoro nel senso che la mobilità dei lavoratori italiani tra diverse occupazioni è piuttosto limitata e questo significa che chi oggi svolge un lavoro che verrà pesantemente impattato dall’AI difficilmente riesce a trovare una via d’uscita verso settori meno esposti all’automazione senza pagare un prezzo, spesso in termini di salario.
Comprensibilmente, infatti, i lavoratori che lasciano occupazioni ad alto rischio di sostituzione tendono a spostarsi verso ruoli meno esposti, ma il cambio comporta una diminuzione del salario. Le disuguaglianze potrebbero quindi aumentare, con un divario crescente tra chi è in grado di adattarsi e chi resta indietro. E non è un problema solo per i meno qualificati: anche i lavoratori con una formazione elevata possono trovarsi in difficoltà se costretti a transizioni verso ruoli meno esposti, con guadagni ridotti.
Sorpresa: l’AI avvantaggia il Sud
C’è un’altra dimensione di questa disuguaglianza: quella geografica. I dati riportati da Bankitalia mostrano che le occupazioni maggiormente a rischio di essere sostituite sono più concentrate nel Nord-Ovest del Paese, mentre, sorpresa!, nel Sud prevalgono quelle che potrebbero beneficiare dell’AI, come i lavori nei servizi pubblici e sanitari. E poi ci sono i contratti di lavoro. I lavoratori in posizioni a rischio di sostituzione tendono ad avere contratti a tempo indeterminato, il che potrebbe mitigare, nel breve termine, gli effetti di spiazzamento. Un altro dato interessante è quello sugli spostamenti tra settori. I lavoratori in occupazioni altamente sostituibili tendono a cambiare più frequentemente settore rispetto agli altri, ma, come detto, non necessariamente questo porta a benefici economici. Al contrario, per molti di loro si tratta di un cambio imposto, più che di una scelta basata su opportunità migliori.
I dati si riferiscono al: 2024 Fonte: Banca d’Italia
Utilizzo dell’intelligenza artificiale nella cybersecurity dei sistemi industriali
L’articolo esplora come l’intelligenza artificiale stia influenzando la crescente sofisticazione degli attacchi cibernetici ai sistemi industriali nell’era dell’Industria 4.0, con un focus sui rischi che minacciano i sistemi di controllo industriale (ICS). Verranno analizzate le principali minacce informatiche che questi sistemi devono affrontare, mettendo in evidenza come l’adozione di tecnologie come l’intelligenza artificiale e l’Internet delle cose (IoT) abbia migliorato l’efficienza e la produttività, ma allo stesso tempo esposto le infrastrutture critiche a nuovi pericoli. Infine, si esamineranno gli strumenti basati sull’intelligenza artificiale per prevenire e mitigare questi attacchi, considerando le sfide e le opportunità offerte da tali tecnologie per la sicurezza cibernetica.
Intelligenza Artificiale e Sistemi Industriali: Proteggere l’Industria 4.0 dalle Minacce Cibernetiche
Gli attacchi cibernetici ai sistemi industriali sono diventati sempre più sofisticati e pericolosi con l’evoluzione dell’Industria 4.0.
L’Industria 4.0 ha l’obiettivo di creare un ambiente industriale per ecosistemi di produzione in tempo reale, fabbriche intelligenti e sistemi autonomi. I progetti legati all’Industria 4.0 utilizzano tecnologie dell’informazione come l’Internet delle cose (IoT), il cloud, i big data e l’intelligenza artificiale (IA). La capacità di connettere i sistemi industriali alla rete ha portato a numerosi vantaggi in termini di efficienza, produttività, manutenzione e monitoraggio; ma ha anche aumentato esponenzialmente la superficie esposta alle minacce cyber. Sistemi e processi industriali sono così diventati un nuovo obiettivo primario; in particolare, i sistemi di controllo industriale (ICS) sono diventati uno dei principali target per i cyber criminali.
Questi sistemi sono responsabili del monitoraggio e del controllo dei processi industriali, come la produzione di energia, la gestione delle forniture idriche e l’automazione delle fabbriche. Proteggere i sistemi di controllo industriale dai cyber attacchi è una priorità per garantire la sicurezza di asset che vanno oltre l’operatività di un’azienda, potendo arrivare al blocco di intere nazioni o addirittura a pericoli per la vita umana.
Rimane nella storia dei cyber attacchi quello del 23 dicembre 2015 in Ucraina, quando il malware Blackenergy ha disconnesso alcune sottostazioni elettriche della rete elettrica nazionale, causando un black out di diverse ore nella maggior parte del Paese; precedenti attacchi che hanno utilizzato il malware BlackEnergy erano stati attribuiti a Sandworm Team, gruppo criminale piuttosto noto per azioni contro sistemi SCADA/ICS. Più recentemente, a maggio del 2021, un altro attacco ha fatto molto riflettere la comunità degli esperti di sicurezza: quello in cui un ransomware ha interrotto tutte le operazioni della Colonial Pipeline, il più grande gasdotto degli Stati Uniti. L’azienda ha dichiarato di aver pagato 4,4 milioni di dollari per ripristinare la propria attività.
Introduzione ai Sistemi di Controllo Industriale (ICS) – Vulnerabilità e Convergenza IT/OT
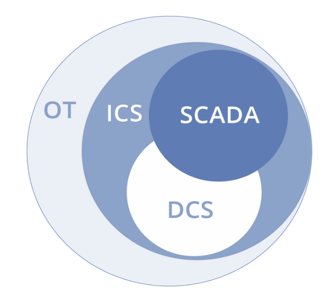
I sistemi di controllo industriale (ICS – Industrial Control System) sono comunemente definiti come un sottoinsieme delle tecnologie operative (OT – Operational Technology) che regolano i processi industriali; e comprendono a loro volta i sistemi noti come SCADA (Supervisor Control and Data Acquisition), introdotti a partire dagli anni ‘60 per monitorare le linee di produzione e oggi spesso associati a infrastrutture su larga scala denominate DCS (Distributed Control System), ampiamente utilizzate nell’industria di processo (Fig.1).
Fig.1
Storicamente, gli ICS non sono stati progettati con caratteristiche di sicurezza “by design” e la convergenza di ambienti OT con le tecnologie dell’IT (Information Technology) nell’Industria 4.0 ha portato con sé le vulnerabilità dei sistemi IT: ad esempio la capacità di gestione remota ha connesso i sistemi ICS alla rete Internet, così esponendoli ai rischi del mondo esterno.
I sistemi OT hanno, poi, delle peculiarità che rendono difficile l’utilizzo delle misure di protezione tipiche dei sistemi IT: ad esempio la quantità di informazioni scambiate in rete, estremamente elevata ma con pacchetti di informazioni di dimensioni limitate (dell’ordine di pochi byte) e provenienti da un gran numero di fonti.
Questo significa che alcuni meccanismi, come la crittografia utilizzata per le classiche trasmissioni di dati IT o la firma digitale (usata per evitare l’alterazione dei dati), risultano di difficile adozione perché potrebbero introdurre un overhead elevato e un ritardo inaccettabile nell’elaborazione dei dati e per il controllo dell’hard real-time; in altre parole il requisito per garantire il tempo massimo di esecuzione per ogni task, essenziale per il controllo di processi industriali che il più delle volte operano a ciclo continuo (24×365).
In questo scenario anche l’utilizzo dei sistemi antivirus e le attività di patching risultano complessi da introdurre e applicare. Il tutto è reso ancora più complesso dal fatto che questi sistemi abbiano un setup molto ampio e una durata di vita di oltre dieci anni.
Va considerato inoltre che i sistemi ICS sono sempre più presenti in ambienti cyber-fisici o CPS (Cyber-Physical Systems), tra i più significativi nello sviluppo dell’informatica.
Nei CPS c’è una combinazione di processi fisici in rete integrati con componenti cibernetici, sensori e attuatori che interagiscono nel ciclo di monitoraggio e nel processo decisionale della linea di produzione: interazioni, queste, che diventano essenziali nei processi uomo-macchina e macchina-macchina tipici dello smart manufacturing e della produzione “intelligente”.
Infine, mentre i sistemi IT sono stati progettati per interagire con un operatore umano, i sistemi OT devono principalmente interfacciarsi con “sistemi fisici”, dovendo considerare elementi come reazioni chimiche, liquidi, variazioni di temperature, movimento di oggetti, etc.
Un attacco con iniezione di dati falsi, che mira a compromettere le misure di supervisione e acquisizione dati (SCADA) e a disturbare il funzionamento del sistema, è tra le cyber minacce più temute negli ambienti OT.
La valutazione dei rischi di sicurezza, nell’ambiente industriale, deve considerare non solo gli aspetti digitali ma anche quelli fisici. Questo approccio è essenziale per proteggere le persone, l’ambiente e le infrastrutture critiche dalle minacce informatiche. Nell’ambito operativo, la probabilità e l’impatto non sono gli unici due fattori da considerare: la relazione con il mondo fisico è il terzo parametro chiave nella formula della cybersecurity per l’OT.
Questo parametro aggiuntivo modifica drasticamente la valutazione del rischio e include dettagli preziosi per gli operatori, la cui postura di sicurezza è principalmente focalizzata sulla vita umana e sugli impatti per l’ambiente, ovvero asset che non vengono quasi mai presi in considerazione nell’IT.
Architetture IT/OT Integrate e Attacchi Informatici agli ICS
A titolo esemplificativo si riporta in Fig. 2 un macro esempio di architettura IT/OT integrata:
Fig. 2 – ICS Architecture based on PERA model (Williams, 1994)
Gli attacchi informatici agli ICS possono essere mirati od opportunistici. I primi hanno come obiettivo immediato l’infrastruttura fisica, mentre i secondi includono un attacco contro un sistema industriale come sottoprodotto, piuttosto che come obiettivo principale.
La MITRE Corporation ha recentemente rilasciato un quadro MITRE ATT&CK per ICS [1] per modellare i percorsi di attacco verso l’OT, sotto forma di tattiche, tecniche e procedure. Alcune delle tattiche del quadro ATT&CK per ICS ricompaiono nella matrice ATT&CK generale; altre sono uniche per i sistemi di controllo industriale.
Tra le tattiche uniche vi sono l’inibizione delle funzioni di controllo, la compromissione del controllo dei processi e una categoria che elenca le varie forme di impatto che gli attacchi informatici ICS possono avere. Gli attacchi di solito non vengono eseguiti in un’unica fase e con un’unica tecnica o procedura. Al contrario, si basano su un insieme di tecniche eseguite in una sequenza nota come kill chain.
Il quadro MITRE ATT&CK per ICS aiuta a identificare le specifiche tecniche e procedure che possono essere utilizzate in ciascuna fase della kill chain per gli attacchi agli ICS. L’utilizzo di un quadro come ATT&CK for ICS permette agli operatori di sistemi di controllo industriale di comprendere meglio le minacce, di identificare le vulnerabilità e di adottare misure preventive e di mitigazione.
Inoltre, l’impiego della Threat Intelligence nell’utilizzo del MITRE ATT&CK aiuta a fornire una visione più completa e dettagliata dell’ambiente di sicurezza, consentendo di aggiornare il framework in modo più preciso e dinamico, permettendo di:
identificare le tecniche usate dagli attaccanti: la Threat Intelligence fornisce informazioni sulla modalità di attacco utilizzata da ciascun gruppo di attaccanti, consentendo di mappare queste informazioni alla corrispondente tecnica nel framework MITRE ATT&CK;
prioritizzare la mitigazione: la Threat Intelligence fornisce informazioni sulla gravità degli attacchi e la probabilità di successo, consentendo agli amministratori di priorizzare la mitigazione delle tecniche di attacco più pericolose in base allo scenario e alla tipologia di organizzazione;
diminuire i casi di falso positivo: la Threat Intelligence fornisce informazioni sui comportamenti di attacco specifici, consentendo di ridurre gli errori dovuti a falsi positivi nelle analisi di sicurezza;
fornire un contesto strategico: la Threat Intelligence fornisce un quadro più completo circa il contesto strategico , consentendo di comprendere la natura dell’attacco, la motivazione degli attaccanti e le implicazioni per l’organizzazione.
In questo complesso scenario, che vede le problematiche di sicurezza legate al mondo ICT sommarsi a quelle specifiche del settore OT, un valido aiuto nella prevenzione e contrasto a queste tipologie di attacchi cyber viene da soluzioni basate sull’intelligenza artificiale [2].
Intelligenza Artificiale e Cybersecurity nella Industry 4.0
L’intelligenza artificiale è un approccio innovativo che conferisce soprattutto capacità di apprendimento al sistema. L’utilizzo di algoritmi di deep learning e machine learning permette di sviluppare sistemi di rilevamento delle intrusioni (IDS) per combattere gli attacchi informatici, che possono compromettere sistemi di tipologia OT; ad esempio la capacità di analizzare in real time traffico intenso ma di ridotte dimensioni nonché di analizzare la corretta configurazione dei parametri dei sensori e attuatori di un sistema SCADA o, ancora, di un PLC rispetto al suo comportamento operativo.
Proprio per le peculiari ed eterogenee caratteristiche architetturali degli ambienti OT, con un approccio basato su sistemi IA in grado di utilizzare contemporaneamente modelli diversi di deep learning (DL) e machine learning (ML), è possibile creare un sistema deep ensemble.
L’ensembling è un approccio di ML che combina diversi modelli predittivi per ottenere una migliore performance di previsione rispetto a un singolo modello.
Il concetto di base dell’ensembling è che la fusione delle previsioni di più modelli può ridurre la varianza delle previsioni individuali e migliorare stabilità e accuratezza complessiva del modello predittivo, magnificando così i punti di forza dei vari modelli, che si completeranno tra loro; mentre molte debolezze degli stessi si elimineranno a vicenda.
Questo metodo innovativo di rilevamento delle anomalie utilizza un insieme di modelli di deep learning per identificare e rilevare attacchi informatici nei sistemi SCADA/ICS. Il modello deep ensemble combina e apprende in modo dettagliato le caratteristiche delle attività dannose, permettendo di distinguerle dalle attività normali. Il principale vantaggio dei modelli di deep learning utilizzati è che non si richiede una progettazione delle funzionalità né si assumono ipotesi sulla distribuzione dei dati, rendendo quindi questi sistemi molto interessanti anche per il rilevamento degli attacchi informatici in ambito ICT.
Esistono diverse tecniche di deep learning che possono essere utilizzate per contrastare i cyber attacchi.
Rilevazione degli attacchi: le reti neurali possono essere addestrate per rilevare attività sospette o anomale nella rete, come intrusione o attacchi DDoS. Questi modelli possono essere addestrati utilizzando dataset etichettati contenenti esempi di attività normali e attività malevole.
SVM (Support Vector Machine): algoritmi di apprendimento automatico che possono essere usati per rilevare attacchi basati sulle caratteristiche del traffico di rete. L’SVM è in grado di distinguere tra traffico normale ed eventuali anomalie, che possono essere indicatori di un attacco in corso.
Riconoscimento di malware: l’utilizzo di reti neurali per riconoscere i modelli di codice dannoso può essere utile per rilevare e isolare i malware prima che possano causare danni significativi.
Principali Modelli di Intelligenza Artificiale per la Sicurezza dei Sistemi Industriali
Di seguito si esaminano i principali modelli di intelligenza artificiale utilizzati per migliorare la sicurezza dei sistemi industriali, approfondendo come reti neurali convoluzionali, autoencoder, Deep Belief Network, GAN e Deep Reinforcement Learning possano essere impiegati per rilevare, prevenire e mitigare le minacce informatiche negli ambienti industriali sempre più complessi.
Reti neurali convoluzionali (CNN):
Si tratta di una rete neurale progettata per elaborare input memorizzati in array. L’architettura delle CNN è composta da tre tipi di strati: strati di convoluzione, strati di raggruppamento e strati di classificazione. Le CNN possono essere utilizzate per monitorare l’integrità del sistema industriale, in quanto possono analizzare flussi di dati provenienti da sensori all’interno dell’ambiente e rilevare anomalie o violazioni dei parametri di sistema, garantendo un continuo monitoraggio dell’integrità del sistema stesso.
Le CNN possono anche essere allenate per rilevare tentativi di hacking e manipolazione dei dati, potendo analizzare i log di sistema e i flussi di dati per identificare comportamenti anomali o attività sospette all’interno della rete industriale. Anche l’ambiente fisico può essere controllato attraverso le reti CNN, allenandole a rilevare intrusioni o accessi non autorizzati; tramite l’analisi di immagini o video provenienti da telecamere di sicurezza o droni, le CNN possono rilevare anomalie o comportamenti sospetti all’interno dell’ambiente industriale.
Autoencoder profondi (DAE):
Sono reti neurali in grado di analizzare e codificare dati compressi, presentando la versatilità dell’apprendimento non supervisionato. L’encoder e il decodificatore sono i componenti fondamentali dell’autoencode: un’applicazione adatta alla sicurezza dei dispositivi IoT, ai sistemi di intrusione e al rilevamento dei guasti dei sensori. Gli autoencoder di denoising sono un tipo di algoritmo di apprendimento automatico che può essere utilizzato nel campo della cybersecurity, in particolare nel contesto dei sistemi di controllo industriale. Negli ICS, i DAE di denoising possono essere utilizzati per rilevare anomalie nelle letture dei sensori e in altri flussi di dati, che potrebbero indicare una minaccia alla sicurezza informatica.
Addestrando l’autoencoder in condizioni operative normali, esso può imparare a distinguere tra dati normali e anomali; se rileva un input che si discosta significativamente dalla distribuzione normale, può segnalarlo come potenzialmente anomalo e indicativo di un problema di cybersecurity. Gli autoencoder di denoising possono essere utilizzati anche per il rilevamento e la diagnosi dei guasti nei processi industriali, il che può aiutare a prevenire le minacce alla cybersecurity attenuando gli effetti di guasti o malfunzionamenti delle apparecchiature. Identificando i potenziali problemi prima che si aggravino, i team di cybersecurity possono rispondere in modo proattivo e prevenire interruzioni su larga scala.
Deep Belief Network (DBN):
Modello generativo probabilistico che funziona con una combinazione di reti di apprendimento multistrato, supervisionate e non supervisionate. I DBN possono essere addestrati su set di dati su larga scala provenienti da attacchi informatici noti e utilizzati per estrarre informazioni preziose sui vettori di attacco, sulle tecniche e sulle vulnerabilità dei potenziali bersagli. Questi dati possono essere utilizzati per sviluppare strategie di Threat Intelligence e di risposta agli incidenti, sviluppare contromisure efficaci e migliorare la sicurezza informatica complessiva.
Rete neurale ricorrente (RNN):
Modello di apprendimento automatico adattato alle reti neurali, per imparare a mappare ingressi e uscite sequenziali. Le RNN sono in grado di analizzare il comportamento del software e rilevare gli schemi che indicano la presenza di malware. Addestrandosi su un ampio set di campioni di malware noti, le RNN possono identificare automaticamente malware nuovi o sconosciuti in base al loro comportamento.
Generative Adversarial Network (GAN):
Utilizza l’apprendimento automatico non supervisionato con due reti neurali, una delle quali svolge il ruolo di generatore e l’altra di discriminatore. La rete generatrice riceve i dati in ingresso e produce dati in uscita con caratteristiche simili ai dati reali; la seconda rete riceve i dati reali e i dati della prima rete, per verificare se i dati in ingresso siano reali o falsi. Le GAN possono essere utilizzate per generare dati sintetici, indistinguibili dai dati reali da parte del discriminatore.
Questi dati sintetici possono essere utilizzati per addestrare i modelli di apprendimento automatico a rilevare le minacce informatiche, in quanto forniscono un set di dati ampio e diversificato senza dover fare affidamento su dati sensibili o riservati provenienti dal mondo reale.
Inoltre le GAN possono essere utilizzate per generare esempi avversari, ossia input progettati per essere mal classificati dai modelli di apprendimento automatico. Questi esempi possono aiutare a identificare i punti deboli e le vulnerabilità dei modelli di apprendimento automatico, migliorandone la robustezza contro gli attacchi informatici.
Deep Reinforcement Learning (DRL):
E’ la combinazione di reti neurali profonde e algoritmi di apprendimento. La sintesi dei due algoritmi fornisce una soluzione utile in scenari in cui il processo decisionale è complesso e richiede una combinazione di percezione, cognizione e azione. Grazie alla sua capacità di migliorare i meccanismi di rilevamento, prevenzione e risposta alle minacce, negli ultimi anni il Deep Reinforcement Learning ha guadagnato un’attenzione significativa nel campo della cybersecurity.
Combinando la potenza dell’apprendimento profondo con gli algoritmi di apprendimento per rinforzo, i professionisti della cybersecurity possono sviluppare sistemi intelligenti che imparano dalle proprie esperienze per identificare e mitigare le varie minacce informatiche. Uno dei principali vantaggi del deep reinforcement learning nella cybersecurity è la sua capacità di gestire attacchi complessi e dinamici: i sistemi tradizionali e gli approcci basati sulle firme spesso faticano a rilevare attacchi zero-day o che utilizzino modelli in rapida evoluzione. I modelli di deep reinforcement learning, invece, sono in grado di apprendere dai dati storici e di adattare le proprie strategie di difesa in tempo reale, migliorando l’accuratezza e l’efficienza nel rilevare minacce sconosciute e in evoluzione.
Intelligenza Artificiale nella Cybersecurity Industriale: Opportunità, Sfide e il Ruolo del Monitoraggio Predittivo
Le ricerche in campo di ML e DL mostrano tecniche promettenti per combattere le minacce informatiche. Applicando strumenti di IA per proteggere l’ecosistema industriale, i sistemi continueranno ad imparare dai tentativi di attacco: di conseguenza, trarranno vantaggio dall’analisi predittiva per affrontare la crescente complessità dei cyber attacchi. L’intelligenza artificiale aiuta il monitoraggio per identificare modelli di attività normali e anomale con caratteristiche dannose e il monitoraggio, a sua volta, rende possibile mitigare e localizzare gli attacchi.
Tuttavia, le tecnologie IA non garantiscono una sicurezza assoluta per gli ambienti industriali. Le stesse tecnologie, infatti, vengono sfruttate anche per creare nuovi tipi di minacce avanzate: ad esempio gli attori malintenzionati utilizzano modelli ML per generare malware sempre più sofisticati, aumentando così la portata degli attacchi.
Le soluzioni basate sull’IA offrono numerosi vantaggi nel prevenire e contrastare i cyber attacchi, ma richiedono una costante evoluzione e miglioramento che tengano in conto l’evoluzione delle minacce. La combinazione di intelligenza artificiale e competenze umane specializzate può essere la strategia migliore per affrontare le sfide della sicurezza cibernetica. Attualmente utilizzare l’IA per la prevenzione e il contrasto dei cyber attacchi presenta, rispetto ai sistemi di difesa tradizionali, diversi vantaggi e alcune importanti sfide.
Di seguito una tabella riassuntiva dei principali vantaggi e svantaggi nell’utilizzo di queste tecnologie (Tab.1).
Vantaggi dell’IA nella cybersecurity
Sfide per l’utilizzo dell’IA nella cybersecurity
Rilevamento e risposta rapida: l’IA può analizzare grandi quantità di dati in tempo reale per identificare modelli sospetti o attività anomale, consentendo una risposta immediata al cyber attacco.
Falsi positivi e falsi negativi: l’IA può generare allarmi erronei o non rilevare correttamente alcune minacce. È necessario un costante lavoro di perfezionamento dell’algoritmo per ridurre i falsi positivi e negativi.
Adattabilità: l’IA può apprendere in modo autonomo e migliorare continuamente le sue capacità di rilevamento e difesa, adattandosi alle nuove minacce e ai nuovi metodi utilizzati dagli aggressori.
Malintenzionati che sfruttano l’IA: gli aggressori possono utilizzare l’IA per eseguire attacchi più sofisticati e sfuggire alla rilevazione, creando una sorta di “corsa agli armamenti” tra i difensori e gli aggressori.
Automazione dei processi di sicurezza: l’IA può automatizzare compiti ripetitivi come il monitoraggio del traffico di rete, l’analisi dei log e la gestione delle vulnerabilità, riducendo l’onere sui team di sicurezza.
Bisogno di expertise specializzata: l’implementazione di soluzioni basate sull’IA richiede competenze tecniche avanzate, che potrebbero non essere facilmente disponibili o accessibili a tutte le organizzazioni.
Identificazione delle minacce sconosciute: l’IA può individuare e mitigare le nuove minacce cibernetiche prima che siano ampiamente riconosciute dai sistemi di difesa tradizionali.
Costi elevati: l’implementazione e la gestione di sistemi di difesa basati sull’IA possono richiedere investimenti significativi in termini di infrastruttura, risorse e personale specializzato
Tab.1
In conclusione va sottolineato che queste tecnologie rivelano anche diversi problemi etici nella loro implementazione, come la mancanza di un codice morale per le macchine. Il processo decisionale può infatti avere impatti significativi, che l’Intelligenza Artificiale potrebbe non avere la capacità di valutare.
Tale incapacità di prendere decisioni che tengano conto di questioni etiche rappresenta senz’altro la principale sfida: poiché negli ambienti industriali la componente di interazione col mondo fisico è preponderante, la decisione di bloccare un sistema di produzione per isolare un attacco cyber – ad esempio – potrebbe causare enormi danni ambientali e addirittura la perdita di vite umane.
Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.
Due studenti di Harvard hanno dimostrato quanto è facile ottenere dati personali con i Ray-Ban di Meta
Due studenti di Harvard hanno dimostrato come gli occhiali intelligenti Ray-Ban Meta, combinati con la tecnologia di riconoscimento facciale e l’AI, possano essere utilizzati per ottenere illegalmente informazioni personali come identità, numeri di telefono e indirizzi.
La demo, chiamata I-Xray, utilizza tecnologie già esistenti e facilmente accessibili, sollevando serie preoccupazioni sulla privacy.
Il progetto I-Xray
AnhPhuNguyen, uno dei due studenti, ha pubblicato un video che mostra il processo in azione. Il sistema funziona sfruttando la capacità degli occhiali di Meta di trasmettere video in streaming su Instagram. Un programma al computer monitora la diretta e, tramite l’intelligenza artificiale, identifica i volti.
Le immagini vengono poi confrontate con i database pubblici per ottenere informazioni sensibili, che vengono visualizzate su un’app. Nel video dimostrativo, gli studenti riescono a identificare in tempo reale compagni di classe e perfetti sconosciuti, ottenendo i loro indirizzi e i nomi dei loro familiari.
La precisione della tecnologia rende I-Xray uno strumento potenzialmente pericoloso nelle mani sbagliate. Gli studenti hanno dichiarato di aver creato la demo non per scopi malevoli, ma per sensibilizzare l’opinione pubblica sui rischi di tali oggetti.
Smart glasses e il problema della privacy
La privacy è sempre stata una delle principali preoccupazioni per i cosiddetti “smart glass”. Al lancio della prima edizione dei Google Glass, oltre dieci anni fa, vi fu una reazione in parte negativa del pubblico proprio per la possibilità, per chi li indossava, di registrare gli altri in spazi pubblici, senza alcun consenso. L’IA aggiunge a tale scenario conseguenze critiche per la riservatezza dei dati.
Gli smart glasses pongono un grosso problema di privacy. “Nel momento in cui scattano una foto e poi la pubblicano sui social, stanno condividendo i dati personali dei soggetti che finiscono nell’immagine, in primis i lineamenti del loro volto” aveva avvertito GuidoScorza, esperto di diritto delle nuove tecnologie e membro del collegio del garante per la protezione dei dati personali a Roma. “Ciò che mi preoccupa è l’utilizzo ‘con leggerezza’ dell’occhiale da parte di soggetti che non hanno piena consapevolezza dei rischi connessi alla condivisione di dati personali online. Pensiamo ai minorenni”.
“Il problema non è solo quello della riconoscibilità dell’occhiale e del momento in cui scatta una foto o registra un video” continua Scorza. “Non basta modificare il design del prodotto. L’intervento va fatto sulla comunicazione”. L’imperativo è quello di aumentare la consapevolezza delle persone di trovarsi in una società sempre più connessa, dove è più facile finire, anche per caso, in foto e video prodotti da persone o aziende che non conosciamo. “Pensiamo alle telecamere di sorveglianza nelle città. Io lavoro in centro a Roma. Nei dintorni del mio ufficio è pieno di telecamere. Non saprei dire dove si trovano esattamente, ma sono consapevole che ci sono, e che mi riprendono. La stessa consapevolezza che ho io e tante altre persone andrebbe ampliata anche alla diffusione degli smart glasses”. Una campagna di comunicazione in profondità, quindi. Chi la dovrebbe fare? “Prima di tutto le aziende stesse, per il principio della responsabilità sociale d’impresa: non basta dare la notizia che il prodotto è sul mercato. Bisogna instillare nel pubblico la consapevolezza di come gli smart glasses vengono utilizzati, e dei loro rischi per la privacy”.
Ray Ban: l’accordo tra Meta e Luxottica
Il lancio dei Ray-Ban Stories, gli smart glasses che Facebook ha sviluppato insieme a ExilorLuxottica, l’azienda italiana che produce gli occhiali a forma a goccia delle lenti, sono un capitolo di una storia iniziata nel 2013 con i Google Glass, annunciati con grande ottimismo dall’azienda di Mountain View. I tempi non erano ancora maturi e l’operazione si rivelò un completo fallimento commerciale. E non fu solo una questione di mancati ricavi. I primi occhiali intelligenti sul mercato scatenarono le stesse critiche che vengono mosse oggi verso i Ray Ban-Meta.
Come fanno quelli che non le stanno indossando a capire quando le lenti smart di qualcuno sono in funzione? L’utilizzo degli occhiali di Google venne così vietato in diversi posti. Nei bar e ristoranti di diverse zone degli Stati Uniti, ad esempio. In California scattarono le prime multe per automobilisti che li indossavano al volante. Già otto anni fa, le persone avvertivano il disagio di non capire se gli occhiali fossero accesi o meno in quanto il sensore Led che si illumina sulla montatura ad ogni registrazione non è ben visibile. In Italia ha suscitato molto clamore l’utilizzo in maniera non corretta da parte nello scandalo che ha visto coinvolti l’ex ministro della Cultura, GennaroSangiuliano e l’imprenditrice MariaRosariaBoccia. Quest’ultima è indagata appunto per alcuni reati, tra cui violazione della privacy, a causa dell’utilizzo dei smart glasses di Meta all’interno del Ministero della Cultura e durante il G7.
Recentemente il fondatore e capo di Meta, MarkZuckerberg, ha detto in un’intervista a “The Verge” che valuta un investimento “simbolico” in EssilorLuxottica per “rafforzare la partnership nel lungo” periodo tra le due aziende.
AI, Microsoft: “4,3 miliardi di euro in Italia”. Ma la maggior parte della cifra non sarà spesa qui e darà lavoro a 10/20 persone
Microsoft investirà in Italia 4,3 miliardi di euro nei prossimi due anni per espandere la sua infrastruttura di data center hyperscale cloud e di intelligenza artificiale.
Lo ha annunciato ieri l’azienda dopo l’incontro a Roma tra il presidente della multinazionale di Redmond, BradSmith e il presidente del Consiglio GiorgiaMeloni.
Nel corso del colloquio, la premier ha espresso “soddisfazione per l’importante investimento che Microsoft ha annunciato di realizzare in Italia per incrementare i data center necessari per sostenere la crescente richiesta di servizi di intelligenza artificiale. Il rafforzamento delle capacità computazionali, facendo leva sulle eccellenze italiane dell’alta formazione e della ricerca, contribuirà”, spiega una nota di Palazzo Chigi, “a consolidare il ruolo dell’Italia come hub digitale nel Mediterraneo, anche in linea con le priorità del Piano Mattei per l’Africa e la Partnership for Global Infrastructure and Investment (Pgii), iniziativa strategica lanciata in ambito G7”.
<!-- ARUBA - 300x250 -->
L’incontro, che rientra in una serie di contatti della premier Meloni con esponenti del settore dell’innovazione – tra loro il fondatore di OpenAI, SamAltman, il numero uno di BlackRock, LarryFinke il patron di Tesla e di Space X, Elon Musk – ha inoltre consentito “uno scambio di vedute sulle prospettive dello sviluppo tecnologico e informatico globale, con particolare riferimento allo sviluppo dell’intelligenza artificiale, alle opportunità da cogliere e ai rischi da prevenire”, conclude la nota di Palazzo Chigi.
Cosa prevede l’annuncio
Per la multinazionale la CloudRegionItalyNorth diventerà grazie all’iniziativa una delle più grandi Regioni data center di Microsoft nel continente, con un ruolo cruciale nel soddisfare i requisiti europei di Data Boundary.
L’investimento include un programma di formazione denominato National Skilling Initiative rivolto a professionisti e studenti, in particolare in aree svantaggiate e nel Sud Italia, oltre a iniziative come “Include to Grow” e “Ital.IA LAB”. Scopo di questi nuovi programmi sarà quello di formare più di un milione di persone in Italia entro la fine del 2025 nell’uso delle soluzioni di Intelligenza Artificiale in ambito professionale e lavorativo.
Che piani ci sono? Ci sarà un cronoprogramma degli investimenti?
Nel comunicato diffuso ieri da Microsoft non c’è però nessun cronoprogramma ben definito degli investimenti che saranno effettuati dalla multinazionale. Nessun piano preciso su come verranno investiti esattamente questi fondi e in quale zona in Italia.
Ci saranno dei nuovi data center? Se sì dove?
A esprimere qualche perplessità sull’investimento di Microsoft è stato già Il Sole 24 Ore, che ha fatto notare una certa sproporzione tra la cifra impegnata da Microsoft per l’aumento della sua capacità di calcolo e la limitata domanda di AI in Italia, un Paese ricco di PMI dove l’adozione dell’intelligenza artificiale è ancora per il momento bassa.
“La dimensione dell’investimento annunciato resta tutta da comprendere”, scrive il giornalista Luca De Biase,aggiungendo che “con 4,3 miliardi l’offerta potenziale di servizi di calcolo della Microsoft aumenterà di molte volte, a fronte di una domanda promettente ma limitata”.
“Non è ancora chiaro”, aggiunge poi “quanto dell’investimento della Microsoft si tradurrà nell’installazione in Italia di macchine e soluzioni prodotte altrove e quanto invece potrà generare di indotto per la valorizzazione delle competenze scientifiche e tecnologiche italiane”.
I centri dati per l’intelligenza artificiale, inoltre, sono strutture estremamente energivore: l’Italia è però il primo paese importatore di elettricità al mondo e i prezzi delle bollette elettriche sono più alti rispetto ad altri paesi europei. Il Sole ha scritto che i 4,3 miliardi di Microsoft “forse serviranno anche per la generazione di energia”.
Altri dubbi sull’investimento
“Microsoft spende 4 miliardi di dollari in schede NVIDIA e poi le spedisce in Italia per metterle dentro un capannone attrezzato come datacenter”, tuona su LinkedinAlessioCecchi, CEO di Qboxmail.
“L’investimento va principalmente a beneficio del loro di Paese, non del nostro. Il nostro è dove l’investimento deve essere ripagato con i servizi venduti alle aziende italiane! Quindi, se va bene in Italia rimangono i soldi dell’affitto del datacenter (che probabilmente sarà Stack a Pavia) e quelli del consumo elettrico per accendere e raffreddare i server che Microsoft installerà per la sua AI. Sì, perché la cifra di 4,3 miliardi non verrà spesa in Italia ma negli USA per acquistare componenti hardware (roba tipo CPU Intel o AMD, schede NVIDIA, RAM, dischi, etc) che una volta assemblate verranno solamente spedite in Italia”.
Per Cecchi “questa operazione se va bene darà lavoro a 10-20 persone, le guardie ed i manutentori del datacenter. Di ricchezza vera che rimane sul territorio Italiano neanche l’ombra, forse qualche “roadshow” (che loro chiamano “piano di formazione per far crescere le competenze digitali”) per promuovere i loro servizi alle nostre aziende”, ha concluso.
Microsoft si posiziona sull’AI in Italia: ieri l’accordo OpenAI-CDP
Ieri un’altro annuncio molto importante sull’AI. Cdp Venture Capital ha firmato un protocollo d’intesa sull’intelligenza artificiale con OpenAI, la società nota soprattutto per aver sviluppato ChatGpt e di cui Microsoft possiede il 49 per cento. L’accordo, spiega il comunicato del fondo del gruppo Cdp (controllato dal ministero dell’Economia, “mira a promuovere lo sviluppo dell’ecosistema dell’AI, la commercializzazione e l’adozione di tecnologie AI all’avanguardia da parte di startup e aziende innovative italiane”.
Questo tipo di investimenti da parte di multinazionali statunitensi fanno parte di una strategia che punta a far crescere l’Italia in un settore sempre più cruciale anche per le ricadute politiche. Ma la vera domanda rimane una sola.
Riusciranno a generare valore e indotto per l’Italia?
Il nostro Paese diventerà una succursale della tecnologia Made in Usa che invaderà la nostra PA e le nostre aziende?
Il profit fa ricca OpenAI, la sola idea dello scopo di lucro porta il valore a 157 miliardi di dollari
OpenAI, l’azienda dietro il fenomeno ChatGpt, ha completato un round di finanziamento da record, raccogliendo 6,6 miliardi di dollari da investitori e raggiungendo una valutazione di 157 miliardi di dollari. Come scrive il Wall Street Journal, questa operazione la rende la più grande nella storia del venture capital.
Il cambio di rotta da organizzazione no-profit a società for-profit ha attirato l’interesse di numerosi investitori, tra cui Thrive Capital (con un investimento di 1,25 miliardi di dollari), SoftBank, Nvidia, Fidelity Management e Microsoft, che già in passato aveva investito in OpenAI.
Un’ascesa inarrestabile
Questo successo finanziario riflette la crescente popolarità di ChatGpt, l’app di intelligenza artificiale di OpenAI, che ora vanta 250 milioni di utenti attivi settimanali e 11 milioni di abbonati paganti. L’aumento del numero di iscritti ha spinto l’azienda a considerare un aumento del prezzo dell’abbonamento, che potrebbe raggiungere i 22 dollari al mese entro la fine dell’anno e i 44 dollari al mese nei prossimi cinque anni.
<!-- ARUBA - 300x250 -->
Assente Apple
Manca un nome di spicco nella lista degli investitori di OpenAI: Apple. Sembra che il gigante tecnologico fosse in trattativa per un accordo di finanziamento, ma le negoziazioni non sono andate a buon fine. Con questa nuova iniezione di capitali, la startup (ma ancora senso chiamarla così?) si prepara a consolidare la sua posizione dominante nel campo dell’intelligenza artificiale generativa. L’azienda ha dichiarato che utilizzerà i fondi per la ricerca sull’IA e per aumentare la capacità di calcolo, elementi cruciali per lo sviluppo di modelli linguistici sempre più potenti e sofisticati.
Ma i manager scappano…
Tuttavia, la transizione verso un modello for-profit solleva interrogativi sul futuro dell’azienda e sulla sua missione iniziale di “garantire che l’intelligenza artificiale generale avvantaggi tutta l’umanità”. Nelle ultime settimane, tre figure chiave hanno annunciato la loro partenza: il Chief Research Officer, Bob McGrew, il VP of Research, Barret Zoph e, notizia ancora più clamorosa, il CTO, Mira Murati. Sarà interessante osservare come la società gestirà questo equilibrio tra obiettivi di profitto e responsabilità sociale nei prossimi anni.
 -->