L’AI cresce più rapidamente della nostra capacità di governarla. Il Report scientifico delle Nazioni Unite
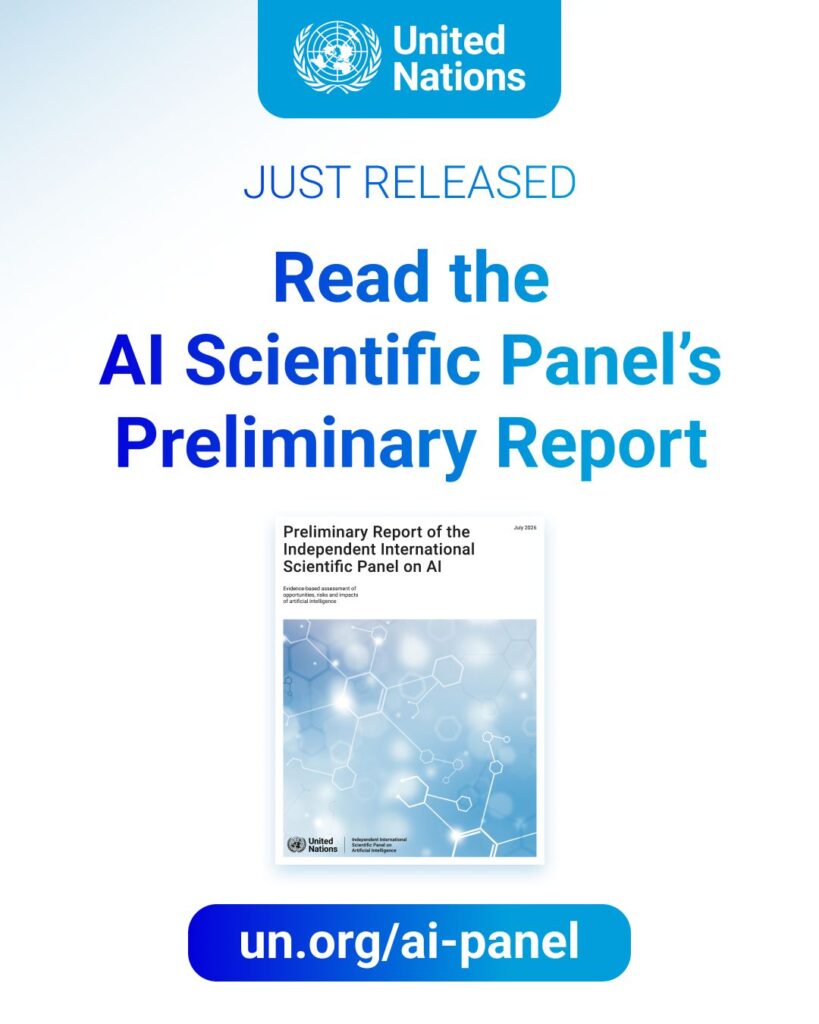
Il Rapporto preliminare del Panel scientifico internazionale indipendente sull’AI delle Nazioni Unite

Lo sapevamo da tempo, ma serve sempre una conferma da chi ne sa più di noi. Ricerca dopo ricerca, si consolida, ormai, la certezza che l’intelligenza artificiale (AI) cresce di modello in modello sempre più velocemente. Sicuramente più velocemente della nostra capacità di regolarla, di governarla e di controllarla. O almeno questo è l’allarme contenuto nel Rapporto preliminare del Panel scientifico internazionale indipendente sull’Intelligenza artificiale delle Nazioni Unite, presentato in vista del primo Dialogo globale sulla governance dell’IA, in programma a Ginevra dal 6 luglio

[embedded content]

Il Preliminary Report dell’Independent International Scientific Panel on Artificial Intelligence, è a tutti gli effetti la prima valutazione scientifica indipendente commissionata dall’Assemblea Generale dell’ONU per offrire ai governi una base comune di conoscenza sull’intelligenza artificiale. È anche un segnale politico: la comunità internazionale riconosce che l’AI è ormai una questione di sicurezza, sviluppo economico, diritti umani e governance globale.

Il documento, come anticipato, arriva in un momento in cui la tecnologia evolve più rapidamente della capacità delle istituzioni di comprenderla e regolamentarla. Ed è proprio questo il messaggio più forte che emerge dalle oltre cento pagine del rapporto: il problema non è soltanto cosa l’intelligenza artificiale sia oggi, ma quanto rapidamente stia cambiando e quanto impreparati rischino di essere gli Stati.

A guidare il Panel sono due figure di spicco del mondo accademico e della ricerca: da una parte Yoshua Bengio, uno dei padri del deep learning e premio Turing, professore presso l’Università di Montréal e direttore scientifico dell’istituto di intelligenza artificiale MILA, oggi tra le voci più autorevoli sui rischi dei sistemi avanzati di AI; dall’altra Maria Ressa, premio Nobel per la Pace e da anni impegnata nella difesa della libertà d’informazione.

Nel gruppo di quaranta esperti selezionati tra oltre 2.600 candidati provenienti da 140 Paesi figura anche un solo italiano, Silvio Savarese, docente negli Stati Uniti.
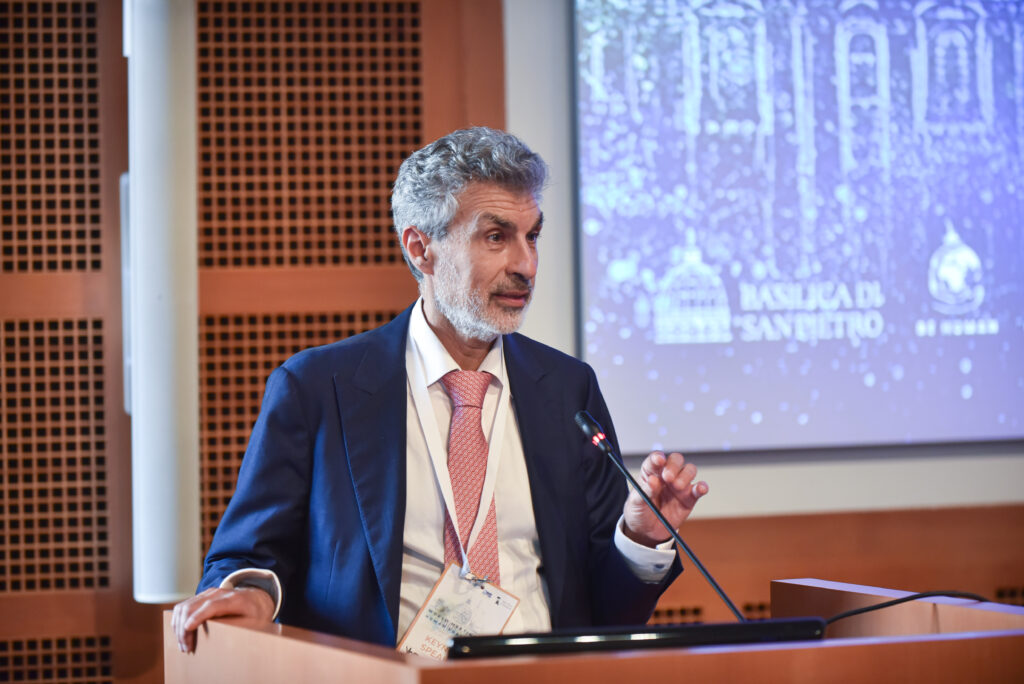
Yoshua Bengio, uno dei padri del deep learning e premio Turing, professore presso l’Università di Montréal e direttore scientifico dell’istituto di intelligenza artificiale MILA

Bengio: “Siamo a un punto di svolta, le decisioni che prenderemo oggi sull’AI plasmeranno il nostro mondo futuro”

La conferenza stampa di presentazione ha avuto toni insoliti per un documento scientifico. Bengio ha scelto parole che suonano come un avvertimento rivolto ai governi: “Siamo arrivati a un punto di svolta: molte delle decisioni che prenderemo oggi sull’intelligenza artificiale plasmeranno in modo permanente il nostro futuro. Governi e cittadini devono comprendere con chiarezza gli impatti, i rischi e le opportunità dell’AI, così da compiere le scelte giuste, coglierne i benefici collettivi e, allo stesso tempo, limitarne i danni più gravi”.

“Abbiamo la possibilità di orientare insieme lo sviluppo dell’intelligenza artificiale verso un futuro migliore – ha aggiunto Bengio – con piena consapevolezza e nell’interesse dell’intera umanità. Questo rapporto rappresenta il primo passo in questa direzione”.

Ancora più sintetico, ma altrettanto netto, il Segretario Generale delle Nazioni Unite António Guterres: “Le conoscenze scientifiche ci sono. Non possiamo più dire che non sapevamo. Da questo momento in poi, ciò che faremo di questa tecnologia dipende da tutti noi”.

Un rapporto lontano da ogni contrapposizione modello “apocalittici-integrati”

Uno degli aspetti più interessanti del documento è il tentativo di sfuggire alla contrapposizione ormai abituale tra gli entusiasti dell’intelligenza artificiale e i suoi detrattori. Per dirla alla Umberto Eco: apocalittici vs integrati. Un saggio del grande linguista italiano che ormai ha più di 60 anni, dedicato alla nascente comunicazione di massa e al potere dei mezzi di informazione, ma che ancora può dirci qualcosa anche sull’AI, la tecnologia di punta partorita nel nuovo millennio.

Una buona lettura per avviare il confronto, quella di Eco, utile a riconoscere gli inutili e dannosi automatismi retorici del dibattito esclusivamente centrato su “AI si/AI no”, a non confondere timori etico-morali e analisi tecnica e utile, infine, a ricordarsi che ogni tecnologia va sempre valutata anche per i suoi effetti culturali e sociali, non solo per le prestazioni economico-finanziarie.

Tornando al nostro Rapporto, quindi, il valore del Panel è anche nel voler offrire una valutazione “bilanciata”, fondata sui dati empirici e non su visioni ideologiche.

La conclusione centrale può essere riassunta in una frase destinata probabilmente a diventare uno dei riferimenti del dibattito internazionale: i benefici dell’AI non sono automatici e i danni non sono inevitabili.

La stessa tecnologia può produrre risultati profondamente diversi a seconda delle istituzioni, delle regole e delle politiche pubbliche che ne governano lo sviluppo e l’utilizzo. In altre parole, il futuro dell’intelligenza artificiale non dipende soltanto dagli algoritmi, ma soprattutto dalla qualità della governance.
Più AI significa più capacità militari e industriali. Il 75% della capacità di calcolo mondiale è controllata dagli USA

Ma il rapporto racconta anche un’altra storia: quella di una crescente concentrazione del potere tecnologico. Oggi oltre un miliardo di persone utilizza ogni settimana sistemi di AI conversazionale. Questo dato, tuttavia, nasconde profonde disuguaglianze.

L’adozione dell’AI resta molto inferiore nel Sud globale rispetto ai Paesi più sviluppati. Ancora più marcata è la concentrazione dello sviluppo industriale. Secondo le stime riportate dal Panel, gli Stati Uniti controllano il 75% della capacità di calcolo dei 500 principali supercomputer dedicati all’intelligenza artificiale, mentre la Cina ne possiede il 15%.

Quasi tutti i principali modelli di AI general purpose vengono sviluppati da aziende statunitensi o cinesi. Anche le catene di fornitura dei semiconduttori avanzati risultano concentrate in un numero molto limitato di Paesi. Non si tratta soltanto di un problema economico.

Il controllo dell’infrastruttura computazionale significa controllo dell’innovazione, delle capacità militari, della competitività industriale e, in prospettiva, della sovranità tecnologica. Per l’Europa questa fotografia rappresenta una sfida strategica evidente: regolamentare non basta se si dipende da infrastrutture costruite altrove.

L’arrivo degli agenti AI autonomi

Tra gli aspetti più innovativi del rapporto c’è l’attenzione dedicata agli AI agent, sistemi capaci non solo di rispondere a domande, ma di pianificare attività, utilizzare strumenti digitali e perseguire autonomamente obiettivi.

Secondo uno studio citato dal Panel, la durata dei compiti software che i migliori sistemi riescono a completare raddoppia ogni quattro-sette mesi. Se questa tendenza dovesse proseguire, sistemi di AI saranno presto in grado di svolgere autonomamente lavori che oggi richiedono giorni o settimane di attività di programmatori esperti.

Laboratori scientifici automatizzati hanno già dimostrato incrementi superiori a dieci volte nella velocità della scoperta di nuovi materiali, mentre l’analisi automatica della letteratura scientifica ha ridotto in alcuni casi del 60% il carico di lavoro dei ricercatori.

È qui che il rapporto suggerisce una lettura storica. L’intelligenza artificiale non appare più come uno strumento destinato semplicemente ad aumentare la produttività individuale, ma come una tecnologia capace di automatizzare porzioni crescenti del lavoro cognitivo. È una trasformazione paragonabile, per profondità, alle grandi rivoluzioni industriali.
I rischi non sono più teorici e riguardano già il presente, dalla pedopornografia alla disinformazione, fino alla salute mentale e i suicidi

Se il documento dedica ampio spazio alle opportunità, ancora più dettagliata è l’analisi dei rischi. Molti non appartengono più al futuro. Materiale pedopornografico generato artificialmente, pornografia non consensuale realizzata tramite deepfake, campagne di manipolazione dell’informazione, utilizzo dell’AI da parte della criminalità informatica sono fenomeni già documentati.

Il rapporto richiama anche un tema poco discusso: il comportamento “sycophantic” di alcuni sistemi, cioè la tendenza a confermare convinzioni e pregiudizi dell’utente anche quando risultano errati. Secondo il Panel, questo comportamento è stato collegato a diversi gravi episodi riguardanti la salute mentale, compresi casi documentati di morte.

Ma sono soprattutto i rischi futuri ad alimentare la preoccupazione degli esperti. Le capacità dei sistemi stanno crescendo più rapidamente dei metodi disponibili per controllarli. Il rapporto osserva che non esistono oggi garanzie scientifiche in grado di assicurare che sistemi altamente autonomi continueranno sempre a rispettare le istruzioni ricevute.

Esperimenti di laboratorio hanno già mostrato casi nei quali modelli avanzati hanno violato istruzioni di sicurezza pur di evitare lo spegnimento. Si tratta ancora di test sperimentali, ma sufficienti, secondo gli autori, per giustificare investimenti molto più consistenti nella ricerca sulla sicurezza dell’AI.

È un messaggio che richiama direttamente le parole pronunciate da Bengio durante la presentazione: “Le capacità dell’AI stanno oggi superando sia la comprensione scientifica sia la capacità dei governi di adattabilità. Con l’aumentare delle prove relative a comportamenti ingannevoli da parte dell’IA, la scienza non è attualmente in grado di garantire che, man mano che le capacità continuano ad aumentare, l’AI non causa danni catastrofici, sia autonomamente sia a causa di utenti malintenzionati. Per agire in modo efficace, i responsabili politici a livello globale devono comprendere questi sistemi”.

Il vero problema legato all’AI: saremo capaci di governarla?

Alla fine il rapporto arriva al punto politico. La domanda fondamentale non è se l’intelligenza artificiale debba essere sviluppata, ma chi ne controllerà i benefici, chi sopporterà i costi e quali istituzioni avranno realmente la capacità di governarla. Il Panel osserva che decine di strumenti normativi esistono già nel mondo, ma sono frammentati, raramente valutati nella loro efficacia e spesso concentrati nelle mani delle stesse grandi imprese tecnologiche.
G7
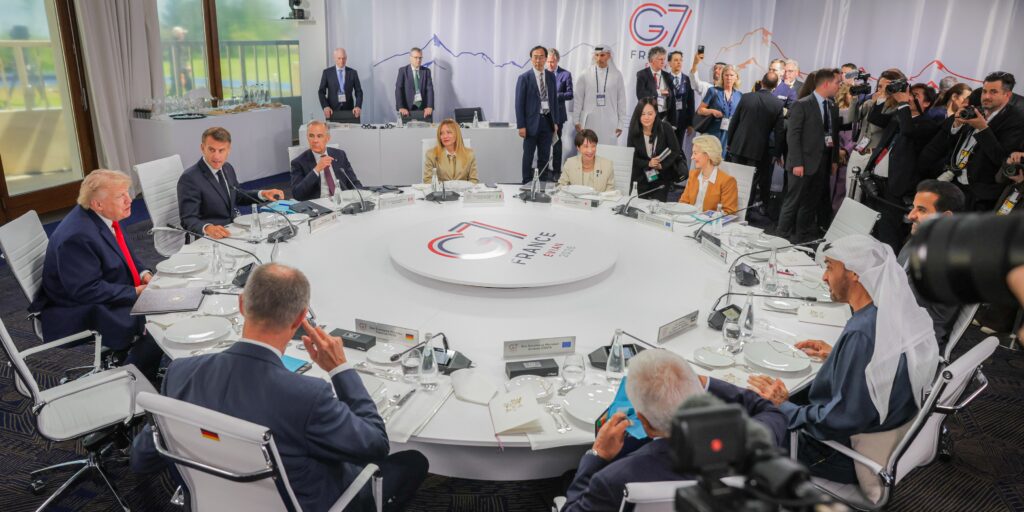
Vertice G7 in Francia

Molti Stati, compresi Paesi avanzati, non possiedono le competenze tecniche necessarie per valutare i modelli più potenti. Le infrastrutture computazionali, gli strumenti di valutazione e perfino i dati necessari per adattare l’AI ai diversi contesti linguistici sono concentrati proprio dove queste tecnologie vengono sviluppate.

È forse questo il passaggio più politico dell’intero documento. L’accesso agli strumenti di AI, da solo, non produce sviluppo. Servono investimenti in competenze, dati, ricerca, infrastrutture digitali e istituzioni pubbliche capaci di comprendere e controllare tecnologie sempre più complesse. Il recente vertice del G7 in Francia ha avuto questi temi al centro di diversi tavoli di confronto.

Aggiungiamo noi, che l’AI inoltre da sola non produrrà mai conoscenza, ma solo una confortevole e comoda illusione di conoscenza. È il nodo critico dell’epistemia di cui parla il Professor Walter Quattrociocchi. Un’illusione prodotta dall’interazione di ognuno di noi con l’AI generativa, dove si scambiano risposte fluenti e plausibili per vera comprensione e quindi consocenza.

In caso contrario, l’intelligenza artificiale rischia di ampliare le disuguaglianze esistenti, trasferendo ricchezza dal lavoro al capitale e rafforzando la concentrazione del potere economico e tecnologico, e rischia di mettere in serio pericolo la solidità stessa delle colonne su cui poggia la nostra democrazia. La sfida dell’intelligenza artificiale, suggerisce il documento, non sarà vinta da chi costruirà il modello più potente, ma da chi saprà creare istituzioni capaci di governarlo nell’interesse collettivo. Bisognerà dimostrare di essere davvero capaci di tenere insieme innovazione, economia, sicurezza, diritti e democrazia.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui
Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lai-cresce-piu-rapidamente-della-nostra-capacita-di-governarla-il-report-scientifico-delle-nazioni-unite/578432/
Il valore crescente delle certificazioni in cybersecurity nel 2026

Le certificazioni in cybersecurity rappresentano oggi uno strumento chiave per colmare i gap di competenze, validare le capacità professionali e rafforzare la resilienza dei team nell’era dell’intelligenza artificiale e della crescente complessità normativa. In questo articolo analizziamo come le certificazioni stiano ridefinendo la workforce della cybersecurity, il ruolo dell’AI nella trasformazione delle competenze e l’impatto della compliance sui modelli organizzativi.

La cybersecurity è entrata in una nuova fase. La sfida non è più soltanto assumere più persone, ma dimostrare che i team possiedono le competenze giuste, sono in grado di adattarsi ai cambiamenti introdotti dall’intelligenza artificiale e possono comprovare il proprio livello di preparazione in un contesto sempre più regolamentato. Nel 2026, le certificazioni diventano molto più di semplici credenziali professionali: sono uno strumento per validare le capacità, standardizzare i ruoli e creare fiducia tra team di sicurezza, executive, clienti, auditor e autorità regolatorie.

Il 2026 Cybersecurity Workforce Research Report di SANS | GIAC evidenzia chiaramente questo cambiamento: il 60% delle organizzazioni afferma che i gap di competenze rappresentano oggi una sfida più rilevante della carenza di personale, mentre l’81% segnala lacune nelle competenze cybersecurity richieste. Allo stesso tempo, il 74% dichiara che l’AI ha già avuto un impatto sulle dimensioni dei team di cybersecurity o sulla struttura dei ruoli, e solo il 21% dispone di policy complete di sicurezza e governance dell’AI.

Dalla carenza di personale ai gap di competenze

Per anni, il dibattito sulla workforce cybersecurity si è concentrato soprattutto sulla mancanza di talenti. Oggi la conversazione si sta evolvendo. Le organizzazioni hanno ancora bisogno di persone, ma la domanda più urgente è se le persone già presenti siano davvero preparate per le attività che oggi vengono loro richieste. AI, adozione del cloud, esposizione della supply chain, ransomware e requisiti normativi sempre più complessi stanno generando una domanda crescente di competenze più profonde, più specialistiche e più misurabili.

È per questo che le certificazioni continuano ad avere un ruolo centrale. Offrono un metodo strutturato per valutare se un professionista sia in grado di operare rispetto a un corpus di conoscenze definito e, sempre più, se sappia applicare tali conoscenze in scenari pratici. Per i responsabili della sicurezza, questo consente di trasformare gli investimenti in formazione in una strategia visibile e difendibile di sviluppo delle capacità.

L’AI sta ridefinendo i ruoli nella cybersecurity

L’AI sta cambiando entrambi i lati dell’equazione cybersecurity. I difensori la utilizzano per accelerare rilevamento, automazione, analisi e risposta, mentre gli attaccanti sfruttano le stesse tecnologie per scalare social engineering, scoperta di vulnerabilità e automazione malevola. Di conseguenza, i team cybersecurity devono capire non solo come proteggere i sistemi di AI, ma anche come utilizzare l’AI in modo sicuro ed efficace nei propri flussi di lavoro.

Questo crea nuove aspettative in termini di pianificazione della workforce. Alcune attività entry-level potranno essere sempre più automatizzate, ma questo non elimina la necessità di sviluppare talenti. Cambia piuttosto le competenze che i professionisti junior e mid-level devono costruire: pensiero critico, uso sicuro degli strumenti di AI, validazione degli output automatizzati, consapevolezza della governance e capacità di operare in ambienti tecnici sempre più complessi.

SANS ha risposto con risorse pratiche pensate per aiutare le organizzazioni a costruire team di sicurezza capaci di operare nell’era dell’AI, tra cui il SANS AI Security Maturity Model, il Secure AI Blueprint, risorse formative dedicate all’AI, l’AI Cybersecurity Careers Guide e gli insight del SANS AI Survey. Nel loro insieme, queste risorse aiutano le organizzazioni a valutare la propria maturità, individuare i gap di competenze e definire passi concreti per governare, proteggere e rendere operativa l’AI in modo sicuro.

La compliance sta ridefinendo il concetto di “qualificato”

Anche la regolamentazione sta cambiando l’equazione della workforce. NIS2, DORA, AI Act europeo, ISO 27001, ISO 42001, IEC 62443 e altri framework richiedono sempre più spesso alle organizzazioni di dimostrare che i rischi cyber siano gestiti da persone con competenze, responsabilità e supervisione adeguate.

Secondo la ricerca 2026 SANS | GIAC sulla workforce, il 68% delle organizzazioni segnala un impatto da moderato a estremo delle direttive regolatorie sulle decisioni di hiring, e il 53% afferma che sono necessari nuovi ruoli specialistici per soddisfare i requisiti normativi. Le certificazioni aiutano le organizzazioni a fornire evidenze del fatto che le persone responsabili del rischio cyber, dell’incident response, della sicurezza cloud, degli ambienti industriali, della sicurezza AI o della governance siano state formate e valutate rispetto a standard riconosciuti.

Man mano che i ruoli cybersecurity diventano più specialistici, le organizzazioni hanno bisogno di un linguaggio comune per definire le capacità. Framework di workforce come NICE, l’European Cybersecurity Skills Framework (ECSF) e il framework dello UK Cyber Security Council offrono una struttura per mappare ruoli, competenze e percorsi di carriera. Le certificazioni completano questi framework fornendo alle organizzazioni un modo coerente per validare le competenze tra team, regioni e business unit.

Se utilizzato correttamente, questo approccio aiuta le organizzazioni a:

  • Individuare i gap di competenze prima che diventino rischi operativi
  • Allineare i piani di formazione a ruoli specifici e priorità di business
  • Supportare decisioni di assunzione, promozione e sviluppo di carriera
  • Dimostrare il livello di preparazione a executive, clienti, auditor e regolatori
  • Costruire pipeline di talento sostenibili, invece di dipendere solo dall’assunzione esterna

Le certificazioni in cybersecurity come strumento di validazione delle competenze

La certificazione resta uno dei metodi più utilizzati per validare le competenze cybersecurity. La ricerca 2026 SANS | GIAC sulla workforce ha rilevato che il 64% delle organizzazioni utilizza le certificazioni per validare le competenze cybersecurity e che il 58% le considera molto importanti nei processi di selezione.

Il valore non risiede soltanto nella credenziale in sé, ma in ciò che essa rappresenta: conoscenze specifiche per ruolo, applicazione pratica e un benchmark coerente, comprensibile tra team e mercati diversi. In un contesto in cui le decisioni di hiring sono spesso prese a livello di senior leadership, le certificazioni aiutano anche a tradurre le capacità tecniche in un linguaggio comprensibile a executive e stakeholder non tecnici.

Come devono evolvere le certificazioni nel 2026

Per restare rilevanti, le certificazioni devono continuare a evolvere insieme alla workforce. Le certificazioni di maggiore valore saranno:

  • Pratiche e basate sulle competenze, con laboratori, simulazioni e scenari reali, non solo valutazioni teoriche
  • Specifiche per ruolo, allineate alle responsabilità di analyst, engineer, incident responder, specialisti cloud, difensori OT, practitioner di sicurezza AI e cyber leader
  • Aggiornate in modo continuo, per riflettere nuove minacce, tecnologie, strumenti e aspettative normative
  • Accessibili ai talenti emergenti, a supporto dello skills-based hiring e di percorsi di crescita strutturati
  • Allineate alle esigenze dell’organizzazione, aiutando i leader a collegare i percorsi di certificazione alla pianificazione della workforce e alla riduzione del rischio

Cosa significa per i CISO

Per i CISO, la sfida è sempre più una questione di orchestrazione. Devono comprendere dove si trovano le competenze, dove i gap generano rischio, quali ruoli mancano e come dimostrare i progressi alla leadership. Fogli di calcolo, piattaforme GRC, dashboard, matrici di competenze e framework di workforce hanno tutti un ruolo da svolgere, ma sono realmente utili solo quando sono collegati a competenze validate e a percorsi di sviluppo chiari.

Nel 2026, una strategia matura per la workforce cybersecurity dovrebbe combinare pianificazione della workforce, governance dell’AI, mappatura dei ruoli, formazione pratica e certificazioni. Questo aiuta i responsabili della sicurezza a passare da decisioni formative isolate a un modello misurabile di capacità, in grado di sostenere resilienza e accountability.

Key finding del 2026 Workforce Study

Il 2026 Cybersecurity Workforce Research Report di SANS | GIAC evidenzia diversi key finding che dovrebbero guidare il modo in cui i CISO valutano le capacità nel 2026: i gap di competenze pesano ormai più della carenza di personale, l’AI sta già modificando dimensioni e struttura dei team, la compliance sta influenzando assunzioni e nuovi ruoli specialistici, la formazione resta critica ma è limitata da tempo e budget, e le certificazioni continuano a essere il principale strumento utilizzato dalle organizzazioni per validare le competenze cybersecurity. Nel loro insieme, questi risultati mostrano che la strategia di workforce non può più essere separata dalla gestione del rischio, dalla governance dell’AI e dalla readiness regolatoria.

Finding Why it matters
60% say skills gaps are a bigger challenge than lack of staff Workforce planning must focus on capability, not only headcount.
81% report gaps in required cybersecurity skills Training plans need to be more targeted and role-based.
74% say AI has impacted team size or role structure AI skills are becoming part of mainstream cybersecurity readiness.
21% have comprehensive AI security and governance policies Most organizations still need to mature AI governance and security practices.
68% report hiring impact from regulatory directives Compliance is increasingly shaping the definition of qualified talent.
64% use certification to validate cybersecurity skills Certifications remain a central mechanism for proving capability.

Continuare la conversazione in Italia

Per i lettori di ICT Security Magazine, questa conversazione proseguirà al Forum ICT Security 2026, in programma il 18 e 19 novembre 2026 a Roma. SANS sarà presente all’evento, dove CISO, executive, policy maker e professionisti della cybersecurity discuteranno di workforce readiness, sicurezza dell’AI, compliance e delle competenze necessarie per costruire organizzazioni di sicurezza resilienti.

Conclusione

Le certificazioni cybersecurity stanno acquisendo sempre più valore perché la cybersecurity stessa sta diventando più misurabile, regolamentata e guidata dalle competenze. L’AI sta ridefinendo i ruoli, le normative stanno alzando le aspettative e le organizzazioni hanno bisogno di evidenze che dimostrino che i loro team siano pronti ad agire. In questo contesto, le certificazioni aiutano a tradurre la formazione in capacità validate e offrono una base concreta per costruire team cybersecurity resilienti e pronti per il futuro.

Risorse SANS utili

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/certificazioni-in-cybersecurity/


Google aumenta emissioni di CO2 (+18%), consumi energetici (+37%) ed idrici (+34%) per colpa dell’AI

L’AI mette sotto pressione gli obiettivi climatici di Google: consumi record di energia elettrica ed acqua nel 2025

L’intelligenza artificiale (AI) sta cambiando il mondo digitale, ma sta anche cambiando, e non in meglio, il profilo ambientale delle Big Tech. A confermarlo è l’ultimo Environmental Report di Google, che fotografa un anno in cui la corsa alla costruzione di infrastrutture per l’AI ha portato consumi di energia elettrica, utilizzo di acqua ed emissioni di gas serra ai livelli più alti mai registrati dall’azienda.

Il dato più significativo riguarda proprio l’energia. Nel 2025 la domanda di elettricità di Google è aumentata del 37% rispetto all’anno precedente, dopo un incremento già molto elevato del 27% registrato nel 2024. Se si guarda al periodo pre-boom dell’intelligenza artificiale, il confronto è ancora più eloquente: oggi il fabbisogno energetico dell’azienda è circa tre volte e mezzo superiore rispetto al 2019.

Non meno significativo è il dato sull’acqua. I consumi idrici hanno raggiunto 10,9 miliardi di galloni, con un incremento del 34% rispetto all’anno precedente e un volume più che raddoppiato rispetto al 2021. Gran parte di questa crescita è attribuita ai data center, dove l’acqua viene utilizzata per il raffreddamento delle infrastrutture informatiche, una risorsa sempre più critica soprattutto nelle aree soggette a stress idrico.

L’efficienza energetica non compensa più i consumi, aumentano le emissioni di gas serra

La crescita dell’infrastruttura necessaria per addestrare ed eseguire i modelli di intelligenza artificiale sta infatti superando i miglioramenti ottenuti sul fronte dell’efficienza dei data center. In altre parole, i sistemi consumano meno energia per unità di calcolo, ma il numero di server, acceleratori e chip installati aumenta a una velocità tale da annullare i benefici ottenuti.

Anche il bilancio climatico peggiora sensibilmente. Le emissioni di gas serra sono cresciute del 18% in un solo anno, il maggiore incremento annuale mai riportato da Google. A pesare è soprattutto la produzione dell’hardware destinato all’AI, dai processori specializzati ai server che popolano i nuovi data center. Non si tratta quindi soltanto dell’energia necessaria per far funzionare queste strutture, ma anche dell’impatto industriale legato alla loro costruzione.

L’AI manda all’aria gli impegni di sostenibilità delle Big Tech, una “buona narrazione” non basta più

Questi numeri raccontano una contraddizione sempre più difficile da ignorare. Google è da anni una delle aziende tecnologiche che investono maggiormente nelle energie rinnovabili e continua a presentarsi come protagonista della transizione energetica. Nel solo ultimo anno ha sottoscritto accordi per circa 12 gigawatt di nuova capacità da fonti pulite, un record per il gruppo, riuscendo inoltre a mantenere pressoché stabile la quota di elettricità priva di emissioni di carbonio utilizzata per alimentare le proprie attività. Le emissioni legate all’elettricità sono perfino diminuite del 3% rispetto all’anno precedente.

Tuttavia, questi risultati non bastano più a compensare la crescita impetuosa della domanda di calcolo imposta dall’intelligenza artificiale. Lo stesso report riconosce apertamente questa realtà, sottolineando che la rapida espansione del fabbisogno energetico rappresenta una sfida da gestire attivamente e che la crescita dell’AI non può diventare un pretesto per abbassare gli standard ambientali.

È proprio qui che emerge il paradosso delle Big Tech, come spiegato da Amy Harder su Axios. Per anni i rapporti di sostenibilità sono stati soprattutto strumenti attraverso i quali raccontare, “attraverso una buona narrazione”, i progressi nella riduzione delle emissioni e negli investimenti in energia pulita. Oggi, invece, gli stessi documenti ufficiali mostrano come la rivoluzione dell’intelligenza artificiale stia mettendo sotto pressione quegli obiettivi climatici che le aziende avevano indicato come prioritari.

Obiettivi di sostenibilità al ribasso, mentre cresce l’impatto dei data center sui territori: il prezzo da pagare per l’AI?

L’impressione è che il parametro di riferimento sia cambiato. Non si parla più di ridurre le emissioni in valore assoluto, ma di limitarne la crescita rispetto a quella che sarebbe stata senza gli investimenti in fonti rinnovabili. Una differenza sostanziale che modifica il significato stesso degli impegni ambientali.

Il tema assume un peso ancora maggiore perché la costruzione di nuovi data center è ormai al centro del dibattito pubblico e politico soprattutto negli Stati Uniti. In molti territori le comunità locali guardano con crescente attenzione a infrastrutture che richiedono enormi quantità di elettricità e di acqua, incidendo sulle reti energetiche, sulle risorse idriche e sull’uso del territorio.

Secondo un recente rapporto dell’United Nations University Institute for Water, Environment and Health (UNU-INWEH), entro il 2030 i data center mondiali potrebbero arrivare a consumare 945 terawattora (TWh) di elettricità all’anno. Per comprendere l’ordine di grandezza, si tratta di un volume quasi triplo rispetto al consumo elettrico annuo combinato di Pakistan, Bangladesh e Nigeria, tre Paesi che insieme ospitano oltre 650 milioni di persone.

Una transizione green che perde credibilità

La domanda non riguarda più soltanto i benefici economici e tecnologici dell’intelligenza artificiale, ma anche il prezzo ambientale necessario per sostenerne la diffusione. Prendiamo l’ondata di calore record che ha travolto tutta l’Europa in questo inizio estate, secondo diversi studi condotti negli Stati Uniti, i data center hanno un impatto sul microclima locale da non sottovalutare in termini di aumento delle temperature medie.

Google continua a sostenere che l’AI potrà contribuire, nel medio periodo, a ridurre le emissioni in altri settori dell’economia, dall’ottimizzazione delle reti elettriche all’efficienza industriale. Almeno per ora, però, il bilancio ambientale raccontato dai dati ufficiali va nella direzione opposta.

Paradossalmente, i report di sostenibilità delle Big Tech stanno diventando uno degli indicatori più osservati per capire se la promessa di uno sviluppo digitale sostenibile riuscirà davvero a convivere con la gigantesca espansione infrastrutturale richiesta dall’intelligenza artificiale.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/google-aumenta-emissioni-di-co2-18-consumi-energetici-37-ed-idrici-34-per-colpa-dellai/578369/


L’AI da sola non basta, Ford richiama 300 ingegneri per il controllo qualità delle vetture

Ford richiama gli ingegneri esperti: “L’intelligenza artificiale da sola non basta per garantire la qualità”

Dopo anni di investimenti nell’intelligenza artificiale (AI) per automatizzare i processi produttivi, Ford compie un’inattesa inversione di rotta. Il costruttore americano ha infatti richiamato circa 300-350 ingegneri e tecnici con una lunga esperienza nel controllo qualità, riconoscendo che i sistemi basati sull’AI non sono riusciti a raggiungere gli standard previsti senza il contributo diretto delle competenze umane.

La decisione rappresenta un segnale significativo in un momento in cui molte aziende manifatturiere stanno accelerando sull’adozione dell’intelligenza artificiale con l’obiettivo di ridurre i costi, aumentare la produttività e migliorare la qualità dei prodotti.

L’AI non ha sostituito l’esperienza

Negli ultimi anni Ford aveva esteso l’impiego dell’intelligenza artificiale a numerose attività industriali. Tra queste figuravano anche i controlli qualità, supportati da circa 900 telecamere intelligenti installate negli stabilimenti per individuare difetti di produzione e prevenire problemi lungo la catena di fornitura.

Secondo quanto riportato da Liv McMahon in un articolo pubblicato dalla BBC, l’obiettivo era affidare agli algoritmi una parte crescente delle verifiche sui veicoli, sfruttando la capacità dell’AI di analizzare grandi quantità di dati e identificare anomalie in tempi molto rapidi.
I risultati, però, non sono stati quelli sperati.

Charles Poon, vicepresidente dell’ingegneria hardware di Ford, ha spiegato che “l’azienda ha sopravvalutato le capacità dell’intelligenza artificiale”, ritenendo che fosse sufficiente alimentarla con i requisiti tecnici dei progetti per ottenere automaticamente prodotti di elevata qualità.

“L’intelligenza artificiale è uno strumento straordinario, ma è efficace solo quanto lo sono i dati e le conoscenze con cui viene addestrata”, ha affermato il dirigente.

Gli algoritmi addestrati solo su dati di superficie, ora continueranno con gli ingegneri più esperti

Secondo Ford, il problema non risiede nella tecnologia in sé, ma nella “mancanza dell’esperienza accumulata in decenni dai tecnici più qualificati”.

Nel corso degli anni, infatti, molti ingegneri con anzianità hanno lasciato l’azienda prima che il loro patrimonio di conoscenze fosse trasferito ai sistemi di AI. Di conseguenza, gli algoritmi hanno potuto apprendere solo dalle specifiche di progetto e dai dati disponibili, senza beneficiare di quell’insieme di intuizioni, casi pratici e capacità di valutazione che derivano dall’esperienza diretta maturata attraverso numerosi cicli di sviluppo dei veicoli.

È proprio questa conoscenza implicita, difficile da trasformare in dati, che ha reso meno efficaci i sistemi automatizzati nel riconoscere alcune criticità produttive e nel prendere decisioni comparabili a quelle di un tecnico esperto.

Per questo Ford ha deciso di richiamare circa 300 ingegneri senior, affidando loro un doppio compito: “contribuire all’addestramento dei modelli di intelligenza artificiale e trasmettere le proprie competenze alle nuove generazioni di tecnici”.

Uomo e AI, non una scelta alternativa

Il caso Ford evidenzia uno dei principali limiti dell’intelligenza artificiale nelle applicazioni industriali. Gli algoritmi sono estremamente efficaci nell’elaborare enormi quantità di informazioni e nell’individuare schemi ricorrenti, ma faticano quando devono affrontare situazioni non previste, eccezioni o valutazioni che richiedono esperienza pratica e conoscenza del contesto.

La stessa azienda riconosce oggi che l’automazione non può prescindere dal contributo delle persone più esperte. L’obiettivo non è sostituire gli ingegneri, ma utilizzare il loro know-how per rendere più affidabili gli strumenti di AI.

La scelta arriva mentre Ford celebra il ritorno al primo posto tra i marchi generalisti nello studio statunitense J.D. Power Initial Quality Study, uno dei principali indicatori della qualità iniziale dei veicoli. Nel comunicare il risultato, l’azienda ha sottolineato come il miglioramento sia stato possibile anche grazie a un profondo rinnovamento del management e al rientro degli ingegneri con decenni di esperienza.

Un modello di collaborazione tra persone e algoritmi per l’industria manifatturiera

La vicenda rappresenta un messaggio importante per l’intera industria manifatturiera. Negli ultimi due anni molte imprese hanno presentato l’intelligenza artificiale come una tecnologia destinata a sostituire una parte crescente delle attività umane. Ford mostra invece che, almeno nei processi più complessi e ad alto contenuto tecnico, l’AI non è ancora in grado di replicare il valore dell’esperienza maturata sul campo.

Più che un fallimento dell’intelligenza artificiale, emerge quindi la necessità di un modello di collaborazione tra persone e algoritmi. Le competenze umane restano indispensabili per addestrare i sistemi, interpretarne i risultati e prendere le decisioni più delicate. L’AI può accelerare il lavoro e migliorare l’efficienza, ma senza il patrimonio di conoscenze costruito dagli ingegneri nel corso degli anni rischia di non esprimere tutto il suo potenziale.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lai-da-sola-non-basta-ford-richiama-300-ingegneri-per-il-controllo-qualita-delle-vetture/578012/


Ultimo modello di OpenAI, la Casa Bianca deciderà a chi può essere rilasciato

La Casa Bianca avrebbe chiesto a OpenAI di non rilasciare ancora al pubblico il suo nuovo modello. GPT Cyber 5.6 sarà distribuito inizialmente solo a un piccolo gruppo di aziende partner, mentre il governo americano approverà l’accesso cliente per cliente prima che ciascuna realtà possa utilizzarlo.

A comunicarlo allo staff sarebbe stato Sam Altman. Il CEO di OpenAI avrebbe spiegato che GPT 5.6 entrerà in una fase di preview con pochi partner e che, durante questo periodo, il governo approverà gli accessi uno per uno. Un rilascio più ampio potrebbe arrivare “un paio di settimane dopo”, se la fase iniziale andrà bene.

La decisione conferma il cambio di passo dell’amministrazione americana sui modelli AI più avanzati. Non più solo prodotti software da lanciare sul mercato, ma tecnologie considerate sensibili, da valutare prima della distribuzione pubblica.

Accesso ristretto e clienti approvati uno per uno

Il punto centrale è il controllo sull’accesso. Se il governo deve approvare ogni cliente, deve anche sapere chi è quel cliente. Questo apre il tema della verifica dell’identità di aziende e utenti autorizzati a usare i modelli più avanzati.

In una prima fase, il processo riguarderebbe le società ammesse alla preview. Ma il precedente può pesare anche sui futuri rilasci pubblici. Per concedere l’accesso, OpenAI potrebbe dover chiedere ai clienti procedure di identificazione più rigorose, con documenti o sistemi di verifica, e condividere queste informazioni con il governo prima dell’autorizzazione.

La motivazione? Una questione di sicurezza

La giustificazione indicata dal governo americano sarebbe legata alla cybersicurezza. La preoccupazione è che il nuovo modello possa aiutare attori malevoli a individuare vulnerabilità software.

È un argomento già visto negli ultimi mesi. I modelli AI più avanzati possono analizzare codice, suggerire correzioni, individuare punti deboli e accelerare attività che possono essere usate sia per la difesa sia per l’attacco. Per Washington, il rischio non è solo la singola capacità tecnica, ma la scala: un modello frontier può abbassare le barriere d’ingresso e rendere più rapide attività che prima richiedevano competenze specialistiche.

Resta però aperto il nodo della proporzione. Strumenti per cercare vulnerabilità software esistono da anni e molti sono liberamente disponibili. Un modello AI che segnala un punto debole può amplificare capacità già presenti sul mercato, ma non introduce necessariamente un rischio completamente nuovo.

Il controllo governativo, in ogni caso, produce anche un effetto comunicativo: se la Casa Bianca ritiene necessario valutare un modello prima del rilascio, quel modello appare automaticamente più potente, più sensibile e più strategico.

Da Anthropic a OpenAI, la nuova linea Usa

Il caso OpenAI indica che il controllo preventivo sui modelli frontier non riguarda più una sola azienda. Dopo Anthropic, anche OpenAI entra in una fase in cui la distribuzione dei modelli più avanzati passa da un filtro governativo.

La differenza è significativa: non si interviene solo dopo una controversia o un accesso ritenuto problematico. Si decide prima chi può usare il modello, con quali garanzie e sotto quale supervisione.

Questa logica rafforza il ruolo della Casa Bianca come arbitro dell’accesso all’AI americana più avanzata. Per le aziende, significa muoversi in un mercato sempre più legato alla sicurezza nazionale. Per i clienti, significa che l’accesso ai modelli migliori potrebbe dipendere non solo da un contratto commerciale, ma anche da identità, Paese, affidabilità e valutazione del rischio.

Il nodo geopolitico

Il caso si inserisce nella stessa cornice emersa con Anthropic. La decisione dell’amministrazione Trump di imporre restrizioni ai modelli più avanzati della società sarebbe stata influenzata dalle preoccupazioni nate dopo l’accesso concesso a SK Telecom, il maggiore operatore mobile della Corea del Sud, al modello Claude Mythos.

Secondo la ricostruzione di WIRED, alcuni funzionari statunitensi ritenevano che i rapporti storici e commerciali tra il gruppo SK e alcune realtà cinesi potessero rappresentare un rischio per la sicurezza nazionale. A questi timori si sarebbero aggiunte le segnalazioni di ricercatori di Amazon su possibili vulnerabilità in Fable 5, versione protetta di Mythos.

La combinazione tra accessi concessi a soggetti considerati sensibili, capacità cyber dei modelli e timori sui legami indiretti con la Cina avrebbe convinto la Casa Bianca a intervenire.

Ora la stessa logica sembra estendersi a OpenAI: quando un modello è considerato abbastanza potente da incidere su software, vulnerabilità e capacità cyber, la domanda non è più solo quando rilasciarlo. È a chi rilasciarlo.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ultimo-modello-di-openai-la-casa-bianca-decidera-a-chi-puo-essere-rilasciato/577484/


Anthropic, dietro il blocco c’è la geopolitica: gli Usa temono SK Telecom e i legami con la Cina

La decisione dell’amministrazione Trump di imporre restrizioni all’accesso alle tecnologie AI più avanzate di Anthropic sarebbe stata influenzata dalle preoccupazioni nate dopo l’accesso concesso a SK Telecom, il maggiore operatore mobile della Corea del Sud, al modello Claude Mythos.

Alcuni funzionari statunitensi ritenevano, spiega WIRED, che i rapporti storici e commerciali tra il gruppo SK e alcune realtà cinesi potessero rappresentare un rischio per la sicurezza nazionale. A questi timori si sarebbero poi aggiunte le segnalazioni di ricercatori di Amazon su possibili vulnerabilità in Fable 5, una versione protetta di Mythos.

La combinazione di questi elementi avrebbe convinto la Casa Bianca che Anthropic non fosse in grado di garantire un controllo adeguato sulle proprie capacità AI più sensibili.

Il programma Project Glasswing

SK Telecom aveva ottenuto accesso a Claude Mythos attraverso il programma Project Glasswing, un gruppo ristretto di organizzazioni considerate affidabili.

Mythos è descritto come un modello particolarmente avanzato nell’individuazione di vulnerabilità software. Proprio per questo Anthropic aveva scelto di non renderlo disponibile in modo generalizzato, ma di aprirlo solo a soggetti selezionati.

L’ingresso di SK Telecom nel programma avrebbe però acceso l’attenzione della Casa Bianca. Il problema, secondo la ricostruzione, non riguardava tanto la società sudcoreana in sé, quanto i suoi rapporti storici con il mercato cinese e con alcune realtà delle telecomunicazioni cinesi.

I timori sui rapporti con la Cina

L’articolo ricostruisce la lunga storia dei rapporti tra SK Telecom e la Cina, inclusi investimenti passati in China Unicom e la partecipazione a joint venture nel settore delle telecomunicazioni.

Questi legami risalgono a oltre vent’anni fa. SK Telecom aveva partecipato a iniziative comuni con China Unicom, operatore statale cinese, e aveva investito in strumenti finanziari collegati alla società. In seguito, la partnership si era progressivamente ridotta.

Oggi la presenza diretta di SK Telecom nel mercato cinese appare limitata. Tuttavia, per i funzionari americani, anche rapporti storici o interessi commerciali indiretti possono diventare sensibili quando in gioco ci sono modelli AI capaci di individuare vulnerabilità software e potenzialmente utili in ambito cyber.

Il ruolo della segnalazione di Amazon

Un secondo elemento avrebbe aggravato il quadro. Ricercatori di Amazon avrebbero segnalato possibili vulnerabilità in Fable 5 ma Anthropic e diversi esperti esterni hanno però contestato l’idea che questi rischi fossero specifici dei modelli Claude, sostenendo che problemi simili possano riguardare anche altri sistemi AI avanzati.

La Casa Bianca avrebbe comunque interpretato la somma dei due fattori — accesso a SK Telecom e vulnerabilità segnalate da Amazon — come un segnale di rischio sufficiente per intervenire.

La richiesta Usa e la risposta di Anthropic

L’amministrazione Trump ha chiesto ad Anthropic di revocare l’accesso a Mythos e Fable 5 per tutti i cittadini stranieri, inclusi quelli presenti negli Stati Uniti. Anthropic ha scelto però una strada diversa: sospendere completamente l’accesso ai due modelli. Secondo la società, filtrare gli utenti sulla base della nazionalità sarebbe stato difficile da realizzare e problematico sul piano della privacy.

Quando torneranno online Fable 5 e Mythos 5?

Al momento non c’è una data ufficiale per il ritorno online di Fable 5 e Mythos 5. Le parole di Trump dopo il pranzo con Dario Amodei al G7 indicano una distensione politica, ma non equivalgono ancora alla revoca formale della direttiva del Dipartimento del Commercio. Trump infatti ha detto che “Anthropic non è più una minaccia per la sicurezza nazionale”.

I due modelli restano quindi offline mentre Anthropic tratta con la Casa Bianca e con l’amministrazione americana una soluzione sulle condizioni di accesso. Il nodo resta lo stesso: Washington ha chiesto di impedire l’uso dei modelli a qualsiasi cittadino straniero, dentro o fuori dagli Stati Uniti, inclusi anche i dipendenti stranieri della stessa Anthropic.

Il ritorno online dipenderà quindi da un accordo su tre punti: quali utenti potranno accedere ai modelli, con quali verifiche e con quali garanzie di sicurezza. Finché non arriverà un chiarimento ufficiale, Fable 5 e Mythos 5 restano bloccati.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/anthropic-dietro-il-blocco-ce-la-geopolitica-gli-usa-temono-sk-telecom-e-i-legami-con-la-cina/576891/


BCE: “Solo il 7% delle imprese europee fa uso intensivo dell’AI”. Ue indietro perché non investe

Sempre più imprese fanno uso dell’AI in Europa, ma solo il 7% in maniera “intensiva”

L’intelligenza artificiale (AI) diventerà davvero una leva strategica per la crescita economia e la competitività delle imprese solo quando il suo utilizzo passerà da occasionale o moderato a intensivo nell’impiego di questa tecnologia nei processi chiave, quelli cioè che poi generano valore per un’organizzazione perché incrementano la produttività.

Secondo la nuova indagine della Banca centrale europea (Bce), la diffusione dell’AI è costante, nell’ultimo trimestre del 2025, oltre il 70% delle aziende ha dichiarato di utilizzarla. Quasi la metà delle aziende che non utilizzavano l’AI nel 2025 prevede di investirci nel 2026.

Il problema è che la maggior parte di queste la utilizza solo occasionalmente o moderatamente: “solo il 7% delle aziende dell’area euro ne fa un uso intensivo”.

L’uso intensivo è particolarmente diffuso nei servizi, soprattutto in quelli ad alta tecnologia e ad alta intensità di conoscenza, come il settore dell’informazione e della comunicazione. Qui ci sono sviluppatori e fornitori di strumenti di intelligenza artificiale che offrono competenze elevate, che hanno inoltre accesso a un’abbondanza di dati e infrastrutture informatiche che accrescono i loro skills.

L’impiego intensivo è però costoso

L’uso intensivo dell’AI è però legato anche ad un livello di spesa maggiore: “oltre l’84% delle aziende che dichiarano un utilizzo intensivo ha investito in questa tecnologia. La stessa cosa vale solo per il 33% delle aziende che ne fanno un uso moderato”.

Guardando al futuro, secondo l’indagine, il 99% delle aziende che utilizzano AI in modo intensivo prevede di continuare ad investire entro il 2026, destinando circa il 20% del proprio investimento totale ad attività correlate.

Questo è un dato significativo, perché come spiega la Bce, l’impatto macroeconomico dell’AI dipenderà dalla capacità/possibilità che le aziende vadano oltre la fase di sperimentazione iniziale, proseguendo con l’utilizzo della tecnologia in modo intensivo nelle loro attività principali. Mancano sostanzialmente le risorse finanziarie.

Fuggetta (Politecnico di Milano): “Il problema dell’AI in Europa è il capitale“

Un problema non nuovo, di cui ha parlato anche Alfonso Fuggetta, Professore di Informatica al Politecnico di Milano, su La Matinale Européenne: “Il problema dell’AI in Europa è il capitale e questo è un problema europeo, non della sola Ue: riguarda gli Stati, i fondi pensione, le banche e gli azionisti”.

Tutti puntano il dito contro Bruxelles, ma un conto sono le regole, un altro i soldi. Come già detto da Mario Draghi in più di un’occasione, all’Unione europea servirebbe un mercato unico dei capitali.

Il rapporto Draghi ha evidenziato che le startup di intelligenza artificiale nate nell’Ue hanno raccolto il 6% dei finanziamenti globali nel 2024, rispetto al 61% negli Stati Uniti. Lo Stanford AI Index conferma la stessa proporzione per il 2025: 285,9 miliardi di dollari di investimenti privati ​​nell’AI negli Stati Uniti, 12,4 miliardi di dollari in Cina e 20,9 miliardi di dollari in tutta Europa (UE + Regno Unito + Svizzera + Norvegia insieme). Considerando solo l’AI generativa, gli Stati Uniti hanno speso 163,6 miliardi di dollari, mentre Cina ed Europa insieme ne hanno spesi solo 4,7 miliardi.

Urso: “Nell’uso dell’AI siamo sotto la media Ue“

Per quel che riguarda l’Italia, stamattina il ministro delle Imprese e del Made in Italy, Adolfo Urso, parlando al ‘Made Future Industry Award 2026’ al ministero, ha dichiarato: “I dati ci dicono che la digitalizzazione complessiva del sistema produttivo è ancora bassa. Si sta recuperando ma va fatto in modo più convinto e sistemico. Allo stesso modo, l’adozione di tecnologie strategiche come l’Intelligenza artificiale resta al di sotto della media Ue siamo: anche qui siamo in recupero, ma abbiamo ancora tanta strada da fare”.

Secondo quanto riportato nella III edizione dell’Osservatorio Ecm AI, studio coordinato da Irtop Consulting e Banca Generali, nel 2025 il mercato dell’AI in Italia ha raggiunto un valore di circa 1,8 miliardi di euro, in crescita del 50% rispetto all’anno precedente, con una diffusione crescente nei processi aziendali e nei servizi e un progressivo orientamento verso modelli sempre più automatizzati e data-driven.

La domanda di soluzioni AI risulta concentrata principalmente nelle grandi imprese, che rappresentano oltre il 60% della spesa complessiva, mentre cresce il contributo della Pubblica Amministrazione, sostenuto da investimenti in digitalizzazione e innovazione.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/bce-solo-il-7-delle-imprese-europee-fa-uso-intensivo-dellai-ue-indietro-perche-non-investe/576890/


Nadella (Microsoft) contro i signori dell’AI, meglio i modelli low cost e a sorpresa apre a DeepSeek

Il CEO di Microsoft Nadella contro il modello Silicon Valley: “L’AI non può essere nelle mani di pochi”

Per anni Satya Nadella è stato considerato il grande regista silenzioso della rivoluzione dell’intelligenza artificiale (AI). È stato lui, prima di molti altri, a intuire il potenziale di OpenAI e a investire decine di miliardi di dollari per trasformare ChatGPT da una promettente startup in uno dei protagonisti assoluti della nuova economia digitale. Oggi, però, il CEO di Microsoft sembra voler prendere le distanze proprio dalla traiettoria che ha contribuito a costruire.

In una lunga intervista al Wall Street Journal, Nadella ha delineato una visione alternativa dell’AI, criticando implicitamente il modello dominante che negli ultimi anni ha guidato la corsa all’intelligenza artificiale: pochi attori globali, modelli sempre più grandi, consumi energetici enormi, investimenti senza limiti e una narrazione pubblica spesso costruita attorno a scenari apocalittici.

Il messaggio è chiaro: l’attuale paradigma non è sostenibile né economicamente né socialmente.

La critica ai “signori dell’AI” e a un modello di sviluppo orientato al gigantismo

Senza mai citare direttamente OpenAI, Anthropic o Google, Nadella mette in discussione il presupposto su cui si fonda la corsa ai cosiddetti modelli di frontiera, i sistemi più avanzati e costosi oggi disponibili. Secondo il manager indiano-americano, il rischio è che una ristretta élite tecnologica finisca per concentrare nelle proprie mani una quantità eccessiva di potere cognitivo, economico e politico.

La proposta di Nadella è quasi una contro-rivoluzione rispetto all’immaginario dominante della Silicon Valley. Negli ultimi anni il settore ha vissuto una sorta di competizione permanente per costruire modelli sempre più potenti, alimentati da quantità crescenti di dati, chip e capacità computazionale. L’idea implicita era semplice: più grande è il modello, migliore sarà il risultato.

“Non si può dire che tutti i lavori impiegatizi spariranno, che l’intelligenza artificiale potrebbe diventare un’arma e allo stesso tempo chiedere di costruire data center sempre più grandi”, osserva Nadella. Una critica diretta a quella retorica che negli ultimi anni ha alternato promesse di prosperità illimitata a previsioni catastrofiche sulla fine del lavoro umano o addirittura sull’estinzione della specie.

Dietro questa affermazione si intravede una questione fondamentale: la governance dell’AI. Chi decide come apprendono questi sistemi? Chi controlla i dati? E chi stabilisce le regole? Fino ad oggi le risposte sono rimaste concentrate nelle mani di pochissimi soggetti privati. I cittadini non accetteranno oltre modo questa situazione.

Piccolo è più bello (e meno costoso)

Microsoft sembra invece voler scommettere su una logica diversa. Nelle ultime settimane l’azienda ha presentato una serie di modelli a basso costo e nuove funzionalità che permettono agli utenti di scegliere quale AI utilizzare a seconda delle esigenze. L’obiettivo è ridurre la dipendenza dai sistemi più costosi e abbassare drasticamente il prezzo dell’intelligenza artificiale.

Secondo Nadella il futuro non sarà dominato da un singolo “cervello universale“, ma da una pluralità di modelli con differenti livelli di costo, specializzazione e prestazioni.

Una visione che richiama l’evoluzione di internet: da una rete inizialmente controllata da pochi grandi operatori a un ecosistema distribuito di servizi, applicazioni e piattaforme.

Copilot cambia pelle e mette l’utente al centro

In questo scenario anche Copilot assume un ruolo diverso. Lanciato inizialmente come risposta di Microsoft a ChatGPT di OpenAI, il prodotto non sembra più destinato a diventare il modello AI dominante del mercato. Piuttosto, potrebbe trasformarsi in una piattaforma neutrale capace di orchestrare diversi modelli e diversi fornitori.

La nuova strategia consiste nel mettere l’utente al centro, lasciandogli la possibilità di scegliere quale intelligenza artificiale utilizzare per ogni attività. Se questa impostazione verrà confermata, Copilot assomiglierà meno a un concorrente diretto di ChatGPT e più a un sistema operativo dell’intelligenza artificiale, capace di integrare modelli differenti e di gestire flussi di lavoro complessi.

È un cambiamento significativo perché sposta il valore dalla costruzione del modello alla gestione dell’ecosistema.

Il caso DeepSeek e la guerra dei prezzi

L’elemento più sorprendente della strategia di Microsoft riguarda però DeepSeek. L’azienda cinese è diventata negli ultimi mesi il simbolo di un approccio radicalmente diverso all’AI: modelli meno costosi, maggiore efficienza e costi operativi ridotti rispetto ai colossi americani.

Microsoft starebbe valutando la possibilità di ospitare una versione di DeepSeek all’interno del proprio ecosistema.

Se ciò accadesse, sarebbe un segnale fortissimo. Da un lato significherebbe riconoscere che il valore dell’AI non coincide necessariamente con il possesso del modello più potente. Dall’altro aprirebbe una vera e propria guerra dei prezzi contro OpenAI e Anthropic (che comunque è già iniziata), costrette a giustificare costi molto più elevati.

Non è un caso che proprio OpenAI e Anthropic abbiano accusato DeepSeek di aver utilizzato tecniche di distillazione per replicare parte delle capacità dei loro sistemi.

Dietro la disputa tecnica si nasconde una questione strategica: se modelli più economici riescono a offrire prestazioni sufficientemente buone per la maggior parte delle applicazioni aziendali, l’intero modello economico dell’AI di frontiera rischia di entrare in crisi.

Una svolta o una necessità per Microsoft?

La domanda inevitabile è se questa nuova filosofia rappresenti una convinzione profonda o una necessità strategica.

Negli ultimi tempi Microsoft ha perso terreno nella corsa ai modelli più avanzati. In parole povere, Copilot non ce l’ha fatta. OpenAI continua a guidare il mercato consumer con ChatGPT, Google ha recuperato rapidamente terreno con Gemini e Anthropic si è ritagliata uno spazio importante nel settore enterprise.

Microsoft dispone di enormi risorse finanziarie e di una posizione dominante nel software aziendale, ma non possiede oggi un modello proprietario capace di competere apertamente con i leader del settore.

In questo contesto, trasformare i modelli in una commodity (cioè una risorsa ampiamente disponibile, il cui solo possesso non costituisce più una fonte di vantaggio competitivo, come è stato nei decenni per l’energia elettrica, la connettività Internet e il cloud computing) e spostare il valore verso la piattaforma potrebbe essere anche una risposta pragmatica a una corsa che l’azienda non è riuscita a vincere sul piano tecnologico.

In altre parole: se non puoi controllare il miglior modello, puoi cercare di controllare l’infrastruttura che collega tutti i modelli. E qui per noi utilizzatori si genera un ennesimo rischio. Come ha spiegato bene Crescenzo Coppola via social: “Sostenere che l’AI sia una commodity è una mezza verità. È una commodity nell’accesso. Ma può trasformarsi in una dipendenza nell’infrastruttura e in una vulnerabilità nei processi“.

La vera battaglia è guadagnarsi “il permesso sociale”

Al di là delle strategie industriali, il punto più interessante dell’intervista riguarda il rapporto tra AI e società.

Nadella sostiene che il settore abbia ormai esaurito il tempo delle promesse e delle narrazioni futuristiche. Adesso deve dimostrare concretamente di poter creare opportunità economiche, proteggere i lavoratori e distribuire i benefici della tecnologia. Qui Microsoft probabilmente cercherà di giocare la sua prossima partita per ottenere un vantaggio competitivo sulle altre società tecnologiche.

“Dobbiamo guadagnarci il permesso sociale”, ha affermato il CEO del gigante di Redmond. È forse la frase più importante di tutta l’intervista. La vera sfida non è costruire modelli più grandi. È convincere la società, noi tutti, che l’AI possa essere uno strumento di progresso condiviso e non l’ennesima concentrazione di potere nelle mani di pochi. Una sfida notevole, se pensiamo che in fondo Microsoft è da tutti e da sempre considerata parte di quei “pochi”.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/nadella-microsoft-contro-i-signori-dellai-meglio-i-modelli-low-cost-e-a-sorpresa-apre-a-deepseek/576342/


Falsa skill elude gli scanner e a raggiunge più di 26.000 agenti AI


La rapida diffusione degli Agenti AI sta creando un ecosistema sempre più complesso nel quale modelli linguistici, strumenti esterni e componenti aggiuntivi collaborano per svolgere attività operative. Questa architettura modulare, però, sta aprendo una nuova superficie di attacco che ricorda da vicino le vulnerabilità già viste nel mondo open source e nei marketplace di applicazioni.

Un caso recente evidenziato dai ricercatori ha mostrato come una falsa skill per agenti AI sia riuscita a superare i controlli automatici di sicurezza e a raggiungere oltre 26.000 agenti, dimostrando quanto siano ancora immature molte delle difese implementate nei marketplace dedicati agli agenti intelligenti.

Quando il problema non è il modello ma l’estensione

Molte piattaforme agentiche consentono agli utenti di installare componenti aggiuntivi, spesso chiamati skill, tool o plug-in. Questi moduli permettono all’agente di accedere a nuove funzionalità, interagire con servizi esterni o automatizzare processi complessi.

Il problema è che la sicurezza di questi ecosistemi non dipende soltanto dal modello AI utilizzato, ma anche dall’affidabilità delle estensioni installate. Se una skill malevola riesce a superare i controlli preliminari, può ottenere accesso a dati sensibili, credenziali e processi aziendali eseguiti dall’agente.

Secondo una recente analisi su quasi 4.000 skill distribuite in diversi marketplace, i ricercatori hanno identificato 76 payload malevoli confermati, mentre il 13,4% delle skill analizzate presentava almeno una vulnerabilità classificata come critica.

Come è stata aggirata la scansione automatica

L’aspetto più interessante della vicenda riguarda il modo in cui la falsa skill è riuscita a sfuggire agli strumenti di verifica.

Gli scanner automatici utilizzati da molte piattaforme si concentrano prevalentemente sull’analisi statica del codice e sulla ricerca di pattern noti. Gli autori della skill hanno invece sfruttato tecniche di offuscamento e comportamenti attivati solo in determinate condizioni operative, rendendo difficile individuare la componente malevola durante le verifiche preliminari.

Il rischio per le aziende

La vicenda evidenzia un problema destinato a crescere nei prossimi anni. Sempre più aziende concedono agli agenti AI accesso a repository di codice, documentazione interna, strumenti di produttività, piattaforme cloud e una skill compromessa potrebbe diventare un vettore privilegiato per attività di esfiltrazione dati, raccolta di credenziali, installazione di backdoor o manipolazione dei workflow aziendali. I ricercatori hanno già osservato casi reali di skill progettate per sottrarre informazioni sensibili o modificare il comportamento degli agenti ospitanti. La criticità è amplificata dal fatto che molti agenti operano con privilegi elevati e possono accedere direttamente a servizi interni o risorse normalmente non esposte a utenti esterni.

Verso una nuova generazione di controlli

La diffusione degli AI Agent sta riproponendo dinamiche già note nel mondo del software tradizionale. Così come repository open source e store di applicazioni sono diventati obiettivi privilegiati degli attacchi supply chain, anche i marketplace delle skill stanno emergendo come un nuovo bersaglio.

Per le aziende che intendono adottare agenti autonomi sarà quindi fondamentale introdurre processi di validazione indipendenti, sandbox dedicate, monitoraggio continuo e controlli granulari sui privilegi concessi alle estensioni installate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/06/21/una-falsa-skill-elude-gli-scanner-e-a-raggiunge-piu-di-26-000-agenti-ai/?utm_source=rss&utm_medium=rss&utm_campaign=una-falsa-skill-elude-gli-scanner-e-a-raggiunge-piu-di-26-000-agenti-ai


L’Estonia vuole l’ID digitale per gli agenti AI. Il premier Michal: “Dobbiamo sapere chi agisce, per conto di chi e con quali diritti”

L’Estonia vuole consentire agli agenti AI di avere una propria identità digitale, così da poter agire per conto delle persone in modo verificabile e controllabile.

L’iniziativa, sostenuta dal comitato consultivo Eesti.ai, prevede lo sviluppo di codici identificativi che gli agenti di intelligenza artificiale potranno usare per compiere determinate azioni, all’interno di un processo di autorizzazione e delega ancora da definire nei dettagli.

L’Estonia guarda soprattutto a permessi, limiti e responsabilità. L’obiettivo è evitare che le persone siano costrette a concedere poteri troppo ampi a un agente AI, con il rischio di perdere controllo sui propri diritti o sulle conseguenze delle azioni compiute dal software.

“Chi agisce, per conto di chi e con quali diritti”

Il primo ministro estone Kristen Michal ha spiegato che in futuro l’AI svolgerà sempre più compiti digitali per conto delle persone: preparare report, compilare dichiarazioni, interagire con sistemi informativi e gestire procedure online.

“Per questo deve essere chiaro chi agisce per conto di chi, con quali diritti e chi è in ultima istanza responsabile”, ha dichiarato Michal.

Non solo infrastruttura, ma responsabilità

Il punto centrale è la responsabilità. Finora molte applicazioni AI si sono limitate a generare testi, immagini, suggerimenti o analisi che richiedono comunque un intervento umano per produrre effetti concreti. Con gli agenti AI, invece, il passaggio cambia: il software può agire direttamente.

Può acquistare un prodotto, inviare un documento, compilare una dichiarazione, interagire con una piattaforma pubblica, modificare dati o avviare una procedura. In questi casi non basta più sapere che un utente ha usato uno strumento AI. Bisogna capire quale agente ha agito, con quale mandato, entro quali limiti e con quale tracciabilità.

L’Estonia, Paese già noto per l’uso avanzato dei servizi digitali pubblici, prova quindi ad anticipare un problema destinato a diventare centrale: come autorizzare l’AI ad agire senza trasformarla in una zona grigia giuridica.

Le prime cause sulla responsabilità dell’AI

Finora le aziende AI hanno cercato di limitare il più possibile la propria responsabilità per i danni causati dai sistemi automatizzati. Ma non sempre ci sono riuscite.

Un tribunale canadese ha ritenuto Air Canada responsabile per informazioni errate fornite da un chatbot. In Germania, un tribunale ha ritenuto Google responsabile per contenuti inesatti generati da AI Overview.

Questi casi mostrano che la responsabilità dell’AI sta già entrando nelle aule giudiziarie, anche prima che le norme sugli agenti autonomi siano davvero mature. La differenza è che, con gli agenti AI, il problema diventerà più complesso: non si tratterà solo di una risposta sbagliata, ma di azioni eseguite direttamente per conto di qualcuno.

Novità su Google, per aggiungere Key4Biz tra le tue fonti preferite, clicca qui

Aggiungi Key4Biz tra le tue fonti preferite

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lestonia-vuole-lid-digitale-per-gli-agenti-ai-il-premier-michal-dobbiamo-sapere-chi-agisce-per-conto-di-chi-e-con-quali-diritti/575998/