Kaspersky Next: protezione efficace e automatizzata degli endpoint


In occasione dell’Italian Partner Conferencetenutasi oggi, Kaspersky ha annunciato Next, la nuova linea di prodotti business pensata per garantire una protezione efficace, rapida e trasparente degli endpoint (EDR) e maggior visibilità agli strumenti di Extended Detection and Response (XDR).

Il nuovo portafoglio di soluzioni della compagnia mira a fornire alle aziende di qualsiasi dimensione strumenti di sicurezza informatica capaci di rilevare e analizzare le nuove minacce informatiche, consentendo ai professionisti di cybersecurity di agire in tempo. L’innovativa linea di prodotti di sicurezza è potenziata da funzionalità di intelligenza artificiale che consentono alle aziende di avere completa visibilità, controllo, pronta risposta e individuazione proattiva delle minacce.

Kaspersky Next può essere implementato con qualunque strumento di distribuzione e consente installazioni sia in cloud che on-premise. Le aziende hanno a disposizione sia una console semplificata per eseguire rapidamente le attività di cybersecurity principali, sia un’interfaccia di livello enterprise con controlli più granulari e monitoraggio avanzato.

La suite include funzionalità di automazione come il monitoraggio e il blocco del cloud, la gestione delle vulnerabilità e delle patch, la scansione IoC e playbook che supportano il rilevamento e la risoluzione delle nuove minacce, oltre ridurre il carico di lavoro dei team di cybersecurity che possono dedicarsi ad attività a più alto valore.

“Oggi lanciamo il nostro XDR, leader di mercato, e rielaboriamo la nostra offerta di prodotti business, avviando un nuovo capitolo della nostra storia come vendor B2B. Kaspersky Next semplifica l’EDR e l’XDR per le aziende e le organizzazioni di tutte le dimensioni. Stiamo portando la massima protezione, grazie a un’esperienza unica, a tutti i clienti, da quelli che non hanno esperti di cybersecurity al loro interno a quelli che hanno team di cybersecurity esperti. Il nostro obiettivo è quello di consentire alle aziende di costruire sistemi di sicurezza informatica affidabili ed economici di altissima qualità per le loro specifiche esigenze” ha affermato Anton Ivanov, Chief Technology Officer di Kaspersky.

Kaspersky Next

Attualmente l’offerta Next comprende tre livelli di prodotto: EDR Foundations, EDR Optimum e XDR Expert.

Il primo fornisce una forte protezione degli endpoint, controlli di sicurezza flessibili e semplici e un livello di automazione base. Questa opzione permette di eseguire operazioni hands-off e lasciano personalizzare alle società le loro policy di sicurezza per adattarle alle esigenze specifiche. EDR Foundations è consigliata per aziende in cui la sicurezza è gestita dal dipartimento IT.

EDR Optimum fornisce una forte protezione endpoint con funzionalità EDR, controlli avanzati, gestione delle patch e sicurezza cloud. La visibilità delle minacce, l’analisi e la risposta sono guidate in modo da aiutare le organizzazioni a contrastare rapidamente e con risorse minime gli attacchi. Questa opzione è pensata per aziende con team di sicurezza dedicati di piccole dimensioni.

Infine, XDR Expert aggrega, analizza e correla i dati provenienti da diverse fonti dell’infrastruttura IT fornendo visibilità in tempo reale e approfondimenti sull’evoluzione dei rischi informatici, offrendo così rilevamento avanzato e risposta automatizzata alle minacce. Questa soluzione è la più solida, in grado di integrarsi con fornitori di terze parti, ed è consigliata per società con di team di esperti di cybersecurity o SoC.

Kaspersky Next

Credits: Kaspersky

Kaspersky Extended Detection and Response Expert: il livello di protezione più completo

Dopo il successo della fase di test condotta alla fine del 2023 con gli early adopters, Kaspersky ha annunciato la disponibilità di Extended Detection and Response (XDR) Expert, la soluzione più avanzata del portafoglio Next che offre visibilità e gestione completa della sicurezza aziendale.

La soluzione, analizzando e correlando i dati provenienti da diverse fonti dell’infrastruttura, offre una scalabilità unica e può supportare carichi di lavoro che comprendono centinaia di migliaia di endpoint in una singola istanza. XDR Expert si integra facilmente con prodotti di terze parti per permettere alle aziende di semplificare la gestione di più soluzioni di protezione.

Il periodo di early adoption ha permesso a Kaspersky di sfruttare i feedback delle aziende per ridurre i requisiti relativi all’infrastruttura hardware e virtuale per l’implementazione di XDR Expert. La soluzione si basa su tecnologie come Kubernetes, Docker e Ory Hydra per semplificare la distribuzione di soluzioni aggiuntive con approcci di sviluppo moderni ed efficienti ed eliminare la dipendenza dai sistemi legacy. 

“Siamo entusiasti di annunciare la disponibilità di Kaspersky Next XDR Expert che segna il suo debutto dopo la distribuzione limitata agli early adopters, e rappresenta un passo avanti significativo nelle soluzioni di cybersecurity. Durante il periodo di adozione iniziale il prodotto ha riscosso successo tra i clienti e abbiamo ricevuto feedback positivi sulle integrazioni necessarie con XDR, alcune delle quali sono già state effettuate nella versione aggiornata del prodotto. Kaspersky Next XDR Expert è la nostra soluzione più avanzata per il rilevamento e la risposta automatica alle minacce aziendali, e speriamo che questa soluzione aiuti le aziende a garantire una protezione più efficace e completa contro le minacce avanzate” ha dichiarato Ilya Markelov, Head of Unified Platform Product Line di Kaspersky.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/23/kaspersky-next-protezione-efficace-automatizzata-endpoint/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-next-protezione-efficace-automatizzata-endpoint


Cdp Venture Capital lancia il programma Frontech, aperta call per startup dell’AI, del Web 3.0 e del Metaverso

Frontech, per le startup investimento iniziale di 120 mila euro e percorso di accompagnamento di 6 mesi

Partito l’acceleratore Frontech per sostenere la crescita di startup che sviluppano soluzioni innovative in ambito intelligenza artificiale (AI), web 3.0 e metaverso. Cassa depositi e prestiti (Cdp) Venture Capital ha aperto la prima call da cui saranno selezionate dieci startup in fase di “seed e early stage”, cioè seminazione e di primo investimento.

La call prevede dieci startup da selezionare ogni anno, per tre anni, che avranno accesso a un ticket di investimento iniziale pari a 120 mila euro e a un percorso della durata di 6 mesi volto ad accompagnare creatori, sviluppatori e founders nella costruzione dell’infrastruttura tecnologica e commerciale delle loro soluzioni dedicate a web 3.0, metaverso e generative AI.

Come partecipare

Per partecipare c’è tempo fino al 19 maggio, basta recarsi sul sito www.frontechaccelerator.it. La selezione è aperta alle startup italiane e quelle internazionali che intendano aprire una sede legale in Italia.

Nel corso della fase di accelerazione, le startup si concentreranno sul potenziamento della propria proposta imprenditoriale tramite sessioni interattive focalizzate su 4 aree chiave: vertical technology workshop, product development & service design, business development, fundraising, fino all’implementazione di un POC (proof-of-concept) con le aziende partner di Frontech che verranno presentate al demo day finale.

“Il settore dell’AI e in particolare dell’AI generativa rappresenta una delle maggiori tecnologie trasformative dei prossimi decenni, paragonabile all’avvento di Internet e del cloud. L’impatto sarà in grado di trasformare interi mercati attraverso lo sviluppo di nuovi prodotti e servizi abilitati dalla creazione di agenti intelligenti”, ha commentato Agostino Scornajenchi, Amministratore Delegato e Direttore Generale di CDP Venture Capital, aggiungendo che “L’Italia può, e deve, giocare un ruolo determinante in questa partita, recuperando competitività e sostenendo i suoi talenti. L’impegno di CDP Venture Capital, che si innesta nella declinazione della Strategia nazionale sull’Intelligenza Artificiale, è di selezionare e far crescere le migliori realtà imprenditoriali investendo e facendo leva sulla sua capacità di catalizzare investimenti di altri soggetti privati, come nel caso dell’Acceleratore Frontech”.

Cosa prevede l’acceleratore

Il programma prevede:

  • 120 mila euro, di investimento in equity dal 6% al 10% per ogni startup;
  • 6 mesi di accelerazione;
  • 1 mentor dedicato per ogni startup;
  • 1 community di geeks per condividere idee;
  • 1 programma ibrido online/offline;
  • POC guidati per connettersi in modo diretto con le aziende;
  • Networking con partner esclusivi;
  • 1 hub dedicato a Cagliari.

L’Acceleratore Frontech, che avrà sede in Sardegna, a Cagliari, contempla diversi ambiti di intervento, che vanno della categoria delle tecnologie “di frontiera”, ossia le tecnologie abilitanti per la trasformazione digitale, con applicazioni come identità digitale, blockchain, autenticazione delle proprietà intellettuale, modelli AI generativa, gaming, AR/VR (Augmented Reality/Virtual Reality), arte digitale, nuova editoria.

Le risorse del programma

Il programma nasce con una dotazione complessiva di 7 milioni di euro, destinati a ticket di investimento iniziale e a successivi follow-on post accelerazione, di cui 5,6 milioni stanziati dal Fondo Acceleratori di CDP Venture Capital e la restante parte dai co-investitori GELLIFY e Cariplo Factory, che gestiranno operativamente il programma.

Tra i Partner Tecnici troviamo Algorand e Microsoft (attraverso il suo programma AI L.A.B., nato per promuovere l’adozione responsabile dell’AI generativa da parte delle imprese), i Corporate Partner Bper, Banco di Sardegna e FPZ.

https://www.key4biz.it/cdp-venture-capital-lancia-il-programma-frontech-aperta-call-per-startup-dellai-del-web-3-0-e-del-metaverso/487691/


Il Virtual Private Cloud di Aruba per Alce Nero

Alce Nero, una storia “bio” tutta italiana

Alla fine degli anni Settanta del secolo passato l’agricoltura biologica inizia a prendere piede in Italia in maniera decisa. La tendenza a tornare a lavorare la terra e a comprare cibo di qualità, sposta l’attenzione dei consumatori verso mercati e metodi di lavoro che favorivano le produzioni alimentari naturali di qualità.

Alce Nero è stato pioniere dell’alimentazione “bio” nel nostro Paese, con una storia che parte dal 1978 e che nei decenni non ha fatto altro che radicarsi sempre di più in molte regioni, fino a divenire un vero e proprio modello di alimentazione, non solo a livello nazionale.

Apprezzata dai consumatori italiani ed esteri, la proposta Alce Nero conta attualmente oltre 300 specialità che comprendono anche una linea dedicata alla prima infanzia, una linea certificata Fairtrade di origine latinoamericana, tè e riso basmati di provenienza asiatica e, infine, una linea dedicata al prodotto fresco e surgelato.

Il passaggio al Virtual Private Cloud di Aruba

Una filiera del genere comporta un altrettanto elevato livello di innovazione e certamente necessita di una distribuzione logistica ampia, articolata e capillare, con una complessa gestione del magazzino che nel 2022 ha spinto Alce Nero ad inaugurare a Castel San Pietro Terme, in provincia di Bologna, una struttura di 25 mila metri quadrati, con una dotazione tecnologica di soluzioni wireless, lettori wearable, strumenti per l’internet delle cose (IoT) e un continuo processo di produzione e scambio di dati che richiedeva alta stabilità dell’ambiente di rete e continua disponibilità delle informazioni.

La proposta di Aruba Enterprise – la divisione del gruppo Aruba che offre soluzioni complesse e tailor made in ambito cloud, data center e trust services a organizzazioni enterprise e pubblica amministrazione – di adottare la soluzione di Virtual Private Cloud, con le sue garanzie di disponibilità delle risorse al 100% e i tempi di accesso garantiti, è stata risolutiva per poter creare un ambiente in cloud che risultasse perfettamente trasparente all’applicazione esistente.

Il nuovo data center appare così come un segmento della rete interna dell’azienda, con una latenza inferiore ai 10 millisecondi, e proprio per la natura della strumentazione stessa, che lavora in modalità wireless in magazzino, non è praticamente cambiato nulla dal punto di vista tecnico, ma la differenza diventa sostanziale in termini di miglioramento dei livelli di operatività.

I vantaggi del VPC di Aruba

Il primo vantaggio insito nella proposta di Aruba Enterprise è nel modello stesso di migrazione al cloud e lo racconta Rambelli Lombini, IT Manager di Alce Nero SpA: “il passaggio al nuovo ambiente è avvenuto in totale continuità sfruttando il meccanismo che Aruba prevede in genere per la sincronizzazione dei siti di disaster recovery, allo scopo di effettuare una migrazione verso il data center in cloud che non prevedesse lo spegnimento e la migrazione delle virtual machine”.

In tal modo, il backup stesso risulta più affidabile, ha aggiunto Lombini, “grazie a un’ulteriore triangolazione che aggiunge una replica del dato su un apposito storage immutabile di Aruba”.

Sicuramente tra i vantaggi del cloud Aruba c’è l’approccio green by design delle proprie infrastrutture data Center, che si sposa in pieno con la filosofia di Alce Nero e il suo impegno per una strategia climate positive e il costo certo per le risorse fruite, senza importi variabili legati a parametri difficilmente misurabili in anticipo come transazioni e utilizzo di banda.

Sul fronte tecnico, il team IT di Alce Nero è riuscito a estendere nel cloud il sistema di cybersecurity esistente, un tool basato su artificial intelligence (AI) che isola autonomamente gli endpoint in caso di minaccia.

Il sistema si avvale anche di una serie di sonde progettate per funzionare in ambiente fisico, con visibilità su quanto accade nella sottorete cloud che permette all’AI lo stesso livello di granularità di informazioni, sia on premise che sul segmento di rete remoto.

Il futuro che parte dal cloud

Grazie al trasferimento dell’infrastruttura di gestione in cloud, oggi l’azienda è predisposta al collegamento di nuovi eventuali siti logistici con estrema semplicità senza la preoccupazione di appesantire un ambiente on-premise.

Il successo della migrazione su Virtual Private Cloud ha poi suggerito l’implementazione di un ulteriore data center separato, sul quale verranno accese nuove virtual machine dedicate all’erogazione di servizi specifici per i partner di Alce Nero.

La sicurezza di tale infrastruttura sarà affidata ad Aruba Enterprise e in questo modo si porranno le basi per un’ulteriore evoluzione della partnership tecnologica tra le due società, fondata sempre più sulla fiducia e la qualità dei servizi offerti.

https://www.key4biz.it/il-virtual-private-cloud-di-aruba-per-alce-nero/487644/


Musica fai da te con AI generativa, ecco l’app Udio

Creare musica con Udio

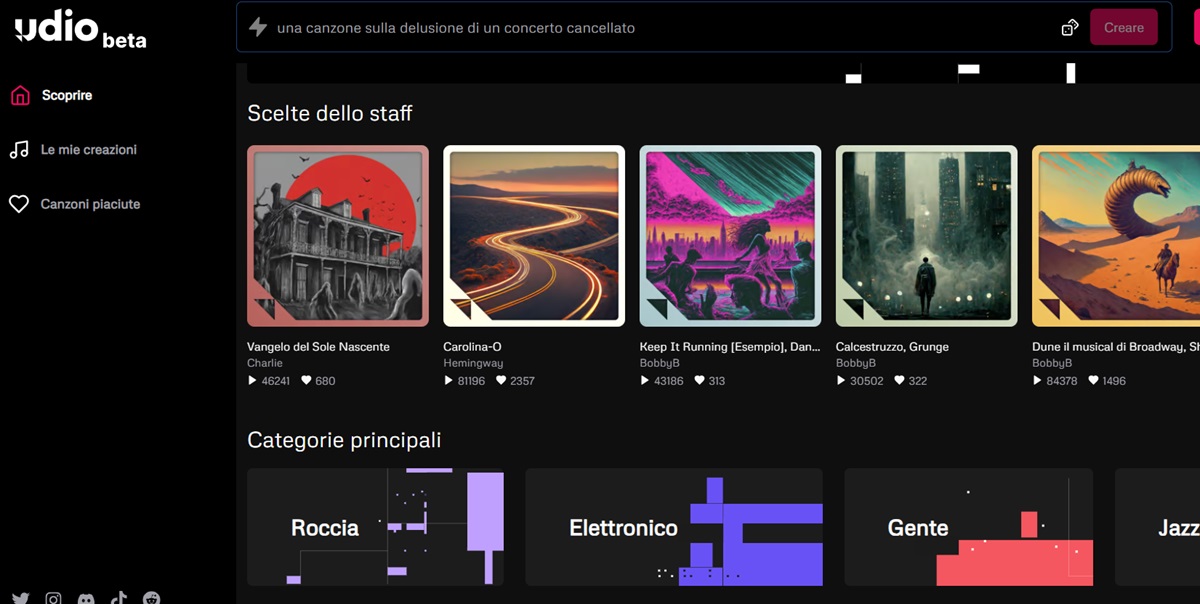
Puoi scegliere il tema, le parole del testo, gli accordi, la voce che la dovrà cantare, con l’app Udio l’intelligenza artificiale (AI) generativa fa un ulteriore passo in avanti, soprattutto aprendosi al grande pubblico.

In effetti, non è la prima del suo genere (si pensi a Jukebox di OpenAI, MusicLM di Google o Audiocraft di Meta), ma in questo caso sono sottolineate la facilità di utilizzo e la qualità audio del prodotto finale. Chiunque può accedere a questo servizio, basta un account Google, X o Discord. Una volta dentro, è spiegato in un articolo dedicato su freethink.com, si dovrà descrivere il meglio possibile cosa si vuole dall’AI (stile, genere, temi, parole, accordi, voce, perfino il mood), inviare il messaggio e attendere qualche minuto, dopo di che si otterranno due demo di 30 secondi circa.

Gratuitamente, con l’app Udio si possono generare fino a 1.200 brani gratuiti al mese.

Ogni file generato può essere scaricato, condiviso, pubblicato sulla community Udio e modificato. Ad esempio, può anche essere esteso ulteriormente, con una sezione di apertura e chiusura, o può essere remixato volendo.

La tutela del copyright

Il problema per questa applicazione, come per tutte le altre, è di natura legale. Anche per la startup Udio, fondata nel dicembre 2023 da un gruppo di ex ricercatori del laboratorio di AI Google Deepmind, si presenta la necessità di affrontare le proteste delle case discografiche e degli stessi autori.

A gennaio di quest’anno, il Congresso americano ha approvato il No AI Fraud Act, pensato proprio per evitare la violazione del copyright di tutti i brani presenti in rete di cui l’AI di turno sfrutta per addestrarsi al meglio.

Molti autori, soprattutto cantanti e compositori, hanno chiesto a gran voce la massima tutela delle proprie capacità tecniche e dello stesso talento di cui dispongono, contro ogni violazione dei diritti di proprietà.

In linea di massima, l’industria musicale denuncia da tempo che l’uso massiccio da parte delle aziende tecnologiche di dati protetti da copyright per addestrare i sistemi di AI è illegale. Secondo gli sviluppatori, invece i dati di addestramento rientrano nel “fair use”.

La lettera aperta di 200 artisti

Ad inizio mese, più di 200 artisti, tra cui Billie Eilish, Nicki Minaj e Metro Boomin, hanno firmato una lettera aperta, pubblicata attraverso l’Artist Rights Alliance (ARA), denunciando questa pratica scorretta a loro dire ed esortando le piattaforme tecnologiche a “smettere di svalutare la musica”.

In molti hanno paura di rimanere senza un lavoro, ma in tanti altri si chiedono che fine farà la qualità di un brano e l’esperienza dell’ascolto.

La piattaforma ha assicurato che non è possibile includere tra i comandi il nome di uno specifico artista, ad esempio Taylor Swift o Madonna, proprio per evitare che siano generati deepfake musicali.

Rimane il problema dell’estrema somiglianza di alcuni brani generati dall’AI con altri di autori famosi. Udio anche qui assicura che non si tratta di ‘intenzionalità’ e che stanno lavorando per ridurre al mimino questo tipo di inconvenienti.

“Disponiamo di ampi filtri automatizzati sul copyright per garantire che i nostri risultati non violino materiale protetto da copyright“, ha detto David Ding, co-fondatore e CEO di Udio, a Freethink.

https://www.key4biz.it/musica-fai-da-te-con-ai-generativa-ecco-lapp-udio/487584/


IA sul campo di battaglia: l’incubo dei dati avvelenati

La AI è al centro anche delle tecnologie militari per migliorarne l’efficacia sul campo di battaglia. Il suo ampio uso però la espone ad un attacco molto particolare, cioè “l’avvelenamento del pozzo” dei dati che alimentano la sua intelligenza.

“Non credo che i nostri dati siano avvelenati ora”, ha sottolineato il vice segretario alla difesa USA , Jennifer Swanson, mercoledì alla conferenza del Potomac Officers Club, “ma quando combatteremo contro un avversario quasi alla pari, dovremo sapere esattamente quali sono i vettori di minaccia”.

Ogni algoritmo di apprendimento automatico deve essere addestrato su dati – molti e molti dati. Il Pentagono sta facendo uno sforzo enorme per raccogliere, collazionare, curare e pulire i suoi dati, in modo che gli algoritmi analitici e le IA neonate possano dargli un senso. In particolare, il team di preparazione deve eliminare tutti i punti di dati errati, prima che l’algoritmo possa imparare la cosa sbagliata.

La battaglia dei dai

I chatbot commerciali, da Microsoft Tay del 2016 a ChatGPT del 2023, hanno mostrato come la qualità dei dati possa influenzare lo sviluppo della AI e il suo funzionamento. Nel caso di Ai utilizzate nel settore militare i dati potrebbero essere “Avvelenati”, cioè falsificati e distorti, in mdo deliberato e guidato dagli avversari potenziali delle forze armati di un paese, e questa tecnica è proprio definita “avvelenamento dei dati”.

“Qualsiasi LLM [Large Language Model] commerciale che è in circolazione e che apprende da Internet, oggi è avvelenato”, ha detto Swanson senza mezzi termini. “Ma sono onestamente più preoccupato di ciò che si chiama, come dire, l’IA ‘normale’, perché questi sono gli algoritmi che saranno realmente utilizzati dai nostri soldati per prendere decisioni sul campo di battaglia”.

Nel caso del Pentagono non si tratta di addestrare dei chatbot con i dati presi dalla rete. L’esercito dovrebbe addestrarlo su un set di dati militari affidabili e verificati all’interno di un ambiente sicuro e protetto. In particolare, ha raccomandato un sistema al livello di impatto 5 o 6 del DoD, adatto ai dati sensibili (5) o classificati (6).

Entro l’estate deovrebbe essere il primo campione di intelligenza artficiale IL-5 LLM, cioè basato sui dati di livello 5.  Questo può essere utile per tutti i tipi di funzioni di back-office, riassumendo le risme di informazioni per rendere più efficienti i processi burocratici. “Ma la nostra preoccupazione principale sono gli algoritmi che informeranno le decisioni sul campo di battaglia”.

Avvelenare i dati della IA che decidono le attività sul campo di battaglai può essere invece un problmea molto più profondo e di difficile soluzione.

CJADC2, test AI ecome sconfiggere i dati avvelenati

Ottenere i giusti dati di addestramento specifici per le forze armate è particolarmente critico per il Pentagono, che mira a utilizzare l’AI per coordinare le future operazioni di combattimento attraverso la terra, l’aria, il mare, lo spazio e il cyberspazio. Il concetto si chiama Combined Joint All-Domain Command and Control (CJADC2) e a febbraio il Pentagono ha annunciato che una “capacità minima di fattibilità” funzionante è già stata messa in campo in alcuni quartieri generali selezionati in tutto il mondo.

Le versioni future aggiungeranno i dati di targeting e la pianificazione degli attacchi, collegandosi ai progetti di comando di battaglia AI esistenti a livello di servizio: ABMS dell’Aeronautica, Project Overmatch della Marina e Project Convergence dell’Esercito.

Il Project Convergence, a sua volta, utilizzerà la tecnologia sviluppata dal neonato Project Linchpin, che sarà la Ai di punto nella guida delle decisioni strategiche.

In altre parole, l’Esercito sta cercando di applicare all’apprendimento automatico il ciclo di feedback “agile” tra sviluppo, cybersicurezza e operazioni correnti (DevSecOps) utilizzato dai principali sviluppatori di software per lanciare rapidamente nuove tecnologie e aggiornarle continuamente.

Il problema è che, in realtà, non si sa come guidare questi processi e le società che commercialmente gestiscono gli algoritmi non hanno bene idea di come questi funzionino. Normalmente si è abituati a vedere il funzionamento dei programmi come deterministico, come la risposta fissa a una certa situazione. Questo non accade con la AI, dove la risposta non sempre predeterminata, come dimostrano le applicaazioni di OpenAI.

C’è poi anche un problema ulteriore: ogni implementazione della Ai provoca un flusso di dati che viene a sua volta ad essere integrato nel database della AI e quindi ne viene a definire i processi futuri. Tutto questo viene a rendere il problema dell’avvelenament dei dati e della purezza delle informazioni che vengono fornite ai programmi Ai importantitssimo, essenziale, nella definizione delle decisioni strategiche e nella loro trasmissione.

I prossimi anni vedranno lo sviluppo di un nuovo campo di battaglia: quello dei dati, in cui ciascuna parte cercherà di corrompere e falsificare la abse dei dati su cui si basano le decisioni degli altri.


Telegram

Telegram
Grazie al nostro canale Telegram potete rimanere aggiornati sulla pubblicazione di nuovi articoli di Scenari Economici.

⇒ Iscrivetevi subito ⇐


MindsMinds

https://scenarieconomici.it/ia-sul-campo-di-battaglia-lincubo-dei-dati-avvelenati/


Cos’è l’AI, manifesto

Ars Artificialis: una rubrica a cura di Nicola Grandis.
Parlare e dialogare sulla migliore approssimazione di Arte Artificiale realizzata sin qui dall’uomo, quella che comunemente viene definita Intelligenza Artificiale. Per leggere tutti gli articoli clicca qui.

Definizioni

  • Dato: un dato è la rappresentazione informatica di un’informazione o di una sua porzione
  • Modello: nell’AI, un modello è una struttura matematica generata da una macchina su una grande quantità di dati tramite l’estrazione di features (caratteristiche) presenti nei dati che gli vengono forniti.
  • Creazione di un modello (Training): nella fase di training, un modello viene esposto ad una grande quantità di dati. Utilizzando questi dati, il modello calcola delle caratteristiche specifiche presenti negli stessi (Pesi) ed iterando sugli stessi verifica se le sue previsioni risultano sempre più accurate.
  • Utilizzò di un modello (Inferenza): una volta creato un modello, presentando allo stesso nuovi dati, il modello reagirà producendo una previsione che tipicamente può essere una classificazione, una previsione di affinità o di “prossimo valore atteso” o una qualsiasi altra espressione che i Pesi del modello sono stati addestrati a fornire in risposta a nuovi dati in ingresso allo stesso. Generalmente un modello riceve Dati di Input (ad esempio, parole o numeri) o produce un valore compreso tra 0 ed 1, dove solitamente 1 significa “l’ho già visto” e 0 significa “mai visto prima”.
  • AI generativa: si intende per generativa, una tipologia di AI in cui i Modelli sono stati addestrati a generare Dati nuovi partendo da Dati di Input (ad esempio, come ChatGPT, riceve parole e genera parole, oppure riceve parole e genera Immagini). In questa particolare tipologia di AI, i modelli non si utilizzano per classificare, analizzare o prendere l’andamento dei nuovi dati, ma per generarne di nuovi. La generativa può riguardare testo, codice sorgente, audio, video, interfacce grafiche o qualsiasi altro elaborato informativo direttamente fruibile da un senso umano.
  • AI intesa come scienza o tecnologia: in quanto tecnologia, l’AI reagisce a nuovi input e produce degli output. L’innovazione che porta risiede nel fatto che, al contrario di un classico algoritmo deterministico, il quale esegue una serie di step per andare da un input ad un output programmati da un essere umano, l’AI utilizzando i Modelli procede tramite Inferenza secondo logiche che sono state create direttamente da una macchina calcolando gli opportuni Pesi all’interno del Modello stesso, semplicemente osservando immense quantità di Dati.
  • AI intesa come funzione di un processo: quando un modello AI interagisce con il mondo reale (ha completato il training e fa inferenza su dati esterni), viene a contatto con le persone o con dei prodotti destinati alle persone. Questa situazione si verifica quando l’AI viene inserita in un Processo (sia esso la scrittura, la produzione di materiale audio/video, la selezione o la previsione delle informazioni, il suggerimento, etc).

Note importanti:

  • il modello, per sua natura, è una pura struttura matematica. Non ha altra capacità se non quella di far reagire i suoi Pesi con i dati di Ingresso e produrre i dati di Output sulla base del suo addestramento.
  • Un modello è sempre “spiegabile”, ma potrebbe non essere semplice per un essere umano comprendere la motivazione di una scelta (output) prodotta da uno specifico  modello. In ogni caso, il suo modo di generare Output dipende strettamente dai dati di Input su cui è stato addestrato poiché ne hanno determinato i Pesi ed il suo comportamento futuro quando si troverà a fare Inferenza su un Processo.
  • La teoria ha dimostrato che esistono processi così complessi da essere “virtualmente impossibili da codificare in un algoritmo per un essere umano”. In questi scenari, l’AI è dirompente poiché riesce a fornire delle soluzioni approssimate molto vicine a quelle di un essere umano anche in scenari di questo tipo. Esempio: scrivere un software che a sua volta scriva testo in decine di lingue richiederebbe miliardi di righe di codice, un AI esposta a enormi quantità di testi impara invece a calcolare dei Pesi di un Modello, i quali produrranno linguaggio corretto sulla base di un nuovo input.

Precisazioni importanti:

  • un Dato utilizzato per allenare un AI è una porzione di informazione tra miliardi di miliardi di altre e, terminato il training, non viene trasportato direttamente nel Modello. Non contenendo Dati, un modello non può nemmeno contenere Dati personali.
  • Quando un modello AI ha un Bias (pregiudizio), ciò dipende solo dalla tipologia di dati che ha osservato nella fase di training.
  • Nessun modello può garantire di essere esente da Bias, così come nessun algoritmo scritto da una persona potrebbe esserlo (poiché implicherebbe che lo sviluppatore attesterebbe di aver preso in considerazione qualsiasi e qualunque condizione di ingresso futura)
  • Quando si parla di AI di processo, qualsiasi sia il processo, il modello riceverà degli input e genererà degli output. Questi output condizioneranno in qualche modo gli esseri umani coinvolti a qualsiasi titolo nel processo.

Note importantissime:

  • La stragrande maggioranza del software (compreso quello installato su hardware come telefoni, macchine fotografiche, sensori di vario tipo, etc) utilizza modelli AI. Gli algoritmi che implementeranno AI (ovvero che utilizzeranno Modelli) diventeranno presto la norma e non l’eccezione da regolare.
  • Qualsiasi cosa produca o faccia un AI (un modello), la può produrre anche un algoritmo classico o una persona che utilizzi software scritto con algoritmi classici. In altri termini, un Deepfake, una FakeNews, un algoritmo discriminatorio per età/sesso/razza o qualunque altro output di un modello a piacere, può essere parimenti generato da un software che non utilizzi necessariamente Modelli AI.
  • L’innovazione dell’AI risiede nel fatto che porta Modelli potentissimi, che una macchina può generare partendo da enormi quantità di dati, piuttosto che da persone che dovrebbero scrivere miliardi di righe di codice per ottenere un risultato simile. In questo modo l’AI abilita la gestione di processi che prima le macchine non potevano gestire poiché troppo complessi da codificare. Da qui, oltre che lo stupore delle persone di fronte a nuovi algoritmi che prima non potevano esistere, nascono le immense opportunità economiche dell’AI che di fatto spinge l’innovazione ad una distanza per la quale sarebbero serviti decenni di scrittura di codice, giungendoci nel tempo di training di un modello creato per un determinato scopo.
  • E’ sicuramente necessaria una forma di regolamentazione e controllo, ma questa deve tenere conto di cosa è e di come funziona questa tecnologia, nonchè di quanto sia in rapido sviluppo proprio perchè, in finale, essa (i suoi modelli) non è scritta dagli uomini, ma dalle macchine a partire dai soli dati a loro disposizione. La stessa motivazione che poi può ingenerare la presenza di Bias ed applicazioni della tecnologia fuori dal contesto per cui era stata inizialmente progettata. L’approccio deve essere di monitoraggio e sanzione per chi non ne rispetta i principi generali e per chi viola altre leggi utilizzandola, ma per la natura stessa della tecnologia di cui stiamo parlando, è praticamente impossibile dividerla ed applicarla per rigide categorie di impiego, o di rischio, o di altra natura. Essa infatti è troppo trasversale è può essere applicata a qualsiasi Processo, con o senza il coinvolgimento anche del fattore umano.

Cosa Cambia con l’AI

Migliaia di anni fa abbiamo iniziato a progettare strumenti, macchine, oggetti. Un uomo prese una pietra pomice e ne fece un coltello, un uomo prese dei tronchi e l’intagliò per farci passare dell’acqua, degli uomini presero delle pietre squadrate e ne fecero piramidi visibili dallo spazio, degli uomini miscelarono la pozzolana con la calce e costruirono cupole autoportanti e così via. Poi, arrivò la Teoria dell’Informazione, intorno al 1950 e degli uomini iniziarono a scrivere software, istruzioni, algoritmi, sempre più avanzati, sempre più complessi. Un manipolo di ingegneri scrisse il software per le missioni Apollo e per il LEM dell’allunaggio, migliaia di ingegneri scrissero il software dei sistemi operativi ed i gestionali che oggi fanno spostare merci, persone, denaro e materie prime.

L’AI cambia proprio questo paradigma. Un software, una procedura, un algoritmo, nell’AI non viene più scritto da uomini che devono codificare per ogni singolo ingresso un’uscita, ma direttamente da una macchina che osservando una grande quantità di dati ingresso-uscita, approssima una soluzione matematica e generalizza un problema, nell’AI questo oggetto è appunto un Modello.

Perché tutto ciò è importante

E’ importante per vari motivi. Anzitutto, le tecniche AI abilitano la scrittura di algoritmi che sarebbe stato impossibile scrivere in modo procedurale, o per meglio dire, avrebbe comportato uno sforzo di codifica immane. Ciò di fatto abilita il software (sottoforma di Modello AI) ad entrare in processi che prima erano prevaricati dal motivo sopra. La conseguenza diretta di questo passaggio è che le persone che operavano nei Processi, in questa posizione tra le macchine, possono essere sostituite da algoritmi AI. Si passa quindi da un modello software-persone-software, ad un modello software-AI-software. L’AI in questo ruolo, quando implementata correttamente, sarà anche più performante di una persona, liberandola da un lavoro tedioso, poco creativo, ripetitivo, consentendogli di fare altro. Sulla scala dei processi invece, l’AI efficienterà il processo dove è stata inserita, rendendo più competitiva l’azienda che l’ha introdotta e consentendogli di restare al passo con la concorrenza.

Le AI diventano di giorno in giorno più sofisticate. Nuove tipologie di Modelli, nuove tecniche di Training, spingono la creazione di Modelli verso nuove capacità, accelerando il processo sopra. Inoltre, le macchine, nel futuro potranno lavorare in modalità non supervisionata, di fatto “addestrandosi da sole”, osservando la realtà, decidendo quale sia il modello migliore per imparare ad eseguire un certo processo e mettendosi in condizione di implementarlo in modo autonomo. Nessuno può dire quanto siamo distanti da questo scenario, ma è certamente la naturale evoluzione dello sviluppo a cui stiamo assistendo. Tuttavia, aldilà del catastrofismo, si tratta e si tratterà ancora per molti decenni di task ripetitivi, nulla a che vedere con l’Intelligenza Umana, con la creatività e con l’ingegno.

https://www.key4biz.it/cose-lai-manifesto/487370/


Le aziende italiane peccano nella sicurezza degli ambienti OT


Il 41% delle imprese italiane subisce mensilmente attacchi informatici agli ambienti di tecnologia operativa (OT), e nonostante ciò solo il 28% di esse considera la sicurezza OT una priorità.

L’ultimo report di Palo Alto Networks, “The State of OT Security: a Comprehensive Guide to Trends, Risks, and Cyber Resilience”, evidenzia un panorama piuttosto preoccupante: mentre le minacce alle sicurezza degli ambienti industriali aumentano in numero e gravità, l’impegno delle imprese italiane non è sufficiente per contrastarle, col risultato che il livello di resilienza aziendale è molto basso.

“L’Italia è un’economia leader nell’automazione industriale, con una scala globale e molte infrastrutture critiche. Per mantenere questa posizione di forza anche in futuro, l’OT industriale deve essere protetto. Questo report spiega perché gli ambienti OT sono diventati un obiettivo così attraente nelle operazioni industriali: la loro complessità e un’architettura tecnologica frammentata li rendono vulnerabili ad attacchi informatici che possono avere immense implicazioni finanziarie e politiche” ha affermato Helmut Reisinger, CEO EMEA e LATAM di Palo Alto Networks.

Gli ambienti OT sono molto interessanti per i cybercriminali: un attacco riuscito nelle realtà industriale può avere gravi conseguenze sull’economia e sulla società. Solo nell’ultimo anno il 72% delle imprese italiane ha subito un attacco informatico OT, con il 42% che afferma che ciò avviene su base mensile, e il 20% di esse ha dovuto interrompere le operazioni dopo l’incidente.

I tipi di attacchi che prendono di mira le attività industriali variano, ma malware, ransomware e la presenza di APT rimangono quelli che preoccupano maggiormente gli esperti di cybersecurity. Un’altra ricerca di Unit 42, il team di threat intelligence di Palo Alto Networks, ha rilevato che il settore manifatturiero italiano è il più colpito dal ransomware, rappresentando il 20% di tutti gli attacchi ransomware in Italia nel 2023.

L’IA affascina e spaventa le aziende

Il 74% degli intervistati italiani considera gli attacchi basati su intelligenza artificiale alle infrastrutture OT un problema critico già oggi, mentre il 58% afferma che lo diventeranno nei prossimi tre anni.

C’è comunque un consenso generale sul fatto che le soluzioni abilitate da IA svolgeranno un ruolo centrale nel proteggere gli ambienti OT: l’85% degli intervistati ritiene che le soluzioni basate su IA saranno fondamentali per bloccare gli attacchi alle infrastrutture, e il 73% delle aziende ritiene che lo saranno anche i SOC.

La metà delle imprese prevede inoltre che l’IA nelle soluzioni di protezione OT contribuirà a risolvere le carenze di competenze in materia di sicurezza nei prossimi anni.

La complessità OT ostacola l’adozione di soluzioni di sicurezza

Il 60% delle aziende italiane ritiene che la sfida principale nell’acquisto di software e nell’implementazione di apparati per la sicurezza OT è la complessità dei prodotti, evidenziando la necessità di tecnologie più semplici. Un’altra delle difficoltà maggiori riscontrate dalle imprese è la carenza di esperti qualificati in sicurezza OT, evidenziata dal 53% degli intervistati.

Semplificare le architetture e adottando un approccio alla cybersecurity basato sulla piattaforma è possibile proteggere in modo più efficace gli ambienti complessi; per questo la maggior parte delle aziende italiane (76%) ha in previsione di consolidare le tecnologie di sicurezza IT e OT e ridurre i rischi insiti negli ambienti.

“Con la crescita del volume e della sofisticazione degli attacchi informatici, la necessità di rafforzare la resilienza informatica degli ambienti OT non è mai stata così critica. Affrontare questa sfida richiede uno stretto coordinamento e allineamento tra i team IT e OT per ottenere risultati migliori in termini di cybersecurity” ha dichiarato Michele Lamartina, Country Manager di Palo Alto Networks Italia e Malta. “Ciò richiede l’abbattimento dei tradizionali silos e l’adozione di un approccio più unificato con strategie di sicurezza olistiche, policy e piattaforme che affrontino vulnerabilità e rischi insiti in entrambi gli ambienti”.

Michele Lamartina, Country Manager di Palo Alto Networks Italia e Malta

Michele Lamartina, Country Manager di Palo Alto Networks Italia e Malta

Umberto Pirovano, Senior Manager Systems Engineering di Palo Alto Networks, evidenzia comunque una situazione incoraggiante dal punto di vista degli sforzi delle aziende italiane: il 75% degli intervistati dispone già di un piano di risposta agli incidenti OT, mentre il 58% prevede di aumentare gli investimenti in cybersicurezza OT nei prossimi due anni.

“Palo Alto Networks continua nel suo impegno a supportare tutti i clienti nella creazione di framework di sicurezza IT e OT che promuovano la convergenza, riducano la complessità, salvaguardino l’infrastruttura e mitighino le minacce in continua evoluzione” ha affermato Pirovano.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/15/le-aziende-italiane-peccano-nella-sicurezza-degli-ambienti-ot/?utm_source=rss&utm_medium=rss&utm_campaign=le-aziende-italiane-peccano-nella-sicurezza-degli-ambienti-ot


Cresce il numero di credenziali compromesse: bisogna istruire gli utenti


In occasione del Privacy Tour 2024, l’iniziativa del Garante della Protezione dei Dati Personali che mira a portare i temi del valore dei dati e dell’educazione al digitale nei piccoli centri, Kaspersky ha ancora una volta sottolineato l’importanza della sicurezza dei dati sensibili.

Il panorama delle minacce è sempre più preoccupante ed è necessario ridurre il digital gap e aumentare la consapevolezza sulla sicurezza informatica. Il team di Digital Footprint Intelligence di Kaspersky riporta che solo nel 2023 i data-stealer hanno compromesso 10.000.000 di dispositivi personali e aziendali, registrando un aumento del 643% negli ultimi tre anni.

Nonostante nel 2023 il numero di infezioni abbia subito solo un calo minimo (9%) rispetto al 2022, la richiesta di login e password da parte dei cybercriminali non accenna a diminuire. Kaspersky ritiene che il numero effettivo di infezioni sia più alto del misurato e dovrebbe raggiungere i 16.000.000 nel 2024.

Pexels

In media i cybercriminali rubano 50,9 credenziali per ogni dispositivo infetto e le riusano per attacchi informatici, vendita o distribuzione gratuita sul dark web. Negli ultimi 5 anni Kaspersky ha rilevato 443.000 siti web che hanno subito violazioni di credenziali.

Per quanto riguarda i dati del 2023, il dominio .com è il primo per numero di credenziali compromesse. In Europa, il dominio .it è al terzo posto con 4,2 milioni di account compromessi.

Il dark web pullula di credenziali in vendita

La vendita di credenziali compromesse è una parte significativa del mercato del dark web. Le credenziali solitamente comprendono login per social media, servizi bancari online, portafogli di criptovalute e servizi aziendali.

Il team Digital Footprint Intelligence ha rivelato quasi 40.000 post, in media 1.731 al mese, riguardanti la vendita di informazioni aziendali riservate con lo scopo di acquistare, vendere o diffondere i dati rubati. Anche i dati per accedere alle infrastrutture aziendali sono molto diffusi: tra gennaio 2022 e novembre 2023 Kaspersky ha contato più di 6.000 post, con una crescita media mensile pari al 16%.

“Il valore nel dark-web dei file di log con credenziali di accesso varia a seconda dell’interesse dei dati e del modo in cui vengono commercializzati. Le credenziali possono essere vendute tramite un servizio di abbonamento con aggiornamenti regolari, un cosiddetto “aggregatore”, per richieste specifiche, o tramite un “negozio” che vende credenziali di accesso acquisite di recente esclusivamente ad acquirenti selezionati. I prezzi in questi negozi partono di solito da 10 dollari per file di log” spiega Cesare D’Angelo, General Manager Italy & Mediterranean di Kaspersky. “Questo evidenzia quanto sia fondamentale sia per i singoli che per le aziende prestare sempre attenzione, soprattutto nel caso di grandi community di utenti online. Le credenziali divulgate rappresentano una grave minaccia, in quanto consentono ai criminali informatici di eseguire vari attacchi come accessi non autorizzati, social engineering o impersonificazione”.

Cesare D’Angelo, General Manager Italy & Mediterranean di Kaspersky

Cesare D’Angelo, General Manager Italy & Mediterranean di Kaspersky

I cybercriminali colpiscono i servizi di IA

In seguito alla rapida diffusione dei servizi online di intelligenza artificiale, i cybercriminali hanno cominciato a interessarsi alle credenziali per queste piattaforme. Kaspersky rivela che negli ultimi tre anni sono state compromesse 1.160.000 credenziali di accesso a Canva, strumento di progettazione grafica che integra l’IA.

I dati mostrano inoltre che tra il 2021 e il 2023 sono state compromesse quasi 668.000 credenziali di accesso ai servizi di OpenAI, compreso ChatGPT; in particolare, nel il numero di login e password compromesse è aumento di quasi 33 volte rispetto all’anno precedente.

Per proteggersi dai data-stealer è essenziale scegliere una soluzione di sicurezza completa e soprattutto istruire gli utenti sulle minacce più diffuse, aiutandoli a mettere in campo le migliori strategie di prevenzione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/12/cresce-numero-credenziali-compromesse-istruire-utenti/?utm_source=rss&utm_medium=rss&utm_campaign=cresce-numero-credenziali-compromesse-istruire-utenti


TikTok pronto a lanciare influencer generati dall’AI

Presto arriveranno gli influencer virtuali su TikTok generati dall’AI

Il web è già popolato da influencer virtuali, o agenti virtuali basati su intelligenza artificiale (AI), utilissimi per portare avanti compagne di lancio di prodotti e servizi o più in generale per rendere più efficaci le strategie di marketing.

TikTok potrebbe lanciare il servizio a breve, secondo quanto riportato dal magazine The Information, ma centrandolo sulla figura degli influencer virtuali AI based.

La popolare piattaforma di video sharing, di proprietà della cinese ByteDance, sarebbe pronta ad aggiungere questa nuova funzionalità, tramite cui gli avatar AI sarebbero in grado di recitare spot pubblicitari seguendo i classici prompt generati da inserzionisti e venditori su TikTok Shop.

Influencer umani e virtuali lavoreranno assieme sulla piattaforma

Sostituiranno completamente gli attori in carne ed ossa? No, non proprio. La piattaforma ha già testato gli influencer virtuali, ma con risultati non proprio entusiasmanti, tanto da pianificare per il momento solo il loro affiancamento agli esseri umani. Diciamo, una funzionalità complementare per potenziare le vendite.

Spesso si parla di difficile rapporto tra Ai e esseri umani, di come l’intelligenza artificiale possa soverchiare le capacità umane e soprattutto di come possa prendere il posto degli umani nel lavoro, come nella vita di tutti i giorni (un giorno forse, chissà, anche nei rapporti umani e più intimi e il cinema ha già abbondantemente affrontato il tema).

In questo caso il problema è squisitamente commerciale, economico e finanziario. I ricavi delle sponsorizzazioni a chi andranno? Come saranno divisi tra influencer umani e virtuali? L’AI può mettere in crisi le strategie di brand deal?

Che fine faranno i brand deal?

Il brand deal sono accordi di vendita e sponsorizzazione che si fanno tra brandi marchi e influencer umani, con questi ultimi che promuovono i brand e i loro prodotti sui social attraverso video, foto, podcast e recensioni (in pratica l’influencer marketing di oggi).

È proprio per via di questi brand deals che molti creatori e pubblicitari decidono di lavorare su TikTok per fare profitti.

“Chi” guadagna quanto?

Molti di questi contenuti sponsorizzati sono diventati virali, dei veri e propri tormentoni da condivisione, almeno fino a quando TikTok ha deciso di chiudere il famoso fondo da un miliardo di dollari dedicato a queste attività (nato nel 2020 e chiudo a fine 2023).

Non sono mancate le critiche, soprattutto da parte degli influencer e dei pubblicitari, perché i ricavi erano di pochi dollari per milioni di visualizzazioni. Il punto ora è capire “chi”, se umano o virtuale, guadagnerà quanto, visto che già i profitti per gli esseri umani sono in calo in questo mercato e che per gli agenti virtuali non è neanche certo il quadro giuridico.

Un percorso, questo degli influencer virtuali creati dall’AI che ormai sta prendendo piede anche in altri settori, dal mondo della comunicazione a quello dello spettacolo, come nella moda, con le prime modelle generate da programmi AI based.

L’immagine di copertina è stata generata da intelligenza artificiale Dall-E3 tramite Copilot.

https://www.key4biz.it/tiktok-pronto-a-lanciare-influencer-generati-dallai/486667/


Israele sfrutta l’AI Levander per centrare gli obiettivi militari su Gaza

Il sistema “Levander” basato sull’AI

L’esercito israeliano fa ampio utilizzo dell’intelligenza artificiale militare per individuare e colpire gli obiettivi militari a Gaza, il più delle volte esseri umani. È quanto si legge in un Report realizzato dal quotidiano di Tel Aviv +972Magazine e da Local Call.

Si tratta del sistema denominato “Levander”, programma già impiegato per tracciare ed individuare possibili sospettati di terrorismo e di omicidio tra i palestinesi, oggi anche nelle operazioni militari condotte dal Governo Netanyahu a Gaza.

Durante le prime settimane della guerra Hamas-Israele, scoppiata dopo i brutali attacchi del 7 ottobre 2023, l’esercito israeliano si è affidato quasi interamente a Lavender per identificare target militari nella striscia, afferma il rapporto, citando sei ufficiali dell’intelligence israeliana presumibilmente coinvolti in prima persona nell’uso del programma.

Un margine di errore di oltre il 10%

Secondo il Report, nonostante un margine d’errore superiore al 10%, i militari dell’Idf (le forze di Difesa israeliane) hanno fatto molto affidamento sull’AI per individuare e colpire persone appartenenti alle milizie di Hamas, lavorando spesso su legami piuttosto deboli, “o assenti”, e su cui quindi sarebbe stato il caso di indagare più a fondo.

E anche la mancanza di un’indagine condotta da personale umano per assicurarsi che l’obiettivo avesse davvero legami, magari forti, con gruppi terroristici a Gaza o della jihad islamica, è un ulteriore elemento di accusa verso l’Idf: “il personale destinato a queste operazioni, normalmente, avrebbe dedicato solo “20 secondi” a ciascun obiettivo prima di autorizzare un bombardamento“, ha riferito una fonte interna all’intelligence israeliana.

Complessivamente, si legge in un articolo pubblicato su businessinsider.com, il sistema Lavender ha identificato fino a 37.000 palestinesi come sospetti “militanti di Hamas”, case comprese (e si deduce potenzialmente con famiglie all’interno) hanno riferito quattro fonti di intelligence a +972 Magazine e Local Call.

“Durante le prime fasi di quest’ultimo conflitto, l’esercito israeliano autorizzò fli ufficiali affinché adottassero le liste di eliminazione prodotte da Lavender, senza alcun obbligo di verificare attentamente il motivo per cui la macchina faceva quelle scelte o di esaminare i dati grezzi forniti dall’intelligence su cui tali scelte si basavano“, si legge nel Report.

Secondo l’Idf un Report “fuorviante“

Un portavoce dell’Idf ha comunque negato l’esistenza di una lista di persone da uccidere, aggiungendo che il Report in questione è “fuorviante” e contiene “false informazioni al pubblico”.

Secondo le fonti sentite, il sistema in questione è solo “un database”, il cui scopo è “incrociare dati provenienti da diverse fonti di intelligence, al fine di aggiornare tutte le informazioni in nostro possesso relative ad agenti e militanti di organizzazioni terroristiche”.

Il programma Lavender è spesso utilizzato in coppia con un altro sistema di intelligenza artificiale, “The Gospel”, di cui si è occupata nel novembre 2023 una precedente indagine di +972Magazine e Local Call, ma di cui si trova traccia anche nelle pubblicazioni dell’esercito israeliano .

La differenza fondamentale tra i due sistemi, si legge nel Report, non è da poco e sta nella definizione dell’obiettivo: “The Gospel” individua gli edifici e le strutture in cui operano i miliziani di Hamas e altre organizzazioni nemiche di ISraele, “Lavender”, invece, individua le persone e le inserisce in una lista di annientamento. 

La guerra e l’AI

Oltre alla guerra e l’impiego massiccio di nuove tecnologie, tra cui l’AI, rimane il fattore umano, cioè chi muore, chi rimane ferito o invalido.

Sono trascorsi sei mesi dall’inizio del conflitto, iniziato con il sanguinoso attacco di Hamas ne territori di Israele, che ha causato l’uccisione di circa 1200 israeliani, dicui oltre 300 partecipanti al Festival Supernova nel sud del Paese. In quel giorno terribile furono rapite e prese in ostaggio 253 persone.

Secondo l’esercito israeliano, sono stati uccisi 604 tra soldati, riservisti e agenti di sicurezza e altri 3.193 sono rimasti feriti. I soldati morti durante l’offensiva a Gaza sono 260, 41 uccisi dal fuoco amico.

L’Idf ha fatto sapere poi di aver ucciso oltre 13mila uomini di Hamas e di altri gruppi terroristici. Nella striscia di Gaza, secondo il ministero della Sanità locale, sono morte più di 33.000 persone e oltre 76.000 feriti, in gran parte donne e bambini. 

https://www.key4biz.it/israele-sfrutta-lai-levander-per-centrare-gli-obiettivi-militari-su-gaza/486473/