Il peso del modello Mythos: Anthropic verso gli 800 miliardi di dollari di valutazione

Anthropic si conferma uno degli asset più ambiti dell’ecosistema AI globale. La società sta infatti ricevendo numerose offerte di investimento da parte di fondi di venture capital che arrivano a valutarla fino a 800 miliardi di dollari, più del doppio rispetto ai 380 miliardi raggiunti nel round ufficiale di febbraio.

Crescita accelerata e domanda enterprise

Alla base di questa spinta c’è un’espansione rapida del business. Il fatturato di Anthropic ha raggiunto un ritmo di circa 30 miliardi di dollari, in forte aumento rispetto ai 9 miliardi registrati a fine 2025.

Un risultato trainato in particolare dagli strumenti di coding, come Claude Code, e dall’espansione nel segmento enterprise. L’azienda ha infatti ampliato rapidamente la propria base clienti di alto valore, con oltre mille organizzazioni che spendono più di un milione di dollari all’anno per i suoi servizi.

Un dato che evidenzia come l’AI stia diventando sempre più una componente strutturale nei processi aziendali, e non solo uno strumento sperimentale.

Anthropic: il peso del modello Mythos

A rafforzare ulteriormente l’attenzione del mercato ha contribuito il recente lancio di Mythos, il modello AI avanzato focalizzato sulla sicurezza informatica.

Nonostante la distribuzione limitata, dovuta ai rischi legati al possibile utilizzo offensivo, Mythos è stato percepito come un salto tecnologico rilevante, in grado di posizionare Anthropic tra i leader nello sviluppo di sistemi AI ad alto impatto. Questa combinazione di innovazione e cautela ha contribuito ad aumentare l’interesse degli investitori, che vedono nell’azienda un player centrale nella nuova fase dell’AI.

Anthropic: possibile quotazione entro l’anno

La crescente competizione tra investitori si inserisce in un contesto più ampio, segnato dall’attesa per una possibile quotazione in borsa entro l’anno.

Le valutazioni elevate riflettono aspettative altrettanto ambiziose: Anthropic viene considerata una delle società in grado di definire i prossimi equilibri del mercato AI, insieme ai principali competitor globali come OpenAI.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/il-peso-del-modello-mythos-anthropic-verso-gli-800-miliardi-di-dollari-di-valutazione/569870/


L’AI giusta. Nobile (AgID): “La PA deve semplificarsi e lavorare allo Stato agentico”

Innovare è una responsabilità. Senza una visione chiara non esiste un futuro sostenibile, soprattutto al tempo dell’AI

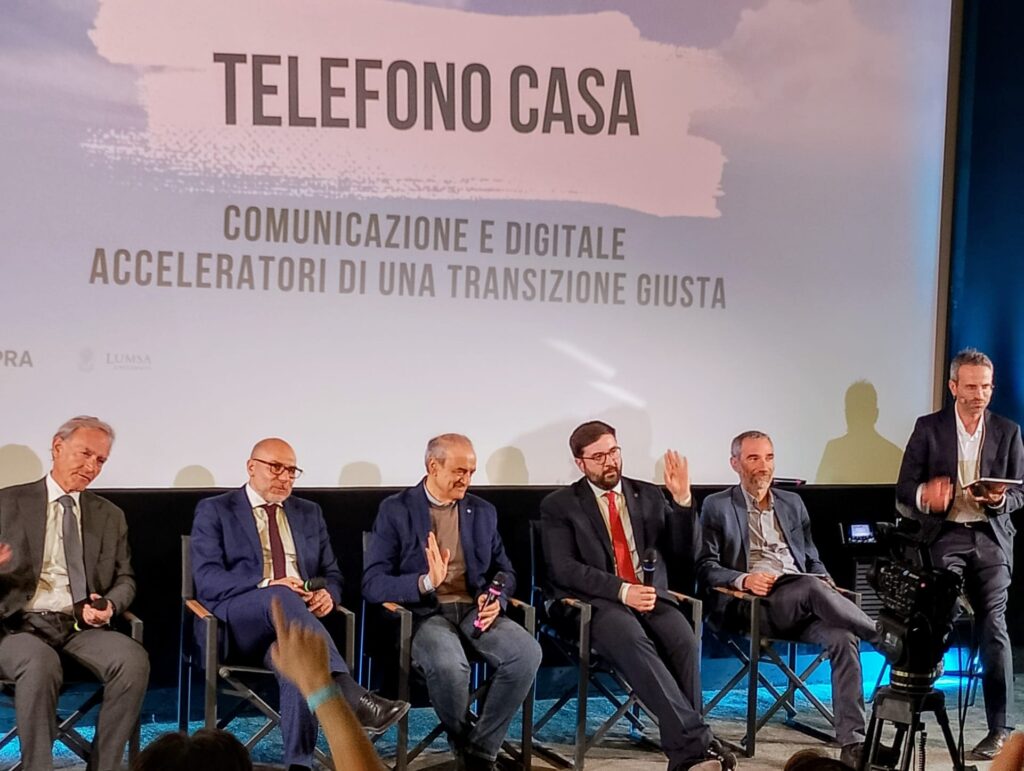
In occasione delle celebrazioni italiane della 56ª Giornata Mondiale della Terra delle Nazioni Unite, alla Casa del Cinema di Roma si è tenuto l’incontro dal titolo “Comunicazione e digitale acceleratori di una transizione giusta”, appuntamento pomeridiano del Festival italiano dell’Innovability “Impatta Disrupt”, che ha messo al centro del confronto tra Istituzioni, imprese, università e mondo religioso il crescente impatto sociale dell’AI e della comunicazione digitale.

Promosso dal Think Tank Impatta e realizzato in collaborazione con Harmonic Innovation Group, Entopan e Fondazione Earth Day Italia, il Festival giunge alla sua terza edizione consolidando il proprio ruolo tra i principali appuntamenti italiani dedicati all’innovazione sostenibile e alla finanza d’impatto, inserendosi nel calendario ufficiale delle celebrazioni italiane dell’Earth Day.

“La transizione, per essere davvero efficace, deve essere al tempo stesso energetica e culturale, strettamente intrecciata con quella tecnologica. È questo il filo conduttore della sessione pomeridiana, dedicata ad approfondire i grandi cambiamenti in atto.
Al centro del dibattito, la transizione digitale e il ruolo della comunicazione, considerati strumenti fondamentali da interpretare e utilizzare al meglio. L’obiettivo è accompagnare un processo di trasformazione che sia giusto ed equo, capace di mettere al centro il benessere delle persone.
L’innovazione oggi non è una scelta, ma una responsabilità. Senza visione e capitali capaci di generare impatto, non esiste futuro sostenibile. Impatta Disrupt nasce per questo: trasformare il confronto in azione e le idee in cambiamento reale
”, ha affermato in apertura di sessione Pierluigi Sassi, Presidente think tank Impatta e Fondazione Earth Day italia.

Rimettere al centro dell’innovazione la responsabilità e quindi l’uomo, come in un nuovo umanesimo

“Nel pieno delle trasformazioni in corso, il rapporto tra umanesimo e digitale emerge come un binomio cruciale, da declinare alla luce del concetto di giustizia. È questo il momento di interrogarsi a fondo su questa relazione, in un contesto segnato da una evidente crisi dei valori. Proprio a questi valori, però, è necessario tornare a guardare per orientare il cambiamento. L’umanesimo, inteso come visione del mondo che rimette al centro l’essere umano, torna oggi al centro del dibattito, in una fase storica che per certi aspetti richiama quella tra il Trecento e il Quattrocento. Nell’era dell’intelligenza artificiale, infatti, si sta progressivamente delegando alla tecnologia non solo il sapere e la conoscenza, ma anche l’etica e i processi decisionali. Un passaggio che comporta un rischio rilevante: quello di una responsabilità sempre più sfumata, se non del tutto assente. Una condizione che, se da un lato può risultare comoda, dall’altro rappresenta un errore da correggere con decisione.
Rimettere l’essere umano al centro significa riaffermare il valore dell’antropocentrismo e ristabilire una chiara attribuzione delle responsabilità. È necessario, in questo senso, riorganizzare i flussi decisionali, superando l’idea che l’intelligenza artificiale sia in grado di prendere decisioni in autonomia. Allo stesso modo, parlare di “etica dell’AI” rischia di essere una mistificazione: il piano etico deve restare distinto da quello tecnico. Ciò che conta è comprendere se gli algoritmi siano costruiti su regole chiare e trasparenti.
Da qui l’esigenza di “aprire le black box”, di rendere visibili i meccanismi interni dei sistemi e pretendere maggiore trasparenza. Un passaggio fondamentale, soprattutto considerando che la tecnologia è oggi al centro di una trasformazione epocale e rappresenta uno strumento imprescindibile per portare avanti la transizione energetica ed ecologica.
Per affrontare questa sfida è necessario adottare un approccio sistemico, capace di guidare un utilizzo corretto del digitale e di accelerare uno sviluppo realmente sostenibile. La precondizione per la sostenibilità è la sovranità digitale, che si articola su più livelli: da un lato la sovranità tecnologica, legata al controllo delle infrastrutture di base; dall’altro quella digitale, che riguarda le applicazioni e pone il tema della localizzazione dei dati.
Se i dati restano in Europa ma gli algoritmi sono sviluppati altrove, il problema non è risolto. È quindi indispensabile puntare anche sulla sovranità cognitiva. Tuttavia, allo stato attuale, l’Europa non sembra in grado di raggiungere pienamente nessuna di queste forme di sovranità, evidenziando la necessità di un maggiore controllo e governo delle infrastrutture. L’intelligenza artificiale, nel frattempo, contribuisce a ridefinire quotidianamente la realtà, fornendo risposte a ogni esigenza e modellando la percezione del mondo attraverso processi spesso opachi. Viviamo, di fatto, in una realtà “ri-mediata” dall’AI. In questo scenario, la sovranità delle scelte e il livello della loro sostenibilità dipendono sempre più dalla capacità di controllare le informazioni e di esercitare una reale autodeterminazione
”, ha spiegato Stefano Epifani, Presidente Fondazione per la Sostenibilità Digitale, nella sua masterclass dal titolo “Umanesimo digitale per una transizione giusta”.

Il primo panel della giornata dal titolo “Digitale motore di competitività e trasformazione sociale” e moderato dal direttore di Key4Biz, Luigi Garofalo, è stato aperto dall’intervento di Paolo Vicchiarello, Capo Dipartimento Funzione Pubblica presso la Presidenza del Consiglio dei Ministri: “Nel contesto della Pubblica amministrazione, la digitalizzazione si traduce in semplificazione: riduzione dei tempi, alleggerimento degli oneri burocratici e maggiore efficienza nei processi di lavoro. Un percorso che ha conosciuto un’accelerazione significativa grazie agli investimenti del PNRR, permettendo alla PA di compiere passi avanti rilevanti. Tra i risultati più evidenti vi è la standardizzazione di numerosi servizi, in particolare nei settori delle attività produttive e dell’edilizia. Sono state introdotte piattaforme pubbliche con procedure omogenee a livello provinciale e regionale, che coinvolgono sia il front office sia il back office. Anche se spesso questi cambiamenti non sono immediatamente visibili agli utenti, i benefici si riflettono concretamente in tempi più rapidi, maggiore efficienza e, in prospettiva, in una crescente personalizzazione dei servizi.
L’evoluzione tecnologica ha infatti innescato un processo di innovazione che non riguarda solo gli strumenti, ma investe l’intera organizzazione, ridefinendo modelli operativi e modalità di erogazione dei servizi. La digitalizzazione viene così orientata sempre più verso le esigenze dei cittadini, con l’obiettivo di migliorare la qualità della vita. In questo scenario, la Pubblica amministrazione punta anche a diventare più attrattiva per le nuove generazioni. In questa direzione si inserisce la piattaforma InPA, progettata con un linguaggio più semplice e accessibile. Una sorta di “LinkedIn della PA”, dove è possibile creare e aggiornare il proprio profilo professionale, che viene poi messo in relazione con le offerte disponibili, consentendo agli utenti di ricevere notifiche sulle posizioni più in linea con le proprie competenze
”.

Sostenibilità, partecipazione e giustizia passano anche per le infrastrutture accessibili

“La connettività si conferma come un fattore abilitante fondamentale per la democrazia e la libertà. In questa direzione, lo sforzo messo in campo dal governo è stato significativo, soprattutto per colmare il digital divide. Il completamento del Piano Banda Ultra Larga ha già consentito di collegare 6.100 Comuni e, entro il 30 giugno 2026, è previsto il completamento di tutti i progetti sostenuti dal PNRR, incluso il piano Italia a 1 Giga. Un passaggio rilevante riguarda anche il coinvolgimento delle Regioni, alle quali è stato proposto di sviluppare reti sopra le infrastrutture esistenti. In questa prospettiva si inserisce, ad esempio, l’accordo siglato con l’Abruzzo, finalizzato a collegare gli enti locali anche con le regioni limitrofe, creando un ecosistema infrastrutturale su cui potranno svilupparsi le nuove applicazioni digitali. La qualità della vita, in questo scenario, passa sempre più attraverso una connettività diffusa ed efficiente.
Siamo convinti che la rete debba entrare pienamente nei processi di crescita del Paese e diventare una vera leva di sviluppo. Una rete disponibile ma non utilizzata in maniera efficiente, infatti, non genera valore.
I risultati raggiunti hanno posizionato l’Italia come una best practice a livello europeo: diversi Paesi hanno guardato con interesse al modello italiano, visitando il Paese per studiarne le soluzioni adottate. Un esempio concreto è il Sinfi, il primo catasto elettronico delle infrastrutture, che integra non solo le reti di telecomunicazione, ma anche quelle energetiche e idriche, includendo persino i cavi sottomarini. Grazie all’intelligenza artificiale, questo strumento consente oggi di mappare in modo avanzato le reti e orientare gli investimenti futuri. Un approccio che ha suscitato interesse anche negli Stati Uniti, colpiti dal livello di digitalizzazione raggiunto.
Resta però aperta una sfida cruciale legata alle risorse umane. A giugno scadranno infatti i contratti di molte delle persone assunte per l’attuazione dei progetti PNRR. Un tema particolarmente delicato, considerando che il vero capitale delle organizzazioni, soprattutto in ambito tecnologico, è rappresentato dalle competenze del personale. La formazione ha permesso di creare profili altamente qualificati, che ora rischiano di disperdersi. Per questo motivo, sono in corso valutazioni per prorogare i contratti, anche alla luce del fatto che le attività legate al PNRR proseguiranno fino al 2029, tra rendicontazione e monitoraggio dei cantieri. Parallelamente, Infratel sta lavorando con le Regioni per estendere la copertura dei costi fino al 2032. Attualmente, tuttavia, si registra una perdita media di tre risorse al mese tra quelle formate, evidenziando la necessità di rafforzare la capacità di trattenere i talenti migliori. Il PNRR ha rappresentato un potente acceleratore, ma la vera sfida sarà garantire continuità e valorizzare nel tempo il lavoro realizzato. Ora occorre completare e rafforzare il presidio della governance delle reti pubbliche. Infratel Italia dovrà potenziare il proprio ruolo come presidio strategico dello Stato sulle infrastrutture di rete, contribuendo a garantire coordinamento, continuità e sicurezza
”, ha sostenuto Pietro Piccinetti, AD Infratel Italia.

Giorgio Scarpelli, COO Harmonic Innovation Group, ha invece parlato di “innovazione armonica”: “Un modello fondato su un approccio equilibrato tra le diverse dimensioni strategiche. Un paradigma che recupera una radice umanistica, offrendo punti di riferimento solidi per interpretare le scelte e le trasformazioni in atto.
In questa prospettiva, anche una startup potrebbe trarre vantaggio da un modello di sviluppo basato su una riflessione strutturata e consapevole, orientata al lungo periodo. Un approccio che valorizza la cultura d’impresa legata al territorio e che mira a costruire realtà capaci di durare nel tempo, andando oltre la logica del profitto immediato.
In quest’ottica, strumenti come incubazione, accelerazione e fondi di venture capital dovrebbero essere ripensati per sostenere un’innovazione più solida e sostenibile, capace di generare valore nel lungo termine
”.

Ambiente e sviluppo sostenibile

“Il tema ambientale assume un peso diverso a seconda del settore e della tipologia di attività aziendale, ma si inserisce in un quadro più ampio che comprende sostenibilità e governance. L’universo ESG rappresenta oggi un elemento centrale per la crescita delle imprese, non solo per le grandi realtà ma anche, e forse soprattutto, per quelle di dimensioni più ridotte. Per le PMI, infatti, la sostenibilità è strettamente connessa alla gestione dei rischi, che non sono più soltanto di natura economica e finanziaria, ma includono aspetti ambientali, sociali e reputazionali. In questo contesto, il rapporto tra sostenibilità e comunicazione diventa cruciale e impone di affrontare con decisione il tema del greenwashing, evitando narrazioni fuorvianti o non supportate da dati concreti.
Parallelamente, si assiste a una crescita significativa della rendicontazione ESG, con bilanci di sostenibilità sempre più strutturati e tecnici. L’evoluzione richiesta alle imprese è chiara: non si tratta più di relegare i temi ESG a un capitolo separato, ma di integrarli in modo trasversale in tutte le attività aziendali, raggiungendo un livello di maturità più avanzato.
Un esempio concreto di impatto positivo è rappresentato dallo sviluppo di infrastrutture in fibra nelle aree colpite dal digital divide. Si tratta di interventi che generano un valore sociale rilevante, contribuendo a ridurre gli svantaggi socio-economici dei territori e andando ben oltre la semplice utilità privata. Allo stesso modo, l’innovazione tecnologica offre strumenti sempre più efficaci per la sostenibilità. Tecnologie IoT integrate con l’intelligenza artificiale consentono, ad esempio, di ridurre gli sprechi idrici nelle utility, prevedere i consumi e migliorare l’efficienza complessiva dei sistemi. Sul fronte infrastrutturale, iniziative come la realizzazione, insieme al fondo Azimut, di un cavo sottomarino che collega Mazara del Vallo a Genova, con due snodi in prossimità di Roma-Fiumicino e in Sardegna, testimoniano il valore strategico delle telecomunicazioni. Un asset fondamentale, soprattutto in un contesto globale segnato da crescente instabilità e incertezza
”, ha spiegato Paolo Bianchi, Head of Corporate Communication & ESG Unidata.

“I dati ambientali rappresentano oggi un elemento strategico a supporto dell’azione di governo, sia a livello centrale sia locale. Il loro utilizzo è fondamentale, ad esempio, per il governo del territorio e per la gestione degli impatti che diversi fenomeni naturali e legati ad attività umane esercitano sulle comunità e sugli ecosistemi. Si tratta inoltre di informazioni cruciali per promuovere equità sociale e innovazione. I dati, infatti, possono favorire una maggiore partecipazione ai processi decisionali, consentendo ai cittadini di essere più consapevoli e coinvolti nelle scelte che riguardano il territorio. Non solo: possono orientare decisioni individuali rilevanti, come la scelta del luogo in cui vivere, sulla base di parametri quali il rischio idrogeologico, i livelli di inquinamento o la disponibilità di risorse idriche. Allo stesso tempo, risultano preziosi anche per settori come l’agricoltura, dove una conoscenza puntuale del contesto ambientale è determinante.
Il principale limite resta però l’accessibilità. Oggi il sistema dei dati ambientali appare frammentato, poco integrato e non sempre in grado di generare un impatto positivo diffuso sul benessere economico e sociale. In questo scenario, nonostante i progressi tecnologici, il ruolo dell’intelligenza umana rimane centrale. I dati satellitari per l’osservazione della Terra sono ormai ampiamente utilizzati e garantiscono livelli di accuratezza che raggiungono circa l’85%. Tuttavia, il margine di errore è ancora significativo e rende necessario un intervento umano complementare, sia per interpretare correttamente le informazioni sia per affinare continuamente gli strumenti e ridurre al minimo le imprecisioni
”, ha dichiarato Michele Munafò, Responsabile Servizio per il Sistema Informativo Nazionale Ambientale ISPRA.

L’AI in mano alla Pubblica Amministrazione per disintermediare e ridurre le complessità

Mario Nobile, Direttore Generale AGID, intervistato da Luigi Garofalo sul tema “Il futuro digitale dell’Italia”, ci ha permesso di capire il posizionamento del nostro Paese in questa epoca storica caratterizzata da forte e rapida innovazione tecnologica e da drammatica instabilità geopolitica.

“Dal punto di vista tecnologico, l’Italia presenta una base digitale solida, costruita nel tempo attraverso importanti investimenti e politiche di diffusione dei servizi. I numeri lo dimostrano: 42 milioni di identità digitali, 48 milioni di carte di identità elettroniche, quasi 34 milioni di certificati di firma elettronica e circa 16 milioni di caselle PEC, rappresentano un patrimonio significativo anche nel confronto europeo. Nonostante questi risultati – ha sottolineato Nobile – permangono criticità legate soprattutto ai tempi e alla complessità burocratica. Procedure come l’apertura di un’impresa restano lente rispetto ad altri Paesi: in Germania, ad esempio, è possibile completarle in un solo giorno. In questo contesto, l’adozione di tecnologie come l’intelligenza artificiale rischia di non produrre i benefici attesi se non è accompagnata da una revisione profonda dei processi. Senza un cambiamento organizzativo e procedurale, anche gli strumenti più avanzati risultano poco efficaci.
Il sistema italiano, inoltre, è caratterizzato da una forte frammentazione amministrativa, con quasi 8.000 Comuni. Rendere operativi i servizi digitali in ciascuno di essi rappresenta una sfida complessa, che impone una riflessione strutturale, anche alla luce dei fenomeni di spopolamento che interesseranno molti territori. La digitalizzazione resta un obiettivo prioritario, ma richiede scelte organizzative coraggiose. Sul fronte dell’intelligenza artificiale, è importante mantenere uno sguardo realistico. Un’analogia utile è quella con i livelli della guida autonoma: il livello più avanzato, il livello 5, non è ancora stato raggiunto. Oggi ci collochiamo piuttosto tra il livello 3 e il livello 4, in una fase di automazione intermedia elevata. Questo significa che l’intervento umano rimane indispensabile. I sistemi di AI sono strumenti potenti, ma non sono dotati di coscienza né di reale capacità decisionale autonoma. Anche il dibattito sull’etica richiede chiarezza: più che parlare di “etica dell’AI”, è corretto riferirsi all’etica di chi la sviluppa e la utilizza. La responsabilità resta in capo agli esseri umani, che devono agire con maggiore consapevolezza.
Il tema della governance delle regole è altrettanto centrale. In un contesto internazionale sempre più frammentato, emerge la necessità di definire principi condivisi a livello globale. Le regole sull’intelligenza artificiale dovrebbero essere elaborate da organismi sovranazionali, capaci di rappresentare valori comuni e orientare l’innovazione verso obiettivi di interesse collettivo. Per sbloccare il potenziale innovativo del Paese in chiave sostenibile
– ha aggiunto Nobile – la Pubblica amministrazione sta lavorando su un approccio centrato sugli “eventi della vita” dei cittadini. L’intelligenza artificiale può giocare un ruolo importante nella semplificazione dei processi: un esempio emblematico è quello delle pratiche legate alla nascita di un figlio, che oggi richiedono numerosi adempimenti. L’obiettivo è disintermediare, ridurre la complessità e costruire uno “Stato agentico”, in grado di offrire informazioni e servizi in modo proattivo e accessibile. Semplificare le regole e sostenere dinamiche demografiche più favorevoli, come l’incremento delle nascite, può contribuire a rafforzare la crescita del Paese, anche in una prospettiva di sviluppo sostenibile”.

L’intelligenza del futuro: umana, artificiale, condivisa

Il primo intervento del secondo panel della sessione, moderato dal direttore Garofalo e dal titolo “L’intelligenza del futuro: umana, artificiale, condivisa”, è stato del Professore di Sociologia dei processi culturali e comunicativi dell’Università di Roma “LUMSA”, Francesco Nespoli: “Il dibattito contemporaneo non si concentra più tanto su ciò che distingue l’intelligenza umana da quella artificiale, quanto piuttosto sugli effetti che derivano dalla loro interazione. È in questa relazione che si gioca la vera sfida: comprendere come mantenere l’essere umano al centro, soprattutto in un contesto in cui contenuti, servizi e prodotti vengono sempre più spesso co-creati insieme ai sistemi generativi. Ci sono sia rischi sia opportunità. I sistemi di intelligenza artificiale, infatti, tendono a funzionare come amplificatori e specchi di bias già presenti nella società. Per questo motivo, la verifica delle fonti diventa un passaggio cruciale, in particolare in ambiti delicati come il giornalismo, dove l’affidabilità delle informazioni è fondamentale.
Interessante anche la differenza generazionale nell’approccio a questi strumenti: mentre le fasce più adulte e con maggiore esperienza tendono a riporre fiducia nei sistemi di fact checking, i più giovani mostrano un atteggiamento più critico e consapevole. Un elemento che evidenzia come la vera sfida sia anche di natura formativa, richiedendo nuove competenze per interpretare e utilizzare correttamente queste tecnologie
”.

Sul piano etico, invece, ha sottolineato da padre Alberto Carrara, Presidente Istituto Internazionale di Neurobioetica, “è possibile individuare valori condivisi da preservare nello sviluppo e nell’uso dell’intelligenza artificiale. Tuttavia, la loro definizione dipende inevitabilmente dal punto di vista adottato. La questione assume quindi una dimensione non solo tecnologica, ma anche sociale e antropologica. La sfida, in definitiva, è quella di individuare un minimo comune denominatore morale, capace di orientare lo sviluppo tecnologico in una direzione che sia sostenibile dal punto di vista umano e coerente con i valori fondamentali della società”.

“Con la missione Artemis II si assiste a un cambio di paradigma significativo: l’attenzione si sposta progressivamente dall’esplorazione allo sfruttamento economico dello spazio. Un passaggio che apre nuove prospettive, ma che richiede anche un rafforzamento delle competenze, soprattutto per quanto riguarda l’integrazione delle tecnologie avanzate all’interno delle imprese, in particolare nel campo delle cosiddette deep tech. Le applicazioni spaziali stanno infatti assumendo un carattere sempre più trasversale, con potenziali ricadute in numerosi ambiti: dall’agroalimentare all’industria, fino alla ricerca medica e farmaceutica. Tuttavia, per le tecnologie di frontiera permane un ostacolo rilevante, rappresentato dalla capacità di assorbimento da parte del mercato. Una criticità che, ad esempio, non si è manifestata con la stessa intensità nel caso dell’intelligenza artificiale.
Si configura così una sorta di competizione tra il potenziale tecnologico e la sua effettiva applicazione, che impone una riflessione sui modelli di sviluppo. In Europa, l’economia dello spazio si caratterizza ancora per un’impostazione distributiva, strutturata come una piramide: le risorse vengono allocate dall’alto e successivamente distribuite lungo la filiera. La sfida, nella prospettiva della New Space Economy, è quella di ribaltare questo modello, favorendo dinamiche più aperte e orientate al mercato, capaci di stimolare innovazione diffusa e maggiore protagonismo degli attori industriali
”, ha affermato Domenico Maria Caprioli di yourscienceEDU.

Fake news, social media e comunicazione sostenibile

Il terzo panel, infine, sempre moderato da Garofalo, ha affrontato temi di massima rilevanza in termini sociali e comunitari, perfettamente riassunti nel titolo: “Informare o Influenzare? Fake news, social media e comunicazione sostenibile”.

“Tra dimensione online e offline esiste ormai una continuità strutturale, che impone di rimettere al centro la società partendo proprio dalla comunicazione e dai suoi effetti sulle persone. Informazione e comunicazione, infatti, incidono in modo diretto sugli atteggiamenti e sui comportamenti degli individui e delle comunità, contribuendo a plasmare la percezione della realtà. In questo contesto, è importante evitare visioni catastrofiste: la tecnologia, di per sé, non ha una natura distruttiva. Piuttosto, è il modo in cui viene utilizzata e raccontata a fare la differenza. La comunicazione, quindi, assume una responsabilità centrale, che deve tradursi nella capacità di informare in modo corretto, senza generare allarmismi o traumi inutili.
Superare il sensazionalismo e andare alla radice dei fenomeni diventa essenziale per permettere alle persone di comprendere davvero ciò che accade. Un’informazione di qualità, fondata su rigore e chiarezza, può avere un effetto “terapeutico”, contribuendo a costruire consapevolezza e fiducia. Chi opera nel campo dell’informazione ha dunque un ruolo cruciale nello spazio pubblico, sia online sia offline, e deve esercitarlo con responsabilità. L’obiettivo è contribuire a un ecosistema meno “inquinato”, non solo dal punto di vista ambientale, ma anche comunicativo, contrastando la diffusione di fake news e promuovendo contenuti affidabili e di valore
”, ha spiegato Mihaela Gavrila, Professoressa di Medi Studies all’Università “Sapienza” di Roma.

“Il dibattito sulla sostenibilità si muove oggi tra due polarità critiche: da un lato la diffusione di fake news sul clima, dall’altro il rischio sempre più diffuso di greenwashing. In questo contesto, comunicare in modo sostenibile significa adottare un approccio concreto e trasparente, che diventa una condizione imprescindibile per operare in maniera etica e per preservare la credibilità delle organizzazioni. Le imprese sono chiamate a un cambio di paradigma: solo quelle capaci di mettere al centro valori come resilienza e sostenibilità potranno affermarsi nel lungo periodo. Non è più possibile ottenere risultati duraturi senza un impegno reale e strutturato, in cui la comunicazione sostenibile diventa parte integrante di ogni attività aziendale.
Si tratta di una necessità strategica e, al tempo stesso, urgente e un esempio l’abbiamo con l’Agenda 2030. In questa direzione, infatti, si inserisce la proposta della Global Alliance, rilanciata in Italia da FERPI, di affiancare ai 17 Obiettivi di Sviluppo Sostenibile un 18° goal dedicato alla comunicazione responsabile, riconoscendone il ruolo chiave nel guidare il cambiamento. Un esempio concreto di questo impegno è rappresentato anche dalla collaborazione tra FERPI, ASviS e RAI per il “Glossario della sostenibilità”, una rubrica pensata per diffondere consapevolezza sui termini e sulle buone pratiche legate allo sviluppo sostenibile. Parallelamente, sul piano normativo, la Corporate Sustainability Reporting Directive (CSRD), entrata in vigore nell’Unione Europea, segna un punto di svolta nel reporting di sostenibilità. Non si tratta più di un esercizio volontario, ma di un quadro regolatorio vincolante, che impone alle imprese di integrare i criteri ESG nei bilanci e nelle strategie aziendali.
L’obiettivo è duplice: da un lato rafforzare la trasparenza e la comparabilità delle informazioni ambientali e sociali, dall’altro orientare il mercato verso modelli di crescita più sostenibili. Tuttavia, l’adeguamento alla CSRD ha comportato sfide significative per molte aziende, tra cui lo sviluppo di sistemi di gestione dei dati più evoluti, una maggiore collaborazione tra le diverse funzioni aziendali e, soprattutto, un cambiamento culturale interno. La transizione verso la rendicontazione obbligatoria ha infatti evidenziato la complessità operativa del processo: dalla raccolta e qualità dei dati, al coinvolgimento dell’intera catena del valore, fino alla distribuzione delle responsabilità nei processi decisionali. Nonostante ciò, molte imprese stanno trasformando questo obbligo in un’opportunità, utilizzando la CSRD come leva strategica per allineare gli obiettivi di sostenibilità alla pianificazione aziendale e generare un vantaggio competitivo nel lungo periodo
”, ha raccontato nel suo intervento Caterina Banella di Ferpi.

Riccardo Gallotti della Fondazione Bruno Kessler e Responsabile dell’unità di ricerca CHuB lab, ha poi introdotto il contesto europeo, dove “il contrasto alla disinformazione e alle fake news rappresenta una priorità crescente, con l’obiettivo di costruire un ecosistema informativo basato sulla fiducia. In questa direzione si collocano iniziative che integrano il monitoraggio automatizzato dei social media e dei contenuti informativi con tecnologie avanzate di intelligenza artificiale, pensate per supportare – e non sostituire – il lavoro dei verificatori umani. L’impatto della disinformazione, infatti, è sempre più evidente sia a livello individuale sia collettivo. Tuttavia, la quantità di contenuti prodotti online è tale da rendere impossibile un controllo esclusivamente umano: il ritmo di diffusione delle notizie false supera di gran lunga la capacità di analisi tradizionale. Da qui la necessità di ricorrere a strumenti basati sull’intelligenza artificiale, in grado di contrastare anche le forme più sofisticate di manipolazione.
In questo scenario si inserisce il progetto AI4TRUST, che propone un modello ibrido capace di combinare intelligenza umana e artificiale. L’obiettivo è rafforzare la capacità di risposta alla disinformazione in tutta l’Unione Europea, mettendo a disposizione di ricercatori e professionisti dei media tecnologie avanzate per l’analisi e la verifica dei contenuti. Il sistema sviluppato nell’ambito del progetto è progettato per monitorare in tempo quasi reale diverse piattaforme social, utilizzando algoritmi di intelligenza artificiale in grado di analizzare contenuti multimodali – testi, immagini e audio – e multilingue. I contenuti potenzialmente critici vengono segnalati agli esperti per una revisione approfondita, con l’obiettivo finale di produrre report affidabili e personalizzati, utili sia per gli operatori dell’informazione sia per i decisori pubblici.
La complessità del contesto attuale rende sempre più difficile distinguere tra informazione e disinformazione. La velocità delle tecnologie supera spesso quella delle notizie stesse e della capacità umana di elaborarle. Già durante lo svolgimento degli eventi, infatti, circolano online contenuti manipolati o completamente generati dall’intelligenza artificiale, rendendo sempre più sfumato il confine tra vero e falso. L’enorme quantità di contenuti prodotti con strumenti generativi complica ulteriormente il lavoro di verifica e indagine. La sfida, oggi, è quindi sviluppare modelli di analisi e comprensione della realtà – anche nella sua dimensione digitale – capaci di stare al passo con una rete che dispone di strumenti sempre più avanzati per la manipolazione dei contenuti
”.

“Il Corecom (Comitato Regionale per le Comunicazioni) è un organismo istituito a livello regionale che svolge funzioni di garanzia, consulenza e controllo nel settore delle comunicazioni, operando in stretto raccordo con l’Autorità per le Garanzie nelle Comunicazioni (Agcom). Tra i servizi offerti, vi è anche la conciliazione gratuita delle controversie tra utenti e operatori di telefonia, internet e Pay-TV, uno strumento fondamentale per la tutela dei cittadini. In qualità di articolazioni territoriali dell’Agcom, i Corecom rivestono un ruolo centrale nella protezione del pubblico, in particolare a livello locale. Le loro attività comprendono il monitoraggio della corretta rappresentazione politica e della qualità dei contenuti audiovisivi, contribuendo a garantire un’informazione equilibrata e trasparente.
Con l’evoluzione tecnologica e la crescente diffusione di strumenti di manipolazione video, come i deepfake, le funzioni di vigilanza si stanno progressivamente ampliando anche alla lotta contro la disinformazione, con l’obiettivo di tutelare il dibattito democratico. In questo contesto, emerge con forza il valore strategico della cooperazione tra istituzioni. Come sottolineato da Barbato, “fare rete” è essenziale per monitorare in modo efficace i rischi emergenti e intervenire tempestivamente. Un esempio concreto è rappresentato dalla collaborazione tra Corecom e Polizia postale, particolarmente rilevante nella tutela dei minori e nel contrasto alle minacce informatiche. Tuttavia, la sfida principale resta quella educativa.
Il pubblico di riferimento è costituito soprattutto da giovani e studenti, ai quali è necessario fornire strumenti per comprendere i rischi della rete e sviluppare uno spirito critico. In questa direzione si inseriscono le attività di alfabetizzazione digitale promosse nelle scuole, attraverso percorsi formativi modulari dedicati alla sicurezza online. Nonostante gli sforzi, però, il divario culturale e comportamentale rimane significativo, rendendo evidente la necessità di rafforzare ulteriormente le iniziative formative. Per questo motivo, l’educazione civica assume un ruolo fondamentale, così come l’introduzione di strumenti come il “patentino digitale”, pensati per accompagnare le nuove generazioni verso un uso più consapevole e responsabile delle tecnologie
”, ha dichiarato Carola Barbato, Coordinatore Nazionale Corecom.

Al centro dell’innovazione tecnologica c’è sempre l’elemento umano

Nelle conclusioni della sessione, Silvia Testarmata, Presidente Corso di Laurea in Scienze della Comunicazione, Marketing e Digital Media dell’Università di Roma “LUMSA”, ha sottolineato che “non può esserci innovazione senza trasparenza e responsabilità”, aggiungendo che “in un contesto sempre più orientato alla sostenibilità, il ruolo della comunicazione diventa centrale: una comunicazione autentica, fondata sulla verità, è infatti essenziale per costruire fiducia e accompagnare i processi di trasformazione.
Al centro dello sviluppo tecnologico non c’è la tecnologia in sé, ma l’elemento umano, che si esprime attraverso le persone e le comunità. È questa dimensione a determinare il senso e la direzione dell’innovazione. In tale prospettiva, la comunicazione digitale assume un valore sempre più educativo, legato alla qualità dell’informazione e alla capacità di formare cittadini consapevoli.
La formazione diventa quindi un fattore decisivo per affrontare le sfide contemporanee, in particolare quelle connesse alla disinformazione e all’uso distorto delle tecnologie, che incidono profondamente sulla percezione della realtà. In questo scenario, i professionisti della comunicazione sono chiamati a svolgere un ruolo attivo e consapevole, esercitando una responsabilità etica rilevante nella gestione e nella narrazione dell’innovazione digitale”.

Un appuntamento, quello offerto da Impatta Disrupt, di estrema attualità, che ci ha permesso di approfondire argomenti che necessitano un confronto urgente tra Istituzioni, imprese, società civile e mondo accademico e religioso, perchè, come ha detto sempre ieri il Presidente della Repubblica, Sergio Mattarella, in occasione dell’incontro al Quirinale con una delegazione di studenti di scuole di giornalismo: “L’Intelligenza Artificiale sta conquistando un ruolo sempre più diffuso se non addirittura egemone nella nostra esistenza, rendendo ancora più urgente la riflessione sul rapporto con la verità. Occorre un’adeguata consapevolezza morale per rendere possibile il suo utilizzo a beneficio dell’umanità, con la definizione di regole. Come quelle messe in campo dall’Unione Europea per il governo dell’Intelligenza Artificiale senza che essa si trasformi in uno strumento di dominio da parte di giganti tecnologici che pretendono di sostituirsi agli Stati sovrani e all’ordinamento internazionale. Le trasformazioni in atto nel mondo dell’informazione interrogano anche i giornalisti e sollecitano a rifuggire dal rischio di indolenza o di negligenza: le trasformazioni non mutano la natura della professione, anzi, ne accentuano, piuttosto, le responsabilità“.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lai-giusta-nobile-agid-la-pa-deve-semplificarsi-e-lavorare-allo-stato-agentico/569831/


Anthropic, gli Usa lasciano fuori l’Europa dal caso Mythos

L’Europa resta ai margini nello sviluppo e nella gestione delle tecnologie AI più avanzate. È quanto emerge dal caso Mythos, il nuovo modello di intelligenza artificiale sviluppato dalla società statunitense Anthropic, la cui distribuzione è stata limitata a un ristretto gruppo di partner tecnologici, escludendo di fatto gran parte dei regolatori europei.

L’Anthropic ha deciso di concedere l’accesso al modello solo alle big tech. Le altre circa 40 realtà avrebbero ottenuto accesso, ma senza dettagli pubblici. Parallelamente, l’azienda ha confermato “discussioni in corso con funzionari del governo degli Stati Uniti”.

Secondo quanto riporta Politico, solo l’agenzia tedesca per la cybersicurezza ha avviato contatti con Anthropic, senza però aver ancora testato direttamente il modello. Diverse istituzioni pubbliche europee avrebbero avuto accessi limitati o parziali, mentre l’agenzia europea ENISA non ha commentato eventuali interlocuzioni.

Fa eccezione il Regno Unito, dove l’AI Security Institute ha già testato Mythos e pubblicato una prima valutazione, segnalando un divario operativo evidente rispetto al continente europeo.

Un modello potente e controverso

Mythos è considerato uno dei modelli AI più avanzati mai sviluppati per la cybersicurezza. Secondo Anthropic, il sistema è in grado di “superare quasi tutti gli esseri umani” nell’individuare e sfruttare vulnerabilità informatiche. Una capacità che lo rende al tempo stesso uno strumento difensivo estremamente efficace e una potenziale arma nelle mani di attori malevoli.

Proprio questo dual use ha spinto l’azienda a limitarne la diffusione, ma la scelta ha sollevato forti critiche. “È profondamente preoccupante che siano le aziende tecnologiche, e non i regolatori, a decidere come gestire questi rischi”, ha dichiarato Yoshua Bengio, tra i pionieri dell’intelligenza artificiale.

Governance globale assente

Il caso evidenzia un problema più ampio: l’assenza di un sistema globale di governance dell’AI. Negli ultimi anni sono state avviate diverse iniziative internazionali, dal processo di Hiroshima del G7 al dialogo globale delle Nazioni Unite, ma senza risultati concreti sul piano operativo.

Nel frattempo, le priorità politiche si sono spostate verso la competizione tecnologica, lasciando in secondo piano i temi della sicurezza. Il risultato è un vuoto regolatorio che consente alle aziende private di mantenere il controllo su tecnologie ad alto impatto.

“Il fatto che modelli con un impatto così rilevante siano governati da una società privata è preoccupante”, ha osservato Marietje Schaake, ex europarlamentare e consulente della Commissione europea.

Europa tra ambizioni regolatorie e limiti operativi

Per l’Unione europea, il caso Mythos rappresenta una contraddizione evidente. Da un lato, Bruxelles ha costruito negli anni una forte identità come regolatore tecnologico globale, anche attraverso l’AI Act. Dall’altro, manca ancora un reale accesso alle tecnologie più avanzate sviluppate oltreoceano.

Secondo Laura Caroli, esperta di AI e tra i consulenti del regolamento europeo, l’UE è stata “messa da parte perché il modello non è stato rilasciato sul mercato”, e quindi non rientra pienamente negli obblighi previsti dalla normativa.

La Commissione europea ha fatto sapere di stare “valutando le possibili implicazioni” e monitorando gli impatti sulla sicurezza, ricordando che l’AI Act impone ai fornitori di gestire i rischi cyber e che il Cyber Resilience Act introduce requisiti obbligatori per i prodotti digitali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/anthropic-gli-usa-lasciano-fuori-leuropa-dal-caso-mythos/569570/


AI, la Cina ha colmato il divario con gli Stati Uniti. Il report AI Index 2026 di Stanford

Cina e Stati Uniti hanno ormai raggiunto prestazioni comparabili nei modelli AI, alternandosi ai vertici dei principali benchmark globali. Un equilibrio competitivo senza precedenti, che ridefinisce gli assetti della leadership tecnologica mondiale.

Lo rivela l’AI Index 2026 dello Stanford Institute for Human-Centered Artificial Intelligence, una delle analisi più complete e basate sui dati sull’evoluzione dell’intelligenza artificiale. Non si tratta solo di una raccolta di numeri, ma di uno strumento di lettura strutturato, capace di restituire una visione d’insieme su come l’AI stia avanzando dal punto di vista tecnico, economico e sociale.

Usa e Cina, leadership AI condivisa ma con punti di forza diversi

Se Washington mantiene un vantaggio strutturale in termini di capitali, infrastrutture e produzione di semiconduttori, Pechino si distingue per la capacità di scalare rapidamente su altri fronti. Il report evidenzia infatti il primato cinese nel numero di brevetti, nelle pubblicazioni scientifiche e nello sviluppo della robotica autonoma.

Ne emerge un modello di competizione asimmetrica: gli Stati Uniti restano forti nella dimensione industriale e nell’ecosistema dell’innovazione privata, mentre la Cina consolida la propria posizione attraverso investimenti coordinati e una forte integrazione tra ricerca e applicazioni.

Un ecosistema globale sempre più frammentato

Accanto ai due poli principali, il panorama internazionale dell’AI si sta ampliando. Paesi come la Corea del Sud emergono per densità di innovazione, mentre numerosi governi stanno investendo in infrastrutture nazionali per garantire la cosiddetta sovranità tecnologica.

Allo stesso tempo, il report segnala il rischio di un ampliamento del divario digitale: non tutte le regioni dispongono delle risorse necessarie per competere, con il risultato di una crescente polarizzazione tra Paesi leader e Paesi marginalizzati.

Il peso crescente delle aziende private

Un dato particolarmente rilevante riguarda il ruolo delle imprese. Oltre il 90% dei modelli AI considerati significativi è oggi sviluppato da aziende private, a conferma di uno spostamento del baricentro dell’innovazione fuori dal perimetro pubblico e accademico.

Questa dinamica si accompagna a una riduzione della trasparenza, soprattutto per quanto riguarda i dataset utilizzati e i processi di addestramento. Un elemento che solleva interrogativi sulla governance dell’AI e sulla possibilità di verificare in modo indipendente sicurezza, affidabilità e bias dei sistemi.

Usa e Cina: adozione AI record, ma cresce la diffidenza

L’adozione dell’AI generativa ha raggiunto livelli senza precedenti, coinvolgendo oltre la metà della popolazione mondiale. Tuttavia, alla diffusione capillare si affianca una crescente diffidenza da parte dei cittadini, legata in particolare all’impatto sul lavoro e alla trasformazione dei modelli occupazionali.

Il report evidenzia come gli effetti siano già visibili in alcuni settori, alimentando una percezione di rischio che si traduce in una divergenza sempre più marcata tra l’ottimismo degli esperti e lo scetticismo dell’opinione pubblica.

Costi ambientali e nuove vulnerabilità

Tra le criticità emergenti figurano anche i costi ambientali dell’AI, sempre più rilevanti in termini di consumo energetico e utilizzo di risorse. A questo si aggiunge la forte dipendenza da supply chain concentrate, in particolare nel settore dei semiconduttori, che espone l’intero ecosistema a rischi geopolitici e industriali. Per questi motivi, spiega il report, l’intelligenza artificiale continua a rappresentare un motore di innovazione globale, ma la sua evoluzione sarà sempre più condizionata da equilibri politici, economici e sociali.

Per approfondire

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-la-cina-ha-colmato-il-divario-con-gli-stati-uniti-il-report-ai-index-2026-di-stanford/569282/


Shadow AI, compliance e responsabilità: verso un modello minimo di governance

L’adozione spontanea, diffusa e spesso non governata di strumenti di intelligenza artificiale generativa nei contesti di lavoro ha reso attuale un fenomeno che, in modo convenzionale, viene definito Shadow AI: l’uso di sistemi o modelli AI da parte di dipendenti, collaboratori o funzioni aziendali fuori dai processi di approvazione, procurement, risk assessment e controllo interno.

Non si tratta di una categoria giuridica autonoma, ma di un problema organizzativo e di compliance che interseca più discipline: protezione dei dati, sicurezza delle informazioni, responsabilità organizzativa, contrattualistica ICT e, oggi, anche la governance dell’AI. L’interesse editoriale del tema è espresso in modo diretto anche dal piano 2026 di ICT Security Magazine, che colloca “Shadow AI in azienda: rischi, detection e governance” tra le proposte centrali del pilastro dedicato a intelligenza artificiale e machine learning per la sicurezza.

La rilevanza del tema dipende da un dato semplice: l’AI generativa abbassa drasticamente la soglia di accesso a strumenti capaci di trattare testi, dati, codice, documenti, immagini e workflow aziendali.

Di conseguenza, l’uso “di fatto” precede quasi sempre la formalizzazione delle regole e proprio in questa asimmetria si collocano i rischi principali, tra i quali si annoverano, tra gli altri, l’inserimento di dati personali o confidenziali nei prompt; la perdita di controllo su basi giuridiche, le finalità e i tempi di conservazione; la generazione di output inesatti ma apparentemente affidabili; la dipendenza da fornitori esterni non valutati; l’uso di plugin, agenti o integrazioni che ampliano la superficie d’attacco; e, non ultimo, la difficoltà di audit e di attribuzione delle responsabilità.

Il quadro normativo europeo non usa l’etichetta “Shadow AI”, ma fornisce già un reticolo di obblighi sufficiente a farne un tema di governance: il GDPR impone liceità, minimizzazione, integrità e riservatezza, responsabilizzazione del titolare e misure tecniche e organizzative adeguate; la NIS2 richiede misure di gestione del rischio di cybersicurezza e sicurezza della supply chain; l’AI Act impone almeno, fin da subito, obblighi di AI literacy per provider e deployer e, su altre scansioni temporali, ulteriori doveri in materia di GPAI, trasparenza e sistemi ad alto rischio.

La tesi di questo policy brief è che il modo più efficace per affrontare la Shadow AI non sia né il laissez-faire né il divieto assoluto. Il primo espone l’organizzazione a violazioni prevedibili; il secondo è spesso inefficace, perché spinge l’uso dell’AI fuori dai circuiti visibili. La soluzione ragionevole è una governance minima efficace: un insieme essenziale ma verificabile di regole, processi e controlli che renda l’uso dell’AI consentito, tracciabile, proporzionato al rischio e difendibile in sede di audit, ispezione o contenzioso.

Questo modello deve essere interdisciplinare e coinvolgere legal, privacy, security, procurement, HR, internal audit e funzioni di business; distinguere tra usi vietati, usi consentiti e usi consentiti con condizioni; documentare decisioni e responsabilità; integrare la valutazione AI con i processi già esistenti di sicurezza e protezione dati.

Le raccomandazioni finali sono dieci: censimento degli strumenti; classificazione degli usi; regole sui prompt e sui dati in input; valutazione dei fornitori; presidio contrattuale; logging e auditabilità; coordinamento con GDPR e NIS2; formazione mirata; presidio degli incidenti AI-related; accountability del management perché l’obiettivo non è frenare l’innovazione, ma renderla governabile.

Il problema: che cos’è davvero la Shadow AI

Con l’espressione Shadow AI si descrive, in senso pratico, l’impiego di strumenti di AI al di fuori del perimetro autorizzato e governato dell’organizzazione. Il fenomeno richiama, per analogia, quello più noto dello shadow IT, ma presenta caratteristiche ulteriori. Nel caso della Shadow AI, il rischio non deriva solo dall’adozione di un software non approvato, bensì dal fatto che l’utente interagisce con sistemi capaci di elaborare, inferire, trasformare, sintetizzare e generare contenuti a partire da input che possono incorporare dati personali, segreti commerciali, know-how, codice sorgente, documentazione contrattuale, informazioni strategiche o elementi soggetti a vincoli regolatori. Il problema, dunque, non è soltanto tecnologico: è informativo, organizzativo e giuridico.

Tra i rischi da trattare, vi sono il data leakage verso modelli esterni, le violazioni GDPR e AI Act e la necessità di policy di acceptable use. In effetti, la Shadow AI prospera precisamente negli spazi vuoti della governance: licenze individuali acquistate con carta aziendale; uso di account gratuiti; accesso a chatbot pubblici da device corporate; upload di file o screenshot per ottenere sintesi, traduzioni o analisi; uso di AI coding assistants senza regole di segregazione dei repository; integrazione di modelli in workflow o applicazioni interne senza previa valutazione dei rischi.

Dal punto di vista giuridico, il primo equivoco da sciogliere è che la Shadow AI non sia un “non-problema” solo perché il termine non compare nei testi normativi. Al contrario, proprio perché non esiste una disciplina speciale dedicata, il fenomeno ricade integralmente nel diritto comune della protezione dei dati, della sicurezza, della responsabilità d’impresa e, quando rilevante, nell’AI Act. In altri termini, l’assenza di una definizione legislativa non crea un vuoto di tutela; semmai aumenta il rischio di sottostimare obblighi già esistenti.

Perché il problema è oggi più grave di ieri

La novità non è l’esistenza di strumenti esterni al controllo IT, ma la loro capacità di penetrare i processi decisionali e documentali ordinari. Un modello generativo può essere usato per: redigere email; riassumere contratti; analizzare dataset; generare codice; produrre policy; preparare report per il board; assistere ticketing, HR, procurement e customer service.

Ciò significa che l’AI non entra in azienda come semplice utility, bensì come mediatore cognitivo delle attività professionali. Se questo avviene in assenza di regole, l’organizzazione perde visibilità su ciò che viene conferito ai sistemi, su dove i dati transitano, su quali siano le basi giuridiche che fondano il trattamento, su quali siano le clausole che regolano il rapporto con il fornitore e su quali controlli di sicurezza siano effettivamente applicati.

Sotto il profilo della protezione dei dati, il rischio è duplice: da un lato, l’utente può conferire dati personali in assenza di necessità, violando il principio di minimizzazione o utilizzando uno strumento che non è stato valutato in termini di liceità, trasparenza e sicurezza; dall’altro, anche quando l’organizzazione ritiene di star trattando dati “anonimizzati”, l’assunto potrebbe essere fragile.

L’EDPB, nell’Opinion 28/2024, ha chiarito che i modelli AI addestrati con dati personali non possono, in tutti i casi, essere considerati anonimi e che l’anonimizzazione va valutata caso per caso, anche rispetto alla possibilità di estrarre dati o re-identificare persone mediante interrogazioni del modello. Questo è un passaggio fondamentale: molte pratiche informali di uso della GenAI in azienda si fondano su una nozione eccessivamente intuitiva di “dato non personale”.

Sotto il profilo della cybersicurezza, la Shadow AI amplia la superficie d’attacco. Non solo perché i modelli possono essere esposti a prompt injection, data exfiltration, output manipolati o dipendenze terze, ma anche perché l’organizzazione introduce nuove dipendenze di filiera senza presidiarle.

La NIS2 richiede che i soggetti interessati adottino misure tecniche, operative e organizzative adeguate e proporzionate per gestire i rischi per la sicurezza dei sistemi informativi; tra tali misure rientrano, espressamente, la sicurezza della supply chain e dei rapporti con i fornitori, la sicurezza nell’acquisizione, sviluppo e manutenzione di reti e sistemi informativi, nonché politiche di valutazione dell’efficacia delle misure di gestione del rischio. Se l’AI entra in azienda attraverso canali non autorizzati, ciascuno di questi presìdi è, di fatto, eluso.

Sotto il profilo della governance dell’AI, il quadro è ormai ancora meno rinviabile. L’AI Act è entrato in vigore il 1° agosto 2024; alcune disposizioni si applicano già dal 2 febbraio 2025, fra cui gli obblighi di AI literacy, mentre altre si applicano secondo ulteriori scadenze, inclusi gli obblighi per i provider di GPAI dal 2 agosto 2025 e le norme di trasparenza dal 2 agosto 2026. L’art. 4 dell’AI Act impone a provider e deployer di adottare misure per garantire un livello sufficiente di alfabetizzazione AI del personale e di altri soggetti che operano per loro conto, tenendo conto delle competenze tecniche, dell’esperienza, della formazione e del contesto d’uso.

In termini organizzativi, questo significa che lasciare l’AI in una zona grigia, priva di policy e formazione, non è più una scelta neutra: è un indice di governance debole.

Il quadro normativo applicabile

GDPR: il cuore del problema è l’accountability

Il GDPR resta la prima lente giuridica con cui leggere la Shadow AI. Non perché ogni uso dell’AI implichi necessariamente un trattamento illecito, ma perché ogni uso aziendale rilevante richiede di rispondere alle domande classiche del diritto sui dati: quali dati entrano nel sistema; per quali finalità; su quale base giuridica; con quali ruoli tra i soggetti coinvolti; per quanto tempo; con quali misure di sicurezza; con quali trasferimenti; con quali diritti per gli interessati.

Gli artt. 5, 24 e 32 del GDPR impongono rispettivamente i principi di liceità, correttezza e trasparenza, minimizzazione, integrità e riservatezza; la responsabilità del titolare di mettere in atto misure tecniche e organizzative adeguate; e l’obbligo di garantire un livello di sicurezza adeguato al rischio.

Per la Shadow AI, il punto decisivo è l’accountability. Se il dipendente inserisce dati personali in un tool esterno, il problema non si esaurisce nella “colpa individuale”, poiché occorre domandarsi se l’organizzazione abbia predisposto policy, restrizioni, whitelist, regole di classificazione dei dati, formazione, controlli e procedure di autorizzazione adeguati. In assenza di questi elementi, diventa difficile sostenere che il titolare abbia davvero “messo in atto” misure idonee. La Shadow AI, quindi, non è solo un tema di comportamento scorretto del singolo; è un test della maturità organizzativa del titolare.

NIS2: rischio cyber e supply chain

Anche laddove non vi siano dati personali, la Shadow AI può rilevare in chiave NIS2; infatti l’art. 21 della direttiva richiede misure di gestione del rischio che coprano analisi dei rischi, gestione degli incidenti, business continuity, sicurezza della supply chain, sicurezza nell’acquisizione, nello sviluppo e nella manutenzione di reti e sistemi informativi, uso della crittografia e formazione di base in materia di cybersicurezza. L’utilizzo di strumenti AI esterni o di plugin non valutati può incidere su più di uno di questi profili: terze parti non censite, flussi di dati non mappati, integrazioni non presidiate, possibili dipendenze operative non considerate nei piani di continuità.

Per le organizzazioni soggette a NIS2, la Shadow AI non può quindi essere archiviata come tema di mera produttività individuale. È, piuttosto, una variante contemporanea del rischio da supply chain e del rischio da configurazione organizzativa non controllata e ciò vale, a maggior ragione, nelle realtà che operano in settori regolati o critici.

AI Act: dalla sperimentazione alla governance

L’AI Act non disciplina la Shadow AI come fattispecie nominata, ma ne rende più difficile la tolleranza organizzativa. La ragione minima è l’art. 4 sull’AI literacy, già applicabile dal 2 febbraio 2025. La Commissione europea, nelle FAQ dedicate, chiarisce che provider e deployer devono adottare misure per garantire un livello sufficiente di AI literacy in relazione al personale e al contesto d’uso. In termini pratici, un’organizzazione che consenta o subisca un uso diffuso di AI senza formazione, istruzioni, classificazione degli usi e definizione delle responsabilità si espone a una criticità di conformità già attuale.

Inoltre, la progressiva applicazione delle regole sui modelli GPAI e, poi, delle norme di trasparenza e sugli high-risk systems impone una capacità interna di mappare gli usi dell’AI. Senza inventario e governance, l’organizzazione non sarebbe in condizione di capire se stia agendo come mero utilizzatore di un servizio, come deployer di un sistema AI, o se abbia integrato un modello in processi che fanno emergere ulteriori obblighi.

Le opzioni di policy

Una politica aziendale sulla Shadow AI può, in astratto, muoversi lungo tre modelli.

La prima opzione è lo status quo: nessuna regola specifica, affidamento alla prudenza dei team, eventuali richiami generici nelle policy IT o privacy. È la soluzione peggiore, perché crea un divario tra uso reale e uso formalmente consentito. Il risultato è una non-governance che alimenta il rischio sul piano probatorio: quando si verifica un incidente, mancano inventari, logiche autorizzative, evidenze formative e responsabilità chiare.

La seconda opzione è il divieto generalizzato di strumenti AI non approvati o, più radicalmente, di ogni uso della GenAI, ed è comprensibile che in ambienti altamente sensibili tale soluzione possa apparire una risposta intuitiva; tuttavia, come regola generale, funziona poco. Dove il bisogno di produttività è forte, il divieto assoluto tende a spostare l’uso fuori dai radar, su account personali, dispositivi privati o canali non tracciabili e il rischio si riduce solo in apparenza.

La terza opzione è una governance minima efficace. Il suo pregio è di combinare realismo operativo e presidio giuridico. Non parte dall’idea irrealistica di azzerare l’uso dell’AI, ma da quella di ricondurlo entro un perimetro visibile, valutabile e documentato. È il modello preferibile perché consente all’organizzazione di classificare i casi d’uso, graduare i controlli in base al rischio e produrre evidenze difendibili.

Un modello minimo di governance: dieci raccomandazioni

  1. Censire gli strumenti AI effettivamente usati.

Senza inventario non esiste governance, per tale ragione occorre mappare chatbot, coding assistants, servizi di trascrizione, traduzione, analisi documentale, plugin e API. La ricognizione deve essere sia top-down, tramite procurement e IT, sia bottom-up, tramite survey, interviste e controlli sui workflow.

  1. Distinguere tra usi vietati, consentiti e consentiti con condizioni.

La regola non può essere binaria poiché devono esistere almeno tre classi: usi proibiti; usi ammessi senza dati sensibili o riservati; usi ammessi solo previa valutazione e con strumenti approvati. Questo consente di rendere comprensibile la policy agli utenti.

  1. Introdurre una disciplina rigorosa degli input.

Il rischio principale sta spesso nei prompt e proprio in tale operazione può essere utile vietare o limitare l’inserimento di dati personali non necessari, categorie particolari di dati, segreti commerciali, credenziali, codice proprietario, atti processuali, pareri legali non ancora diffusi, documentazione classificata o materiale soggetto a obblighi di segretezza.

  1. Valutare i fornitori come terze parti critiche.

Ogni servizio AI esterno deve essere trattato, sul piano della governance, come un fornitore potenzialmente rilevante per privacy e sicurezza. Vanno esaminati termini contrattuali, ruoli privacy, subfornitori, localizzazione dei dati, politiche di retention, opt-out rispetto al training, misure di sicurezza, auditability e supporto agli incidenti. Questo approccio è coerente sia con l’accountability del GDPR sia con l’attenzione NIS2 alla supply chain.

  1. Integrare la valutazione AI con i processi già esistenti.

La Shadow AI prospera quando l’AI viene trattata come eccezione. Al contrario, deve essere incorporata nei processi ordinari: vendor assessment, DPIA quando necessaria, security review, change management, classificazione delle informazioni, incident management, internal audit.

  1. Garantire logging, tracciabilità e conservazione delle evidenze.

Non ogni interazione con un sistema AI può o deve essere integralmente registrata, ma un livello adeguato di auditabilità è essenziale e ciò perché la governance deve poter dimostrare chi ha approvato lo strumento, per quali usi, con quali limitazioni, con quale formazione erogata e con quali verifiche periodiche.

  1. Predisporre una policy di AI acceptable use.

La policy dovrebbe essere breve, concreta e leggibile, non un manifesto meramente programmatico. Deve chiarire finalità consentite, divieti, regole sui dati, uso di account personali, divieto di integrare tool non approvati, regole di verifica degli output e canali per richiedere approvazioni o segnalare incidenti.

  1. Rendere effettiva l’AI literacy.

La formazione richiesta dall’art. 4 AI Act non può ridursi a un webinar introduttivo. Deve essere differenziata per ruoli: utenti comuni, manager, HR, legali, sviluppatori, security, procurement, includendo casi concreti: quali dati non inserire, come validare un output, quali errori sono tipici, quali sono le responsabilità.

  1. Gestire gli incidenti AI-related come incidenti reali.

Un errore frequente è quello di considerare un uso improprio di GenAI come una semplice deviazione interna, ben potendo, al contrario, configurarsi come un data breach, una violazione contrattuale, una dispersione di segreti, una produzione di documenti inaccurati o l’introduzione di vulnerabilità nel codice; è per tale motivo che le istruzioni da fornire agli operatori non possono prescinere da questi scenari.

  1. Coinvolgere il management e formalizzare le responsabilità.

Un altro errore piuttosto comune è quello di considerare la Shadow AI come materia di esclusiva pertinenza del reparto IT. Le scelte sul livello di tolleranza al rischio, sulle categorie di dati, sulle eccezioni consentite e sulle priorità di investimento sono decisioni di governance e proprio per tale motivo occorre una responsabilizzazione del management, con sponsorship chiara e reporting periodico.

Profili di responsabilità

Una governance debole della Shadow AI può produrre responsabilità su più livelli: sul piano amministrativo-regolatorio, possono emergere contestazioni in materia di protezione dati, sicurezza o settoriale; sul piano civilistico, l’uso improprio dell’AI può tradursi in danni da divulgazione indebita, perdita di segreti commerciali, inadempimento contrattuale o affidamento su output erronei; sul piano organizzativo interno, può emergere una responsabilità da carenza di presidi, specie quando l’uso dell’AI sia diffuso, noto o prevedibile e l’ente non abbia adottato misure ragionevoli.

È importante sottolineare un punto: la governance della Shadow AI non chiede alle organizzazioni l’impossibile, poiché nessuna disciplina pretende un rischio pari a zero, in ossequio al brocardo ad impossibilia nemo tenetur, pretende, però, un presidio ragionevole e documentabile. Ed è proprio la documentazione delle scelte, dei controlli e della formazione a costituire la prima linea difensiva in caso di audit o contenzioso.

Conclusioni

La Shadow AI non è una moda terminologica, ma la manifestazione concreta di un mutamento nel modo in cui il lavoro cognitivo viene svolto dentro le organizzazioni e proprio per tali ragioni non può essere affrontata con categorie residuali o con policy generiche. Il diritto già offre gli strumenti per qualificarla: accountability e sicurezza nel GDPR; risk management e supply chain nella NIS2; AI literacy e progressiva strutturazione della governance nell’AI Act.

La domanda non è se l’IA stia già entrando nei processi aziendali; la risposta è sì. La domanda giuridicamente rilevante è se vi stia entrando in modo governato e per molte organizzazioni, oggi, la risposta è ancora incerta. Ed è proprio in questa incertezza che si annidano i rischi più seri: non solo tecnologici, ma probatori, reputazionali e regolatori.

Una politica efficace non deve demonizzare l’IA, né inseguire un controllo assoluto; deve, più modestamente e più utilmente, renderla visibile, classificabile, governabile. In questo senso, un modello minimo di governance della Shadow AI non è un costo di compliance: è una condizione di uso legittimo e sostenibile dell’innovazione.

Bibliografia

Normativa europea

Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio del 27 aprile 2016 (General Data Protection Regulation – GDPR).

Direttiva (UE) 2022/2555 del Parlamento europeo e del Consiglio del 14 dicembre 2022 (Direttiva NIS2).

Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio che stabilisce regole armonizzate sull’intelligenza artificiale (AI Act).

Documenti istituzionali e linee guida

Agenzia per la Cybersicurezza Nazionale, Linee guida per l’adozione dell’intelligenza artificiale nella Pubblica Amministrazione, 2024.

Agenzia per l’Italia Digitale, Linee guida sull’acquisizione e il riuso di software per la PA (aggiornate 2023–2024).

European Data Protection Board (EDPB), Opinion 28/2024 on certain data protection aspects related to AI models, 2024.

European Commission, AI Act – Questions & Answers, 2024–2025.

European Commission, Guidelines on General Purpose AI (GPAI), 2025.

ENISA, Threat Landscape 2025, 2025.

ENISA, Cybersecurity and AI: Threats and Opportunities, 2023.

Garante per la protezione dei dati personali, Provvedimento del 30 novembre 2023 su ChatGPT (OpenAI), doc. web n. 9973484.

NIST, AI Risk Management Framework (AI RMF 1.0), 2023.

NIST, Secure Software Development Framework (SSDF), SP 800-218, aggiornamenti 2024.

Standard tecnici e best practice

ISO/IEC 27001:2022, Information Security Management Systems.

ISO/IEC 27701:2019, Privacy Information Management.

ISO/IEC 42001:2023, Artificial Intelligence Management Systems.

Report e fonti di contest

World Economic Forum, Global Cybersecurity Outlook 2025, 2025.

IBM Security, Cost of a Data Breach Report 2024.

Gartner, Top Cybersecurity Trends 2025.

Cloudflare, DDoS Threat Report 2025.

Letteratura e contributi su AI e diritto

Veale, M., Borgesius, F.Z., Demystifying the Draft EU Artificial Intelligence Act, Computer Law Review International, 2021.

Edwards, L., Veale, M., Slave to the Algorithm? Why a Right to Explanation Is Probably Not the Remedy You Are Looking For, Duke Law & Technology Review, 2017.

Wachter, S., Mittelstadt, B., Floridi, L., Why a Right to Explanation of Automated Decision-Making Does Not Exist in the GDPR, International Data Privacy Law, 2017.
Profilo Autore

Elena Bassòli, Avvocato in Genova, Professore a contratto di Diritto della comunicazione elettronica (54 h) e di Cyber Security and Data Protection (Master II liv. post lauream Ingegneria), presso l’Università degli Studi di Genova. Si occupa di diritto e nuove tecnologie dal 1995 ed è autore di oltre 200 pubblicazioni in materia, tra monografie, contributi a collettanee, articoli, note e commenti. Membro del Comitato di Redazione della rivista “Sicurezza e Giustizia”, è formatore per Ministero dell’Interno e Ministero di Giustizia, Presidente ANGIF (Associazione Nazionale Giuristi Informatici e Forensi). Coautore del software Verslex in uso al Senato della Repubblica per l’aiuto alla redazione dei testi normativi. È dottore di ricerca in Metodi e tecniche della formazione e valutazione delle leggi, XII ciclo. Coordinatore della Commissione “Privacy” e Consigliere presso CTI-Liguria (Club Tecnologie dell’Informazione); membro ANDIG-Ass. Naz. Docenti Informatica giuridica e ANDIP-Ass. Naz. Difesa Privacy. Delegato al Congresso Nazionale Forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/shadow-ai/


Anthropic lancia il Project Glasswing: Claude Mythos trova migliaia di zero-day in ogni sistema operativo e browser

Anthropic ha annunciato il Project Glasswing, una nuova iniziativa di sicurezza offensivo-difensiva che riunisce alcune delle maggiori aziende tecnologiche mondiali attorno a un modello di intelligenza artificiale inedito, chiamato Claude Mythos Preview, capace di individuare autonomamente vulnerabilità critiche in software ampiamente diffusi a livello globale.

Il progetto coinvolge Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, la Linux Foundation, Microsoft, NVIDIA e Palo Alto Networks, oltre ad Anthropic stessa, con l’obiettivo dichiarato di mettere le capacità offensive dell’IA al servizio della difesa delle infrastrutture software più critiche al mondo.

Claude Mythos, un modello che supera i revisori umani

Claude Mythos Preview è una versione frontier non ancora rilasciata al pubblico. Secondo quanto documentato da Anthropic, il modello ha già identificato migliaia di vulnerabilità zero-day ad alta severità in ogni principale sistema operativo e in ogni principale browser, oltre che in altri sistemi software rilevanti. Tre esempi concreti, già corretti dai rispettivi maintainer, illustrano la portata delle capacità del modello.

Il primo riguarda OpenBSD, sistema operativo noto per il suo orientamento alla sicurezza e utilizzato per la gestione di firewall e infrastrutture critiche: Mythos Preview ha individuato una vulnerabilità vecchia di 27 anni che avrebbe consentito a un attaccante remoto di mandare in crash qualsiasi macchina che eseguisse il sistema operativo semplicemente connettendosi ad essa.

Il secondo caso riguarda FFmpeg, libreria utilizzata da un numero elevatissimo di applicazioni per la codifica e la decodifica video: il modello ha trovato una falla presente da 16 anni in una riga di codice che gli strumenti di testing automatizzato avevano analizzato cinque milioni di volte senza mai rilevarla.

Il terzo esempio, forse il più significativo dal punto di vista della minaccia, riguarda il kernel Linux, il software che alimenta la maggior parte dei server mondiali: Mythos Preview ha individuato e concatenato in modo autonomo più vulnerabilità per consentire a un attaccante di scalare da un accesso utente ordinario al controllo completo della macchina, senza alcuna guida umana dopo il prompt iniziale.

Capacità emergenti, non addestrate

Un elemento di particolare rilievo evidenziato da Anthropic è che queste capacità non sono state introdotte deliberatamente nel modello attraverso un addestramento specifico sulla sicurezza informatica. Si tratta, invece, di capacità emerse come conseguenza indiretta dei progressi generali nelle abilità di coding, ragionamento e autonomia del modello. Sul benchmark CyberGym, Claude Mythos Preview raggiunge l’83,1% nella riproduzione di vulnerabilità note, contro il 66,6% del precedente Claude Opus 4.6.

Anthropic, accesso controllato e impegno economico

Proprio perché le stesse capacità che rendono il modello prezioso per i difensori potrebbero essere sfruttate da attori malevoli, Anthropic ha scelto di non renderlo disponibile al pubblico generale. L’accesso è stato esteso a un gruppo di oltre 40 organizzazioni che sviluppano o gestiscono infrastrutture software critiche. Anthropic ha stanziato fino a 100 milioni di dollari in crediti di utilizzo per Mythos Preview nell’ambito del progetto, oltre a 4 milioni di dollari in donazioni dirette a organizzazioni dedicate alla sicurezza open source.

Project Glasswing, un cambio di paradigma per la difesa cibernetica

Il Project Glasswing si inserisce in un contesto in cui i costi globali della criminalità informatica sono stimati intorno ai 500 miliardi di dollari annui. L’iniziativa rappresenta un tentativo esplicito di dare ai difensori un vantaggio strutturale in un’era in cui le capacità offensive potenziate dall’intelligenza artificiale sono destinate a proliferare rapidamente, anche al di là degli attori impegnati a utilizzarle in modo responsabile. Come ha sottolineato Anthropic nella documentazione di lancio, nessuna organizzazione può affrontare da sola questi problemi: sviluppatori di modelli frontier, aziende software, ricercatori di sicurezza, maintainer open source e governi hanno tutti un ruolo essenziale da svolgere.

Fonte primaria: anthropic.com/glasswing

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/anthropic-project-glasswing/


AgID e l’intelligenza artificiale nella PA: le Linee Guida per sviluppo e procurement chiudono la consultazione e aprono una nuova fase

La consultazione pubblica si è conclusa l’11 aprile 2026. Oggi AgID Academy organizza il webinar sull’Agentic AI. L’iter istituzionale verso l’adozione definitiva è ufficialmente aperto.

La funzione di indirizzo e supporto svolta dall’Agenzia per l’Italia Digitale (AgID) si esercita in maniera permanente e continuativa, come dimostra il percorso appena concluso: dal 12 marzo all’11 aprile 2026, le “Linee Guida per lo sviluppo di sistemi di Intelligenza Artificiale nella Pubblica Amministrazione” e le “Linee Guida per il procurement di IA nella Pubblica Amministrazione”, adottate con la Determinazione n. 43 del 10 marzo 2026, sono state sottoposte a consultazione pubblica. Un ciclo di trenta giorni che ha coinvolto amministrazioni, operatori economici, ricercatori e cittadini in un processo partecipativo destinato a incidere concretamente sulle modalità con cui la PA italiana acquisterà e svilupperà sistemi di intelligenza artificiale nei prossimi anni.

Intelligenza artificiale nella PA – Il quadro normativo e istituzionale di riferimento

L’iniziativa si inserisce in una cornice normativa e strategica articolata su più livelli. Sul piano legislativo nazionale, la Legge 23 settembre 2025, n. 132 “Disposizioni e deleghe al Governo in materia di intelligenza artificiale”, pubblicata in Gazzetta Ufficiale n. 223 del 25 settembre 2025 ed entrata in vigore il 10 ottobre 2025, introduce la prima cornice normativa organica italiana dedicata all’IA. Secondo la comunicazione istituzionale di AgID, con questo provvedimento l’Italia è intervenuta “prima in Europa” nel campo della regolazione dell’intelligenza artificiale. La legge fonda la disciplina sui princìpi di un utilizzo antropocentrico, trasparente e sicuro della tecnologia, in conformità al Regolamento (UE) 2024/1689 (AI Act).

Sul piano tecnico-amministrativo, le Linee Guida sono state adottate seguendo la procedura prevista dall’articolo 71 del Codice dell’Amministrazione Digitale (CAD, D.Lgs. n. 82/2005), che attribuisce ad AgID il compito di emanare regole tecniche e di indirizzo per l’attuazione del CAD, previa consultazione pubblica. La stessa Legge 132/2025, all’articolo 20, designa AgID e l’Agenzia per la Cybersicurezza Nazionale (ACN) quali autorità nazionali responsabili dell’attuazione della normativa italiana ed europea in materia di IA.

Il tutto si innesta coerentemente nella Strategia Italiana per l’Intelligenza Artificiale 2024-2026 e nel Piano Triennale per l’Informatica nella PA 2024-2026, adottato con DPCM 12 gennaio 2024, che individua nelle Linee Guida per lo sviluppo (CAP5.16) e per il procurement (CAP5.15) di applicazioni di IA obiettivi specifici a carico di AgID.

I due documenti: un quadro unitario per l’intero ciclo di vita dell’IA

La caratteristica più rilevante dell’impianto concettuale elaborato da AgID è la complementarità dei due documenti: non si tratta di strumenti separati, ma di parti di un percorso unitario che accompagna le amministrazioni lungo l’intero ciclo di vita dei sistemi di IA, dalla fase di progettazione fino alla gestione operativa e al monitoraggio nel tempo.

L’approccio si sviluppa in una sequenza logica ben definita: progettazione del sistema di IA, attraverso l’individuazione degli obiettivi e dei casi d’uso; definizione dell’architettura e dei requisiti tecnici, con riferimento allo stack tecnologico e ai livelli di autonomia del sistema; acquisizione delle soluzioni attraverso il procurement, mediante procedure di gara adeguate alla complessità delle tecnologie; gestione e monitoraggio nel sistema nel tempo, per verificarne prestazioni, affidabilità e conformità normativa.

Entrambi i documenti sono orientati da venti principi cardine che devono guidare lo sviluppo, l’acquisizione e la gestione dei sistemi di IA nella PA, e fanno riferimento esplicito all’AI Act europeo, costruendo un ponte operativo tra la regolazione comunitaria e le modalità concrete di adozione della tecnologia da parte delle amministrazioni italiane.

Le Linee Guida per lo sviluppo

Le Linee Guida per lo sviluppo dei sistemi di IA nella PA sono rivolte ai soggetti di cui all’articolo 2, comma 2, del CAD, vale a dire pubbliche amministrazioni, società a controllo pubblico, società partecipate, gestori di servizi pubblici e organismi di diritto pubblico. Il documento è composto da un testo principale e da due allegati tecnici: il primo dedicato a termini e definizioni, il secondo alle metodologie di training, validazione e fine-tuning dei modelli, nonché all’utilizzo di tecniche come il Retrieval Augmented Generation (RAG).

Sul piano architetturale, le Linee Guida introducono elementi innovativi rispetto al quadro precedente. In particolare:

  • la definizione dei livelli tecnologici dello stack di IA;
  • l’individuazione dei livelli di autonomia dei sistemi di intelligenza artificiale;
  • un’architettura logica di riferimento per i sistemi IA nella PA;
  • l’uso delle personas nella progettazione di servizi pubblici basati sull’IA.

Quanto ai livelli di autonomia, il documento classifica le PA in quattro profili operativi: Operatore Base, che utilizza soluzioni preconfigurate con limitata personalizzazione; Operatore Avanzato, capace di adattare modelli esistenti a specifici contesti operativi; Operatore Esperto, che sviluppa e addestra modelli proprietari o open source; Operatore Controllore, responsabile della supervisione, dell’audit e della conformità dei sistemi.

Il documento si fonda su quattro principi fondamentali: sovranità tecnologica, neutralità hardware, sostenibilità energetica e centralità dell’uomo. L’obiettivo è evitare architetture monolitiche e situazioni di dipendenza tecnologica dai fornitori (cosiddetti lock-in), favorendo invece ecosistemi aperti e modulari.

Le Linee Guida AgID per il procurement

Le Linee Guida per il procurement di sistemi di IA nella PA partono da una constatazione fondamentale: l’adozione dell’intelligenza artificiale nella PA non può essere gestita con gli strumenti tradizionali degli appalti informatici. Le soluzioni basate su algoritmi e modelli di machine learning presentano caratteristiche peculiari: dipendono fortemente dalla qualità dei dati, richiedono aggiornamenti continui, comportano costi distribuiti lungo l’intero ciclo di vita e possono evolvere rapidamente nel tempo.

Il procurement viene quindi configurato non come una mera procedura amministrativa, ma come uno strumento strategico di governance dell’innovazione. Le decisioni di approvvigionamento vengono collegate a tre dimensioni fondamentali: tecnologica, relativa alle caratteristiche delle soluzioni; economica, relativa alla sostenibilità degli investimenti e al calcolo del costo complessivo del ciclo di vita (il cosiddetto LCOAI); organizzativa e contrattuale, necessaria per garantire controllo pubblico e adattabilità nel tempo.

Il documento, di circa 100 pagine nella versione sottoposta a consultazione, introduce strumenti e criteri operativi per rafforzare la capacità delle amministrazioni di progettare e gestire gare complesse. Tra questi figurano una struttura di capitolato articolata in dodici sezioni e clausole specifiche per la portabilità dei dati e le strategie di exit contrattuale. Il principio di trasparenza è declinato in termini operativi: la PA deve essere in grado di comprendere, descrivere e documentare il funzionamento complessivo del sistema almeno a livello architetturale, funzionale e decisionale.

La conferenza stampa del 12 marzo: le parole del Direttore Generale di AgID

I due documenti sono stati presentati in conferenza stampa il 12 marzo 2026, con la partecipazione del Direttore Generale di AgID, Mario Nobile, e gli interventi dei tecnici dell’Agenzia Fabio Massimi, Alessandra Pieroni e Giovanni Melardi.

Nelle parole dello stesso Nobile:

«I due documenti sulle linee guida sono ormai prossimi alla conclusione del percorso di adozione. I testi riguardano due aspetti complementari: da un lato lo sviluppo dei sistemi di intelligenza artificiale nella Pubblica Amministrazione, dall’altro il procurement, cioè le modalità con cui le amministrazioni potranno acquisire modelli e soluzioni di IA dal mercato. L’obiettivo di questo momento di confronto è fornire alcuni elementi aggiuntivi rispetto all’abstract inviato nei giorni scorsi e condividere quelli che riteniamo i punti più rilevanti delle linee guida.»

L’obiettivo dichiarato, ha precisato il Direttore Generale, non è solo favorire l’adozione di nuove tecnologie, ma costruire un linguaggio comune tra amministrazioni pubbliche e mercato, definendo standard tecnici, modelli economici e strumenti contrattuali che consentano alla PA di dialogare con i fornitori in modo più consapevole e strutturato.

La consultazione si chiude: i prossimi passaggi istituzionali

L’11 aprile 2026 si è concluso il periodo di consultazione pubblica. Attraverso la piattaforma Forum Italia, amministrazioni, imprese e cittadini hanno avuto la possibilità di inviare osservazioni, proposte di modifica e suggerimenti sia sul piano editoriale sia su quello tecnico. Tra i contributi pervenuti nella fase finale, si segnala quello dell’Osservatorio sulla IA per i Comuni Italiani di ANFoV, pubblicato il 10 aprile 2026.

Al termine della raccolta dei contributi, i documenti saranno aggiornati e trasmessi ad almeno tre soggetti istituzionali per i rispettivi pareri obbligatori: la Conferenza Unificata Stato-Regioni-Enti locali, il Garante per la protezione dei dati personali e il Ministero delle Imprese e del Made in Italy (MIMIT), che gestisce la procedura di notifica alla Commissione Europea. Solo al termine di questo iter le Linee Guida acquisiranno forza vincolante per tutte le PA.

Oggi, 13 aprile: AgID Academy sul tema dell’IA agentica

In stretta continuità con la chiusura della consultazione, AgID ha organizzato per oggi, lunedì 13 aprile 2026, dalle ore 15:30 alle 17:00, il webinar “Agentic AI: tra autonomia e responsabilità”, promosso da AgID Academy. L’evento è aperto a tutti e affronta uno dei nodi più critici per il futuro dell’IA nella PA: la transizione verso sistemi capaci non solo di rispondere a istruzioni, ma di pianificare e svolgere attività in modo autonomo, interagendo con applicazioni e servizi digitali per perseguire obiettivi complessi.

Il webinar è introdotto dallo stesso Direttore Generale Mario Nobile e moderato da Paola Liberace, Dirigente dell’Area Risorse Umane e Academy di AgID. Intervengono il Prof. Giuseppe Italiano, Prorettore per l’Artificial Intelligence e le Digital Skills e ordinario di Ingegneria Informatica presso la LUISS Guido Carli, e il Prof. Mario De Caro, titolare della Cattedra UNESCO “Ethics of Artificial Intelligence and Practical Wisdom” presso l’Università Roma Tre e Presidente della Society for the Ethics and Politics of AI (SEPAI).

Una parte centrale dell’incontro è dedicata alle implicazioni sul piano della responsabilità, all’importanza del controllo umano e alle sfide etiche che emergono inevitabilmente con l’adozione di sistemi capaci di prendere decisioni e agire in modo indipendente: temi che le Linee Guida appena chiuse in consultazione affrontano attraverso la classificazione dei livelli di autonomia dei sistemi di IA.

Il collegamento con la sicurezza informatica è diretto. Un’analisi del CERT-AgID, anch’essa pubblicata nelle ultime ore, evidenzia come un agente IA, se non correttamente interfacciato, possa inavvertitamente rivelare informazioni sensibili o eseguire errori progettuali presenti nel codice a cui è collegato. La sicurezza deve quindi essere considerata una componente integrante dell’architettura fin dall’inizio e non un elemento accessorio aggiunto a posteriori.

Il percorso verso una PA “agentica”: le sfide aperte

L’IA agentica rappresenta oggi uno dei fronti più delicati per le pubbliche amministrazioni. Come emerso anche in occasione del “Digital Experience FORUM PA” del 10 aprile scorso, la transizione verso sistemi capaci di agire in modo autonomo introduce sfide di sicurezza senza precedenti: dalla gestione del rischio di prompt injection alla governance degli accessi, dalla responsabilità decisionale alla verifica delle azioni eseguite da sistemi multi-agente.

Tra gli obiettivi dichiarati di AgID figura la creazione di un registro di soluzioni di IA adottate dalle PA, che favorisca il riuso e superi le logiche isolate di sperimentazione. Un approccio che richiama direttamente i principi di neutralità tecnologica e apertura degli ecosistemi già sanciti nelle Linee Guida in corso di adozione.

In sintesi: uno spartiacque per la PA digitale italiana

Il percorso avviato con la Determinazione n. 43/2026 segna un passaggio significativo nella maturazione del dibattito pubblico sull’intelligenza artificiale nella PA italiana. Non si tratta più soltanto di capire dove usare l’IA, ma di stabilire con quali regole, con quali limiti e con quali garanzie. Le Linee Guida AgID per lo sviluppo e il procurement delineano un quadro unitario che affronta in modo coordinato progettazione dei sistemi, acquisizione delle soluzioni, gestione e monitoraggio nel tempo, nel pieno rispetto dei principi di trasparenza, responsabilità e controllo umano sulle decisioni automatizzate.

L’iter istituzionale è ora aperto. Nei prossimi mesi si conoscerà l’esito delle valutazioni della Conferenza Unificata, del Garante Privacy e del MIMIT. Solo allora le Linee Guida diventeranno obbligatorie per tutte le amministrazioni pubbliche italiane, segnando un punto di non ritorno nel rapporto tra Stato e intelligenza artificiale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/agid-intelligenza-artificiale-pa-linee-guida-procurement/


AI Act, l’Unione Europea bandisce le “nudify apps”

L’Europa annuncia un passo in avanti sul contrasto al Deepfake Porn: il 26 marzo 2026 il Parlamento UE ha varato una misura che intende colpire le cosiddette nudify apps, nate per generare o alterare immagini di persone reali tramite l’intelligenza artificiale e creare contenuti espliciti senza il loro consenso.

Nello specifico si tratta di un emendamento all’AI Act, parte del più generale processo di revisione noto come “Digital Omnibus” e avviato nel novembre 2025 allo scopo dichiarato di semplificare e aggiornare la normativa comunitaria alla luce del rapido sviluppo delle tecnologie digitali.

Come già avvenuto in altri campi, l’intelligenza artificiale ha avuto un impatto dirompente anche sulla diffusione di contenuti sessualmente espliciti. Oltre a trasformare l’industria legale dell’intrattenimento per adulti, l’estrema accessibilità degli strumenti che usano l’AI per produrre materiale pornografico a partire da immagini o video di persone inconsapevoli (inclusi minorenni) sta abilitando forme di abuso sempre più pervasive.

Deepfake Porn: un fenomeno in crescita allarmante

Il termine deepfake può indicare ogni tipologia di contenuto audiovisivo digitale creato e/o alterato mediante AI.

Sebbene si tratti di un’attività teoricamente lecita, è noto già da anni come ciò possa prestarsi a numerosi utilizzi illeciti.

Una specifica tipologia è infatti rappresentata dal deepnude, che parte dall’immagine di una persona reale per generarne altre di natura esplicita.
La stragrande maggioranza di tali contenuti rappresenta corpi femminili in scenari sessuali: secondo le Nazioni Unite, “deepfake pornography made up 98% of all deepfake videos online and 99% depicted women, according to a 2023 report”.

Il medesimo report registra una crescita superiore al 500% dei video deepfake circolanti a partire dal 2019, evidenziando quanto gli strumenti necessari a crearli siano ormai “widely available, usually free, and require very little technical expertise”.

Come in altri casi di Technology Facilitated Gender-based Violence (TFGBV) – in particolare nella categoria dell’Image Based Sexual Abuse (IBSA) – una volta pubblicati i contenuti sono quasi impossibili da rimuovere; “once posted, AI generated content can be replicated endlessly, saved to private devices and shared across platforms, making it nearly impossible to fully remove”.

Le persone coinvolte rischiano di soffrire gravi effetti psicologici ed emotivi, nonché professionali e reputazionali, in conseguenza dell’essere state associate a materiali pornografici diffusi online.

Cosa sono le nudify apps?

Nell’ambito del Deepfake Porn, si è sviluppato un fiorente mercato dedicato ad app e software che in poche mosse consentono di “denudare” una persona partendo da un’immagine in cui appaia parzialmente o completamente vestita.

Sebbene tale possibilità esistesse già da diversi anni, la massiccia diffusione di strumenti semplici e gratuiti (o comunque a prezzi molto accessibili) ha trasformato una realtà marginale in un fenomeno dilagante: secondo una ricerca condotta dal Centre for Countering Digital Hate, il solo GROK avrebbe prodotto – in un periodo di osservazione di appena 10 giorni – ben 3 milioni di immagini sessualmente esplicite e 23.000 contenuti relativi ad abusi su minori.

Più di recente, la Internet Watch Foundation (IWF) ha pubblicato i risultati di un’indagine che conferma come nel 2025 siano stati diffusi migliaia di “AI-generated images and videos of realistic child sexual abuse”.

Anche in questo caso, è evidente come la circolazione di immagini a carattere intimo che rappresentano minori reali e riconoscibili rischi di avere effetti devastanti sulla loro sicurezza presente e futura.

Le normative sul Deepfake Porn nel mondo

Mentre la creazione e la diffusione di immagini ritraenti minori sono severamente proibite ovunque, i contenuti che mostrano soggetti adulti sono rimasti a lungo in una “zona grigia” sul piano legale.

Soltanto negli ultimi anni, anche in seguito al clamore mediatico creatosi intorno ad alcune “vittime eccellenti” – come la cantante Taylor Swift – molti Paesi hanno iniziato ad adottare normative per contenere questo fenomeno e sanzionare i responsabili.

Vediamone le principali.

Regno Unito: già dal 2023, l’Online Safety Act proibisce la diffusione di immagini esplicite manipolate digitalmente, senza tuttavia rivolgersi in modo specifico alla creazione di contenuti mediante AI; per colmare tale lacuna, nel 2025 il Data (Use and Access) Act ha previsto come reato “to create or request the creation of non-consensual intimate images”.

Corea del Sud: alla luce di oltre 800 casi in un solo anno, nel 2024 il governo di Seoul ha adottato una delle normative più rigorose al mondo in tema di deepfake, vietando i contenuti espliciti generati tramite AI e prevedendo fino a 3 anni di carcere per chi detenga o visioni tali contenuti, nonché fino a 7 per chi li generi a fini di distribuzione.

Singapore: nello stesso anno sono state introdotte pene severe per i responsabili di truffe o estorsioni conseguenti alla creazione di deepfake a natura sessuale, sulla scorta di numerosi scandali verificatisi nei mesi precedenti.

Stati Uniti: il “Take It Down Act” (Tools to Address Known Exploitation by Immobilizing Technological Deepfakes on Websites and Networks) del 2025 criminalizza la pubblicazione non consensuale di immagini intime, citando esplicitamente i deepfakes; entro il 19 maggio 2026, ogni piattaforma che ospiti contenuti creati dagli utenti deve dotarsi di sistemi per la segnalazione e rimozione di materiali espliciti creati senza il consenso delle persone ritratte.

Messico: sempre nel 2025, il Congresso ha approvato una legge che prevede fino a 5 anni di carcere (e significative sanzioni pecuniarie) per chiunque crei o diffonda senza consenso materiali a contenuto sessuale manipolati tramite l’AI, includendo espressamente ogni applicazione, programma o tecnologia capace di alterare o modificare fotografie, file audio, video o qualsiasi altro materiale grafico.

Brasile: a marzo 2026, il codice penale è stato aggiornato per includere nuove sanzioni nei confronti di chi alteri l’immagine o la voce di una persona mediante l’uso di AI o altre tecnologie; per i siti o piattaforme che consentano la pubblicazione di materiali espliciti così prodotti, sono previste multe fino al 2% del fatturato annuale.

Molti altri Paesi – come l’Australia o il Canada – hanno annunciato di star elaborando simili normative, confermando la percezione globale del Deepfake porn come minaccia concreta ed estremamente attuale.

Anche la nuova UN Cybercrime Convention prevede per gli Stati contraenti l’obbligo di criminalizzare la condivisione di Non-Consensual Intimate Imagery (NCII), includendo le immagini di persone reali create o modificate dall’intelligenza artificiale; e l’Unione Europea aveva già provveduto ad adottare alcune misure di contrasto.

Il divieto di deepnudes: direttiva europea e legge italiana

In effetti la Direttiva (UE) 2024/1385, adottata nel 2024 e dedicata al contrasto della violenza contro le donne, proibisce “creating and distributing pornographic material digitally altered to make it appear that a person is involved without their consent”.

Un’ipotesi che – pur non menzionando esplicitamente gli strumenti basati sull’AI – potrebbe applicarsi anche ai contenuti generati dalle nudify apps.

Tuttavia, come noto, le direttive non sono immediatamente applicabili negli Stati membri; al contrario richiedono passaggi applicativi che non tutti i componenti dell’Unione hanno ancora compiuto, portando a una disparità di tutele tra i vari Paesi UE.

Inoltre la direttiva subordina l’illiceità dei deepfake alla circostanza che siano idonei a provocare seri danni (“likely to cause serious harm”), lasciando un ampio margine interpretativo circa la valutazione di tali requisiti.

Analogamente, in Italia l’art. 612 quater c.p. (introdotto dalla legge n. 132/2025) punisce con la reclusione fino a cinque anni “chiunque cagiona un danno ingiusto ad una persona, cedendo, pubblicando o altrimenti diffondendo, senza il suo consenso, immagini, video o voci falsificati o alterati mediante l’impiego di sistemi di intelligenza artificiale”.

La scelta di mutuare dalla direttiva l’elemento del “danno ingiusto” rischia così di limitare l’applicabilità della norma italiana, lasciando alla vittima l’onere della prova in merito agli effetti dell’abuso.

Ulteriori profili di rischio dei Deepnudes

Oltre alle citate conseguenze psicologiche e reputazionali, un deepfake diffuso sul web può esporre la persona ritratta ad attenzioni indesiderate (e potenzialmente pericolose), mettendo a repentaglio la sua sicurezza fisica ed emotiva.

Ma i deepnude hanno già dimostrato di comportare ulteriori profili di rischio: è il caso delle finte app che promettono di creare gratuitamente materiali erotici, in realtà utilizzate da gruppi cyber criminali per indurre gli utenti a scaricare contenuti malevoli con cui sottrarre le loro credenziali per poi condurre attacchi informatici mirati.

I deepfake possono altresì potenziare i casi di sextortion, dove immagini o video intimi generalmente ottenuti con l’inganno sono utilizzati per ricattare qualcuno al fine di estorcere denaro (di solito in criptovalute) o di farsi inviare ulteriori immagini private, minacciando in caso contrario di pubblicarli online.

E anche laddove i materiali in questione vengano creati o modificati artificialmente, non è difficile immaginare come una persona potrebbe finire per cedere al ricatto sull’onda del timore per la propria reputazione personale e professionale.

Conclusioni: contro il Deepfake abuse serve più consapevolezza

Alla luce dei molteplici profili di rischio evidenziati, nonché della rapidità con cui si evolvono le tecnologie, sembra utopico ipotizzare che il solo strumento normativo – tanto a livello nazionale quanto sovranazionale – possa risultare sufficiente ad arginare il fenomeno deepfake.

Risultano senz’altro utili i tentativi di coinvolgere le aziende nella prevenzione degli abusi basati sull’AI; ma difficilmente i colossi tech rinunceranno ai relativi lauti guadagni, al più limitandosi a prevedere meccanismi di age verification e segnalazione/rimozione dei contenuti illegali che tuttavia, proprio come i rimedi giurisdizionali, intervengono quando il danno si è già verificato.

Allo stesso modo, le possibili contromisure tecniche – come il watermarking delle immagini – rischiano di rivelarsi presto superate dall’evoluzione degli strumenti digitali.

Fondamentale, allora, è impegnarsi nel costruire una cultura del consenso a partire dalle giovani generazioni, creando consapevolezza circa i pericoli e le gravi conseguenze potenzialmente derivanti dalla creazione e diffusione di materiali non consensuali online, affinché lo sviluppo delle tecnologie non divenga sempre più uno strumento per ledere la dignità delle persone.

Profilo Autore

Con una laurea in Giurisprudenza conseguita presso l’Università degli Studi Roma Tre – seguita da un dottorato di ricerca in Economia e Diritto delle Relazioni Internazionali – Irene Salvi è docente in diversi Master e Corsi formativi, nonché giornalista pubblicista e ricercatrice indipendente sul tema dell’intersezione tra diritti individuali, libertà civili e tecnologie digitali.

Dal 2020 è consigliera di una rete internazionale attiva nel contrasto alla violenza di genere; nel 2025 ha partecipato al PRIN-PNRR “Gendering Internet. Violence, Resilience and Empowerment in digital spaces” (GIVRE), condotto dalla Sapienza insieme a Università di Padova e Link University, primo progetto di ricerca sul fenomeno della violenza digitale di genere in Italia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-act-nudify-apps/


Anthropic, nuova sentenza della Corte federale e round favorevole al Pentagono e Trump

La Corte d’Appello federale della Columbia dà ragione al Pentagono: Anthropic rimane un rischio per la sicurezza della supply chain

Anthropic è quindi un problema per la sicurezza nazionale degli Stati Uniti, o no? A questa domanda non sarà facile rispondere definitivamente, perché per un po’ di tempo assisteremo a uno scontro tra tribunali a suon di sentenze. Una sceneggiatura buona per un film del tipo courtroom drama all’americana, dove i colpi di scena non mancheranno.

La battaglia legale tra Anthropic e il Pentagono entra quindi in una nuova fase, che per ora sorride all’amministrazione Trump. La Corte d’Appello federale del Distretto di Columbia ha infatti respinto la richiesta urgente della società di sospendere la propria designazione come “rischio per la sicurezza della catena di approvvigionamento”, lasciando in vigore il provvedimento del Dipartimento della Guerra (ex Difesa).

La decisione dei giudici non rappresenta ancora un verdetto definitivo, ma segna un passaggio chiave: il tribunale ha rifiutato di bloccare temporaneamente la misura, consentendo al Pentagono di continuare a escludere Anthropic dai contratti militari e, potenzialmente, da una più ampia platea di forniture federali.

La società, sviluppatrice dell’assistente AI Claude, aveva chiesto una sospensione sostenendo che la designazione le avrebbe causato danni economici e reputazionali per miliardi di dollari. I giudici hanno riconosciuto il rischio di tali danni, ma hanno ritenuto prevalenti le esigenze di sicurezza nazionale e operatività militare.

L’acting Attorney General, Todd Blanche, ha definito la decisione “una vittoria per la prontezza militare”, ribadendo in un post che “l’autorità militare e il controllo operativo appartengono al comandante in capo e al Dipartimento della Guerra, non a una società tecnologica”.

Lo scontro sull’uso dell’AI in guerra

Alla base del contenzioso c’è una frattura profonda tra governo e azienda sull’impiego dell’intelligenza artificiale in ambito militare. Il segretario alla Guerra, Pete Hegseth, ha classificato Anthropic come rischio per la supply chain dopo che la società si era rifiutata di rimuovere alcuni limiti (guardrail) dai propri modelli, in particolare per applicazioni legate alla sorveglianza e alle armi autonome.

Una posizione coerente con la linea dichiarata dall’azienda sulla sicurezza dell’AI, ma che, secondo il Dipartimento della Difesa, avrebbe potuto generare incertezza operativa fino a compromettere sistemi militari in contesti critici.

Il governo sostiene che la decisione non sia legata alle opinioni di Anthropic, bensì al rifiuto di accettare determinate clausole contrattuali. Di segno opposto la tesi dell’azienda, che accusa Washington di aver violato il Primo Emendamento (libertà di espressione) e il Quinto Emendamento (diritto al giusto processo), non avendo potuto contestare formalmente la designazione.

Un’accusa riconosciuta valida da una sentenza favorevole ad Anthropic emessa da un Tribunale della California appena due settimane fa.

Un caso senza precedenti

La misura adottata dal Pentagono è senza precedenti: è la prima volta che una società americana viene pubblicamente etichettata come rischio per la sicurezza della catena di approvvigionamento sulla base di norme pensate per prevenire sabotaggi o infiltrazioni nemiche.

Il caso si inserisce inoltre in un contesto paradossale: nel 2025 Anthropic aveva firmato un contratto da 200 milioni di dollari con il Dipartimento della Difesa, portando Claude all’interno delle reti classificate del governo e nei laboratori nucleari, con funzioni anche di analisi di intelligence.

La rottura è quindi recente e riflette un cambio di clima politico e strategico sull’uso dell’AI in ambito militare.

I prossimi passaggi: verso una decisione di merito

Il cuore della partita si giocherà ora nel merito. La stessa Corte del Distretto di Columbia ha accelerato il calendario e dovrebbe pronunciarsi già il 19 maggio 2026 sulla legittimità della designazione.

In quella sede i giudici dovranno stabilire se la misura sia: fondata su elementi concreti, proporzionata rispetto ai rischi e compatibile con i diritti costituzionali invocati da Anthropic.

La decisione avrà effetti anche sugli altri procedimenti federali, contribuendo a definire un precedente cruciale nel rapporto tra sicurezza nazionale e libertà delle imprese tecnologiche.

Possibile escalation alla Corte Suprema

Qualunque sia l’esito, è probabile che la vicenda non si chiuda lì. Se la linea favorevole al Pentagono dovesse essere confermata, Anthropic potrebbe rivolgersi alla Corte Suprema, puntando soprattutto sul tema del Primo Emendamento.

Allo stesso modo, una decisione contraria al governo potrebbe spingere il Dipartimento della Difesa o la Casa Bianca a chiedere un intervento del massimo organo giudiziario.

Un contesto di crescente allarme sull’AI

Il caso giudiziario si intreccia con un clima di crescente preoccupazione istituzionale. Secondo Bloomberg, il segretario al Tesoro, Scott Bessent, e il presidente della Federal Reserve, Jerome Powell, hanno recentemente convocato i vertici delle principali banche di Wall Street, tra cui Jane Fraser (Citigroup), Ted Pick (Morgan Stanley), Brian Moynihan (Bank of America), Charlie Scharf (Wells Fargo) e David Solomon (Goldman Sachs), per discutere dei rischi informatici legati ai nuovi modelli di AI, incluso il sistema “Mythos” sviluppato da Anthropic.

Il timore è che una nuova generazione di attacchi cyber possa mettere sotto pressione infrastrutture finanziarie sistemiche.

Una posta in gioco da centinaia di miliardi

La controversia arriva in un momento di crescita straordinaria per Anthropic. La valutazione della società è passata da oltre 65 miliardi di dollari nel marzo 2025 a circa 350 miliardi all’inizio del 2026, con previsioni di 400-600 miliardi in vista della quotazione in Borsa.

Il fatturato annualizzato ha superato i 30 miliardi di dollari ad aprile 2026, mentre il valore delle stock option dei dipendenti è aumentato rapidamente, moltiplicandosi fino a dieci volte in alcuni casi. Aprendo di fatto una sfida tecnologica e di potere con OpenAI di Sam Altman.

Proprio questa espansione rende la posta in gioco ancora più elevata: una conferma definitiva della “blacklist” potrebbe incidere profondamente sul posizionamento dell’azienda nei mercati pubblici e nei rapporti con governi e grandi clienti istituzionali.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/anthropic-nuova-sentenza-della-corte-federale-e-round-favorevole-al-pentagono-e-trump/569068/


Da Washington a Bruxelles, le strategie per il controllo dell’AI

Rubrica settimanale SosTech, frutto della collaborazione tra Key4biz e SosTariffe. Per consultare gli articoli precedenti, clicca qui..

Chi governa l’AI? E soprattutto, chi non può farlo? In Italia non se n’è parlato troppo, ma il 4 marzo 2026, nella Indian Treaty Room della Casa Bianca, i vertici di Amazon, Google, Meta, Microsoft, OpenAI, Oracle e xAI hanno firmato il Ratepayer Protection Pledge,cioè un impegno formale a coprire i costi energetici dei propri data center senza riversarli sulle bollette dei consumatori americani.

Il tutto è avvenuto circa una settimana dopo il primo attacco degli Stati Uniti e di Israele contro l’Iran, e prima che gli effetti del conflitto cominciassero a farsi sentire sui consumi (per chi cerca offerte ancora convenienti per gas ed elettricità, il comparatore di SOSTariffe.it aiuta a non perdersi in un mercato sempre più agitato).

L’amministrazione Trump ha presentato l’accordo come una risposta al malcontento bipartisan che si è diffuso in tutto il Paese a causa dell’impennata dei consumi elettrici legata alla corsa all’intelligenza artificiale: i data center, com’è noto, consumano enormi quantità di energia, e molte comunità locali – dai sobborghi della Virginia settentrionale alle aree rurali del Tennessee – hanno già sperimentato gli effetti di questa domanda in rapidissima crescita sotto forma di tariffe più alte e infrastrutture ormai sovraccariche.

Secondo il testo stipulato e comunicato dalla Casa Bianca, le aziende firmatarie dovranno «costruire, acquistare o procurarsi» autonomamente l’elettricità necessaria, attraverso la stipula di tariffe separate con le utility e facendosi carico dei costi di adeguamento della rete. Se sul piano comunicativo l’evento è stato efficace, e salutato da qualcuno come un primo paletto messo allo strapotere dei giganti dell’intelligenza artificiale, a un livello più pratico le perplessità degli esperti non sono mancato. L’accordo, per prima cosa, è volontario e non esecutivo, e la regolamentazione delle tariffe elettriche è materia di competenza statale e locale, un’area in cui il governo federale, di fatto, ha margini di intervento assai limitati. Insomma: il rischia è che siano belle parole e poco altro (non sarebbe nemmeno la prima volta, in ambito AI).

Washington contro gli Stati

Il nodo della regolamentazione dell’AI negli Stati Uniti riguarda infatti non solo i consumi energetici ma l’intero impianto normativo che riguarda un settore la cui espansione, come sappiamo, sembra non conoscere sosta. Da oltre tre anni il governo federale, nelle sue varie incarnazioni, ha prodotto ordini esecutivi, linee guida e framework di ogni tipo, nessuno dei quali è diventato una legge vera e propria. Nel frattempo numerosi Stati hanno cercato di colmare il vuoto con esiti molto diversi.

La California, ad esempio, ha emanato un ordine esecutivo che obbliga le aziende AI che lavorano con enti pubblici a rispettare standard di sicurezza e privacy; New York ha approvato una legge sull’obbligo di segnalazione degli incidenti AI; l’Illinois ha introdotto requisiti di trasparenza per l’uso dell’AI nelle assunzioni.

La pressione della Casa Bianca sugli Stati dell’Unione sembra però andare in senso opposto, visto che l’amministrazione si è dichiarata «categoricamente contraria» a una proposta di legge dello Utah che avrebbe obbligato i developer AI a pubblicare piani di sicurezza e protezione dei minori, di fatto bloccandola. In Florida, lo Stato dove il governatore DeSantis che aveva promosso un proprio AI Bill of Rights, la Camera dei Rappresentanti ha sabotato il provvedimento per non contrariare Trump.

A marzo 2026, la Casa Bianca ha diffuso un framework legislativo nazionale che chiede al Congresso di prevedere la supremazia federale sulle leggi statali in materia di AI. Sul fronte opposto, oltre cinquanta parlamentari repubblicani di vari Stati hanno scritto al Presidente per chiedere di non ostacolare la legislazione locale. Al momento, la legge-quadro sull’AI non è legge operativa e la sua approvazione al Congresso resta ancora incerta.

L’Europa rallenta (ma non su tutto)

In Europa il percorso sembra essere diverso, anche se il risultato non è granché più rassicurante. L’AI Act europeo è entrato in vigore nel 2024, ma è evidente che molte delle sue disposizioni più rilevanti siano state ritardate o ammorbidite fino a essere quasi innocue prima ancora di essere applicate.

Pochi giorni fa, il Parlamento europeo ha adottato con 569 voti favorevoli e 45 contrari una posizione sul cosiddetto «Digital Omnibus», che modifica il regolamento precedentemente adottato. Le scadenze per i sistemi di AI ad alto rischio (per capirci, quelli che operano in settori come biometria, infrastrutture critiche, occupazione, istruzione, forze dell’ordine e gestione delle frontiere) sono state spostate al 2 dicembre 2027, mentre per i sistemi regolati da normative settoriali specifiche, come i dispositivi medici, la data è ancora più avanti, il 2 agosto 2028.

La motivazione ufficiale è che gli standard tecnici e gli strumenti di supporto necessari alle aziende per l’implementazione non sarebbero ancora pronti, ma in tanti hanno segnalato che il rinvio rischia di lasciare una parte enorme del mercato fuori dalla portata del regolamento nel momento in cui i sistemi sono già ampiamente diffusi.

Non tutto, però, va nella direzione del rallentamento: il Parlamento ha approvato il divieto dei cosiddetti nudifier, le applicazioni che generano immagini sessualmente esplicite di persone reali identificabili senza il loro consenso. Si tratta di una delle prime proibizioni esplicite di una categoria specifica di prodotti AI a livello europeo, il cui campo di applicazione e le date di entrata in vigore saranno definiti nel negoziato con il Consiglio.

Un quadro globale ancora provvisorio

Il quadro complessivo dipinto da queste ultime settimane di attività legislativa, insomma, è quello di un mondo che prova a regolare una tecnologia che ha già preso forme difficili da contenere. Negli Stati Uniti l’amministrazione federale frena gli Stati ma non produce norme vincolanti, mentre in Europa il regolamento più ambizioso del mondo viene limato e rinviato prima di entrare a regime.

In entrambi i casi, la velocità di sviluppo dell’AI è sempre un passo avanti (se non di più) a quella dei processi normativi, e le pressioni economiche e geopolitiche (in primo luogo la competizione con la Cina, la corsa ai data center, i timori sulle bollette acuiti dalle crisi internazionali) continuano a fare da contraltare alle istanze di trasparenza e protezione dei cittadini. Le leggi sul controllo dell’AI sono ancora un cantiere aperto, ma la tecnologia non aspetta.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/da-washington-a-bruxelles-le-strategie-per-il-controllo-dellai/568945/