Supply chain da guerra, chi ha fornito i dispositivi bomba ad Hezbollah?

Supply chain strumenti di guerra

Si parla di catene di approvvigionamento da qualche anno e sempre in termini di affidabilità e sicurezza, ma credo nessuno si poteva immaginare che un giorno ne avremmo parlato in termini di guerra e attacchi militari.

Non solo, al massimo si poteva immaginare le supply chain come obiettivi, ma mai come strumento di attacco.

In Libano abbiamo avuto un esempio di supply chain da guerra, in cui gli approvvigionamenti di apparecchiature di comunicazione sono stati il veicolo di attentati multipli e simultanei avvenuti in tutta la regione.

Nelle ultime 48-72 ore sono state migliaia le detonazioni che hanno colpito altrettante persone, con decine di vittime e un numero imprecisato di feriti (al momento a seconda delle fonti si parla di 30 morti e circa 3.000 feriti), principalmente in Libano, qualcuno anche in Siria. Cercapersone e walkie-tolkie, ma anche scooter, smartphone e addirittura pannelli solari, sono stati fatti esplodere con un comando a distanza.

Apparecchiatura in dotazione dei miliziani di Hezbollah, anche se ovviamente sono stati coinvolti molti civili. Il gruppo militare ha puntato subito il dito contro Israele e il suo servizio segreto, il Mossad. L’intero Paese è sconvolto e indignato, al punto che in serata il premier libanese Najib Mikati ha dichiarato che il suo governo si sta preparando a “possibili scenari” di una guerra totale con Israele.

Chi ha fornito le apparecchiature al Libano?

Le domande che in questo momento circolano in rete e sui media sono le stesse per tutti. Quali strade possono aver seguito questi device-bomba prima di arrivare in Libano? Chi li ha prodotti? In che punto della supply chain si sono introdotti attori ignori per manomettere questi dispositivi elettronici? Dobbiamo aspettarci ulteriori attentati di questa natura?

Secondo un lungo articolo pubblicato dall’Associated Press, il modello di cerca persone al centro dell’attacco sembrerebbe esser stato acquistato da Hezbollah circa sei mesi fa. La fonte è il veterano e senior political risk analyst Elijah J. Magnier.

Gold Apollo, BAC e Icom

Un probabile fornitore è stato individuato nella società taiwanese Gold Apollo, che ha dichiarato di aver autorizzato l’uso del suo marchio sul modello di cercapersone AR-924, ma che ad aver prodotto e venduto le apparecchiature è stata la BAC Consulting KFT, con sede a Budapest, in Ungheria.

Il ministero degli Affari Economici di Taiwan ha spiegato di non avere traccia di esportazioni di questi prodotti in Libano, mentre il portavoce del Governo ungherese ha assicurato che questi dispositivi non sono mai transitati in Ungheria, con la BAC che ha agito solo da intermediario.

[embedded content]

Tra gli indiziati c’è anche la giapponese Icom, che fabbrica walkie-talkie, ma il portavoce della filiale americana, Ray Novak, ha detto all’AP che, anche basandosi sulle immagini che circolano in rete, questi device sono stati sicuramente contraffatti e non prodotti dalla sua azienda (il marchio Icom è ben visibile sui resti dei dispositivi esplosi).

Novak ha detto che Icom ha introdotto il modello V-82 più di due decenni fa, progettato per i radioamatori e per l’uso in comunicazioni sociali o di emergenza, e che da almeno 10 anni non è più in produzione.

BAC strumento del Mossad?

Il New York Times, citando tre funzionari dell’intelligence rimasti anonimi, ha riferito che la BAC potrebbe essere una società di facciata israeliana creata per fabbricare i cercapersone esplosivi.

In base a quanto riportato dal quotidiano americano, la società produceva cercapersone “normali” per il mercato mondiale, ma altri erano fabbricati solo per Hezbollah. Proprio questi dispositivi “prodotti separatamente contenevano batterie imbottite di esplosivo”.

Secondo il rapporto, i cercapersone sono stati inviati per la prima volta in Libano nel 2022 in un piccolo lotto. In effetti, il gruppo militare aveva pubblicamente chiesto ai propri membri di non usare gli smartphone, pensando che potevano essere facilmente hackerabili da attori esterni, ma di dotarsi di cercapersone.

Un pizzico di esplosivo

I cercapersone e gli altri dispositivi elettronici sono esplosi sicuramente a seguito di una manomissione esterna. Sono stati aperti, caricati con l’esplosivo e dotati di un innesco.

Un ex ufficiale degli artificieri dell’esercito britannico ha spiegato che un ordigno esplosivo è composto da cinque componenti principali: un contenitore, una batteria, un dispositivo di innesco, un detonatore e una carica esplosiva.

“Un cercapersone ne ha già tre“, ha detto l’ex agente, che ha parlato con l’agenzia a condizione di mantenere l’anonimato, perché ora lavora come consulente con clienti in Medio Oriente: “basta solo aggiungere il detonatore e la carica“.

Un fatto questo che tira in causa un attore statale, ha spiegato Sean Moorhouse, ex ufficiale dell’esercito britannico ed esperto di smaltimento di ordigni esplosivi, e il Mossad ha una certa esperienza in questo tipo di attività, come nel caso delle componenti difettose e caricate con esplosivo arrivate in Iran per sabotare il programma di costruzione di missili balistici. In quel caso Teheran puntò subito il dito contro Israele e la sua celebre intelligence.

Riguardo al tipo di esplosivo usato in Libano, sembra si tratti di RDX o PETN, in grado di causare danni significativi con appena 3-5 grammi.

Per portare a termine un’operazione del genere ci vogliono da sei mesi a due anni di tempo, secondo gli esperti interpellati da AP. Il che lascia pensare che molto probabilmente sia stata pianificata prima del 7 ottobre 2023, giorno dell’attacco di Hamas ad Israele.

Supply chain sempre più insicure?

Patrick Lin, direttore dell’Ethics + Emerging Sciences Group, presso la California Polytechnic State University (Cal Poly), ha spiegato che restano importanti interrogativi su quale sia il punto della filiera in cui i dispositivi sono stati compromessi.

“È avvenuto durante il processo di produzione, o durante il trasporto, o a livello dell’operatore del sistema, subito prima che i dispositivi venissero distribuiti agli utilizzatori finali?“, si chiede Lin.

“Molte aziende potrebbero non essere state attrezzate a gestire tali minacce“, ha affermato, aggiungendo che le esplosioni in Libano porteranno a un significativo incremento degli sforzi di sicurezza all’interno delle organizzazioni.

L’interrogativo è se le aziende di settore abbiano mai davvero pensato a una situazione così grave, cioè con le supply chain di prodotti elettronici al centro di un’azione di sabotaggio tesa a trasformarli in piccole bombe portatili da far saltare a comando.

Probabilmente no. Sicuramente molti di noi, dopo questi fatti, guarderanno al proprio smartphone, pc, tablet, la propria automobile e ad altri gadget elettronici, con un pizzico di timore in più. Quanto sono sicuri i dispositivi che indossiamo e di cui ci circondiamo ogni giorno?

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/supply-chain-da-guerra-chi-ha-fornito-i-dispositivi-bomba-ad-hezbollah/504722/


UE: Meta e una trentina di aziende chiedono chiarezza sull’AI Act. Maglie più larghe a Bruxelles verso le Big Tech?

Lettera aperta alla Ue da parte di una trentina di aziende, compreso il gigante del tech Meta (Facebook, Instagram), ricercatori e associazioni, per chiedere chiarezza sull’AI Act.  

“L’Europa è diventata meno competitiva e meno innovativa rispetto ad altre regioni e corre il rischio oggi di perdere ancor più terreno nell’era dell’AI a causa di decisioni incoerenti in materia di regolamentazione”, si legge nella missiva, firmata appunto anche da Meta, oltre che dai gruppi pubblicitari francesi Publicis e Criteo, dalla piattaforma di streaming musicale Spotify e ancora dal gruppo franco italiano EssilorLuxottica, numero uno mondiale dell’ottica e aprtner di Meta per la prodzuine di smart glasses.

Regolamentazioni frammentarie e quadro confuso

“Negli ultimi tempi, le regolamentazioni sono diventate frammentarie e imprevedibili”, hanno aggiunto i firmatari, secondo cui gli interventi delle autorità europee “hanno generato un’enorme incertezza sul tipo di dati che possono o meno essere utilizzati per formare i modelli dell’AI”.

Per questo motivo, i firmatari chiedono ai decisori politici europei “decisioni armonizzate, coerenti, rapide e chiare in materia di regolamentazione sui dati nella Ue”.

Rapporto Draghi ispiratore

Gli autori della lettera dicono di prendere spunto e ispirarsi e riecheggiare il rapporto Draghi sull’economia dell’UE, che mette in guardia da un crescente distacco economico dei 27 dagli Stati Uniti e dalla necessità di “accelerare l’innovazione”, in particolare nella tecnologia digitale.

Il rapporto chiede anche un “cambiamento radicale” verso una maggiore integrazione europea, ma anche una minore complessità burocratica.

AI Act

All’inizio di agosto è entrata ufficialmente in vigore l’AI Act, la nuova legislazione UE per regolamentare l’IA, senza precedenti a livello globale, con l’obiettivo di promuovere l’innovazione in Europa limitando al contempo i possibili abusi.

In particolare, l’AI Act impone vincoli ai diversi sistemi di IA proporzionati ai pericoli che potrebbero rappresentare per la società.

Big tech nel mirino Ue

All’IA generativa come ChatGPT di Open AI si applicheranno regole specifiche per garantire la qualità dei dati utilizzati nello sviluppo degli algoritmi e il rispetto del diritto d’autore.

La legge entrerà pienamente in vigore soltanto a partire dal 2026, ma alcune disposizioni diventeranno vincolanti a partire dal prossimo anno.

Bersagliato da denunce in otto paesi europei, il social network X si è impegnato all’inizio di settembre a non sfruttare più i dati personali dei suoi utenti europei per addestrare il suo programma di intelligenza artificiale, Grok.

Nel mirino di undici paesi europei, Meta dal canto suo ha dovuto sospendere a giugno il suo progetto di utilizzare i dati personali dei suoi utenti in un programma di intelligenza artificiale.

Spauracchio GDPR

La lettera mette in discussione le recenti decisioni ai sensi del regolamento generale sulla protezione dei dati (GDPR) del 2018.

Meta ha dovuto affrontare multe record per aver violato la privacy degli utenti, inclusa una sanzione unica di oltre un miliardo di euro ai sensi del GDPR.

Meta e altri giganti della tecnologia hanno ritardato sempre più i prodotti per il mercato europeo, sostenendo che stavano cercando chiarezza giuridica.

Lo scorso anno Meta ha ritardato di diversi mesi il rilascio in tutta l’UE dei suoi thread alternativi a Twitter.

Allo stesso modo Google ha frenato il rilascio di strumenti di intelligenza artificiale nell’UE.

La nuova Commissione più soft con le Big Tech?

Resta da capire a questo punto quale sarà l’atteggiamento del nuovo esecutivo europeo di fronte alle Big Tech e all’implementazione dell’AI Act. Secondo le prime sensazioni, si prevede un atteggiamento più soft nei confronti delle Big Tech Usa e meno rigido sul fronte dell’implementazione dell’AI Act, che peraltro non viene nemmeno nominato nella lettera di incarico di Ursula von der Leyen alla vice presidente esecutiva e commissaria al Digitale Henna Virkkunen.

Un segnale importante, visto che nella lettera di incarico alla Virkkunen l’AI è citato en passant, in relazione alle AI Factories, mentre l’AI Act non è nemmeno nominato. E non sembra affatto un caso, quanto una prima indicazione del fatto che la stretta di bretoniana memoria da parte della Commissione Ue nei confronti delle Big Tech e dell’AI Act potrebbe essere allentata con il nuovo corso della finlandese Virkkunen. Nemmeno il GDPR è citato nella lettera di incarico di von der Leyen a Virkkunen e nemmeno questo sembra casauale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ue-meta-e-una-trentina-di-aziende-chiedono-chiarezza-sullai-act-maglie-piu-larghe-a-bruxelles-verso-le-big-tech/504706/


Engineering e ContentWise, al via l’integrazione nell’ecosistema RaiPlay di un avanzato motore di raccomandazione basato sull’AI

Engineering e ContentWise hanno realizzato una soluzione per il suggerimento di contenuti basata sulla storia di navigazione degli utenti RaiPlay, la piattaforma di streaming di RAI, per offrire contenuti ancora più personalizzati.

Il progetto ha previsto l’integrazione nell’ecosistema di RAI di un avanzato motore di raccomandazione basato sull’AI, che permette di adattare i contenuti suggeriti alle preferenze individuali degli utenti, migliorandone il coinvolgimento, l’interazione e la soddisfazione. La soluzione, che è stata recentemente resa disponibile agli utenti di RaiPlay, migliora il modo in cui gli utenti scoprono e interagiscono con i contenuti streaming e la loro consapevolezza del vasto catalogo della RAI, che include contenuti storici di Teche e nuove produzioni di serie, film, intrattenimento e documentari.

Le principali innovazioni della piattaforma includono:

  • Contenuti su misura per ogni utente, suggeriti in tempo reale grazie all’AI
  • Nuovi metadati generati automaticamente attraverso un modulo basato sull’AI Generativa, che facilita la scoperta di contenuti pertinenti
  • Analisi avanzate per misurare l’impatto della personalizzazione in base al tempo di visione e all’engagement degli utenti, finalizzate ad offrire un servizio sempre migliore
  • Implementazione di un approccio “algotoriale”, che combina raccomandazioni proposte dagli algoritmi dell’AI con contenuti curati editorialmente.

Guido Porro, Executive Vice President di Engineering, ha dichiarato: “Oggi l’intelligenza artificiale ha creato una svolta significativa nel settore dell’intrattenimento perché sta ridefinendo la realizzazione e la distribuzione dei contenuti, plasmando nuove opportunità e sfide per i professionisti dei media.

La collaborazione con ContentWise è un esempio della sinergia virtuosa che perseguiamo con i nostri partner tecnologici, per proporre sempre la soluzione ideale alle esigenze dei nostri stakeholder. La nostra expertise nella trasformazione digitale ha fornito un supporto indispensabile per affrontare con successo questo progetto trasformativo, consentendo di sfruttare appieno il potenziale dell’AI e garantendo un’integrazione senza soluzione di continuità.”

“Questa collaborazione rappresenta un grande passo avanti nell’offrire esperienze su misura per gli utenti di RaiPlay,” ha aggiunto Alessandro Vacca, Chief Operating Officer di ContentWise. “integrando intelligentemente algoritmi e strumenti avanzati di controllo editoriale e creativo, siamo in grado di elevare la personalizzazione a nuovi livelli di efficacia e di migliorare notevolmente l’esperienza di streaming degli utenti Raiplay.”

“Con questo nuovo servizio di raccomandazione – ha aggiunto Elena Capparelli, Direttore di RaiPlay e Digital – ci auguriamo di venire sempre più incontro alle specifiche esigenze di fruizione dei nostri utenti, migliorando la fase di esplorazione, presentazione e fruizione del nostro prezioso catalogo on demand, mirando a soddisfare i gusti di tutti i segmenti della platea digitale, offrendo loro proposte personalizzate in linea con le loro esigenze di consumo, senza mai dimenticare la nostra mission di Servizio Pubblico, garantendo quindi l’universalità, l’eterogeneità e l’accuratezza dei contenuti suggeriti. Questo è ovviamente possibile grazie all’eterogeneità e alla ricchezza dei contenuti presenti in library: a oggi RaiPlay vanta oltre 6.200 titoli tra film, serie italiane e internazionali, documentari, eventi sportivi, programmi, offerta per i più piccoli e riproposizioni dalle teche Rai, un catalogo che si posiziona come uno tra i più vasti tra quelli dei PSM europei e che a oggi rappresenta uno degli asset più importanti dell’azienda Rai.”

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/engineering-e-contentwise-al-via-lintegrazione-nellecosistema-di-rai-di-un-avanzato-motore-di-raccomandazione-basato-sullai/504705/


Gli Stati Uniti organizzeranno un vertice globale sulla sicurezza dell’AI a novembre

Generative AI Insights è la rubrica curata da Recomb, il think tank dedicato all’esplorazione dell’impatto e del potenziale dell’AI generativa in vari aspetti della vita umana. Recomb studia l’AI generativa da tutte le angolazioni: professionale, etica, tecnica, legale, economica, ambientale, sociale, educativa e culturale. Per leggere tutti gli articoli della rubrica Generative AI Insights su Key4biz clicca qui..

L’amministrazione Biden ha annunciato l’intenzione di organizzare un vertice globale sulla sicurezza dell’intelligenza artificiale (AI) il 20 e 21 novembre 2024 a San Francisco.

Questo incontro, ospitato dal Segretario al Commercio Gina Raimondo e dal Segretario di Stato Antony Blinken, sarà il primo della rete internazionale degli istituti di sicurezza dell’AI. L’obiettivo principale del vertice è promuovere la cooperazione globale per lo sviluppo sicuro, affidabile e trasparente dell’AI. Tra i membri della rete figurano Paesi come Australia, Canada, Unione Europea, Francia, Giappone, Kenya, Corea del Sud, Singapore, Regno Unito e Stati Uniti.

Durante il vertice, esperti tecnici e rappresentanti degli istituti di sicurezza dell’AI si incontreranno per discutere aree prioritarie di lavoro e collaborazioni tecniche, con l’obiettivo di stimolare la cooperazione internazionale e condividere conoscenze sulla sicurezza dell’AI.

Questa iniziativa fa parte di uno sforzo più ampio per stabilire regolamenti globali sull’AI e affrontare le preoccupazioni legate ai rischi tecnologici, in un contesto in cui il Congresso degli Stati Uniti fatica a trovare un consenso normativo sull’argomento.

Per maggiori informazioni, clicca per l’articolo originale.

Quanto energia può utilizzare l’AI? Analisi dell’impatto di ogni query di ChatGPT

’AI, in particolare i chatbot come ChatGPT, richiede una notevole quantità di energia elettrica e acqua per funzionare correttamente nei data center. Ogni query genera calore all’interno dei server, i quali necessitano di essere raffreddati per continuare a operare.

Il raffreddamento avviene spesso tramite sistemi ad acqua, che trasferiscono il calore dalle apparecchiature ai sistemi di raffreddamento, o, dove l’acqua è scarsa, tramite impianti elettrici simili a condizionatori d’aria. L’impatto ambientale di queste operazioni varia a seconda della posizione dei data center e della disponibilità di risorse locali, come acqua ed elettricità.

In alcune aree, i data center consumano una parte significativa dell’acqua locale, come dimostrato dal caso di Google, che in Oregon utilizza quasi un quarto delle risorse idriche della città di The Dalles. Oltre all’acqua, anche l’elettricità richiesta è elevata, soprattutto nelle regioni calde, dove il raffreddamento elettrico è più intenso.

Nonostante gli impegni presi dalle grandi aziende tecnologiche, come Google e Microsoft, per ridurre il consumo di risorse e migliorare l’efficienza dei data center, i progressi sono ancora lenti, come evidenziato dal recente aumento del 48% delle emissioni di carbonio di Google legato ai centri dati alimentati dall’AI.

Per maggiori informazioni, clicca per l’articolo originale.

James Cameron ha detto a Gates che l’AI rende difficile scrivere fantascienza

Il celebre regista James Cameron, noto per film come ‘Terminator’, ‘Titanic’ e ‘Avatar’, ha condiviso con Bill Gates le sue preoccupazioni riguardo all’impatto dell’AI sulla sua capacità di scrivere fantascienza. Durante una conversazione ripresa nella serie Netflix di Gates, Cameron ha affermato che lo sviluppo rapido dell’AI rende difficile immaginare scenari futuri che restino pertinenti nel tempo. Il regista ha espresso il timore che affidarsi troppo alle macchine possa far perdere agli esseri umani il loro scopo e senso di controllo.

Cameron ha paragonato questo processo a una forma di ‘demenza precoce’, in cui si perde progressivamente il controllo, provocando ansia e depressione. Ha inoltre citato il disastro del Titanic come un simbolo di avvertimenti ignorati, sottolineando l’importanza di non fidarsi ciecamente della tecnologia.

Per Cameron, la sfida principale per la comunità AI è quella di alleviare le paure collettive e incanalare l’AI verso usi positivi e produttivi, evitando un futuro in cui le macchine sostituiscano completamente il ruolo umano.

Per maggiori informazioni, clicca per l’articolo originale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/gli-stati-uniti-organizzeranno-un-vertice-globale-sulla-sicurezza-dellai-a-novembre/504694/


Instagram, ecco gli “account” per adolescenti. Genitori più tranquilli?

Arrivano i nuovi account Instagram per i minori

Si chiamano “Teen Accounts” e secondo quanto spiegato da Meta consentiranno ai minori di entrare in sicurezza nel mondo di Instagram, ma sotto il controllo dei propri genitori e con un sistema di tutela sviluppato per impedire che i più giovani entrino in contatto con malintenzionati, o contenuti violenti, o non adatti all’età.

Da una parte si vuole assicurare un’esperienza utente aperta al flusso dei contenuti più creativi, tipici dei social media, ma dall’altra si vuole rassicurare le famiglie che i propri figli non entrino in contatto con persone sbagliate o contenuti sensibili.

I sistemi di tutela

I Teen Account prevedono dei sistemi di protezione e tutela dei minori predefiniti (dalla sicurezza informatica alla privacy), che entrano in funzione automaticamente, saranno poi i genitori ha decidere se modificare o meno le impostazioni, rendendole meno rigide.

Questi account saranno privati, non potranno essere seguiti da profili non ‘’amici’ e di conseguenza non si potrà interagire se non precedentemente accettati, caratterizzati da restrizioni predefinite, soprattutto in relazione a contenuti sensibili.

Gli adolescenti possono quindi essere taggati o menzionati solo dalle persone che seguono, mentre Instagram ha annunciato l’attivazione automatica della versione più restrittiva della funzione antibullismo, Hidden Words, in modo che le parole e le frasi offensive siano preventivamente filtrate in commenti e altre richieste.

Fin qui, un quadro semplice di funzionalità che in fondo non garantiscono la massima sicurezza per gli account di utenti minorenni.

Cresce il controllo dei genitori sugli account dei propri figli adolescenti

In caso di età inferiore ai 16 anni, per eventuali modifiche alle restrizioni, gli adolescenti dovranno impostare la supervisione dei genitori su Instagram e da loro ottenere il via libera.

Solo i genitori possono approvare e negare le richieste dei loro adolescenti di modificare le impostazioni o consentire loro di gestire le proprie impostazioni da soli. Presto, i genitori potranno anche modificare queste impostazioni direttamente per essere più protettivi.

Sempre i genitori possono ottenere informazioni sulle persone con cui chattano i figli adolescenti, impostare limiti di tempo giornalieri totali per l’utilizzo di Instagram, impedire ai ragazzi di usare Instagram in determinati momenti della giornata (ad esempio di notte) e visualizzare anche gli argomenti o le ricerche effettuate dai ragazzi su Instagram.

Instagram a caccia di chi dice il falso sull’età

Ma come fa la piattaforma ad evitare che i propri utenti mentano sull’età? A quanto pare Meta ha attivato controlli multipli su tutti gli account creati da un utente, ma soprattutto sta sviluppando una tecnologia software che sembra in grado di scovare chi mente sulla propria età.

Sarà davvero così semplice? Meta sostiene che una volta individuato chi ha mentito sulla data di nascita automaticamente si attiva la modalità “Teen Account”.

Instagram inizierà ad iscrivere automaticamente ai Teen Account chiunque abbia meno di 18 anni nei prossimi 60 giorni in diversi Paesi del mondo, tra cui Stati Uniti, Gran Bretagna, Canada e Australia, entro l’anno invece per i Paesi dell’Unione europea.

Un passaggio atteso da parte di Meta, da tempo accusata di non fare abbastanza per tutelare i minori

Solo lo scorso maggio la Commissione europea aveva annunciato un’indagine sulle pratiche digitali di Meta, aprendo una procedura.

L’ex Commissario per il Mercato interno, Thierry Breton aveva dichiarato: “Non siamo convinti che Meta abbia fatto abbastanza per rispettare gli obblighi del Digital Services Act nel mitigare i rischi di effetti negativi sulla salute fisica e mentale dei giovani europei sia su Facebook che Instagram”.

Uno dei punti deboli individuati dalla Commissione stava nella capacità di Meta di rispettare o meno gli obblighi di legge sulla protezione dei dati in materia di valutazione e mitigazione dei rischi causati dalla progettazione delle interfacce online di Facebook e Instagram, che possono sfruttare le debolezze e l’inesperienza dei minori e causare comportamenti di dipendenza.

Va ricordato che a fine 2023, secondo un’inchiesta del Wall Street Journal, era finito sotto la lente delle forze dell’ordine l’algoritmo di Instagram accusato di suggerire tra i “reels”, anche per utenti minorenni, video di carattere sessuale o pedopornografico.

A giugno di quest’anno, invece, in Italia, è stato arrestato un uomo con l’accusa di aver adescato su Instagram (e Whatsapp) 12 ragazzine tutte minorenni chiedendo loro di inviargli immagini di nudo o a sfondo sessuale.

Secondo le accuse di un ex dipendente Meta negli Stati Uniti, ogni settimana, il 13% degli utenti di Instagram minori di 16 anni riceve proposte di natura sessuale.

Le nuove funzioni annunciate da Instagram non solo erano necessarie, ma a quanto pare da tempo attese da parte delle famiglie con figli giovanissimi. La speranza è che siano sufficienti ad evitare che i minorenni entrino in contatto con elementi negativi che popolano le piattaforme social.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/instagram-ecco-gli-account-per-adolescenti-genitori-piu-tranquilli/504591/


Contrastare le Big Tech e Digital Networks Act, le priorità Ue della nuova commissaria al Digitale Henna Virkkunen

Gestire il difficile rapporto con le Big tech americane ed extra Ue e mettere a punto il nuovo Digital Networks Act, il nuovo pacchetto di norme disegnato per semplificare la vita alle telco e promuovere la copertura a banda ultralarga dell’Unione. Queste le priorità della vicepresidente esecutiva e neo commissaria alla Sovranità tecnologica, alla Sicurezza e alla Democrazia, con delega al Digitale e alle Tecnologie di Frontiera. Stiamo parlando della finlandese Henna Virkkunen, europarlamentare del PPE nominata da Ursula von der Leyen con l’incarico di non perdere troppo terreno da Cina e Usa, che in fatto di tecnologie, a partire dall’AI, corrono anzi galoppano.

Un vantaggio per la Finlandia

E ci sarà da correre per Virkkunen, 52 anni, maratoneta e atleta di triatlon, membro del Parlamento Ue dal 2014 e già ministro dell’Istruzione in Finlandia.

Secondo il premier finlandese Petteri Orpo la nomina di Virkkunen è una manna per la Finlandia, patria di Nokia e di Rovio, produttore del popolare videogioco Angry Birds.

Il suo portfolio potrà influenzare positivamente due delle principali priorità del paese baltico, vale a dire la sicurezza e la competitività, ha detto Orpo.

Fra i compiti di Virkkunen anche l’adozione dell’Artificial Intelligence Act che entrerà pienamente in vigore entro il 2026.

La delega al Digitale spacchettata dall’Antitrust

Virkkunen sostituirà Margrethe Vestager per quanto riguarda le deleghe al digitale. Le è stato affidato il compito di lavorare su un Digital Networks Act per contribuire a potenziare la banda larga ad alta velocità, in una mossa che probabilmente piacerà al settore delle telecomunicazioni che ha spinto affinché Big Tech si facesse carico di parte dei costi di tale implementazione.

Vedremo in che modo la nuova Commissione tenterà di coinvolgere e scaricare parte dei costi delle nuove reti sulle Big Tech, tenuto conto che il libro bianco dell’ex commissario Thierry Breton sarà certamente rottamato (ma non la consultazione pubblica dal quale era almeno in parte scaturito).

Applicare il DSA e il DMA

Una sfida importante sarà l’applicazione del Digital Markets Act, che cerca di frenare il potere di Big Tech, e del Digital Services Act, che richiede alle grandi piattaforme online di fare di più per sorvegliare le proprie piattaforme.

Nella lettera di missione della presidente von der Leyen sono elencati tutti i punti cruciali del suo mandato, che peraltro dovrà prendere spunto fra gli altri dal Rapporto Draghi e dal Rapporto Letta. Il tutto in una nuova cornice di guerra, in cui la Difesa comune e la volontà di difendere i confini e il cyberspazio della sovranità digitale sono le nuove priorità dell’Unione.

Tutti i compiti di Virkkunen nella lettera di von der Leyen

 Di seguito sintetizzati i compiti di Virkkune per bullet, così come elencati nella lettera di von der Leyen.

  • Monitorare il raggiungimento dei target del Decennio Digitale al 2030 (Digital Compass).
  • Migliorare lo sviluppo dell’Intelligenza Artificiale nei primi 100 giorni del mandato, facilitando l’accesso delle startup ai supercomputer attraverso l’iniziativa AI Factories.
  • Intensificare gli investimenti nelle nuove tecnologie di frontiera che comprendono supercomputing, semiconduttori, Internet of Things, genomica, quantum computing, tecnologia spaziale e altro.
  • Sviluppare la proposta contenuta nel Rapporto Draghi per un EU Cloud and AI Development Act, una legge per lo sviluppo di un Cloud comunitario e lo sviluppo comune dell’AI, per arrivare ad una politica comune della Ue in questi due ambiti strategici.
  • Seguire gli sviluppo del Chips Act, e sempre seguendo il Rapporto Draghi sviluppare una policy di lungo termine per un piano Ue di Quantum Chips.
  • Lavorare ad un nuovo Digital Networks Act, per aumentare la connettività ultraveloce della Ue ed incentivare gli investimenti in nuove reti ultrabroadband fisse e mobili, in linea con il libro bianco della Commissione di febbraio 2024.
  • Rafforzare la cybersecurity, mettendo a punto un piano di azione particolare di cybersecurity per gli ospedali e il settore dell’healthcare.
  • Implementare un Regolamento Europeo del Digitale dando priorità alla standardizzazione con particolare attenzione alle esigenze delle PMI.
  • Verificare che la Commissione si muova per la messa in atto del Digital Services Act e del Digital Markets Act.
  • Aprire un canale di dialogo con le autorità che si occupano di combattere la disinformazione in seno all’European Democracy Shield.
  • Responsabile delle infrastrutture digitali pubbliche, in particolare per trarre il massimo dall’implementazione del portafoglio digitale europeo (EU wallet), verificando che le imprese possano utilizzarlo in toto per ridurre i costi ed accelerare le procedure.
  • Responsabile di presentare una Strategia unica della Ue sui Dati per la condivisone nel rispetto della sicurezza e della privacy dei dati.
  • Confrontare le piattaforme di eCommerce, in collaborazione con i collegi degli Stati membri.
  • Responsabile di combattere gli usi non etici della rete, come i dark patterns, il marketing online degli influencer, la progettazione di prodotti online che creano dipendenza e la profilazione online, soprattutto quando le fragilità dei consumatori sono sfruttate a scopi commerciali.
  • Contribuire a studiare l’impatto dei social media e al piano contro il cyberbullismo.
  • Valorizzare il settore media e il loro ruolo nella nostra democrazia e cultura. Considerare il rafforzamento del quadro normativo in difesa del copyright alle prese con lo sviluppo di nuove tecnologie.
  • Promuovere le norme digitali della Ue soprattutto in ambito di AI e cybersecurity.
  • Fare in modo che la Commissione diventi più forte nel contrasto alle minacce alla cybersecurity, mettendola in condizione di reagire prontamente in caso di crisi.
  • Accelerare la digitalizzazione della Commissione sfruttando anche l’AI, con particolare attenzione all’aggiornamento delle digital skill dello staff.
  • Promuovere la collaborazione con altri partner internazionali per realizzare network digitali affidabili.     

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/contrastare-le-big-tech-e-digital-networks-act-le-priorita-ue-della-nuova-commissaria-al-digitale-henna-virkkunen/504571/


Corte Ue salva Google, niente multa da 1,5 miliardi di euro

La sentenza della Corte Ue che salva Google

Non si tenuto conto “dell’insieme delle circostanze”, così la Corte di Giustizia dell’Unione europea (Ue) ha annullato inaspettatamente la multa inflitta dalla Commissione europea a Google, in relazione alla piattaforma pubblicitaria AdSense.

Giuste le valutazioni, si legge nelle motivazioni della sentenza del tribunale comunitario, ma “non sono state tenute nel giusto conto l’insieme delle circostanze pertinenti nella sua valutazione della durata delle clausole contrattuali che aveva qualificato come abusive“.

Sostanzialmente, l’Antitrust Ue ha commesso errori nella valutazione della durata delle clausole controverse, nonché del mercato da esse coperto nel 2016, secondo il tribunale, non dimostrando che le tre clausole da essa individuate costituissero ciascuna un abuso di posizione dominante e costituissero congiuntamente una violazione unica e continuata.

Non dimostrando, inoltre, che le clausole fossero idonee a dissuadere gli editori dall’approvvigionarsi presso gli intermediari concorrenti di Google, né che fossero dirette ad impedire ai concorrenti l’accesso a una parte significativa del mercato dell’intermediazione pubblicitaria.

Le sanzioni decise dalla Commissione europea contro Google per abuso di posizione dominante

Le sanzioni in questione erano state inflitte al motore di ricerca nel marzo del 2019, per abuso di posizione dominante sul mercato dell’intermediazione pubblicitaria relativa ai motori di ricerca online.

Secondo l’accusa, Google ha consolidato la propria posizione dominante nella pubblicità collegata alle ricerche online, mettendosi al riparo dalla pressione della concorrenza con l’imposizione di restrizioni contrattuali anticoncorrenziali ai siti web di terzi.

Con una quota di mercato superiore al 70 %, tra il 2006 e il 2016 Google è stato di fatto di gran lunga l’attore più forte nell’intermediazione pubblicitaria nei motori di ricerca nello Spazio economico europeo.

Pratiche illegali ai sensi delle norme antitrust dell’UE e tale condotta illegale, secondo Bruxelles, si è protratta per oltre 10 anni, negando ad altre società la possibilità di competere sulla base dei meriti e di innovare e ai consumatori di godere dei vantaggi della concorrenza.

Come funziona AdSense

I siti web dei quotidiani, i blog o gli aggregatori di siti di viaggio, sono spesso dotati di una funzione di ricerca. Quando un utente effettua una ricerca utilizzando questa funzione, insieme ai risultati della ricerca, il sito web propone annunci pubblicitari collegati alla ricerca.

Attraverso AdSense for Search, Google fornisce queste pubblicità ai proprietari dei siti “publisher”. Google agisce da intermediario, ovverosia come un intermediario pubblicitario, tra inserzionisti e proprietari di siti web che vogliono trarre profitto dallo spazio intorno alle pagine dei risultati della ricerca. AdSense for Search funziona quindi come una piattaforma di intermediazione pubblicitaria nei motori di ricerca.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/corte-ue-salva-google-niente-multa-da-15-miliardi-di-euro/504566/


Lepida, una fusione e due mandati. A Bologna il 25 settembre

L’evento dal titolo “Lepida ScpA, una fusione e due mandati: il bilancio di sei anni di sviluppi e realizzazioni” si terrà il 25 settembre 2024, alle ore 18 presso il Tecnopolo Manifattura Botti 4, in Via Stalingrado 86, a Bologna.

Un’occasione per fare il punto sui risultati raggiunti in questi anni, approfondire lo sviluppo delle nostre attività e riflettere sulle prospettive future.

Per partecipare è necessario registrarsi.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lepida-una-fusione-e-due-mandati-a-bologna-il-25-settembre/504558/


Israele fa esplodere i cercapersone di Hezbollah: attacco high-tech a una rete low-tech

Almeno nove persone sono state uccise e 2.750 sono rimaste ferite in Libano martedì dopo che i dispositivi di comunicazione wireless utilizzati dal gruppo militante Hezbollah sono esplosi in quello che sembra essere un attacco mirato. Diversi rapporti hanno affermato che l’agenzia di spionaggio israeliana, il Mossad, ha piazzato una piccola quantità di esplosivo all’interno dei cercapersone di fabbricazione taiwanese cinque mesi prima.

Hezbollah e il Libano hanno attribuito a Israele la responsabilità dell’ondata di esplosioni, durata circa un’ora, anche se Tel Aviv non ha risposto immediatamente alle accuse. Hezbollah, sostenuto dall’Iran, è impegnato in una nuova guerra con Israele dall’attacco a Gaza nell’ottobre dell’anno scorso. Il gruppo aveva ordinato ai suoi membri di evitare i telefoni cellulari e di affidarsi invece al proprio sistema di telecomunicazioni per prevenire le violazioni israeliane.

Perché i cercapersone

La prima domanda che ci si fa quando si legge la notizia di ieri è come sia possibile che vengano usati ancora oggetti come i cercapersone. La risposta è più semplice del previsto: gli esperti hanno dichiarato al quotidiano The National che la decisione di utilizzare una tecnologia obsoleta arriva proprio dal consiglio di Hezbollah di fare a meno di smartphone e tecnologie connesse a reti online, per ridurre al minimo il rischio intrusione da parte di Israele.

Ancora su The National, un analista ha spiegato che il gadget doveva esplodere cinque secondi dopo la ricezione di un semplice messaggio: “In modo da colpire il destinatario mentre stava leggendo il testo. Al massimo, ignorandolo, gli sarebbe esploso in tasca”.

Durante l’estate, sono emerse segnalazioni secondo cui Hezbollah avrebbe adottato metodi di comunicazione low-tech per eludere le persistenti intercettazioni elettroniche israeliane, che avrebbero consentito di organizzare una serie di attacchi mirati contro comandanti chiave, a volte nel profondo del Libano o nel cuore di Beirut. In quest’ultimo caso, l’uccisione da parte di Israele del comandante di alto rango di Hezbollah, Fouad Shukr, ha quasi portato le due parti sull’orlo di una guerra su vasta scala: un’escalation significativamente peggiore di 10 mesi di violenza transfrontaliera, in cui sono morte quasi 600 persone.

Una fonte dell’intelligence israeliana avrebbe spifferato che ai membri di Hezbollah era stato ordinato di raddoppiare le comunicazioni tramite cercapersone nelle ultime settimane. Da qui, la decisione di un attacco specifico.

Cercapersone “infetti”

Non è chiaro quale modello di cercapersone sia stato utilizzato, ma c’è un suggerimento su un numero di serie risalente agli anni ’90. Hezbollah ha utilizzato i cercapersone in precedenza, ma su scala molto più limitata. Noam Ostfeld, esperto israeliano presso l’azienda di sicurezza geopolitica Sibylline, ha indicato due possibili modi in cui i cercapersone sono stati compromessi.

Quando sono stati ordinati, è possibile che gli agenti siano riusciti a inserire una piccola quantità di esplosivo da qualche parte nella catena di fornitura. Ha fatto riferimento all’assassinio del Mossad del 1996 del comandante militare di Hamas Yahya Ayyash, noto come “l’ingegnere”, che è stato ucciso con 50 grammi di esplosivo nascosti in un telefono cellulare a cui ha risposto.

Circa 60 grammi di esplosivo, inserito vicino alla batteria, insieme a un detonatore attivabile a distanza, ha fatto scattare alle 15:30 ora locale i dispositivi che hanno ricevuto un messaggio apparentemente proveniente dai vertici di Hezbollah.

È anche possibile che i servizi di sicurezza siano riusciti ad hackerare tutti i dispositivi e poi, utilizzando una tecnologia statunitense, siano riusciti a far surriscaldare le batterie e a farle esplodere. “Questo attacco è una dimostrazione magistrale di guerra psicologica ed elettronica combinata” scrive Sibylline. “La rete di comunicazioni presumibilmente sicura di un’organizzazione armata compromessa in questo modo è operativamente significativa e totalmente devastante. Israele è ben noto per le sue capacità di intelligence e guerra elettronica leader a livello mondiale. Il modus operandi è quasi certamente in linea con le loro capacità”.

Il commento del giornalista Michele Mezza

I commenti di oggi su tutti i principali giornali italiani ed esteri mostrano la più assoluta incapacità a decifrare quanto sia accaduto in Libano. I più accreditati commentatori, colleghi espertissimi e analisti specializzati come De Feondi Repubblica o Olimpio del Corriere della Sera vagano in citazioni storiche e letterarie. È forse la prima volta nella storia recente che un evento di tale dimensione sfugga a qualsiasi comprensione: come è possibile coordinare migliaia aggeggi, relativamente rudimentali e dunque meno tracciabili, e renderli ordigni spietati e con un solo comando, farli esplodere da Beirut alla Siria, rivelando così anche la ramificazione dell’organizzazione di Hezbollah. Siamo dinanzi ad una straordinaria artigianalità nella manomissioni dell’intera partita di cercapersone che è arrivata dall’Iran o ad un uso di risorse di intelligenza artificiale che hanno supportato l’operazione? Certo è che comunque oggi siamo tutti nella Mobile War. Ogni dispositivo mobile diventa un possibile killer.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/israele-fa-esplodere-i-cercapersone-di-hezbollah-attacco-high-tech-a-una-rete-low-tech/504540/


La Francia utilizza la legge ‘Lopmi’ per colpire duramente Pavel Durov

Nel momento in cui i procuratori francesi hanno puntato l’indice contro Pavel Durov, fondatore e Ceo di Telegram, avevano un asso nella manica. Che, rivela Reuters, è rappresentato dalla Legge Lopmi – le cui norme traggono origine da un white paper del ministero degli Interni francese del 2020, – una normativa severa e senza precedenti a livello internazionale (otto professionisti, tra avvocati e accademici, hanno infatti dichiarato all’agenzia di stampa di britannica di non essere a conoscenza di alcun altro paese con una legge simile).

[embedded content]

Nel caso di Telegram – il cui lato oscuro si dipana tra indagini per fake news e porno deepfake –, ci si muove verso un processo non politico, come detto anche dal presidente francese Emmanuel Macron (che nel 2018 ha chiesto a Durov di trasferire Telegram a Parigi e, tre anni dopo, ha concesso al 39enne la cittadinanza francese).

Durov continua a difendere Telegram

Lo scorso 26 agosto il Tribunale di Parigi ha pubblicato i 12 capi di accusa nei confronti del Ceo di Telegram (rilasciato su cauzione di 5 milioni, non può abbandonare la Francia). Entrando nello specifico, le accuse nei confronti di Pavel Durov spaziano dall’assenza di moderazione dei contenuti alla mancanza di cooperazione con le autorità transalpine fino ad essere complice dei reati compiuti: condivisione materiale pedopornografico, traffico di droga e riciclaggio di denaro.

Certo, essere sotto inchiesta formale non implica in alcun modo la colpevolezza (né conduce necessariamente a un processo), ma sta a indicare che i giudici ritengono che sussistano prove a sufficienza per procedere con l’indagine. Ad ogni modo Durov continua a ripetere che Telegram non è un “paradiso anarchico” (a questo proposito il ministro degli Esteri russo, Sergey Lavrov, ha parlato di “condotta troppo libera nella gestione di Telegram”), e che “l’applicazione rispetta le norme dell’Ue”. Ritenendo poi “assurdo sostenere che una piattaforma o il suo Ceo siano responsabili di eventuali abusi”.

Dura lex, sed lex

Parlavamo di indagini, appunto, che possono durare anni prima di essere portate a processo (oppure archiviate). E qui si inserisce la novità della Legge Lopmi, emanata nel gennaio 2023 ed elogiata dal procuratore di Parigi, Laure Beccuau, come uno strumento potente, che colloca la Francia all’avanguardia tra i paesi che adottano un approccio più duro contro le piattaforme “rifugio” per la criminalità.

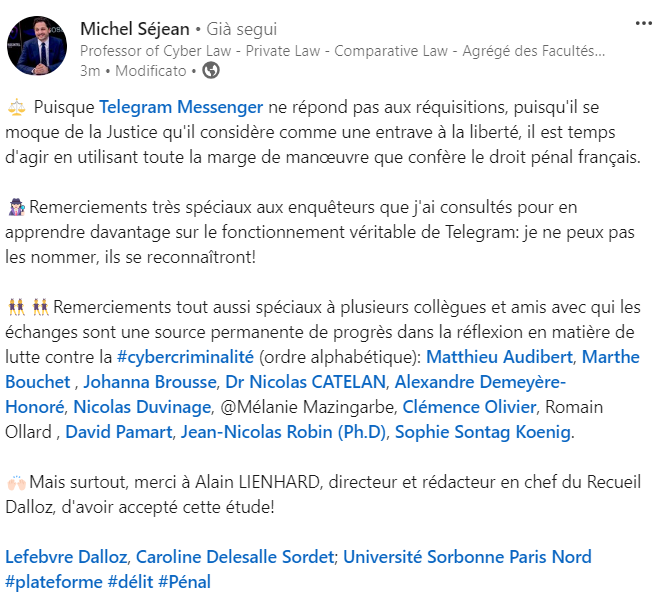
Da parte sua, Michel Séjean, docente di diritto cibernetico, fa presente che la legislazione rafforzata in Francia è giunta dopo che le autorità sono rimaste esasperate da aziende come Telegram. E in un post sul suo profilo Linkedin scrive: “È il momento di agire sfruttando tutto il margine di manovra concesso dal diritto penale francese”.

Infine Tom Holt, esperto di crimine informatico alla Michigan State University, considera la Legge Lopmi “uno strumento potenzialmente potente ed efficace, se usato correttamente”. In particolar modo, per quanto riguarda le indagini su immagini di abusi sessuali su minori, traffico di carte di credito e attacchi DDoS che prendono di mira le aziende oppure i governi.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/la-francia-utilizza-la-legge-lopmi-per-colpire-duramente-pavel-durov/504490/