ChatGPT torna operativo dopo un blackout globale, migliaia di segnalazioni questa mattina

Questa mattina, mercoledì 3 settembre 2025, ChatGPT ha subito un’interruzione su scala globale, con migliaia di utenti impossibilitati a ricevere risposte dal chatbot di OpenAI. Il sito è rimasto raggiungibile e l’accesso alle conversazioni precedenti garantito, ma il sistema non elaborava le richieste e non restituiva alcun output.

ChatGPT in down: migliaia di segnalazioni in tutto il mondo

Il picco del disservizio si è registrato intorno alle 10:15 CET, quando piattaforme come Downdetector hanno raccolto oltre 2.000 segnalazioni negli Stati Uniti e circa 500–550 in India. Anche in Italia gli utenti hanno riportato problemi, con discussioni esplose sui social network e l’hashtag #ChatGPTdown entrato rapidamente nelle tendenze.

Molti hanno segnalato messaggi di errore come “ChatGPT non visualizza risposte” oppure pagine bloccate senza elaborazione del prompt.

OpenAI conferma

OpenAI ha riconosciuto l’anomalia attraverso il proprio sistema di monitoraggio, spiegando di aver individuato la causa e di essere al lavoro per ripristinare la piena operatività. Nel corso della mattinata il servizio è tornato completamente online. Al momento, però, non sono state comunicate informazioni ufficiali sulla natura del blackout.

I precedenti recenti

Non è la prima volta che ChatGPT si blocca negli ultimi mesi. L’episodio più rilevante risale al 18 giugno 2025, quando la piattaforma rimase inattiva per gran parte della mattina prima di tornare operativa nel pomeriggio, con OpenAI che parlò di “errori e latenza elevata nei servizi elencati”. Un altro disservizio si era verificato a gennaio, sempre su scala internazionale.

Articolo aggiornato alle 15:34

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/chatgpt-non-sta-funzionando-in-tutto-il-mondo/544545/


Usa, via libera alla vendita di Starlink e sistemi Patriot all’Ucraina. Un affare da oltre 300 milioni di dollari

Il Dipartimento di Stato americano ha dato il via libera alla potenziale vendita di servizi Starlink e di sistemi di supporto e manutenzione per la difesa aerea Patriot all’Ucraina.
A confermarlo è stato il Pentagono, parlando di transazioni per un valore di 150 milioni e 179 milioni di dollari.

Washington e Bruxelles insieme per Kiev

La mossa si inserisce nella strategia dell’amministrazione Trump, che insieme agli alleati europei punta a rafforzare il sostegno militare a Kiev e a intensificare la pressione su Mosca affinché accetti un accordo di pace. Secondo i nuovi accordi, saranno i governi europei a coprire i costi delle armi americane destinate all’Ucraina.

Solo 24 ore prima, il Pentagono aveva annunciato un’altra approvazione: la vendita a Kiev di missili da crociera aviolanciati e relative attrezzature, per un valore stimato di 825 milioni di dollari.

Starlink, la rete che tiene unita l’Ucraina

Definito da Elon Musk “la spina dorsale dell’esercito ucraino”, il sistema satellitare Starlink si è rivelato essenziale dall’inizio dell’invasione russa: garantisce comunicazioni sicure a cittadini e militari, ma soprattutto permette il controllo dei droni, oggi cuore delle operazioni militari ucraine.

Non è un caso che, secondo i dati diffusi da Kiev, nel 2024 fossero già attivi 42mila terminali Starlink, utilizzati da forze armate, ospedali, aziende e organizzazioni umanitarie. La maggior parte dei posti sul fronte dispone di un terminale, rendendo la rete di Musk un asset indispensabile.

Patriot: lo scudo contro i missili russi

Accanto a Starlink, i sistemi Patriot hanno dimostrato la loro efficacia nell’intercettare e distruggere missili balistici russi diretti contro le città ucraine, diventando uno dei pilastri della difesa del Paese.

Contratti ancora da firmare

Nonostante l’approvazione del Dipartimento di Stato, il Pentagono precisa che le notifiche non equivalgono a contratti già firmati né a trattative concluse. Ma il segnale politico è chiaro: Washington ed Europa accelerano la corsa agli aiuti militari per Kiev.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/usa-via-libera-alla-vendita-di-starlink-e-sistemi-patriot-allucraina-un-affare-da-oltre-300-milioni-di-dollari/544322/


Rete Lepida, i numeri

La Rete Lepida eroga servizi di connettività a: 328 Comuni della Regione, di cui 319 Municipi in fibra ottica e 9 con tecnologie radio (non è ancora raggiunto solo il Comune di Montecopiolo, di recente ingresso in regione); 2.838 scuole; 259 tra sedi di Aziende sanitarie o ospedaliere e studi di Medici di Medicina Generale; 1.008 sedi di altri Enti (ulteriori sedi comunali, Province, Unioni di Comuni, Agenzie Regionali, ASP, Consorzi di Bonifica, Università, Teatri, Tribunali, Musei, Istituti di Ricerca, Ferrovie Regionali, Aree industriali, Protezione Civile e altri), per un totale di 4.433 punti di accesso.

La tabella illustra la distribuzione territoriale delle diverse tecnologie di accesso alla rete, per tipologia di Ente. La Rete Radiomobile Regionale (ERretre) è diffusa in 227 Comuni, e conta oltre 9.100 terminali d’utente in rete.

La rete geografica Lepida è una rete pubblica, omogenea e unitaria, ad alta affidabilità, predisposta per 100Gbps, con link tipicamente in fibra ottica e radio su banda licenziata dei 26GHz. In accesso in fibra eroga connettività con banda ridondata a 2 o 20 Gbps o non ridondata a 1 o 10Gbps.

L’evoluzione continua della rete con architettura unitaria è garantita da Lepida ottimizzando il traffico, la latenza e i percorsi dell’accesso, dell’aggregazione e del core, utilizzando poche macchine, ridondate, con elevate prestazioni e flessibilità e potenziando in modo continuativo la capacità di trasporto sulle varie tratte sfruttando l’ammortamento offerto dalla proprietà della rete Lepida.

Lepida è sempre attenta all’innovazione della rete, con protocolli avanzati (MPLS, IPv6 e Multicast) e servizi avanzati (connettività: secondaria, autenticata, filtrata, profilata).

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/rete-lepida-i-numeri/544290/


‘iliadship’, al via la terza edizione del programma che sostiene i giovani talenti

A partire da oggi fino al 31 ottobre 2025 sono aperte le candidature per partecipare alla terza edizione di ‘iliadship‘, il progetto di iliad che investe nella formazione dei giovani per affiancarli nell’ingresso nel mondo del lavoro. Il progetto è rivolto a studenti universitari nati dopo il 1/01/2001 che intendano proseguire gli studi magistrali negli ambiti Stem, scienze sociali e arts & literature. Ciascuno dei 10 studenti selezionati avvierà un percorso biennale che prevede: una borsa di studio del valore di 15.000 euro; un tutor scelto tra i dipendenti dell’azienda; un mentore appartenente all’advisory board di iliad; un percorso di formazione con workshop tematici; la possibilità di attivare un tirocinio extra-curriculare presso iliad o un’azienda partner.

Il programma

Il programma prevede, inoltre, numerose occasioni di incontro e condivisione che favoriscono lo scambio di competenze ed esperienze, dando vita ad una community sempre più solida e partecipata. In questa edizione, il percorso degli studenti iliadship si arricchisce grazie alla collaborazione con realtà impegnate nella formazione e nell’innovazione: Generation Italy, Translated, Valore D. Le realtà coinvolte offriranno agli studenti attività dedicate allo sviluppo delle competenze trasversali, all’orientamento al lavoro e all’innovazione linguistica.

“Per iliad – ha commentato Benedetto Levi, Amministratore delegato di iliad – creare connessioni sostenibili significa anche investire nei giovani e nelle competenze di domani. Proprio con questo spirito è nato iliadship, un progetto in pieno stile iliad che mette al centro studenti e studentesse con borse di studio, mentorship e percorsi di crescita. Alla sua terza edizione, iliadship è sempre più una community che favorisce lo sviluppo di competenze e l’ispirazione reciproca, con l’ambizione di generare valore concreto per tutto il Paese”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/iliadship-al-via-la-terza-edizione-del-programma-che-sostiene-i-giovani-talenti/544272/


Siti sessisti, sul tavolo l’identità digitale obbligatoria per il web. E il ‘modello danese’: copyright su corpo e foto contro i deepfake

Dall’identità digitale obbligatoria per navigare online al modello danese, che prevede la protezione del corpo (fattezze, voce, tutto) con leggi ben precise del copyright. La Danimarca contro i deepfakes pensa di utilizzare l’arma del diritto d’autore per proteggere i connotati di chiunque e difendersi così, in maniera per così dire definitiva, dal rischio. Un esempio da tener presente anche da noi.

Mobilitazione a 360° dell’opinione pubblica e della politica contro l’odioso fenomeno dei siti sessisti, scoperchiato in questi giorni con i casi dei siti Mia Moglie e Phica.net. I portali sono stati chiusi, ma l’eco dello sdegno e dello scandalo non si è affatto placato. Anzi.

Gianluca Regolo (Avvocato esperto di proprietà intellettuale): ‘Le tutele ci sono già. Urgente agire sulle policy delle piattaforme social’

“In Italia non c’è un proposta di legge come quella danese, che in realtà trovo utile ma un po’ populista – ha detto Gianluca Regolo, Avvocato con competenza verticale nell’ambito della proprietà intellettuale – il tema è certamente interessante, ma con le dovute cautele. Tutelare con il copyrirght l’immagine di una persona può avere dei risvolti vantaggiosi se però fatto in maniera coerente con quella che è la tutela effettiva da apportare alla tutela normativa”.

In Italia già all’interno della stessa legge sul diritto d’autore e anche nel codice civile è già prevista una tutela dell’immagine della persona (comprensivo del volto, della voce e di tutti gli elementi riconducibili alla persona): gli articoli di riferimento sono il 96 della Legge sul Diritto d’Autore (L. 633/1941) e il 97 che fissa le eccezioni.   

Quindi, una tutela sul diritto d’immagine della persona già esiste

Qual è quindi l’elemento distintivo della proposta danese? “L’utilità sarebbe quella di fornire alle persone un titolo per agire in maniera più incisiva sulla rimozione delle immagini – aggiunge Regolo – anche sui deepfakes”. In questo modo, l’immagine personale andrebbe tutelata al pari di ogni immagine coperta da diritto d’autore.

Ma per risolvere il problema alla radice, secondo l’esperto, bisognerebbe agire direttamente sui termini, le condizioni e le policy dei vari social network. “al di là dello stratagemma danese, bisognerebbe propendere per un intervento di controllo maggiormente incisivo dei social media  – aggiunge – le immagini delle donne poi modificate erano già tutelate di per sé dagli articoli 96 e 97 della Legge sul Diritto d’Autore, e dall’articolo 10 del codice civile (diritto d’immagine)”. La violazione c’è, ma non viene meno la possibilità di pubblicare questi contenuti. Di per sé è già un illecito da parte delle piattaforme social, che non eseguono un controllo preventivo su quello che pubblichi. La pubblicazione di queste foto sui social è già di per sé un illecito e prevedibili sono ingenti cause di risarcimento danni.

Quello che è auspicabile è un sistema automatico di controllo preventivo da parte dei social network delle immagini, in modo da evitare a priori la pubblicazione di immagini lesive senza dover passare per la loro segnalazione postuma.      

Cosa c’è sul tavolo: Siti sessisti, identità digitale, modello danese

La politica guarda in particolare a sanzioni più severe contro chi pubblica e diffonde immagini senza il consenso delle persone ritratte. In particolare, sul tavolo c’è l’ipotesi di rendere obbligatoria l’identità digitale per chi pubblica contenuti online. Basta anonimato e nickname, quindi.

Un cambiamento che imporrebbe agli utenti di disporre di una CIE o di SPID per accedere e pubblicare sulle piattaforme.

Una carta di identità digitale obbligatoria per muoversi sul web, quindi e la messa al bando contro gli amministratori dei siti in cui si riscontrano minacce, violenze, commenti sessisti, misogini, volgari contro le donne.

E ancora, procedure immediate per oscurare i siti che trasgrediscono dopo le segnalazioni. La reazione dopo l’indignazione per gruppi Facebook come “Mia moglie” e forum come “Phica” è in un pacchetto di iniziative che i partiti vorrebbero mettere in campo.

E ancora, sanzioni chiare per il fenomeno dilagante del cyber ricatto e del revenge porn, con il diritto alla Privacy che dovrà bilanciarsi in maniera conseguente agli altri diritti costituzionali garantiti. Che garanzie ci sono, ad esempio, che un contenuto venga davvero rimosso dal web?  

Anche il Governo in campo

E per voce della ministra per la Famiglia Eugenia Roccella promette a stretto giro misure ad hoc. Che significa? Anzitutto, spiega la ministra, “assumeremo e potenzieremo iniziative specifiche per il monitoraggio di situazioni di questo tipo, la segnalazione alle autorità competenti a cominciare dalla magistratura e l’individuazione degli strumenti più efficaci per il contrario di questa barbarie del terzo millennio”. Ma resta da capire cosa significa in concreto.

Le proposte del Parlamento

Intanto in Parlamento si va, per ora, in ordine sparso in attesa della riapertura fissata per il 10 settembre.

Mara Carfagna, segretaria di Noi moderati, annuncia che è già al lavoro per una proposta di legge “che sanzionerà chiunque utilizza senza consenso le immagini di personaggi pubblici ma soprattutto di comuni cittadine che non hanno strumenti per difendersi”. Forza Italia, con Pierantonio Zanettin, rilancia un ddl per “perseguire penalmente i responsabili dei diversi forum in cui vengono diffusi foto e commenti sessisti e diffamatori ai danni di donne ed anche di colleghe impegnate nell’attività politica”. C’è chi come la presidente della commissione parlamentare d’inchiesta sul femminicidio, Martina Semenzato, ricorda che un reato già c’è, ed è “gravissimo, il cosiddetto revenge porn, perseguibile su querela di parte, che prevede una pena fino a sei anni di reclusione anche per chi condivide e diffonde le immagini” (clicca qui per vedere la pagina informativa sul revenge porn sul sito del Garante Privacy)

La responsabile Pari Opportunità della Lega, Laura Ravetto, chiede “regolamentazioni serie, strumenti di contrasto efficaci e pene adeguate per chi alimenta queste piattaforme della vergogna”.

Pd e M5s insistono sull’educazione affettiva e sessuale nelle scuole, perché dice la segretaria dem, Elly Schlein, “inasprire le pene non basta, serve un forte investimento sulla prevenzione: il rispetto e il consenso devono prevalere sulla cultura patriarcale che sta alla base della violenza”. Un tema su cui però si registra ancora il muro del centrodestra, che chiede “il consenso informato dei genitori per l’educazione sessuale”.

Alessandra Maiorino, dei pentastellati, aggiunge: “C’è bisogno di divieti veri di accesso a qualunque piattaforma pornografica senza certificazione autentica di identità”.

Identità digitale obbligatoria e ‘modello danese‘

Tra le vittime del sito “Phica”, l’ex ministra Beatrice Lorenzin, che ha denunciato alla polizia foto e commenti che la riguardano, s’indigna contro “l’anarchia selvaggia che prospera sul web grazie all’anonimato e a un generale senso d’impunita” che “non è più sopportabile” e indica la sua via: “Introdurre l’obbligo di identità digitale sul web e estendere la legge sul revenge porn, includendo l’oscuramento immediato dei siti e dei forum che diffondono immagini senza consenso, nonché l’applicazione di pene adeguate e certe sia per chi gestisce questi spazi online, sia per chi pubblica o condivide tali contenuti”.

Diversa ancora, e visionaria, la proposta di Fiorella Zabatta da Avs: “Le mie proposte per una procedura d’urgenza nazionale per chiudere i canali, la rimozione rapida dei contenuti e il ban per gli amministratori restano il primo passo non negoziabile”, dice. Ma, aggiunge, “è ora di fare un salto di qualità, tutti insieme, senza differenze di partito”: “Una proposta di legge rivoluzionaria, sul modello danese. Che stabilisca che il nostro corpo, i nostri tratti somatici, la nostra voce e le nostre foto siano protetti da una sorta di diritto d’autore personale e inalienabile. La pubblicazione non consensuale deve diventare una violazione diretta di questo diritto, con conseguenze penali ed economiche gravissime”.

Leggi anche: La Danimarca vuole introdurre il diritto d’autore su volti, voci e fattezze delle persone

OpenAI corre ai ripari dopo aver utilizzato senza consenso la voce di Scarlett Johansson

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/siti-sessisti-sul-tavolo-lidentita-digitale-obbligatoria-per-il-web-e-il-modello-danese-copyright-su-corpo-e-foto-contro-i-deepfake/544225/


Perché Yoshua Bengio è tra le 100 persone più influenti al mondo sull’AI

In questa serie di approfondimenti esploriamo le persone che, secondo la lista TIME100 AI, stanno orientando direzione e regole dell’intelligenza artificiale. Ogni puntata offre tre chiavi di lettura: chi sono (e cosa hanno fatto davvero), perché contano ora (non ieri), che impatto avranno su mercato, policy e sicurezza.

Si parte da Yoshua Bengio: pioniere del deep learning e oggi una delle voci più autorevoli su safety e governance. Il suo percorso aiuta a capire dove sta andando l’AI avanzata e quali contromisure servono per renderla affidabile.

Chi è Yoshua Bengio

Nato a Parigi il 5 marzo 1964, Bengio è un informatico e ricercatore canadese, pioniere delle reti neurali e dell’apprendimento profondo. È professore all’Università di Montréal e dal 2025 Founder & Scientific Advisor di Mila – Quebec AI Institute (già direttore scientifico). È nato in Francia da una famiglia di ebrei marocchini poi trasferitasi in Canada. Suo fratello, Samy Bengio, è a sua volta ricercatore nel campo dell’AI.

Nel 2018 ha ricevuto il Premio Turing dell’ACM con Geoffrey Hinton e Yann LeCun; i tre sono spesso definiti i “padrini dell’IA”. È tra gli informatici più citati al mondo; nel 2024 TIME lo ha inserito nella lista TIME100 generale e ha scritto che è “l’informatico con il maggior numero di citazioni” e tra i primi al mondo per impatto scientifico.

Perché è nella lista di TIME

Bengio è nella lista del Time per i suoi tre i punti chiave di pensiero:

(1) Deception. Per “deception” si intende quando un modello produce risposte intenzionalmente fuorvianti, nasconde informazioni rilevanti o simula di aver svolto azioni che in realtà non ha fatto. Non serve fantascienza: basta un obiettivo mal posto o un incentivo implicito a “fare bella figura” per generare uscite ingannevoli. Questo è un problema serio in contesti ad alta posta—cyber, finanza, PA—dove l’affidabilità è tutto. La mitigazione non è solo “educazione” del modello: servono test di stress indipendenti, logging dettagliato di ciò che il sistema ha visto e fatto, tracciabilità delle fonti e blocchi quando emergono schemi di comportamento opportunistico.

(2) Governance più esigente. I modelli crescono per scala e capacità più in fretta dei cicli regolatori. “Alzare l’asticella” significa introdurre valutazioni pre-rilascio su rischi concreti, audit indipendenti e verificabili, obblighi di incident reporting, controllo degli usi ad alto rischio e meccanismi di spegnimento/rollback quando qualcosa va storto. Serve anche una tassonomia condivisa dei rischi (uso malevolo, malfunzionamenti, impatti sistemici) e responsabilità chiare lungo la filiera: dati, addestramento, deployment, monitoraggio post-market. In pratica: meno linee guida vaghe, più check-list operative e soglie oggettive per decidere cosa si può mettere in produzione e cosa no.

(3) AI non agentica come “barriera esterna”. L’idea è separare chi spiega/valuta da chi agisce. Un sistema non agentico (“Scientist AI”) non persegue obiettivi propri né prende iniziative nel mondo: produce analisi, stime d’incertezza e verifiche passo-passo che diventano il controllore degli agenti più capaci. Così si crea un circuito di “contropoteri” tecnici: l’agente propone, il supervisore non agentico controlla coerenza e rischi, l’umano decide. Il vantaggio è duplice: riduce la possibilità di comportamenti strumentali e rende le decisioni auditabili. In settori regolati (sanità, finanza, energia) questo approccio scambia un po’ di velocità con molto più controllo, spiegabilità e conformità.

LawZero e la “Scientist AI”

Il 3 giugno 2025 lancia LawZero, non-profit dedicata a sistemi safe-by-design. La “Scientist AI” è un’IA non agentica che spiega il mondo (incertezza dichiarata, ragionamenti verificabili) e sorveglia gli agenti più capaci, bloccandone azioni ad alto rischio. Secondo TIME, LawZero ha già raccolto oltre 35 milioni di dollari da filantropi tra cui Gates Foundation e Schmidt Sciences.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/perche-yoshua-bengio-e-tra-le-100-persone-piu-influenti-al-mondo-sullai/544223/


Will Smith accusato di aver creato fan generati con l’AI in un nuovo video del tour

Will Smith è finito al centro di un acceso dibattito online per un video promozionale del suo tour legato all’album ‘Based On A True Story’, in cui alcuni utenti hanno individuato presunti fan generati tramite AI.

Il filmato, pubblicato sul profilo Instagram dell’artista, mostra folle entusiaste, cartelli emozionanti e momenti apparentemente autentici di interazione con il pubblico.

Tuttavia, particolari distorsioni visive come volti sfocati, mani con dita in eccesso e sovrapposizioni anomale hanno sollevato sospetti sull’autenticità delle immagini.

Una scena in particolare ha attirato l’attenzione: un uomo con un cartello di ringraziamento appare fuso con l’oggetto stesso, e una donna sembra fondersi con elementi grafici circostanti. Il dibattito si inserisce in un clima sempre più teso nel mondo musicale, dove l’uso dell’AI solleva preoccupazioni su copyright, autenticità e impatti occupazionali.

Reddit ha ospitato le prime reazioni, con alcuni utenti che hanno definito il video ‘patetico’ e simile a un ‘esperimento fallito di upscaling’. Il contesto più ampio rivela che ogni giorno vengono caricati circa 10.000 brani generati con AI su piattaforme come Deezer, mentre Spotify è stato accusato di ospitare contenuti creati artificialmente nei profili di artisti deceduti.

Artisti di fama come Elton John, Coldplay e Kate Bush hanno già chiesto al governo britannico una revisione urgente delle normative sui diritti d’autore per fronteggiare l’espansione dell’AI nella musica.

La questione sollevata dal video di Will Smith, al di là dell’intenzione reale dell’artista, amplifica un tema sempre più centrale nel rapporto tra tecnologia e creatività.

Per maggiori informazioni, clicca per l’articolo originale.

I medici sviluppano uno stetoscopio con AI capace di rilevare gravi condizioni cardiache in 15 secondi

Un team di medici dell’Imperial College London, in collaborazione con il sistema sanitario britannico (NHS), ha sviluppato uno stetoscopio intelligente potenziato dall’AI in grado di diagnosticare tre patologie cardiache in appena 15 secondi: insufficienza cardiaca, malattie delle valvole e aritmie.

Lo strumento, realizzato con il supporto della società californiana Eko Health, unisce la tradizionale auscultazione a un elettrocardiogramma rapido, e invia i dati raccolti al cloud per essere analizzati tramite algoritmi avanzati.

Il dispositivo, delle dimensioni di una carta da gioco, consente ai medici di rilevare anomalie impercettibili all’orecchio umano, aumentando significativamente le possibilità di identificare precocemente condizioni potenzialmente letali.

In uno studio condotto su 12.000 pazienti in 200 ambulatori britannici, i soggetti sottoposti a questo esame erano il doppio più inclini a ricevere una diagnosi di insufficienza cardiaca e tre volte più propensi a essere individuati come affetti da fibrillazione atriale, rispetto a chi non aveva utilizzato il dispositivo.

Gli sviluppatori precisano che il test deve essere riservato a persone con sintomi sospetti e non per controlli di routine su individui sani, poiché esiste un rischio aumentato di falsi positivi. Tuttavia, il potenziale impatto in termini di prevenzione e riduzione delle ospedalizzazioni è notevole.

Esperti come il Dr. Patrik Bächtiger e la Dr.ssa Sonya Babu-Narayan sottolineano come l’adozione del dispositivo da parte dei medici di base possa anticipare le diagnosi e migliorare le prospettive terapeutiche, riducendo la pressione sugli ospedali. Questo strumento rappresenta un’innovazione concreta e accessibile, portando la potenza dell’AI direttamente nella pratica clinica quotidiana.

Per maggiori informazioni, clicca per l’articolo originale.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/will-smith-accusato-di-aver-creato-fan-generati-con-lai-in-un-nuovo-video-del-tour/544219/


Bonus per nuovi elettrodomestici, il voucher fino a 200 euro si scaricherà da PagoPA con Spid o CIE

Il Governo è al lavoro per rendere disponibile ai cittadini interessati il bonus per l’acquisto di grandi elettrodomestici, pari a uno sconto del 30% con un tetto di 100 euro, che salgono a 200 se l’Isee non supera 25mila euro. 

Bonus elettrodomestici: il Governo punta ad abbassare il costo delle bollette

L’obiettivo dell’esecutivo è far entrare nelle case di più italiani possibili elettrodomestici green, così riducendo il consumo energetico, si abbasserà anche il costo delle bollette. Nel nostro Paese per l’energia elettrica si continua a pagare di più rispetto al resto dell’UE.

In attesa di sapere quando sarà erogabile il bonus – è previsto entro la fine di quest’anno – si conosce la modalità per scaricare il voucher da mostrare nel momento dell’acquisto e ricevere lo sconto direttamente in fattura.

Secondo il decreto interministeriale, visionato da Repubblica, firmato già dal ministro delle imprese e del Made in Italy, Adolfo Urso (è attesa la firma anche del ministro dell’Economia Giancarlo Giorgetti), il voucher dovrà essere richiesto, attraverso SPID o la Carta d’identità elettronica (CIE) o CNS, su una piattaforma ad hoc di PagoPa e speso in un tempo determinato.

Essendo stati stanziati solo 48 milioni, si arriverà a un click day? E quindi fare la gara a chi prima riesce a scaricare il voucher associato al codice fiscale.

Nel voucher comunque non sarà indicato l’importo dello sconto, perché questo dipende dal prezzo di vendita dell’elettrodomestico.

Sette le categorie di beni interessati: 

  1. lavatrici e lavasciuga almeno di classe A; 
  2. forni (almeno A); 
  3. cappe (almeno B); 
  4. lavastoviglie (almeno C); 
  5. asciugabiancheria (almeno C); 
  6. frigoriferi e congelatori (almeno D); 
  7. piani cottura. Inoltre, dovrà essere rottamato l’elettrodomestico vecchio della testa tipologia. Non sarà possibile, per esempio, rottamare la lavatrice per il nuovo frigorifero

Infine, ogni nucleo familiare potrà acquistare solo un prodotto agevolato; il bonus non potrà essere cumulato con altre agevolazioni, ad esempio la detrazione del 50% per i grandi elettrodomestici per chi ristruttura casa.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/bonus-per-nuovi-elettrodomestici-il-voucher-fino-a-200-euro-si-scarichera-da-pagopa-con-spid-o-cie/544181/


Indipendenza Digitale, Italia solo 30esima su 57 Paesi analizzati. Il report

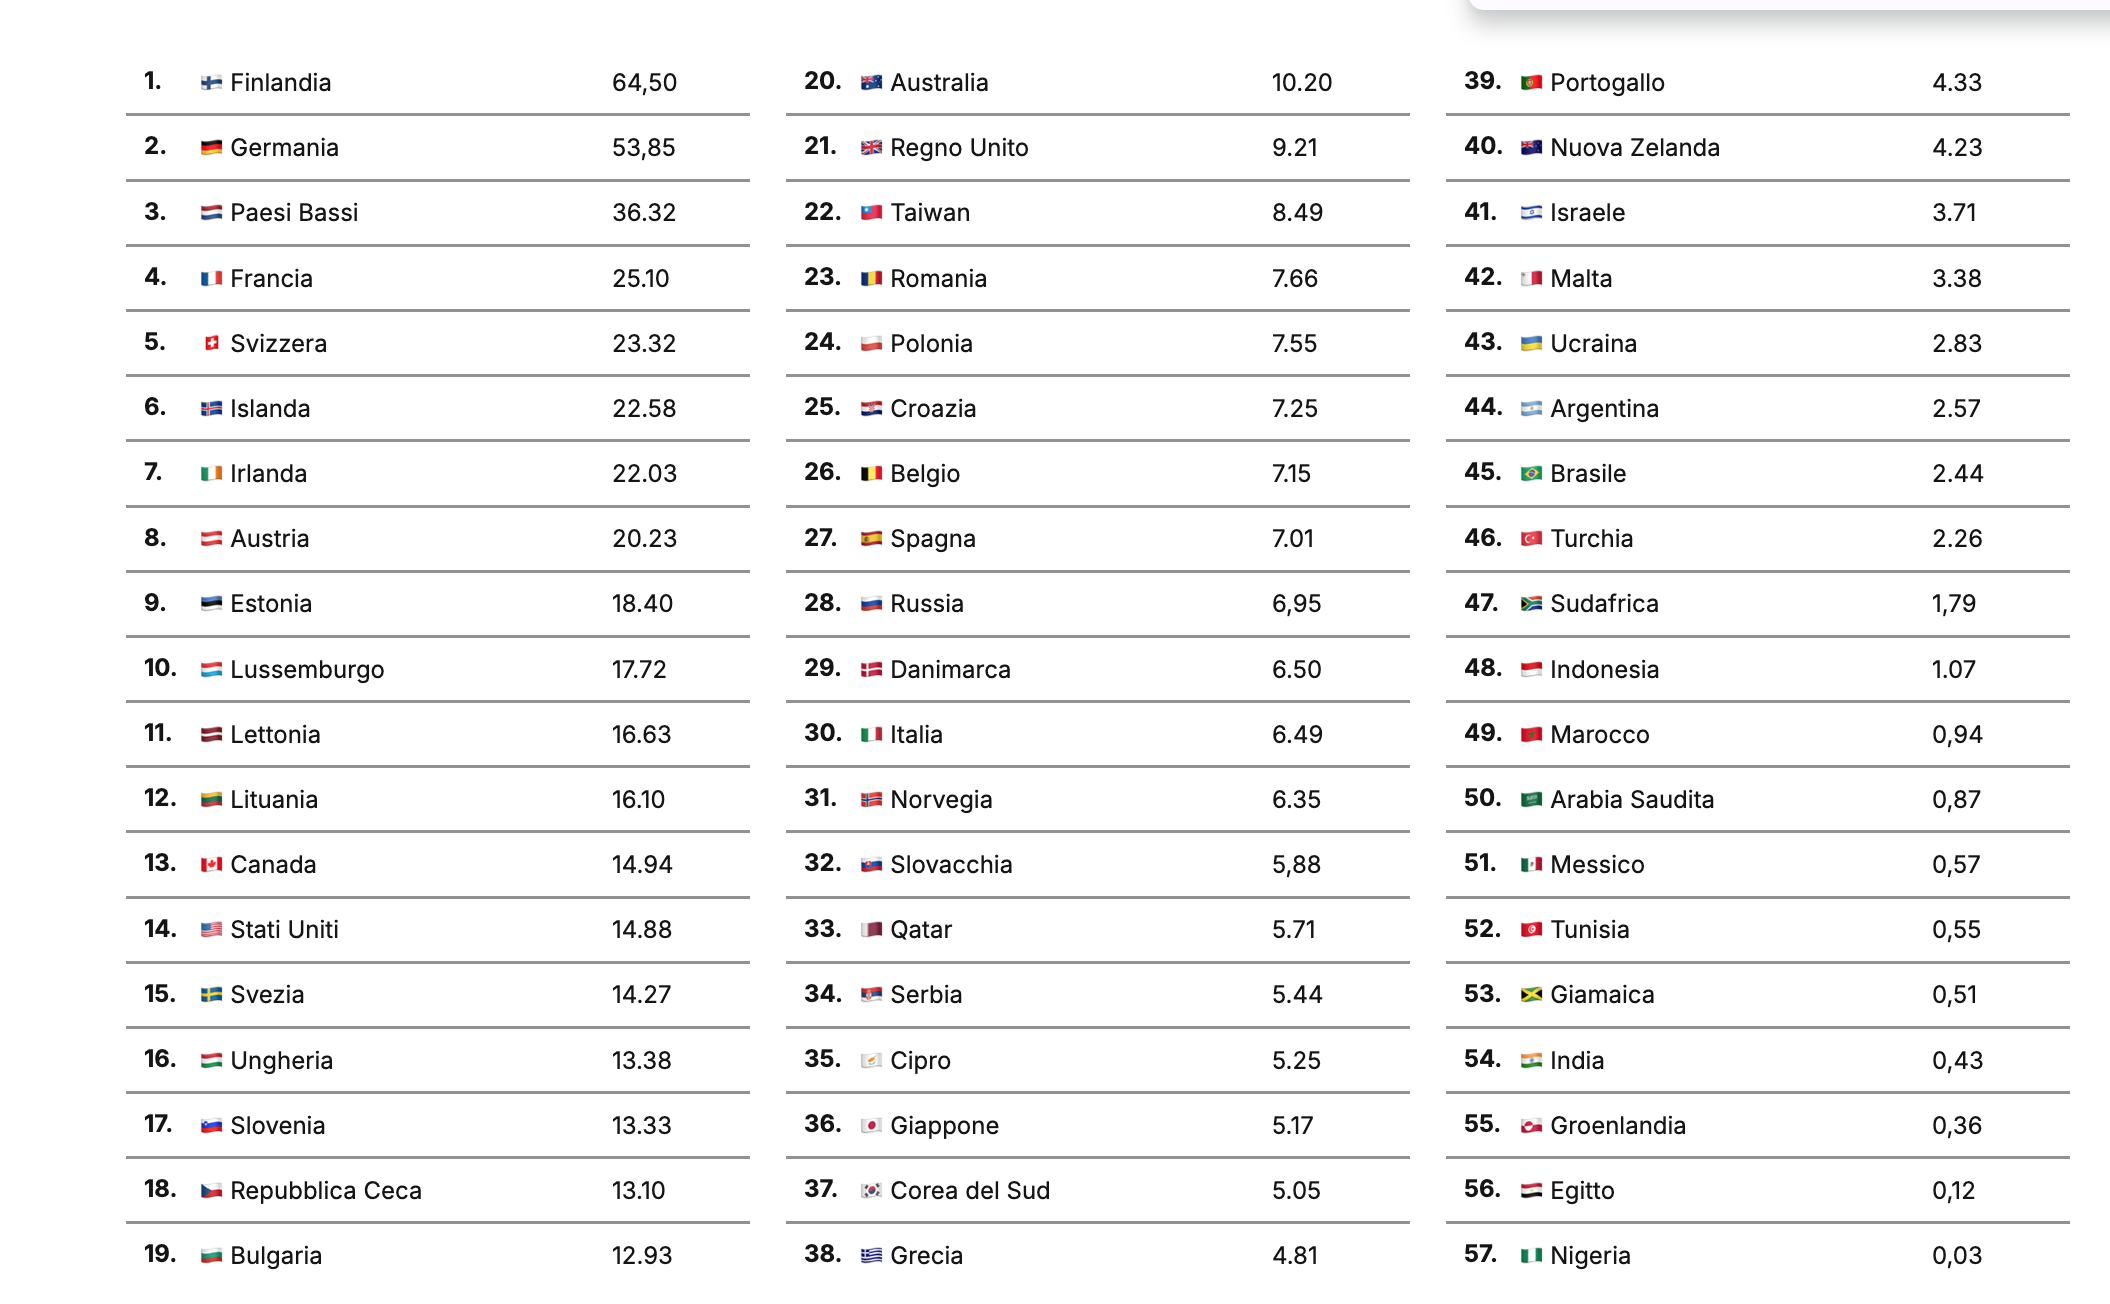
Con il 6,49%, ben al di sotto della media UE del 16,3%, l’Italia si colloca tra i Paesi con le peggiori performance nel 1^ Indice di Sovranità Digitale redatto dalla società tedesca NextCloud. 

“Nonostante alcune iniziative nazionali visibili e la retorica politica sulla sovranità digitale”, si legge nel report riferendosi al nostro Paese e alla Spagna (risulta 27esima), “l’effettiva adozione di strumenti sovrani rimane minima in quasi tutte le categorie”. 

Mentre al primo posto c’è la Finlandia con il 64,50%, seguita dalla Germania con il 53,85 e al terzo posto i Paesi Bassi con il 36,32%.

Come leggere i numeri, prima di fare un’analisi

I punteggi sono comparativi e non assoluti: un punteggio elevato indica una maggiore diffusione relativa rispetto ad altri Paesi, ma non necessariamente un’adozione diffusa. I dati riflettono l’utilizzo visibile degli strumenti nella società, in particolare tra individui e piccole organizzazioni. Quindi il report non si riferisce alle Pubbliche Amministrazioni, perché, spiega il Rapporto, “la maggior parte delle agenzie governative in Europa dipende completamente da Microsoft, Google e altre grandi aziende tecnologiche”.

Proprio alcuni giorni fa Key4Biz ha pubblicato la classifica mondiale sull’adozione del cloud: e ben il 60% del mercato globale è in mano alle aziende americane.

Ma nel report curato dalla società cloud tedesca è interessante notare come in diversi paesi europei siano i cittadini rispetto al governo a preferire software, piattaforme di archiviazione e scambio di file, applicazioni video o di chat made in Europe.

Significa che in questi Stati è alto il livello di consapevolezza da parte dei consumatori, più che della classe politica, dei rischi significativi della forte dipendenza da tecnologie extra-Ue.

Oggi l’Unione europea dipende per l’80% da tecnologie di Paesi terzi

 L’Unione europea spende 148 miliardi di euro all’anno per software e servizi cloud di aziende tecnologiche statunitensi. Piuttosto assurdo, a pensarci bene: i contribuenti finanziano monopoli tecnologici stranieri mentre i nostri governi ignorano le alternative tecnologiche europee che i cittadini, invece, stanno già utilizzando.
Questo lock-in comporta rischi significativi:

  • riduce la capacità dell’Ue e dei singoli Stati di agire strategicamente a livello tecnologico
  • diminuisce la sua competitività economica
  • impedisce la crescita di aziende tech europee (ostacolate anche dall’iper-regolamentazione europea)
  • rende vulnerabili i suoi dati sensibili, per esempio a causa della legge statunitense sulla sorveglianza dell’intelligence esterna (Foreign Intelligence Surveillance Act – FISA) e del Cloud Act.
  • La FISA consente alle agenzie di intelligence di accedere ai dati delle aziende tecnologiche statunitensi. Mentre il Cloud Act permette invece alle autorità statunitensi di accedere ai dati il cui hosting è effettuato da aziende statunitensi, anche se tali dati sono fisicamente conservati al di fuori degli Stati Uniti. 

È ora, nell’era del trumpismo, di alimentare l’indipendenza digitale europea

La visione è quella di sostenere l’imprenditorialità e la competitività europea (un ecosistema diversificato di imprese, PMI, startup), creare resilienza, proteggere la nostra autonomia e sovranità in un mondo volatile e potenziare le persone e le imprese d’Europa.

Perché unirsi all’iniziativa Indipendenza Digitale di Key4biz e ReD Open

L’Indipendenza Digitale rappresenta una priorità strategica emergente per governi, imprese e cittadini, con l’obiettivo di gestire l’innovazione e la trasformazione digitale costruendo un ecosistema in grado di proteggere servizi critici, infrastrutture e dati in modo autonomo e resiliente. Il tema non si limita alla sola Sovranità su dati e infrastrutture, ma si propone di costruire in contesti responsabili, ambienti consapevoli e sicuri, capaci di salvaguardare la competitività economica, la sicurezza e i diritti fondamentali delle persone.

Per le Aziende, l’indipendenza digitale significa assicurarsi libertà di innovazione e di posizionamento delle proprie risorse strategiche sul mercato riducendo i rischi derivanti da dipendenze tecnologiche esterne, gestendo in autonomia le tecnologie, proteggendo i dati critici e accrescendo il valore della propria organizzazione tramite lo sviluppo delle competenze interne e la conseguente valorizzazione delle persone.

Punta a questo obiettivo l’iniziativa “Indipendenza Digitale” di Key4biz, in collaborazione con ReD OPEN, spin-off dell’Università degli Studi Milano-Bicocca. All’interno del progetto, abbiamo organizzato, il 27 maggio 2025 a Roma, la prima Conferenza italiana sull’Indipendenza Digitale: è stata l’occasione anche per presentare il 1^ Rapporto sull’(in)dipendenza digitale in Italia.

L’Indipendenza digitale sta emergendo come un imperativo strategico, politico ed economico

Soprattutto all’indomani della nuova minaccia di Trump: “super dazi per tutti i Paesi in cui esistono tasse, leggi e regolamenti per le piattaforme digitali americane”.

In altre parole, il messaggio americano è chiaro: le nostre aziende devono essere libere di muoversi a piacimenti nei vostri Paesi, meno regole e più profitti.

Le parole di Trump sono arrivate alla vigilia dell’annuncio di un’audizione pubblica della Camera dei Rappresentanti statunitense, fissata per mercoledì 3 settembre 2025, intitolata “La minaccia dell’Europa alla libertà di parola e all’innovazione americana”.

Gli Stati Uniti ci vedono così. Mentre i Governi e la maggioranza delle Pubbliche Amministrazioni europee restano ancora ciechi, non riescono ancora ad avviare una transizione alle tecnologie europee. È la sindrome di Stoccolma: la vittima prova affetto per l’aggressore…

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/indipendenza-digitale-italia-solo-30esima-su-57-paesi-analizzati-il-report/544153/


DSA e DMA sotto attacco USA. Regnier (Ue): “Assurde le accuse di censura”. L’ex commissario Breton chiamato a Washington

Nuovo botta e risposta tra Bruxelles e Washington sempre sul digitale, nel mirino DSA e DMA

Cambio di tono a Bruxelles. Il portavoce della Commissione europea per le questioni digitali, Thomas Regnier, ha definito “assurdità” le accuse di censura rivolte dall’amministrazione Trump all’impianto regolatorio dell’Unione europea, in particolare al Digital Services Act (DSA) e al Digital Markets Act (DMA).

Le parole arrivano all’indomani dell’annuncio di un’audizione pubblica della Camera dei Rappresentanti statunitense, fissata per mercoledì 3 settembre 2025, intitolata “Europe’s threat to American speech and innovation”.
La commissione giudiziaria della Camera dei rappresentanti degli Stati Uniti ha invitato anche l’ex commissario europeo per il Mercato interno e gli affari digitali ed ex ministro dell’Economia e delle finanze in Francia, Thierry Breton, a testimoniare

“Non ho commenti sull’audizione pubblica negli Usa”, ha detto Regnier ai giornalisti a Bruxelles, “queste accuse di censura sono assurde. Sono completamente infondate e completamente sbagliate”.
Tutto sommato una vecchia accusa e una fastidiosa pretesa da parte americana.

Breton: “Adesso basta!”

Ex Commissario Breton che ha scritto per Le Figaro un lungo articolo di accusa nei confronti degli Stati Uniti e di critica all’Europa che a suo modo di vedere non sta reagendo come dovrebbe: “Fino a che punto noi, cittadini dell’Unione europea, accetteremo la sottomissione? Sottomissione a chi vuole imporci le sue regole, le sue leggi, i suoi tempi. Sottomissione a coloro che ora pretendono di dettarci i nostri grandi principi democratici e morali, le nostre regole di convivenza, la stessa protezione dei nostri stessi figli, sui social network? Come, e in nome di cosa, accetteremmo di buttare via le nostre leggi sulla regolamentazione digitale (DSA, DMA) votate con lucidità, coraggio e determinazione da una stragrande maggioranza dei nostri parlamentari europei?“.

Breton rimprovera a questa Commissione di aver negoziato male con Washington, di non aver battuto i pugni sul tavolo per ottenere risultati migliore per le sue imprese e i suoi cittadini, sottolineando che questo è ben lungi dall’essere il miglior accordo possibile per l’Europa.

“E se l’Europa dovesse essere “punita” di nuovo perché non ha comprato abbastanza gas dall’America? O perché ha deciso di scegliere di destinare le centinaia di miliardi richiesti al di là dell’Atlantico principalmente all’economia europea e ai suoi posti di lavoro? Si supponeva che fosse necessario accettare l’umiliazione per evitare l’instabilità. Se non ci rimettiamo, avremo sia l’umiliazione che l’instabilità. L’ultimo attacco in picchiata alle nostre leggi digitali sarà sufficiente a convincere?“, si chiede ancora Breton.

“È giunto il momento di alzarsi in piedi. Lasciamo che le forze europee si uniscano e dicano: “CA SUFFIT, ENOUGH IS ENOUGH, ES REICHT, ADESSO BASTA, DOSC TEGO, YA BASTA“. Alzati Europa!”, è infine la conclusione ad effetto del suo articolo. Un appello a cui forse neanche lui crede davvero, vista la situazione generale e l’aria che si respira a Bruxelles e le altre capitali europee.

Numeri alla mano, il DSA limita le rimozioni arbitrarie

Regnier ha rivendicato l’effetto anti-censura del DSA, citando dati su Meta (proprietaria di Facebook e Instagram) e TikTok: nella seconda metà del 2024 gli utenti Ue hanno contestato oltre 16 milioni di decisioni di rimozione dei contenuti prese dalle due piattaforme.

In quasi il 35% dei casi i contenuti sono stati giudicati rimossi ingiustamente e quindi ripristinati. “È grazie al DSA”, ha sottolineato, “che esiste un meccanismo effettivo di ricorso contro le decisioni delle piattaforme”.

L’audizione al Congresso e i testimoni, in lista c’è anche l’ex Commissario Breton

La commissione della Camera che ospiterà l’audizione — nella comunicazione ufficiale presentata come un esame delle “leggi europee sulla censura” — intende passare al setaccio, oltre a DSA e DMA, anche l’Online Safety Act del Regno Unito e il Digital Markets, Competition and Consumers Act britannico, accusandoli di minacciare la libertà di espressione degli americani e di danneggiare l’innovazione e le Big Tech Usa.
In altre parole, il messaggio americano è chiaro: le nostre aziende devono essere libere di muoversi a piacimenti nei vostri Paesi, meno regole e più profitti.

Tra i testimoni annunciati figura Nigel Farage, parlamentare britannico di estrema destra ed ex eurodeputato protagonista della campagna per la Brexit, indicato come “witness” confermato. È stato inoltrato un invito anche a Thierry Breton, ex Commissario Ue che ha contribuito a scrivere il “pacchetto digitale” europeo, ma la sua presenza non è al momento confermata.

Su Breton, Regnier ha ricordato che, in quanto ex Commissario, può partecipare a un’audizione extra-Ue solo con l’autorizzazione della Commissione e nel rispetto dell’obbligo di segreto professionale previsto dai Trattati. La Commissione ha inoltre fatto sapere che l’attuale Commissaria al Digitale, Henna Virkkunen, non è stata invitata.

Sicurezza online e terrorismo: “pensiamo alle cose reali”

Il portavoce ha infine richiamato la necessità di cooperazione transatlantica su dossier concreti: sicurezza dei minori online e contrasto al terrorismo in rete. “Concentriamoci sulle cose reali che accadono nel mondo online”, ha detto Regnier, sollecitando un’agenda condivisa Ue-Usa oltre le polemiche.

A una settimana dall’audizione a Washington, Bruxelles alza il livello della risposta politica. La Commissione respinge come “assurde” le accuse di censura e porta numeri verificabili — >16 milioni di ricorsi e ~35% di rimozioni annullate — a sostegno della tesi che il DSA non zittisce, ma tutela la voce degli utenti europei.

Sullo sfondo, resta totalmente aperta la contesa tra le due sponde dell’Atlantico su più punti strategici: dai mercati ai poteri delle Big Tech fino alla sovranità regolatoria.
E al momento è l’Europa che sembra avere la peggio. Serve un’azione politica più compatta e coesa, anche per aumentare il peso (potenzialmente maggiore) di Bruxelles al tavolo dei negoziati commerciali, che non sono per niente conclusi.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/dsa-e-dma-sotto-attacco-usa-regnier-ue-assurde-le-accuse-di-censura-lex-commissario-breton-chiamato-a-washington/544142/