CERT-AGID 12 – 18 aprile: nuove campagne di phishing per pagoPA e Ministero della Salute


Nel corso dell’ultima settimana, il CERT-AGID ha rilevato 57 campagne malevole nel panorama italiano, con 26 operazioni mirate espressamente contro il nostro Paese e altre 31 di portata più generica ma che hanno comunque coinvolto utenti e infrastrutture italiane.

A supporto delle attività di prevenzione e difesa, sono stati messi a disposizione degli enti accreditati ben 767 indicatori di compromissione.

I temi della settimana

Sono stati ben 17 i temi sfruttati questa settimana dai cybercriminali per confezionare le campagne malevole indirizzate al territorio italiano.

Tra i più ricorrenti, si distingue il tema “Ordine”, utilizzato in campagne generiche per diffondere malware come Darkcloud, SnakeKeylogger, Formbook e AgentTesla.

Anche “Fattura” è tornato al centro dell’attenzione, comparendo in tre campagne italiane e due di respiro più ampio, tra cui una mirata agli utenti di Aruba. In questo contesto sono stati veicolati AgentTesla, XWorm, LokiBot e SnakeKeylogger.

Il tema “Banking” ha accompagnato tre campagne rivolte all’Italia e due generiche, in forma di phishing e smishing, servendo anche come canale per la diffusione di MassLogger, BingoMod e SpyNote.

Questa settimana il CERT-AGID ha rilevato 57 campagne malevole ed emesso 767 indicatori di compromissione.

Particolarmente attivo anche il tema “Pagamenti”, sfruttato in quattro campagne italiane e due generiche, utilizzato per veicolare FormBook e Grandoreiro tramite email e per colpire via phishing utenti di servizi come Zimbra, BRT e PagoPA.

Non è mancato il tema “Documenti”, presente in tre campagne generiche e due italiane, sfruttato per diffondere malware come Lumma e Remcos e per attacchi di phishing ai danni del Notariato e di DocuSign.

Il tema “Booking” è stato usato in due campagne italiane e due generiche, associato a pagine truffaldine con finti Captcha per distribuire malware.

“Delivery”, invece, è comparso in una campagna generica e tre italiane, legato alla diffusione di Remcos via email, smishing contro Poste Italiane e BRT e alla circolazione di AgentTesla.

Infine, il tema “Contratti” è stato utilizzato in tre campagne generiche per veicolare Snakekeylogger e Guloader attraverso email. Gli altri temi riscontrati sono stati impiegati in campagne più frammentate, ma sempre con finalità malevole legate a malware e phishing di varia natura.

Tra gli eventi più significativi della settimana, si segnala una nuova campagna di phishing che prende di mira gli utenti di pagoPA.

L’inganno avviene attraverso email che richiamano presunte fatture da 75 euro, con l’obiettivo di indurre le vittime a fornire dati personali e informazioni sensibili come i dettagli della carta di credito.

Fonte: CERT-AGID

Un’altra campagna di phishing ha invece sfruttato il nome del Ministero della Salute, riprendendo un modello già osservato all’inizio dell’anno ma con un nuovo dominio truffaldino, “ministerosalute[.]io”.

Anche in questo caso, le email false promettono un rimborso e richiedono informazioni personali, tra cui nome, indirizzo e dati della carta di credito, cercando di carpire la fiducia delle potenziali vittime con un linguaggio istituzionale e rassicurante.

Malware della settimana

Nel corso della settimana sono state individuate 14 famiglie di malware attive sul territorio italiano, distribuite attraverso campagne mirate o più generiche che hanno comunque interessato utenti e sistemi del nostro Paese.

Tra le minacce più rilevanti figura AgentgTesla, rilevato in tre campagne italiane legate ai temi “Booking”, “Aggiornamenti” e “Delivery”, oltre che in tre campagne generiche a tema “Ordine” e “Fattura”, tutte veicolate via email con allegati nei formati ZIP, RAR, Z e IMG.

AsyncRat è stato protagonista di tre campagne “Booking” – una italiana e due generiche – diffuse attraverso link a pagine con finti Captcha, oltre a una campagna “Prezzi” distribuita via email con allegati RAR.

Anche SnakeKeylogger è tornato in scena con una campagna italiana a tema “Fattura” e tre campagne generiche legate ai temi “Contratti” e “Ordine”, in cui il malware è stato veicolato con allegati RAR, ARJ e LZH.

Fonte: CERT-AGID

FormBook è comparso in tre campagne generiche, associate ai temi “Ordine” e “Pagamenti”, e diffuse tramite email con allegati compressi ZIP, RAR e 7Z.

Anche Remcos ha fatto registrare attività: una campagna italiana con tema “Documenti” e due campagne generiche legate a “Fattura” e “Delivery”, tutte accompagnate da allegati ZIP e RAR.

Non è mancato DarkCloud, con due campagne generiche a tema “Ordine” veicolate tramite allegati TAR e LZH, e neppure Lumma, riscontrato in due campagne generiche “Documenti” che utilizzavano allegati ZIP e IMG.

XWorm è emerso in una campagna italiana a tema “Fattura” e in una generica “Prezzi”, con file allegati nei formati ZIP e 7Z.

Particolare attenzione meritano anche le campagne che hanno coinvolto i malware BingoMod e SpyNote, veicolati tramite file APK in una campagna italiana e una generica legate al tema “Banking”, con link malevoli inviati via SMS.

A completare il quadro, una campagna italiana legata a MassLogger e diverse operazioni generiche che hanno visto protagonisti Grandoreiro, Guloader e Lokibot, distribuiti attraverso un’ampia varietà di temi e formati.

Phishing della settimana

Nel corso della settimana sono stati ben 15 i brand coinvolti nelle campagne di phishing monitorate dal CERT-AGID.

Fonte: CERT-AGID

A dominare la scena in termini di volume troviamo le campagne a tema INPS, cPanel, Intesa Sanpaolo e Aruba, che si confermano bersagli frequenti per chi cerca di sfruttare la riconoscibilità dei marchi a fini truffaldini.

Particolarmente diffuse anche le campagne di phishing rivolte alle webmail, spesso non brandizzate, che puntano in modo subdolo a sottrarre agli utenti credenziali di accesso e altri dati personali sensibili, facendo leva sulla distrazione o sulla fiducia in apparenti comunicazioni ufficiali.

Formati e canali di diffusione

Nel monitoraggio settimanale, il CERT-AGID ha rilevato l’impiego di diverse tipologie di file malevoli, a conferma della varietà di strumenti utilizzati dai cybercriminali per eludere le difese di utenti e sistemi.

Anche questa settimana hanno prevalso i formati compressi, con i file ZIP che si sono distinti come i più utilizzati: sono infatti comparsi in otto campagne distinte, confermandosi efficaci nella diffusione del malware. A pari merito troviamo i file RAR, anch’essi impiegati otto volte.

Fonte: CERT-AGID

Seguono i file IMG, utilizzati in tre campagne, mentre HTML, APK, Z e LZH sono stati impiegati in due occasioni ciascuno.

Più sporadico, ma comunque significativo, l’uso di altri formati come DOC, ARJ, 7Z e TAR, rilevati una sola volta.

Per quanto riguarda i canali di diffusione, l’email si conferma il vettore preferito dagli attaccanti. Dei 57 episodi analizzati nel periodo, ben 53 sono stati condotti tramite messaggi di posta elettronica.

Completano il quadro 7 campagne diffuse via SMS e 3 condotte attraverso PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/21/cert-agid-12-18-aprile-campagne-phishing-pagopa-ministero-salute/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-12-18-aprile-campagne-phishing-pagopa-ministero-salute


XorDDoS, il DDoS contro Linux evolve e continua a mietere vittime


I ricercatori di Cisco Talos hanno pubblicato una nuova analisi su XorDDoS, un malware DDoS attivo dal 2014 e che ha continuato a mietere vittime in tutto il mondo e lo fa ancora oggi.

XorDDoS è un trojan che colpisce le macchine Linux per renderle parte di una botnet e sfruttarle per eseguire altri attacchi. Il malware, attivo tutt’oggi, è cresciuto notevolmente negli ultimi anni, soprattutto tra il 2020 e il 2023. Nel tempo il malware si è esteso a livello globale, cominciando a colpire anche i server Docker sfruttando attacchi brute force SSH per ottenere accesso remoto ai dispositivi.

XorDDoS

white digital matrix of binary code numbers background

Una volta preso il controllo della macchina, il malware implementa dei meccanismi di persistenza per fare in modo che venga eseguito durante il boot del sistema e non venga individuato dai sistemi di sicurezza.

Nel 2024 i ricercatori di Cisco Talos hanno individuato nuove versioni dell’infrastruttura e del payload del malware, probabilmente già in uso dal 2017. Secondo il team di sicurezza, questa nuova suite di prodotti non è stata realizzata solo per migliorare gli attacchi, ma anche per essere messa in vendita.

Oggi l’infrastruttura di XorDDoS include anche un “central controller” in grado gestire più controller del malware contemporaneamente. “Questo controller aggiornato migliora la capacità dei cybercriminali di coordinare ed eseguire gli attacchi in maniera più efficiente, a indicare un’evoluzione nelle loro tattiche e nelle loro conoscenze” hanno spiegato i ricercatori di Cisco Talos.

XorDDoS

Credits: Cisco Talos

Il controller invia comandi a ciascuno dei sotto-controller, i quali, a loro volta, gestiscono le botnet di macchine Linux create tramite il malware.

Secondo i ricercatori di sicurezza, i cyberattaccanti dietro XorDDoS sono di origine cinese. Il team di Cisco Talos riporta che tra novembre 2023 e febbraio 2025 il malware ha colpito per lo più negli Stati Uniti, nei quali si conta il 50% delle vittime totali. A seguire, i Paesi più colpiti risultano Spagna, Taiwan, Canada, Giappone, Brasile, Paraguay, Argentina, Regno Unito e, tra gli altri, anche l’Italia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/18/xorddos-il-ddos-contro-linux-continua-a-mietere-vittime/?utm_source=rss&utm_medium=rss&utm_campaign=xorddos-il-ddos-contro-linux-continua-a-mietere-vittime


Shuckworm prende di mira le missioni in Ucraina con device rimovibili


Gli attacchi di Shuckworm (a.k.a. Gamaredon) non si arrestano: il gruppo filo-russo ha continuato a colpire l’Ucraina e le nazioni che la supporta anche negli ultimi mesi. In una delle ultime campagne, ai danni di una missione militare di uno stato occidentale basata appunto in Ucraina, il gruppo avrebbe utilizzato dei dispositivi rimovibili per distribuire una nuova versione del loro infostealer GammaSteel.

Shuckworm

Secondo quanto riportato dal Threat Hunter Team di Symantec, dopo l’accesso iniziale coi device infetti gli attaccanti sono in grado di esfiltrare i dati dalle reti delle vittime. Il gruppo usa diversi metodi per l’esfiltrazione, inclusi il servizio write.as e il tool cURL.

I ricercatori affermano che il gruppo ha cominciato a preferire i tool PowerShell-based piuttosto che gli script VBS usati in passato. Shuckworm utilizza questi strumenti principalmente per offuscare le proprie attività, ma anche perché gli permette di memorizzare script malevoli nel registro di sistema.

Le prime attività riconducibili alla campagna si sono verificate lo scorso 26 febbraio: il gruppo ha creato un valore di Windows Registry nella chiave UserAssist; ciò significa che molto probabilmente la catena d’attacco è cominciata da un dispositivo esterno. Dopo l’infezione iniziale, sono stati eseguiti due file, uno per aprire il canale di comunicazione col server C2 e il secondo per infettare qualsiasi altro drive rimovibile o di rete, così da diffondere più facilmente il malware.

L’esfiltrazione vera e propria è iniziata il 1° marzo. Nello stesso giorno, Shuckworm ha inviato due nuovi script alle macchine infette: il primo risulta essere uno tool di ricognizione in grado, tra le altre cose, di catturare screenshot, ottenere il nome dei software di sicurezza in esecuzione sulla macchina e la lista dei processi in esecuzione, per poi inviare le informazioni al server C2; il secondo contiene la versione aggiornata di Gammasteel.

“Questo attacco segna un miglioramento in termini di sofisticazione per Shuckworm che sembra essere meno esperto di altri attori russi, anche se compensa questa mancanza con un focus incessante sugli obiettivi in Ucraina” affermano i ricercatori. Il gruppo, inoltre, fa ampio uso di tecniche di offuscamento e di servizi web legittimi per ridurre il rischio di essere individuato, così bilanciare le proprie carenze tecniche rispetto agli altri cybercriminali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/11/shuckworm-prende-di-mira-le-missioni-in-ucraina-con-device-rimovibili/?utm_source=rss&utm_medium=rss&utm_campaign=shuckworm-prende-di-mira-le-missioni-in-ucraina-con-device-rimovibili


Cybersecurity 2025: il Made in Europe come modello di cambiamento

Il 2025 si preannuncia come un anno decisivo per la cybersecurity in Europa. In un contesto geopolitico ed economico in continua trasformazione, le minacce informatiche diventano sempre più sofisticate e pervasive.

Secondo il Rapporto CLUSIT 2025, nel 2024 gli attacchi informatici sono aumentati del 27% rispetto all’anno precedente, con una crescita significativa degli incidenti segnalati, che passano da 2779 a 3541. In questo scenario, le tecniche di attacco rimangono in costante crescita, tra queste emergono principalmente il malware, phishing, e DDoS. Non passa inosservato il dato relativo alla crescita degli attacchi al settore Governativo locale e centrale, con una crescita del 100% dal 2020 al 2024.

Il ruolo fondamentale delle aziende di cybersecurity italiane ed europee

Queste evidenze dimostrano come il ruolo delle aziende di cybersecurity italiane, ed europee, sia fondamentale per garantire la sicurezza delle imprese private e nazionali.

L’adozione di un approccio agnostico alla sicurezza informatica è ormai imprescindibile. Le tecnologie emergenti, come l’intelligenza artificiale e il machine learning, stanno rivoluzionando il modo in cui le minacce vengono rilevate e neutralizzate, consentendo alle aziende di anticipare gli attacchi e minimizzare i rischi.

Osservatorio Cyberoo 2025: trend, threat actor e sfide future

L’Osservatorio Cyberoo 2025 sottolinea come l’innovazione stia trasformando contemporaneamente le strategie e TTP utilizzate dai criminal hacker e l’approccio delle aziende italiane alle minacce di sicurezza informatica. Tra i temi trattati, particolare attenzione è dedicata ai principali trend e threat actor 2024, per proseguire con alcune stime sulle sfide cyber che caratterizzeranno l’anno 2025.

In preparazione all’evento Cyber Crime Conference 2025 e all’intervento di Luca Bonora, Cyberoo Evangelist, fissato per giovedì 16 aprile alle ore 13:00, Cyberoo offre ai lettori il download dell’Osservatorio Cyberoo 2025, scaricabile tramite questo link.

Visita il nostro sito web, contattarci all’indirizzo email info@cyberoo.com o al numero di telefono aziendale 0522 388111, per ulteriori informazioni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-europa/


Agenti di IA: un’arma potente nelle mani del cybercrimine


Gli agenti di IA stanno diventando sempre più capaci, in grado di ragionare, pianificare attività ed eseguire attività complesse che prima venivano svolte esclusivamente dagli esseri umani.

Se da una parte questo continuo miglioramento aiuta i professionisti nei loro task, dall’altra anche i cybercriminali possono sfruttare le capacità degli agenti per velocizzare le proprie attività e perfezionare gli attacchi. 

In un articolo per l’MIT, Rhiannon Williams spiega che alcuni ricercatori hanno dimostrato che gli agenti di IA sono in grado di eseguire attacchi anche complessi, e che è solo questione di tempo prima che comincino a utilizzarli su ampia scala. Mark Stockley, esperto di sicurezza presso Malwarebytes, ritiene che in futuro la maggior parte dei cyberattacchi verranno eseguiti tramite questi agenti.

agenti IA

Agenti di IA: un serio pericolo per la sicurezza

L’uso degli agenti di IA per i cyberattacchi spaventa i ricercatori per diversi motivi. In primo luogo, a differenza dei bot ci troviamo di fronte a dei sistemi “intelligenti” in grado di adattarsi a diversi scenari ed evolversi in base alle necessità.

Bisogna considerare anche che, per l’uso che ne possono fare i cybercriminali, sono molto più economici rispetto a un professionista umano, oltre che più veloci. Poiché le loro capacità sono in continua evoluzione, ben presto potrebbero prendere il posto dei cybercriminali anche in attacchi più sofisticati, come le campagne ransomware. Inoltre, visti i recenti avvenimenti, non si può ignorare il fatto che siano anche più “leali” dei cybercriminali.

Ma a preoccupare maggiormente gli esperti è il fatto che non è ancora chiaro come individuarli e bloccarli. Palisade Research, un’organizzazione di ricerca nel campo dell’IA, ha costruito LLM Agent Honeypot, un sistema che, sfruttando server honeypot, mira proprio a individuare gli agenti di IA che tentano di eseguire attacchi; ciò sarebbe di fatto un meccanismo di “early warning” che potrebbe aiutare governi e organizzazioni a proteggersi dalle nuove minacce.

Da quando è stato messo online lo scorso ottobre, LLM Agent Honeypot ha individuato oltre 11 milioni di tentativi di accesso. La maggior parte di essi era da parte di esseri umani e bot, ma il sistema ha identificato anche otto potenziali agenti di IA. Secondo Dmitrii Volkov, a capo del team di Palisade Research, è probabile che questi agenti fossero dei primi esperimenti da parte dei cybercriminali.

agenti IA intelligenza artificiale

Individuare gli agenti

Un modo per distinguere le attività degli agenti di IA da quelle di altri sistemi automatizzati o di umani è sfruttare tecniche di prompt injection per modificare il comportamenti degli agenti, oppure chiedere delle risposte che valutano la presenza di intelligenza umana.

Nel caso di LLM Agent Honeypot, uno dei prompt iniettati richiedeva all’attaccante di inserire il comando “cat8193” per ottenere l’accesso al server. In caso di successo, il sistema controllava quanto tempo aveva impiegato il soggetto per rispondere. In genere un LLM è in grado di rispondere in un lasso di tempo molto minore rispetto a un essere umano; nel caso del sistema dei ricercatori, il limite massimo di tempo era stato impostato a 1,5 secondi. Degli otto sospetti agenti che avevano attaccato il sistema, solo due hanno risposto correttamente alla richiesta entro il lasso di tempo indicato.

Sebbene la diffusione di questi agenti appaia ancora limitata, i ricercatori ritengono che già nei prossimi mesi il panorama del cybercrime possa cambiare. Gli agenti in futuro potrebbero essere usati non solo per eseguire attacchi su ampia scala, ma anche per raccogliere più velocemente e in modo più preciso le informazioni sui sistemi da colpire, individuando le vulnerabilità migliori da sfruttare per gli exploit.

Il lato positivo è che, così come i cybercriminali, anche gli esperti di sicurezza possono usare queste capacità a proprio vantaggio, individuando in anticipo le debolezze dei sistemi e le potenziali cyber kill chain; in questo modo è possibile risolvere i problemi prima che sia troppo tardi e identificare le migliori soluzioni di protezione.

La speranza è che, di fronte a queste evidenze, aziende ed esperti agiscano proattivamente per anticipare i rischi, senza aspettare che il danno sia già stato fatto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/09/agenti-di-ia-unarma-potente-nelle-mani-del-cybercrimine/?utm_source=rss&utm_medium=rss&utm_campaign=agenti-di-ia-unarma-potente-nelle-mani-del-cybercrimine


CERT-AGID 29 marzo – 4 aprile: le università nel mirino


Il CERT-AGID ha rilevato e analizzato, nel corso dell’ultima settimana, 57 campagne malevole all’interno del contesto italiano.

Di queste, 24 erano mirate specificamente a obiettivi italiani, mentre le restanti 33, pur essendo di natura generica, hanno comunque coinvolto utenti e strutture nel nostro Paese.

A seguito di queste attività, sono stati condivisi con gli enti accreditati 682 indicatori di compromissione.

I temi della settimana

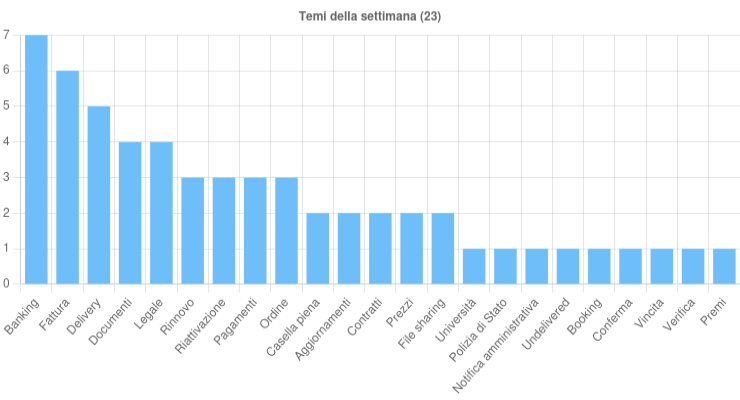
Sono stati 23 i temi sfruttati per veicolare campagne malevole sul territorio italiano.

Tra i più rilevanti figura il tema bancario, utilizzato in una campagna di phishing rivolta ai clienti di Intesa Sanpaolo.

Lo stesso argomento è stato impiegato anche in campagne, sia italiane che generiche, per diffondere i malware Copybara, Snake Keylogger, MassLogger e SpyNote.

Questa settimana il CERT-AGID ha rilevato 57 campagne malevole ed emesso 682 indicatori di compromissione. Sotto attacco studenti e personale delle università italiane.

Un altro tema particolarmente sfruttato è stato quello delle fatture, utilizzato come pretesto per distribuire numerosi malware tra cui Remcos, FormBook, AsyncRat e AgentTesla, con email che simulavano comunicazioni aziendali apparentemente legittime.

Anche il tema delle consegne è tornato protagonista: una campagna di phishing ha preso di mira gli utenti di Poste Italiane, mentre lo stesso pretesto è stato usato per veicolare i malware MassLogger, Remcos, FormBook e AgentTesla, facendo leva su false notifiche di spedizione.

Il tema dei documenti è stato invece alla base di un attacco di phishing rivolto a studenti e personale dell’Università degli Studi di Padova.

In questo ambito, i malware Remcos e MassLogger sono stati diffusi tramite email che simulavano comunicazioni accademiche ufficiali.

Molto sfruttato anche il tema legale, utilizzato in diverse campagne, sia italiane che internazionali, per distribuire malware come Remcos, Rhadamanthys, AsyncRat e Grandoreiro, facendo leva su presunte notifiche legali o richiami giudiziari.

Tra gli eventi di maggiore rilievo segnalati dal CERT-AGID questa settimana figura una campagna di phishing particolarmente insidiosa, diffusa tramite email che riportano come oggetto “Notifica – Agenzia delle Entrate-Riscossione”.

Il messaggio sfrutta il nome e il logo ufficiale dell’Agenzia delle Entrate per ingannare i destinatari e indirizzarli verso una pagina malevola. Per rafforzare l’illusione di autenticità, nel footer della pagina è stato inserito anche il logo dell’AgID, nel tentativo di aumentare la credibilità dell’attacco agli occhi delle vittime.

Fonte: CERT-AGID

Un’altra campagna di phishing ha preso di mira studenti e personale dell’Università degli Studi di Cagliari, con l’obiettivo di sottrarre le credenziali di accesso alla posta elettronica istituzionale.

In questo caso, il CERT-AGID ha provveduto tempestivamente ad avvisare l’Ateneo, segnalando la minaccia in corso e contribuendo alle attività di mitigazione del rischio.

Malware della settimana

Nel corso della settimana sono state individuate 13 famiglie di malware attive sul territorio italiano, distribuite attraverso campagne che hanno sfruttato vari temi e tecniche di diffusione.

Tra le più attive figura AgentTesla, rilevato in sei diverse campagne generiche che utilizzavano temi come “Ordine”, “Pagamenti”, “Fattura”, “Contratti”, “Prezzi” e “Delivery”. Queste campagne sono state diffuse tramite email contenenti allegati nei formati ZIP, RAR, DOCX, XLSX e R00, con un approccio trasversale che puntava a colpire un ampio spettro di destinatari.

Remcos è stato invece protagonista di due campagne italiane, veicolate attraverso email a tema “Fattura” e “Documenti” con allegati ZIP o link a script malevoli. A queste si sono aggiunte tre campagne generiche con temi “Legale”, “Delivery” e “Ordine”, diffuse attraverso allegati ZIP, XLS e ACE.

Anche FormBook ha fatto registrare un’attività consistente, con cinque campagne generiche che sfruttavano argomenti come “Prezzi”, “Pagamenti”, “Fattura” e “Delivery”. In tutti i casi, il malware è stato distribuito tramite allegati ZIP, RAR e XZ.

AsyncRat è stato individuato in due campagne legate al tema “Fattura” e “Legale”, diffuse attraverso email contenenti link a ZIP malevoli, oltre a una terza campagna generica sempre a tema “Fattura”, veicolata tramite allegato ZIP.

Fonte: CERT-AGID

Il malware Copybara è stato riscontrato in tre campagne italiane a tema “Banking”, mentre SpyNote è stato distribuito in una campagna generica. In entrambi i casi, il veicolo di diffusione è stato l’SMS, con link a file APK malevoli destinati a infettare dispositivi mobili Android.

MassLogger è stato rilevato in una campagna italiana sempre a tema “Banking”, diffusa tramite email con allegato TAR, e in due campagne generiche che sfruttavano i temi “Documenti” e “Delivery”, veicolate con allegati Z e ACE.

Guloader è stato coinvolto in due campagne generiche a tema “Ordine” e “Booking”, entrambe diffuse tramite email contenenti allegati IMG, una tecnica che punta a eludere i filtri tradizionali.

Il malware Snake Keylogger è comparso in due campagne generiche, legate ai temi “Contratti” e “Banking”, con allegati nei formati RAR e 7Z.

Rhadamanthys è stato rilevato in una campagna italiana che sfruttava il tema “Legale” per ingannare le vittime, tramite email contenente un link a un file ZIP.

Sono inoltre emerse due campagne generiche legate ai malware Grandoreiro e Lumma, incentrate sui temi “Legale” e “Aggiornamenti”, diffuse tramite email con link a file ZIP e 7Z.

Infine, è stata scoperta una campagna XWorm, anch’essa a tema “Aggiornamenti”, veicolata attraverso email con allegato ISO.

Phishing della settimana

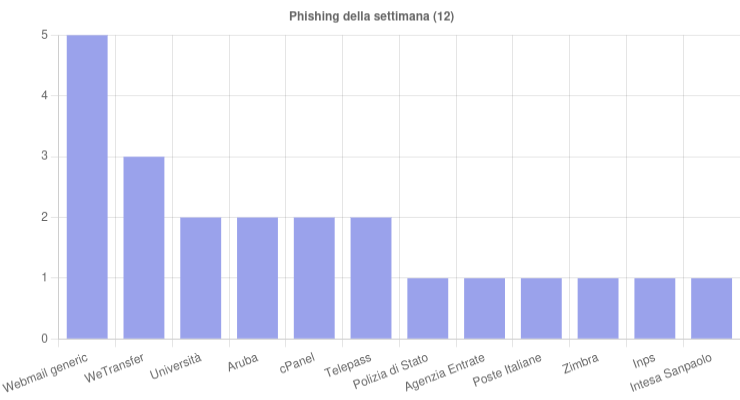
Nel corso della settimana sono stati 12 i brand coinvolti in campagne di phishing rilevate dal CERT-AGID.

Tra questi, a distinguersi per frequenza e volume di attacchi sono stati soprattutto WeTransfer, Aruba, cPanel e Telepass, utilizzati come esche per indurre gli utenti a cliccare su link malevoli o scaricare file infetti.

Fonte: CERT-AGID

Immancabili le campagne basate su servizi di webmail generici, prive di riferimenti a brand specifici, che puntano direttamente al furto di credenziali e dati personali.

Parallelamente, abbiamo le succitate campagne mirate espressamente a studenti e personale di università italiane.

Questi attacchi, spesso confezionati per sembrare comunicazioni ufficiali degli atenei, puntano a compromettere account istituzionali, con possibili ricadute su dati sensibili e sistemi interni delle strutture accademiche.

Formati e canali di diffusione

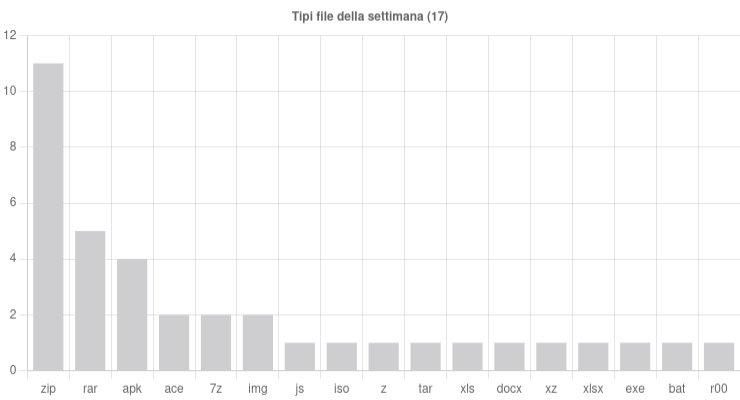
Nell’ultima settimana, il CERT-AGID ha registrato l’impiego di 17 diverse tipologie di file malevoli.

Tra i formati più utilizzati spiccano ancora una volta gli archivi compressi, con i file ZIP che si confermano i più frequenti, impiegati in 11 campagne distinte.

A seguire, i file RAR sono stati utilizzati in 5 episodi, mentre i file APK, tipici delle campagne dirette ai dispositivi Android, sono comparsi in 4 campagne.

Anche altri formati compressi, come ACE, 7Z e IMG, sono stati osservati in due casi ciascuno, a riprova del tentativo costante di eludere i controlli automatici e le difese tradizionali.

Fonte: CERT-AGID

Oltre a questi, sono stati rilevati formati meno comuni ma comunque significativi per la diffusione di codice malevolo, come JS, ISO, Z, TAR, XLS, XLSX, DOCX, XZ, EXE, BAT e R00, ciascuno impiegato almeno una volta nel corso della settimana.

Per quanto riguarda i vettori di diffusione, l’email rimane saldamente lo strumento preferito dai cybercriminali. Ben 51 delle campagne analizzate dal CERT-AGID sono state condotte attraverso messaggi di posta elettronica, spesso confezionati con cura per risultare credibili e ingannevoli.

A distanza, ma comunque presenti, gli SMS sono stati utilizzati in sei campagne, principalmente per la diffusione di malware su dispositivi mobili tramite smishing.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/04/07/cert-agid-29-marzo-4-aprile-le-universita-nel-mirino/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-29-marzo-4-aprile-le-universita-nel-mirino


RedCurl passa al ransomware: scoperto il primo attacco con QWCrypt


RedCurl, gruppo hacker russo attivo almeno dal 2018 e noto per le sue operazioni di spionaggio industriale, ha compiuto una svolta significativa nel proprio modus operandi.

Per la prima volta, infatti, è stato collegato a una campagna ransomware, segnando un cambio di passo che potrebbe indicare una nuova strategia del collettivo.

A lanciare l’allarme è Bitdefender, che ha rilevato l’uso di un nuovo ransomware mai osservato prima, denominato QWCrypt.

L’infezione scoperta è il risultato di una catena di attacco complessa, fondata su tecniche consolidate di ingegneria sociale e sul caricamento occulto di codice malevolo tramite strumenti legittimi.

Una catena d’infezione a più stadi

Il vettore iniziale dell’attacco è rappresentato da file immagine ISO mascherati da curriculum vitae, diffusi attraverso campagne di phishing.

All’interno del file ISO si nasconde un eseguibile Adobe legittimo, “ADNotificationManager.exe”, accompagnato da una DLL malevola (“netutils.dll”), che viene caricata attraverso la tecnica del DLL side-loading.

Redcurl

Per la prima volta RedCurl viene collegato a una campagna ransomware, il che potrebbe indicare una nuova strategia del collettivo.

Dopo l’esecuzione, viene aperta una pagina di login reale di Indeed, una piattaforma online per la ricerca di lavoro. Questa tecnica è usata come diversivo per distrarre la vittima e lasciare agire il malware in background.

La DLL malevola netutils.dll in pratica funge da loader: il suo compito è scaricare una backdoor che consente all’attaccante di controllare da remoto il sistema compromesso.

Per mantenere la persistenza nel sistema, e quindi per ‘sopravvivere’ a un riavvio del computer o alla chiusura forzata dei processi, la DLL crea una scheduled task, ossia un’attività pianificata che forza l’esecuzione automatica del malware a intervalli regolari o all’avvio del sistema operativo.

Infine, per eseguire il payload finale e continuare a evitare il rilevamento da parte dei software di sicurezza, RedCurl sfrutta il Program Compatibility Assistant di Windows (pcalua.exe).

Questo componente, del tutto legittimo, viene utilizzato per lanciare il malware mascherandolo da processo di sistema, in una tecnica nota come LOLBins (Living Off the Land Binaries), che sfrutta strumenti nativi del sistema operativo per scopi malevoli.

L’impianto appena descritto consente movimenti laterali all’interno della rete, raccolta di informazioni e progressiva escalation dei privilegi.

Obiettivo: le infrastrutture virtualizzate

La novità più rilevante, dicevamo, è che una delle operazioni condotte da RedCurl ha portato per la prima volta al rilascio di ransomware.

L’obiettivo però non sono i classici endpoint ma le macchine virtuali ospitate sugli hypervisor, ossia i software che permettono di crearle e gestirle sugli hardware fisici. RedCurl le rende inaccessibili tramite cifratura, compromettendo così tutti i servizi erogati.

È a BitDefender che si deve la rilevazione del nuovo ransomware usato da RedCurl, denominato QWCrypt.

“Questo tipo di attacco mirato può essere interpretato come un tentativo di causare il massimo danno con il minimo sforzo”, ha dichiarato Martin Zugec, direttore delle soluzioni tecniche di Bitdefender. “Criptando le macchine virtuali e rendendole non avviabili, RedCurl disabilita di fatto l’intera infrastruttura virtualizzata”.

Il ransomware esegue una ricognizione del sistema prima di attivare la cifratura e utilizza la tecnica nota come bring your own vulnerable driver (BYOVD) per disattivare i software di protezione degli endpoint.

La nota di riscatto lasciata dopo l’attacco sembra ispirata a quelle già viste nei ransomware LockBit, HardBit e Mimic, ma resta incerta la reale finalità dell’estorsione.

Un’evoluzione che apre interrogativi

L’emergere di QWCrypt e la sua attribuzione a RedCurl rappresentano un possibile segnale di ridefinizione degli obiettivi da parte del gruppo.

Storicamente impegnato in campagne di spionaggio mirate a raccogliere informazioni sensibili per conto terzi, RedCurl sembra ora esplorare anche la via del danno diretto e dell’estorsione.

Secondo MarinZugec, il riutilizzo di frammenti testuali da altre campagne ransomware “solleva interrogativi sull’origine e sulle reali motivazioni del gruppo RedCurl”.

Inoltre, l’assenza di un sito di leak o di elementi riconducibili a estorsioni pubbliche suggerisce che la componente ransomware possa essere, almeno in parte, una distrazione tattica.

Resta da capire se si tratti di un’eccezione o dell’inizio di una nuova fase operativa, in cui gruppi tradizionalmente legati all’information gathering si spostano verso modelli di attacco più distruttivi e redditizi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/28/redcurl-passa-al-ransomware-scoperto-il-primo-attacco-con-qwcrypt/?utm_source=rss&utm_medium=rss&utm_campaign=redcurl-passa-al-ransomware-scoperto-il-primo-attacco-con-qwcrypt


Attenzione ai convertitori di file online: possono distribuire malware


Chiunque ha usato almeno una volta un servizio di conversione di file gratuito per modificare l’estensione di un documento, senza pensare ai potenziali pericoli dietro questa operazione. In molti casi questi convertitori di file vengono usati dai cybercriminali per distribuire diversi tipi di malware, compresi i ransomware.

La problematica è sempre esistita: di fatto, (quasi) nessuno offre servizi gratis, soprattutto online. Nell’ultimo periodo però sembra che il tasso di incidenza di questi attacchi sia aumentato, tanto che l’FBI ha pubblicato un avviso ufficiale in cui avverte gli utenti dell’incremento di campagne fraudolente che sfruttano i convertitori gratuiti di file.

convertitori file

Siti web che offrono conversioni e download gratuiti di documenti possono facilmente nascondere delle minacce difficili da estirpare. Tra questi rientrano anche i servizi che combinano più file in uno unico, come più immagini .jpg o .jpeg oppure documenti .pdf.

“Questi convertitori e downloader eseguono l’attività pubblicizzata, ma il file risultante può contenere malware nascosto che dà ai criminali accesso al computer della vittima” si legge nell’avviso dell’FBI. Questi tool inoltre sono in grado di accedere al contenuto dei file scaricati per raccogliere informazioni sensibili quali data di nascita, numero di telefono, codice fiscale, coordinate bancario, indirizzi di portafogli di criptovalute, indirizzi e-mail e password.

Bleeping Computer riporta che i siti scam non sono più disponibili. Tra questi comparivano DocuFlex e PDFixers. Nonostante questi non siano più online, è molto probabile che ne siano già comparsi altri o che lo faranno nel prossimo futuro.

Accorgersi di queste truffe non è semplice e spesso ci si rende conto della situazione solo dopo che è avvenuto l’attacco e si è stati infettati da un ransomware, oppure quando la propria identità è già stata replicata.

Oltre a scegliere una soluzione di protezione completa ed eseguire scansioni regolari del dispositivo, è necessario assicurarsi che il servizio che si sta utilizzando sia sicuro e cercare di usare sempre soluzioni ufficiali e legittime. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/24/attenzione-ai-convertitori-di-file-online-possono-distribuire-malware/?utm_source=rss&utm_medium=rss&utm_campaign=attenzione-ai-convertitori-di-file-online-possono-distribuire-malware


Paragon Solutions e il caso Graphite: nuove frontiere e rischi dello Spyware di Stato

Uno degli ultimi sviluppi nel panorama della cybersecurity e della sorveglianza digitale riguarda Paragon Solutions, un’azienda israeliana fondata nel 2019, il cui spyware Graphite si distingue per le sue avanzate capacità di infiltrazione nei dispositivi mobili e per il controverso posizionamento etico che la società sostiene di adottare. Questo articolo analizza le operazioni di Paragon, le sue implicazioni globali e il recente coinvolgimento in casi di sorveglianza mirata in diversi paesi, tra cui l’Italia e il Canada.

Paragon Solutions: struttura e mission

Fondata da Ehud Barak (ex primo ministro israeliano) e Ehud Schneorson (ex comandante dell’Unità 8200 dell’IDF), Paragon Solutions ha rapidamente guadagnato attenzione nel mercato degli spyware per il suo prodotto di punta, Graphite. A differenza di software come Pegasus della NSO Group, che garantisce il controllo completo di un dispositivo infetto, Graphite si concentra esclusivamente sull’accesso alle applicazioni di messaggistica istantanea.

Paragon afferma di vendere esclusivamente a governi che “rispettano i diritti umani e le norme internazionali”, evitando di collaborare con regimi autoritari. Tuttavia, il recente report del Citizen Lab dell’Università di Toronto ha sollevato dubbi su queste affermazioni, evidenziando l’utilizzo di Graphite in contesti problematici.

Mappatura dell’infrastruttura e distribuzione

Le indagini di Citizen Lab hanno permesso di individuare una parte significativa dell’infrastruttura di Graphite, composta da server cloud e da nodi di comando e controllo (C2) situati in paesi come Australia, Canada, Cipro, Danimarca, Israele e Singapore.

Uno degli aspetti più interessanti dello studio riguarda l’identificazione di clienti governativi potenziali. In Canada, l’Ontario Provincial Police (OPP) è stata individuata come possibile utilizzatrice di Graphite, sollevando preoccupazioni sulla proliferazione dello spyware tra le forze dell’ordine canadesi. Il fenomeno si inserisce in un contesto più ampio di crescente interesse delle forze di polizia per strumenti di sorveglianza avanzata, spesso senza adeguate garanzie di trasparenza e accountability.

Il caso italiano e le implicazioni per i Diritti Civili

Un aspetto particolarmente delicato dello studio riguarda l’uso di Graphite in Italia, dove Meta (WhatsApp) ha notificato a oltre 90 utenti di essere stati presi di mira da uno zero-click exploit di Paragon. Tra i soggetti coinvolti figurano giornalisti e attivisti impegnati nella difesa dei diritti umani e nella gestione delle crisi migratorie nel Mediterraneo.

In particolare, i dispositivi di Luca Casarini (Mediterranea Saving Humans) e del giornalista Francesco Cancellato (Fanpage.it) hanno mostrato segni di infezione. Anche Giuseppe Caccia, co-fondatore di Mediterranea Saving Humans, è risultato tra gli obiettivi del malware. Questi episodi sollevano interrogativi sul ruolo delle istituzioni italiane: il governo, dopo iniziali smentite, ha dovuto ammettere l’esistenza di un contratto con Paragon, generando un acceso dibattito politico.

L’intervento del Garante Privacy e le indagini in corso

Paragon Solutions è recentemente finita al centro del dibattito nazionale e internazionale, tanto che il Garante per la Protezione dei Dati Personali è intervenuto con un monito severo. Il 14 febbraio 2025, l’Autorità ha emesso una nota ufficiale avvertendo che l’uso di spyware come Graphite potrebbe violare il Codice Privacy italiano. Il comunicato ha specificato che tali attività, se svolte al di fuori degli usi consentiti dalla legge, possono comportare sanzioni fino a 20 milioni di euro o il 4% del fatturato annuo.

Nel frattempo, il Comitato parlamentare per la sicurezza della Repubblica (Copasir) ha annunciato un’audizione sull’uso di Graphite in Italia. Secondo indiscrezioni, due clienti italiani sarebbero un’agenzia di intelligence e un corpo di polizia, che avrebbero utilizzato lo spyware per scopi investigativi. Tuttavia, a seguito delle rivelazioni di Meta e Citizen Lab, Paragon avrebbe deciso di rescindere il contratto con l’Italia, sostenendo la violazione delle clausole contrattuali che escludono l’uso contro soggetti non implicati in reati.

Parallelamente, l’Agenzia per la Cybersicurezza Nazionale (ACN) sta conducendo una due diligence per verificare eventuali violazioni normative. Questa vicenda ha riportato alla luce il delicato equilibrio tra esigenze di sicurezza nazionale e tutela della privacy dei cittadini.

Strategie di attacco e sfide per la Digital Forensics

Uno degli aspetti più innovativi di Graphite riguarda la sua capacita di mascherarsi all’interno di applicazioni legittime, evitando così di lasciare tracce evidenti nei sistemi infettati. Questa tecnica rende estremamente complesso il rilevamento del malware attraverso strumenti tradizionali di analisi forense.

Il team di Citizen Lab ha identificato un marker forense denominato BIGPRETZEL, associato alla presenza di Graphite su dispositivi Android. Tuttavia, i tentativi di infezione su iPhone non hanno ancora una chiara attribuzione, sebbene l’attacco subito da David Yambio, attivista per i diritti dei migranti, presenti elementi compatibili con le metodologie di Paragon.

Risposta Internazionale e Regolamentazione

Le rivelazioni su Paragon si inseriscono in un contesto di crescente pressione internazionale per regolamentare il mercato degli spyware mercenari. Negli Stati Uniti, il governo ha recentemente bloccato contratti tra Paragon e agenzie federali, mentre in Canada le associazioni per i diritti civili chiedono maggiore trasparenza sull’uso di questi strumenti da parte delle forze dell’ordine.

L’Unione Europea, dal canto suo, si trova di fronte a una sfida complessa: se da un lato l’Italia ha una lunga storia nella produzione di spyware (Hacking Team, RCS Lab, Cy4gate), dall’altro emergono sempre più prove dell’uso di queste tecnologie contro giornalisti e attivisti.

Conclusioni

Il caso Paragon evidenzia come anche aziende che si dichiarano “responsabili” nel settore degli spyware possano finire coinvolte in casi di sorveglianza indiscriminata. L’illusione di uno spyware “a prova di abuso” viene smentita dalla realtà dei fatti: anche in democrazie consolidate, la tentazione di utilizzare queste tecnologie in modo improprio è forte.

Le rivelazioni su Graphite rappresentano un monito per governi e aziende tecnologiche: la lotta contro lo spyware mercenario richiede non solo strumenti di difesa avanzati, ma anche una chiara volontà politica di prevenire e sanzionare gli abusi. Nel frattempo, l’ecosistema di esperti, giornalisti e organizzazioni per i diritti civili continuerà a svolgere un ruolo cruciale nel portare alla luce questi casi e nel chiedere maggiore trasparenza e responsabilità da parte di governi e aziende del settore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/paragon-graphite-spyware/


Il ransomware Medusa usa un driver malevolo per bloccare le difese EDR


I ricercatori di Security Labs di Elastic hanno analizzato le attività di Medusa, un ransomware che utilizza un driver malevolo custom per disabilitare i sistemi di protezione ed eludere i controlli.

Il driver, chiamato dai ricercatori ABYSSWORKER, consente agli attaccanti di disabilitare i sistemi EDR per il controllo degli endpoint e agire indisturbati.

ABYSSWORKER usa una serie di funzioni che ritornano sempre lo stesso risultato a prescindere dall’input. Ripetute continuamente nel codice, queste funzioni complicano l’analisi degli strumenti di protezione. Il driver custom simula un driver legittimo di CrowdStrike Falcon ed è firmato con certificati rubati o revocati di compagnie cinesi. “Questi certificati sono ampiamente conosciuti e condivisi tra diversi malware e campagne, non sono specifici per questo driver“.

Medusa ransomware

Durante l’inizializzazione il driver crea dei puntatori a diversi moduli del kernel e alle feature di protezione; in seguito, quando viene eseguito, viene chiamata una funzione che aggiunge l’ID del processo alla lista dei processi protetti in esecuzione sul dispositivo.

ABYSSWORKER è ora in grado di gestire le richieste I/O indirizzandole verso l’handler corretto. Stando all’analisi di Elastic, il driver è in grado di attivare o disabilitare il ransomware Medusa, copiare file o cancellare file, caricare API, terminare processi e thread, riavviare la macchina e interrompere i thread di sistema.

Tra le capacità più importanti c’è appunto quella di bloccare la protezione EDR. Di fatto, ABYSSWORKER blocca la registrazione alle callback di creazione e avvio dei processi per l’EDR, così che i tool non abbiano visibilità su di essi.

L’uso di driver per eludere le difese non è una tecnica nuova: come riportato da The Hacker News, la notizia di Medusa e ABYSSWORKER arriva subito dopo la scoperta di un driver malevolo associato a ZoneAlarm di Check Point usato per disabilitare le feature di sicurezza di Windows.

Questi attacchi, identificati sotto la categoria “Bring Your Own Vulnerable Driver” (BYOVD), sfruttando le vulnerabilità dei driver per eludere i sistemi di protezione tradizionale, così da massimizzare gli impatti del malware vero e proprio.

Per proteggersi da questi attacchi è innanzitutto indispensabile mantenere aggiornati i propri sistemi operativi e i driver, sostituendo quelli obsoleti. È inoltre consigliato aumentare il livello di privilegi necessari a eseguire driver, implementare tool per la protezione del kernel e utilizzare la tecnica del behavioral monitoring per tracciare l’interruzione dei processi di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/21/il-ransomware-medusa-usa-un-driver-malevolo-per-bloccare-le-difese-edr/?utm_source=rss&utm_medium=rss&utm_campaign=il-ransomware-medusa-usa-un-driver-malevolo-per-bloccare-le-difese-edr