CERT-AGID 8-14 marzo: contrastata una campagna malspam con DGA


Nell’ultima settimana il CERT-AGID ha individuato 61 campagne malevole operanti nello scenario italiano. Di queste, 28 avevano obiettivi specificamente italiani, mentre le restanti 33 erano di natura generica ma hanno comunque colpito il nostro Paese.

Per supportare gli enti accreditati nella difesa dalle minacce informatiche, il CERT-AGID ha messo a disposizione 1288 indicatori di compromissione (IoC), strumenti essenziali per identificare e bloccare attività sospette prima che possano causare danni significativi.

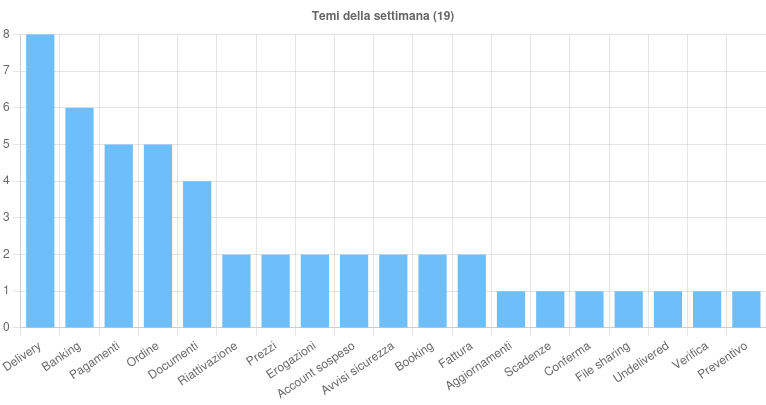
I temi della settimana

Questa settimana sono stati individuati 17 temi sfruttati per veicolare campagne malevole in Italia.

Come sempre, il Banking è stato il tema più utilizzato per campagne di phishing italiane distribuite tramite PEC, che hanno preso di mira gli utenti di Intesa Sanpaolo, e per una campagna di smishing Nexi.

È stato inoltre ricorrente in diverse campagne mirate alla diffusione di malware come FormBook, CopyBara, Eaglespy e Irata.

Il CERT-AGID questa settimana ha individuato 61 campagne malevole ed emesso 1288 indicatori di compromissione.

Il tema Documenti è stato sfruttato per diffondere malware come Lokibot, Grandoreiro, Roundcube, AgentTesla, AsyncRat e Lumma, oltre che per campagne italiane di smishing a tema INPS e phishing a tema Adobe.

Il tema Prezzi è stato utilizzato in campagne malware, sia generiche che mirate, per distribuire Remcos, RedLine, FormBook e MassLogger.

Il tema Ordine è stato invece impiegato in campagne malware prevalentemente italiane, con la diffusione di MassLogger, AgentTesla, SnakeKeylogger, VipKeylogger e FormBook, mentre le campagne generiche hanno diffuso le famiglie AteraAgent e DarkCloud.

Gli altri temi individuati sono stati sfruttati per campagne di malware e phishing di varia natura.

Tra gli eventi di particolare interesse, segnaliamo che è stata rilevata e contrastata una campagna malspam diffusa tramite caselle PEC compromesse e finalizzata alla propagazione del malware AsyncRat attraverso MintLoader.

Le tecniche impiegate, tra cui l’abuso di domini .top, l’utilizzo di un Domain Generation Algorithm (DGA) per la generazione dinamica degli indirizzi malevoli e l’impiego di script JS e PS1 per la distribuzione del payload, mostrano forti analogie con le precedenti ondate di Vidar.

Fonte: CERT-AGID

Malware della settimana

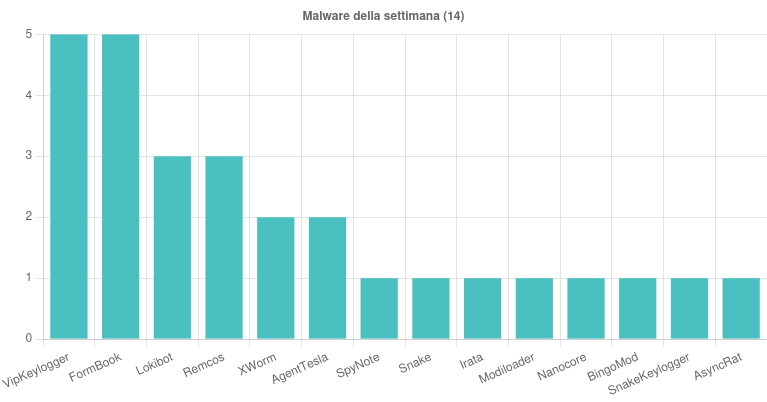
Nell’ultima settimana sono state individuate 17 famiglie di malware attive in Italia, con diverse campagne mirate e generiche.

Tra quelle di maggiore rilievo, AgentTesla è stato diffuso attraverso due campagne italiane a tema “Ordine” con email contenenti allegati ZIP e GZ, oltre a tre campagne generiche legate ai temi “Booking”, “Documenti” e “Fattura” tramite allegati RAR.

FormBook è stato veicolato con una campagna italiana a tema “Fattura” con allegato XZ e tre campagne generiche legate ai temi “Fattura” e “Prezzi”, diffuse con allegati XLSX, ZIP e RAR.

Remcos è stato rilevato in una campagna italiana a tema “Prezzi” con allegato RAR e in tre campagne generiche a tema “Contratti”, “Preventivo” e “Prezzi” con allegati XLS e ZIP.

SnakeKeylogger è stato diffuso con una campagna italiana a tema “Ordine” con allegato ZIP e tre campagne generiche a tema “Pagamenti” e “Prezzi” con allegati ZIP e RAR.

XWorm è stato rilevato in una campagna italiana e in una generica a tema “Booking” tramite link a pagine con finti CAPTCHA, oltre a due campagne generiche a tema “Delivery” con allegati RAR e Z.

Fonte: CERT-AGID

AsyncRat via MintLoader è stato individuato in una campagna italiana a tema “Pagamenti”, diffusa con email provenienti da caselle PEC compromesse contenenti link a uno script JS malevolo.

MassLogger ha colpito con tre campagne italiane legate ai temi “Ordine”, “Prezzi” e “Pagamenti”, diffuse tramite email con allegato Z.

Lumma è stato rilevato in una campagna italiana a tema “Booking” tramite email con link a file ZIP malevolo e in una campagna generica a tema “Documenti” con allegato ZIP.

Copybara, Irata ed EagleSpy sono stati impiegati in quattro campagne italiane a tema “Banking”, veicolando un APK malevolo tramite link inviato via SMS.

Infine, sono state rilevate una campagna italiana VipKeylogger e diverse campagne generiche che hanno diffuso AsyncRat, AteraAgent, DarkCloud, Grandoreiro, Lokibot e RedLine.

Phishing della settimana

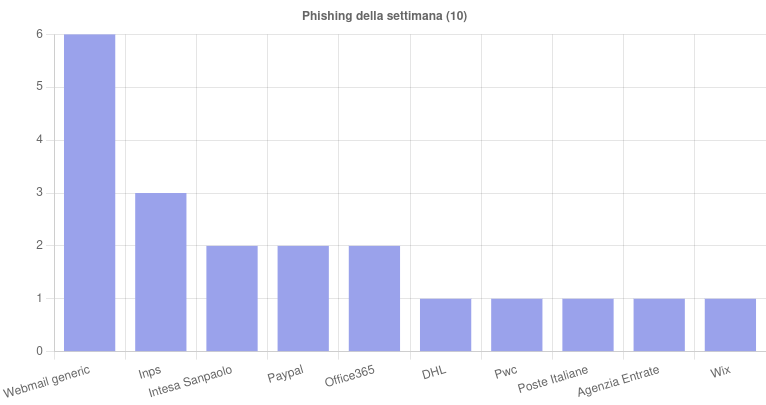
Nel corso della settimana sono stati individuate campagne di phishing che hanno coinvolto 12 brand.

Tra quelli più bersagliati spiccano Intesa Sanpaolo, INPS, Roundcube e Aruba, con numerose campagne finalizzate al furto di credenziali e dati sensibili.

Fonte: CERT-AGID

Un numero significativo di attacchi ha inoltre riguardato servizi di webmail generici, sfruttando email fraudolente per ingannare gli utenti e indurli a inserire informazioni riservate su siti malevoli.

Formati e canali di diffusione

Nel corso della settimana, il CERT-AGID ha rilevato l’utilizzo di 13 diverse tipologie di file impiegate per la diffusione di contenuti dannosi.

Tra i formati più sfruttati emergono RAR, utilizzato in 11 campagne, e ZIP, impiegato in 8 attacchi.

Anche APK e Z sono stati rilevati con una certa frequenza, comparendo in 4 campagne ciascuno, mentre il formato XLS è stato utilizzato in 3 casi.

HTML è stato individuato in 2 campagne, mentre le restanti estensioni, tra cui XZ, XLSX, TAR, JS, XML, GZ ed EXE, sono state osservate una sola volta.

Fonte: CERT-AGID

Le email si confermano il principale vettore di attacco, coinvolte in ben 47 campagne.

Seguono gli SMS, sfruttati in 8 attacchi, e le PEC, utilizzate in 6 casi, a testimonianza di una strategia sempre più diversificata da parte dei cybercriminali per raggiungere le loro vittime.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/17/cert-agid-8-14-marzo-campagna-malspam-dga/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-8-14-marzo-campagna-malspam-dga


Scoperto KoSpy, un nuovo spyware Android nord-coreano


I ricercatori di Lookout hanno individuato KoSpy, uno spyware Android attributo al gruppo nord-coreano APT37, noto anche come ScarCruft, attivo dal 2012.

KoSpy sfrutta finte applicazioni di utility come File Manager, Software Update Utility o tale “Kakao Security” per infettare i dispositivi Android coreani e di utenti di lingua anglosassone. Le prime due app presentano una tipica interfaccia per la gestione di file e dispositivo, mentre Kakao Security si limita a mostrare una finta finestra di sistema.

Una volta installata l’applicazione, lo spyware viene avviato. KoSpy recupera una configurazione cifrata da Firebase Firestore contenente uno switch “on/off” per permette agli attaccanti di controllare l’attività dello spyware e l’indirizzo del server C2.

KoSpy spyware

Questo meccanismo permette ai cybercriminali di abilitare o disabilitare KoSpy e modificare l’indirizzo del server di comunicazione nel caso venga individuato o bloccato. I ricercatori di Lookout hanno individuato cinque diversi progetti Firebase e altrettanti server C2 usati dagli attaccanti.

KoSpy è in grado di scaricare e installare plugin per espandere le proprie capacità di spionaggio. Tra le principali feature dello spyware ci sono la raccolta di SMS e del registro di chiamate, l’accesso a file e cartelle sullo storage locale, la registrazione di audio, la cattura di screenshot, l’uso della fotocamera e la registrazione dei tasti premuti.

Le applicazioni compromesse, presenti sul Play Store, sono state rimosse immediatamente dopo la segnalazione di Lookout. Stando a uno snapshot della pagina di download di File Manager, l’applicazione è rimasta online a lungo ed è stata scaricata da almeno una decina di utenti.

Secondo l’analisi di Lookout, l’infrastruttura dello spyware KoSpy coinciderebbe con quella usata da APT43, un altro gruppo nord-coreano. “I cyberattaccanti nord-coreani sono conosciuti per avere infrastrutture, obiettivi e TTP analoghi, il che rende difficile l’attribuzione [degli attacchi] a uno specifico gruppo“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/14/scoperto-kospy-un-nuovo-spyware-android-nord-coreano/?utm_source=rss&utm_medium=rss&utm_campaign=scoperto-kospy-un-nuovo-spyware-android-nord-coreano


Il ransomware Medusa ha colpito oltre 300 infrastrutture critiche


Il bilancio delle vittime del ransomware Medusa è tutt’altro che rassicurante: stando a un recente advisory pubblicato dalla CISA, il malware avrebbe colpito oltre 300 infrastrutture critiche statunitensi sin dall’inizio della sua attività nel 2021.

Inizialmente il ransomware era una variante “chiusa” e gestita da un unico gruppo; negli anni si è poi evoluto in un modello as-a-service dove gli sviluppatori originari si occupano di gestire il pagamento dei riscatti. Sia gli ideatori del ransomware Medusa che gli affiliati seguono un modello a doppia estorsione.

ransomware Medusa

La CISA ha rivelato che il gruppo dietro il ransomware recluta Initial Access Broker su forum e marketplace per ottenere l’accesso iniziale alle reti delle potenziali vittime. Agli affiliati viene chiesto di non collaborare con altri gruppi, dietro il pagamento di una somma che va dai 100 dollari a un milione di dollari.

Gli affiliati di Medusa si servono per lo più di campagne di phishing per sottrarre le credenziali degli account delle vittime, ma ricorrono anche allo sfruttamento di vulnerabilità software note. Dopo l’accesso iniziale, gli attaccanti usano tool legittimi come Advanced IP Scanner e SoftPerfect Network Scanner per la scansione e l’enumerazione di utenti, sistemi e reti.

Per eludere i controlli di sicurezza, gli attaccanti usano tool come Certutil e tecniche che fanno uso di PowerShell per nascondere le proprie tracce. A seguire, per la fase di spostamento laterali, i cybercriminali usano numerosi tool di accesso remoto come AnyDesk, Atera, ConnectWise, eHorus, N-able, PDQ Deploy, PDQ Inventory, SimpleHelp e Splashtop in combinazione con Remote Desktop Protocol e PsExec.

Infine gli affiliati installano Rclone sulle macchine compromesse per facilitare l’esfiltrazione di dati e ricorrono a PsExec, PDQ Deploy o BigFix per la cifratura dei file.

ransomware

Pixabay

Gli attaccanti chiedono di essere contattati per il pagamento del riscatto entro 48 ore dall’attacco, tramite una chat basata su browser Tor o Tox, un servizio di messaggistica con cifratura end-to-end. Nel caso la vittima non risponda alla richiesta, i cybercriminali provvedono a contattarla direttamente via telefono o email.

“Le indagini dell’FBI hanno rilevato che, dopo aver pagato il riscatto, una vittima è stata contattata da un altro attaccante di Medusa che ha affermato che il negoziatore aveva rubato l’importo del riscatto già pagato e ha chiesto di effettuare nuovamente metà del pagamento per fornire il “vero decryptor”, indicando potenzialmente uno schema di tripla estorsione” spiega la CISA.

L’attività di Medusa è tutt’altro che in calo: secondo quanto riportato dal Threat Hunter Team di Symantec, tra gennaio e febbraio gli attacchi del gruppo sono aumentati del doppio rispetto allo stesso periodo del 2024, e l’andamento continua a essere crescente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/13/il-ransomware-medusa-ha-colpito-oltre-300-infrastrutture-critiche/?utm_source=rss&utm_medium=rss&utm_campaign=il-ransomware-medusa-ha-colpito-oltre-300-infrastrutture-critiche


Kaspersky avverte: email aziendali usate per account personali, il 7% finisce sul dark web


Kaspersky lancia un segnale d’allarme: registrare account personali su piattaforme di intrattenimento utilizzando l’email aziendale può trasformarsi in una trappola per la sicurezza informatica.

Con ripercussioni sia sulla privacy dei dipendenti che sulla protezione dei dati aziendali.

Il report Kaspersky Digital Footprint Intelligence

Durante il MWC di Barcellona, il report Kaspersky Digital Footprint Intelligence ha rivelato che il 7% degli account compromessi su piattaforme quali Netflix, Roblox e Discord è associato a indirizzi email professionali.

La ricerca, condotta su un campione di 50 aziende del settore bancario, evidenzia come l’utilizzo improprio delle email aziendali per fini personali esponga a rischi non indifferenti.

Qualora si cambi lavoro, l’accesso a servizi e account personali potrebbe venire interrotto, mentre la ripetizione di password deboli aumenta la vulnerabilità non solo dei dati personali ma anche di quelli aziendali.

Sergey Shcherbel, esperto di Kaspersky, ha sottolineato come abitudini di registrazione scorrette possano facilitare la diffusione delle credenziali sul dark web, con conseguenze potenzialmente disastrose in termini di sicurezza.

Secondo il Kaspersky Digital Footprint Intelligence, il 7% degli account compromessi su piattaforme di intrattenimento è associato a indirizzi email professionali.

La peculiarità del sistema bancario

Curiosamente, la ricerca mette in luce una particolare attenzione da parte del settore bancario.

Stando a Kaspersky, i suoi dipendenti risultano più propensi a utilizzare l’indirizzo email di lavoro per accedere a servizi di streaming, marketplace, social network, e persino piattaforme di gioco o siti di contenuti per adulti.

Il report invita dunque le aziende ad adottare strategie preventive, quali l’implementazione di politiche stringenti per le password, l’attivazione di programmi di sensibilizzazione sulla sicurezza e il monitoraggio proattivo del dark web.

Tra le misure consigliate figurano, come sempre, il cambio immediato delle password in caso di compromissione, la scansione approfondita dei dispositivi per individuare eventuali malware e la definizione di protocolli di sicurezza per evitare la fuga di credenziali.

Il problema della gestione delle identità digitali nelle aziende

Il report evidenzia dunque una criticità spesso sottovalutata: la gestione delle identità digitali dei dipendenti delle aziende.

È un tema particolarmente importante se si pensa che molte imprese investono in soluzioni avanzate di cybersecurity, trascurando però le minacce più insidiose, ossia quelle che derivano dall’errore umano e dalle cattive pratiche nella gestione degli account.

Email aziendali impiegate su piattaforme di intrattenimento: analisi su 50 aziende del settore bancario.

L’uso delle email aziendali per registrarsi a servizi di intrattenimento non è solo una leggerezza individuale, è un problema strutturale che espande la superficie d’attacco e offre nuove opportunità ai cybercriminali.

La compromissione di un indirizzo aziendale associato a servizi esterni può facilitare attacchi di credential stuffing, permettendo agli hacker di testare combinazioni di username e password su account più critici, tra cui appunto quelli aziendali.

Inoltre, il riutilizzo di password prevedibili o la mancata attivazione di misure di sicurezza come l’MFA aumentano il rischio di accessi non autorizzati.

Cambio di prospettiva

Per i team di sicurezza IT, questa problematica impone un cambio di paradigma.

La protezione delle credenziali aziendali non può limitarsi all’implementazione di password complesse o di autenticazione a due fattori. La consapevolezza dei dipendenti è tanto importante quanto le tecnologie che li proteggono.

Le aziende devono dunque  investire anche in programmi di formazione strutturati, affinché la sicurezza diventi una cultura diffusa e non solo un insieme di regole da seguire.

La prima linea di difesa contro gli attacchi informatici non è solo il firewall o l’antivirus ma il comportamento consapevole di chi utilizza gli strumenti digitali ogni giorno.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/12/kaspersky-email-aziendali-account-personali-dark-web/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-email-aziendali-account-personali-dark-web


CERT-AGID 1-7 marzo: bot fasulli, CAPTCHA ingannevoli e tecniche avanzate di malware


Il CERT-AGID ha rilevato 61 campagne malevole nel corso dell’ultima settimana, confermando un’intensa attività di minacce informatiche nel panorama italiano.

Di queste, 38 hanno avuto come obiettivo specifico utenti e aziende italiane, mentre le restanti 23, pur essendo di carattere più generico, hanno comunque avuto un impatto sul nostro Paese.

In risposta a queste minacce, il CERT-AGID ha condiviso con gli enti accreditati un totale di 2.650 indicatori di compromissione (IoC).

I temi della settimana

Questa settimana, il CERT-AGID ha individuato 20 temi sfruttati per diffondere campagne malevole sul territorio italiano.

Il tema dei Pagamenti è stato impiegato in due campagne di phishing mirate contro gli utenti di Aruba e di una webmail generica, oltre a essere sfruttato per la diffusione di malware come AgentTesla, Bumblebee, DarkCloud, Guloader, DBatLoader e Vidar.

Il Booking è stato invece il vettore di infezioni legate a Modiloader, DarkCloud, AgentTesla, MoDiRAT, XWorm e Rhadamanthys.

Il CERT-AGID ha rilevato 61 campagne malevole ed emesso 2.650 indicatori di compromissione.

Ordine è stato sfruttato per campagne malevole finalizzate alla distribuzione di Formbook, Purecrypter, AgentTesla e Snake Keylogger.

Il tema dei Documenti è stato infine utilizzato per attacchi di phishing ai danni degli utenti di DocuSign e per diffondere malware come Grandoreiro, Formbook, PureLogs e Remcos.

Gli altri temi identificati dal CERT-AGID sono stati impiegati in ulteriori campagne di phishing e distribuzione di malware.

Tra gli eventi più rilevanti della settimana segnalati dal CERT-AGID spiccano nuove strategie di attacco che sfruttano bot fasulli, CAPTCHA ingannevoli e tecniche avanzate per la diffusione di malware.

Una recente analisi ha rivelato la presenza di un falso bot di Safeguard su Telegram, progettato per indurre gli utenti a completare tre passaggi di verifica che in realtà avviano l’esecuzione di codice PowerShell.

Questa tecnica, già osservata in precedenti attacchi, viene utilizzata per diffondere il malware Lumma Stealer.

Le indagini hanno inoltre evidenziato un collegamento con le truffe ai danni degli utenti INPS: il dominio malevolo “safeguard-telegram” ha infatti esposto informazioni di configurazione che rivelano il vero indirizzo IP del server utilizzato per l’attacco, il quale risulta associato ai domini inps[.]ec e inps[.]io, sfruttati per campagne di smishing.

Un altro fenomeno preoccupante riguarda la campagna Lumma Stealer con falso CAPTCHA, analizzata dal CERT-AGID.

Gli attaccanti hanno utilizzato un dominio italiano compromesso per creare una sfida CAPTCHA fasulla, ingannando gli utenti con una tecnica che sfrutta la fiducia nelle tradizionali misure di sicurezza adottate sul web.

Fonte: CERT-AGID

Questo metodo si sta rivelando particolarmente efficace per diffondere malware senza destare sospetti.

Infine, il CERT-AGID ha contrastato una nuova ondata di attacchi legati al malware Vidar, caratterizzati dall’abuso di domini .top e dall’uso di Domain Generation Algorithm (DGA), una tecnica che consente di creare dinamicamente indirizzi malevoli per evitare il blocco delle URL note.

Durante la fase iniziale dell’attacco, le URL utilizzate per distribuire il malware sono rimaste inattive, attivandosi solo a partire dal 3 marzo, una strategia che ha reso più difficile il rilevamento tempestivo da parte dei sistemi di sicurezza.

Malware della settimana

Nel corso della settimana, il CERT-AGID ha individuato 20 diverse famiglie di malware che hanno colpito l’Italia, con particolare attenzione a campagne mirate a diversi settori e tematiche.

Tra le minacce più rilevanti, AgentTesla è stato protagonista di quattro campagne italiane a tema “Pagamenti”, “Fattura”, “Ordine” e “Booking”, oltre a un’operazione generica legata al settore “Delivery”.

Il malware è stato diffuso tramite email contenenti allegati compressi nei formati RAR, ZIP, GZ e IMG.

Anche FormBook ha colpito con una campagna italiana e due generiche sfruttando i temi “Ordine” e “Documenti”, con file ZIP, RAR e XZ allegati alle email.

DarkCloud, invece, è stato diffuso attraverso due campagne italiane a tema “Pagamenti” e “Prezzi” e una campagna generica legata a “Booking”, tutte caratterizzate da allegati RAR, ZIP e GZ.

Fonte: CERT-AGID

Il malware Remcos è stato rilevato in una campagna italiana legata ai “Documenti”, diffusa tramite link a file PDF, e in due campagne generiche a tema “Prezzi” e “Banking” veicolate con allegati XLS e TAR.

SnakeKeylogger ha colpito con due campagne italiane e una generica, sfruttando email a tema “Ordine” e “Preventivo”, con allegati ZIP, GZ e Z.

Tra gli attacchi più sofisticati, XWorm e Lumma Stealer sono stati distribuiti tramite siti con CAPTCHA falsi, mentre Vidar è stato diffuso con email provenienti da caselle PEC compromesse, contenenti link a script JS malevoli.

Rhadamanthys ha, infine, sfruttato il tema “Legale” e “Booking”, con link a file ZIP e PDF.

Nell’ambito del Banking, le campagne SpyNote e Irata hanno utilizzato SMS per distribuire file APK malevoli.

Infine, sono state rilevate attività di MoDiRAT e PureLogs, insieme a campagne generiche legate ai malware Bumblebee, DBatLoader, Grandoreiro, Guloader e Modiloader.

Phishing della settimana

Questa settimana sono stati identificati 11 brand coinvolti nelle campagne di phishing rilevate dal CERT-AGID.

Fonte: CERT-AGID

Tra questi, spiccano gli ormai consueti attacchi rivolti agli utenti INPS, un tema ricorrente che continua a essere sfruttato dai cybercriminali per carpire informazioni personali e credenziali d’accesso.

Ancora più diffuse risultano però le campagne di Webmail non brandizzate, ovvero email di phishing che non fanno riferimento a un marchio specifico, ma che hanno l’unico obiettivo di ingannare gli utenti e sottrarre dati sensibili.

Il phishing continua dunque a rappresentare una delle principali minacce informatiche per gli utenti italiani, con tecniche sempre più raffinate e mirate.

Formati e canali di diffusione

Questa settimana il CERT-AGID ha individuato l’utilizzo di 16 diverse tipologie di file impiegate per la distribuzione di contenuti dannosi.

Tra i formati più sfruttati spiccano ZIP, con 10 utilizzi, e RAR, con 7. Altri formati frequentemente impiegati includono GZ (4 utilizzi), HTML e Z (3) e, con 2 impieghi ciascuno, SCR,APK e PDF.

Fonte: CERT-AGID

Le restanti estensioni sono state individuate una sola volta ma continuano a rappresentare una minaccia nel panorama delle campagne malevole.

Per quanto riguarda i vettori di diffusione, le email restano il principale strumento d’attacco, coinvolte in ben 51 campagne.

Seguono gli SMS, impiegati in 8 attacchi, mentre le PEC sono state utilizzate in 2 casi, a dimostrazione della crescente varietà di canali sfruttati dai cybercriminali per colpire le loro vittime.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/11/cert-agid-1-7-marzo-bot-captcha-malware/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-1-7-marzo-bot-captcha-malware


BadBox è stato smantellato (di nuovo): colpiti oltre 1 milione di dispositivi


Dopo essere stata smantellata nel 2023, la botnet BadBox è tornata a colpire i dispositivi Android mietendo oltre 1 milione di vittime. La nuova campagna, chiamata BadBox 2.0, è stata nuovamente interrotta dal team di Satori Threat Intelligence di HUMAN in collaborazione con Google, Trend Micro, Shadowserver e altri partner.

Questa volta i dispositivi colpiti sono stati, tra gli altri, tablet, TV box, proiettori digitali connessi, tutti non ufficiali, low-cost e prodotti in Cina. Stando a quanto riportato dai ricercatori, la botnet era estesa a 222 territori in tutto il mondo.

BadBox

I dispositivi colpiti avevano una backdoor che consentiva agli attaccanti di accedere al device ed eseguire diversi tipi di frode, tra i quali vendere l’indirizzo IP senza il permesso dell’utente, usare applicazioni built-in per renderizzare pubblicità nascoste, aprire finestre nascoste di browser per navigare su un sito web di giochi di proprietà dei cybercriminali e cliccare su un banner pubblicitario senza che l’utente se ne accorgesse.

Questi schemi di attacco sono stati tra i più diffusi, ma non sono gli unici: grazie alla backdoor, gli attaccanti potevano caricare qualsiasi payload malevolo sul dispositivo tramite un file APK o eseguire codice arbitrario.

La backdoor veniva distribuita in tre modi: pre-installata sul dispositivo; caricata da un server C2 contattato all’avvio del device; infine, scaricata da marketplace di terze parti da utenti ignari del pericolo.

L’ecosistema di BadBox 2.0

Il team di HUMAN ha individuato BadBox 2.0 mentre analizzava l’infrastruttura rimasta della precedente botnet. Il malware era stato individuato per la prima volta nel novembre 2022 ed era stato smantellato nell’aprile 2023; un anno dopo, sempre ad aprile, i ricercatori di HUMAN hanno scoperto nuovi server C2 sotto il controllo degli stessi attaccanti di BadBox.

I ricercatori hanno individuato quattro gruppi di cyberattaccanti coinvolti nell’operazione, ognuno che si occupava di aspetti diversi della botnet. Il gruppo SalesTracker gestiva un modulo per monitorare i dispositivi infetti. Secondo i ricercatori, è il team responsabile delle due operazioni.

MoYu si p occupato di sviluppare la backdoor, coordinandone le varianti e i dispositivi su cui installarla. Questo gruppo ha gestito una botnet minore composta da un sotto-insieme di dispositivi infetti e ha eseguito due delle frodi individuate dai ricercatori.

Android botnet

Il gruppo Lemon è legato ai servizi di residential proxy creati dall’operazione e ha gestito la campagna fraudolenta del sito web di videogiochi; infine, LongTv, brand gestito da una compagnia malesiana produttrice di TV connesse Android, è la responsabile di una campagna basata su banner pubblicitari nascosti, grazie a un malware distribuito tramite app infette.

“Questi gruppi sono collegati tra loro attraverso un’infrastruttura condivisa (server C2 in comune) e legami commerciali storici e attuali” ha spiegato il team di HUMAN. “Forse l’aspetto più importante della storia di BadBox 2.0 è il numero di gruppi cybercriminali eterogenei che sono stati coinvolti. Non si è trattato di un attacco da parte di un singolo gruppo, ma di un insieme di team che condividevano le risorse; e non solo condividevano le infrastrutture da cui sostenere l’attacco, ma condividevano anche gli obiettivi. Si è trattato di una sorta di attacco “tutti per uno, uno per tutti”, una versione “dark mirror” del Human Collective“.

Più di un terzo dei dispositivi infetti si trovano in Brasile: qui i device low-cost con sistema operativo Android Open Source Project sono particolarmente diffusi. A seguire troviamo gli Stati Uniti, il Messico, l’Argentina e la Colombia.

La botnet è stata smantellata solo parzialmente. “Anche se riusciamo a identificare i gruppi di cybercriminali responsabili dei diversi componenti dell’operazione, smantellare completamente la botnet è difficile poiché la supply chain dei dispositivi è ancora intatta” ha spiegato HUMAN. Google ha eliminato gli account publisher legati ai cybercriminali, impedendogli di monetizzare sulla botnet, ma è altamente probabile che il gruppo riadatti le proprie operazioni per colpire di nuovo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/07/badbox-e-stato-smantellato-di-nuovo-colpiti-oltre-1-milione-di-dispositivi/?utm_source=rss&utm_medium=rss&utm_campaign=badbox-e-stato-smantellato-di-nuovo-colpiti-oltre-1-milione-di-dispositivi


CERT-AGID 22-28 febbraio: nuove campagne contro l’INPS e le conversazioni di BlackBasta


Questa settimana, il CERT-AGID ha rilevato e analizzato 49 campagne malevole nel contesto italiano di sua competenza, di cui 19 mirate specificamente al nostro Paese e 30 di carattere generico che hanno comunque avuto un impatto sull’Italia.

Agli enti accreditati sono stati forniti i 840 indicatori di compromissione (IoC) individuati.

I temi della settimana

Tra questi, il tema Delivery è stato impiegato in attacchi di smishing rivolti ai clienti di Poste Italiane e per distribuire i malware Remcos, Vip Keylogger, Snake Keylogger e Formbook tramite email con diversi tipi di allegati.

Il settore Banking è stato bersaglio di campagne di phishing ai danni di Intesa Sanpaolo, veicolate via PEC, ed è stato sfruttato per diffondere i malware Lokibot, SpyNote, Irata e BingoMod.

L’argomento Pagamenti è stato utilizzato per la diffusione di diversi malware, tra cui Formbook, AsyncRat e Remcos.

Il tema Ordine ha permesso la propagazione di due campagne malware italiane, Nanocore e Snake Keylogger, oltre a tre campagne generiche che hanno diffuso Vip Keylogger, ModiLoader e Formbook.

Il CERT-AGID questa settimana ha rilevato 49 campagne malevole nel contesto italiano ed emesso 840 indicatori di compromissione.

Infine, il tema Documenti è stato sfruttato in campagne di phishing ai danni di DHL e dell’Agenzia delle Entrate, oltre a essere impiegato per distribuire i malware Lokibot e AgentTesla.

Tra gli eventi di particolare interesse, il CERT-AGID ha individuato nuove campagne di phishing che sfruttano il nome e il logo dell’INPS.

A differenza di attacchi precedenti, alcune di queste adottano un approccio intimidatorio: invece di promettere rimborsi o benefici, i cybercriminali minacciano gli utenti con presunte conseguenze penali per omissioni nella dichiarazione dei redditi.

In questo modo, li inducono a fornire dati sensibili, comprese copie di documenti d’identità e informazioni sulle carte di pagamento.

Per contrastare queste minacce, il CERT-AGID ha attivato le necessarie contromisure con il supporto dei registrar dei domini malevoli.

Nel frattempo, un hacker anonimo ha reso pubbliche conversazioni interne del gruppo BlackBasta, attivo dal 2022 come Ransomware-as-a-Service e già responsabile di attacchi con gravi impatti economici.

I dati diffusi includono credenziali SMTP, VPN e accessi a piattaforme online, rivelando dettagli sulle operazioni del gruppo.

Fonte: CERT-AGID

Malware della settimana

Nel corso della settimana, sono state individuate 14 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più rilevanti, FormBook è stato diffuso attraverso cinque campagne generiche legate ai temi “Prezzi”, “Pagamenti”, “Ordine” e “Delivery”, utilizzando email con allegati RAR, GZ e DOCX.

VipKeylogger è stato rilevato in una campagna italiana a tema “Fattura” e in quattro campagne generiche legate a “Delivery” e “Ordine”, distribuite tramite email con allegati RAR, TAR e Z.

Il malware Lokibot è stato veicolato attraverso tre campagne generiche a tema “Banking”, “Prezzi” e “Documenti”, con email contenenti allegati ZIP e RAR. Remcos è stato individuato in due campagne generiche a tema “Delivery”, diffuse tramite email con allegati GZ, e in una campagna generica a tema “Pagamenti” con allegato XLS.

AgentTesla è stato rilevato in una campagna generica a tema “Fattura”, diffusa tramite email con allegato IMG, e in una campagna a tema “Documenti” con allegato RAR.

Fonte: CERT-AGID

Il malware XWorm è stato protagonista di due campagne italiane a tema “Booking”, veicolate tramite email contenenti link a script malevoli. AsyncRat è stato diffuso con una campagna generica a tema “Pagamenti”, sfruttando email con allegato ZIP.

Il trojan Irata è stato rilevato in una campagna italiana a tema “Banking”, trasmesso tramite un link malevolo inviato via SMS. Modiloader è stato individuato in una campagna generica a tema “Ordine”, diffusa tramite email con allegato TXZ.

Tra gli altri malware, Nanocore è stato diffuso in una campagna italiana a tema “Ordine” attraverso email con allegati 7Z e RAR, mentre Snake è stato veicolato in una campagna italiana con allegato Z.

SnakeKeylogger ha colpito con una campagna generica a tema “Delivery” tramite allegati RAR.

BingoMod e SpyNote sono stati distribuiti tramite link a file APK malevoli in campagne italiane a tema “Banking”, utilizzando SMS come vettore di diffusione.

Phishing della settimana

Questa settimana sono stati coinvolti 10 brand nelle campagne di phishing rilevate.

Tra i più colpiti spiccano INPS, Intesa Sanpaolo e PayPal, oggetto di numerosi attacchi volti a sottrarre credenziali e informazioni finanziarie agli utenti.

Fonte: CERT-AGID

Tuttavia, a preoccupare maggiormente sono le campagne di phishing legate alle webmail non brandizzate, che mirano a ingannare le vittime senza fare riferimento a marchi specifici.

Questo tipo di attacco, spesso più difficile da individuare, sfrutta email generiche per indurre gli utenti a fornire dati sensibili, come credenziali di accesso e informazioni personali, aumentando così il rischio di compromissione degli account.

Formati e canali di diffusione

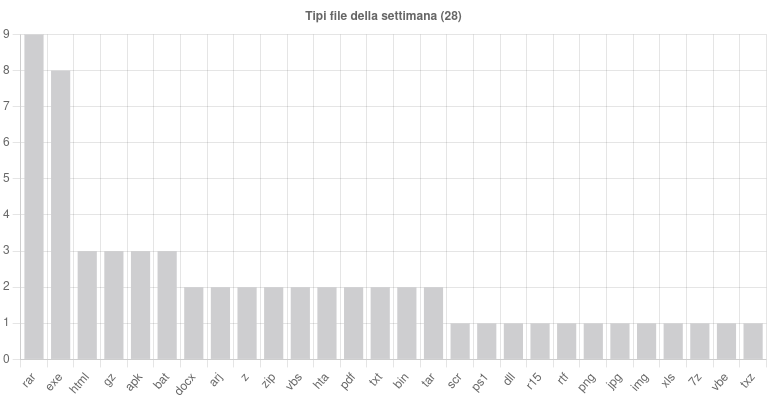
Questa settimana il CERT-AGID ha individuato l’utilizzo di 28 diverse tipologie di file impiegate per la distribuzione di contenuti dannosi.

Tra i formati più sfruttati spiccano RAR, con 9 utilizzi, ed EXE, con 8, confermando la loro centralità nelle strategie di diffusione del malware.

Altri formati frequentemente impiegati includono HTML, GZ, APK e BAT, ciascuno utilizzato in 3 campagne. Seguono ARJ, Z, ZIP, VBS, HTA, PDF, TXT, BIN e TAR, ognuno con 2 rilevamenti.

Fonte: CERT-AGID

Le restanti estensioni sono state individuate una sola volta, ma continuano a rappresentare una minaccia nel panorama delle campagne malevole.

Per quanto riguarda i vettori di diffusione, le email restano il principale strumento d’attacco, coinvolte in ben 41 campagne.

Seguono gli SMS, impiegati in 6 attacchi, mentre le PEC sono state utilizzate in 2 casi, a dimostrazione della crescente varietà di canali sfruttati dai cybercriminali per colpire le loro vittime.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/03/03/26008/?utm_source=rss&utm_medium=rss&utm_campaign=26008


Dieci anni di Yarix SOC: oltre un milione di eventi di sicurezza gestiti e nuove sfide globali


Dieci anni di attività e un bilancio che parla da sé: il Security Operation Center di Yarix, divisione di Var Group dedicata alla cybersecurity, ha intercettato e gestito oltre 1.300.000 eventi di sicurezza a livello globale.

Oggi, con una squadra internazionale di esperti, il SOC continua a essere un baluardo contro il cybercrime per proteggere aziende e istituzioni.

“Il nostro SOC opera 24/7 per monitorare infrastrutture critiche. Il team è composto da 120 persone nel mondo, di cui 70 solo nella sede di Treviso”, afferma con orgoglio Marco Iavernaro, Global SOC Manager di Var Group.

A partire dal 2020, con l’incremento vertiginoso degli attacchi ransomware, Yarix ha affrontato oltre 400 incidenti di massima gravità, intervenendo per ripristinare l’operatività di aziende esterne al SOC colpite da attacchi informatici e fornendo supporto alla ripresa del business attraverso il servizio di Incident Response.

Nel solo 2024, il SOC, che analizza più di 2.000 eventi di sicurezza al giorno, ha registrato 485.000 eventi di sicurezza, con un incremento del 56% rispetto all’anno precedente.

Manifatturiero, IT e sanità sono stati i settori più colpiti, mentre gli eventi di gravità critica sono aumentati del 169%. Un quadro, questo, che evidenzia l’escalation delle minacce digitali.

L’evoluzione delle minacce e la risposta dell’AI

A fronte di un panorama sempre più sofisticato, Yarix ha rafforzato le proprie capacità difensive introducendo l’intelligenza artificiale nei processi di analisi e risposta agli attacchi.

“Oggi i cybercriminali non si limitano a bloccare i sistemi con ransomware: entrano nelle infrastrutture, restano nascosti per mesi e rubano dati strategici. E quando l’azienda se ne accorge, è troppo tardi”, spiega Marco Iavernaro.

Il SOC opera 24/7 grazie a un team è composto da 120 persone nel mondo, di cui 70 solo nella sede di Treviso.

Ecco perché nel dicembre 2023, è stata implementata la piattaforma Egyda, sviluppata in collaborazione con i consulenti di Data Science di Var Group.

Egyda ha permesso di ridurre del 40% i tempi di analisi, consentendo agli analisti di concentrarsi sugli aspetti strategici della sicurezza informatica. Nel 2024, oltre il 52% degli allarmi è stato gestito con il supporto di questa tecnologia, con un quarto dei casi risolto senza intervento umano.

“Dieci anni fa le minacce informatiche erano principalmente rappresentate da virus e malware tradizionali. Col tempo, si sono evolute diventando più sofisticate e mirate, fino ad arrivare a un aumento significativo di attacchi ransomware, phishing e data breach“, ha dichiarato Mirko Gatto, Head of Cybersecurity di Var Group.

“Nel 2023, l’Italia si è confermata tra i 5 Paesi più bersagliati al mondo dai ransomware. Uno dei pericoli emergenti più preoccupanti è rappresentato dai deepfake. Questa tecnologia è stata utilizzata per campagne di disinformazione, frodi e attacchi di phishing avanzati, rendendo sempre più difficile distinguere tra contenuti autentici e falsi”.

Inquietante anche l’evoluzione dei riscatti richiesti dai criminali: “Se prima un’azienda pagava al massimo un milione di euro di riscatto, oggi ci sono richieste di 12 milioni. E il danno non è solo economico: perdere i dati significa mettere a rischio l’intero business”.

Ciò ha spinto Mirko Gatto a dichiarare che “le aziende non devono solo difendersi ma imparare a combattere i cybercriminali sul loro terreno, nel deep web e nel dark web. Non basta reagire, bisogna essere proattivi“.

Interessante anche il suo approfondimento sulla situazione nazionale: “L’Italia è in una posizione debole nei confronti della cybersecurity globale. Mentre Europol e Interpol colpiscono le cyber gang, il nostro Paese resta ai margini. Serve un cambio di passo per essere protagonisti, non spettatori”.

Un percorso di crescita internazionale

Nato nel 2015 a Montebelluna, il SOC è diventato un riferimento per la cybersecurity in Europa. Nel 2016, è entrato a far parte del FIRST (Forum of Incident Response and Security Teams), consolidando la sua credibilità a livello internazionale.

Nel 2019, Yarix è stata acquisita al 100% da Var Group, rafforzando il ruolo del SOC come centro di competenza globale per la sicurezza informatica.

Con l’apertura di nuove sedi in Messico e in Thailandia, il SOC ora opera secondo il modello “Follow the Sun”, che prevede la suddivisione del lavoro tra team operanti in diversi fusi orari.

“Dieci anni fa, l’incontro con Yarix ha segnato l’inizio di una partnership strategica che ha dato vita ad un percorso nella cybersecurity “, ha affermato Francesca Moriani, Amministratrice Delegata di Var Group.

“Oggi, come digital integrator multinazionale, il nostro approccio si è evoluto come risposta alle richieste delle imprese, che ci chiedono una presenza internazionale anche con i nostri brand di competenza e progetti e servizi pensati in un’ottica globale, come tutti i servizi offerti dal SOC, che integrano le diverse competenze”.

“Var Group si appresta a chiudere l’anno fiscale con un fatturato vicino ai 900 milioni di euro, contando su un team di 4.000 professionisti distribuiti in 13 paesi”, ha aggiunto la Moriani. “Yarix, nel frattempo, raggiungerà un traguardo significativo con un fatturato di 50 milioni di euro”.

Il modello “Follow the Sun” e l’espansione globale

Nel 2024, il SOC ha compiuto un ulteriore passo verso l’internazionalizzazione con l’adozione del modello “Follow the Sun”, che prevede la suddivisione del lavoro tra team operanti in diversi fusi orari.

L’apertura di nuove sedi in Messico e in Thailandia consentirà una copertura h24 senza la necessità di turni notturni, garantendo maggiore efficienza e benessere per i dipendenti.

Parallelamente, Var Group ha acquisito la spagnola Wise Security Global, specializzata in cybersecurity, rafforzando ulteriormente la propria presenza sul mercato europeo. Queste mosse strategiche testimoniano l’impegno del gruppo nel creare un ecosistema di sicurezza informatica sempre più integrato e reattivo alle minacce globali.

Con una crescita esponenziale delle minacce digitali e un mercato in continua evoluzione, il SOC di Yarix si conferma una delle realtà più avanzate del settore, capace di innovare e rispondere alle sfide della cybersecurity, con tecnologie all’avanguardia e un network internazionale in espansione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/21/dieci-anni-yarix-soc-sicurezza-nuove-sfide-globali/?utm_source=rss&utm_medium=rss&utm_campaign=dieci-anni-yarix-soc-sicurezza-nuove-sfide-globali


Microsoft warns that the powerful XCSSET macOS malware is back with new tricks

“These enhanced features add to this malware family’s previously known capabilities, like targeting digital wallets, collecting data from the Notes app, and exfiltrating system information and files,” Microsoft wrote. XCSSET contains multiple modules for collecting and exfiltrating sensitive data from infected devices.

Microsoft Defender for Endpoint on Mac now detects the new XCSSET variant, and it’s likely other malware detection engines will soon, if not already. Unfortunately, Microsoft didn’t release file hashes or other indicators of compromise that people can use to determine if they have been targeted. A Microsoft spokesperson said these indicators will be released in a future blog post.

To avoid falling prey to new variants, Microsoft said developers should inspect all Xcode projects downloaded or cloned from repositories. The sharing of these projects is routine among developers. XCSSET exploits the trust developers have by spreading through malicious projects created by the attackers.

https://arstechnica.com/security/2025/02/microsoft-warns-that-the-powerful-xcsset-macos-malware-is-back-with-new-tricks/


Data Loss Prevention: Cause della perdita dei dati

Questo è il secondo articolo di una serie scritta da Vito Sinforoso, focalizzata sulle soluzioni di Data Loss Prevention e sulla normativa riguardante la privacy e i diritti dei lavoratori. In questo articolo, ci concentreremo sulle cause della perdita dei dati, analizzando l’impatto dell’errore umano, delle vulnerabilità tecniche e degli attacchi informatici.

Quanto Conta l’Errore Umano nei Data Breach

Secondo il Data Breach Investigations Report (DBIR)[1], pubblicato con riferimento ai dati dell’anno 2023 da Verizon[2]:

  • il 74% di tutte le violazioni (data breaches) include l’elemento umano, con persone coinvolte tramite errori, abusi di privilegi, uso di credenziali rubate o ingegneria sociale;
  • l’83% delle violazioni ha coinvolto attori esterni[3]:
  • la motivazione principale degli attacchi continua ad essere prevalentemente di natura finanziaria, riguardando il 95% delle violazioni;
  • i tre modi principali in cui gli aggressori accedono a un’organizzazione sono il furto di credenziali, il phishing e lo sfruttamento delle vulnerabilità.

È evidente, quindi, che in molti casi l’errore umano è il vero punto debole della sicurezza dei dati, quello che in genere è chiamato “insider threat”, termine che indica una minaccia interna proveniente da dipendenti e collaboratori che spesso, consapevoli o inconsapevoli, sono la principale causa dei data breach per la loro incompetenza o per superficialità nel gestire i dati aziendali.

E questo scenario non riguarda soltanto le sfere più basse delle gerarchie aziendali: “I top manager rappresentano una minaccia crescente per la sicurezza informatica. Da una parte, infatti, sono loro ad essere in possesso dei dati più delicati delle realtà imprenditoriali e, dall’altra, sono anche le persone meno protette visto che molte società attuano delle eccezioni sui protocolli cyber appositamente per questi ruoli”. Ecco perché le aziende, oltre all’ormai tradizionale formazione del personale, dovrebbero “rafforzare la protezione verso le figure apicali per evitare costose intrusioni al sistema”[4].

Differenze tra Data Loss, Data Breach e Data Leak

L’art. 4, n. 12 del Regolamento europeo 2016/679 (RGPD/GDPR) definisce la «violazione dei dati personali» (data breach) come “la violazione di sicurezza che comporta accidentalmente o in modo illecito la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso ai dati personali trasmessi, conservati o comunque trattati”[5].

Tecnicamente si può distinguere nelle seguenti tipologie di criticità rispetto alla perdita di disponibilità dei dati:

  • per data loss[6] (perdita di dati), si intende una situazione in cui i dati vengono persi o distrutti a causa di vari fattori come guasti hardware, cancellazione accidentale, disastri naturali, o attacchi di malware che danneggiano o criptano i dati (ad esempio, tramite ransomware).

La principale differenza rispetto ad un data breach e ad un data leak è che nel caso di data loss, l’attenzione si focalizza sulla perdita o distruzione dei dati piuttosto che sulla loro esposizione non autorizzata. Inoltre, un data loss può verificarsi anche senza vi sia stato necessariamente un accesso non autorizzato ai dati, da parte di terzi;

  • un data breach[7] (violazione dei dati) si verifica quando dati protetti o confidenziali subiscono accessi o vengono divulgati in modo non autorizzato a seguito di un attacco informatico, una violazione della sicurezza o un errore interno.

La differenza principale è che nel data breach c’è un elemento intenzionale o un attacco che porta all’esposizione dei dati. A differenza del data loss, che può essere accidentale e non coinvolgere un accesso esterno, e del data leak, che può avvenire senza un’azione maliziosa diretta, il data breach implica un atto deliberato per accedere ai dati;

  • un data leak[8] (fuga di dati) si verifica quando informazioni confidenziali sono esposte in modo non intenzionale, spesso a causa di configurazioni errate, difetti di sicurezza o negligenza. Questo può avvenire senza un attacco esterno esplicito.

La principale differenza rispetto a un data breach è che il data leak non implica necessariamente un’azione maliziosa da parte di hacker o insider. È più spesso il risultato di errori o mancanze nella gestione dei dati.

Rispetto al data loss, che si concentra sulla perdita di accesso ai dati, il data leak comporta l’esposizione non intenzionale di dati a parti non autorizzate.

Una strategia di Data Loss Prevention mira a prevenire tutte e tre le casistiche e consente alle organizzazioni di garantire elevati standard di protezione e di minimizzare molti rischi informatici.

Le cause della Data Loss

La perdita di dati può essere causata da una vasta gamma di fattori, che spesso si sovrappongono o interagiscono tra loro. Queste cause possono essere raggruppate in categorie principali come comportamenti umani, motivi tecnici, disastri naturali e attacchi informatici. Ecco una panoramica più dettagliata, sebbene non esaustiva:

1.Comportamenti umani:

  • cancellazione accidentale: gli utenti possono cancellare accidentalmente file importanti o database senza avere backup adeguati;
  • sovrascrittura di dati: il rischio è di sovrascrivere involontariamente file o informazioni importanti durante l’aggiornamento dei dati o il salvataggio di nuove versioni;
  • errore di configurazione: configurazioni errate di software o hardware possono portare alla perdita di dati o alla loro esposizione;
  • perdita fisica di dati: la perdita fisica di dati può avvenire in seguito al furto o smarrimento di un dispositivo mobile. È una eventualità non rara, perché il dispositivo può essere portato al di fuori dei locali sicuri dell’organizzazione. Altra circostanza consiste nella distruzione di un dispositivo contenente dati da tutelare. I guasti fisici possono essere causati da un malfunzionamento, un uso improprio dei dispositivi o da una cattiva gestione dei dispositivi[9];

2.Motivi tecnici:

  • guasto dell’hardware: guasti del disco rigido, danni ai dispositivi di archiviazione e altri malfunzionamenti dell’hardware possono rendere i dati inaccessibili;
  • corruzione del software: bug del software, aggiornamenti falliti o incompatibilità possono causare la perdita o la corruzione dei dati;
  • perdita di rete o di alimentazione: interruzioni improvvise dell’alimentazione o problemi di rete durante le operazioni di scrittura dei dati possono causare la corruzione o la perdita dei dati;
  • dispositivi mobili: con l’utilizzo di dispositivi come smartphone, tablet e laptop attraverso cui ci si può connettere a internet, alla posta elettronica, al cloud e ad applicazioni web, i dipendenti di un’organizzazione hanno la possibilità di lavorare anche fuori sede e quindi di utilizzare questi dispositivi al di fuori di locali sicuri, aumentando la vulnerabilità al furto e la probabilità di perdere dati;
  • applicazioni cloud: molte organizzazioni hanno adottato l’utilizzo di applicazioni e servizi in cloud che permettono di lavorare fuori sede e di avere i dati sempre a disposizione. Tra i rischi del cloud, c’è la difficoltà nel comprendere come i dati vengano gestiti e la possibilità che questi possano essere esposti a minacce come Data Breach e Data Loss;
  • applicazioni web: molti enti ed aziende hanno adottato l’utilizzo di applicazioni web attraverso cui utilizzano dati ed informazioni. Queste sono esterne rispetto all’organizzazione per cui occorre evitare che ci sia una fuga di dati da tutelare;
  • stampa: non esiste un modo per tenere traccia dei dati personali una volta stampati. Il documento stampato può arrivare nelle mani di un utente non autorizzato a visualizzare quei dati e può essere facilmente copiato o distrutto;

3.Disastri naturali:

  • catastrofi ambientali: terremoti, inondazioni e altre calamità naturali possono distruggere i centri dati e le infrastrutture IT, portando alla perdita di grandi quantità di dati. Si tratta di eventi la cui probabilità che si verifichino è normalmente bassa e proprio per questo sono spesso sottovalutati;
  • problemi di infrastruttura: guasti agli impianti di raffreddamento, incendi o danni all’edificio che ospita l’infrastruttura IT possono causare perdite di dati;

4.Attacchi informatici:

  • malware: gli attacchi malware possono corrompere irrimediabilmente l’integrità dei file rendendoli inaccessibili. Ciò può avvenire mediante cancellazione (malware di tipo wiper) o attraverso la cifratura (malware di tipo cryptolocker);
  • ransomware: gli attacchi ransomware criptano i dati, rendendoli inaccessibili senza il pagamento di un riscatto;
  • phishing: gli attacchi di phishing possono portare alla divulgazione di credenziali di accesso, consentendo agli attaccanti di cancellare o rubare dati;
  • ingegneria sociale (social engineering): prevede la partecipazione inconsapevole da parte dell’utente. È uno dei modi più semplici e allo stesso tempo più frequente ed efficace per sottrarre dati da tutelare. Le vittime possono essere sia utenti ingenui che esperti. I canali attraverso cui carpire le informazioni utilizzate per accedere ai dati confidenziali sono molteplici: una conversazione, una lettera scritta, una mail o un profilo social;
  • violazioni della sicurezza: le intrusioni non autorizzate nei sistemi possono portare alla distruzione o al furto di dati da tutelare;

5.Problemi operativi:

  • mancanza di backup o di piani di disaster recovery: la mancanza di procedure adeguate per il backup dei dati o di piani di ripristino dopo un disastro può rendere impossibile recuperare i dati persi;
  • gestione inadeguata dell’infrastruttura IT: la manutenzione scadente o la gestione inadeguata dei sistemi IT possono aumentare il rischio di fallimenti tecnici e di perdite di dati;

6.Insider threats:

  • sabotaggio interno: gli atti intenzionali di distruzione o furto di dati da parte di dipendenti o collaboratori interni rappresentano una minaccia significativa;
  • errore di condivisione dei dati: la condivisione inappropriata di file con persone non autorizzate, sia internamente che esternamente, può portare alla esposizione di dati. L’invio di email è il canale attraverso cui i dipendenti di un’organizzazione possono includere in maniera volontaria o involontaria, dei dati da tutelare all’interno del corpo del messaggio.

In questo articolo, abbiamo esaminato le cause della perdita di dati, che possono derivare da vari fattori interconnessi. Tra queste, i comportamenti umani, come cancellazioni accidentali e configurazioni errate, hanno particolare rilevanza, così come i motivi tecnici, inclusi guasti hardware e corruzione del software. Inoltre, disastri naturali e attacchi informatici, come malware e phishing, rappresentano minacce significative per la sicurezza dei dati. Nel prossimo articolo, approfondiremo le soluzioni di Data Loss Prevention e le loro possibili implementazioni. Per un’analisi completa, vi invitiamo a scaricare il white paper di Vito Sinforoso dal titolo “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1]Consultabile e scaricabile in pdf all’indirizzo https://www.verizon.com/business/en-gb/resources/reports/dbir/ (consultato in data 03/02/2024).

[2]Verizon Communication, più semplicemente conosciuta con il nome di Verizon, è una società statunitense attiva nel campo delle telecomunicazioni a banda larga e primo operatore mobile degli USA con oltre 140 milioni di utenti. Nata nel 1984 come Bell Atlantic, assume l’attuale denominazione nel 2000, a seguito della fusione con la compagnia telefonica GTE. Tra il 2015 e il 2016, la strategia di espansione targata Verizon subisce un’improvvisa accelerazione.

Con le acquisizioni di America OnLine (AOL, datata 2015) e l’acquisizione di Yahoo! (datata 2016), la compagnia telefonica statunitense prova a inserirsi in un mercato – quello del web e dei servizi online – potenzialmente più remunerativo. L’azienda risultante assume il nome di Verizon, neologismo frutto della crasi tra la parola latina veritas (verità) e horizon (orizzonte).

Fonte: https://www.fastweb.it/fastweb-plus/digital-magazine/storia-di-verizon/ (consultato in data 03/02/2024).

[3]Le minacce esterne provengono da fonti collocabili al di fuori dell’organizzazione e della sua rete di partner. Gli esempi includono gruppi criminali, hacker solitari, ex dipendenti ed enti governativi. Questa categoria include anche situazioni di forza maggiore. In genere, non è implicito alcun trust o privilegio per le entità esterne. Fonte: cit. Data Breach Investigations Report (DBIR).

[4]Come specificato anche da Chris Novak, Managing Director della Cybersecurity Consulting di Verizon Business. Fonte: https://www.agi.it/innovazione/news/2023-06-07/cybersicurezza- incidenti-colpa-top-manager-21717905/ (consultato in data 03/02/2024).

[5]Il considerando 85 del Regolamento europeo 2016/679 (RGPD/GDPR) prevede che: “Una violazione dei dati personali può, se non affrontata in modo adeguato e tempestivo, provocare danni fisici, materiali o immateriali alle persone fisiche, ad esempio perdita del controllo dei dati personali che li riguardano o limitazione dei loro diritti, discriminazione, furto o usurpazione d’identità, perdite finanziarie, decifratura non autorizzata della pseudonimizzazione, pregiudizio alla reputazione, perdita di riservatezza dei dati personali protetti da segreto professionale o qualsiasi altro danno economico o sociale significativo alla persona fisica interessata.

Pertanto, non appena viene a conoscenza di un’avvenuta violazione dei dati personali, il titolare del trattamento dovrebbe notificare la violazione dei dati personali all’autorità di controllo competente, senza ingiustificato ritardo e, ove possibile, entro 72 ore dal momento in cui ne è venuto a conoscenza, a meno che il titolare del trattamento non sia in grado di dimostrare che, conformemente al principio di responsabilizzazione, è improbabile che la violazione dei dati personali presenti un rischio per i diritti e le libertà delle persone fisiche. Oltre il termine di 72 ore, tale notifica dovrebbe essere corredata delle ragioni del ritardo e le informazioni potrebbero essere fornite in fasi successive senza ulteriore ingiustificato ritardo”.

[6]Uno degli incidenti di data loss più significativi si è verificato nel 2009, quando il governo del Regno Unito ha perso dati confidenziali su tutti i prigionieri nel paese, inclusi più di 40.000 detenuti per reati violenti e sessuali. L’incidente è avvenuto quando un dipendente ha trasferito i dati da un server sicuro su una chiavetta USB, che è stata poi persa. Questi dati erano in formato non criptato, rendendo l’incidente particolarmente grave.

Un altro caso di perdita di dati ha coinvolto il Dipartimento per gli Affari dei Veterani degli Stati Uniti nel 2006. Un analista di dati ha perso un laptop e un disco rigido esterno che contenevano informazioni personali di 26,5 milioni di veterani militari e personale militare. Questo incidente ha portato a una delle più grandi violazioni della sicurezza nella storia del governo degli Stati Uniti e ha provocato una causa collettiva che ha costretto il Dipartimento degli Affari dei Veterani a pagare 20 milioni di dollari in seguito alla perdita dei dati. Fonte: https://www.backupassist.com/blog/five-worst-data-loss-disasters-of-all-time (consultato in data 23/02/2024).

[7]All’inizio di maggio 2023, il gruppo ransomware Monti ha compiuto un attacco all’ASL 1 Abruzzo, sottraendo un’enorme quantità di dati sanitari. Questo attacco ha portato alla paralisi dei sistemi informativi dell’azienda sanitaria e alla pubblicazione online di 522 GB di dati riservati, tra cui informazioni su pazienti oncologici e sieropositivi. Questo incidente ha avuto gravi ripercussioni sulla privacy dei cittadini e sul funzionamento del sistema sanitario locale. Fonte: tra gli altri, https://www.securityinfo.it/2023/05/17/monti-ha-divulgato-tutti-i-dati-rubati-allasl-1-abruzzo/ (consultato in data 23/02/2024).

Nel 2016 è emerso pubblicamente il caso di data breach subito da Yahoo nel 2013-2014. Si tratta di una delle più grandi violazioni di dati nella storia, che ha interessato circa 3 miliardi di account utenti. Gli aggressori sono riusciti a ottenere accesso non autorizzato ai sistemi di Yahoo e hanno sottratto dati utente che includevano nomi, indirizzi email, date di nascita, numeri di telefono e, in alcuni casi, domande e risposte di sicurezza crittografate o non, oltre a password crittografate.

Yahoo ha inizialmente rivelato l’incidente nel 2016, stimando l’impatto su circa 1 miliardo di account, ma successivamente, nel 2017, ha aggiornato la stima ammettendo che era stata colpita l’intera base di utenti, pari a circa 3 miliardi di account. Questo data breach ha avuto gravi ripercussioni per Yahoo, influenzando la fiducia degli utenti e portando a indagini regolamentari e a un impatto significativo sul prezzo di acquisto di Yahoo da parte di Verizon nel 2017. Fonte: https://www.nytimes.com/2017/10/03/technology/yahoo-hack-3-billion-users.html (consultato in data 23/02/2024).

[8]Un esempio significativo di data leak in Europa è avvenuto nel 2019 con l’azienda svedese Truecaller, un servizio di identificazione delle chiamate e blocco dello spam telefonico. Si è scoperto che i dati personali di milioni di utenti, compresi quelli europei, erano accessibili a causa di una vulnerabilità nel sistema di sicurezza dell’azienda.

Il leak ha incluso dettagli sensibili come nomi, numeri di telefono e indirizzi email degli utenti. Nonostante Truecaller sia un’azienda basata in Svezia, l’impatto del leak è stato globale, interessando utenti in tutto il mondo, inclusa l’Europa. Questo incidente ha sollevato preoccupazioni sulla protezione dei dati personali e sulla conformità alle normative sulla privacy, come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea. Fonte: https://cisomag.com/truecaller-denies-data-leak-after-4-75-mn-users-info-emerges-on-darknet/ (consultato in data 23/02/2024).

[9]Questa tipologia di minaccia può essere ricompresa, almeno parzialmente, anche nella categoria dei “disastri naturali” e dei “problemi operativi”.

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-loss-cause/