Acronis: AI e ransomware le minacce del 2024, l’Italia tra i più colpiti


Il panorama delle minacce informatiche continua a evolversi con una rapidità preoccupante.

A dirlo è il report sulle minacce digitali del secondo semestre 2024, pubblicato da Acronis, secondo cui il rischio per aziende e Managed Service Provider (MSP) è in costante crescita, con un allarmante aumento degli attacchi ransomware e del phishing basato sull’intelligenza artificiale.

A presentarlo, in occasione di un evento per la stampa specializzata, sono stati Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis e Irina Artioli, Cyber Protection Evangelist e TRU Researcher.

I numeri di Acronis

L’analisi condotta dall’Acronis Threat Research Unit evidenzia come nel secondo semestre del 2024, gli attacchi basati su email hanno registrato un incremento del 197% rispetto allo stesso periodo dell’anno precedente, mentre gli attacchi per organizzazione sono aumentati del 21%.
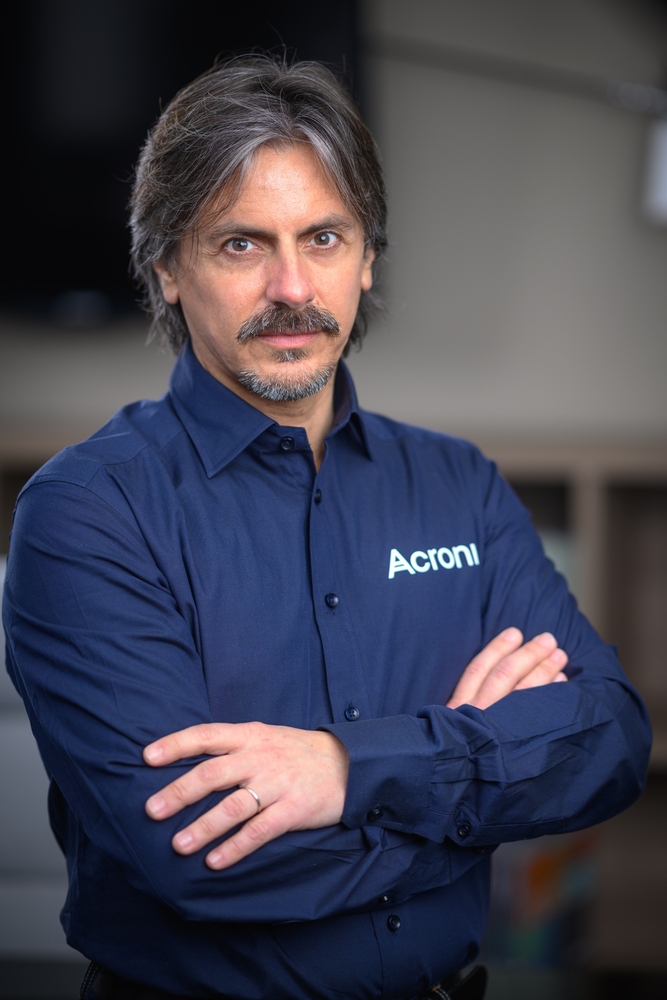
Denis Valter Cassinerio, Senior Director & General Manager South EMEA di Acronis.

Un dato particolarmente preoccupante è che la metà degli utenti ha subito almeno un attacco, con il 29% che si è imbattuto in tentativi di phishing tramite URL dannosi e il 14% che ha rilevato la presenza di malware.

Il risultato è che il 31,4% di tutte le e-mail ricevute nel secondo semestre del 2024 era spam e l’1,4% di queste conteneva malware o link di phishing.

Tra luglio e dicembre 2024, inoltre, quasi la metà degli utenti ha subito almeno un attacco tramite e-mail malevoli, spesso contenenti phishing o link dannosi.

Nel quarto trimestre del 2024, Acronis ha bloccato oltre 48 milioni di URL pericolosi sugli endpoint, con un aumento del 7% rispetto all’anno precedente.

L’attacco agli MSP

Gli MSP (Managed Service Provider) sono diventati bersagli privilegiati per gli attaccanti, che usano Il phishing come principale metodo di attacco, colpendo il 33% dei provider. Oltre al phishing, la compromissione delle credenziali e la catena di fornitura sono stati tra i punti di accesso chiave per gli hacker.

Nel secondo semestre del 2024, il phishing ha colpito un terzo dei provider, mentre gli exploit RDP (Remote Desktop Protocol) hanno rappresentato una delle principali porte d’ingresso per gli attacchi.

La situazione è aggravata dall’azione di attaccanti sempre più sofisticati, che utilizzano minacce persistenti avanzate per infiltrarsi negli MSP perché gestiscono i sistemi di molte aziende, rendendoli un bersaglio strategico grazie al quale arrivare a colpire i loro clienti.
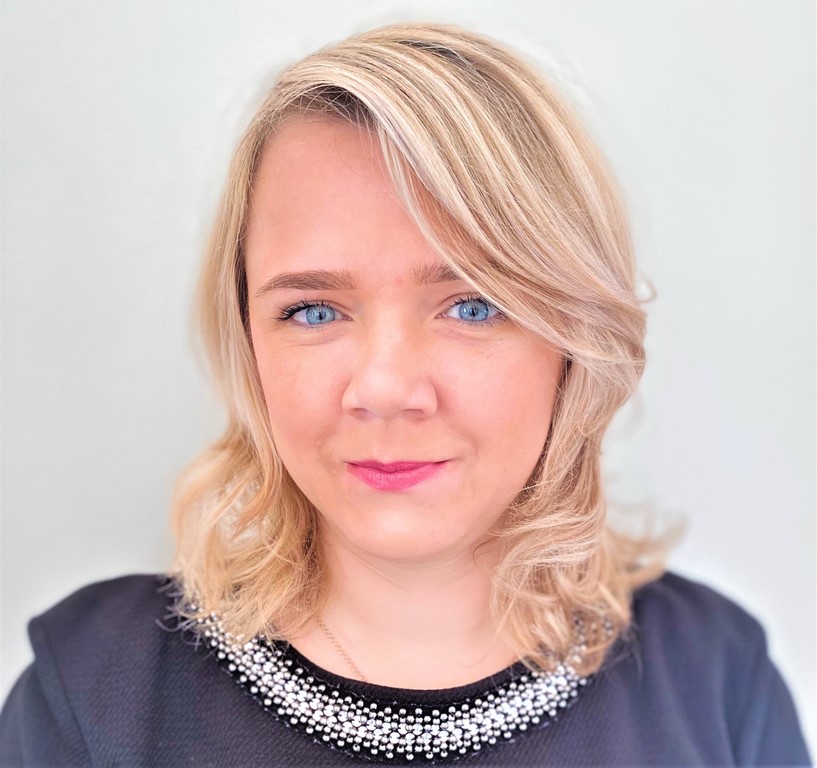
Irina Artioli, Cyber Protection Evangelist e TRU Researcher di Acronis-

Per entrare e rimanere nascosti nei loro sistemi, si sfruttano due elementi chiave: dispositivi non aggiornati e tecniche Living-off-the-Land (LotL).

Nel primo caso, se un MSP utilizza software o hardware con falle di sicurezza non corrette, gli hacker possono sfruttarle per entrare nei sistemi senza essere rilevati.

Quanto alle tecniche LotL, invece di usare malware esterni, gli hacker utilizzano strumenti e programmi già presenti nel sistema della vittima per evitare di essere scoperti. Questo rende più difficile per gli antivirus e i sistemi di sicurezza individuare l’attacco, perché non sembrano comportamenti sospetti a prima vista.

In sintesi, gli attaccanti non lanciano attacchi veloci e rumorosi, ma entrano nei sistemi in modo discreto e vi rimangono a lungo, sfruttando vulnerabilità esistenti e strumenti di sistema per non farsi notare.

La crescita del ransomware

Nel quarto trimestre del 2024 sono stati registrati oltre 1.700 casi di ransomware che hanno causato un totale di 580 vittime, con gruppi come RansomHub, Akira, Play e KillSec tra i più attivi. Il ransomware Cl0p ha colpito 68 vittime solo a dicembre.

L’Italia, oltre a essere il quinto Paese più bersagliato dai malware nel 2024, ha registrato a dicembre la terza percentuale più alta di rilevamenti di malware, dopo Emirati Arabi Uniti e Singapore.

Gli obiettivi sono stati prevalentemente il settore dei trasporti, la Sanità e la produzione.

Nello stesso periodo, gli Emirati Arabi Uniti hanno registrato la percentuale più alta di URL pericolosi bloccati, pari al 16,2%, seguiti dal Brasile con il 13,2% e da Singapore con il 12,0%.

Il caso del Bologna FC

Irina Artioli di Acronis ha poi riportato il caso del Bologna FC, squadra di calcio di Serie A che lo scorso novembre è stata presa di mira dal gruppo ransomware RansomHub.

Gli attaccanti hanno sottratto 200 GB di dati, includendo contratti, strategie aziendali e informazioni personali, ma il club ha rifiutato di pagare il riscatto.
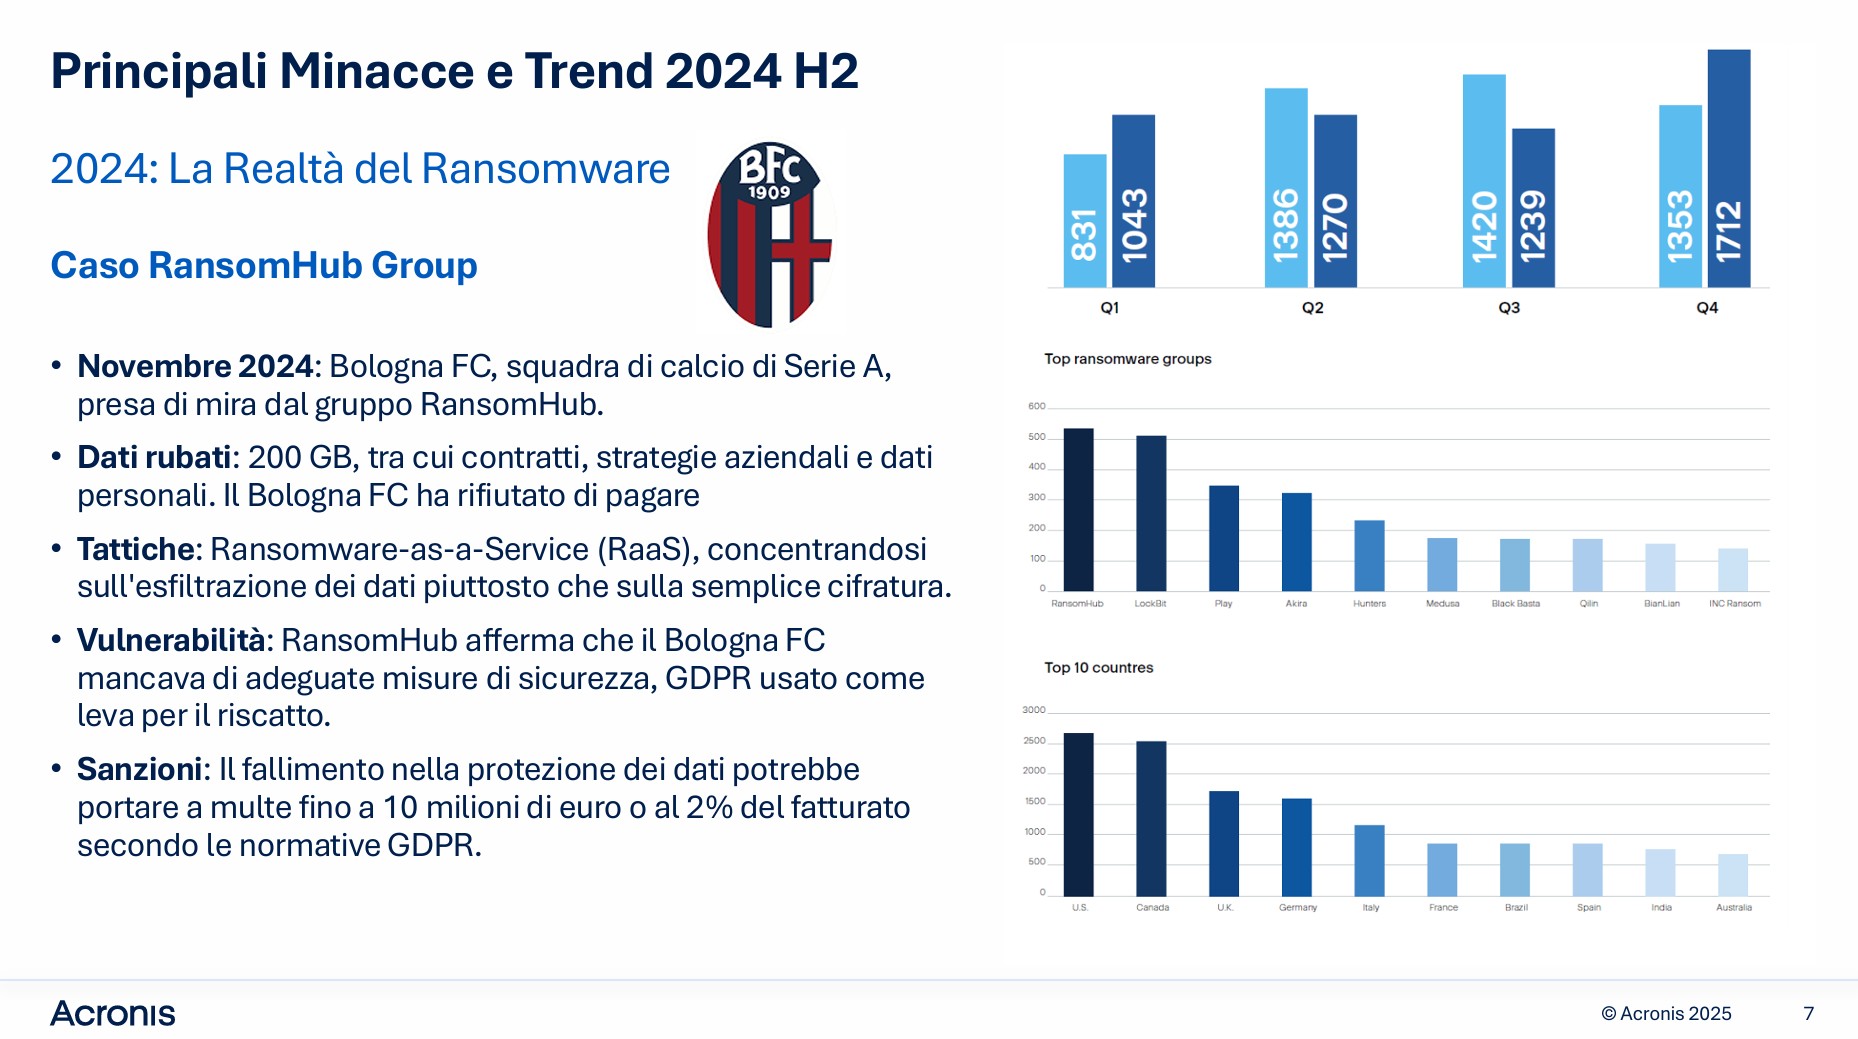
Il Bologna FC lo scorso novembre è stato preso di mira dal gruppo ransomware RansomHub.

Il gruppo ha utilizzato un modello di Ransomware-as-a-Service (RaaS), privilegiando l’esfiltrazione dei dati piuttosto che la loro semplice cifratura.

Secondo RansomHub, il Bologna FC disponeva di misure di sicurezza inadeguate relativamente alle normative GDPR, una vulnerabilità che è stata sfruttata per fare leva per il riscatto.

Il mancato rispetto delle misure di protezione dei dati potrebbe infatti esporre il club a sanzioni fino a 10 milioni di euro o al 2% del fatturato, come previsto dalle normative europee sulla privacy.

Il problema della gestione da remoto e dell’IA generativa

Nello stesso mese, il 30,6% dei clienti di Acronis attivi in Italia ha subito almeno 25 attacchi malware.

A ciò si aggiunge la questione degli strumenti di monitoraggio e gestione remota (RMM). Sebbene la loro adozione crescente migliori l’efficienza operativa, essi espongono le aziende a nuove vulnerabilità.

L’analisi di Acronis evidenzia come l’uso simultaneo di più soluzioni RMM crei punti deboli facilmente sfruttabili dai cybercriminali, trasformando questi strumenti in potenziali porte d’accesso per attacchi ransomware.

Un altro aspetto preoccupante è l’uso crescente dell’IA generativa da parte dei cybercriminali, che sfruttano strumenti basati su intelligenza artificiale per automatizzare attacchi, generare malware sofisticato e orchestrare truffe di social engineering più credibili.

Il phishing continua a essere la tecnica di attacco più diffusa, con le truffe di social engineering che hanno segnato un aumento del 7% su base annua. Le minacce basate su AI stanno diventando sempre più difficili da contrastare.

I consigli di Acronis

Per affrontare queste sfide, Acronis sottolinea l’importanza di strategie di difesa avanzate per aziende e MSP.

L’autenticazione multifattore è essenziale per proteggere gli accessi remoti, mentre il monitoraggio costante delle minacce in tempo reale rappresenta una soluzione efficace per individuare e prevenire gli attacchi.
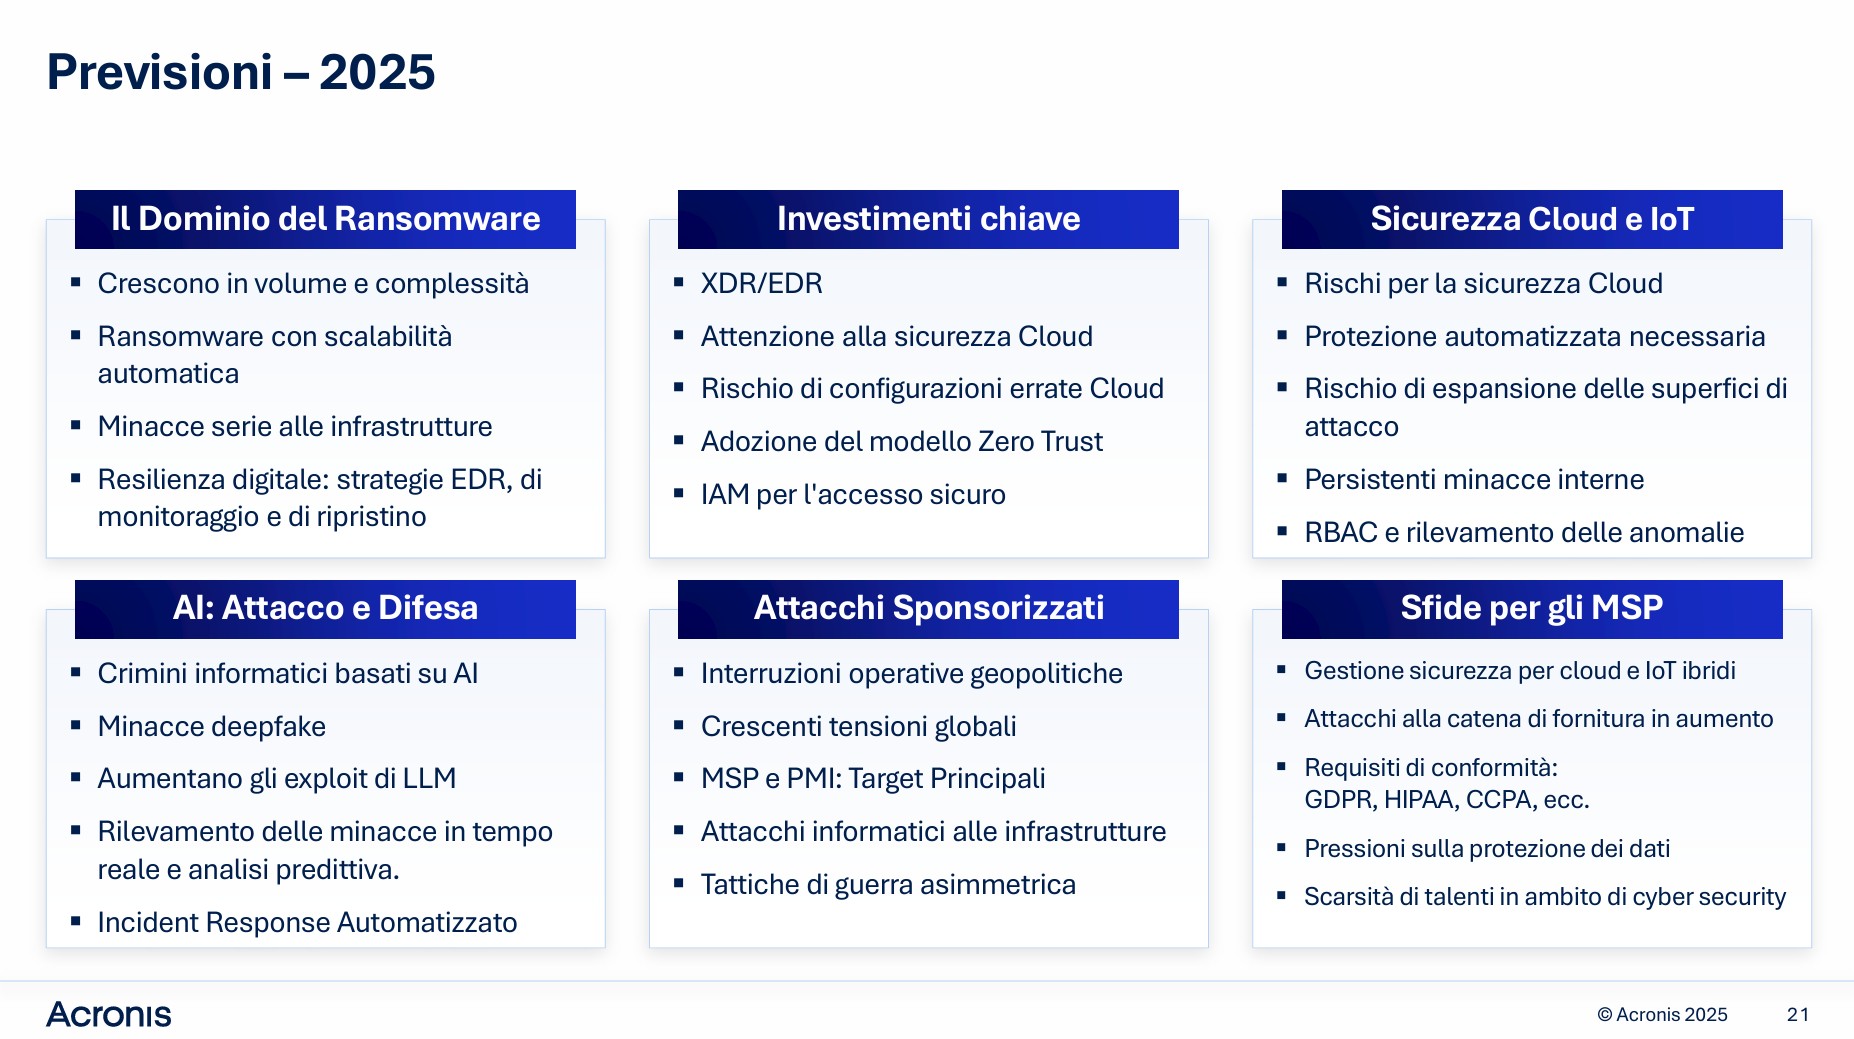
I trend del 2025 nell’ambito della sicurezza informatica, secondo Acronis.

La segmentazione della rete e l’applicazione di controlli di accesso rigorosi sono misure indispensabili per ridurre la superficie d’attacco, così come l’aggiornamento regolare dei sistemi e l’applicazione tempestiva delle patch di sicurezza.

Soluzioni avanzate di rilevamento delle minacce, come EDR e XDR, si stanno rivelando fondamentali per individuare attacchi sempre più sofisticati.

Con l’aumento degli attacchi basati su intelligenza artificiale e il dominio del ransomware, il 2025 si prospetta come un anno critico per la cybersecurity.

Le aziende dovranno quindi adottare un approccio proattivo per contrastare le minacce emergenti e garantire la protezione dei dati e delle infrastrutture digitali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/17/acronis-threat-research-ai-ransomware-minacce-2024-italia/?utm_source=rss&utm_medium=rss&utm_campaign=acronis-threat-research-ai-ransomware-minacce-2024-italia
La nuova feature di Brave può diventare molto pericolosa


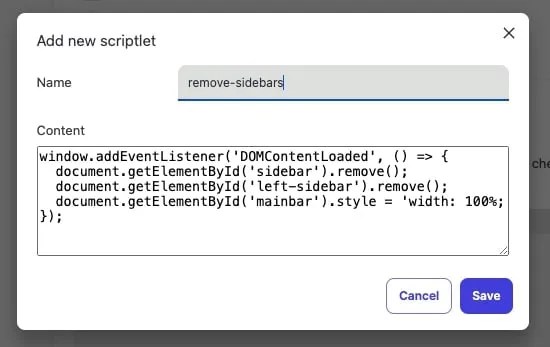
La scorsa settimana Brave ha annunciato l’arrivo dei custom scriptlets: gli utenti potranno scrivere e iniettare i propri scriptlets, ovvero porzioni di codice da incorporare nelle pagine web. Questi script possono essere usati per modificare l’aspetto e il comportamento di una pagina web, in modo che l’utente possa personalizzare la propria esperienza di navigazione.

Brave custom scriptlets

Uno scriptlet custom che modifica la grafica di una pagina. Credits: Brave

“Adblocker come Brave Shields, uBlock Origin e Adguard utilizzano già internamente gli scriptlet per estendere le capacità di blocco. Ad esempio, possono caricare una versione innocua di uno script di tracciamento invece di quello reale, massimizzando la privacy e riducendo al minimo le rotture. Gli scriptlet personalizzati offrono lo stesso potere agli utenti di Brave” si legge nell’annuncio ufficiale.

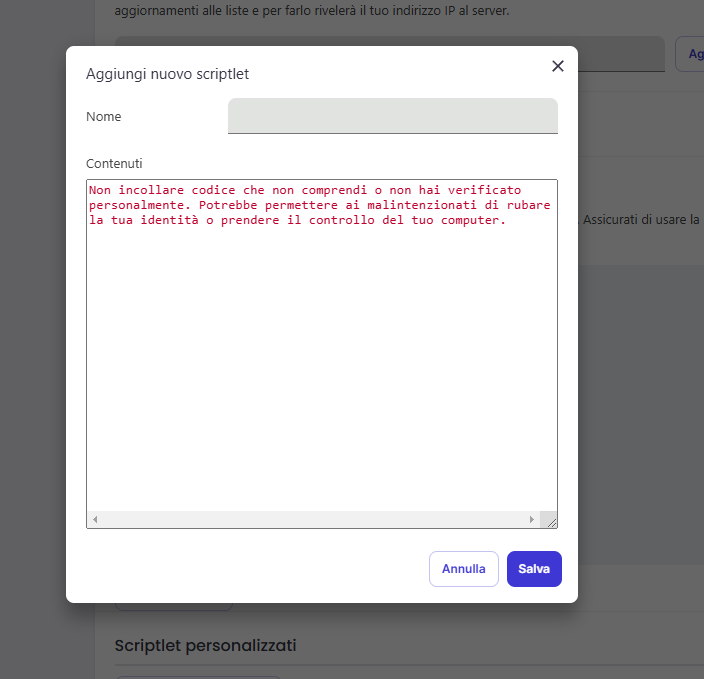
Ma “da grandi poteri derivano grandi responsabilità”, come sottolinea la compagnia dietro il browser, spiegando che la feature è disponibile solo nella Modalità Sviluppatore. Per iniettare gli scriptlets occorre navigare nella sezione Protezioni e poi su Applicazione di filtri ai contenuti. Qui è possibile abilitare il flag di modalità sviluppatore e, nella sezione sottostante, aggiungere un nuovo scriptlet; infine, basta aggiungere una nuova regola specificando il sito che si vuole modificare e il nome dello script da applicare.

I custom scriptlets sono una funzionalità molto interessante che può essere usata per eliminare fastidiosi pop-up, banner pubblicitari o widget, per mostrare contenuti nascosti e modificare il colore e lo stile dei testi, per impostare l’auto-completamento nei form o per bypassare eventuali restrizioni dei siti web.

Al contempo però molti utenti, soprattutto i meno esperti, potrebbero incollare scriptlets già pronti che si rivelano malevoli, in grado di sottrarre dati sensibili o addirittura scaricare malware sul dispositivo in uso.

L’uso di codice iniettato direttamente nelle pagine web apre a molte possibilità di utilizzo; proprio per questo è necessario prestare la massima attenzione agli scriptlet che si utilizzano, inserendo soltanto quelli provenienti da fonti verificate e comunque sempre comprendendo a fondo il codice che si sta iniettando.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/10/la-nuova-feature-di-brave-puo-diventare-molto-pericolosa/?utm_source=rss&utm_medium=rss&utm_campaign=la-nuova-feature-di-brave-puo-diventare-molto-pericolosa


CERT-AGID 01-07 febbraio: nuova ondata di attacchi Vidar e Poste Italiane sotto attacco


Questa settimana il CERT-AGID ha identificato e analizzato 55 campagne malevole e fornito 1053 indicatori di compromissione.

Questa settimana, il CERT-AGID ha identificato e analizzato 55 campagne malevole nel panorama italiano di sua competenza, di cui 28 mirate specificamente al Paese e 27 di carattere generico ma con impatti anche in Italia. Agli enti accreditati sono stati forniti 1053 indicatori di compromissione (IoC) rilevati.

I temi della settimana

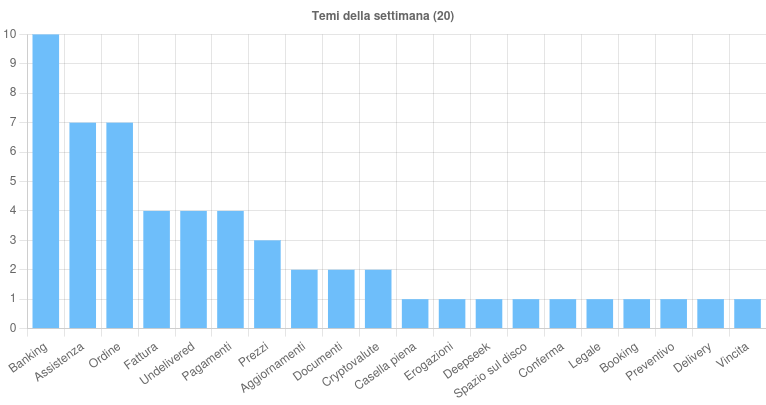
Questa settimana sono stati individuati 20 temi utilizzati per condurre campagne malevole sul territorio italiano.

Tra i più rilevanti, il settore bancario (Banking) è stato al centro di numerose campagne di phishing via PEC, rivolte in particolare ai clienti di Intesa Sanpaolo, e di attacchi di smishing contro Poste Italiane. Lo stesso tema è stato sfruttato anche per diffondere i malware per smartphone Copybara, SpyNote e Irata.

Questa settimana il CERT-AGID ha identificato e analizzato 55 campagne malevole e fornito 1053 indicatori di compromissione.

Il settore dell’Assistenza è stato invece utilizzato per campagne di phishing via PEC ai danni dei clienti Aruba e per un’operazione di smishing volta a diffondere il malware TangleBot tramite un APK malevolo.

Un altro tema ricorrente è stato quello degli Ordini, sfruttato sia in attacchi mirati all’Italia sia in campagne di portata più ampia per diffondere malware come Modiloader, AgentTesla, PureLogs Stealer, Xworm, Formbook e Snake Keylogger.

Questo stesso argomento è stato anche il pretesto per una campagna di phishing ai danni della società internazionale Geo-Chem Middle East.

Tra gli eventi di particolare interesse, si segnala che nella notte del 2 febbraio 2025 è stata rilevata una nuova ondata di attacchi Vidar.

Questa è stata caratterizzata dall’impiego di tecniche di offuscamento avanzate per eludere le difese, dall’uso di un Domain Generation Algorithm (DGA) per generare dinamicamente indirizzi malevoli e dall’attivazione ritardata delle URL, una strategia che permette agli attaccanti di sfuggire ai sistemi di rilevamento.

Il CERT-AGID ha inoltre individuato due nuove campagne malevole rivolte agli utenti di Poste Italiane, una legata al tema “Banking” e l’altra al tema “Delivery”, entrambe finalizzate al furto di dati personali e finanziari delle vittime.

Fonte: CERT-AGID

Malware della settimana

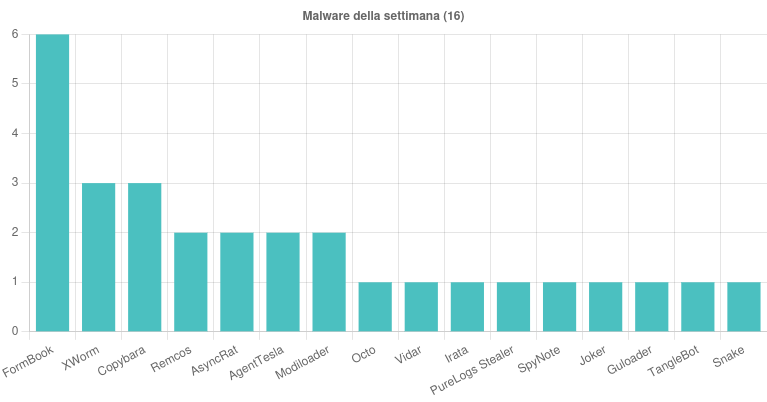
Nel corso della settimana sono state individuate 16 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più rilevanti, FormBook è stato diffuso attraverso una campagna italiana e cinque campagne generiche a tema “Prezzi”, “Ordine” e “Preventivo”, utilizzando email con allegati DOCX, ZIP, RAR, 7Z e LZH.

XWorm è stato rilevato in tre campagne generiche a tema “Documenti”, “Ordine” e “Booking”, veicolate tramite email con allegati PDF e RAR, sfruttando finti CAPTCHA per distribuire il payload.

Copybara è stato utilizzato in due campagne italiane e una generica legate al settore “Banking”, con la diffusione di APK malevoli tramite SMS. Modiloader è stato protagonista di una campagna italiana a tema “Fattura” e di una generica a tema “Ordine”, entrambe veicolate con email contenenti allegati GZ.

Remcos è stato individuato in una campagna italiana a tema “Documenti” e in una generica a tema “Fattura”, entrambe diffuse tramite email con allegati XLS. AgentTesla è stato distribuito attraverso due campagne generiche a tema “Ordine” e “Pagamenti”, sfruttando email con allegati RAR e IMG.

Fonte: CERT-AGID

AsyncRAT è stato rilevato in una campagna italiana a tema “Legale”, veicolata tramite email con link a file ZIP, e in una campagna generica a tema “Prezzi” con allegato PDF. Octo è stato protagonista di una campagna generica a tema “Deepseek”, diffusa tramite link a file APK.

Irata è stato individuato in una campagna italiana a tema “Banking”, con veicolazione dell’APK malevolo tramite SMS. Vidar è stato sfruttato in una campagna italiana a tema “Pagamenti”, veicolata attraverso email provenienti da caselle PEC compromesse con link a script JS malevolo.

SnakeKeylogger è stato diffuso con una campagna italiana a tema “Ordine”, tramite email con allegato ZIP. SpyNote ha colpito attraverso una campagna italiana a tema “Banking”, diffondendo l’APK malevolo via SMS.

Guloder è stato scoperto in una campagna generica a tema “Pagamenti”, distribuita con email contenenti allegato ZIP. Joker è stato rilevato in una campagna generica a tema “Cryptovalute”, veicolato tramite link a file APK.

TangleBot ha colpito con una campagna italiana a tema “Assistenza”, diffusa tramite SMS con link a file APK malevolo. Infine, PureLogs Stealer è stato individuato in una campagna generica a tema “Ordine”, diffusa tramite email con allegato CAB.

Phishing della settimana

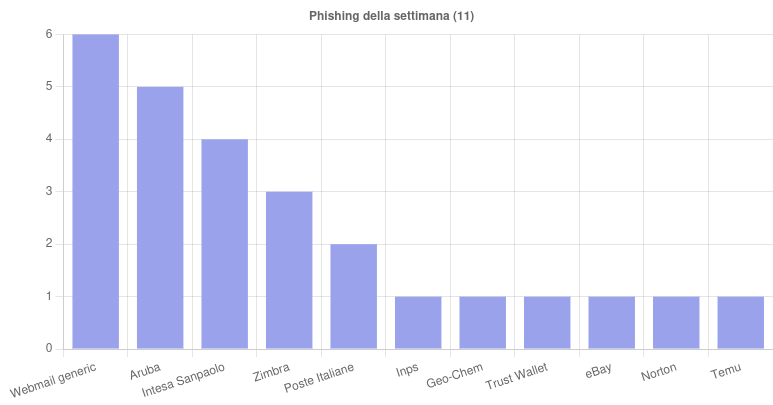
Nel corso della settimana sono stati coinvolti 11 brand nelle campagne di phishing.

Tra i marchi maggiormente presi di mira spiccano Aruba, Intesa Sanpaolo, Zimbra e Poste Italiane, con numerose campagne che hanno cercato di ingannare gli utenti attraverso email fraudolente e messaggi ingannevoli.

Fonte: CERT-AGID

Come sempre, però, ancora più rilevante è stato l’elevato numero di campagne di phishing legate a servizi di webmail generici.

Un fenomeno, questo,  che evidenzia come gli attaccanti puntino in modo sempre più sistematico al furto di credenziali, spesso sfruttandole come primo passo per ulteriori attacchi.

Formati e canali di diffusione

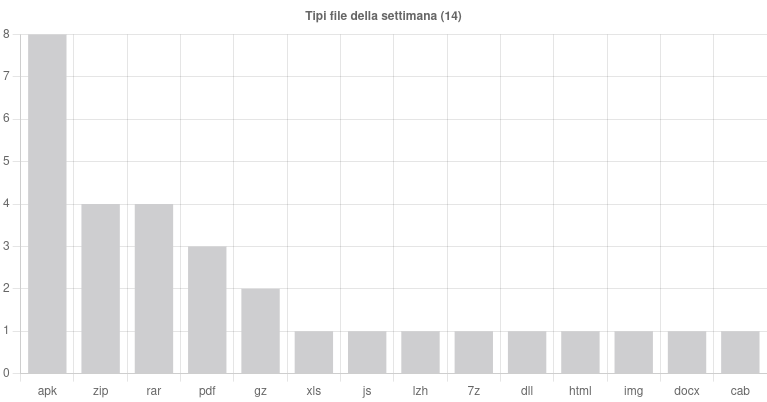
Il CERT-AGID ha messo in luce l’uso di 14 differenti tipologie di file per la diffusione di contenuti dannosi.

Tra i formati più sfruttati, spicca l’APK, utilizzato in ben 8 campagne malevole.  Subito dopo troviamo i file compressi in formato ZIP e RAR, impiegati in 4 campagne ciascuno.

Il formato PDF è stato rilevato in 3 casi, mentre il formato GX è stato riscontrato 2 volte. Altri formati hanno avuto un impiego più limitato, ma non per questo meno significativo.

Tra questi, con una sola occorrenza ciascuno, figurano i file XLS, JS, LZH, 7Z, DLL, HTML, IMG, DOCX e CAB.

Fonte: CERT-AGID

Per quanto riguarda i canali di distribuzione, le email si confermano il principale vettore di attacco, coinvolte in ben 36 campagne malevole. Questo dato sottolinea ancora una volta l’efficacia del phishing e della diffusione di malware tramite allegati o link ingannevoli.

Le caselle PEC, pur avendo un livello di sicurezza superiore rispetto alla posta elettronica tradizionale, sono state comunque sfruttate per 10  campagne, segno che i cybercriminali stanno concentrando sempre più i loro sforzi anche su questo canale, consapevoli della fiducia che gli utenti ripongono nelle comunicazioni certificate.

Gli SMS sono invece stati come vettore d’attacco registrato in 7 campagne malevole. Sebbene meno frequente rispetto alle email, questo metodo sta acquisendo sempre maggiore rilevanza, in particolare per la diffusione di malware destinati agli smartphone, come quelli veicolati tramite APK.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/10/cert-agid-01-07-febbraio-nuova-ondata-di-attacchi-vidar-e-poste-italiane-sotto-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-01-07-febbraio-nuova-ondata-di-attacchi-vidar-e-poste-italiane-sotto-attacco


Data Loss Prevention: Mitigare il Rischio di Perdita di Dati

Questo è il primo articolo di una serie di approfondimenti redatti da Vito Sinforoso, dedicati alle soluzioni di Data Loss Prevention (DLP) e alla normativa sulla privacy e sui diritti dei lavoratori. In questo articolo, si esplora l’origine di Internet, l’evoluzione delle minacce alla sicurezza dei dati e l’importanza sempre più centrale delle strategie di protezione, con particolare attenzione alla Data Loss Prevention.

La Data Loss Prevention viene presentata come un insieme di processi, tecniche e strumenti volti a prevenire la perdita e la violazione dei dati sensibili. L’articolo descrive come le soluzioni DLP operino attraverso l’identificazione dei dati da proteggere, il monitoraggio delle azioni degli utenti e l’applicazione di regole di protezione. Si evidenzia l’importanza di implementare queste soluzioni in modo mirato, per garantire la sicurezza senza compromettere l’operatività aziendale.

Dalle Origini Militari di ARPANET all’Internet Moderno: Un Viaggio nella Storia della Rete

L’origine della rete Internet deve rinvenirsi in un progetto di ricerca militare condotto negli Stati Uniti negli anni ‘60, noto come ARPANET (Advanced Research Projects Agency Network). Il progetto, finanziato dall’ARPA[1], aveva lo scopo di creare una rete di comunicazioni in grado di resistere a eventuali interruzioni o guasti, in particolare in contesti di guerra o di altre emergenze.

Il concetto chiave che permise lo sviluppo di ARPANET e, successivamente di Internet, è stato quello della commutazione a pacchetto. Questa tecnologia, proposta indipendentemente da Paul Baran e Donald Davies negli anni ‘60, consente la trasmissione di dati in piccoli blocchi (pacchetti) che vengono inviati attraverso la rete in modo indipendente e possono seguire percorsi diversi per raggiungere la medesima destinazione, dove vengono nuovamente assemblati nell’ordine corretto[2].

Il primo collegamento di ARPANET fu stabilito il 29 ottobre 1969, collegando quattro nodi universitari: le Università della California, Los Angeles (UCLA) e Santa Barbara (UCSB), l’Istituto di Ricerca di Stanford (SRI) e l’Università dello Utah. Questo collegamento ha segnato la nascita di quello che sarebbe diventato Internet.

L’Espansione della Rete: Dal TCP/IP alla Globalizzazione di Internet

Negli anni ‘70 e ‘80, la rete si è espansa significativamente, includendo non solo istituzioni militari e di ricerca, ma anche università e, infine, altri settori pubblici e privati. Un momento cruciale per lo sviluppo di Internet è stato l’introduzione del protocollo TCP/IP (Transmission Control Protocol/Internet Protocol)[3] il 1° gennaio 1983, che ha standardizzato la comunicazione tra i diversi sistemi informatici, rendendo possibile l’interconnessione di reti eterogenee in un’unica “rete di reti” globale.

La Sicurezza dei Dati nell’Era Digitale

Una semplice riflessione consente di realizzare come la sicurezza nella trasmissione dei dati fosse un’esigenza già avvertita agli albori di Internet, anzi forse è più corretto affermare che fosse un prerequisito del progetto ARPANET.

Con il dilagante diffondersi di Internet e di tutte le sue applicazioni, questa tecnologia ha raggiunto masse enormi di soggetti, differenti tra loro quanto a capacità di intuirne le potenzialità ed i rischi: Internet ha messo in comunicazione istituzioni civili e militari, aziende di ogni dimensione e soprattutto miliardi di persone, ma anche singoli criminali ed intere organizzazioni dedite a traffici illeciti di ogni genere

Gli utilizzatori normali (intendendo per tali le persone che normalmente utilizzano la rete per lavoro, divertimento, comunicazione, informazione e quant’altro), in particolare, sono apparsi sin da subito i soggetti più vulnerabili, sebbene non gli unici, in quanto meno tecnologicamente strutturati e consapevoli dei pericoli connessi; al contempo, sono stati i soggetti più ammaliati dalle innovazioni rivoluzionarie messe a loro disposizione da Internet.

Anche gli altri attori (le istituzioni e le imprese), veri depositari di strabilianti quantità di dati, il più delle volte di tipo personale, continuano a conoscere, a spese loro e dei loro utenti, le proprie vulnerabilità e quanto siano oggetto nel mirino del cyber crime.

La Tutela dei Dati Personali: Un’Esigenza Crescente nell’Era di Internet

La tutela dei dati, in particolare di quelli personali[4], e dei procedimenti secondo cui vengono trattati ha assunto un’importanza sempre più rilevante, cresciuta di pari passo con lo svilupparsi della rete e dell’intrusività delle sue applicazioni nella vita di ogni cittadino.

In questo contesto e per queste ragioni, sono stati emanati vari provvedimenti normativi, sia a livello internazionale che nazionale, che hanno posto sempre più l’attenzione, tra l’altro, sugli aspetti di sicurezza connessi alle criticità ed alle problematiche derivanti dal diffuso uso di Internet e dallo scambio di dati attraverso di essa.

A detta normativa, si sono affiancati, anche perché in più occasioni espressamente richiamati dalla prima, documenti pubblicati da vari enti, governativi, universitari e privati, che hanno proposto degli standard di sicurezza a cui attenersi per mitigare i rischi connessi con il trattamento e la trasmissione dei dati.

Data Loss Prevention: Cause, Rischi e Strategie di Prevenzione

Con l’aumentare della raccolta di dati da parte di istituzioni e di aziende e a causa di un uso sempre più frequente di dispositivi e servizi online, i dati personali vengono sempre più facilmente condivisi in rete, con una conseguente maggior probabilità che si verifichi una perdita o una fuga degli stessi, ossia una c.d. Data Loss (perdita di dati).

Molteplici sono i canali attraverso cui si può verificare una Data Loss, tra i quali i più comuni sono la trasmissione di email e l’impiego di dispositivi rimovibili, tipo chiavette USB, hard disk esterni o CD/DVD.

A ciò si aggiunga quella che può essere, a ragione, considerata la causa principale della perdita di dati ossia il comportamento umano, in considerazione della non sufficiente consapevolezza con cui gli esseri umani, nel loro essere imperfetti, manipolano quotidianamente una enorme quantità di dati che possono essere accidentalmente eliminati, sovrascritti o inconsapevolmente divulgati.

Attacchi Informatici e Malware: Minacce Crescenti alla Sicurezza dei Dati

Un’altra delle cause principali della Data Loss è connessa agli attacchi informatici e alla inoculazione di malware o virus che infettano i computer degli utenti, risultando fonte potenziale di furti ed eliminazione di file non protetti.

Per mitigare il rischio di perdita di dati, le organizzazioni devono adottare una strategia di protezione dei dati multilivello che includa backup regolari, piani di disaster recovery, formazione degli utenti sulla sicurezza dei dati, soluzioni di sicurezza informatica avanzate e politiche rigorose di gestione degli accessi e controllo degli insider.

Data Loss Prevention (DLP): Una Soluzione Avanzata per la Protezione dei Dati

Una delle opzioni in grado di mitigare il rischio di potenziali Data Loss consiste nell’implementazione di una soluzione di Data Loss Prevention (DLP), ossia l’insieme dei processi, delle tecniche e degli strumenti per prevenire perdite e violazioni dei dati.

Si tratta, quindi, di un sistema che ha l’obiettivo di proteggere i dati ed evitare che questi vengano persi o resi inaccessibili, nell’intento di garantire un elevato livello di sicurezza rispettando gli standard a cui rinvia la legge. Un processo di trattamento dei dati basato su una soluzione DLP permette di identificare i dati da proteggere e monitorare le azioni svolte dagli utenti che li manipolano, al fine di evitare che ci sia una perdita degli stessi, mediante la definizione di un insieme di regole di classificazione e di protezione.

Le regole di classificazione permettono di identificare i soli dati da tutelare attraverso l’applicazione di un tag o di un’etichetta di classificazione, mentre le regole di protezione consentono di monitorare le azioni svolte dagli utenti che utilizzano i dati ed eventualmente bloccarne l’azione svolta per evitare che ci sia una fuga o una perdita di dati.

Implementazione Efficace di Soluzioni di Data Loss Prevention

Queste regole vengono applicate ad un perimetro ristretto di utenti e quindi a un numero ristretto di apparati, ossia quelli utilizzati dai soli operatori che manipolano dati da tutelare e senza impattare negativamente sulla loro operatività.

Affinché una regola possa ritenersi efficace, è necessario che questa sia anche in grado di individuare nuove fonti di dati in tempi ragionevoli e che sia in condizione di continuare a funzionare in modo appropriato anche a seguito di un cambio delle condizioni, quale potrebbe essere l’applicazione di una nuova release.

L’articolo sottolinea l’importanza crescente della Data Loss Prevention nell’ecosistema della sicurezza informatica. Si evidenzia come una strategia di Data Loss Prevention efficace non solo protegga i dati sensibili, ma contribuisca anche al rispetto delle normative sulla privacy e alla salvaguardia della reputazione aziendale.

Nei prossimi articoli della serie, verranno approfondite le cause specifiche della perdita di dati e saranno esaminati in dettaglio i fondamenti tecnici e operativi della Data Loss Prevention, offrendo ai lettori una comprensione completa di questa tecnologia essenziale per la sicurezza dei dati nell’era digitale.

Per approfondire il tema vi invitiamo alla lettura del white paper completo a cura di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1] Ora DARPA, Defense Advanced Research Projects Agency, un’Agenzia del Dipartimento della Difesa degli Stati Uniti. Obiettivo dell’ARPA era quello di creare una rete di computer che potesse funzionare anche in caso di danneggiamento degli elaboratori principali.

[2]Paul Baran pubblicò nel 1964 uno studio sulla trasmissione dei dati, che venne subito apprezzato dal Ministero della Difesa degli Stati Uniti. L’obiettivo di Baran era neutralizzare la posizione instabile di due potenze nucleari nevrotiche che cercavano di distruggersi l’un l’altra. Egli ritenne che con un sistema di comunicazione vulnerabile, ci poteva essere una pericolosa tentazione per entrambe le parti di fraintendere le azioni dell’altra e quindi attaccare per primi. Baran utilizzò l’esempio di una rete telefonica per descrivere il suo progetto. La rete telefonica nei suoi punti centrali, quelli che gestivano il traffico delle comunicazioni, era chiaramente vulnerabile; se qualcuno di questi fosse stato neutralizzato l’intera rete telefonica sarebbe stata inutilizzabile.

Occorreva quindi costruire una rete in cui, anche se i centri nevralgici fossero andati distrutti, le comunicazioni sarebbero state in grado di circolare comunque, permettendo così ai comandi militari di mantenere il controllo. L’idea di Baran era di prevedere una rete in cui ogni computer sarebbe stato connesso a diversi altri vicini (almeno tre o quattro).

Calcolò quante connessioni erano necessarie affinché un elaboratore avesse una probabilità ragionevole di rimanere connesso in seguito a un attacco. Con questo calcolo giunse al risultato che uno qualsiasi dei nodi (computer) sopravvissuto a un attacco, sarebbe quasi sempre stato in grado di comunicare col gruppo più vasto di computer rimasti funzionanti. L’assenza di nodi principali eliminava ogni possibile attacco strategico.

Dopo aver concluso che era possibile costruire, con relativa facilità, una rete decentralizzata, ridondante e sufficientemente robusta, Baran cominciò a riflettere sulla trasmissione dei messaggi in rete. I risultati del suo studio lo portarono a dedurre che i messaggi piuttosto che essere spediti in un blocco unico, potevano essere spezzati in “blocchi a formato standardizzato” ottenendo così una maggiore velocità di trasmissione e una comunicazione più sicura.

In quegli stessi anni, Donald Davies, un fisico inglese che lavorava al National Physical Laboratory, in modo del tutto indipendente, giunse a conclusioni assai simili a quelle di Baran, partendo da premesse diverse.

Il suo scopo, infatti, era quello di creare una rete pubblica abbastanza veloce ed efficiente per permettere agli utenti di sfruttare le capacità di elaborazione dei computer anche a notevole distanza, senza che le differenze di sistema operativo condizionassero la comunicazione. La soluzione trovata da Davies si basava sull’idea di suddividere i messaggi da inviare in più parti: in questo modo un computer avrebbe potuto gestire l’invio e la ricezione di molti messaggi contemporaneamente, suddividendo il tempo di elaborazione per ciascun messaggio in ragione dei blocchi di dati. Denominò tali parti di messaggio “pacchetto (packet) di dati” e il sistema di comunicazione “commutazione di pacchetto” (packet switching), alternativo alla “commutazione di circuito” dei sistemi tradizionali.

Fonte: https://storiadiinternet.wordpress.com/le-origini-di-internet/commutazione-a-pacchetto/ (consultato in data: 30/01/2024).

[3] Il TCP/IP assicura la comunicazione fra reti formate da nodi basati su un’ampia gamma di hardware e architetture di sistemi operativi. E in altre parole realizza efficacemente la connessione di sistemi e reti eterogenei. Oggi il TCP/IP è diventato il protocollo più utilizzato al mondo e supporta tutte piattaforme di rete sul mercato. TCP/IP è una specifica che definisce una serie di protocolli usati per standardizzare come due o più computer scambiano informazioni gli uni con gli altri.

Fonte: https://www3.diism.unisi.it/~giambene/reti_di_telecomunicazioni_materiale/materiale_didattico/Vecchio_Ordinamento_e_Specialistica/TCP_IP_Pasqualetti.pdf (consultato in data 22/02/2024).

[4]Il Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio del 27 aprile 2016, “Regolamento generale sulla protezione dei dati” (RGPD/GDPR), all’art. 4 definisce il “«dato personale»: qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»)”.

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-loss-prevention/


CERT-AGID 25 – 31 gennaio: attacchi contro funzionari governativi e rappresentanti di ambasciate


Questa settimana, il CERT-AGID ha identificato e analizzato 47 campagne malevole nel contesto italiano di sua competenza, di cui 27 mirate specificamente al Paese e 20 di carattere generico che hanno comunque coinvolto l’Italia. Agli enti accreditati sono stati forniti 705 indicatori di compromissione (IoC).

I temi della settimana

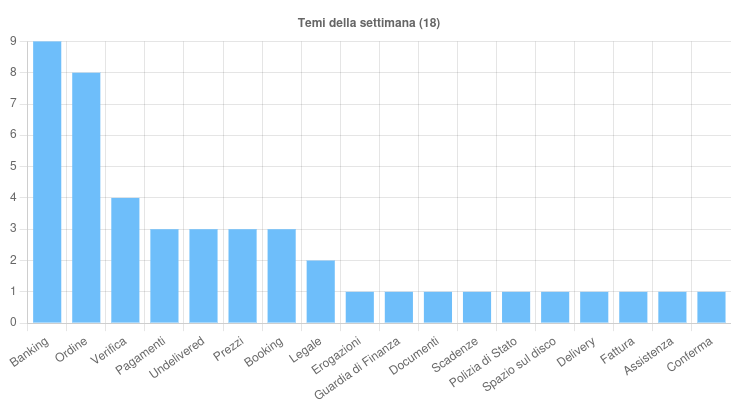
Questa settimana sono stati individuati 18 temi, utilizzati per diffondere campagne malevole in Italia. Tra i più rilevanti figurano:

Il tema Banking, frequentemente sfruttato nelle campagne di phishing, ha colpito clienti di istituti bancari italiani e internazionali come Intesa Sanpaolo, BPM, Capital One, Nedbank e HSBC, attraverso email ordinarie e PEC. È stata inoltre rilevata una campagna di smishing italiana mirata alla distribuzione del malware SpyNote tramite un file APK malevolo.

Questa settimana il CERT-AGID ha identificato e analizzato 47 campagne malevole, ed emesso 705 indicatori di compromissione.

L’argomento Ordine è stato utilizzato per la diffusione di diversi malware, tra cui sei campagne generiche volte a diffondere Snake Keylogger, VIPKeyLogger, AgentTesla, Formbook e Lokibot, oltre a una campagna italiana che ha distribuito il malware ModiLoader.

Il tema Verifica è stato sfruttato in due campagne di phishing italiane, una rivolta agli utenti Microsoft 365 e un’altra che ha abusato del nome e del logo della Polizia di Stato. Inoltre, lo stesso argomento è stato usato in due campagne di phishing mirate a generiche webmail.

Gli altri temi individuati sono stati impiegati per diverse campagne di malware e phishing.

Tra gli eventi di particolare rilievo di questa settimana, continua l’ondata di smishing ai danni degli utenti INPS.

I truffatori inviano SMS fraudolenti che imitano comunicazioni ufficiali dell’ente previdenziale, inducendo le vittime a visitare un sito web contraffatto. Qui vengono richiesti documenti personali, tra cui carta d’identità, patente, tessera sanitaria, IBAN e le più recenti buste paga.

Sono stati inoltre rilevati attacchi mirati contro funzionari governativi del settore finanziario e rappresentanti di ambasciate in Europa.

Gli aggressori utilizzano documenti XLSM con macro dannose per distribuire una versione modificata di TeamViewer, che consente il controllo remoto dei dispositivi compromessi.

Questo malware permette di acquisire informazioni sensibili ed eseguire ulteriori payload, nascondendo al contempo l’interfaccia del software. L’attacco ha preso di mira specifici obiettivi del settore pubblico in diversi Paesi, tra cui l’Italia.

Fonte: CERT-AGID

Infine, è stata individuata una nuova campagna di phishing che sfrutta il nome e il logo della Polizia di Stato italiana per ingannare le vittime.

Malware della settimana

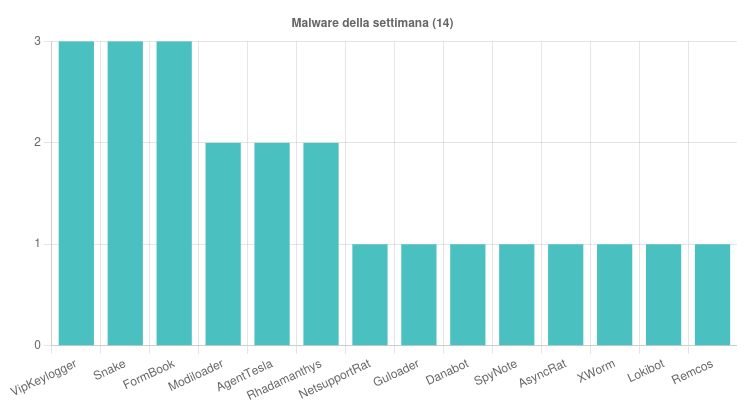
Nel corso della settimana, sono state individuate 14 diverse famiglie di malware che hanno colpito l’Italia, con alcune campagne di particolare rilievo.

Tra queste, VipKeylogger è stato diffuso attraverso tre campagne generiche a tema “Pagamenti”, “Ordine” e “Fattura”, veicolate tramite email con allegati DOCX, GZ e RAR. FormBook e SnakeKeylogger sono stati utilizzati in tre campagne ciascuno, sfruttando temi come “Prezzi” e “Ordine” e propagandosi tramite email con allegati ZIP e RAR.

Il malware Modiloader è stato rilevato in due campagne italiane legate ai temi “Ordine” e “Pagamenti”, trasmesse tramite email con allegati GZ, mentre AgentTesla è stato distribuito in due campagne generiche a tema “Ordine” e “Booking”, sfruttando allegati RAR e CAB.

Sono state individuate due campagne italiane di Rhadamanthys, diffuse con email a tema “Legale” contenenti link a file ZIP e 7Z malevoli. SpyNote, invece, è stato impiegato in una campagna italiana a tema “Banking”, diffondendo un APK dannoso via SMS.

Fonte: CERT-AGID

Tra gli altri malware rilevati, NetSupportRat è stato veicolato con email a tema “Documenti” e allegati XLSM, mentre Guloder ha colpito con una campagna italiana a tema “Ordine”, utilizzando allegati RAR. Danabot è stato diffuso tramite email a tema “Booking” con link a file HTA, mentre XWorm ha sfruttato pagine web con CAPTCHA falsi.

Infine, sono state individuate campagne che hanno diffuso Remcos (tema “Pagamenti”, allegato ZIP), Lokibot (tema “Ordine”, allegato GZ) e AsyncRat (tema “Legale”, allegato ZIP).

Phishing della settimana

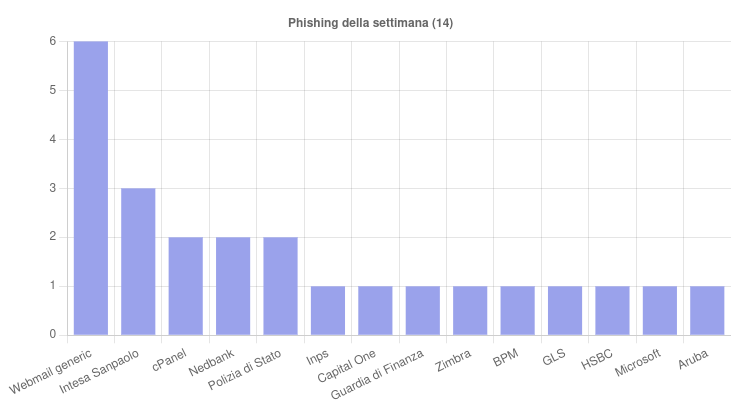
Nel corso della settimana, 14 brand sono stati coinvolti nelle campagne di phishing, con attacchi finalizzati al furto di credenziali e dati sensibili degli utenti.

Tra i nomi più colpiti spiccano Intesa Sanpaolo, frequentemente preso di mira attraverso email fraudolente che simulano comunicazioni ufficiali della banca per indurre le vittime a inserire i propri dati di accesso.

Anche cPanel, noto provider di servizi di gestione web, è stato sfruttato per campagne mirate a compromettere account amministrativi e di hosting.

Un altro bersaglio significativo è stato Nedbank, istituto finanziario internazionale, con campagne di phishing che riproducono in modo ingannevole le comunicazioni ufficiali della banca.

Fonte: CERT-AGID

Di particolare rilievo anche gli attacchi che hanno abusato del nome e del logo della Polizia di Stato, con email fraudolente che cercano di convincere le vittime a fornire informazioni personali, facendo leva sulla paura o sull’urgenza di un’azione immediata.

Oltre a questi marchi specifici, si è registrato un numero ancora più elevato di campagne non brandizzate, mirate alle webmail generiche.

Formati e canali di diffusione

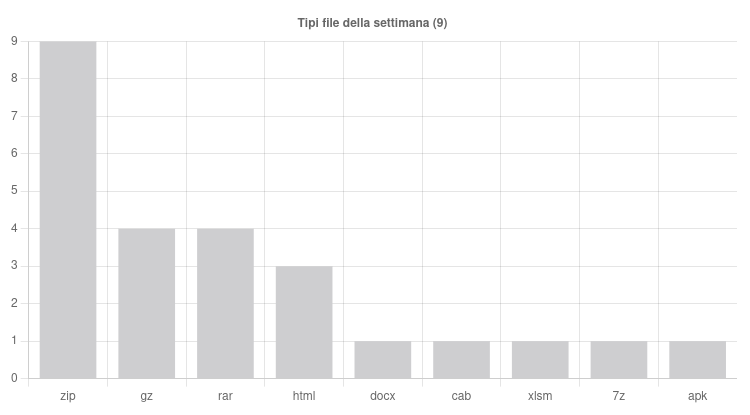
Il rapporto settimanale del CERT-AGID ha evidenziato l’impiego di nove differenti tipologie di file per la distribuzione di contenuti dannosi, confermando la continua evoluzione delle tecniche utilizzate dai cybercriminali.

Tra i formati più sfruttati, lo ZIP si è confermato il più diffuso, impiegato in ben nove campagne malevole. A seguire, i file GZ e RAR sono stati utilizzati in quattro campagne ciascuno, dimostrando la loro efficacia nel veicolare malware attraverso allegati compressi. Il formato HTML è stato riscontrato in tre casi, spesso utilizzato per reindirizzare le vittime verso siti fraudolenti.

Meno frequenti, ma comunque presenti, i file DOCX, CAB, XLSM, 7Z e APK, ciascuno rilevato in una singola campagna.

Fonte: CERT-AGID

Per quanto riguarda i canali di distribuzione, le email continuano a essere il vettore principale, impiegate in ben 42 campagne malevole, a dimostrazione della loro centralità negli attacchi informatici. Anche le PEC hanno mantenuto un ruolo rilevante, coinvolte in quattro campagne, confermando il crescente interesse dei criminali informatici per i canali di comunicazione certificati.

Infine, sebbene meno frequente, è stato registrato un attacco condotto tramite SMS, un vettore insolito ma sempre più utilizzato per campagne di smishing finalizzate al furto di credenziali e dati sensibili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/02/03/cert-agid-25-31-gennaio-attacchi-funzionari-governativi-rappresentanti-ambasciate/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-25-31-gennaio-attacchi-funzionari-governativi-rappresentanti-ambasciate


PlushDaemon: un nuovo gruppo APT cinese colpisce la Corea del Sud. Il report di ESET


I ricercatori di ESET hanno scoperto PlushDaemon, un nuovo gruppo APT affiliato al governo cinese che ha colpito la supply chain di un provider VPN della Corea del Sud. 

“Nel maggio 2024, abbiamo notato delle rilevazioni di codice dannoso in un installer NSIS per Windows che gli utenti della Corea del Sud avevano scaricato dal sito web del legittimo software VPN IPany. Analizzando ulteriormente, abbiamo scoperto che l’installer distribuiva sia il software legittimo che la backdoor” ha affermato Facundo Muñoz, il ricercatore che ha scoperto la campagna.

PlushDaemon

Credits: ESET

Il gruppo ha sostituito l’installer legittimo della VPN con uno che distribuiva SlowStepper, una backdoor con oltre 30 componenti e funzionalità in grado di raccogliere grandi volumi di dati, anche dal browser, scattare foto, scansionare documenti, spiare gli utenti tramite audio e video e sottrarre le credenziali.

La backdoor non è nuova: secondo l’analisi di Muñoz, esistono diverse versioni di Slowstepper, di cui la prima risale al 31 gennaio 2019. La più nuova è stata compilata il 13 giugno 2024 (versione 0.2.12) ed è ad oggi la versione più completa in termini di funzionalità. Nell’attacco al provider di VPN, PlushDaemon ha utilizzato una versione antecedente, la 0.2.10 Lite; il nome suggerisce che questa backdoor abbia meno funzionalità di quelle in altre versioni.

“Le numerose componenti del toolset di PlushDaemon e la sua ricca storia di versionamento dimostrano che, anche se in precedenza sconosciuto, questo gruppo APT affiliato al governo cinese ha operato assiduamente per sviluppare un’ampia gamma di tool, rendendoli una minaccia significativa dalla quale proteggersi” avvisa ESET.

Dopo la scoperta, la compagnia ha informato il fornitore VPN riguardo la compromissione e l’installer dannoso è stato rimosso dal loro sito.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/29/plushdaemon-un-nuovo-gruppo-apt-cinese-colpisce-la-corea-del-sud-il-report-di-eset/?utm_source=rss&utm_medium=rss&utm_campaign=plushdaemon-un-nuovo-gruppo-apt-cinese-colpisce-la-corea-del-sud-il-report-di-eset


CERT-AGID 11 – 17 gennaio: una campagna di phishing sul Ministero della Salute e di nuovo Lumma Stealer.


Di queste, 29 erano mirate specificamente a obiettivi italiani, mentre le altre 20, pur essendo di carattere generico, hanno avuto un impatto anche sull’Italia.

Gli enti accreditati hanno ricevuto 796 indicatori di compromissione (IoC) identificati nel corso delle analisi.

I temi della settimana

Questa settimana sono stati individuati 16 temi sfruttati per condurre campagne malevole sul territorio italiano.

Tra i principali troviamo il tema dei Pagamenti è stato ampiamente utilizzato per diffondere vari malware, tra cui Snake Keylogger, Strela Stealer, Formbook e Darkcloud. Inoltre, sono state individuate due campagne generiche di phishing che prendevano di mira DHL e una generica webmail.

Il settore bancario (Banking) si è confermato un bersaglio ricorrente, con campagne di smishing e phishing indirizzate ai clienti di istituti italiani e internazionali come Poste Italiane, Intesa Sanpaolo e Mediolanum. Tre campagne italiane di smishing hanno veicolato i malware Irata e SpyNote attraverso APK malevoli.

Nel corso della settimana il CERT-AGID ha rilevato e analizzato 49 campagne malevole nell’ambito dello scenario italiano di sua competenza.

Il tema delle consegne (Delivery) è stato sfruttato per cinque campagne italiane di phishing e smishing che prendevano di mira DHL, GLS e Poste Italiane. Gli altri temi rilevati sono stati utilizzati per varie campagne di malware e phishing.

Tra gli eventi di rilievo il CERT-AGID segna una campagna di phishing, attualmente in corso, che sfrutta il nome e il logo del Ministero della Salute per ingannare le vittime e ottenere dati personali e finanziari.

Le email fraudolente, spacciate per comunicazioni ufficiali, invitano gli utenti a fornire i propri dati personali con la promessa di un presunto rimborso di 265,67 euro da parte del Servizio Sanitario Nazionale.

Inoltre, su forum underground sono stati recentemente pubblicati oltre 10 GB di dati sottratti tramite il malware Lumma Stealer.

Tra le informazioni esposte figurano dati personali come username, password, URL dei siti web associati alle credenziali rubate, dettagli sul browser utilizzato, la relativa versione e il sistema operativo.

Il CERT-AGID ha poi analizzato una campagna Lumma Stealer risalente a ottobre 2024, che utilizzava un falso CAPTCHA su un dominio italiano compromesso.

Questa tecnica si è rivelata particolarmente efficace, sfruttando la fiducia che gli utenti ripongono nei CAPTCHA, comunemente considerati strumenti legittimi per verificare l’identità umana.

Fonte: CERT-AGID

Malware della settimana

Nel corso della settimana sono state identificate 14 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più significative si segnalano diverse operazioni legate a temi specifici. AgentTesla è stato utilizzato in una campagna italiana a tema “Prezzi” e in tre campagne generiche su “Booking” e “Pagamenti”, diffuse tramite email con allegati come ARJ, 7Z, TAR e RAR.

MassLogger è stato impiegato in due campagne italiane a tema “Contratti” e “Banking” e in una campagna generica a tema “Ordine”, con email contenenti allegati BAT, ZIP e RAR.

Remcos ha caratterizzato tre campagne italiane basate su temi come “Ordine”, “Preventivo” e “Documenti”, distribuite tramite email con allegati GZ, TGZ e ZIP.

LummaStealer è stato rilevato in due campagne generiche legate al tema “Booking”, veicolate attraverso email con allegati PDF e link a script malevoli PS1. SpyNote è emerso in due campagne italiane a tema “Banking”, nelle quali l’APK malevolo è stato diffuso tramite SMS.

Anche FormBook è stato protagonista di una campagna italiana legata al tema “Ordine” e di una generica a tema “Pagamenti”, veicolate tramite email con allegati XZ e Z. NetSupport è stato individuato in una campagna italiana focalizzata su “Booking” e diffusa con email contenenti allegati PDF.

Fonte: CERT-AGID

SnakeKeylogger è stato utilizzato sia in una campagna italiana a tema “Ordine”, con email contenenti allegati IMG, sia in una campagna generica a tema “Pagamenti”, distribuita tramite allegati ZIP.

Irata è stato riscontrato in una campagna italiana a tema “Banking”, con diffusione di APK malevoli tramite SMS. DarkCloud è stato individuato in una campagna generica legata al tema “Pagamenti”, veicolata con email che includevano allegati RAR.

Modiloader è stato protagonista di una campagna italiana sul tema “Preventivo”, diffusa tramite email con allegati GZ. CobaltStrike ha caratterizzato una campagna italiana a tema “Aggiornamenti”, veicolata tramite email con link malevoli.

Infine, VIPKeylogger è stato rilevato in una campagna generica a tema “Preventivo”, distribuita tramite email con allegati PDF.

Phishing della settimana

Nel corso della settimana, sono stati 11 i brand presi di mira nelle campagne di phishing attive sul territorio italiano.

Tra questi, emergono in particolare i nomi di Intesa Sanpaolo, Poste Italiane, DHL e GLS, che rappresentano i bersagli principali per quantità di attacchi rilevati.

Le campagne che sfruttano questi marchi si concentrano su temi ricorrenti come operazioni bancarie, spedizioni e consegne, facendo leva sulla fiducia degli utenti per indurli a rivelare dati sensibili o scaricare malware tramite link o allegati malevoli.

Fonte: CERT-AGID

Come sempre, ugualmente pericolose sono le campagne di phishing non direttamente associate a un brand specifico, ma mascherate come comunicazioni generiche di servizi di webmail.

Questi attacchi puntano principalmente al furto di credenziali d’accesso, sfruttando messaggi che simulano notifiche urgenti, come presunti problemi con l’account o richieste di verifica. L’assenza di un marchio noto può, in alcuni casi, risultare più insidiosa, poiché gli utenti potrebbero non sospettare immediatamente della legittimità del messaggio.

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha evidenziato l’uso di 15 tipologie di file diverse per la distribuzione di contenuti dannosi.

Tra i formati analizzati, il file ZIP è risultato il più utilizzato, coinvolto in 5 campagne malevole. Seguono, con 3 utilizzi ciascuno, i file PDF, RAR e APK, mentre i formati GZ, HTML e BAT sono stati impiegati in 2 operazioni.

Altri formati, come TGZ, TAR, ARJ, IMG, Z, 7Z, PS1 e XZ, sono stati rilevati in una sola campagna ciascuno.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si confermano il vettore principale, utilizzato in ben 39 campagne. Questo dato sottolinea ancora una volta l’efficacia di questo mezzo per raggiungere un ampio numero di vittime.

Gli SMS sono stati impiegati in 7 campagne, confermando che anche i messaggi brevi continuano a rappresentare una modalità di attacco significativa. La Posta Elettronica Certificata (PEC), sebbene più circoscritta, è stata sfruttata in 3 campagne malevole, dimostrando come gli attaccanti stiano diversificando le strategie per colpire contesti più specifici.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/20/cert-agid-11-17-gennaio-una-campagna-di-phishing-sul-ministero-della-salute-e-di-nuovo-lumma-stealer/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-11-17-gennaio-una-campagna-di-phishing-sul-ministero-della-salute-e-di-nuovo-lumma-stealer


Una vulnerabilità di UEFI Secure Boot permette l’esecuzione di codice durante il boot di sistema


I ricercatori di ESET hanno scoperto una nuova vulnerabilità di Secure Boot dei sistemi UEFI che consente ai cybercriminali di eseguire codice arbitrario durante l’avvio del sistema. 

vulnerabilità secure boot

Il bug, tracciato come CVE.2024-7344, è stato trovato in un’applicazione UEFI firmata da “Microsoft Corporation UEFI CA 2011”, un’autorità di certificazione dell’azienda di Redmond.

La vulnerabilità è causato da un loader PE custom che consente l’esecuzione di qualsiasi binario UEFI, anche quelli non firmati, durante l’avvio del sistema. Un attaccante può sfruttare questo bug per eseguire bootkit malevoli e alterare il corretto funzionamento del sistema operativo.

Normalmente il meccanismo di Secure Boot previene l’esecuzione di malware al caricamento del sistema garantendo che vengano caricati solo software riconosciuti. Questa funzionalità usa i certificati digitali per validare l’autenticità e l’integrità del codice che viene caricato, bloccando quello non legittimo. L’applicazione in questione però, a causa del bug, consente l’esecuzione di codice senza controlli di integrità. 

“Il codice eseguito in questa fase iniziale di avvio può persistere sul sistema, potenzialmente caricando estensioni kernel malevole che sopravvivono ai riavvii” avverte il CERT Coordination Center in un avviso.

La compagnia riporta che l’applicazione viene usata in diverse suite di ripristino del sistema di diversi provider. Nel dettaglio, i software colpiti sono: Howyar SysReturn, (versioni precedenti alla 10.2.023_20240919); Greenware GreenGuard (versioni precedenti alla 10.2.023-20240927); Radix SmartRecovery (versioni precedenti alla 11.2.023-20240927); Sanfong EZ-back System (versioni precedenti alla 10.3.024-20241127); WASAY eRecoveryRX (versioni precedenti alla 8.4.022-20241127); CES NeoImpact (versioni precedenti alla 10.1.024-20241127); SignalComputer HDD King (versioni precedenti alla 10.3.021-20241127).

ESET ha individuato la vulnerabilità lo scorso luglio e ha immediatamente notificato la scoperta al CERT Coordination Center. Insieme all’associazione, ESET ha aiutato i provider a elaborare e validare le patch risolutive. Dopo la revoca di Microsoft delle applicazioni UEFI vulnerabili, oggi la compagnia ha reso nota la vulnerabilità.

“Il numero di vulnerabilità UEFI scoperte negli ultimi anni e l’incapacità di correggerle o di revocare i binari vulnerabili entro un lasso di tempo ragionevole dimostrano che anche una funzione essenziale come UEFI Secure Boot non dovrebbe essere considerata una barriera impenetrabile” hanno commentato i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/16/una-vulnerabilita-di-uefi-secure-boot-permette-lesecuzione-di-codice-durante-il-boot-di-sistema/?utm_source=rss&utm_medium=rss&utm_campaign=una-vulnerabilita-di-uefi-secure-boot-permette-lesecuzione-di-codice-durante-il-boot-di-sistema


Banshee macOS sfrutta XProtect di Apple per eludere i controlli di sicurezza


I ricercatori di Check Point Research hanno studiato una nuova versione dello stealer Banshee macOS che include nuove feature per eludere i controlli di sicurezza standard.

Il malware, scoperto a metà 2024, è in grado di sottrarre credenziali salvate nel browser, portafogli di criptovalute e altri dati sensibili. La nuova versione, rimasta inosservata per più di due mesi, usa la funzionalità di cifratura delle stringhe di XProtect di Apple per superare i controlli degli antivirus. 

“Questo malware furtivo non si limita a infiltrarsi, ma opera senza essere rilevato, mescolandosi perfettamente con i normali processi di sistema e rubando le credenziali del browser, i portafogli di criptovalute, le password degli utenti e i dati sensibili dei file. Ciò che rende Banshee davvero allarmante è la sua capacità di eludere il rilevamento“ hanno sottolineato i ricercatori.

Banshee macOS

Gli attaccanti dietro Banshee macOS sono riusciti a sottrarre l’algoritmo per la cifratura delle stringhe dal motore antivirus di Apple, XProtect, permettendo così allo stealer di operare indisturbato per più di due mesi.

Il malware, nato come stealer-as-a-service, è stato distribuito tramite siti di phishing e repository GitHub che si fingevano software popolari come Chrome, Telegram e TradingView.

Una volta scaricato e installato, il malware è in grado di ottenere credenziali e altri dati sensibili da browser quali Chrome, Brave, Edge e Vivaldi, oltre che sfruttare le estensioni installate per sottrarre i fondi dei portafogli di criptovalute; inoltre, lo stealer mostra dei pop-up agli utenti che appaiono come prompt legittimi di sistema per indurli a inserire la propria password macOS. 

Lo scorso novembre il codice sorgente dello stealer è stato pubblicato sui forum del dark web, permettendo così ai ricercatori di comprendere il suo meccanismo e rafforzare le difese. Nonostante il progetto originale sia stato chiuso dopo il leak, il team di Check Point Research ha scoperto numerose campagne che continuano a distribuire il malware. Non è chiaro se dietro queste operazioni ci sia il vecchio team di attaccanti o i clienti del gruppo.

I ricercatori di Check Point evidenziano anche che l’ultima versione del malware aveva rimosso il controllo sulla lingua russa: inizialmente lo stealer si fermava se individuava l’uso del russo sul dispositivo target, mentre nelle ultime campagne questo check è stato eliminato del tutto, ampliando di conseguenza il raggio di possibili vittime.

“Il successo di Banshee evidenzia la natura in evoluzione delle cyberminacce e la necessità di adottare difese robuste“ spiegano i ricercatori. Anche se il progetto principale non è più attivo, la minaccia di Banshee non si arresta e potrebbe ripresentarsi in futuro in altre forme, sotto altri nomi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/13/banshee-macos-sfrutta-xprotect-di-apple-per-eludere-i-controlli-di-sicurezza/?utm_source=rss&utm_medium=rss&utm_campaign=banshee-macos-sfrutta-xprotect-di-apple-per-eludere-i-controlli-di-sicurezza


CERT-AGID 4 – 10 gennaio: Vidar protagonista con una campagna malspam


Nel corso della settimana, il CERT-AGID ha rilevato e analizzato 29 campagne malevole nel contesto italiano di sua competenza.

Tra queste, 18 erano mirate specificamente a obiettivi italiani, mentre 11 erano di natura generica ma hanno comunque coinvolto il territorio nazionale. Agli enti accreditati sono stati forniti 527 indicatori di compromissione (IoC) identificati durante l’analisi.

I temi della settimana

Questa settimana sono stati individuati 14 temi sfruttati per condurre campagne malevole sul territorio italiano.

Tra questi, il tema dei Pagamenti è stato utilizzato in due campagne di phishing: una italiana mirata contro Aruba, diffusa tramite PEC, e una generica che ha preso di mira DocuSign. Lo stesso tema è stato impiegato anche per diffondere i malware Rhadamantys e Vidar.

Il CERT-AGID ha rilevato 29 campagne malevole e fornito 527 indicatori di compromissione (IoC).

L’argomento degli Ordini è stato sfruttato per due campagne generiche che hanno distribuito il malware Formbook tramite email.

Una tematica è stata quella dello Spazio sul disco, alla base di una campagna italiana di phishing veicolata tramite Zimbra e di due campagne generiche legate a Mailbox e Webmail.

Il tema della Vincita è stato utilizzato per tre campagne di phishing italiane che hanno preso di mira ACI, Leroy Merlin e Decathlon.

L’argomento Legale, invece, è stato sfruttato per la diffusione del malware Rhadamantys. Gli altri temi rilevati sono stati utilizzati per supportare ulteriori campagne di phishing e malware di varia natura.

Tra gli eventi di rilievo della settimana spicca una nuova campagna malspam, veicolata tramite caselle PEC compromesse, che ha colpito l’Italia nelle prime ore di martedì mattina, sfruttando il rientro dalle ferie di molti.

Fonte: CERT-AGID

La campagna mirava a diffondere il malware Vidar e ha portato all’identificazione e al blocco di 148 domini di secondo livello utilizzati per la distribuzione del malware. Gli attacchi hanno sfruttato percorsi randomizzati e una nuova tecnica di offuscamento del codice.

Come in casi precedenti, gli URL coinvolti sono rimasti inattivi nelle prime ore, attivandosi solo successivamente.

Malware della settimana

Nel corso della settimana, sono state identificate varie famiglie di malware che hanno coinvolto il territorio italiano.

Tra le campagne più rilevanti spiccano quelle legate a Rhadamanthys, con tre operazioni italiane: due a tema “Legale” e una a tema “Pagamenti”, diffuse tramite email contenenti allegati PDF e link a file ZIP.

Anche Remcos è stato protagonista con due campagne generiche basate sui temi “Preventivo” e “Ordine”, veicolate attraverso email con allegati GZ.

Fonte: CERT-AGID

FormBook è stato rilevato in due campagne generiche, entrambe sfruttanti il tema “Ordine” e diffuse tramite email contenenti file ZIP e RAR. LummaStealer è emerso in due campagne distinte: una italiana legata al tema “Verifica” e una generica associata agli “Aggiornamenti”.

Per SnakeKeylogger è stata individuata una campagna generica sul tema “Prezzi”, diffusa con email contenenti allegati GZ.

Tra le attività italiane si segnala una campagna legata a VIPKeylogger, veicolata tramite email con allegati RAR, e un’operazione di Vidar a tema “Pagamenti”, diffusa attraverso caselle PEC compromesse con link a script JS malevolo.

Infine, njRAT è stato utilizzato in una campagna generica sul tema “Aggiornamenti”, mentre un indirizzo IP italiano, legato a Brute Ratel, è stato rilevato e associato a un’infrastruttura di Command and Control.

Phishing della settimana

Nel corso della settimana sono stati individuati 13 brand presi di mira dalle campagne di phishing.

Tra i marchi maggiormente colpiti spiccano Intesa Sanpaolo, Poste Italiane e Leroy Merlin, spesso sfruttati per indurre le vittime a fornire credenziali o informazioni personali sensibili.

Fonte: CERT-AGID

Un dato ancora più significativo riguarda però il gran numero di campagne che hanno avuto come tema principale le Webmail generiche, una scelta che evidenzia una strategia volta a colpire una platea più ampia e non limitata a specifici marchi o settori.

Questa diffusione sottolinea l’importanza di rafforzare la consapevolezza degli utenti e l’adozione di misure preventive per ridurre i rischi di compromissione.

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha messo in luce l’utilizzo di sei diverse tipologie di file impiegate per distribuire contenuti dannosi, evidenziando una varietà di formati utilizzati dai criminali informatici per veicolare le loro campagne.

Tra i file analizzati, i formati PDF e GZ sono risultati i più frequentemente sfruttati, con tre campagne ciascuno che ne hanno approfittato per ingannare le vittime. Subito dopo si collocano i file RAR e ZIP, utilizzati in due campagne ciascuno, mentre i formati JS e PS1 sono stati impiegati in un’unica operazione.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si confermano il mezzo privilegiato dagli attaccanti, con ben 23 campagne identificate che hanno utilizzato questo vettore per raggiungere gli obiettivi. Inoltre, la Posta Elettronica Certificata (PEC) è stata sfruttata in 4 campagne malevole, confermando la crescente attenzione dei criminali verso questo sistema ritenuto tradizionalmente più sicuro.

Gli SMS, infine, sono stati impiegati in 2 campagne, dimostrando come anche i messaggi brevi continuino a rappresentare un’opzione per condurre attacchi mirati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/13/cert-agid-4-10-gennaio-vidar-protagonista-con-una-campagna-malspam/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-4-10-gennaio-vidar-protagonista-con-una-campagna-malspam