Come creare un Malware di successo e come difendersi con il modello Zero Trust

Durante il Forum ICT Security 2024, Cristiano Guerrieri – Solution’s Engineer di Threatlocker – nel suo intervento “Come creare un Malware di successo e come difendersi con il modello Zero Trust” ha descritto come gli attacchi ransomware siano diventati progressivamente più sofisticati e strutturati, evidenziando l’importanza di comprendere le tecniche degli attaccanti per poter sviluppare difese efficaci.

Ransomware-as-a-Service (RaaS) ed evoluzione degli attacchi

L’intervento ha svelato le dinamiche ricorrenti che riguardano la creazione e la distribuzione di malware, sottolineando come gli autori di ransomware non siano più semplici “nerd” ma operino spesso in strutture simili a vere e proprie aziende, organizzate in un modello noto come Ransomware-as-a-Service (RaaS).

Guarda il video completo dell’intervento:

[embedded content]

Tecniche avanzate di Rilevamento e Blocco del Malware

Guerrieri ha descritto i processi tradizionali di rilevamento e blocco del malware da parte degli antivirus, tipicamente basati sulla scansione continua dei file e sul raffronto con database di firme note: tecniche oggi non più attuali, in quanto gli attaccanti hanno da tempo affinato le loro strategie includendo software o hash malevoli all’interno del codice legittimo, così da bypassare l’identificazione.

Questo ha portato allo sviluppo degli antivirus di nuova generazione (tra cui EDR, XDR e così via) e all’implementazione di tecniche avanzate, come il sandboxing o l’analisi comportamentale, per rilevare attività sospette anche qualora provengano da strumenti leciti.

Malware: Intelligenza Artificiale e creazione di Codice Malevolo Unico

Un punto chiave trattato nell’intervento ha riguardato l’uso dell’intelligenza artificiale e, in particolare, di strumenti come ChatGPT per generare codice unico e non rilevabile, evidenziando come gli stessi strumenti che aiutano a proteggere i nostri sistemi possano essere utilizzati per attaccarli.
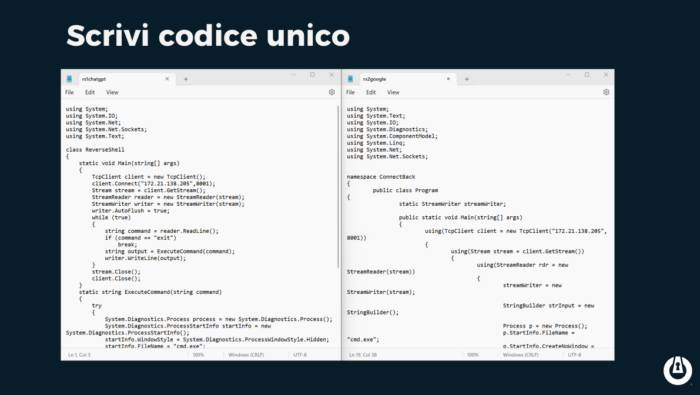
Malware, Intelligenza Artificiale e creazione di Codice Malevolo Unico

Il relatore ha dimostrato l’efficacia di questa tattica mostrando come un codice creato ex novo e scritto in modo unico non venga rilevato da un detection tool tradizionale.
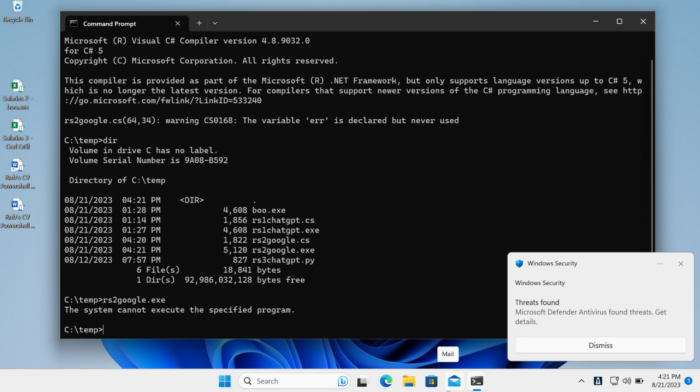
Malware, Codice Malevolo Unico

Aumento dello Scoring di Sicurezza attraverso Icone e Firme Digitali

Un altro aspetto importante affrontato da Guerrieri è relativo all’aumento dello scoring di sicurezza di un file malevolo attraverso l’aggiunta di icone o firme digitali, che possono farli apparire come software affidabili in modo da ingannare gli algoritmi di sicurezza.
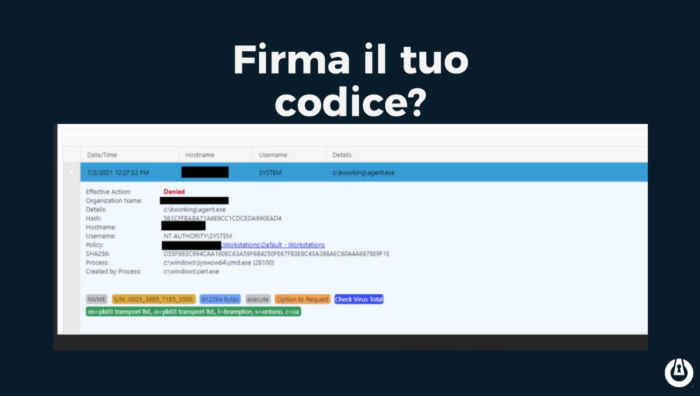
Malware e firme digitali, scoring di sicurezza di un file malevolo attraverso l'aggiunta di icone o firme digitali

Il relatore ha anche condiviso un aneddoto circa un attacco rivolto a un software di management remoto dove il codice malevolo è stato introdotto attraverso un update legittimo, in un’ulteriore sfida alle convenzionali misure di sicurezza.

Limiti dell’approccio tradizionale alla Sicurezza Informatica

L’intervento ha messo in luce come l’approccio tradizionale alla sicurezza informatica stia diventando insufficiente di fronte alla crescente sofisticatezza e alla natura mutevole delle minacce.

A riguardo il relatore ha evidenziato l’importanza di un modello di sicurezza che non tenda solo al riconoscimento del malware ma includa una gestione rigorosa delle autorizzazioni, secondo il principio “non fidarsi mai, verificare sempre”.

In applicazione di tale principio, le soluzioni messe a punto da Threatlocker si basano sull’approccio Zero Trust: concretamente ciò significa bloccare tutto il software non autorizzato e non utile allo svolgimento delle attività aziendali, consentendo l’accesso alle sole applicazioni necessarie tramite una serie di allow list.

L’importanza del Modello di Sicurezza Zero Trust

Guerrieri ha concluso l’intervento ricordando l’importanza di includere l’analisi del comportamento dei file nell’ambiente di rete – prevedendo inoltre il regolare patching dei sistemi – per mitigare efficacemente il rischio di attacchi informatici.

La presentazione ha evidenziato la necessità, per le organizzazioni, di implementare soluzioni basate sul paradigma Zero Trust allo scopo di definire strategie di sicurezza maggiormente dinamiche e proattive, che sappiano tenere il passo rispetto a minacce sempre più sofisticate.
Profilo Autore

Cristiano is a Solution Engineer with over 15 years of experience in multi-domains and technologies. He attended the Cisco Network Academy in Italy and San Francisco, obtaining various certifications. Today, Cristiano holds his current position as a Solution Engineer at Threatlocker, a leading company in endpoint security. Application whitelisting is the gold standard when it comes to blocking ransomware, viruses, and other software-based threats. ThreatLocker is an easy-to-manage and quick-to-implement solution for creating application whitelists and ringfencing, allowing companies to control which software is running on their endpoints and servers.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/malware-e-zero-trust/


CERT-AGID 28 dicembre – 3 gennaio: Poste Italiane e Intesa Sanpaolo sotto attacco


Nel corso della scorsa settimana, il CERT-AGID ha identificato e analizzato 14 campagne malevole nel contesto italiano di sua competenza.

Tra queste, 12 erano mirate specificamente a obiettivi italiani, mentre le altre 2, sebbene di natura generica, hanno comunque coinvolto l’Italia.

Ai propri enti accreditati, il CERT-AGID ha fornito 194 indicatori di compromissione (IoC) rilevati nel corso delle attività di monitoraggio.

I temi della settimana

Nella settimana passata sono stati individuati sette temi principali sfruttati per condurre campagne malevole sul territorio italiano.

Tra i più rilevanti si segnalano Delivery, utilizzato per campagne di smishing mirate contro i clienti di Poste Italiane.

Il CERT-AGID ha identificato 14 campagne malevole ed emesso 194 indicatori di compromissione.

Immancabilmente troviamo il Banking, tema centrale in campagne di phishing via PEC, in particolare contro i clienti di Intesa Sanpaolo. Lo stesso argomento è stato impiegato in una campagna generica di phishing che ha preso di mira Capital One.

Un altro tema gettonato è da sempre quello dei Pagamenti, stavolta sfruttato in due campagne malware, una di portata generica volta alla diffusione del trojan FormBook e una specificamente italiana che distribuisce il malware XWorm.

Il tema Booking è stato utilizzato come pretesto per la distribuzione dei malware AsyncRAT e LummaStealer, mentre gli altri temi individuati sono stati impiegati per una varietà di campagne di malware e phishing rivolte a diversi obiettivi.

Tra gli eventi più significativi della settimana si segnala un’intensificazione delle campagne di smishing rivolte ai clienti di Poste Italiane, finalizzate al furto di dati personali e finanziari.

Tramite SMS fraudolenti, gli utenti vengono avvisati di presunti problemi legati alla consegna di un pacco e indirizzati su una pagina web ingannevole, dove vengono richieste informazioni personali e dati delle carte di credito.

Un altro episodio di rilievo riguarda la diffusione di un presunto breach che ha coinvolto una non precisata suite di soluzioni software specializzata in marketing e comunicazione aziendale.

Fonte: CERT-AGID

I dati sottratti e divulgati includono informazioni anagrafiche, indirizzi email e numeri di telefono, con potenziali impatti significativi sulla privacy degli utenti coinvolti.

Malware della settimana

Nel corso della settimana sono state identificate quattro famiglie di malware che hanno colpito il territorio italiano, distinguendosi per modalità di diffusione e tematiche sfruttate.

FormBook ha visto una campagna di portata generica basata sul tema “Pagamenti”, diffusa attraverso email contenenti un allegato in formato RAR.

AsyncRAT è stato impiegato in una campagna specificamente italiana a tema “Booking”, veicolata tramite email con allegati in formato HTML.

Lumma è stato protagonista di un’altra campagna italiana sempre legata al tema “Booking”, anch’essa distribuita tramite email con allegati in formato HTML.

Infine, XWorm è stato usato per una campagna italiana incentrata sul tema “Pagamenti”, diffusa tramite email con allegati ZIP.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana sono stati cinque i brand colpiti da campagne di phishing, con un’intensificazione delle attività legate a Poste Italiane e Intesa Sanpaolo.

Le campagne a tema Poste Italiane si sono focalizzate prevalentemente su attacchi di smishing, sfruttando falsi messaggi relativi a presunti problemi con la consegna di pacchi.

Questi tentativi fraudolenti, come abbiamo scritto, miravano a indurre gli utenti a condividere dati sensibili, tra cui credenziali personali e informazioni di pagamento.

Per quanto riguarda Intesa Sanpaolo, le campagne si sono concentrate su email PEC di phishing, spesso sofisticate e apparentemente autentiche, con l’obiettivo di sottrarre informazioni bancarie.

Fonte: CERT-AGID

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha evidenziato l’impiego di quattro tipologie di file per la distribuzione di contenuti dannosi.

Tra i formati analizzati, i file HTML si sono rivelati i più utilizzati, con tre diverse campagne che ne hanno sfruttato il potenziale. Seguono i file RAR, ZIP e URL, ciascuno impiegato in una singola campagna.

Le email si confermano il canale preferito dai criminali informatici, con sette campagne individuate che sfruttano questo mezzo per raggiungere le vittime. Gli SMS non sono stati da meno, rappresentando il vettore di attacco per quattro campagne malevole.

Infine, la posta elettronica certificata (PEC) è stata bersaglio di tre campagne, segnalando una crescente diversificazione nelle tecniche di attacco, che mirano a colpire in modo mirato e sofisticato diversi canali di comunicazione.

Fonte: CERT-AGID

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/06/cert-agid-28-dicembre-3-gennaio-poste-italiane-e-intesa-sanpaolo-sotto-attacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-28-dicembre-3-gennaio-poste-italiane-e-intesa-sanpaolo-sotto-attacco


CERT-AGID 21 – 27 dicembre: anche gli hacker festeggiano il Natale


Probabilmente, la settimana scorsa, anche gli hacker sono dovuti usciti a prendere gli ultimi regali.

Nel periodo che va dal 21 al 27 dicembre, infatti, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 18 campagne malevole, mettendo a disposizione dei suoi enti accreditati i relativi 147 indicatori di compromissione (IoC) individuati.

La settimana precedente, per fare un raffronto, abbiamo commentato il doppio delle campagne malevole e oltre il quadruplo degli indicatori di compromissione.

I temi della settimana

Questa settimana, sono stati utilizzati 12 temi per promuovere campagne malevole in Italia.

Tra questi, il tema dei Pagamenti è stato sfruttato in due distinte campagne di phishing mirate a utenti Microsoft e Capital One, nonché in una campagna Microsoft italiana. Inoltre, è stato impiegato per diffondere il malware Astaroth tramite email.

Il settore Bancario ha visto l’utilizzo del tema in campagne di phishing inviate tramite PEC, indirizzate principalmente a clienti di istituti bancari italiani come Intesa Sanpaolo.

CERT-AGID hacker

Nel periodo che va dal 21 al 27 dicembre, il CERT-AGID ha riscontrato 18 campagne malevole ed emesso 147 indicatori di compromissione.

Gli Aggiornamenti, invece, sono stati sfruttati in una campagna di phishing ai danni di utenti SumUp e in una campagna Webmail generica.

Le Poste sono state utilizzate come pretesto per altre campagne di phishing mirate a clienti di Poste Italiane. Gli altri temi sono stati impiegati per veicolare vari tipi di malware e phishing.

Tra gli eventi di particolare interesse segnaliamo l’individuazione di 3 famiglie di malware che hanno interessato l’Italia.

Nello specifico, sono stati rilevati diversi attacchi informatici causati dal malware Lumma Stealer, sfruttando il tema SORA, un nuovo modello di generazione video sviluppato da OpenAI, per ingannare le vittime.

Utilizzando tecniche di ingegneria sociale, gli attaccanti hanno indotto gli utenti a cliccare su link malevoli che hanno portato al download di un file apparentemente legittimo.

Una volta eseguito, il file attiva l’infezione, permettendo al malware Lumma Stealer di raccogliere informazioni e trasferirle verso il server C2.

Questo tipo di attacco ricorda quello avvenuto poco più di un mese fa, quando il malware AsyncRAT veniva diffuso tramite falsi domini OpenAI.

Fonte: CERT-AGID

Sono poi continuate le campagne di smishing ai danni dell’INPS. Gli utenti hanno ricevuto un SMS fraudolento che simula una comunicazione urgente da parte dell’ente previdenziale, indirizzandoli a una pagina web che replica il portale ufficiale dell’INPS.

Sulla falsa piattaforma, le vittime sono indotte a caricare copie di vari documenti personali, tra cui carta d’identità, patente, tessera sanitaria, IBAN e ultime buste paga.

Malware della settimana

Nel corso della settimana, sono state individuate tre famiglie di malware che hanno colpito l’Italia.

Tra queste, di particolare rilievo, troviamo la succitata campagna con Lumma Stealer, con una campagna a tema “AI” diffusa tramite link che ha portato al download di un file ZIP malevolo.

La seconda è legata a AgentTesla, scoperta in una campagna a tema Acquisti che sfrutta email con allegati 7Z.

Fonte: CERT-AGID

Infine, è stata rilevata una campagna di Astaroth, a tema Pagamenti, distribuita tramite email contenenti allegati ZIP.

Phishing della settimana

Nel corso di questa settimana, sono stati 10 i brand coinvolti nelle campagne di phishing, con un’attenzione particolare rivolta a tre in particolare, che spiccano per la quantità di attacchi subiti.

Poste Italiane è stata al centro di numerose campagne, con tentativi di inganno che hanno preso di mira i suoi utenti attraverso email e SMS fraudolenti.

Anche Microsoft ha visto un’intensificazione delle attività di phishing, con attacchi mirati a sottrarre informazioni sensibili da parte degli utenti.

Fonte: CERT-AGID

Infine, Intesa Sanpaolo ha subito una serie di campagne di phishing tramite PEC, indirizzate principalmente ai suoi clienti, cercando di carpire dati bancari e personali.

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha messo in evidenza l’uso di tre diversi formati di file per la distribuzione di contenuti dannosi.

Tra questi, il formato ZIP si conferma come il più utilizzato, impiegato in due diverse campagne malevoli. Seguono i formati HTML e 7Z, utilizzati una sola volta ciascuno.

Le email rimangono il principale canale di attacco, con ben 12 campagne identificate che sfruttano questo mezzo per colpire le vittime.

Anche la posta elettronica certificata (PEC), solitamente considerata più sicura, è stata presa di mira da tre campagne dannose.

Fonte: CERT-AGID

Da ultimo, gli SMS continuano a emergere come uno strumento in crescita nel phishing, con tre campagne rilevate, a testimonianza della crescente varietà nelle tecniche di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/30/cert-agid-21-27-dicembre-hacker-festeggiano-natale/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-21-27-dicembre-hacker-festeggiano-natale


CERT-AGID 14 – 20 dicembre: Vidar, Poste Italiane e 659 IoC


Nel corso di questa settimana, il CERT-AGID ha rilevato e analizzato 36 campagne malevole nello scenario italiano di sua competenza.

Di queste, 22 erano specificamente mirate a obiettivi italiani, mentre 14 avevano una natura più generica, ma hanno comunque coinvolto il territorio italiano.

A seguito delle analisi, sono stati messi a disposizione degli enti accreditati 659 indicatori di compromissione (IoC) identificati.

I temi della settimana

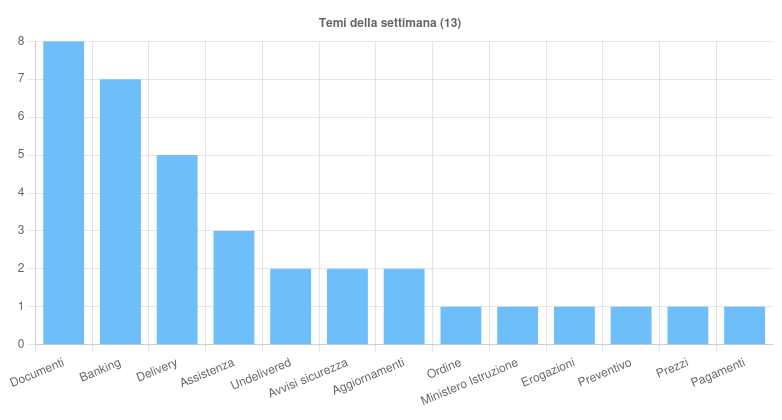
Questa settimana sono stati identificati 13 temi sfruttati per la diffusione di campagne malevole in Italia.

Tra questi, il tema dei Documenti è stato al centro di due campagne generiche di phishing, mirate a Microsoft e DocuSign, ed è stato utilizzato in campagne italiane per diffondere i malware Rhadamanthys e Amadey.

Nel corso di questa settimana, il CERT-AGID ha rilevato e analizzato 36 campagne malevole nello scenario italiano di sua competenza.

Il settore Banking è stato un altro obiettivo rilevante, con campagne di phishing via PEC e PEO rivolte a clienti di istituti come Intesa Sanpaolo, American Express, Wells Fargo e SumUp, oltre che per distribuire il malware Spynote tramite SMS in formato APK.

Il tema delle Consegne (Delivery) è stato sfruttato per diverse campagne di phishing generiche ai danni di Poste Italiane e DHL, e per veicolare il malware Formbook tramite PEO.

Anche il tema dell’Assistenza è stato utilizzato in alcune campagne di phishing italiane che hanno preso di mira Aruba, diffuse principalmente tramite PEC. Gli altri temi identificati sono stati impiegati per campagne di malware e phishing di varia natura.

Tra gli eventi di maggiore interesse, una nuova campagna di malspam mirata alla diffusione del malware Vidar ha colpito l’Italia martedì scorso.

Durante il monitoraggio, sono stati identificati e bloccati 133 domini di secondo livello utilizzati per la distribuzione del malware.

A differenza delle precedenti ondate, solitamente lanciate tra domenica e lunedì, questa campagna è stata attivata nelle prime ore del martedì mattina.

Fonte: CERT-AGID

Il CERT-AGID, in collaborazione con i Gestori PEC, ha adottato misure per disattivare le caselle PEC malevoli e ha condiviso con le Pubbliche Amministrazioni accreditate i relativi Indicatori di Compromissione (IoC).

Un’altra segnalazione riguarda una campagna di smishing che sfrutta il marchio di Poste Italiane per carpire dati personali e finanziari.

Tramite falsi SMS, gli utenti vengono informati di presunti problemi legati alla consegna di un pacco e invitati a visitare un sito fraudolento dove vengono richieste informazioni sensibili, come dati personali e numeri di carta di credito.

Malware della settimana

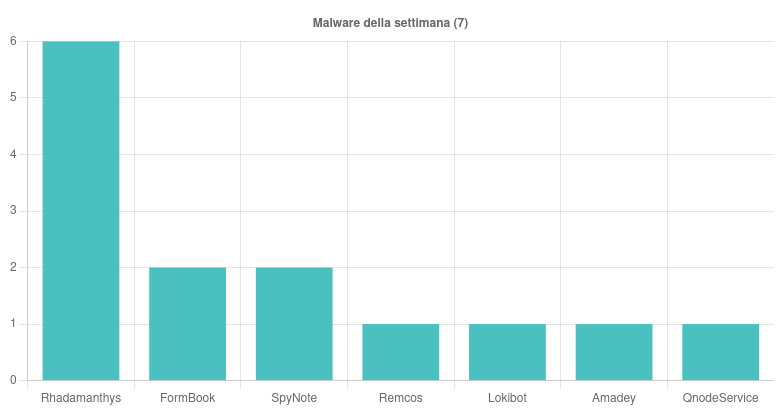
Durante la settimana sono state individuate sette famiglie di malware che hanno interessato l’Italia, con campagne di particolare rilievo.

Tra queste, Rhadamanthys è stato protagonista di diverse operazioni italiane a tema Documenti e di una campagna generica incentrata su Preventivo, distribuite tramite email contenenti allegati ZIP, BAT, LNK e PDF.

Anche FormBook è stato al centro di numerose campagne generiche a tema Delivery, veicolate attraverso email con allegati RAR e XLA.

Fonte: CERT-AGID

SpyNote è emerso in due campagne: una italiana a tema Banking e una generica su Aggiornamenti, entrambe diffuse tramite SMS con file APK malevoli.

Il malware Remcos è stato rilevato in una campagna generica a tema Ordine, distribuita via email con allegato 7Z. Lokibot, invece, è stato associato a una campagna italiana a tema Prezzi, veicolata tramite email con allegato RAR.

Amadey ha fatto la sua comparsa in una campagna italiana a tema Documenti, diffusa tramite email con allegato ZIP. Infine, il malware QnodeService è stato rilevato in una campagna Vidar italiana a tema “Pagamenti”, veicolata attraverso PEC con allegato JS.

Phishing della settimana

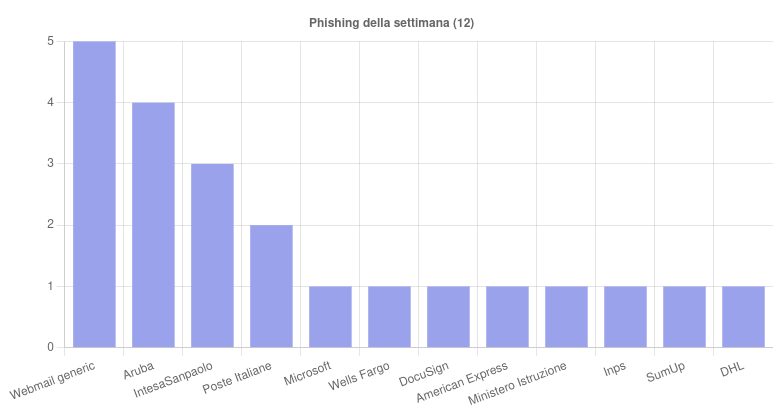
Nella settimana appena trascorsa, 12 brand sono stati coinvolti in campagne di phishing mirate a carpire dati sensibili.

Tra i marchi più colpiti emergono Aruba, Intesa Sanpaolo e Poste Italiane, presi di mira con tecniche sofisticate che sfruttano temi come l’assistenza clienti e i servizi bancari per ingannare le vittime.

Fonte: CERT-AGID

A destare ancora più preoccupazione però è stato il volume elevato di campagne generiche legate a Webmail generiche, che hanno puntato principalmente a ottenere credenziali di accesso e altre informazioni sensibili dagli utenti.

Formati e canali di diffusione

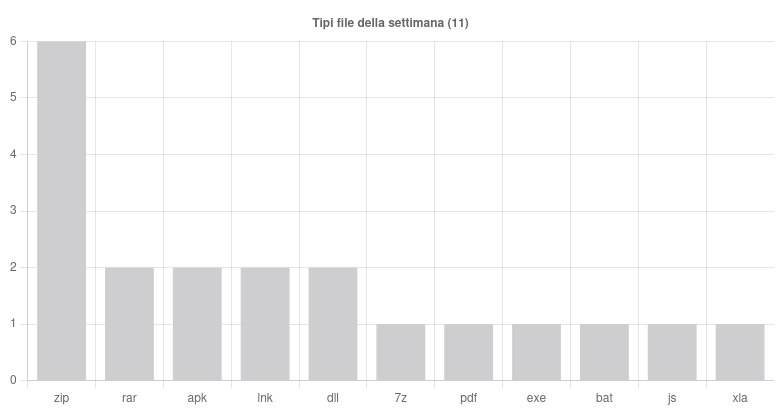
Il rapporto settimanale del CERT-AGID ha evidenziato l’utilizzo di 11 diversi formati di file per la diffusione di contenuti malevoli.

Tra questi, il formato ZIP si è confermato il più sfruttato, presente in ben sei campagne malevole. Seguono i formati RAR, APK, LNK e DLL, ognuno utilizzato in due campagne.

Sono stati inoltre segnalati formati meno comuni, con un solo caso ciascuno per 7Z, PDF, EXE, BAT, JS e XLA.

Le email si confermano il principale vettore di attacco, con 25 campagne individuate che sfruttano questo canale per raggiungere le vittime.

Anche la posta elettronica certificata (PEC), tradizionalmente considerata un mezzo più sicuro, è stata bersaglio di otto campagne malevole nel corso della settimana.

Fonte: CERT-AGID

Gli SMS, infine, continuano a rappresentare uno strumento in crescita per il phishing, con tre campagne rilevate che dimostrano una sempre maggiore diversificazione delle tecniche di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/23/cert-agid-14-20-dicembre-vidar-poste-italiane-659-ioc/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-14-20-dicembre-vidar-poste-italiane-659-ioc


CERT-AGID 6 – 13 dicembre: 416.000 record diffusi online


Nel corso della settimana, il CERT-AGID ha identificato e analizzato 39 campagne malevole nel panorama italiano di sua competenza.

Di queste, 20 erano mirate specificamente a obiettivi italiani, mentre le restanti 19, seppur generiche, hanno avuto ripercussioni anche in Italia. Per gli enti accreditati, il CERT-AGID ha reso disponibili i 446 indicatori di compromissione (IoC) rilevati.

I temi della settimana

Questa settimana sono stati individuati 17 temi utilizzati per condurre campagne malevole sul territorio italiano.

Tra i più rilevanti emergono come sempre il Banking, impiegato per diverse campagne di phishing tramite PEC ai danni dei clienti di Intesa Sanpaolo. È stato inoltre sfruttato per diffondere i malware Irata e RedLine, rispettivamente tramite SMS ed email.

Nel corso della settimana, il CERT-AGID ha identificato e analizzato 39 campagne malevole e reso disponibili 446 indicatori di compromissione (IoC).

A seguire troviamo il tema dei Pagamenti, utilizzato in campagne di phishing sia italiane che internazionali mirate a Microsoft, ho. Mobile e SumUp. Il tema è stato inoltre strumento per la diffusione dei malware AgentTesla e Formbook.

Quello degli Aggiornamenti è stato un tema centrale in campagne di phishing italiane ai danni di cPanel e sfruttato per diffondere il malware Babadeda.

Il tema Preventivo è stato invece utilizzato in campagne di phishing italiane via PEC contro Aruba, nonché per la diffusione dei malware AsyncRAT e Formbook.

Il tema Legale è stato invece un argomento frequentemente sfruttato nelle ultime settimane, ed è stato usato per veicolare diverse famiglie di malware. In particolare, questa settimana ha favorito la diffusione di LummaStealer e Rhadamanthys.

Gli altri temi rilevati hanno contribuito a una varietà di campagne di phishing e malware, confermando la diversificazione degli attacchi nel contesto italiano.

Tra gli eventi di maggiore rilievo della settimana, spicca una campagna di smishing ai danni dell’INPS. Attraverso un messaggio SMS fraudolento, che simula una comunicazione urgente dall’ente previdenziale, le vittime vengono indirizzate a un sito web che replica il portale ufficiale dell’INPS. Qui vengono raccolte informazioni personali e finanziarie, tra cui nome, cognome, codice fiscale, numero di telefono, dati della carta di credito e IBAN.

I dati rubati vengono poi inviati a un bot Telegram, utilizzato dagli attaccanti come infrastruttura di comando e controllo.

Inoltre, sono stati divulgati i database di due enti italiani, con l’esposizione di un numero significativo di dati personali.

Fonte: CERT-AGID

Nel dicembre 2024, un attacco informatico ha colpito l’Avis Intercomunale Arnaldo Colombo, portando alla pubblicazione online di circa 420.000 record contenenti informazioni come nome, codice fiscale, indirizzo e gruppo sanguigno.

L’azione è stata rivendicata dal collettivo ransomware Argonauts. Un altro attacco, risalente a novembre, ha interessato l’editore italiano EDT.

È stato solo questa settimana che i dati sono stati diffusi online: oltre 416.000 record, comprensivi di indirizzi email e password degli utenti, sono stati pubblicati, aggravando ulteriormente l’impatto della violazione.

Malware della settimana

Nel corso della settimana sono state individuate nove famiglie di malware che hanno colpito il territorio italiano attraverso diverse campagne.

Tra quelle di maggiore rilievo troviamo FormBook, al centro di una campagna italiana a tema “Pagamenti” e di tre campagne generiche legate ai temi “Delivery”, “Preventivo” e “Fattura”. Questi attacchi sono stati diffusi tramite email contenenti allegati ZIP e XLA.

AgentTesla è stato rilevato in tre campagne generiche a tema “Pagamenti” e “Delivery”, veicolate attraverso email con allegati ZIP e 7Z.

Irata ha interessato l’Italia con due campagne a tema “Banking”, diffondendo un file APK malevolo tramite SMS. Babadeda è stato protagonista di una campagna italiana legata al tema “Aggiornamenti”, diffusa attraverso email contenenti un allegato RAR con file LNK.

Fonte: CERT-AGID

LummaStealer è stato individuato in una campagna italiana a tema “Legale”, veicolata tramite email con allegati ZIP e 7Z. Zanubis è emerso in una campagna generica legata al tema “TikTok”, diffondendo un APK malevolo tramite SMS.

Rhadamanthys è stato rilevato in una campagna generica a tema “Legale”, trasmessa tramite email con allegato ZIP contenente un file PDF malevolo.

AsyncRAT è stato al centro di una campagna italiana a tema “Fattura”, diffusa tramite email con allegato ZIP. Redline, infine, è stato rilevato in una campagna generica a tema “Banking”, veicolata attraverso email con allegati ISO.

Phishing della settimana

Nel corso della settimana, sono stati rilevati attacchi di phishing che hanno coinvolto 11 brand diversi.

Tra i marchi più colpiti, Aruba, Intesa Sanpaolo e Microsoft emergono per il numero di attacchi, con campagne particolarmente mirate a sfruttare la fiducia degli utenti nei confronti di questi servizi.

Le campagne contro Aruba si sono concentrate prevalentemente sull’invio di email fraudolente, spesso camuffate da comunicazioni ufficiali, con l’intento di indurre le vittime a fornire credenziali sensibili o a scaricare file infetti.

Fonte: CERT-AGID

Nel caso di Intesa Sanpaolo, gli attacchi sono stati veicolati principalmente attraverso messaggi PEC e SMS che simulavano notifiche urgenti da parte della banca. Questi messaggi miravano a indirizzare le vittime verso pagine web contraffatte, dove venivano raccolti dati personali e bancari.

Anche Microsoft è stata bersaglio di numerose campagne, che hanno sfruttato tematiche come aggiornamenti di sistema o accessi non autorizzati ai servizi aziendali. Gli utenti sono stati spinti a cliccare su link che li reindirizzavano a portali malevoli, progettati per sottrarre credenziali di accesso.

Tuttavia, un fenomeno ancora più preoccupante riguarda le campagne dirette a webmail generiche, che rappresentano una quota significativa degli attacchi settimanali. Questi attacchi puntano in maniera indiscriminata a servizi di posta elettronica ampiamente utilizzati, cercando di ottenere accesso ai conti email degli utenti attraverso messaggi ingannevoli.

Formati e canali di diffusione

Secondo l’ultimo rapporto del CERT-AGID, nell’arco della settimana sono stati utilizzati 12 diversi formati di file per la diffusione di contenuti malevoli.

Tra questi, il formato ZIP si è confermato il più impiegato, figurando in 7 campagne malevole. Al secondo posto si collocano i formati 7Z, APK e HTML, ciascuno utilizzato in 4 campagne.

Altri formati rilevati includono LNK, comparso in 2 campagne, e singole segnalazioni per i formati ISO, SCR, JS, BAT, XLA, PDF e RAR.

Fonte: CERT-AGID

Le email continuano a rappresentare il vettore principale per la diffusione delle minacce informatiche, con 30 campagne rilevate che sfruttano questo canale per colpire le vittime.

Anche la posta elettronica certificata (PEC), tradizionalmente considerata più sicura, non è stata immune agli attacchi, con 5 campagne individuate nel corso della settimana.

Infine, gli SMS, un mezzo sempre più sfruttato per il phishing, sono stati al centro di 4 campagne malevole, evidenziando una crescente diversificazione nelle tecniche di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/16/cert-agid-6-13-dicembre-416-000-record-diffusi-online/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-6-13-dicembre-416-000-record-diffusi-online


ESET scopre il primo bootkit UEFI per Linux


I ricercatori di ESET hanno scoperto il primo bootkit UEFI per sistemi Linux. Denominato “Bootkitty“, secondo la compagnia di sicurezza si tratta di una PoC iniziale che non è stata ancora distribuita.

La funzionalità principale del malware scoperto da ESET mira a disabilitare la funzione di verifica della firma del kernel e precaricare due binari ELF ancora sconosciuti tramite il processo “init” di Linux, il primo eseguito dal kernel durante l’avvio.

bootkit UEFI Linux

Credits: ESET

L’applicazione UEFI precedentemente sconosciuta, denominata bootkit.efi, è stata caricata su VirusTotal a novembre. Bootkitty è firmato con un certificato auto-generato, il che lo rende incompatibile con sistemi che abbiano UEFI Secure Boot abilitato. Nonostante ciò, è in grado di avviare il kernel Linux a prescindere da Secure Boot, modificando in memoria le funzioni per la verifica dell’integrità prima dell’esecuzione di GRUB.

Nel dettaglio, il bootkit sfrutta la funzione module_sig_check, responsabile del controllo della firma dei moduli. Bootkitty alte

ra la funzione in modo che ritorni sempre “0”, in modo che il kernerl carichi qualsiasi modulo senza verificarne la firma; questo non avviene quando UEFI Secure Boot è abilitato.

Dopo l’esecuzione, Bootkitty consente all’attaccante di ottenere il pieno controllo del sistema, inserendosi nel processo di avvio ed eseguendo malware prima che il sistema operativo venga avviato.

Durante i test sul bootkit, i ricercatori hanno osservato che il kernel risultava marcato come “tainted” (corrotto), cosa che non accadeva in assenza del bootkit. Per capire se il malware è presente sul sistema si può anche provare a caricare un modulo kernel non firmato: se il bootkit è installato, allora il modulo verrà caricato.

L’analisi ha portato anche all’individuazione di un modulo kernel non firmato denominato “BCDropper”, caricato su VirusTotal nello stesso periodo del bootkit Linux. Secondo i ricercatori, è probabile che sia stato sviluppato dagli stessi autori di Bootkitty. Il modulo distribuisce un binario ELF denominato “BCObserver” che si occupa di caricare un altro modulo kernel, al momento non ancora identificato.

“Che sia una PoC o meno, Bootkitty rappresenta un interessante passo avanti nel panorama delle minacce UEFI, spezzando la convinzione che i moderni bootkit siano esclusivamente minacce per Windows” hanno spiegato i ricercatori.

Per proteggere i propri sistemi Linux, ESET consiglia di abilitare UEFI Secure Boot, aggiornare il firmware e l’OS e assicurarsi di aver aggiornato la lista di revoca UEFI.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/11/eset-scopre-il-primo-bootkit-uefi-per-linux/?utm_source=rss&utm_medium=rss&utm_campaign=eset-scopre-il-primo-bootkit-uefi-per-linux


CERT-AGID 30 novembre – 6 dicembre: il phishing colpisce Intesa Sanpaolo


Nel corso di questa settimana, il CERT-AGID ha individuato e analizzato 37 campagne malevole nel contesto italiano di sua competenza.

Di queste, 20 erano specificamente mirate a obiettivi italiani, mentre le altre 17, pur essendo di carattere generico, hanno comunque coinvolto il territorio nazionale. A seguito dell’analisi, il CERT-AGID ha fornito agli enti accreditati i 622 indicatori di compromissione (IoC) rilevati.

I temi della settimana

Questa settimana il CERT-AGID ha rilevato 16 temi sfruttati per diffondere campagne malevole sul territorio italiano.

Tra questi, il tema delle Fatture è stato uno dei più ricorrenti, impiegato per diffondere malware come AgentTesla, Formbook e Rhadamanthys attraverso campagne generiche.

Lo stesso argomento è stato sfruttato anche in due campagne di phishing italiane: la prima ha riguardato Aruba, veicolata tramite PEC compromesse, la seconda  ha colpito DocuSign.

Il tema Legale si è rivelato un veicolo per malware quali PureLogs Stealer, AsyncRAT, RedLine, Rhadamanthys e XMrig, tutti diffusi tramite campagne mirate al pubblico italiano.

Anche il tema degli Ordini è stato utilizzato per orchestrare attacchi, dapprima in una campagna generica di phishing sul tema Webmail, e poi in altre iniziative per distribuire Rhadamanthys attraverso il loader Guloader e SnakeKeylogger.

Fonte: CERT-AGID

I Pagamenti hanno rappresentato un altro vettore significativo, con una campagna generica di phishing mirata agli utenti di Office365 e altre due operazioni destinate a diffondere AgentTesla e Formbook.

Particolare attenzione, come sempre, è stata dedicata al tema del Banking, sfruttato per tre campagne condotte tramite PEC compromesse contro clienti di Intesa Sanpaolo, una delle banche italiane più esposte a queste minacce.

Tra gli eventi di particolare interesse segnaliamo l’aumento delle campagne di phishing condotte tramite PEC compromesse o fraudolente. Questa tecnica è stata utilizzata soprattutto per attacchi mirati al settore bancario, con campagne che hanno colpito gli utenti di Intesa Sanpaolo.

Infine, è stato analizzato un caso insolito riguardante il malware AgentTesla. Una sua versione, distribuita come allegato email, presentava un meccanismo di attivazione difettoso che impediva il traffico di rete e rendeva difficile l’individuazione della sua natura.

Nei giorni successivi, gli attaccanti hanno risolto il problema con una nuova versione del malware, distribuita tramite una nuova campagna.

Malware della settimana

Questa settimana sono state rilevate 11 diverse famiglie di malware che hanno preso di mira l’Italia.

Tra le campagne più significative figura FormBook, diffuso attraverso una campagna italiana a tema “Delivery” e due campagne generiche legate ai temi “Pagamenti” e “Fattura”. Queste operazioni hanno sfruttato email contenenti allegati compressi in formato ZIP e RAR per colpire le vittime.

Anche Rhadamanthys, veicolato tramite il loader GuLoader, ha rappresentato una minaccia rilevante, con una campagna italiana a tema “Legale” e due campagne generiche basate sui temi “Ordine” e “Fattura”. Gli allegati utilizzati variavano tra file XLSX, PDF e link a file dannosi.

Fonte: CERT-AGID

AgentTesla ha invece caratterizzato due campagne generiche legate ai temi “Pagamenti” e “Fattura”, distribuite tramite email con file ZIP allegati.

Tra le altre famiglie di malware, XMRig è stato individuato in una campagna italiana a tema “Legale”, veicolata tramite allegati ZIP, mentre PureLogs e Redline sono stati utilizzati in campagne simili, sempre a tema “Legale”, con allegati BAT ed EXE rispettivamente.

Anche AsyncRAT ha seguito lo stesso tema, utilizzando allegati compressi contenenti file eseguibili.

Remcos, anch’esso distribuito tramite GuLoader, è stato rilevato in una campagna italiana che sfruttava email con allegati 7Z.

Parallelamente, KoiStealer è stato diffuso tramite allegati ZIP, mentre SnakeKeylogger è stato associato a una campagna italiana a tema “Ordine” con email contenenti file Z.

Infine, SpyNote si è distinto per la sua diffusione attraverso una campagna generica che sfruttava il tema “Aggiornamenti”, distribuendo file APK malevoli tramite SMS.

Phishing della settimana

Questa settimana sono stati 11 i brand coinvolti nelle campagne di phishing che hanno preso di mira utenti italiani.

Tra i marchi maggiormente colpiti spiccano Aruba, Intesa Sanpaolo, come abbiamo scritto in precedenza. Anche le Dogane, però, sono rientrate tra i bersagli privilegiati dai cybercriminali.

Le campagne a tema Aruba hanno sfruttato principalmente email fraudolente inviate da caselle PEC compromesse, una tecnica particolarmente insidiosa poiché sfrutta la fiducia generalmente riposta nella posta certificata.

Fonte: CERT-AGID

Intesa Sanpaolo, regolarmente al centro di numerosi attacchi, continua a essere un obiettivo frequente. I cybercriminali hanno orchestrato campagne di phishing estremamente mirate, inviando email apparentemente provenienti dalla banca e progettate per reindirizzare gli utenti verso copie fedeli dei portali di home banking.

Tornando alla categoria di attacchi che ha interessato le Dogane, si tratta di un settore strategico che gestisce informazioni sensibili legate alle operazioni di import-export.

Anche in questo caso, le email malevole hanno simulato comunicazioni ufficiali, convincendo le vittime a scaricare file contenenti malware o a inserire dati riservati su siti contraffatti.

Di particolare rilievo sono state, inoltre, le campagne di phishing generiche che sfruttano il tema delle Webmail. Questi attacchi non si limitano a colpire un marchio specifico ma puntano più in generale a intercettare credenziali di accesso ai servizi email, fondamentali per avviare ulteriori attività malevole.

Gli account compromessi vengono spesso utilizzati come punto di partenza per attacchi a catena, sfruttando la rubrica della vittima o inviando email fraudolente a contatti fidati.

Formati e canali di diffusione

L’ultimo rapporto del CERT-AGID ha rivelato l’impiego di otto formati di file diversi per la diffusione di contenuti malevoli nell’arco della settimana.

Fonte: CERT-AGID

Tra questi, il formato ZIP si è confermato il più utilizzato, protagonista di tre campagne, seguito dal formato RAR, impiegato in due occasioni.

Gli altri formati individuati (7Z, HTML, APK, PDF, Z e XLSX) sono stati rilevati in una sola campagna ciascuno, ma restano strumenti insidiosi per veicolare malware.

Le email continuano a rappresentare il canale privilegiato per la diffusione delle minacce informatiche, con ben 30 campagne identificate che sfruttano questo mezzo per raggiungere le vittime.

Anche la posta elettronica certificata, generalmente considerata più sicura, è stata sfruttata in 6  campagne individuata dal CERT-AGID. Da ultimo, si segnala 1 campagna che ha sfruttato gli SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/09/cert-agid-30-novembre-6-dicembre-il-phishing-colpisce-intesa-sanpaolo/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-30-novembre-6-dicembre-il-phishing-colpisce-intesa-sanpaolo


CyberVolk: la ricerca di SentinelLabs sul gruppo hacktivista filo-russo


Sempre più gruppi hacker stanno sfruttando gli eventi geopolitici per colpire nuovi obiettivi. Tra questi c’è anche CyberVolk, un gruppo di hacktivisti originario dell’India e pro-Russia.

CyberVolk

I ricercatori dei SentinelLabs hanno approfondito le origini e le modalità di azione del gruppo, il quale ha lanciato il proprio Ransomware-as-a-Service lo scorso giugno. La gang, diventata in breve tempo uno dei player più noti del mondo del cybercrimine, utilizza sia attacchi ransomware che DDoS per ostacolare le operazioni contro la Russia.

Il team di SentinelLabs spiega che CyberVolk è particolarmente abile a sfruttare il malware esistente e modificarlo in base alle proprie esigenze, rendendolo più sofisticato. “Il collettivo CyberVolk è uno dei principali esempi di come attaccanti esperti possono accedere e sviluppare builder di ransomware pericolosi come AzzaSec, Diamond, LockBit, Chaos e altri” scrivono i ricercatori.

Attivo da maggio 2024, ma già noto da prima con altri nomi, il gruppo ha legami con LAPSUS$, Anonymous e i Moroccan Dragons, oltre a collaborare con NONAME057(16) e altri gruppi filo-russi. Il ransomware creato dalla gang deriva dal codice di AzzaSec, un altro gruppo pro-Russia, anti-Israele e anti-Ucraina.

Il ransomware è in grado di terminare qualsiasi processo di Microsoft Management Console o del Task Manager prima di cominciare con la cifratura dei dati. Per la cifratura il malware inizialmente usava l’algoritmo AES, mentre per la generazione delle chiavi utilizzava lo SHA512; il gruppo in seguito ha aggiornato i propri metodi usando ChaCha20-Poly1305 insieme a AES, RSA e a degli algoritmi quantum resistant.

Nella nota del riscatto il gruppo chiede un pagamento di 1000 dollari in bitcoin contattando un canale Telegram specifico.

I gruppi legati a CyberVolk

CyberVolk conta diversi gruppi ransomware tra i suoi complici; tra essi c’è il Doubleface Team, una gang emersa ad agosto 2024, nata dalla convergenza ta CyberVolk e la Moroccan Black Cyber Army.

Questo gruppo utilizza il ransomware Invisible (conosciuto anche come Doubleface), dal funzionamento identico a quello di CyberVolk e anch’esso derivante da AzzaSec. Il codice di Invisible è stato distribuito gratuitamente su numerosi canali di cybercriminali, soprattutto su Telegram.

Tra i gruppi legati a CyberVolk c’è anche LAPSUS$ che ha utilizzato HexaLocker, un ransomware scritto in Golang specifico per sistemi Windows. Lo scorso 20 ottobre il manutentore del canale Telegram usato per distribuire il ransomware ha annunciato di abbandonare il progetto a causa dei rischi elevati dell’attività. Il malware è stato messo in vendita e al momento sembra che non sia utilizzato.

Tra gli affiliati più recenti spicca il gruppo di Parano Ransomware v1, annunciato come un “nuovo ransomware sviluppato con un algoritmo del tutto unico“, come si legge sul canale Telegram degli affiliati. Il ransomware offre anche altre funzionalità malevole oltre a quelle base, compreso un infostealer scritto in Python in grado di esfiltrare dati del browser, dettagli degli account Discord e informazioni dei portafogli di criptovalute.

Credits: SentinelLabs

L’attività di CyberVolk non si limita solo al ransomware: il gruppo sviluppa e distribuisce anche infostealer e webshell (quest’ultima disponibile da fine ottobre).

A novembre la gang è scomparsa da Telegram, ma non dal web: il gruppo ha annunciato che avrebbe continuato la propria attività tramite alcuni post su X, l’unico social dove è presente attualmente.

“Il numero di famiglie di ransomware associate al gruppo di hacktivisti CyberVolk evidenzia la capacità di questo gruppo di cambiare rapidamente rotta, basandosi su strumenti esistenti per soddisfare le proprie esigenze e promuovere le proprie cause” avvertono i ricercatori dei SentinelLabs. Il gruppo si sta evolvendo velocemente, riuscendo ad adattarsi alle risposte delle organizzazioni.

CyberVolk continuerà a sfruttare tool pubblici per modificarli e aumentarne la complessità, così da superare più facilmente le difese aziendali e colpire con successo le sue vittime. “Le operazioni di ransomware non faranno che diventare più complesse e aumentare la quantità di informazioni che i team di cybersecurity dovranno monitorare per rimanere aggiornati sugli eventi dell’ecosistema del crimine informatico” concludono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/06/cybervolk-la-ricerca-di-sentinellabs-sul-gruppo-hacktivista-filo-russo/?utm_source=rss&utm_medium=rss&utm_campaign=cybervolk-la-ricerca-di-sentinellabs-sul-gruppo-hacktivista-filo-russo


Found in the wild: The world’s first unkillable UEFI bootkit for Linux

Over the past decade, a new class of infections has threatened Windows users. By infecting the firmware that runs immediately before the operating system loads, these UEFI bootkits continue to run even when the hard drive is replaced or reformatted. Now the same type of chip-dwelling malware has been found in the wild for backdooring Linux machines.

Researchers at security firm ESET said Wednesday that Bootkitty—the name unknown threat actors gave to their Linux bootkit—was uploaded to VirusTotal earlier this month. Compared to its Windows cousins, Bootkitty is still relatively rudimentary, containing imperfections in key under-the-hood functionality and lacking the means to infect all Linux distributions other than Ubuntu. That has led the company researchers to suspect the new bootkit is likely a proof-of-concept release. To date, ESET has found no evidence of actual infections in the wild.

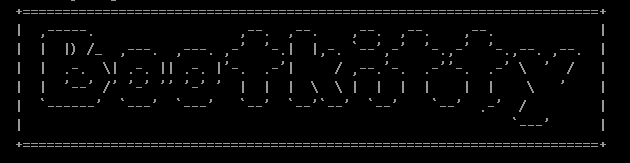
The ASCII logo that Bootkitty is capable of rendering. Credit: ESET

Be prepared

Still, Bootkitty suggests threat actors may be actively developing a Linux version of the same sort of unkillable bootkit that previously was found only targeting Windows machines.

“Whether a proof of concept or not, Bootkitty marks an interesting move forward in the UEFI threat landscape, breaking the belief about modern UEFI bootkits being Windows-exclusive threats,” ESET researchers wrote. “Even though the current version from VirusTotal does not, at the moment, represent a real threat to the majority of Linux systems, it emphasizes the necessity of being prepared for potential future threats.”

A rootkit is a piece of malware that runs in the deepest regions of the operating system it infects. It leverages this strategic position to hide information about its presence from the operating system itself. A bootkit, meanwhile, is malware that infects the boot-up process in much the same way. Bootkits for the UEFI—short for Unified Extensible Firmware Interface—lurk in the chip-resident firmware that runs each time a machine boots. These sorts of bootkits can persist indefinitely, providing a stealthy means for backdooring the operating system even before it has fully loaded and enabled security defenses such as antivirus software.

The bar for installing a bootkit is high. An attacker first must gain administrative control of the targeted machine, either through physical access while it’s unlocked or somehow exploiting a critical vulnerability in the OS. Under those circumstances, attackers already have the ability to install OS-resident malware. Bootkits, however, are much more powerful since they (1) run before the OS does and (2) are, at least practically speaking, undetectable and unremovable.

https://arstechnica.com/security/2024/11/found-in-the-wild-the-worlds-first-unkillable-uefi-bootkit-for-linux/


Hacker usano un anti-rootkit di Avast per disabilitare le difese dei sistemi


Di recente i ricercatori di Trellix hanno scoperto una nuova campagna malware che usa un driver di un anti-rootkit di Avast per disabilitare le difese dei sistemi e prenderne il controllo. Di fatto gli attaccanti sfruttano i software di sicurezza come un’arma per ottenere il controllo del sistema ed eseguire altre azioni malevole.

La catena di attacco comincia proprio con la diffusione del driver dell’anti-rootkit di Avast. Trishaan Kalra, ricercatore della compagnia, spiega che invece di usare un driver creato appositamente, gli attaccanti usano un driver kernel legittimo; in questo modo, i software di sicurezza non sollevano alert all’utente.

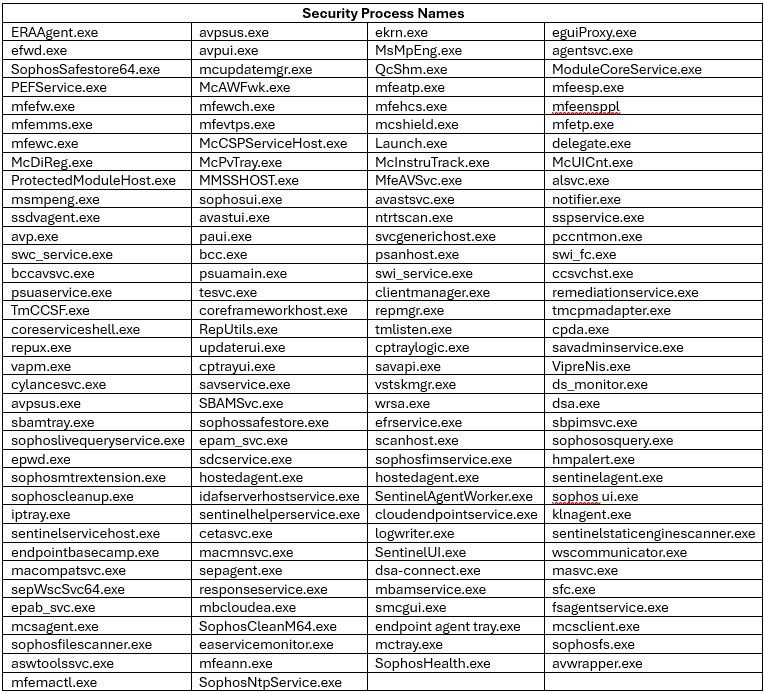
Una volta che il driver è stato installato ed è in esecuzione, il malware ottiene accesso di livello kernel al sistema e procede con l’interruzione dei processi di sicurezza in esecuzione. Il malware è in grado di terminare ben 142 processi legati ad antivirus e soluzioni EDR ampiamente usati accedendo a una lista di nomi hard-coded.

Avast anti-rootkit

La lista di processi di sicurezza che il malware può interrompere. Credits: Trellix

Dopo l’esecuzione iniziale, il malware comincia ad acquisire screenshot di tutti i processi attivi del sistema. Una volta ottenuto l’intero elenco, il malware confronta i nomi dei processi con quelli presenti nella lista hard-coded; se uno o più nomi corrispondono, il malware crea un handle per ciascun processo e sfrutta il driver Avast per terminarlo. 

Per contrastare questa minaccia, Kalra consiglia di definire delle regole nei tool di sicurezza per identificare e bloccare i driver vulnerabili in base alla loro firma o hash. “L’integrazione di questa regola in una soluzione EDR antivirus garantisce che anche i driver legittimi con vulnerabilità vengano bloccati efficacemente, aggiungendo un livello cruciale di protezione contro gli attacchi avanzati basati sui driver” spiega Kalra.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/11/26/hacker-usano-un-anti-rootkit-di-avast-per-disabilitare-le-difese-dei-sistemi/?utm_source=rss&utm_medium=rss&utm_campaign=hacker-usano-un-anti-rootkit-di-avast-per-disabilitare-le-difese-dei-sistemi