Scoperta una nuova variante del ransomware Helldown che colpisce Linux


I ricercatori di Sekoia hanno individuato una nuova variante del ransomware Helldown che colpisce i sistemi Linux. Scoperto lo scorso agosto, inizialmente il ransomware colpiva solo sistemi Windows, mentre ora ha esteso il suo raggio d’azione.

Helldown è un ransomware a doppia estorsione che sfrutta vulnerabilità note per accedere alle reti aziendali e diffondere il malware. Dalle analisi di Sekoia emerge che il gruppo ha sfruttato alcuni bug nelle appliance Zyxel per l’accesso iniziale e in seguito rubare credenziali e creare tunnel SSL VPN per la comunicazione.

Helldown ransomware

Nei suoi attacchi, il gruppo ha ottenuto grandi volumi di dati, per una media di 70 GB per vittima, con picchi anche di 431 GB. “Questo approccio differisce dalla strategia tipica di altri gruppi ransomware, i quali di solito preferiscono esfiltrazioni più selettive e mirate per rimanere discreti e massimizzare il potenziale danno nel caso di un leak” scrivono i ricercatori. I file sottratti sono di vario tipo, ma la maggior parte consiste di documenti PDF.

La variante Linux è stata scoperta il 31 ottobre. Il malware carica una configurazione XML hard-coded dove sono indicate specifiche azioni e relativi tag; in seguito, il ransomware itera sui path forniti come argomenti della funzione del programma e, quando trova un file con un’estensione di interesse, lo cifra totalmente o parzialmente, in base alla sua dimensione. Finita la fase di cifratura, viene creata la nota di riscatto. Per la chiave di cifratura viene usato RSA PKCS1.

Il ransomware è anche in grado di accedere alla lista di macchine virtuali in esecuzione e interrompere i singoli processi. 

Secondo i dati dei ricercatori, Helldown è particolarmente attivo: solo negli ultimi tre mesi il ransomware ha colpito con successo 31 vittime. Gli obiettivi più colpiti sono realtà medio-piccole degli Stati Uniti, anche se tra le vittime si annoverano business europei. I settori più colpiti sono quelli dei servizi IT, delle telecomunicazione, il manifatturiero e il sanitario.

Al momento non ci sono prove che il gruppo sia legato ad altre gang più note. I ricercatori di Sekoia ritengono che Helldown possa avere qualche connessione con Darkrace o Donex per via delle similarità tra i ransomware, anche se è ancora difficile confermare l’esistenza di una relazione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/11/19/scoperta-una-nuova-variante-del-ransomware-helldown-che-colpisce-linux/?utm_source=rss&utm_medium=rss&utm_campaign=scoperta-una-nuova-variante-del-ransomware-helldown-che-colpisce-linux


North Korean hackers use newly discovered Linux malware to raid ATMs

Credit: haxrob

Credit: haxrob

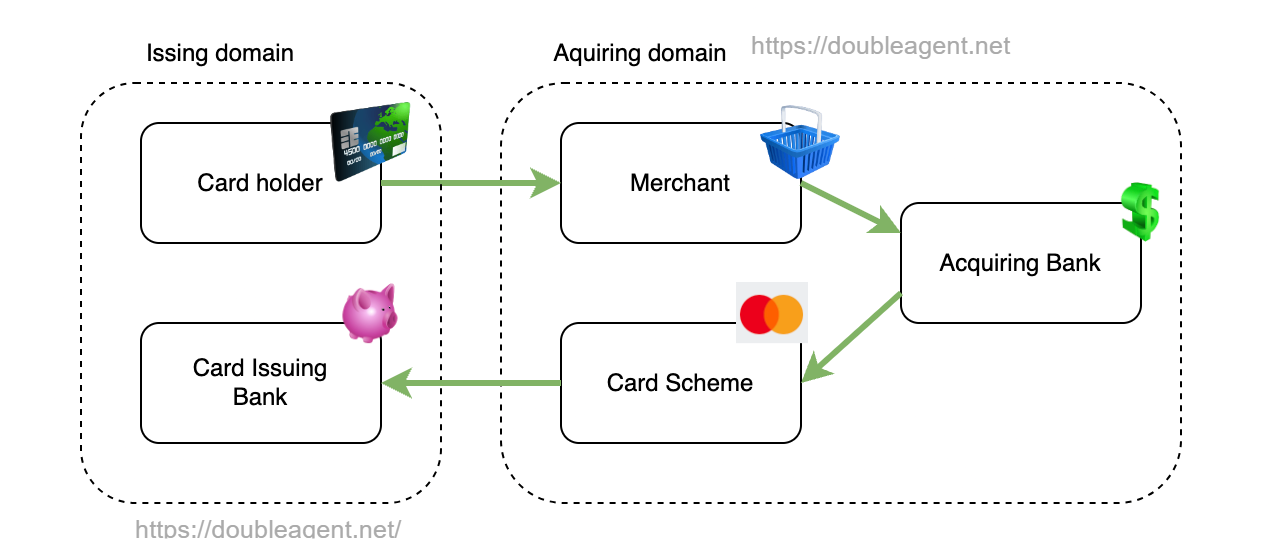
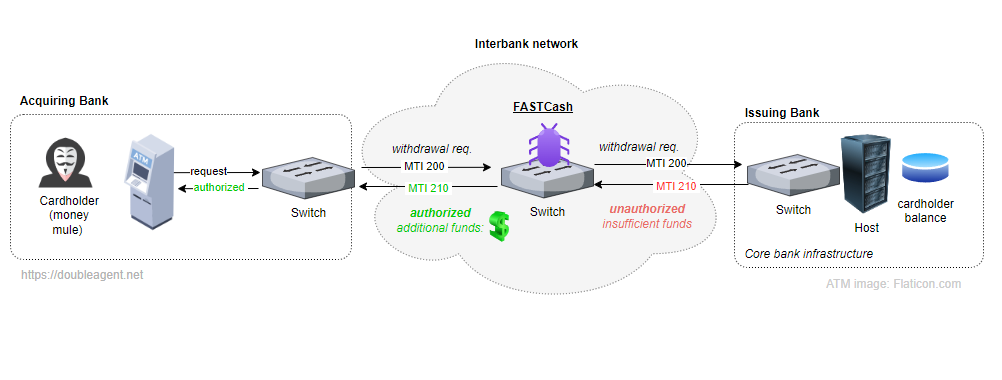
The malware resides in the userspace portion of the interbank switch connecting the issuing domain and the acquiring domain. When a compromised card is used to make a fraudulent translation, FASTCash tampers with the messages the switch receives from issuers before relaying it back to the merchant bank. As a result, issuer messages denying the transaction are changed to approvals.

The following diagram illustrates how FASTCash works:

Credit: haxrob

Credit: haxrob

The switches chosen for targeting run misconfigured implementations of ISO 8583, a messaging standard for financial transactions. The misconfigurations prevent message authentication mechanisms, such as those used by field 64 as defined in the specification, from working. As a result, the tampered messages created by FASTCash aren’t detected as fraudulent.

“FASTCash malware targets systems that ISO8583 messages at a specific intermediate host where security mechanisms that ensure the integrity of the messages are missing, and hence can be tampered,” haxrob wrote. “If the messages were integrity protected, a field such as DE64 would likely include a MAC (message authentication code). As the standard does not define the algorithm, the MAC algorithm is implementation specific.”

The researcher went on to explain:

FASTCash malware modifies transaction messages in a point in the network where tampering will not cause upstream or downstream systems to reject the message. A feasible position of interception would be where the ATM/PoS messages are converted from one format to another (For example, the interface between a proprietary protocol and some other form of an ISO8583 message) or when some other modification to the message is done by a process running in the switch.

CISA said that BeagleBoyz—one of the names the North Korean hackers are tracked under—is a subset of HiddenCobra, an umbrella group backed by the government of that country. Since 2015, BeagleBoyz has attempted to steal nearly $2 billion. The malicious group, CISA said, has also “manipulated and, at times, rendered inoperable, critical computer systems at banks and other financial institutions.”

The haxrob report provides cryptographic hashes for tracking the two samples of the newly discovered Linux version and hashes for several newly discovered samples of FASTCash for Windows.

https://arstechnica.com/security/2024/10/north-korean-hackers-use-newly-discovered-linux-malware-to-raid-atms/


CERT-AGID 5-11 ottobre: 378 IoC e una campagna di phishing che basata sulla Polizia di Stato


Nell’ultima settimana, il CERT-AGID (Computer Emergency Response Team dell’Agenzia per l’Italia Digitale) ha condotto un’analisi della sicurezza informatica in Italia.

Complessivamente, sono state identificate 28 campagne malevole, di cui 18 mirate specificamente a obiettivi italiani e 10 di natura più generica ma comunque con un impatto significativo sul nostro paese.

Nel corso di questa attività di monitoraggio e analisi, il CERT-AGID ha individuato 378 indicatori di compromissione (IoC), prontamente condivisi con gli enti accreditati per rafforzare le loro difese contro le minacce informatiche.

I temi della settimana

Nell’ultima settimana, le campagne malevole sul territorio italiano hanno sfruttato 13 temi per ingannare le vittime.

Tra questi, immancabilmente, il Banking è emerso come uno degli obiettivi principali, con attacchi di smishing mirati ai clienti di istituti come Intesa Sanpaolo, Crédit Agricole e Zenith Bank. Questo tema è stato anche utilizzato per diffondere il malware SpyNote attraverso file APK inviati via SMS.

Il tema dei Pagamenti è stato sfruttato in una campagna di phishing contro gli utenti di Hostinger, oltre a essere impiegato per distribuire i malware FormBook e SnakeKeylogger.
Fonte: CERT-AGID

Le campagne incentrate sui Documenti hanno preso di mira servizi come Adobe, Outlook e cPanel, mentre il tema del Rinnovo è stato utilizzato per attacchi contro clienti di Aruba e Wix.

Oltre a questi, sono stati identificati altri temi utilizzati per veicolare diverse tipologie di malware e campagne di phishing.

Tra gli eventi di particolare rilievo, si segnala una campagna di phishing che ha sfruttato il nome e il logo della Polizia di Stato per rubare le credenziali email degli utenti.

Inoltre, il CERT-AGID ha individuato due campagne di phishing a tema INPS, mirate a sottrarre dati sensibili con la promessa di erogazioni di denaro. In questi casi, le vittime sono state indotte a fornire informazioni personali dettagliate, inclusi IBAN, selfie e documenti d’identità.

 Malware della settimana

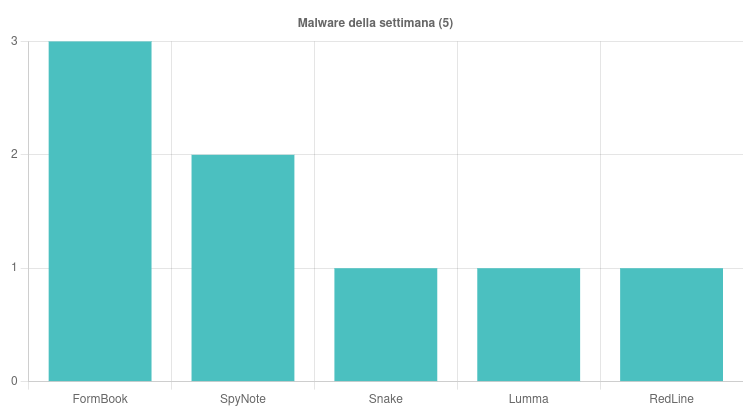
Nel corso dell’ultima settimana, l’Italia è stata interessata da attività malevole riconducibili a cinque diverse famiglie di malware, ciascuna con le proprie caratteristiche e modalità di diffusione.

Il malware FormBook si è distinto per la sua versatilità, essendo stato veicolato attraverso multiple campagne. Una di queste, specificamente mirata al contesto italiano, ha sfruttato il tema dei Pagamenti, diffondendosi tramite email contenenti allegati VBS.

Parallelamente, sono state identificate due campagne di portata più ampia, anch’esse incentrate sui temi Pagamenti e Ordine, che hanno utilizzato email con allegati RAR come vettore di diffusione.
Fonte: CERT-AGID

SpyNote, un’altra minaccia significativa, ha preso di mira il settore bancario italiano. Questa famiglia di malware ha adottato una strategia di diffusione basata sull’invio di APK malevoli tramite SMS, sfruttando la crescente dipendenza degli utenti dai servizi bancari mobili.

Snake Keylogger ha fatto la sua comparsa in una campagna specifica per l’Italia, ancora una volta sfruttando il tema dei pagamenti. In questo caso, il malware è stato distribuito attraverso email contenenti allegati in formato XZ.

Le ultime due famiglie di malware identificate, LummaC e RedLine, hanno mostrato un approccio più generico.

Mentre per LummaC non sono stati forniti dettagli specifici sulla sua campagna, RedLine si è distinto per una campagna incentrata sul tema Preventivo.

Questa ultima minaccia ha utilizzato una strategia di diffusione basata su email contenenti allegati sia in formato PDF che ISO, dimostrando una certa flessibilità nelle sue tattiche d’infezione.

Phishing della settimana

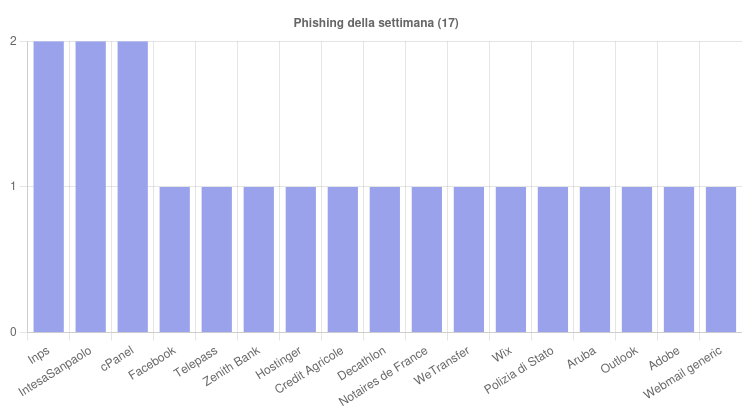
 Nel corso dell’ultima settimana, le campagne di phishing hanno preso di mira un totale di 17 marchi noti, sfruttando la loro reputazione e familiarità presso il pubblico per ingannare le potenziali vittime.

Questo dato evidenzia la persistente minaccia del phishing nel panorama della sicurezza informatica italiana e la necessità di una costante vigilanza da parte degli utenti.

Tra i vari obiettivi, tre brand in particolare sono emersi come bersagli principali delle attività di phishing, distinguendosi per la frequenza e l’intensità degli attacchi.
Fonte: CERT-AGID

L’INPS (Istituto Nazionale della Previdenza Sociale) si è trovato in cima a questa lista, riflettendo la tendenza dei cybercriminali a sfruttare la fiducia dei cittadini nelle istituzioni pubbliche.

Intesa Sanpaolo è stato anch’esso bersaglio di numerose campagne di phishing. Ciò sottolinea come il settore finanziario continui a essere un obiettivo privilegiato per i criminali informatici, data la possibilità di accedere direttamente a informazioni finanziarie sensibili e potenzialmente a fondi delle vittime.

Infine, cPanel, una popolare piattaforma di gestione di hosting web, ha completato il trio dei brand più colpiti. Questo suggerisce un interesse crescente dei malintenzionati verso le credenziali di accesso a servizi di hosting, probabilmente con l’intento di compromettere siti web per ulteriori attività malevole.

 Formati e canali di diffusione

L’esame delle recenti attività malevole ha messo in luce la versatilità dei cybercriminali nell’impiego di diversi formati di file per le loro campagne d’attacco.

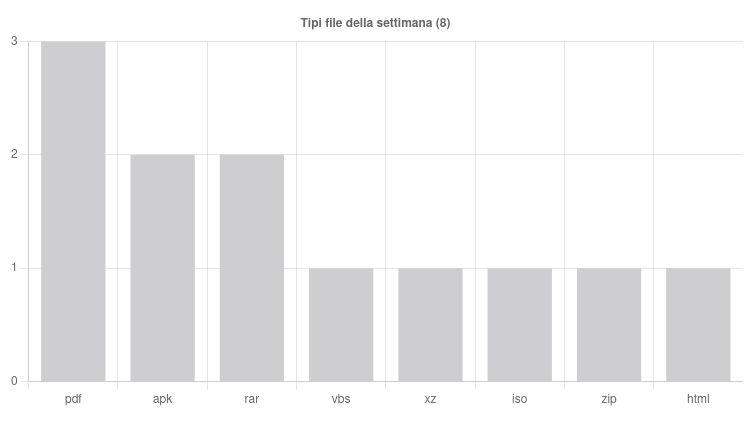
L’analisi ha identificato l’uso di 8 distinte tipologie di file, evidenziando una strategia diversificata volta a massimizzare le possibilità di successo delle loro operazioni.

Il formato PDF si è distinto come il più frequentemente utilizzato, comparendo in 3 e diverse occasioni.
Fonte: CERT-AGID

Seguono i formati APK e RAR, ciascuno impiegato due volte, mentre altri formati come VBS, XZ, ISO, ZIP e HTML sono stati riscontrati una sola volta ciascuno.

Per quanto concerne i metodi di diffusione, le email si confermano il canale preferito, essendo state utilizzate in ben 25 occasioni. Questo dato sottolinea la persistente efficacia del phishing via email nonostante la crescente consapevolezza degli utenti.

Gli SMS, impiegati due volte, indicano un interesse verso gli attacchi basati su dispositivi mobili, mentre l’uso singolo della PEC suggerisce tentativi di sfruttare la percezione di sicurezza associata a questo sistema di posta certificata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/10/14/cert-agid-5-11-ottobre-378-ioc-e-una-campagna-di-phishing-che-basata-sulla-polizia-di-stato/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-5-11-ottobre-378-ioc-e-una-campagna-di-phishing-che-basata-sulla-polizia-di-stato

Thousands of Linux systems infected by stealthy malware since 2021

This Reddit comment posted to the CentOS subreddit is typical. An admin noticed that two servers were infected with a cryptocurrency hijacker with the names perfcc and perfctl. The admin wanted help investigating the cause.

“I only became aware of the malware because my monitoring setup alerted me to 100% CPU utilization,” the admin wrote in the April 2023 post. “However, the process would stop immediately when I logged in via SSH or console. As soon as I logged out, the malware would resume running within a few seconds or minutes.” The admin continued:

I have attempted to remove the malware by following the steps outlined in other forums, but to no avail. The malware always manages to restart once I log out. I have also searched the entire system for the string “perfcc” and found the files listed below. However, removing them did not resolve the issue. as it keep respawn on each time rebooted.

Other discussions include: Reddit, Stack Overflow (Spanish), forobeta (Spanish),  brainycp (Russian), natnetwork (Indonesian), Proxmox (Deutsch), Camel2243 (Chinese), svrforum (Korean), exabytes,>virtualmin,>serverfault and many others.

After exploiting a vulnerability or misconfiguration, the exploit code downloads the main payload from a server, which, in most cases, has been hacked by the attacker and converted into a channel for distributing the malware anonymously. An attack that targeted the researchers’ honeypot named the payload httpd. Once executed, the file copies itself from memory to a new location in the /temp directory, runs it, and then terminates the original process and deletes the downloaded binary.

Once moved to the /tmp directory, the file executes under a different name, which mimics the name of a known Linux process. The file hosted on the honeypot was named sh. From there, the file establishes a local command-and-control process and attempts to gain root system rights by exploiting CVE-2021-4043, a privilege-escalation vulnerability that was patched in 2021 in Gpac, a widely used open source multimedia framework.

https://arstechnica.com/security/2024/10/persistent-stealthy-linux-malware-has-infected-thousands-since-2021/


Minacce Informatiche nel 2024

Nel contesto dell’era digitale, le minacce informatiche rappresentano una delle sfide più complesse per le aziende. Non si tratta più soltanto di proteggere i dati, ma di garantire la continuità operativa di intere organizzazioni in un panorama globale sempre più interconnesso. Il Threat Landscape 2024 di ENISA, l’Agenzia Europea per la Cybersecurity, traccia una panoramica dettagliata delle minacce informatiche attuali, analizzando tendenze, attori malevoli e soluzioni per la difesa.

Dal report emerge come ormai la cybersecurity non è più solo una preoccupazione tecnica, ma una parte fondamentale della strategia aziendale. Con l’aumento degli attacchi informatici e la loro crescente sofisticazione, le aziende devono essere pronte a difendersi in un contesto che cambia rapidamente.

Panoramica delle Minacce Informatiche

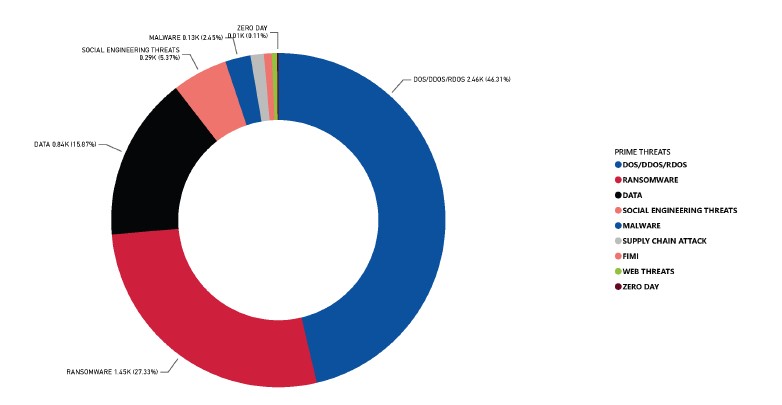
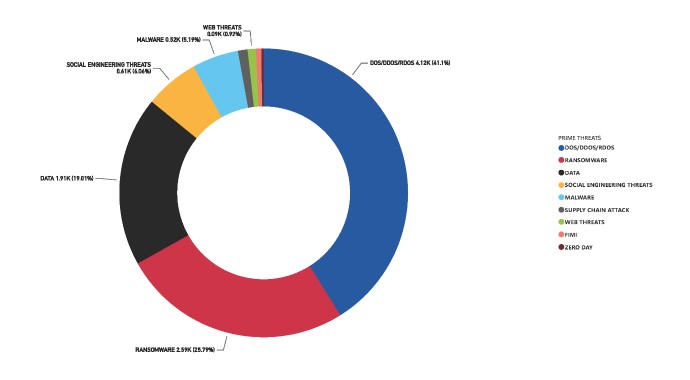
Nel 2024, le minacce informatiche sono aumentate sia in termini di volume che di sofisticazione. Attacchi come il ransomware, il malware e i Distributed Denial of Service (DDoS) stanno colpendo duramente settori critici come la sanità, la finanza e la pubblica amministrazione. Secondo ENISA, le minacce informatiche principali che le aziende devono affrontare includono ransomware, malware, attacchi di ingegneria sociale, violazioni di dati e attacchi alla supply chain.

minacce informatiche 2024 enisa
Breakdown of analysed incidents by threat type (July 2023 till June 2024), ENISA

Le 7 Principali Minacce Informatiche del 2024

1. Ransomware: Una delle Maggiori Minacce Informatiche

Il ransomware rimane una delle minacce informatiche più gravi per le aziende e continua a essere uno dei principali vettori di attacco nel 2024, con tecniche sempre più raffinate e dannose. L’evoluzione di questi attacchi ha portato a un aumento delle strategie di doppia e tripla estorsione, in cui gli attaccanti non solo criptano i dati delle vittime, ma minacciano anche di rilasciarli pubblicamente o di attaccare nuovamente se il riscatto non viene pagato. Gli attacchi ransomware hanno colpito in particolare settori come i servizi sanitari e finanziari, dove i dati sensibili e le operazioni critiche sono bersagli perfetti per estorsioni di alto profilo.

Dal punto di vista tecnico, gli attacchi ransomware spesso sfruttano vulnerabilità nei sistemi legacy o approfittano di credenziali compromesse. I vettori di accesso iniziali più comuni includono phishing mirato (spear phishing), exploit di vulnerabilità note e accesso ottenuto tramite broker di accessi iniziali (IAB). Una volta dentro la rete, gli attori malevoli utilizzano tecniche avanzate di Living Off The Land (LOTL) per sfruttare strumenti di sistema legittimi, evitando di essere rilevati dalle soluzioni di sicurezza tradizionali.

Mitigazione del Rischio Ransomware

Per difendersi da questo tipo di attacchi, le organizzazioni devono implementare una serie di misure preventive:

  • Backup regolari e testati: Gli attacchi ransomware puntano a compromettere i dati, quindi backup frequenti e separati dalla rete principale sono fondamentali.
  • Segmentazione della rete: Suddividere la rete in segmenti separati riduce l’impatto potenziale di un attacco e limita la capacità degli attaccanti di muoversi lateralmente all’interno della rete.
  • Autenticazione multifattore (MFA): Limitare l’accesso agli asset critici utilizzando autenticazioni multiple, impedendo così agli attori malevoli di accedere ai sistemi solo con credenziali compromesse.

2. Malware: L’Ascesa del Malware-as-a-Service (MaaS)

Il malware resta uno dei metodi più comuni di attacco, ma il panorama si è evoluto significativamente. L’ascesa di modelli di business come il Malware-as-a-Service (MaaS) ha abbassato la barriera d’ingresso per i cybercriminali meno esperti, che possono acquistare e distribuire malware personalizzati su misura per le loro vittime.

Questi software malevoli sono progettati per compromettere la riservatezza, l’integrità e la disponibilità dei sistemi attaccati. Esempi di malware comuni includono trojan bancari, spyware e worm, tutti progettati per sottrarre dati sensibili o propagarsi all’interno delle reti aziendali.

Tecniche di Difesa Contro il Malware

  • Monitoraggio continuo: Implementare soluzioni di endpoint detection and response (EDR), che forniscono una visibilità avanzata su ciò che accade su ogni endpoint della rete.
  • Patching tempestivo: Il malware spesso sfrutta vulnerabilità conosciute nei sistemi software. È essenziale implementare una gestione rigida delle patch per chiudere queste falle prima che possano essere sfruttate.
  • Threat intelligence: L’utilizzo di servizi di threat intelligence in tempo reale può aiutare a identificare e mitigare potenziali minacce prima che colpiscano.

3. Ingegneria Sociale: Il Fattore Umano Come Vettore di Attacco

Nonostante le difese tecnologiche avanzate, il fattore umano rimane uno degli anelli deboli della sicurezza informatica. Le tecniche di ingegneria sociale, come il phishing, lo spear phishing e gli attacchi Business Email Compromise (BEC), sfruttano l’errore umano per accedere a informazioni sensibili. Questi attacchi possono ingannare i dipendenti a divulgare credenziali o a eseguire azioni dannose come trasferimenti di denaro non autorizzati.

Prevenzione degli Attacchi di Ingegneria Sociale

  • Formazione e sensibilizzazione: È essenziale educare continuamente i dipendenti sui rischi degli attacchi di ingegneria sociale, inclusi i segnali di phishing e altre tecniche di manipolazione.
  • Simulazioni di attacchi: Le simulazioni regolari di phishing aiutano a preparare i dipendenti a riconoscere le minacce reali, migliorando la resilienza dell’organizzazione.

4. Minacce alla Disponibilità: Gli Attacchi DDoS e la Resilienza della Rete

Gli attacchi Denial of Service (DoS), in particolare i Distributed Denial of Service (DDoS), continuano a rappresentare una grave minaccia per le aziende, interrompendo i servizi e causando danni finanziari e reputazionali significativi. Questi attacchi sovraccaricano i sistemi con richieste illegittime, impedendo agli utenti legittimi di accedere ai servizi.

Difesa Contro gli Attacchi DDoS

  • Infrastrutture scalabili: Utilizzare servizi di mitigazione DDoS basati su cloud che possano assorbire e neutralizzare il traffico malevolo prima che raggiunga l’infrastruttura aziendale.
  • Architetture di rete distribuite: La distribuzione dei servizi su una rete globale di data center può ridurre l’impatto di un attacco DDoS, permettendo di deviare il traffico malevolo verso nodi meno vulnerabili.

5. Violazioni dei Dati: Difendere il Patrimonio Informativo

Le minacce ai dati, comprese le violazioni e le fughe di dati, sono tra le problematiche più critiche per le aziende nel 2024. Le violazioni dei dati non solo espongono informazioni sensibili, ma possono anche portare a pesanti sanzioni normative, in particolare nell’Unione Europea, dove il GDPR impone requisiti stringenti sulla protezione dei dati.

Misure per Proteggere i Dati dalle Minacce Informatiche

  • Crittografia dei dati: Assicurarsi che tutti i dati sensibili, sia in transito che a riposo, siano adeguatamente crittografati per prevenire l’accesso non autorizzato.
  • Gestione rigorosa delle autorizzazioni: Implementare controlli di accesso basati sui ruoli (RBAC) per limitare l’accesso ai dati sensibili solo al personale autorizzato.

6. Manipolazione dell’Informazione: Il Cyber Espionaggio e l’Interferenza Straniera

Il 2024 ha visto un aumento delle campagne di manipolazione delle informazioni, spesso utilizzate come strumento di disinformazione e interferenza elettorale. Queste campagne sono spesso condotte da attori statali e mirano a destabilizzare società o manipolare opinioni pubbliche a fini politici.

Contromisure per la Manipolazione dell’Informazione

  • Monitoraggio dei media e dei social media: Implementare strumenti che rilevino rapidamente attività di disinformazione e che possano rispondere in modo proattivo con contro-narrative.
  • Collaborazione intersettoriale: Lavorare con altre organizzazioni e agenzie governative per identificare e mitigare rapidamente queste minacce.

7. Attacchi alla Supply Chain: La Debolezza nei Sistemi Esterni

Gli attacchi alla supply chain sono emersi come una delle minacce informatiche più insidiose nel 2024. Questi attacchi mirano a compromessi nelle componenti software o hardware utilizzate da più organizzazioni. Un esempio notevole è il caso di compromissioni in progetti open-source, come XZ Utils, che ha visto l’introduzione di backdoor attraverso il social engineering verso i manutentori del progetto.

Difesa Contro gli Attacchi alla Supply Chain

  • Verifica delle forniture: Implementare un processo rigoroso di verifica dei fornitori per garantire che i componenti software e hardware provengano da fonti affidabili.
  • Monitoraggio continuo delle vulnerabilità: Mantenere un’attenzione costante sugli aggiornamenti dei software e sulle vulnerabilità potenzialmente sfruttabili nella catena di fornitura.

Attori delle Minacce

ENISA identifica quattro principali categorie di attori delle minacce:

  • Attori collegati agli Stati: Questi gruppi, ben finanziati e con risorse significative, operano spesso per finalità di spionaggio o sabotaggio su larga scala.
  • Cybercriminali: Gruppi che operano principalmente per profitto finanziario, utilizzando attacchi opportunistici per massimizzare il danno economico.
  • Attori del Settore Privato Offensivo (PSOA): Aziende private che sviluppano e vendono cyberarmi avanzate.
  • Hacktivisti: Gruppi motivati da cause politiche o sociali, che utilizzano attacchi informatici per promuovere il cambiamento.
attori delle minacce informatiche 2024
EU breakdown of number of threats by threat group, ENISA

Il Threat Landscape 2024 di ENISA mette in evidenza un panorama delle minacce in continua evoluzione, dove le tecnologie avanzate e le tattiche di attacco sempre più sofisticate richiedono un approccio proattivo e multilivello alla sicurezza informatica. Le aziende devono adottare misure integrate che includano tecnologie all’avanguardia, formazione costante del personale e strette collaborazioni con enti governativi e fornitori. Solo così sarà possibile affrontare con successo le sfide che la cybersecurity continuerà a presentare nel futuro prossimo. Solo con un approccio integrato sarà possibile mitigare l’impatto delle minacce informatiche sul lungo termine.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/minacce-informatiche-2024/


CERT-AGID 14 – 20 settembre: nuove campagne di phishing INPS e per diffondere il malware Vidar


Nel corso dell’ultima settimana, il CERT-AGID ha condotto un’analisi approfondita dello scenario di sicurezza informatica in Italia. L’indagine ha portato all’identificazione di un totale di 39 campagne malevole.

Di queste, 20 erano specificatamente rivolte a obiettivi italiani, mentre le restanti 19, pur essendo di natura più generica, hanno comunque avuto un impatto significativo sul panorama digitale nazionale.

Nel corso di questa attività di monitoraggio, il CERT-AGID ha individuato e catalogato ben 475 indicatori di compromissione, che sono stati prontamente condivisi con gli enti accreditati presso il CERT-AGID, fornendo loro gli strumenti per rafforzare le proprie difese contro le minacce in corso.

I temi della settimana

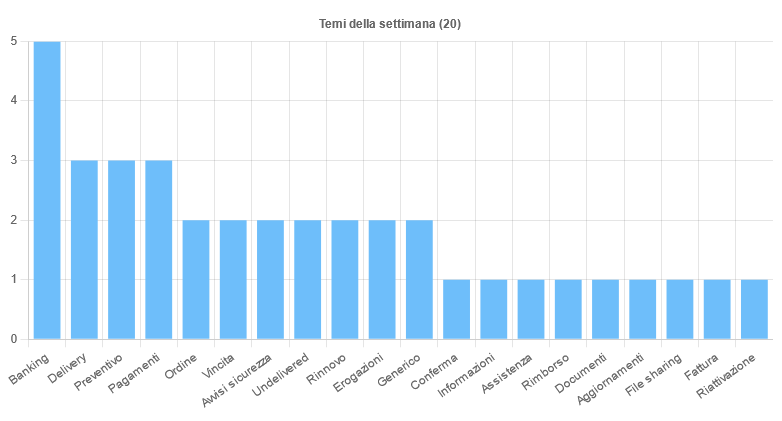
L’ultima settimana ha visto emergere di 20 temi principali utilizzati per diffondere campagne malevole. Tra questi, alcuni si sono distinti per la loro rilevanza e frequenza.

Il settore bancario è stato particolarmente colpito, con numerose campagne di smishing che hanno preso di mira i clienti di diversi istituti, tra cui Intesa Sanpaolo, Credit Agricole e BPER.

Il tema delle consegne è stato sfruttato per diffondere malware come AgentTesla e FormBook, approfittando dell’aumento degli acquisti online. Analogamente, false richieste di preventivi e comunicazioni relative a pagamenti sono state utilizzate per veicolare una varietà di malware, tra cui Formbook, VIPKeylogger e SnakeKeylogger e Vidar.

Fonte: CERT-AGID

Oltre a questi temi principali, sono state osservate numerose altre campagne di malware e phishing che hanno sfruttato argomenti diversi per ingannare gli utenti.

Un evento di particolare rilievo è stata l’identificazione di una nuova campagna malevola che utilizza la Posta Elettronica Certificata (PEC) per diffondere il malware Vidar. Questa campagna si distingue per l’uso innovativo di profili Telegram per comunicare gli indirizzi IP dei server di comando e controllo, dimostrando l’evoluzione delle tattiche degli attaccanti.

Inoltre, sono state rilevate nuove campagne di phishing che impersonano l’INPS, mirando a raccogliere dati personali attraverso false promesse di rimborsi. Queste campagne invitano i destinatari a compilare moduli fraudolenti, sfruttando la fiducia nei confronti dell’istituto previdenziale.

Malware della settimana

Nel corso della settimana, il panorama delle minacce informatiche in Italia ha visto l’emergere di otto famiglie di malware di particolare rilevanza. Queste campagne malevole hanno adottato diverse strategie per colpire gli utenti italiani e non solo.

AgentTesla si è distinto per la sua versatilità, con tre campagne mirate al pubblico italiano focalizzate su temi come “Ordine” e “Documenti”, oltre a diverse iniziative più generiche relative a “Delivery”, “Documenti” e “Avvisi sicurezza”. Gli attacchi sono stati veicolati attraverso email contenenti allegati in vari formati, tra cui IMG, ISO, RAR, VBS e ZIP.

FormBook ha lanciato due campagne specifiche per l’Italia incentrate su “Pagamenti” e “Delivery”, accompagnate da un’iniziativa più ampia sul tema “Preventivo”. Queste minacce sono state diffuse mediante email con allegati RAR e ZIP.

VIPKeylogger ha concentrato i suoi sforzi su due campagne italiane, sfruttando i temi “Pagamenti” e “Preventivo”. Gli attacchi sono stati condotti tramite email con allegati IMG e ZIP.

Fonte: CERT-AGID

ZharkBot ha fatto la sua comparsa con una campagna italiana focalizzata sul tema “Ordine”, utilizzando email con allegati HTML e VBS come vettore di diffusione.

Umbral ha optato per un approccio più generico, lanciando una campagna sul tema “Aggiornamenti”. In questo caso, è stato analizzato un eseguibile del payload (EXE) distribuito tramite email.

SnakeKeylogger ha seguito una strategia simile, con una campagna generica sul tema “Preventivo”, di cui è stato esaminato un file eseguibile (EXE) diffuso via email.

Vidar ha adottato un approccio più sofisticato, conducendo una campagna italiana sul tema “Pagamenti” attraverso l’uso della Posta Elettronica Certificata (PEC) e collegamenti a file JavaScript.

Infine, njRAT ha lanciato una campagna generica distribuita tramite email contenenti allegati in formato JAR.

Phishing della settimana

Nel corso della settimana, il panorama del phishing in Italia ha visto il coinvolgimento di 15 marchi noti, utilizzati dagli attaccanti per ingannare gli utenti e sottrarre informazioni sensibili.

Tra i marchi più frequentemente imitati, Intesa Sanpaolo si è distinta per il numero di campagne fraudolente. Questa tendenza riflette il persistente interesse dei criminali informatici verso il settore bancario, dove la possibilità di accedere direttamente a informazioni finanziarie rappresenta un’attrattiva considerevole.

Fonte: CERT-AGID

Anche Microsoft è stata al centro di numerose campagne di phishing. Dato il ruolo cruciale che i prodotti e servizi Microsoft giocano sia in ambito professionale che personale, non sorprende che gli attaccanti cerchino di sfruttare questa diffusa presenza per le loro attività illecite.

L’INPS (Istituto Nazionale della Previdenza Sociale) è stato un altro obiettivo ricorrente nelle campagne di phishing. La fiducia che i cittadini ripongono in questo ente governativo e la sensibilità delle informazioni che gestisce lo rendono un bersaglio particolarmente appetibile per i truffatori.

Il fenomeno più rilevante emerso dall’analisi è stato però il numero di campagne di phishing non associate a marchi specifici, ma mirate ai servizi di webmail generici. Queste campagne si sono rivelate particolarmente insidiose, puntando a carpire dati sensibili degli utenti attraverso false pagine di login o richieste di aggiornamento delle credenziali.

Formati e canali di diffusione

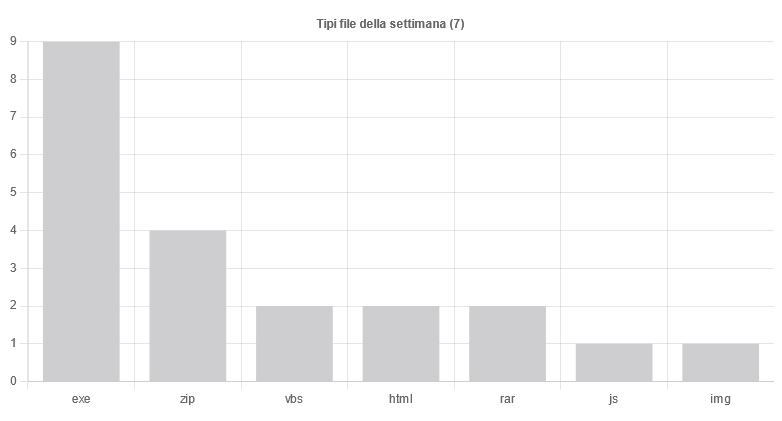
L’esame delle recenti campagne malevole ha messo in luce una strategia diversificata nell’uso dei formati di file, con sette tipologie distinte identificate durante l’analisi.

Gli eseguibili (EXE) hanno mantenuto la loro posizione di preminenza, essendo stati impiegati in nove campagne separate. I file compressi ZIP seguono al secondo posto, figurando in quattro diverse campagne mentre, con una frequenza leggermente inferiore, troviamo i formati VBS, HTML e RAR, riscontrati in tre campagne ciascuno.

I file JavaScript (JS) e le immagini (IMG) hanno avuto un’incidenza minore, apparendo in una sola campagna ciascuno.

Fonte: CERT-AGID

Per quanto riguarda i metodi di propagazione, le email hanno riaffermato il loro ruolo dominante come vettore di diffusione preferito. Ben 37 campagne distinte hanno fatto affidamento su questo canale, confermando la sua persistente efficacia nel raggiungere un ampio spettro di potenziali vittime.

La Posta Elettronica Certificata (PEC) è emersa come un fronte di attacco meno utilizzato, essendo stata sfruttata in due campagne separate. È infine interessante notare l’assenza di segnalazioni riguardanti l’uso di SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/30/cert-agid-14-20-settembre-nuove-campagne-di-phishing-inps-e-per-diffondere-il-malware-vidar/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-14-20-settembre-nuove-campagne-di-phishing-inps-e-per-diffondere-il-malware-vidar


Il trojan Necro ha attaccato 11 milioni di utenti Android


Il trojan Necro torna a colpire: dopo gli attacchi del 2019, durante i quali il malware veniva distribuito tramite CamScanner, un’applicazione di text recognition, i ricercatori di Kaspersky hanno scoperto nuove tracce del trojan in versioni piratate di Spotify e in alcune mod per WhatsApp, Minecraft, Stumble Guys e altre applicazioni note per Android.

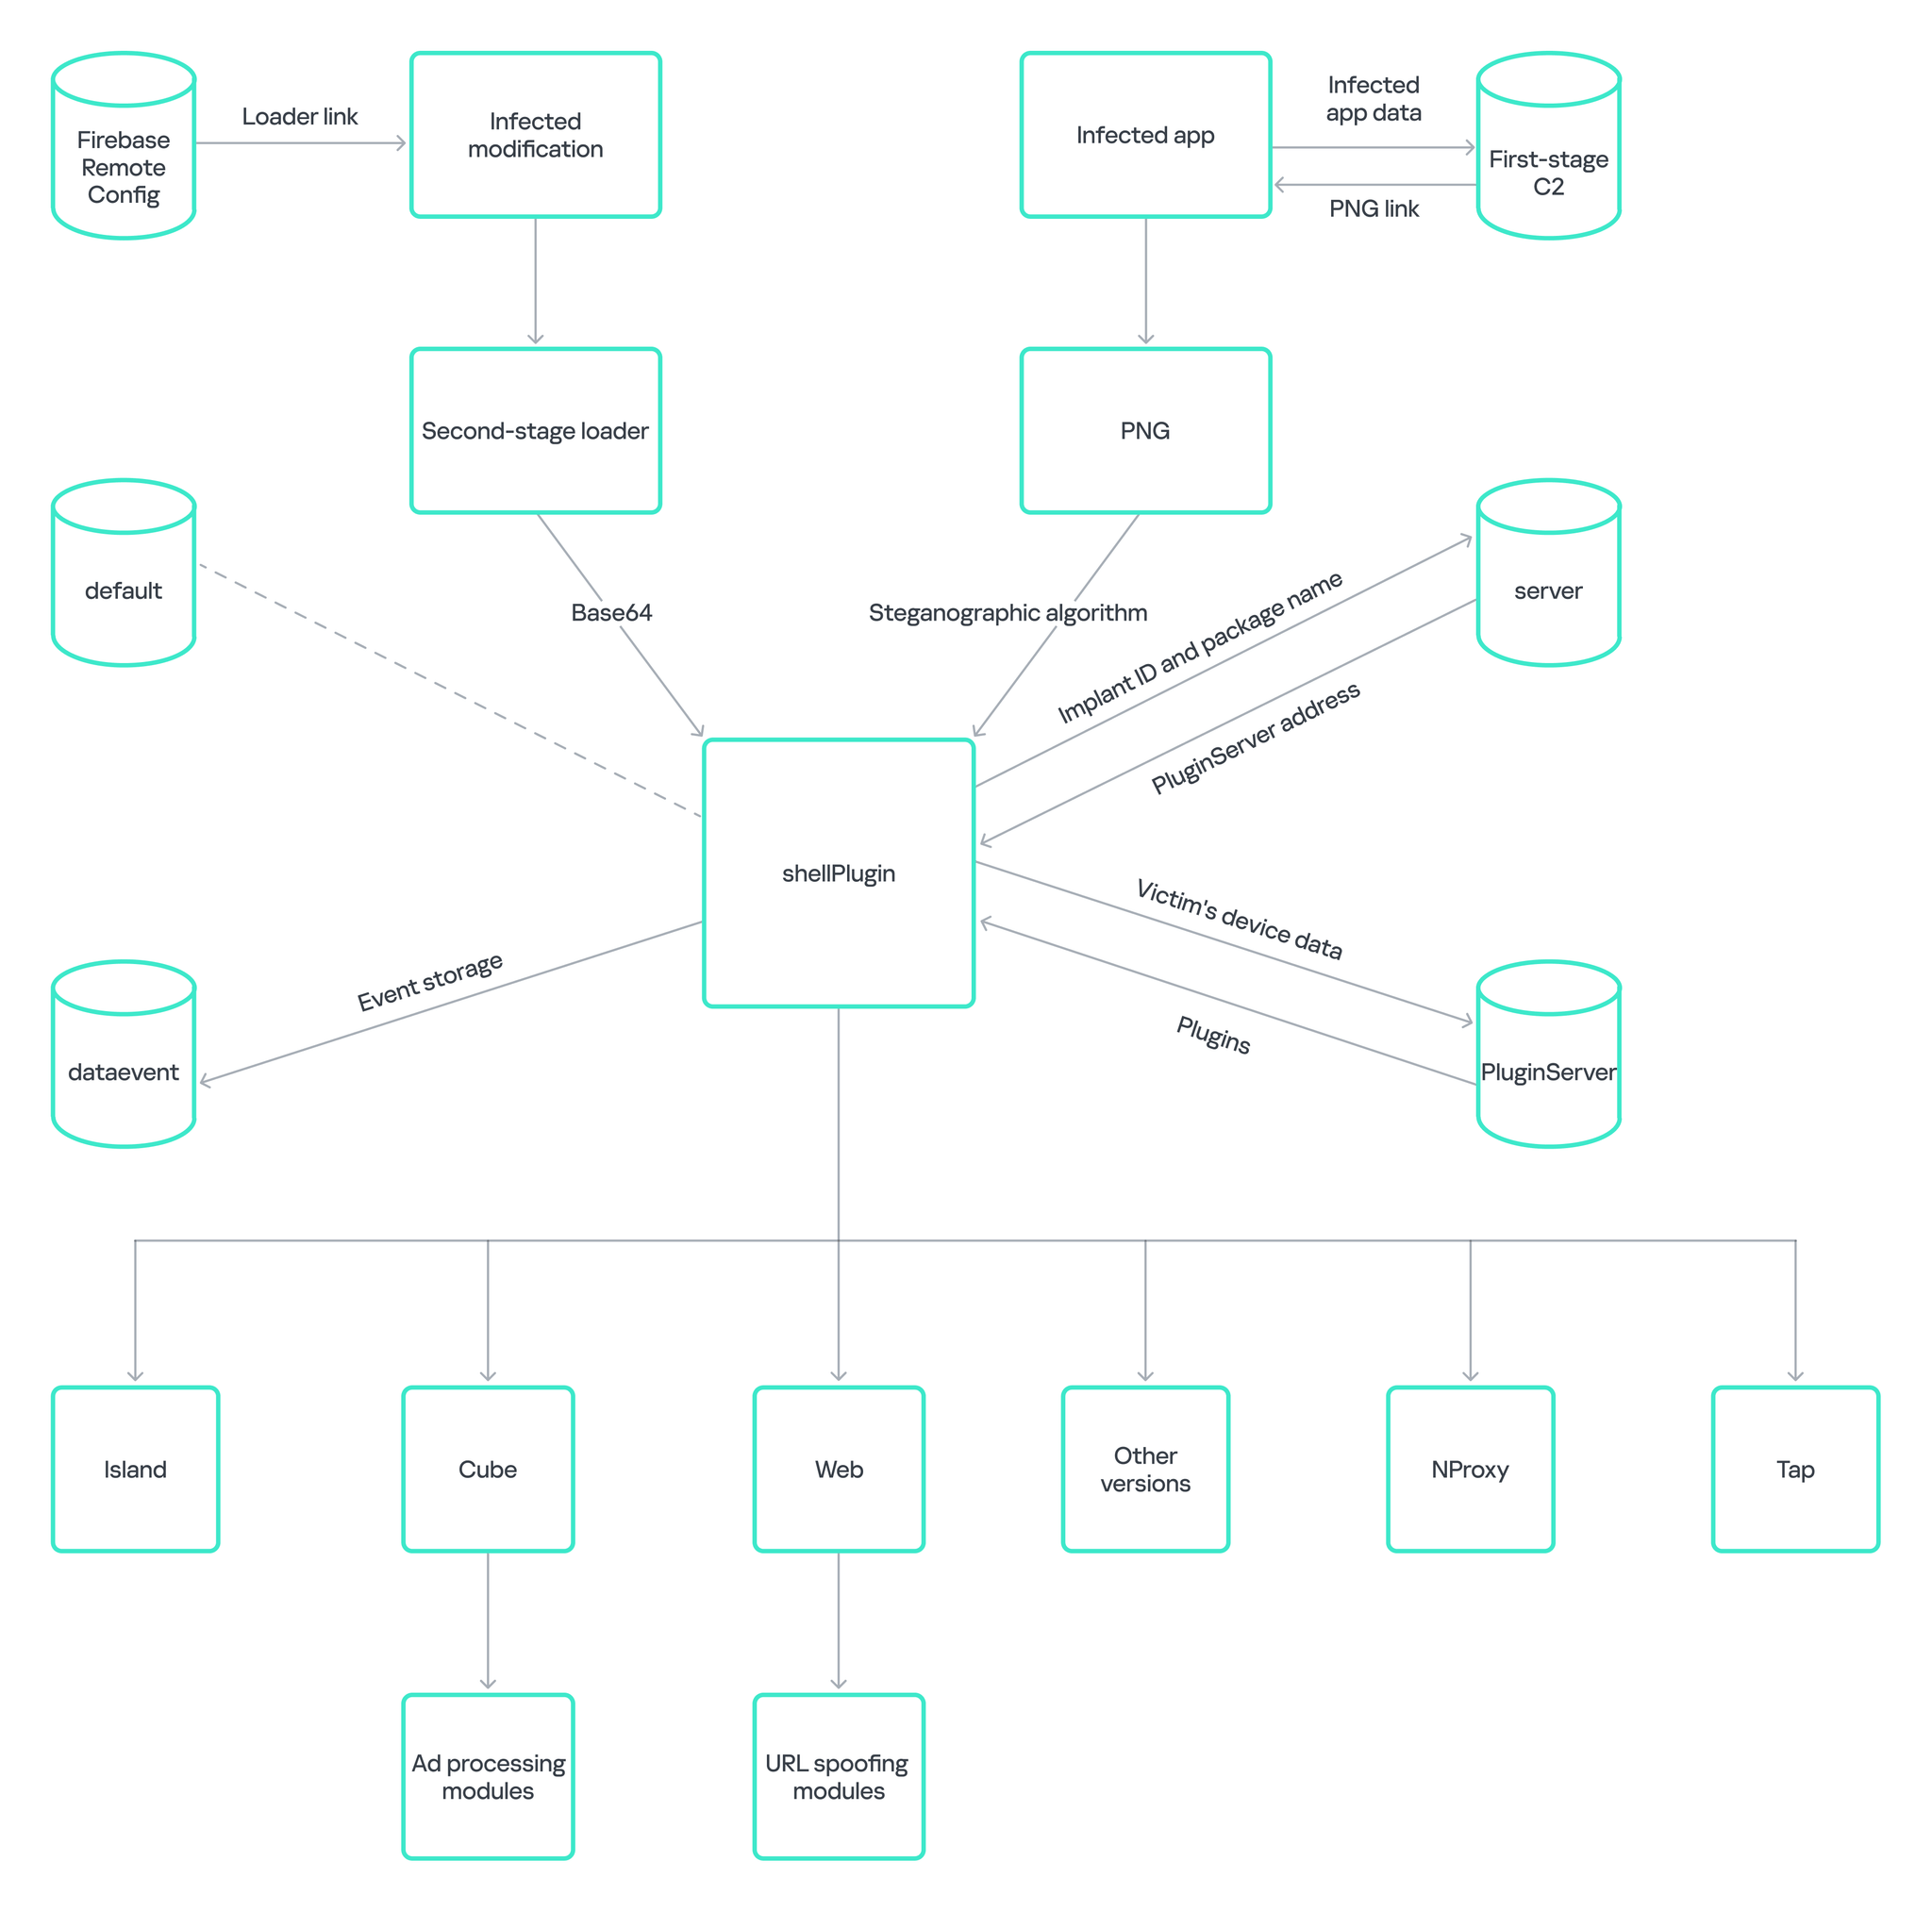
Necro usa la steganografia per nascondere il codice malevolo ai controlli di sicurezza ed è in grado di scaricare payload malevoli che a loro volta eseguono file DEX, scaricano e installano nuove applicazioni, eseguono il tunneling e abbonano l’utente a servizi a pagamento; inoltre, alcuni moduli riescono a mostrare e interagire su inserzioni presenti in finestre non visibili, aprire link ed eseguire codice JavaScript.

Necro Android

Inizialmente i ricercatori di Kaspersky hanno individuato il trojan in un APK modificato di Spotify Plus. Il sito web che la pubblicizzava invitava gli utenti a scaricare una nuova versione dell’applicazione, ovviamente da una fonte non legittima, in maniera gratuita. Una volta scaricata e installata l’app, Necro inviava informazioni agli attaccanti sul dispositivo infetto e scaricava nuovi payload.

Il trojan era presente anche in applicazioni disponibili su Google Play come Wuta Camera, un’app per foto che conta oltre 10 milioni di download. Gli attaccanti sono riusciti a piratare la versione 6.3.2.148, quindi il consiglio è di aggiornare il prima possibile l’applicazione all’ultima versione.

Necro ha infettato inoltre mod per WhatsApp, Minecraft, Stumble Guys, Car Parking Multiplayer e Melon Sandbox, tra le applicazioni e i giochi più popolari tra gli utenti Android. I ricercatori di Kaspersky stimano che il trojan ha colpito 11 milioni di utenti Android.

La miglior difesa contro questo tipo di malware rimane sempre la prevenzione: è fondamentale scaricare applicazioni e plugin soltanto da fonti ufficiali. Poiché però anche le applicazioni sul Play Store sono a rischio, è importante dotarsi di soluzioni di protezione per i propri dispositivi e controllare attentamente le recensioni, soprattutto quelle con la valutazione minore.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/24/il-trojan-necro-ha-attaccato-11-milioni-di-utenti-android/?utm_source=rss&utm_medium=rss&utm_campaign=il-trojan-necro-ha-attaccato-11-milioni-di-utenti-android


11 million devices infected with botnet malware hosted in Google Play

A computer screen filled with ones and zeros also contains a Google logo and the word hacked.

Five years ago, researchers made a grim discovery—a legitimate Android app in the Google Play market that was surreptitiously made malicious by a library the developers used to earn advertising revenue. With that, the app was infected with code that caused 100 million infected devices to connect to attacker-controlled servers and download secret payloads.

Now, history is repeating itself. Researchers from the same Moscow, Russia-based security firm reported Monday that they found two new apps, downloaded from Play 11 million times, that were infected with the same malware family. The researchers, from Kaspersky, believe a malicious software developer kit for integrating advertising capabilities is once again responsible.

Clever tradecraft

Software developer kits, better known as SDKs, are apps that provide developers with frameworks that can greatly speed up the app-creation process by streamlining repetitive tasks. An unverified SDK module incorporated into the apps ostensibly supported the display of ads. Behind the scenes, it provided a host of advanced methods for stealthy communication with malicious servers, where the apps would upload user data and download malicious code that could be executed and updated at any time.

The stealthy malware family in both campaigns is known as Necro. This time, some variants use techniques such as steganography, an obfuscation method rarely seen in mobile malware. Some variants also deploy clever tradecraft to deliver malicious code that can run with heightened system rights. Once devices are infected with this variant, they contact an attacker-controlled command-and-control server and send web requests containing encrypted JSON data that reports information about each compromised device and application hosting the module.

The server, in turn, returns a JSON response that contains a link to a PNG image and associated metadata that includes the image hash. If the malicious module installed on the infected device confirms the hash is correct, it downloads the image.

The SDK module “uses a very simple steganographic algorithm,” Kaspersky researchers explained in a separate post. “If the MD5 check is successful, it extracts the contents of the PNG file—the pixel values in the ARGB channels—using standard Android tools. Then the getPixel method returns a value whose least significant byte contains the blue channel of the image, and processing begins in the code.”

The researchers continued:

If we consider the blue channel of the image as a byte array of dimension 1, then the first four bytes of the image are the size of the encoded payload in Little Endian format (from the least significant byte to the most significant). Next, the payload of the specified size is recorded: this is a JAR file encoded with Base64, which is loaded after decoding via DexClassLoader. Coral SDK loads the sdk.fkgh.mvp.SdkEntry class in a JAR file using the native library libcoral.so. This library has been obfuscated using the OLLVM tool. The starting point, or entry point, for execution within the loaded class is the run method.

Necro code implementing steganography.
Enlarge / Necro code implementing steganography.

Follow-on payloads that get installed download malicious plugins that can be mixed and matched for each infected device to perform a variety of different actions. One of the plugins allows code to run with elevated system rights. By default, Android bars privileged processes from using WebView, an extension in the OS for displaying webpages in apps. To bypass this safety restriction, Necro uses a hacking technique known as a reflection attack to create a separate instance of the WebView factory.

This plugin can also download and run other executable files that will replace links rendered through WebView. When running with the elevated system rights, these executables have the ability to modify URLs to add confirmation codes for paid subscriptions and download and execute code loaded at links controlled by the attacker. The researchers listed five separate payloads they encountered in their analysis of Necro.

The modular design of Necro opens myriad ways for the malware to behave. Kaspersky provided the following image that provides an overview.

Necro Trojan infection diagram.
Enlarge / Necro Trojan infection diagram.

The researchers found Necro in two Google Play apps. One was Wuta Camera, an app with 10 million downloads to date. Wuta Camera versions 6.3.2.148 through 6.3.6.148 contained the malicious SDK that infects apps. The app has since been updated to remove the malicious component. A separate app with roughly 1 million downloads—known as Max Browser—was also infected. That app is no longer available in Google Play.

The researchers also found Necro infecting a variety of Android apps available in alternative marketplaces. Those apps typically billed themselves as modified versions of legitimate apps such as Spotify, Minecraft, WhatsApp, Stumble Guys, Car Parking Multiplayer, and Melon Sandbox.

People who are concerned they may be infected by Necro should check their devices for the presence of indicators of compromise listed at the end of this writeup.

https://arstechnica.com/?p=2051854


CERT-AGID 14 – 20 settembre: 778 IoC e una campagna di phishing che sfrutta lo SPID


Nell’ultima settimana, il CERT-AGID ha condotto un’analisi approfondita delle minacce informatiche rilevanti per lo scenario italiano.

L’indagine ha portato all’identificazione di 56 campagne malevole, di cui 41 specificamente mirate a obiettivi italiani e 15 di natura più generica ma con impatto sul territorio nazionale.

A seguito di questa attività, il CERT-AGID ha fornito ai suoi enti accreditati un totale di 778 indicatori di compromissione (IoC), strumenti essenziali per rilevare e contrastare queste minacce.

I temi più rilevanti della settimana

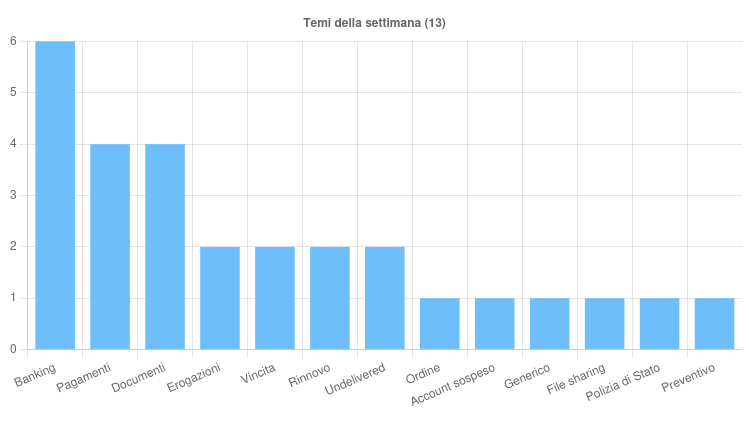
Nell’ultima settimana, le campagne malevole sul territorio italiano hanno sfruttato 21 temi diversi. Tra questi, il Banking è stato particolarmente colpito, con numerose campagne di phishing e smishing rivolte ai clienti di istituti come Intesa Sanpaolo, Monte dei Paschi di Siena, Banca Popolare di Sondrio e Poste Italiane. Inoltre, il malware Irata è stato diffuso tramite file APK ai danni dei clienti di N26.

Il tema degli Ordini è stato utilizzato per veicolare vari malware come FormBook, AgentTesla, Remcos e PXRECVOWEIWOEI attraverso email.

Le campagne legate ai Documenti hanno preso di mira DocuSign con attacchi di phishing e hanno diffuso i malware AgentTesla e AsyncRAT.

Fonte : CERT-AGID

Il tema dei Pagamenti è stato sfruttato sia per campagne di phishing che per la diffusione dei malware Vidar (tramite PEC) e Adwind (via email). Gli altri temi identificati sono stati impiegati per diverse campagne di malware e phishing.

Tra gli eventi di particolare interesse, è stata individuata una nuova campagna che diffonde il malware Vidar attraverso PEC compromesse, simulando richieste di pagamento per false fatture insolute e sfruttando un vecchio dominio del portale Excite.

È stata inoltre rilevata una campagna di phishing bancario che sfrutta il tema SPID per raccogliere le credenziali di accesso degli utenti di vari istituti bancari italiani, invitandoli a inserire i propri dati su una pagina web fraudolenta con il pretesto di rinnovare l’identità digitale.

Infine, è emersa una nuova campagna mirata agli utenti di GitHub per diffondere il malware Lumma Stealer, avvertendo i destinatari di una presunta vulnerabilità di sicurezza nei loro repository e inducendoli a compiere azioni che consentono l’esecuzione del codice malevolo.

Malware della settimana

Nel corso della settimana sono state identificate 11 famiglie di malware che hanno preso di mira l’Italia.

Tra le campagne più significative, AgentTesla si è distinto con cinque attacchi italiani incentrati sui temi “Documenti” e “Ordine” e veicolati tramite email con allegati BAT, EXE, ISO e RAR. Si registrano anche due campagne generiche, tutti diffusi tramite email con vari allegati EXE e ZIP.

FormBook ha lanciato due campagne italiane e una generica sul tema “Ordine”, mentre Lumma Stealer ha sfruttato i temi “Avvisi sicurezza” ed “Energia” in due campagne italiane che hanno sfruttato link malevoli ed email con allegati EXE e PDF.

Vidar ha condotto una campagna italiana focalizzata sui “Pagamenti”, utilizzando PEC con allegati JS. AsyncRAT ha colpito con una campagna italiana sul tema “Energia” e una generica sui “Documenti”, sfruttando email con allegati JAR e EXE.

Fonte : CERT-AGID

Irata si è concentrato sul settore bancario, diffondendosi tramite SMS con APK malevoli. Umbral è stato rilevato in una campagna generica veicolata via email.

Remcos ha preso di mira il settore bancario italiano con email contenenti allegati HTML. VIPKeylogger ha lanciato una campagna generica sui “Pagamenti”, mentre PXRECVOWEIWOEI si è diffuso attraverso una campagna generica sul tema “Ordine”, tramite email contenti link a file VBS.

Infine, Adwind ha colpito l’Italia con una campagna incentrata sui “Pagamenti”, utilizzando email con allegati HTML e PDF contenenti link a file JAR malevoli.

Queste diverse campagne mostrano la varietà e la sofisticazione delle minacce informatiche attuali, sfruttando temi comuni e metodi di diffusione diversificati per colpire utenti e organizzazioni in Italia.

Phishing della settimana

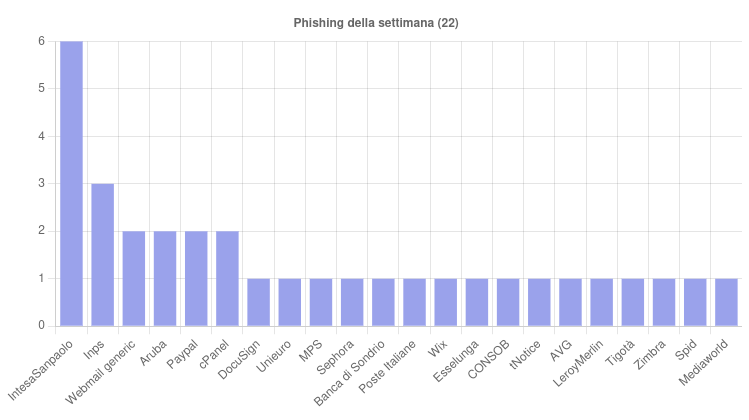
Nell’ambito delle attività di monitoraggio delle minacce informatiche, la settimana appena trascorsa ha visto emergere un significativo numero di campagne di phishing, che hanno coinvolto complessivamente 22 marchi diversi.

Tra le varie campagne rilevate, due in particolare si sono distinte per la loro intensità e frequenza. La prima ha preso di mira i clienti di Intesa Sanpaolo, uno dei maggiori gruppi bancari italiani.

Questa concentrazione di attacchi verso un’istituzione finanziaria così rilevante suggerisce un tentativo coordinato di sfruttare la vasta base clienti della banca, probabilmente mirando a ottenere credenziali di accesso e informazioni finanziarie sensibili.

Fonte : CERT-AGID

Parallelamente, l’INPS è stato l’altro obiettivo principale delle campagne di phishing. La scelta di questo ente pubblico come bersaglio è particolarmente insidiosa, considerando la vasta platea di cittadini che interagiscono regolarmente con l’INPS per questioni previdenziali e assistenziali.

Formati e canali di diffusione

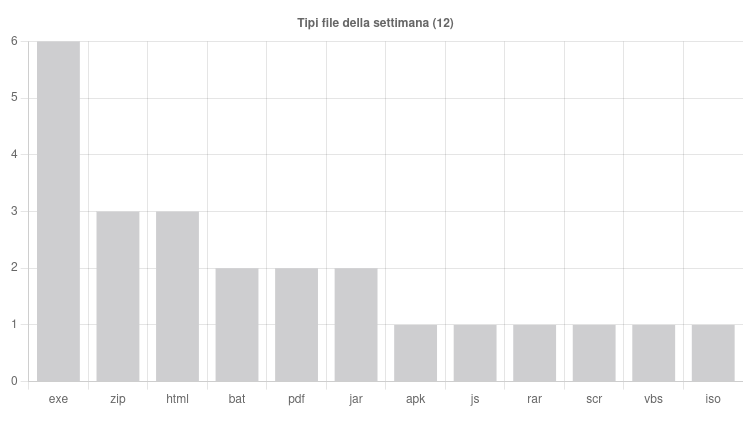
L’analisi delle campagne malevole ha rivelato l’uso di una varietà di formati di file, con dodici tipi diversi identificati.

I file eseguibili (EXE) hanno confermato la loro predominanza, essendo stati utilizzati in sei campagne distinte. Seguono i formati ZIP e HTML, ciascuno impiegato in tre occasioni separate. I file BAT, PDF e JAR hanno avuto una presenza moderata, apparendo in due campagne ciascuno.

Altri formati come APK, JS, RAR, SCR, VBS e ISO sono stati riscontrati in singole occorrenze, dimostrando la versatilità delle tattiche adottate dai cybercriminali.

Fonte : CERT-AGID

Per quanto riguarda i metodi di diffusione, le email si sono riconfermate come il canale preferito dagli attori malevoli. Ben cinquantuno campagne separate hanno sfruttato questo mezzo di comunicazione, sottolineando la sua efficacia persistente nel raggiungere un vasto numero di potenziali vittime.

La Posta Elettronica Certificata (PEC) è emersa come un vettore significativo, essendo stata impiegata in tre casi distinti. Infine, gli SMS sono stati sfruttati in due occasioni, evidenziando come i cybercriminali continuino a diversificare i loro approcci per massimizzare la portata e l’efficacia delle loro campagne malevole.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/23/cert-agid-14-20-settembre-778-ioc-phishing-spid/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-14-20-settembre-778-ioc-phishing-spid


Port of Seattle conferma l’attacco da parte del ransomware Rhysida


Pochi giorni fa il Port of Seattle, l’agenzia governativa statunitense che gestisce il porto marittimo di Seattle e il Tacoma International Airport, ha confermato che l’attacco subito lo scorso 24 agosto è stato opera del ransomware Rhysida.

“Il Port of Seattle, incluso l’aeroporto SEA, sta soffrendo un’indisponibilità dei sistemi di rete che sta impattando alcuni sistemi aeroportuali. I passeggeri sono invitati a verificare con le compagnie aree le ultime informazioni sui loro voli” aveva scritto l’Agenzia su X il giorno dell’attacco. In seguito, il Port of Seattle aveva avanzato l’ipotesi che si trattasse di un cyberattacco.

ransomware Rhysida

Pixabay

La conferma è arrivata il 13 settembre sempre tramite un post su X: “L’incidente è stato un attacco ransomware da parte del gruppo criminale conosciuto come Rhysida“. L’Agenzia ha comunicato di essere riuscita a fermare l’attacco e di non aver registrato altre attività non autorizzate sui sistemi; ad oggi però il sito ufficiale del Port of Seattle risulta ancora offline, come si legge negli aggiornamenti della Washington Public Ports Association.

L’Associazione ha riportato un comunicato stampa dell’Agenzia in cui si comunica che, nonostante l’intervento tempestivo dei team di sicurezza, i cybercriminali sono riusciti a cifrare alcuni dati. Per bloccare le attività malevole il Port of Seattle ha dovuto inibire diversi servizi, tra i quali il check-in, il Wi-Fi pubblico, l’applicazione flySEA, la gestione dei bagagli e la prenotazione dei parcheggi.

“Il nostro team è riuscito a riportare online la maggior parte di questi sistemi entro una settimana, mentre sta ancora lavorando al ripristino di altri sistemi come il nostro sito web pubblico e i portali interni” ha spiegato il Port of Seattle.

L’Agenzia ha reso noto di non aver il riscatto richiesto e che, per questo motivo, gli attaccanti potrebbero decidere di pubblicare i dati che sostengono di aver sottratto. Al momento il Port of Seattle non è a conoscenza della natura dei dati che sono stati sottratti; se dovesse trattarsi di informazioni personali di passeggeri o dipendenti, l’Agenzia ha comunicato che informerà immediatamente le persone coinvolte.

Oltre agli sforzi per il ripristino dei sistemi e l’analisi dell’attacco, il Port of Seattle ha dichiarato di star lavorando al rafforzamento delle proprie linee di difesa. “Durante il ripristino e la ricostruzione dei sistemi, abbiamo adottato ulteriori misure per migliorare i controlli esistenti e proteggere ulteriormente il nostro ambiente IT, tra cui il rafforzamento della gestione delle identità e dei protocolli di autenticazione, nonché il miglioramento del monitoraggio“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/17/port-of-seattle-conferma-lattacco-da-parte-del-ransomware-rhysida/?utm_source=rss&utm_medium=rss&utm_campaign=port-of-seattle-conferma-lattacco-da-parte-del-ransomware-rhysida