Nathan Howe: “ecco come Zscaler protegge i dispositivi IoT/OT”


Nell’era della connettività globale, la sicurezza dei dispositivi IoT e OT è diventata una priorità per le aziende di ogni settore. Con l’aumento esponenziale dei dispositivi connessi, dalle fabbriche intelligenti agli uffici moderni, le vulnerabilità si moltiplicano, mettendo a rischio dati sensibili e operazioni cruciali.

Di questo e altro abbiamo parlato con Nathan Howe, GVP Innovation di Zscaler, per scoprire un panorama in rapida evoluzione, dove le soluzioni tradizionali mostrano il fianco di fronte alle nuove sfide.

La maggior parte dei dispositivi IoT e OT infatti non è stata progettata con la sicurezza come priorità, lasciando coloro che li utilizzano esposti a rischi significativi. E la visione di Zscaler è di creare un ambiente di lavoro sicuro e produttivo, estendendo i principi di zero trust ai dispositivi IoT e OT. Tutto ciò, riducendo la complessità operativa e i costi associati alle tecnologie di sicurezza legacy.

Prima di scoprire come ciò sia possibile, però, abbiamo voluto partire dai risvolti psicologici di chi lavora per un’azienda il cui operato, come dimostra quanto accaduto con CrowdStrike, può avere ripercussioni su scala globale.

Il mondo della cybersecurity è affascinante e al contempo inquietante. Nel vostro ruolo di ‘poliziotti digitali’, come vivete la quotidianità sapendo che un vostro errore può avere ripercussioni disastrose?

Nathan Howe: Diciamo che la nostra vita sarebbe perfetta per un noir ambientato nel mondo della cybersecurity. Sarebbe davvero intrigante da leggere.

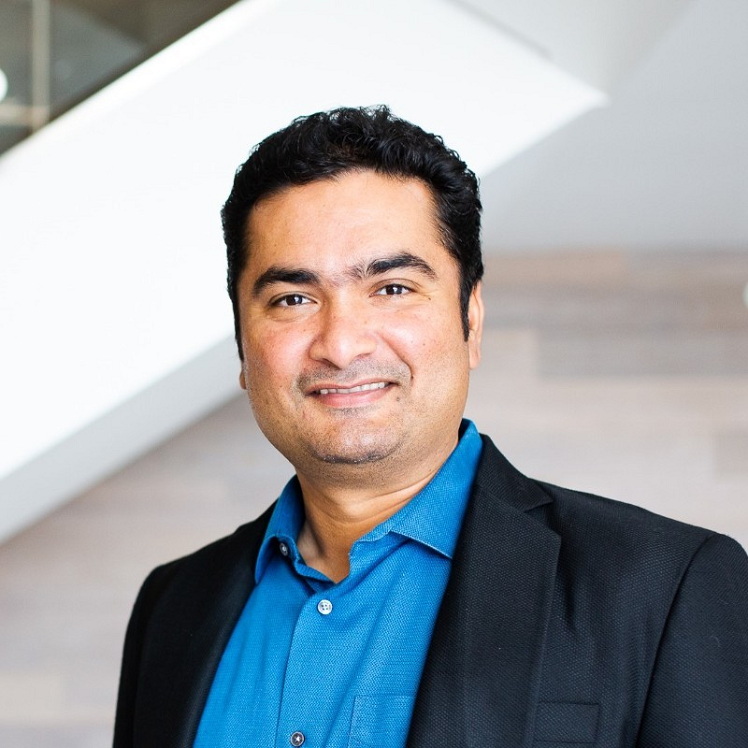
Nathan Howe è GVP Innovation di Zscaler

Nathan Howe è GVP Innovation di Zscaler.

Come hai iniziato?

Nathan Howe: Ho iniziato come penetration tester, quindi ero pagato dalle aziende per cercare vulnerabilità nei loro sistemi e migliorare la loro sicurezza. Nel corso degli anni ho lavorato in diversi settori e posso confermare che lo stress è una costante delle nostre vite. Tuttavia, c’è un’adrenalina unica che si avverte quando si affrontano queste sfide.

Oggi, comunque, il mio ruolo è cambiato: mi occupo principalmente di sviluppare nuove tecnologie di sicurezza, il che porta emozioni di un altro tipo.

Cosa succede durante una crisi? Come reagiscono le persone?

Nathan Howe: Quando un nostro cliente ha un problema – e abbiamo avuto molti clienti che hanno subito violazioni, non a causa nostra, ma per altri motivi – noi interveniamo. Ci riuniamo in call, collaboriamo con loro per sviluppare soluzioni e risolvere il problema.

Una delle sfide cruciali che affrontiamo è che i nostri clienti, nonostante le migliori intenzioni, spesso perdono di vista il quadro generale della sicurezza informatica. Per la maggior parte delle aziende, l’IT non rappresenta il core business. Utilizzano certamente la tecnologia ma non sono esperti del settore. L’informatica, di per sé, per loro non genera profitti diretti.

Di conseguenza, quando emerge una criticità, l’IT si trova a fronteggiare l’emergenza mentre cerca di mantenere operative le funzioni aziendali di routine. In queste condizioni non sempre riesce a implementare le soluzioni più efficaci o a effettuare deployment ottimali.

Di fronte a problemi seri, sono costretti a stravolgere completamente le loro priorità. E questo è ciò che definiamo il “momento Titanic”: tutti s’illudono di navigare su una nave inaffondabile, finché non si scontrano con l’iceberg rappresentato dagli hacker.

Il lato positivo dei momenti critici invece è che emerge il meglio di molti professionisti. Spesso c’è chi si fa avanti, desideroso di contribuire attivamente alla soluzione del problema. È in queste situazioni che si vede veramente la passione e la dedizione di chi lavora nella cybersecurity.

Kevin Mitnick (1963-2023), oltre che teorizzatore dell’ingegneria sociale, era amico di Nathan Howe, che ha voluto ricordarlo con belle parole nel corso dell’intervista.

Kevin Mitnick, ne L’Arte dell’Inganno, scrisse che il più grande alleato dell’ingegneria sociale è la naturale propensione umana ad aiutare, che le rende facilmente manipolabili. Quella che hai appena descritto pare la situazione ottimale per gli attaccanti…

Nathan Howe: Sono d’accordo, gli hacker sfruttano proprio l’innata predisposizione delle persone ad aiutare. Quanto a Kevin, purtroppo è venuto a mancare e lo conoscevo da anni (mi mostra una loro foto risalente al 2003, ndR). All’epoca c’era una tecnologia che molti non comprendevano appieno: le persone stavano iniziando a collegare i computer alla rete telefonica, senza capirne le implicazioni.

Kevin sapeva come sfruttare questa situazione. Era abilissimo nel manipolare sia le persone che i sistemi informatici. Conosceva i punti deboli dei vecchi sistemi PBX, i centralini telefonici usati ad esempio negli hotel. Sapeva che digitando determinati numeri poteva trovare vie d’accesso inimmaginabili.

Era talmente bravo che si diceva potesse far scoppiare una guerra con una semplice telefonata. Ma nonostante questa reputazione, era una persona davvero gentile. Credo che l’industria a volte lo abbia giudicato male e la sua scomparsa mi ha rattristato molto.

Nel corso dello Zenith Live 24 è emerso il concetto che il nuovo perimetro di sicurezza è l’individuo stesso. Tuttavia, il costante aumento dell’IoT sta espandendo il perimetro agli oggetti. Qual è allora il vero perimetro oggi? Ne esiste ancora uno?

Nathan Howe: Credo che pensare in termini di perimetro sia ormai un approccio superato. Se guardiamo alla cybersecurity, storicamente è stata concepita come una battaglia militare: tu hai il tuo lato, io ho il mio. Questo era il modello delle vecchie battaglie, della Prima e della Seconda Guerra Mondiale.

I perimetri però sono generalmente statici, possono spostarsi ma in lunghi periodi di tempo, per cui preferisco parlare di “bolle”. La mia bolla sono io; e i miei dispositivi sono bolle diverse, a sé stanti, collegate alla mia bolla personale.

La dimensione della propria bolla dipende dai ruoli e dalle responsabilità. Per esempio, il mio laptop e il mio telefono hanno requisiti di accesso e controlli completamente diversi.

Hai presente come a volte le bolle di sapone si attaccano tra loro formando gruppi di tre o quattro? Ecco, è così che dobbiamo pensare al mondo della sicurezza. Una bolla può interconnettersi alle altre quando necessario e poi staccarsi quando non serve più.
Per Nathan Howe il concetto di perimetro di sicurezza è ormai superato. E propone invece quello delle bolle.

E ora anche i dispositivi IoT e OT sono ‘diventati bolle’…

Nathan Howe: Assolutamente sì. Non sono più elementi passivi ma partecipano a pieno titolo a un ecosistema di sicurezza interconnesso. Ora sono nodi attivi in una rete di connessioni.

Ciò ci porta a ripensare completamente l’approccio alla sicurezza. Non si tratta più di proteggere un singolo perimetro ma di gestire e mettere in sicurezza una moltitudine di connessioni dinamiche tra dispositivi, persone e dati. È una sfida complessa ma anche un’opportunità per creare sistemi di sicurezza più flessibili e resilienti.

Le Zscaler Zero Trust SIM non potevano arrivare in un momento migliore. Com’è nata l’idea?

Nathan Howe: Circa tre anni fa abbiamo deciso di connettere al nostro exchange i dispositivi IoT e OT. Volevamo inserire il nostro software direttamente sulle SIM ma quelle tradizionali non erano abbastanza potenti; quindi, abbiamo deciso di salire di un livello, passando alla rete mobile.

Abbiamo così sviluppato una SIM che sembra normale ma che in realtà ha una caratteristica: quando la vendiamo a un cliente, possiamo identificarla e collegarla al suo account. Ciò significa che il traffico dati del dispositivo passa attraverso il nostro gateway, che agisce come un filtro di sicurezza.

In questo modo siete certi che ogni segnale in uscita dal dispositivo passi attraverso di voi e non vada dove non dovrebbe andare…

Nathan Howe: Esattamente.

Come funziona la configurazione?

Nathan Howe: Dipende dal dispositivo. Per quelli moderni, non serve fare nulla. Per i dispositivi più vecchi, invece, è diverso. Possiamo inviare informazioni per cambiare la configurazione ma alcuni potrebbero non supportare questa possibilità.

Possiamo inserire fino a otto IMSI su una SIM, permettendole di funzionare su otto reti diverse. E facciamo tutto da remoto. Non serve programmare la SIM direttamente; basta inserirla in un dispositivo, configurarla e controllarla. Possiamo inviare aggiornamenti e modificarla attraverso l’infrastruttura mobile, offrendo grande flessibilità e potenzialità.

La Zero Trust SIM connette i dispositivi IoT e OT al Zero Trust Exchange di Zscaler.

Tutto ciò, a quale prezzo?

Nathan Howe: Non abbiamo un prezzo fisso e il motivo è che abbiamo clienti con esigenze molto diverse. Alcuni acquistano le Zero Trust SIM a fronte di dieci megabyte al mese di traffico, e quindi pagano tariffe dati molto basse, tipo un dollaro al mese.

D’altra parte, abbiamo clienti che generano terabyte di traffico da una singola SIM, come una telecamera di sicurezza che trasmette costantemente immagini da una certa location, e pagano centinaia di dollari al mese per l’utilizzo della rete. Il prezzo si colloca tra questi estremi, variando in base all’utilizzo specifico.

Facciamo alcuni esempi di coloro che avrebbero bisogno della Zscaler Zero Trust SIM?

Nathan Howe: Certamente. Iniziamo con un esempio comune, che riguarda molti di noi, ossia quello delle società energetiche. Nelle nostre case c’è un contatore che calcola il consumo d’energia, che ha al suo interno una SIM che comunica con la società energetica, permettendole di monitorare i consumi da remoto. Si tratta di un dispositivo sensibile, che può essere vulnerabile a modifiche o a usi impropri.

Con la nostra tecnologia, però, possiamo offrire un livello di sicurezza superiore. La Zscaler Zero Trust SIM garantisce che tutti i dati passino attraverso canali sicuri, prevenendo manomissioni o accessi non autorizzati.

Un altro esempio potrebbe essere il settore dei trasporti. Immagina un sistema di monitoraggio per le flotte di veicoli commerciali, dove ogni veicolo sia equipaggiato con una nostra SIM che trasmette dati sulla posizione, il consumo di carburante e il suo stato. La sicurezza qui è essenziale per prevenire il furto di dati sensibili o la manomissione delle informazioni.

Un terzo esempio potrebbe essere nel campo medico, come nel caso di dispositivi di monitoraggio remoto dei pazienti, che trasmettono dati vitali agli ospedali e necessitano di un livello di sicurezza estremamente elevato. Le Zscaler Zero Trust SIM possono garantire che questi dati sensibili siano protetti da accessi non autorizzati, mantenendo la privacy del paziente e l’integrità delle informazioni mediche.

Sarete sorpresi di scoprire cosa si possa fare coi ceppi bloccaruota negli USA…

Interessante. Altri esempi?

Nathan Howe: Il mio preferito sono i ceppi che mettono sulle ruote quando parcheggi in divieto di sosta. Da noi questi blocchi hanno delle SIM al loro interno per monitorare la situazione: dicono alla centrale che la ruota è bloccata, da quanto tempo lo è, insieme ad altre informazioni telemetriche.

Alcuni hanno scoperto che rompendo i ceppi e rimuovendo le SIM, si può avere una connessione a internet illimitata. Così, hanno iniziato a usarle nei loro dispositivi personali per guardare ad esempio video su YouTube. Ciò ha fatto esplodere i costi di connessione internet per le aziende che gestiscono questi dispositivi. Con la nostra soluzione ciò non succederebbe, perché abbiamo pieno controllo sulle applicazioni utilizzate, il traffico e gli accessi.

Un altro esempio interessante simile riguarda le infrastrutture distribuite. Penso alle reti ferroviarie, che sono dotate di sensori lungo le linee per sapere dove si trovano i treni. Questi non possono essere connessi tramite i normali cavi, perché sarebbe troppo costoso. Così, anni fa, li hanno agganciati a reti 2G, che esistono ancora oggi.

Chiunque però può avvicinarsi ai sensori, estrarre le SIM e usarle. E siccome spesso queste comunicano attraverso reti private, si tratta di vere e proprie porte che si aprono sulle aziende ferroviarie. Il che è un bel rischio…

Altrei esempi interessanti sono i distributori automatici, che comunicano all’azienda tramite SIM la necessità di rifornimenti, o le cavigliere per i detenuti ai domiciliari. Ogni giorno, comunque, i clienti mi raccontano nuovi casi d’uso…

Immagino applicazioni molto utili nell’automotive. Siete già in discussione con alcune case?

Nathan Howe: Purtroppo non posso menzionare le aziende con cui siamo in trattativa, posso comunque dire che stiamo collaborando con diversi clienti in questo momento e che ogni auto moderna crea almeno cinque gigabyte di dati telemetrici al mese.

Parliamo di temperatura del motore, sensori della pressione dell’olio, pressione delle gomme… tutto viene raccolto e inviato ai costruttori, che così sanno tutto sulle loro macchine, ovunque si trovino nel mondo.
Le auto di oggi generano almeno cinque gigabyte di dati telemetrici al mese. In futuro, con la guida autonoma, saranno molto di più. Un mercato molto appetibile per Zscaler…

Molti privati sarebbero felici di mettere in sicurezza i loro dispositivi personali con una Zscaler Zero Trust SIM…

Nathan Howe: È qualcosa che abbiamo esplorato diverse volte con vari partner delle telecomunicazioni. Ma l’ostacolo non è la tecnologia, totalmente alla nostra portata, quanto la gestione delle policy per milioni di utenti finali.

Ad esempio, come posso configurare la mia policy in modo che sappia quando qualcosa va storto? Le aziende hanno un team di sicurezza che prende i log di sistema e capisce cosa sta succedendo. Mia mamma, invece, non saprebbe come fare.

Sono assolutamente favorevole alla protezione degli utenti finali, penso sia una grande opportunità ma è molto difficile da realizzare.

Anche perché, oltre alle policy, c’è anche un altro problema: cosa succederebbe quando, sempre mia madre, dovesse chiamare il nostro call center per chiedere supporto? Come risolveremmo il problema? Come faremmo a condividere le informazioni?

Sono però d’accordo con te che molte persone pagherebbero volentieri una somma ogni mese per disporre di questi servizi. Chissà…

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/08/06/nathan-howe-ecco-come-zscaler-protegge-i-dispositivi-iot-ot/?utm_source=rss&utm_medium=rss&utm_campaign=nathan-howe-ecco-come-zscaler-protegge-i-dispositivi-iot-ot


Mac and Windows users infected by software updates delivered over hacked ISP

The words

Hackers delivered malware to Windows and Mac users by compromising their Internet service provider and then tampering with software updates delivered over unsecure connections, researchers said.

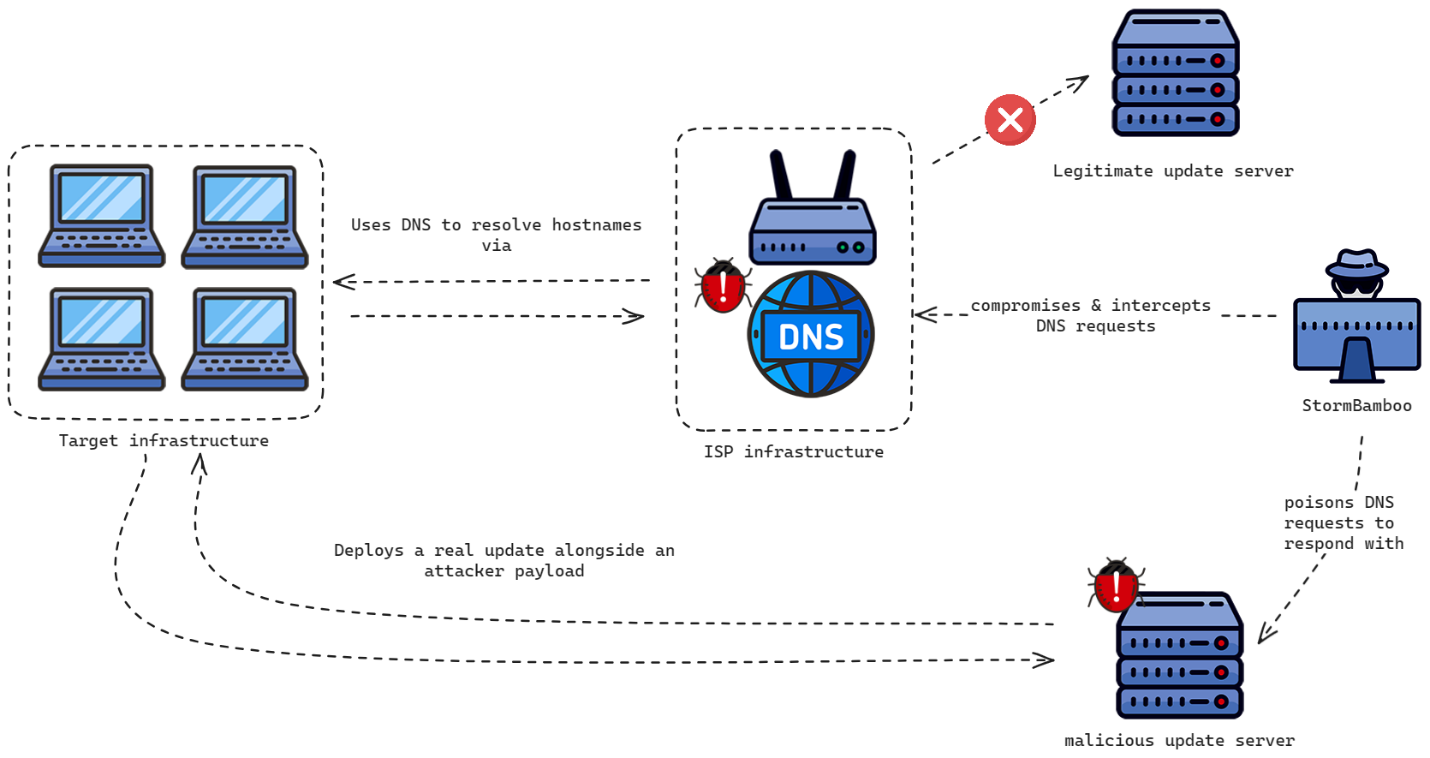
The attack, researchers from security firm Volexity said, worked by hacking routers or similar types of device infrastructure of an unnamed ISP. The attackers then used their control of the devices to poison domain name system responses for legitimate hostnames providing updates for at least six different apps written for Windows or macOS. The apps affected were the 5KPlayer, Quick Heal, Rainmeter, Partition Wizard, and those from Corel and Sogou.

These aren’t the update servers you’re looking for

Because the update mechanisms didn’t use TLS or cryptographic signatures to authenticate the connections or downloaded software, the threat actors were able to use their control of the ISP infrastructure to successfully perform machine-in-the-middle (MitM) attacks that directed targeted users to hostile servers rather than the ones operated by the affected software makers. These redirections worked even when users employed non-encrypted public DNS services such as Google’s 8.8.8.8 or Cloudflare’s 1.1.1.1 rather than the authoritative DNS server provided by the ISP.

“That is the fun/scary part—this was not the hack of the ISPs DNS servers,” Volexity CEO Steven Adair wrote in an online interview. “This was a compromise of network infrastructure for Internet traffic. The DNS queries, for example, would go to Google’s DNS servers destined for 8.8.8.8. The traffic was being intercepted to respond to the DNS queries with the IP address of the attacker’s servers.”

In other words, the DNS responses returned by any DNS server would be changed once it reached the infrastructure of the hacked ISP. The only way an end user could have thwarted the attack was to use DNS over HTTPS or DNS over TLS to ensure lookup results haven’t been tampered with or to avoid all use of apps that deliver unsigned updates over unencrypted connections.

Volexity provided the following diagram illustrating the flow of the attack:

As an example, the 5KPlayer app uses an unsecure HTTP connection rather than an encrypted HTTPS one to check if an update is available and, if so, to download a configuration file named Youtube.config. StormBamboo, the name used in the industry to track the hacking group responsible, used DNS poisoning to deliver a malicious version of the Youtube.config file from a malicious server. This file, in turn, downloaded a next-stage payload that was disguised as a PNG image. In fact, it was an executable file that installed malware tracked under the names MACMA for macOS devices or POCOSTICK for Windows devices.

MACMA first came to light in a 2021 post published by Google’s Threat Analysis Group, a team that tracks malware and cyberattacks backed by nation-states. The backdoor was written for macOS and iOS devices and provided a full suite of capabilities including device fingerprinting, screen capture, file downloading and uploading, execution of terminal commands, audio recording, and keylogging.

POCOSTICK, meanwhile, has been in use since at least 2014. Last year, security firm ESET said the malware, which it tracked under the name MGBot, was used exclusively by a Chinese-speaking threat group tracked as Evasive Panda.

ESET researchers determined that the malware was installed through legitimate updates of benign software, but they weren’t sure how that happened. One possibility, the researchers said at the time, was through a supply-chain attack that replaced the legitimate updates with malicious ones at the very source. The other possible scenario was through a MitM attack on the servers delivering the updates. Volexity’s findings now confirm that the latter explanation is the correct one.

In at least one case in the most recent attacks, StormBamboo forced a macOS device to install a browser plugin Volexity tracks under the name RELOADEXT. The extension masquerades as one that loads webpages to be compatible with Internet Explorer. In fact, Volexity said, it copies browser cookies and sends them to a Google Drive account controlled by the attackers. The data was base64 encoded and encrypted using the Advanced Encryption Standard. Despite the care taken by the hackers, they nonetheless exposed the client_id, client_secret, and refresh_token in the malicious extension.

One other technique Volexity observed was StormBamboo’s use of DNS poisoning to hijack www.msftconnecttest.com, a domain Microsoft uses to determine if Windows devices are actively connected to the Internet. By replacing the legitimate DNS resolution with an IP address pointing to a malicious site operated by the threat actors, they could intercept HTTP requests destined for any host.

Adair declined to identify the hacked ISP other than to say it’s “not a big huge one or one you’d likely know.”

“In our case the incident is contained, but we see other servers that are actively serving malicious updates but we do not know where they are being served from,” he said. “We suspect there are other active attacks around the world we do not have purview into. This could be from an ISP compromise or a localized compromise to an organization such as on their firewall.”

As noted earlier, there are many options for preventing these sorts of attacks beyond (1) eschewing all software that updates unsecurely or (2) using DNS over HTTPS or DNS over TLS. The first method is likely the best, although it likely means having to stop using a preferred app in at least some cases. The alternative DNS configurations are viable, but at the moment are offered by only a handful of DNS providers, with 8.8.8.8 and 1.1.1.1 being the best known.

https://arstechnica.com/?p=2041175


Mysterious family of malware hid in Google Play for years

An image illustrating a phone infected with malware

A mysterious family of Android malware with a demonstrated history of effectively concealing its myriad spying activities has once again been found in Google Play after more than two years of hiding in plain sight.

The apps, disguised as file-sharing, astronomy, and cryptocurrency apps, hosted Mandrake, a family of highly intrusive malware that security firm Bitdefender called out in 2020. Bitdefender said the apps appeared in two waves, one in 2016 through 2017 and again in 2018 through 2020. Mandrake’s ability to go unnoticed then was the result of some unusually rigorous steps to fly under the radar. They included:

  • Not working in 90 countries, including those comprising the former Soviet Union
  • Delivering its final payload only to victims who were extremely narrowly targeted
  • Containing a kill switch the developers named seppuku (Japanese form of ritual suicide) that fully wiped all traces of the malware
  • Fully functional decoy apps in categories including finance, Auto & Vehicles, Video Players & Editors, Art & Design, and Productivity
  • Quick fixes for bugs reported in comments
  • TLS certificate pinning to conceal communications with command and control servers.

Lurking in the shadows

Bitdefender estimated the number of victims in the tens of thousands for the 2018 to 2020 wave and “probably hundreds of thousands throughout the full 4-year period.”

Following Bitdefender’s 2020 report, Mandrake-infected apps seemed to vanish from Play. Now, security firm Kaspersky has reported that the apps reappeared in 2022 and went unnoticed until now. Besides a new round of decoy apps, the Mandrake operators also introduced several measures to better conceal their malicious behavior, avoid analysis from “sandboxes” used by researchers to identify and study malware, and combat malware protections introduced in recent years.

“The Mandrake spyware is evolving dynamically, improving its methods of concealment, sandbox evasion, and bypassing new defense mechanisms,” Kaspersky researchers Tatyana Shishkova and Igor Golovin wrote. “After the applications of the first campaign stayed undetected for four years, the current campaign lurked in the shadows for two years, while still available for download on Google Play. This highlights the threat actors’ formidable skills, and also that stricter controls for applications before being published in the markets only translate into more sophisticated, harder-to-detect threats sneaking into official app marketplaces.

A key feature of the latest generation of Mandrake is multiple layers of obfuscation designed to prevent analysis by researchers and bypass the vetting process Google Play uses to identify malicious apps. All five of the apps Kaspersky discovered first appeared in Play in 2022 and remained available for at least a year. The most recent app was updated on March 15 and removed from the app market later that month. As of earlier this month, none of the apps were detected as malicious by any major malware detection provider.

One means of obfuscation was to move malicious functionality to native libraries, which were obfuscated. Previously, Mandrake stored the malicious logic of the first stage in what’s known as the application DEX file, a type of file that’s trivial to analyze. By switching the location to the native library libopencv_dnn.so, the Mandrake code is harder to analyze and detect because the native libraries are more difficult to inspect. By then obfuscating the native library using the OLLVM obfuscator, Mandrake apps were even more stealthy.

The chief purposes of Mandrake are to steal the user’s credentials and download and execute next-stage malicious applications. But these actions are carried out only in later-stage infections that are served only to a small number of carefully selected targets. The primary method is by recording the screen while a victim is entering a passcode. The screen recording is initiated by a control server sending commands such as start_v, start_i, or start_a. The researchers explained:

When Mandrake receives a start_v command, the service starts and loads the specified URL in an application-owned webview with a custom JavaScript interface, which the application uses to manipulate the web page it loads.

While the page is loading, the application establishes a websocket connection and starts taking screenshots of the page at regular intervals, while encoding them to base64 strings and sending these to the C2 server. The attackers can use additional commands to adjust the frame rate and quality. The threat actors call this “vnc_stream”. At the same time, the C2 server can send back control commands that make application execute actions, such as swipe to a given coordinate, change the webview size and resolution, switch between the desktop and mobile page display modes, enable or disable JavaScript execution, change the User Agent, import or export cookies, go back and forward, refresh the loaded page, zoom the loaded page and so on.

When Mandrake receives a start_i command, it loads a URL in a webview, but instead of initiating a “VNC” stream, the C2 server starts recording the screen and saving the record to a file. The recording process is similar to the “VNC” scenario, but screenshots are saved to a video file. Also in this mode, the application waits until the user enters their credentials on the web page and then collects cookies from the webview.

The start_a command allows running automated actions in the context of the current page, such as swipe, click, etc. If this is the case, Mandrake downloads automation scenarios from the URL specified in the command options. In this mode, the screen is also recorded.

Screen recordings can be uploaded to the C2 with the upload_i or upload_d commands.

Neither Kaspersky nor Bitdefender provided attribution for the group or what its motives are for spreading a spyware and credential-stealing app as sophisticated as Mandrake. The apps Kaspersky discovered appear in the table below. Google has since removed them from Play. Additional indicators of compromise can be found in the Kaspersky post.

Package name App name MD5 Developer Released Last updated on Google Play Downloads
com.airft.ftrnsfr AirFS 33fdfbb1acdc226eb177eb42f3d22db4 it9042 Apr 28,
2022
Mar 15,
2024
30,305
com.astro.dscvr Astro Explorer 31ae39a7abeea3901a681f847199ed88 shevabad May 30,
2022
Jun 06,
2023
718
com.shrp.sght Amber b4acfaeada60f41f6925628c824bb35e kodaslda Feb 27,
2022
Aug 19,
2023
19
com.cryptopulsing.browser CryptoPulsing e165cda25ef49c02ed94ab524fafa938 shevabad Nov 02,
2022
Jun 06,
2023
790
com.brnmth.mtrx Brain Matrix – kodaslda Apr 27,
2022
Jun 06,
2023
259

https://arstechnica.com/?p=2040171


Stargazer Goblin ha creato 3.000 account GitHub per diffondere malware


Stargazer Goblin, gruppo hacker di provenienza sconosciuta, ha creato una “rete fantasma” di account GitHub per diffondere malware composta da oltre 3.000 account falsi. A scoprirlo sono stati i ricercatori di Check Point Research, i quali hanno rilevato che la rete di account distribuiva diversi tipi di malware, compresi Lumma Stealer e Rhadamanthys.

GitHub malware

Pixabay

Di solito nel mondo del cybercrimine GitHub viene usato per distribuire codice malevolo tramite repository creati appositamente che rimangono online per poco tempo. Questo tipo di attacchi non vuole portare gli utenti a scaricare ed eseguire payload direttamente dal repository, ma mira piuttosto a far eseguire uno script che scarica ed esegue payload da fonti apparentemente legittime.

Nel caso della rete di Stargazer Goblin, ribattezzata “Stargazers Ghost Network”, il repository malevolo contiene un link che appare come “verificato” dai numerosi account GitHub falsi,  il che lo fa apparire come legittimo.

Come funziona la rete fantasma

Gli account della rete hanno tutti dei “compiti” diversi: tra i principali c’è la gestione dei template per il phishing, la distribuzione dell’immagine per il phishing e la distribuzione dei malware.

Il fatto di utilizzare numerosi account, ognuno dei quali si occupa di attività come lo starring e l’hosting del repository o dei payload malevoli, consente al gruppo di minimizzare le proprie perdite quando GitHub interrompe le attività illecite degli account: la rete rimane online e solo una piccola porzione di essa si ferma.

I malware vengono distribuiti tramite archivi protetti da password, un modo per eludere molti dei controlli di sicurezza della piattaforma. Tra i malware, oltre a quelli già citati, i ricercatori hanno individuato RisePro, Atlantida Stealer e RedLine. In alcuni casi i repository contengono dei link che rimandano a siti esterni dai quali viene scaricato uno script malevolo, responsabile in ultima analisi del download ed esecuzione del malware.

La campagna sembra aver preso di mira utenti che volevano aumentare i propri follower su altre piattaforme.

Pixabay

I malware su GitHub sono solo l’inizio

Secondo i ricercatori, la rete di Stargazer Goblin è attiva da agosto 2022, anche se gli attaccanti hanno cominciato a operare su larga scala da luglio 2023. Il team di Check Point Research stima un guadagno complessivo di circa 100.000 dollari.

3.000 è solo una stima al ribasso degli account creati dal gruppo ,e visto che la campagna continua ad avere successo, è molto probabile che la rete stia continuando a espandersi, compromettendo anche account esistenti di normali utenti GitHub.

I ricercatori sottolineano che gli account creati dal gruppo non operano solo su GitHub per diffondere malware, ma anche su Twitter, YouTube, Discord, Instagram, Facebook e molte altre piattaforme, sempre per legittimare i link usati per scaricare i payload malevoli.

Il timore è che nel prossimo futuro gli account fantasma possano utilizzare l’intelligenza artificiale per generare contenuti diversificati e mirati, non solo testuali ma anche contenenti immagini e video. “È iniziata una nuova era della distribuzione di malware, in cui ci aspettiamo che questo tipo di operazioni si verifichino con maggiore frequenza, rendendo sempre più difficile distinguere i contenuti legittimi dal materiale dannoso” avvertono i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/30/stargazer-goblin-ha-creato-3-000-account-github-per-diffondere-malware/?utm_source=rss&utm_medium=rss&utm_campaign=stargazer-goblin-ha-creato-3-000-account-github-per-diffondere-malware


EvolvedAim: infostealer nascosto nel cheat per Escape From Tarkov


Tanti videogiocatori si affidano ai cheat per avere più possibilità di vincere nei videogiochi, trucchi che gli consentono di ottenere benefici che il titolo normalmente non offre. Utilizzare i cheat non è soltanto scorretto nei confronti degli altri videogiocatori, ma può essere anche pericoloso: è il caso del popolare EvolvedAim, un cheat per Escape From Tarkov che conteneva un infostealer. 

Il videogioco è un noto simulatore militare realistico che conta 14,76 milioni di giocatori e centinaia di cheat in vendita. Tra questi, EvolvedAim ha guadagnato popolarità perché offre numerose funzionalità, come il trading automatico nella casa d’aste del gioco e l’addestramento automatico per sviluppare abilità specifiche.

EvolvedAim

Pixabay

David El, malware researcher di CyberArk Labs, spiega che il malware nei cheat non è raro, ma in questo caso l’impatto potenziale è elevato: Escape From Tarkov è molto popolare tra i giovani adulti (dai 25 anni in su), così come il trucco che prevede un modello in abbonamento, studiato per colpire utenti adulti. Le informazioni sottratte possono essere usate per far leva e ottenere accesso ai dati personali degli utenti.

Più di un anno fa Mythical, il principale sviluppatore di EvolvedAim, ha contattato EDP, proprietario di uno dei più grandi forum di cheat e bot per il videogioco, per proporgli di mettere in vendita il suo strumento, condividendo una parte dei profitti. Nel corso dell’ultimo anno entrambe le parti hanno generato un buon flusso di entrate e il cheat è diventato famoso anche al di fuori del forum, tanto che Mythical ha iniziato a metterlo in vendita sul proprio sito.

È a questo punto che sono iniziati i problemi: Mythical, raggiunta la notorietà col suo cheat, voleva ridurre la quota di profitti di EDP pur continuando a rivendere EvolvedAim sul suo forum; nel frattempo, il proprietario del forum ha iniziato a notare diversi tentativi di accesso ai suoi account e la comparsa di screenshot del suo desktop.

Come agisce EvolvedAim

El spiega che il cheat è scritto in Python 3.10 e viene convertito in eseguibile usando la libreria PyInstaller. Quando si esegue EvolvedAim, viene mostrata una casella di input che richiede di inserire una chiave di licenza. Il danno ormai è fatto: l’infostealer ha già raccolto le informazioni, in quanto il codice malevolo viene eseguito in un thread separato da quello principale del cheat.

Nel dettaglio, il software esegue quattro thread: due sono benigni, usati per l’effettiva funzionalità del cheat, mentre gli altri sono dannosi e vengono eseguiti con nomi non sospetti come discord_to_bot e run_antivm.

I quattro thread vengono eseguiti simultaneamente: run_antivm appare come un  rilevamento anti-virtual machine ma, in realtà, esegue la logica dannosa. Questo thread controlla inizialmente il nome del PC e, se corrisponde a uno dei due nomi inseriti nella black list, non procede con il furto di informazioni. I nomi inseriti nella black list sono quelli dei due sviluppatori del cheat.

A seguire viene eseguita la logica per la raccolta e l’esfiltrazione delle informazioni, le quali comprendono le password e i valori dei cookie dai principali browser, compresi Chrome, Firefox e Opera, ma anche Tor, Torch e Vivaldi. Vengono inoltre raccolti e caricati tutti i file memorizzati dall’estensione del popolare portafoglio di criptovalute MetaMask, oltre ai file sensibili di Discord e Steam, l’elenco di file dalle cartelle Documenti e Download, e viene scattato uno screenshot al desktop.

furto di informazioni

Pixabay

I dati raccolti vengono archiviati temporaneamente in una cartella e compressi in un archivio .zip col nome del PC colpito; l’archivio viene in seguito caricato su Mega.nz. A questo punto, l’infostealer usa un webhook di Discord per notificare l’attaccante sul server.

Il thread discord_to_bot si occupa invece di gestire i comandi inviati dall’attaccante. Il cybercriminale può decidere di interrompere l’esecuzione dell’infostealer, cancellare un file o una cartella dal PC colpito, raccogliere un file o una cartella dalla vittima o eliminare il comando dal database utilizzato per verificare se il client è ancora attivo.

Le conseguenze della scoperta

Dopo aver scoperto la vera identità del cheat, EDP e altri proprietari dei forum hanno avvisato i propri utenti e hanno bandito Mythical dai propri server. CyberArk Labs ipotizza più di un migliaio di utenti colpiti, con una quantità di informazioni sottratte significativa.

“Il malware nei cheat e nei software craccati non è raro, ma questo è il primo caso in cui ci siamo imbattuti in uno sviluppatore di cheat a pagamento che si è arricchito attaccando i suoi stessi clienti” afferma El. Il ricercatore spiega inoltre che il danno non è limitato alla vittima, perché gli utenti possono accedere ai propri account lavorativi dai loro PC personali ed esporre la propria azienda a potenziali pericoli.

EvolvedAim ora non è più attivo e il server Discord è stato chiuso, così come il negozio online.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/26/evolvedaim-infostealer-nascosto-nel-cheat-per-escape-from-tarkov/?utm_source=rss&utm_medium=rss&utm_campaign=evolvedaim-infostealer-nascosto-nel-cheat-per-escape-from-tarkov


Scoperta una variante Linux del ransomware Play che colpisce gli ambienti ESXi


I ricercatori di Trend Micro hanno scoperto una variante Linux del ransomware Play che cifra i file solo quando si trova in un ambiente ESXi VMware. Il gruppo è attivo dal 2022, ma è la prima volta che esegue campagne attaccando i sistemi Linux.

Finora il ransomware ha colpito per lo più organizzazioni negli Stati Uniti, in particolare quelle del settore manifatturiero e dei servizi professionali. La variante Linux indica che il gruppo sta cercando di espandersi per colpire nuove vittime e aumentare i propri guadagni.

I ricercatori spiegano che il gruppo ottiene l’accesso iniziale ai sistemi tramite tecniche di phishing, sottraendo credenziali valide di utenti aziendali. In seguito, dopo aver stabilito la comunicazione, esegue una serie di tool per individuare altre macchine da infettare (Netscan), per il movimento laterale (PsExec), per la gestione dei comandi inviati dal server C2 (Coroxy backdoor) e per l’esfiltrazione dei dati (WinRAR e WinSCP).

La variante ESXi esegue una serie di comandi relativi a questo ambiente per capire se si trova effettivamente in un ambiente VMware; in caso positivo, prosegue con il flusso di infezione, altrimenti termina il processo e cancella tutti i file creati.

ransomware

Pixabay

Tra i file cifrati ci sono anche quelli relativi alla VM, come le informazioni sui dischi, le configurazioni e i metadati. La maggior parte dei file cifrati contiene informazioni critiche sulle applicazioni e sull’utente della macchina. Dopo aver concluso il processo di cifratura, la variante Linux del ransomware appende l’estensione “.play” ai file risultanti e crea una nota per il riscatto nella directory di root contenente i link ai siti Tor del gruppo.

Secondo l’analisi dei ricercatori, l’URL da cui gli attaccanti scaricano il payload del ransomware è collegato a Prolific Puma, un altro gruppo di cybercriminali. Prolific Puma è noto per generare nomi di dominio tramite un algoritmo apposito e utilizzarli per offrire un servizio di link-shortening per gli altri attaccanti, i quali lo usano poi per eludere i controlli durante le campagne di phishing e malware.

Per proteggere efficacemente gli ambienti ESXi (e non solo) dai ransomware, i ricercatori ricordano di applicare regolarmente le patch e installare gli ultimi aggiornamenti disponibili, segmentare la rete e implementare meccanismi robusti per il controllo degli accessi. Per minimizzare la superficie di attacco è inoltre fondamentale disabilitare tutti i servizi e i protocolli non utilizzati. Infine, è opportuno pianificare ed eseguire backup regolari e risolvere le potenziali configurazioni errate degli ambienti di lavoro.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/22/scoperta-una-variante-linux-del-ransomware-play-che-colpisce-gli-ambienti-esxi/?utm_source=rss&utm_medium=rss&utm_campaign=scoperta-una-variante-linux-del-ransomware-play-che-colpisce-gli-ambienti-esxi


CloudSorcerer, un nuovo gruppo APT che colpisce le agenzie governative russe


I ricercatori di Securelist di Kaspersky hanno individuato CloudSorcerer, un nuovo gruppo APT che prende di mira le agenzie governative russe.

La gang usa un tool di cyberspionaggio sofisticato per monitorare i dispositivi colpiti e ottenere i dati sensibili sfruttando l’infrastruttura cloud di Microsoft Graph, Tandex Cloud e Dropbox come server C2.

Dopo aver ottenuto l’accesso iniziale, il gruppo esegue il malware, un binario scritto in C, che inizializza l’ambiente di attività e i moduli. Uno dei moduli centrali del malware è la backdoor, la quale si occupa di collezionare diverse informazioni sul sistema colpito, come il nome del computer, lo username e l’uptime di sistema, e inviarle agli attaccanti. Inizialmente i dati vengono memorizzati in una struttura specifica creata a hoc; una volta che il processo di raccolta è completo, le informazioni vengono scritte su una pipe connessa al modulo C2 per la comunicazione.

CloudSorcerer

Pixabay

La stessa pipe viene usata dal malware per ricevere comandi dagli attaccanti. I comandi comprendono, oltre alla raccolta di dati, l’esecuzione di comandi shell, la modifica e la cancellazione di file e l’injection di una shellcode in uno o più processi.

Il server C2 iniziale a cui si collega il modulo di comunicazione è una pagina GitHub relativa a un repository che contiene fork di tre progetti pubblici mai aggiornati. “L’obiettivo è semplicemente far apparire la pagina GitHub legittima e attiva“.

I ricercatori sottolineano che il modus operandi del gruppo ricorda molto quello di CloudWizard APT, attivo nel 2023, ma il codice del malware è completamente diverso. “Riteniamo che CloudSorcerer sia un nuovo gruppo che ha adottato un metodo simile per interagire con i servizi di cloud pubblico” spiega il team di Securelist. “La capacità del malware di adattare dinamicamente il suo comportamento in base al processo in cui è in esecuzione, insieme all’uso di una complessa comunicazione tra processi attraverso le pipe di Windows, evidenzia ulteriormente la sua sofisticatezza“.

In seguito, i ricercatori di Threat Insight hanno scoperto una campagna contro organizzazioni statunitensi che utilizza le stesse tecniche messe in pratica da CloudSorcerer. La compagnia ha attribuito le attività a un cluster soprannominato UNK_ArbitraryAcrobat, probabilmente un gruppo diverso che sta imitando le tattiche di CloudSorcerer.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/10/cloudsorcerer-un-nuovo-gruppo-apt-che-colpisce-le-agenzie-governative-russe/?utm_source=rss&utm_medium=rss&utm_campaign=cloudsorcerer-un-nuovo-gruppo-apt-che-colpisce-le-agenzie-governative-russe


Deepen Desai: ecco come lo Zero Trust di Zscaler si adatta a intelligenze artificiali e IoT/OT


Se c’è un concetto che abbiamo sentito ripetere decine di volte nel corso dello Zenith Live ’24, è “Zero Trust”.

Ed è sulle implicazioni di questo concetto (ma potremmo anche chiamarla ‘filosofia di vita’) che abbiamo incentrato la nostra intervista con Deepen Desai, Chief Security Officer e SVP Security Engineering & Research di Zscaler.

Lei è ultimo baluardo della fortezza, il nume tutelare della sicurezza della sua azienda e, a cascata, di tutti i clienti di Zscaler. Quanto spesso siete oggetto di attacchi esterni?

Deepen Desai: Non attiriamo più attenzioni di altre aziende. Come ogni grande organizzazione, registriamo la nostra quota di tentativi di intrusione contro la nostra infrastruttura. Per contrastarli, disponiamo di un team globale composto da analisti SOC ed esperti di minacce informatiche.

Il vantaggio di cui godo è che dirigo anche il nostro team di threat intelligence, ThreatLabZ, distribuito in sette paesi diversi. Gran parte dell’intelligence che raccogliamo viene utilizzata per la sicurezza interna dell’azienda, permettendoci di mantenere un vantaggio strategico.

Con quale frequenza subite attacchi?

Deepen Desai: Quantificare gli attacchi è complesso. Abbiamo circa 70-80.000 istanze distribuite a livello globale; quindi, non si tratta di un’impronta digitale ridotta. Sebbene adottiamo un’architettura Zero Trust, registriamo del “rumore di fondo” dovuto alle continue scansioni della nostra infrastruttura.

Mi riferisco a script che eseguono determinate attività e che, volendo quantificarli, mi porterebbero a parlare di alcune centinaia di tentativi al mese. Ma si tratta di attività ‘scolastiche’ che contrastiamo facilmente.

Se invece parliamo di minacce serie, di attori determinati che provano effettivamente a sfruttare vulnerabilità, sono invece casi sono molto rari che si verificano tre o quattro volte all’anno.

Qual è stata la battaglia più dura che avete affrontato?

Deepen Desai: Avrei molto da raccontare al riguardo ma preferirei non vantarmene pubblicamente. Posso dire che negli ultimi tre anni ci sono stati almeno un paio di casi in cui siamo riusciti a proteggere la nostra infrastruttura da avversari altamente qualificati.

Non voglio però fare nomi, poiché questo potrebbe attirare ulteriori attenzioni indesiderate. Posso però raccontare di un incidente in cui qualcuno, impersonando il nostro amministratore delegato, Jay Chaudhry, ha tentato un attacco di vishing contro uno dei nostri dipendenti.

Per farlo, ha utilizzato l’audio di un intervento pubblico di Jay, estrapolandone la voce, e ha preso di mira uno dei dipendenti fingendosi Jay stesso. Una tipica truffa, insomma, senza l’utilizzo di una particolare tecnologia.

Come sempre, in questi casi, la difesa si basa principalmente sulla formazione e la consapevolezza del personale.

Chi sono i vostri principali avversari?

Deepen Desai: Esistono gruppi legati al crimine organizzato le cui capacità tecniche sono tali da renderli una minaccia significativa, equiparabile a quella di attori sponsorizzati da stati nazionali.

La loro strategia di targeting mirato verso esperti di sicurezza e aziende del settore, dimostra un livello di sofisticazione e pianificazione avanzati.

Le persone sono sempre l’anello più debole della catena, il che significa che non solo dovete eccellere tecnologicamente, ma anche che tutto il personale dev’essere adeguatamente formato…

Deepen Desai: La formazione sulla consapevolezza è fondamentale e un esempio che mi piace citare è quello del gruppo Scattered Spider.

Alla fine dello scorso anno, hanno lanciato un nuovo tipo di attacco di ingegneria sociale. La loro tattica, di cui ho anche una registrazione, consisteva nel chiamare l’helpdesk IT di un’azienda, fingendosi un dipendente che ha perso il cellulare e che non riesce ad accedere al proprio account. L’attaccante chiedeva di reimpostare l’autenticazione a due fattori (MFA) e le credenziali utente.

Il gruppo ha replicato questa tattica con numerose organizzazioni e saresti sorpreso di sapere quanti sono caduti nella trappola. L’FBI ha persino emesso un avviso al riguardo.

Per quanto riguarda la nostra gestione interna, quando emergono campagne di questo tipo, il mio team invia una nota a tutti i dipendenti e avvisa tutti i clienti di Zscaler.

Nel caso di Scattered Spider, l’avviso raccomandava di aggiornare i protocolli dell’helpdesk IT, richiedendo sempre l’approvazione di uno o due livelli manageriali prima di procedere col reset delle credenziali.

L’avvento delle IA generative ha reso il vishing più pericoloso che mai.

Oggi è facile impersonare qualcuno, persino la sua voce, affermando di essere un dipendente che ha perso il telefono e ha bisogno di recuperare l’accesso. E l’helpdesk IT, dato che questi attacchi stanno diventando sempre più credibili, è particolarmente a rischio.

A tale riguardo ho un aneddoto che dà l’idea del livello di scaltrezza raggiunto dai cybercriminali. Accade infatti che chiamino gli helpdesk IT, presentandosi come parte del team di sicurezza interno o del SOC, e dichiarando di star investigando su degli incidenti che hanno portato alla compromissione del computer dell’operatore.

Questo, solitamente si spaventa e segue le loro istruzioni. Dopo aver eseguito alcune azioni apparentemente innocue, gli attaccanti dichiarano che si trattava di un falso positivo, ringraziano per la collaborazione e chiedono di compilare un sondaggio per valutare il loro operato. La mail che inviano contiene un link che, una volta cliccato, compromette il sistema.

E se invece la minaccia arriva dall’interno? Come nel caso di un dipendente scontento che, prima di andarsene, vuole portarsi via informazioni sensibili?

Deepen Desai: Quando un dipendente con intenti malevoli cerca deliberatamente di causare danni, i principi dello Zero Trust giocano un ruolo ancora più cruciale, perché la sua formazione non può essere d’aiuto in queste situazioni.

È qui che entra in gioco il principio secondo cui i dipendenti dovrebbero avere accesso solo a ciò che gli è necessario per essere produttivi e svolgere le proprie mansioni quotidiane.

Se si implementa un ambiente simile a quello degli Starbucks, si riduce drasticamente questo rischio perché ogni loro esercizio è come se fosse un’isola. E lo stesso vale anche gli hotel che visitiamo e di cui utilizziamo la connessione internet: la maggior parte di essi implementa correttamente questo concetto.

Da dove arriveranno le minacce più importanti nell’immediato futuro: dall’intelligenza artificiale o dai dispostivi IoT/OT?

Deepen Desai: Direi che entrambe sono minacce significative ma l’IA è, a mio avviso, la più preoccupante. Sai perché? Perché ci sono molte “incognite sconosciute” e numerosi aspetti che ancora non sono compresi appieno.

Per quanto riguarda l’IoT, sappiamo che si tratta di dispositivi non gestiti che dovrebbero essere segmentati e trattati in modo differente. Ma quando parliamo di attacchi basati sull’IA, siamo di fronte a minacce di due diverse categorie.

La prima riguarda gli attori che utilizzano l’IA per colpire le imprese. La seconda concerne gli attori che prendono di mira l’adozione dell’IA da parte delle organizzazioni. Ogni azienda sta adottando l’IA in qualche misura, e stiamo osservando ad esempio attori statali russi che prendono specificamente di mira gli ambienti di sviluppo AI/ML.

L’avvelenamento delle IA è uno dei fronti più caldi quando si parla di cybersecurity e intelligenze artificiali.

Quando parliamo di attacchi guidati dall’IA o attacchi all’IA, ci riferiamo a tutto lo spettro che va dal phishing al malware, ai deepfake, fino agli attacchi contro le infrastrutture IA. In quest’ultimo caso, assistiamo a tecniche come l’avvelenamento dei dati, tentativi di influenzare i risultati delle applicazioni in sviluppo o attacchi mirati ai dati presenti nell’ambiente.

Come gestite l’intercettazione e la scansione dei dati cifrati? Come bilanciate questa attività col rispetto della privacy?

Deepen Desai: È discorso di granularità, il che significa che bisogna capire cosa ispezionare e cosa no.

L’adozione di politiche di ispezione selettiva, basate su categorie di rischio e conformità normativa, rappresenta un compromesso pragmatico tra la necessità di proteggere i sistemi aziendali e il rispetto dei diritti alla privacy degli utenti e dei requisiti legali.

Questo equilibrio è particolarmente cruciale nell’era dell’IA e degli LLM aziendali, dove la protezione dei dati sensibili e proprietari deve coesistere con l’imperativo di sicurezza contro le minacce informatiche sempre più sofisticate.

Zscaler si trova in prima linea nella lotta contro le minacce informatiche emergenti. Come affronta l’azienda la sfida delle vulnerabilità zero-day, considerando l’imprevedibilità di queste falle di sicurezza?

Deepen Desai: La nostra strategia si basa sull’implementazione di un’architettura Zero Trust, offerta attraverso la nostra piattaforma Zscaler Zero Trust Exchange. Questo approccio ci permette di ridurre significativamente sia il raggio d’impatto che la superficie d’attacco esposta alle minacce esterne.

Per contestualizzare, immaginiamo un dispositivo vulnerabile a specifiche falle di sicurezza. Se questo dispositivo è protetto dalla nostra soluzione Zscaler, gli attaccanti esterni non possono puntarlo direttamente, in quanto risulta “nascosto” grazie a tecnologie come Zscaler Private Access o Zscaler Internal Access.

È importante sottolineare che ciò non elimina la necessità di applicare patch ma offre alle organizzazioni un margine di tempo più ampio per farlo. La ragione è che, sebbene un attaccante non possa sfruttare direttamente la vulnerabilità dall’esterno, esiste ancora il rischio che un dispositivo compromesso internamente possa essere utilizzato per sfruttare la falla, se l’utente ha i permessi necessari.

Tuttavia, l’adozione della nostra architettura Zero Trust riduce di circa dieci volte la superficie d’attacco.

In caso di vulnerabilità Zero Day, lo Zero Trust Exchange di Zscaler riduce sia il raggio d’impatto, sia la superficie d’attacco esposta alle minacce esterne.

Anche con soluzioni avanzate come quelle di Zscaler, nessuna azienda può dirsi completamente invulnerabile. Come gestite le situazioni in cui un cliente subisce una violazione? Ci sono mai state tensioni riguardo all’attribuzione delle responsabilità?

Deepen Desai: È fondamentale comprendere che l’adozione di un approccio Zero Trust è un percorso graduale. Le organizzazioni si trovano in fasi diverse di questa trasformazione, e la loro vulnerabilità a certi tipi di attacchi dipende dal punto in cui si trovano in questo viaggio.

Per esempio, se un’azienda non ha ancora implementato la segmentazione utente-applicazione, permettendo quindi a chiunque di accedere a ogni applicazione, un singolo dispositivo compromesso può esporre l’intera rete. La nostra raccomandazione è di implementare questa segmentazione per contenere potenziali minacce a un singolo dispositivo o un’identità compromessa.

Quando i clienti Zscaler subiscono un attacco, questo spesso accelera significativamente il loro percorso di trasformazione Zero Trust. Lavorano con noi per prioritizzare le misure che prevengono il ripetersi di incidenti simili.

Quanto alle “tensioni”, quando si verifica una violazione informatica i clienti cercano supporto, non conflitto. Noi ci impegniamo a essere partner affidabili in questi momenti critici, offrendo assistenza gratuita per aiutarli a raggiungere rapidamente uno stato di sicurezza elevato.

Il nostro obiettivo è prevenire ulteriori compromissioni mentre l’azienda cerca di rimediare e migliorare la propria postura di sicurezza. I clienti, e spesso anche i potenziali clienti che utilizzano soluzioni concorrenti, tendono ad ascoltare i nostri consigli e ad accelerare l’implementazione di misure che migliorano la loro sicurezza. Ci vedono insomma come partner che li aiutano in un momento di crisi.

IA e IoT/OT stanno ampliando le superfici d’attacco. Come si concilia la necessità di ridurle con un’espansione tecnologica che non fa che aumentarle?

Deepen Desai: Il nostro approccio affronta questa sfida in modo strategico. Quando implementiamo Zscaler, il primo passo è nascondere tutto ciò che si trova dietro la nostra soluzione da Internet, riducendo effettivamente la superficie di attacco ai soli dipendenti interni.

Successivamente, applichiamo la segmentazione che crea essenzialmente tante “reti di uno”, isolando efficacemente ogni dispositivo, che in questo modo ha accesso solo alle destinazioni specifiche di cui ha bisogno. Questa è la vera definizione di Zero Trust.

Nascondendoli dietro lo Zero Trust Exchange, Zscaler promette di ridurre notevolmente la superficie d’attacco anche dei dispositivi IoT/OT.

È importante sottolineare che questi principi si applicano non solo quando si accede da remoto ma anche quando si è in ufficio. Che un dipendente si trovi nella sede aziendale, a una conferenza o in un hotel, i principi dello Zero Trust rimangono gli stessi grazie.

Lei possiede le stesse conoscenze, la stessa mentalità, direi, di un criminale informatico. Ma ha scelto di usarle per difendere, anziché per attaccare. E sì che guadagnerebbe molto di più dall’altro lato della barricata…

Deepen Desai: Beh, i professionisti della sicurezza sono ben retribuiti… ma sì, non c’è confronto tra quanto guadagnano i “cattivi” di successo rispetto ai “buoni”.

Credo sia una questione di intenti, di integrità… Anche la cultura ha il suo ruolo. Hai ragione, c’è più denaro dall’altra parte ma porta soddisfazione? Porta gioia? O ne porta di più combattere una battaglia giusta e proteggere la gente?

Anche i poliziotti non guadagnano quanto i criminali ma combattono per il bene e possono essere orgogliosi di sé stessi alla fine della giornata, invece di avere una spada di Damocle sulla testa che può cadere in qualsiasi momento.

Quando incontra una nuova persona, c’è una parte di lei che pensa che potrebbe essere una minaccia, che potrebbe cercare di approfittarsi di lei? Riesce ancora a guardare l’umanità in modo positivo?

Deepen Desai: La paranoia è presente di default nella mentalità delle persone che si occupano di sicurezza informatica, perché è così che siamo ‘programmati’. Ma possiamo mettere da parte il lavoro e vivere una vita normale.

Dipende dal tipo di connessione che cercano con me. Se qualcuno cerca di connettersi col mio lato professionale, sì, quella paranoia si attiva. Se cerca invece di connettersi con me sul lato personale, tipo “Ehi, Deepen, andiamo a giocare a golf?”, non porterò le mie questioni lavorative sul campo da golf. Ma comunque sì, vivo una vita Zero Trust.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/26/deepen-desai-zscaler-intervista-zero-trust-ia-iot-ot/?utm_source=rss&utm_medium=rss&utm_campaign=deepen-desai-zscaler-intervista-zero-trust-ia-iot-ot


Le vittime di attacchi ransomware non riescono a recuperare il 43% dei dati


L’ultimo Ransomware Trends Report di Veeam evidenzia una situazione preoccupante: i ransomware rimangono una minaccia costante e impattano significativamente sul business, tanto che le aziende non riescono a recuperare il 43% dei dati.

ransomware

Pixabay

Attualmente questi attacchi rappresentano la principale causa di interruzioni e downtime dell’IT, questo perché il 41% dei dati viene compromesso durante l’operazione.

“Il ransomware è un dato di fatto e ha avuto un impatto per 3 aziende su 4 nel 2023. L’intelligenza artificiale sta permettendo di creare una sicurezza più intelligente e avanzata, ma sta anche facilitando la crescita del volume e della complessità degli attacchi” ha dichiarato Dave Russell, Senior Vice President, Head of Strategy di Veeam.

L’impatto finanziario e umano dei ransomware

Dal report emerge che, per il terzo anno consecutivo, la maggior parte delle aziende (81%) ha pagato il riscatto per poter recuperare i dati, con un terzo di esse che non sono riuscite però a riottenere le informazioni; inoltre, ancora una volta sono risultate più numerose le imprese che hanno pagato senza riuscire a recuperare i dati rispetto a quelle che li hanno recuperati senza pagare.

Per ridurre l’impatto finanziario non solo del pagamento del riscatto ma anche delle procedure di ripristino dei sistemi, gli esperti di Veeam consigliano di sottoscrivere un’assicurazione informatica. Contrariamente alla convinzione che avere una polizza aumenti la probabilità di pagare il riscatto, la ricerca della compagnia ha evidenziato il contrario.

Delle aziende che sono state colpite dai ransomware, il 65% ha pagato tramite assicurazione, mentre un altro 21%, nonostante avesse una polizza, ha scelto di pagare senza presentare una richiesta di risarcimento; questo significa che nel 2023 l’86% delle imprese aveva una copertura assicurativa che avrebbe potuto essere usata per un evento informatico.

I riscatti pagati rappresentano in media solo il 32% dell’impatto finanziario complessivo dopo un attacco. Inoltre, l’assicurazione informatica non copre la totalità dei costi totali associati a un attacco: solo il 62% dell’impatto complessivo è in qualche modo recuperabile attraverso l’assicurazione o altri mezzi, mentre tutto il resto va a scapito del budget aziendale.

L’impatto non è soltanto finanziario, ma anche umano: in caso di attacco, il 45% degli intervistati ha segnalato un aumento della pressione sui team IT e di sicurezza, con un 26% che ha subito una perdita di produttività e un 25% che ha riscontrato interruzioni dei servizi interni o legati ai clienti.

Il report di Veeam evidenzia che l’impatto umano dei ransomware va considerato: il 45% degli intervistati ha segnalato un aumento del carico di lavoro dopo un attacco, e il 40% ha riferito un aumento di livelli di stress e altre sfide personali difficili da mitigare.

ransomware

Pixabay

L’importanza dei backup

Il backup rimane uno degli elementi fondamentali per riprendersi dopo un attacco ransomware e le aziende ne sono consapevoli: alla domanda sull’esistenza di un team di risposta agli incidenti, solo il 2% degli intervistati ha riferito di non averne uno, e solo il 3% ha un team dedicato ma senza protocollo definito.

Nonostante una maggiore attenzione alla sicurezza, le imprese soffrono ancora di disallineamenti tra i team di backup e quelli informatici: quasi due terzi degli intervistati (63%) ritiene che non ci sia un allineamento tra i team. A tal proposito, il 61% dei professionisti di sicurezza e il 75% degli amministratori di backup ritengono che i team necessitino di “miglioramenti significativi” o che sia necessaria una revisione completa del sistema.

Oltre ai dati sui backup, dal report emerge che il 63% delle aziende rischia di reintrodurre infezioni durante il recupero da attacco ransomware o da gravi incidenti informatici. Molte realtà, pressate dalla necessità di ripristinare velocemente i sistemi, saltano passaggi fondamentali che rischiano di portare al ripristino di dati infetti o malware.

Le imprese che hanno subito attacchi riconoscono or all’importanza dell’immutabilità, tanto che il 75% di esse usa dischi hardened on-premise e l’85% sfrutta il cloud-storage con funzionalità di immutabilità. I dati rivelano che metà dello storage di backup complessivo è immutabile, ma ci sono ancora importanti margini di miglioramento.

“La nostra ricerca trasmette un messaggio chiaro: gli attacchi ransomware continueranno, saranno più gravi del previsto e l’impatto complessivo costerà alle aziende più di quanto si aspettino. Le aziende devono agire per garantire la resilienza informatica e riconoscere che un recupero rapido e pulito è essenziale. Allineando i team e rafforzando la cybersecurity con backup immutabili, possono proteggere i loro preziosi dati aziendali mentre Veeam si occupa di mantenere la loro attività in funzione e al sicuro” ha concluso Russell.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/21/le-vittime-di-attacchi-ransomware-non-riescono-a-recuperare-il-43-dei-dati/?utm_source=rss&utm_medium=rss&utm_campaign=le-vittime-di-attacchi-ransomware-non-riescono-a-recuperare-il-43-dei-dati


Zscaler: ecco le novità della Zenith Live EMEA 2024 Innovations


Si sono spente da poche ore le luci sul Zenith Live EMEA 2024 Innovations, evento tenutosi al The World Forum de L’AIA, in Olanda, nel quale Zscaler ha annunciato le sue novità più importanti.

Si comincia con Zscaler Unified Experience, una console di gestione integrata che fornisce un client comune per tutta l’infrastruttura di servizi Zscaler. Pensata per ottimizzare i flussi di lavoro, automatizzare i compiti ripetitivi e migliorare l’efficienza operativa su larga scala, centralizza le configurazioni, dall’endpoint al cloud.

Al tempo stesso, offre analisi dettagliate, programmabilità e risultati guidati dall’intelligenza artificiale. Ciò è reso possibile da una piattaforma unificata, che fornisce una vera e propria vista unica.

ZDX Copilot, recentemente annunciato, è già integrato nella console, garantendo così a tutti i diversi tipi di utenti una visione completa della postura di sicurezza e delle prestazioni di rete della loro organizzazione.

IA vs. IA

L’IA predittiva si conferma un tema d’attualità con Zscaler Breach Predictor, un avanzato servizio di sicurezza cloud basato sull’intelligenza artificiale. L’obiettivo? Consentire alle organizzazioni di prevedere e prevenire le minacce informatiche.

Zscaler ha presentato Breach Predictor come una soluzione di cybersecurity unica nel suo genere, progettata per combattere con l’intelligenza artificiale l’uso crescente dell’IA avversaria.

Il servizio avvisa le organizzazioni quando rileva potenziali scenari di violazione in un ambiente e notifica i team di sicurezza IT con azioni consigliate, come bloccare l’accesso a determinate destinazioni Internet o impedire a un endpoint di comunicare con applicazioni interne.

Il sistema offre dunque sicurezza preventiva, utilizzando il punteggio di probabilità di violazione basato sull’IA per identificare ed eliminare potenziali percorsi di attacco, limitando il rischio informatico complessivo di un’organizzazione.

Jay Chaudhry, CEO di Zscaler, durante il keynote d’apertura allo Zenith Live 24.

I principali vantaggi per le organizzazioni che utilizzano Zscaler Breach Predictor includono una maggiore consapevolezza degli attacchi, una visibilità in tempo reale dei percorsi di attacco e delle attività degli aggressori, inclusi gli utenti coinvolti, per identificare e contenere efficacemente gli attacchi.

Infine, Zscaler Breach Predictor garantisce una efficienza migliorata del SOC, ottimizzando la risposta del centro operativo per la sicurezza informatica alle attività di minaccia ad alta gravità, proprio attraverso l’analisi predittiva e opzioni di mitigazione automatizzata.

A quanto scritto finora s’aggiunge Zscaler Threat Hunting Service, grazie al quale il team di Zscaler sfrutta la sua vasta esperienza e i modelli proprietari personalizzati di machine learning per analizzare, cacciare e neutralizzare proattivamente le minacce.

Il team di ricerca interno ThreatLabz di Zscaler è dotato di intelligence privata certificata su oltre 200 gruppi di minacce, così da aiutare i team SOC a proteggere proattivamente i loro dati e le loro applicazioni. Per quantificare l’impegno di Zscaler e del suo ThreatLabz, parliamo di un servizio attivo 24/7 che distilla centinaia di miliardi di informazioni in avvisi contestualizzati.

Ciò gioca ovviamente a vantaggio dei team di sicurezza, che possono così fermare le minacce all’inizio della catena di attacco, analizzando il traffico Internet e SaaS. E, quindi, rilevare e interrompere gli attacchi prima che abbiano violato gli endpoint di un’organizzazione e causato danni.

IoT e OT: il perimetro s’allarga

Una delle novità più importanti Zenith Live ‘24 è stata la Zero Trust SIM, che porta le connettività sicura dello Zero Trust di Zscaler nel mondo dei dispositivi IoT e OT.

Nella costante ricerca di monitorare perimetri aziendali sempre più estesi e variegati, Zscaler ha compreso l’importanza di controllare anche ciò che opera al di fuori dei confini dell’infrastruttura di rete tradizionale. E il cui traffico, nel caso dei dispositivi mobili attivi al di fuori del perimetro tradizionale, sfuggirebbe al controllo dei team di sicurezza IT.

Connettendo utenti, sedi, applicazioni e ora dispositivi IoT e OT attraverso la piattaforma Zero Trust Exchange, Zero Trust SIM estende il concetto di zero trust e protegge il traffico dei dispositivi e dei server non solo nelle filiali, nei magazzini e nelle fabbriche, ma anche in movimento.

Con Zero Trust SIM, le organizzazioni possono garantire un processo di connettività uniforme attraverso tutti gli altri servizi Zscaler, inclusi Client Connector o Branch Connector, e affrontare un’ampia gamma di casi d’uso.

Al Zenith Live EMEA 2024 Innovations, tenutosi al The World Forum de L’AIA, in Olanda, hanno partecipato oltre un migliaio di persone.

Zscaler e NVIDIA per soluzioni innovative basate sull’AI generativa

Il rapido progresso dell’intelligenza artificiale sta rivoluzionando il settore della cybersecurity, accelerando l’innovazione. Per gestire efficacemente le operazioni IT e contrastare le minacce su larga scala, le aziende devono sfruttare appieno i loro vasti volumi di dati, adottando un approccio proattivo e offensivo alla sicurezza.

Durante Zenith Live ‘24, Zscaler ha annunciato una collaborazione con NVIDIA per accelerare le tecnologie copilot basate sull’intelligenza artificiale. Zscaler utilizzerà così le tecnologie AI di NVIDIA per offrire alle aziende una nuova esperienza utente e servizi copilot focalizzati sulla sicurezza.

L’introduzione di nuove funzionalità di intelligenza artificiale, che sfruttano i microservizi di inferenza NVIDIA NIM, NVIDIA NeMo Guardrails e il framework NVIDIA Morpheus, migliorerà significativamente la capacità di elaborare i dati dalla piattaforma Zero Trust Exchange.

In particolare, la soluzione Zscaler ZDX Copilot, insieme a NVIDIA NeMo Guardrails, fornirà informazioni sulle prestazioni di rete, dispositivi e applicazioni, facilitando operazioni IT e supporto su larga scala.

NeMo Guardrails gestirà invece le conversazioni, garantendo precisione, adeguatezza e sicurezza nelle applicazioni intelligenti con modelli linguistici di grandi dimensioni. Inoltre, contribuirà a proteggere le aziende monitorando i sistemi di intelligenza artificiale generativa.

Zscaler offrirà anche soluzioni di intelligenza artificiale predittiva e generativa grazie a NVIDIA Morpheus e NVIDIA NIM.

In particolare, Zscaler ZDX Copilot con NVIDIA Morpheus permetterà agli sviluppatori di creare applicazioni ottimizzate per filtrare, elaborare e classificare grandi volumi di dati di streaming di cybersecurity. Questo consentirà di rilevare le minacce in tempo reale, ottimizzando le pipeline AI con grandi volumi di dati.

Zscaler ZDX Copilot con NVIDIA NIM, parte di NVIDIA AI Enterprise, supporterà una vasta gamma di LLM, offrendo ai clienti funzionalità di inferenza di AI generativa efficienti e scalabili, ideali per specifici casi d’uso nella sicurezza e protezione dei dati.

Zscaler rafforza la partnership con Google

Gli approcci di sicurezza tradizionali come le VPN creano ampie superfici di attacco, permettendo ai criminali informatici di accedere e muoversi lateralmente nelle reti per esfiltrare dati sensibili.

Secondo il recente report Zscaler ThreatLabz VPN Risk 2024, il 56% delle aziende ha subito attacchi legati alle VPN nell’ultimo anno, e il 91% degli intervistati è preoccupato per le violazioni IT causate dalle VPN. La partnership tra Google e Zscaler offre un accesso sicuro alle applicazioni private senza l’uso delle VPN.

Quando dipendenti e terze parti usano dispositivi personali (BYOD) per accedere alle applicazioni aziendali, aumentano i rischi di minacce informatiche e perdita di dati. Soluzioni tradizionali come agenti di sicurezza per gli endpoint e infrastrutture desktop virtuali (VDI), sono costose e complesse. Alcune aziende hanno proposto browser specializzati, ma ciò aggiunge complessità per gli utenti.

La collaborazione tra Zscaler e Google riduce la dipendenza dalle VDI rimuovendo la necessità di nuovi browser. L’integrazione con Chrome Enterprise Premium fornisce a milioni di utenti aziendali protezione avanzata dei dati e contro le minacce, eliminando la necessità di VPN tradizionali.

Insieme alla Zero Trust SIM, gli annunci delle collaborazioni con Nvidia e Google sono stati tra i momenti più importanti della manifestazione.

L’integrazione di Zscaler con Google Workspace previene l’esfiltrazione di dati sensibili da app come Gmail e Drive. La condivisione dei dati di telemetria di Zscaler con Google Security Operations rafforza le operazioni di sicurezza direttamente dal cloud, migliorando la piattaforma Zero Trust Exchange di Zscaler.

Zscaler acquisirà segnali da Chrome Enterprise, inclusi livello di sicurezza del dispositivo, identità dell’utente e attributi del dispositivo, permettendo alle aziende di limitare l’accesso aziendale ai browser Chrome Enterprise. Ciò garantisce che dipendenti e collaboratori esterni possano accedere in modo sicuro e flessibile alle applicazioni private.

Le restrizioni per i tenant e i controlli granulari delle istanze mantengono separati i dati personali e professionali. L’integrazione con le API delle etichette di Google Drive consente una gestione avanzata dei file per classificazione e protezione dei dati.

Infine, l’integrazione di Zscaler con Google Security Operations migliora l’efficacia nella rilevazione, analisi e neutralizzazione delle minacce, fornendo dati fruibili senza dover passare da una console all’altra durante le indagini.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/21/zscaler-ecco-le-novita-della-zenith-live-emea-2024-innovations/?utm_source=rss&utm_medium=rss&utm_campaign=zscaler-ecco-le-novita-della-zenith-live-emea-2024-innovations