Un malware Linux usa le emoji di Discord per eseguire comandi


Discord è una delle piattaforma più amate non solo dai videogiocatori, ma anche dagli attaccanti: da anni i cybercriminali la utilizzano per distribuire malware o eseguire bot per l’esecuzione di codice dannoso sui dispositivi colpiti. Di recente i ricercatori di Volexity hanno scoperto un nuovo malware progettato per usare Discord: si chiama DISGOMOJI ed è compilato per colpire i sistemi Linux sfruttando le emoji sulla piattaforma. 

malware Linux Discord

Pexels

Nel dettaglio, il team ha individuato un ELF (un eseguibile per Linux) scritto in Golang e distribuito tramite archivio .zip. Una volta estratto, il file scarica un documento .pdf chiamato “DSOP”, sigla che sta per “Defence Service Officer Provident Fund”, il fondo di previdenza indiano specifico per i servizi di difesa; aprendo il .pdf, il payload malevolo scarica vmcoreinfo, un’istanza del malware che è a sua volta un ELF scritto in Golang.

DISGOMOJI usa Discord per la comunicazione col server degli attaccanti. Nel file ELF sono presenti un token di autenticazione e un server ID per accedere alla piattaforma; il malware crea un canale dedicato per la comunicazione, con ogni canale che rappresenta una singola vittima.

A questo punto gli attaccanti possono usare il canale per inviare le emoji, ognuna delle quali esegue uno specifico comando, ed eventualmente includere dei parametri. Esempi di emoji legati a comandi sono la fotocamera con flash che viene usata per catturare uno screenshot e inviarlo tramite il canale; la mano con l’indice puntato all’insù che carica un file sul dispositivo della vittima, allegato insieme all’emoji; il fuoco che cerca e invia tutti i file con estensione indicata in una lista predefinita, tra i quali .csv, .doc, .iso, .jpg e altre; l’uomo che corre per eseguire un comando specificato tramite una stringa.

DISGOMOJI mantiene la persistenza usando cron e può sopravvivere ai riavvii sfruttando l’entry @reboot aggiunta al crontab.

Secondo i ricercatori, dietro il malware ci sarebbe il gruppo pakistano UTA0137. La campagna, contro obiettivi governativi in India, ha scopi di cyberspionaggio.

Pixabay

I ricercatori di Volexity hanno scoperto anche diversi tool second-stage utilizzati da UTA0137 dopo l’infezione dei dispositivi. Il gruppo ha utilizzato Nmap per scansionare la rete della vittima, Chisel e Ligolo per  il tunneling e il servizio di file sharing oshi[.]at per esfiltrare dati dalle macchine compromesse. In alcuni casi, il gruppo ha provato a persuadere gli utenti a inserire la loro password di sistema in un pop-up malevolo.

“Questo malware è sviluppato sul progetto open-source esistente discord-c2, e l’aggressore ha ampliato il codice esistente per aggiungere funzioni di utility per le sue intrusioni, pur mantenendo la struttura di comando C2 basata sulle emoji” spiegano i ricercatori. L’utilizzo delle emoji si rivela particolarmente utile per eludere i controlli di sicurezza, dal momento che le soluzioni di cybersecurity cercano comandi testuali.

Le organizzazioni che potrebbero essere colpite da questa campagna devono controllare attentamente il traffico di Discord per individuare possibili connessioni sospette.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/19/un-malware-linux-usa-le-emoji-di-discord-per-eseguire-comandi/?utm_source=rss&utm_medium=rss&utm_campaign=un-malware-linux-usa-le-emoji-di-discord-per-eseguire-comandi


Dispositivi F5 BIG-IP usati per anni per sottrarre dati aziendali


Velvet Ant, un gruppo di attaccanti cinesi, ha sfruttato per anni F5 BIG-IP per ottenere persistenza nelle rete aziendali e sottrarre dati sensibili; a scoprirlo sono stati i ricercatori di Sygnia: a fine 2023 il team ha analizzato un grosso cyber attaccato ai danni di una grande organizzazioni e ha rivelato che il gruppo di black-hat hacker è rimasto nella rete aziendale per circa tre anni senza mai essere scoperto.

F5 BIG-IP

Pixabay

F5 BIG-IP è un’appliance che offre servizi avanzati di gestione del traffico e sicurezza come bilanciamento del carico, offload SSL/TLS, DNS e firewall per migliorare la disponibilità e le performance delle applicazioni.

Compromettendo questi dispositivi, il gruppo è riuscito a esercitare un controllo significativo sul traffico di rete senza mai destare sospetti. Poiché generalmente le aziende fanno più attenzione alla sicurezza applicativa, i log dei sistemi operativi vengono spesso ignorati; per questo i dispositivi F5 si sono rivelati il posto perfetto per posizionare la backdoor e permettere al gruppo di eludere i controlli di sicurezza.

“L’organizzazione compromessa disponeva di due appliance F5 BIG-IP che fornivano servizi quali firewall, WAF, bilanciamento del carico e gestione del traffico locale. Queste appliance erano direttamente esposte a Internet e sono state entrambe compromesse” affermano i ricercatori. Entrambi i dispositivi eseguivano versioni obsolete e vulnerabili del sistema operativo, e gli attaccanti hanno sfruttato una delle vulnerabilità per ottenere accesso remoto ai device.

Dopo aver ottenuto l’accesso ai file del dispositivo Velvet Ant ha eseguito PlugX, un trojan ad accesso remoto utilizzato da gruppi state-sponsored cinesi fin dal 2008. La versione base del trojan consente l’accesso remoto ai sistemi, ma grazie al suo sistema modulare può essere arricchito di ulteriori funzionalità.

I dispositivi F5 BIG-IP colpiti da altri malware

Oltre a PlugX, utilizzando per la comunicazione col server C2, il gruppo ha diffuso altri quattro malware nella rete. Uno di questi è VELVETSTING, un tool che si connette al server C2 una volta ogni ora per ricevere eventuali comandi ed eseguirli.

Gli altri malware sono VELVETTAP, uno strumento in grado di ottenere i pacchetti di rete; SAMRID, conosciuto anche come EarthWorm, un tool open-source per il tunneling; infine ESRDE, uno strumento simile a VELVETSTING che utilizza bash invece di csh.

Nel corso degli anni il gruppo ha utilizzato diversi tool e tecniche per infiltrarsi nei sistemi critici e accedere a informazioni sensibili. I ricercatori di Sygnia spiegano che il gruppo è riuscito a familiarizzare con la complessa infrastruttura di rete dell’organizzazione e ottenere così persistenza in numerose aree della rete.

Il team di Sygnia è riuscito inizialmente a eliminare la presenza del gruppo dalla rete, ma dopo qualche giorno Velvet Ant è tornato alla carica infettando nuovi host.

Per proteggersi da questo tipo di attacchi, i ricercatori di Sygnia consigliano di limitare le connessioni in uscita verso il web e analizzare attentamente il traffico interno per ridurre il rischio di movimento laterale. È fondamentale inoltre mantenere aggiornati i sistemi e dismettere il prima possibile i server legacy; infine, occorre implementare soluzioni EDR per intercettare eventuali azioni malevoli e mitigare la raccolta di credenziali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/18/dispositivi-f5-big-ip-usati-per-anni-per-sottrarre-dati-aziendali/?utm_source=rss&utm_medium=rss&utm_campaign=dispositivi-f5-big-ip-usati-per-anni-per-sottrarre-dati-aziendali


CyberArk Identity Security Threat Landscape: nel 2024 il 91% delle aziende italiane ha affrontato almeno un attacco ransomware


CyberArk, società leader nel campo della sicurezza informatica e specializzata in soluzioni di Identity Security, ha appena divulgato un nuovo report, il CyberArk 2024 Identity Security Threat Landscape.

Per farlo, ha deciso di avviare contestualmente il CyberArk World Impact Tour. L’evento, partito da Nashville lo scorso 22 maggio, sta toccando tutte le città europee e si sposterà in Asia il 25 luglio, con la tappa di Singapore.

Quello delle identità digitali è il tema cardine dell’azienda, che fra i tanti servizi offre la gestione degli accessi privilegiati, volta a ridurre il rischio di login non autorizzati e di abusi interni.

Nel suo portafoglio troviamo prodotti per la protezione delle identità digitali sia umane che macchina, in grado di garantire che solamente utenti e dispositivi autorizzati possano accedere alle risorse aziendali.

Ed è dalle macchine che, secondo CyberArk, oggi arrivano le minacce più grandi. Le loro identità paiono simili a quelle umane ma in realtà sono relative a dispositivi IoT, applicazioni, servizi cloud e sistemi di automazione industriale, come i robot che eseguono operazioni e comunicano con i sistemi di controllo.

L’insieme delle credenziali e degli identificatori digitali utilizzati dalle macchine per autenticarsi, è in costante crescita. Ciò è dovuto sia all’adozione diffusa di strategie multi-cloud, sia al crescente utilizzo di programmi legati all’intelligenza artificiale.

Tuttavia, secondo il CyberArk 2024 Identity Security Threat Landscape, il 63% degli intervistati considera privilegiati solo gli utenti umani. Dal che ne risulta che solamente il 37% ha un comportamento virtuoso.

Il CyberArk 2024 Identity Security Threat Landscape prende poi in esame le principali aziende italiane, e rivela che il 90% di esse ha subito due o più violazioni legate all’identità nell’ultimo anno. Il 91%, inoltre, ha affrontato almeno un attacco ransomware nel corso degli ultimi 12 mesi; l’83%, infine, ha pagato un riscatto per ripristinare i dati.

Sempre secondo l’analisi, le identità di terze parti sono considerate le più rischiose (51%), seguite da quelle macchina (49%) e da quelle dei clienti B2B (44%). Infine, il 39% prevede che le identità cresceranno di 2 volte nei prossimi 12 mesi.

Paolo Lossa, Country Sales Director di CyberArk Italia.

“Le iniziative digitali volte a far progredire le aziende creano inevitabilmente una pletora di identità umane e macchina, molte delle quali con accesso a dati sensibili, a cui devono essere applicati controlli di sicurezza per proteggersi dalle violazioni incentrate sull’identità”, dichiara Matt Cohen, Chief Executive Officer di CyberArk.

“Il report mostra come violazioni di questo tipo abbiano colpito quasi tutte le imprese – spesso più di una volta – e conferma che le soluzioni tradizionali puntuali sono inefficaci per contrastare gli attacchi attuali. Per essere all’avanguardia è necessario un cambio di paradigma, in cui la resilienza sia costruita attorno a un nuovo modello di cybersecurity che metta al centro la sicurezza delle identità”.

A queste parole fanno eco quelle di Paolo Lossa, Country Sales Director di CyberArk Italia: “Come emerso dal nostro report, il 90% delle aziende italiane ha subito due o più violazioni di identità nel corso dell’ultimo anno. È un dato che allarma e che conferma l’esigenza prioritaria per l’Italia di focalizzarsi rapidamente sulla cybersecurity per rafforzare le proprie difese da attacchi IT sempre più sofisticati e pericolosi”.

L’intelligenza di CyberArk CORA AI

In linea con i risultati della ricerca del 2023, il report di quest’anno evidenzia che quasi tutte le aziende (98%) utilizzano l’AI nelle loro iniziative di cybersecurity. Inoltre, la ricerca prevede un aumento del volume e della sofisticazione degli attacchi legati all’identità, poiché grazie all’intelligenza artificiale anche i cybercriminali possono migliorare le loro capacità, inclusa la creazione di malware e phishing.

Curiosamente, nonostante il 90% delle aziende preveda che gli strumenti basati su AI comporteranno rischi informatici nel prossimo anno, oltre il 70% ritiene che i propri dipendenti siano in grado di identificare eventuali deepfake.

Ciò spiega l’integrazione nella CyberArk Identity Security Platform di CyberArk CORA AI, che offre funzionalità basate sull’IA in grado di tradurre una grande quantità di dati sull’identità in insight, permettendo di eseguire azioni complesse attraverso il linguaggio naturale.

CORA AI rileva e segnala anche le anomalie di sicurezza all’interno di AWS Secrets Manager, avvisando gli utenti in caso di accessi insoliti o non conformi che potrebbero indicare una compromissione di identità, accelerando così le indagini e i tempi di risposta.

Supporta inoltre istruzioni in linguaggio naturale, la creazione di safe e l’interrogazione di dati, eseguendo rapidamente i comandi impartiti utilizzando i vari prodotti della CyberArk Identity Security Platform.

Massimo Carlotti, responsabile del team di pre-vendita di CyberArk, ha ricordato la suddivisione del personale tra forza lavoro, IT, sviluppatori e macchine.

Un “safe” è un contenitore sicuro in cui vengono archiviate e gestite in modo protetto le credenziali, i segreti e le altre informazioni sensibili. Le safe sono utilizzate per controllare chi può accedere a quali informazioni e per garantire che solo gli utenti autorizzati possano vedere o utilizzare quei dati.

“Nell’attuale panorama digitale in rapida evoluzione, l’AI è un’arma a doppio taglio: è usata sia dai malintenzionati per superare le barriere di sicurezza, sia dalle aziende lungimiranti per le sue potenti capacità di difesa. Se applicata strategicamente, l’IA diventa una tecnologia trasformativa capace di risolvere i problemi reali dei clienti”, afferma Matt Cohen, CEO di CyberArk.

CORA AI offre anche la gestione degli accessi privilegiati e strumenti completi per il privilegio minimo, elaborando automaticamente i dati raccolti da CyberArk Endpoint Privilege Manager per ridurre i rischi.

Il privilegio minimo è una pratica di sicurezza che prevede di fornire agli utenti solo i permessi strettamente necessari per svolgere le loro attività, riducendo così la superficie d’attacco e minimizzando i rischi di abuso.

Infine, CORA AI risponde alle domande senza necessità di consultare lunghe documentazioni, fornendo spiegazioni e indicazioni chiare e in tempo reale.

CyberArk Identity Security Platform: la sicurezza prima di tutto

L’intelligenza artificiale di CyberArk mostra il massimo potenziale quando applicata nella CyberArk Identity Security Platform, che permette alle aziende di impostare il livello di controllo desiderato dei privilegi a ogni identità.

I miglioramenti apportati alla piattaforma forniscono nuovi insight di sicurezza che monitorano lo stato di salute e i rischi dell’infrastruttura d’identità, offrendo intelligence, analisi continua e indicazioni per la risoluzione dei problemi. Inoltre, informazioni dettagliate sulle password contribuiscono a impedire attacchi causati da credenziali compromesse.

Le soluzioni per la sicurezza della forza lavoro includono anche miglioramenti a CyberArk Secure Web Sessions, che offre policy di gestione degli accessi dettagliate per consentire o bloccare l’accesso e le azioni eseguite dopo l’autenticazione.

CyberArk Endpoint Privilege Manager introduce un’autenticazione forte end-to-end senza password per l’accesso agli endpoint e il controllo delle applicazioni. Per quanto riguarda gli utenti IT, le nuove funzionalità includono il supporto per l’accesso sicuro e senza privilegi permanenti, con la possibilità di isolare e verificare le sessioni privilegiate.

Miglioramenti ulteriori per la protezione degli utenti IT provengono da CyberArk Privileged Access Manager, con l’integrazione di un nuovo servizio di gestione delle sessioni che consente ai clienti di mantenere il controllo dei propri secret on-premise.

CyberArk Security Platform permette alle aziende di applicare il livello appropriato di controllo dei privilegi a ogni identità.

Inoltre, con CyberArk Secure Browser, gli utenti IT e i fornitori possono avviare l’accesso sicuro alle risorse on-premise e cloud con un solo clic dalla barra laterale del browser.

Per soddisfare le esigenze degli sviluppatori, le aziende possono ora fornire ai team IT, di sviluppo e cloud operation un accesso privilegiato e nativo just-in-time a database come Oracle, Postgres e MongoDB.

Questo approccio aiuta a prevenire che malware e ransomware raggiungano i database, perché limita il tempo e le circostanze in cui le credenziali privilegiate sono attive, riducendo così le opportunità per i cybercriminali di sfruttare eventuali vulnerabilità.

Ulteriori miglioramenti per la protezione degli sviluppatori includono la gestione dell’accesso ai servizi nativi di AWS, Azure e GCP tramite la politica di “zero privilegi permanenti”, impedendo il movimento laterale durante un attacco.

Policy personalizzate consentono agli utenti di connettersi in modo nativo con gli strumenti preferiti, sia tramite interfaccia a riga di comando che console cloud, rimuovendo i diritti al termine della sessione.

Per quanto riguarda le identità macchina, i team di sicurezza cloud hanno ora visibilità sui secret, gestiti e non, negli archivi di Azure, riducendo la dispersione dei repository di credenziali cloud nativi.

Grazie a questa visibilità migliorata, i team di sicurezza possono ridurre la dispersione consolidando e centralizzando la gestione delle credenziali. In questo modo si migliora la sicurezza complessiva e si riducono i rischi associati a credenziali non monitorate o non gestite.

Ulteriori miglioramenti per la protezione delle identità macchina includono CyberArk Secrets Hub, che ora identifica, gestisce centralmente e ruota i secret nei Key Vault di Azure e Google Cloud.

CyberArk Conjur Cloud estende le opzioni di gestione dei secret per i clienti PAM Self-hosted, aggiungendo secret dinamici e a rotazione. L’esperienza utente è migliorata notevolmente grazie all’accesso nativo con un solo clic alle risorse aziendali, con controlli intelligenti dei privilegi a protezione.

Grazie all’integrazione con CyberArk Secure Browser, gli utenti possono aprire sessioni web avviando qualsiasi client connesso, sia SaaS, cloud o applicazioni desktop. Gli amministratori possono configurare l’accesso degli utenti da un’unica schermata, visualizzare tutte le policy della piattaforma e utilizzare CyberArk CORA AI per semplificare le proprie attività.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/17/cyberark-identity-security-threat-landscape-nel-2024-il-91-delle-aziende-italiane-ha-affrontato-almeno-un-attacco-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=cyberark-identity-security-threat-landscape-nel-2024-il-91-delle-aziende-italiane-ha-affrontato-almeno-un-attacco-ransomware


Una campagna di cryptojacking colpisce i cluster Kubernetes mal configurati


I ricercatori di Wiz, fornitore di soluzioni di sicurezza per il cloud, hanno scoperto una nuova campagna di cryptojacking che colpisce i cluster Kubernetes mal configurati.

Nella campagna, ancora in atto, gli attaccanti hanno sfruttato l’accesso anonimo ai cluster esposti su Internet per eseguire immagini di container malevoli presenti su Docker Hub. Le immagini contengono un miner di DERO chiamato pause.

“È interessante notare che gli attaccanti hanno codificato le informazioni relative ai loro portafogli nell’eseguibile del miner; ciò permette al gruppo di eseguire il miner senza alcun flag, probabilmente come meccanismo per evadere le difese” spiegano i ricercatori.

cryptojacking Kubernetes

Pixabay

A essere vulnerabili sono tutti i cluster Kubernetes con autenticazione anonima abilitata che assegnano agli utenti anonimi permessi non di default, i quali possono essere abusati dagli attaccanti. Dopo aver ottenuto accesso iniziale e aver verificato di avere i permessi necessari, gli attaccanti eseguono diversi workload di cryptominer riferiti a pause con nomi che appaiono innocui.

Gli workload contengono diverse immagini malevole, tutte in grado di eseguire il miner pause. Il nome, spiegano i ricercatori, è stato scelto probabilmente per ricordare il vero container “pause” che si trova di solito nei cluster Kubernetes.

Il miner usato per il cryptojacking in Kubernetes è un malware open-source scritto in Go. Analizzando il codice del miner, i ricercatori hanno trovato due indirizzi di portafogli di criptovalute.

Il team di Wiz ha scoperto anche un altro miner DERO, questa volta specifico per sistemi Windows, e un dropper script chiamato ddns.sh usato dal gruppo per interrompere eventuali altri processi di mining in esecuzione sul sistema.

Non è la prima volta che i ricercatori di sicurezza individuano le attività di pause: lo scorso anno a marzo il team di CrowdStrike aveva segnalato per la prima volta l’attività del gruppo. Nel frattempo gli attaccanti hanno migliorato le proprie tecniche per eludere i controlli di sicurezza: in primis, il gruppo ha usato UPX-packing per oscurare i binari del malware; gli attaccanti hanno inoltre integrato gli indirizzi wallet nei binari per bypassare i controlli; infine, hanno utilizzato domini con nomi innocui per non dare nell’occhio e confondersi col traffico legittimo.

Pixabay

“Sebbene non vi siano prove che il gruppo a si sia spostato lateralmente dal cluster Kubernetes all’ambiente cloud più ampio, gli aggressori possono certamente farlo se non sono presenti solidi confini di sicurezza” afferma il team di Wiz.

Per proteggersi da questo attacco, i ricercatori consigliano di disabilitare l’accesso esterno al cluster a meno che non sia assolutamente necessario e disabilitare l’accesso anonimo alle risorse. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/14/una-campagna-di-cryptojacking-colpisce-i-cluster-kubernetes-mal-configurati/?utm_source=rss&utm_medium=rss&utm_campaign=una-campagna-di-cryptojacking-colpisce-i-cluster-kubernetes-mal-configurati


CERT-AGID 01 – 07 Giugno 2024: 202 IOC e una campagna malware sconosciuta


Questa settimana, il CERT-AGID ha individuato e analizzato complessivamente 31 campagne malevole nel contesto italiano, di cui 18 mirate specificamente a obiettivi italiani e 13 di carattere generale che hanno comunque coinvolto l’Italia. Ai suoi enti accreditati sono stati forniti i relativi 202 indicatori di compromissione (IOC).

I temi più rilevanti della settimana

Questa settimana sono stati individuati 13 temi utilizzati per diffondere campagne malevole in Italia. Tra questi, il tema Banking è stato spesso sfruttato nelle campagne di phishing dirette principalmente a clienti di banche italiane, poste, carte di credito e prepagate, ed è stato anche impiegato per diffondere il malware Irata attraverso una campagna di smishing.

Il tema del Rinnovo è stato utilizzato nelle campagne di phishing legate ad Aruba e OVHcloud, facendo leva sulla mancata conferma del rinnovo del dominio. Il tema Webmail è stato prevalentemente usato per le campagne di phishing indirizzate agli utenti di cPanel. Gli altri temi hanno supportato diverse campagne di malware e phishing.

Un caso di particolare interesse è stata la campagna di phishing veicolata tramite PEC registrata appositamente, che il CERT-AGID ha contrastato con l’aiuto dei Gestori PEC.

Fonte: CERT-AGID

Malware della settimana

Questa settimana in Italia sono state osservate cinque famiglie di malware. Di particolare rilievo sono le campagne relative a Guloader, con tre campagne individuate, di cui due specificamente italiane, su temi come “Preventivo”, “Pagamenti” e “Documenti”, veicolate tramite email con allegati IMG, PDF e ZIP contenenti script VBS.

AgentTesla ha visto due campagne, una italiana e una generale, rispettivamente su “Contratti” e “Acquisti”, diffuse tramite email con allegati IMG e GZ.

È stata poi osservata una campagna che ha diffuso un malware ancora sconosciuto, sfruttando il tema “Pagamenti” e veicolato tramite email con allegato ZIP contenente un archivio JAR mascherato da IMG.

Irata è stata protagonista di una campagna italiana di smishing a tema “Banking”, che distribuisce un file APK tramite un link. Infine c’è stata anche una campagna italiana a tema “Preventivo”, diffusa da Remcos tramite email con allegati RAR.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana sono stati coinvolti 13 brand nelle campagne di phishing. Di particolare rilievo sono state le numerose campagne rivolte ad Aruba e IntesaSanPaolo, che hanno sfruttato principalmente la scusa del mancato rinnovo del dominio e la necessità di compiere operazioni bancarie.

Si segnala inoltre una campagna di phishing effettuata tramite email PEC registrata in modo fraudolento, e il succitato smishing a tema bancario finalizzato a diffondere il ransomware Irata.

Fonte: CERT-AGID

Formati e canali di diffusione

Questa settimana gli attacchi sono stati veicolati attraverso 9 diversi tipi di file. I più gettonati sono stati ZIP e IMG (2). Con un solo impiego troviamo i file VBS, JAR, HTML, GZ, APK, PDF e RAR.

Relativamente ai canali di diffusione, le email sono state usate 30 volte, le PEC una sola volta.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/10/cert-agid-01-07-giugno-2024-202-ioc-e-una-campagna-malware-sconosciuta/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-01-07-giugno-2024-202-ioc-e-una-campagna-malware-sconosciuta


Web-based PLC malware: Come IronSpider Rivoluziona le Minacce Cibernetiche in Ambito Industriale

Un team di ricercatori del Georgia Institute of Technology ha sviluppato il malware IronSpider, dimostrando la possibilità di attacchi remoti simili a Stuxnet contro PLC moderni attraverso vulnerabilità web-based.
Nel mondo sempre più connesso dei sistemi di controllo industriale, una nuova minaccia sta emergendo: il malware web-based. Un team di ricercatori del Georgia Institute of Technology ha recentemente sviluppato un malware chiamato IronSpider, capace di colpire i Controller Logici Programmabili (PLC) moderni. Questo malware dimostra la possibilità di attacchi remoti simili a Stuxnet, ma con un approccio completamente diverso. IronSpider sfrutta le vulnerabilità delle API web-based dei PLC, aumentando significativamente la superficie di attacco e mettendo a rischio le infrastrutture critiche.
Nei PLC tradizionali, un attaccante può prendere di mira il livello di logica di controllo o il firmware. Gli attacchi al firmware, in particolare, offrono un elevato grado di controllo del dispositivo e sono difficili da rilevare, ma la distribuzione del malware può risultare complicata. Gli attacchi al livello di logica di controllo sono più facili da eseguire, ma anche più suscettibili di essere scoperti. Entrambi questi scenari richiedono però all’attaccante un accesso privilegiato alla rete industriale del target.Molti PLC moderni includono un server web e possono essere gestiti a distanza tramite API dedicate e un browser web che funge da interfaccia uomo-macchina (HMI). Questo determina sicuramente numerosi vantaggi in termini di efficienza ed efficacia delle operation, tuttavia determinano anche un aumento della superficie di attacco.

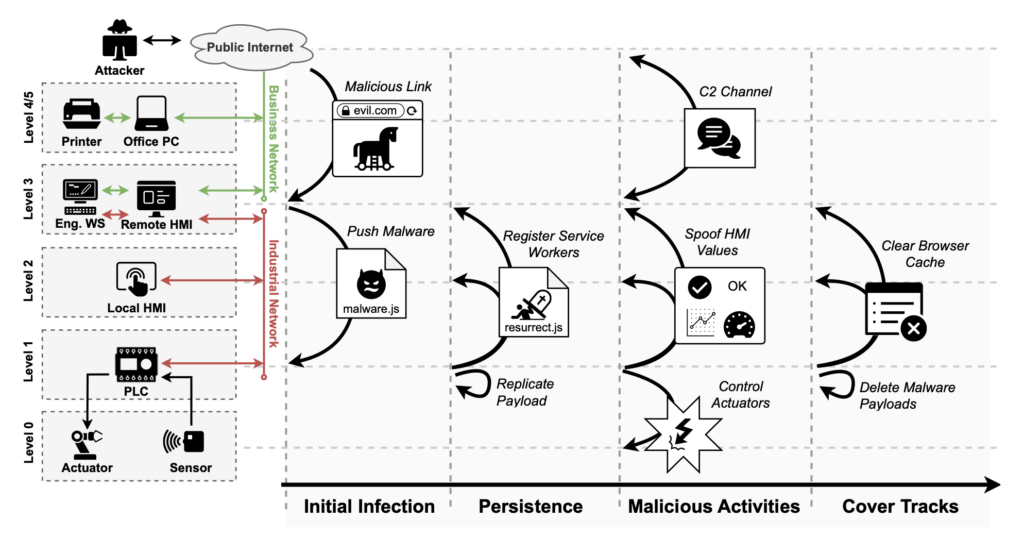
Infatti, i ricercatori hanno sviluppato un malware web-based, denominato IronSpider, che risiede nella memoria del controller, ma è eseguito dai dispositivi dotati di browser presenti nell’ambiente ICS. Questo malware sfrutta le API web legittime del PLC per interferire con i processi industriali o danneggiare le macchine.

Fig.1: Web-Based PLC Malware Lifecycle

Il malware IronSpider sfrutta i service worker per garantire la persistenza, consentendo al codice JavaScript di eseguirsi indipendentemente dalla pagina web che lo ha installato, e può sopravvivere anche dopo la rimozione dal server. Utilizzando questo metodo, il malware può superare gli aggiornamenti del firmware, le nuove versioni degli HMI web-based e persino le sostituzioni hardware.

Una volta distribuito, le capacità del malware dipendono dalla potenza delle legittime API web-based utilizzate, e alcune di queste API sono molto potenti. Ad esempio, possono essere sfruttate per sovrascrivere direttamente i valori di input/output, manipolare gli input dell’HMI, modificare le impostazioni di sicurezza, falsificare i dati visualizzati sull’HMI e persino esfiltrare dati in tempo reale.

I ricercatori hanno dichiarato che il malware può anche stabilire una connessione di Comando & Controllo (C&C), anche se il PLC bersaglio si trova in una rete isolata. Una volta che l’attaccante ha eseguito l’accesso, può coprire le proprie tracce facendo in modo che il malware si distrugga, sovrascriva il payload dannoso con un payload benigno, deregistri tutti i service worker e potenzialmente esegua un ripristino alle impostazioni di fabbrica del dispositivo.

Il malware è stato sviluppato prendendo di mira i PLC Wago. L’attacco simulato coinvolge lo sfruttamento di vulnerabilità precedentemente sconosciute per distribuire il malware quando l’operatore bersaglio guarda un banner pubblicitario appositamente creato. IronSpider è stato paragonato al noto Stuxnet, che ha preso di mira una centrale nucleare dell’Iran più di un decennio fa.

“Stuxnet ha sabotato le strutture nucleari iraniane modificando il segnale di uscita analogico verso i variatori di frequenza che controllavano le centrifughe di arricchimento dell’uranio. Un risultato diretto di questo sabotaggio è stata la distruzione fisica di oltre 1.000 centrifughe e una riduzione del 30% della capacità operativa delle strutture”, hanno detto i ricercatori nel loro paper. Il malware IronSpider è stato in grado di ottenere un attacco fondamentalmente simile utilizzando un approccio drasticamente diverso. Stuxnet attaccava i PLC tramite malware di logica di controllo distribuito tramite workstation di ingegneria compromesse. IronSpider, utilizza un malware we-based distribuito attraverso un sito web maligno senza la necessità di compromettere sistemi periferici.

Sebbene l’attacco sia stato eseguito contro un prodotto specifico, i ricercatori hanno dimostrato che questo tipo di malware PLC può essere utilizzato anche contro PLC Siemens, Emerson, Schneider Electric, Mitsubishi Electric e Allen Bradley.

Nel loro studio, i ricercatori hanno formulato diverse raccomandazioni per proteggersi dal malware PLC web-based, inclusi i passaggi che gli sviluppatori browser possono implementare per impedire l’accesso pubblico alle reti private e i cambiamenti all’architettura dei server web. Hanno inoltre delineato i controlli che i produttori di PLC possono implementare per rendere più sicuri i propri dispositivi contro questo nuovo tipo di attacco.

Fonti: “Compromising Industrial Processes using Web-Based Programmable Logic Controller Malware” Ryan Pickren, Tohid Shekari, Saman Zonouz, Raheem Beyah Georgia Institute of Technology, Network and Distributed Systems Security (NDSS) Symposium 2024 26 February – 1 March 2024, San Diego, CA, USA https://www.ndss-symposium.org/wp-content/uploads/2024-49-paper.pdf

Articolo a cura di Mariacristina Bringheli

Profilo Autore

Mariacristina è una Cyber Security Manager con oltre 5 anni di esperienza in ambito IT ed OT. Ha lavorato in diversi contesti internazionali, inclusi Stati Uniti e Medio Oriente, interagendo con una vasta gamma di clienti e fornendo supporto nella definizione e implementazione di strategie integrate di sicurezza informatica.
Negli ultimi anni, nell’area Emerging Technology di Deloitte Risk Advisory, si concentra sulle tematiche cyber legate alle tecnologie emergenti, con focus sulla sicurezza OT e IIoT, e ha acquisito una conoscenza strutturata e approfondita diversi processi produttivi e delle minacce informatiche che li prendono di mira, in particolare in ambienti complessi e fortemente interconnessi. La sua esperienza e competenza si estendono anche alla valutazione dei rischi informatici e alla protezione delle infrastrutture critiche.
Inoltre, grazie al suo coinvolgimento in diversi progetti focalizzati sulla gestione delle crisi informatiche e l’esecuzione di simulazioni ed esercitazioni con CEO e Top Management, ha sviluppato competenze nella gestione di crisi cyber a livello strategico, tattico e operativo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/web-based-plc-malware-come-ironspider-rivoluziona-le-minacce-cibernetiche-in-ambito-industriale/


Versioni piratate di Office distribuiscono diverse varianti di malware


I ricercatori di ASEC hanno scoperto una serie di attività malevole tramite le quali degli attaccanti distribuivano diverse varianti di malware tramite versioni piratate di Office e altri tool per Windows.

La campagna ha colpito per lo più utenti sud-coreani e distribuiva downloader, miner, Remote Access Trojan (RAT) e software per eludere i controlli degli antivirus. Nell’ultimo periodo gli attaccanti avevano perfezionato i malware aggiungendo una nuova funzionalità che gli consentiva di controllare il Task Scheduler del sistema; una volta collegatosi allo scheduler, il software malevolo eseguiva comandi PoweShell per installare ed eseguire i payload malevoli.

I malware distribuiti dagli attaccanti simulavano in maniera molto precisa gli installer dei servizi Office e ciò ha portato molti utenti a credere che si trattasse di software legittimo. In background però l’installer eseguiva uno o più malware offuscati, sviluppati con .NET. I malware hanno dimostrato capacità di persistenza che hanno reso impossibile per le vittime l’eliminazione dal proprio dispositivo.

attacchi informatici

Pixabay

Tra i malware più diffusi individuati dai ricercatori ci sono Orcus RAT, un trojan ad accesso remoto che offre numerose funzionalità di controllo come il keylogging, l’accesso alla webcam, la possibilità di fare screenshot e la manipolazione del sistema, e XMRig, un miner di criptovalute che sfrutta le risorse di sistema per minare Monero.

A questi due si aggiungono anche 3Proxy, in grado di trasformare i sistemi infetti in server proxy, PureCrypter, il quale scarica ed esegue altri payload malevoli, e AntiAV, un sistema di disabilita i controlli dei software di sicurezza installati modificando i file di configurazione.

Per proteggersi da questo tipo di campagne, il consiglio rimane sempre lo stesso: bisogna evitare di scaricare e installare software piratato e da fonti non attendibili. Attività analoghe vengono usate anche nelle campagne ransomware, con esiti molto più gravi di questi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/31/versioni-piratate-di-office-distribuiscono-diverse-varianti-di-malware/?utm_source=rss&utm_medium=rss&utm_campaign=versioni-piratate-di-office-distribuiscono-diverse-varianti-di-malware


Law enforcement operation takes aim at an often-overlooked cybercrime linchpin

Law enforcement operation takes aim at an often-overlooked cybercrime linchpin
Getty Images

An international cast of law enforcement agencies has struck a blow at a cybercrime linchpin that’s as obscure as it is instrumental in the mass-infection of devices: so-called droppers, the sneaky software that’s used to install ransomware, spyware, and all manner of other malware.

Europol said Wednesday it made four arrests, took down 100 servers, and seized 2,000 domain names that were facilitating six of the best-known droppers. Officials also added eight fugitives linked to the enterprises to Europe’s Most Wanted list. The droppers named by Europol are IcedID, SystemBC, Pikabot, Smokeloader, Bumblebee, and Trickbot.

Droppers provide two specialized functions. First, they use encryption, code-obfuscation, and similar techniques to cloak malicious code inside a packer or other form of container. These containers are then put into email attachments, malicious websites, or alongside legitimate software available through malicious web ads. Second, the malware droppers serve as specialized botnets that facilitate the installation of additional malware.

In years past, droppers were unique to many different malware families. As evasion techniques have gotten harder and the cybercrime landscape has grown evermore specialized, droppers have become stand-alone services of their own. A single unnamed suspect in the investigation has pocketed nearly $75 million in cryptocurrency, Europol said. Investigators are now actively seeking ways to seize the digital funds.

By disrupting a half-dozen of the most active droppers, law enforcement officials hope to sever the infrastructures that are crucial for the larger malware and botnet ecosystem to thrive. Operation Endgame, the name Europol gave to the takedown effort, is the largest operation to ever target botnets, the officials said.

“Operation Endgame does not end today,” the officials said. “New actions will be announced on the website Operation Endgame.”

Under the operation, the officials have:

  • Arrested four individuals (three in Ukraine and one in Armenia)
  • Served 16 location searches (11 in Ukraine, three in Portugal, one in Armenia, and one in the Netherlands)
  • Taken down or disrupted more than 100 servers located in Bulgaria, Canada, Germany, Lithuania, the Netherlands, Romania, Switzerland, the UK, the US, and Ukraine
  • Seized more than 2,000 domains

Countries participating in Operation Endgame include Denmark, France, Germany, the Netherlands, the UK, and the US. Private partners included Bitdefender, Cryptolaemus, Sekoia, Shadowserver, Team Cymru, Prodaft, Proofpoint, NFIR, Computest, Northwave, Fox-IT, HaveIBeenPwned, Spamhaus, DIVD, abuse.ch, and Zscaler.

Wednesday’s Europol notice stated:

Europol facilitated the information exchange and provided analytical, crypto-tracing and forensic support to the investigation. To support the coordination of the operation, Europol organized more than 50 coordination calls with all the countries as well as an operational sprint at its headquarters.

Over 20 law enforcement officers from Denmark, France, Germany and the United States supported the coordination of the operational actions from the command post at Europol and hundreds of other officers from the different countries involved in the actions. In addition, a virtual command post allowed real-time coordination between the Armenian, French, Portuguese and Ukrainian officers deployed on the spot during the field activities.

The command post at Europol facilitated the exchange of intelligence on seized servers, suspects and the transfer of seized data. Local command posts were also set up in Germany, the Netherlands, Portugal, the United States and Ukraine. Eurojust supported the action by setting up a coordination center at its headquarters to facilitate the judicial cooperation between all authorities involved. Eurojust also assisted with the execution of European Arrest Warrants and European Investigation Orders.

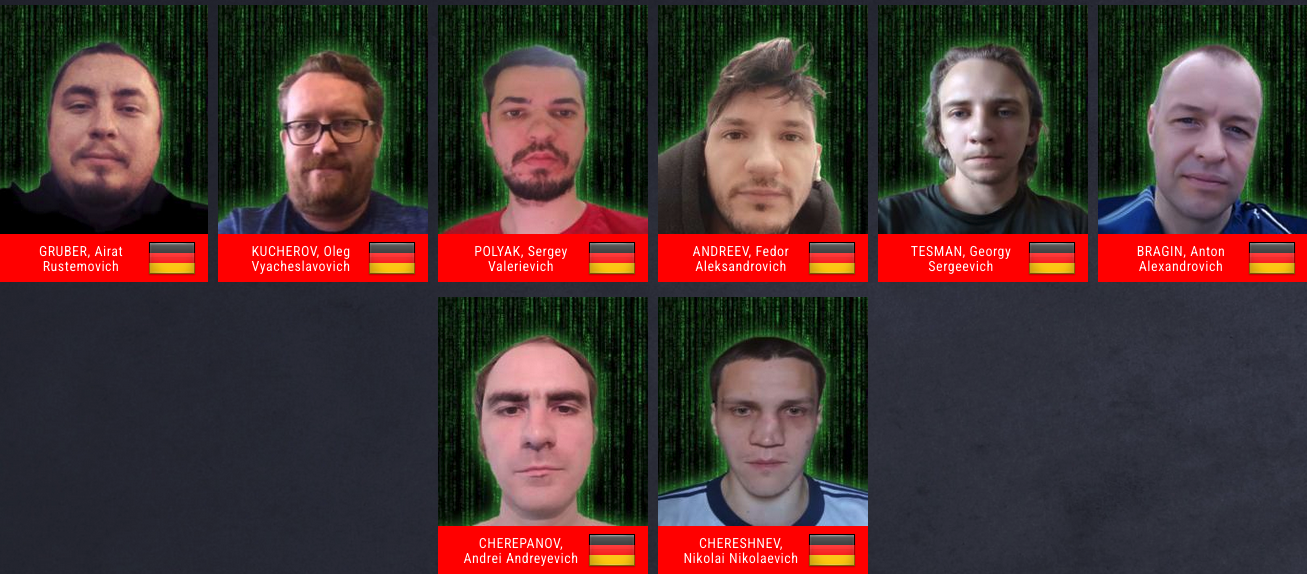
The officials also added the names, pictures, and descriptions of eight men to Europol’s most wanted list:

The officials further announced operation-endgame.com, a site dedicated to the continued crackdown on droppers. It adopts much of the same swagger and smack talk ransomware name-and-shame sites direct at victims and targets. FBI officials similarly trolled members of the LockBit ransomware syndicate in February when they set up a site following a separate disruption operation.

“International law enforcement and partners have joined forces,” Operation Endgame investigators wrote. “We have been investigating you and your criminal undertakings for a long time and we will not stop here.”

https://arstechnica.com/?p=2027800


Diminuiscono le minacce contro i sistemi di automazione industriale


SecureList by Kaspersky ha pubblicato il report sul panorama delle minacce contro i sistemi di automazione industriale relativo al Q1 del 2024.

Stando all’analisi, a livello mondiale il numero di minacce che ha colpito le aziende è sceso rispetto al Q4 del 2023, con il settore manifatturiero che ha registrato il minor numero di attacchi; al contrario, il comparto building automation è rimasto il più colpito rispetto al periodo precedente.

Le soluzioni di Kaspersky hanno bloccato malware da 10.865 famiglie diverse e afferenti a varie categorie. La maggior parte delle attività bloccate provenivano da risorse internet bloccate, script malevoli, pagine di phishing, trojan, backdoor e keylogger, mentre i malware AutoCAD, seppure in fondo alla lista, hanno registrato il maggior incremento (1,16 volte) di attività bloccate.

“Secondo la logica dei criminali informatici, questi oggetti malevoli possono diffondersi facilmente” spiegano i ricercatori, “di conseguenza, vengono bloccati dalle soluzioni di sicurezza più spesso di qualsiasi altra cosa”.

Le principali fonti di minacce rimangono internet, i client email e i dispositivi di memoria rimovibili, col web che si distacca notevolmente per numero di malware bloccati (12,24% contro il 3,04% dei client email e l’1.13% dei dispositivi rimovibili). I ricercatori sottolineano anche che nella maggior parte dei casi non è stato possibile identificare con certezza l’origine degli attacchi.

Pixabay

Guardando alla distribuzione geografica delle minacce, Africa e Sud-Est asiatico sono le regioni dove sono state bloccate più minacce, seguite dal Medio Oriente e dall’Asia centrale; l’Europa occidentale e settentrionale sono invece quelle meno colpite.

Dopo l’infezione iniziale tramite risorse web, script malevoli e backdoor, le minacce distribuiscono malware di vario tipo, in particolare spyware, ransomware e miner.

Gli spyware sono stati individuati soprattutto in Africa, Medio Oriente ed Europa meridionale, mentre i miner hanno colpito per lo più nelle regioni dell’Asia Centrale, Russia ed Europea orientale; tra i miner più diffusi spiccano quelli in forma di eseguibili Window, seguiti subito dai miner nei browser.

Anche se in percentuale ridotta, i ransomware rimangono una delle minacce principali che affliggono i sistemi di automazione industriale, in particolare nel Medio Oriente, in Africa e in Asia meridionale.

Kaspersky segnala anche un importante aumento di worm e virus: inizialmente questi due tipi di malware venivano usati solo come vettore d’infezione iniziale, mentre negli ultimi anni sono evoluti in veri e propri malware next-stage, in particolare dopo che le funzionalità di botnet si sono perfezionate. Anche in questo caso, Africa e Asia sono tra le zone più colpite da questi tipi di malware.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/27/diminuiscono-le-minacce-contro-i-sistemi-di-automazione-industriale/?utm_source=rss&utm_medium=rss&utm_campaign=diminuiscono-le-minacce-contro-i-sistemi-di-automazione-industriale


L’email rimane uno dei punti di accesso principali per gli attacchi informatici


Nonostante siano in circolazione da quasi mezzo secolo, le email rimangono ancora uno dei punti di accesso preferiti dagli attaccanti per eseguire campagne di vario tipo: a dirlo è l’Email Threat Landscape Report, l’ultima analisi di Trend Micro sull’uso delle email nel panorama delle minacce informatiche.

Nel 2023 la compagnia ha bloccato più di 45 milioni di email ad alto rischio, divise tra file malware, attacchi di phishing alle credenziali e attacchi di Business Email Compromise (BEC).

Nel dettaglio, Trend Micro ha bloccato 19.1 milioni di file malware lo scorso anno, un aumento del 349% rispetto ai dati del 2022. L’incremento è strettamente legato all’aumento sostanziale di link di phishing negli allegati delle email. Il report evidenzia che gli attaccanti stanno usando tecniche sempre più avanzate e di conseguenza le aziende hanno grosse difficoltà a individuare e bloccare questi attacchi.

Tra i malware distribuiti tramite email più diffusi del 2023 si segnalano DarkGate contro Teams e Skype, Menorah, un malware sviluppato per il cyberspionaggio, Lumma Stealer che ha abusato di Discord e Bandit Stealer. 

Gli attacchi di phishing alle credenziali hanno registrato un aumento decisamente minore rispetto ai malware (5%), con 4,7 milioni di tentativi individuati da Trend Micro nel 2023. Il dato più interessante riguarda l’incremento di tecniche di Computer Vision, la tecnologia che combina l’analisi delle immagini e il machine learning per controllare form e contenuti con l’obiettivo di rilevare URL di phishing che mirano alla credenziali: in questo caso l’aumento di casi è stato del 263% rispetto al 2022.

Le campagne di BEC sono cresciute del 16%. Guardando al dettaglio, gli attacchi BEC rilevati tramite Writing Style DNA, la tecnologia basata su IA che confronta la scrittura reale dell’utente con una sospetta, sono aumentati del 23%, mentre i rilevamenti tramite motori antispam sono cresciuti del 13%.

Per proteggersi dalle email ad alto rischio, gli esperti di TrendMicro consigliano di scegliere una soluzione completa e multilayer che sia in grado di individuare e bloccare messaggi sospetti. È indispensabile inoltre investire sulla creazione di una cultura aziendale orientata alla cybersecurity, istruendo gli utenti sulle minacce più diffuse e su come difendersi. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/22/email-rimane-uno-dei-punti-di-accesso-principali-per-gli-attacchi-informatici/?utm_source=rss&utm_medium=rss&utm_campaign=email-rimane-uno-dei-punti-di-accesso-principali-per-gli-attacchi-informatici