New ‘Mistic’ RAT Opens Door to Several Ransomware Families

An initial access broker (IAB) linked to multiple ransomware families has been using a new remote access trojan (RAT) in recent attacks, Broadcom’s Symantec and Carbon Black threat hunter team reports.

The threat actor, tracked as Woodgnat and KongTuke, and active since at least May 2024, is known to have ties to ransomware groups such as Qilin, Interlock, Rhysida, Akira, 8Base, and Black Basta.

Starting in April 2026, Woodgnat has been deploying the new Backdoor.Mistic RAT against the networks of organizations across multiple industries, including education, insurance, IT, and professional services.

Previously, the threat actor was observed deploying the ModeloRAT in attacks targeting other entities.

“The targeting appears to be opportunistic, with the attackers casting a wide net and then assessing which organizations they could sell access to rather than focusing on a single sector,” Broadcom’s researchers say.

Also tracked as MLTBackdoor, Mistic provides attackers with typical capabilities, including file download and upload, file manipulation, folder creation, and code execution. The attackers can also modify the frequency at which the malware checks for new commands and can instruct it to terminate itself.

Advertisement. Scroll to continue reading.

Woodgnat has been deploying the backdoor as a DLL, executing it via sideloading. In a recent attack, the threat actor also deployed a credential stealer alongside Mistic.

Additional tools observed in the intrusion include Curl, Reg.exe, Net (net.exe), PowerShell, Certutil, and WMIC (Windows Management Instrumentation), for data exfiltration, registry manipulation, network resource management, command execution, reconnaissance, lateral movement, file download, and browser certificate installation.

The IAB is known for distributing malware via compromised WordPress sites and for relying on social engineering to entice users into executing attacker-supplied commands, including the ClickFix, FileFix, and CrashFix techniques.

“In each case the victim is ultimately tricked into running an attacker-supplied PowerShell command. While the initial compromise may be opportunistic, the attackers profile the machines for potential interest to determine their value and if they can sell access to them,” Broadcom’s threat hunter team says.

Since April 2026, the threat actor has also been using helpdesk and IT-support lures delivered via Microsoft Teams to convince victims into executing malicious code.

Related: Russian Initial Access Broker Behind FortiBleed Campaign

Related: Hackers Exploiting Cisco Unified CM Vulnerability

Related: Microsoft Teams Relay Servers Abused in DragonForce Ransomware Attack

Related: Over 1.4 Million Accounts Disrupted in Cybercrime Crackdown

https://www.securityweek.com/new-mistic-rat-opens-door-to-several-ransomware-families/


CryptoBandits Malware Doubles as a Backdoor, Abuses Tor

Microsoft warns of a Windows-based cryptocurrency clipper that establishes a lightweight backdoor blending data exfiltration and remote code execution (RCE) capabilities.

Dubbed CryptoBandits, the malware has been used in attacks since February 2026, deploying a portable Tor client on the infected systems and routing traffic through a local SOCKS5 proxy.

“The clipper in this campaign relies on Windows Script Host and ActiveX-driven logic to launch a bundled Tor proxy and poll a hidden-service C&C server. It carries out high-frequency clipboard theft, screenshot exfiltration, and wallet-address substitution,” Microsoft explains.

CryptoBandits is distributed through malicious shortcut (.lnk) payloads. On the infected systems, it deploys two components: a worm for propagation and a clipper/stealer to steal cryptocurrency wallet information. 

For propagation, the malware scans connected USB devices and creates additional malicious shortcuts of legitimate files. It can also deliver file-based payloads that it excludes from Defender scanning.

The clipper is a script that interacts with the system via WScript and ActiveXObject, and checks whether Task Manager is running as an anti-analysis defense. Persistence is achieved through scheduled tasks.

Advertisement. Scroll to continue reading.

CryptoBandits launches a renamed Tor binary to establish command-and-control (C&C) communication and register the victim device, and then enters a continuous loop, polling the C&C for instructions every 500 milliseconds.

The malware can extract seed phrases and private keys associated with cryptocurrency wallets, and can replace cryptocurrency addresses in the clipboard with attacker-provided ones to hijack them.

According to Microsoft, the malware employs multi-layered obfuscation, decrypting all components at runtime. Both the Python script that handles installation and its JavaScript payloads are also obfuscated.

The central component of the threat is the bundled Tor client, which routes communication over localhost:9050 and resolves destination domains to reduce DNS visibility and hide its C&C location.

“This malware family shows how lightweight, script-based stealers can deliver outsized impact when paired with anonymized communications and runtime tasking. Organizations should focus on hardening script execution paths, monitoring local SOCKS proxy abuse, and using behavioral hunting to connect script activity with network, clipboard, and process signals,” Microsoft notes.

Related: Rokarolla Banking Trojan Targets 200 Applications

Related: Microsoft Teams Relay Servers Abused in DragonForce Ransomware Attack

Related: OnyxC2 Stealer Offers Cybercriminals Enterprise-Grade Theft for $250 a Month

Related: Infostealers Turn Millions of Devices Into Credential Theft Machines

https://www.securityweek.com/cryptobandits-malware-doubles-as-a-backdoor-abuses-tor/


Android verification is coming: Google confirms timeline and supported app stores

  • Google (Google Play)
  • Honor (HONOR App Market)
  • OPlus (OPPO App Market)
  • Samsung (Galaxy Store)
  • Transsion (Palm Store)
  • vivo (V-Appstore)
  • Xiaomi (GetApps)

Developers will also have access to new APIs to make registering as an external developer less arduous. In the coming months, Google will release an Android Developer ID Status API that will check if a package name is already registered with Google. The Android Developer Console API will let you register and manage your app package names without leaving your development environment, too.

The countdown begins

The next step toward verifying apps will come this month as Google deploys a new system service on most certified devices. The package (com.google.android.verifier) will appear on phones and tablets running Android 8 or higher, allowing Google to block the installation of unverified apps. It will remain dormant until verification is activated in your specific region.

Credit: Google

Credit: Google

In July, Google plans to roll out the new developer APIs and begin testing for “limited distribution” accounts. This is Google’s solution for hobbyists who want to make their own apps and share them with a small group. Limited accounts won’t require a fee or government ID verification, but you can install these apps on up to 20 devices.

In August, the advanced flow will become available globally ahead of verification becoming mandatory in the first markets. As detailed a few months ago, the advanced flow will allow users to bypass verification, but the process isn’t easy. You’ll have to navigate to a buried menu, confirm you understand the risks multiple times, and wait a whole day before completing the process.

And that brings us to September, when Android devices in Brazil, Indonesia, Singapore, and Thailand will begin checking verification status before installing apps. However, things get murky after that. Google will undoubtedly monitor how verification works as millions of users are suddenly limited to verified apps, which could affect how it moves forward. Google says it intends to expand developer verification in 2027, eventually making it a global device policy.

https://arstechnica.com/gadgets/2026/06/google-shares-updated-timeline-for-rolling-out-android-developer-verification/


Il gruppo criminale cinese TA4922 adesso punta anche all’Europa


Un gruppo cybercriminale di lingua cinese fino a poco tempo fa concentrato prevalentemente sul mercato asiatico sta ampliando rapidamente il proprio raggio d’azione verso Europa e Africa. Secondo le analisi pubblicate da Proofpoint, il gruppo chiamato TA4922 ha aumentato sensibilmente il volume delle proprie operazioni nel corso del 2026, prendendo di mira organizzazioni nel Regno Unito, in Germania, in Italia e in Sudafrica, oltre a continuare le campagne già attive in Giappone, Corea del Sud, Taiwan, Singapore e altri Paesi asiatici.

Gli analisti descrivono TA4922 come uno degli attori più insoliti tra quelli monitorati. Pur essendo classificato come gruppo a motivazione prevalentemente economica, il suo comportamento operativo ricorda per complessità e varietà quello di alcuni gruppi di cyber spionaggio. L’obiettivo principale sembra essere l’ottenimento di accesso persistente agli ambienti delle vittime per attività di furto dati, frode, rivendita degli accessi compromessi e monetizzazione delle intrusioni.

Phishing localizzato e social engineering su misura

Uno degli aspetti più interessanti dell’operatività di TA4922 è la forte capacità di adattamento alle realtà locali. Le campagne osservate utilizzano email scritte nelle lingue dei Paesi bersaglio e costruite per apparire credibili all’interno dei rispettivi contesti aziendali.

I messaggi impersonano frequentemente uffici HR, reparti finanziari, autorità fiscali, fornitori o colleghi di lavoro. I temi utilizzati ruotano attorno a fatture, pagamenti, tasse, buste paga, benefit aziendali e comunicazioni amministrative, sfruttando argomenti che inducono i destinatari ad agire rapidamente senza effettuare verifiche approfondite.

Proofpoint evidenzia inoltre come il gruppo utilizzi migliaia di indirizzi email temporanei generati su servizi legittimi come Outlook, Hotmail e Gmail. Questa strategia consente agli attaccanti di aggirare più facilmente i controlli basati sulla reputazione del mittente e migliorare il tasso di consegna delle campagne malevole.

L’obiettivo è portare la conversazione fuori dalla posta elettronica

Una caratteristica che distingue TA4922 da molte altre operazioni di phishing consiste nel tentativo sistematico di spostare le comunicazioni verso piattaforme alternative come Microsoft Teams, WhatsApp e, in Asia, anche LINE. L’obiettivo è quello di uscire dal perimetro dei controlli di sicurezza implementati sulle caselle e-mail aziendali. Una volta stabilito il contatto attraverso canali meno monitorati, gli attaccanti possono proseguire le attività di social engineering, convincere la vittima a scaricare file malevoli oppure raccogliere credenziali e informazioni sensibili con minori probabilità di essere individuati.

Una cassetta degli attrezzi sempre più ricca

L’espansione geografica è stata accompagnata da una significativa crescita dell’arsenale malware utilizzato dal gruppo. Se nelle prime campagne il malware più frequentemente associato a TA4922 era ValleyRAT, noto anche come Winos 4.0, negli ultimi mesi sono comparsi nuovi strumenti che aumentano notevolmente la flessibilità operativa degli attaccanti. Tra questi figurano Atlas RAT, un trojan di accesso remoto utilizzato in diverse campagne contro organizzazioni europee e asiatiche, e due nuove famiglie individuate da Proofpoint e denominate RomulusLoader e SilentRunLoader.

Atlas RAT offre funzionalità avanzate di controllo remoto, raccolta informazioni, trasferimento file e monitoraggio del sistema compromesso. RomulusLoader agisce invece come downloader e stager per ulteriori payload, utilizzando tecniche come process hollowing, injection e cifratura per rendere più difficile il rilevamento. SilentRunLoader, scritto in Python, è stato osservato mentre sottraeva credenziali, cookie e dati di navigazione da Google Chrome prima di trasmetterli verso infrastrutture controllate dagli attaccanti.

DLL sideloading e strumenti legittimi per sfuggire ai controlli

Come molti gruppi moderni, TA4922 combina codice malevolo e software legittimo per ridurre la probabilità di intercettazione. Le campagne osservate fanno ampio uso di DLL sideloading, tecnica che consente di eseguire codice malevolo sfruttando applicazioni considerate affidabili dal sistema operativo. In altri casi gli attaccanti installano software di amministrazione remota legittimi come AnyDesk e SyncFuture, mascherando le proprie attività all’interno del normale traffico aziendale.

Gli analisti di Proofpoint continuano a classificare TA4922 come un gruppo orientato prevalentemente al profitto. Tuttavia, le capacità tecniche dimostrate e le funzionalità presenti nei malware utilizzati sollevano interrogativi sulle possibili evoluzioni future. Strumenti in grado di registrare attività degli utenti, acquisire screenshot, raccogliere dati dai browser e mantenere accessi persistenti potrebbero infatti essere utilizzati non soltanto per finalità economiche ma anche per attività di sorveglianza e raccolta informativa. Secondo Proofpoint, queste capacità potrebbero essere condivise, vendute o riutilizzate in contesti differenti rispetto alle campagne attualmente osservate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/06/04/il-gruppo-criminale-cinese-ta4922-adesso-punta-anche-alleuropa/?utm_source=rss&utm_medium=rss&utm_campaign=il-gruppo-criminale-cinese-ta4922-adesso-punta-anche-alleuropa


Miasma: worm nei pacchetti npm di Red Hat, sviluppatori nel mirino

Per secoli si è creduto che le pestilenze viaggiassero nell’aria: un miasma, un alito corrotto che si insinuava nei polmoni senza volto né origine, e contaminava prima ancora di farsi vedere. Un’idea sbagliata sulla medicina, ma un’intuizione perfetta sul contagio.

Chi ha battezzato l’ultima variante del worm Shai-Hulud lo sapeva: i repository che il malware genera per trafugare i dati recano una sola, eloquente descrizione, “Miasma: The Spreading Blight“. Il flagello dilagante. Non un nome scelto a caso, ma un manifesto. Perché è esattamente così che agisce: una corruzione che si respira con la filiera del software, si diffonde a ogni installazione come un fiato malato e si porta via credenziali, ambienti di build e strumenti di sviluppo prima che lo sviluppatore si accorga del contagio.

Attacco supply chain npm, Red Hat conferma l’accaduto

Un nuovo attacco supply chain npm ha colpito i pacchetti pubblicati sotto il namespace ufficiale @redhat-cloud-services
: il 1° giugno 2026 i ricercatori di Wiz Research hanno identificato almeno 32 pacchetti compromessi con una variante del worm Shai-Hulud ribattezzata Miasma, dal nome dei repository di esfiltrazione creati dal malware con la descrizione “Miasma: The Spreading Blight”. I pacchetti coinvolti totalizzano circa 80.000 download settimanali secondo la stima di Wiz, circa 117.000 secondo i conteggi di Aikido ripresi dalla stampa di settore (le stime divergono per metodologia); le versioni compromesse accertate a fine ricognizione sono 96.

Red Hat ha confermato l’accaduto a The Register per bocca di un portavoce: i pacchetti malevoli sono stati rimossi dal registro npm e, secondo l’azienda, erano «strettamente limitati allo sviluppo interno»; al momento «non è stato identificato alcun impatto su ambienti di clienti o partner né sui sistemi di produzione Red Hat». L’indagine è però ancora in corso e Wiz classifica la campagna come minaccia attiva: il quadro va quindi considerato in evoluzione.

Come è avvenuta la compromissione

Il punto di ingresso accertato è l’account GitHub di un dipendente Red Hat. Secondo la ricostruzione di Wiz, l’account compromesso ha inviato commit orfani a tre repository dell’organizzazione RedHatInsights (frontend-components, javascript-clients e platform-frontend-ai-toolkit), aggirando la code review, in due ondate distinte nella stessa giornata.

I commit contenevano un workflow GitHub Actions minimale che si attivava su qualsiasi push: richiedeva un token OIDC con permesso id-token: write
, eseguiva un payload offuscato e pubblicava su npm le versioni avvelenate dei pacchetti, complete di attestazioni di provenienza SLSA formalmente valide. È un dettaglio rilevante: la firma di provenienza, nata proprio per dare garanzie sull’integrità della filiera, è stata prodotta dal flusso di build legittimo e non ha quindi offerto alcuna protezione.

Le versioni compromesse contenevano uno script preinstall che eseguiva automaticamente un file JavaScript pesantemente offuscato al momento dell’installazione del pacchetto, prima ancora che lo sviluppatore ne importasse il codice.

Cosa ruba Miasma e cosa cambia rispetto a Shai-Hulud

Il payload è derivato dal codice di Mini Shai-Hulud, il worm per npm che il gruppo criminale TeamPCP ha reso pubblico nelle settimane scorse. Le analisi convergenti di Wiz, Socket e altri vendor descrivono un ladro di credenziali ad ampio spettro: secret di GitHub Actions, token npm, credenziali cloud, materiale Kubernetes e Vault, chiavi SSH, credenziali Git e altri file sensibili presenti sulla macchina infetta.

I dati raccolti vengono compressi, cifrati ed esfiltrati su un doppio canale: quello primario è una POST HTTPS verso un endpoint mascherato da chiamata all’API di Anthropic (api.anthropic[.]com:443/v1/api, un percorso che non corrisponde all’API reale), un travestimento studiato per confondersi con il normale traffico verso i fornitori AI; in caso di fallimento il malware ripiega sulla Contents API di GitHub, committando i risultati cifrati in repository marcati con la descrizione “Miasma: The Spreading Blight”.

È qui che Miasma si comporta da worm in senso proprio: secondo l’analisi di StepSecurity, i token npm rubati vengono riusati per ripubblicare in autonomia versioni backdoor dei pacchetti a cui l’account vittima ha accesso, sfruttando il parametro bypass_2fa di npm per scavalcare anche l’autenticazione a due fattori. Ogni macchina infetta può così seminare da sola l’ondata successiva, senza ulteriore intervento dell’attaccante.

Due le novità principali rispetto alle ondate precedenti. La prima è l’aggiunta di collector dedicati alle identità cloud di Google Cloud e Microsoft Azure: non più solo furto di secret, ma censimento di tutte le identità a cui la macchina infetta ha accesso, segnale di un interesse crescente per l’accesso diretto agli ambienti cloud. La seconda è la generazione di un payload cifrato unico per ogni infezione, che rende gli indicatori di compromissione basati su hash validi solo per la singola versione di pacchetto e complica il lavoro di rilevamento.

Il malware mostra inoltre una notevole attenzione all’ambiente in cui gira: verifica la presenza di soluzioni di endpoint protection prima di agire, evita l’esecuzione sui sistemi configurati in lingua russa e stabilisce persistenza negli strumenti di sviluppo, iniettando un hook di sessione nella configurazione di Claude Code e un task con avvio automatico all’apertura della cartella nei progetti Visual Studio Code.

Attribuzione incerta

Le tattiche osservate coincidono con quelle di TeamPCP, il gruppo dietro le campagne Shai-Hulud. Proprio perché TeamPCP ha reso open source i propri strumenti, però, tutti i ricercatori coinvolti invitano alla prudenza: la sovrapposizione di tecniche non basta per un’attribuzione definitiva e non si può escludere un imitatore che riutilizza il codice pubblico. Secondo OX Security, citata da The Hacker News, la prima traccia della stringa “Miasma” risale al 29 maggio, indizio di una fase di test precedente all’attacco.

Cosa fare subito

Le organizzazioni che hanno installato una delle versioni compromesse devono assumere la compromissione: isolare gli host coinvolti, rimuovere le versioni malevole e ruotare tutte le credenziali potenzialmente esposte, inclusi token GitHub e npm, chiavi SSH e credenziali cloud. Socket sottolinea che disinstallare il pacchetto o cancellare la cartella node_modules non è una bonifica sufficiente, vista la persistenza negli strumenti di sviluppo: vanno verificati anche i file di configurazione di Claude Code, VS Code e i workflow GitHub. Per le pipeline CI/CD è raccomandata la sospensione delle esecuzioni interessate e l’invalidazione degli artefatti di build prodotti nella finestra di esposizione.

L’episodio si inserisce in un’ondata di attacchi alla supply chain software che negli ultimi due mesi ha toccato progetti come TanStack, Nx Console e migliaia di repository GitHub con la campagna Megalodon, al punto da spingere la statunitense CISA a pubblicare un alert dedicato il 28 maggio. La lezione per chi sviluppa software è ormai consolidata, anche alla luce degli obblighi in arrivo con il Cyber Resilience Act: dependency pinning, allowlist delle dipendenze, generazione di SBOM e monitoraggio degli ambienti di build non sono più buone pratiche opzionali, ma il perimetro minimo di difesa di una catena di fornitura sotto attacco costante.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/attacco-supply-chain-miasma/


Russia-Linked ‘GreyVibe’ Attackers Use AI to Supercharge Cyberattacks

Attackers use AI to increase velocity, scale and sophistication. Just as AI is improving, so will attackers’ use of it. GreyVibe is one to watch.

GreyVibe, a previously undocumented threat actor, is described by WithSecure as a Russia-nexus group. The researchers are confident in their attribution of GreyVibe to Russian-speaking operators in the Moscow time zone, but are less certain whether the group is cybercriminal, nation-state – or a mix of the two.

The primary focus of the group, targeting Ukrainian military, government, civilian, and business entities since August 2025, aligns closely with Russian state interests. At the same time, the researchers have detected numerous indications that at least some GreyVibe members may be socially less than optimum elite state operators – including, for example, their use of Internet slang-based naming conventions across early-stage development artefacts, such as ‘letsrollboyos’, ‘totallyunsus’, and ‘cuteuwu’.

Another clue that may suggest GreyVibe is not a pure state actor comes from its intensive use of AI across every phase of its operations, “from building fake websites and crafting lures to developing custom malware and generating post-compromise tooling,” say the researchers. Their report adds resource development including obfuscation and loader scripts, and post-compromise scripts. This itself means nothing, since all bad actors are using AI to add velocity and scale to their attacks.

However, while the researchers detected the use of top tier AI including Ideogram AI, ChatGPT, and Google Gemini, GreyVibe introduced design flaws into its LLM-generated LegionRelay Windows malware. Mistakes are not something normally attributed to elite actors. This mistake enabled WithSecure researchers to monitor and track GreyVibe activity over an extended period since mid-2025.

Such mistakes are not expected from elite attackers, and this may be why Mohammad Kazem Hassan Nejad, senior threat intelligence researcher at WithSecure adds, “What sets GREYVIBE apart is not raw technical skill, but operational ambition powered by AI. The group uses generative AI to punch above its weight – accelerating development, filling capability gaps, and generating a largely fresh operational profile that complicates tracking and attribution. It’s a preview of how lower-sophistication actors will increasingly operate.” 

Advertisement. Scroll to continue reading.

The initial lures and approaches from GreyVibe are varied and heavily supported by AI. Spear-phishing emails (at least six distinct campaigns, but with no mention of deepfakes) directed victims to ZIP or RAR archives on third-party file-sharing services such as Google Drive and 4sync. These would launch a decoy file to take the user’s attention while simultaneously initiating a PhantomRelay (Windows malware) infection chain in the background. 

A separate campaign, which the researchers call PrincessClub, used fake adult-club websites to deliver Fallspy (Android malware) and PhantomRelay or LegionRelay on Windows. Victims were further lured to the lure by fake female personas using Telegram or dating sites to direct them.

This extensive use of AI not only compensates for capability gaps within GreyVibe but also reduces ‘historical backlinks to prior activity’. In short, we cannot be certain the group hasn’t previously been tracked under a different name by other researchers – but WithSecure has found no evidence of this. 

What it has detected, however, is the use of a unique ISO builder potentially linked to the TrickBot ecosystem and UAC-0098 (an activity cluster likely involving former TrickBot members previously also observed targeting Ukraine).

GreyVibe is still active, and its members are still unknown. Going forward, its AI expertise is likely to increase. “Given this extensive use, we expect the group’s tradecraft to continue evolving and diversifying, likely increasing the complexity of continuous detection, tracking, and attribution,” says WithSecure. 

Whether this might tempt the group to spread its activity beyond the current focus on Ukraine remains to be seen. If it really is closely aligned to Russian state activities, this is more than possible given the current state of global geopolitics.

Related: UK Cyberspying Chief Calls AI ‘an Unstoppable Force’ and Warns About Russia

Related: Admins of Bulletproof Hosting Service Used by Russian Hackers Arrested in Netherlands

Related: Germany Suspects Russia Is Behind Signal Phishing That Targeted Top Officials

Related: Sweden Blames Pro-Russian Group for Cyberattack Last Year on Its Energy Infrastructure

https://www.securityweek.com/russia-linked-greyvibe-attackers-use-ai-to-supercharge-cyberattacks/


New BTMOB Android Malware Enables Full Device Takeover

The BTMOB remote access trojan (RAT) is becoming a heightened threat to Android users due to its data theft and device takeover capabilities, ESET warns.

Believed to be based on the SpySolr malware, BTMOB is distributed via phishing attacks leveraging lures such as streaming, cryptocurrency mining, and other familiar services.

Its developers, however, sell it bundled with an APK builder interface, allowing threat actors to tailor lures and create new payloads based on their target geographies, without writing code.

“Once someone purchases the malicious kit, they can adapt its features, including the phishing lures so they impersonate the brand or agency most likely to lure victims in any given country,” ESET notes.

The malware is promoted via an open web page linking to a Telegram channel. Social media accounts on X and Instagram are also used to promote the Android malware.

BTMOB is offered for a lifetime license for $5,000, along with a monthly support fee. In January 2026, files related to the RAT were offered for free on a dark web forum that went offline.

Advertisement. Scroll to continue reading.

Threat actors have been observed delivering phishing messages that point victims to websites posing as legitimate services, which redirect to fake application stores mimicking legitimate repositories and serving the malicious APK.

Once executed on a device, BTMOB attempts to obtain excessive access, abusing Android Accessibility Services to elevate its privileges on the system without user interaction.

“Unlike banking trojans, which ‘only’ aim to steal people’s financial credentials or intercept their financial transactions, BTMOB gives adversaries broader options: exfiltrate a range of sensitive data, capture screenshots and record activity on the device, and ultimately take remote control of it,” ESET says.

The cybersecurity firm notes that the malware is mutating quickly, with numerous variants being observed within a short period of time, but that certain infrastructure patterns remained unmodified across iterations.

BTMOB has been mainly observed in attacks in Latin America, but the risk it poses stretches beyond the region, ESET warns.

Related: Critical Remote Code Execution Vulnerability Patched in Android

Related: Mirax RAT Targeting Android Users in Europe

Related: PromptSpy Android Malware Abuses Gemini AI at Runtime for Persistence

Related:New Keenadu Android Malware Found on Thousands of Devices

https://www.securityweek.com/new-btmob-android-malware-enables-full-device-takeover/


SEO poisoning e chatbot AI dirottati per un malware miner


Le campagne di SEO poisoning non sono certo una novità nel panorama cybercriminale. Da decenni gli attaccanti manipolano i motori di ricerca per spingere siti malevoli tra i primi risultati, inducendo gli utenti a scaricare malware credendo di visitare pagine legittime. Ma una nuova campagna analizzata da Microsoft Security Blog mostra un’evoluzione particolarmente interessante del fenomeno: gli attori malevoli stanno iniziando a sfruttare anche i chatbot AI per distribuire malware destinato al cryptomining GPU.

Secondo i ricercatori, gli attaccanti stanno prendendo di mira utenti molto specifici: appassionati hardware, gamer e power user che dispongono di GPU ad alte prestazioni, sistemi ideali per attività di cryptojacking ad alta redditività.

Dalla SEO poisoning ai chatbot AI

La campagna sfrutta una combinazione di tecniche di social engineering e manipolazione algoritmica. Gli utenti cercano online utility popolari come CrystalDiskInfo, HWMonitor, Display Driver Uninstaller o FurMark e vengono indirizzati verso domini controllati dagli attaccanti che imitano i siti ufficiali. La parte più interessante della ricerca riguarda però l’utilizzo dei Large Language Model. Microsoft spiega di aver osservato casi in cui utenti che chiedevano consigli di download a chatbot AI ricevevano link verso domini malevoli inseriti direttamente nelle risposte generate dal modello.

Non si tratta ancora di un attacco strutturato contro gli LLM stessi, ma piuttosto di una forma di “AI search poisoning”, cioè un’estensione della classica SEO poisoning all’interno degli ecosistemi conversazionali basati su AI. Il concetto è semplice ma estremamente efficace: se gli utenti iniziano a sostituire Google con chatbot AI per trovare software e utility, gli attaccanti seguiranno inevitabilmente lo stesso flusso.

Come funziona la catena di infezione

La campagna descritta da Microsoft non punta alla massima diffusione possibile. L’obiettivo sembra essere invece la selezione accurata delle vittime più redditizie. I software impersonati dagli attaccanti sono infatti tutti associati a utenti enthusiast, overclocker o gamer avanzati. Questo consente agli operatori della campagna di aumentare la probabilità di compromettere sistemi dotati di GPU discrete di fascia alta, molto più profittevoli per il mining rispetto ai normali PC consumer.

Secondo l’analisi tecnica, gli utenti vengono indirizzati verso siti clone costruiti per sembrare identici alle pagine ufficiali delle utility più note. Una volta scaricato il software, il payload avvia una catena di infezione che include componenti di persistenza e accesso remoto. Tra gli elementi più preoccupanti figura l’abuso di ScreenConnect, utilizzato per mantenere accesso persistente ai sistemi compromessi. Questo dettaglio è particolarmente rilevante perché suggerisce che la campagna non sia limitata al solo cryptomining. Microsoft sottolinea infatti che gli accessi ottenuti potrebbero essere successivamente sfruttati anche per furto dati, movimenti laterali e distribuzione ransomware. La presenza di strumenti di remote management rende quindi l’infezione potenzialmente molto più pericolosa di un semplice miner GPU.

Il ruolo crescente della SEO poisoning nell’ecosistema malware

La SEO poisoning sta diventando una delle tecniche preferite dai cybercriminali per ottenere accesso iniziale. Secondo ReliaQuest, le rilevazioni di malware collegate a campagne SEO poisoning sono cresciute del 60% in sei mesi tra il 2023 e il 2024. Anche Zscaler aveva già osservato campagne analoghe basate su keyword AI, utilizzate per distribuire malware come Vidar, Lumma e Legion Loader attraverso siti ottimizzati con tecniche Black Hat SEO. La novità è che ora il fenomeno sembra estendersi oltre i motori di ricerca tradizionali, entrando nei flussi conversazionali generati dai chatbot AI: non viene compromessa l’AI in sé, ma il contesto informativo che l’AI utilizza per rispondere agli utenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/27/seo-poisoning-e-chatbot-ai-dirottati-per-un-malware-miner/?utm_source=rss&utm_medium=rss&utm_campaign=seo-poisoning-e-chatbot-ai-dirottati-per-un-malware-miner


Kaspersky: gli agenti IA cambiano la fiducia aziendale


Gli agenti di intelligenza artificiale sono ormai entrati nel radar dei criminali informatici. Dall’inizio dell’anno, infatti, Kaspersky ha rilevato a livello mondiale oltre 92.000 attacchi malware camuffati da servizi e agenti IA.

Il dato è stato presentato a Roma durante Kaspersky HORIZONS, e racconta bene quanto rapidamente l’hype sull’intelligenza artificiale sia stato metabolizzato anche dal cybercrime. Tant’è che le false applicazioni di ChatGPT rappresentano il 49% degli attacchi rilevati, mentre Claude e Gemini incidono ciascuno per il 18%.

Accanto ai nomi più noti, i ricercatori hanno individuato oltre 15.000 file malevoli distinti mascherati da software di IA autonoma, comprese versioni contraffatte di strumenti emergenti come OpenClaw.

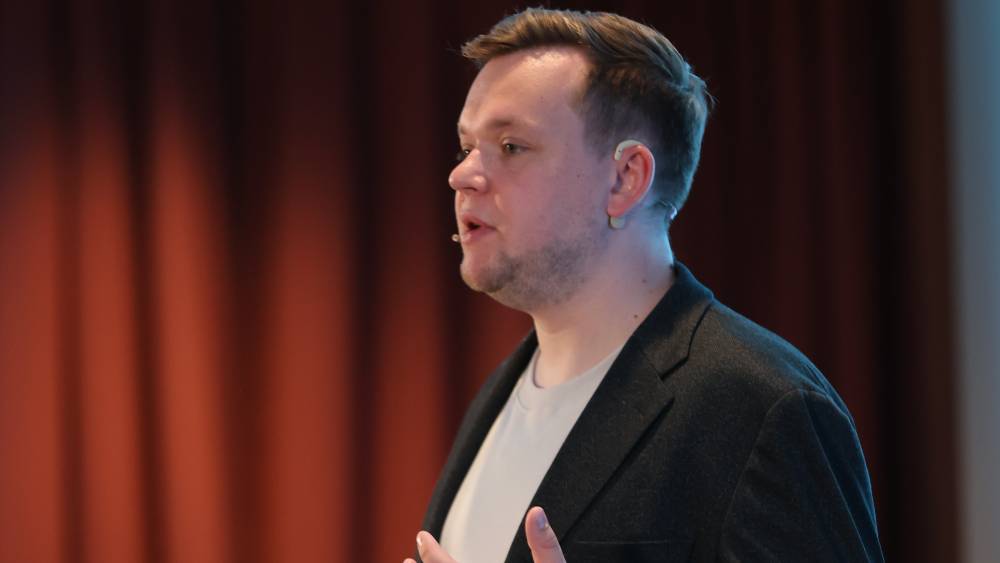
Il punto, però, non è soltanto che i criminali usino l’IA come nuova esca. Nel suo intervento, Dmitry Galov, Head of Kaspersky’s Global Research & Analysis Team per Russia e CIS, ha spiegato che dietro molti di questi falsi strumenti si nascondono malware già noti.Ci riferiamo a banking trojan, spyware, infostealer, exploit e downloader in grado di installare ulteriori payload dannosi.

La novità sta nella confezione: gli attaccanti sfruttano la fiducia nei brand dell’IA e la curiosità verso strumenti percepiti come indispensabili per restare al passo.
cover Galov Kaspersky

Dmitry Galov, Head of Kaspersky’s Global Research & Analysis Team per Russia e CIS.

La supply chain dell’IA diventa un bersaglio

Un’altra area di rischio riguarda la supply chain del software. Galov ha citato il caso di LiteLLM, una libreria Python ampiamente usata per accedere a modelli di intelligenza artificiale, con circa 97 milioni di download mensili.

La compromissione della libreria ha permesso di inserire codice dannoso capace di sottrarre credenziali di database, file di wallet di criptovalute e altre informazioni sensibili. È un esempio concreto di come un singolo componente esterno, se compromesso, possa trasformarsi in un punto d’ingresso verso molte organizzazioni contemporaneamente.

Galov ha chiarito nell’intervista che il problema non riguarda solo l’IA. Qualsiasi software moderno può dipendere da librerie, pacchetti open source o componenti di terze parti. Nel caso dell’intelligenza artificiale, però, l’ecosistema si sta sviluppando a grande velocità, in modo aperto e collaborativo, e questo rende più appetibili le dipendenze esterne.

Per ridurre il rischio, secondo Galov, serve integrare la sicurezza in tutto il ciclo di sviluppo del software: ogni pacchetto esterno introdotto in un prodotto o in un’infrastruttura deve essere controllato da motori di rilevamento e gestito con policy chiare.

Per gli aggiornamenti non legati alla sicurezza, ha suggerito anche una finestra di “cool down”, evitando di adottare automaticamente l’ultima versione appena pubblicata. Molti attacchi alla supply chain, ha spiegato, restano attivi per finestre molto brevi, da pochi minuti a qualche giorno, prima di essere individuati dalla comunità open source o dai vendor di sicurezza.
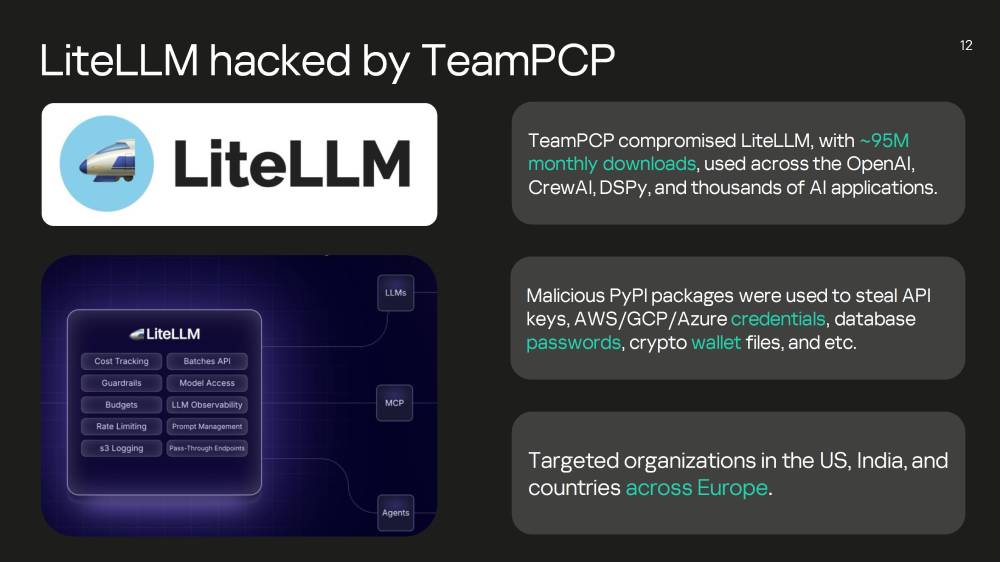
Compromettendo LiteLLM (95 milioni di download mensili), il gruppo TeamPCP ha aperto una breccia in migliaia di applicazioni contemporaneamente, sottraendo credenziali cloud e chiavi di accesso ai modelli.

ClickFix e la vecchia debolezza umana

La corsa agli strumenti di IA ha riattivato anche tecniche di ingegneria sociale più classiche. Galov ha citato il caso degli attacchi ClickFix, in cui falsi tutorial o documentazioni apparentemente legittime convincono l’utente a copiare e incollare un comando nel terminale.

L’utente pensa di installare un componente, configurare un ambiente o migliorare le prestazioni di uno strumento, in realtà esegue una stringa malevola. Il meccanismo è particolarmente efficace perché colpisce sviluppatori, tecnici e persone che stanno cercando guide pratiche per entrare nel mondo degli agenti IA.

Nella nostra intervista, successiva alla presentazione, Galov ha ricondotto questi attacchi a una dinamica nota: le esche cambiano ma la natura umana resta la stessa. Gli utenti tendono a fidarsi di ciò che percepiscono come utile, urgente o di valore.

Sul primo gesto, cioè copiare, incollare e premere Invio, la tecnologia può fare ben poco. La difesa può però intervenire negli stadi successivi, con soluzioni di rilevamento e risposta sugli endpoint (EDR) e altri livelli di protezione capaci di bloccare l’esecuzione o riconoscere comportamenti malevoli prima che l’attacco raggiunga il suo obiettivo finale.
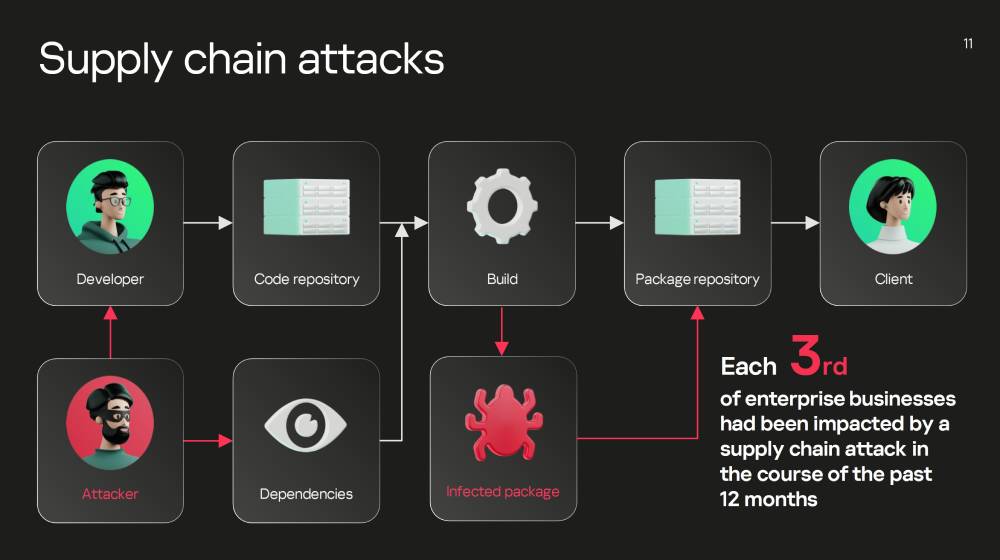
Negli attacchi alla supply chain, il bersaglio non è mai quello finale. Un’azienda su tre ne è rimasta vittima nell’ultimo anno.

Skill, plugin e falsi strumenti legittimi

Il rischio non si esaurisce nei malware travestiti da app IA. Kaspersky segnala anche la crescita delle “malicious skills”, cioè funzionalità dannose nascoste all’interno dei flussi di lavoro basati sull’intelligenza artificiale.

Possono presentarsi come plugin, prompt o estensioni apparentemente innocue, in realtà sono progettate per esfiltrare dati, fare ricognizione o manipolare risultati.

È un passaggio importante perché sposta il tema dalla protezione del singolo endpoint alla sicurezza dell’intero ecosistema agentico. OpenClaw, citato sia nel comunicato sia durante l’intervento, diventa in questo senso un esempio del nuovo perimetro da controllare.

Gli agenti IA possono essere estesi con skill e plugin, e queste estensioni possono a loro volta scaricare dipendenze, interagire con strumenti locali o collegarsi a servizi esterni.

La domanda di sicurezza non riguarda quindi solo il modello ma tutto ciò che gli viene connesso: codice, permessi, API, dipendenze e automazioni.
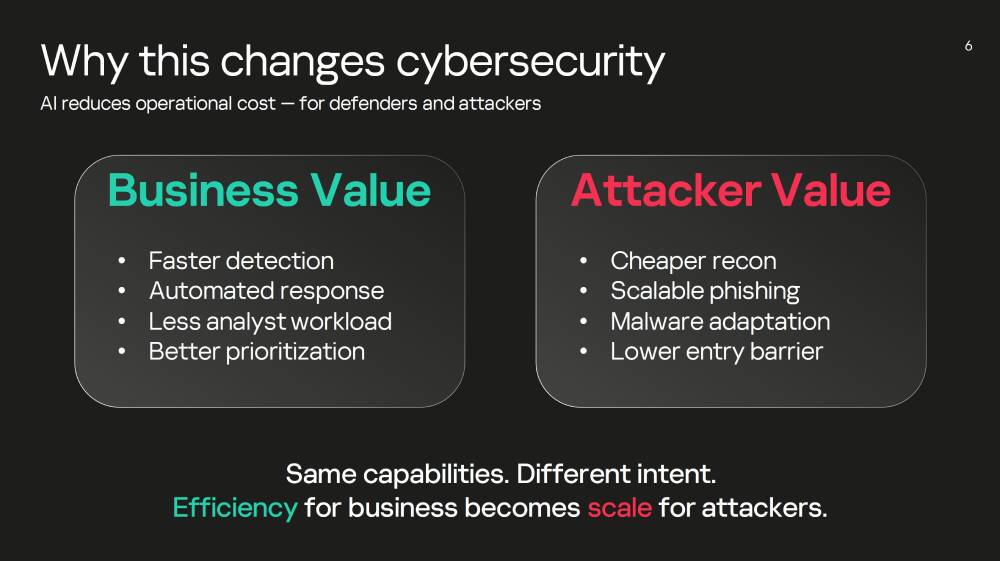
L’IA in ottica cybersecurity: stessi strumenti, intenzioni opposte. Quello che per le aziende è efficienza, per gli attaccanti diventa scala.

Gli agenti aumentano l’efficienza, ma anche l’esposizione

Nel corso della nostra intervista, Galov non ha proposto una lettura allarmistica. Anzi, ha definito gli agenti IA un grande vantaggio per l’efficienza, anche nella cybersecurity e nei SOC, soprattutto quando aiutano ad automatizzare attività ripetitive. Il problema nasce quando vengono adottati senza una postura di sicurezza adeguata.

La sua analogia è semplice: passare da carta e penna a un laptop aumenta senz’altro l’efficienza, ma anche il rischio di vulnerabilità. La scelta non è tra innovazione e sicurezza, ma tra automazione governata e automazione lasciata senza controllo.

Una posizione, questa, che troviamo anche nei comunicati di Kasperky: “L’introduzione di agenti di intelligenza artificiale negli ambienti aziendali cambia la natura stessa della fiducia. Ogni azione automatizzata diventa parte di una catena più ampia di sistemi e scambi di dati”.
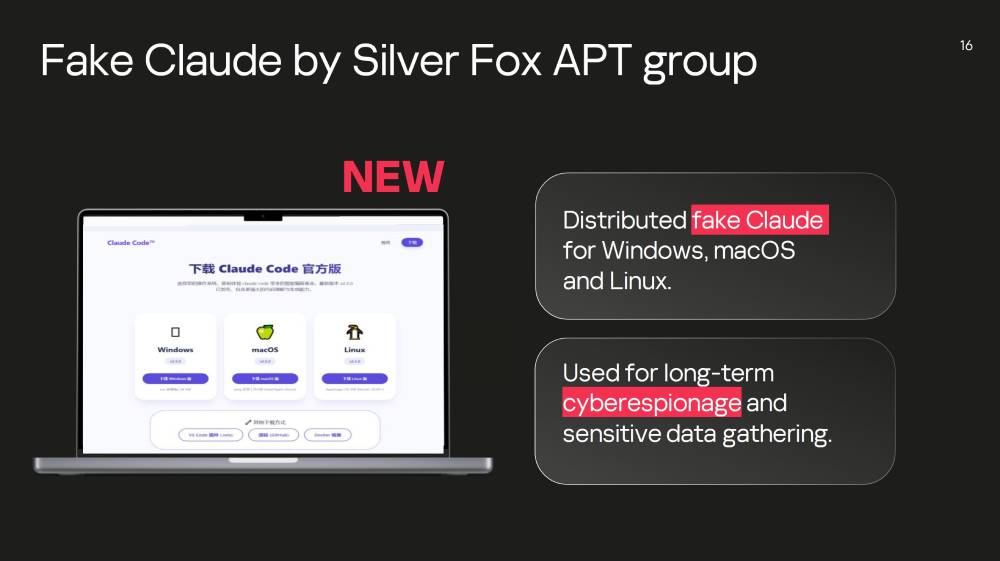
Il gruppo Silver Fox ha usato versioni false di Claude Code. Un caso che mostra come la diffusione degli strumenti IA apra nuove superfici d’attacco basate sull’ingegneria sociale.

Il nuovo controllo passa da dati, decisioni e log

Non corso dell’intervista, non ci è  restato che chiedere a Galov delle possibili contromisure. Per Galov le aziende devono concentrarsi su due piani: data management e decision management.

Il primo riguarda i dati a cui l’agente può accedere: bisogna verificare che siano davvero necessari per il compito assegnato e che non venga concesso più di quanto serva.

Il secondo riguarda le azioni che l’agente può compiere: per le decisioni più sensibili deve restare una validazione umana, una sorta di secondo fattore in cui il controllo finale torna a una persona.

A questo si aggiunge la visibilità sull’infrastruttura intorno agli agenti, che comunicano con modelli esterni, tool di terze parti e API.

Per questo, secondo Galov, le aziende devono raccogliere log ed eventi, integrarli in sistemi SIEM e metterli a disposizione dei SOC analyst. Il rischio peggiore è che qualcosa accada senza sapere chi lo ha fatto, quale componente lo ha eseguito e quali dati o sistemi siano stati coinvolti.

È lo stesso principio che Kaspersky riassume nelle sue raccomandazioni: standardizzare interfacce e protocolli, applicare il principio del minimo scambio necessario di dati, identificare chiaramente utenti, agenti e servizi IA, mantenere la supervisione umana nei processi critici e procedere con implementazioni graduali, includendo eventuali rollback.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/22/kaspersky-agenti-ia-cambiano-fiducia-aziendale/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-agenti-ia-cambiano-fiducia-aziendale
‘PCPJack’ Worm Removes TeamPCP Infections, Steals Credentials

A threat actor has launched a campaign to clean up environments infected by the infamous TeamPCP hacking group and deploy its own malicious tools, SentinelOne reports.

Active since late April, the campaign relies on a malware framework targeting credentials across multiple cloud environments and capable of propagating itself.

SentinelOne has named the framework PCPJack, due to its focus on removing from the infected systems any tools and artifacts associated with TeamPCP, the hacking group behind a recent flurry of supply chain attacks targeting multiple open source software ecosystems.

“Many of the services targeted by the PCPJack framework are similar to the early TeamPCP/PCPCat campaigns from December 2025, before the high-visibility campaigns of early 2026 brought significant attention to TeamPCP and purportedly led to changes in group membership. We believe this could be a former operator who is deeply familiar with the group’s tooling,” SentinelOne says.

A PCPJack infection, the cybersecurity company says, begins with a Linux shell script that sets up the environment and fetches additional payloads. Before that, it searches the system for processes and artifacts matching known TeamPCP infections and removes them.

Next, the script creates a Python virtual environment, downloads six modules from an AWS S3 bucket, renames them, establishes persistence, launches the first module, which serves as the main framework orchestrator, and then deletes itself.

Advertisement. Scroll to continue reading.

The remaining modules, which are imported by the orchestrator, were designed for specific purposes, including credential parsing, lateral movement, command-and-control (C&C) message encryption, cloud IP range lookups, and cloud scanning.

From the local system, PCPJack can steal .env and configuration files, environment variables, SSH keys, cryptocurrency wallets, credentials, and tokens for various web apps and cloud services, including AWS, Kubernetes, Docker, Gmail, GitHub, Office 365/Outlook, RayML, Slack, and WordPress.

“The types of credentials collected by the framework suggest PCPJack’s targeting motivations are primarily to conduct spam campaigns and financial fraud, or to simply monetize stolen credentials to actors with these focuses. The inclusion of enterprise productivity software like Slack and business database services expands the focus to extortion attacks,” SentinelOne says.

PCPJack performs system reconnaissance to identify assets the machine connects to, attempts lateral movement, and downloads Parquet files from Common Crawl to identify additional targets over the internet and attempt to infect them.

The spreading module targets known vulnerabilities in web applications, including CVE-2025-29927 (Next.js), CVE-2025-55182 (React2Shell), CVE-2026-1357 (WPVivid Backup plugin for WordPress), CVE-2025-9501 (W3 Total Cache plugin for WordPress), and CVE-2025-48703 (CentOS Web Panel).

PCPJack also attempts to use the extracted credentials to propagate across Kubernetes, Docker, Redis, RayML, and MongoDB deployments, and leverages SSH keys to execute the initial script on remote machines. The framework uses Telegram for C&C and encrypts the data sent to its channel.

During its investigation into the framework, SentinelOne identified a second toolset associated with the threat actor, which includes Sliver implants and credential theft across dozens of cloud services, including Anthropic, Digital Ocean, Discord, Google API, and others, as well as those targeted by PCPJack.

“Overall, the two toolsets are well developed and indicate that the owner values making code as a modular framework, despite some redundancies in behavior. The occasional operational security lapses were interesting, particularly their choice to encrypt everything except for Telegram credentials and their own alleged infrastructure,” SentinelOne notes.

Related: Vendor Says Daemon Tools Supply Chain Attack Contained

Related: AI Coding Agents Could Fuel Next Supply Chain Crisis

Related: 1,800 Hit in Mini Shai-Hulud Attack on SAP, Lightning, Intercom

Related: Sophisticated Quasar Linux RAT Targets Software Developers

https://www.securityweek.com/pcpjack-worm-removes-teampcp-infections-steals-credentials/