Così le autorità sono arrivate Dmitry Yuryevich Khoroshev, il leader di LockBit


LockBit è un gruppo di cybercriminali attivo dal 2019. Ha rapidamente guadagnato notorietà per l’efficienza e la sofisticazione nelle sue operazioni di attacco. Il loro ransomware, LockBit, è stato progettato per essere distribuito come parte di un modello di business chiamato ransomware-as-a-service (RaaS).

In questo modello, i creatori del ransomware forniscono il malware agli affiliati, che sono responsabili della sua diffusione. In cambio, i creatori trattengono una percentuale del riscatto pagato dalle vittime.

Ebbene, la scorsa settimana fa fatto scalpore la notizia dell’individuazione e della sanzione di Dmitry Yuryevich Khoroshev da parte di Stati Uniti, Regno Unito e Australia, come capo di LockBit. Ma il leader di LockBit, che si fa chiamare LockBitSupp, sostiene che le autorità stiano incriminando l’uomo sbagliato, e che non abbiano spieghino come lui sarebbe collegato a Khoroshev.

Ecco la ricostruzione dei fatti che hanno portato all’incriminazione di Dmitry Yuryevich Khoroshev.

Gli indizi

Il 7 maggio il Dipartimento di Giustizia degli Stati Uniti ha incriminato Khoroshev con 26 capi d’accusa, tra cui estorsione, cospirazione e frode telematica. Le autorità affermano che Khoroshev ha creato, venduto e utilizzato il ransomware LockBit per estorcere personalmente oltre 100 milioni di dollari da centinaia di organizzazioni. Il gruppo LockBit, nel suo complesso, in quattro anni avrebbe invece estorto circa mezzo miliardo di dollari.

Come spiegavamo poco sopra, gli investigatori sostengono che Khoroshev gestiva LockBit come un’operazione di “ransomware-as-a-service”. A lui restava il 20% dei riscatti pagati, mentre l’80% andava agli affiliati responsabili della diffusione del malware.

Le indagini riportano vari dettagli personali di Khoroshev, tra cui email, il suo indirizzo fisico a Voronezh, in Russia, numero di passaporto e numero di identificazione fiscale. Le email utilizzate erano sitedev5@yandex.ru e khoroshev1@icloud.com.

DomainTools è una società di sicurezza informatica specializzata in intelligence. Fornisce strumenti e servizi per tracciare, analizzare e monitorare i domini Internet, aiutando le aziende e le autorità a proteggersi dalle minacce informatiche.

Secondo DomainTools, l’indirizzo sitedev5@yandex.ru è stato utilizzato per registrare sei domini, tra cui un blog di abbigliamento e tessuti chiamato Tkaner.com, registrato a nome di Khoroshev.

Constella Intelligence invece è una società di cybersecurity specializzata in protezione e analisi delle minacce digitali. Fornisce servizi di tracciamento delle violazioni dei dati, analisi del dark web e monitoraggio delle identità online per identificare e prevenire attività fraudolente.

E ha collegato il numero di telefono associato a Tkaner.com a più documenti ufficiali del governo russo, confermando che appartiene a Dmitri Yurievich Khoroshev.

Un altro dominio registrato con lo stesso numero di telefono è stairwell.ru, che pubblicizzava la vendita di scale in legno. Constella ha rilevato che gli indirizzi email webmaster@stairwell.ru e admin@stairwell.ru utilizzavano la stessa password, ossia 225948.

DomainTools ha poi scoperto che per anni stairwell.ru era registrato a nome di “Dmitrij Ju Horoshev” con l’email pin@darktower.su, utilizzata nel 2010 anche per registrare un account sul provider di hosting firstvds.ru.

Intel 471, altra società di cybersecurity specializzata nella raccolta di intelligence sulle minacce informatiche, ha rilevato che pin@darktower.ru era utilizzato dall’utente di lingua russa Pin sui forum di cybercrimine Opensc. Qui Pin discuteva di crittografia e malware, scrivendo post su come bypassare le protezioni di memoria sui sistemi Windows XP e Windows 7 e iniettare malware.

Nello stesso periodo era attivo anche sul forum di sicurezza russo Antichat, dove invitava gli altri membri del forum a contattarlo tramite il numero di messaggistica istantanea ICQ 669316.

Dmitry Yuryevich Khoroshev, il leader di LockBit.

Secondo le autorità di USA, UK e Australia, Dmitry Yuryevich Khoroshev è il leader di LockBit.

Appare NeroWolfe

Effettuando una ricerca con quel numero ICQ su Intel 471 si scopre che nel 2011 un utente di nome NeroWolfe si registra sul forum di cybercrimine russo Zloy con l’email d.horoshev@gmail.com e un indirizzo IP di Voronezh.

Constella scopre invece che la password associata a webmaster@stairwell.ru (225948) è stata utilizzata anche dall’indirizzo email 3k@xakep.ru, che, secondo Intel 471, è stato registrato su più di una dozzina di account NeroWolfe in numerosi forum russi di cybercriminalità tra il 2011 e il 2015.

NeroWolfe, che si presentava sul forum Verified come amministratore di sistema e programmatore C++, inizia a offrire servizi di sviluppo malware e amministrazione di sistemi di cybercriminalità.

Nel 2013, NeroWolfe vende un programma “loader” di malware per bypassare le protezioni di sicurezza su Windows XP e Windows 7, e discute delle implicazioni karmiche del ransomware sui forum, criticando l’uso di malware per le estorsioni.

NeroWolfe ricorda ai membri del forum che sono vulnerabili agli attacchi ransomware tanto quanto le loro potenziali vittime, sottolineando che ciò che si semina, si raccoglie. “Ragazzi, avete una coscienza?”, scriveva NeroWolfe.

Non è chiaro se Khoroshev si sia mai preoccupato che qualcuno al di fuori della Russia potesse collegare i suoi pseudonimi da hacker alla sua reale identità. Infatti, lo stesso indirizzo email associato a molti account di NeroWolfe sui forum (ossia 3k@xakep.ru) viene utilizzato nel 2011 per creare un account per un certo Dmitry Yurievich Khoroshev sul social network russo Vkontakte.

NeroWolfe sembra abbandonare tutti i suoi account sui forum intorno al 2016, dopo un reclamo apparso su exploit.ru in cui viene accusato di non aver completato un progetto personalizzato per il quale era stato pagato 2mila dollari.

Difficile dire cosa sia successo a Khoroshev dopo il 2016 ma secondo gli inquirenti è possibile che abbia ridotto il suo profilo per motivi di sicurezza o che abbia interrotto temporaneamente le sue attività.

[embedded content]

La comparsa di Putinkrab

Un’altra spiegazione è che Khoroshev abbia previsto il potenziale dell’industria del ransomware, dedicandosi a scrivere codice ransomware personalizzato. O almeno, questo è ciò che ritengono le autorità.

L’accusa contro Khoroshev sostiene che ha usato il nickname “Putinkrab“, che, secondo Intel 471, corrisponde a un nome utente registrato su tre importanti forum di cybercrimine russi all’inizio del 2019.

Secondo KrebsOnSecurity, un blog di sicurezza informatica gestito da Brian Krebs, noto giornalista investigativo specializzato in cybersecurity, mancano prove chiare che colleghino Putinkrab alle precedenti identità di Khoroshev.

Tuttavia, se Putinkrab fosse davvero Khoroshev, significherebbe che aveva imparato dai suoi errori passati e ricominciato con una nuova identità. Va poi detto che, con tutta probabilità, non sono state rese pubbliche tutte le prove raccolte contro di lui.

I primi post di Putinkrab sui forum di cybercrimine russi XSS, Exploit e UFOLabs lo vedono vendere codice sorgente ransomware scritto in C. Nell’aprile 2019, Putinkrab propone un programma di affiliazione basato sul suo codice ransomware personalizzato.

“Voglio lavorare per una parte dei riscatti: 20/80”, scrive su Exploit. “Il 20 percento è la mia percentuale per il lavoro, tu ottieni l’80% dei riscatti. La percentuale può essere ridotta fino a 10/90 se i volumi sono buoni. Ma ora, finché il servizio non sarà completamente automatizzato, sto lavorando utilizzando un algoritmo diverso”.

Durante l’estate del 2019, Putinkrab pubblica diversi aggiornamenti su Exploit riguardo a nuove funzionalità del suo ransomware. Espone anche tecniche per evitare il rilevamento da parte degli strumenti di sicurezza e cerca investitori per un nuovo progetto di ransomware basato sul suo codice.

A un membro di Exploit che lamentava le difficoltà nel trarre profitto dal ransomware a causa dei miglioramenti nella sicurezza, Putinkrab risponde attribuendo la colpa alla scarsa qualità del codice utilizzato da molti cybercriminali.

“La maggior parte dei migliori antivirus ora utilizza l’analisi comportamentale, che blocca il 95% dei cryptolocker alla radice”, scrive. “Molti cryptolocker sono scritti da persone che non comprendono bene la crittografia, quindi compaiono decryptor su Internet con la speranza che i file possano essere decrittati senza pagare un riscatto. Aspettano solo che il contatto col proprietario della chiave si perda col tempo”.

Putinkrab era convinto che il suo codice ransomware fosse rivoluzionario, una macchina per fare soldi. “Il gioco sta appena per iniziare”, scriveva. “I giocatori deboli perdono e vengono eliminati.”

L‘ultimo post di Putinkrab risale al 23 agosto 2019. Il Dipartimento di Giustizia afferma che il programma di affiliazione del ransomware LockBit è stato ufficialmente lanciato cinque mesi dopo.

Un annuncio tradotto automaticamente per il codice sorgente di ransomware da Putinkrab sul forum in lingua russa UFOlabs nel 2019. Fonte: Ke-la.com.

Un annuncio tradotto automaticamente per il codice sorgente di ransomware da Putinkrab sul forum in lingua russa UFOlabs nel 2019. Fonte: Ke-la.com.

La nuova identità: LockBitSupp

Da quel momento, secondo il governo, Khoroshev adotta l’identità di LockBitSupp. Nel suo post introduttivo su Exploit, il creatore di LockBit dichiara che il ceppo di ransomware era in sviluppo dal settembre 2019. Il malware LockBit originale peraltro era scritto in C, un linguaggio in cui NeroWolfe eccelleva.

“Il ransomware imposta i permessi sui file e rimuove gli attributi di blocco, elimina copie shadow, cancella log e monta partizioni nascoste; c’è un’opzione per trascinare e rilasciare file/cartelle e una modalità console/nascosta. Il ransomware crittografa i file in parti in vari luoghi: più grande è la dimensione del file, più parti ci sono. Gli algoritmi utilizzati sono AES + RSA.”

“Sei tu a determinare l’importo del riscatto dopo aver comunicato con la vittima. Il riscatto pagato in qualsiasi valuta di tua scelta sarà trasferito ai tuoi portafogli. Il bot Jabber serve come pannello di amministrazione e viene utilizzato per vietare, fornire strumenti di decrittazione, chattare. Jabber è utilizzato per assolutamente tutto.”

Ma è davvero lui?

Quanto riportato finora prova che stiamo parlando della stessa persona? No. Però ci dice che Khoroshev è stato per molti anni coinvolto in numerosi schemi che coinvolgono botnet, dati rubati e malware, che ha scritto e che altri hanno usato con grande efficacia. Numerosi messaggi privati di NeroWolfe da parte di altri membri del forum lo confermano.

La specialità di NeroWolfe era creare codice personalizzato che impiegava innovative tecniche di stealth ed evasione. Era sempre disponibile a offrire i suoi servizi sui forum ogni volta che qualcuno cercava aiuto per un progetto di malware che richiedesse un abile programmatore in C o C++.

Qualcuno con tali qualifiche e una dimostrata padronanza delle tecniche di crittografia e decrittografia dei dati, sarebbe stato molto richiesto dall’industria del ransomware-as-a-service, che è decollata nello stesso periodo in cui NeroWolfe è scomparso dai forum.

Va poi osservato che chi si trova al top del proprio settore, non si allontana semplicemente da quel livello di influenza, status comunitario e potenziale flusso di reddito. A meno che non sia costretto a farlo da circostanze fuori dal proprio controllo.

Va poi notato che Putinkrab non è apparso dal nulla nel 2019, improvvisamente dotato di conoscenze su come scrivere ceppi di ransomware avanzati e furtivi. Quelle conoscenze provenivano chiaramente da qualcuno che aveva già anni di esperienza nello sviluppo e nell’uso di quelle tecniche contro reali organizzazioni. Pertanto, chiunque fosse Putinkrab prima di adottare quel soprannome, è pressoché certo che fosse coinvolto nello sviluppo e nell’uso di ceppi di ransomware e di grande successo.

Nel febbraio 2024, l’FBI ha sequestrato l’infrastruttura cybercriminale di LockBit presente sul dark web, a seguito di un’infiltrazione all’interno delle operazioni del gruppo. Gli Stati Uniti hanno già incriminato e sanzionato almeno altri cinque presunti affiliati di LockBit; quindi, è presumibile che le autorità hanno potuto attingere a risorse aggiuntive da quelle indagini.

Come accennavamo poco sopra, è anche probabile che le tre agenzie di intelligence nazionali coinvolte nelle indagini non abbiano mostrato tutte le loro carte. Ad esempio, i documenti americani su Khoroshev menzionano un solo indirizzo di criptovaluta, ma gli esperti affermano che non ci sono indizi evidenti che lo colleghino a Khoroshev o Putinkrab.

Dato però che LockBitSupp per quattro anni è stato attivamente coinvolto in attacchi ransomware LockBit contro varie organizzazioni, il governo dispone quasi certamente di un elenco esteso dei vari indirizzi di criptovaluta del leader di LockBit e probabilmente anche dei suoi conti bancari in Russia. Senza dubbio il denaro di alcune di quelle transazioni è stato tracciato fino al beneficiario finale (o comunque abbastanza vicino a lui).

Non molto tempo dopo che Khoroshev è stato accusato di essere leader di LockBit, numerosi account di intelligence open-source su Telegram hanno iniziato a divulgare le informazioni rilasciate dal Dipartimento del Tesoro americano. Nel giro di poche ore, è emerso che gli investigatori avevano scoperto più di una dozzina di conti bancari utilizzati da Khoroshev nel corso dell’ultimo decennio, così come i suoi numeri di conto bancario in Russia.

Il caso di Dmitry Yuryevich Khoroshev e del gruppo LockBit sottolinea la sofisticazione e la pericolosità crescente delle operazioni di ransomware. Anche se l’identità di LockBitSupp rimane incerta, è chiaro che il cybercrimine continua a evolversi, sfruttando nuove tecnologie e tecniche per sfuggire alla giustizia.

Mentre le autorità intensificano i loro sforzi per tracciare e neutralizzare queste minacce, il futuro del cybercrimine rimane una battaglia continua tra criminali sempre più ingegnosi e forze dell’ordine determinate a proteggerci.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/20/cosi-le-autorita-sono-arrivate-dmitry-yuryevich-khoroshev-il-leader-di-lockbit/?utm_source=rss&utm_medium=rss&utm_campaign=cosi-le-autorita-sono-arrivate-dmitry-yuryevich-khoroshev-il-leader-di-lockbit


CERT-AGID 04 maggio – 10 maggio: 23 campagne malevole e il phishing multibanking che ha sfruttato la Presidenza del Consiglio dei Ministri


Nell’ultima settimana, il CERT-AGID ha identificato e esaminato un totale di 23 campagne malevole, prevalentemente dirette verso obiettivi italiani.

Di queste, 21 erano specificatamente mirate all’Italia mentre due avevano un raggio d’azione più ampio, interessando comunque il territorio nazionale. In risposta, l’agenzia ha messo a disposizione dei suoi enti accreditati 137 indicatori di compromissione individuati (IOC).

Di seguito, ecco un’analisi dettagliata delle varie tipologie di attacchi.

I temi più rilevanti della settimana

Questa settimana sono stati dieci i temi utilizzati per diffondere campagne malevole in Italia. Tra questi, si evidenzia l’uso dell’Ordine come argomento nelle campagne di malware AgentTesla, Formbook, Remcos e Guloader.

Il tema del Banking è stato ricorrente nelle campagne di phishing e smishing, principalmente rivolte ai clienti di istituti bancari italiani. Le Erogazioni sono state invece il fulcro delle campagne di smishing dirette agli utenti dell’INPS. Gli altri temi hanno facilitato la diffusione di varie campagne di malware e phishing.

Fonte: CERT-AGID

Fonte: CERT-AGID

Malware della settimana

Questa settimana si sono notate quattro famiglie di malware. AgentTesla si è declinato in quattro campagne italiane incentrate sui temi “Ordine”, “Documenti” e “Pagamenti”, propagate via email con allegati ISO contenenti file HTA, oltre a Z e PDF con link a JavaScript.

Formbook è stato oggetto di due campagne, una specificamente italiana e un’altra più generica, con tematiche “Ordine” e “Preventivo”, diffuse mediante email con allegati R01 e ISO.

Guloader ha caratterizzato due campagne italiane sul tema “Ordine”, veicolate tramite email con allegati GZ e Z che contenevano script VBS dannosi. Infine, una campagna di Remcos, sempre sul tema “Ordine”, è stata distribuita utilizzando email con allegati TAR.

Fonte: CERT-AGID

Fonte: CERT-AGID

Phishing della settimana

Sette brand sono stati coinvolti questa settimana in varie campagne di phishing e smishing. Tra gli eventi di maggiore rilievo, spicca la campagna di phishing multibanking che ha sfruttato il nome e i loghi della Presidenza del Consiglio dei Ministri.

Sono poi state osservate diverse campagne di smishing riguardanti l’INPS, mirate a ottenere documenti d’identità col pretesto dell’erogazione di bonus.

Fonte: CERT-AGID

Fonte: CERT-AGID

Formati e canali di diffusione

Nell’ultima settimana sono stati usati 9 diversi tipi di file per veicolare gli attacchi. I file ISO sono stati usati 3 volte, seguiti dai file Z (2 volta). Con un utilizzo ciascuno troviamo i file HTA, JS, PDF, GZ, VBS, R01 e TAR.

Quanto ai canali di diffusione, le email sono state utilizzate 19 volte, mentre gli SMS 4 volte.

Fonte: CERT-AGID

Fonte: CERT-AGID

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/13/cert-agid-04-maggio-10-maggio-phishing-multibanking-smishing-malware/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-04-maggio-10-maggio-phishing-multibanking-smishing-malware


Cuckoo, l’infostealer persistente che colpisce macOS


A fine aprile i ricercatori di Kandji, piattaforma per la gestione e la sicurezza dei dispositivi Apple, ha individuato Cuckoo, un malware che colpisce i dispositivi macOS.

Cuckoo si presenta come un infostealer che colleziona diverse informazioni sul dispositivo colpito, ma ha anche dimostrato capacità di mantenere la persistenza sui sistemi, una caratteristica tipica degli spyware. Dopo l’installazione, il malware crea una copia di se stesso e si salva in una cartella nella directory home dell’utente.

In seguito, Cuckoo effettua l’escalation dei privilegi mostrando un prompt che invita l’utente a inserire la sua password. Il popup non chiede esplicitamente la password del sistema, ma richiede l’accesso alle impostazioni di sistema.

Tra i dati raccolti ci sono i preferiti, i cookie e la cronologia di Safari, le informazioni contenute nella directory Keychain, come password e dati sull’account, e le note salvate. Il malware cerca anche file di vario tipo sul Desktop e nella cartella Documenti, come documenti .pdf, .rtf e .txt, immagini .jpg e file .sql e .ovpn. Cuckoo può inoltre effettuare screenshot dello schermo e inviarlo al server C2 degli attaccanti.

apple mac

Pixabay

Cuckoo è in grado di colpire sia i device macOS basati su Intel che su Arm e viene distribuito come binario su siti quali dumpmedia[.]com, tunesolo[.]com, fonedog[.]com, tunesfun[.]com e tunefab[.]com, spacciandosi per un’applicazione per scaricare musica dai servizi di streaming e convertire le tracce in MP3.

Un’altra caratteristica del malware è che, una volta scaricato e installato sul dispositivo, prima di proseguire con le attività malevole controlla se il dispositivo è in lingua armena, bielorussa, kazaka, russa o ucraina e, in caso affermativo, non procede con l’infezione. 

Secondo i ricercatori, è molto probabile che Cuckoo sia diffuso anche su altri siti web e applicazioni e non sia ancora stato individuato. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/07/cuckoo-lo-spyware-persistente-che-colpisce-macos/?utm_source=rss&utm_medium=rss&utm_campaign=cuckoo-lo-spyware-persistente-che-colpisce-macos


CERT-AGID 27 aprile – 3 maggio 2024: 29 campagne malevole, 218 IoC e il keylogger di PuntoFisco


Questa settimana, il CERT-AGID ha identificato e analizzato 29 campagne malevole nell’ambito del panorama italiano di riferimento. Tra queste, 21 erano specificamente dirette verso obiettivi italiani, mentre le restanti 8, pur essendo generiche, hanno influenzato l’Italia. Inoltre, l’agenzia ha fornito ai suoi enti accreditati 218 indicatori di compromissione (IOC) rilevati.

I temi più rilevanti della settimana

Questa settimana, sono stati individuati nove temi principali utilizzati per condurre campagne malevole in Italia. Tra questi spicca, come al solito, il tema Banking, ricorrente nelle operazioni di phishing e smishing, principalmente dirette ai clienti di banche italiane e impiegate anche per diffondere il malware Irata, volto a compromettere i dispositivi Android degli utenti italiani.

Il tema Ordine è stato utilizzato per le campagne che coinvolgono i malware AgentTesla, Formbook e ZgRat, mentre Rinnovo è stato adottato per attacchi di phishing rivolti ai clienti di Aruba. Gli altri temi hanno facilitato la propagazione di diverse campagne di malware e phishing.

Tra gli eventi di particolare interesse si segnalano la diffusione di malware keylogger attraverso PuntoFisco, una falsa pagina dell’Agenzia delle Entrate. Si annota poi una campagna italiana del malware Remcos, veicolata tramite Guloader, e campagne di smishing a nome dell’INPS volte a sottrarre documenti di identità. È stata infine riscontrata ancora una campagna ransomware Lockbit.

Fonte: CERT-AGID

Malware della settimana

Questa settimana sono state monitorate otto famiglie di malware con diverse campagne attive. AgentTesla si è distinto con sei campagne, quattro delle quali italiane e due generiche, incentrate sui temi Ordine, Contratti e Delivery, veicolate attraverso email contenenti allegati nei formati RAR, CAB, IMG, RAR e ACE. RemcosRAT è stato al centro di tre campagne, due italiane e una generica, focalizzate sui temi Pagamenti e Documenti, con allegati in ZIP, 7Z e CAB, tra cui una campagna italiana che utilizza Guloader e i loghi della società Leonardo.

Formbook è stato coinvolto in due campagne generiche sui temi Ordine e Delivery, diffuse in Italia tramite allegati LZH e ZIP che contenevano documenti DOC sfruttando una vecchia vulnerabilità di Equation Editor. Irata è stato contrastato in due campagne italiane sul tema Banking, diffuse tramite SMS con link per il download di un APK malevolo. DarkGate è stato implicato in una campagna generica sul tema Documenti, veicolata tramite email con allegati HTML che scaricano uno script HTA.

VBLogger è stato utilizzato in una campagna italiana incentrata sull’Agenzia delle Entrate, mirata a compromettere i sistemi con un keylogger scritto in VB6. LockBit si è proposto nuovamente in una campagna sui Documenti, veicolando ransomware tramite email con allegati ZIP contenenti un eseguibile SCR, come già osservato la settimana scorsa. Infine, ZGrat è stato rilevato in una campagna sul tema Ordine, diffusa attraverso email con allegati XLAM.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana, cinque marchi sono stati coinvolti in attività di phishing e smishing. Tra questi, spiccano la succitata campagna di phishing mirata all’Agenzia delle Entrate (Punto Fisco) e diverse campagne di smishing che hanno preso di mira l’INPS.

Fonte: CERT-AGID

Formati e canali di diffusione

L’ultima settimana ha visto l’utilizzo di 13 diverse tipologie di file per veicolare gli attacchi. I file ZIP sono stati ancora una volta i più utilizzati (4 volte), seguiti da CAB, RAR, IMG e APK (2 volte). A quota 1 seguono i file LZH, HTML, HTA, DOC, XLAM, ACE, BAT e 7Z.

Quanto ai canali di diffusione, le email sono state utilizzate 22 volte, gli SMS 5 volte.

Fonte: CERT-AGID

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/05/06/cert-agid-27-aprile-3-maggio-2024-29-campagne-malevole-218-ioc-keylogger-puntofisco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-27-aprile-3-maggio-2024-29-campagne-malevole-218-ioc-keylogger-puntofisco


Hacker free-for-all fights for control of home and office routers everywhere

Rows of 1950s-style robots operate computer workstations.

Cybercriminals and spies working for nation-states are surreptitiously coexisting inside compromised name-brand routers as they use the devices to disguise attacks motivated both by financial gain and strategic espionage, researchers said.

In some cases, the coexistence is peaceful, as financially motivated hackers provide spies with access to already compromised routers in exchange for a fee, researchers from security firm Trend Micro reported Wednesday. In other cases, hackers working in nation-state-backed advanced persistent threat groups take control of devices previously hacked by the cybercrime groups. Sometimes the devices are independently compromised multiple times by different groups. The result is a free-for-all inside routers and, to a lesser extent, VPN devices and virtual private servers provided by hosting companies.

“Cybercriminals and Advanced Persistent Threat (APT) actors share a common interest in proxy anonymization layers and Virtual Private Network (VPN) nodes to hide traces of their presence and make detection of malicious activities more difficult,” Trend Micro researchers Feike Hacquebord and Fernando Merces wrote. “This shared interest results in malicious internet traffic blending financial and espionage motives.”

Pawn Storm, a spammer, and a proxy service

A good example is a network made up primarily of EdgeRouter devices sold by manufacturer Ubiquiti. After the FBI discovered it had been infected by a Kremlin-backed group and used as a botnet to camouflage ongoing attacks targeting governments, militaries, and other organizations worldwide, it commenced an operation in January to temporarily disinfect them.

The Russian hackers gained control after the devices were already infected with Moobot, which is botnet malware used by financially motivated threat actors not affiliated with the Russian government. These threat actors installed Moobot after first exploiting publicly known default administrator credentials that hadn’t been removed from the devices by the people who owned them. The Russian hackers—known by a variety of names including Pawn Storm, APT28, Forest Blizzard, Sofacy, and Sednit—then exploited a vulnerability in the Moobot malware and used it to install custom scripts and malware that turned the botnet into a global cyber espionage platform.

The Trend Micro researchers said that Pawn Storm was using the hijacked botnet to proxy (1) logins that used stolen account credentials and (2) attacks that exploited a critical zero-day vulnerability in Microsoft Exchange that went unfixed until March 2023. The zero-day exploits allowed Pawn Storm to obtain the cryptographic hash of users’ Outlook passwords simply by sending them a specially formatted email. Once in possession of the hash, Pawn Storm performed a so-called NTLMv2 hash relay attack that funneled logins to the user accounts through one of the botnet devices. Microsoft provided a diagram of the attack pictured below:

Trend Micro observed the same botnet being used to send spam with pharmaceutical themes that have the hallmarks of what’s known as the Canadian Pharmacy gang. Yet another group installed malware known as Ngioweb on botnet devices. Ngioweb was first found in 2019 running on routers from DLink, Netgear, and other manufacturers, as well as other devices running Linux on top of x86, ARM, and MIPS hardware. The purpose of Ngioweb is to provide proxies individuals can use to route their online activities through a series of regularly changing IP addresses, particularly those located in the US with reputations for trustworthiness. It’s not clear precisely who uses the Ngioweb-powered service.

The Trend Micro researchers wrote:

In the specific case of the compromised Ubiquiti EdgeRouters, we observed that a botnet operator has been installing backdoored SSH servers and a suite of scripts on the compromised devices for years without much attention from the security industry, allowing persistent access. Another threat actor installed the Ngioweb malware that runs only in memory to add the bots to a commercially available residential proxy botnet. Pawn Storm most likely easily brute forced the credentials of the backdoored SSH servers and thus gained access to a pool of EdgeRouter devices they could abuse for various purposes.

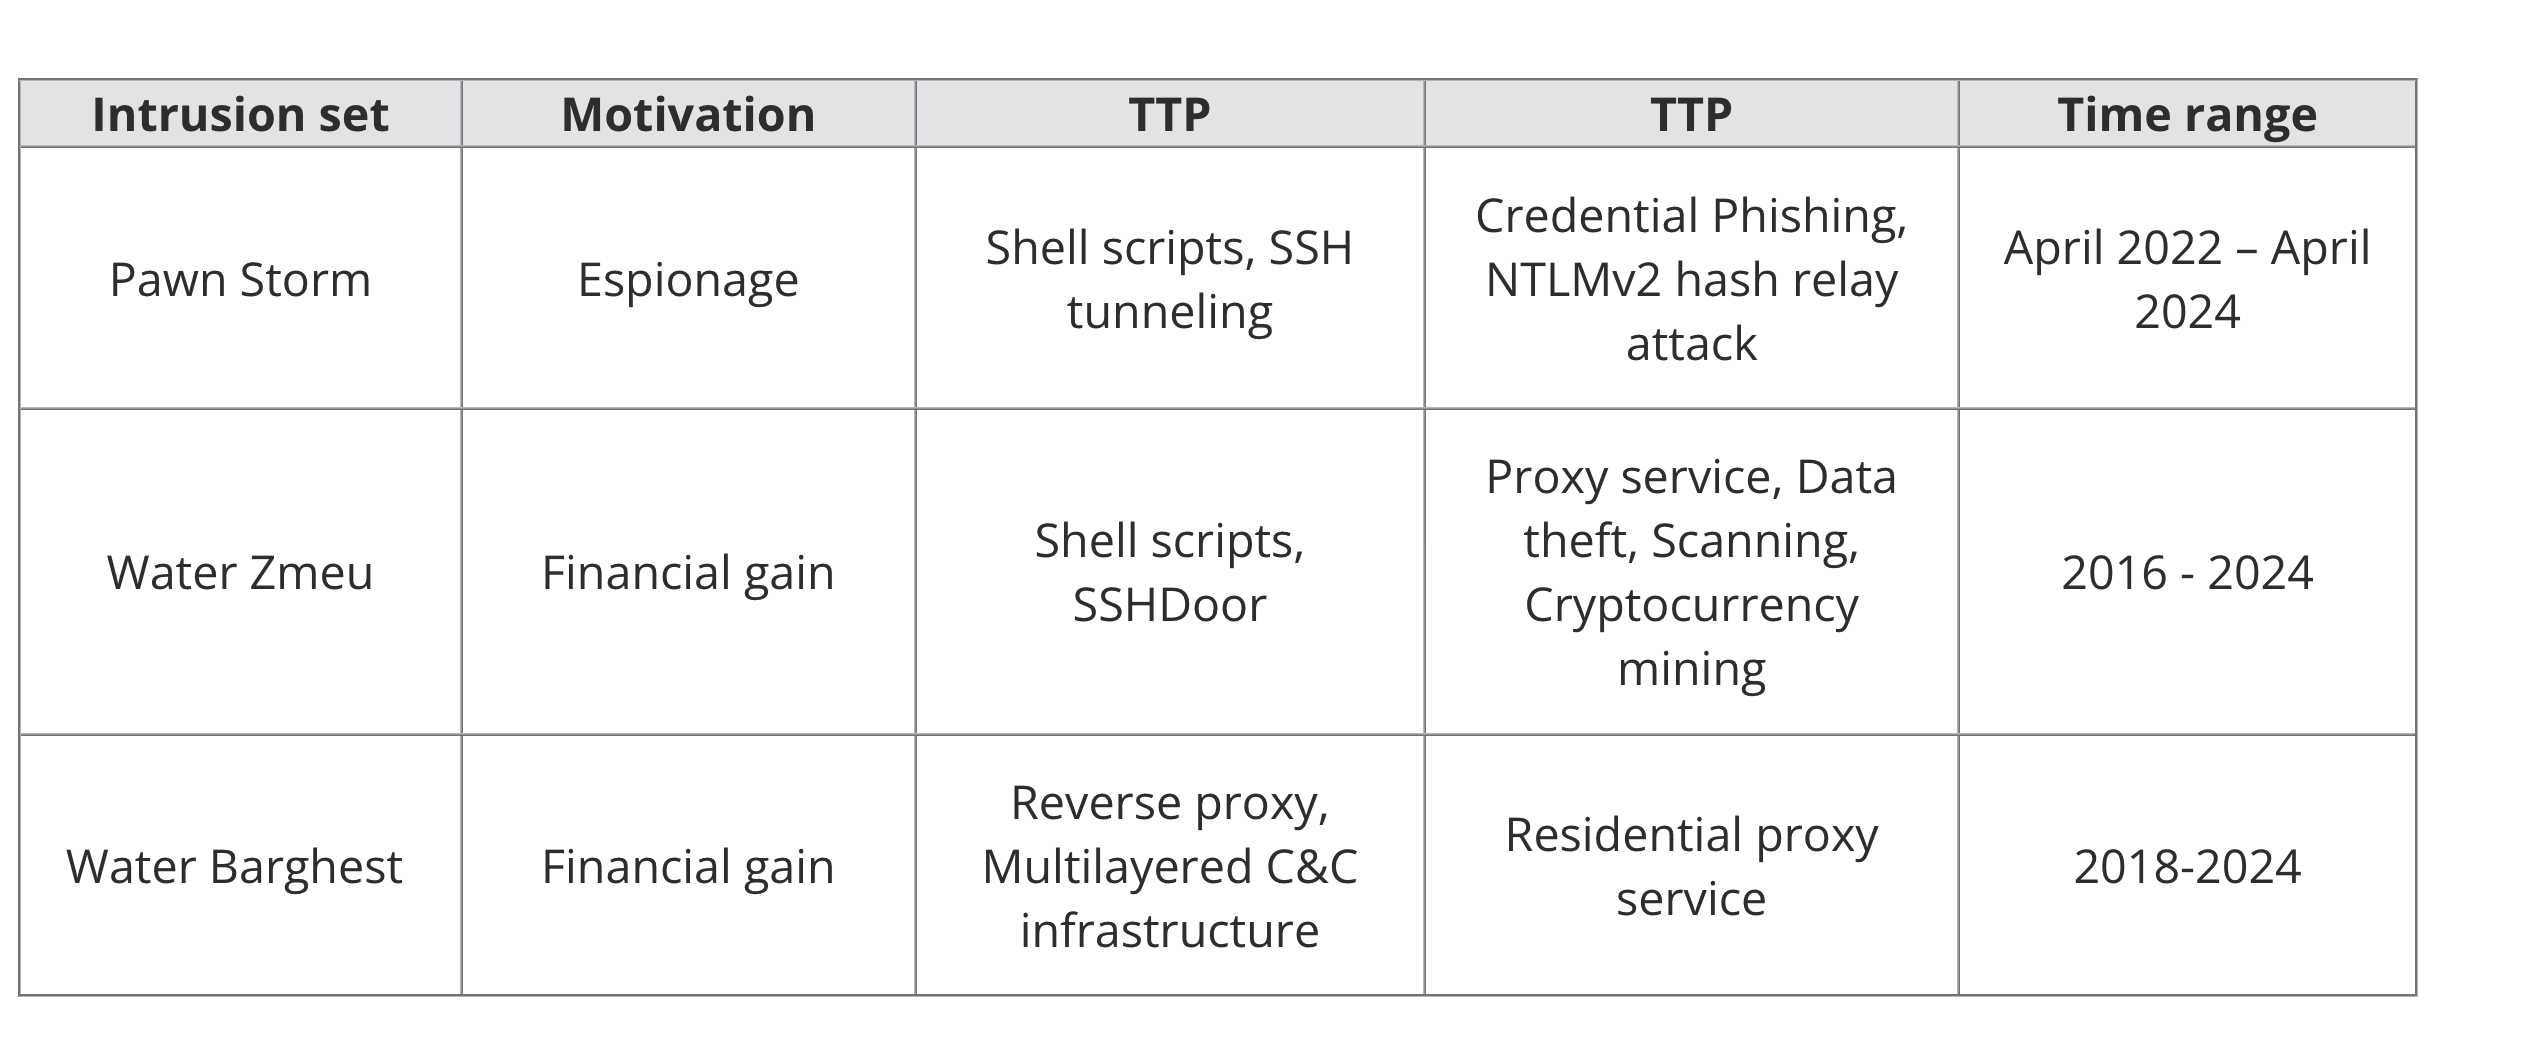
The researchers provided the following table, summarizing the botnet-sharing arrangement among Pawn Storm and the two other groups, tracked as Water Zmeu and Water Barghest:

Trend Micro

It’s unclear if either of the groups was responsible for installing the previously mentioned Moobot malware that the FBI reported finding on the devices. If not, that would mean routers were independently infected by three financially motivated groups in addition to Pawn Storm, further underscoring the ongoing rush by multiple threat groups to establish secret listening posts inside routers. Trend Micro researchers weren’t available to clarify.

The post went on to report that while the January operation by the FBI put a dent in the infrastructure Pawn Storm depended on, legal constraints prevented the operation from preventing reinfection. What’s more, the botnet also comprised virtual public servers and Raspberry Pi devices that weren’t affected by the FBI action.

“This means that despite the efforts of law enforcement, Pawn Storm still has access to many other compromised assets, including EdgeServers,” the Trend Micro report said. “For example, IP address 32[.]143[.]50[.]222 was used as an SMB reflector around February 8, 2024. The same IP address was used as a proxy in a credential phishing attack on February 6 2024 against various government officials around the world.”

https://arstechnica.com/?p=2021233


CERT-AGID 20 – 26 aprile 2024: otto famiglie di malware generano 305 indicatori di compromissione


Nel periodo compreso tra il 20 e il 26 aprile, il CERT-AGID ha affrontato e analizzato 27 campagne malevole. Di queste, ventuno erano dirette specificatamente contro obiettivi italiani, mentre le restanti sei hanno comunque coinvolto il nostro Paese.

In risposta a questa minaccia, il CERT-AGID ha distribuito 305 indicatori di compromissione (IOC) agli enti accreditati, ottenuti mediante attività di monitoraggio.

Andamento settimanale

Questa settimana sono stati identificati nove temi utilizzati per veicolare campagne malevole in Italia. Tra questi, il Banking si distingue come il tema più ricorrente nelle attività di phishing e smishing rivolte principalmente ai clienti di banche italiane. Tali attività hanno lo scopo di diffondere malware come AgentTesla e Formbook, nonché di compromettere i dispositivi Android con il malware Irata.

Il tema dei Pagamenti è stato sfruttato per diffondere malware quali AgentTesla, StrRat, Formbook e Guloader. Inoltre, il tema delle Erogazioni è stato impiegato in campagne di smishing relative all’INPS. Gli altri temi trattati durante la settimana hanno riguardato varie campagne di malware e di phishing.

Tra gli eventi di particolare rilievo si segnalano l’anomalia riscontrata nel ransomware LockBit dopo il suo smantellamento, le campagne di smishing INPS mirate al furto di documenti di identità e una campagna di phishing focalizzata su Agenzia delle Entrate e Riscossione.

Fonte: CERT-AGID

Malware della settimana

Per quanto riguarda il malware, nello scenario italiano sono state osservate otto famiglie di malware. Di particolare rilievo sono state tre campagne di AgentTesla, tra cui due specificamente italiane e una generica, veicolate tramite email con allegati RAR, 7Z e Z e incentrate sui temi “Ordine”, “Banking” e “Delivery”.

Tre campagne di Formbook, una delle quali specificamente mirata all’Italia, si sono diffuse tramite email con allegati RAR e riguardavano i temi “Ordine”, “Pagamenti” e “Banking”. Due campagne generiche di RemcosRAT a tema “Preventivo” sono state diffuse in Italia tramite email con allegati LZH e GZ.

Una campagna massiva di LockBit a tema “Documenti” è stata indirizzata indiscriminatamente a enti pubblici e privati tramite email con allegati ZIP contenenti un eseguibile SCR.

Guloader è stata rilevata in una campagna italiana a tema “Pagamenti”, veicolata tramite email con allegati GZ. Una campagna di StrRat a tema “Pagamenti” è stata osservata in Italia, diffusa tramite email con allegati JAR.

Irata è stata contrastata in una campagna italiana a tema “Banking”, veicolata tramite SMS con link al download di un APK malevolo. Infine, jRAT è stata rilevata in una campagna a tema “Documenti”, diffusa tramite email con allegati XZ, focalizzata sulla diffusione del malware jRAT in Italia.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana, sono stati coinvolti sette brand in campagne di phishing e smishing. Tra questi, spiccano la campagna di phishing indirizzata all’Agenzia delle Entrate e Riscossione e le continue campagne relative all’INPS, oggetto di ampie discussioni negli ultimi due anni.

Fonte: CERT-AGID

Modalità e canali di diffusione

L’ultima settimana ha visto l’utilizzo di 11 diverse tipologie di file per veicolare gli attacchi. I file ZIP sono stati i più utilizzati (3 volte), seguiti da GZ (2 volte). A quota 1 seguono i file HTML, Z, 7Z, LZH, JAR, APK, R00, XZ e RAR.

Per quanto riguarda i canali di diffusione, l’email è stata utilizzata in 21 occasioni, mentre gli SMS sono stati impiegati 5 volte. La chat è invece è stata utilizzata in 1 occasione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/29/cert-agid-20-26-aprile-2024-malware-305-indicatori-compromissione/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-20-26-aprile-2024-malware-305-indicatori-compromissione


Una nuova campagna di CoralRaider distribuisce infostealer tramite cache CDN


I ricercatori di Cisco Talos hanno scoperto una nuova campagna malware che distribuisce diversi infostealer a opera di CoralRaider, un gruppo vietnamita attivo dal 2023 specializzato nel furto di dati e nell’hijacking di account social media per scopi finanziari.

Il team di Cisco Talos ha affermato che “ci sono molte sovrapposizioni nelle tattiche, tecniche e procedure della campagna Rotbot di CoralRaider, inclusi il vettore d’attacco iniziale tramite il file Windows Shortcut, il decryptor PowerShell e il download degli script col payload, oltre che la tecnica FoDHelper usata per superare i controlli di accesso della macchina colpita”.

Gli attaccanti usano una cache CDN (Content Delivery Network) per memorizzare i file malevoli e usarla come server di download, superando i controlli di rete. Il gruppo sfrutta tecniche di phishing tramite email per portare le vittime a cliccare su link malevoli, spacciandoli per link di download di film.

Pixabay

L’obiettivo di CoralRaider è quello di sottrarre quante più informazioni possibili dai dispositivi delle vittime, come per esempio dati presenti sul sistema e sul browser, credenziali, portafogli di criptovalute e informazioni finanziarie, tramite l’uso di infostealer di varia natura.

Tra questi ci sono malware molto famosi come CryptBot, un infostealer che colpisce i sistemi Windows ed è in grado di sottrarre informazioni quali credenziali presenti nei browser, portafogli di criptovalute, cookie, dati di carte di credito ed eseguire screenshot del sistema.

Un altro infostealer individuato dai ricercatori è LummaC2, uno dei malware più venduti nel dark web capace di sottrarre numerose informazioni dal sistema colpito, comprese le credenziali di Discord.

Infine, un altro payload individuato da Cisco Talos è quello di Rhadamanthys, un infostealer in vendita da settembre 2022. Anche questo malware è in grado di sottrarre informazioni dai browser, criptovalute, carte di credito salvate, cookie, cronologia del browser ed eseguire screenshot del sistema.

Stando all’analisi di Cisco Talos, finora gli attacchi hanno colpito vittime di diversi Paesi in tutto il mondo, compresi gli Stati Uniti, la Germania, il Regno Unito, la Polonia, la Norvegia, il Giappone e la Turchia. Per proteggersi da questo tipo di attacchi è essenziale evitare di cliccare su link sospetti e provenienti da fonti non conosciute.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/24/una-nuova-campagna-di-coralraider-distribuisce-infostealer-tramite-cache-cdn/?utm_source=rss&utm_medium=rss&utm_campaign=una-nuova-campagna-di-coralraider-distribuisce-infostealer-tramite-cache-cdn


È stato creato un worm gestito dall’IA capace di propagarsi tra i sistemi informatici


Un team di ricercatori ha sviluppato quello che ritengono essere uno dei primi worm informatici basati sull’intelligenza artificiale generativa, capace di passare da un sistema all’altro per sottrarre dati o diffondere malware. Questo innovativo attacco, battezzato Morris II in onore del primo worm che nel 1988 mise in crisi Internet, è opera di Ben Nassi, Stav Cohen e Ron Bitton della Cornell Tech.

Il loro lavoro, svelato per la prima volta a Wired, rivela come tale worm possa prendere di mira assistenti email basati su AI per trafugare informazioni e inviare spam, eludendo le difese di sistemi come ChatGPT e Gemini. “Significa sostanzialmente che ora è possibile condurre o eseguire un nuovo tipo di cyberattacco che non è mai stato visto prima”.

La ricerca sottolinea la vulnerabilità a questa tipologia di attacchi dei sistemi di intelligenza artificiale, che sono sempre più versatili in quanto capaci di produrre testi, immagini e video. Essendo programmabili attraverso comandi diretti, possono essere indotti a comportamenti nocivi, incluso il rilascio di contenuti dannosi o l’attuazione di attacchi specifici.

I ricercatori hanno spiegato come sia possibile manipolare questi sistemi tramite comandi che si auto-replicano, causando la diffusione del worm attraverso le banche dati degli assistenti email. Questi ultimi, da non confondersi coi client email, sono servizi spesso basati sull’intelligenza artificiale, che assistono l’utente nella gestione della posta elettronica. Le funzionalità possono includere suggerimenti per la scrittura di risposte automatiche o semi-automatiche, organizzazione delle email in base alla priorità, al mittente o all’argomento, programmazione di email da inviare in momenti specifici e riepilogo delle email importanti o non lette.

Nel corso dell’esperimento, i ricercatori hanno allestito un sistema email gestito da AI, interagendo con ChatGPT, Gemini e un modello aperto, LLaVA. E hanno scoperto come sfruttare le vulnerabilità tramite testo e immagini per diffondere il worm. Per la sua creazione hanno utilizzato un “prompt auto-replicante avversario“, un comando che induce l’AI a generare nella sua risposta un altro prompt. In breve, al sistema AI viene detto di produrre un insieme di ulteriori istruzioni nelle sue risposte. Ciò, dicono i ricercatori, è ampiamente simile agli attacchi tradizionali di iniezione SQL e buffer overflow.

Il video che vede qui sotto mostra un sistema di posta elettronica che inoltra ripetutamente un messaggio, dimostrando la potenzialità di estrazione di dati sensibili come nomi, numeri di telefono e dati bancari. Quello che hanno fatto i ricercatori, però, è a fin di bene. Nonostante abbiano evidenziato le lacune nei sistemi di ChatGPT e Gemini, il loro obiettivo è sensibilizzare in merito a questa problematica.

[embedded content]

Non a caso, hanno informato Google e OpenAI delle loro scoperte. “Sembra che abbiano trovato un modo per sfruttare le vulnerabilità di tipo iniezione di prompt facendo affidamento su input dell’utente che non sono stati controllati o filtrati”, ha dichiarato un portavoce di OpenAI.

Che poi ha aggiunto che l’azienda sta lavorando per rendere i suoi sistemi “più resilienti” e che gli sviluppatori dovrebbero “utilizzare metodi che assicurino che non stiano lavorando con input dannosi”. Google ha rifiutato di commentare ufficialmente la ricerca ma, stando ai messaggi che Nassi ha condiviso con WIRED, i ricercatori dell’azienda avrebbero chiesto un incontro per parlare dell’argomento.

Gli specialisti di sicurezza informatica concordano sul reale rischio futuro rappresentato dai worm AI generativi, soprattutto in scenari dove le applicazioni di intelligenza artificiale operano autonomamente per conto dell’utente. Sahar Abdelnabi, del CISPA Helmholtz Center for Information Security in Germania, avverte che la diffusione di tali attacchi è realistica, specie con modelli AI che interagiscono con dati esterni o che operano in autonomia: “Penso che l’idea di diffondere iniezioni sia molto plausibile”.

Tuttavia, per mitigare questi rischi esistono strategie difensive come il design sicuro delle applicazioni e un controllo costante. “È qualcosa che potrebbe in parte essere affrontata da una corretta progettazione delle applicazioni e dal monitoraggio umano”, afferma Adam Swanda, ricercatore di minacce informatiche presso Robust Intelligence. “In genere, è meglio non fidarsi ciecamente dell’output degli LLM in nessuna parte delle proprie applicazioni”.

In conclusione, sebbene gli attacchi dimostrati siano stati condotti in un ambiente controllato, l’integrazione crescente dell’AI richiede una maggiore consapevolezza dei rischi e lo sviluppo di appropriate strategie di mitigazione.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/23/creato-worm-gestito-da-ia-propaga-tra-sistemi-informatici/?utm_source=rss&utm_medium=rss&utm_campaign=creato-worm-gestito-da-ia-propaga-tra-sistemi-informatici


CERT-AGID 13 – 19 aprile 2024: ben 29 campagne malevole e 285 IOC!


Nel periodo compreso tra il 13 e il 19 aprile, il CERT-AGID ha identificato e analizzato, nell’ambito del panorama italiano, un totale di 29 campagne malevole. Di queste, 22 erano dirette specificamente verso obiettivi italiani, mentre le restanti 7, pur essendo generiche, hanno avuto impatti anche in Italia. In virtù di quanto accaduto, il CERT-AGID ha fornito ai suoi enti accreditati 285 indicatori di compromissione (IOC) rilevati durante le suddette analisi.

Andamento settimanale

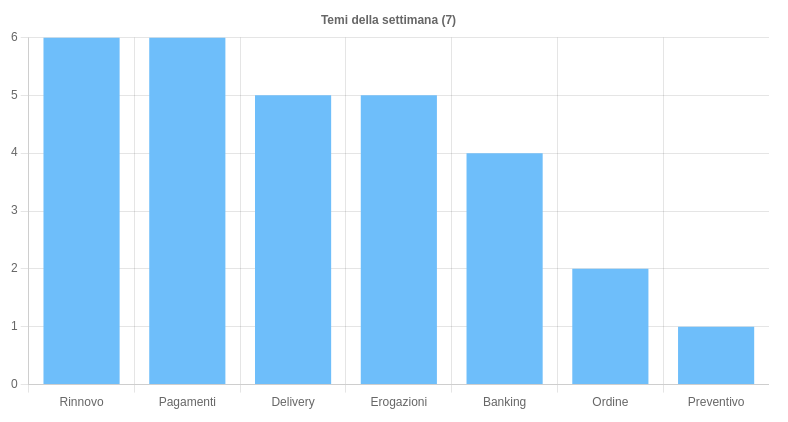
Questa settimana sono stati identificati 7 temi principali utilizzati per diffondere campagne malevole in Italia. Tra questi, il tema Rinnovo emerge nelle campagne di phishing di Aruba, che sollecitano le vittime a rinnovare i loro domini.

Il tema Pagamenti è stato impiegato nelle campagne malware di AgentTesla, StrRat, Formbook e Remcos. Il tema Erogazioni ha caratterizzato le campagne di smishing legate all’INPS. Altri temi sono stati utilizzati per promuovere varie campagne di malware e phishing.

Tra gli eventi di rilievo di questa settimana, si segnala un incremento delle campagne di phishing legate ad Aruba e dello smishing associato all’INPS.

Fonte: CERT-AGID

Malware della settimana

Nel panorama italiano sono state identificate sei famiglie di malware. Questa settimana, in particolare, si è distinto AgentTesla con cinque campagne, quattro delle quali italiane e una generica, focalizzate sui temi Ordine, Delivery e Pagamenti, veicolate tramite email con allegati RAR, ZIP e Z.

RemcosRAT è emerso in cinque campagne, due italiane e tre generiche, che trattano di Pagamenti, Consegne, Ordini e Preventivi, trasmesse mediante email con allegati nei formati 7Z o ISO contenenti file Office DOCX o XLS, o in alcuni casi, script VBS.

Irata è stato contrato in una campagna italiana legata al settore bancario, diffusa via SMS con link per scaricare un APK malevolo. StrRat è stato rilevato in una campagna generica sul tema Pagamenti, diffusa attraverso email che contengono link a file JAR.

Wikiloader è stato osservato in una campagna generica sul tema Delivery, diffusa mediante email con allegati PDF che includono link a file ZIP contenenti JS malevoli. Formbook è emerso in una campagna generica, incentrata su Pagamenti, diffusa in Italia tramite email con allegati ZIP.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana, 7 brand sono stati coinvolti in campagne di phishing e smishing. Tra gli aspetti più rilevanti si segnala l’incremento delle campagne di phishing legate ad Aruba e dello smishing associato all’INPS.

Fonte: CERT-AGID

Modalità e canali di diffusione

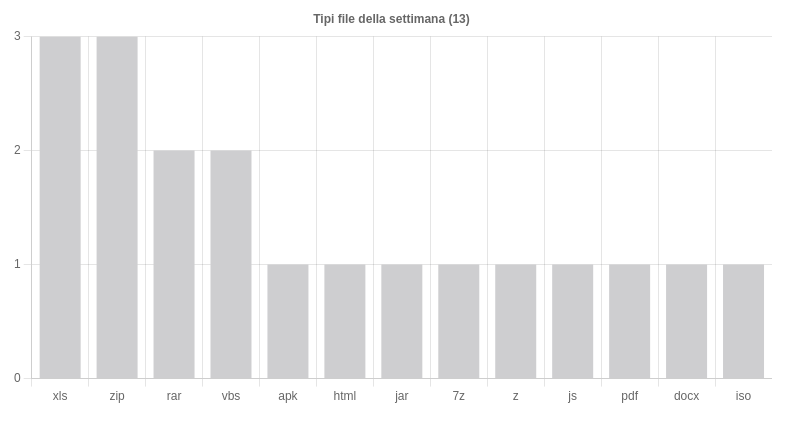
Nell’ultima settimana, sono state impiegate 13 diverse tipologie di file per diffondere attacchi informatici. I file XLS e ZIP sono emersi come i più utilizzati, impiegati in tre occasioni ciascuno, seguiti da RAR e VBS, usati due volte. I tipi di file APK, HTML, JAR, 7Z, Z, JS, PDF, DOCX e ISO sono stati utilizzati una volta ciascuno.

Fonte: CERT-AGID

Per quanto riguarda i metodi di distribuzione, l‘email è stata la modalità predominante, utilizzata in 22 occasioni, mentre gli SMS sono stati impiegati 7 volte.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/22/cert-agid-13-19-aprile-2024-29-campagne-malevole-285-ioc/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-13-19-aprile-2024-29-campagne-malevole-285-ioc


LockBit: scoperta una nuova variante in grado di auto-propagarsi


LockBit continua a colpire le organizzazioni di tutto il mondo, evolvendosi rapidamente. In seguito a un recente incidente, il team Kaspersky Global Emergency Response ha individuato una variante del ransomware che ha dimostrato funzionalità di auto-propagazione. 

La variante ha utilizzato feature finora inedite che, in caso di successo, possono creare un “effetto valanga” incontrollato capace di diffondere il malware nella rete aziendale. La nuova versione del ransomware riesce a diffondersi autonomamente attraverso la rete usando credenziali con privilegi elevati ed è in grado di disabilitare Windows Defender, la crittografia delle condivisioni di rete e cancellare Windows Event Logs per nascondere la propria attività.

Il nuovo LockBit ha inoltre presentato alcune funzionalità adattive che gli permettono di adattarsi alle configurazioni specifiche dell’architettura aziendale della vittima, per esempio infettando solo determinati tipi di file o un certo gruppo di sistemi. Kaspersky ha anche scoperto che gli attaccanti hanno usato lo script SessionGopher per individuare e rubare le password salvate per le connessioni remote nei sistemi compromessi.

“Il builder LockBit 3.0 è apparso nel 2022, ma gli aggressori lo utilizzano ancora attivamente per creare versioni personalizzate e non richiede competenze di programmazione avanzate. Questa flessibilità consente agli avversari di migliorare l’efficacia dei propri attacchi, come dimostra il recente caso. Inoltre, rende questo tipo di attacchi ancora più pericolosi, considerando l’aumento della frequenza delle fughe di credenziali aziendali” ha dichiarato Cristian Souza, Incident Response Specialist, Kaspersky Global Emergency Response Team.

L’attacco in questione ha colpito un’organizzazione dell’Africa occidentale, in Guinea-Bissau, ma gli incidenti di sicurezza che coinvolgono LockBit, anche senza le ultime funzionalità, si verificano regolarmente in vari settori e aree geografiche.

Per proteggersi dagli attacchi ransomware e mitigare le conseguenze Kaspersky consiglia di implementare un programma di backup regolari e implementare soluzioni di sicurezza efficaci per la protezione degli endpoint e la ricerca proattiva delle minacce. Le organizzazioni dovrebbero inoltre disabilitare servizi e porte inutilizzati e mantenere i software sempre aggiornati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/04/16/scoperta-una-nuova-variante-di-lockbit-in-grado-di-auto-propagarsi/?utm_source=rss&utm_medium=rss&utm_campaign=scoperta-una-nuova-variante-di-lockbit-in-grado-di-auto-propagarsi