Researchers create AI worms that can spread from one system to another

Researchers create AI worms that can spread from one system to another
Jacqui VanLiew; Getty Images

As generative AI systems like OpenAI’s ChatGPT and Google’s Gemini become more advanced, they are increasingly being put to work. Startups and tech companies are building AI agents and ecosystems on top of the systems that can complete boring chores for you: think automatically making calendar bookings and potentially buying products. But as the tools are given more freedom, it also increases the potential ways they can be attacked.

Now, in a demonstration of the risks of connected, autonomous AI ecosystems, a group of researchers has created one of what they claim are the first generative AI worms—which can spread from one system to another, potentially stealing data or deploying malware in the process. “It basically means that now you have the ability to conduct or to perform a new kind of cyberattack that hasn’t been seen before,” says Ben Nassi, a Cornell Tech researcher behind the research.

Nassi, along with fellow researchers Stav Cohen and Ron Bitton, created the worm, dubbed Morris II, as a nod to the original Morris computer worm that caused chaos across the Internet in 1988. In a research paper and website shared exclusively with WIRED, the researchers show how the AI worm can attack a generative AI email assistant to steal data from emails and send spam messages—breaking some security protections in ChatGPT and Gemini in the process.

The research, which was undertaken in test environments and not against a publicly available email assistant, comes as large language models (LLMs) are increasingly becoming multimodal, being able to generate images and video as well as text. While generative AI worms haven’t been spotted in the wild yet, multiple researchers say they are a security risk that startups, developers, and tech companies should be concerned about.

Most generative AI systems work by being fed prompts—text instructions that tell the tools to answer a question or create an image. However, these prompts can also be weaponized against the system. Jailbreaks can make a system disregard its safety rules and spew out toxic or hateful content, while prompt injection attacks can give a chatbot secret instructions. For example, an attacker may hide text on a webpage telling an LLM to act as a scammer and ask for your bank details.

To create the generative AI worm, the researchers turned to a so-called “adversarial self-replicating prompt.” This is a prompt that triggers the generative AI model to output, in its response, another prompt, the researchers say. In short, the AI system is told to produce a set of further instructions in its replies. This is broadly similar to traditional SQL injection and buffer overflow attacks, the researchers say.

To show how the worm can work, the researchers created an email system that could send and receive messages using generative AI, plugging into ChatGPT, Gemini, and open source LLM, LLaVA. They then found two ways to exploit the system—by using a text-based self-replicating prompt and by embedding a self-replicating prompt within an image file.

[embedded content]

In one instance, the researchers, acting as attackers, wrote an email including the adversarial text prompt, which “poisons” the database of an email assistant using retrieval-augmented generation (RAG), a way for LLMs to pull in extra data from outside its system. When the email is retrieved by the RAG, in response to a user query, and is sent to GPT-4 or Gemini Pro to create an answer, it “jailbreaks the GenAI service” and ultimately steals data from the emails, Nassi says. “The generated response containing the sensitive user data later infects new hosts when it is used to reply to an email sent to a new client and then stored in the database of the new client,” Nassi says.

In the second method, the researchers say, an image with a malicious prompt embedded makes the email assistant forward the message on to others. “By encoding the self-replicating prompt into the image, any kind of image containing spam, abuse material, or even propaganda can be forwarded further to new clients after the initial email has been sent,” Nassi says.

In a video demonstrating the research, the email system can be seen forwarding a message multiple times. The researchers also say they could extract data from emails. “It can be names, it can be telephone numbers, credit card numbers, SSN, anything that is considered confidential,” Nassi says.

Although the research breaks some of the safety measures of ChatGPT and Gemini, the researchers say the work is a warning about “bad architecture design” within the wider AI ecosystem. Nevertheless, they reported their findings to Google and OpenAI. “They appear to have found a way to exploit prompt-injection type vulnerabilities by relying on user input that hasn’t been checked or filtered,” a spokesperson for OpenAI says, adding that the company is working to make its systems “more resilient” and saying developers should “use methods that ensure they are not working with harmful input.” Google declined to comment on the research. Messages Nassi shared with WIRED show the company’s researchers requested a meeting to talk about the subject.

While the demonstration of the worm takes place in a largely controlled environment, multiple security experts who reviewed the research say that the future risk of generative AI worms is one that developers should take seriously. This particularly applies when AI applications are given permission to take actions on someone’s behalf—such as sending emails or booking appointments—and when they may be linked up to other AI agents to complete these tasks. In other recent research, security researchers from Singapore and China have shown how they could jailbreak 1 million LLM agents in under five minutes.

Sahar Abdelnabi, a researcher at the CISPA Helmholtz Center for Information Security in Germany, who worked on some of the first demonstrations of prompt injections against LLMs in May 2023 and highlighted that worms may be possible, says that when AI models take in data from external sources or the AI agents can work autonomously, there is the chance of worms spreading. “I think the idea of spreading injections is very plausible,” Abdelnabi says. “It all depends on what kind of applications these models are used in.” Abdelnabi says that while this kind of attack is simulated at the moment, it may not be theoretical for long.

In a paper covering their findings, Nassi and the other researchers say they anticipate seeing generative AI worms in the wild in the next two to three years. “GenAI ecosystems are under massive development by many companies in the industry that integrate GenAI capabilities into their cars, smartphones, and operating systems,” the research paper says.

Despite this, there are ways people creating generative AI systems can defend against potential worms, including using traditional security approaches. “With a lot of these issues, this is something that proper secure application design and monitoring could address parts of,” says Adam Swanda, a threat researcher at AI enterprise security firm Robust Intelligence. “You typically don’t want to be trusting LLM output anywhere in your application.”

Swanda also says that keeping humans in the loop—ensuring AI agents aren’t allowed to take actions without approval—is a crucial mitigation that can be put in place. “You don’t want an LLM that is reading your email to be able to turn around and send an email. There should be a boundary there.” For Google and OpenAI, Swanda says that if a prompt is being repeated within its systems thousands of times, that will create a lot of “noise” and may be easy to detect.

Nassi and the research reiterate many of the same approaches to mitigations. Ultimately, Nassi says, people creating AI assistants need to be aware of the risks. “This is something that you need to understand and see whether the development of the ecosystem, of the applications, that you have in your company basically follows one of these approaches,” he says. “Because if they do, this needs to be taken into account.”

This story originally appeared on wired.com.

https://arstechnica.com/?p=2007366


WhatsApp finally forces Pegasus spyware maker to share its secret code

WhatsApp finally forces Pegasus spyware maker to share its secret code

WhatsApp will soon be granted access to explore the “full functionality” of the NSO Group’s Pegasus spyware—sophisticated malware the Israeli Ministry of Defense has long guarded as a “highly sought” state secret, The Guardian reported.

Since 2019, WhatsApp has pushed for access to the NSO’s spyware code after alleging that Pegasus was used to spy on 1,400 WhatsApp users over a two-week period, gaining unauthorized access to their sensitive data, including encrypted messages. WhatsApp suing the NSO, Ars noted at the time, was “an unprecedented legal action” that took “aim at the unregulated industry that sells sophisticated malware services to governments around the world.”

Initially, the NSO sought to block all discovery in the lawsuit, “due to various US and Israeli restrictions,” but that blanket request was denied. Then, last week, the NSO lost another fight to keep WhatsApp away from its secret code.

As the court considered each side’s motions to compel discovery, a US district judge, Phyllis Hamilton, rejected the NSO’s argument that it should only be required to hand over information about Pegasus’ installation layer.

Hamilton sided with WhatsApp, granting the Meta-owned app’s request for “information concerning the full functionality of the relevant spyware,” writing that “information showing the functionality of only the installation layer of the relevant spyware would not allow plaintiffs to understand how the relevant spyware performs the functions of accessing and extracting data.”

WhatsApp has alleged that Pegasus can “intercept communications sent to and from a device, including communications over iMessage, Skype, Telegram, WeChat, Facebook Messenger, WhatsApp, and others” and that it could also be “customized for different purposes, including to intercept communications, capture screenshots, and exfiltrate browser history.”

To prove this, WhatsApp needs access to “all relevant spyware”—specifically “any NSO spyware targeting or directed at WhatsApp servers, or using WhatsApp in any way to access Target Devices”—for “a period of one year before the alleged attack to one year after the alleged attack,” Hamilton concluded.

The NSO has so far not commented on the order, but WhatsApp was pleased with this outcome.

“The recent court ruling is an important milestone in our long running goal of protecting WhatsApp users against unlawful attacks,” WhatsApp’s spokesperson told The Guardian. “Spyware companies and other malicious actors need to understand they can be caught and will not be able to ignore the law.”

But Hamilton did not grant all of WhatsApp’s requests for discovery, sparing the NSO from sharing specific information regarding its server architecture because WhatsApp “would be able to glean the same information from the full functionality of the alleged spyware.”

Perhaps more significantly, the NSO also won’t be compelled to identify its clients. While the NSO does not publicly name the governments that purchase its spyware, reports indicate that Poland, Saudi Arabia, Rwanda, India, Hungary, and the United Arab Emirates have used it to target dissidents, The Guardian reported. In 2021, the US blacklisted the NSO for allegedly spreading “digital tools used for repression.”

In the same order, Hamilton also denied the NSO’s request to compel WhatsApp to share its post-complaint communications with the Citizen Lab, which served as a third-party witness in the case to support WhatsApp’s argument that “Pegasus is misused by NSO’s customers against ‘civil society.’”

It appeared that the NSO sought WhatsApp’s post-complaint communications with Citizen Lab as a way to potentially pressure WhatsApp into dropping Citizen Lab’s statement from the record. Hamilton quoted a court filing from the NSO that curiously noted: “If plaintiffs would agree to withdraw from their case Citizen Lab’s contention that Pegasus was used against members of ‘civil society’ rather than to investigate terrorism and serious crime, there would be much less need for this discovery.”

Ultimately, Hamilton denied the NSO’s request because “the court fails to see the relevance of the requested discovery.”

As discovery in the case proceeds, the court expects to receive expert disclosures from each side on August 30 before the trial, which is expected to start on March 3, 2025.

https://arstechnica.com/?p=2007345


Scoperta una nuova versione di Bifrost che colpisce Linux


I ricercatori di Unit42 di Palo Alto Networks hanno individuato una nuova variante del trojan Bifrost che colpisce i sistemi Linux. La nuova versione, chiamata Brifose, sfrutta il dominio download.vmfare.com per fingersi un’installazione legittima di VMware.

Bifrost è uno dei remote access trojan (RAT) più longevi, identificato per la prima volta 20 anni fa, nel 2004. Oggi il malware conta più di 10 varianti e le sue capacità sono in continua espansione. Il trojan consente gli attaccanti di raccogliere informazioni sensibili sulla vittima, dati come l’hostname e l’indirizzo IP e di eseguire codice sul dispositivo colpito. Generalmente il malware viene distribuito tramite allegati email o file scaricati da siti web malevoli.

La nuova versione si collega al dominio del server C2 con nome volutamente fuorviante, situato a Taiwan, riuscendo a evadere i controlli di sicurezza e scaricare il payload centrale del trojan.

Kaspersky

Pixabay

Sul server i ricercatori hanno trovato sia la versione x86 già conosciuta che una versione ARM del malware. “La presenza di questa versione indica che gli attaccanti stanno cercando di espandere la propria superficie di attacco” spiega il team di Unit42. L’intenzione del gruppo è di prepararsi alla diffusione dei dispositivi ARM e riuscire a colpire più target possibili.

Proprio per questo motivo, anche se il trojan non è tra i più complessi in circolazione, Bifrost è una minaccia da non sottovalutare, ora anche per i sistemi Linux. Il recente aumento degli attacchi registrato da Unit42 indica che gli attaccanti stanno cercando di colpire nuove vittime.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/01/scoperta-una-nuova-versione-di-bifrost-che-colpisce-linux/?utm_source=rss&utm_medium=rss&utm_campaign=scoperta-una-nuova-versione-di-bifrost-che-colpisce-linux


Trend Micro e INTERPOL hanno smantellato migliaia di server C&C


Trend Micro, insieme a diverse entità private, ha collaborato con INTERPOL per smantellare migliaia di server malevoli. L’operazione, soprannominata “Operation Synergia”, ha coinvolto 55 Paesi e ha permesso la rimozione del 70% dei server identificati.

Nel dettaglio, Operation Synergia ha portato allo smantellamento di più di 1.300 server controllati dagli attaccanti tra botnet, server di phishing e server usati per gli attacchi ransomware. Degli indirizzi IP malevoli individuati, il 77,3% erano legati a operazioni ransomware, il 15,9% a campagne di phishing e il 6,8% erano server generici C&C.

La maggior parte dei server individuata da Trend Micro distribuiva stealer trojan (41,8%), mentre il 28% era legato a trojan ad accesso remoto (RAT). I ricercatori hanno spiegato che gran parte dei malware identificati venivano usati per ottenere l’accesso iniziale ai sistemi e in seguito distribuire ransomware, ed è stato cruciale intercettarli prima che infettassero altre vittime.

Pixabay

Trend Micro evidenzia che tra le istanze di malware più diffuse c’era Cobalt Strike, sfruttato per il movimento laterale e la comunicazione C&C durante gli attacchi ransomware. Anche AsyncRAT era piuttosto diffuso: il trojan viene usato per accedere ai sistemi compromessi e controllarli, con l’obiettivo di sottrarre dati ed eseguire altri payload malevoli.

Un terzo malware molto presente era RedLine, uno stealer che, nel corso del 2023, è stato usato in numerose campagne di spear-phishing e ha sfruttato l’intelligenza artificiale per raggiungere più vittime e distribuire payload di ransomware.

La quasi totalità dei server individuati si trovava in Nord America (45,8%) e in Asia (41,7%); i restanti si trovavano per lo più in Oceania (5,8%) e in Europa (4,8%).

Non è la prima volta che la compagnia collabora con INTERPOL per bloccare le attività malevole degli attaccanti: in passato le due parti hanno smantellato il kit di phishing 16shop e un’intera rete di cybercriminali presenti in tutta l’Africa. Nel 2022 Trend Micro e INTERPOL hanno arrestato un gruppo di attaccanti responsabile di numerose campagne globali di scamming.

“Le operazioni che prevedono la cooperazione tra le forze dell’ordine e il settore privato consentono alle organizzazioni di sicurezza e agli esperti del settore di mettere a disposizione le loro competenze, le loro risorse e i loro anni di esperienza per contribuire alle indagini e alla cattura di soggetti malintenzionati” ha affermato la compagnia. “Questa partnership continua, mentre noi di Trend portiamo avanti la nostra missione di proteggere il mondo connesso di oggi”.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/22/trend-micro-e-interpol-hanno-smantellato-migliaia-di-server-cc/?utm_source=rss&utm_medium=rss&utm_campaign=trend-micro-e-interpol-hanno-smantellato-migliaia-di-server-cc


Proteggi il tuo PC da virus e malware – Guida alla sicurezza informatica

Introduzione

La sicurezza informatica è un tema di cruciale importanza per gli esperti del settore. Proteggere il proprio PC da virus, malware e altre minacce è fondamentale per garantire la privacy e la sicurezza dei dati.

Prima di esplorare le strategie di sicurezza informatica, è essenziale comprendere le minacce che affliggono il mondo digitale. Virus, malware e attacchi informatici sono tra le principali minacce per la sicurezza dei computer. I virus sono software malevoli che si replicano e infettano altri file e programmi. I malware, invece, includono spyware, trojan e ransomware, capaci di causare gravi danni ai sistemi e ai dati. Conoscere queste minacce è il primo passo per adottare misure preventive efficaci.

Nel 2023, si osserva un aumento significativo degli attacchi di tipo ransomware, in cui i criminali informatici bloccano l’accesso ai dati o al sistema e chiedendo poi un riscatto per ripristinarli. Questi attacchi spesso colpiscono sia aziende che utenti, causando danni finanziari e reputazionali considerevoli.

Riconoscere i Sintomi di un’Infezione da virus e malware

Quando navighiamo nel vasto mondo digitale, spesso ci troviamo di fronte a minacce invisibili che mettono a rischio la sicurezza dei nostri computer. I virus e i malware sono tra le principali minacce che possono infettare il nostro sistema e compromettere la nostra privacy e i nostri dati. Riconoscere tempestivamente i sintomi di un’infezione da virus e malware è essenziale per proteggere il nostro PC da danni potenzialmente gravi. Ecco alcuni segnali per individuare un’infezione e prendere provvedimenti tempestivi.

  • Rallentamento Misterioso del PC: Se noti che il tuo computer improvvisamente sembra andare a passo d’uomo, con programmi che impiegano un’eternità per avviarsi o chiudersi, potrebbe essere un segno di infezione da malware. I virus possono sottrarre risorse del sistema, rendendo il PC molto più lento del solito.
  • Popup Fastidiosi: Gli annunci pubblicitari invadenti che appaiono quando navighi online o utilizzi le applicazioni potrebbero essere indicativi di adware o spyware. Questi programmi indesiderati possono riempire lo schermo con messaggi pubblicitari e interrompere la tua esperienza di navigazione.
  • Comportamenti Strani delle Applicazioni: Se le tue app iniziano a comportarsi in modo anomalo, come crash improvvisi o errori inspiegabili, è possibile che un malware stia interferendo con il funzionamento corretto delle applicazioni.
  • Consumo Elevato di Risorse: Un forte aumento dell’utilizzo della CPU, della memoria o della larghezza di banda può essere un segno di attività malware. Questo può rendere il tuo computer instabile e inefficiente.
  • Programmi Non Richiesti: Se trovi nuovi programmi o icone sul tuo desktop o nel menu Start che non hai installato, potrebbe esserci un’infezione da software indesiderato. Alcuni malware possono installarsi senza il tuo consenso.
  • Modifiche alle Impostazioni del Browser: Se il tuo browser web presenta improvvisamente una pagina iniziale diversa o una barra degli strumenti aggiuntiva, potresti essere vittima di adware o browser hijacker. Questi malware possono prendere il controllo delle tue impostazioni di navigazione.
  • Errore nell’Accesso ai File: L’impossibilità di accedere a determinati file o cartelle, o messaggi di errore relativi a file corrotti, potrebbero essere causati da un ransomware o da un altro tipo di malware che crittografa i dati.
  • Attività di Rete Anomala: Se noti un traffico di rete insolito o connessioni verso indirizzi IP sconosciuti, potrebbe esserci un malware che comunica con un server remoto. Questo è spesso un segno di attività dannosa.
  • Antivirus Disattivato o Malfunzionante: Alcuni malware sono progettati per disattivare o compromettere il funzionamento del software antivirus installato sul PC, lasciandoti vulnerabile a ulteriori infezioni.
  • Modifiche nei Processi di Avvio: Se noti cambiamenti nei programmi che si avviano automaticamente con il sistema, potrebbe essere dovuto all’azione di malware che cerca di infiltrarsi nei processi di avvio.

Osservare uno o più di questi sintomi potrebbe essere un segno di infezione da virus e malware. Utilizza software antivirus e anti-malware affidabili per eseguire una scansione approfondita del tuo PC e rimuovere eventuali minacce. Inoltre, mantieni il tuo sistema operativo e le applicazioni aggiornate per ridurre le vulnerabilità e prevenire futuri attacchi.

Un’efficace rilevazione precoce delle infezioni è essenziale per contrastare gli attacchi informatici. Negli ultimi anni sono emersi nuovi malware altamente sofisticati e difficili da individuare con gli strumenti tradizionali di sicurezza. Pertanto, gli esperti di sicurezza informatica si concentrano sull’uso di soluzioni avanzate di rilevamento delle minacce basate sull’intelligenza artificiale e sull’apprendimento automatico. Questi strumenti analizzano il comportamento del sistema e dei file per individuare comportamenti anomali associati a potenziali attacchi.

Le Migliori Pratiche per la Sicurezza Informatica

Date le crescenti minacce informatiche, le pratiche di sicurezza informatica si sono evolute per affrontare le sfide attuali. Gli investimenti in formazione e sensibilizzazione sono diventati una priorità per educare gli utenti sul crimine informatico e sulle tecniche di ingegneria sociale utilizzate dagli attaccanti. Inoltre, la crittografia dei dati è stata ulteriormente rafforzata per garantire che le informazioni sensibili siano protette sia durante il transito che durante il salvataggio.

Di seguito una lista delle migliori pratiche per la sicurezza informatica che possono aiutarti a proteggere il tuo PC e i tuoi dati:

  • Utilizza Software Antivirus e Anti-Malware Affidabili: Installa e mantieni sempre aggiornato un software antivirus e anti-malware affidabile per proteggerti dalle minacce informatiche. Questi strumenti sono progettati per rilevare, bloccare e rimuovere virus, malware e altre minacce dannose dal tuo sistema.
  • Aggiorna il Sistema Operativo e le Applicazioni: Mantieni il sistema operativo e tutte le applicazioni installate costantemente aggiornate. Gli sviluppatori rilasciano regolarmente aggiornamenti che correggono vulnerabilità di sicurezza e problemi noti.
  • Utilizza Password Robuste e Autenticazione a Due Fattori (2FA): Crea password complesse, che includano una combinazione di lettere maiuscole e minuscole, numeri e caratteri speciali. Abilita l’autenticazione a due fattori (2FA) per aggiungere un livello extra di sicurezza.
  • Educa Gli Utenti su Phishing e Social Engineering: Fornisci formazione agli utenti per riconoscere e evitare attacchi di phishing e social engineering. Queste tecniche sono spesso utilizzate per ottenere accesso non autorizzato ai dati sensibili.
  • Effettua Backup Regolari dei Dati: Esegui regolarmente il backup dei dati importanti in un luogo sicuro e isolato. In caso di perdita o corruzione dei dati, un backup recente può aiutarti a ripristinare il sistema e recuperare i dati.
  • Utilizza una Connessione Sicura: Quando navighi su Internet o accedi a dati sensibili, assicurati di utilizzare una connessione sicura e crittografata (HTTPS) per proteggere le informazioni durante il transito.
  • Limita i Privilegi di Accesso: Assegna privilegi di accesso solo a coloro che ne hanno effettivamente bisogno per svolgere il proprio lavoro. Limitando gli accessi, si riducono le possibilità di abusi e di accessi non autorizzati.
  • Monitora e Rileva Attività Anomale: Implementa strumenti di monitoraggio e rilevamento delle minacce per individuare tempestivamente attività sospette o intrusioni nel sistema. La rilevazione precoce può aiutare a mitigare i danni causati dagli attacchi.
  • Proteggi il Browser e le Email: Utilizza estensioni di sicurezza del browser per bloccare annunci e pop-up invadenti. Filtra le email in entrata per rilevare e bloccare messaggi di phishing e malware.
  • Mantieni Consapevolezza Costante: Mantieni te stesso e gli utenti consapevoli delle minacce informatiche attuali e delle nuove tecniche utilizzate dagli hacker. La consapevolezza è un potente strumento di difesa.

Proteggere il tuo mondo digitale richiede impegno costante e vigilanza. Seguendo queste migliori pratiche di sicurezza informatica, puoi ridurre notevolmente il rischio di essere colpito da minacce informatiche e proteggere la tua privacy e i tuoi dati sensibili. La sicurezza informatica è una responsabilità condivisa, quindi condividi queste informazioni con colleghi, amici e familiari per contribuire a creare un ambiente digitale più sicuro per tutti.

Protezione del PC con la Sicurezza Integrata: Le novità

I fornitori di sistemi operativi e software hanno posto una maggiore enfasi sulla sicurezza integrata. Le nuove versioni dei sistemi operativi includono funzionalità avanzate di protezione, come l’isolamento delle applicazioni e la protezione del kernel. Inoltre, la sicurezza integrata è stata estesa alle soluzioni di cloud computing, garantendo che i dati vengano protetti sia quando sono in loco che quando sono in transito.

Vediamo insieme le novità più interessanti che rendono questa soluzione una scelta vincente per un mondo digitale più sicuro.

  • Sicurezza a Tutto Tondo: La protezione del PC con la sicurezza integrata offre un approccio a 360 gradi per affrontare le minacce informatiche. Non si tratta solo di un software antivirus tradizionale, ma di una suite di strumenti integrati che lavorano insieme per fornire una protezione completa.
  • Rilevamento Avanzato delle Minacce: Grazie all’intelligenza artificiale e all’apprendimento automatico, la sicurezza integrata può individuare e isolare le minacce avanzate in tempo reale. Questa capacità di rilevamento avanzato riduce il rischio di infezioni dannose.
  • Protezione in Tempo Reale: Un elemento chiave della sicurezza integrata è la capacità di fornire una protezione in tempo reale. Il software è costantemente aggiornato per riconoscere le ultime minacce, garantendo una difesa efficace contro i cyber attacchi sempre più evoluti.
  • Minimo Impatto sulle Prestazioni: Un altro vantaggio delle soluzioni di sicurezza integrata è il loro basso impatto sulle prestazioni del sistema. Questo significa che puoi goderti un’esperienza di utilizzo fluida e reattiva senza compromettere la sicurezza.
  • Protezione Multi-Device: La sicurezza integrata può estendersi oltre il PC e includere la protezione di altri dispositivi, come smartphone e tablet. Questo assicura che tutti i tuoi dispositivi siano al sicuro da minacce informatiche ovunque tu vada.
  • Gestione Centralizzata: Alcune soluzioni di sicurezza integrata offrono la possibilità di gestire tutti i dispositivi da una singola console di amministrazione. Questa funzionalità semplifica notevolmente la gestione e il monitoraggio della sicurezza per gli utenti e gli amministratori.
  • Protezione Avanzata contro Ransomware: Le soluzioni di sicurezza integrata spesso includono funzionalità avanzate per proteggere i dati da ransomware. Queste misure possono prevenire e mitigare gli attacchi di ransomware, proteggendo così i tuoi dati e mettendoti al sicuro da una possibile estorsione.
  • Aggiornamenti Automatici: La sicurezza integrata si preoccupa di mantenerti protetto in modo proattivo attraverso gli aggiornamenti gestiti automaticamente, garantendo che il software sia sempre all’avanguardia, aggiornato per tenerti al sicuro dalle minacce più recenti.

La protezione del PC con la sicurezza integrata rappresenta un salto significativo nella difesa dei nostri dispositivi e dei dati personali. Con un approccio olistico e una combinazione di tecnologie avanzate, la sicurezza integrata è in grado di affrontare le sfide in continua evoluzione del mondo digitale. Scegliere una soluzione di sicurezza integrata significa proteggere il tuo PC con una barriera affidabile e robusta contro le minacce informatiche, consentendoti di navigare e lavorare in tutta tranquillità.

Rimozione dei Malware

Affrontare gli attacchi malware significa essere in grado di dare una risposta rapida ed efficace. Oggigiorno, gli esperti di sicurezza informatica adottano un approccio multidisciplinare alla rimozione dei malware, combinando strumenti automatizzati con analisi manuali approfondite. Questo approccio permette di individuare e rimuovere il malware più avanzato, riducendo al minimo il tempo di inattività del sistema e dei servizi.

Di seguito alcune delle strategie e tecniche per la rimozione efficace dei malware e dei virus dal tuo PC:

  • Isolamento del PC: Prima di avviare qualsiasi operazione di rimozione, è consigliabile isolare il PC dalla rete o dal WiFi per impedire la diffusione del malware ad altri dispositivi o alla rete aziendale.
  • Scansione del PC con un Software Antivirus e Anti-Malware: Utilizza un software antivirus e anti-malware affidabile e aggiornato per eseguire una scansione completa del tuo PC. Questo strumento individuerà e rimuoverà le minacce conosciute presenti nel sistema.
  • Scansione con Software Anti-Rootkit: I rootkit sono particolari tipi di malware che si nascondono nelle parti più profonde del sistema operativo. Utilizza software anti-rootkit specializzati per individuare e rimuovere queste minacce nascoste.
  • Avvio in Modalità Sicura: L’avvio del PC in modalità sicura permette di avviare il sistema con un numero minimo di driver e servizi, facilitando la rimozione dei malware che potrebbero essere attivi in modalità normale.
  • Pulizia dei File Temporanei e del Registro di Sistema: I malware possono nascondersi nei file temporanei e modificare il registro di sistema. Pulisci periodicamente i file temporanei e verifica il registro di sistema per eventuali voci sospette.
  • Analisi Manuale dei Processi in Esecuzione: Utilizza il Task Manager (Gestione Attività) o strumenti di monitoraggio del sistema per analizzare i processi in esecuzione. Cerca processi sospetti o con nomi non familiari e termina quelli dannosi.
  • Utilizzo di Strumenti di Rimozione Specifici: Alcuni malware possono essere particolarmente persistenti e richiedere strumenti specializzati per essere rimossi. Ricerca e utilizza tool di rimozione specifici per le tipologie di malware presenti.
  • Ripristino del Sistema: Seleziona un punto di ripristino precedente in cui il PC era libero da malware. Il ripristino del sistema può aiutare a eliminare le modifiche apportate dai malware al sistema operativo.
  • Esame dei File di Avvio e dei Servizi di Sistema: Controlla i file e i servizi che vengono avviati automaticamente con il sistema. Rimuovi o disabilita quelli sospetti o non necessari.
  • Monitoraggio Post-Rimozione: Dopo aver rimosso i malware, monitora attentamente il PC per eventuali segni di recidiva. Assicurati che il software antivirus e anti-malware sia sempre aggiornato e attivo.

La rimozione dei malware e dei virus dal tuo PC richiede una combinazione di conoscenza tecnica e utilizzo di strumenti specializzati. È essenziale agire con prudenza e cautela per evitare danni ulteriori durante il processo di rimozione. Se non ti senti sicuro di affrontare la rimozione da solo, consulta un esperto di sicurezza informatica o un tecnico specializzato.

Sicurezza del Browser

I browser web continuano a essere una delle principali vie di ingresso per gli attacchi informatici. Si pone particolare attenzione all’analisi e all’aggiornamento delle estensioni di sicurezza dei browser per proteggere gli utenti da siti web malevoli e truffe online. Ad esempio, l’implementazione di sandbox per le pagine web consente di isolare il contenuto web dannoso, impedendogli di infettare il sistema ospite.

Crittografia dei Dati e Sicurezza delle Reti

Nel vasto mondo del web, la sicurezza del browser è diventata una priorità fondamentale per proteggere i dati personali e la privacy online. I browser web sono spesso fonti di accesso per minacce informatiche, come malware, phishing e truffe online.

Con la crescente importanza dei dati digitali, la crittografia è diventata un pilastro fondamentale della sicurezza informatica. Sono emersi nuovi algoritmi crittografici avanzati e i requisiti di crittografia sono stati estesi per includere comunicazioni di rete, dispositivi mobili e storage cloud. Inoltre, gli investimenti nelle tecnologie di sicurezza delle reti, come il rilevamento e la risposta agli incidenti (NDR), hanno migliorato la capacità di identificare e contrastare le minacce in tempo reale.

Fortunatamente, le tecnologie di sicurezza del browser si stanno evolvendo costantemente per offrire un’esperienza di navigazione più sicura e protetta. Ecco una lista delle novità più interessanti che rendono la sicurezza del browser più robusta e affidabile:

  • Blocco dei Siti Web Malevoli e Phishing: Le ultime versioni dei browser integrano filtri e database aggiornati per rilevare e bloccare automaticamente l’accesso a siti web malevoli noti per ospitare malware o tentare attacchi di phishing.
  • Navigazione Sicura in Modalità Protetta: I browser moderni offrono una modalità protetta o sicura che isola l’attività di navigazione dal resto del sistema, riducendo il rischio di infezioni da malware.
  • Gestione delle Estensioni: Con il crescente uso di estensioni, i browser offrono ora maggiori controlli sulla gestione di queste aggiunte. Gli utenti possono controllare e verificare le estensioni installate per evitare potenziali rischi per la sicurezza.
  • Isolamento dei Siti Web: Le nuove tecnologie di isolamento dei siti web impediscono che un sito dannoso possa compromettere altre schede o sessioni aperte nel browser, proteggendo così gli altri siti visitati.
  • Filtri di Protezione Contro Pubblicità Malevole: Alcuni browser integrano filtri che bloccano pubblicità malevole o truffaldina, riducendo così la probabilità di clic accidentali su annunci rischiosi.
  • Avviso sulle Connessioni Non Sicure: I browser avvertono ora gli utenti quando navigano su siti web non protetti da connessioni SSL/TLS, riducendo il rischio di esposizione dei dati sensibili.
  • Protezione del Privacy: Le nuove versioni dei browser offrono opzioni avanzate per il controllo della privacy, come il blocco dei tracker, cookie di terze parti e altre tecnologie che possono monitorare l’attività online.
  • Sandbox del Browser: Alcuni browser implementano un ambiente sandbox per le pagine web, limitando le risorse del sistema a cui le pagine possono accedere, riducendo così il rischio di sfruttamento delle vulnerabilità.
  • Rimozione Automatica di Contenuti Pericolosi: I browser possono rilevare e rimuovere automaticamente contenuti pericolosi, come download dannosi o file infetti, per prevenire infezioni accidentali.
  • Aggiornamenti di Sicurezza Automatici: Gli aggiornamenti regolari del browser includono spesso patch di sicurezza per correggere le vulnerabilità note, garantendo un’esperienza di navigazione più sicura.

Sfruttando queste nuove caratteristiche di sicurezza, puoi navigare in modo più sicuro e ridurre notevolmente il rischio di essere vittima di minacce informatiche. Ricorda sempre di mantenere il tuo browser e le estensioni aggiornate e di adottare le migliori pratiche di sicurezza online, come evitare clic su link sospetti e condividere informazioni personali solo su siti sicuri e affidabili.

Backup e Recupero dei Dati:

Data la crescente minaccia dei ransomware, il backup e il recupero dei dati sono diventati ancor più cruciali per le organizzazioni e gli utenti. Gli esperti di sicurezza informatica sottolineano l’importanza di mantenere copie di backup dei dati in sistemi isolati e offline per evitare che vengano compromesse durante gli attacchi ransomware.

Come salvaguardare le Tue Informazioni Preziose

Il backup e il recupero dei dati sono due elementi cruciali per proteggere le tue informazioni preziose da perdite catastrofiche o incidenti informatici. Una strategia di backup solida ti consente di proteggere i dati importanti da situazioni impreviste, come il fallimento del disco rigido, il furto del dispositivo e tanti altri tipi di attacchi informatici. Ecco una lista utile a realizzare un efficace backup e recupero dei dati:

  • Identificazione dei Dati Critici: Prima di avviare il backup, identifica i dati critici che devono essere salvati. Questi possono includere documenti importanti, file personali, foto, video e altro ancora.
  • Scelta del Metodo di Backup: Decidi quale metodo di backup si adatta meglio alle tue esigenze. Le opzioni comuni includono backup su dispositivi esterni, cloud storage e soluzioni di backup su server locali o remoti.
  • Backup Automatico e Pianificato: Configura il backup automatico e pianificato per garantire che i tuoi dati vengano salvati regolarmente senza doverlo fare manualmente. Un backup automatico riduce il rischio di perdere dati importanti.
  • Utilizzo di Backup Incrementali o Differenziali: Per risparmiare tempo e spazio di archiviazione, considera l’utilizzo di backup incrementali o differenziali. Questi metodi copiano solo le modifiche apportate ai file rispetto al backup precedente.
  • Crittografia dei Dati: Proteggi i dati sensibili utilizzando metodi di crittografia durante il processo di backup. Ciò garantisce che solo tu possa accedere ai dati salvati.
  • Test del Backup: Periodicamente, esegui test di recupero per assicurarti che il backup sia funzionante e i dati possano essere ripristinati correttamente in caso di necessità.
  • Conservazione dei Backup Multipli: Conserva più copie di backup in diverse posizioni o dispositivi. Questo protegge i dati da eventi catastrofici come incendi o danni fisici al dispositivo principale.
  • Backup dei Dispositivi Mobili: Non dimenticare di eseguire il backup dei dati presenti sui tuoi dispositivi mobili, come smartphone e tablet. Utilizza soluzioni di backup apposite per questi dispositivi.
  • Monitoraggio e Manutenzione: Monitora regolarmente lo stato dei tuoi backup e assicurati che siano sempre aggiornati e funzionanti. Effettua la manutenzione periodica per garantire l’integrità dei dati salvati.
  • Documentazione e Politiche di Backup: Tieni una documentazione dettagliata della tua strategia di backup, compresi i dati salvati e i tempi di esecuzione. Definisci politiche di backup e recupero per i tuoi dati aziendali o personali.

La pratica regolare del backup e recupero dei dati è una delle misure preventive più importanti che puoi adottare per proteggere i dati importanti da perdite e incidenti. Una strategia di backup ben pianificata e implementata ti dà la tranquillità di sapere che i tuoi dati sono al sicuro e recuperabili in caso di necessità.

Conclusioni

Il panorama della sicurezza informatica nel 2023 presenta sfide significative, ma anche opportunità per sviluppare soluzioni più avanzate e sofisticate. Gli attacchi informatici, in particolare i ransomware, continuano a minacciare la sicurezza dei PC e dei dati, rendendo necessario un approccio olistico alla protezione. Investimenti in formazione, tecnologie avanzate di rilevamento delle minacce e migliorie nella crittografia dei dati e nella sicurezza delle reti giocano un ruolo cruciale nella protezione delle risorse digitali. La consapevolezza, la preparazione e l’adozione di strategie di sicurezza solide sono fondamentali per affrontare efficacemente le minacce informatiche in continua evoluzione.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/proteggi-il-tuo-pc-da-virus-e-malware-guida-alla-sicurezza-informatica/


DarkGate sfrutta i network pubblicitari per tracciare le vittime ed eludere i controlli


I cybercriminali continuano a trovare nuovi modi per attaccare gli utenti ed eludere la sicurezza. A quanto pare, tra i nuovi obiettivi del cybercrimine c’è anche la misurazione delle performance dei malware: l’ultimo report di HP Wolf Security ha individuato numerose campagne di DarkGate che sfruttano i network pubblicitari per tracciare i click delle vittime e superare i controlli di sicurezza.

DarkGate è un malware-as-a-service che consente agli attaccanti di installare una backdoor sui PC infettati per esfiltrare dati o eseguire attacchi ransomware.

Pixabay

Nelle campagne analizzate, gli attaccanti inviavano PDF malevoli alle email delle vittime; una volta aperti, i documenti mostravano un messaggio falso, in molti casi relativo a un errore di connessione a OneDrive che impediva l’apertura del file. A quel punto, per ottenere il documento, le vittime dovevano cliccare su un link di download proposto nel messaggio, il quale scaricava il payload di DarkGate.

L’uso di servici cloud come OneDrive per mascherare l’URL malevolo è un vantaggio non indifferente: poiché le interfacce di questi servizi vengono aggiornate di frequente, gli utenti non fanno caso a elementi strani o fuori posto della UI. 

I ricercatori spiegano che il link nel messaggio non porta immediatamente al download del file, ma viene effettuato prima un routing in un network pubblicitario. L’URL del link contiene gli identificativi del file e il dominio dove è memorizzato; con questi dati viene costruito l’URL finale, non mostrato nel PDF, che scarica effettivamente il documento finale col payload.

Usare la rete pubblicitaria come proxy serve da una parte a raccogliere dati su chi clicca sul link, e dall’altra a eludere i controlli. “Poiché la rete pubblicitaria utilizza i CAPTCHA per verificare gli utenti reali e prevenire le frodi sui click, è possibile che i sistemi di analisi automatica del malware non riescano a individuare il malware perché non sono in grado di recuperare e ispezionare la fase successiva della catena di infezione, aiutando gli attaccanti a eludere l’analisi” spiegano i ricercatori. “Inoltre, il fatto di essere indirizzati attraverso un dominio di rete pubblicitaria legittimo e di dover eventualmente superare un test CAPTCHA potrebbe far sembrare l’esca più plausibile dal punto di vista della vittima“.

Pixabay

L’uso di PDF per distribuire DarkGate si allinea a un trend globale che vende un aumento dell’11% dell’uso di questi file per infettare i dispositivi. Il report evidenzia anche un incremento degli exploit che utilizzano le macro di Office, in particolare nei documenti Word, e dell’uso di Discord e TextBin per condividere file malevoli.

“I cybercriminali stanno diventando abili a entrare nella nostra testa e a capire come ragioniamo” ha affermato Alex Holland, Senior Malware Analyst del threat research team di HP Wolf Security. “Con la GenAI che genera contenuti dannosi ancora più convincenti a costo zero, distinguere il vero dal falso diventerà sempre più difficile”.

Per proteggersi dai nuovi attacchi le organizzazioni devono seguire i principi zero-trust e isolare attività rischiose come l’apertura di allegati, il click sui link e i download da browser.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/16/darkgate-sfrutta-i-network-pubblicitari-per-tracciare-le-vittime-ed-eludere-i-controlli/?utm_source=rss&utm_medium=rss&utm_campaign=darkgate-sfrutta-i-network-pubblicitari-per-tracciare-le-vittime-ed-eludere-i-controlli


Botnet e infostealer: Swascan fa il punto sulla sicurezza delle istituzioni finanziarie italiane


Le botnet sono reti di computer infetti controllati da un attaccante, detto “botmaster”. Si formano quando i dispositivi vengono infettati da del malware, spesso attraverso email di phishing o download dannosi. Una volta infetti, i computer diventano dei “bot” controllabili a distanza e collegati a server di comando e controllo.

Le botnet sono utilizzate per varie attività illecite come l’invio di spam, attacchi DDoS, furto di dati, diffusione di malware e mining di criptovalute. Disattivarle è complicato e richiede la collaborazione di più entità nel campo della sicurezza informatica. Spesso, tra l’altro, gli utenti non si rendono conto che i loro dispositivi sono parte di una botnet.

Un eszercito di robot

Gli infostealer, d’altra parte, sono malware progettati per rubare dati sensibili da dispositivi compromessi, inclusi dati personali e finanziari, credenziali di accesso e documenti. Operano discretamente, infiltrandosi tramite email infette, download dannosi o sfruttando vulnerabilità del software. Una volta installati, raccolgono informazioni e le inviano silenziosamente a server controllati dagli hacker.

La combinazione di botnet e infostealer consente dunque di orchestrare attacchi complessi e di accedere a un’ampia gamma di informazioni preziose. Secondo l’analisi di Swascan, azienda di cybersecurity italiana parte integrante di Tinexta Cyber (Tinexta S.P.A), su 30 banche tra il 2022 e il 2023 si è registrato un significativo aumento di attacchi causati da infezioni di InfoStealer, con un totale negli ultimi due anni di 48.565 dispositivi compromessi. Più nel dettaglio, si è passati dai 19.806 casi di esfiltrazione di credenziali avvenute tramite InfoStealer nel 2022, ai 28.759 nel 2023.

L’analisi mostra un aumento del 45.2% dei dispositivi infetti e una diminuzione nell’uso di combolist, ossia elenchi di nomi utente e password rubati, spesso utilizzati dai criminali informatici per condurre attacchi di forza bruta o di credential stuffing (riutilizzo di credenziali già usate su altri siti). Secondo Swascan, questo fenomeno segna un cambio nelle strategie degli attaccanti.

Esame dei dispositivi infetti e delle violazioni di dati presso istituzioni finanziarie italiane

L’analisi di Swascan si focalizza sulla valutazione delle minacce informatiche che compromettono la sicurezza dei dati bancari, esaminando tre categorie di botnet: Botnet-internal, Botnet-external e Botnet-other.

Botnet-internal comprende dispositivi infetti all’interno delle banche, dalle quali sono state sottratte credenziali associate a indirizzi email aziendali o per l’accesso a domini e portali interni. Botnet-external riguarda dispositivi esterni infetti, inclusi clienti e visitatori dei siti bancari. Botnet-other include i cookie e i dati di compilazione automatica legati ai domini bancari.

Durante l’analisi del 2022-2023 sulle banche più rilevanti, si è registrato un aumento significativo nel numero di dispositivi infetti, con un totale di 51.971 dispositivi colpiti da Infostealer. Di questi, 17.350 sono stati infettati nel 2022, con un incremento a 26.308 nel 2023 (51.63%).

Dispositivi infetti da cui sono state esfiltrate credenziali (2022-2023). Fonte: Swascan.

I dispositivi infetti (botnet-internal) sono stati in tutto 1243. Di questi, 712 hanno subito il furto di credenziali email aziendali e 531 di credenziali di dominio Active Directory, essenziali per la gestione degli utenti nelle reti aziendali Windows.

L’analisi delle banche meno rilevanti ha identificato 14.184 dispositivi compromessi, inclusi interni ed esterni ai portali bancari. Concentrandosi sui dispositivi da cui sono state rubate le credenziali, il numero totale è di 6.539, con 187 dispositivi interni infetti e 6.352 esterni.

Tra questi 187 casi, sono state sottratte 106 credenziali legate a email aziendali utilizzate per accedere a portali sia interni che esterni alle organizzazioni esaminate e 81 credenziali di account del dominio Active Directo

Data Breach e InfoStealer: trend e impatto sulle banche italiane

Dal 2016, si sono verificati 38.174 data breach che hanno coinvolto utenti interni, con 712 account email colpiti da InfoStealer e 37.462 account email presenti in combolist. Va precisato che questo numero comprende sia gli account aziendali direttamente compromessi dagli InfoStealer sia quelli trovati nelle combolist, contando più volte gli stessi account se presenti in più combolist.

Si è notata una significativa riduzione dei data breach nel 2023, con 2.042 casi, rispetto ai 10.166 del 2022, indicando un calo del 79.8%. Nel 2023, sono state scoperte 1.062 email di utenti interni nelle combolist, una diminuzione dell’88.1% rispetto alle 8.945 email del 2022. Questo suggerisce un cambiamento nella strategia dei criminali informatici, con un maggiore interesse verso le credenziali rubate da InfoStealer.

L’analisi sulle 15 banche più rilevanti ha rivelato 51.971 dispositivi infettati da botnet, escludendo i dispositivi con solo cookie e autofill esfiltrati (39.622), per un totale di 91.593 dispositivi compromessi.

I dispositivi compromessi rapportati ai data breaches . Fonte: Swascan.

Anche nelle banche meno rilevanti, si è riscontrato un aumento dei dispositivi compromessi da InfoStealer rispetto alla presenza in combolist. Per queste banche, sono stati identificati 14.184 dispositivi compromessi e 11.318 utenti interni coinvolti in data breach dal 2016. Di questi, 132 data breach appartenevano al 2023 e 710 al 2022.

Il calo nella pubblicazione di combolist è stato notevole anche in questo segmento: nel 2023 sono stati trovati 86 account interni in combolist, contro i 541 del 2022, una diminuzione dell’84.1%. Questo andamento confermerebbe la tesi di un cambiamento nelle strategie degli attaccanti e sottolinea l’importanza di rafforzare le difese contro le crescenti minacce informatiche.

L’ascesa dei malware-as-a-service: focus sui principali infoStealer nelle banche

L’analisi di Swascan fornisce una panoramica approfondita sui principali InfoStealer rilevati, identificando 15 tipi di malware, tra cui Anubis, Krot e Azorult che hanno colpito le banche. Delle 58.510 credenziali bancarie sottratte, la maggior parte è stata rubata da questi InfoStealer. In particolare, Redline si è distinto come il più dannoso, seguito da Raccoon e Arkei.

Il crescente utilizzo degli InfoStealer nei forum underground sottolinea come questi malware vengano commercializzati come Malware-as-a-Service (MaaS), con diversi livelli di abbonamento per adattarsi alle esigenze degli utenti. LummaStealer, per esempio, offre diverse opzioni, dal livello “Esperto” ($250 al mese) al “Corporate” ($1000 al mese). Questi malware sono noti per essere difficili da rilevare e funzionare su architetture ARM e Intel, aumentando il rischio di infezioni su dispositivi vari.

Ecco gli infostealer pù utilizzati per esfiltrare dati dalle 15 banche classificate come rilevanti. Fonte: Swascan.

I thread di vendita di questi malware sono costantemente aggiornati, con post regolari sugli aggiornamenti del prodotto e su nuove funzionalità come, ad esempio, eludere Windows Defender o esfiltrare i cookie dagli account Google. La facilità di accesso a questi malware sofisticati sta aumentando il numero di dispositivi infetti a livello globale.

I criminali informatici stanno anche reclutando nuovi membri e offrendo servizi personalizzati per soddisfare esigenze specifiche, indicando un ecosistema criminale in rapida evoluzione.

Evoluzione e rischi del cybercrime moderno

L’indagine sul crimine informatico evidenzia una notevole evoluzione del cyber crime che sta diventando sempre più accessibile e diffuso, quasi come un prodotto di massa.

Questo è dovuto alla democratizzazione dell’accesso a strumenti e competenze specializzate nel campo informatico, in particolare con la rapida espansione degli InfoStealer as a Service. Tale evoluzione rende possibile per un ampio spettro di utenti, anche meno esperti, utilizzare risorse criminali informatiche.

Swascan prevede un aumento nell’uso degli InfoStealer, parallelo alle campagne di phishing, con metodi combinati di ingegneria sociale e strumenti avanzati che potrebbero incrementare l’efficacia degli attacchi e mettere a rischio la sicurezza delle informazioni sensibili. Si prospetta dunque un futuro in cui i malware tipo InfoStealer continueranno a diffondersi, con una particolare attenzione al 2024.

Alcuni esempi di post pubblicati su un noto forum underground dove gli sviluppatori mettono a disposizione le proprie competenze per sviluppare malware. Fonte: Swascan.

La situazione è preoccupante, similmente a quanto osservato con l’epidemia di ransomware tra il 2020 e il 2023. Si nota che non solo gli InfoStealer sono facilmente accessibili anche per criminali meno esperti, ma anche il codice infrastrutturale dei malware è disponibile, permettendo ai criminali più qualificati di creare varianti personalizzate e difficili da rintracciare.

Questo fenomeno è accompagnato da un aumento delle competenze nel Deep e Dark Web che potrebbe intensificare la diffusione delle minacce informatiche. Il passaggio dall’uso delle combolist alla diffusione dei log degli InfoStealer indica un cambiamento nelle strategie degli attaccanti, evidenziando la necessità per le organizzazioni di implementare difese più robuste e misure di sicurezza avanzate.

Per ridurre al minimo i danni causati dai crescenti pericoli informatici, sarà essenziale usare una strategia completa e ben coordinata che consideri ogni aspetto della sicurezza dei computer e delle informazioni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/15/botnet-e-infostealer-swascan-fa-il-punto-sulla-sicurezza-delle-istituzioni-finanziarie-italiane/?utm_source=rss&utm_medium=rss&utm_campaign=botnet-e-infostealer-swascan-fa-il-punto-sulla-sicurezza-delle-istituzioni-finanziarie-italiane


Raspberry Robin si evolve e sfrutta nuovi exploit 1-day


Raspberry Robin continua a evolvere: di recente il malware ha integrato nuovi exploit 1-day LPE (Local Privilege Escalation) per estendere il suo raggio d’azione.

Al contrario degli 0-day, gli 1-day exploit sono programmi che sfruttano una vulnerabilità software patchata di recente, ma per la quale il fix non è stato fornito a tutti i clienti o non è stato applicato a tutti i sistemi.

Raspberry Robin, un worm apparso per la prima volta nel 2021, ha aumentato notevolmente le sue capacità dallo scorso ottobre, quando il team di Check Point ha registrato numerosi attacchi contro i propri clienti. “Dal nostro ultimo report, è chiaro che Raspberry Robin non ha smesso di implementare nuove feature e tecniche che lo rendono ancora più difficile da analizzare” spiegano i ricercatori.

Il worm usa diversi metodi per effettuare l’escalation dei privilegi; uno di questi consiste nello sfruttare gli exploit per le vulnerabilità LPE del kernel. Gli exploit sono cifrati utilizzando una chiave di crittografia RC4 e vengono utilizzati solo se il computer della vittima è vulnerabile a essi: Rasbperry Robin utilizza gli exploit solo per specifiche versioni e numeri di build di Windows.

Pixabay

Uno degli exploit principali individuato dagli attaccanti è quello che prende di mira la CVE-2023-36802, una vulnerabilità di Type Confusion presente nello Streaming Service Proxy di Microsoft che consente a un attaccante di ottenere i privilegi SYSTEM. Il bug è stato reso noto lo scorso settembre, ma gli exploit erano stati già venduti sui forum del dark web a partire da febbraio 2023, sette mesi prima che venisse pubblicato l’avviso di sicurezza.

Un altro exploit significativo colpisce la vulnerabilità CVE-2023-29360, un bug di elevation of privilege presente nel driver TPM Device di Windows. Il gruppo dietro Raspberry Robin è riuscito a sfruttare l’exploit poco più di un mese dopo la divulgazione della vulnerabilità.

Il team di Check Point ha inoltre rilevato nuovi metodi per eludere l’analisi di sicurezza e nuove tattiche di evasione che gli consentono di sopravvivere allo shutdown di sistema e di superare il filtro UWF (Unified Write Filter), pensato per proteggere l’integrità delle directory di sistema.

Secondo i ricercatori di Check Point è probabile che il gruppo dietro il malware sia in contatto con un rivenditore di exploit e non sviluppi “in casa” il software. Il team prevede che il worm continuerà a evolvere e integrare nuove funzionalità ed exploit per effettuare l’escalation dei privilegi ed eludere i controlli di sicurezza, rendendo più complesso il lavoro dei team di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/14/raspberry-robin-si-evolve-e-sfrutta-nuovi-exploit-1-day/?utm_source=rss&utm_medium=rss&utm_campaign=raspberry-robin-si-evolve-e-sfrutta-nuovi-exploit-1-day


CERT-AGID 3 – 9 Febbraio: Irata e Remcos i malware più diffusi


L’unità CERT-AGID dell’Agenzia per l’Italia Digitale, responsabile della prevenzione, rilevamento e gestione degli attacchi informatici che colpiscono le strutture e gli organismi pubblici in Italia, ha identificato nella settimana dal 3 al 9 febbraio un totale di 23 azioni nocive.

Di queste, 21 erano mirate specificamente all’Italia e 2 erano di natura più generale ma hanno comunque avuto ripercussioni sul paese. In risposta, l’agenzia ha fornito ai suoi enti autorizzati 175 indicatori di compromissione (IOC) rilevati in queste campagne.

I temi più rilevanti della settimana

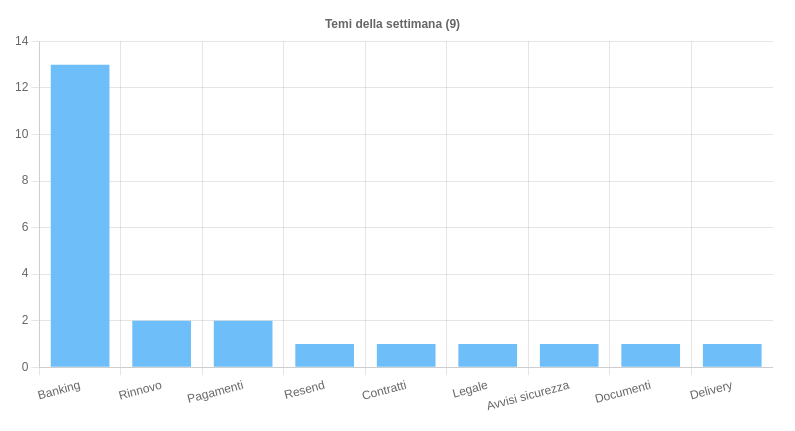
Questa settimana, si sono osservati 9 temi principali utilizzati per diffondere campagne malevole in Italia. Tra questi, il tema “Banking” è stato impiegato in 13 attività di phishing e smishing mirate ai clienti di banche italiane, in una campagna Remcos e per compromettere dispositivi Android con i malware IRATA e SpyNote.

Il tema “Rinnovo” è stato utilizzato per 2 campagne di phishing che simulavano procedure di rinnovo dominio al fine di estorcere denaro. Inoltre, il tema “Pagamenti” è stato sfruttato in 2 campagne malware AgentTesla e Remcos. Gli altri temi, tutti sfruttai 1 sola volta, hanno riguardato varie campagne di malware e phishing.

Un aspetto di rilievo di questa settimana riguarda l’uso di AMSIReaper come strumento di evasione nelle campagne italiane che coinvolgono AgentTesla.

Fonte: CERT-AGID

Malware della settimana

In Italia, il panorama delle minacce informatiche è stato recentemente caratterizzato dalla presenza di 7 famiglie di malware, con diverse campagne di rilievo emerse questa settimana. Si è notata l’attività di Irata in 3 campagne sul tema “Banking”, dove SMS con link a download di APK malevoli hanno cercato di compromettere dispositivi Android.

Nel caso di “Remcos”, sono state osservate 3 campagne sui temi “Delivery”, “Pagamenti” e “Banking”, diffondendo il malware tramite email con allegati PDF che indirizzavano a file TAR con un eseguibile e documenti DOCX.

“AgentTesla” si è distinto in 2 campagne sui temi “Pagamenti” e “Contratti”, trasmesse attraverso email con allegati LZH e PDF che portavano a JavaScript dannosi, segnalando per la prima volta l’uso di AMSIReaper come strumento di evasione nelle campagne italiane.

“Pikabot” è stato coinvolto in 1 campagna sul tema “Resend”, utilizzando email con allegati ZIP contenenti JavaScript maligno. Allo stesso tempo, 1 campagna di smishing che mirava a installare “SpyNote” su dispositivi Android italiani è stata fermata, evidenziando il tema “Banking”.

“Guloader” ha fatto la sua comparsa in 1 campagna sul tema “Legale”, utilizzando email con link a file ZIP che nascondevano script VBS pericolosi.

Infine, “Wikiloader” è stato identificato in 1 campagna generica riguardante “Documenti”, diffusa tramite email con allegati PDF contenenti link per il download di file ZIP dannosi. Questa varietà di campagne sottolinea la complessità e la diversità delle minacce informatiche nel contesto italiano.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana, 9 brand sono stati al centro di campagne di phishing e smishing, mirate prevalentemente al settore bancario italiano.

Formati e Canali di Diffusione

Questa settimana sono stati utilizzati 9 tipi di file nelle campagne di malware, in diminuzione rispetto ai 10 della settimana precedente. Tra questi formati, APK ha guidato con quattro campagne, seguito da JS con tre, PDF con tre e ZIP con due. Altri formati come EXE, LZH, VBS, PS1 e DOCX sono stati impiegati in una campagna ciascuno.

Fonte: CERT-AGID

Per quanto riguarda i metodi di distribuzione, le email hanno dominato come mezzo principale, essendo state usate in 14 campagne, mentre gli SMS hanno veicolato le restanti nove campagne.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/12/cert-agid-3-9-febbraio-irata-remcos-malware-diffusi/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-3-9-febbraio-irata-remcos-malware-diffusi


L’intelligenza artificiale sempre più al servizio del cybercrimine


L’intelligenza artificiale ha potenziato gli attacchi di phishing e provocato un’impennata degli attacchi via e-mail: a dirlo è l’ultimo report di Acronis, “Incessante aumento degli attacchi informatici: PMI e MSP nel mirino”. L’indagine ha coinvolto più di un milione di endpoint dislocati in 15 paesi e ha evidenziato che il phishing potenziato dall’intelligenza artificiale ha colpito più del 90% delle organizzazioni, contribuendo a un aumento del 222% degli attacchi tramite e-mail nel secondo semestre del 2023 rispetto allo stesso periodo del 2022.

“La tendenza in atto a livello globale è preoccupante: i criminali continuano a sfruttare ChatGPT e sistemi di AI generativa simili per creare codice dannoso e sferrare attacchi più efficaci e automatizzati” afferma Candid Wüest, Vicepresidente di Acronis Product Management. “Mai come ora, è prioritario che le aziende utilizzino soluzioni di Cyber Protection complete per garantire la propria continuità operativa”.

Le principali minacce del periodo luglio-dicembre 2023

Anche se il numero di varianti e nuovi gruppi è diminuito, il ransomware si è riconfermata una delle principali minacce per medie e grandi imprese. I gruppi ransomware hanno colpito settori strategici come la pubblica amministrazione e la sanità, continuando a causare perdite di dati e denaro in tutto il mondo.

Tra i gruppi più attivi figurano LockBit, Cl0p, BlackCat, Play e 8Base. L’attacco a Westpole, provider italiano di servizi cloud, è solo un esempio della pericolosità dei ransomware: l’incidente ha messo in crisi i servizi di 1.300 amministrazioni pubbliche e ha avuto ripercussioni piuttosto pesanti sui pagamenti degli stipendi.

ransomware

Pixabay

Il furto di dati è la seconda minaccia più diffusa e la causa della maggior parte delle violazioni di dati. È aumentato inoltre l’uso di sistemi di intelligenza artificiale generativa, in particolare ChatGPT, per sviluppare codice dannoso e avviare gli attacchi. I cybercriminali usano anche strumenti più specializzati, come WormGPT, FraudGPT, DarkEERT, DarkBART e ChaosGPT per abusare delle capacità dell’IA.

Tra le realtà più colpite ci sono gli MSP, come dimostra una delle ultime violazioni che ha colpito numerose agenzie governative degli Stati Uniti. I cybercriminali hanno sfruttato le vulnerabilità degli account di posta elettronica di Microsoft violando 60.000 e-mail legate a 10 account del Dipartimento di Stato degli U.S.A.

Per quanto riguarda gli attacchi malware, i Paesi più colpiti sono stati Singapore, Spagna e Brasile. Nello stesso periodo Acronis ha bloccato quasi 28 milioni di URL sugli endpoint, un calo del 36% rispetto al quarto trimestre del 2022.

L’intelligenza artificiale nel futuro del cybercrimine

Acronis anticipa un’intensificazione degli attacchi con tattiche avanzate, in particolare quelli basati su IA, quelli alla supply chain e il cyberspionaggio di gruppi legati ai governi.

Il report mette in guardia in particolare gli MSP, i quali si troveranno a far fronte a minacce specifiche contro la loro attività; tra queste spiccano l’island hopping, un attacco che sfrutta l’infrastruttura di un MSP per attaccare i suoi clienti, e lo stuffing di credenziali che sfrutta l’ampio accesso ai sistemi che hanno queste realtà.

Pixabay

Secondo l’indagine, le imprese sono ancora molto carenti in termini di soluzioni di sicurezza capaci di intercettare lo sfruttamento delle vulnerabilità zero day; inoltre, un problema molto diffuso è il ritardo nell’applicare le patch di sicurezza che consente ai cybercriminali di infiltrarsi nei sistemi e sottrarre dati sensibili.

Acronis ricorda che le tecnologie di rilevamento comportamentale e di rilevazione degli exploit possono evitare gran parte di questi attacchi e sono quindi indispensabili per avere delle difese all’avanguardia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/08/l-intelligenza-artificiale-sempre-piu-al-servizio-del-cybercrimine/?utm_source=rss&utm_medium=rss&utm_campaign=l-intelligenza-artificiale-sempre-piu-al-servizio-del-cybercrimine