Cybersecurity: Trend Micro presenta il report Critical Scalability e mette in guardia dagli attacchi delle IA


Il 2024 si preannuncia un anno difficile per la sicurezza informatica. Con la crescente integrazione della digitalizzazione, le aziende aumentano l’utilizzo di tecnologie come l’intelligenza artificiale, il machine learning, il cloud e le soluzioni Web3. Benché queste innovazioni offrano vantaggi significativi per le imprese, rappresentano anche nuove possibilità per i criminali informatici che possono lanciare attacchi avanzati su una gamma più vasta di bersagli, aumentando considerevolmente i profitti.

I dirigenti aziendali si troveranno allora di fronte alla sfida di bilanciare l’adozione delle più recenti tecnologie con la ricerca della sicurezza, ed è con queste premesse che Trend Micro ha presentato l’edizione annuale del suo report Critical Scalability. Si tratta di uno studio che esamina il panorama della sicurezza informatica e identifica le principali minacce digitali previste per l’anno in corso, suggerendo le strategie di difesa degli specialisti in cybersecurity di Trend Micro.

Come anticipavamo, il report evidenzia l’impatto rivoluzionario dell’intelligenza artificiale generativa nel contesto delle minacce informatiche, nonché l’ascesa di imminenti tecniche di social engineering e furto di identità, sempre più sofisticate.

Alessio Agnello, Technical Director di Trend Micro Italia, ha così esordito: “I LLM, ossia i Large Language Model, sono una tecnologia IA avanzata, incentrata sulla comprensione e sull’analisi del testo. Questi modelli, presenti in qualsiasi lingua, sono una reale e seria minaccia per la sicurezza perché eliminano tutti gli indicatori tipici del phishing, come ad esempio gli errori di formattazione o quelli grammaticali. Questo rende gli attacchi estremamente difficili da individuare. Le imprese e le organizzazioni devono superare le tradizionali misure anti-phishing e adottare controlli di sicurezza moderni. Gli strumenti di difesa avanzati affiancano la capacità umana nel rilevare i pericoli e assicurano resilienza contro le tattiche cybercriminali di oggi”.

Alessandro Fontana (Country Manager) ha presentato insieme a Veronica Pace (Head of Marketing, in blu), il team di Trend Micro Italia.

Per Trend Micro le aziende più avanguardiste nell’adozione di nuove tecnologie, quali modelli di ML, intelligenza artificiale generativa, reti blockchain e soluzioni cloud, saranno le più esposte ai rischi. Sarà cruciale mantenere una vigilanza costante e implementare un piano di resilienza efficace in tutte le fasi di gestione della minaccia.

Inoltre, sarà essenziale che adottino un approccio alla sicurezza multidimensionale, basandosi su informazioni affidabili e prospettive avanzate riguardo alle minacce. Ecco perché le 5 previsioni per il 2024 di Trend Micro, presentate da Alessio Agnello, Technical Director Italy, possono essere utili per proteggersi in modo adeguato. Vediamole in ordine.

1) LE LACUNE DI SICUREZZA NEGLI AMBIENTI CLOUD CONSENTIRANNO AGLI ATTACCHI CON WORM CLOUD-NATIVE DI AVERE SUCCESSO.

L’impiego sempre più diffuso del cloud nella trasformazione aziendale richiede che le imprese vadano oltre le tradizionali verifiche di malware e vulnerabilità. Nel 2024 si prevede un proliferare di worm progettati per sfruttare appositamente le tecnologie cloud. Le configurazioni errate, specialmente in tali ambienti, diventeranno punti di ingresso agevoli per gli aggressori.

Un singolo attacco riuscito, in particolare attraverso API mal configurate di Kubernetes, Docker e WeaveScope, potrebbe permettere ai worm di diffondersi rapidamente. Questi attacchi si avvantaggeranno dell’interconnettività degli ambienti cloud, che è paradossalmente anche una delle loro maggiori qualità. Trend Micro rafforza queste analisi con due statistiche: il mercato delle API cloud si stima che raggiungerà i $9 miliardi entro il 2031; il 60% dei cluster Kubernetes esaminati ha già subito attacchi da campagne di malware.

2) I DATI SARANNO TRASFORMATI IN ARMI E VERRANNO UTILIZZATI PER COLPIRE I NUOVI MODELLI MACHINE-LEARNING (ML) BASATI SU CLOUD

Questa tendenza mira a rendere vulnerabili i modelli di machine learning essendo, agli occhi degli hacker, obiettivi appetibili capaci di portare guadagni elevati a fronte di rischi minimi. Un modello di ML che venga violato può portare alla diffusione non autorizzata di informazioni sensibili, generare comandi dannosi e creare contenuti falsi o ingannevoli, causando danni agli utenti e quindi implicazioni legali.

La verifica e l’autenticazione dei dati usati per addestrare questi modelli diventeranno cruciali, soprattutto perché l’integrazione del ML rappresenta un investimento oneroso per molte aziende. Le imprese che si affidano a risorse esterne per ridurre i costi saranno particolarmente a rischio, poiché si basano su dati provenienti da fonti terze, come data lake terzi o sistemi di apprendimento distribuiti, memorizzati in spazi di archiviazione cloud controllati da sistemi esterni.

Ciò assume un’importanza ancora maggiore nel momento in cui, secondo Trend Micro, il 69% dei leader IT considera l’adozione del ML come una priorità fondamentale per le loro operazioni. A ciò si aggiunge che, grazie all’IA, con una spesa di soli $60 gli hacker possono mettere in pericolo l’integrità dei sistemi di ML, corrompendone i set di dati.

Alessio Agnello (Technical Director Italy, a sx) ha presentato le 5 previsioni per il 2024 di Trend Micro insieme a Matteo Macina di TIM, Walter Riviera di Intel e Stefano Vercesi di Pirelli.

3) GLI ATTACCHI ALLA SUPPLY CHAIN METTERANNO ALLA PROVA LA RESILIENZA DEI SISTEMI CI/CD

Dietro la sigla CI/CD sta l’espressione Continuous Integration e Continuous Delivery. Con la prima (CI) s’intende una pratica di sviluppo del software in cui i membri di un team integrano il loro lavoro frequentemente, anche più volte al giorno. Ciò comporta il controllo regolare del codice in una repository condivisa e un processo di test automatico per rilevare gli errori il più presto possibile. La Continuous Delivery è la prosecuzione della prima, e consiste nell’automatizzazione del rilascio del software, affinché ciò possa avvenire in qualsiasi momento in modo rapido e affidabile.

Ebbene, secondo Trend Micro, questo sistema porta con sé delle potenziali vulnerabilità che quest’anno riceveranno particolari “attenzioni”. Aumentando la frequenza di attacchi alla catena di approvvigionamento del software, le aziende dovranno dotarsi di strumenti di sicurezza avanzati per monitorare i propri sistemi CI/CD.

I criminali informatici possono infatti sfruttare i punti deboli dei provider e accedere alle supply chain dei vendor. A farne le spese, saranno gli utenti finali. Nel 2024, sarà dunque essenziale per i vendor tenere a mente che i malintenzionati mireranno direttamente al codice su cui si basano le loro infrastrutture IT, con attacchi focalizzati su componenti di terze parti come librerie, pipeline e container.

Non a caso, secondo Trend Micro ad oggi il 52% delle organizzazioni globali ha già subito attacchi ransomware che hanno colpito le loro catene di approvvigionamento. Tra le tipologie di attacchi più utilizzati troviamo l’harvesting delle credenziali, il dirottamento delle risorse, il cryptomining e gli attacchi DDoS (Distributed Denial of Service).

4) L’INTELLIGENZA ARTIFICIALE GENERATIVA AUMENTERÀ IL LIVELLO DELLE ESCHE UTILIZZATE NELLE TRUFFE BASATE SULL’INGEGNERIA SOCIALE.

Lo Spear Phishing è una forma di phishing mirato, in cui il truffatore invia email o messaggi personalizzati basati su informazioni raccolte sulla vittima per sembrare più credibile. Da questa tecnica deriva il Whaling, un tipo di Spear Phishing che prende di mira i ” pesci grossi” come dirigenti aziendali, politici o celebrità. In questo caso il phishing si fa ancora più personalizzato, imitando persino la comunicazione interna aziendale.

I sequestri virtuali, infine, sono una forma d’estorsione in cui i criminali ingannano le vittime facendo credere che un loro caro sia stato rapito. In questo caso la leva consiste nello sfruttare la paura e il panico della vittima per indurla a pagare senza prima verificare la realtà della situazione.

Ebbene, secondo Trend Micro, tecniche come lo Spear Phishing, il Whaling e i Sequestri Virtuali rappresentano solo una piccola parte di quello che l’intelligenza artificiale potrà offrire ai criminali informatici. Grazie alla potenza delle IA, ci si attende che nel 2024 la clonazione vocale, già usata per il furto di identità e le manipolazioni sociali, diventi una tattica sempre più utilizzata nelle frodi mirate.

Nonostante la sospensione lo scorso agosto dell’LLM WormGPT, si prevede la diffusione di tecnologie analoghe nel dark web. In parallelo, i cyber criminali scopriranno nuovi modi per sfruttare l’IA a scopi illeciti. Ecco perché è importante che i professionisti della security adottino politiche di zero trust e mantengano un’attenzione costante per proteggere le aziende dalle truffe basate sull’IA.

5) LA BLOCKCHAIN DIVENTERÀ UN NUOVO TERRENO DI CACCIA PER I PIANI D’ESTORSIONE.

Nel 2024 le blockchain private potrebbero essere oggetto di attenzioni mirate da parte degli attori delle minacce, in quanto sempre più aziende si affidano a questa tecnologia per ridurre i costi. Poiché le blockchain private sono generalmente sottoposte a un minor numero di stress test e non hanno lo stesso livello di resilienza rispetto alle loro controparti pubbliche, che invece devono affrontare attacchi costanti, i cyber criminali cercheranno probabilmente di ottenere i privilegi di amministratore delle prime.

Non va poi trascurato il pericolo derivante della maggiore attenzione dei criminali verso le tecnologie Web3, utilizzate per la formazione dei gruppi criminali che opereranno su organizzazioni autonome decentralizzate (DAO) e che saranno governati da Smart Contracts, ossia accordi programmabili, eseguiti automaticamente su reti blockchain quando vengono soddisfatte determinate condizioni.

Invece di avere bande criminali tradizionali con un leader e membri che eseguono ordini, ci si sposterà sempre più verso organizzazioni decentralizzate che funzionano automaticamente attraverso contratti intelligenti autoeseguibili su reti blockchain. Casi simili sono già stati osservati negli attacchi contro criptovalute gestite su piattaforme finanziare decentralizzate. L’utilizzo di questi accorgimenti (DAO e Smart Contracts) renderà le attività illecite più sofisticate da rilevare e difficili da contrastare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/02/cybersecurity-trend-micro-presenta-report-critical-scalability-attacchi-ia/?utm_source=rss&utm_medium=rss&utm_campaign=cybersecurity-trend-micro-presenta-report-critical-scalability-attacchi-ia


Chinese malware removed from SOHO routers after FBI issues covert commands

A wireless router with an Ethernet cable hooked into it.
Enlarge / A Wi-Fi router.

The US Justice Department said Wednesday that the FBI surreptitiously sent commands to hundreds of infected small office and home office routers to remove malware China state-sponsored hackers were using to wage attacks on critical infrastructure.

The routers—mainly Cisco and Netgear devices that had reached their end of life—were infected with what’s known as KV Botnet malware, Justice Department officials said. Chinese hackers from a group tracked as Volt Typhoon used the malware to wrangle the routers into a network they could control. Traffic passing between the hackers and the compromised devices was encrypted using a VPN module KV Botnet installed. From there, the campaign operators connected to the networks of US critical infrastructure organizations to establish posts that could be used in future cyberattacks. The arrangement caused traffic to appear as originating from US IP addresses with trustworthy reputations rather than suspicious regions in China.

Seizing infected devices

Before the takedown could be conducted legally, FBI agents had to receive authority—technically for what’s called a seizure of infected routers or “target devices”—from a federal judge. An initial affidavit seeking authority was filed in US federal court in Houston in December. Subsequent requests have been filed since then.

“To effect these seizures, the FBI will issue a command to each Target Device to stop it from running the KV Botnet VPN process,” an agency special agent wrote in an affidavit dated January 9. “This command will also stop the Target Device from operating as a VPN node, thereby preventing the hackers from further accessing Target Devices through any established VPN tunnel. This command will not affect the Target Device if the VPN process is not running, and will not otherwise affect the Target Device, including any legitimate VPN process installed by the owner of the Target Device.”

Wednesday’s Justice Department statement said authorities had followed through on the takedown, which disinfected “hundreds” of infected routers and removed them from the botnet. To prevent the devices from being reinfected, the takedown operators issued additional commands that the affidavit said would “interfere with the hackers’ control over the instrumentalities of their crimes (the Target Devices), including by preventing the hackers from easily re-infecting the Target Devices.”

The affidavit said elsewhere that the prevention measures would be neutralized if the routers were restarted. These devices would then be once again vulnerable to infection.

Redactions in the affidavit make the precise means used to prevent re-infections unclear. Portions that weren’t censored, however, indicated the technique involved a loop-back mechanism that prevented the devices from communicating with anyone trying to hack them.

Portions of the affidavit explained:

22. To effect these seizures, the FBI will simultaneously issue commands that will interfere with the hackers’ control over the instrumentalities of their crimes (the Target Devices), including by preventing the hackers from easily re-infecting the Target Devices with KV Botnet malware.

  1. a. When the FBI deletes the KV Botnet malware from the Target Devices [redacted. To seize the Target Devices and interfere with the hackers’ control over them, the FBI [redacted]. This [redacted] will have no effect except to protect the Target Device from reinfection by the KV Botnet [redacted] The effect of can be undone by restarting the Target Device [redacted] make the Target Device vulnerable to re-infection.
  2. b. [redacted] the FBI will seize each such Target Device by causing the malware on it to communicate with only itself. This method of seizure will interfere with the ability of the hackers to control these Target Devices. This communications loopback will, like the malware itself, not survive a restart of a Target Device.
  3. c. To seize Target Devices, the FBI will [redacted] block incoming traffic [redacted] used exclusively by the KV Botnet malware on Target Devices, to block outbound traffic to [redacted] the Target Devices’ parent and command-and-control nodes, and to allow a Target Device to communicate with itself [redacted] are not normally used by the router, and so the router’s legitimate functionality is not affected. The effect of [redacted] to prevent other parts of the botnet from contacting the victim router, undoing the FBI’s commands, and reconnecting it to the botnet. The effect of these commands is undone by restarting the Target Devices.

23. To effect these seizures, the FBI will issue a command to each Target Device to stop it from running the KV Botnet VPN process. This command will also stop the Target Device from operating as a VPN node, thereby preventing the hackers from further accessing Target Devices through any established VPN tunnel. This command will not affect the Target Device if the VPN process is not running, and will not otherwise affect the Target Device, including any legitimate VPN process installed by the owner of the Target Device.

https://arstechnica.com/?p=2000376


Ars Technica used in malware campaign with never-before-seen obfuscation

Ars Technica used in malware campaign with never-before-seen obfuscation
Getty Images

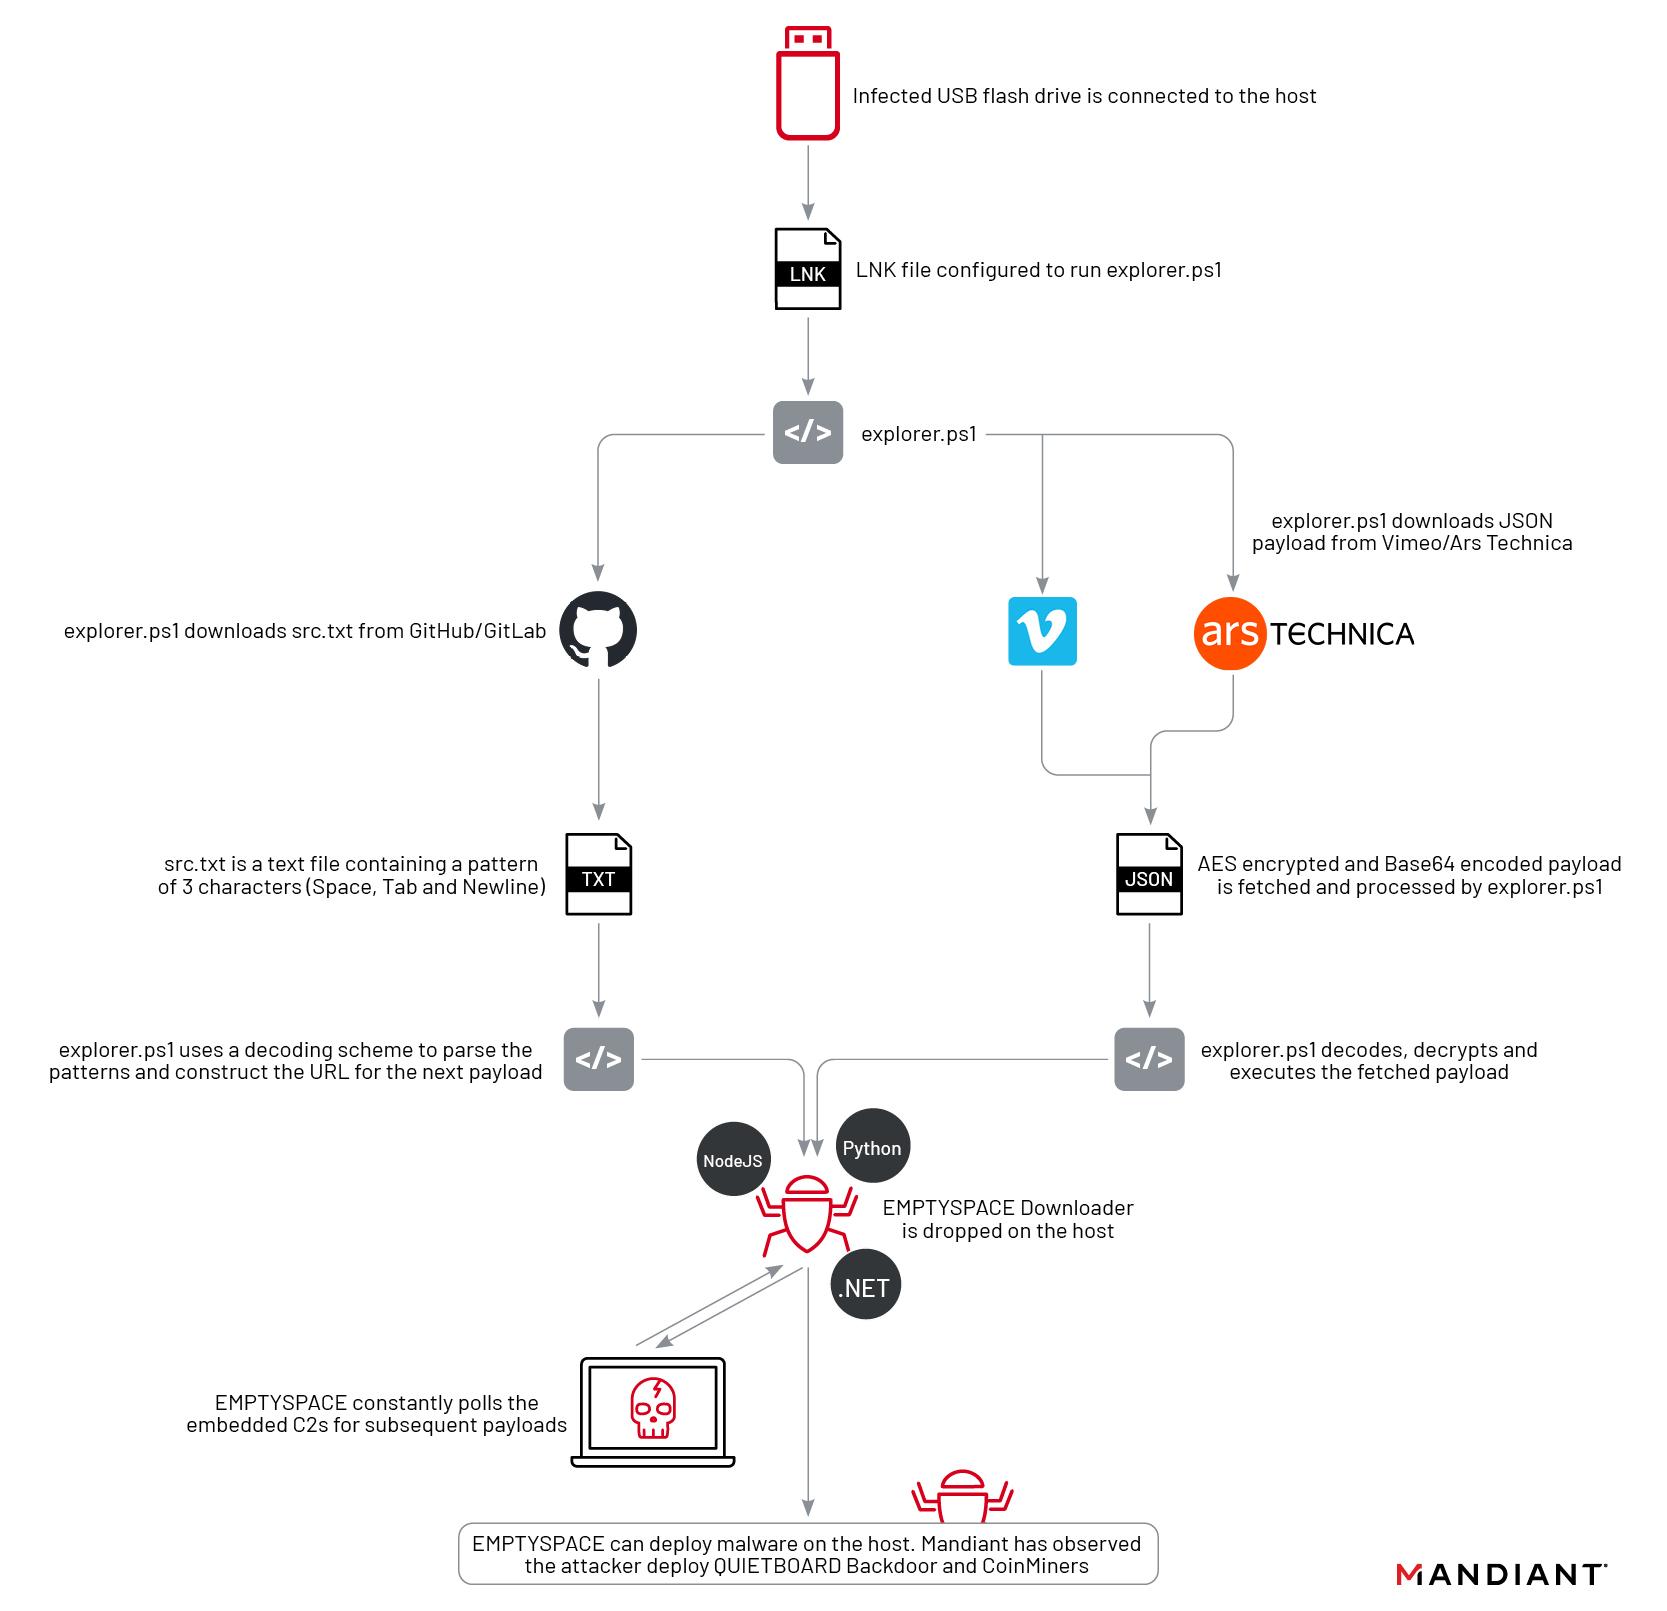
Ars Technica was recently used to serve second-stage malware in a campaign that used a never-before-seen attack chain to cleverly cover its tracks, researchers from security firm Mandiant reported Tuesday.

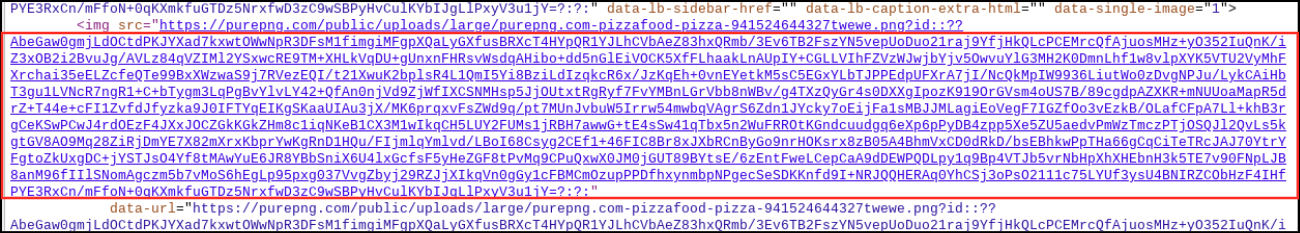
A benign image of a pizza was uploaded to a third-party website and was then linked with a URL pasted into the “about” page of a registered Ars user. Buried in that URL was a string of characters that appeared to be random—but were actually a payload. The campaign also targeted the video-sharing site Vimeo, where a benign video was uploaded and a malicious string was included in the video description. The string was generated using a technique known as Base 64 encoding. Base 64 converts text into a printable ASCII string format to represent binary data. Devices already infected with the first-stage malware used in the campaign automatically retrieved these strings and installed the second stage.

Not typically seen

“This is a different and novel way we’re seeing abuse that can be pretty hard to detect,” Mandiant researcher Yash Gupta said in an interview. “This is something in malware we have not typically seen. It’s pretty interesting for us and something we wanted to call out.”

The image posted on Ars appeared in the about profile of a user who created an account on November 23. An Ars representative said the photo, showing a pizza and captioned “I love pizza,” was removed by Ars staff on December 16 after being tipped off by email from an unknown party. The Ars profile used an embedded URL that pointed to the image, which was automatically populated into the about page. The malicious base 64 encoding appeared immediately following the legitimate part of the URL. The string didn’t generate any errors or prevent the page from loading.

Pizza image posted by user.
Enlarge / Pizza image posted by user.
Malicious string in URL.
Enlarge / Malicious string in URL.

Mandiant researchers said there were no consequences for people who may have viewed the image, either as displayed on the Ars page or on the website that hosted it. It’s also not clear that any Ars users visited the about page.

Devices that were infected by the first stage automatically accessed the malicious string at the end of the URL. From there, they were infected with a second stage.

The video on Vimeo worked similarly, except that the string was included in the video description.

Ars representatives had nothing further to add. Vimeo representatives didn’t immediately respond to an email.

The campaign came from a threat actor Mandiant tracks as UNC4990, which has been active since at least 2020 and bears the hallmarks of being motivated by financial gain. The group has already used a separate novel technique to fly under the radar. That technique spread the second stage using a text file that browsers and normal text editors showed to be blank.

Opening the same file in a hex editor—a tool for analyzing and forensically investigating binary files—showed that a combination of tabs, spaces, and new lines were arranged in a way that encoded executable code. Like the technique involving Ars and Vimeo, the use of such a file is something the Mandiant researchers had never seen before. Previously, UNC4990 used GitHub and GitLab.

The initial stage of the malware was transmitted by infected USB drives. The drives installed a payload Mandiant has dubbed explorerps1. Infected devices then automatically reached out to either the malicious text file or else to the URL posted on Ars or the video posted to Vimeo. The base 64 strings in the image URL or video description, in turn, caused the malware to contact a site hosting the second stage. The second stage of the malware, tracked as Emptyspace, continuously polled a command-and-control server that, when instructed, would download and execute a third stage.

Mandiant has observed the installation of this third stage in only one case. This malware acts as a backdoor the researchers track as Quietboard. The backdoor, in that case, went on to install a cryptocurrency miner.

Anyone who is concerned they may have been infected by any of the malware covered by Mandiant can check the indicators of compromise section in Tuesday’s post.

https://arstechnica.com/?p=2000017


CERT-AGID: le campagne malevole nella settimana del 13/19 Gennaio 2024


Durante l’ultima settimana, il CERT-AGID ha identificato ed esaminato nel contesto italiano ben 17 campagne malevole. Di queste, 12 erano dirette specificamente verso obiettivi italiani mentre 5, pur essendo di carattere generale, hanno comunque interessato il nostro paese. A seguito di queste scoperte, il CERT-AGID ha fornito ai propri enti accreditati 163 indicatori di compromissione (IOC).

Di seguito, ecco la sintesi riepilogativa delle campagne malevole nella settimana che va dal 13 al 19 gennaio.

Andamento settimanale

La scorsa settimana sono stati identificati 8 temi principali utilizzati per diffondere campagne malevole in Italia. Nello specifico, con ben 7 campagne il più gettonato è stato il settore bancario, un tema frequentemente impiegato in campagne di phishing e smishing dirette verso i clienti delle banche italiane. Sempre il banking è stato il soggetto una di campagna di malware finalizzata alla distribuzione del malware IRATA.

Segue il tema dei Pagamenti, con 3 campagne malevole, usato per le campagne di malware Wikiloader e Remcos, oltre che per la diffusione di un malware ignoto che utilizza UltraVNC attraverso un dominio italiano.

L’Ordine è stato oggetto di 2 campagne di malware AgentTesla, mentre il resto dei temi (Prestazioni, Hotel, Casella piena, Avvisi di sicurezza e Assicurazioni) sono stati oggetti di 1 campagna ciascuno, tutte volte a promuovere phishing di varia natura.

Fonte: CERT-AGID

La scorsa settimana, infine, è risultata particolarmente rilevante una campagna di phishing adattivo che sfrutta IPFS e il servizio Google Web Light. Nel phishing adattivo, i truffatori inviano email o messaggi che sembrano provenire da fonti affidabili, come banche o grandi aziende, che in realtà sono ovviamente falsi.

Questa campagna sta usando due tecnologie specifiche per essere più efficace. IPFS è una sigla che sta per “InterPlanetary File System”, un protocollo di comunicazione e una rete peer-to-peer che permette la distribuzione di contenuti accessibili da software dedicati o da alcuni browser tramite l’aggiunta di opportuni add-on. Viene usato dai truffatori perché è più difficile da tracciare e bloccare rispetto ai metodi tradizionali.

Google Web Light invece è un servizio di Google che rende i siti web più veloci e leggeri quando li si visita con una connessione lenta o da un dispositivo mobile. I truffatori abusano di questo servizio per nascondere la loro vera identità e fare sembrare i loro siti legittimi e affidabili.

Malware della settimana

La scorsa settimana in Italia sono state rilevate attività di 6 diverse famiglie di malware. La più utilizzata è stata AgentTesla, identificata in due campagne, una specifica per l’Italia e una più generale, entrambe incentrate sul tema “Ordine”, diffuse attraverso email con allegati IMG e ARJ. Nella campagna specifica per l’Italia, è stato notato l’utilizzo di Guloader per distribuire AgentTesla.

Wikiloader è stato notato in 1 campagna generale sul tema “Pagamenti”, trasmessa attraverso email con allegati PDF che contengono link a file ZIP da cui si estrae un file JavaScript dannoso.

Fonte: CERT-AGID

La voce “Unknown”, relativa a 1 campagna italiana a tema “Pagamenti”, indica un malware non ancora identificato, diffuso via email con un link per scaricare un eseguibile da un dominio italiano. Questo malware sembra progettato per installare e attivare UltraVNC insieme a un file di configurazione che specifica l’host e la porta di connessione.

Formbook è oggetto di 1 campagna generica sul tema “Hotel”, propagata tramite email con allegati RAR. Remcos, invece, è legato a una campagna generica legata al tema “Pagamenti”, trasmessa attraverso email con allegati XLS.

Irata, infine, è stato rilevato in una campagna italiana a tema “Banking”. La diffusione avviene tramite SMS con link per scaricare un APK dannoso, con l’obiettivo di compromettere i dispositivi Android.

Phishing della settimana

La settimana scorsa sono stati 7 i brand coinvolti in campagne di phishing e smishing. Le più colpite di tutte sono state le Poste (3) e Intesa Sanpaolo (2). A seguire, con 1 sola campagna, troviamo CheBanca, INPS, Outlook e Verti. La voce Webmail generic invece è relativa cioè ad attacchi che fingono di essere fornitori di posta elettronica.

Fonte: CERT-AGID

I formati e i canali di diffusione

Sono stati sette i tipi di file utilizzati per veicolare gli attacchi, tutti con una campagna ciascuna. I formati sono i seguenti: pdf, exe, rar, img, xls, arj e apk. I canali di diffusione sono stati 2, con la parte del leone recitata dall’email (15 campagne). Gli SMS, invece, sono stati impiegati solo 2 volte.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/01/22/cert-agid-campagne-malevole-settimana-13-19-gennaio-2024/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-campagne-malevole-settimana-13-19-gennaio-2024


Cybercrime as a Service, il rapporto Spotlight 2023 di Europol analizza l’evoluzione dei cyber-attacchi

Il cybercrime è in continua evoluzione e il modello crime-as-a-service (CaaS) ne è un esempio lampante. In questo modello, i criminali offrono ai propri clienti una gamma di servizi che gli consentono di lanciare attacchi informatici senza avere conoscenze o competenze tecniche specifiche. Ciò ha reso il cybercrime più accessibile e diffuso, con conseguenze devastanti per le aziende, i governi e i singoli individui.

Il rapporto “Cyber-attacks: the apex of crime-as-a-service” di Europol fornisce una panoramica dettagliata del modello CaaS. Il rapporto mostra che il CaaS è diventato un mercato fiorente, con un valore stimato in 100 miliardi di dollari. I servizi CaaS sono offerti da una vasta gamma di fornitori, da gruppi criminali organizzati a singoli individui specializzati in questo tipo di business.

I servizi CaaS più comuni includono:

  • Accesso remoto. I fornitori CaaS consentono ai loro clienti di accedere a server e reti in remoto. Ciò consente ai criminali di lanciare attacchi da qualsiasi luogo del mondo.
  • Software dannoso. I fornitori CaaS offrono una varietà di malware, tra cui trojan, ransomware e worm. Il malware può essere utilizzato per rubare dati, diffondere spam o disattivare sistemi informatici.
  • Servizi di supporto. I fornitori CaaS offrono ai loro clienti servizi di supporto, come assistenza tecnica e formazione. Ciò consente ai criminali di lanciare cyber attacchi più efficaci.

Il rapporto Europol sottolinea che il CaaS è una minaccia significativa per la sicurezza informatica. Il modello CaaS fa sì che il cybercrime diventi più accessibile e diffuso, rendendo più difficile per le organizzazioni proteggersi dalle minacce cyber.

Di seguito sono riportate alcune raccomandazioni per affrontare la minaccia del cybercrime CaaS:

  • Le organizzazioni devono investire in soluzioni di sicurezza informatica avanzate in grado di rilevare e rispondere alle minacce CaaS.
  • Le organizzazioni devono formare i dipendenti sui cyber rischi rendendoli consapevoli delle minacce CaaS e insegnandogli come proteggersi da esse.
  • I governi devono collaborare per sviluppare politiche e leggi per affrontare il cybercrime. Queste politiche e leggi dovrebbero rendere più difficile per i criminali operare in sicurezza.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrime-as-a-service-il-rapporto-spotlight-2023-di-europol-analizza-levoluzione-dei-cyber-attacchi/


Web injection contro il settore bancario: più di 40 istituti colpiti da un nuovo malware


Nel 2023 le campagne di web injection, usate spesso dai malware contro il settore bancario, sono state una delle minacce più diffuse; a dirlo sono i ricercatori di Security Intelligence, i quali hanno approfondito una delle campagne di questo tipo più pericolose dell’anno passato.

La campagna, scoperta dai ricercatori di IBM Security Trusteer lo scorso marzo, ha infettato più di 50.000 sessioni utente, colpendo più di 40 istituti bancari in Nord e Sud America, Europa e Giappone. Il team di sicurezza suggerisce una possibile connessione con Danabot, un malware bancario attivo fino al 2020, ma non ci sono ancora conferme.

L’obiettivo degli attaccanti dietro la campagna era di compromettere alcune delle applicazioni bancarie più popolari, installare il malware e intercettare le credenziali e le informazioni bancarie degli utenti per monetizzarle.

malware bancario - Credits: stokkete - Depositphotos

Credits: stokkete – Depositphotos

Il gruppo ha fatto uso di uno script JavaScript pensato per colpire specifiche strutture di pagine web comuni tra diverse banche: se la pagina conteneva una certa keyword ed era presente un pulsante di login con uno specifico ID, allora veniva iniettato il contenuto malevolo. Per sottrarre le credenziali, lo script aggiungeva un event listener al pulsante che sottraeva il token OTP associato alla sessione.

La particolarità dello script e ciò che lo rende più pericoloso è la capacità di adattarsi dinamicamente alla struttura delle pagine e alle informazioni ottenute. Una volta iniettato in pagina, il malware crea un canale di comunicazione col server C2 degli attaccanti per ricevere nuove istruzioni e aggiornare il suo comportamento. Ogni volta che il server invia un comando allo script, questo è in grado di determinare il tipo di injection da eseguire.

Lo script può, per esempio, attendere il caricamento di uno specifico elemento in pagina prima di eseguire l’injection, aggiornare il server sulla presenza del campo OTP, rieseguire specifici step o riportare l’utente alla pagina di login, fingendo un malfunzionamento applicativo.

malware bancario

Pixabay

Il malware bancario si è rivelato una minaccia sofisticata che ha dimostrato capacità avanzate di attacco, in particolare nell’esecuzione di attacchi man-in-the-browser con comunicazione dinamica. “Il malware rappresenta un serio pericolo per la sicurezza delle istituzioni finanziare e dei loro consumatori” spiega il team di Security Intelligence.

La compagnia invita gli utenti a prestare la massima attenzione durante l’utilizzo di applicazioni bancarie e di segnalare qualsiasi attività sospetta. Le istituzioni finanziarie dovrebbero poi potenziare le loro misure di sicurezza e rimanere aggiornate sulle ultime minacce in circolazione per essere pronti a contrastarli.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/01/05/web-injection-settore-bancario-malware/?utm_source=rss&utm_medium=rss&utm_campaign=web-injection-settore-bancario-malware


Scoperta una vulnerabilità hardware negli iPhone usata in Operation Triangulation


Il Global Research and Analysis Team (GReAT) di Kaspersky ha scoperto una vulnerabilità nel System on a Chip (SoC) di Apple che è stata fondamentale nei recenti attacchi di Operation Triangulation. 

La campagna, scoperta dai ricercatori di Kaspersky, sfruttava quattro vulnerabilità zero-day per distribuire un malware che non necessitava dell’interazione utente per essere eseguito.

Ora il team della compagnia di sicurezza ha scoperto un’ulteriore vulnerabilità sfruttata dagli attaccanti, una funzionalità hardware che sembra fosse destinata solo al test o al debug. Dopo l’attacco iniziale a iMessage e successiva escalation dei privilegi, gli attaccanti hanno sfruttato la funzione per aggirare le protezioni di sicurezza basate su hardware e manipolare il contenuto delle aree di memoria protette, ottenendo in questo modo il controllo totale del dispositivo.

Operation Triangulation - Credits: dontree- Depositphotos

Credits: dontree- Depositphotos

Poiché questa funzionalità non è stata documentata pubblicamente, è stato molto difficile rilevarla coi metodi di sicurezza convenzionali. Il GReAT si è occupato di un meticoloso reverse engineering, analizzando l’integrazione tra hardware e software dell’iPhone e in particolare gli indirizzi Memory-Mapped I/O (MMIO) utilizzati per facilitare la comunicazione tra la CPU e i dispositivi periferici del sistema.

Gli attaccanti hanno utilizzato indirizzi MMIO sconosciuti e difficili da identificare, tanto che il team di Kaspersky ha dovuto analizzare a fondo il funzionamento del SoC e l’interazione col sistema operativo per comprendere la gestione della memoria e i meccanismi di protezione, nel tentativo di trovare qualsiasi riferimento agli indirizzi.

“Non si tratta di una vulnerabilità ordinaria e, a causa della natura chiusa dell’ecosistema iOS, il processo di scoperta è stato impegnativo e ha richiesto una comprensione completa delle architetture hardware e software. Questa scoperta ci insegna ancora una volta che anche le protezioni avanzate basate sull’hardware possono essere rese inefficaci di fronte a un aggressore sofisticato, in particolare quando esistono caratteristiche hardware che consentono di bypassare queste protezioni” ha spiegato Boris Larin, Principal Security Researcher del GReAT di Kaspersky.

Operation Triangulation è attiva dal 2019, quindi è probabile che la vulnerabilità sia stata utilizzata per quattro anni prima di essere individuata dal team di Kaspersky. Apple ha risolto il bug e ha invitato gli utenti con iPhone vulnerabili ad aggiornare il prima possibile i dispositivi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/12/29/scoperta-una-vulnerabilita-hardware-negli-iphone-usata-in-operation-triangulation/?utm_source=rss&utm_medium=rss&utm_campaign=scoperta-una-vulnerabilita-hardware-negli-iphone-usata-in-operation-triangulation


4-year campaign backdoored iPhones using possibly the most advanced exploit ever

iphone with text background

Researchers on Wednesday presented intriguing new findings surrounding an attack that over four years backdoored dozens if not thousands of iPhones, many of which belonged to employees of Moscow-based security firm Kaspersky. Chief among the discoveries: the unknown attackers were able to achieve an unprecedented level of access by exploiting a vulnerability in an undocumented hardware feature that few if anyone outside of Apple and chip suppliers such as ARM Holdings knew of.

“The exploit’s sophistication and the feature’s obscurity suggest the attackers had advanced technical capabilities,” Kaspersky researcher Boris Larin wrote in an email. “Our analysis hasn’t revealed how they became aware of this feature, but we’re exploring all possibilities, including accidental disclosure in past firmware or source code releases. They may also have stumbled upon it through hardware reverse engineering.”

Four zero-days exploited for years

Other questions remain unanswered, wrote Larin, even after about 12 months of intensive investigation. Besides how the attackers learned of the hardware feature, the researchers still don’t know what, precisely, its purpose is. Also unknown is if the feature is a native part of the iPhone or enabled by a third-party hardware component such as ARM’s CoreSight

The mass backdooring campaign, which according to Russian officials also infected the iPhones of thousands of people working inside diplomatic missions and embassies in Russia, according to Russian government officials, came to light in June. Over a span of at least four years, Kaspersky said, the infections were delivered in iMessage texts that installed malware through a complex exploit chain without requiring the receiver to take any action.

With that, the devices were infected with full-featured spyware that, among other things, transmitted microphone recordings, photos, geolocation, and other sensitive data to attacker-controlled servers. Although infections didn’t survive a reboot, the unknown attackers kept their campaign alive simply by sending devices a new malicious iMessage text shortly after devices were restarted.

A fresh infusion of details disclosed Wednesday said that “Triangulation”—the name Kaspersky gave to both the malware and the campaign that installed it—exploited four critical zero-day vulnerabilities, meaning serious programming flaws that were known to the attackers before they were known to Apple. The company has since patched all four of the vulnerabilities, which are tracked as:

Besides affecting iPhones, these critical zero-days and the secret hardware function resided in Macs, iPods, iPads, Apple TVs, and Apple Watches. What’s more, the exploits Kaspersky recovered were intentionally developed to work on those devices as well. Apple has patched those platforms as well. Apple declined to comment for this article.

Detecting infections is extremely challenging, even for people with advanced forensic expertise. For those who want to try, a list of Internet addresses, files, and other indicators of compromise is here.

Mystery iPhone function proves pivotal to Triangulation’s success

The most intriguing new detail is the targeting of the heretofore-unknown hardware feature, which proved to be pivotal to the Operation Triangulation campaign. A zero-day in the feature allowed the attackers to bypass advanced hardware-based memory protections designed to safeguard device system integrity even after an attacker gained the ability to tamper with memory of the underlying kernel. On most other platforms, once attackers successfully exploit a kernel vulnerability they have full control of the compromised system.

On Apple devices equipped with these protections, such attackers are still unable to perform key post-exploitation techniques such as injecting malicious code into other processes, or modifying kernel code or sensitive kernel data. This powerful protection was bypassed by exploiting a vulnerability in the secret function. The protection, which has rarely been defeated in exploits found to date, is also present in Apple’s M1 and M2 CPUs.

Kaspersky researchers learned of the secret hardware function only after months of extensive reverse engineering of devices that had been infected with Triangulation. In the course, the researchers’ attention was drawn to what are known as hardware registers, which provide memory addresses for CPUs to interact with peripheral components such as USBs, memory controllers, and GPUs. MMIOs, short for Memory-mapped Input/Outputs, allow the CPU to write to the specific hardware register of a specific peripheral device.

The researchers found that several of MMIO addresses the attackers used to bypass the memory protections weren’t identified in any so-called device tree, a machine-readable description of a particular set of hardware that can be helpful to reverse engineers. Even after the researchers further scoured source codes, kernel images, and firmware, they were still unable to find any mention of the MMIO addresses.

https://arstechnica.com/?p=1992873


Aumentano gli attacchi tramite chiavette USB. In Italia spicca Vetta Loader


Aumentano gli attacchi tramite chiavette USB: secondo le indagini di Check Point, le chiavette stanno diventando uno dei vettori d’attacco più diffusi, usate sia da criminali informatici che da gruppi hacker legati ai governi.

Gli attaccanti considerando le unità USB come il modo migliore per infettare reti isolate, segmentate e altamente protette. Il trend era sotto osservazione già nel 2022, quando l’FBI aveva lanciato un allarme riguardo una campagna ai danni delle società di difesa statunitensi, nella quale i cybercriminali inviavano USB con payload dannosi ai loro dipendenti.

chiavette USB

Pixabay

Anche in Italia la situazione non è delle migliori: Check Point riporta che lo ZLab di Yoroi, società di cybersecurity, ha rilevato una minaccia persistente che colpisce le aziende italiane di diversi settori tramite unità USB infette. Si tratta di una nuova famiglia di malware che, una volta compromesso il dispositivo della vittima, carica altri payload malevoli in diversi linguaggi di programmazione, tra cui NodeJS, Python, .NET e Golang.

Il malware è stato chiamato “Vetta Loader” dai ricercatori di Yoroi e, secondo la compagnia, dietro la campagna c’è un gruppo di cyberattaccanti italiani. I primi attacchi si sarebbero verificati nel 2020.

Le chiavette USB infette contengono un file .lnk che, una volta aperto, esegue uno script PowerShell che a sua volta scarica un file presente in un file caricato sulla piattaforma Vimeo, contenente il payload del malware vero e proprio in una delle quattro varianti individuate.

Il consiglio è di utilizzare solo chiavette USB provenienti da fonti conosciute, abilitare la scansione automatica dei dispositivi con l’antivirus e utilizzare programmi per sanificare le chiavette.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/12/20/aumentano-gli-attacchi-tramite-chiavette-usb-in-italia-spicca-vetta-loader/?utm_source=rss&utm_medium=rss&utm_campaign=aumentano-gli-attacchi-tramite-chiavette-usb-in-italia-spicca-vetta-loader


CERT-AGID: ecco le campagne malevole nella settimana del 09/15 Dicembre 2023


Creata dall’Agenzia per l’Italia Digitale (AGID), il CERT-AGID (“Agenzia per l’Italia Digitale – Computer Emergency Response Team”) è un’entità italiana che si occupa della sicurezza informatica a livello nazionale. Il suo ruolo principale è quello di prevenire, rilevare e rispondere a incidenti informatici che coinvolgono le infrastrutture critiche italiane, in particolare quelle del settore pubblico.

Ogni settimana pubblica un report sulle campagne malevole che hanno colpito il territorio italiano, che riportiamo qui per dargli maggiore diffusione. Il risultato di questa settimana ha portato alla segnalazione di 35 campagne malevole sul territorio italiano: di queste, 34 avevano obiettivi italiani e 1 sola era generica (ma ha comunque interessato l’Italia). Eccole nel dettaglio.

Andamento settimanale

Il numero di campagne rilevate nel corso della scorsa settimana ha visto un picco di 14 attacchi nella sola giornata del 14 dicembre. I temi sfruttati sono stati in tutto nove e tra i più rilevanti troviamo Banking, utilizzato per una campagna volta a distribuire malware SpyNote attraverso phishing e smishing (una forma di phishing che utilizza SMS al posto delle e-mail).

Molto importanti anche i Resend, sfruttati per diffondere il malware Pikabot (4), e Pagamenti, per le campagne malware AgentTesla (4). Gli altri temi (Ordine, Scadenze, Aggiornamenti, Delivery, Avvisi di Sicurezza e Preventivo) sono stati sfruttati per veicolare campagne di malware e di phishing di vario tipo.krisp

Fonte: CERT-AGID

Malware della settimana

La scorsa settimana sono state osservate in Italia 5 famiglie di malware. La più utilizzata è stata AgentTesla, presente in ben sei campagne italiane a tema “Pagamenti“, veicolata tramite email con allegati GZ, 7Z, IMG e tramite link all’interno di PDF.

Pikabot è stata invece riscontrata in quattro campagne italiane a tema “Resend” (diffuse tramite email con allegati PDF con link a ZIP contenenti file JS), mentre SpyNote è stata protagonista di due campagne di smishing a tema “Banking” e “Delivery“, volte a installare il malware SpyNote sui dispositivi Android. I campioni analizzati indicano come responsabile la versione di ottobre e non l’ultima (di dicembre).

A seguire troviamo XWorm, presente in due campagne italiane a tema “Ordine” e “Delivery”, veicolate tramite email con allegati 7Z contenenti VBS; infine, Formbook è stata individuata in una campagna generica a tema “Preventivo“, veicolata tramite email con allegati RAR.

Fonte: CERT-AGID

Phishing della settimana

La scorsa settimana otto brand sono stati oggetto di campagne di phishing e smishing. Particolarmente colpito è stato il settore bancario, con Intesa Sanpaolo oggetto di ben sei campagne. Sempre restando in tale ambito, troviamo anche Unicredit e BPM, ognuno con 1 campagna.

Uscendo dal settore bancario, la seconda realtà più colpita sono le Poste (5 campagne), Aruba (4), Zimbra (2) e Moooney (1).

Fonte: CERT-AGID

I formati e i canali di diffusione

Attraverso quale tipologia di file vengono portati questi attacchi? Quelli più gettonati sono ZIP, JS (JavaScript) e PDF, presenti in 4 campagne.

Con 2 campagne seguono IMG, APK (Android Application Package, ossia file che contengono applicazioni Android), 7Z (file di archivio compressi) e VBS (Visual Basic Scripting).

Con 1 campagna troviamo invece RAR, TXT, LNK (file di collegamento di Windows che puntano a un altro file o cartella), GZ (file di archivio compressi che utilizzano l’algoritmo di compressione GNU zip, o gzip) ed EXE.

Quanto ai canali di diffusione, infine, troviamo l’e-mail (presente in 25 campagne) e gli SMS (11 campagne).

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/12/19/cert-agid-ecco-le-campagne-malevole-nella-settimana-del-09-15-dicembre-2023/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-ecco-le-campagne-malevole-nella-settimana-del-09-15-dicembre-2023