Il ransomware-as-a-service è l’arma preferita dei cybercriminali


OpenText Cybersecurity, fornitore di soluzioni di sicurezza per aziende di ogni dimensione, ha pubblicato “Nastiest Malware of 2023”, la classifica annuale sui principali malware sul mercato. Il ransomware continua a essere la minaccia più temuta, col modello ransomware-as-a-service (RaaS) che è diventato l’arma preferita dei cybercriminali.

In cima alla classifica dei malware di quest’anno c’è Cl0p, la piattaforma ransomware-as-a-service diventata famosa dopo aver sfruttato la vulnerabilità zero-day di MOVEit Transfer in diversi attacchi tra i quali quello contro Sony e quello contro Ofcom. A seguire troviamo Black Cat, successore di REvil, noto per aver colpito l’MGM Casino Resorts e altre catene di hotel di lusso.

ransomware-as-a-service - Credits: nicescene - Depositphotos

Credits: nicescene – Depositphotos

Il terzo ransomware più temuto è stato Akira: il malware attacca principalmente piccole e medie imprese e ha preso di mira i prodotti VPN di Cisco per violare reti aziendali e sottrarre dati. In classifica c’è anche Royal, un possibile erede di Ryuk che utilizza strumenti Whitehat per muoversi lateralmente negli ambienti aziendali e ottenere il controllo di tutti i dispositivi. La particolarità di Royal è l’uso della crittografia parziale per consentire al gruppo criminale di scegliere solo un numero specifico di dati da crittografare.

Seguono Lockbit 3.0, in classifica per il terzo anno, più modulare ed evasivo dei suoi predecessori, e Black Basta, uno dei RaaS più attivi del momento che sta colpendo ogni settore indiscriminatamente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/10/30/il-ransomware-as-a-service-e-larma-preferita-dei-cybercriminali/?utm_source=rss&utm_medium=rss&utm_campaign=il-ransomware-as-a-service-e-larma-preferita-dei-cybercriminali


Advanced ‘StripedFly’ Malware With 1 Million Infections Shows Similarities to NSA-Linked Tools

A highly sophisticated piece of malware posing as a cryptocurrency miner has stayed under the radar for five years, infecting more than one million devices, cybersecurity firm Kaspersky warns.

Dubbed StripedFly, the threat contains code sequences previously observed in the malware used by the threat actor known as the Equation Group, which has been linked to the US National Security Agency.

Designed as a modular framework, StripedFly can target both Windows and Linux and comes with a built-in Tor network tunnel it uses for communication with the command-and-control (C&C) server. It also has update and delivery mechanisms that rely on trusted services, including Bitbucket, GitLab, and GitHub.

“Such an approach is by no means common among APT and crimeware developers, and this notable example underscores the sophistication of this malware against the background of many others. Its functional complexity and elegance remind us of the elegant code implementing delay tolerant Equation communications networking and other libraries, reinforcing its classification as a highly advanced threat,” Kaspersky notes.

StripedFly, the cybersecurity firm says, was initially detected in 2017, when it was misclassified as a cryptocurrency miner, despite its custom EternalBlue SMBv1 exploit that allowed it to spread quietly, avoiding detection by most security solutions.

Based on the presence of PowerShell and its privileges on the system, the malware achieves persistence by modifying Windows registry or by creating scheduler tasks. Various persistence methods are used on Linux as well.

Malware components that can be offloaded are hosted as encrypted binaries on online services. While the download counts on those repositories only reflect the downloads for the latest version, Kaspersky has determined that over one million updates have been downloaded since 2017.

Advertisement. Scroll to continue reading.

StripedFly’s modules provide either service or extended functionality and are responsible for storing the malware’s configuration, upgrade and uninstall operations, creating a reverse proxy, harvesting credentials and files, taking screenshots, executing processes, recording microphone input, performing reconnaissance, spreading the malware, and mining for Monero.

Kaspersky’s analysis of the malware also revealed multiple similarities with the ThunderCrypt ransomware, such as the presence of a Tor client and multiple modules with the same functionality as StripedFly’s.

Furthermore, the security firm found similarities between StripedFly and the Equation malware, although it has identified “no direct evidence that they are related”.

According to Kaspersky, the purpose of StripedFly remains unclear. What is clear, however, is that it has all the capabilities of an advanced persistent threat, combined with those of ransomware, and that it can be used both for financial gain and espionage.

Related: Researchers Uncover Real Identity of CypherRAT and CraxsRAT Malware Developer

Related: Mysterious Malware Uses Wi-Fi Scanning to Get Location of Infected Device

Related: Takedown of GitHub Repositories Disrupts RedLine Malware Operations

https://www.securityweek.com/advanced-stripedfly-malware-with-1-million-infections-shows-similarities-to-nsa-malware/


Kaspersky scopre StripedFly, un complesso malware multipiattaforma e multiplugin


I ricercatori di Kaspersky hanno individuato StripedFly, un malware rimasto sconosciuto fino a ora che ha colpito più di un milione di vittime dal 2017. 

Nel 2022 il Global Research & Analysis Team della compagnia di sicurezza aveva scoperto due comportamenti nel processo WINNIT.EXE per l’avvio di Windows innescati da sequenze di codice già osservate nel malware Equation. L’attività, in corso dal 2017, inizialmente  era stata classificata come criptominer; in seguito, grazie ad analisi più approfondire, i ricercatori si sono accorti che si trattava di un framework molto più complesso.

StripedFly è composto da diversi moduli che permettono agli attaccanti di operare come APT e di eseguire criptominer e ransomware. Il modulo di mining è il componente principale del malware e, oltre a estrarre la criptovaluta Monero, si occupa delle operazioni necessarie a eludere i controlli dei sistemi di rilevamento.

StripedFly Kaspersky - Credits: nicescene - Deposiphotos

Credits: nicescene – Deposiphotos

Grazie alla capacità di agire indisturbato per lunghi periodi, il framework consente ai cybercriminali di spiare le vittime e ottenere informazioni sensibili. Il malware raccoglie le credenziali di accesso ai siti e al Wi-Fi ogni due ore; inoltre, è in grado catturare schermate sul dispositivo, prendere il controllo delle risorse e registrare i suoni dal microfono.

Gli attaccanti hanno utilizzato un exploit EternalBlue “SMBv1” personalizzato per infiltrarsi nei sistemi delle vittime. EternalBlue, lo stesso usato da WannaCry, sfrutta una vulnerabilità presente nel protocollo Server Message Block (SMB) di Windows. Nonostante il bug sia stato patchato nel 2017, molti utenti non ancora hanno aggiornato i propri dispositivi.

“L’impegno profuso nella creazione di questo framework è davvero notevole e la sua presentazione è stata davvero sorprendente. La capacità dei criminali informatici di adattarsi ed evolversi è una sfida costante, ed è per questo che è così importante che noi ricercatori continuiamo a dedicare i nostri sforzi alla scoperta e alla diffusione di minacce informatiche sofisticate, e che i clienti non dimentichino la protezione completa dal crimine informatico” ha affermato Sergey Lozhkin, Principal Security Researcher del Global Research and Analysis Team (GReAT) di Kaspersky.

StripedFly Kaspersky

Pixabay

Gli esperti di sicurezza raccomandano di aggiornare regolarmente le applicazioni, il sistema operativo e l’antivirus e di fare attenzione a e-mail o messaggi sospetti che contengono link o allegati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/10/26/kaspersky-scopre-stripedfly-un-complesso-malware-multipiattaforma-e-multiplugin/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-scopre-stripedfly-un-complesso-malware-multipiattaforma-e-multiplugin


Steam annuncia la verifica SMS per proteggere gli sviluppatori


Steam ha annunciato l’introduzione della verifica SMS per gli account Steamworks, la piattaforma tramite la quale gli sviluppatori di videogiochi pubblicano i loro titoli su Steam.

“Come parte di un aggiornamento di sicurezza, ogni account Steamworks che esegue build sul branch di default/pubblico di un’applicazione rilasciata dovrà avere un numero di telefono associato al proprio account” si legge nel comunicato ufficiale. In sostanza, per aggiornare la versione di un gioco già pubblicato gli sviluppatori dovranno inserire un codice di conferma che riceveranno via SMS sul numero di telefono specificato.

Questo processo non avviene nel caso si stia aggiornando un titolo non ancora pubblicato o se si sta modificando un branch in beta, mentre sarà obbligatorio inserire il codice anche quando si vuole invitare un nuovo utente al proprio gruppo Steamworks.

Steam

Pixabay

L’annuncio arriva pochi giorni dopo la notizia di una serie di attacchi che hanno introdotto un malware nelle build di alcune applicazioni rilasciate sulla piattaforma.

Valve ha inviato una mail a tutti gli utenti che nell’ultimo mese hanno giocato a uno o più dei giochi compromessi. Per ogni titolo la compagnia ha specificato il lasso di tempo durante il quale il malware è rimasto online, avvertendo i giocatori che, se hanno aperto l’applicazione in quel periodo, probabilmente sono stati colpiti dal software malevolo. 

“La build che conteneva il malware è stata ripristinata a una versione sicura, ma consigliamo fortemente di eseguire una scansione completa del sistema” si legge nella mail.

La modifica sarà effettiva a partire dal 24 ottobre prossimo, quindi si consiglia di aggiungere il numero di telefono il prima possibile. Steam ha specificato che in futuro questo requisito potrebbe essere esteso ad altre funzionalità Steamworks.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/10/16/steam-annuncia-la-verifica-sms-per-proteggere-gli-sviluppatori/?utm_source=rss&utm_medium=rss&utm_campaign=steam-annuncia-la-verifica-sms-per-proteggere-gli-sviluppatori


Torna il malware Balada: compromessi più di 17.000 siti WordPress


Il malware Balada, già in attività da diversi anni, è tornato a colpire i siti web WordPress sfruttando una vulnerabilità presente in due dei temi più installati dagli utenti: Newspaper e Newsmag, usati soprattutto nei siti che si occupano di notizie e dai piccoli business.

Il bug, tracciato come CVE-2023-3169, colpisce il plugin tagDiv Composer usato nei due temi e consente a un cybercriminale di eseguire attacchi di Stored Cross-Site Scripting. Oggi ci sono più di 135.000 utenti che utilizzano i due temi e di conseguenza tagDiv.

La vulnerabilità è causata dalla mancata autorizzazione nella route REST del plugin e da un’errata validazione dei parametri in output; ciò consente a utenti non autenticati di sferrare attacchi XSS. Nello specifico, gli attaccanti iniettano degli script malevoli che reindirizzano gli utenti verso domini di phishing e scam.

WordPress Balada - Credits: leremy - Depositphotos

Credits: leremy – Depositphotos

Denis Sinegubko, ricercatore di sicurezza presso Sucuri, ha individuato sei modalità con le quali il malware viene iniettato nei siti WordPress, ma sostiene che ne esistano molte di più. Tutte sono accomunate dalla presenza di uno script malevolo, con alcune variazioni, dentro il tag <style id="tdw-css-placeholder">.

Settembre è stato uno dei mesi in cui il malware ha colpito il maggior numero di siti WordPress: Sucuri ha individuato l’injector Balada in più di 17.000 siti, il doppio rispetto al numero di agosto.

Il malware si è evoluto molto rapidamente negli ultimi mesi, sviluppando nuove tecniche per infiltrarsi nei siti e agire inosservato. “Abbiamo individuato injection randomiche e diverse modalità di offuscamento, uso simultaneo di numerosi domini e sottodomini, abuso di CloudFlare e molteplici approcci per attaccare gli amministratori dei siti WordPress infetti” ha spiegato Sinegubko.

La vulnerabilità è stata risolta nella versione 4.2 di tagDiv Composer. Vista l’ampia diffusione del malware, è fondamentale aggiornare il prima possibile il componente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/10/12/torna-il-malware-balada-compromessi-piu-di-17-000-siti-wordpress/?utm_source=rss&utm_medium=rss&utm_campaign=torna-il-malware-balada-compromessi-piu-di-17-000-siti-wordpress


Gli hotel di lusso rimangono tra gli obiettivi principali dei cybercriminali


Gli attacchi contro gli hotel di lusso non si arrestano: dopo le campagne contro MGM Grand, Ceasars e altre catene di alberghi, i ricercatori di sicurezza di Cofense hanno individuato un nuova una serie di attacchi di phishing che mirano a diffondere un information stealer nei sistemi degli hotel.

I nuovi attacchi cominciano con un’email “di ricognizione” che gli attaccanti usano per controllare se l’account target è attivo. Le email contengono delle semplici richieste di informazioni su camere o servizi dell’hotel; se ottiene una risposta, l’attaccante procede con l’email di phishing vera e propria, contenente un URL malevolo usato per scaricare i file del malware.

I ricercatori sottolineano che le tecniche utilizzate in queste campagne sono più sofisticate di quelle usate nei comuni attacchi di phishing. Gli attaccanti hanno sviluppato tecniche in grado di eludere i controlli di sicurezza delle email, arrivando facilmente al loro obiettivo.

hotel lusso - Credits: champlifezy- Depositphotos

Credits: champlifezy- Depositphotos

I file del malware, scaricati dall’URL all’interno della mail, si trovano su domini affidabili e conosciuti come Google Drive, Dropbox e DiscordApp. L’URL scarica un archivio protetto da password e di dimensione relativamente piccola (massimo 1GB), altre due tecniche che consentono di superare i controlli di gran parte dei tool di sicurezza.

I malware usati nella campagna

Per colpire le catene di hotel di lusso, gli attaccanti hanno usato cinque malware, tutti information stealer in grado di sottrarre informazioni sensibili e in alcuni casi anche portafogli di criptovalute.

Uno dei malware è Lumma Stealer, usato non solo per raccogliere informazioni sensibili come username e password, ma anche per eseguire altri payload malevoli. Un altro infostealer usato dagli attaccanti è Vidar Stealer, capace di ottenere informazioni su carte di credito e password memorizzate sia in locale che nei browser.

I ricercatori hanno individuato anche RedLine Stealer, uno degli infostealer più famosi e ricco di plugin. RedLine Stealer è in grado di collezionare informazioni da diversi programmi e di sottrarre i dati dei portafogli di criptovalute; inoltre, viene usato anche per eseguire payload aggiuntivi che diffondono ransomware e malware più sofisticati.

phishing hotel lusso

Pixabay

Ci sono poi due infostealer meno conosciuti: Stealc e Spidey Bot. Il primo è un malware nuovo, osservato per la prima volta all’inizio di quest’anno, dalle funzionalità analoghe a RedLine e Vidar; il secondo è in uso dal 2019 ed è in grado di sottrarre dati sensibili da diverse sorgenti, compresi account di VPN, di email e di videogiochi.

Dal momento che il successo delle operazioni dipende dall’interazione iniziale con gli utenti, la miglior difesa resta quella di educare i dipendenti sull’esistenza di queste campagne e sulle tecniche di phishing. Un’altra buona pratica, in questo caso, consiste nel bloccare i download da tutti i siti che la compagnia non usa di solito, anche se sono legittimi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/09/29/gli-hotel-di-lusso-rimangono-tra-gli-obiettivi-principali-dei-cybercriminali/?utm_source=rss&utm_medium=rss&utm_campaign=gli-hotel-di-lusso-rimangono-tra-gli-obiettivi-principali-dei-cybercriminali


Scoperto ShadowSyndicate, un player del ransomware-as-a-service attivo da anni


Un’indagine congiunta di Group-IB e Bridewell ha individuato ShadowSyndicate, un gruppo finora sconosciuto nel panorama delle minacce ransomware.

Da più di un anno a questa parte, molti ricercatori hanno segnalato lo stesso fingerprint SSH in più di 85 server, dei quali 52 usati per le comunicazioni coi dispositivi infetti. Il fingerprint è stato trovato per la prima volta il 16 luglio 2022 ed è ancora in uso.

I team di Group-IB e Bridewell hanno attribuito il fingerprint a un unico gruppo, soprannominato appunto ShadowSyndicate; i ricercatori hanno formulato diverse ipotesi riguardo l’attività dei cybercriminali, e quella più plausibile è che il gruppo sia un affiliato ransomware-as-a-service che sta attivamente collaborando con diversi gruppi per sferrare attacchi in tutto il mondo.

Tra i malware e i tool usati dal gruppo spiccano Cobalt Strike, strumento di Adversary Simulation; Sliver, un tool open-source di penetration testing; IcedID, un malware nato come trojan bancario e ora utilizzato per diffondere payload di altri malware; e Matanbuchus, un loader di malware-as-a-service.

ShadowSyndicate

Pixabay

Il gruppo usa server dislocati in 13 diversi Paesi; la maggior parte dei server si trova a Panama (13), a Cipro (11), in Russia (9) e nelle Seychelles (8).

Le attività dei server del gruppo si legano a quelle di almeno sette gruppi ransomware. Tra i principali ci sono Nokoyama, attivo dal 2022, e a ALPHV – BlackCat, uno dei gruppi ransomware più attivi nel mondo del cybercrimine. In passato il gruppo ha avuto rapporti anche col gruppo dietro Quantum, un ransomware particolarmente attivo tra il 2021 e il 2022.

I ricercatori hanno inoltre individuato alcune connessioni con l’infrastruttura di Cl0p: diversi indirizzi IP inizialmente di proprietà di Cl0p sono passati sotto il dominio di ShadowSyndicate.

I ricercatori non sono ancora riusciti a confermare del tutto l’ipotesi dell’affiliato ransomware-as-a-service, ma al momento resta la più attendibile. Nessun indizio anche sull’identità del gruppo; è probabile che ShadowSyndicate sia un’affiliazione di cybercriminali provenienti da diversi gruppi ransomware conosciuti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/09/29/scoperto-shadowsyndicate-un-player-del-ransomware-as-a-service-attivo-da-anni/?utm_source=rss&utm_medium=rss&utm_campaign=scoperto-shadowsyndicate-un-player-del-ransomware-as-a-service-attivo-da-anni


UAE-Linked APT Targets Middle East Government With New ‘Deadglyph’ Backdoor

The advanced persistent threat (APT) actor Stealth Falcon has been observed deploying a new backdoor on the systems of a governmental entity in the Middle East, for espionage purposes, ESET reports.

The new backdoor, which ESET has named Deadglyph, consists of a native x64 binary that functions as an executor, and a .NET assembly that functions as an orchestrator.

The malware is delivered on the system in the form of a DLL that abuses Windows Management Instrumentation (WMI) event subscription for persistence, and which functions as a registry shellcode loader.

Once executed, the DLL loads, decrypts, and executes encrypted shellcode stored in the Windows registry, which leads to decrypting and running the executor component of Deadglyph.

The component is responsible for loading configurations and initializing the .NET runtime, and loading embedded .NET code (the orchestrator).

Deadglyph’s .NET component establishes command-and-control (C&C) communication and executes commands. It uses a timer and a network module to communicate with the C&C server periodically, at random intervals, to prevent detectable patterns.

The C&C server sends commands to the backdoor’s components in the form of tasks. The orchestrator can be tasked to modify network and timer modules’ configurations, while the executor tasks are meant to manage the backdoor and run additional modules.

Advertisement. Scroll to continue reading.

ESET estimates that the executor can fetch up to fourteen different modules that function as backdoor commands, and which are served as DLLs with one unnamed export.

At execution, the modules are provided with an API resolution function that can resolve Windows APIs and custom Executor APIs – ESET has identified 39 functions related to Executor APIs, including for file operations, encryption and hashing, compression, PE loading, utility, and access token impersonation.

One of the modules is responsible for collecting information about the operating system, network adapters, installed applications, drivers, services, drives, processes, users, security software, and environment variables.

While investigating Deadglyph, ESET discovered a CPL file signed with an expired certificate that was uploaded to VirusTotal from Qatar, which functioned as a multistage shellcode downloader, and which shared code similarities with Stealth Falcon’s backdoor.

Active since at least 2012 and believed to be linked to the United Arab Emirates (UAE) government, Stealth Falcon is known for the targeting of journalists, activists, and dissidents.

Based on similar targeting and attacks, Amnesty International in 2019 concluded that Stealth Falcon is the same group as Project Raven, an initiative allegedly composed of former NSA operatives.

Related: New Stealth Falcon Backdoor Discovered

Related: “Stealth Falcon” Threat Group Targets UAE Dissidents

Related: UAE Denies Developing Popular Mideast App as Spy Tool

https://www.securityweek.com/uae-linked-apt-targets-middle-east-government-with-new-deadglyph-backdoor/


Earth Lusca torna all’attacco con una nuova backdoor


Earth Lusca è ancora in attività: il gruppo cybercriminale cinese individuato da TrendMicro ha condotto nuove operazioni nel 2023 utilizzando una nuova backdoor.

Mentre monitorava le attività del gruppo, il team di sicurezza è entrato in possesso di un file cifrato presente sul server degli attaccanti; dopo averlo decifrato, il team ha scoperto che si trattava di una backdoor per sistemi Linux mai vista prima d’ora.

La routine principale della backdoor deriva da una backdoor Windows open-source, chiamata Trochilus, che il gruppo ha rimaneggiato per adattarla a Linux. I ricercatori hanno chiamato la backdoor SprySOCKS.

Earth Lusca - Credits: ribkhan- Depositphotos

Credits: ribkhan- Depositphotos

SprySOCKS è in grado di ottenere le informazioni del sistema colpito, eseguire una shell interattiva, ottenere la lista di connessioni di rete attive, creare e gestire un proxy SOCKS (da qui il suo nome), effettuare upload e download di file ed eseguire le operazioni base su file e cartelle.

Il malware crea inoltre un client ID, un identificativo del dispositivo target, composto dall’indirizzo MAC della prima interfaccia di rete elencata e da alcune informazioni sulla CPU.

Oltre a SprySOCKS, il componente principale della backdoor, i ricercatori hanno individuato un componente loader creato a partire da “mandibule”, un injector Linux ELF facilmente reperibile sul web. Earth Lusca ha modificato mandibule per creare un loader che inietta il malware sul dispositivo compromesso.

Earth Lusca

Pixabay

La backdoor, spiegano i ricercatori, potenzia l’arsenale di Earth Lusca contro i sistemi Linux. Di recente il gruppo si è dimostrato ancora più aggressivo nei suoi attacchi e ha sfruttato le vulnerabilità presenti nei server delle vittime per infiltrarsi nella rete.

Earth Lusca sembra agire sia per motivazioni economiche che di cyberspionaggio e ha come target governi, istituti educativi, movimenti religiosi, organizzazioni pro-democrazia e per i diritti umani, e compagnie di criptovalute.

Il consiglio rimane quello di mantenere aggiornati tool, software e sistemi per minimizzare la superficie di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2023/09/20/earth-lusca-torna-allattacco-con-una-nuova-backdoor/?utm_source=rss&utm_medium=rss&utm_campaign=earth-lusca-torna-allattacco-con-una-nuova-backdoor


A phone call to helpdesk was likely all it took to hack MGM

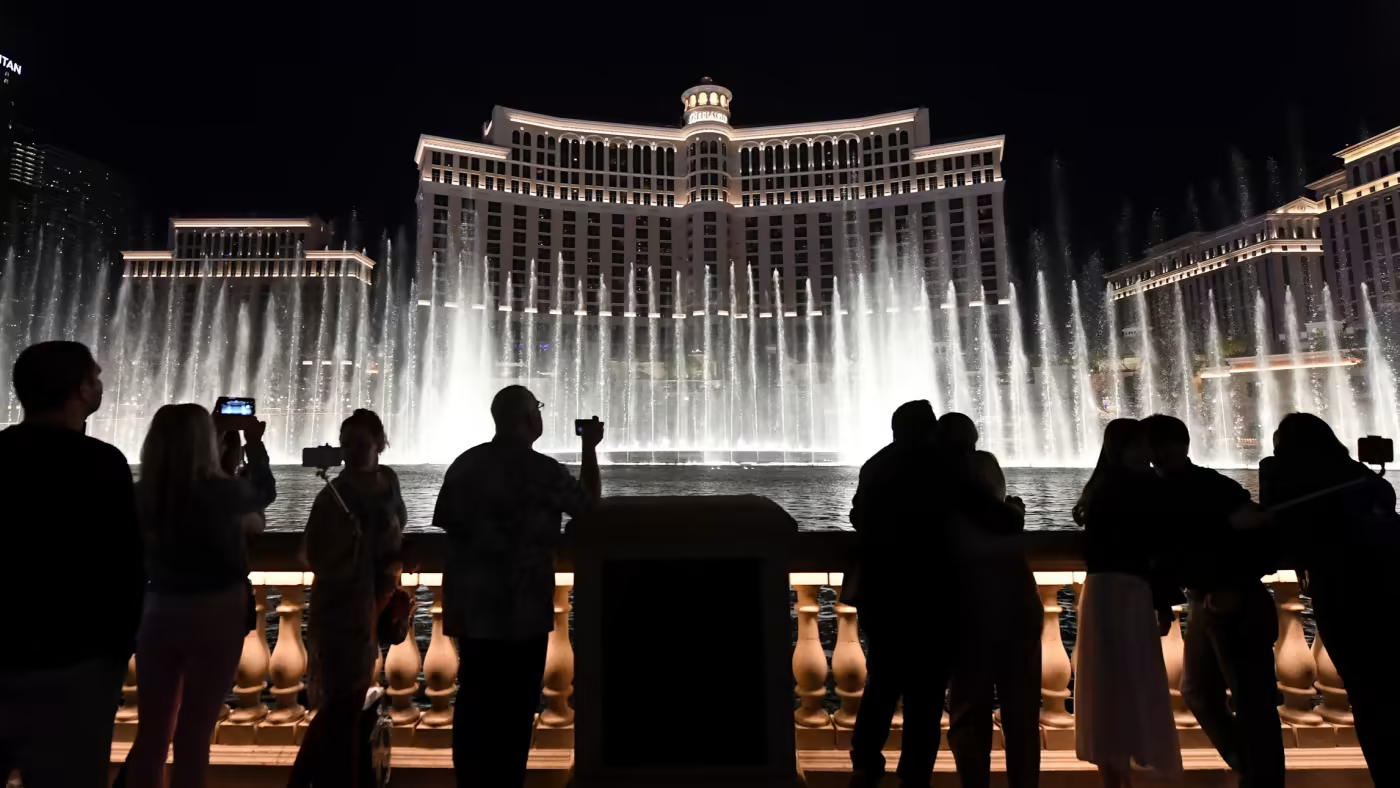
Bellagio fountain
Enlarge / Gamblers and hotel guests at MGM casinos on the Las Vegas Strip, including the Bellagio, were affected by the security breach.
Ethan Miller/Getty Images

A cyber criminal gang proficient in impersonation and malware has been identified as the likely culprit for an attack that paralized networks at US casino operator MGM Resorts International.

The group, which security researchers call “Scattered Spider,” uses fraudulent phone calls to employees and help desks to “phish” for login credentials. It has targeted MGM and dozens of other Western companies with the aim of extracting ransom payments, according to two people familiar with the situation.

The operator of hotel casinos on the Las Vegas Strip, including the Bellagio, Aria, Cosmopolitan, and Excalibur, preemptively shut down large parts of its internal networks after discovering the breach on Sunday, one of the people said.

The effort to contain the hackers caused chaos. Slot machines stopped working, electronic transfers of winnings slowed down, and key cards for thousands of hotel rooms no longer functioned. MGM did not respond to a request for comment.

The FBI said it was investigating, and the Nevada Gaming Control Board was informed of the breach’s impact, with the state’s governor, Joe Lombardo, coordinating with local and national law enforcement, the board said in a statement.

Scattered Spider is a relatively new entrant in the ransomware industry and has hit at least 100 organizations, most of them in the US and Canada, in the two years that Mandiant has been tracking it, said Charles Carmakal, chief technology officer at the Google-owned cyber security group.

“They are very active, very disruptive and causing chaos and do a good job of breaking in and causing a lot of pain,” he said.

Scattered Spider stands out from rivals among the Russian-speaking cyber criminal gangs that dominate the multibillion-dollar ransomware industry, which focuses on software attacks to encrypt or steal data and demand ransoms.

The gang learns about individuals from social media profiles in order to impersonate them and make phone calls in English to glean passwords or digital codes needed to access networks.

The group’s members are likely based in the UK or Europe, Carmakal said. “They’re successful because they are very good at research and have good skills,” he added.

At a sprawling company such as MGM, with thousands of employees and several overlapping networks, shutting down some internal functions to contain the breach would be a standard approach, said Steve Stone, head of Rubrik Zero Labs, another cyber security company.

Its various systems—from hotel check-ins to financial transactions—had been engineered to trust one another, he said.

“Given the widespread challenge MGM is having, it seems there’s a lot of trust built into their environments,” Stone said. “That makes for a highly efficient business until there’s a problem—and that strength is now your weakness.”

© 2023 The Financial Times Ltd. All rights reserved. Not to be redistributed, copied, or modified in any way.

https://arstechnica.com/?p=1968329