Crescono i trojan sui dispositivi mobili


Il report di Kaspersky sulla distribuzione del malware su dispositivi mobili nel primo trimestre del 2022 evidenzia un calo del volume complessivo del malware ma una crescita dei trojan

Kaspersky ha pubblicato i dati del primo trimestre del 2022 sulla distribuzione del malware su dispositivi mobili. Se da un lato il trend complessivo del malware è in calo, proseguendo una tendenza iniziata alla fine del 2020, dall’altro la distribuzione dei trojan ha visto un picco. Con il termine trojan si includono sia quelli generici, sia quelli bancari, sia lo spyware.

Questo indica che i cyber criminali stanno focalizzando la loro attenzione su attacchi più insidiosi e avanzati del tradizionale adware e riskware presente sui dispositivi mobili. L’adware è software con materiale pubblicitario, che viene considerato malware quando viene installato senza il consenso dell’utente.

Con riskware si intendono applicazioni inizialmente create come strumenti utili ma che possono essere installate e sfruttate da cyber criminali a scopi malevoli. I miner di criptovalute rientrano, per esempio, in questa categoria.

Anche se adware e riskware sono in calo, rimangono i tipi di malware con i maggiori volumi e il riskware rappresenta quasi la metà dei tentativi di infezione rilevati da Kaspersky nel primo trimestre del 2022.

L’azienda ha inoltre individuato una forte crescita dei trojan bancari, che sono aumentati di circa il 40% rispetto al quadrimestre precedente e raddoppiati dal primo quadrimestre dell’anno scorso. Questo tipo di malware tipicamente sovrappone schermate di login malevole a siti bancari o di gestione di critpovalute legittimi, rubando le credenziali degli utenti.

Sono cresciute anche le app che perpetrano frodi, promosse su app store ufficiali come Google Play Store. Tra queste truffe legate all’invasione russa dell’Ucraina e applicazioni che offrono prestiti a breve termine a utenti soprattutto in India, Brasile e Messico. Queste applicazioni raccolgono i dati dell’utente e li usano a scopo di estorsione in caso di ritardi nei pagamenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/05/30/in-crescita-i-trojan-sui-dispositivi-mobili/?utm_source=rss&utm_medium=rss&utm_campaign=in-crescita-i-trojan-sui-dispositivi-mobili



Raddoppia l’attività del malware XorDDoS per Linux


Microsoft ha rilevato che il malware XorDDoS, usato per violare dispositivi con Linux e creare botnet per attacchi DDoS, ha visto un aumento dell’attività del 254%

Il Microsoft 365 Defender Research Team ha condiviso ieri in un articolo di aver osservato una crescita del 254% nell’attività del trojan per Linux XorDdos, scoperto nel 2014 dal gruppo di ricerca MalwareMustDie.

XorDdos ha preso nome dalle sue attività legate ad attacchi distributed denial-of-service (DDoS) su endpoint e server Linux e dal suo uso della criptazione basata su XOR nelle comunicazioni con i server di comando e controllo (C2).

Secondo i ricercatori di Microsoft, l’ascesa di XorDdos rispecchia la tendenza del malware ad attaccare sempre più frequentemente sistemi operativi basati su Linux e comunemente diffusi in infrastrutture sul cloud e dispositivi IoT (Internet of Things).

Compromettendo dispositivi connessi a Internet, XorDdos crea botnet utilizzabili per fare attacchi DDoS. Questi ultimi non sono solo problematici di per sé, dato che possono causare interruzioni di servizio, ma possono anche essere sfruttati per nascondere altre attività malevole. Microsoft cita come esempi il deployment di malware e l’infiltrazione nei sistemi target.

Le botnet possono anche essere usate per compromettere altre macchine e XorDdos sfrutta attacchi brute force basati su Secure Shell (SSH) per ottenere il controllo remoto di dispositivi target. SSH è uno dei protocolli più comuni nelle infrastrutture IT e permette di inviare comunicazioni criptate su reti non protette.

Questo lo rende interessante per i pirati. Una volta che XorDdos identifica delle credenziali SSH valide, sfrutta i privilegi di root per eseguire uno script che scarica e installa XorDdos sul dispositivo della vittima.

Uno dei motivi della diffusione del malware sottolineata dai ricercatori è la sua capacità di sfruttare meccanismi evasivi e per la persistenza che gli consentono di agire inosservato. Tra le sue tecniche di evasione ci sono l’offuscamento dell’attività del malware e l’utilizzo di tecniche anti-forensiche.

Include anche diversi meccanismi di persistenza per supportare le varie distribuzioni Linux. Anche se il team di Microsoft non ha per ora rilevato che il malware installi direttamente ulteriore malware, ritiene possibile che sia sfruttato come vettore per attività successive.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/05/20/raddoppia-lattivita-del-malware-xorddos-per-linux/?utm_source=rss&utm_medium=rss&utm_campaign=raddoppia-lattivita-del-malware-xorddos-per-linux


Eternity Project: malware in vendita su Telegram


Il toolkit, in continuo sviluppo e compilabile con un bot Telegram, permette di comprare stealer, clipper, worm, miner, ransomware e un bot per attacchi DDoS

Come riporta TheHackerNews, degli hacker non identificati sono legati al toolkit malware dal nome “Eternity Project” che consente a professionisti e dilettanti del cyber crimine di comprare vari tipi di “prodotti”, tra cui uno stealer, un clipper, un worm, un miner, un ransomware e un bot per attacchi DDoS (distributed denial-of-service).

A distinguere questo Malware-as-a-service (MaaS) dagli altri sul mercato è che, oltre a sfruttare un canale Telegram per comunicare aggiornamenti sulle ultime funzioni offerte, usa anche anche un bot Telegram che permette agli acquirenti di compilare dei binari personalizzati.

Secondo un report pubblicato da Cyble, infatti, questo metodo permette di compilare il codice senza alcuna dipendenza. Ognuno dei moduli che si possono integrare ha un abbonamento separato e consente l’accesso a una serie di funzioni.

Eternity Stealer, che costa $260 per un abbonamento annuale, serve a rubare password, cookie, carte di credito, wallet di criptovalute, accesso ad applicazioni di posta elettronica e altro dalla macchina della vittima per inviarli al bot di Telegram. Eternity Miner ($90/anno) sfrutta invece le risorse delle macchine compromesse per minare criptovalute.

Eternity Clipper ($110), sottrae criptomonete durante le transazioni. Come altri clipper, sostituisce l’indirizzo del wallet del destinatario del trasferimento copiato negli appunti dalla vittima con quello del pirata. Eternity Ransomware ($490), è un eseguibile da 130 KB che cripta tutti i file della vittima fino a quando non viene pagato un riscatto.

Eternity Worm ($390) è un malware che si propaga attraverso i supporti USB, le condivisioni sulle reti locali e i file locali oltre che attraverso messaggi di spam diffusi su Discord e Telegram e infine Eternity DDoS Bot, di cui non è ancora divulgato il prezzo, è in fase di sviluppo.

Secondo Cyble ci sono indicazioni del fatto che questi cyber criminali stiano riadattando codice esistente legato a DynamicStealer, che è disponibile su GitHub, e rivendendolo ai propri clienti con un nuovo nome.

La società ha anche evidenziato che si osserva una notevole crescita del cyber crimine su canali Telegram e forum dedicati, dove i pirati possono vendere i loro prodotti impunemente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/05/17/eternity-project-malware-in-vendita-su-telegram/?utm_source=rss&utm_medium=rss&utm_campaign=eternity-project-malware-in-vendita-su-telegram


Server Microsoft Exchange sotto attacco con IceApple


Dei ricercatori hanno trovato il nuovo framework IceApple, usato dopo l’accesso iniziale alle reti delle vittime, che prende di mira soprattutto server Microsoft Exchange

Come riporta Bleeping Computer, il framework è stato scoperto dal team di Falcon OverWatch, la divisione proattiva di caccia alle minacce di CrowdStrike. Individuato alla fine del 2021, è ancora in fase di sviluppo attivo e viene considerato altamente sofisticato. Il suo sviluppatore ha come priorità mantenere un basso profilo per fare attacchi mirati a lungo termine.

I ricercatori lo hanno visto usare dopo che i pirati ottengono l’accesso iniziale a reti di organizzazioni nei settori della tecnologia, accademico e governativo. Finora è stato impiegato su istanze di Microsoft Exchange Server ma si può usare anche con applicazioni web Internet Information Services (IIS).

È basato sul framework software open source .NET e include almeno 18 moduli, ciascuno con un compito specifico, che aiutano i pirati a scoprire le macchine di interesse sulla rete, rubare le credenziali, cancellare file e cartelle o sottrarre dati di valore.

Il team di OverWatch dichiara che il tipo di comportamento che ha osservato è allineato con gli attacchi gestiti da hacker sponsorizzati da governi. Anche se non è stato ancora formalmente attribuito, le intrusioni sono coerenti con obiettivi del governo cinese.

Per mantenere un basso profilo sull’host compromesso, i moduli di IceApple sono eseguiti nella memoria. Il framework si cela inoltre nell’ambiente compromesso creando file in assembly che sembrano file temporanei generati da web server IIS di Microsoft.

È probabile che ci siano moduli non ancora scoperti e che i suoi autori svilupperanno ulteriormente il malware per adattarlo alle tecnologie di rilevamento. CrowdStrike non ha fornito un numero esatto delle vittime di IceApple ma ha osservato molteplici casi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/05/13/server-microsoft-exchange-sotto-attacco-con-iceapple/?utm_source=rss&utm_medium=rss&utm_campaign=server-microsoft-exchange-sotto-attacco-con-iceapple


US uncovers “Swiss Army knife” for hacking industrial control systems

US uncovers “Swiss Army knife” for hacking industrial control systems
cravetiger | Getty Images

Malware designed to target industrial control systems like power grids, factories, water utilities, and oil refineries represents a rare species of digital badness. So when the United States government warns of a piece of code built to target not just one of those industries, but potentially all of them, critical infrastructure owners worldwide should take notice.

On Wednesday, the Department of Energy, the Cybersecurity and Infrastructure Security Agency, the NSA, and the FBI jointly released an advisory about a new hacker toolset potentially capable of meddling with a wide range of industrial control system equipment. More than any previous industrial control system hacking toolkit, the malware contains an array of components designed to disrupt or take control of the functioning of devices, including programmable logic controllers (PLCs) that are sold by Schneider Electric and OMRON and are designed to serve as the interface between traditional computers and the actuators and sensors in industrial environments. Another component of the malware is designed to target Open Platform Communications Unified Architecture (OPC UA) servers—the computers that communicate with those controllers.

“This is the most expansive industrial control system attack tool that anyone has ever documented,” says Sergio Caltagirone, the vice president of threat intelligence at industrial-focused cybersecurity firm Dragos, which contributed research to the advisory and published its own report about the malware. Researchers at Mandiant, Palo Alto Networks, Microsoft, and Schneider Electric also contributed to the advisory. “It’s like a Swiss Army knife with a huge number of pieces to it.”

Dragos says the malware has the ability to hijack target devices, disrupt or prevent operators from accessing them, permanently brick them, or even use them as a foothold to give hackers access to other parts of an industrial control system network. He notes that while the toolkit, which Dragos calls “Pipedream,” appears to specifically target Schneider Electric and OMRON PLCs, it does so by exploiting underlying software in those PLCs known as Codesys, which is used far more broadly across hundreds of other types of PLCs. This means that the malware could easily be adapted to work in almost any industrial environment. “This toolset is so big that it’s basically a free-for-all,” Caltagirone says. “There’s enough in here for everyone to worry about.”

The CISA advisory refers to an unnamed “APT actor” that developed the malware toolkit, using the common acronym APT to mean advanced persistent threat, a term for state-sponsored hacker groups. It’s far from clear where the government agencies found the malware, or which country’s hackers created it—though the timing of the advisory follows warnings from the Biden administration about the Russian government making preparatory moves to carry out disruptive cyberattacks in the midst of its invasion of Ukraine.

Dragos also declined to comment on the malware’s origin. But Caltagirone says it doesn’t appear to have been actually used against a victim—or at least, it hasn’t yet triggered actual physical effects on a victim’s industrial control systems. “We have high confidence it hasn’t been deployed yet for disruptive or destructive effects,” says Caltagirone.

https://arstechnica.com/?p=1848127


Russia’s Sandworm hackers attempted a third blackout in Ukraine

High-voltage electricity towers and power lines seen during daytime at a power substation.
Getty Images | Sundry Photography

More than half a decade has passed since the notorious Russian hackers known as Sandworm targeted an electrical transmission station north of Kyiv a week before Christmas in 2016, using a unique, automated piece of code to interact directly with the station’s circuit breakers and turn off the lights to a fraction of Ukraine’s capital. That unprecedented specimen of industrial control system malware has never been seen again—until now: In the midst of Russia’s brutal invasion of Ukraine, Sandworm appears to be pulling out its old tricks.

On Tuesday, the Ukrainian Computer Emergency Response Team (CERT-UA) and the Slovakian cybersecurity firm ESET issued advisories that the Sandworm hacker group, confirmed to be Unit 74455 of Russia’s GRU military intelligence agency, had targeted high-voltage electrical substations in Ukraine using a variation on a piece of malware known as Industroyer or Crash Override. The new malware, dubbed Industroyer2, can interact directly with equipment in electrical utilities to send commands to substation devices that control the flow of power, just like that earlier sample. It signals that Russia’s most aggressive cyberattack team attempted a third blackout in Ukraine, years after its historic cyberattacks on the Ukrainian power grid in 2015 and 2016, still the only confirmed blackouts known to have been caused by hackers.

ESET and CERT-UA say the malware was planted on target systems within a regional Ukrainian energy firm on Friday. CERT-UA says that the attack was successfully detected in progress and stopped before any actual blackout could be triggered. But an earlier, private advisory from CERT-UA last week, first reported by MIT Technology Review Tuesday, stated that power had been temporarily switched off to nine electrical substations.

Both CERT-UA and ESET declined to name the affected utility. But more than 2 million people live in the area it serves, according to Farid Safarov, Ukraine’s deputy minister of energy.

“The hack attempt did not affect the provision of electricity at the power company. It was promptly detected and mitigated,” says Viktor Zhora, a senior official at Ukraine’s cybersecurity agency, known as the State Services for Special Communication and Information Protection (SSSCIP). “But the intended disruption was huge.” Asked about the earlier report that seemed to describe an attack that was at least partially successful, Zhora described it as a “preliminary report” and stood by his and CERT-UA’s most recent public statements.

According to CERT-UA, hackers penetrated the target electric utility in February, or possibly earlier—exactly how isn’t yet clear—but only sought to deploy the new version of Industroyer on Friday. The hackers also deployed multiple forms of “wiper” malware designed to destroy data on computers within the utility, including wiper software that targets Linux and Solaris-based systems, as well as more common Windows wipers, and also a piece of code known as CaddyWiper that had been found inside of Ukrainian banks in recent weeks. CERT-UA claimed Tuesday that it was also able to catch this wiper malware before it could be used. “We were very lucky to be able to respond in a timely manner to this cyberattack,” Zhora told reporters in a press briefing Tuesday.

https://arstechnica.com/?p=1847592


WatchGuard: in crescita malware e attacchi alla rete


L’Internet Security Report di WatchGuard per l’ultimo trimestre del 2021 indica che gli attacchi alla rete hanno toccato il massimo storico degli ultimi 3 anni

WatchGuard® Technologies ha pubblicato l’Internet Security Report relativo all’ultimo trimestre 2021. Lo studio riporta in dettaglio le principali tendenze del malware e le minacce alla network security analizzate dai ricercatori del WatchGuard Threat Lab.

I rilevamenti totali di attacchi alla rete continuano a crescere e il periodo esaminato ha visto il maggior numero di rilevamenti di intrusioni degli ultimi tre anni, con un aumento del 39% dal trimestre precedente.

Secondo il report, ciò potrebbe essere dovuto al continuo sfruttamento delle vecchie vulnerabilità e alla crescita delle reti delle organizzazioni; man mano che nuovi dispositivi vengono connessi online e le vecchie vulnerabilità rimangono senza patch, la sicurezza della rete diventa più complessa.

La situazione fotografata nell’area dell’Europa, Medio Oriente e Africa (chiamata EMEA dall’inglese Europe, Middle East, and Africa) vede un’impennata nel malware. Quest’area è infatti la più colpita in questo senso, con rilevamenti di malware per Firebox (49%) vicine o superiori al doppio rispetto ad altre regioni del mondo (AMER 23% e APAC 29%).

Complessivamente, il 67% del malware è arrivato tramite una connessione crittografata e, all’interno di tali rilevamenti, il 78% è stato costituito da minacce zero-day evasive che sfuggono ai rilevamenti di base, proseguendo una tendenza già vista nei trimestri precedenti.

Queste minacce possono spesso essere bloccate al perimetro impostando i firewall per decrittografare e scansionare il traffico in entrata, ma sfortunatamente molte organizzazioni non fanno questo passaggio.

Il quarto trimestre ha visto un’incidenza significativa di malware che prende di mira i documenti di Office, simile a quella del terzo trimestre 2021. CVE-2018-0802 rimane nell’elenco dei primi 10 malware e i ricercatori sospettano che possa aver sostituito CVE-2017-11882 come principale exploit di Office.

Nell’ultimo trimestre del 2021 ci sono stati due nuovi ingressi nell’elenco dei principali domini malware rilevati da WatchGuard. Uno di questi domini, Skyprobar.info, è stato collegato a Emotet, il trojan bancario che si è evoluto in un’infrastruttura di distribuzione malware e C2 per altri payload.

Dopo essere diminuito a causa, in parte, dell’interruzione diretta da parte delle forze dell’ordine statunitensi, il malware Emotet ha visto una rinascita nel quarto trimestre del 2021.

Il report completo è consultabile all’indirizzo https://www.watchguard.com/wgrd-resource-center/security-report-q4-2021

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/04/06/watchguard-in-crescita-malware-e-attacchi-alla-rete/?utm_source=rss&utm_medium=rss&utm_campaign=watchguard-in-crescita-malware-e-attacchi-alla-rete


Feds allege destructive Russian hackers targeted US oil refineries

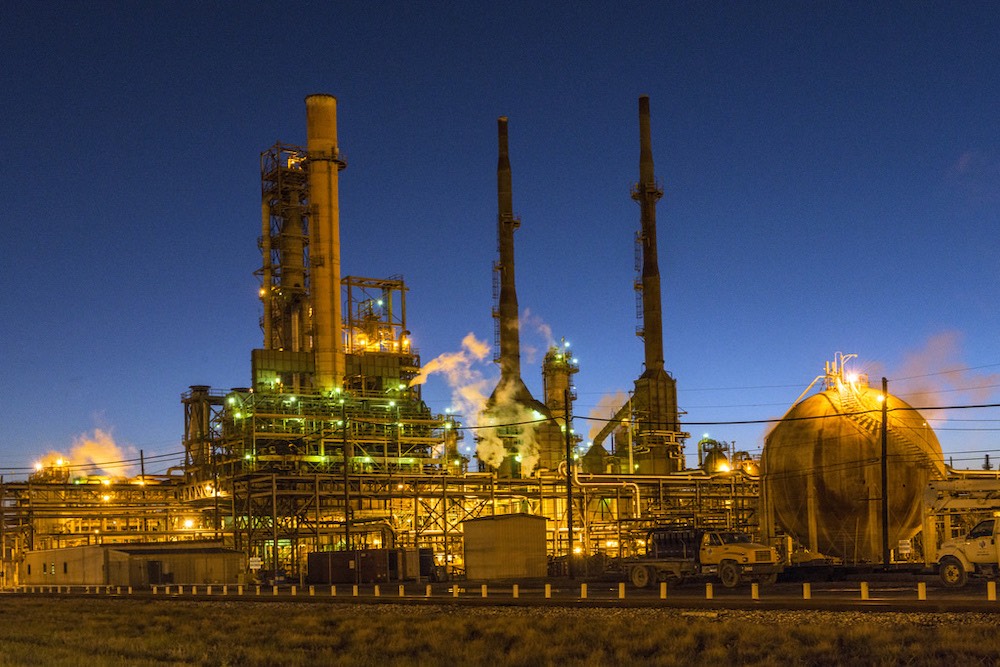
Critical infrastructure sites such as this oil refinery in Port Arthur, Texas, rely on safety systems.
Enlarge / Critical infrastructure sites such as this oil refinery in Port Arthur, Texas, rely on safety systems.

For years, the hackers behind the malware known as Triton or Trisis have stood out as a uniquely dangerous threat to critical infrastructure: a group of digital intruders who attempted to sabotage industrial safety systems, with physical, potentially catastrophic results. Now the US Department of Justice has put a name to one of the hackers in that group—and confirmed the hackers’ targets included a US company that owns multiple oil refineries.

On Thursday, just days after the White House warned of potential cyberattacks on US critical infrastructure by the Russian government in retaliation for new sanctions against the country, the Justice Department unsealed a pair of indictments that together outline a years-long campaign of Russian hacking of US energy facilities. In one set of charges, filed in August 2021, authorities name three officers of Russia’s FSB intelligence agency accused of being members of a notorious hacking group known as Berserk Bear, Dragonfly 2.0, or Havex, known for targeting electrical utilities and other critical infrastructure worldwide, and widely suspected of working in the service of the Russian government.

The second indictment, filed in June 2021, levels charges against a member of an arguably more dangerous team of hackers: a Russian group known variously as the Triton or Trisis actor, Xenotime or Temp.Veles. That second group didn’t merely target energy infrastructure worldwide but also took the rare step of inflicting real disruption in the Saudi oil refinery Petro Rabigh in 2017, infecting its networks with potentially destructive malware, and—the indictment alleges for the first time—attempting to break into a US oil-refining company with what appeared to be similar intentions. At the same time, a new advisory from the FBI cyber division warns that Triton “remains [a] threat,” and that the hacker group associated with it “continues to conduct activity targeting the global energy sector.”

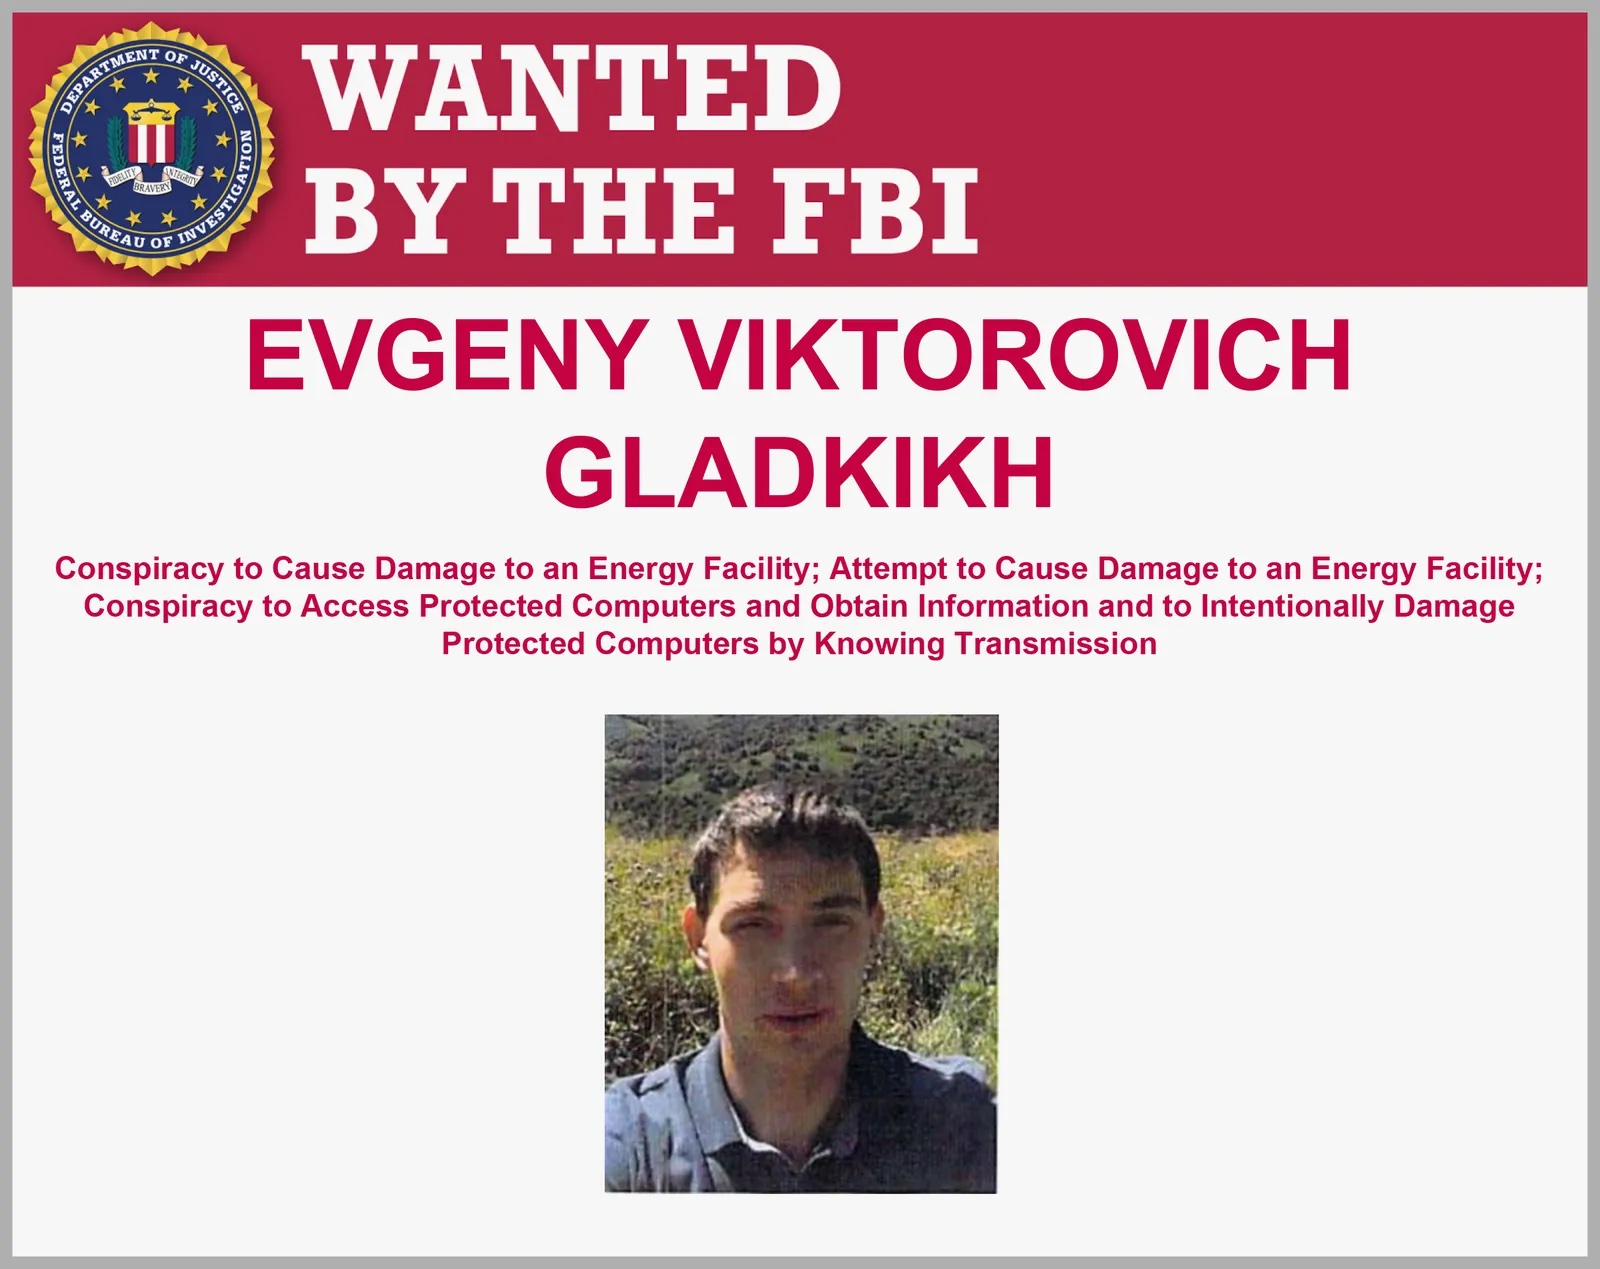
Gladkikh and alleged co-conspirators at a Russian research institute are accused of being members of the uniquely dangerous Triton hacker group.
Enlarge / Gladkikh and alleged co-conspirators at a Russian research institute are accused of being members of the uniquely dangerous Triton hacker group.

The indictment of Evgeny Viktorovich Gladkikh, a staffer at the Moscow-based Kremlin-linked Central Scientific Research Institute of Chemistry and Mechanics (typically abbreviated TsNIIKhM), charges him and unnamed co-conspirators with developing the Triton malware and deploying it to sabotage Petro Rabigh’s so-called safety instrumented systems, sabotaging equipment intended to automatically monitor for and respond to unsafe conditions. The hacking of those safety systems could have led to disastrous leaks or explosions but instead triggered a fail-safe mechanism that twice shut down the Saudi plant’s operations. Prosecutors also suggest that Gladkikh and his collaborators appear to have tried to inflict a similar disruption on a specific but unnamed US oil refining firm, but failed.

“Now we have confirmation from the government,” says Joe Slowik, a researcher at security firm Gigamon who analyzed the Triton malware when it first appeared and has tracked the hackers behind it for years. “We have an entity that was playing around with a safety-instrumented system in a high-risk environment. And to try to do that not just in Saudi Arabia, but in the United States, is concerning.”

https://arstechnica.com/?p=1843669


CryptoRom sfrutta nuove tecniche per truffare i cuori solitari in iOS

Dei criminali usano le funzioni TestFlight e WebClips per superare i controlli dell’App Store di Apple e sottrarre denaro con il catfishing e truffe con le criptovalute.

Il catfishing (dall’inglese catfish che significa pesce gatto) è un tipo di attività ingannevole online in cui una persona crea un account con una falsa identità su un social network o una piattaforma analoga per raggirare altri utenti.

Questo metodo, insieme a delle truffe con le criptovalute, è utilizzato da circa un anno da CryptoRom, una campagna di malware che ha sottratto cifre molto ingenti a single in cerca di compagnia, secondo quanto riporta un articolo di Threat post.

I criminali che lo gestiscono hanno però migliorato le loro tecniche, come segnala una ricerca di Sophos, sfruttando due nuove funzioni, TestFlight e WebClip per far installare false app agli utenti iOS bypassando le rigorose procedure di controllo dell’App Store.

Le vittime vengono cercate su app per incontri come Bumble, Tinder e Grindr. Dopo i primi contatti, i truffatori spostano la conversazione su app di messaggistica. Chiedono poi alle loro vittime di installare false applicazioni per il trading, dall’aspetto legittimo. Tendono a essere basate sulle criptovalute, dato che i pagamenti fatti in questo modo sono irreversibili.

I criminali iniziano chiedendo un piccolo investimento, a volte restituendo persino dei profitti, per poi aumentare le richieste fino a far mettere alle vittime cifre molto ingenti, nell’ordine delle decine e delle centinaia di migliaia di euro, in falsi investimenti.

Lo scaricamento delle false app per il trading è naturalmente cruciale e qui entrano in gioco i nuovi strumenti di Apple, sfruttati dai truffatori per superare i controlli dell’App Store. TestFlight è una funzione che gli sviluppatori possono usare per distribuire versioni beta delle loro app a chi fa testing.

WebClip permette di inserire collegamenti a siti direttamente all’interno della pagina principale, da cui possono essere richiamati con la semplice pressione dell’icona corrispondente. I siti collegati nella campagna CryptoRom simulano la pagina di scaricamento di app legittime dell’App Store per truffare gli utenti.

https://www.securityinfo.it/2022/03/18/cryptorom-sfrutta-nuove-tecniche-per-truffare-i-cuori-solitari-in-ios/?utm_source=rss&utm_medium=rss&utm_campaign=cryptorom-sfrutta-nuove-tecniche-per-truffare-i-cuori-solitari-in-ios


Botnet sfrutta la falla Log4j per attaccare sistemi Linux Arm e x86


Una nuova botnet prende di mira i sistemi Linux sfruttando la nota vulnerabilità Log4j per installare rootkit e rubare dati

Gli analisti del laboratorio di ricerca Network Security Research Lab (360 Netlab) della cinese Qihoo hanno scoperto una famiglia di botnet che infetta le macchine attraverso la vulnerabilità Log4j. Come riporta un articolo di The Register, il malware, chiamato B1txor20, attacca principalmente sistemi Linux Arm e x86 a 64 bit.

Controlla quindi i dispositivi a distanza utilizzandoli all’interno di una rete di bot (da cui il termine botnet), ossia macchine zombie che eseguono i comandi inviati loro in remoto.

Oltre a inserire backdoor, le quattro versioni di B1txor20 individuate possono svolgere una serie di altre funzioni (15 in totale) tra cui aprire un proxy SOCKS5, scaricare e installare un rootkit e leggere e scrivere file.

Il loro scopo primario è però ricevere ed eseguire comandi dal botmaster ed estrarre dati sensibili. I ricercatori hanno anche notato che il malware non sfrutta tutte le sue funzioni e che alcune contengono dei bug. D’altro canto le funzioni potrebbero essere attivate in futuro e gli errori risolti.

Dato che la libreria Java Apache Log4j è ampiamente utilizzata in applicazioni nell’ambito aziendale e servizi cloud, la falla che permette l’esecuzione di codice in remoto l’ha resa particolarmente interessante per i cyber criminali.

Da quando la vulnerabilità Log4j è stata resa nota alla fine dello scorso anno, diversi gruppi di pirati hanno sfruttato questo vettore d’attacco.

Il funzionamento di questo nuovo bot è basato sull’uso del tunneling DNS per stabilire canali di comunicazione con il server di comando e controllo (C2) e nascondere il proprio traffico. I bot restano poi in attesa di eseguire comandi malevoli inviati dal server.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2022/03/18/botnet-sfrutta-la-falla-log4j-per-attaccare-sistemi-linux-arm-e-x86/?utm_source=rss&utm_medium=rss&utm_campaign=botnet-sfrutta-la-falla-log4j-per-attaccare-sistemi-linux-arm-e-x86