I ricercatori di BlackBerry hanno identificato una famiglia di ransomware, mirata al target anglofono, che è in grado di cancellare tutti i file non di sistema dai PC infettati
Secondo il team di BlackBerry Threat Intelligence, LokiLocker, una famiglia di Ransomware-as-a-Service (RaaS) di possibili origini iraniane, è stato identificato per la prima volta nell’agosto 2021.
Come riporta un articolo di The Register, il malware, che prende nome dal dio dell’astuzia e degli inganni (ma anche della distruzione) della mitologia norrena, Loki, viene venduto come servizio solo a un numero limitato di affiliati. Finora ne è stata rilevata una trentina.
BlackBerry riporta che sono stati fatti attacchi in tutto il mondo e le zone più colpite sono l’Europa orientale e l’Asia. Come altri ransomware, LokiLocker dà alle vittime un tempo limitato per pagare il riscatto e rende il sistema inutilizzabile se non ottiene il pagamento.
Contiene inoltre una funzione che, se configurata, cancella i dati allo scadere del tempo indicato. Elimina tutti i file sul computer tranne quelli di sistema e cerca anche di sovrascrivere il Master Boot Record (MBR) del drive di sistema per impedire l’avvio della macchina.
Questa funzione si inserisce nella tendenza, diffusa tra i gruppi di cyber criminali che fanno attacchi ransomware, di aggiungere ulteriori minacce alla sola criptazione dei file.
Le autorità internazionali, e la maggior parte degli esperti di sicurezza, consigliano però di non pagare il riscatto, perché non ci sono garanzie di riottenere i propri dati.
Anche nel caso vengano fornite chiavi di decrittazione valide, inoltre, i pirati potrebbero aver inserito delle backdoor nel sistema, rendendolo più vulnerabile ad attacchi successivi. Il fatto che la vittima abbia pagato una volta, infatti, può essere considerato un indicatore che lo farà anche in futuro.
Il nuovo gruppo di pirati Lapsus$, focalizzato sul furto di dati e l’estorsione, adotta strategie diverse da quelle delle altre gang di cyber criminali
Il gruppo Lapsus$, relativamente nuovo dato che ha iniziato a farsi notare lo scorso dicembre, si differenzia da altre gang di cyber criminali. Prima di tutto non fa attacchi ransomware tradizionali, in cui vengono criptati i sistemi delle vittime e sottratti i dati e i criminali chiedono un riscatto per le chiavi crittografiche e per evitare la diffusione dei dati.
Si limita infatti alla fase del furto di dati e all’estorsione, senza la criptazione dei dati delle vittime, alle cui macchine accede tramite phishing. Questo però non è l’unico aspetto che differenzia questo gruppo di cyber criminali che ha attaccato vittime di alto livello come Samsung, Nvidia e Ubisoft.
Come riporta un articolo su WIRED, questa gang infatti si caratterizza per l’intensa presenza su Telegram, accuse alle sue stesse vittime e pubblicazione di dati sensibili, portando caos in un settore della criminalità informatica tipicamente gestito da strutture rigidamente organizzate.
Secondo un analista di Emsisoft citato nell’articolo, il motivo è che l’organizzazione non ha molta esperienza. Inizialmente si focalizzava solo su vittime di lingua portoghese, con attacchi al Ministero della Salute brasiliano, al gigante delle comunicazioni portoghese Impresa e ad altre aziende in Sud America e Brasile.
In alcuni casi, Lapsus$ ha anche condotto attacchi DoS (Denial of Service) bloccando siti e servizi. Nel caso di Localiza, ha anche fatto sì che il sito dell’azienda ridirezionasse il traffico su una piattaforma di contenuti per adulti per alcune ore.
Nelle ultime settimane il gruppo ha colpito le piattaforme per l’e-commerce argentine MercadoLibre e MercadoPago, dichiara di aver violato le reti Vodafone e ha diffuso codice sorgente di Samsung e Nvidia.
Dopo aver rubato, a metà febbraio, 1 terabyte di dati sensibili di Nvidia, il gruppo ha fatto all’azienda richieste particolari, come la rimozione di una funzione contro il mining di criptovalute dalle loro GPU e la pubblicazione di alcuni driver.
Ha anche accusato Nvidia di contrattacchi di hacking, anche se fonti dell’azienda hanno detto a WIRED che le accuse non sono fondate. Lapsus$ ha poi pubblicato dei certificati di Nvidia per la firma digitale del codice, che altri gruppi di pirati hanno sfruttato per dare autenticità al loro malware.
Il desiderio di notorietà di questo gruppo, che arriva a fare sondaggi su Telegram sui dati di quali aziende pubblicare, lo rende secondo gli analisti ancora più imprevedibile e pericoloso.
Scammers have 2 clever new ways to install malicious apps on iOS devices
Scammers pushing iOS malware are stepping up their game by abusing two legitimate Apple features to bypass App Store vetting requirements and trick people into installing malicious apps.
Apple has long required that apps pass a security review and be admitted to the App Store before they can be installed on iPhones and iPads. The vetting prevents malicious apps from making their way onto the devices, where they can then steal cryptocurrency and passwords or carry out other nefarious activities.
A post published Wednesday by security firm Sophos sheds light on two newer methods being used in an organized crime campaign dubbed CryptoRom, which pushes fake cryptocurrency apps to unsuspecting iOS and Android users. While Android permits “sideloading” apps from third-party markets, Apple requires iOS apps to come from the App Store, after they’ve undergone a thorough security review.
Cheaper and easier
Enter TestFlight, a platform Apple makes available for the beta testing of new apps. By installing Apple’s TestFlight app from the App Store, any iOS user can download and install apps that have not yet passed the vetting process. Once TestFlight is installed, the user can download the unvetted apps using links attackers publish on scam sites or in emails. People can use TestFlight to invite up to 10,000 testers using their email address or by sharing a public link.
“Some of the victims who contacted us reported that they had been instructed to install what appeared to be BTCBOX, an app for a Japanese cryptocurrency exchange,” Jagadeesh Chandraiah, a malware analyst at security firm Sophos wrote. “We also found fake sites that posed as the cryptocurrency mining firm BitFury peddling fake apps through TestFlight. We continue to look for other CryptoRom apps using the same approach.”
Wednesday’s post showed several of the images used in the CryptoRom campaign. iOS users who took the bait received a link that, when clicked, caused the TestFlight app to download and install the fake cryptocurrency app.
Chandraiah said that the TestFlight vector provides attackers with advantages not available with better-known App Store bypass techniques that also abuse legitimate Apple features. One such feature is Apple’s Super Signature platform, which allows people to use their Apple developer account to deliver apps on a limited ad hoc basis. The other feature is the company’s Developer Enterprise Program. It lets big organizations deploy proprietary apps for internal use without employees having to use the App Store. Both methods require scammers to pay money and clear other hurdles.
By contrast, Chandraiah said, TestFlight:
is cheaper to use than other schemes because all you need is an IPA file with a compiled app.The distribution is handled by someone else, and when (or if) the malware gets noticed and flagged, the malware developer can just move on to the next service and start again. [TestFlight] is preferred by malicious app developers in some instances over Super Signature or Enterprise Signature as it is bit cheaper and looks more legitimate when distributed with the Apple Test Flight App. The review process is also believed to be less stringent than App Store review.
That’s not all
The post said the CryptoRom scammers are using a second Apple feature known as WebClips to also disguise their activities. That feature—known as WebClips—adds a webpage link directly to an iPhone home screen in the form of an icon that can be confused with a benign app. WebClips appears after a user has saved a web link.
The Sophos researcher said CryptoRom can use WebClips to add clout to malicious URLs pushing fake apps. Here’s an icon for an app called RobinHand that’s designed to mimic the legitimate Robinhood trading app.
The CryptoRom scammers rely heavily on social engineering. They use a variety of ruses to build a relationship with targets even though they never meet face to face. Social networks, dating sites, and dating applications are among such ruses. In other cases, the scammers initiate relationships through “seemingly random WhatsApp messages offering the recipients investment and trading tips.”
The abuse of TestFlight and WebClips is likely to be spotted by savvy Internet users, but less experienced people may get fooled. iOS users should remain cautious of any site, email, or message that instructs them to download apps from a source other than the official App Store. An Apple representative said this support page shows how to avoid and report scams. Apple has additional guidance here and here.
https://arstechnica.com/?p=1841674
Il malware Escobar per Android ruba i codici di Google Authenticator
Il trojan bancario per Android Aberebot è tornato con il nome di Escobar e ha nuove funzioni come il furto dei codici di autenticazione a due fattori di Google Authenticator.
Le nuove funzioni del malware, come riportato da un articolo di Bleeping Computer, includono anche prendere controllo del dispositivo Android attraverso VNC Viewer, registrare audio e scattare foto, oltre a espandere il numero di app di cui vengono rubate le credenziali.
Lo scopo principale del trojan è rubare abbastanza informazioni da permettere ai cyber criminali di prendere il controllo degli account bancari delle vittime e rubare i fondi.
BleepingComputer ha trovato, in un forum in russo, che lo sviluppatore del malware noleggia la sua versione beta per 3.000 $ al mese, con persino una prova gratuita di tre giorni.
Il trojan è stato individuato per la prima volta il 3 marzo 2022 da MalwareHunterTeam, quando il pacchetto Android si celava dietro le spoglie di un’app McAfee. Hanno subito avvisato i principali motori antivirus. I ricercatori di Cyble hanno poi fatto un’analisi dettagliata del malware.
Ben 190 banche e istituti finanziari di 18 paesi sono nel mirino di Escobar, che richiede 25 autorizzazioni e ne usa 15 a scopo malevolo. Tra queste i permessi di usare le funzioni di accessibilità, la registrazione audio, la lettura di SMS, le funzioni di lettura e scrittura, la possibilità di fare chiamate e l’accesso alla posizione precisa del dispositivo.
Tutto ciò che il trojan raccoglie viene caricato su un server C2, inclusi gli SMS, i log delle chiamate e i codici Google Authenticator, il che è più che sufficiente per un cyber criminale per superare l’autenticazione a due fattori e cercare di prendere possesso degli account bancari della vittima.
L’aggiunta di VNC Viewer, un’utility di condivisione dello schermo con funzioni di controllo remoto, permette inoltre agli attaccanti di fare quello che vogliono con il dispositivo quando non viene usato dalla vittima.
Per ridurre il rischio di attacco è importante evitare di installare file APK a di fuori di Google Play. È anche utile adottare uno strumento di sicurezza per i dispositivi mobili e attivare Google Play Protect.
Quando si installa una nuova app bisogna inoltre stare attenti a richieste inusuali di permessi e monitorare il suo utilizzo della batteria e della rete nei primi giorni per identificare attività sospette.
Il ransomware è un flagello che sta colpendo le aziende di tutto il mondo. Questa forma di malware ha come obiettivo finale quello di ottenere un riscatto dalla vittima per poter sbloccare i dati o evitare che vengano diffusi in rete.
Se il concetto di ransomware è ormai ben noto a tutti, non lo è altrettanto il fatto che negli ultimi tempi questo fenomeno si è evoluto.
[embedded content]
Come sottolinea Gastone Nencini, Country Manager di Trend Micro Italia, “Si è evoluto sia nelle tipologie di attacco, sia nelle modalità di riscatto. Se prima infatti veniva richiesto per fornire la chiave per decriptare i dati, si è poi aggiunta una seconda richiesta di riscatto per evitare che questi dati vengano pubblicati in rete. Abbiamo poi visto un ulteriore aggiunta che è la minaccia, in caso di mancato pagamento, di attacchi di DDoS (Distributed Denial of Service), soprattutto nei confronti di siti di eCommerce, per impedire loro di lavorare. C’è anche un ulteriore step, che ci mostra il livello di chi sta dietro a queste operazioni criminali, cioè la minaccia di chiedere un riscatto direttamente all’utente di cui sono stati rubati i dati”.
I cybercriminali costringono l’azienda a pagare per riavere i dati, per non avere un danno di immagine o per continuare a lavorare quindi si tratta di una tipologia di attacco dalle mille sfaccettature. Si possono però mettere in atto delle procedure per contrastarlo.
Tiberio Molino, Senior Sales Engineer di Trend Micro Italia, spiega quale siano, secondo la sua esperienza, i metodi più usati per costringere un’azienda a pagare il riscatto: “Dopo avere impedito l’accesso ai dati in seguito all’attacco, c’è il classico cartello che dice di pagare per avere la chiave di decriptazione dei dati. Tuttavia, i criminali non si fermano a questo, poiché i tentativi per forzare la mano all’azienda sono diversi e seguono vari step.”
“Il primo” – continua Molino –“è minacciare la vittima di pubblicare le informazioni su un sito, che può essere pubblico o privato. Per esempio, di recente un gruppo d’attacco ha minacciato di pubblicare i dati e, per dimostrare di poterlo fare, ha usato un proprio sito nel dark Web in cui mostrava una porzione in chiaro delle informazioni esfiltrate prima di essere cifrate”.
Se si è vittime di ransomware e il gruppo criminale richiede un riscatto non solo per ripristinare i dati, ma anche per evitare di diffonderli, è infatti spesso possibile controllare se effettivamente ne sono in possesso grazie al fatto che ne mostrano una parte a titolo di prova.
Nelle parole di Tiberio Molino, “bisogna tener presente che l’accesso a questi siti deve essere fatto da specialisti che usano browser come Tor e altre tutele. Si può però arrivare anche a forzature più gravi, come l’uso di social network per pubblicare in modo ancora più visibile porzioni dei dati sottratti. Ovviamente la forzatura è tanto più importante quanto il dato è più sensibile, come per esempio nel caso di una cartella sanitaria”.
L’azienda attaccata deve inoltre gestire l’emergenza legata al fatto che i dati dei suoi clienti sono in mano a questi criminali. “Questo è un aspetto altrettanto delicato. Quando un’azienda ha clienti i cui dati sono stati sottratti, il suo problema è come e cosa comunicare loro riguardo l’attacco, tenendo presente che prima o poi lo verranno a sapere. Per esempio, a noi delle aziende hanno chiesto la lista delle compromissioni trovate per condividerle con alcuni clienti in modo trasparente e dare loro la possibilità di verificare se l’attacco si fosse propagato all’interno dei propri ambienti, file e database. Si tratta di una preoccupazione importante, perché riguarda il danno di immagine dell’azienda e questa trasparenza reciproca aiuta a mitigare il problema” – sottolinea Tiberio Molino.
Ci sono delle contromisure che si possono adottare anche contro il ransomware che si espande in questo modo e la tecnologia può essere di grande aiuto. Esistono infatti ottimi sistemi anti-malware e una tecnologia molto utilizzata è il machine learning.
Anche se la maggior parte delle aziende più strutturate è dotata di buone tecnologie di difesa, non sempre le applicano nel modo corretto. È infatti importante utilizzare le best practice per applicare tutte le protezioni nel modo più efficace, in modo da operare al momento giusto con la tecnologia giusta. Questo purtroppo in molti casi nelle aziende non avviene, sia per mancanza di tempo, sia per mancanza di skill e di conoscenze sul tema della sicurezza, aumentando così il rischio di subire un attacco ransomware.
Dei pirati stanno utilizzando certificati di firma del codice NVIDIA rubati per far sembrare fidato il loro malware e far caricare driver malevoli in Windows.
NVIDIA ha confermato di aver subito un cyberattacco che ha consentito a dei pirati di rubare credenziali dei dipendenti e dati proprietari. Il gruppo di cybercriminali, noto come Lapsus$, dichiara di aver rubato e 1TB di dati e ha iniziato a distribuirli online dopo che l’azienda si è rifiutata di negoziare.
Come riportato in un articolo di Bleeping Computer, il materiale divulgato include due certificati di firma del codice usati dagli sviluppatori di NVIDIA per i loro driver ed eseguibili per permettere agli utenti e a Windows di verificare l’autenticità dei file. Subito dopo la loro diffusione hanno iniziato a essere usati da pirati.
Secondo i campioni rilevati da VirusTotal, sono stati usati per firmare malware e strumenti di hacking come beacon Cobalt Strike, Mimikatz, backdoor e trojan per l’accesso remoto.
I ricercatori nell’ambito della sicurezza Kevin Beaumont e Will Dormann hanno condiviso che i certificati rubati usano i numeri di serie 43BB437D609866286DD839E1D00309F5 e 14781bc862e8dc503a559346f5dcc518.
Anche se entrambi i certificati rubati a NVIDIA sono scaduti, Windows consente comunque a un driver firmato con essi di essere caricato nel sistema operativo.
David Weston, direttore della sicurezza aziendale e del sistema operativo di Microsoft, ha pubblicato su Twitter che per evitare di caricare driver vulnerabili noti nel sistema operativo gli amministratori di sistema possono configurare le regole delle policy di Windows Defender Application Control.
Il presunto membro della gang di ransomware Conti che ne sta diffondendo i dati come ritorsione per il loro supporto alla Russia ha pubblicato altro materiale, tra cui uno strumento di decrittazione
Purtroppo lo strumento di decrittazione non funziona per ripristinare i documenti crittati dalle versioni recenti dell’attacco ransomware Conti, ma i dati forniti sono comunque preziosi.
Contengono, tra gli altri segreti dell’organizzazione, il codice sorgente per il ransomware Conti e il malware TrickBot insieme a tattiche, tecniche e procedure dei cybercriminali.
Come riportato in un articolo di Threatpost, gli analisti di CyberArk hanno pubblicato un elenco dei contenuti divulgati, spiegandone l’importanza anche nell’attuale conflitto. Sono infatti in corso attacchi digitali all’Ucraina, oltre quelli bellici, e c’è anche rischio che i cyberattacchi si estendano ad altri paesi, come sottolineato da un documento dell’agenzia per cybersicurezza statunitense CISA.
Tra il materiale divulgato ci sono messaggi di chat con le comunicazioni interne di Conti tra giugno e novembre 2020, che danno anche accesso agli username dei partecipanti. C’è anche il contenuto della cache del pannello di amministrazione che ha permesso di scoprire che Conti fa ampio uso di programmi Open Source.
Questa seconda fuga di dati contiene inoltre credenziali e materiale legati al malware per il furto di credenziali Pony e le conversazioni dei cybercriminali riguardo alcuni degli strumenti che utilizzano. Tra questi Cobalt Strike, un programma legittimo usato per i penetration test e sfruttato dai pirati per identificare vulnerabilità.
Nei documenti divulgati c’è anche il materiale formativo utilizzato dalla gang per istruire i propri membri sui vari aspetti delle loro attività criminali e informazioni sul trojan TrickBot, incluse parti del codice.
Gli analisti però sottolineano che le fughe di notizie Conti non avranno un forte impatto sull’organizzazione di cybercriminali. Sono infatti relative solo a uno dei sei gruppi che la compongono, per quanto il più importante. Gli altri non hanno avuto alcun impatto e Conti, dopo aver riorganizzato la sua infrastruttura, ha continuato a operare.
Il nuovo malware Xenomorph, distribuito attraverso Google Play Store, ha infettato più di 50.000 dispositivi Android per rubare informazioni bancarie.
Xenomorph, ancora nelle fasi iniziali, sta prendendo di mira i clienti di decine di istituzioni finanziarie in Italia, Spagna, Portogallo e Belgio.
I ricercatori di ThreatFabric che ne hanno analizzato il codice ritengono che sia simile al trojan Alien. Questo suggerisce che le due minacce siano correlate: forse Xenomorph è il successore di Alien, oppure uno sviluppatore ha lavorato su entrambi. Incidentalmente, Xenomorph (xenomorfo) è il nome della specie di alieni del film Alien.
Come riporta un articolo di Bleeping Computer, i trojan bancari di questo tipo mirano a rubare informazioni bancarie sensibili,prendere possesso dei conti e fare transazioni non autorizzate. I pirati vendono poi i dati rubati.
Xenomorph è entrato in Google Play Store attraverso applicazioni generiche per migliorare le prestazioni dei cellulari, come Fast Cleaner che vanta 50.000 installazioni.
Il malware è ancora in fase di sviluppo attivo ma rappresenta una minaccia significativa perché può già rubare i dati e ha come target almeno 56 diverse banche europee. È in grado di intercettare notifiche e sottrarre le credenziali e le One-time password (OTP) usate per proteggere i conti bancari.
Per farlo, Xenomorph all’installazione richiede le autorizzazioni per accedere ai servizi di accessibilità, per poi sfruttare i privilegi acquisiti per ottenere ulteriori autorizzazioni.
Per evitare il malware Android che può insinuarsi nel Play Store, è importante evitare di installare app che fanno promesse poco credibili e controllare sempre le recensioni degli altri utenti.
Il loader SquirrelWaffle, che attacca versioni vulnerabili di Microsoft Exchange per diffondere malspam, ora cerca anche di portare le vittime a fare trasferimenti di denaro.
Le campagne SquirrelWaffle sono una minaccia già nota: l’attacco sfrutta le vulnerabilità ProxyLogon e ProxyShell per ottenere il controllo di server aziendali Microsoft Exchange e utilizza le comunicazioni intercorse tra i dipendenti per generare risposte apparentemente legittime a thread di posta elettronica esistenti.
Le email generate dai pirati includono link o allegati con codice malevolo che carica il loader Squirrelwaffle. Questo a sua volta preleva e distribuisce i payload di ulteriori malware come Qbot, IcedID e Cobalt Strike.
Come riportato in un articolo di Threatpost, ora i cybercriminali hanno fatto un passo in più. Normalmente gli attacchi di SquirrelWaffle cessano una volta che vengono applicate le patch per le vulnerabilità citate, impedendo ai malviventi di inoltrare altre email.
Il team di Sophos Rapid Response ha però scoperto che un recente attacco, in parallelo alla campagna di malspam (ossia invio di messaggi che scaricano malware) i pirati stavano ottenendo informazioni da thread di email e usandole per spingere la vittima a fare un trasferimento di denaro.
L’attacco poteva inoltre procedere anche dopo l’applicazione delle patch, perché i cybercriminali hanno aperto un dominio typosquat, ossia con un nome uguale a quello legittimo della vittima con però un errore di battitura suo interno. Hanno poi usato email da questo dominio, esterno all’infrastruttura aziendale, per rispondere al thread e cercare di dirottare i pagamenti dei clienti su un proprio account.
Questo doppio attacco conferma l‘importanza per le aziende di implementare le patch prima che le proprie macchine possano essere compromesse e anche l’utilità di adottare sistemi di autenticazione delle email e fornire formazione sul phishing ai dipendenti.
Researchers on Tuesday revealed a new threat actor that over the past five years has blasted thousands of organizations with an almost endless stream of malicious messages designed to infect systems with data-stealing malware.
TA2541, as security firm Proofpoint has named the hacking group, has been active since at least 2017, when company researchers started tracking it. The group uses relatively crude tactics, techniques, and procedures, or TTPs, to target organizations in the aviation, aerospace, transportation, manufacturing, and defense industries. These TTPs include the use of malicious Google Drive links that attempt to trick targets into installing off-the-shelf trojans.
Tenacity and persistence
But what the group lacks in sophistication, it makes up for with a tenacity and persistence that allows it to nonetheless thrive. Since Proofpoint began tracking the group five years ago, it has waged an almost unending series of malware campaigns that typically deliver hundreds to thousands of messages at a time. A single campaign can impact hundreds of organizations all over the world, with an emphasis on North America, Europe, and the Middle East.
“Often, campaigns contained several hundred to several thousand email messages to dozens of different organizations,” company researchers Selena Larson and Joe Wise wrote in a report published on Tuesday. “Although Proofpoint has observed TA2541 targeting thousands of organizations, multiple entities across aviation, aerospace, transportation, manufacturing, and defense industries appear regularly as targets of its campaigns.”
In Tuesday’s report, Proofpoint described the group’s TTPs in detail. Company researchers wrote:
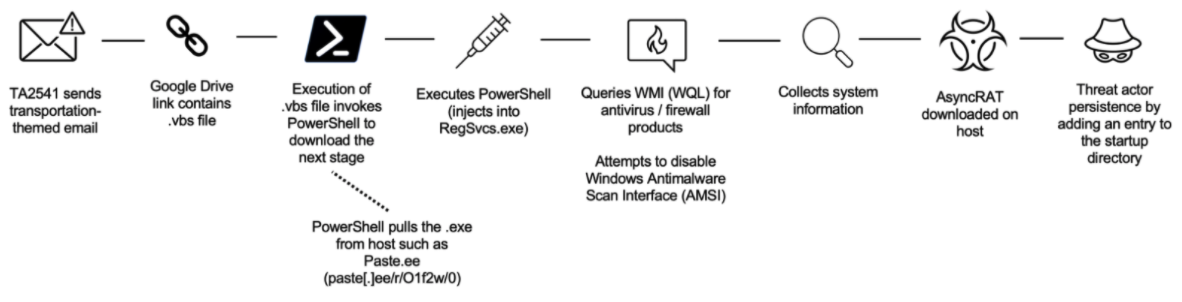
In recent campaigns, Proofpoint observed this group using Google Drive URLs in emails that lead to an obfuscated Visual Basic Script (VBS) file. If executed, PowerShell pulls an executable from a text file hosted on various platforms such as Pastetext, Sharetext, and GitHub. The threat actor executes PowerShell into various Windows processes and queries Windows Management Instrumentation (WMI) for security products such as antivirus and firewall software, and attempts to disable built-in security protections. The threat actor will collect system information before downloading the RAT on the host.
The attack chain looks like this:
Proofpoint
Occasionally, the group uses Microsoft OneDrive to host the trojans, which over the years have included more than a dozen malware families available for sale in underground crime forums or for free in repositories. Families include AsyncRAT, NetWire, WSH RAT, and Parallax. The malware allows the group to gather information from infected networks and gain remote access to infected machines. More recently, TA2541 has used DiscordApp URLs and email attachments to distribute malicious code.
The group gets the trojans to achieve persistence—meaning the ability to automatically run each time a machine is turned on—using one of two methods. The first is by adding the VBS file to a computer’s startup folder. The second is by creating scheduled tasks and adding entries in the Windows directory. VBS scripts look similar to this one.
Proofpoint
When deobfuscated, the file points to the URL https://paste[.]ee/r/01f2w/0. A sample of the PowerShell code used in a recent campaign is depicted below:
Proofpoint
Despite the lack of sophistication, the group should be taken seriously. Tuesday’s report lists a host of malicious domains, malware hashes, and other indicators that can be used to detect attempted or successful network incursions by the group. Admins working for companies in one of the targeted industries should check their networks for signs of infection, since Proofpoint sees no signs that the group plans to stop.
“TA2541 remains a consistent, active cybercrime threat, especially to entities in its most frequently targeted sectors,” the company researchers wrote. “Proofpoint assesses with high confidence this threat actor will continue using the same TTPs observed in historic activity with minimal change to its lure themes, delivery, and installation. It is likely TA2541 will continue using AsyncRAT and vjw0rm in future campaigns and will likely use other commodity malware to support its objectives.”