Video virali su TikTok come vettori di malware

Negli ultimi anni i video virali su TikTok – specie quelli promossi come “trucchi” per sbloccare funzioni premium o filtri magici – sono stati sfruttati da cybercriminali per diffondere malware (inclusi trojan e info-stealer). Alcuni casi reali documentati hanno mostrato come utenti attratti da promesse di software gratis siano stati istruiti, direttamente nei video, a eseguire comandi PowerShell dannosi o a scaricare app contraffatte.

Video Virali TikTok usati per diffondere malware e trojan

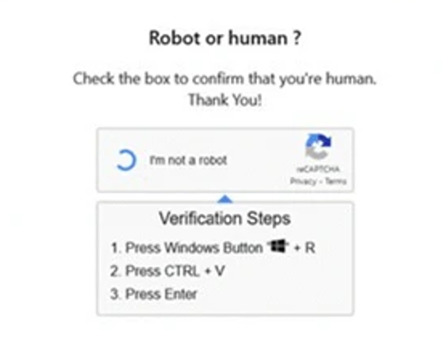
Per esempio, Trend Micro ha individuato una campagna in cui video (spesso creati con voce e presentazione generata da IA) invitavano gli utenti a premere “Windows+R”, avviare PowerShell e inserire un comando che in realtà scaricava e lanciava trojan Vidar e StealC. In un caso il video – che prometteva di “boostare” Spotify o attivare Windows gratis – ha raggiunto oltre mezzo milione di visualizzazioni. Similmente, Trend Micro e BleepingComputer hanno descritto come questi video sfruttino l’“algoritmo virale” di TikTok per massimizzare la portata: ogni clip è pubblicata su account fasulli e presto sparisce, ma intanto inducono decine di migliaia di utenti a seguire istruzioni che portano all’installazione di malware.

Un altro caso documentato riguarda la cosiddetta Invisible Challenge su TikTok (dicembre 2022), dove l’effetto filtro “invisibile” è stato usato per adescare vittime. Ricercatori Bitdefender e Checkmarx hanno osservato che creatori di contenuti pubblicavano video virali invitando gli utenti a scaricare un’app “che rimuove il filtro invisibile”.

I video, con oltre un milione di visualizzazioni in pochi giorni, reindirizzavano le vittime a un server Discord: qui si sosteneva di mostrare video “svelati”, ma in realtà i link conducevano all’installazione di Wasp Stealer, un trojan information-stealer noto per rubare password, dati di carte di credito e criptovalute. In questo scenario l’attacco era orchestrato come un una truffa di social engineering: gli utenti incuriositi dai video – molti dei quali mostrano i protagonisti privi di vestiti – venivano convinti che una app “speciale” avrebbe rivelato contenuti segreti, ma scaricavano malware al posto di una app legittima.

Altri report evidenziano minacce correlate: ad esempio un’analisi di Cofense ha mostrato come gli URL di TikTok vengano talvolta usati in campagne di phishing. In questi casi i criminali inseriscono link TikTok (ad es. nella bio di un profilo) che reindirizzano a siti maligni. L’obiettivo è sfruttare la fiducia degli utenti nel dominio ufficiale TikTok: “gli aggressori aggirano così i sospetti dell’utente e sfruttano la fiducia che molti ripongono nella piattaforma”. In sintesi, la condivisione di link dannosi o contenuti creativi infetti su TikTok è già stato registrato come vettore di trojan e phishing, e mostra quanto l’ecosistema social sia oggi oggetto di nuovi vettori di attacco.

Meccanismi di diffusione dei video virali TikTok e social engineering

I video virali su TikTok possono fungere da vettore di attacco sfruttando soprattutto l’ingegneria sociale. Gli attaccanti creano contenuti apparentemente innocui – tutorial per trucchi, sfide di tendenza o offerte too-good-to-be-true – per catturare l’attenzione. All’interno del video il malintenzionato istruisce verbalmente l’utente a compiere azioni tecniche: ad esempio aprire il prompt dei comandi o PowerShell e incollare un comando.

Questa istruzione, presentata come passaggio necessario per attivare funzionalità premium, in realtà scarica uno script dannoso da un server remoto. Poiché il codice non è presente nel video ma viene eseguito dall’utente, le normali difese antivirus sul dispositivo dell’utente non intercettano nulla su TikTok stesso. Come spiega Trend Micro, “nessun codice malevolo è visibile sulla piattaforma che possa essere analizzato o bloccato da soluzioni di sicurezza” – tutta l’azione malevola avviene attraverso la persuasione diretta del video.

Oltre agli script PowerShell, gli aggressori possono inserire link dannosi nei commenti, nelle descrizioni o nelle biografie. Ad esempio, i profili possono contenere URL abbreviati o TikTok.link che, se cliccati, reindirizzano a siti di phishing o download di trojan. Cofense ha evidenziato casi in cui messaggi di posta phishing utilizzavano URL di TikTok per mimetizzare il redirect verso pagine di raccolta credenziali. In questo modo l’utente viene convinto di visitare una risorsa affidabile anche quando in realtà viene spinto verso trappole malware.

Steganografia e occultamento: in teoria, contenuti multimediali (immagini, audio, video) possono nascondere informazioni malevole tramite tecniche di steganografia. Per esempio, un aggressore potrebbe impercettibilmente incorporare istruzioni o payload in un video o nella sua traccia audio. In ambito accademico si studiano già “schemi robusti di video steganography” per comunicazioni segrete su social media.

In pratica, ciò significa che un video virale potrebbe avere dati cifrati incorporati nei frame: un malware o uno script sarebbe estratto dall’audio/video su dispositivo vittima. Sebbene non vi siano casi pubblici noti di steganografia specifica su TikTok, i ricercatori segnalano che i social network basati su video offrono un mezzo ideale per comunicazioni occultate. La popolarità del mezzo (e la ridondanza delle trasmissioni video compressi) può mascherare segmenti di dati malevoli difficili da rilevare con analisi convenzionali.

In sintesi, i video virali favoriscono la diffusione di malware per due ragioni chiave: il fattore psicologico (utente rilassato e ingannato dalla natura di “intrattenimento” del contenuto) e la portata algoritmica di TikTok. L’algoritmo favorisce la viralità dei contenuti più popolari, amplificando i video malevoli fino a centinaia di migliaia di visualizzazioni. Gli attaccanti possono quindi dirigere i propri contenuti a segmenti specifici (es. paesi, fasce d’età) grazie agli strumenti di targeting di TikTok, rendendo l’attacco altamente scalabile. L’uso crescente di contenuti generati da IA (voci sintetiche, avatar faceless) permette di automatizzare la creazione di varianti di video malevoli, rendendo più agevole bombardare la piattaforma con nuovi video fraudolenti.

Contromisure e suggerimenti per gli utenti

Per proteggersi, gli utenti devono adottare precauzioni sia comportamentali che tecniche. Innanzitutto, la scetticismo è fondamentale: diffidate di video che promettono “software gratis”, trucchi facili o filtri miracolosi. Non seguire ciecamente istruzioni di “esperti sconosciuti”. Qualunque offerta di attivare Windows, Office, Spotify, CapCut o rimuovere filtri TikTok tramite passaggi complessi dovrebbe suonare come un potenziale inganno. Bitdefender raccomanda di «scrutare attentamente» qualsiasi rivendicazione riguardo alla rimozione di filtri o sblocchi TikTok e di attivare l’autenticazione a due fattori (2FA) quando possibile.

Dal punto di vista tecnico, tenete il sistema operativo e il software di sicurezza aggiornati. Installate un antivirus o soluzione antimalware affidabile; questa può rilevare possibili payload scaricati. Evitate di scaricare app TikTok modificate o da fonti non ufficiali: usate sempre gli store ufficiali (Google Play, App Store) e verificate che l’app di TikTok stessa sia aggiornata e certificata. Disabilitate l’esecuzione automatica di script o codice scaricato via internet. Se un video istruisce ad aprire il prompt dei comandi o PowerShell, non fatelo – è una pratica insolitamente rischiosa. Anche Trend Micro consiglia di monitorare l’esecuzione di comandi insoliti: “Tenere sotto controllo esecuzioni anomale di PowerShell o altri strumenti di sistema aiuta a individuare attività malevole in anticipo”.

Inoltre, prestare attenzione alle registrazioni e ai link condivisi su TikTok. Non cliccate su URL sospetti in commenti o biografie di profili sconosciuti. Se un link vi sembra breve o strano, usate uno strumento online per verificarne la destinazione prima di visitarlo. Per i genitori o educatori, controllare e limitare l’uso di TikTok su dispositivi condivisi e spiegare ai più giovani i rischi di installare software non verificato è una buona pratica. Infine, segnalate immediatamente alla piattaforma ogni video o account sospetto: TikTok dispone di funzioni di report e rimozione per contenuti fraudolenti o pericolosi.

In sintesi, la difesa si basa su consapevolezza dell’utente e su barriere tecniche. Continuare ad aggiornare le soluzioni di sicurezza, evitare link e comandi non richiesti, e mantenere alta la guardia sulle nuove tecnologie (es. contenuti IA) sono accorgimenti che riducono notevolmente il rischio di contrarre trojan o altri malware tramite video virali. Come avvertono gli analisti di sicurezza, rinforzare l’educazione alla sicurezza informatica e trattare con sospetto i video “miracolosi” su TikTok è cruciale per spegnere sul nascere queste campagne.

Fonti:

Bizgă A. (2022). Malicious Actors Exploit TikTok ‘Invisible Challenge’ to Steal Users’ Info. Bitdefender Labs.

Gatlan S. (2025). TikTok videos now push infostealer malware in ClickFix attacks. BleepingComputer.

Dela Cruz J. (2025). TikTok Videos Promise Pirated Apps, Deliver Vidar and StealC Infostealers Instead. Trend Micro Research.

Knop D. (2025). Social engineering campaign: TikTok videos with malware instructions. Heise Security.

Cook B., McLain B. (2024). Exploiting Social Media: TikTok Links Used to Hijack Microsoft Accounts. Cofense Blog.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/video-virali-tiktok/


Cybercriminali distribuiscono un infostealer tramite un gioco per Steam


I ricercatori di Prodaft, compagnia di cybersecurity, hanno individuato un infostealer in Chemia, un gioco per Steam attualmente disponibile in early access. Secondo il team, dietro la campagna ci sarebbe EncryptHub, attaccante noto anche come Larva-208.

“I binari malevoli erano integrati direttamente nell’eseguibile del gioco disponibile sulla piattaforma” ha affermato il team di Prodaft. Non appena un utente scaricava l’applicazione, il malware veniva eseguito.

Steam infostealer

Stando a un’analisi condivisa dalla compagnia con Bleeping Computer, la prima compromissione è avvenuta il 22 luglio quando il gruppo ha aggiunto ai file di gioco il payload di HijackLoader; questo malware serviva per ottenere persistenza sul dispositivo della vittima durante l’installazione del gioco e in seguito scaricare l’infostealer Vidar.

Oltre a Vidar, il gruppo distribuiva anche Ficke Stealer, un infostealer in grado di raccogliere dati memorizzati nei browser quali credenziali di account, informazioni per l’auto-riempimento dei form, cookie e informazioni dai portafogli di criptovalute.

“L’eseguibile compromesso appare come legittimo agli utenti che lo scaricano da Steam, creando una componente efficace di social engineering che si basa sulla piattaforma piuttosto che sulle tradizionali tecniche di frode” continuano i ricercatori di Prodaft. Scaricando il Playtest gratuito del gioco, gli utenti si ritrovano invece con un malware sul proprio dispositivo, senza accorgersene: gli infostealer infatti vengono eseguiti in background e non impattano sulle performance del gioco.

Al momento non è chiaro come l’attaccante sia riuscito a caricare i file malevoli nel gioco, ma è probabile che ci sia di mezzo un insider malevolo. Bleeping Computer ha contattato sia Valve che il team dietro Chemia, ma non ha avuto riscontri in merito alla questione.

Su Steam il gioco è ancora disponibile per il download, ma non è chiaro se si tratti di una versione aggiornata e senza infostealer. Fino a che non verranno pubblicate comunicazioni ufficiali sullo stato dell’eseguibile, il download del gioco è ovviamente sconsigliato.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/25/cybercriminali-distribuiscono-un-infostealer-tramite-un-gioco-per-steam/?utm_source=rss&utm_medium=rss&utm_campaign=cybercriminali-distribuiscono-un-infostealer-tramite-un-gioco-per-steam


AI offensiva e difensiva: strategie di cybersecurity nel 2025

L’intelligenza artificiale sta trasformando radicalmente il panorama della cybersecurity, operando simultaneamente come catalizzatore per sofisticate minacce offensive e come pilastro fondamentale per la difesa proattiva.

Il presente articolo esamina l’evoluzione duale dell’AI nella sicurezza informatica, analizzando in particolare l’emergenza di campagne di Business Email Compromise (BEC) iper-personalizzate abilitate da modelli linguistici avanzati e l’implementazione di sistemi di threat detection basati su machine learning per l’identificazione di anomalie in infrastrutture di rete complesse. L’analisi evidenzia come l’anno 2025 rappresenti un punto di svolta critico nell’utilizzo dell’AI per scopi malevoli, con attacchi sempre più sofisticati che sfruttano capacità generative avanzate, mentre parallelamente si assiste all’evoluzione di framework difensivi intelligenti che integrano tecniche di behavioral analytics e anomaly detection per la mitigazione delle minacce in tempo reale.

Introduzione

Il paradigma della sicurezza informatica sta attraversando una trasformazione epocale guidata dall’integrazione pervasiva dell’intelligenza artificiale. L’anno 2025 è previsto essere caratterizzato da un incremento massiccio nell’utilizzo malevolo dell’AI, con esperti che stimano un cambiamento fondamentale nel modo in cui l’intelligenza artificiale influenza la cybersecurity. Questa dualità tecnologica si manifesta attraverso due vettori principali: l’AI offensiva, che alimenta attacchi di precisione scalabili e adaptive, e l’AI difensiva, che abilita capacità di detection e response automatizzate per contrastare minacce emergenti.

Gli attacchi di Business Email Compromise continuano a rappresentare una delle minacce più persistenti e distruttive, con perdite che superano i 2,95 miliardi di dollari, mentre l’integrazione di tecnologie generative AI amplifica significativamente il potenziale di danno di tali campagne. Parallelamente, i sistemi di cybersecurity basati su AI e machine learning offrono la capacità di rilevare minacce precedentemente sconosciute attraverso tecniche avanzate di anomaly detection e pattern recognition.

L’evoluzione dell’AI offensiva

Campagne BEC iper-personalizzate

L’evoluzione dei modelli linguistici di grandi dimensioni (LLM) ha rivoluzionato le capacità di ingegneria sociale dei threat actor. L’AI generativa ha aumentato significativamente il rischio di BEC, e le difese tradizionali di cybersecurity faticano a tenere il passo con la crescente velocità, scala e sofisticazione degli attacchi. I cybercriminali sfruttano ora capacità linguistiche avanzate per creare contenuti di phishing che bypassano i filtri antispam tradizionali attraverso diverse strategie tecniche:

Generazione di contenuti adattivi: I sistemi AI-powered possono analizzare profili pubblici, cronologie di comunicazione e pattern linguistici per creare messaggi che mimano perfettamente lo stile comunicativo di individui specifici. Le campagne di phishing AI-driven generano messaggi perfettamente personalizzati in tempo reale, imitando i pattern del linguaggio umano e personalizzando il contenuto basandosi su dati pubblicamente disponibili.

Evasione automatizzata dei filtri: Gli algoritmi di machine learning possono essere addestrati per identificare e aggirare le signature di detection degli security gateway, modificando dinamicamente il contenuto per evitare la classificazione come spam o phishing.

Scalabilità operativa: I chatbot alimentati da LLM possono rimuovere una delle limitazioni storiche dell’ingegneria sociale generica, permettendo ai cybercriminali tecnologicamente avanzati di migliorare la credibilità degli schemi di advance fee.

Malware autoevolutivo

Gli attaccanti stanno implementando malware auto-apprendente che si adatta agli ambienti, evita la detection e altera il suo comportamento dinamicamente per bypassare le misure di sicurezza tradizionali. Questa categoria di minacce presenta caratteristiche tecniche avanzate:

Adaptive behavior modification: I payload malevoli integrano algoritmi di reinforcement learning per modificare le proprie tattiche di persistenza e lateral movement basandosi sull’ambiente target.

Morphic code generation: Utilizzo di tecniche generative per produrre varianti di codice funzionalmente equivalenti ma morfologicamente diverse, compromettendo l’efficacia della signature-based detection.

Environment-aware execution: Implementazione di logiche di decisione che valutano l’architettura del sistema target, la presenza di strumenti di security e i pattern di utilizzo per ottimizzare le strategie di attack.

Deepfake e manipolazione mediatica

I deepfake rappresenteranno una minaccia reale nel 2024-2025, con implicazioni critiche per l’autenticazione e la verifica dell’identità. Le tecnologie di sintesi vocale e video raggiungono livelli di fedeltà che rendono difficile la distinzione tra contenuti autentici e artificiali, abilitando:

  • Voice cloning attacks: Replicazione precisa di caratteristiche vocali per compromise di sistemi di autenticazione biometrica
  • Video impersonation: Creazione di contenuti video falsi per campagne di disinformazione o social engineering avanzato
  • Real-time generation: Capacità di generazione di contenuti deepfake in tempo reale per interazioni dirette

Strategie di AI difensiva

Behavioral analytics e anomaly detection

I sistemi basati su AI e ML hanno la capacità significativa di rilevare minacce precedentemente sconosciute (attacchi zero-day) attraverso anomaly detection e pattern recognition. L’implementazione di queste tecnologie in ambienti enterprise richiede architetture sofisticate:

User and Entity Behavior Analytics (UEBA): Sviluppo di baseline comportamentali per utenti, dispositivi e applicazioni attraverso l’analisi di pattern di accesso, timing e sequence di operazioni. Il machine learning è utilizzato per stabilire baseline di comportamento normale per utenti e sistemi, successivamente segnalando attività inusuali that potrebbero indicare minacce da parte di threat actor esterni o insider malevoli.

Network traffic analysis: L’anomaly detection è fondamentale nel traffic di rete per identificare attacchi DDoS, tentativi di intrusione di rete e altri pattern sospetti che indicano accessi non autorizzati. Gli algoritmi utilizzati includono:

  • Isolation Forest: Algoritmo specializzato per identificare outlier in spazi ad alta dimensionalità
  • One-Class SVM: Apprendimento di confini intorno ai dati normali per identificare anomalie
  • DBSCAN clustering: Identificazione di regioni sparse come anomalie in dataset con densità variabile

Real-time correlation: Il machine learning incorpora la correlazione di eventi, l’anomaly detection e la riduzione di falsi positivi attraverso l’apprendimento da dati storici di eventi di sicurezza.

Threat intelligence automatizzata

L’AI trasforma il threat intelligence da processo reattivo a capacità predittiva. Gli Indicators of Attack (IOA) basati su AI rilevano proattivamente minacce emergenti indipendentemente dal malware o dagli strumenti utilizzati, operando in modo asincrono rispetto ai modelli on-sensor. Le implementazioni avanzate includono:

Predictive threat modeling: Utilizzo di algoritmi di machine learning per analizzare pattern di attacco storici e predire tattiche, tecniche e procedure future dei threat actor.

Automated indicator generation: Sistemi che generano automaticamente IoC (Indicators of Compromise) e IoA attraverso l’analisi di campioni di malware e behavioral patterns.

Attribution analysis: Tecniche di clustering e classification per correlazioni tra campagne di attacco e threat group specifici.

Incident response automatizzata

I sistemi di sicurezza AI-driven possono rispondere autonomamente agli attacchi, contenendo le breach più velocemente di quanto potrebbero fare team umani. L’orchestrazione automatizzata include:

Dynamic containment: Isolamento automatico di asset compromessi basato su risk scoring e impact assessment in tempo reale.

Adaptive countermeasures: Implementazione di controlli di sicurezza personalizzati basati sulle caratteristiche specifiche dell’attacco rilevato.

Remediation workflows: Esecuzione automatizzata di procedure di ripristino e hardening post-incident.

Il problema della trasparenza algoritmica

La sfida del black box

I sistemi di Intrusion Detection tradizionali spesso si basano su algoritmi complessi di machine learning che mancano di trasparenza nonostante la loro alta accuratezza, creando un effetto “black box” che può ostacolare la comprensione dei processi decisionali da parte degli analisti. Questa opacità presenta sfide critiche:

Trust and accountability: Se il processo decisionale di un sistema AI non è trasparente, diventa difficile fidarsi dei suoi output, specialmente in applicazioni critiche come healthcare, finance e cybersecurity.

Regulatory compliance: Alcune normative, come l’EU AI Act e il California Consumer Privacy Act (CCPA), stabiliscono regole su come le organizzazioni possono utilizzare dati personali sensibili in strumenti decisionali basati su AI.

Vulnerability identification: L’opacità dei modelli black box può nascondere vulnerabilità di cybersecurity, bias, violazioni della privacy e altri problemi.

Approcci all’explainable AI (XAI)

L’AI spiegabile (XAI) offre una soluzione promettente fornendo interpretabilità e trasparenza, permettendo ai professionisti della sicurezza di comprendere meglio, fidarsi e ottimizzare i modelli IDS. Le tecniche implementate includono:

Model-agnostic explanations:

  • LIME (Local Interpretable Model-agnostic Explanations): LIME sonda essenzialmente il modello con input casuali per vedere come ogni piccolo cambiamento influisce sull’output complessivo, rivelando i key pattern e le relazioni “osservate” dall’algoritmo
  • SHAP (SHapley Additive exPlanations): Framework per spiegare l’output di qualsiasi modello di machine learning

Counterfactual reasoning: L’analisi controfattuale presenta una via per generare scenari “what if” e possibili mondi alternativi che producono risultati diversi.

Visualization techniques: Sviluppo di heatmap, decision-path chart e altre rappresentazioni grafiche per rendere comprensibili i processi decisionali degli algoritmi.

Hybrid interpretability models

I modelli ibridi che combinano algoritmi interpretabili, come gli alberi decisionali, con sistemi più complessi come le deep neural network offrono un equilibrio promettente tra accuratezza e trasparenza. Questi approcci permettono:

  • Layered explanation: Diversi livelli di spiegazione per differenti stakeholder (tecnici vs management)
  • Context-aware interpretation: Spiegazioni adattate al contesto operativo specifico
  • Performance optimization: Mantenimento delle performance predittive con miglioramento dell’interpretabilità

Framework normativi e standard emergenti

NIST Cybersecurity and AI Framework

NIST sta sviluppando il Cyber AI Profile basato sul suo landmark Cybersecurity Framework, con un rilascio previsto entro i prossimi sei mesi. Questo framework mira a:

Risk taxonomy development: Sviluppo di una tassonomia chiara tra la community AI e i professionisti della cybersecurity per facilitare la discussione sull’intersezione dei rischi.

Control overlay implementation: NIST intende sfruttare completamente i Framework di cybersecurity esistenti e le linee guida tecniche per sviluppare una serie di overlay di controlli di cybersecurity focalizzati sui casi d’uso e informati sulle minacce.

Community profile development: I Community Profile forniscono un modo per le comunità di descrivere un punto di vista di consenso sulla gestione del rischio di cybersecurity.

AI Risk Management Framework

Il NIST AI Risk Management Framework (AI RMF) è inteso per uso volontario e per migliorare la capacità di incorporare considerazioni di trustworthiness nella progettazione, sviluppo, uso e valutazione di prodotti, servizi e sistemi AI. Il framework enfatizza:

Trustworthy AI characteristics: Validità, affidabilità, sicurezza, security e resilience come caratteristiche fondamentali.

Socio-technical approach: NIST riconosce che i rischi AI si estendono oltre le considerazioni tecniche per comprendere complesse implicazioni sociali, legali ed etiche.

Adaptive implementation: Il framework è progettato per essere adattabile, applicabile sia a piccole startup che a grandi multinazionali, a sistemi AI a basso rischio o ad alto rischio.

Evoluzione della workforce e competenze

NIST sta incorporando l’AI nel NICE Framework attraverso due modi principali: una nuova Competency Area per la Sicurezza dell’Intelligenza Artificiale e l’aggiornamento dei Work Role esistenti per includere considerazioni AI. Questo include:

AI Security Competency Area: Descrizione delle conoscenze e competenze fondamentali necessarie per comprendere l’intersezione tra AI e cybersecurity.

Enhanced work roles: Integrazione di statement di Task, Knowledge e Skill (TKS) relativi all’AI nei ruoli esistenti e nuovi.

Professional development: Necessità di sviluppare nuovi ruoli professionali come “AI security ethicist” e “machine learning defense specialist”.

Implicazioni strategiche e raccomandazioni

Architetture di difesa stratificata

La complessità delle minacce AI-enabled richiede approcci di difesa multilivello:

Zero Trust Architecture: L’adozione di architetture zero trust creerà un cambiamento sismico nella cultura delle organizzazioni, richiedendo stretta collaborazione tra IT, team di sicurezza e business unit.

AI-augmented SIEM: L’AI deve essere al centro dello stack di cybersecurity, non semplicemente un overlay di agenti aggiuntivi sui endpoint.

Continuous adaptive assessment: Implementazione di sistemi di valutazione continua che si adattano alle tattiche emergenti dei threat actor.

Investment priorities

L’industria healthcare dovrebbe spendere 125 miliardi di dollari in cybersecurity dal 2020 al 2025, con previsioni di crescita della spesa in tutti i settori industriali critici. Le priorità di investimento dovrebbero concentrarsi su:

Behavioral analytics platforms: Sistemi capaci di apprendimento continuo e adattamento ai pattern comportamentali emergenti.

Automated response capabilities: Workflow automatizzati e detection AI-enabled di deviazioni dalle installazioni baseline.

Threat intelligence automation: Piattaforme che integrano multiple fonti di intelligence per generazione automatizzata di IoC e IoA.

Preparazione organizzativa

Un terzo delle organizzazioni non ha una strategia documentata per difendersi dalle minacce AI e generative AI, con l’89% dei CISO e senior IT leader che credono che le minacce AI-powered stiano appena iniziando. Le organizzazioni devono:

Develop AI governance frameworks: Stabilire policy e procedure per l’uso responsabile dell’AI in contesti di sicurezza.

Enhance skill development: Investire in training per team di sicurezza che possano ottimizzare processi attraverso predictive analytics.

Implement continuous monitoring: Sviluppare capacità di monitoraggio 24/7 per minacce AI-enabled in evoluzione rapida.

Conclusioni e prospettive future

L’intelligenza artificiale rappresenta un paradigm shift fondamentale nella cybersecurity, operando simultaneamente come acceleratore di minacce sofisticate e come enabler di difese adaptive. L’analisi delle tendenze emergenti evidenzia come il 2025 segni un punto di non ritorno nell’utilizzo dell’AI per scopi offensivi, con previsioni che indicano il 40% di tutti gli attacchi informatici saranno AI-driven.

Le organizzazioni che adotteranno proattivamente strategie di AI difensiva, integrandole con framework di explainable AI per mantenere trasparenza e accountability, saranno meglio posizionate per contrastare la crescente sofisticazione delle minacce. Solo strategie multilayered, defense-in-depth possono contrastare la minaccia BEC potenziata dall’AI.

La convergenza di tecnologie emergenti come quantum computing, edge AI e 5G introdurrà ulteriori vettori di attacco e opportunità difensive, richiedendo un approccio sistematico all’evoluzione delle capacità di cybersecurity. L’investimento in competenze specializzate, l’adozione di standard normativi emergenti e l’implementazione di architetture di sicurezza AI-native rappresentano imperativi strategici per mantenere posture di sicurezza efficaci nell’era dell’AI.

La sfida principale rimane il bilanciamento tra automazione e controllo umano, garantendo che i sistemi AI-powered mantengano livelli appropriati di trasparenza e accountability mentre operano alla velocità e scala richieste per contrastare minacce che evolvono rapidamente.

Fonti

Cyber Strategy Institute. (2025). A Deep Dive into 2024 and a Glimpse into 2025 BEC and Phishing Attacks. https://cyberstrategyinstitute.com/a-deep-dive-into-2024-and-a-glimpse-into-2025-bec-and-phishing-attacks-the-relentless-evolution-of-business-email-compromise-bec-and-phishing/

SecurityWeek. (2025). Cyber Insights 2025: Artificial Intelligence. https://www.securityweek.com/cyber-insights-2025-artificial-intelligence/

Darktrace. (2024). Business Email Compromise (BEC) in the Age of AI. https://www.darktrace.com/blog/business-email-compromise-bec-in-the-age-of-ai

Mohamed, N. (2025). Cutting-edge advances in AI and ML for cybersecurity: a comprehensive review of emerging trends and future directions. Knowledge and Information Systems. https://www.tandfonline.com/doi/full/10.1080/23311975.2025.2518496

Capitol Technology University. (2025). Emerging Threats to Critical Infrastructure: AI Driven Cybersecurity Trends for 2025. https://www.captechu.edu/blog/ai-driven-cybersecurity-trends-2025

Bitdefender. (2024). 2024 Cybersecurity Predictions for AI: A Technical Deep Dive. https://www.bitdefender.com/en-us/blog/businessinsights/2024-cybersecurity-predictions-for-ai-a-technical-deep-dive

SC Media. (2025). 2025 Forecast: AI to supercharge attacks, quantum threats grow, SaaS security woes. https://www.scworld.com/feature/cybersecurity-threats-continue-to-evolve-in-2025-driven-by-ai

Abusix. (2025). AI-Powered Cyber Threats in 2025: How Attackers Use Machine Learning. https://abusix.com/blog/the-rise-of-ai-powered-cyber-threats-in-2025-how-attackers-are-weaponizing-machine-learning/

VentureBeat. (2025). Outsmarting AI-powered cyber attacks: A 2025 playbook for real-time endpoint defense. https://venturebeat.com/security/outsmarting-ai-powered-cyber-attacks-endpoint-defense-2025/

Cobalt. (2025). Top Cybersecurity Statistics for 2025. https://www.cobalt.io/blog/top-cybersecurity-statistics-2025

Springer. (2025). Artificial intelligence and machine learning in cybersecurity: a deep dive into state-of-the-art techniques and future paradigms. https://link.springer.com/article/10.1007/s10115-025-02429-y

SentinelOne. (2025). AI Threat Detection: Leverage AI to Detect Security Threats. https://www.sentinelone.com/cybersecurity-101/data-and-ai/ai-threat-detection/

Fidelis Security. (2025). Anomaly Detection: How Algorithms Spot Cyber Threats. https://fidelissecurity.com/threatgeek/network-security/anomaly-detection-algorithms/

SailPoint. Machine learning (ML) in cybersecurity. https://www.sailpoint.com/identity-library/how-ai-and-machine-learning-are-improving-cybersecurity

ResearchGate. (2024). Machine Learning for Cybersecurity: Threat Detection, Prevention, and Response. https://www.researchgate.net/publication/377990654_Machine_Learning_for_Cybersecurity_Threat_Detection_Prevention_and_Response

ScienceDirect. Network anomaly detection and security defense technology based on machine learning: A review. https://www.sciencedirect.com/science/article/abs/pii/S0045790624005081

BMC Medical Informatics and Decision Making. Anomaly-based threat detection in smart health using machine learning. https://bmcmedinformdecismak.biomedcentral.com/articles/10.1186/s12911-024-02760-4

CrowdStrike. (2025). Machine Learning (ML) in Cybersecurity: Use Cases. https://www.crowdstrike.com/en-us/cybersecurity-101/artificial-intelligence/machine-learning/

Nextgov/FCW. (2025). Forthcoming NIST profile to address growing AI-cyber challenges. https://www.nextgov.com/cybersecurity/2025/04/forthcoming-nist-profile-address-growing-ai-cyber-challenges/404887/

NIST. (2025). The Impact of Artificial Intelligence on the Cybersecurity Workforce. https://www.nist.gov/blogs/cybersecurity-insights/impact-artificial-intelligence-cybersecurity-workforce

NIST. (2025). Cybersecurity and AI: Integrating and Building on Existing NIST Guidelines. https://www.nist.gov/blogs/cybersecurity-insights/cybersecurity-and-ai-integrating-and-building-existing-nist-guidelines

NIST. AI Risk Management Framework. https://www.nist.gov/itl/ai-risk-management-framework

NIST. (2024). Cybersecurity, Privacy, and AI. https://www.nist.gov/itl/applied-cybersecurity/cybersecurity-privacy-and-ai

Executive Gov. (2025). NIST Working on Cyber AI Profile Framework. https://executivegov.com/2025/04/nist-develops-cyber-ai-profile/

NIST. Artificial intelligence. https://www.nist.gov/artificial-intelligence

The White House. (2025). Sustaining Select Efforts to Strengthen the Nation’s Cybersecurity and Amending Executive Order 13694 and Executive Order 14144. https://www.whitehouse.gov/presidential-actions/2025/06/sustaining-select-efforts-to-strengthen-the-nations-cybersecurity-and-amending-executive-order-13694-and-executive-order-14144/

Palo Alto Networks. NIST AI Risk Management Framework (AI RMF). https://www.paloaltonetworks.com/cyberpedia/nist-ai-risk-management-framework

Schellman. (2024). NIST’s AI Risk Management Framework Explained. https://www.schellman.com/blog/cybersecurity/nist-ai-risk-management-framework-explained

Frontiers in Artificial Intelligence. (2025). A systematic review on the integration of explainable artificial intelligence in intrusion detection systems to enhancing transparency and interpretability in cybersecurity. https://www.frontiersin.org/journals/artificial-intelligence/articles/10.3389/frai.2025.1526221/full

Gibraltar Solutions. (2025). Navigating the AI Black Box Problem. https://gibraltarsolutions.com/blog/navigating-the-ai-black-box-problem/

Brighterion AI. (2024). Explainable AI: From Black Box to Transparency. https://b2b.mastercard.com/news-and-insights/blog/explainable-ai-from-black-box-to-transparency/

Invoca. What Is Black Box AI? https://www.invoca.com/blog/what-is-black-box-ai

Commtel Networks. Illuminating the Black Box: Explainable AI and Algorithmic Transparency. https://commtelnetworks.com/illuminating-the-black-box-explainable-ai-and-algorithmic-transparency/

Egyptian Journal of Radiology and Nuclear Medicine. Explainability, transparency and black box challenges of AI in radiology: impact on patient care in cardiovascular radiology. https://ejrnm.springeropen.com/articles/10.1186/s43055-024-01356-2

IBM. What Is Black Box AI and How Does It Work? https://www.ibm.com/think/topics/black-box-ai

Springer. Interpreting Black-Box Models: A Review on Explainable Artificial Intelligence. https://link.springer.com/article/10.1007/s12559-023-10179-8

TechTarget. What is Black Box AI? Definition from TechTarget. https://www.techtarget.com/whatis/definition/black-box-AI

Arthur AI. From Black Box to Glass Box: Transparency in XAI. https://www.arthur.ai/blog/from-black-box-to-glass-box-transparency-in-xai

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-offensiva/


Rust e Go: la nuova frontiera del malware

L’adozione crescente dei linguaggi di programmazione Rust e Go nell’ambito dello sviluppo di malware rappresenta una sfida paradigmatica per i professionisti della sicurezza informatica contemporanea. Questi linguaggi, caratterizzati da efficienza nella gestione della memoria e resistenza intrinseca al reverse engineering, stanno rapidamente diventando la scelta preferenziale per gli sviluppatori di ransomware e malware sofisticato. La convergenza di tali tecnologie con algoritmi crittografici quantum-resistant come NTRU configura uno scenario operativo di complessità senza precedenti, richiedendo un ripensamento radicale delle metodologie di analisi e detection tradizionali.

Introduzione: l’evoluzione del threat landscape

Il panorama delle minacce informatiche ha subito una trasformazione sostanziale negli ultimi anni, caratterizzata dal progressivo abbandono dei linguaggi di programmazione tradizionali come C/C++ in favore di alternative moderne. Threat actors hanno iniziato a migrare verso linguaggi compilati più moderni, inclusi Golang, Rust e Nim, che offrono la capacità di compilare programmi per Linux e Windows con modifiche minime o nulle del codice.

Secondo il report midyear 2024 di Trend Micro, gruppi ransomware come Agenda hanno rilasciato nuove versioni del loro ransomware scritte in Rust, utilizzate per colpire aziende manifatturiere e del settore IT. Questa migrazione non è casuale, ma rappresenta una strategia calcolata per eludere i sistemi di detection esistenti e complicare le attività di reverse engineering.

Caratteristiche tecniche distintive di Rust e Go

Rust: memoria sicura e performance ottimali

Rust si distingue per il suo sistema di ownership unico, che garantisce memory safety senza garbage collection runtime. Il modello di ownership di Rust stabilisce che un valore può avere un solo proprietario, che può essere qualsiasi entità come una variabile, struttura o parametro di funzione. Quando il proprietario esce dal suo scope, Rust dealloca automaticamente la memoria posseduta.

Rust mira a fornire al programmatore il controllo completo dell’hardware sottostante, rendendo possibile ottimizzare i programmi Rust per essere molto vicini alle performance teoriche massime della macchina. Questa caratteristica, combinata con l’assenza di garbage collection, garantisce prestazioni consistenti e prevedibili.

Go: semplicità e concorrenza native

Go, sviluppato da Google, privilegia la semplicità di sviluppo e la compilazione rapida. Il compilatore Go non dedica molto tempo a generare il codice macchina più efficiente possibile; si preoccupa di più di compilare grandi quantità di codice rapidamente. La sua architettura include goroutines native e canali per operazioni di concorrenza, rendendolo ideale per applicazioni distribuite e networking.

Adozione nel malware: analisi del fenomeno

Trend statistici e casi d’uso

Gruppi ransomware come BlackCat, Hive e RansomExx hanno adottato Rust per lo sviluppo del loro malware. Microsoft ha rivelato che il gruppo ransomware Hive ha riscritto quasi interamente il suo payload omonimo in Rust, abbandonando Go.

Nel 2024 sono stati registrati oltre 5.263 attacchi, il numero più alto mai registrato dal NCC da quando ha iniziato il monitoraggio nel 2021. Il pagamento medio del riscatto è salito a 2,73 milioni di dollari nel 2024, quasi raddoppiando rispetto all’anno precedente.

Motivazioni strategiche degli sviluppatori malicious

Le ragioni dell’adozione di Rust e Go nell’ambiente malware sono molteplici e strategicamente articolate:

Evasione delle signature tradizionali: I nuovi linguaggi, come Rust, sono relativamente veloci e possono eludere l’analisi statica di molti sistemi di rilevamento malware. Molti prodotti di sicurezza sono stati progettati per anni basandosi sulle signature di linguaggi ben noti e ampiamente utilizzati.

Gestione ottimale della memoria: Rust cerca di fornire una migliore gestione della memoria tramite il suo storage unico in memoria e il compile time. Rust afferma di essere più veloce ed efficiente di C e C++, aspetti vantaggiosi anche per gli sviluppatori di malware, poiché il malware cerca di rimanere operativo ed efficiente.

Resistenza al reverse engineering: Il compilatore di Rust è responsabile di questa caratteristica. A causa del modo relativamente complesso in cui il codice Rust viene compilato in codice leggibile dalla macchina, il linguaggio rende difficile per gli analisti visualizzare il funzionamento interno del programma.

Sfide per il reverse engineering

Limitazioni degli strumenti esistenti

Gli strumenti di reverse engineering tradizionali come Ghidra e IDA Free non riescono a disassemblare efficacemente i binari Rust rispetto a C/C++. I risultati della sperimentazione mostrano che gli strumenti attuali sono comparativamente meno efficaci nell’analizzare e nel reverse engineering del malware scritto nel linguaggio di programmazione Rust rispetto a quelli scritti in C.

Complessità strutturale

Rust memorizza le stringhe in modo diverso dalla maggior parte dei compilatori, senza terminazione NULL tra le stringhe, quindi le referenzia tramite una tabella. Le stringhe vengono memorizzate come stringhe multiple tutte insieme senza terminatori NULL. Questa peculiarità rende l’analisi statica significativamente più complessa.

Le stesse caratteristiche di Rust che amano gli ingegneri, come la memory safety, le ottimizzazioni aggressive del compilatore, il borrowing, i tipi intricati e i traits, si traducono in un groviglio perplesso di codice che supera persino C++ nella complessità delle sue astrazioni.

Crittografia quantum-resistant: NTRU e implicazioni

Fondamenti tecnici di NTRU

NTRUEncrypt è basato su lattice e non è noto per essere decifrabile nemmeno con computer quantistici. I crittosistemi comunemente utilizzati come RSA o ECC, d’altra parte, verranno violati se e quando i computer quantistici diventeranno disponibili.

NTRU è un crittosistema a chiave pubblica open-source che utilizza la crittografia basata su lattice per crittografare e decrittografare i dati. È composto da due algoritmi: NTRUEncrypt per la crittografia e NTRUSign per le firme digitali.

Implementazioni in Rust

Le implementazioni Rust di NTRU forniscono sicurezza post-quantistica nativa, con ntrust-native che offre una implementazione sicura pura-Rust dello schema NTRU post-quantistico. NTRU Prime è un crittosistema basato su lattice che mira a migliorare la sicurezza degli schemi lattice a costo minimo. È considerato resistente agli avanzamenti del calcolo quantistico, in particolare all’algoritmo di Shor.

Convergenza tecnologica e implicazioni

La combinazione di Rust con algoritmi quantum-resistant come NTRU crea un ecosistema di malware potenzialmente resiliente tanto alle tecniche di analisi tradizionali quanto a quelle future basate su quantum computing. La crittografia post-quantistica si concentra principalmente su sei approcci diversi, inclusi sistemi crittografici come learning with errors, ring learning with errors, NTRU, che sono stati studiati per molti anni senza che nessuno abbia trovato un attacco fattibile.

Contromisure e strategie di mitigazione

Evoluzione degli strumenti di analisi

SentinelOne e Intezer hanno lanciato il progetto OxA11C per sviluppare una metodologia che renda il reverse engineering del malware Rust più accessibile e coinvolgere la community di sicurezza nella creazione di strumenti per affrontare il problema.

La ricerca aggiuntiva sul reverse engineering di Rust può essere condotta attraverso mezzi più dinamici come debugging, emulazione e sandbox di analisi comportamentale. Questo può fornire intuizioni più rapide sulle capacità di un campione malware sconosciuto rispetto all’analisi statica.

Approcci metodologici innovativi

Analisi comportamentale avanzata: La piattaforma SOCRadar fornisce una comprensione proattiva della sicurezza e può assistere con l’analisi comportamentale piuttosto che con misure di sicurezza statiche.

Detection basata su pattern: L’identificazione di pattern comportamentali specifici dei linguaggi Rust e Go può compensare le limitazioni dell’analisi statica tradizionale.

Threat intelligence collaborativa: La condivisione di IOC (Indicators of Compromise) specifici per malware scritto in linguaggi moderni accelera lo sviluppo di contromisure efficaci.

Implicazioni per l’industria della cybersecurity

Necessità di skill specialistiche

Con l’adozione di Rust da parte delle organizzazioni criminali, gli esperti di sicurezza avvertono che le aziende hanno bisogno di sviluppatori qualificati che siano competenti in Rust e comprendano le sue implicazioni di sicurezza.

Attualmente, ci sono meno strumenti ed esperti altamente qualificati nel reverse engineering di malware scritto in Rust, rendendolo un’opzione attraente per gli attaccanti, almeno per ora.

Investimenti in R&D

Le organizzazioni devono investire in:

  • Training specialistico per analisti di malware
  • Sviluppo di strumenti di analisi specifici per Rust e Go
  • Ricerca collaborativa con istituzioni accademiche
  • Implementazione di soluzioni di threat intelligence avanzate

Prospettive future e raccomandazioni

Evoluzione del threat landscape

Gli attacchi ransomware nel 2025 sono più veloci, più intelligenti e più costosi. Gruppi come Qilin, Akira e Medusa stanno dominando la scena con doppia estorsione, infiltrazione furtiva e targeting specifico per settore.

L’integrazione crescente di AI generativa nella creazione di malware, combinata con l’adozione di linguaggi resistenti al reverse engineering, configura un futuro caratterizzato da minacce di complessità esponenzialmente crescente.

Raccomandazioni strategiche

Per le organizzazioni:

  1. Implementare soluzioni di detection comportamentale avanzate
  2. Investire in formazione specialistica per team di sicurezza
  3. Adottare approcci zero-trust e assume breach
  4. Sviluppare partnership strategiche con vendor di sicurezza specializzati

Per la community di ricerca:

  1. Accelerare lo sviluppo di strumenti di analisi per linguaggi moderni
  2. Promuovere la condivisione di threat intelligence
  3. Investire in ricerca sulla crittografia post-quantistica
  4. Sviluppare metodologie di detection basate su ML/AI

Conclusioni

L’adozione di Rust e Go nello sviluppo di malware rappresenta un’evoluzione naturale ma preoccupante del cybercrime moderno. L’Android development team ha rivelato che nel 2019, il 76% delle vulnerabilità Android erano problemi di memory safety. Nel 2024, dopo che il team è passato a Rust, questo numero è sceso al 24%. Paradossalmente, le stesse caratteristiche che rendono questi linguaggi sicuri per lo sviluppo legittimo li rendono attraenti per applicazioni malicious.

La convergenza con algoritmi quantum-resistant come NTRU amplifica ulteriormente la complessità del panorama delle minacce, richiedendo un approccio olistico che integri competenze tecniche avanzate, strumenti specializzati e metodologie innovative.

Il futuro della cybersecurity dipenderà dalla capacità della community di difesa di adattarsi rapidamente a questi cambiamenti paradigmatici, sviluppando contromisure efficaci prima che il gap tra attaccanti e difensori diventi incolmabile. L’investimento in ricerca, formazione e collaborazione internazionale rappresenta l’unica via percorribile per mantenere un equilibrio accettabile nel continuo confronto tra protezioni e minacce nel cyberdominio.

Fonti

Bitfield Consulting. “Rust vs Go in 2025.” Bitfield Consulting, 2025. https://bitfieldconsulting.com/posts/rust-vs-go

IT Pro. “Why are ransomware gangs pivoting to Rust?” IT Pro, July 7, 2022. https://www.itpro.com/security/ransomware/368476/why-are-ransomware-gangs-pivoting-to-rust

Trend Micro. “Pushing the Outer Limits: Trend Micro 2024 Midyear Cybersecurity Threat Report.” Trend Micro, 2024. https://www.trendmicro.com/vinfo/us/security/research-and-analysis/threat-reports/roundup/pushing-the-outer-limits-trend-micro-2024-midyear-cybersecurity-threat-report

The New Stack. “As Malware Embraces Rust, a New Effort Emerges to Fight Back.” The New Stack, August 16, 2024. https://thenewstack.io/as-malware-embraces-rust-a-new-effort-emerges-to-fight-back/

DEV Community. “The Rise of Rust in Cybersecurity: What You Need to Know.” DEV Community, October 9, 2024. https://dev.to/bekbrace/the-rise-of-rust-in-cybersecurity-what-you-need-to-know-56dh

SOCRadar. “Why Ransomware Groups Switch to Rust Programming Language?” SOCRadar, October 22, 2024. https://socradar.io/why-ransomware-groups-switch-to-rust-programming-language/

Apriorit. “How Rust Improves Software Security: Features and Use Cases.” Apriorit, December 3, 2024. https://www.apriorit.com/dev-blog/rust-for-cybersecurity

NTRU Cryptosystems. “NTRU: Quantum-Resistant High Performance Cryptography.” https://tbuktu.github.io/ntru/

Wikipedia. “NTRU.” Wikipedia, April 20, 2025. https://en.wikipedia.org/wiki/NTRU

Wikipedia. “Post-quantum cryptography.” Wikipedia, 2025. https://en.wikipedia.org/wiki/Post-quantum_cryptography

GitHub. “ntrust-native: A safe pure-rust implementation of the NTRU post-quantum scheme.” https://github.com/prokls/ntrust-native

GitHub. “Streamlined-NTRU-Prime: A pure rust implementation of the post-quantum streamlined ntruprime algorithm.” https://github.com/mberry/Streamlined-NTRU-Prime

Cryptography.rs. “Awesome Rust Cryptography.” https://cryptography.rs/

IEEE Xplore. “Lattice-Based Cryptography and NTRU: Quantum-Resistant Encryption Algorithms.” https://ieeexplore.ieee.org/document/10481608/

Binary Defense. “Digging through Rust to find Gold: Extracting Secrets from Rust Malware.” Binary Defense, October 1, 2024. https://www.binarydefense.com/resources/blog/digging-through-rust-to-find-gold-extracting-secrets-from-rust-malware/

Bishop Fox. “Rust for Malware Development.” Bishop Fox, March 24, 2025. https://bishopfox.com/blog/rust-for-malware-development

SentinelOne. “SentinelOne® and Intezer Team to Simplify Reverse Engineering of Rust Malware.” SentinelOne, August 6, 2024. https://www.sentinelone.com/press/sentinelone-and-intezer-team-to-simplify-reverse-engineering-of-rust-malware/

G Data. “Reborn in Rust: AsyncRAT authors try to thwart malware analysis.” G Data, 2025. https://www.gdatasoftware.com/blog/2025/05/38207-asyncrat-rust

Rochester Institute of Technology. “A Comparative Analysis of Malware Written in the C and Rust Programming Languages.” RIT, 2023. https://repository.rit.edu/theses/11484/

Malware Hell. “A Reverse Engineering Guide for Rust Binaries.” Malware Hell, August 4, 2022. https://c3rb3ru5d3d53c.github.io/2022/08/malware-reversing-rust/

Spacelift. “50+ Ransomware Statistics for 2025.” Spacelift, 2025. https://spacelift.io/blog/ransomware-statistics

DeepStrike. “Ransomware Attack Statistics 2025: Latest Trends & Threats.” DeepStrike, May 15, 2025. https://deepstrike.io/blog/ransomware-statistics-2025

G2. “85+ Ransomware Statistics Shaping 2025 Security Trends.” G2, 2025. https://learn.g2.com/ransomware-statistics

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/rust-malware/


LameHug, un nuovo malware che sfrutta un LLM per eseguire comandi


Il CERT-UA, agenzia governativa ucraina di cybersicurezza, ha individuato LameHug, un nuovo malware che sfrutta un LLM per eseguire comandi sui sistemi compromessi. 

Secondo un comunicato ufficiale dell’agenzia, lo scorso 10 luglio CERT-UA ha ricevuto alcune segnalazioni circa un allegato sospetto inviato per email. L’archivio .zip sospetto ha cominciato a circolare tra gli indirizzi e-mail di alcune figure governative. Il file conteneva un eseguibile con lo stesso nome e con estensione .pdf, il quale conteneva il loader di LameHug.

LameHug

La particolarità del malware è che è in grado di sfruttare l’API di HuggingFace per Qwen 2.5-Coder-32B-Instruct, LLM di Alibaba Cloud, per generare comandi da eseguire sul sistema compromesso. CERT-UA riporta che il malware, tramite i comandi eseguiti, si occupa di raccogliere informazioni di base sul sistema dove è in esecuzione (come processi attivi, informazioni sull’hardware e sulle connessioni di rete), effettuare la ricerca ricorsiva di documenti Microsoft Office nelle cartelle “Desktop”, “Documenti” e “Download” ed esfiltrare i dati raccolti tramite richieste SFTP o HTTP POST.

BleepingComputer evidenzia che LameHug è il primo malware noto che sfrutta un LLM per operare. Il funzionamento di LameHug potrebbe dare origine a un nuovo paradigma d’attacco dove un’IA legittima viene usata dagli attaccanti per adattarsi al contesto, senza appesantire il payload del malware.

Il fatto di usare comandi generati dinamicamente contribuisce anche a complicare l’analisi, in quanto gli attuali strumenti automatici analizzano i payload per individuare comandi hardcoded potenzialmente malevoli. Inoltre, sottolinea la testata, l’uso delle API di HuggingFace consente agli attaccanti di eludere i controlli sulle comunicazioni.

Al momento non ci sono informazioni sulla possibile identità degli attaccanti dietro LameHug. CERT-UA non ha inoltre rilasciato informazioni sull’effettivo impatto degli attacchi, né sulle misure adottate per contrastarlo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/18/lamehug-un-nuovo-malware-che-sfrutta-un-llm-per-eseguire-comandi/?utm_source=rss&utm_medium=rss&utm_campaign=lamehug-un-nuovo-malware-che-sfrutta-un-llm-per-eseguire-comandi


GitHub abused to distribute payloads on behalf of malware-as-a-service

Researchers from Cisco’s Talos security team have uncovered a malware-as-a-service operator that used public GitHub accounts as a channel for distributing an assortment of malicious software to targets.

The use of GitHub gave the malware-as-a-service (MaaS) a reliable and easy-to-use platform that’s greenlit in many enterprise networks that rely on the code repository for the software they develop. GitHub removed the three accounts that hosted the malicious payloads shortly after being notified by Talos.

“In addition to being an easy means of file hosting, downloading files from a GitHub repository may bypass Web filtering that is not configured to block the GitHub domain,” Talos researchers Chris Neal and Craig Jackson wrote Thursday. “While some organizations can block GitHub in their environment to curb the use of open-source offensive tooling and other malware, many organizations with software development teams require GitHub access in some capacity. In these environments, a malicious GitHub download may be difficult to differentiate from regular web traffic.”

Emmenhtal, meet Amadey

The campaign, which Talos said had been ongoing since February, used a previously known malware loader tracked under names including Emmenhtal and PeakLight. Researchers from security firm Palo Alto Networks and Ukraine’s major state cyber agency SSSCIP had already documented the use of Emmenhtal in a separate campaign that embedded the loader into malicious emails to distribute malware to Ukrainian entities. Talos found the same Emmenhtal variant in the MaaS operation, only this time the loader was distributed through GitHub.

The campaign using GitHub was different from one targeting Ukrainian entities in another key way. Whereas the final payload in the one targeting the Ukrainian entities was a malicious backdoor known as SmokeLoader, the GitHub one installed Amadey, a separate malware platform known. Amadey was first seen in 2018 and was initially used to assemble botnets. Talos said the primary function of Amadey is to collect system information from infected devices and download a set of secondary payloads that are customized to their individual characteristics, based on the specific purpose in different campaigns.

https://arstechnica.com/security/2025/07/malware-as-a-service-caught-using-github-to-distribute-its-payloads/


CERT-AGID 5 – 11 luglio: sei nuove campagne di phishing contro utenti SPID


Nel corso di questa settimana, il CERT-AGID ha individuato 83 campagne malevole all’interno del panorama italiano.

Di queste, 48 erano mirate specificamente a obiettivi italiani, mentre le restanti 35, seppur di natura più generica, hanno comunque avuto impatto sul nostro Paese.

Ai propri enti accreditati, il CERT ha fornito 1091 indicatori di compromissione.

I temi della settimana

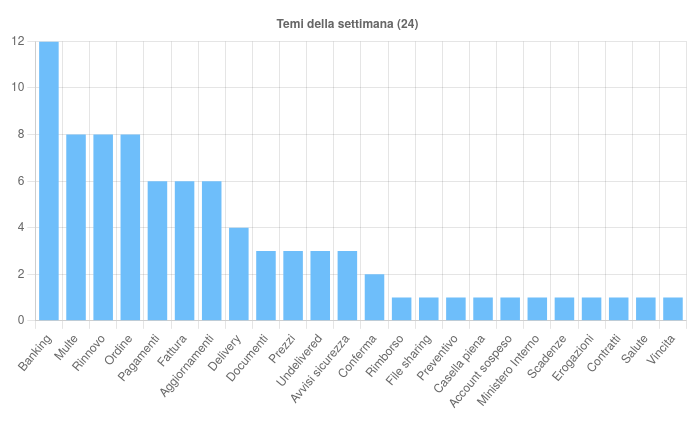
I temi sfruttati per veicolare le campagne sono stati in totale 24.

Il più ricorrente, come sempre, è stato Banking, utilizzato in dodici campagne malevole diffuse via email, SMS e PEC, con una netta prevalenza di casi legati al contesto italiano.

Tra queste si segnalano attività di phishing che imitano comunicazioni da parte dell’istituto ING, con l’obiettivo di sottrarre credenziali bancarie, e la diffusione di malware come Copybara, FormBook e Remcos.

Seguono le campagne a tema Multe, otto in totale e tutte circoscritte al contesto italiano, che riprendono il trend delle scorse settimane e che vedono l’invio di falsi avvisi di sanzioni stradali non pagate.

Nel corso di questa settimana, il CERT-AGID ha individuato 83 campagne malevole all’interno del panorama italiano e fornito 1091 indicatori di compromissione.

Gli attaccanti in questo caso simulano le comunicazioni ufficiali da parte di PagoPA e mirano a sottrarre i dati delle carte di pagamento.

Anche il tema Ordine è stato sfruttato in otto campagne, tutte generiche, che simulano comunicazioni relative a presunti ordini o spedizioni in attesa, distribuendo malware come VipKeylogger, FormBook, Avemaria, XWorm, MassLogger e DarkTortilla.

Il tema Rinnovo è comparso in sette campagne di phishing veicolate via email, tutte orientate al pubblico italiano: le email imitano brand come Aruba e Register, presentando finte notifiche di scadenza o rinnovo dei servizi; in alcuni casi, l’obiettivo è il furto delle credenziali SPID.

Il tema Pagamenti è stato utilizzato in sei campagne, sia generiche che italiane, che simulano notifiche di pagamenti sospesi o transazioni in uscita, finalizzate al furto di dati sensibili o alla distribuzione di malware come FormBook, AgentTesla, XWorm, SnakeKeylogger e Guloader.

Tra gli eventi di particolare rilievo segnaliamo sei nuove campagne di phishing contro utenti SPID, analoghe a una già analizzata dal CERT-AGID due settimane fa, che sfruttano indebitamente il nome e il logo di AgID utilizzando domini fraudolenti come ‘idspid[.]com’.

Essi non sono riconducibili né al Sistema Pubblico di Identità Digitale né all’Agenzia, e  l’obiettivo è di sottrarre credenziali SPID, copie di documenti d’identità e video registrati seguendo istruzioni per il riconoscimento.

È stata inoltre analizzata una campagna di phishing via email che tenta di simulare indirizzi legittimi come mittente.

Sul fronte delle vulnerabilità, è stato rilasciato un Proof-of-Concept pubblico per la CVE-2025-5777, denominata CitrixBleed 2, che aumenta il rischio di incidenti soprattutto a causa dei ritardi nell’applicazione delle patch.

Il CERT-AGID ha identificato oltre 70 domini italiani potenzialmente vulnerabili, tra cui Pubbliche Amministrazioni, banche e aziende private.

Infine, sono state rilevate diverse campagne di phishing che sfruttano il nome di enti della Pubblica Amministrazione italiana.

Fonte: CERT-AGID

Alcune rimandano a finte pagine di login del Fascicolo Sanitario Elettronico, utilizzando impropriamente i nomi del Ministero della Salute e del Ministero dell’Economia e delle Finanze, mentre altre sono rivolte agli utenti del Ministero dell’Interno, con un livello di sofisticazione crescente nelle tecniche di impersonificazione.

Malware della settimana

Nel corso della settimana, il CERT-AGID ha individuato 15 famiglie di malware che hanno interessato l’Italia.

Tra queste, Copybara è stata protagonista di sei campagne italiane a tema “Banking”, veicolate tramite SMS contenenti link a file APK malevoli.

FormBook è stato osservato in sei campagne complessive, di cui tre italiane legate ai temi “Ordine”, “Delivery” e “Pagamenti” e diffuse tramite email con allegati ZIP e RAR, e tre generiche a tema “Prezzi”, “Fattura” e “Banking”, veicolate con allegati XLAM, ZIP e RAR.

VipKeylogger è stato utilizzato in cinque campagne generiche legate agli argomenti “Ordine” e “Prezzi”, distribuite via email con file ZIP e RAR.

XWorm è comparso in cinque campagne generiche che hanno sfruttato i temi “Documenti”, “Delivery”, “Ordine”, “Pagamenti” e “Fattura”, con allegati Z, DOCX, RAR e 7Z.

Fonte: CERT-AGID

AgentTesla è stato rilevato in due campagne: una italiana a tema “Pagamenti”, distribuita tramite allegati IMG, e una generica “Delivery” con file Z.

Lumma è stato utilizzato in due campagne generiche a tema “Documenti” e “Aggiornamenti”, diffuse tramite email contenenti archivi ZIP e RAR.

Remcos è stato associato a due campagne generiche, una a tema “Banking” e l’altra “Aggiornamenti”, con allegati ISO e GZ.

SnakeKeylogger è stato osservato in due campagne generiche a tema “Pagamenti” e “Delivery”, distribuite via email con file RAR.

Avemaria è stato rilevato in due campagne: una generica a tema “Ordine” con allegati Z e una italiana a tema “Delivery” che sfrutta falsi avvisi di giacenza GLS, con allegato ZIP contenente un file JS infetto.

Infine, sono state rilevate campagne generiche che veicolano i malware Grandoreiro, Guloader, MassLogger, Modiloader e StrRat attraverso email contenenti archivi compressi.

Phishing della settimana

Sono 16 i brand coinvolti questa settimana nelle campagne di phishing rilevate dal CERT-AGID.

Fonte: CERT-AGID

Per volume e frequenza spiccano in particolare le campagne che sfruttano i nomi di PagoPA, GLS, DHL, ING e Aruba, oltre a numerose campagne di phishing su caselle Webmail non associate a marchi specifici, ma comunque orientate al furto di credenziali e dati sensibili.

Formati e canali di diffusione

Nel corso dell’ultima settimana, il CERT-AGID ha rilevato l’impiego di 12 differenti tipologie di file malevoli nelle campagne attive in Italia.

A dominare la scena sono stati ancora una volta i formati compressi, che restano la soluzione preferita dai cybercriminali per eludere i controlli di sicurezza e veicolare codice dannoso.

Tra questi, i file ZIP risultano i più utilizzati con 11 campagne, seguiti dai RAR con 8 rilevamenti, mentre gli APK sono stati impiegati in 6 campagne e i file Z in 4.

I formati GZ sono comparsi in 2 occasioni, mentre altri tipi di file, meno frequenti ma comunque pericolosi, sono stati rilevati una sola volta ciascuno: PDF, LZH, IMG, DOCX, 7Z, XLAM e ISO.

Fonte: CERT-AGID

Per quanto riguarda i vettori di diffusione, l’email tradizionale si conferma nettamente il canale più sfruttato, con 77 campagne rilevate.

Si registra però anche un lieve aumento nell’uso di canali alternativi: 4 campagne sono state veicolate tramite SMS, e 2 via PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/14/cert-agid-5-11-luglio-sei-campagne-phishing-utenti-spid/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-5-11-luglio-sei-campagne-phishing-utenti-spid


Lumma Stealer: Europol e Microsoft unite contro il cybercrime

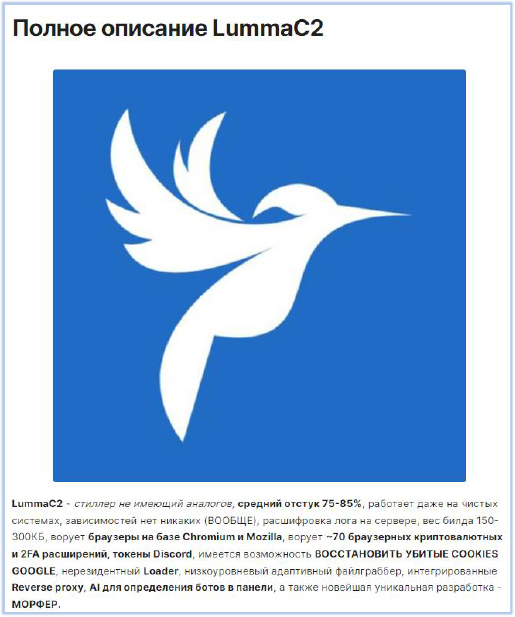
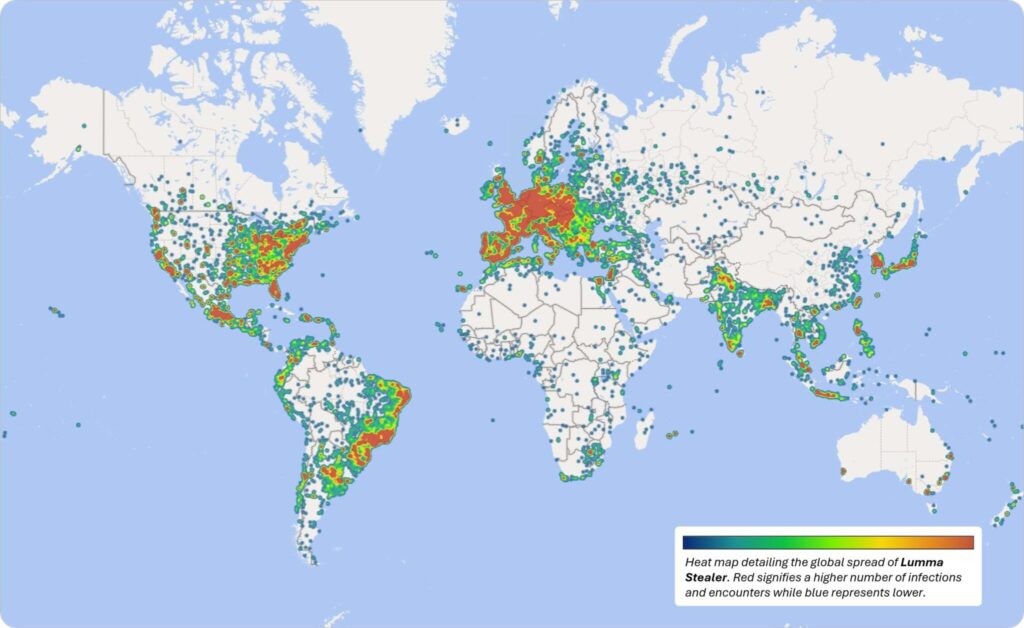
Nel maggio 2025, Microsoft ed Europol hanno unito le forze in un’operazione internazionale volta a smantellare l’ecosistema criminale di Lumma Stealer – noto anche come LummaC2 – tra i più diffusi infostealer globali, con oltre 394.000 dispositivi Windows infettati tra marzo e maggio 2025.

Il malware, in grado di esfiltrare credenziali, cookie, portafogli di criptovalute e altri dati sensibili da dispositivi compromessi, alimentava frodi finanziarie, furti d’identità e attacchi ransomware.

Sulla base di queste evidenze, la Digital Crimes Unit di Microsoft, Europol, il Dipartimento di Giustizia degli Stati Uniti, il Centro europeo per la criminalità informatica (EC3) e il Japan Cybercrime Control Center (JC3), insieme a partner privati come BitSight, Cloudflare e altri operatori coinvolti in attività di intelligence e supporto tecnico, hanno disattivato l’infrastruttura operativa del malware.

“Oltre 1.300 domini legati a Lumma sono stati sequestrati o trasferiti a Microsoft e reindirizzati verso sinkhole sotto il suo controllo, azzerando le comunicazioni tra il malware e i suoi operatori e bloccando ogni attività illecita residua. In un’azione coordinata, il Dipartimento di Giustizia degli Stati Uniti (DOJ) ha infine sequestrato il pannello di controllo di Lumma, elemento essenziale per il funzionamento del marketplace associato al malware.

Lumma Stealer: funzionamento, diffusione e obiettivi

LummaC2 è il successore di LummaC, un infostealer basato sul modello Malware-as-a-Service (MaaS) progettato per sottrarre dati sensibili da browser, applicazioni e portafogli di criptovalute, oltre a poter installare ulteriori payload malevoli. Pubblicizzato su forum underground dalla fine del 2022, ha subito rapidi sviluppi con frequenti aggiornamenti.

Il malware è gestito da un gruppo criminale identificato da Microsoft Threat Intelligence come Storm-2477, responsabile dello sviluppo, della manutenzione dell’infrastruttura Command and Control (C2) e della piattaforma MaaS. Gli affiliati, dopo aver acquistato l’accesso tramite criptovalute, utilizzano un pannello di amministrazione per generare eseguibili personalizzati di Lumma, controllare le comunicazioni C2 e consultare i dati rubati.

Il malware è stato utilizzato in numerose campagne da gruppi ransomware noti, come Octo Tempest (noto anche come Scattered Spider), Storm-1607, Storm-1113 e Storm-1674. La sua distribuzione multi-vettoriale includeva e-mail di phishing, malvertising, download da siti compromessi, software piratati, script offuscati su GitHub e persino come payload secondario in infezioni complesse. In molti casi, Lumma si camuffava da entità affidabili, come Booking.com o Microsoft, per indurre le vittime a scaricare ed eseguire il codice malevolo.

I bersagli spaziavano da utenti privati a organizzazioni, fino a community di videogiocatori, istituzioni scolastiche e settori strategici come manifattura, telecomunicazioni, logistica, finanza e sanità, confermando Lumma Stealer come una minaccia persistente per la sicurezza globale.

Il lato commerciale del Malware: il “business model” del malware: abbonamenti, supporto e vendite via Telegram

Il malware principale Lumma Stealer è stato sviluppato utilizzando una combinazione di C++ e ASM, e progettato fin dall’inizio come una soluzione Malware-as-a-Service (MaaS). Gli abbonati accedevano a un pannello per generare varianti del malware, gestire comunicazioni C2 e visualizzare i dati rubati. Gli operatori di LummaC2 gestivano inoltre un bot Telegram dedicato alla vendita diretta dei dati rubati raccolti dagli affiliati.

Le credenziali sottratte – denominate “log” – venivano analizzate, indicizzate e rese disponibili su un marketplace riservato, dove gli acquirenti potevano acquistare crediti in criptovaluta e cercare le informazioni più redditizie. I log venivano anche raccolti da altri attori criminali che rivendevano l’accesso alle proprie collezioni, sempre attraverso Telegram.

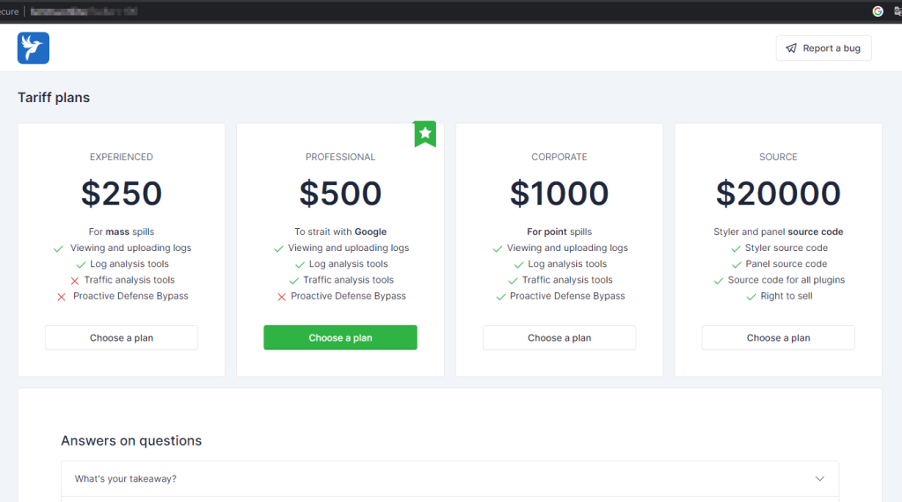
L’offerta commerciale includeva piani di abbonamento mensili compresi tra 250 e 1.000 dollari, con la possibilità di acquistare l’accesso al codice sorgente per 20.000 dollari. Per facilitare l’utilizzo anche da parte di attori meno esperti, il gruppo aveva pubblicato una documentazione tecnica dettagliata su Gitbook, accessibile tramite un sito web dedicato collegato al progetto.
2023 – l’analisi di Darktrace e l’evoluzione delle campagne malevole

Nel periodo compreso tra gennaio e aprile 2023, Darktrace, azienda britannica specializzata in cybersicurezza basata su intelligenza artificiale auto-apprendente, ha osservato numerose attività legate a Lumma Stealer, in particolare in Europa e Nord America.

Il malware, venduto su forum underground e su Telegram fin dal 2022, era offerto a partire da 250 dollari ed era promosso da un attore noto come “Shamel”. Le infezioni rilevate da Darktrace sono avvenute tramite software craccati (come VLC e versioni contraffatte di ChatGPT), oppure attraverso e-mail con allegati o link malevoli, in alcuni casi mascherate da comunicazioni ufficiali di aziende note. Un esempio emblematico riguarda un attacco di spear-phishing in Corea del Sud che impersonava Bandai Namco.

Darktrace ha rilevato numerosi casi di esfiltrazione di dati tramite HTTP POST verso server C2 associati a Lumma, spesso caratterizzati dall’uso dell’user agent “TeslaBrowser/5.5” e della URI “/c2sock”. In un caso documentato, accedendo manualmente a un indirizzo IP sospetto, è stato possibile visualizzare un pannello di controllo in lingua russa, riconducibile all’infrastruttura di comando del malware.

Ulteriori analisi dei PCAP hanno confermato l’esfiltrazione di informazioni sensibili. In diversi dispositivi compromessi, sono state inoltre rilevate connessioni simultanee ad altri malware noti come Raccoon Stealer, RedLine, Vidar e Laplas Clipper, suggerendo che Lumma venga spesso utilizzato all’interno di pacchetti malware multipli.

Questi infostealer, anch’essi offerti come Malware-as-a-Service (MaaS), sono strumenti privilegiati dei traffer team, gruppi criminali specializzati nella raccolta e rivendita di credenziali su larga scala, attraverso modelli di business sempre più sofisticati e automatizzati.

2025 – ClickFix ed EtherHiding: l’evoluzione silenziosa di Lumma Stealer

Ad aprile 2025, Microsoft ha individuato diverse campagne mirate alla distribuzione di Lumma Stealer, sfruttando tecniche avanzate come EtherHiding e ClickFix. La prima consiste nell’utilizzare smart contract su blockchain (es. Binance Smart Chain) per ospitare codice malevolo, eludendo i tradizionali sistemi di rilevamento.

La tecnica ClickFix, invece, sfrutta l’ingegneria sociale attraverso finte schermate di errore, inducendo l’utente a incollare comandi nel prompt di Windows, che portano al download del malware. In un caso, siti compromessi iniettavano JavaScript per interrogare la blockchain, recuperare il codice ClickFix e presentarlo agli utenti. In un’altra campagna del 7 aprile, un’ondata di e-mail indirizzate a organizzazioni canadesi utilizzava falsi avvisi di fatture per reindirizzare le vittime a un sito malevolo, sfruttando un sistema di redirezione Prometheus TDS e la stessa tecnica ClickFix. Il codice finale scaricato tramite mshta e PowerShell installava Lumma Stealer, in alcuni casi associato al malware Xworm.

Un modello da replicare: disarticolata una minaccia globale con approccio congiunto

Lumma Stealer si è distinto nel panorama delle minacce informatiche non solo per l’ampiezza delle sue capacità tecniche, ma anche per l’approccio organizzativo e commerciale adottato dai suoi operatori. La struttura del servizio, infatti, ricalcava in modo inquietante quella di un software legittimo, offrendo piani di abbonamento, documentazione tecnica dettagliata e supporto.

Questi elementi, tipici delle piattaforme SaaS professionali, hanno reso Lumma particolarmente accessibile anche ad attori con competenze tecniche limitate, contribuendo alla sua rapida diffusione e all’efficacia delle campagne condotte. La combinazione di tecniche avanzate di evasione, distribuzione multi-vettoriale e modello commerciale scalabile ha fatto di Lumma uno dei MaaS più pericolosi degli ultimi anni.

Lo smantellamento della sua infrastruttura ha segnato una tappa fondamentale nella lotta alla criminalità informatica. Questo risultato è stato possibile grazie a un’azione congiunta tra agenzie governative e partner tecnologici, che ha visto Microsoft in prima linea, affiancata da Europol ed altri attori pubblici, insieme a partner privati e numerosi fornitori di sicurezza.

Il caso Lumma dimostra come la sinergia tra pubblico e privato sia oggi essenziale per contrastare minacce sofisticate che evolvono secondo logiche industriali. Se da un lato la criminalità informatica continua a professionalizzarsi, dall’altro solo una risposta coordinata e condivisa può garantire efficacia e impatto reale in un contesto in cui la sicurezza digitale è un obiettivo condiviso.

Riferimenti

https://blogs.microsoft.com/on-the-issues/2025/05/21/microsoft-leads-global-action-against-favored-cybercrime-tool/

https://www.bitsight.com/blog/lumma-stealer-is-out-of-business

https://www.cloudflare.com/it-it/threat-intelligence/research/report/cloudflare-participates-in-joint-operation-to-disrupt-lumma-stealer/

https://www.darktrace.com/blog/the-rise-of-the-lumma-info-stealer

https://ieu-monitoring.com/editorial/europol-and-microsoft-disrupt-worlds-largest-infostealer-lumma/822132?utm_source=ieu-portal

https://www.microsoft.com/en-us/security/blog/2025/05/21/lumma-stealer-breaking-down-the-delivery-techniques-and-capabilities-of-a-prolific-infostealer/

https://socradar.io/disrupting-lumma-stealer-malware-microsoft-leads-global-action/

https://www.windowsblogitalia.com/2025/05/microsoft-mette-fine-malware-lumma-stealer/

Profilo Autore

Cyber Security Expert | Digital Forensics Examiner | Docente & Speaker

Lead Auditor ISO/IEC 27001:2022, opera nei settori della Cybersecurity e Digital Forensics, con oltre dieci anni di esperienza nella consulenza tecnica, nell’analisi forense e nella formazione.

È docente di Cybersecurity presso l’European Forensic Institute di Malta, dove ricopre il ruolo di responsabile del Master in Cyber Security, Digital Forensics & Crime Analysis.

Affianca all’attività di consulente un’intensa attività di relatore e docente, partecipando a eventi nazionali e internazionali e collaborando con il mondo accademico italiano.

Membro ONIF (Osservatorio Nazionale sull’Informatica Forense), fa parte della redazione del magazine L’Europeista occupandosi di Cybersecurity e normativa di settore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lumma-stealer/


CERT-AGID 28 giugno – 4 luglio: 79 campagne malevole e MintsLoader all’attacco


Nella settimana appena trascorsa, il CERT-AGID ha monitorato e analizzato 79 campagne malevole attive sul territorio italiano.

Di queste, 32 hanno avuto come target diretto soggetti italiani, mentre le restanti 47, pur essendo di natura più generica, hanno comunque coinvolto il nostro Paese.

Come di consueto, l’Agenzia ha fornito agli enti accreditati una serie dettagliata di dati utili alla mitigazione delle minacce, condividendo ben 2723 indicatori di compromissione.

I temi della settimana

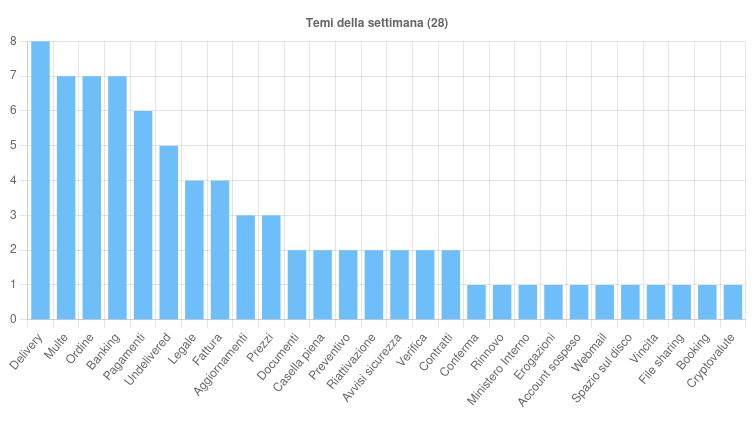
Sono stati 28 i temi sfruttati dai cybercriminali per portare avanti le campagne malevole rilevate dal CERT-AGID nel corso della settimana.

Tra questi, il più ricorrente è stato quello delle Multe, utilizzato in sette campagne di phishing interamente focalizzate sull’Italia.

In questi casi, le vittime ricevevano false comunicazioni relative a presunte sanzioni stradali non pagate, apparentemente inviate da PagoPA. L’obiettivo è, come sempre, sottrarre i dati delle carte di pagamento, facendo leva sulla plausibilità e sull’urgenza del messaggio.

Nella settimana appena trascorsa, il CERT-AGID ha monitorato 79 campagne malevole sul territorio italiano ed emesso 2723 indicatori di compromissione.

Anche il tema delle Spedizioni si conferma una leva efficace per colpire gli utenti italiani: in tre campagne di phishing, di cui due localizzate, i messaggi hanno finto di provenire da corrieri noti come DHL, BRT e FedEx, cercando di trarre in inganno le vittime con false notifiche di consegna.

Lo stesso tema è stato sfruttato anche per diffondere malware come FormBook e VipKeylogger attraverso cinque campagne generiche.

Non sono mancate campagne basate su presunti Ordini effettuati: una campagna di phishing generica e sei campagne malware veicolate via email hanno utilizzato questo pretesto per distribuire famiglie come VipKeylogger, FormBook, Remcos e Obj3ctivity.

Il settore Bancario è stato colpito da sei campagne, prevalentemente italiane, che hanno combinato phishing e diffusione di malware. Tra i finti mittenti figura anche ING, e tra i codici malevoli rilevati ci sono Copybara, Bingomod, Remcos e AgentTesla.

Infine, il tema dei Pagamenti è stato sfruttato in sei campagne via email, di cui una localizzata. Tra i casi più emblematici, un tentativo di phishing che imitava PayPal e attacchi finalizzati alla distribuzione di AsyncRat, FormBook e QuasarRAT.

Gli altri temi emersi hanno supportato campagne di vario tipo, contribuendo alla diffusione sia di phishing sia di malware, a conferma di un panorama sempre più variegato e insidioso.

Tra gli eventi più rilevanti osservati dal CERT-AGID in questa settimana, spicca una nuova campagna malware che sfrutta caselle PEC compromesse per veicolare il malware MintsLoader.

Le email ingannevoli contengono link che conducono al download di un file JavaScript, il quale avvia l’esecuzione di uno script PowerShell. La tecnica impiegata richiama modalità operative già riscontrate in precedenti campagne simili, a conferma di una strategia ricorrente che continua a sfruttare la fiducia riposta nelle comunicazioni certificate.

Un altro episodio di rilievo riguarda l’INPS, finita ancora una volta nel mirino di una nuova campagna di smishing. Anche in questo caso lo schema ricalca quello già visto in attacchi precedenti, con messaggi SMS che mirano a sottrarre dati personali e documenti delle vittime, allo scopo di utilizzarli per furti di identità.

Fonte: CERT-AGID

Rimane inoltre alta l’allerta su un’ondata persistente di phishing che sfrutta il brand PagoPA.

Dopo le numerose segnalazioni delle scorse settimane, il CERT-AGID ha documentato nel solo mese di giugno ben 23 campagne fraudolente basate su questo tema.

Si tratta di messaggi email che, come scrivevamo poco sopra, fingono di notificare presunti verbali per infrazioni stradali, con l’intento di sottrarre dati sensibili e informazioni sulle carte di pagamento.

Malware della settimana

Nel corso dell’ultima settimana, il CERT-AGID ha individuato 15 diverse famiglie di malware attive sul territorio italiano.

Tra le campagne più significative figura quella di FormBook, rilevato in nove varianti generiche veicolate via email a tema “Booking”, “Ordine”, “Pagamenti”, “Preventivo”, “Delivery” e “Prezzi”. I messaggi contenevano allegati in formato RAR, LZH, CAB, IMG e ZIP, sfruttando estensioni compresse per eludere i controlli.

Remcos continua a essere una presenza costante nello scenario nazionale, con una campagna espressamente italiana focalizzata sul settore bancario e quattro campagne generiche riconducibili ai temi “Contratti”, “Ordine”, “Banking” e “Legale”. Anche in questo caso, la modalità di diffusione è via email con allegati compressi in formato ZIP, RAR e ARJ.

VipKeylogger è stato riscontrato in cinque campagne generiche che sfruttano la leva degli ordini, delle spedizioni e delle offerte commerciali. Gli allegati malevoli erano distribuiti nei consueti formati ZIP, RAR e 7Z.

Quattro invece le campagne che hanno visto protagonista AsyncRat, legate a finte richieste di pagamento, aggiornamenti contrattuali e preventivi, sempre tramite file compressi, in particolare RAR, ISO e ZIP.

Fonte: CERT-AGID

Di rilievo, ovviamente, la succitata campagna che ha diffuso il malware MintLoader attraverso messaggi PEC apparentemente legittimi. I messaggi contenevano link a script JavaScript che avviavano un’esecuzione tramite PowerShell, come già osservato in campagne simili.

Due malware, BingoMod e Copybara, sono invece arrivati via SMS, in campagne italiane che sfruttavano il pretesto bancario per indurre gli utenti a cliccare su link malevoli che scaricavano un file APK infetto.

Per quanto riguarda AgentTesla, è stata rilevata una campagna italiana a tema “Fattura” con allegati in formato LZH, oltre a un’altra generica a tema “Banking” che utilizzava file ZIP come vettore.

Chiude il quadro un gruppo di campagne generiche che hanno diffuso malware come LummaStealer, XWorm, Grandoreiro, QuasarRAT, SnakeKeylogger e Amadey, tutte tramite email con allegati compressi.

Phishing della settimana

Per quanto riguarda le campagne di phishing osservate questa settimana, sono stati coinvolti ben 19 brand, tra reali e simulati.

A emergere con particolare frequenza sono state le campagne che sfruttano i nomi di PagoPA, GLS, DHL, ING e Aruba, tutti marchi ben noti al pubblico italiano e quindi ideali per aumentare la credibilità degli attacchi.

Fonte: CERT-AGID

Il fenomeno più rilevante è rappresentato come spesso accade dalle numerose campagne di phishing che non si appoggiano a un brand specifico, ma che si presentano come semplici notifiche di webmail non brandizzate.

Proprio la genericità di queste comunicazioni rende più difficile riconoscerle come minacce, contribuendo così ad accrescerne l’efficacia.

Formati e canali di diffusione

Nel corso dell’ultima settimana di monitoraggio, il CERT-AGID ha rilevato l’utilizzo di quindici diverse tipologie di file malevoli all’interno delle campagne attive sul territorio italiano.

A prevalere nettamente sono i formati compressi, che restano lo strumento preferito per superare i controlli di sicurezza e recapitare codice dannoso agli utenti.

Tra questi, i file ZIP si confermano i più sfruttati, utilizzati in ben 11 campagne, seguiti dai RAR con 9 rilevamenti. Altri formati compressi come 7Z, LZH, ISO e APK, quest’ultimo utilizzato per infettare dispositivi mobili, sono stati impiegati in due campagne ciascuno.

In coda, con un solo utilizzo ciascuno, troviamo file meno ricorrenti ma comunque insidiosi, come GZ, EXE, IMG, MSI, CAB, PS1 e ARJ. Anche la varietà di questi formati suggerisce una continua sperimentazione da parte degli attaccanti, alla ricerca di nuove strade per aggirare i sistemi difensivi.

Fonte: CERT-AGID

Quanto ai vettori di diffusione, la posta elettronica tradizionale si conferma ancora il canale di gran lunga più usato, con 74 campagne su 79 veicolate via email.

Si osserva però anche un leggero incremento nell’uso di strumenti alternativi: tre campagne sono passate attraverso la PEC, mentre una ha sfruttato l’SMS e un’altra i servizi di messaggistica istantanea. Segnali che indicano come l’attacco possa ormai arrivare su qualsiasi canale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/07/07/cert-agid-28-giugno-4-luglio-79-campagne-malevole-e-mintsloader-allattacco/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-28-giugno-4-luglio-79-campagne-malevole-e-mintsloader-allattacco


Deepfake per distribuire malware su macOS: la nuova minaccia nord-coreana


Secondo una recente analisi di Huntress, BlueNoroff, un gruppo di hacker nord-coreano, sarebbe il responsabile di una campagna basata su deepfake volta a distribuire malware sui sistemi macOS.

L’individuazione della campagna è avvenuta in seguito a una segnalazione di un partner riguardo un’estensione Zoom malevola installata da un dipendente. Analizzando la situazione, il team di Huntress ha scoperto che l’utente era stato contattato su Telegram da un contatto esterno all’organizzazione; nel messaggio, gli si chiedeva di organizzare un meeting per motivi aziendali.

Il link era apparentemente per una riunione Google Meet, ma una volta cliccato rimandava a un dominio Zoom controllato dagli attaccanti. Entrando nel meeting ci si trovava di fronte i deepfake di diversi leader aziendali, insieme ad altre figure esterne. Durante l’incontro, il dipendente si trovava col microfono non funzionante; i deepfake a quel punto gli dicevano che, per usarlo, avrebbe dovuto scaricare un’estensione Zoom tramite Telegram, la quale portava poi a scaricare il malware per macOS.

Deepfake macOS

Nel dettaglio, l’estensione scaricata era in realtà un AppleScript che scaricava un payload un sito web controllato dal gruppo. Il payload eseguiva a sua volta uno script che disabilitava il logging della bash e verificava la presenza di Rosetta 2 per poter eseguire i binari x86_64. Lo script si occupava inoltre di scaricare altri payload malevoli.

Nonostante gli attaccanti abbiano eliminato il payload principale del malware dal proprio dominio durante l’analisi, il team di Huntress è riuscito a individuare 8 binari malevoli sulla macchina della vittima:

  • Telegram 2, responsabile dell’esecuzione della backdoor primaria;
  • Root Troy V4, un’altra backdoor usata per scaricare gli altri payload ed eseguirli;
  • InjectWithDyld, un loader che esegue un’applicazione Swift e un altro malware in grado di eseguire comandi;
  • XScreen, un keylogger;
  • CryptoBot, un infostealer che cerca e raccoglie file relativi alle criptovalute;
  • NetChk, un binario quasi vuoto che genera numeri casuali all’infinito.

“Storicamente, macOS è sempre stato considerato un obiettivo minore rispetto alla sua controparte Windows. Insieme all’idea che “i Mac non prendono virus” che di è diffusa negli ultimi due decenni, sono spesso considerati “non bisognosi di protezione”” ha affermato il team di Huntress. “A causa di questa visione, è comprensibile che si arrivi ad attacchi più mirati. Negli ultimi anni, abbiamo visto macOS diventare un bersaglio più significativo per gli attaccanti, soprattutto per quanto riguarda i gruppi altamente sofisticati e sponsorizzati dallo Stato“.

Questi attacchi sono destinati a crescere in complessità e numero: per questo è essenziale aumentare la protezione dei sistemi. Al fine di proteggere i sistemi macOS è essenziale, nel caso di minacce deepfake, istruire i propri dipendenti sui pericoli del phishing, aiutandoli a individuare le comunicazioni sospette. Altri indicatori di possibile tentativo di phishing è anche l’improvvisa modifica della piattaforma di meeting, specie se all’ultimo minuto, o la richiesta di installare estensioni o plugin.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/06/19/deepfake-per-distribuire-malware-su-macos-la-nuova-minaccia-nord-coreana/?utm_source=rss&utm_medium=rss&utm_campaign=deepfake-per-distribuire-malware-su-macos-la-nuova-minaccia-nord-coreana