CERT-AGID 13-19 dicembre: phishing PagoPA e smishing INPS


Nel corso della settimana appena analizzata, il CERT-AGID ha rilevato 82 campagne malevole.

Di queste, 46 hanno avuto obiettivi specificamente italiani, mentre 36 campagne di natura generica hanno comunque interessato utenti e organizzazioni nel Paese.

Agli enti accreditati sono stati messi a disposizione 966 indicatori di compromissione (IoC). 

I temi della settimana

Sono 23 i temi sfruttati per veicolare campagne di phishing e malware, con una concentrazione significativa su banking, multe, pagamenti e verifiche.

Il tema Banking è stato utilizzato in sei campagne di phishing, cinque delle quali italiane, che hanno preso di mira clienti di Wise, Nexi, Crédit Agricole, Intesa Sanpaolo e ING.

La scorsa settimana il CERT-AGID ha osservato 82 campagne malevole rilevate in Italia, emettendo 966 indicatori di compromissione.

Lo stesso è stato sfruttato anche per cinque campagne malware, orientate alla diffusione di Copybara, AgentTesla, FormBook, NexusRoute e Frogblight, con una particolare attenzione ai dispositivi mobili.

Il tema Multe continua a rappresentare uno dei vettori più efficaci per il phishing, con undici campagne tutte italiane basate su finte comunicazioni PagoPA.

Le email simulano notifiche di sanzioni stradali non pagate e spingono gli utenti a fornire dati personali e bancari attraverso link malevoli.

Il tema Pagamenti è stato impiegato in quattro campagne di phishing, di cui una generica, che hanno abusato dei nomi di Disney+, Autostrade per l’Italia, cPanel e DHL.

In parallelo sono state osservate quattro campagne malware che hanno diffuso AgentTesla, FormBook, PureLogs e PhantomStealer, confermando la centralità di questo tema per la distribuzione di payload malevoli.

Il tema Verifica è comparso in sette campagne di phishing, quattro delle quali italiane, che hanno abusato, tra gli altri, dei nomi di INPS e Ar24, facendo leva su richieste di controllo o aggiornamento dei dati per sottrarre credenziali.

Tra gli eventi di particolare interesse, il CERT-AGID segnala la pubblicazione di un nuovo paper di ricerca dedicato ai meccanismi interni dei Large Language Model (LLM).

Il documento analizza come nascano rifiuti, bias, allucinazioni e segnali di sicurezza all’interno dei modelli e mostra come, intervenendo sulle attivazioni tramite tecniche di activation engineering o steering, sia possibile alterare tali segnali fino ad aggirare le barriere di sicurezza.

Fonte: CERT-AGID

Sul fronte operativo, è stato invece rilevato un nuovo caso di smishing ai danni di utenti INPS, in cui gli attaccanti mirano a raccogliere un ampio set di dati personali.

Oltre alle generalità, a un selfie e all’IBAN, alle vittime viene richiesto il caricamento di immagini di carta di identità, tessera sanitaria, patente e delle ultime tre buste paga.

Malware della settimana

Nel periodo analizzato sono state individuate 14 famiglie di malware attive in Italia.

AgentTesla si conferma tra i più diffusi, con otto campagne italiane a tema “Pagamenti”, “Fattura” e “Banking” che sfruttano allegati ZIP, TAR e UUE, oltre a quattro campagne generiche a tema “Ordine”, “Documenti” e “Preventivo” che utilizzano come vettore iniziale file XLSX e 7Z.

FormBook è stato osservato in due campagne italiane a tema “Ordine” e “Banking”, diffuse tramite file 7Z e Z, e in quattro campagne generiche legate a “Aggiornamenti”, “Ordine”, “Documenti” e “Pagamenti”, veicolate con allegati DOCX e RAR.

Sono state inoltre rilevate due campagne generiche di AsyncRAT veicolate tramire file ZIP a tema “Booking” e “Documenti”, insieme a due campagne di Remcos legate ai temi “Prezzi” e “Aggiornamenti” che hanno sfruttato i file ZIP e 7Z.

Una campagna italiana di MintLoader ha sfruttato caselle PEC compromesse per distribuire file ZIP, mentre Amadey è comparso in una campagna generica a tema “Contratti” veicolata tramite file MSI.

Fonte: CERT-AGID

Particolarmente rilevante anche l’attività malware su dispositivi Android, con campagne sia italiane che generiche che hanno diffuso Copybara, Frogblight e NexusRoute tramite SMS contenenti link a file APK dannosi, tutte riconducibili al tema Banking.

Completano il quadro una campagna generica di Grandoreiro a tema “Legale” che allega ISO, una campagna di PhantomStealer a tema “Pagamenti” veicolata con file RAR, una campagna di PureLogs distribuita tramite allegati GZ e una campagna di StrRat a tema “Prezzi”.

Infine, il CERT-AGID segnala l’esposizione di un repository accessibile tramite un sottodominio trycloudflare.com, che mostrava una open directory contenente file riconducibili alle famiglie malware XWorm, AsyncRAT e PureHVNC.

Phishing della settimana

Sono 30 i brand coinvolti nelle campagne di phishing rilevate nel periodo.

Per numerosità spiccano le operazioni che sfruttano il nome di PagoPA e iCloud, insieme alle sempre frequenti campagne di webmail non brandizzate, orientate al furto di dati personali e credenziali di accesso.

Fonte: CERT-AGID

Formati e canali di diffusione

Gli archivi compressi restano lo strumento principale per la diffusione dei contenuti malevoli.

Nel periodo osservato sono state individuate 17 tipologie di file, con ZIP al primo posto (8 utilizzi), seguito da 7Z (4) e da APK e RAR (3).

Con due utilizzi figurano TAR e DOCX, mentre con un solo impiego compaiono GZ, MSI, ISO, JS, BAT, TXT, XLSX, HTML, EXE, UUE e Z.

Per quanto riguarda i canali di distribuzione, la posta elettronica rimane dominante con 75 campagne, seguita da sei campagne via SMS e una tramite PEC.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/22/cert-agid-13-19-dicembre-phishing-pagopa-e-smishing-inps/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-13-19-dicembre-phishing-pagopa-e-smishing-inps


Una vulnerabilità di ASUS Live Update di sette anni fa viene ancora sfruttata


Una vecchia vulnerabilità di ASUS Live Update è ancora tutt’altro che “morta”: pochi giorni fa la CISA ha aggiunto il bug al catalogo delle vulnerabilità sfruttate attivamente, rivelando che il rischio è tutt’altro che risolto.

Come riporta MalwareBytes, il caso è scoppiato nel 2019 con l’operazione ShadowHammer a opera del gruppo APT41. I cybercriminali riuscirono a iniettare codice malevolo nell’utility ASUS Live Update sfruttando questa falla e compromettendo i server di aggiornamento.

Il file malevolo era firmato con certificati digitali autentici ASUS, il che lo rendeva invisibile alla maggior parte degli antivirus. L’aggiornamento malevolo è stato inviato sui server ufficiali di ASUS, rendendo l’infezione indistinguibile da un normale aggiornamento di sistema.

ASUS Live Update

Quello che sembrava un incubo ormai concluso è invece tornato prepotentemente alla carica con l’aggiornamento del catalogo CISA. La vulnerabilità, ora tracciata come CVE-2025-59374, viene ancora sfruttata attivamente dagli attaccanti dopo sette anni dalla sua individuazione.

Il problema principale sta nella longevità dell’hardware: molti laptop e PC ASUS vecchi sono ancora in funzione in ambienti domestici o uffici meno aggiornati. Poiché l’utility ASUS Live Update è stata ufficialmente dichiarata End-of-Support il 4 dicembre 2025, non riceverà più patch di sicurezza, lasciando chiunque utilizzi versioni precedenti alla 3.6.8 (o l’ultima 3.6.15) esposto a potenziali attacchi.

L’inclusione nel catalogo della CISA implica che le agenzie governative americane (e per riflesso molte aziende europee che seguono gli stessi standard) sono obbligate a rimuovere o aggiornare il software entro tempi molto brevi. La minaccia non è più limitata a ShadowHammer e APT41, ma è altamente probabile che altri gruppi continuino a sfruttare la stessa falla per distribuire ransomware o sottrarre dati sensibili.

Per proteggersi occorre innanzitutto verificare la versione di ASUS Live Update installata, controllando che sia almeno alla 3.6.8. Considerando che si tratta di un software a fine vita, il consiglio migliore è, se possibile, di disinstallare l’utility e passare a MyASUS, il tool più moderno e supportato dall’azienda per la gestione dei driver.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/19/una-vulnerabilita-di-asus-live-update-di-sette-anni-fa-viene-ancora-sfruttata/?utm_source=rss&utm_medium=rss&utm_campaign=una-vulnerabilita-di-asus-live-update-di-sette-anni-fa-viene-ancora-sfruttata


Kaspersky, le PMI italiane sono un bersaglio strutturale per il cybercrime


Mezzo milione di nuovi file malevoli al giorno. È questo il “numero dell’anno” indicato da Cesare D’Angelo, General Manager Italia, Francia e Mediterraneo di Kaspersky, per raccontare il 2025 della cybersicurezza.

Un dato che fotografa meglio di qualsiasi slogan la trasformazione del malware in un fenomeno industriale, continuo e automatizzato.

Non si tratta di un picco isolato: il numero medio giornaliero di file dannosi individuati da Kaspersky è cresciuto infatti in modo costante negli ultimi cinque anni, passando da circa 380 mila nel 2021 ai 500 mila del 2025.

Una progressione lineare che racconta un ecosistema criminale ormai strutturato, capace di produrre minacce su scala industriale e di adattarsi rapidamente alle contromisure difensive.

A rendere possibile questa crescita non è solo l’aumento del numero di gruppi criminali, ma anche un uso sempre più esteso di strumenti automatizzati.

Cesare D’Angelo, General Manager Italia, Francia e Mediterraneo di Kaspersky.

Tecniche di analisi, generazione e adattamento del codice, sempre più spesso assistite dall’intelligenza artificiale, consentono oggi di abbassare drasticamente costi e tempi di produzione del malware.

Il risultato è un cybercrime meno artigianale e sempre più vicino a un modello industriale.

Italia nel mirino: le PMI come obiettivo prioritario

In questo scenario mondiale già complesso, l’Italia emerge come uno dei Paesi più esposti.

I dati mostrano infatti che il 25% degli attacchi alle PMI rilevati in Europa ha colpito aziende italiane, spesso sotto forma di PUA, le cosiddette Potentially Unwanted Applications, ossia applicazioni apparentemente legittime che imitano brand conosciuti e vengono sfruttate come vettori di compromissione.

“Le PMI non sono solo nel radar dei cyber criminali, sono tra i loro obiettivi principali”, ha spiegato Cesare D’Angelo.

Una vulnerabilità che s’intreccia con la struttura stessa del tessuto produttivo italiano, fatto di imprese medio-piccole con risorse limitate e una superficie digitale in costante espansione.

Credenziali rubate e accessi silenziosi

Il dato forse più indicativo riguarda la tipologia delle minacce. Nel 2025 si è registrata una forte crescita di password stealer, spyware e backdoor, con un aumento particolarmente marcato in Italia rispetto alla media globale.

È il segnale di un cambio di paradigma: l’obiettivo non è più solo infettare, ma entrare senza farsi notare. “In diversi casi che abbiamo analizzato”, ha osservato D’Angelo, “ci siamo accorti che l’attaccante era rimasto all’interno dei sistemi per mesi, se non per anni, prima di essere individuato”.

Il furto di credenziali consente infatti di accedere con permessi legittimi, trasformando l’intrusione in una presenza silenziosa e persistente, difficile da individuare con strumenti di difesa tradizionali.

Strategie deboli e overload operativo

A rendere il quadro ancora più critico è la fotografia interna delle PMI. Solo il 25% dichiara di avere una strategia di cybersecurity solida, mentre il 68% ammette di affidarsi a piani formali che non si traducono in misure operative concrete.

Il problema non è solo tecnologico, ma organizzativo: il 33% delle aziende segnala di ricevere troppi alert, mentre il 30% considera il monitoraggio delle minacce un’attività che richiederebbe una risorsa dedicata a tempo pieno.

In un contesto in cui la sicurezza ricade spesso su team IT non specializzati, impegnati anche nella gestione quotidiana dei sistemi e del supporto agli utenti, il rischio è che gli avvisi vengano ignorati o sottovalutati.

A questo si aggiunge la carenza di competenze: il 17% delle PMI dichiara di non disporre di personale qualificato e, secondo il 25% degli intervistati, i vertici aziendali non riconoscono ancora pienamente la rilevanza strategica della cybersecurity.

Superficie d’attacco in crescita, difesa che fatica a tenere il passo

Nel complesso, i numeri raccontano una dinamica chiara: il volume, la complessità e l’automazione degli attacchi crescono più rapidamente della capacità di difesa delle aziende.

Windows resta il bersaglio principale, con il 48% degli utenti colpiti da diverse tipologie di minacce nel 2025, contro il 29% su macOS, a conferma che la diffusione resta un fattore determinante nelle scelte degli attaccanti.

Ma il punto centrale è un altro: la superficie d’attacco si espande più velocemente delle contromisure. “È per questo”, ha dichiarato D’Angelo, “che non basta più una difesa reattiva. Serve una visione di medio-lungo termine, capace di adattarsi all’evoluzione delle minacce e di guidare gli investimenti in modo coerente”.

Senza questo cambio di prospettiva, la scoperta dell’attacco rischia di arrivare quando è ormai troppo tardi.

Uno sguardo al 2026: attacchi più mirati e nuove superfici di rischio

Se il 2025 ha confermato la maturità industriale del cybercrime, le analisi di Kaspersky indicano che il 2026 potrebbe spingere questa evoluzione ancora oltre.

In particolare, è atteso un aumento di attacchi in grado di colpire in modo diretto supply chain e logistica globale, con un’attenzione crescente ai settori dell’energia e delle tecnologie avanzate.

Allo stesso tempo, gli attaccanti potrebbero rivolgersi sempre più spesso a obiettivi finora considerati “non classici”, come sistemi di trasporto intelligenti, smart building e infrastrutture satellitari, spesso meno protetti e regolamentati.

Sul piano geografico, l’attenzione potrebbe spostarsi progressivamente verso Asia, Medio Oriente e America Latina, aree in cui stanno crescendo investimenti industriali e digitalizzazione.

A fare da moltiplicatore, ancora una volta, sarà l’uso di tecniche sempre più automatizzate e assistite dall’intelligenza artificiale, capaci di rendere questi attacchi più adattivi, persistenti e difficili da intercettare.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/17/kaspersky-le-pmi-italiane-sono-un-bersaglio-strutturale-per-il-cybercrime/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-le-pmi-italiane-sono-un-bersaglio-strutturale-per-il-cybercrime


CERT-AGID 6–12 dicembre: cresce l’uso di Figma e Webflow nel phishing


Nel periodo compreso tra il 6 e il 12 dicembre, il CERT-AGID ha rilevato e analizzato 62 campagne malevole che hanno interessato il territorio italiano.

Di queste, 25 hanno avuto obiettivi specificamente italiani, mentre 37 campagne di natura generica hanno comunque coinvolto utenti e organizzazioni nel Paese.

Nel complesso, sono stati messi a disposizione degli enti accreditati 1.293 indicatori di compromissione (IoC).

I temi della settimana

Sono 22 i temi sfruttati per la diffusione di malware e phishing, con la consueta attenzione su temi quali banking, ordini, verifiche e pagamenti.

Il CERT-AGID ha rilevato 62 campagne malevole in Italia, ed emesso 1.293 indicatori di compromissione.

Il tema Banking è stato utilizzato in sette campagne malware generiche finalizzate alla diffusione di FvncBot, ClayRat, Anatsa, Albiriox, DroidLock e PhantomStealer, tutte mirate al furto di credenziali e informazioni finanziarie, in particolare su dispositivi mobili.

Parallelamente è stata osservata una campagna di phishing italiana ai danni di Intesa Sanpaolo, che conferma l’attenzione costante verso i clienti bancari.

Il tema Ordine ha interessato cinque campagne, sia italiane che internazionali, tutte orientate alla distribuzione di malware come AgentTesla, FormBook, PhantomStealer, XWorm e Remcos.

Lo stesso tema è stato sfruttato anche in due operazioni di phishing rivolte a utenti OneDrive e a servizi di webmail generici, sfruttando la consueta leva degli acquisti e delle spedizioni.

Il tema Verifica è comparso in cinque campagne di phishing, due delle quali italiane, che hanno abusato del nome di American Express, Roundcube, Nexi e cPanel, simulando richieste di controllo o aggiornamento degli account per indurre le vittime a inserire le proprie credenziali.

Il tema Pagamenti, osservato in quattro campagne di phishing, ha preso di mira DocuSign, Autostrade per l’Italia e InfoCert. Una campagna generica parallela ha invece diffuso il malware DarkCloud.

Tra gli eventi di particolare interesse, il CERT-AGID segnala una campagna di phishing che sfrutta nome e logo della Polizia di Stato per sottrarre credenziali email.

L’operazione si distingue per l’uso di un endpoint API di Webflow, utilizzato dagli attaccanti per ottenere in modo automatico i dati inseriti dalle vittime.

Fonte: CERT-AGID

È stata inoltre rilevata una campagna mirata contro studenti e personale di atenei italiani, che utilizza come esca una mail con oggetto “R: Urgente – Elenco dei borsisti”.

Il link presente nel messaggio conduce a una pagina che replica il logo del Ministero dell’Università e della Ricerca (MUR) e successivamente reindirizza verso un falso portale di login Microsoft, dove avviene il furto delle credenziali istituzionali.

Infine, a partire dall’8 dicembre, è in corso una campagna che sfrutta account email compromessi della Pubblica Amministrazione per colpire in modo massivo altri destinatari appartenenti alla PA, mediante invii in CCN.

I messaggi contengono allegati PDF con link a risorse ospitate su Figma, sfruttando la fiducia nella filiera istituzionale per sottrarre credenziali o diffondere ulteriori payload malevoli.

Malware della settimana

Nel corso della settimana sono state individuate 14 famiglie di malware attive in Italia.

AgentTesla è stato osservato in una campagna italiana a tema “Fattura” e in quattro campagne generiche legate a “Ordine”, “Fattura”, “Contratti” e “Prezzi”, veicolate tramite allegati TAR, RAR e LZH.

FormBook ha colpito attraverso una campagna italiana a tema “Ordine” con allegato DOCX e due campagne generiche “Prezzi” distribuite tramite RAR e XLSX.

Fonte: CERT-AGID

Remcos è stato utilizzato in una campagna italiana e in due generiche a tema “Booking” e “Fattura”, veicolate con allegati DOCX e 7Z.

DarkCloud compare in due campagne generiche a tema “Prezzi” e “Pagamenti”, mentre Guloader è stato osservato in una campagna italiana “Contratti” e in una generica “Delivery”.

PhantomStealer è stato individuato in due campagne generiche che hanno sfruttato i temi “Banking” e “Ordine”. In entrambi i casi il malware è stato distribuito tramite email contenenti allegati RAR.

Rilevante anche la presenza di numerose campagne malware per dispositivi Android, che diffondono Albiriox, Anatsa, ClayRat, DroidLock e FvncBot tramite SMS con link a file APK dannosi, tutte concentrate sul tema Banking.

Completano il quadro alcune campagne generiche che hanno diffuso Grandoreiro, Obj3ctivity e XWorm, utilizzando allegati XLAM, JS e ISO inviati via email.

Phishing della settimana

Sono 22 i brand coinvolti nelle campagne di phishing analizzate.

Fonte: CERT-AGID

Per numerosità spiccano le operazioni che sfruttano i nomi di cPanel e PagoPA, insieme alle sempre presenti campagne di webmail non brandizzate, ancora largamente utilizzate per il furto di credenziali.

Formati e canali di diffusione

Gli archivi compressi restano lo strumento principale per la diffusione dei contenuti malevoli.

Nel periodo osservato sono state individuate 13 tipologie di file, con APK al primo posto (7 utilizzi), seguiti da RAR e TAR (4).

Fonte: CERT-AGID

Seguono DOCX (3) e 7Z, ZIP e JS (2). Con un solo utilizzo figurano ISO, XLSX, XLS, LZH, PDF e XLAM.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/15/cert-agid-6-12-dicembre-figma-webflow-phishing/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-6-12-dicembre-figma-webflow-phishing


Google Updates Search Live With Gemini Model Upgrade via @sejournal, @martinibuster

Google has updated Search Live with Gemini 2.5 Flash Native Audio, upgrading how voice functions inside Search while also extending the model’s use across translation and live voice agents. The update introduces more natural spoken responses in Search Live and reflects Google’s effort to improve natural voice queries, treating voice as a core interface as a way for users to get everything they can get from regular search plus enabling them to ask questions about the physical world around them and receive immediate voice translations between two people speaking different languages.

The new updated voice capabilities, rolling out this week in the  United States, will enable Google’s voice responses to sound more natural and can even be slowed down for instructional content.

According to Google:

“When you go Live with Search, you can have a back-and-forth voice conversation in AI Mode to get real-time help and quickly find relevant sites across the web. And now, thanks to our latest Gemini model for native audio, the responses on Search Live will be more fluid and expressive than ever before.”

Broader Gemini Native Audio Rollout

This Search upgrade is part of a broader update to Gemini 2.5 Flash Native Audio rolling out across Google’s ecosystem, including Gemini Live (in the Gemini App), Google AI Studio, and Vertex AI. The model processes spoken audio in real time and produces fluid spoken responses, reducing barriers to natural conversation, reducing friction in live interactions. Although Google’s announcement didn’t say that the model was a speech-to-speech model (as opposed to speech-to-text then text-to-speech), this update follows Google’s October announcement of “Speech-to-Retrieval (S2R). It’s a neural network-based machine-learning model trained on large datasets of paired audio queries.”

These changes show Google treating native audio as a core capability across consumer-facing products, making it easier for users to ask and receive information about the physical world around them in a natural manner that wasn’t previously possible.

Improvements For Voice-Based Systems

For developers and enterprises building voice-based systems, Google says the updated model improves reliability in several areas. Gemini 2.5 Flash Native Audio more consistently triggers external functions during conversations, follows complex instructions, and maintains context across multiple turns. These improvements make live voice agents more dependable in real-world workflows, where misinterpreted instructions or broken conversational flow reduce usability.

Smooth Conversational Translation

Beyond Search and voice agents, the update introduces native support for “live speech-to-speech translation.” Gemini translates spoken language in real time, either by continuously translating ambient speech into a target language or by handling conversations between speakers of different languages in both directions. The system preserves vocal characteristics such as speech rhythm and emphasis, supporting translation that sounds smoother and conversational.

Google highlights several capabilities supporting this translation feature, including broad language coverage, automatic language detection, multilingual input handling, and noise filtering for everyday environments. These features reduce setup friction and allow translation to occur passively during conversation rather than through manual controls. The result is a translation experience that behaves much like an actual person in the middle translating between two people.

Voice Search Realizing Google’s Aspirations

The update reflects Google’s continued iteration of voice search toward an ideal that was originally inspired by the science fiction voice interactions between humans and computers in the popular Star Trek television and movie series.

Read More:

Google Announces A New Era For Voice Search

You can now have more fluid and expressive conversations when you go Live with Search.

Improved Gemini audio models for powerful voice interactions

Gemini Live

5 ways to get real-time help by going Live with Search

Featured Image by Shutterstock/Jackbin

https://www.searchenginejournal.com/google-updates-search-live-with-gemini-model-upgrade/563189/


Apple interviene su due zero-day sfruttati attivamente in attacchi mirati


Apple ha rilasciato degli aggiornamenti di sicurezza straordinari per correggere due vulnerabilità zero-day che, secondo quanto confermato dall’azienda, risultano essere state sfruttate in attacchi reali ad elevata sofisticazione. Il fatto che Apple parli esplicitamente di attacchi mirati contro individui specifici è particolarmente significativa in quanto già in passato si è dimostrata coerente con campagne di sorveglianza avanzata e operazioni di compromissione ad alto valore.

L’intervento fuori ciclo rafforza l’idea che l’ecosistema Apple sia ormai un obiettivo stabile per gruppi capaci di sviluppare exploit complessi e catene di attacco mirate, spesso utilizzate prima che le vulnerabilità vengano individuate e corrette pubblicamente.

Vulnerabilità a livello di motore web e gestione della memoria

Entrambe le falle corrette da Apple ricadono nell’ambito della gestione della memoria all’interno di WebKit, il motore di rendering utilizzato da Safari e obbligatorio per tutti i browser su iOS e iPadOS. La prima vulnerabilità riguarda una condizione di tipo use-after-free, una classe di bug particolarmente critica perché consente a un attaccante di manipolare aree di memoria già liberate, aprendo la strada all’esecuzione di codice arbitrario. La seconda vulnerabilità è invece riconducibile a un problema di corruzione della memoria, anch’esso attivabile attraverso la visualizzazione di contenuti web appositamente costruiti.

Prodotti Apple effettivamente coinvolti

Le vulnerabilità interessano un insieme ben definito di prodotti Apple attualmente supportati. Sul fronte mobile, risultano coinvolti iPhone a partire da iPhone XS e successivi, oltre a numerosi modelli di iPad, inclusi iPad Pro da 13 pollici, iPad Pro da 12,9 pollici dalla terza generazione in poi, iPad Pro da 11 pollici dalla prima generazione, iPad Air dalla terza generazione, iPad dalla settima generazione e iPad mini dalla quinta generazione.

Per quanto riguarda l’ambiente desktop, le correzioni riguardano macOS nelle versioni supportate, inclusi i rami Sonoma, Ventura e Monterey, oltre al browser Safari su macOS. La presenza di WebKit come componente condivisa rende trasversale l’impatto delle vulnerabilità, indipendentemente dal fatto che l’utente utilizzi Safari o un browser di terze parti.

Aggiornamenti di sicurezza e mitigazioni introdotte

Apple ha distribuito le patch attraverso aggiornamenti dedicati di iOS e iPadOS, aggiornamenti correttivi per macOS e un update specifico per Safari. Dal punto di vista tecnico, le mitigazioni introdotte puntano a migliorare la gestione della memoria e a rafforzare i controlli interni per prevenire condizioni di utilizzo improprio delle aree di memoria.

Come da prassi in presenza di zero-day sfruttati attivamente, i dettagli tecnici forniti restano volutamente limitati. Questa scelta riduce il rischio che le informazioni pubbliche possano essere utilizzate per sviluppare exploit affidabili prima che una quota significativa di dispositivi venga aggiornata.

Implicazioni operative per organizzazioni e utenti

Dal punto di vista operativo, l’episodio conferma la necessità di trattare gli aggiornamenti di sicurezza Apple con la stessa priorità riservata alle patch critiche in ambienti enterprise tradizionali. La diffusione di dispositivi iOS e macOS in contesti aziendali rende essenziale disporre di processi di aggiornamento rapidi, in grado di ridurre al minimo la finestra di esposizione.

Per gli utenti ad alto profilo e per le organizzazioni che operano in settori sensibili, l’applicazione tempestiva degli aggiornamenti resta una delle poche contromisure realmente efficaci contro attacchi basati su zero-day. L’ennesima correzione di vulnerabilità già sfruttate in the wild ribadisce che la sicurezza delle piattaforme Apple non può essere considerata implicitamente garantita, ma va gestita con un approccio strutturato e continuo, allineato alle dinamiche delle minacce più avanzate.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/12/apple-interviene-su-due-zero-day-sfruttati-attivamente-in-attacchi-mirati/?utm_source=rss&utm_medium=rss&utm_campaign=apple-interviene-su-due-zero-day-sfruttati-attivamente-in-attacchi-mirati


Misterioso guasto satellitare: centinaia di Porsche “bloccate” in Russia


Panico in Russia: centinaia di Porsche sono rimaste “bloccate” a causa di un guasto al sistema satellitare antifurto. Secondo quanto riportato dal gruppo di concessionarie Rolf, uno dei più grandi in Russia, si è persa totalmente la connettività al Vehicle Tracking System (VTS) installato sui veicoli.

Il sistema è progettato per proteggere l’auto dai furti: nel momento in cui perde connettività, interpreta l’interruzione come un tentativo di furto e attiva l’immobilizzatore del motore. Come riporta Autoblog, i proprietari delle auto si sono ritrovati con veicoli che non si accendevano, oppure che si spegnevano subito dopo averli accesi.

L’interruzione era stata segnalata già a fine novembre. Il fatto che il guasto alle Porsche sia stato sistemico e simultaneo in tutta la Russia ha alimentato speculazioni sul fatto che possa essere stata un’azione intenzionale da parte di un gruppo di attaccanti. Attualmente non ci sono prove che possa effettivamente essere opera di cyberattaccanti; altre ipotesi sostengono quindi che sia stato un malfunzionamento dei server regionali che gestiscono le connessioni, oppure una semplice interferenza satellitare.

Porsche Russia

La funzione di immobilizzazione è presente tutti i modelli Porsche equipaggiati con il VTS di fabbrica a partire dal 2013 e include modelli quali come Cayenne, Macan, Panamera, Taycan, 911 e le serie 718 Cayman e Boxster.

Alcuni automobilisti sono riusciti a ripristinare le funzionalità delle proprie auto tenendo la batteria scollegata per periodi prolungati o disabilitando e riavviando il modulo VTS. La soluzione, però, non ha funzionato per tutti: in tantissimi sono rimasti con un’automobile del tutto inutilizzabile.

Alcune concessionarie stanno inviando dei tecnici per resettare manualmente le unità di allarme, ma in molti casi questo processo richiede lo smantellamento parziale del veicolo.

La situazione è particolarmente critica anche perché, in seguito all’invasione dell’Ucraina nel 2022, Porsche ha sospeso le operazioni commerciali in Russia, eliminando di fatto i canali di assistenza ufficiali e quindi il supporto tecnico diretto.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/12/misterioso-guasto-satellitare-centinaia-di-porsche-bloccate-in-russia/?utm_source=rss&utm_medium=rss&utm_campaign=misterioso-guasto-satellitare-centinaia-di-porsche-bloccate-in-russia


Patch Tuesday, Microsoft risolve una vulnerabilità già sfruttata e due zero-day


Nel bollettino del Patch Tuesday di dicembre Microsoft ha riportato di aver risolto 57 vulnerabilità, di cui una sfruttata attivamente e due zero-day già rese note.

Il bug già sfruttato dagli attaccanti è il CVE-2025-62221, una vulnerabilità Use-After-Free che consente agli attaccanti di elevare i propri privilegi sul sistema e prenderne il controllo. Il bug colpisce il driver Windows Cloud Files Mini Filter. La vulnerabilità è particolarmente pericolosa perché non richiede né l’interazione dell’utente per essere sfruttata, né precondizioni particolari del sistema.

Patch Tuesday

Le altre due vulnerabilità particolarmente d’interesse sono la CVE-2025-64671 e la CVE-2025-54100. Nel primo caso si parla di un bug di command injection presente in Copilot che consente agli attaccanti di eseguire codice da remoto sulla macchina compromessa. Anche in questo caso, non è necessaria l’interazione utente e non servono privilegi particolari per sfruttarlo.

“Tramite un Cross Prompt Inject dannoso in file non attendibili o server MCP, un attaccante potrebbe eseguire comandi aggiuntivi aggiungendoli ai comandi consentiti nelle impostazioni di approvazione automatica del terminale dell’utente” si legge nel dettaglio della vulnerabilità.

La seconda vulnerabilità è sempre una Command Injection, ma colpisce PowerShell. Come il primo bug, anche questo permette a un attaccante di eseguire codice sulla macchina colpita; in questo caso, però, è necessaria l’interazione dell’utente per eseguire l’attacco.

Oltre a queste tre vulnerabilità, il Patch Tuesday di dicembre include le patch per 28 bug di elevation dei privilegi, 19 bug che consentono l’esecuzione di codice da remoto, 4 bug di information disclosure, 3 bug di denial of service e 2 bug di spoofing.

La lista di 57 vulnerabilità non considera le 13 CVE aggiuntive che colpiscono Edge e che sono state analizzate a inizio mese.

È ovviamente consigliato applicare il prima possibile le patch rilasciate dalla compagnia.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/11/patch-tuesday-microsoft-risolve-una-vulnerabilita-gia-sfruttata-e-due-zero-day/?utm_source=rss&utm_medium=rss&utm_campaign=patch-tuesday-microsoft-risolve-una-vulnerabilita-gia-sfruttata-e-due-zero-day


Prompt injection, un problema che potrebbe non venire mai risolto. La visione dell’NCSC


Secondo il National Cyber Security Centre (NCSC), l’agenzia governativa del Regno Unito per la cybersecurity, il problema della prompt injection (PI) potrebbe non venire mai risolto.

In un approfondimento dedicato l’agenzia ha spiegato che, nonostante le due vulnerabilità vengano spesso accostate, sono in realtà concettualmente molto diverse. Assumere che siano simili significa rischiare di sottovalutare la PI e di conseguenza applicare  misure di mitigazione inefficaci.

“Sebbene il confronto tra la prompt injection e la SQL injection possa essere allettante, è anche pericoloso. La seconda può essere adeguatamente mitigata con query parametrizzate, ma è probabile che la prima non possa mai essere adeguatamente mitigata allo stesso modo. Il meglio che possiamo sperare è di ridurre la probabilità o l’impatto degli attacchi” si legge nel post.

prompt injection

Il concetto dietro le due vulnerabilità è lo stesso: in entrambi i casi si tratta di una gestione errata di dati e istruzioni che consente di eseguire l’input utente come un comando. Nel caso della SQL injection la mitigazione standard è l’uso di query parametrizzate che trattano sempre l’input come dato e mai come istruzione.

Nel caso degli LLM questa distinzione non esiste: quando il chatbot riceve un prompt, lo elabora senza distinguere le istruzioni dai dati, cercando sempre di prevedere il token successivo più probabile. Poiché non c’è una separazione vera tra istruzione e dato a livello del modello, non esiste un equivalente delle query parametrizzate deterministico e risolutivo.

Ad oggi la mitigazione della prompt injection è un’area di ricerca molto attiva e include già diversi approcci, come l’individuazione dei tentativi di injection, l’addestramento dei modelli per prioritizzare le istruzioni rispetto a “dati che sembrano istruzioni” e istruire il modello su cosa sono i “dati“. Di fatto le metodologie si basano sempre sull’idea di separare ciò che è “dato” da ciò che è “istruzione”; poiché però gli LLM operano in maniera intrinsecamente diversa dagli altri sistemi, la mitigazione non è definitiva. 

Prompt injection: urge applicare strategie di mitigazione

Per ridurre il rischio, è fondamentale che sviluppatori e team di sicurezza comprendano che la PI è un rischio persistente che non può essere mitigato completamente con un prodotto o un’appliance esterna.

È necessario che i modelli e le applicazioni vengano progettate seguendo i principi del Secure Design, soprattutto quando l’LLM è autorizzato a chiamare strumenti esterni o API. La protezione deve includere: l’implementazione di controlli di sicurezza non-LLM che vincolino le azioni del sistema e l’applicazione del principio del least privilege.

È possibile inoltre usare tecniche per ridurre la probabilità che l’LLM agisca sulle istruzioni iniettate usando marcatori come i tag XML per incapsulare e separare la sezione “dati” dalle “istruzioni”. L’NCSC in questo caso sconsiglia di affidarsi a delle deny-list di frasi malevole, in quanto la complessità degli LLM offre infinite riformulazioni che possono eludere questi filtri.

Infine, è essenziale monitorare prompt e dati per identificare attività sospette, inclusi l’input e l’output completi dell’LLM, e le chiamate a strumenti o API. Poiché gli attaccanti spesso devono affinare i loro attacchi, il rilevamento e la risposta a chiamate API o strumenti fallite possono indicare le fasi iniziali di una violazione.

L’NCSC avverte che, come è successo con le SQL Injection, c’è il rischio che, se non si adottano fin da subito approcci di sicurezza migliori, avvenga un picco di compromissioni e fughe di dati. “Rischiamo di vedere questo modello ripetersi con la prompt injection, dato che stiamo per integrare la genAI nella maggior parte delle applicazioni. Se queste applicazioni non sono progettate tenendo conto della prompt injection, potrebbe verificarsi un’ondata simile di violazioni“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/12/10/prompt-injection-un-problema-che-potrebbe-non-venire-mai-risolto-la-visione-dellncsc/?utm_source=rss&utm_medium=rss&utm_campaign=prompt-injection-un-problema-che-potrebbe-non-venire-mai-risolto-la-visione-dellncsc


NASA astronauts will have their own droid when they go back to the Moon

Artemis IV will mark the second lunar landing of the Artemis program and build upon what is learned at the moon’s south pole on Artemis III.

“After his voyage to the Moon’s surface during Apollo 17, astronaut Gene Cernan acknowledged the challenge that lunar dust presents to long-term lunar exploration. Moon dust sticks to everything it touches and is very abrasive,” read NASA’s announcement of the Artemis IV science payloads.

A simple rendering a small moon rover labeled to show its science instruments

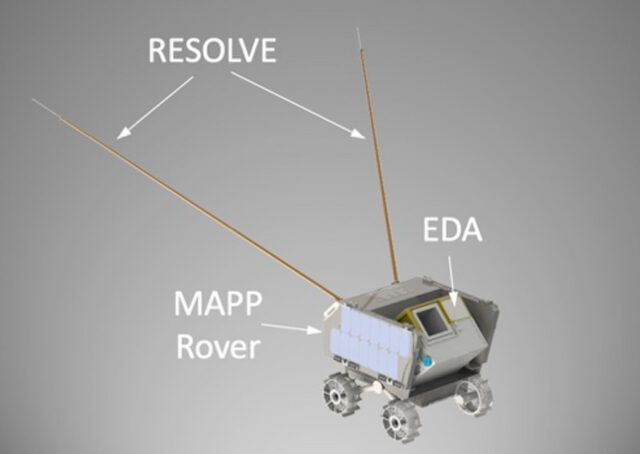
Rendering of Lunar Outpost’s MAPP lunar rover with its Artemis IV DUSTER science instruments, including the Electrostatic Dust Analyzer (EDA) and Relaxation SOunder and differentiaL VoltagE (RESOLVE). Credit: LASP/CU Boulder/Lunar Outpost

To that end, the solar-powered MAPP will support DUSTER (DUst and plaSma environmenT survEyoR), a two-part investigation from the Laboratory for Atmospheric and Space Physics (LASP) at the University of Colorado, Boulder. The autonomous rover’s equipment will include the Electrostatic Dust Analyzer (EDA), which will measure the charge, velocity, size, and flux of dust particles lofted from the lunar surface, and the RElaxation SOunder and differentiaL VoltagE (RESOLVE) instrument, which will characterize the average electron density above the lunar surface using plasma sounding.

The University of Central Florida and University of California, Berkeley, have joined with LASP to interpret measurements taken by DUSTER. The former will look at the dust ejecta generated during the Human Landing System (HLS, or lunar lander) liftoff from the Moon, while the latter will analyze upstream plasma conditions.

Lunar dust attaches to almost everything it comes into contact with, posing a risk to equipment and spacesuits. It can also obstruct solar panels, reducing their ability to generate electricity and cause thermal radiators to overheat. The dust can also endanger astronauts’ health if inhaled.

“We need to develop a complete picture of the dust and plasma environment at the lunar south pole and how it varies over time and location to ensure astronaut safety and the operation of exploration equipment,” said Xu Wang, senior researcher at LASP and principal investigator of DUSTER, in a University of Colorado statement. “By studying this environment, we gain crucial insights that will guide mitigation strategies and methods to enable long-term, sustained human exploration on the Moon.”

https://arstechnica.com/space/2025/12/lunar-outpost-rover-to-study-lunar-dust-alongside-artemis-astronauts-on-moon/