Cyber Crime Conference 2025: una preview dell’evento

La Cyber Crime Conference 2025 si prepara a portare a Roma, il 16 e 17 aprile, un’analisi approfondita delle sfide più urgenti nel panorama della sicurezza informatica. Due giornate intensive che metteranno in dialogo esperti internazionali e nazionali, forze dell’ordine e accademici per esplorare le frontiere più avanzate del contrasto al cybercrime.

Cyber Crime Conference 2025: anticipazioni di programma

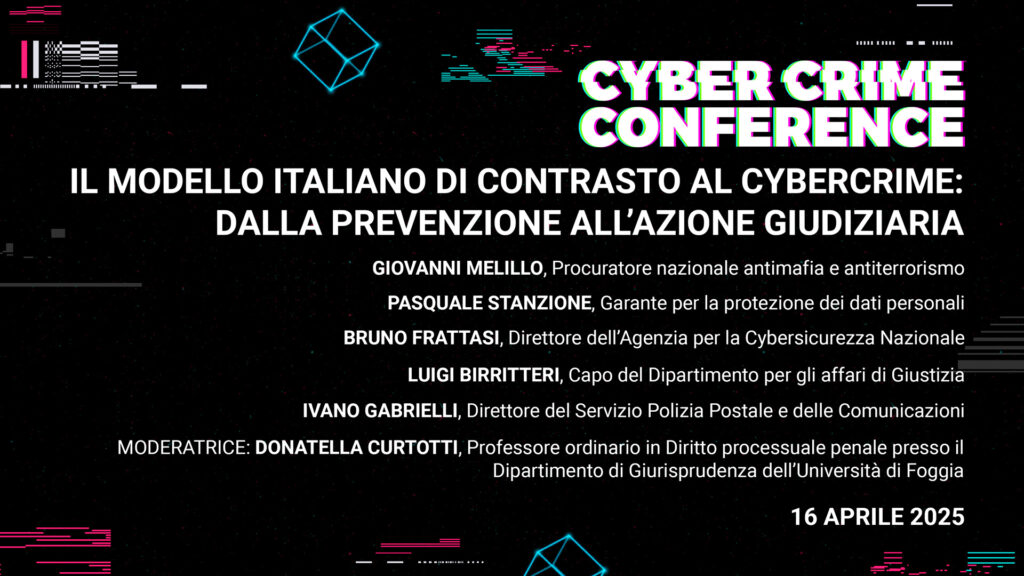
Il programma entrerà nel vivo con un’analisi approfondita del modello italiano di contrasto al cybercrime, esaminando l’approccio sistemico che caratterizza la risposta nazionale alle minacce informatiche. A guidare questa esplorazione saranno alcune delle figure più autorevoli del panorama istituzionale: Giovanni Melillo, Procuratore nazionale antimafia e antiterrorismo, Pasquale Stanzione, Garante per la protezione dei dati personali, Bruno Frattasi, Direttore dell’Agenzia per la Cybersicurezza Nazionale, Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia e Ivano Gabrielli, Direttore del Servizio Polizia Postale e delle Comunicazioni.

Cyber Crime Conference 2025: Giovanni Melillo, Procuratore nazionale antimafia e antiterrorismo, Pasquale Stanzione, Garante per la protezione dei dati personali, Bruno Frattasi, Direttore dell'Agenzia per la Cybersicurezza Nazionale, Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia e Ivano Gabrielli, Direttore del Servizio Polizia Postale e delle Comunicazioni. Donatella Curtotti

Sotto la moderazione esperta della Prof.ssa Donatella Curtotti, questa sessione esplorerà come l’Italia stia costruendo un ecosistema di difesa integrato, dove prevenzione, investigazione e azione giudiziaria si fondono in una strategia coesa, bilanciando sapientemente sicurezza e diritti fondamentali. L’approccio italiano al contrasto delle minacce cyber verrà presentato come case study di un sistema integrato, dove competenze tecniche e giuridiche si fondono in una strategia coordinata di protezione nazionale.

L’architettura del programma riflette la complessità dell’ecosistema cyber contemporaneo, dove l’intelligenza artificiale si intreccia con le capacità cognitive umane nel prevedere e contrastare le minacce emergenti. Dalla gestione predittiva dei rischi all’analisi comportamentale degli attori malevoli, la conferenza esplorerà come le nuove tecnologie stiano rimodellando il panorama della sicurezza informatica.

Un filo conduttore significativo sarà l’evoluzione delle metodologie investigative nell’era della crittografia avanzata. Mentre la privacy digitale diventa un diritto sempre più centrale, le forze dell’ordine si trovano ad affrontare sfide inedite nel bilanciare protezione individuale ed esigenze investigative. Il dibattito si estenderà naturalmente alle implicazioni dei media sintetici e dei deepfake, che stanno ridefinendo i confini tra realtà e manipolazione digitale.

La sicurezza della supply chain software emerge come territorio cruciale di vulnerabilità, dove l’integrazione di blockchain e registri distribuiti promette nuovi paradigmi di protezione. Parallelamente, l’avvento dei gemelli digitali nei sistemi industriali apre scenari tanto promettenti quanto preoccupanti, richiedendo approcci innovativi alla sicurezza delle infrastrutture critiche.

La dimensione quantistica della cybersecurity occuperà uno spazio significativo, con un’analisi approfondita delle vulnerabilità attuali e dei rischi implementativi nella distribuzione delle chiavi quantistiche. Questo si intreccia con la più ampia questione della sovranità digitale, dove l’autonomia nazionale deve necessariamente bilanciarsi con la natura intrinsecamente transnazionale delle minacce cyber.

L’evento dedicherà particolare attenzione all’evoluzione delle tecniche anti-forensics e alle relative contromisure, evidenziando come il machine learning stia trasformando sia gli strumenti di attacco che quelli di difesa. La governance dei dati nell’era digitale emergerà come tema unificante, esplorando le complesse dinamiche tra innovazione tecnologica, sicurezza nazionale e tutela della privacy.

Questo ricco mosaico di temi verrà arricchito da sessioni dedicate ai successi investigativi internazionali, dimostrando come la collaborazione transfrontaliera rimanga l’arma più efficace contro il cybercrime organizzato.

Guarda il video della passata edizione:

[embedded content]

La conferenza si distingue per il suo approccio olistico, che abbraccia tanto gli aspetti tecnici quanto quelli strategici della cybersecurity. Attraverso sessioni interattive, momenti di networking e un’area espositiva dedicata alle ultime innovazioni, l’evento si propone come catalizzatore di connessioni e conoscenze nel panorama della sicurezza informatica.

Anche quest’anno la conferenza è organizzata da ICT Security Magazine in collaborazione con le associazioni Cyber 4.0 (Centro di Competenza nazionale ad alta specializzazione per la cyber security) e SOCINT (Società Italiana di Intelligence)

Per chiunque sia coinvolto nella protezione dello spazio digitale – dai professionisti della sicurezza ai decisori politici, dagli investigatori agli sviluppatori – la Cyber Crime Conference 2025 rappresenta un’opportunità imperdibile di confronto e aggiornamento. In un mondo dove le minacce cyber non conoscono confini, questo evento si configura come un momento fondamentale per costruire le fondamenta di una sicurezza digitale più resiliente e coordinata.

L’iscrizione è ora aperta, hai l’opportunità di partecipare gratuitamente a questo evento cardine nel calendario della cybersecurity globale che si configura come un momento fondamentale per costruire le fondamenta di una sicurezza digitale più resiliente e coordinata.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-crime-conference/


Il Divieto di TikTok, una panoramica approfondita

TikTok, una piattaforma di social media ampiamente popolare sviluppata dalla società cinese ByteDance, è al centro di un intenso dibattito e scrutinio riguardo a possibili divieti negli Stati Uniti a causa di preoccupazioni legate alla sicurezza nazionale e alla privacy dei dati. Con oltre 170 milioni di utenti negli Stati Uniti e più di un miliardo a livello globale, TikTok è diventato un attore significativo nel panorama digitale, in particolare tra il pubblico più giovane, grazie al suo algoritmo unico che promuove video in formato breve generati dagli utenti e facilita la creazione di contenuti virali.

Questa popolarità ha reso TikTok uno strumento di marketing cruciale per le aziende che desiderano coinvolgere segmenti di pubblico mirati. Il dibattito sul futuro della piattaforma negli Stati Uniti si concentra principalmente sulla sua struttura proprietaria, sollevando allarmi tra i legislatori riguardo ai potenziali rischi di influenza straniera e uso improprio dei dati degli utenti. I critici della piattaforma sostengono che i suoi legami con la Cina rappresentano una minaccia seria per la privacy dei dati americani e la sicurezza nazionale, portando a discussioni su misure legislative che potrebbero portare a un divieto a livello nazionale se TikTok non si separasse da ByteDance.

D’altro canto, gli oppositori del divieto sostengono che esso violerebbe il First Amendment e avrebbe un impatto negativo su creatori di contenuti e aziende che dipendono dalla piattaforma per visibilità e reddito. Le recenti iniziative legislative a livello statale e federale riflettono una tendenza crescente alla restrizione dell’accesso a TikTok sui dispositivi governativi, con stati come Kentucky, Virginia e Tennessee che hanno implementato limitazioni specifiche. A livello federale, la U.S. House of Representatives ha approvato il Protecting Americans from Foreign Adversary Controlled Applications Act, che potrebbe effettivamente portare a un divieto a meno che TikTok non interrompa i legami con la sua società madre cinese.

Questa spinta legislativa segna un cambiamento significativo nell’approccio del governo degli Stati Uniti alla regolamentazione delle piattaforme digitali di proprietà straniera. Man mano che il dibattito e le sfide legali proseguono, il potenziale divieto ha suscitato reazioni pubbliche contrastanti, evidenziando una dicotomia tra i sostenitori della sicurezza nazionale e i difensori della libertà di espressione. Le conseguenze di queste azioni potrebbero ridefinire il panorama dei social media, costringendo aziende e creatori di contenuti a rivedere le loro strategie digitali in un ambiente sempre più diffidente nei confronti delle tecnologie straniere.

Con l’evolversi della situazione, il futuro di TikTok negli Stati Uniti rimane incerto, con possibili sviluppi che potrebbero influenzare milioni di utenti americani e l’intera economia digitale.

TikTok, cos’è e come funziona

TikTok, una piattaforma di social media di proprietà della società cinese ByteDance, è stata oggetto di un intenso scrutinio e dibattito in merito al suo possibile divieto negli Stati Uniti. Con oltre 170 milioni di utenti negli Stati Uniti e più di un miliardo in tutto il mondo, la piattaforma è diventata un fenomeno culturale, in particolare tra le giovani generazioni, offrendo uno spazio creativo per la condivisione di video in formato breve e l’interazione comunitaria.

L’algoritmo della piattaforma personalizza i contenuti in base alle interazioni degli utenti, permettendo anche agli account più piccoli di ottenere successo virale, rendendo TikTok essenziale per le piccole e medie imprese che cercano di connettersi con un pubblico mirato. Tuttavia, sono emerse preoccupazioni sulla sicurezza nazionale a causa della proprietà cinese della piattaforma, portando a discussioni sul suo potenziale ruolo come threat vector per la diffusione di disinformazione e violazioni della privacy dei dati.

Mentre il dibattito prosegue, i sostenitori del divieto sostengono che esso sia necessario per proteggere gli interessi della sicurezza nazionale, mentre i critici affermano che una tale mossa violerebbe la libertà di espressione e avrebbe ripercussioni economiche negative, in particolare per i creatori di contenuti e le aziende che dipendono dalla piattaforma. È stata proposta una sospensione temporanea di TikTok, mettendo in evidenza la natura diversificata dei contenuti sulle varie piattaforme di social media e l’importanza di comprendere il pubblico target per affrontare queste sfide.

Il dibattito rimane aperto, con diversi possibili esiti che potrebbero influenzare il futuro della piattaforma negli Stati Uniti.

Interventi normativi: divieti a livello Statale

Kentucky

Il 22 marzo 2023, il Kentucky General Assembly ha approvato il Senate Bill 20, successivamente firmato in legge dal Governatore Andy Beshear. Questa legge vieta il download o l’uso di TikTok sulle reti statali e sui dispositivi rilasciati dallo stato per le agenzie dell’esecutivo, i dipendenti, i contraenti e i membri del Kentucky General Assembly, compreso il personale legislativo e i contraenti. Il ramo giudiziario ha la possibilità di imporre restrizioni simili sui propri dispositivi e reti. Tuttavia, sono previste eccezioni per le istituzioni pubbliche di istruzione superiore e per le agenzie dell’esecutivo che utilizzano TikTok per attività di law enforcement, indagini civili o ricerche relative alle minacce alla sicurezza, a condizione che tale utilizzo non comprometta la sicurezza della rete dell’agenzia.

Virginia

Il 23 febbraio 2023, la Virginia General Assembly ha approvato il Senate Bill 1459, attualmente in attesa di azione da parte del Governatore Glenn Youngkin. Se promulgata, questa legge conferirebbe al Chief Information Officer il potere di limitare la possibilità di scaricare o utilizzare specifiche applicazioni, tra cui TikTok e WeChat, sui dispositivi e sulle reti governative degli organi esecutivo, legislativo e giudiziario della Commonwealth. Possono essere concesse eccezioni per scopi di law enforcement.

Tennessee

LA Tennessee General Assembly ha approvato il Senate Bill 834 il 23 marzo 2023, attualmente in attesa di azione da parte del Governatore Bill Lee. Questa legislazione mira a vietare alle università pubbliche che forniscono accesso a Internet di consentire l’uso di piattaforme di social media gestite da aziende con sede nella People’s Republic of China sulle proprie reti. Sono previste eccezioni per i dipendenti impegnati in attività di law enforcement. Inoltre, il 10 dicembre 2022, il Governatore Bill Lee ha ordinato alle agenzie statali di bloccare l’accesso a TikTok sia sui dispositivi personali sia su quelli statali connessi alle reti governative.

Divieti a livello Federale

Nel marzo 2024, la U.S. House of Representatives ha approvato il Protecting Americans from Foreign Adversary Controlled Applications Act. Questa legge vieterebbe effettivamente TikTok negli Stati Uniti a meno che la piattaforma non venga scorporata da ByteDance entro un determinato periodo di tempo. Il Presidente Joe Biden ha indicato la sua intenzione di firmare la legge se questa verrà approvata dal Senate. Successivamente, nell’aprile 2024, la House ha approvato il H.R. 8038, un pacchetto legislativo che include l’atto sopra menzionato insieme ad altre misure relative al supporto internazionale per Ucraina, Israele e Taiwan, tra altri temi. Il periodo di dismissione è stato esteso a 270 giorni, con un’opzione di proroga di 90 giorni.

Reazione pubblica al divieto di TikTok

Le proposte di divieto di TikTok hanno suscitato una risposta pubblica complessa e articolata, con opinioni fortemente divergenti tra i diversi stakeholder. I sostenitori dei divieti affermano che tali misure siano necessarie per la sicurezza nazionale, citando preoccupazioni riguardo al controllo della piattaforma da parte di un avversario straniero. Sostengono che questi provvedimenti siano content-neutral, mirati alla struttura proprietaria di TikTok piuttosto che ai contenuti stessi. Questa posizione è supportata da valutazioni legali che indicano che le misure non impongono restrizioni basate sui contenuti e sono considerate essenziali per proteggere la data privacy degli americani dalle potenziali minacce derivanti dalla proprietà cinese di ByteDance, società madre di TikTok.

Al contrario, i critici del divieto sollevano preoccupazioni riguardo alle implicazioni per la libertà di espressione e l’autorità morale del governo degli Stati Uniti a livello globale. Alcuni osservatori notano che tali azioni potrebbero dare l’impressione che gli Stati Uniti temano l’influenza straniera, minando la loro reputazione di difensori della free expression. Essi chiedono una maggiore trasparenza sui rischi per la sicurezza nazionale posti da TikTok, sostenendo che la mancata declassificazione delle informazioni rilevanti alimenti solo scetticismo e riduca la fiducia nel governo e nel suo impegno per i valori democratici.

Ulteriormente complicando il dibattito, alcune valutazioni legali hanno indicato che, sebbene la decisione di imporre la divestiture da un controllo cinese possa essere coerente con le pratiche normative, essa potrebbe comunque comportare interruzioni significative per milioni di utenti americani che utilizzano TikTok per l’espressione creativa e l’interazione sociale. Le possibili modifiche operative derivanti da un eventuale divieto, comprese le restrizioni sulla condivisione dei dati e sulle strategie di marketing, hanno lasciato molte aziende in una situazione di incertezza.

Mentre le discussioni continuano, esperti di marketing e aziende sono incoraggiati a rimanere flessibili, esplorando piattaforme e strategie alternative per mantenere l’engagement con il pubblico in un panorama digitale in continua evoluzione. La necessità per i brand di diversificare gli approcci di marketing evidenzia le più ampie implicazioni dei divieti su TikTok, non solo per la piattaforma stessa ma per l’intero ecosistema dei social media.

Sfide legali e considerazioni della Corte Suprema

Negli ultimi anni, TikTok ha affrontato numerose sfide legali, principalmente legate alle preoccupazioni per la sicurezza nazionale e ai diritti sanciti dal First Amendment. La Supreme Court è stata incaricata di valutare la costituzionalità del Protecting Americans from Foreign Adversary Controlled Applications Act, che mira a limitare il funzionamento di applicazioni come TikTok, controllate da avversari stranieri, in particolare dalla sua società madre, ByteDance Ltd. Questa legislazione prende di mira esplicitamente le applicazioni gestite da aziende considerate avversari stranieri secondo la legge statunitense.

Le deliberazioni della Supreme Court hanno evidenziato la tensione tra gli interessi della sicurezza nazionale e i diritti garantiti dal First Amendment, sia per TikTok che per i milioni di utenti americani della piattaforma. L’analisi della Corte si concentra sul determinare se TikTok possa rivendicare diritti ai sensi del First Amendment e se le azioni del governo siano giustificate secondo il strict scrutiny standard per la limitazione della libertà di espressione. Gli esperti legali suggeriscono che, anche nel caso in cui TikTok perdesse la sua battaglia legale, le implicazioni per i diritti degli utenti americani e dei creatori di contenuti rimarrebbero una questione da affrontare.

Sicurezza Nazionale e Libertà di Espressione

I sostenitori dell’Act affermano che la legge non vieta direttamente TikTok, ma affronta preoccupazioni legittime in materia di sicurezza nazionale, consentendo al contempo metodi alternativi di regolamentazione. I critici, invece, sostengono che la normativa impone restrizioni eccessive alla libertà di espressione, con potenziali ripercussioni non solo sulla piattaforma stessa, ma anche sugli utenti che la utilizzano per la creazione di contenuti e l’auto-espressione. I dibattiti legali in corso mettono in luce le complessità del bilanciamento tra gli interessi del governo e i diritti individuali, in particolare nel contesto della commercial speech, che storicamente ha ricevuto una protezione minore rispetto all’espressione individuale.

Risposte e restrizioni a livello globale

I problemi legali di TikTok non si limitano agli Stati Uniti. A livello internazionale, la piattaforma è stata oggetto di scrutinio e restrizioni. Ad esempio, in Bangladesh, sono state avanzate richieste di divieto per applicazioni ritenute “pericolose e dannose”, tra cui TikTok, supportate da varie azioni legali che citano preoccupazioni per la sicurezza dei giovani e il degrado sociale. Nell’agosto 2024, TikTok è stata tra le diverse applicazioni bloccate in Bangladesh durante le proteste, dimostrando una tendenza crescente alla regolamentazione della piattaforma a livello globale.

Queste sfide legali in corso riflettono un dibattito più ampio sulla digital privacy, l’influenza straniera e le implicazioni per la libertà di espressione nell’era dei social media. Con l’evoluzione del panorama legale, gli esiti di questi casi avranno probabilmente effetti duraturi sul funzionamento di applicazioni come TikTok, sia negli Stati Uniti che oltre i suoi confini.

Soluzioni alternative e strategie di adattamento

Passaggio ad altre piattaforme

Mentre le discussioni su un possibile divieto di TikTok negli Stati Uniti guadagnano slancio, content creators e marketers stanno esplorando piattaforme alternative per le loro strategie sui social media. Opzioni come Instagram Reels e YouTube Shorts sono emerse come principali alternative, sebbene presentino sfide uniche in termini di coinvolgimento del pubblico e dinamiche algoritmiche. Molti creators che hanno avuto successo grazie al modello di interazione distintivo di TikTok potrebbero trovare difficile replicare i propri risultati su queste piattaforme più consolidate, che spesso danno priorità ai contenuti dei grandi influencers rispetto ai smaller creators.

Strategie di diversificazione digitale

L’incertezza che circonda TikTok ha spinto le aziende a diversificare i propri approcci di marketing. Sempre più imprese stanno sfruttando il email marketing, le collaborazioni con influencers su piattaforme alternative e campagne guidate dalle community per ridurre la dipendenza da un’unica piattaforma di social media. Questo cambiamento consente ai brands di rimanere agili e resilienti in un panorama digitale in continua evoluzione.

Ad esempio, Duolingo ha iniziato a ridurre il proprio coinvolgimento su TikTok, espandendo invece la propria presenza su Instagram e YouTube, dimostrando un approccio proattivo nella gestione di potenziali interruzioni.

Creazione e rafforzamento delle Community

L’investimento in piattaforme dedicate alla costruzione di community, come Discord e Telegram, sta guadagnando popolarità. Queste piattaforme offrono opportunità per connessioni più profonde con il pubblico, meno influenzate dagli algoritmi dei social media, permettendo ai creators di coltivare comunità fedeli indipendentemente dalle regole di una singola piattaforma.

Inoltre, i brands sono incoraggiati a mantenere connessioni con il proprio pubblico su più piattaforme, garantendo visibilità e coinvolgimento anche in un contesto senza TikTok.

Prepararsi ai cambiamenti del mercato digitale

Mentre TikTok attende una decisione sulle sfide legali che sta affrontando, i content creators e le aziende sono consigliati di prepararsi a un possibile futuro senza l’app. Questo implica l’analisi del comportamento del pubblico su piattaforme alternative e lo sviluppo di strategie di contenuto mirate per coinvolgere efficacemente gli utenti in questi ambienti.

Mantenendo flessibilità nelle strategie di marketing ed esplorando nuove opportunità, aziende e creators possono navigare più efficacemente l’evoluzione del panorama dei social media.

Prospettive future per TikTok e i social media

Il futuro di TikTok negli Stati Uniti rimane incerto, mentre i legislatori si confrontano sulle implicazioni delle possibili misure legislative per affrontare le preoccupazioni legate alla sicurezza nazionale dell’app. Secondo vari report, lo scenario più probabile è che TikTok possa essere vietato se determinate misure legislative non verranno adottate entro l’inizio del 2025, con la possibilità che la piattaforma diventi inaccessibile per gli utenti statunitensi in quel periodo.

Proposte legislative e scenari regolatori

Negli ultimi mesi, all’interno del Senate Commerce Committee si sono svolte importanti discussioni sulla regolamentazione di TikTok. La Committee Chair Maria Cantwell (D-WA) ha espresso la preferenza per una legislazione più solida che possa resistere a eventuali contestazioni legali, cercando di fornire al Commerce Department una maggiore supervisione senza imporre un divieto totale.

La proposta di Cantwell, il GUARD Act, mira ad affrontare le questioni legate alla sicurezza nazionale e alla privacy dei dati, consentendo comunque alla piattaforma di operare sotto standard più severi in materia di raccolta dati.

D’altro canto, alcuni senatori hanno sollevato preoccupazioni sul fatto che le misure proposte possano violare i diritti garantiti dal First Amendment, evidenziando una divisione all’interno del Congress sul miglior approccio per regolamentare TikTok e piattaforme simili. Ad esempio, il Senator Rand Paul (R-KY) ha criticato il crescente controllo federale, sostenendo che rappresenti una minaccia alla libertà di espressione.

Implicazioni per le aziende e i creatori di contenuti

Il possibile divieto di TikTok sta spingendo le aziende a rivalutare le proprie strategie sui social media. Gli esperti suggeriscono che le imprese dovrebbero diversificare gli sforzi di digital marketing su più piattaforme per mitigare i rischi legati alla dipendenza da un unico canale.

Con l’evoluzione del panorama dei social media, le aziende sono incoraggiate a sviluppare direct communication channels con il proprio pubblico, garantendo un coinvolgimento continuo indipendentemente dallo status di TikTok.

Privacy dei dati e protezione delle informazioni degli utenti

Con un’attenzione crescente sulla data privacy e sulla sicurezza, TikTok potrebbe dover implementare modifiche significative alle proprie pratiche di raccolta dati per rimanere accessibile nel mercato statunitense.

Altri tech giants, come Apple e Facebook, hanno già adottato importanti misure di adeguamento alle normative sulla privacy in risposta a preoccupazioni simili, stabilendo un precedente che TikTok potrebbe essere chiamato a seguire.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/divieto-di-tiktok/


Paragon: la vicenda dello spyware Graphite, i chiarimenti del Garante Privacy e il ruolo dell’ACN

Paragon Solutions ltd., società israeliana specializzata in strumenti cyber offensive, ha conquistato nelle ultime settimane un posto di rilievo nella cronaca nazionale e internazionale.

Vediamo in dettaglio come si sia sviluppata la vicenda, in merito alla quale si è recentemente pronunciato anche il Garante italiano per la Protezione dei dati personali.

Paragon Solutions: la società israeliana dietro allo spyware Graphite

Fondata nel 2019 da alcuni ex membri dell’esercito israeliano (IDF), tutti esperti in raccolta di informazioni e intelligence militare, la Paragon si è sempre più specializzata nello sviluppo di strumenti di Signal Intelligence (SIGINT).

Alla fine del 2024 la società è stata acquisita, per circa un miliardo di dollari, da un fondo di private equity statunitense. Dalle notizie trapelate sembra che verrà fusa con altre aziende già in forza al Dipartimento della Difesa di Washington, entrando a far parte delle risorse di cyber intelligence targate USA.

Sul piano dell’offerta commerciale una delle principali soluzioni di Paragon è lo spyware Graphite, un trojan creato per intercettare le comunicazioni su app di messaggistica istantanea o via email, installandosi sui dispositivi tramite attacchi “zero-click”.

E lo scorso 31 gennaio è stata proprio una piattaforma di messaggistica, Whatsapp, a denunciare l’uso del software Graphite per spiare decine di suoi utenti – inclusi giornalisti, attivisti e rappresentanti di varie ONG – in 24 paesi, fra i quali l’Italia.

Paragon e Pegasus: il ruolo ambiguo degli spyware nello scacchiere internazionale

Dopo l’annuncio di Meta-Whatsapp, basato anche sulle ricerche condotte dal Citizen Lab dell’Università di Toronto, è emerso come i clienti italiani di Paragon fossero due enti istituzionali, in particolare un’agenzia di intelligence e un corpo di polizia.

La notizia ha rapidamente scalato le cronache nazionali ed estere, suscitando reazioni e prese di posizione; l’uso di software-spia riveste infatti un ruolo complesso nel diritto vigente, ponendo delicate questioni di bilanciamento tra difesa della sicurezza e tutela dei diritti individuali.

Dal canto suo Paragon sostiene di attuare un “minimal use of invasion of privacy”, sottolineando che tra le caratteristiche di Graphite non rientra l’accesso a fotocamere o microfoni dei dispositivi su cui è in esecuzione.

Afferma, inoltre, di vendere i propri prodotti solo ai governi democratici e con esclusive finalità di supporto alle indagini in ambito criminale o ad attività di prevenzione e contrasto del terrorismo. In questo modo sì contrappone strategicamente alla competitor NSO, creatrice del noto spyware Pegasus, al centro di numerose inchieste per il suo impiego contro giornalisti e politici di tutto il mondo.

Sebbene il governo italiano abbia negato ogni coinvolgimento nelle intercettazioni, Paragon avrebbe scelto di sospendere l’operatività dei propri prodotti nel nostro Paese e di rescindere il relativo accordo commerciale.

Il motivo risiederebbe nella violazione dei termini contrattuali, che formalmente escludono l’impiego di Graphite contro soggetti non coinvolti in alcuna ipotesi di reato.

A breve la vicenda sarà oggetto di un’audizione presso il Comitato parlamentare per la sicurezza della Repubblica (Copasir), dalla quale potrebbero emergere nuovi sviluppi; in corso anche una procedura di due diligence condotta in collaborazione tra Servizi e Agenzia per la Cybersicurezza Nazionale (ACN).

L’avviso del del Garante Privacy: l’uso di spyware può violare la normativa italiana

Lo scorso 14 febbraio, il Garante per la Protezione dei dati personali ha emesso una nota in merito alla vicenda.

Il comunicato si rivolge, senza ulteriori specificazioni, a “tutti coloro che dovessero utilizzare lo spyware “Graphite” della società israeliana Paragon Solutions ltd, o sistemi analoghi, o dovessero utilizzare le informazioni raccolte tramite questi software”.

Come ricorda il Garante “tali attività, svolte al di fuori degli usi consentiti dalla legge, violano il Codice privacy e possono comportare l’applicazione di una sanzione amministrativa fino a 20 milioni di euro o al 4% del fatturato”.

L’Autorità ribadisce, più in generale, che “le intercettazioni di comunicazioni elettroniche che non rientrano nelle finalità di sicurezza della Repubblica e di prevenzione, indagine, accertamento e perseguimento di reati, devono rispettare la normativa in materia di protezione dei dati personali”.

Mentre si attende l’esito delle verifiche condotte dall’ACN, è già evidente come la vicenda Paragon – analogamente al caso Pegasus – imponga una riflessione troppo a lungo rimandata sull’ammissibilità di includere il ricorso agli spyware, nonché ad altri strumenti di sorveglianza digitale, tra le risorse che un paese democratico può utilizzare contro i propri stessi cittadini.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/paragon-spyware-cyber/


UK ordina ad Apple di sbloccare iCloud, rischi per la sicurezza e la privacy

Il governo del Regno Unito ha recentemente emesso un ordine che impone ad Apple di fornire accesso ai dati crittografati degli utenti archiviati su iCloud, in caso di inchieste rilevanti legalmente autorizzate. Questa richiesta, avanzata ai sensi dell’Investigatory Powers Act del 2016, noto anche come “Snoopers’ Charter”, la carta dello spionaggio, solleva preoccupazioni significative riguardo alla privacy di tutti gli utenti Apple e alla sicurezza dei loro dati. Si tratta quindi di un precedente che potrebbe generare un pericoloso effetto domino.

Da parte di Apple e del Governo, vi è da notare che al momento però non è pervenuta nessuna replica. Vediamo allora insieme quali possono essere i possibili impatti e le conseguenze, qualora Apple decidesse di adeguarsi alla richiesta.

L’Investigatory Powers Act del 2016

L’Investigatory Powers Act è una legge britannica che conferisce alle autorità poteri estesi per raccogliere e accedere a dati elettronici. In particolare, consente al governo di emettere “Technical Capability Notices” (TCN), ordini legali, che obbligano le aziende tecnologiche a fornire mezzi per accedere ai dati degli utenti, anche se crittografati. Queste notifiche possono includere l’obbligo di creare backdoor nei sistemi di crittografia o di fornire chiavi di decrittazione. Con backdoor ci si riferisce invece, a un accesso nascosto o non documentato a un sistema informatico, a un software o a una rete, che permette di aggirare le normali procedure di sicurezza e autenticazione.

La richiesta del Governo britannico ad Apple

Secondo quanto riportato dal Washington Post, il governo britannico ha emesso proprio una TCN intimando ad Apple di creare una backdoor nel suo servizio iCloud, al fine di combattere il terrorismo e la criminalità internazionale. Questa richiesta non si limita agli utenti nel Regno Unito, ma si estende a livello globale, potenzialmente influenzando milioni di utenti Apple in tutto il mondo.

L’istanza del governo britannico ad Apple non è stata improvvisa, ma è il risultato di un processo iniziato anni prima. Già nel 2022, il governo del Regno Unito aveva espresso critiche nei confronti dei piani di Apple per introdurre una crittografia avanzata nel suo servizio cloud, sostenendo che questa misura avrebbe ostacolato le indagini su crimini particolarmente gravi. La situazione si è ulteriormente intensificata nei primi mesi del 2024, quando, secondo alcune indiscrezioni, l’Home Office avrebbe presentato ad Apple una bozza dell’ordine per l’introduzione di una backdoor.

Nel marzo 2024, durante un dibattito parlamentare sugli emendamenti all’Investigatory Powers Act, Apple ha formalmente avvertito il Parlamento britannico, sottolineando che l’adozione della legge avrebbe potuto costringere l’azienda a rimuovere importanti funzionalità di sicurezza per gli utenti nel Regno Unito. Infine, il mese scorso, il governo ha emesso ufficialmente l’ordine sotto forma di una “technical capability notice”, rendendo esplicita la richiesta di accesso ai dati crittografati.

La richiesta del governo britannico non significa però che le autorità inizieranno improvvisamente a setacciare i dati degli utenti Apple. È logico pensare che l’accesso a iCloud sarà richiesto in presenza di un grave rischio per la sicurezza nazionale. In ogni caso, la richiesta delle autorità dovrebbe essere motivata e seguire un procedimento giuridico, sulla base di indagini giudiziarie «autorizzate» e di «ragioni valide». Di contro Apple non può lamentarsene pubblicamente perché la legge britannica in oggetto, glielo impedisce.

La posizione di Apple sui dati iCloud

Apple ha storicamente resistito a richieste governative che potrebbero compromettere la sicurezza e la privacy dei suoi utenti. L’azienda offre una funzione chiamata “Protezione Avanzata dei Dati” per iCloud, che utilizza la crittografia end-to-end, garantendo che solo l’utente possa accedere ai propri dati. Nemmeno Apple ha accesso a queste informazioni.

Di fronte alla richiesta del governo britannico, Apple potrebbe considerare la possibilità di rimuovere la funzione “Protezione Avanzata dei Dati” per i backup iCloud solo nel Regno Unito invece di compromettere gli standard di sicurezza a cui ha abituato i suoi utenti. Questa opzione, tuttavia, non risolverebbe il problema, poiché il governo britannico chiede che l’accesso venga garantito anche per gli utenti al di fuori del territorio del Regno Unito. Si pensi al caso di un individuo indagato per attività sospette e residente in un altro Paese, ma con dati archiviati su iCloud.

Impatto e implicazioni globali

Se Apple dovesse conformarsi, potrebbe affrontare richieste simili da parte di governi di tutto il mondo, inclusi quelli con leggi sulla privacy meno rigorose. Questo solleva preoccupazioni significative riguardo alla privacy globale e alla sicurezza dei dati.

Alcuni esempi di paesi che potrebbero seguire l’esempio britannico:

  • Stati Uniti: L’FBI ha più volte chiesto ad Apple e ad altre aziende tecnologiche di fornire accesso ai dati crittografati per indagini su terrorismo e criminalità organizzata. L’esempio britannico potrebbe fornire agli USA un nuovo argomento per chiedere lo stesso.
  • Unione Europea: Anche se l’UE ha leggi sulla privacy più rigide (come il GDPR), alcuni stati membri potrebbero spingere per ottenere accesso ai dati crittografati in nome della sicurezza nazionale.
  • Cina: Il governo cinese già impone restrizioni severe sulla tecnologia e la privacy. Se Apple concedesse l’accesso al Regno Unito, la Cina potrebbe chiedere lo stesso, aumentando la pressione sulle aziende tecnologiche per fornire strumenti di sorveglianza.
  • Russia e Medio Oriente: Alcuni governi con scarsa trasparenza e rispetto dei diritti umani potrebbero usare questa situazione come scusa per ottenere un maggiore controllo sulle comunicazioni dei loro cittadini.

Ancora, se Apple fosse costretta a creare una backdoor per il Regno Unito, il rischio principale sarebbe che tale vulnerabilità venga sfruttata anche da attori malevoli, tra cui:

  • Hacker e cybercriminali: Una backdoor nei sistemi di Apple potrebbe essere scoperta e utilizzata per accedere ai dati sensibili degli utenti, mettendo a rischio informazioni personali, finanziarie e aziendali.
  • Governi autoritari: Alcuni stati potrebbero sfruttare il precedente per giustificare la vigilanza ed il controllo di massa e la repressione di oppositori politici.
  • Interferenze da parte di intelligence straniere: Servizi segreti di paesi terzi potrebbero cercare di sfruttare le falle create per scopi di spionaggio e guerra informatica.

Una volta che una porta d’accesso viene creata, non è più possibile garantire che venga usata solo dai governi “affidabili”.

Per quanto concerne invece le possibili conseguenze ed effetti sulle aziende tecnologiche e sul mercato globale, si evidenzia che le aziende concorrenti, come Google con Google Drive, Microsoft con OneDrive e Meta con WhatsApp e Messenger, potrebbero trovarsi sotto pressione per adottare misure simili, rischiando di compromettere la sicurezza dei loro utenti. Questo scenario potrebbe generare una perdita di fiducia nei servizi cloud, spingendo molte persone a cercare alternative che offrano una maggiore protezione della privacy.

Allo stesso tempo, le piattaforme che garantiscono una crittografia sicura senza backdoor, come ProtonMail, Signal e i servizi di cloud decentralizzato, potrebbero registrare un aumento significativo della loro base utenti. La vulnerabilità introdotta da una backdoor potrebbe inoltre indebolire la posizione competitiva delle aziende tecnologiche occidentali, favorendo la crescita di soluzioni alternative provenienti da mercati meno regolamentati, come quello cinese. Ciò potrebbe portare a una ridefinizione degli equilibri globali nel settore della sicurezza digitale e della protezione dei dati.

Reazioni e critiche

La richiesta del governo britannico ha suscitato critiche da parte di gruppi per la privacy e i diritti civili. Big Brother Watch, un’organizzazione per la privacy con sede nel Regno Unito, ha definito la mossa come una “erosione storica” della crittografia end-to-end.

Anche altre aziende tecnologiche, come Google e Meta, offrono servizi di archiviazione dati crittografati. Finora, dunque non è chiaro se abbiano ricevuto o meno richieste simili da parte del governo britannico.

Considerazioni legali ed etiche

L’istanza del governo britannico solleva quindi questioni legali ed etiche complesse. Da un lato, le autorità sostengono che l’accesso ai dati crittografati è essenziale per combattere il crimine e il terrorismo. Secondo questa prospettiva, fornire alle forze dell’ordine un accesso regolamentato ai dati degli utenti potrebbe migliorare l’efficacia delle operazioni contro il crimine organizzato, la pedopornografia e il terrorismo, evitando che le tecnologie crittografiche diventino uno strumento per nascondere attività illecite.

Dall’altro lato, gli esperti di privacy avvertono che, come sopra accennato, creare backdoor nei sistemi di crittografia potrebbe compromettere la sicurezza dei dati e violare i diritti alla privacy degli utenti. La crittografia non è solo uno strumento di protezione per criminali, ma anche un mezzo essenziale per difendere la privacy e la libertà di espressione di giornalisti, attivisti, dissidenti politici e cittadini comuni.

Questo crea quindi un delicato equilibrio tra le esigenze di sicurezza nazionale e la protezione dei diritti individuali.

A livello giuridico, la richiesta del governo britannico potrebbe entrare in conflitto con normative internazionali sulla protezione dei dati, come il Regolamento Generale sulla Protezione dei Dati (GDPR) dell’Unione Europea, che garantisce agli utenti il diritto alla riservatezza e impone alle aziende tecnologiche di adottare misure rigorose per proteggere le informazioni personali. Inoltre, l’introduzione di una backdoor potrebbe violare principi sanciti da trattati sui diritti umani, come l’Articolo 12 della Dichiarazione Universale dei Diritti Umani, che tutela la privacy e la protezione contro interferenze arbitrarie nella vita privata. Inoltre, la scelta di Apple potrebbe tradursi in una pericolosa violazione dei diritti digitali a livello globale, trasformando la crittografia da strumento di protezione a potenziale meccanismo di sorveglianza.

Possibili scenari futuri

La situazione attuale evidenzia quindi le sfide in corso nel bilanciare la sicurezza nazionale con la privacy degli utenti. A seconda della risposta di Apple alla richiesta britannica, si possono delineare diversi scenari futuri, ognuno con implicazioni significative. Se Apple dovesse rifiutare di conformarsi, il governo britannico potrebbe reagire imponendo sanzioni o limitando l’accesso a determinati servizi Apple nel Regno Unito. L’azienda potrebbe rispondere lanciando una campagna pubblica a difesa della privacy, coinvolgendo altre imprese tecnologiche e organizzazioni per i diritti digitali. Questo scenario potrebbe anche sfociare in una lunga battaglia legale, con cause nei tribunali per stabilire la legittimità della richiesta governativa.

Se invece Apple accettasse di implementare una backdoor, la decisione potrebbe danneggiare la reputazione di Apple come azienda impegnata nella tutela della privacy, causando una perdita di fiducia da parte degli utenti e, di conseguenza, una diminuzione della clientela. Inoltre, governi meno democratici potrebbero sfruttare questa apertura per intensificare la sorveglianza sui propri cittadini, aggravando ulteriormente il problema della violazione dei diritti digitali.

Un’ulteriore possibilità è che Apple decida di modificare i suoi servizi solo per il Regno Unito, rimuovendo la crittografia end-to-end esclusivamente per gli utenti britannici, mentre nel resto del mondo i servizi rimarrebbero inalterati. Tuttavia, questa soluzione potrebbe rivelarsi insufficiente, dal momento che il governo britannico ha esplicitamente richiesto l’accesso anche ai dati di utenti non residenti nel Regno Unito.

La strada intrapresa da Apple in risposta alla richiesta del governo britannico potrebbe avere implicazioni di vasta portata per il futuro della crittografia e della privacy digitale. Gli utenti e le aziende tecnologiche di tutto il mondo seguiranno da vicino gli sviluppi, consapevoli che le decisioni prese oggi potrebbero influenzare le politiche sulla privacy per gli anni a venire.

Conclusioni

La richiesta del governo britannico ad Apple di fornire accesso ai dati crittografati degli utenti riveste carattere peculiare e solleva questioni fondamentali sulla privacy di miliardi di utenti, la sicurezza e i diritti individuali. Mentre la tecnologia continua a evolversi, sarà infatti necessario trovare delle soluzioni per trovare un bilanciamento, in grado di proteggere sia la sicurezza nazionale che diritto fondamentale alla privacy dei cittadini.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/apple-dati-su-icloud/


L’intelligenza artificiale privata come risposta europea a Stati Uniti e Cina

Abituati a pensare all’approccio tecnologico, dove cloud, datacenter e software si fondono per creare nuove aspettative di vantaggio, emerge un interrogativo cruciale: come possiamo garantire che un’azienda italiana adotti sistemi di AI in modo etico, sicuro e conforme alla legge? La risposta risiede nello stack normativo dell’AI, un complesso sistema di regole, standard e principi che guida lo sviluppo e l’implementazione dell’AI in Europa al netto delle recenti pressioni operate da Stati Uniti e Cina.

In un’economia sempre più guidata dai dati, dove la capacità di rischio è fondamentale, solo un sistema di garanzie e protezioni può creare la fiducia necessaria per investire e prosperare con l’intelligenza artificiale. Un approccio che combina il rispetto delle regole esterne con il controllo sui dati personali e non personali, rappresenta la via migliore per garantire che l’AI sia sviluppata e utilizzata in modo responsabile e conforme alla legge. L’importanza di un’intelligenza artificiale privata diventa quindi cruciale nel contesto aziendale moderno, soprattutto in relazione alla necessità di proteggere i dati sensibili e di aderire allo stack normativo dell’AI in cui si opera. L’intelligenza artificiale privata è un elemento di analisi nuovo e ancora poco esplorato ma da tenere in considerazione, in quanto si riferisce all’implementazione e all’uso di sistemi di AI all’interno di un’organizzazione che voglia mantenere il controllo completo sui dati e sugli algoritmi utilizzati.

Ma cosa succede quando questo stack normativo è assente o incompleto?

Ci troviamo di fronte a tre scenari distinti:

  • Anomia (US e Cina): l’assenza di diritto e di regole, un Far West digitale dove vige la legge del più forte e i dati sono vulnerabili da altri privati o dallo Stato (es. Stati Uniti e Cina)
  • Autonomia (hyperscaler AI): l’autoregolamentazione, dove le aziende si danno da sole le proprie regole, rischiando di creare sistemi di AI distorti e non conformi ad altre giurisdizioni. (tipico modello degli operatori iperscalari che operano a livello globale)
  • Ortonomia (EU): l’equilibrio tra il rispetto delle regole esterne e il controllo sui propri dati, tra riconoscimento e terzietà del giudice. (tipico modello eurounionale)

La scelta tra questi scenari non è solo una questione legale, ma anche una decisione strategica che influenza la capacità di un’azienda di proteggere i propri dati, mantenere un vantaggio competitivo e guadagnare la fiducia dei clienti. E’ a questo punto, che l’intelligenza artificiale privata diventa essenziale per le aziende che desiderano proteggere i propri dati messi a rischio anche da scenari geopolitici in forte mutamento, senza condividere il proprio patrimonio di conoscenza con sistemi pubblici di AI offerti da operatori globali in sistemi giuridici non garantiti.

In quale sistema giuridico è preferibile investire?

Abbiamo detto che l’anomia è l’assenza del diritto. Negli Stati Uniti – dopo la cancellazione dell’executive order di Biden, c’è oggi una sostanziale anomia. Non che prima ci fosse un sistema giuridico complesso per il settore dell’AI, ma il tentativo della precedente amministrazione USA, era quello di non lasciare che l’executive order rimanesse orfano di coordinamento internazionale, perché altrimenti avrebbe inciso in maniera povera sul sistema globale dell’AI. In assenza di una regolamentazione specifica, lo ricordiamo, c’è anomia e adikia, non c’è regola e non c’è giudice, di conseguenza non c’è giustizia. In un sistema senza regole come quello immaginato da Trump, i mercati a rete prosperano indisturbati, cogliendo i vantaggi prodigiosi di economie di scala e di scopo, effetti rete diretti e indiretti e incrociati potentissimi. I rischi conseguenti sono concreti scenari di insicurezza e di crescenti conflitti internazionali.

L’autonomia invece, c’è quando le parti si danno le regole da sole. Questa è una tensione ricorrente nell’innovazione e si realizza quando la regolazione privata del rapporto è fatta delle parti. In questo caso, vige la legge del più forte. Le parti si scelgono le regole ed anche il giudice che quindi diventa arbitro, non è terzo, e così come è stato imposto può essere rimosso. L’autonomia dei sistemi di AI, segna la resa del privato al sistema di intelligenza artificiale dominante che ha vantaggio ad autoregolarsi, ma solo per limitare a se stesso e per i propri stretti interessi i rischi conseguenti.

Da ultimo ma non per importanza, c’è l’ortonomia dell’Intelligenza Artificiale che si realizza dove ci sono certamente le regole, ma anche un giudice terzo riconosciuto dalle parti. Terzietà e riconoscimento sono il collante dello stack normativo dell’Intelligenza Artificiale. Ad esempio, se Deepseek risponde al Garante Privacy italiano che non lo riconosce, non c’è ortonomia, c’è anomia. Se il Vice Presidente J.D. Vance durante il vertice di Parigi dichiara di non riconoscere la giurisdizione europea, non c’è ortonomia. Il riconoscimento delle regole e la terzietà del giudice creano un unico stack giuridico di garanzia per i privati, perchè se mancasse ci ritroveremmo in un contesto di autonomia (arbitro+autoregolamentazione) oppure di anomia (che è anche adichia, ovvero ingiustizia dovuta ad assenza di regole e di giudice terzo).

Quali sono le conseguenze?

L’anomia ha un vantaggio territoriale, è la legge del più forte, e porta spesso alla guerra. E’ una tentazione che vediamo ricorrere nelle dichiarazioni del Presidente Trump quando minaccia di non riconoscere le giurisdizioni, i popoli, gli Stati, i patti. Ed è lo scenario in assoluto meno desiderabile che infatti preoccupa non poco le democrazie europee.

L’autonomia pure è la legge del più forte ma non porta da sola alla guerra, porta sicuramente all’ingiustizia, all’adikia. Quindi in un sistema di autonomia ci può essere l’ipotesi di un accordo bilaterale tra Stati che “vale finché vale”. È un reale consolidato in mille opzioni possibili, di convenienza. Non garantisce il benessere uniforme e distribuito dei vantaggi tecnologici legati all’intelligenza artificiale.

L’ortonomia dell’intelligenza artificiale si realizza solo con un sistema di regole che si avvantaggia di riconoscimento e diritto, e del giudice-terzo non-arbitro. Ed è un vantaggio decisivo che ha portato prosperità e benessere al nostro continente, pace e prosperità ai popoli. Rappresenta da ultimo anche la nostra culla giuridica per tradizione, seppur oggi minacciata da spinte sovraniste.

L’intelligenza artificiale privata come risposta europea a Stati Uniti e Cina

In un’economia data-driven – che non ha sostituito l’economia della conoscenza ma l’ha ampliata e amplificata – diversi fattori ci portano tuttora a ritenere che le migliori condizioni possibili per investire in AI, si danno solo quando c’è un sistema di garanzie e di protezioni che sono alla base della capacità di rischio degli Stati e dei privati. Essere capaci di rischio crea la fiducia dei mercati solo se questi possono contare su regole certe e giudici in grado di farle rispettare.

Come evidenziato in premessa, è fondamentale riconoscere che, parallelamente allo stack tecnologico dell’AI, è necessario uno stack giuridico che comprenda il riconoscimento delle regole e la terzietà del giudice. Quando tutto questo manca, ci sono evidenti distorsioni ed un livello di rischio inaccettabile per i privati. In Europa lo stack giuridico c’è e si manifesta attraverso una serie di normative e principi che mirano a garantire un approccio etico e responsabile all’AI.

L’Europa però, si trova oggi ad affrontare la sfida di mantenere un quadro normativo per l’AI che sia in grado di promuovere l’innovazione, tutelare i diritti fondamentali e garantire un utilizzo responsabile delle tecnologie legate all’AI. L’approccio europeo, basato sull’ortonomia è ora seriamente minacciato dalle spinte delle superpotenze che nel XX secolo hanno guadagnato un primato tecnologico estremamente avanzato.

I dati sono un asset fondamentale per qualsiasi azienda. Condividerli con fornitori extraeuropei di AI comporta rischi significativi per la sicurezza e la privacy. L’intelligenza artificiale privata ci consente di mantenere i dati all’interno del perimetro aziendale, riducendo il rischio di violazioni, accessi non autorizzati e utilizzi impropri. È fondamentale per questo, che le imprese comprendano l’importanza dello stack normativo dell’AI e che adottino l’intelligenza artificiale privata per proteggere i propri dati aziendali e garantire la privacy dei propri clienti. Questo approccio rappresenta la migliore alternativa all’utilizzo diretto di servizi AI pubblici globali, oggi dominanti, dove tutti i dati vengono condivisi con terze parti. Solo in questo modo sarà possibile sfruttare appieno il potenziale dell’AI, evitando rischi legali, di sicurezza e reputazionali di non poco momento.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/lintelligenza-artificiale-privata-come-risposta-europea-a-stati-uniti-e-cina/521287/


Privacy dei dati: la maggior parte degli utenti teme una violazione


Quando si parla di dati e di privacy, gli utenti si dicono particolarmente preoccupati per le violazioni: secondo l’indagine “Privacy dei dati nel 2025: un sondaggio per conoscere l’opinione degli utenti sulla Cyber Protection” di Acronis, il 64% degli intervistati ha segnalato i data breach come principale fonte di preoccupazione per la riservatezza delle informazioni.

Il timore è tutt’altro che infondato: il report evidenzia infatti che, nonostante il livello di consapevolezza sia aumentato negli ultimi anni, il 25% degli utenti ha subito un furto o una perdita di dati, mentre il 12% non è in grado di affermare se ha subito o meno una violazione.

privacy dati

L’educazione digitale è in aumento: il 44% degli intervistati si avvale di video informativi sulla cybersecurity per apprendere le best practice di sicurezza. Nonostante ciò, c’è un divario significativo tra consapevolezza e azione: se oltre il 60% degli intervistati ritiene la sicurezza dei dati “molto importante”, solo il 40% modifica regolarmente le password e quasi il 70% usa reti Wi-Fi pubbliche anche per attività delicate.

Gli utenti sono invece abbastanza preparati dal punto di vista del backup: il 66% degli intervistati esegue regolarmente il backup, mentre solo il 9% non esegue questa operazione.

Dal punto di vista della sicurezza dell’autenticazione, il 68% degli intervistati afferma di usare password robuste e univoche, ma meno della metà (46%) sfrutta l’autenticazione a due fattori per proteggersi dalle violazioni. Non tutti gli utenti, inoltre, hanno riconosciuto l’importanza dei sistemi di sicurezza per i dispositivi mobili: il 35% degli intervistati non ha familiarità con questi strumenti.

È da notare che quasi il 30% degli utenti trova difficile usare strumenti di sicurezza, mentre il 25% sostiene che il principale ostacolo alla loro adozione sia il costo elevato.

Nonostante i consumatori percepiscano chiaramente i rischi digitali a cui sono esposti e le aree d’azione, manca l’effettiva applicazione delle best practice di base, come i backup regolari, l’uso dell’autenticazione a due fattori e l’uso di app di sicurezza.

“Il sondaggio di Acronis dedicato agli utenti evidenzia un paradosso critico dell’odierna sicurezza informatica: le persone sono sempre più consapevoli dei rischi, ma molte non hanno gli strumenti o le conoscenze necessarie per proteggersi in modo efficace” ha affermato Gerald Beuchelt, CISO di Acronis. “A livello globale, le violazioni dei dati rappresentano una delle maggiori preoccupazioni, rendendo fondamentale la disponibilità di soluzioni di cybersecurity più semplici e accessibili, abbinate al backup dei dati, e di attività educational più efficaci che aiutino le persone a proteggere la propria vita digitale. Tutto ciò può contribuire a colmare il divario tra consapevolezza e azione“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/30/privacy-dei-dati-la-maggior-parte-degli-utenti-teme-una-violazione/?utm_source=rss&utm_medium=rss&utm_campaign=privacy-dei-dati-la-maggior-parte-degli-utenti-teme-una-violazione


Millions of Subarus could be remotely unlocked, tracked due to security flaws

Shah and Curry’s research that led them to the discovery of Subaru’s vulnerabilities began when they found that Curry’s mother’s Starlink app connected to the domain SubaruCS.com, which they realized was an administrative domain for employees. Scouring that site for security flaws, they found that they could reset employees’ passwords simply by guessing their email address, which gave them the ability to take over any employee’s account whose email they could find. The password reset functionality did ask for answers to two security questions, but they found that those answers were checked with code that ran locally in a user’s browser, not on Subaru’s server, allowing the safeguard to be easily bypassed. “There were really multiple systemic failures that led to this,” Shah says.

The two researchers say they found the email address for a Subaru Starlink developer on LinkedIn, took over the employee’s account, and immediately found that they could use that staffer’s access to look up any Subaru owner by last name, zip code, email address, phone number, or license plate to access their Starlink configurations. In seconds, they could then reassign control of the Starlink features of that user’s vehicle, including the ability to remotely unlock the car, honk its horn, start its ignition, or locate it, as shown in the video below.

Those vulnerabilities alone, for drivers, present serious theft and safety risks. Curry and Shah point out that a hacker could have targeted a victim for stalking or theft, looked up someone’s vehicle’s location, then unlocked their car at any time—though a thief would have to somehow also use a separate technique to disable the car’s immobilizer, the component that prevents it from being driven away without a key.

Those car hacking and tracking techniques alone are far from unique. Last summer, Curry and another researcher, Neiko Rivera, demonstrated to WIRED that they could pull off a similar trick with any of millions of vehicles sold by Kia. Over the prior two years, a larger group of researchers, of which Curry and Shah are a part, discovered web-based security vulnerabilities that affected cars sold by Acura, BMW, Ferrari, Genesis, Honda, Hyundai, Infiniti, Mercedes-Benz, Nissan, Rolls Royce, and Toyota.

https://arstechnica.com/cars/2025/01/millions-of-subarus-could-be-remotely-unlocked-tracked-due-to-security-flaws/


Cybersecurity nel Settore Sanitario: Minacce, Vulnerabilità e Strategie di Difesa per il 2025

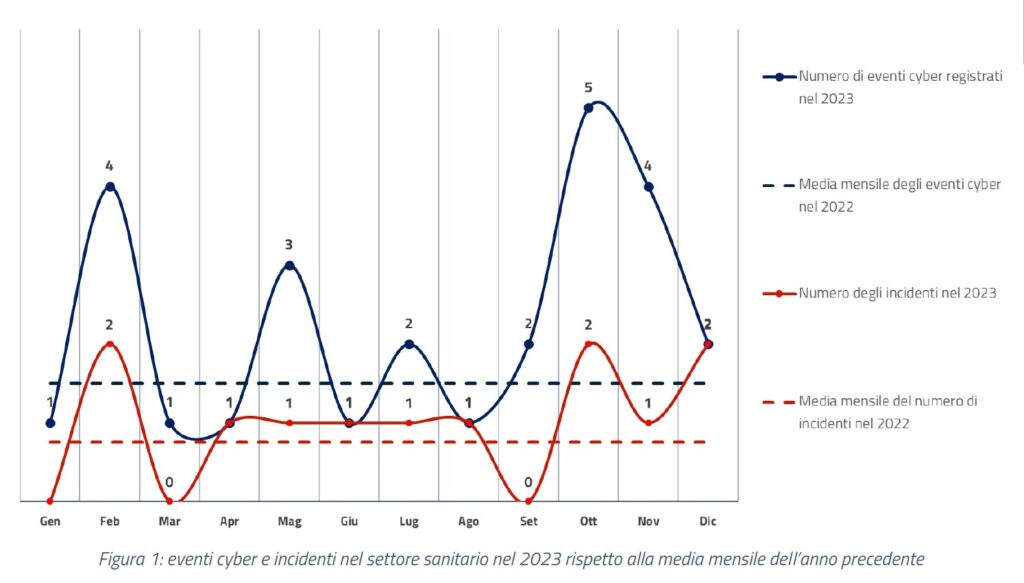
Il settore sanitario è tra i più vulnerabili agli attacchi informatici, con un impatto potenzialmente devastante sulla disponibilità e la sicurezza dei servizi essenziali. Dal gennaio 2022, in Italia si sono verificati in media due eventi cibernetici malevoli al mese contro le strutture sanitarie, e la metà di questi si sono tradotti in incidenti di sicurezza concreti. Le conseguenze di tali attacchi spaziano dalla compromissione della riservatezza dei dati alla sospensione dei servizi, influenzando negativamente l’erogazione delle cure e mettendo a rischio la privacy dei pazienti.

Il settore sanitario italiano si trova di fronte a una crescente minaccia cibernetica, come evidenziato dal rapporto dell’Agenzia per la Cybersicurezza Nazionale “La minaccia cibernetica al settore sanitario“. Questa analisi approfondita esamina le tendenze degli attacchi, le vulnerabilità più comuni e fornisce raccomandazioni cruciali per migliorare la sicurezza informatica nelle strutture sanitarie.

Tendenze degli attacchi cibernetici nel settore sanitario italiano

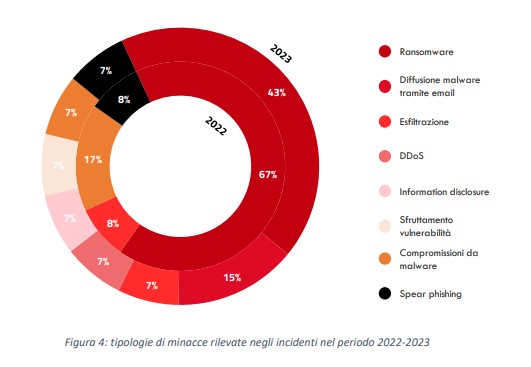
Gli attacchi al settore sanitario hanno subito un incremento significativo negli ultimi anni. Nel 2022, sono stati rilevati 45 eventi cyber, con un aumento del 50% nel 2023 rispetto all’anno precedente. Tra questi, il 47% ha portato a incidenti confermati, sottolineando la gravità della situazione.

Aumento degli eventi cyber: Nel 2022-2023 si sono verificati 45 eventi cyber significativi, con un incremento del 50% nel 2023 rispetto all'anno precedente. Gli attacchi ransomware rappresentano la minaccia principale, costituendo il 35% degli eventi nel 2023 e il 60% nel 2022.

Le minacce predominanti sono rappresentate dal ransomware, responsabile del 60% degli eventi nel 2022 e del 35% nel 2023. Altri vettori di attacco comuni includono la diffusione di malware via email, lo sfruttamento di vulnerabilità e la compromissione delle credenziali di accesso.

Incidenti cyber nel settore sanitario: interruzione dei servizi, rischio per la privacy dei pazienti e sicurezza delle informazioni mediche, con impatti sulla reputazione e fiducia.

Durante il periodo gennaio-agosto 2024, si è registrato un ulteriore aumento degli eventi cyber, con un picco a luglio dovuto a un attacco alla supply chain che ha compromesso un fornitore di servizi IT, colpendo diverse strutture sanitarie. Gli attacchi ransomware sono rimasti la minaccia principale, seguiti da tentativi di intrusione tramite credenziali e compromissioni malware, in aumento rispetto agli anni precedenti.

Impatto degli attacchi cibernetici sulle strutture sanitarie

Gli incidenti di sicurezza hanno avuto conseguenze gravi e multiformi:

  1. Interruzione dei servizi IT: La maggior parte degli attacchi ha causato blocchi temporanei di uno o più servizi, compromettendo l’operatività delle strutture;
  2. Compromissione dei dati sensibili: Sono stati registrati casi di esfiltrazione di dati, con e senza cifratura, mettendo a rischio la privacy dei pazienti;
  3. Modifiche all’integrità dei dati: Alcuni attacchi hanno alterato l’integrità delle informazioni memorizzate, potenzialmente influenzando la qualità delle cure;
  4. Impatto sulla continuità operativa: L’impossibilità di accedere a sistemi e dati ha compromesso l’erogazione di servizi sanitari essenziali.

Analisi delle vulnerabilità informatiche nel settore sanitario italiano

Le vulnerabilità nelle infrastrutture digitali del settore sanitario derivano principalmente dall’obsolescenza delle tecnologie utilizzate e dalla gestione decentralizzata dei sistemi. Molte strutture sanitarie continuano a utilizzare apparati obsoleti, non più aggiornabili o supportati dai produttori. Inoltre, la gestione delle infrastrutture IT è spesso frammentata, con reparti diversi che adottano soluzioni tecnologiche diverse senza una governance centralizzata. Ciò crea una superficie di attacco ampia e facilmente sfruttabile dagli attaccanti.

Un analisi condotta da ACN su oltre 50.000 indirizzi IP associati al settore sanitario ha rivelato che circa 2.178 di essi espongono quotidianamente servizi su Internet, presentando numerose criticità. Queste vulnerabilità sono state classificate in tre categorie

  1. Servizi e dispositivi esposti incautamente (15% delle criticità);
  2. Software obsoleti o vulnerabili (25% delle criticità);
  3. Configurazioni errate (60% delle criticità).

Fattori di rischio e pratiche errate nel settore sanitario

L’analisi ha identificato tre condizioni critiche che favoriscono gli attacchi informatici:

  1. Gestione decentralizzata dei sistemi digitali: Mancanza di una governance IT centralizzata, che porta a inconsistenze nella sicurezza.
  2. Obsolescenza dei dispositivi: Lunga vita utile degli apparati medicali in contrasto con la rapida evoluzione delle tecnologie di sicurezza.
  3. Carenza di personale specializzato in cybersicurezza: Insufficienza di risorse dedicate alla gestione della sicurezza informatica.

Queste condizioni si traducono in pratiche errate (bad practices) che aumentano il rischio di attacchi:

  • Utilizzo di credenziali deboli o condivise tra più utenti;
  • Mancata implementazione dell’autenticazione a più fattori (MFA);
  • Assenza di una corretta segmentazione della rete;
  • Strategie di backup inadeguate o non regolarmente testate;
  • Patch management inefficace o assente;
  • Esposizione non necessaria di servizi su Internet;
  • Mancanza di sistemi di rilevamento e risposta agli incidenti (EDR/XDR).

10 raccomandazioni per migliorare la cybersicurezza nel settore sanitario

L’ACN ha formulato 10 raccomandazioni chiave per rafforzare la sicurezza informatica nelle strutture sanitarie:

  1. Implementare una gestione robusta delle identità e degli accessi:
    • Adottare policy di password complesse e uniche;
    • Implementare l’autenticazione a più fattori (MFA) per tutti gli accessi critici.
  2. Adottare soluzioni di Network Access Control (NAC):
    • Controllare e limitare l’accesso alla rete basandosi sull’identità e lo stato dei dispositivi.
  3. Segmentare efficacemente la rete:
    • Isolare i sistemi critici e i dispositivi medicali in segmenti di rete separati;
    • Implementare firewall interni per controllare il traffico tra segmenti.
  4. Implementare una strategia di backup 3-2-1:
    • Mantenere tre copie dei dati, su due tipi di supporti diversi, con una copia off-site;
    • Testare regolarmente il ripristino dei backup.
  5. Effettuare regolarmente vulnerability assessment e penetration testing:
    • Identificare e correggere proattivamente le vulnerabilità;
    • Simulare attacchi reali per testare le difese.
  6. Gestire efficacemente le patch di sicurezza:
    • Implementare un processo strutturato di patch management;
    • Prioritizzare gli aggiornamenti di sicurezza critici.
  7. Limitare l’esposizione dei servizi su Internet:
    • Ridurre al minimo i servizi esposti pubblicamente;
    • Utilizzare VPN per l’accesso remoto sicuro.
  8. Implementare sistemi di rilevamento e risposta agli incidenti (EDR/XDR):
    • Monitorare continuamente le attività sospette;
    • Abilitare risposte rapide agli incidenti di sicurezza.
  9. Formare e sensibilizzare il personale sulla cybersicurezza:
    • Condurre programmi di formazione regolari su sicurezza e privacy;
    • Simulare attacchi di phishing per aumentare la consapevolezza.
  10. Sviluppare e testare piani di risposta agli incidenti:
    • Creare procedure dettagliate per la gestione degli incidenti;
    • Condurre esercitazioni periodiche di simulazione di incidenti.

Il settore sanitario italiano si trova ad affrontare una sfida crescente in termini di sicurezza informatica. L’aumento degli attacchi cibernetici, in particolare di tipo ransomware, richiede un approccio proattivo e strutturato alla cybersicurezza. L’implementazione delle raccomandazioni dell’ACN è fondamentale per ridurre il rischio di incidenti e proteggere l’integrità dei servizi sanitari e la privacy dei pazienti.

L’implementazione di queste misure, insieme alla segregazione dei ruoli e all’adozione di processi di gestione del rischio, può ridurre in modo significativo il rischio di attacchi informatici. Inoltre, in caso di incidente, l’ACN consiglia di contattare immediatamente il CSIRT Italia, l’hub nazionale per la gestione delle segnalazioni di incidenti e per il supporto reattivo.

Per costruire un ecosistema sanitario digitale resiliente e sicuro, è necessario:

  • Investire in tecnologie di sicurezza avanzate
  • Formare continuamente il personale sulle best practices di cybersicurezza
  • Collaborare con esperti di sicurezza e condividere informazioni sulle minacce
  • Adottare un approccio di “security by design” nell’implementazione di nuove tecnologie sanitarie
  • Sviluppare una cultura organizzativa che ponga la sicurezza informatica al centro delle operazioni quotidiane

Solo attraverso un impegno continuo e coordinato, il settore sanitario italiano potrà far fronte efficacemente alle sfide del panorama di minacce in continua evoluzione, garantendo la continuità dei servizi essenziali e la protezione dei dati sensibili dei pazienti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/settore-sanitario-2025/


Big Data: Gestione e Analisi dei Dati su Larga Scala

Questo articolo è il primo di una serie estratta dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”. In questa prima parte esploreremo in dettaglio i Big Data, le loro caratteristiche fondamentali e le implicazioni per il business moderno.

Cosa Sono i Big Data: Definizione e Caratteristiche Principali

“La definizione di Big Data è un dato che contiene una maggiore varietà, arrivando in volumi crescenti e con maggiore velocità. questo è anche noto come le tre v.”[1]

In parole povere, i Big Data sono insiemi di dati più grandi e complessi, soprattutto provenienti da nuove fonti di dati. Questi set di dati sono così voluminosi che i software di elaborazione dati tradizionali non sono in grado di gestirli. Tuttavia questi enormi volumi di dati possono essere utilizzati per risolvere problemi aziendali che prima non si sarebbe stati in grado di affrontare.

Storia ed Evoluzione dei Big Data: Dagli Anni ’60 ad Oggi

Sebbene il concetto stesso di Big Data sia relativamente nuovo, le origini dei grandi set di dati risalgono agli anni ’60 e ’70, quando il mondo dei dati era appena agli inizi con i primi data center e lo sviluppo del database relazionale. Intorno al 2005, le persone hanno iniziato a rendersi conto della quantità di dati generati dagli utenti attraverso Facebook, YouTube e altri servizi online. Hadoop, un framework open source creato appositamente per archiviare e analizzare set di Big Data, è stato sviluppato nello stesso anno. Anche Nosql ha iniziato a guadagnare popolarità durante questo periodo.

Lo sviluppo di framework open source, come Hadoop e, più recentemente, Spark, è stato essenziale per la crescita dei Big Data perché rendono i Big Data più facili da usare e più economici da archiviare. Negli anni successivi, il volume dei Big Data è salito alle stelle. Gli utenti continuano a generare enormi quantità di dati, ma non sono solo gli esseri umani a farlo.

Con l’avvento dell’Internet of Things (IoT), sempre più oggetti e dispositivi sono connessi a Internet, raccogliendo dati sui modelli di utilizzo dei clienti e sulle prestazioni dei prodotti. l’emergere dell’apprendimento automatico ha prodotto ancora più dati”[2].

Sfide e Opportunità dei Big Data

“Sebbene i Big Data abbiano fatto molta strada, la loro utilità è solo all’inizio. Il cloud computing ha ampliato ulteriormente le possibilità dei Big Data”[3].

Il cloud offre una scalabilità veramente elastica, in cui gli sviluppatori possono semplicemente creare cluster ad hoc per testare un sottoinsieme di dati. In questo ambito anche i database a grafo stanno diventando sempre più importanti, con la loro capacità di visualizzare enormi quantità di dati in un modo che rende l’analisi veloce e completa. Innanzitutto, i Big Data sono… grandi. Sebbene siano state sviluppate nuove tecnologie per l’archiviazione dei dati, i volumi di dati raddoppiano di dimensioni circa ogni due anni. Le organizzazioni faticano ancora a tenere il passo con i propri dati e a trovare modi per archiviarli in modo efficace.

Ma non è sufficiente archiviare i dati. I dati devono essere utilizzati per essere preziosi e questo dipende dalla cura. I dati puliti, o i dati rilevanti per il cliente e organizzati in modo da consentire un’analisi significativa, richiedono molto lavoro. I data scientist dedicano dal 50 all’80% del loro tempo alla cura e alla preparazione dei dati prima che possano essere effettivamente utilizzati.

Infine, la tecnologia dei Big Data sta cambiando a un ritmo rapido. Oggi, una combinazione dei due quadri sembra essere l’approccio migliore. Stare al passo con la tecnologia dei Big Data è una sfida continua[4].

Le Tre Azioni Chiave per l’Implementazione dei Big Data

I Big Data offrono nuove informazioni che aprono nuove opportunità e modelli di business. Per iniziare, sono necessarie tre azioni chiave:

1.Integrazione dei Big Data

“I Big Data aggregano dati provenienti da molte fonti e applicazioni disparate. I meccanismi tradizionali di integrazione dei dati, come l’estrazione, la trasformazione e il caricamento (ETL), in genere non sono all’altezza del compito”[5]. Richiede nuove strategie e tecnologie per analizzare i grandi set di dati su scala terabyte o addirittura petabyte.

Durante l’integrazione, è necessario inserire i dati, elaborarli e assicurarsi che siano formattati e disponibili in un formato con cui gli analisti aziendali possano iniziare.

2.Gestione dei Big Data

“I Big Data richiedono spazio di archiviazione. La soluzione di archiviazione può essere nel cloud, on-premise o in entrambi. È possibile archiviare i dati in qualsiasi forma desiderata e trasferire i requisiti di elaborazione desiderati e i motori di processo necessari a tali set di dati su richiesta”[6]. Molte persone scelgono la loro soluzione di archiviazione in base a dove risiedono attualmente i loro dati. Il cloud sta gradualmente guadagnando popolarità perché supporta gli attuali requisiti di calcolo e consentono di attivare le risorse in base alle esigenze.

3.Analisi dei Big Data

“L’investimento nei Big Data restituisce valore quando analizza e agisce concretamente sui propri dati perché consente nuova chiarezza con un’analisi visiva dei vari set di dati che consente di fare nuove scoperte. É quindi possibile condividere le proprie scoperte con gli altri e creare modelli di dati con l’apprendimento automatico e l’intelligenza artificiale”[7].

Architetture di Computing per i Big Data

I “Big Data” riconducono all’enorme quantità di dati disponibili per le organizzazioni che, a causa del volume e della complessità, non sono facilmente gestiti o analizzati da molti strumenti di business intelligence. Gli strumenti per i Big Data possono essere d’aiuto con il volume di dati raccolti, la velocità con cui questi dati diventano disponibili per un’organizzazione per l’analisi e la complessità o varietà di questi dati.

Con l’emergere dei Big Data, sono emersi modelli di computing con la capacità di archiviarli e gestirli. I sistemi di computing centralizzati o distribuiti forniscono l’accesso ai Big Data. Computing centralizzato significa che i dati vengono archiviati su un computer centrale ed elaborati da piattaforme di calcolo come BigQuery.

Computing distribuito significa invece che i Big Data vengono archiviati ed elaborati su computer diversi che comunicano su una rete. Un framework software come Hadoop consente di archiviare i dati e di eseguire applicazioni per elaborarli.

L’utilizzo del computing centralizzato e l’analisi dei Big Data nel luogo in cui risiedono, offre dei vantaggi rispetto all’estrazione dei dati per l’analisi da un sistema distribuito. Quando i Big Data vengono ospitati in un unico luogo e analizzati da una piattaforma, gli insight sono accessibili a ogni utente dell’azienda e integrati nei flussi di lavoro quotidiani.

I Big Data differiscono dai tipici asset di dati a causa della complessità del loro volume e della necessità di strumenti avanzati di business intelligence per elaborarli e analizzarli.

Le Sette “V” dei Big Data: Caratteristiche Fondamentali

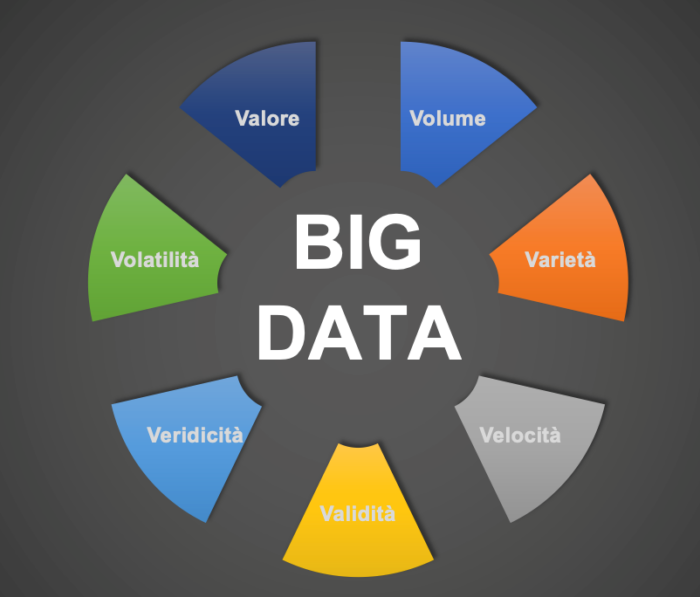
Gli attributi che definiscono i Big Data sono volume, velocità, varietà, validità, veridicità, volatilità, valore, anche conosciute come sette.”V”[8] (figura 1.), ovvero:

  • Volume di dati che rappresenta la quantità totale di informazioni o dati che sono generati, raccolti o archiviati in un determinato contesto o sistema. La dimensione del volume di dati è spesso espressa in unità di misura come byte, kilobyte, megabyte, gigabyte, terabyte o anche petabyte, a seconda delle dimensioni dell’insieme di dati[9].
  • Velocità dei dati che si riferisce alla rapidità con cui le informazioni vengono ricevute e analizzate. Le organizzazioni si stanno adattando a gestire flussi continui di dati in movimento anziché solo dati statici. Questa transizione da analisi periodiche a analisi in tempo reale è motivata dalla breve validità dei flussi di dati. La velocità non riguarda solo il processo di analisi, ma anche la percezione culturale degli utenti, che vedono la tempestività nella trasmissione dei dati come un valore aggiunto per il loro lavoro. La necessità di reazioni rapide sottolinea l’importanza di elaborare i dati con crescente velocità, spesso in tempo reale.
  • Varietà dei dati che utilizza degli strumenti di data integration che permettono di combinare dati provenienti da diverse fonti e formati. Inoltre, per affrontare la complessità dei dati non strutturati, quali testi, immagini o video, è opportuno implementare tecnologie avanzate come il Natural Language Processing o la Computer Vision.
  • Veridicità dei dati che implementa processi di controllo della qualità, che comprendano tecniche di data cleaning e algoritmi di rilevamento degli errori. Inoltre, per mantenere la sicurezza dei dati e assicurare la loro veridicità, è cruciale adottare misure di sicurezza adeguate a proteggerli da accessi non autorizzati o modifiche indebite.
  • Validità dei dati, in relazione ai modi in cui vengono analizzati, che si riferisce alla coerenza e all’affidabilità delle informazioni nel contesto delle metodologie di analisi adottate. In sostanza, la validità sottolinea la congruenza dei dati rispetto alle tecniche e agli strumenti impiegati per esaminarli. Un insieme di dati è considerato valido se le informazioni che fornisce sono coerenti e pertinenti alla specifica metodologia analitica utilizzata. La valutazione della validità dei dati è fondamentale per garantire che le conclusioni derivate dall’analisi siano accurate e che le informazioni estratte siano affidabili, contribuendo così a prendere decisioni informate basate su dati solidi e pertinenti.
  • Valore dei dati che è essenziale per definire obiettivi chiari prima dell’analisi dei dati. Per estrarre valore, è necessario utilizzare strumenti avanzati come apprendimento automatico, intelligenza artificiale o visualizzazione dei dati. Integrare i risultati nelle decisioni aziendali richiede una collaborazione tra i team di analisi dei dati e i responsabili delle decisioni aziendali.
  • Volatilità nel tempo che si riferisce alla capacità intrinseca dei dati di mantenere la loro affidabilità e leggibilità nel corso dell’evoluzione delle nuove tecnologie di archiviazione. In altre parole, è la misura della resistenza dei dati alle trasformazioni o agli avanzamenti nel campo delle tecnologie di archiviazione. Una maggiore volatilità nel tempo implica che i dati conservino la loro integrità e comprensibilità anche quando vengono trasferiti o archiviati in nuovi ambienti tecnologici. Questa caratteristica diventa cruciale nel contesto della rapida evoluzione delle tecnologie, poiché assicura che le informazioni conservate rimangano pertinenti e accessibili nel lungo periodo, contribuendo alla continuità e all’affidabilità delle risorse informative.Le sette “V” dei Big Data (realizzazione Michel Durinx). Sicurezza e privacy big data

Figura 1. Le sette “V” dei Big Data (realizzazione Michel Durinx).

Applicazioni Pratiche e Vantaggi Competitivi dei Big Data

I dati possono essere la risorsa più preziosa di un’azienda, in quanto sono in grado di veicolarsi tra i diversi prodotti e diversi settori sociali. In questo senso il vero potere dei Big Data consiste nel permettere di instaurare connessioni tra settori e approcci con cui nel passato è risultato difficile – sia per barriere sociali sia per motivi tecnici – dialogare direttamente. L’utilizzo dei Big Data per estrarre insight, infatti, può supportare nella comprensione di aree che influenzano le aziende, dalle condizioni di mercato e dal comportamento di acquisto dei clienti ai processi aziendali. Queste informazioni aiutano a prendere decisioni più efficaci.

I Big Data gestiti dall’azienda, sono caratterizzati da velocità e volumi elevati e variabilità, sono asset essenziali, in grado di guidare processi decisionali migliori per produrre risultati aziendali di qualità superiore. L’utilizzo dei Big Data attraverso un’analisi efficace dei dati offre molti vantaggi competitivi. Tra le applicazioni di Big Data sono incluse:

Iper-personalizzazione nel retail con i Big Data

L’analisi dei Big Data può aiutare le aziende di vendita al dettaglio a comprendere meglio le preferenze e i comportamenti dei propri clienti. Grazie a queste informazioni, un rivenditore può iper-personalizzare le iniziative di marketing e le esperienze di acquisto che ridefiniscono l’esperienza del cliente.

Ottimizzazione dei Processi Finanziari con i Big Data

Le applicazioni dei Big Data possono aiutare le aziende a sfruttare al meglio i dati finanziari per migliorare l’efficienza operativa, semplificando il tempo e i processi per ottenere informazioni strategiche. Questa semplificazione riduce al minimo i colli di bottiglia e concede più tempo per identificare nuove opportunità di fatturato.

Scalabilità e Crescita Aziendale

I Big Data contengono insight nascosti, che aiutano le aziende a migliorare le prestazioni, aumentare la competitività e adeguare efficacemente il modello aziendale per un’espansione efficace in nuovi mercati.

Big Data in Azione: Esempi e Volumi

La Borsa di New York è un esempio di Big Data che genera circa un terabyte di nuovi dati commerciali al giorno. I Big Data devono essere veloci e intelligenti. Ecco perché. Ogni minuto vengono caricate su YouTube 48 ore di video. Vengono inviati 204 milioni di messaggi di posta elettronica e generati 600 nuovi siti web. 600.000 contenuti vengono condivisi su Facebook e vengono inviati più di 100.000 tweet. E questo non inizia nemmeno a scalfire la superficie della generazione di dati, che si estende a sensori, cartelle cliniche, database aziendali e altro ancora.

Poiché registriamo e generiamo una quantità crescente di dati ogni millisecondo, dobbiamo anche essere in grado di comprendere questi dati altrettanto rapidamente[10]. Dal monitoraggio del traffico al monitoraggio della diffusione dell’epidemia al trading di azioni, il tempo è essenziale. Un ritardo di pochi secondi nella comprensione delle informazioni potrebbe costare non solo denaro, ma anche vite umane.

Sebbene “Big Data” sia stata recentemente considerata una parola d’ordine inflazionata, non scomparirà presto. Il sovraccarico di informazioni è un fenomeno e una sfida che affrontiamo ora, e che inevitabilmente continueremo ad affrontare, forse con maggiore gravità, nei prossimi decenni. In effetti, l’analisi dei dati su larga scala, la modellazione predittiva e la visualizzazione sono sempre più cruciali per la sopravvivenza delle aziende sia nei settori high-tech che in quelli tradizionali. Le funzionalità dei Big Data sono oggi un’esigenza, non un desiderio. “Big Data” è un termine ampio che comprende una varietà di angolazioni. Ci sono sfide complesse all’interno dei “Big Data” che devono essere prioritarie e affrontate, come i “Fast Data” e gli “Smart Data”[11].

Smart Data: Il Futuro dell’Analisi dei Dati

Per “Smart Data” si intendono le informazioni che hanno effettivamente senso. È la differenza tra vedere un lungo elenco di numeri che si riferiscono alle vendite settimanali e identificare i picchi e le depressioni del volume delle vendite nel tempo. Gli algoritmi trasformano numeri privi di significato in informazioni fruibili. Gli smart data sono dati da cui sono stati estratti segnali e modelli da algoritmi intelligenti. La raccolta di grandi quantità di statistiche e numeri porta pochi benefici se non c’è uno strato di intelligenza aggiuntiva[12].

Questo primo articolo della serie ci ha permesso di comprendere le fondamenta e l’importanza dei Big Data nel panorama aziendale moderno. Nel prossimo articolo, ci concentreremo sui Fast Data, per approfondire tutti gli aspetti legati a questi temi è possibile scaricare in maniera libera e gratuita il white paper completo “Big e Fast Data: tra sfida per la sicurezza e privacy”.

Note e Biografia:

[1] Oracle Italia. Cosa sono i Big Data? Oracle Italia.

[2] InlineStyle. “Cosa sono i Big Data e a cosa servono?”.

[3] Vgs. nota 1.

[4] Miloslavskaya, N., & Tolstoy, A. (2016). Big Data, Fast Data and Data Lake Concepts. Procedia Computer Science, 88, 300-305. ISSN 1877-0509.

[5] Vgs. nota 1.

[6] Vgs. nota 1.

[7] Vgs. nota 1.

[8] Leonelli, Sabina. (2018) “La Ricerca Scientifica Nell’era Dei Big Data.” Costan, A. “From Big Data to Fast Data: Efficient stream data management.” Diss. ENS Rennes, 2019.

[9] Per gestire in modo efficiente grandi volumi di dati, è essenziale investire in infrastrutture adeguate, come il cloud computing o soluzioni di storage scalabili. La capacità di archiviare e processare quantità significative di informazioni è cruciale. Inoltre, l’utilizzo di strategie di compressione dati risulta vantaggioso per ridurre le dimensioni senza compromettere informazioni importanti, mitigando così l’impatto dell’ingente volume di dati.

[10] Pasco, Richard Clark. (1976) Source coding algorithms for Fast Data compression. Diss. Stanford University.

[11] Data & Analitycs. “Ruolo nel contesto aziendale: Analisi predittiva, miglioramento decisionale, innovazione”. LinkedIn.

[12] Vgs. nota 8.

Profilo Autore

É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.

Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.

È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/big-data-cosa-sono/


5 megratrend su AI e Privacy nel 2025, difficile convivenza fra GDPR e AI Act

Avanti tutta: l’Artificial Intelligence (AI) Act dell’Unione Europea (UE) in azione

Con l’entrata in vigore ufficiale dell’AI Act dell’UE, il 2025 sarà un anno di sfide di implementazione e applicazione. Le aziende che implementano l’IA in tutta l’UE dovranno probabilmente destreggiarsi tra rigide regole sull’uso dei dati, la trasparenza e la gestione dei rischi, in particolare per i sistemi di IA ad alto rischio. Si prevede che gli enti di regolamentazione della privacy svolgano un ruolo chiave nel monitoraggio del modo in cui i dati personali vengono utilizzati nella formazione dei modelli di IA, con potenziali sanzioni per la non conformità. L’interazione tra l’AI Act e il Regolamento generale sulla protezione dei dati (GDPR) potrebbe aggiungere complessità, in particolare per le organizzazioni multinazionali.

La direttiva sulla sicurezza delle reti e delle informazioni (NIS2) matura: una nuova era di regolamentazione della sicurezza informatica

La direttiva NIS2 dell’UE entrerà nella sua fase di applicazione, ampliando gli obblighi di sicurezza informatica per le infrastrutture critiche e i settori chiave. Le aziende devono adattarsi a regole più severe sulla notifica delle violazioni, requisiti di gestione dei rischi e mandati di sicurezza della supply chain. Si prevede che gli enti di regolamentazione si concentreranno sul coordinamento transfrontaliero in risposta a incidenti gravi, con i primi casi che probabilmente stabiliranno importanti precedenti. Le organizzazioni dovranno probabilmente affrontare un controllo sempre più rigoroso delle loro divulgazioni sulla sicurezza informatica e dei protocolli di risposta agli incidenti.

L’evoluzione dei trasferimenti di dati: verso un quadro unificato

Dopo anni di turbolenze, il 2025 potrebbe segnare una svolta per i flussi di dati transatlantici e globali. Il quadro UE-USA sulla privacy dei dati dovrà affrontare revisioni continue da parte dell’European Data Protection Board (EDPB) e potenziali sfide legali, ma offre un percorso più chiaro da seguire. Nel frattempo, l’UE potrebbe continuare a stipulare accordi di adeguatezza con i principali partner commerciali, preparando il terreno per un approccio armonizzato ai trasferimenti di dati transfrontalieri. Le aziende avranno bisogno di meccanismi solidi, come le clausole contrattuali standard e le emergenti valutazioni dell’impatto sui trasferimenti (TIA), per mantenere la conformità.

I diritti dei consumatori si espandono sotto l’influenza del GDPR

Il GDPR continua a stabilire il punto di riferimento globale per le leggi sulla privacy e il 2025 vedrà l’effetto a catena della sua influenza mentre gli stati membri dell’UE perfezionano i propri quadri di protezione dei dati. Si prevede un rafforzamento dei diritti dei consumatori, come il diritto alla spiegazione nel processo decisionale algoritmico e requisiti di opt-in più rigorosi per l’uso dei dati. È probabile che gli enti regolatori prendano di mira anche i dark pattern e i meccanismi di consenso ingannevoli, spingendo le aziende verso una maggiore trasparenza nelle loro interfacce utente e nelle pratiche sui dati.

Il Digital Markets Act incontra il GDPR: la privacy nell’economia delle piattaforme

Il Digital Markets Act (DMA), pienamente esecutivo nel 2025, apporterà cambiamenti radicali alle grandi piattaforme online, o “gatekeeper”. Gli obblighi di interoperabilità, le restrizioni sulla combinazione di dati tra i servizi e i limiti alla pubblicità mirata si intersecheranno con la conformità al GDPR. La sovrapposizione tra l’applicazione del DMA e del GDPR sfiderà le piattaforme ad adattare le loro pratiche bilanciando al contempo gli obblighi sulla privacy. Questa sinergia normativa potrebbe rimodellare le strategie di monetizzazione dei dati e creare un precedente per la governance del mercato digitale in tutto il mondo

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/5-megratrend-su-ai-e-privacy-nel-2025-difficile-convivenza-fra-gdpr-e-ai-act/518282/