Come e perché l’app di fitness ‘Polar Flow’ può rivelare dati militari sensibili

Secondo l’indagine congiunta tra due testate giornalistiche olandesi De Correspondend e dal sito investigativo Bellingcat, più di 6.500 utenti che hanno lavorato in 200 siti sensibili in tutto il mondo hanno trasmesso inconsapevolmente la loro posizione e il loro nome al mondo intero. Le vittime? Funzionari militari che lavorano in impianti di armi nucleari, dipendenti dell’FBI e della NSA.


I ricercatori sono stati in grado di scoprire attraverso l’indagine congiunta che è possibile conoscere le abitazioni e le vite di persone che si allenano in località segrete come membri di agenzie d’intelligence, basi militari e aeroporti, siti di stoccaggio nucleare e ambasciate in tutto il mondo’.


La causa


L’indagine ha dimostrato che questo può avvenire secondo la funzione Esplora nell’app Polar Flow, che consente agli utenti di visualizzare tutti gli esercizi di un particolare individuo – se quella persona ha deciso di condividerli pubblicamente – nella mappa “Esplora”. Gli utenti possono vedere dove iniziano e finiscono i percorsi di una persona che fa jogging, ad esempio, nei pressi di agenzie di intelligence, basi militari e aeroporti, siti di stoccaggio di armi nucleari e ambasciate in tutto il mondo. La funzione Esplora è attiva dal 2014 e migliaia di atleti la usano ogni giorno. Un’app utile, ma se questi sono un soldato che si esercita vicino a una base militare può essere problematico.


Il caso Strava


Un caso analogo era avvenuto solamente 6 mesi fa e riguardava Strava, sempre un’app di fitness per corridori e ciclisti che ha reso visibili avamposti militari e aree che dovevano restare segreti, attraverso la sua mappa termica mappava inavvertitamente luoghi che avrebbero dovuto essere tenuti segreti. Ciò include le posizioni militari sensibili degli Stati Uniti, come quelle in Iraq, Siria e Afghanistan. Sembra che l’app Strava sia stata utilizzata dai soldati che usano dispositivi fitness come Fitbit e Garmin mentre erano in giro per fare jogging.


Attualmente la società finlandese che gestisce l’app ha sospeso la funzione Esplora fino a quando non sarà risolto il problema, ed ha negato ogni fuga d’informazioni. “Dopo l’indagine nei nostri confronti stiamo esaminando le opzioni per aumentare il livello di privacy, assicuriamo però –  spiega l’azienda – che Polar non ha consentito che fosse sottratto alcun dato né che c’è stata alcun furto di dati. La stragrande maggioranza degli utenti Polar mantiene i profili privati, che così sono impostati di default, ed è impossibile “.

The post Come e perché l’app di fitness ‘Polar Flow’ può rivelare dati militari sensibili appeared first on Key4biz.

https://www.key4biz.it/come-e-perche-lapp-di-fitness-polar-puo-rivelare-dati-militari-sensibili/226581/


Timehop Data Breach Hits 21 Million Users

Timehop informed users late last week that hackers gained unauthorized access to some of its systems as part of an attack that impacts roughly 21 million accounts.

read more

http://feedproxy.google.com/~r/Securityweek/~3/85Frs7CkKbY/timehop-data-breach-hits-21-million-users


“Stylish” extension with 2M downloads banned for tracking every site visit

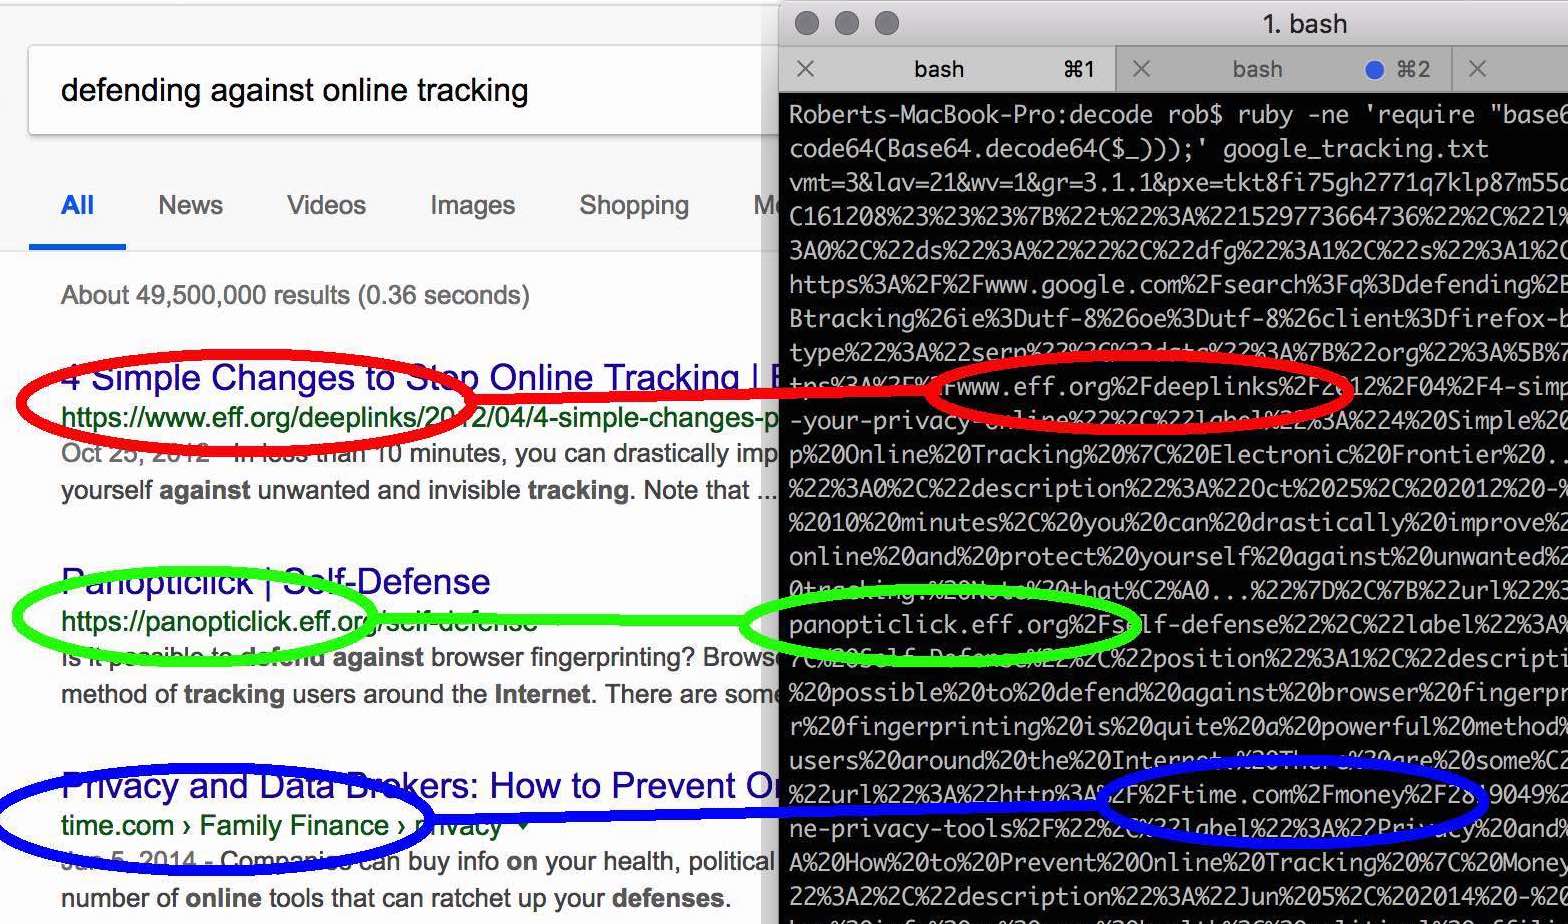
Enlarge / Google results sent to remote servers. (credit: Robert Heaton)

Google, Mozilla, and Opera have pulled a browser extension with more than two million downloads after it was caught tracking every website its users visited—and sending the data to a remote server.

The Stylish extension allowed users to customize the look and feel of websites in a variety of ways. Among other things, it could remove clutter such as Facebook or Twitter news feeds, change normal pictures to black-and-white manga images, and change black-on-white site themes to white-on-black themes. Starting this year, Stylish started performing these useful functions at a high price: according to software engineer Robert Heaton, the extension started sending users’ complete browsing activity back to its servers by default, along with a unique identifier that in many cases could be used to correlate email addresses or other Internet attributes belonging to those users.

An updated Stylish privacy policy disclosed that the extension collected browsing histories. The version published in May, for instance, said that the information included “standard web server log information (i.e., web request) as well as data sent in response to that request, such as URL used, Internet Protocol address (trimmed and hashed for anonymization), HTTP referrer, and user agent.” Various articles from January, 2017, also noted the tracking but, citing a new owner of the extension, these articles said it would be anonymous. (This despite the fact that many URLs, particularly when stored in large quantities over a long period of time, can make it painfully obvious which individual is viewing them.)

Read 3 remaining paragraphs | Comments

https://arstechnica.com/?p=1340459


Digital Education. Privacy e Facebook, siamo ancora al sicuro?

«Mi ascolta o non mi ascolta?»… Ecco la nuova frontiera tra le sfide della privacy: non più solo scrivere, non più solo leggere, ma ascoltare. Da parte degli smartphone, e del «loro», «nostro» Grande Fratello Facebook; ma anche, e con non meno forza d’impatto su mercato e consumatori oggi, degli assistenti vocali. Come quelli di Google e Amazon: Google Home e Amazon Alexa.


Quanto a smartphone e Facebook, ne parlavo qualche giorno fa. Il social di Zuckerberg sembra essersi, infatti, acquistato patenti e brevetti per tutto. Esempi di progetti? Prendi questi 7: predirti amore e futuro, classificarti la personalità, ascoltare l’ambiente in cui ti trovi, tracciarti le abitudini e dedurti le scelte. Può già anche però – aldilà delle ammissioni ufficiali – trasformare te e gli oggetti intorno a te in microfoni capaci di inviarti messaggi subliminali e regolarsi così di conseguenza, conformemente alle esigenze pubblicitarie delle aziende, rispetto ai tuoi comportamenti, giungendo alla fine a modificarli e manipolarti?


Proprio questo è stato oggetto del dibattito negli ultimi giorni: che Facebook cioè abbia già le carte in regola per poter controllarti tanto bene da trasformare i tuoi smartphone in microfoni, inviandoti segretamente messaggi adv che registrino l’audio e soprattutto le tue reazioni alla pubblicità TV, così da tracciarti e inviarti poi advertising più mirata sulle tue preferenze.


Un’ipotesi apparentemente confermata quasi ovunque sulla stampa anglosassone. Si passa da titoli come «Facebook vuole nascondere negli spot tv messaggi pubblicitari segreti, che forzino il tuo smartphone a registrare l’audio intorno a te», a «il brevetto di Facebook accende il microfono del tuo telefono quando un segnale nascosto parte in tv», passando per «La patente di Facebook accende i microfoni dello smartphone per registrare le tue reazioni ai messaggi pubblicitari televisivi» e concludendo con «Il nuovo brevetto di Facebook può accendere registratori per riprenderti segretamente».


A fare da contraltare però ecco The Verge: «No, Facebook non acquisirà nessuna patente per accendere segretamente i microfoni dello smartphone quando sente la tua tv». Perché è possibile affermarlo con tanta certezza? «Basta guardare le richieste», sostiene la testata. Se andiamo, infatti, a leggere il testo originale del brevetto, il n. 376.515, «i claims non contengono mai in alcun modo la parola telefono o microfono. E i claims, le richieste, sono la sola parte che davvero conti».


In pratica, spiegano da The Verge, «si tratta del presupposto che sta anche alla base di Shazam per la programmatic ads. Alcune parti descrivono l’accendersi dei microfoni con un rumore silenzioso per gli esseri umani, ma una volta ancora i termini telefono o microfono non compaiono».


Che significa tutto questo, in poche parole? Che «un device può catturare audio nelle vicinanze da un altro device». Ciò però non si applica necessariamente a Facebook, smartphone e tv intorno a te. Basti pensare, segnalano non a caso, ad «altri tipi di device in grado di ascoltare, di accender microfoni e inviare dati audio al cloud». Quali? I cosiddetti Smart Speakers: gli assistenti vocali. Proprio  «come quello», certo, che già mesi fa «molte voci indicarono come la prossima creatura made in Facebook». Soprattutto però come gli ormai più che noti assistenti vocali di Google e Amazon: Home e Alexa.


Il che non depone poi così bene per gli utenti, specie ora che questi «nuovi mondi» stanno arrivando anche da noi e consapevolezza, attenzione devono essere doppie.


Il problema, comunque, è noto da tempo. Già un anno e mezzo fa si metteva in guardia dai rischi di una condivisione eccessiva delle proprie confidenze, dunque di dati e informazioni personali, con amici virtuali che tanto amici non sono. Il problema riguarda tutto l’Internet Of Things, l’Internet Delle Cose, soprattutto quelle che abbiamo dentro casa e che ci riguardano più da vicino, con cui più è facile che facciamo «amicizia». Vale per noi – che possiamo tendere a sovrapporli sempre più agli «amichetti immaginari» del nostro immaginario collettivo infantile – quanto a maggior ragione per i nostri figli. Qui però, se il processo di confidenza va oltre un certo limite, anche il potenziale pericolo di quelli che solo in apparenza sono giocattoli aumenta.


Non si parla dunque solo di Alexa e Home, che già possono tradire grandi e piccini quando meno ci se lo aspetta, proprio a causa dell’abbattimento delle barriere emotive e razionali che si crea con loro, ma ad esempio degli Smart Toys, «il futuro dello spionaggio domestico»: come dimostra il caso di Hello Barbie. «Cosa potete sentire? E che ci fate con le registrazioni?». Questa è la domanda che torna sotto i riflettori. Ancora una volta la nostra privacy è mezzo di scambio.


Conclusione? Dal punto di vista «patenti e brevetti», Facebook non trasformerebbe, oggi, il tuo smartphone in un microfono capace di guidarti e manipolarti dentro casa a tua insaputa. Semplicemente, si sarebbe messo una carta in tasca per giocarsi la chances un domani. Una politica, d’altronde, seguita da tanti Big altri della rete: a partire appunto da Amazon e Google. «Il brevetto è stato preso per prevenire la politica aggressiva delle altre compagnie», spiega lo stesso Allen Lo, Facebook VP e Deputy General Counsel, «e si basa sull’idea di un domani dominato da una tecnologia futuristica, abbastanza speculativa. Questa non è stata inclusa in nessuno dei prodotti di Facebook, né lo sarà mai».


Il fatto di poter fare qualcosa non significa, del resto, farla già adesso. Nello specifico, vuol dire soltanto che «gli avvocati di Facebook sono molto impegnati a metter le mani avanti e procurarsi prima degli altri ogni parte della tecnologia degli smart speaker che possa loro venir in mente. Esattamente come per Amazon, Apple e Google».

The post Digital Education. Privacy e Facebook, siamo ancora al sicuro? appeared first on Key4biz.

https://www.key4biz.it/digital-education-privacy-e-facebook-siamo-ancora-al-sicuro/226404/


SosTech. I nostri smartphone ci spiano davvero?

Lo scorso maggio, a Portland, nell’Oregon, una famiglia ha ricevuto una telefonata piuttosto inconsueta (e allarmante): «Staccate immediatamente i vostri dispositivi Alexa, c’è un tentativo di hacking ai vostri danni». In effetti, tutte le stanze della casa erano dotate di Amazon Echo per controllare le luci, il riscaldamento, l’allarme – insomma, tutti i sistemi domotici che oggi consentono di gestire in remoto, da un’app del proprio smartphone, quasi ogni aspetto della propria abitazione, magari potendo contare anche su un’assistente vocale (Alexa, appunto) pronto a rispondere alle domande e a trasmettere la musica preferita. L’autore della telefonata era uno dei dipendenti del marito, che sosteneva di aver ricevuto file audio relativi a una conversazione privata della famiglia. «Impossibile». «Stavate parlando di parquet in legno massello».


Era vero: a 176 miglia di distanza, era arrivata la registrazione audio della loro conversazione, senza che nessuno avesse attivato Alexa. Dunque è vero? I nostri sistemi sempre più sofisticati di intelligenza artificiale ci spiano? Lo stato di “allerta” costante degli apparecchi perennemente collegati alla rete a causa di offerte Internet sempre più convenienti (su SosTariffe.it potete trovare le migliori del momento) è, oltre che una notevole comodità, anche un rischio?


La spiegazione dell’accaduto si può riassumere con “incredibile serie di coincidenze”, e in effetti non si sono verificati altri casi del genere, per cui la possibilità che ricapiti ad altri è infinitesimale. Ma non basta per rimanere tranquilli. Mentre marito e moglie erano impegnati in una conversazione sull’arredo di casa, uno dei due aveva detto una parola che l’assistente vocale di Amazon – sempre pronto ad attivarsi se interpellato – aveva interpretato come “Alexa”. Poi qualcuno aveva parlato di “inviare un messaggio”, richiesta (presunta) alla quale l’assistenza aveva risposto “A chi?”, scegliendo poi il primo nome plausibile pronunciato il resto della conversazione, chiedendo conferma e pensando di sentire un “sì”. Il tutto con i padroni di casa completamente ignari del fatto che il loro assistente vocale stesse iniziando a registrare il messaggio da mandare a uno dei loro contatti.


La privacy? Attenzione anche agli alberghi


L’accaduto sembrerebbe insignificante, ma non in periodo come quello che stiamo vivendo (con i dati di 87 milioni di americani finiti a loro insaputa, com’è noto, in pasto a Cambridge Analytica). Non quando è impossibile essere davvero certi che i nostri assistenti virtuali non ci stiano spiando. Immediatamente dopo il fatto di Portland, due senatori USA, Jeff Flake (repubblicano) e Chris Coons (democratico), hanno chiesto spiegazioni ad Amazon: 30 domande, tra cui la richiesta di rendere noti episodi analoghi, la frequenza con cui gli apparecchi come Echo inviano i dati vocali ai server di Amazon, la durata della conservazione di questi dati e le modalità di anonimato garantite dalla società.


Con un tempismo forse non proprio perfetto, qualche giorno dopo Amazon ha lanciato il suo nuovo servizio, Alexa for Hospitality, che porta l’assistente digitale anche negli hotel, pensato ad esempio per trasferire al personale (umano o digitale) dell’albergo le richieste degli ospiti di cambiare la temperatura, regolare le luci, trovare consigli sui ristoranti nei paraggi e così via. Chris Clifton, professore di Computer Science alla Purdue University, ha ricordato che le possibilità che si verifichi nuovamente un caso come quello della famiglia di Portland sono molto limitate, ma ciò non toglie che le ansie per la privacy possano essere addirittura moltiplicate in un contesto come quello di un hotel: basterebbe dimenticarsi di disattivare il proprio account Amazon (fondamentale per poter avere dei consigli personalizzati) prima dell’arrivo di un nuovo ospite per creare tutta una serie di problemi facilmente inimmaginabili.


Lo studio della Northeastern University


Ma per molti la paura non arriva dagli assistenti digitali casalinghi, in Italia ancora non molto diffusi. È lo smartphone, sempre vicino a noi e sempre potenzialmente pronto a rispondere ai nostri “Ehi, Siri” e “Ok, Google”, che potrebbe spiare le nostre conversazioni e usarle per i suoi scopi, carpendo informazioni utili riguardo ai nostri dati più sensibili. Per rispondere a questi dubbi, una serie di studiosi della Northeastern University – Elleen Pan, Jingjing Ren, Martina Lindorfer, Christo Wilson e David Choffnes – hanno passato l’anno scorso a effettuare un esperimento coinvolgendo più di 17.000 delle app più popolari disponibili su Android, per capire se effettivamente qualcuna stesse usando il microfono del dispositivo all’insaputa dell’utente per registrare audio. Fra queste app c’erano ovviamente anche quelle di Facebook e più di 8.000 che a Facebook inviano informazioni di vario tipo.


Per fortuna non è stata trovata alcuna prova dell’esistenza di un’app in grado di attivare il microfono a tradimento o inviare i file vocali se non richiesta. Ma c’è dell’altro, qualcosa che gli stessi ricercatori non si aspettavano di trovare: la dimostrazione che esistono app che registrano quello che accade sullo schermo dello smartphone e lo inviano a terze parti. Per esempio GoPuff, un’app di delivery rivolta specificatamente a chi ha improvvisi desideri di cibo spazzatura, ha registrato l’attività sullo schermo durante l’interazione dell’utente e l’ha spedita ad Appsee, una società di analisi. Tra gli screen inviati, anche uno dove era possibile inserire anche dati personali, in particolare il codice fiscale.


Di per sé, il comportamento di Appsee non è del tutto un mistero, visto che la stessa società (a partire dal nome) rivendica fieramente la sua “capacità” di sapere cosa accade sui telefoni degli utenti, ma il problema è che nei casi analizzati dai ricercatori lo faceva senza che fosse evidente agli utenti, e senza che la policy di GoPuff lo segnalasse: contattati dagli autori dello studio, i responsabili di GoPuff sono poi corsi ai ripari, mentre Appsee ha incolpato la startup dell’accaduto. A prescindere dai torti e dai motivi di questa registrazione indebita o perlomeno inattesa (lo scopo di GoPuff era quello di ricavare dati su cui basarsi per migliorare la performance dall’applicazione), il pensiero che il nostro smartphone continui ad essere un compagno non troppo discreto è difficile da cancellare.


Lo stesso studio della Northeastern University d’altronde non pretende di stabilire che le app utilizzate non ricorrono in nessun caso alle registrazioni senza permesso, visto che l’esperimento è stato effettuato con un programma automatizzato e non con utenti in carne e ossa, che potenzialmente avrebbero potuto interagire con le app in modo diverso, tanto da “attivarle”. In più, gli stessi telefoni erano al chiuso in uno sgabuzzino, e non circondati da suoni, rumori e contesti esterni – un po’ come la casuale parola “Alexa” sentita da Amazon Echo in una casa di Portland. La paranoia forse è eccessiva, ma un pensierino su ciò che affidiamo ai nostri telefoni è sempre il caso di farlo.


Fonti:

https://www.kiro7.com/news/local/woman-says-her-amazon-device-recorded-private-conversation-sent-it-out-to-random-contact/755507974

https://www.wired.com/story/senators-flake-coons-demand-answers-amazon-echo-privacy/

https://www.purdue.edu/newsroom/releases/2018/Q2/amazon-alexa-devices-in-hotels-raise-privacy-concerns-for-some.html

https://android.jlelse.eu/apple-vs-android-a-comparative-study-2017-c5799a0a1683

The post SosTech. I nostri smartphone ci spiano davvero? appeared first on Key4biz.

https://www.key4biz.it/sostech-i-nostri-smartphone-ci-spiano-davvero/226391/


Vietnam Activists Flock to ‘Safe’ Social Media After Cyber Crackdown

Tens of thousands of Vietnamese social media users are flocking to a self-professed free speech platform to avoid tough internet controls in a new cybersecurity law, activists told AFP.

read more

http://feedproxy.google.com/~r/Securityweek/~3/aDf5NmBKJSM/vietnam-activists-flock-safe-social-media-after-cyber-crackdown


L’estensione ha uno spyware. Chrome e Firefox bloccano Stylish

Il proprietario di Stylish ha cambiato le policy lo scorso gennaio e nelle nuove versioni registrava l’attività Web degli utenti. Non è la prima volta che succede e, purtroppo, è probabile che non sia nemmeno l’ultima. I casi in cui i nuovi proprietari di estensioni e add-on per browser abusano della loro posizione, infatti, si […]

L’articolo L’estensione ha uno spyware. Chrome e Firefox bloccano Stylish proviene da Securityinfo.it.

https://www.securityinfo.it/2018/07/05/lestensione-ha-uno-spyware-chrome-e-firefox-bloccano-stylish/


Facebook Responding to US Regulators in Data Breach Probe

Facebook acknowledged Tuesday it was facing multiple inquiries from US and British regulators about the major Cambridge Analytica user data scandal.

read more

http://feedproxy.google.com/~r/Securityweek/~3/U6XVdWx2gQk/facebook-responding-us-regulators-data-breach-probe


Garante Privacy, il 10 luglio relazione annuale alla Camera dei Deputati

L’Autorità Garante per la protezione dei dati personali (composta da Antonello Soro, Augusta Iannini, Giovanna Bianchi Clerici, Licia Califano) presenta il giorno 10 luglio, alle ore 11,00, presso la Sala della Regina della Camera dei Deputati (Piazza di Monte Citorio), la Relazione sull’attività svolta nel 2017.


La Relazione illustra i diversi fronti sui quali è stata impegnata l’Autorità, fa il punto sullo stato di attuazione della legislazione in materia di protezione dei dati, anche alla luce del nuovo Regolamento Ue, e indica le prospettive di azione verso le quali intende muoversi il Garante.


La cerimonia avverrà alla presenza di Ministri, rappresentanti del Parlamento, delle Istituzioni, del mondo dell’impresa e delle associazioni di categoria.


Accrediti

  • Le richieste di accredito per  i giornalisti professionisti (comprensive di testata e tessera dell’Ordine dei giornalisti) dovranno essere inviate dalla redazione all’Associazione stampa parlamentare all’indirizzo e-mail info@stampaparlamentare.it
  • Le richieste per i fotografi e i cineoperatori (comprensive di testata, nome, cognome, luogo e data di nascita) dovranno essere inviate all’Ufficio Stampa della Camera, all’indirizzo e-mail: sg_ufficiostampa@camera.it, (per informazioni contattare il numero di telefono 06 6760.2125)

The post Garante Privacy, il 10 luglio relazione annuale alla Camera dei Deputati appeared first on Key4biz.

https://www.key4biz.it/garante-privacy-il-10-luglio-relazione-annuale-alla-camera-dei-deputati/226181/


Facebook Notifies 800,000 Users of Blocking Bug

Facebook on Monday started notifying 800,000 users affected by a bug that resulted in blocked individuals getting temporarily unblocked. The social media giant also detailed some new API restrictions designed to better protect user information.

read more

http://feedproxy.google.com/~r/Securityweek/~3/W9eYpSaSUbs/facebook-notifies-800000-users-blocking-bug